تتم إدارة برنامج FTD HA من قبل FMC

المقدمة
يصف هذا المستند عملية ترقية حماية تهديد جدار الحماية الآمن من Cisco في حالة توفر عال المدارة بواسطة مركز إدارة جدار الحماية.
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- مفاهيم التوفر العالي (HA) والتكوين
- تكوين مركز إدارة جدار الحماية الآمن (FMC)
- تكوين الدفاع الآمن عن تهديد جدار الحماية (FTD) من Cisco
المكونات المستخدمة
تستند المعلومات الواردة في هذا المستند إلى:
- برنامج الدفاع ضد تهديد جدار الحماية (FTD) الظاهري من Cisco، الإصدار 7.7.0
- مركز إدارة جدار الحماية الظاهري (FMC)، الإصدار 10.0.0
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
نظرة عامة
تقوم FMC بترقية نظير واحد في كل مرة. في وضع الاستعداد أولا، ثم يتم تطبيق Active واستكمال عملية تجاوز الفشل تلقائيا قبل اكتمال الترقية النشطة.
معلومات أساسية
يجب تنزيل ترقية packagea من Cisco قبل الترقية.
على واجهة سطر أوامر (CLI)، قم بتشغيل الأمر show high-availability config في FTD النشط للتحقق من حالة التوفر العالي:
> show high-availability config
Failover On
Failover unit Primary
Failover LAN Interface: Failover GigabitEthernet0/2 (up)
Reconnect timeout 0:00:00
Unit Poll frequency 1 seconds, holdtime 15 seconds
Interface Poll frequency 5 seconds, holdtime 25 seconds
Interface Policy 1
Monitored Interfaces 3 of 311 maximum
MAC Address Move Notification Interval not set
failover replication http
Version: Ours 9.23(1), Mate 9.23(1)
Serial Number: Ours 9AMGH3EJNUB, Mate 9AT2W4PTJSU
Last Failover at: 22:36:55 UTC Oct 14 2026
        This host: Primary - Active
                Active time: 3505 (sec)
                slot 0: ASAv hw/sw rev (/9.23(1)) status (Up Sys)
                  Interface inside (192.168.0.1): Normal (Waiting)
                  Interface outside (10.0.0.1): Normal (Waiting)
                  Interface management (209.165.201.1): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)
        Other host: Secondary - Standby Ready
                Active time: 0 (sec)
                  Interface inside (192.168.0.2): Normal (Waiting)
                  Interface outside (10.0.0.2): Normal (Waiting)
                  Interface management (209.165.201.2): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)

Stateful Failover Logical Update Statistics
        Link : Failover GigabitEthernet0/2 (up)
        Stateful Obj    xmit       xerr       rcv        rerr
        General         3501       0          462        0
        sys cmd         462        0          462        0
        up time         0          0          0          0
        RPC services    0          0          0          0
        TCP conn        606        0          0          0
        UDP conn        0          0          0          0
        ARP tbl         2421       0          0          0
        Xlate_Timeout   0          0          0          0
        IPv6 ND tbl     0          0          0          0
        VPN IKEv1 SA    0          0          0          0
        VPN IKEv1 P2    0          0          0          0
        VPN IKEv2 SA    0          0          0          0
        VPN IKEv2 P2    0          0          0          0
        VPN CTCP upd    0          0          0          0
        VPN SDI upd     0          0          0          0
        VPN DHCP upd    0          0          0          0
        SIP Session     0          0          0          0
        SIP Tx  0          0          0          0
        SIP Pinhole     0          0          0          0
        Route Session   0          0          0          0
        Router ID       0          0          0          0
        CTS SGTNAME     0          0          0          0
        CTS PAC         0          0          0          0
        TrustSec-SXP    0          0          0          0
        IPv6 Route      0          0          0          0
        STS Table       0          0          0          0
        Umbrella Device-ID      0          0          0          0
        Rule DB B-Sync  1          0          0          0
        Rule DB P-Sync  11         0          0          0
        Rule DB Delete  0          0          0          0

        Logical Update Queue Information
                        Cur     Max     Total
        Recv Q:         0       10      462
        Xmit Q:         0       12      5391
إذا لم تكن هناك أخطاء ظاهرة، فتابع الترقية.
الترقية
تحميل حزمة الترقية
هناك طريقتان لتلقي حزمة الترقية على FMC:
1. قم بتنزيله من واجهة المستخدم الرسومية (GUI) FMC، الإدارة > ترقيات المنتج > خيار انقر لاسترداد قائمة الحزم المتوفرة > تحديد الإصدار المطلوب.

تحذير: تأكد من أن إصدار FMC أعلى أو يساوي إصدار FTD الجديد للترقية.
الإدارة > ترقيات المنتج
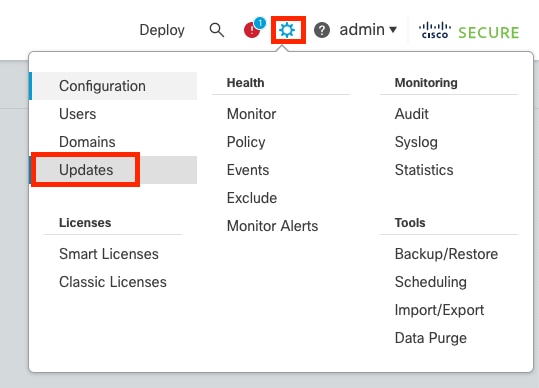 الإدارة، ترقيات المنتج
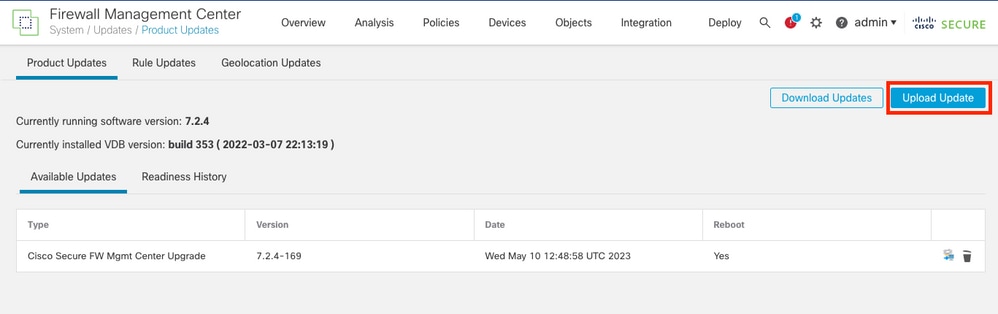 إسترداد الحزم المتوفرة
2. قم بتحميل حزمة ترقية FTD إلى FMC باستخدام واجهة المستخدم الرسومية (GUI). يجب تنزيل هذا مسبقا من موقع برامج Cisco استنادا إلى طراز FTD وإصداره.
3. انتقل إلى الإدارة > ترقيات المنتج > إضافة حزمة ترقية.
- حدد حزمة تحديث التحميل.
- تصفح بحثا عن الصورة التي تم تنزيلها سابقا، ثم حدد تحميل.
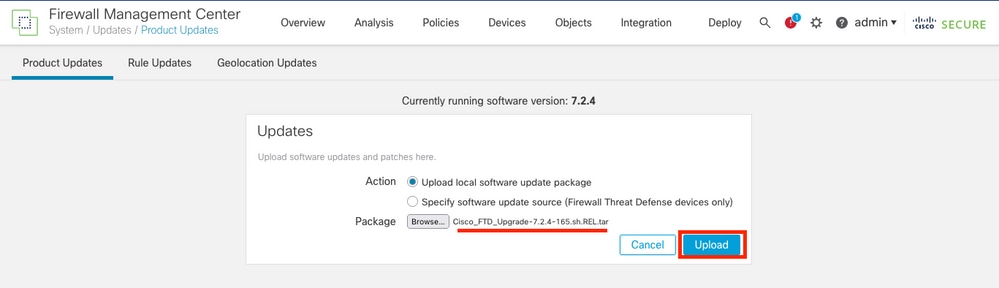 إضافة حزمة ترقية
بدء عملية الترقية
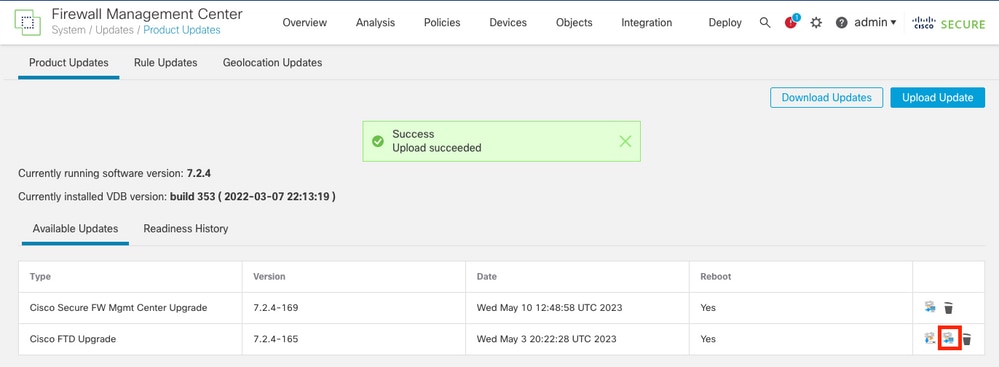 حزم الترقية المتوفرة
1. حدد حزمة الترقية الصحيحة، ثم انقر فوق ترقية. في قسم نظرة عامة على النظام، تظهر الترقية كنشاط.
 ترقية نشطة
2. حدد إستئناف للمتابعة.
 تحديد الأجهزة
3. هناك خيار آخر، وهو بدء الترقية من قائمة الأجهزة. انتقل إلى الأجهزة > إدارة الأجهزة > تحديد زوج HA > تحديد إجراء > ترقية برنامج الدفاع عن التهديدات.
 ترقية الإجراء
 التحضير للترقية
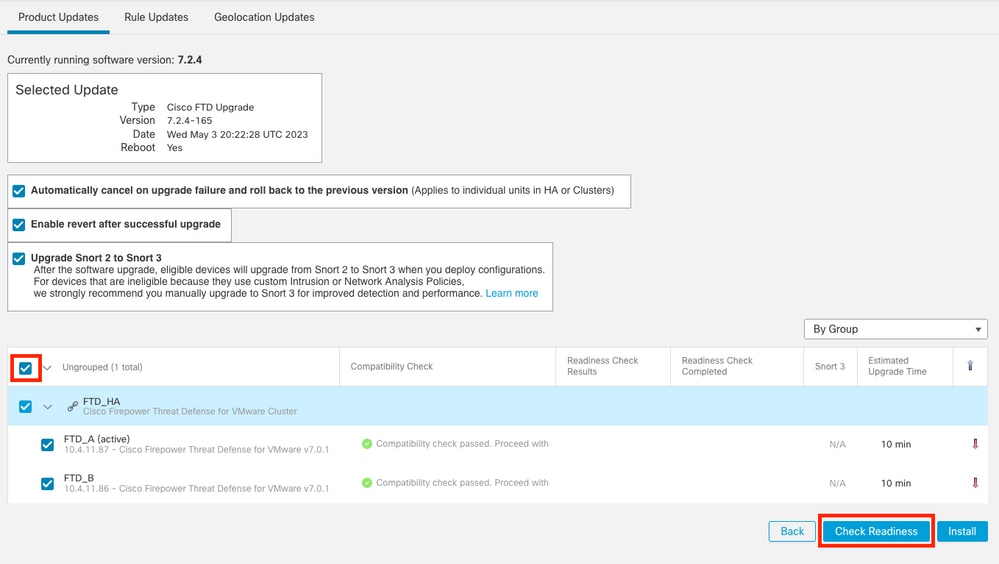
4. في كلا الخيارين، يجب تحديد زوج HA، ثم التحضير للترقية.
فحص الاستعداد
تؤكد عمليات فحص الاستعداد ما إذا كانت الأجهزة جاهزة لمتابعة الترقية:
ما يؤكده فحص الاستعداد
-
مساحة القرص: يؤكد أن الجهاز لديه مساحة تخزين حرة كافية على كافة أقسام النظام المطلوبة لإلغاء حزم صورة الترقية وتثبيتها.
-
مزامنة NTP: للتحقق من مزامنة ساعة النظام عبر بروتوكول وقت الشبكة (NTP) للحفاظ على الطوابع الزمنية الصحيحة والاتصال الآمن.
-
توافق إصدار FMC / FTD: يضمن أن مركز الإدارة (FMC) يقوم بتشغيل إصدار برنامج مساو للإصدار الهدف من جهاز FTD أو أعلى منه.
-
توافق أنظمة التشغيل FXOS والنظام الأساسي: للتحقق من متطلبات مستوى الأجهزة وفئة FXOS (كما هو الحال في هيكل السلسلة Firepower 4100/9300) لضمان مطابقة البرامج الثابتة للهيكل أو دعم رمز FTD الهدف.
-
التوفر العالي (HA) وصحة المجموعة: تحقق من صحة حالة مزامنة HA والأدوار والاتصالات بين الأجهزة قبل بدء أي تغييرات.
-
التكوينات المعلقة / حالة النشر: التحقق مما إذا كانت هناك تغييرات في التكوين لم يتم نشرها والتي يلزم دفعها أو تنظيفها.
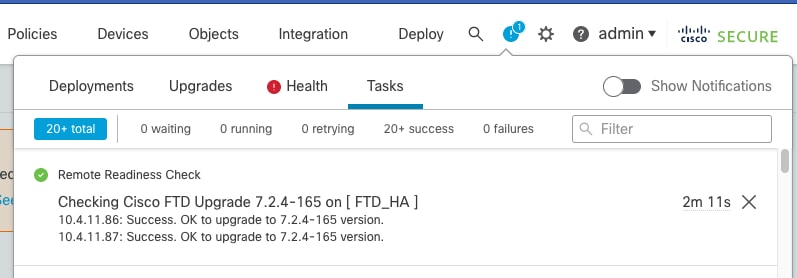
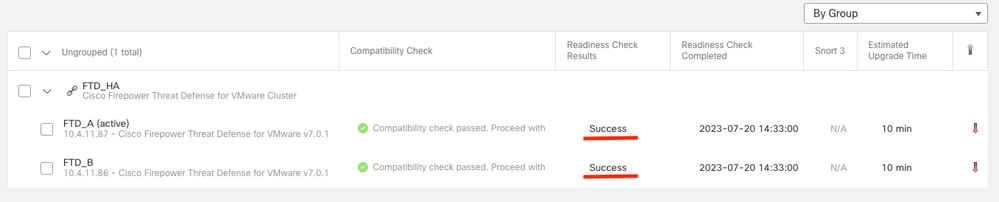
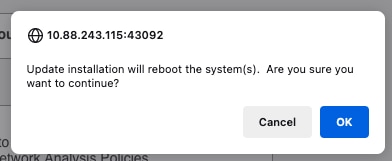 فحص الاستعداد
 اكتمال فحص الاستعداد
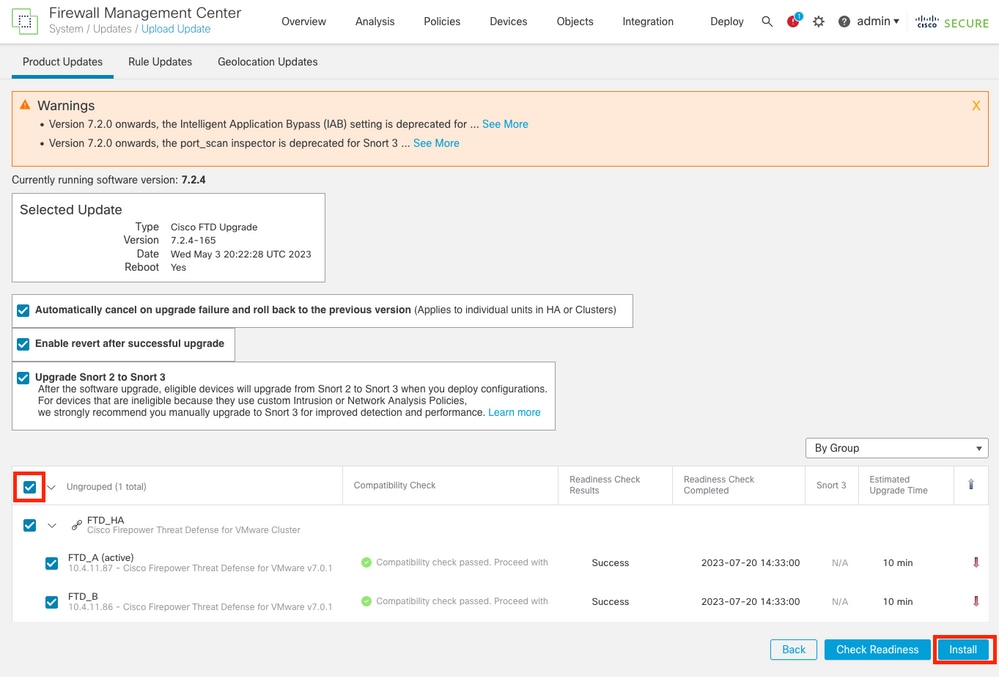
5. حدد بدء الترقية للمتابعة.
ترقية FTD في توفر عال
 بدء الترقية
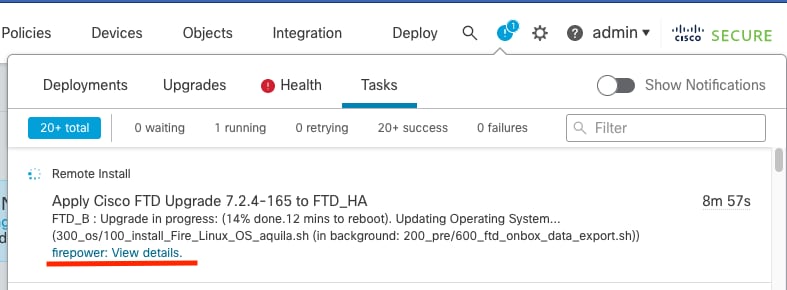
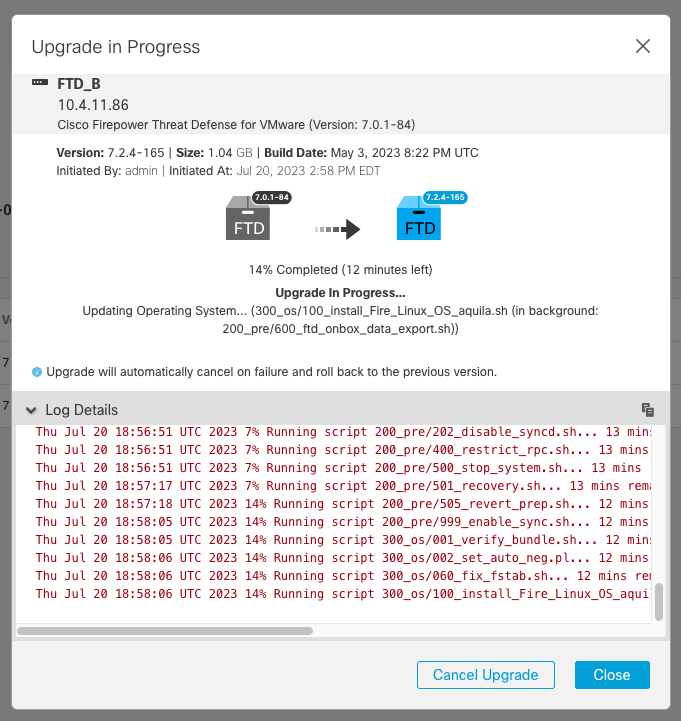
1. يبين التقدم في الترقية النسبة المئوية:
 الترقية قيد التقدم
2. توضح الحالة التفصيلية التقدم المحرز بطريقة رسومية والسجلات الخاصة ب status.log:
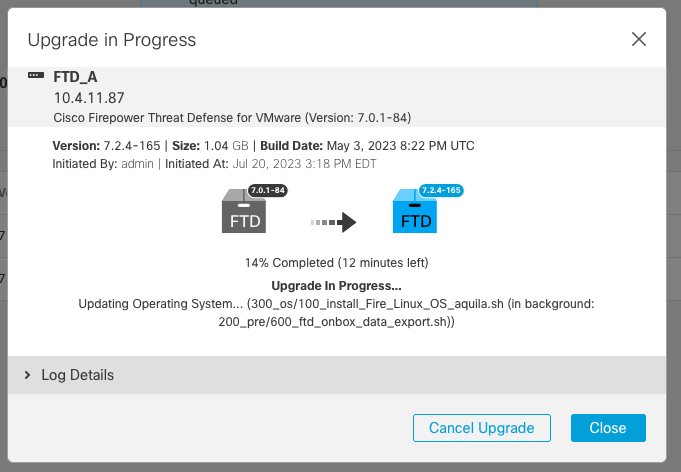 الحالة التفصيلية
3. يمكن ملاحظة التقدم في الإعلامات > المهام.
 إعلامات المهام

ملاحظة: ويمكن أن تستغرق الترقية حوالي 20 دقيقة. لكل محرك أقراص ثابتة.
4. على واجهة سطر الأوامر (CLI) لوحدة التحكم، يمكن التحقق من التقدم في مجلد الترقية /ngfw/var/log/sf؛ انتقل إلى وضع الخبير وأدخل الوصول الجذري.
5. انتقل إلى حزمة الترقية: القرص المضغوط Cisco_FTD_UPGRADE-10.0.0 والتذييل على status.log file: tail -f status.log.
> expert
admin@ftd-secundario:~$ sudo su
Password:
root@ftd-secundario:/home/admin# cd /ngfw/var/log/sf
root@ftd-secundario:/ngfw/var/log/sf# cd Cisco_FTD_Upgrade-10.0.0
root@ftd-secundario:/ngfw/var/log/sf/Cisco_FTD_Upgrade-10.0.0# tail -f status.log
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_nofailover_fdm_ha.pl)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_rm_old_var.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_z_must_remain_last_finalize_boot.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_zz_install_bundle.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_zzz_complete_upgrade_message.sh)
ui: Upgrade complete
ui: The system will now reboot.
ui: Upgrade completed successfully. (99% done).. Applications are starting.
ui: Upgrade completed with (100% done).. and FTD started successfully
state:finished

The system is going down for reboot NOW!
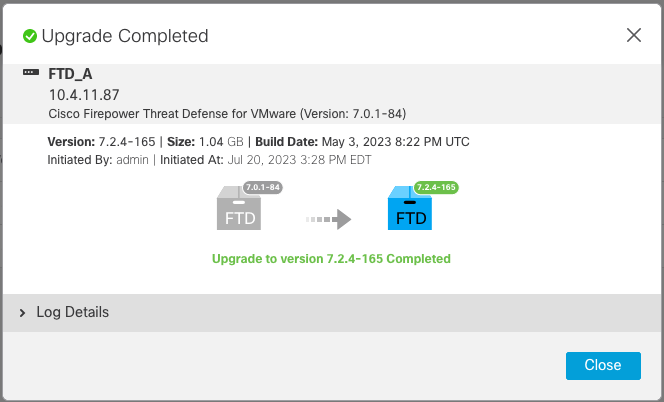
تحذير: يحدث تجاوز الفشل تلقائيا كجزء من الترقية. قبل إعادة تمهيد FTD الثانوي وإكمال الترقية.
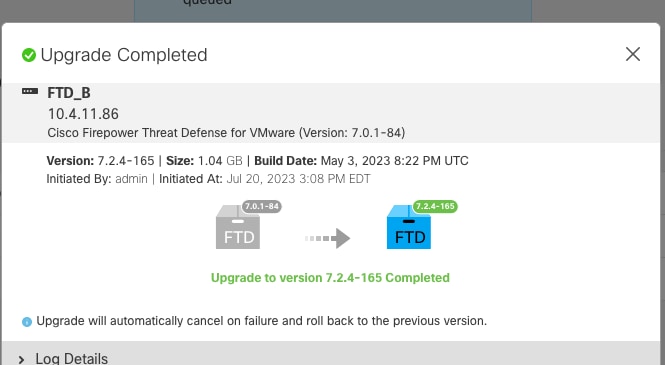
6. بعد اكتمال الترقية في الجهاز الثانوي، تبدأ في الجهاز الأساسي.
 ترقية الجهاز الأساسي
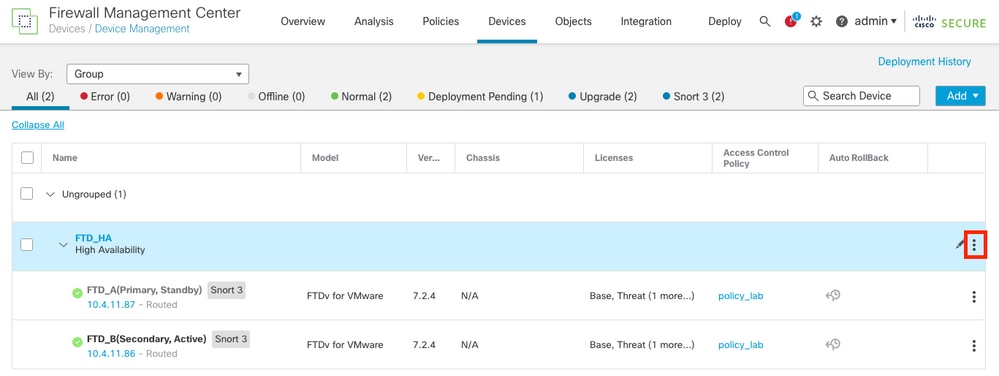
7. تأكد في الأجهزة > إدارة الأجهزة أن الإصدار الجديد بجوار اسم الأجهزة، أسفل عمود الإصدار.
النشر
1. نشر سياسة على الأجهزة الموجودة ضمن النشر > النشر إلى هذا الجهاز > تحديد زوج HA.
 النشر
تبديل النظير النشط (إختياري)
ملاحظة: كأفضل ممارسة للمساعدة في تعقب أي فشل يمكن أن يحدث، عليك بتعيين الجهاز الأساسي على أنه نشط والثانوي على أنه إستعداد.
يمكن إستخدام تجاوز الفشل اليدوي لتعيين الأساسي مرة أخرى إلى نشط.
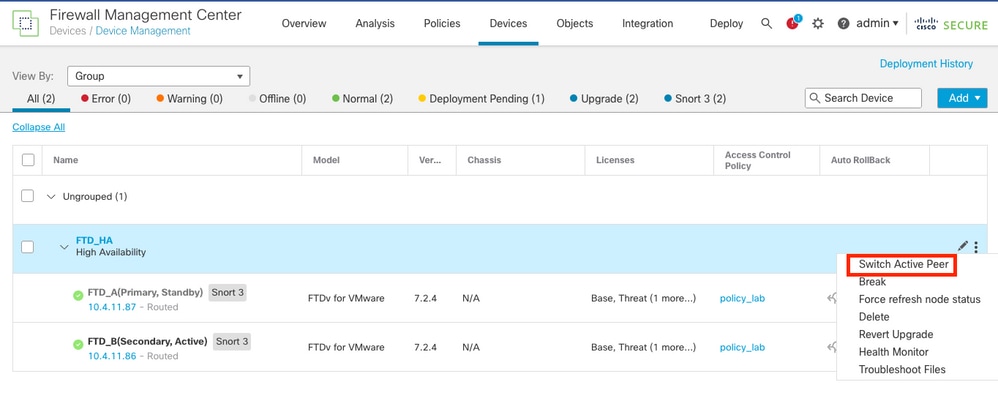
2. انتقل إلى النقاط الثلاث المجاورة لأيقونة القلم الرصاص (تحرير)، حدد تبديل النظير النشط.
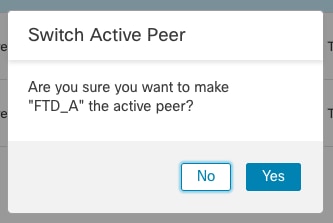 تبديل النظير النشط
التحقق من الصحة
للتحقق من حالة التوفر العالي والتأكد من اكتمال الترقية، يجب التحقق من هذه الحالات:
- أساسي: نشط
- الثانوي: الاستعداد
- كلاهما ضمن الإصدار الذي تم تغييره مؤخرا (10.0.0 في هذا المثال).
1. في واجهة المستخدم الرسومية (GUI) الخاصة بوحدة التحكم FMC، انتقل إلى الأجهزة > إدارة الأجهزة.
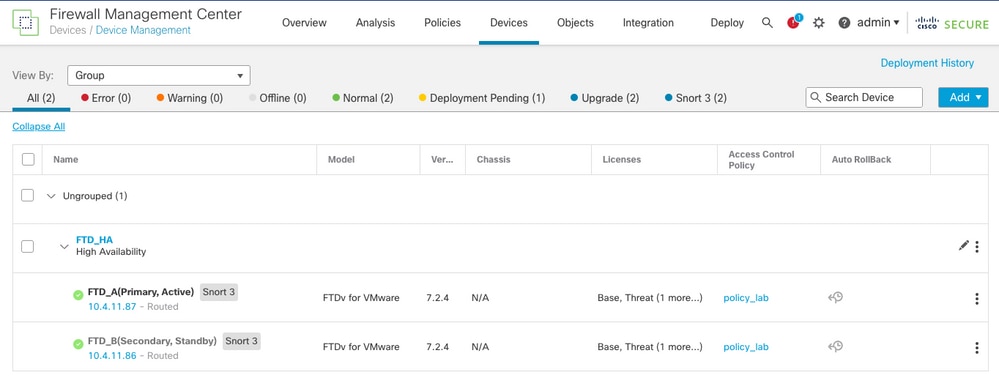 التحقق من صحة الإصدار
2. عبر واجهة سطر الأوامر (CLI)، تحقق من حالة تجاوز الفشل من خلال تشغيل حالة تجاوز الفشل والأمر show تجاوز الفشل للحصول على مزيد من المعلومات التفصيلية:
Cisco Firepower Extensible Operating System (FX-OS) v2.18.0 (build 520)
Cisco Secure Firewall Threat Defense for VMware v10.0.0 (build 140)

> show failover state

               State          Last Failure Reason      Date/Time
This host  -   Primary
               Active         None
Other host -   Secondary
               Standby Ready  None

====Configuration State===
        Sync Skipped
====Communication State===
        Mac set

> show failover
Failover On
Failover unit Primary
Failover LAN Interface: Failover GigabitEthernet0/2 (up)
Reconnect timeout 0:00:00
Unit Poll frequency 1 seconds, holdtime 15 seconds
Interface Poll frequency 5 seconds, holdtime 25 seconds
Interface Policy 1
Monitored Interfaces 3 of 311 maximum
MAC Address Move Notification Interval not set
failover replication http
Version: Ours 9.24(1), Mate 9.24(1)
Serial Number: Ours 9AMGH3EJNUB, Mate 9AT2W4PTJSU
Last Failover at: 19:50:06 UTC Oct 15 2026
        This host: Primary - Active
                Active time: 1699 (sec)
                slot 0: ASAv hw/sw rev (/9.24(1)) status (Up Sys)
                  Interface inside (192.168.0.1): Normal (Waiting)
                  Interface outside (10.0.0.1): Normal (Waiting)
                  Interface management (209.165.201.1): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)
        Other host: Secondary - Standby Ready
                Active time: 1888 (sec)
                  Interface inside (192.168.0.2): Normal (Waiting)
                  Interface outside (10.0.0.2): Normal (Waiting)
                  Interface management (209.165.201.2): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)

Stateful Failover Logical Update Statistics
        Link : Failover GigabitEthernet0/2 (up)
        Stateful Obj    xmit       xerr       rcv        rerr
        General         1876       0          1525       0
        sys cmd         419        0          419        0
        up time         0          0          0          0
        RPC services    0          0          0          0
        TCP conn        166        0          2          0
        UDP conn        0          0          0          0
        ARP tbl         1286       0          1099       0
        Xlate_Timeout   0          0          0          0
        IPv6 ND tbl     0          0          0          0
        VPN IKEv1 SA    0          0          0          0
        VPN IKEv1 P2    0          0          0          0
        VPN IKEv2 SA    0          0          0          0
        VPN IKEv2 P2    0          0          0          0
        VPN CTCP upd    0          0          0          0
        VPN SDI upd     0          0          0          0
        VPN DHCP upd    0          0          0          0
        SIP Session     0          0          0          0
        SIP Tx  0          0          0          0
        SIP Pinhole     0          0          0          0
        Route Session   0          0          0          0
        Router ID       0          0          0          0
        CTS SGTNAME     0          0          0          0
        CTS PAC         0          0          0          0
        TrustSec-SXP    0          0          0          0
        IPv6 Route      0          0          0          0
        STS Table       0          0          0          0
        Umbrella Device-ID      0          0          0          0
        Rule DB B-Sync  0          0          1          0
        Rule DB P-Sync  5          0          4          0
        Rule DB Delete  0          0          0          0

        Logical Update Queue Information
                        Cur     Max     Total
        Recv Q:         0       11      2301
        Xmit Q:         0       1       2812
>
3. إذا كان كل من FTD في نفس الإصدار وكانت حالة التوفر العالي سليمة، بعد ذلك تكون الترقية كاملة.
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
4.0 |
27-Oct-2026
|
التدقيق الإملائي والنحوي والمسافات والمسافات والأفقية المدخلة للفصل بين الأقسام من أجل إمكانية القراءة وتنبيهات CCW الثابتة والنص البديل. |
3.0 |
08-Apr-2024
|
نص بديل محدث وتصحيح النص والتنسيق. |
2.0 |
02-Aug-2023
|
الإصدار الأولي |
1.0 |
28-Jul-2023
|
الإصدار الأولي |
 التعليقات
