تعرض أحداث التطفل الخاصة بوحدة التحكم في إدارة الاتصالات الفيدرالية (FMC) بيانات عامة "؛ الرسائل

المحتويات
مسألة
لم تعد أحداث التطفل تعرض رسائل قاعدة التطفل الوصفية في واجهة المستخدم الرسومية (GUI) ل FMC وتنتج عنها فقد معلومات التنبيه القابلة للتنفيذ وتؤثر على إمكانات مراقبة الأمان.
تظهر رسالة حدث الاختراق الخاصة بردود Echo بشكل نموذجي مثل هذا:
البروتوكول-ICMP Echo Response (1:408:8)
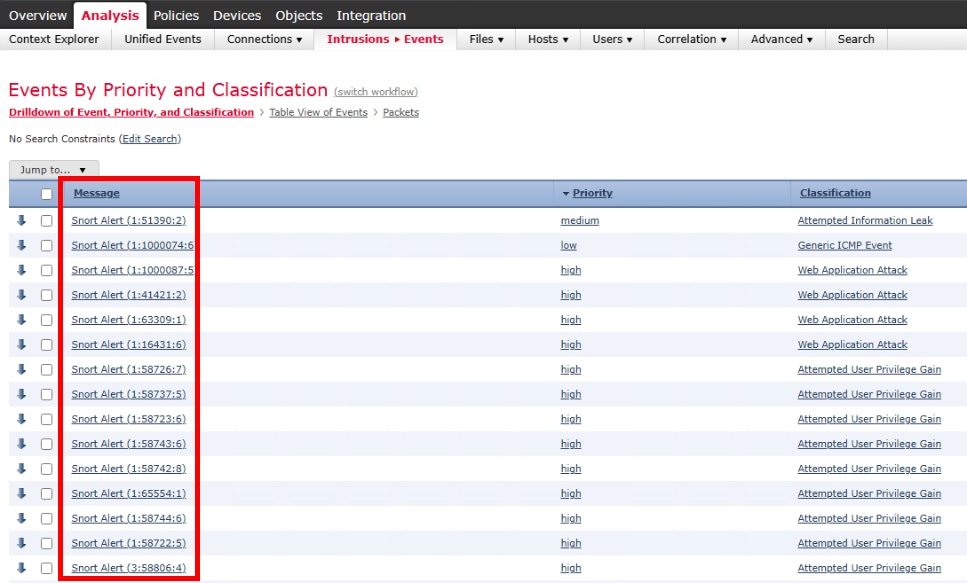
ومع ذلك، تتسبب المشكلة في ظهور رسائل الشخير بشكل أكثر عمومية ك "تنبيه الشخر":
Snort Alert (1:408:8)
أسماء القاعدة الفعلية والأوصاف المعروضة هي عبارة عن إدخالات عامة فقط مثل تنبيه Snort (gid:sid:"rev).
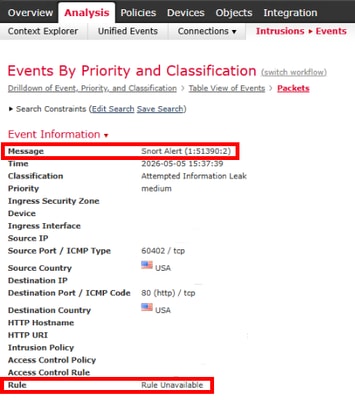
في عرض الحزمة، يظهر نفس نوع الرسالة مع عدم توفر القاعدة في معلومات الحدث.
وبالإضافة إلى ذلك، تحتوي أحداث syslog التي تم تصديرها من FMC إلى أنظمة SIEM على قيم فارغة لهذه الحقول:
معرف_sig
signature_msg
SIGNATURE_DESC
يظهر سجل رسائل FMC أخطاء متكررة لأحداث إقتحام متعددة تتعلق برسائل الحدث:
Apr 10 23:28:56 FMC SF-IMS[21500]: [21500] EventStreamer child(192.X.X.210):sfestreamer [WARN] Unable to find signature message: [1:37732:6] after update
وتؤثر المشكلة على جميع أحداث الاختراق الواردة إلى وحدة التحكم في إدارة اللوحة الأساسية من أجهزة الاستشعار المدارة وتستمر عبر تحديثات قاعدة مصدر النيران (SRU) وحزمة الأمان المحلية (LSP) العادية من FMC.
البيئة
شوهد أول مرة في cisco يأمن جدار حماية مركز إدارة 2600 يركض FMC 7.2.11 (بنية 313) في توفر عال (HA)
كما يتم تطبيق عمليات تحديث منتظمة لوحدة sru/LSP و GeoDB و VDB ولكنها لم تحل المشكلة
قرار
تم حل المشكلة من خلال إجراء إعادة تثبيت إجباري لحزمة تحديث قاعدة Sourcefire (SRU) لإعادة إنشاء قاعدة بيانات رسائل توقيع Snort بشكل صحيح.
1.- الوصول إلى واجهة سطر الأوامر (CLI) الخاصة بوحدة التحكم FMC والتحقق من أحدث حزمة SRU المثبتة:
> expert
admin@FMC:~$ sudo su
root@FMC:/Volume/home/admin# ls -halts /var/sf/SRU/ | grep SRU-2026-05
 43M -rw-r--r--  1 www  www   43M May 27 04:02 Cisco_Firepower_SRU-2026-05-26-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 22 04:02 Cisco_Firepower_SRU-2026-05-20-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 20 04:02 Cisco_Firepower_SRU-2026-05-19-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 13 04:03 Cisco_Firepower_SRU-2026-05-12-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May  8 04:03 Cisco_Firepower_SRU-2026-05-06-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May  6 04:03 Cisco_Firepower_SRU-2026-05-04-001-vrt.sh.REL.tar
2.- تنفيذ إعادة التثبيت الإجباري لحزمة وحدة sru:
root@FMC:/Volume/home/admin# install_update.pl --detach /var/sf/SRU/Cisco_Firepower_SRU-2026-05-26-001-vrt.sh.REL.tar --force
3.- تعقب تقدم التثبيت باستخدام هذا الأمر:
root@FMC:/Volume/home/admin# tail -f /var/log/sf/sru-2026-05-26-001-vrt/status.log & tail -f /var/log/sf/sru-2026-05-26-001-vrt/sru.log
[260528 12:43:34] **** Finish POST phase
[260528 12:43:34] *************************************************************************
[260528 12:43:34] COMPLETED post/999_finish.sh
[260528 12:43:34]
[260528 12:43:34] Lock //tmp/sru.lock for force install removed successfully.
[260528 12:43:34] Pruning logs and old installs
[260528 12:43:34]
[260528 12:43:34] ####################
[260528 12:43:34] # FORCE COMPLETE
[260528 12:43:34] ####################
ui:[63%] Running script installer/602_log_package.pl...
ui:[68%] Running script installer/900_update_version.sh...
ui:[74%] Running script installer/999_finish.sh...
ui:[79%] Running script post/000_start.sh...
ui:[84%] Running script post/500_copy_contents.sh...
ui:[89%] Running script post/900_iru_log_finish.pl...
ui:[95%] Running script post/999_finish.sh...
ui:[100%] The force install completed successfully.
ui:The force install has completed.
state:finished

ملاحظة: قد يستغرق تثبيت وحدة sru ما يصل إلى 20 دقيقة للاكتمال، كما يمكن أن يظهر على أنه ثابت عند نسب معينة لعدة دقائق. هذا سلوك طبيعي.
4: بعد اكتمال عملية إعادة تثبيت SRU الإجبارية بنجاح:
مراقبة صفحة أحداث التطفل على وحدة التحكم الإدارية FMC للأحداث الجديدة
تحقق من أن أحداث التطفل الجديدة تعرض رسائل قاعدة الشخر المناسبة بدلا من الإدخالات العامة "تنبيه الشخر"
تأكد من أن صادرات syslog إلى أنظمة SIEM تحتوي الآن على حقول توقيع مأهولة

تلميح: هذا الإصلاح ليس بأثر رجعي. تظل الأحداث التي تم إنشاؤها مسبقا بدون رسالة صحيحة بدون تغيير، ولكن يجب أن تعرض جميع أحداث التطفل الجديدة رسائل قاعدة Snort الصحيحة وتنشر حقول syslog بشكل صحيح.
السبب
تسبب عيب في FMC في تلف و/أو إلغاء تزامن قاعدة بيانات رسائل توقيع Snort، مما منع FMC من حل بيانات تعريف قاعدة Snort في أحداث الاختراق وتعبئتها. يتم تعقب هذا السلوك تحت معرف تصحيح الأخطاء من Cisco CSCwu63768.
ويعتقد أن هذه المشكلة قد نتجت عن التثبيت غير الصحيح لتحديث سابق لوحدة sru/LSP، على الرغم من إمكانية نجاح التثبيت. أظهرت الأدلة أن بيانات تعريف التوقيع موجودة على مستوى المستشعر (الأحداث المحددة بواسطة GID:SID:REV) ولكن تعذر حلها بواسطة FMC لعرض الرسائل بشكل صحيح أو تصدير syslog بسبب تلف قاعدة البيانات.
المحتوى ذي الصلة
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
1.0 |
27-Oct-2026
|
الإصدار الأولي |
 التعليقات
