نشر بوابة FTDv في AWS باستخدام MCD

المحتويات
المقدمة
يوضح هذا المستند كيفية تجميع حساب AWS الخاص بك إلى برنامج Cisco Multicloud Defense (MCD) ونشر بوابات FTDv باستخدام وحدة التحكم في Cisco MCD.
المتطلبات الأساسية
- مركز إدارة جدار الحماية (CDfmc) الذي يتم تسليمه عبر السحابة متوفر لمستأجر SCC.
- يتوفر زوج مفاتيح AWS EC2 في المنطقة المستهدفة للنشر.
- حساب AWS لديه أذونات IAM كافية لنشر مكدس CloudConfiguration.
- اشتراك/إستحقاق Cisco Multicloud Defense نشط على مستأجر SCC، بالإضافة إلى أنواع تراخيص FTDv السارية واستحقاقات طبقة الأداء.
- الوصول الإداري ل SCC مع حقوق إدارة اشتراكات النظام الأساسي والبنية الأساسية للدفاع متعدد السحابة.
- وصول وحدة تحكم AWS مع أذونات لإنشاء ومراقبة حزم CloudConfiguration وموارد EC2.
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- تنقل التحكم في سحابة الأمان (SCC) من Cisco
- مفاهيم شبكات AWS الأساسية (VPC، CIDR، عبارة النقل، مناطق التوفر)
- نشر مكدس التكوين السحابي ل AWS ومراجعته
المكونات المستخدمة
- التحكم في سحابة الأمان (SCC) من Cisco
- الدفاع متعدد السحابة (MCD) من Cisco
- بروتوكول الدفاع الظاهري ضد تهديد جدار الحماية الآمن (FTDv) من Cisco
- مركز إدارة جدار الحماية (CDfmc) الذي توفره الشبكة السحابية
- خدمات الويب من Amazon (AWS) - CloudConfiguration، EC2، VPC، عبارة النقل
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
معلومات أساسية
يغطي هذا المستند نشر MCD للمرة الأولى في حساب AWS واحد ومنطقة باستخدام نوع شبكة عبارة النقل (TGW). تكون أنواع شبكة AWS Cloud WAN وعمليات نشر عبارة الدخول خارج نطاق هذا المستند، نظرا لأن بوابات الدخول غير مدعومة حاليا من قبل MCD.

ملاحظة: لا يتم دعم بوابات الدخول حاليا من قبل الدفاع متعدد السحابة. تتم تغطية عمليات نشر العبارة Egress/East-West فقط في هذا المستند.
ملاحظة: إذا فشلت محاولة التسجيل الأولية على CDfmc أو انتهت المهلة الزمنية، فهذا هو السلوك المتوقع. السماح بوقت إضافي لإعادة محاولة تسجيل نظام المجموعة تلقائيا قبل أستكشاف الأخطاء وإصلاحها.
التكوين
تمكين الدفاع متعدد السحابة من Cisco على مستأجر SCC
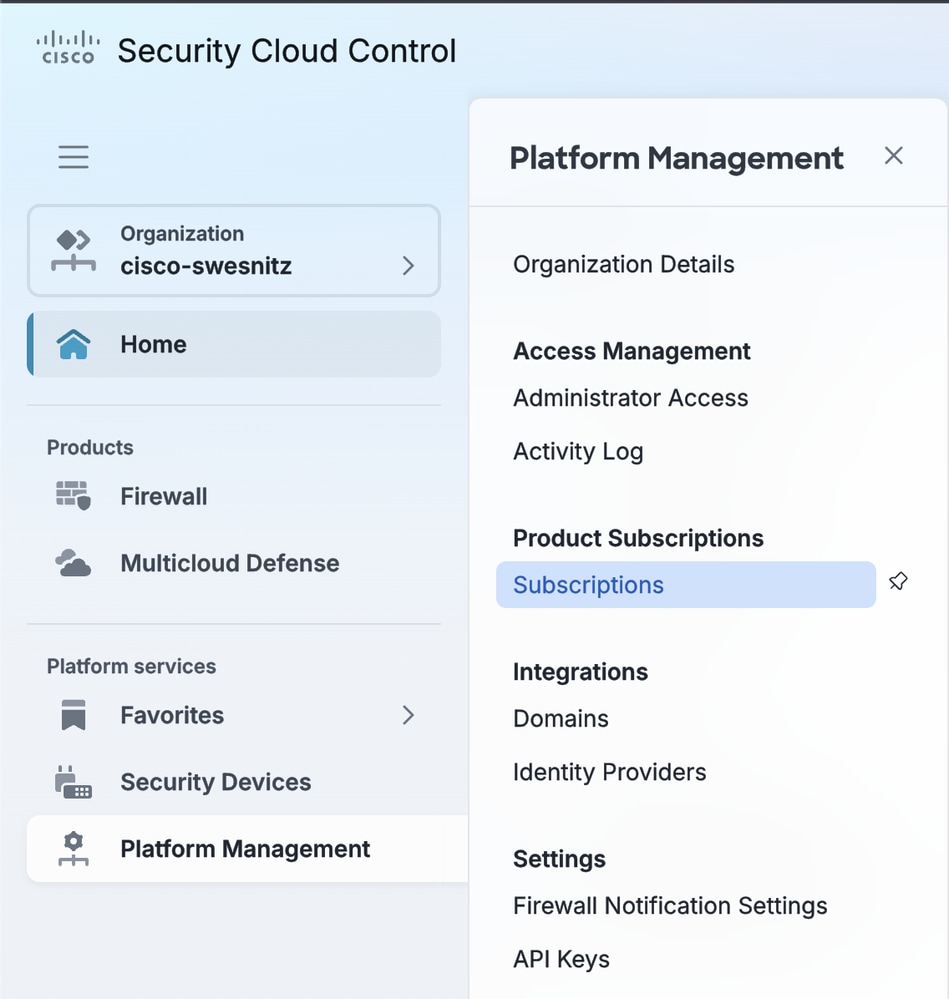
- في وحدة التحكم في Cisco Security Cloud Control (SCC)، انتقل إلى الصفحة الرئيسية > إدارة النظام الأساسي > الاشتراكات.
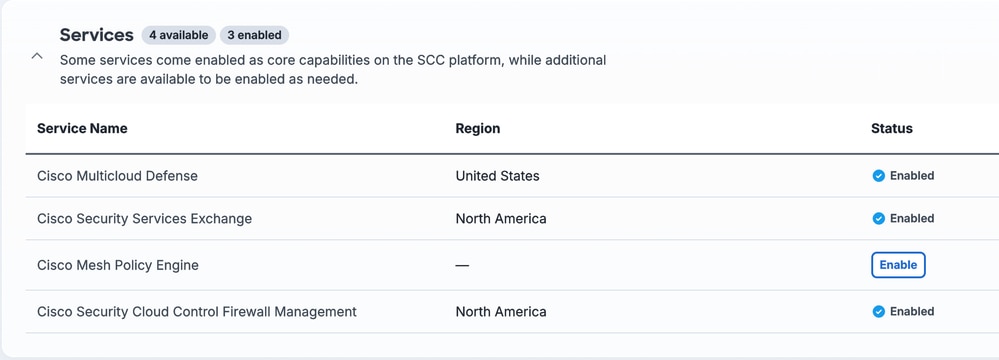
- قم بتمكين اشتراك الدفاع متعدد السحابة للمستأجر.
على حساب AWS (حساب CSP)
تعمل هذه الخطوة على توصيل حساب AWS بوحدة التحكم في الدفاع متعددة السحابة حتى يمكن ل MCD نشر الموارد وإدارتها نيابة عنها. يستخدم هذا المثال AWS كمزود خدمة السحابة (CSP).
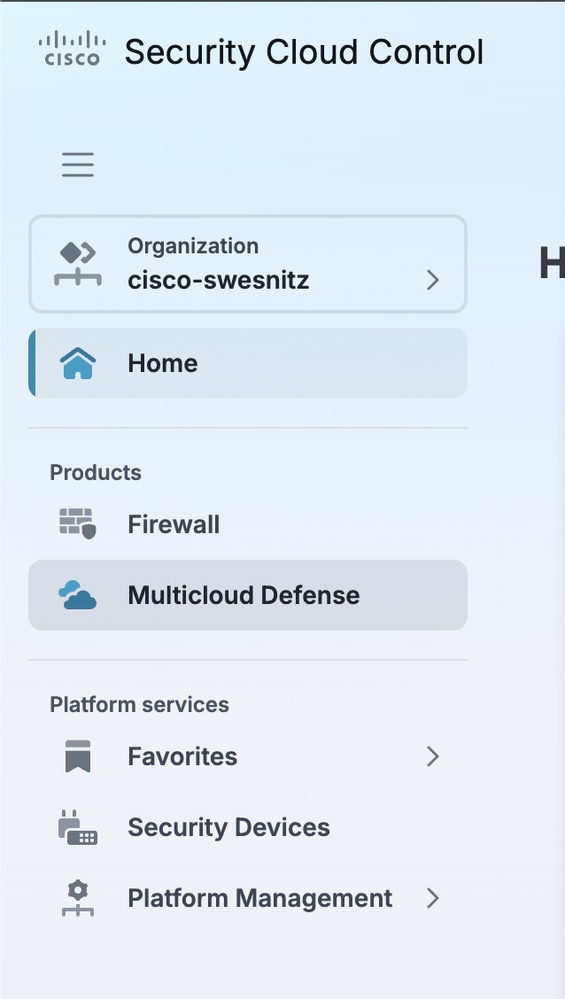
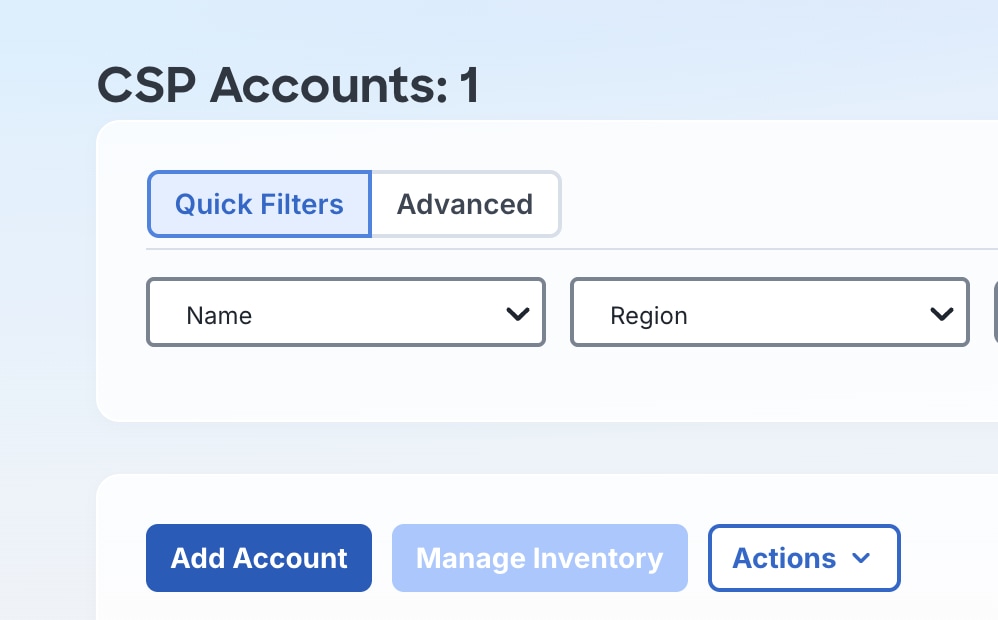
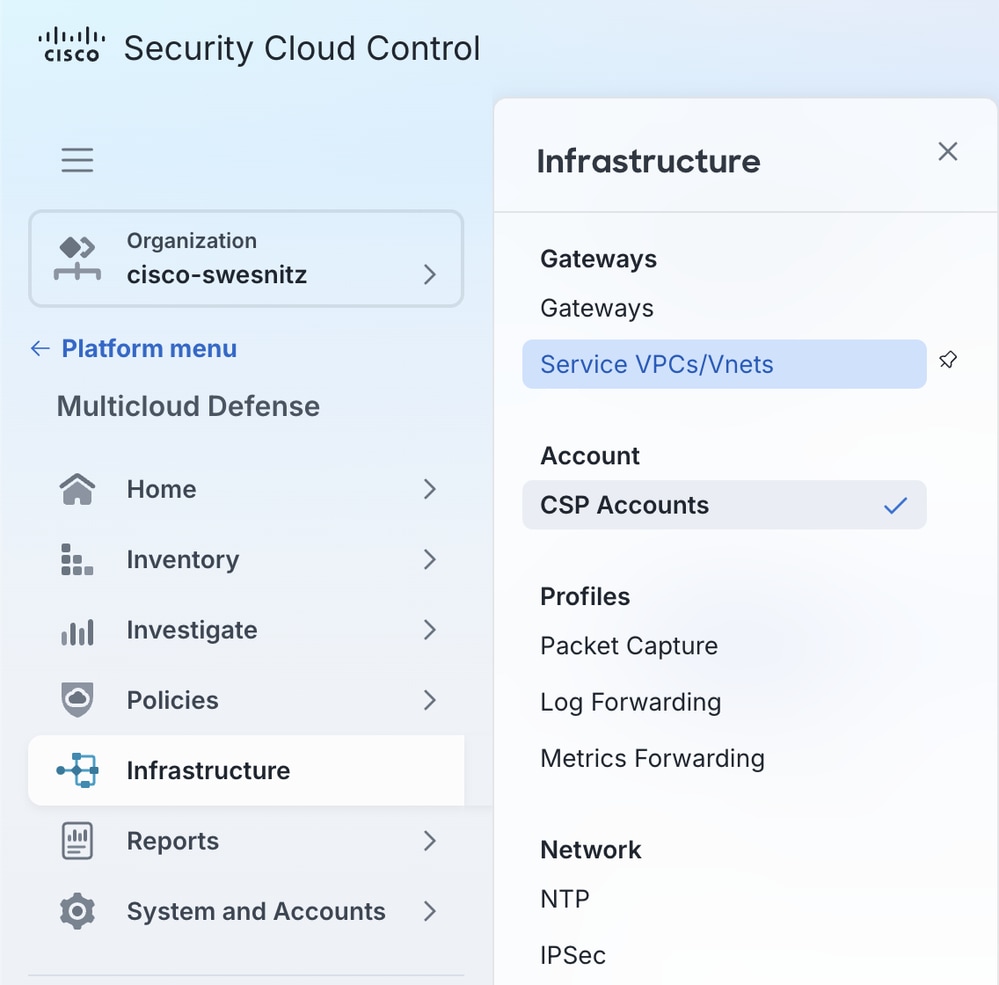
- من جزء التنقل الأيسر ل SCC، حدد الدفاع متعدد السحابة.
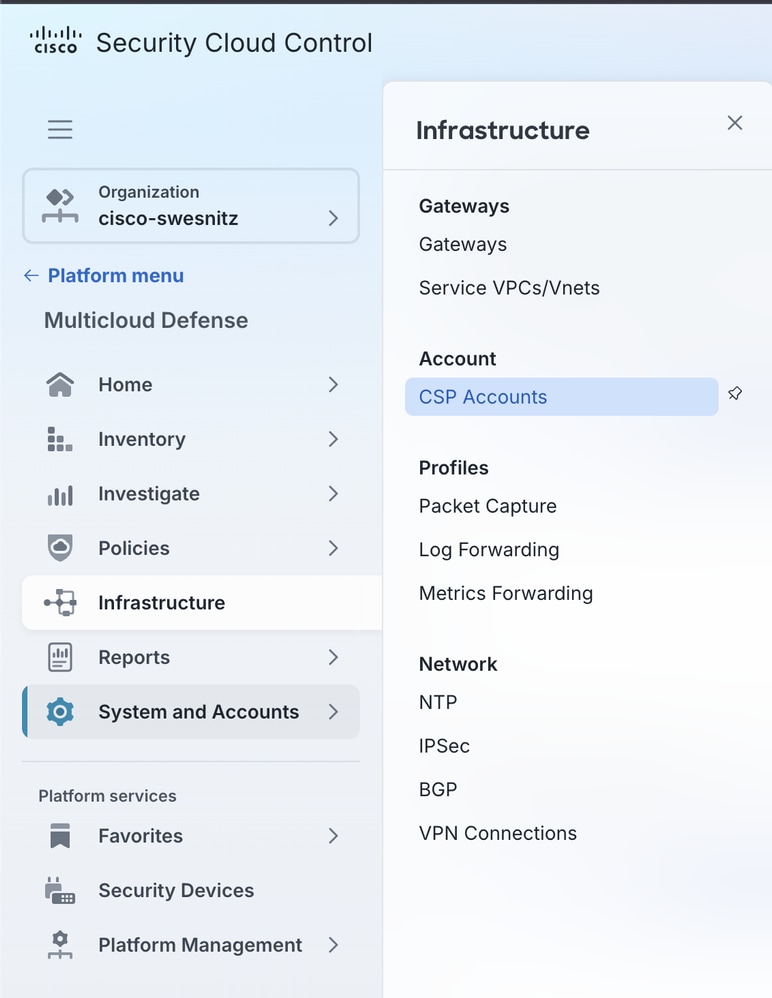
- انتقل إلى بنية أساسية > حسابات CSP.
- حدد إضافة حساب.
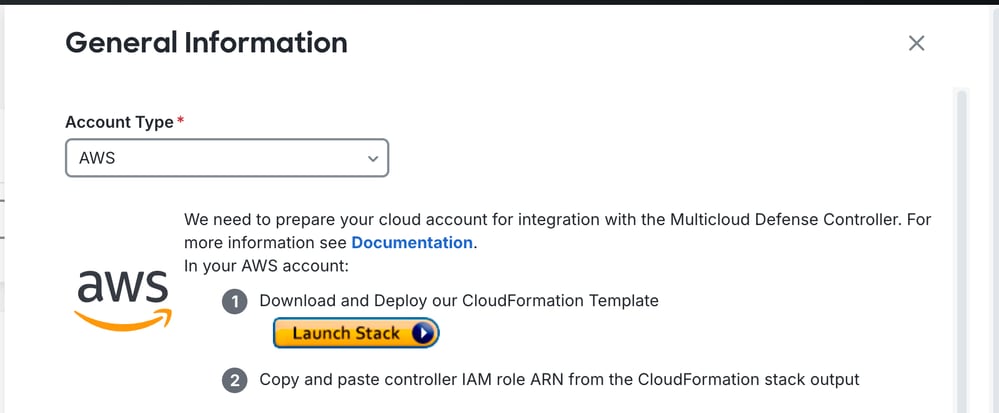
- من القائمة المنسدلة نوع الحساب، حدد AWS.
- حدد بدء تشغيل المكدس. يؤدي هذا إلى فتح علامة تبويب مستعرض جديدة ويطلق مكدس AWS CloudConfiguration الذي يقوم بنشر أدوار IAM ومواردها المطلوبة ل MCD للتكامل مع حساب AWS.
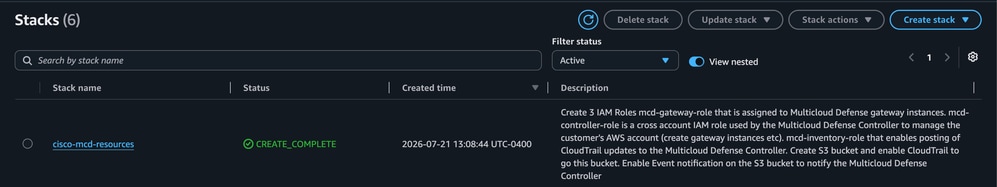
- في وحدة تحكم AWS، تأكد من اكتمال مكدس CloudConfiguration بنجاح.
- افتح علامة التبويب مخرجات مكدس CloudConfiguration. هذه القيم مطلوبة في الخطوة التالية.
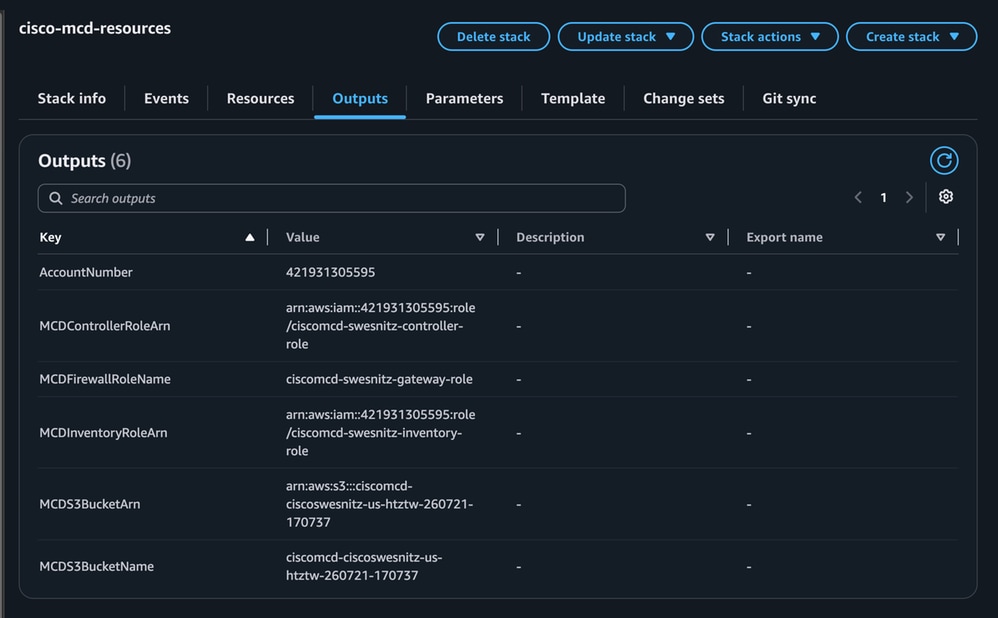
- في نموذج إضافة حساب MCD، أدخل القيم التالية:
رقم حساب AWS: يتم إخراجAccountNumberمن مكدس CloudConfiguration.
اسم حساب AWS: اسم مألوف ومعرف لحساب AWS هذا داخل MCD.
دور IAM لوحدة التحكم: يتم إخراجMCDControllerRoleArnمن مكدس CloudConfiguration.
دور مراقبة المخزون: يتم إخراجMCDInventoryRoleArnمن مكدس CloudConfiguration.
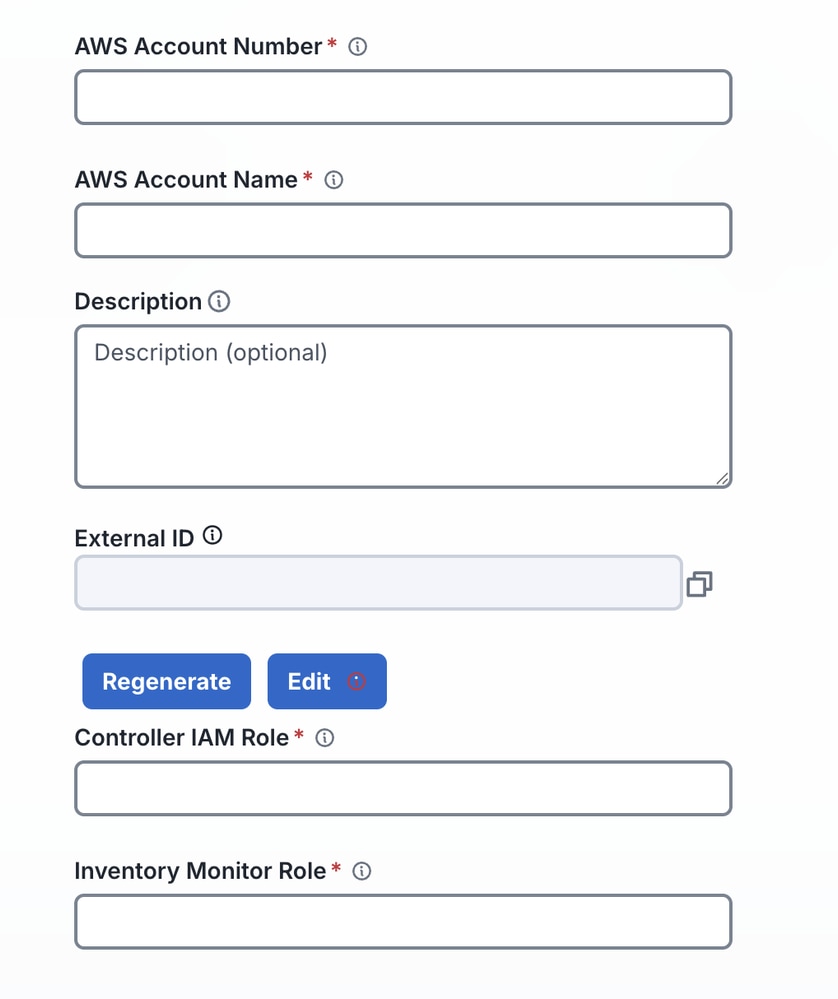
9. قم بحفظ الحساب. تم تسجيل حساب AWS على MCD.
إنشاء خدمة VPC
يستضيف جهاز VPC للخدمة البنية الأساسية للشبكة (الشبكات الفرعية، جداول المسار، عبارة النقل) المستخدمة من قبل بوابة FTDv.
- انتقل إلى الدفاع عن الشبكات المتعددة > البنية الأساسية > شبكات VPC/VNs الخاصة بالخدمة.
- حدد إنشاء.
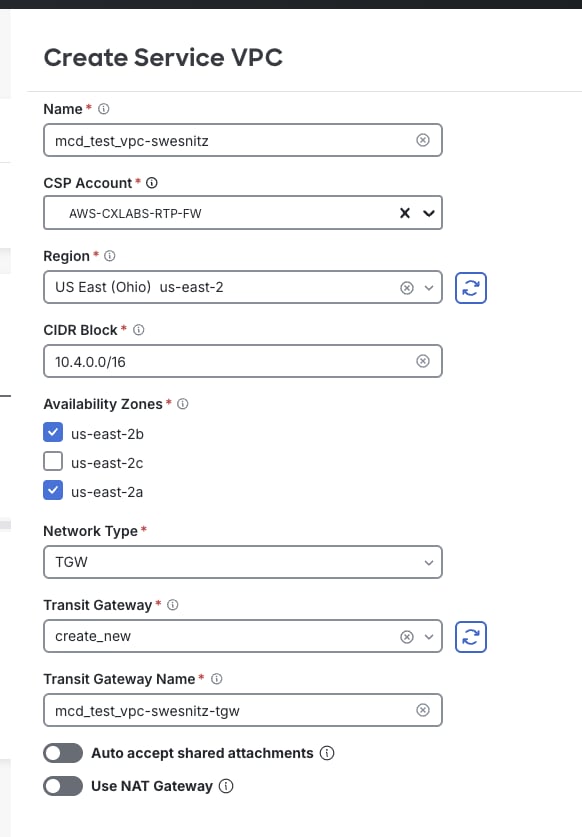
- شكلت ال VPC عملية إعداد:
الاسم: اسم فريد يمكن تعريفه بسهولة للمعرف الخاص بمعرف فئة المورد (VPC).
حساب CSP: تم دمج حساب AWS في الخطوة 2.
المنطقة: منطقة AWS التي يتم فيها إطلاق مجموعة FTDv.
كتلة CIDR: نطاق توجيه المجال التبادلي دون فئات (CIDR) مخصص لنشر MCD هذا (يجب ألا يتداخل مع شبكات VPC الموجودة).
مناطق التوفر: AZ واحدة على الأقل؛ يوصى بوجود وحدتين للتكرار.
نوع الشبكة: حدد عبارة النقل (TGW). CloudWAN هو نوع شبكة منفصل يستخدم خصيصا لعمليات نشر AWS Cloud WAN وهو خارج النطاق لهذا المستند.
عبارة النقل: حدد create_new، باسم فريد لعبارة النقل الجديدة.
بوابة NAT (إختيارية): يمكن كل حركة مرور المخرج من التوجيه عبر بوابة nat. غير ممكن في هذا المثال؛ تكوين عبارة NAT خارج النطاق لهذا المستند.
4. حدد حفظ.
بدء معالج عبارة FTDv
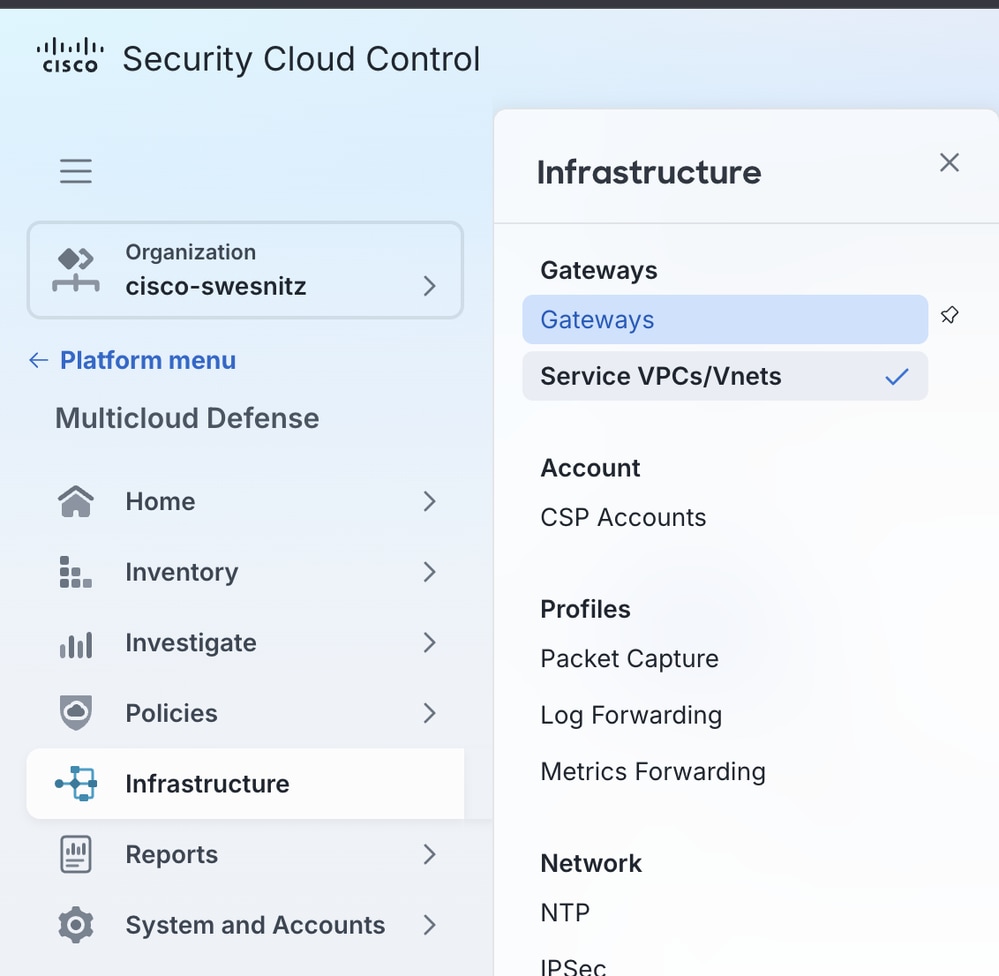
- انتقل إلى الدفاع متعدد السحابة > البنية الأساسية > البوابات.
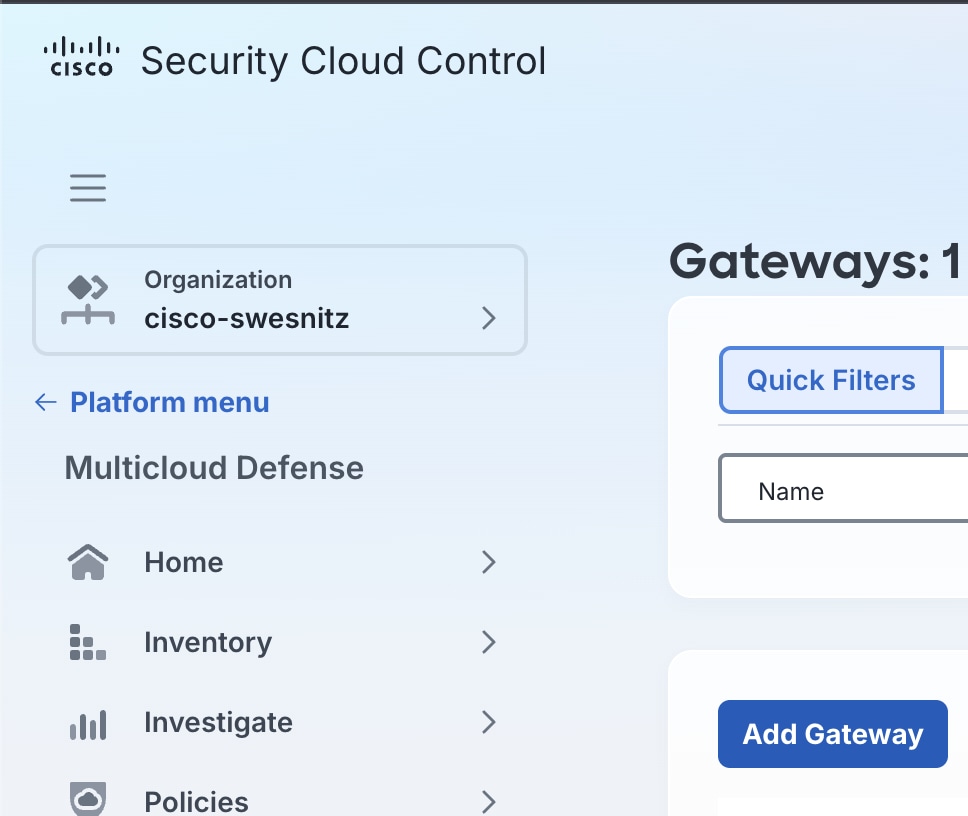
- حدد إضافة بوابة.
- شكلت العملية إعداد أولي:
الحسابات: تم دمج حساب CSP في الخطوة 2.
نوع البوابة: حدد بوابة FTDv.
الاسم: اسم العرض لهذا النظام العنقودي في MCD.
نوع المثيل: حجم المثيل المطابق لمتطلبات الإنتاجية والأداء المطلوبة. يستخدم هذا المثال الحد الأدنى للنوع المدعوم،C5_XLARGE.
تواجدات الحد الأدنى/الحد الأقصى: نطاق القياس المرغوب. الحد الأدنى هو 1 مثيل؛ الحد الأقصى هو 10.
منفذ HealthCheck: الافتراضي هو 65534؛ تغيير فقط إذا تم تحديد منفذ مختلف لموازن حمل MCD. إذا تم تغيير المنفذ، فيجب السماح به في أي مجموعات أمان بيانات مقترنة بمثيلات FTDv.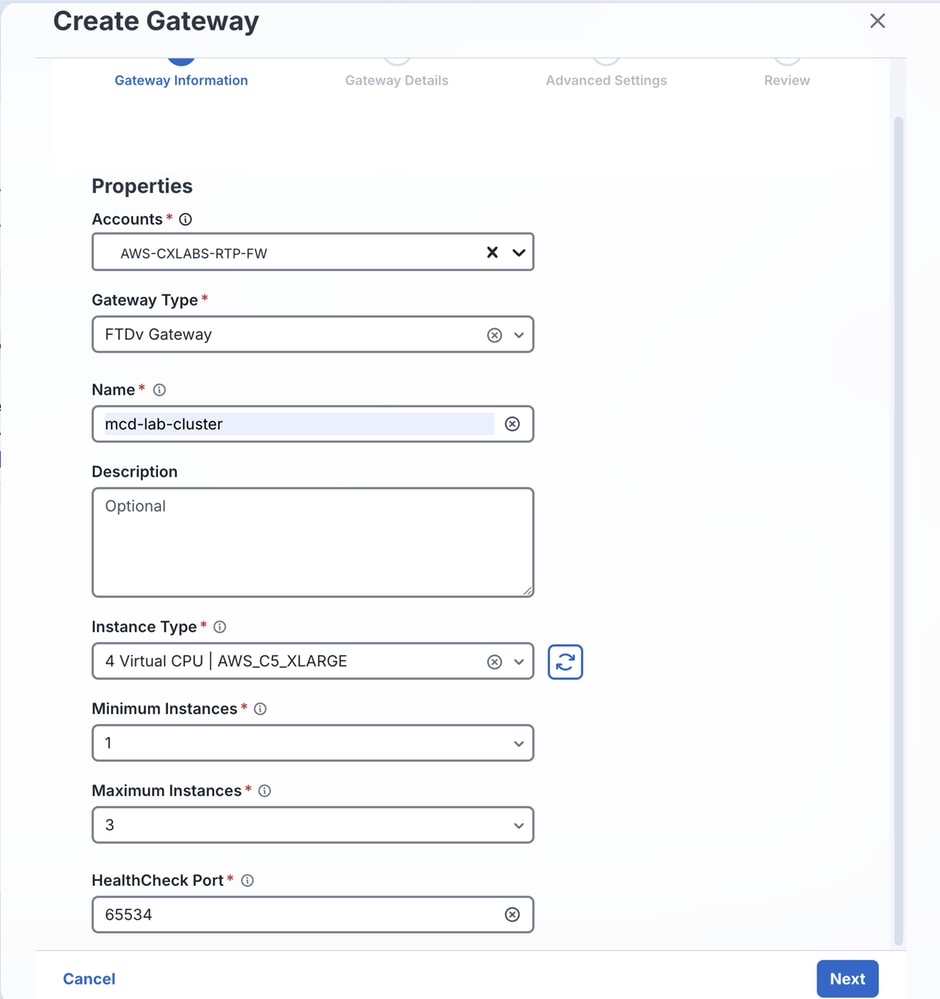
- حدد التالي.
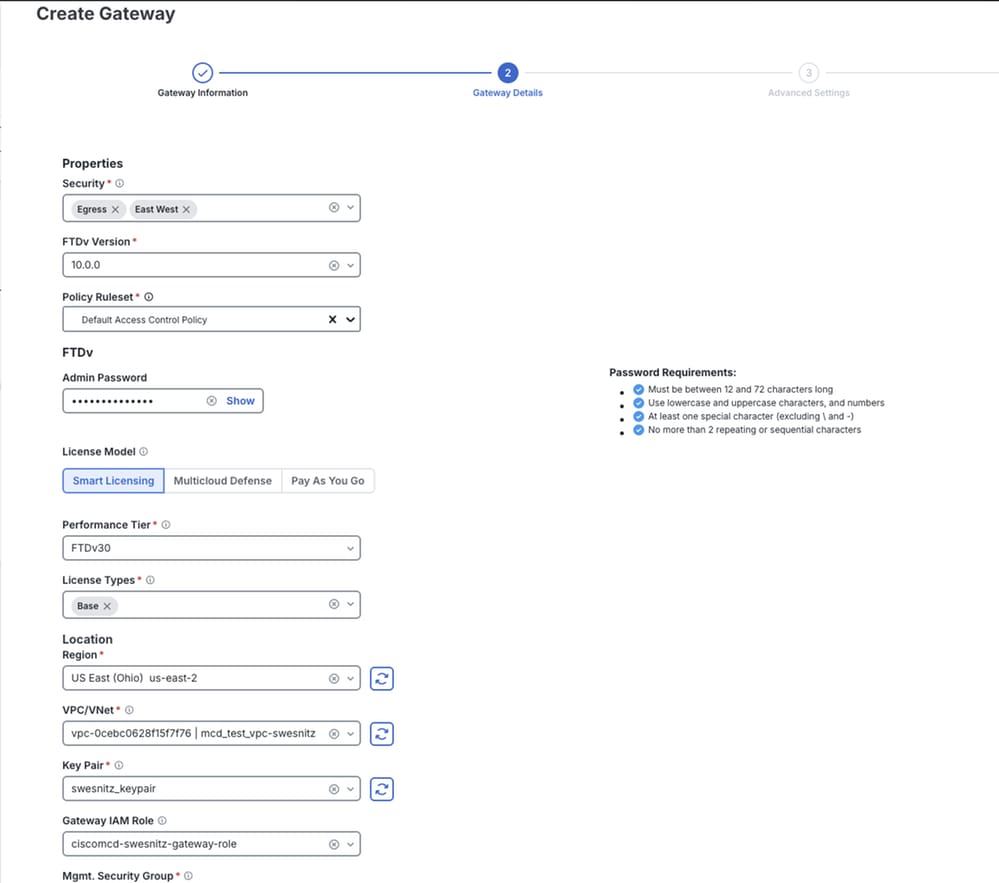
تكوين خصائص البوابة
خصائص: حدد مخرج/شرق-غرب. بوابات الدخول غير مدعومة حاليا.
إصدار FTDv: إصدار البرنامج الأكثر ملاءمة للبيئة.
قواعد السياسة: نهج التحكم في الوصول (ACP) المطلوب تطبيقه على مجموعة FTDv هذه.
كلمة المرور: كلمة مرور لمثيلات FTDv.
نموذج الترخيص: نموذج الترخيص المطلوب.
طبقة الأداء: الطبقة المناسبة لسعة المعالجة المتوقعة للجهاز.
أنواع الترخيص: أنواع التراخيص التي تم شراؤها لعملية النشر هذه.
منطقة: المنطقة التي يتم فيها نشر مثيلات FTDv هذه.
معرف VPC/VNet: تم إنشاء VPC للخدمة في الخطوة 3.
زوج مفاتيح: زوج مفاتيح AWS موجود.
دور IAM للعبارة: الدور الذي يحتوي على بوابة باسمها، الموافق ل MCDFirewallRoleName قيمة من مكدس CloudConfiguration في الخطوة 2. يؤدي تحديد هذا الدور إلى تعبئة مجموعات الأمان المقترنة تلقائيا.
تشفير EBS: يتم تحديد التشفير المدار بواسطة AWS بشكل افتراضي. تقوم EBS في Amazon بتشفير وحدات تخزين مجموعات البيانات والبيانات أثناء النقل واللقطات بشكل تلقائي وشفاف.
1. حدد التالي.
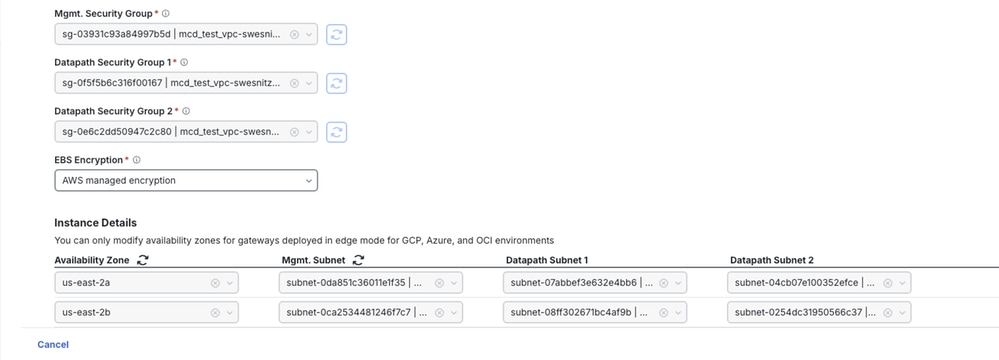
تكوين الإعدادات المتقدمة (إختياري)
تتيح الإعدادات المتقدمة تكوين خيارات مثل تعطيل عناوين IP العامة لمثيلات FTDv. لم يتم تكوين الإعدادات المتقدمة في هذا المثال.
المراجعة والنشر
- راجع جميع الإعدادات التي تم تكوينها لضمان الدقة.
- حدد إنهاء لبدء النشر.
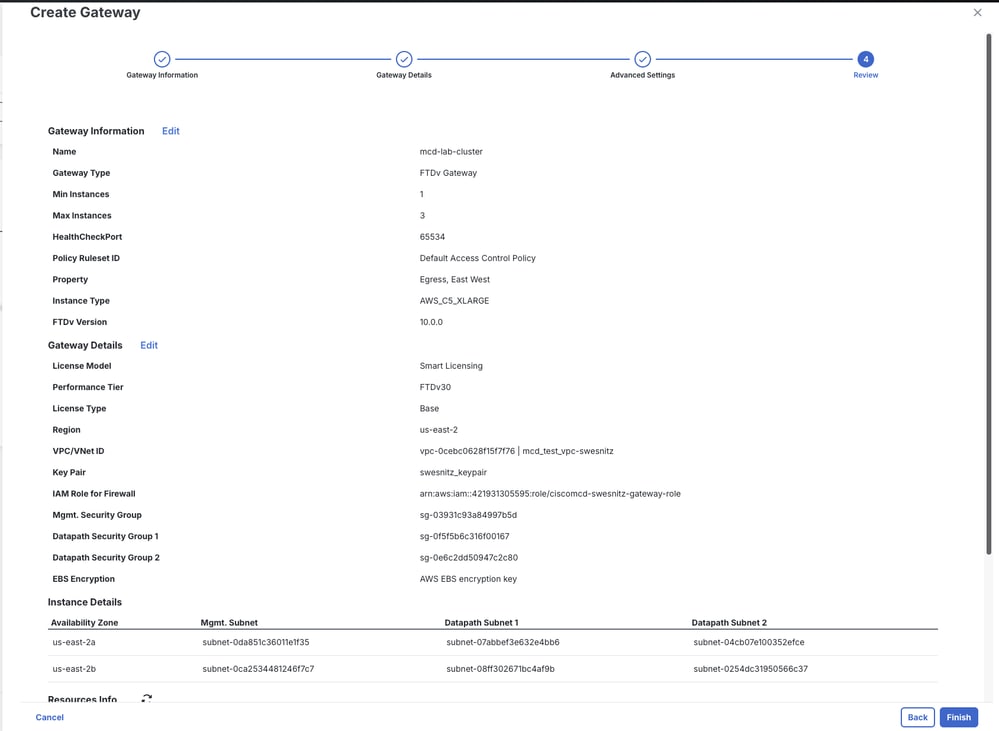
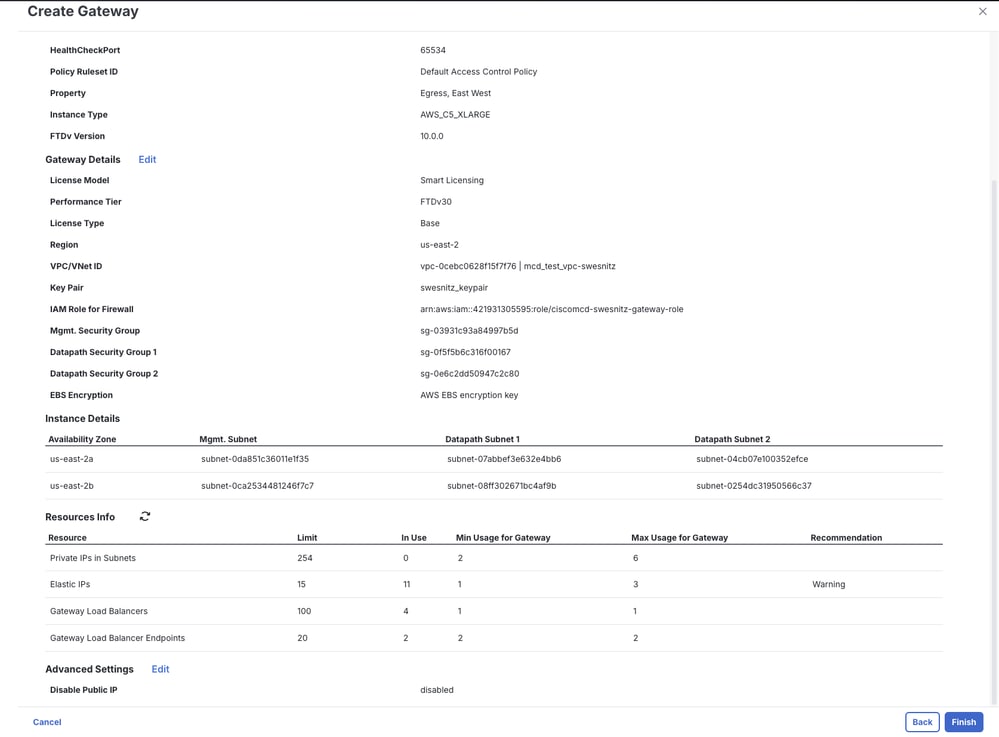
ملاحظة: قد تستغرق عملية النشر ما يصل إلى 30 دقيقة. وخلال هذا الوقت، توفر MCD وتجمع العدد المحدد من مثيلات FTDv وتسجيلها باستخدام CDfmc.
التحقق من الصحة
استخدم هذا القسم لتأكيد عمل التكوين بشكل صحيح.
يمكن تأكيد نجاح النشر والتسجيل من عدة مواقع:
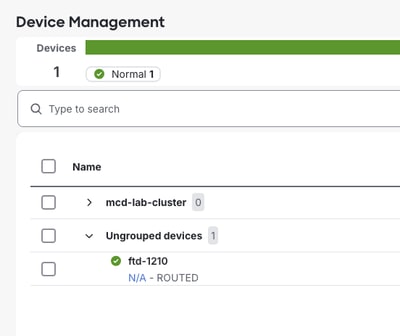
- تقنية CDfmc: مباشرة بعد تحديد "إنهاء"، يظهر نظام المجموعة الجديد (في حالة معلقة) في CDfmc أسفل الأجهزة > إدارة الأجهزة.
- تفاصيل بوابة MCD: يؤدي تحديد اسم البوابة إلى فتح لوحة تفاصيل تظهر تقدم التشغيل.
حدد الاسم المحدد ثم انقر فوق علامة التبويب المثيلات.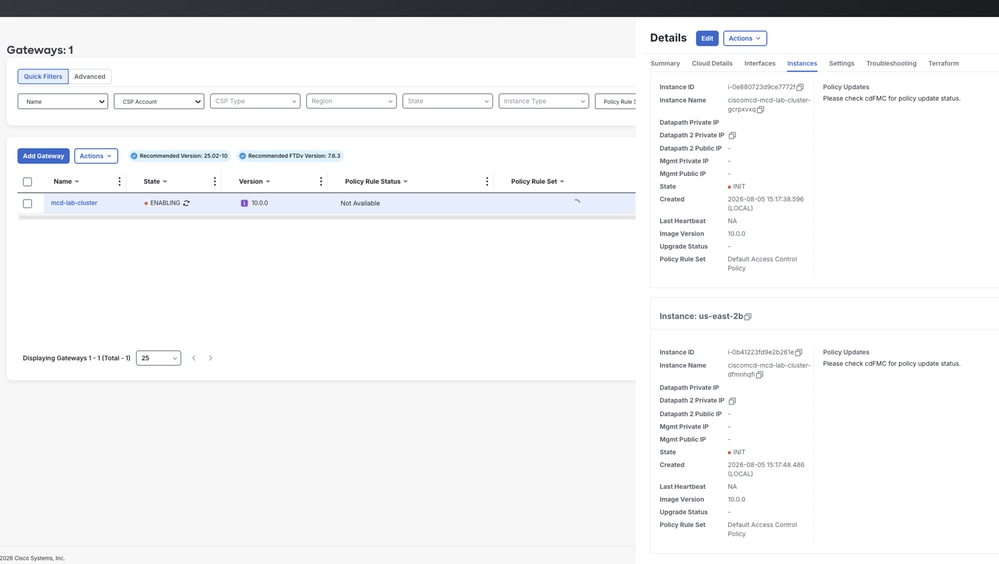
- وحدة تحكم AWS EC2: يمكن مراقبة حالة المثيل الفردي مباشرة في EC2 > مثيلات.
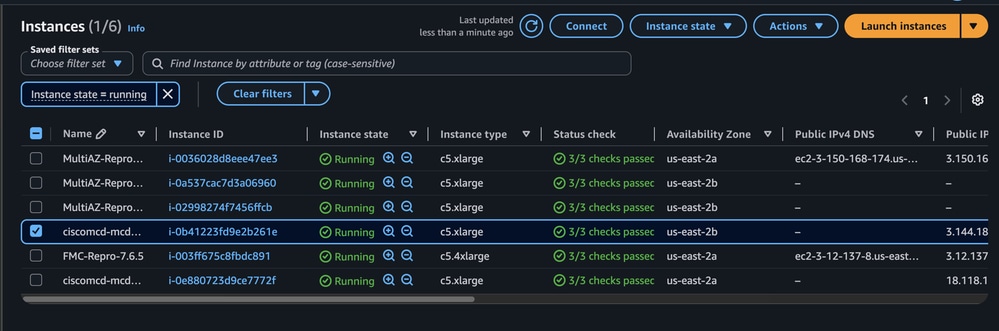
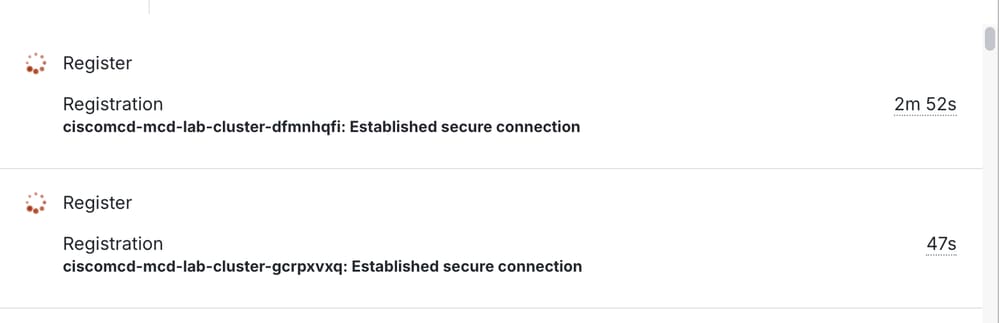
- علامة التبويب مهام CDfmc: يتم تعقب تقدم التسجيل هنا:
إستمرار التسجيل:
نجاح التسجيل:
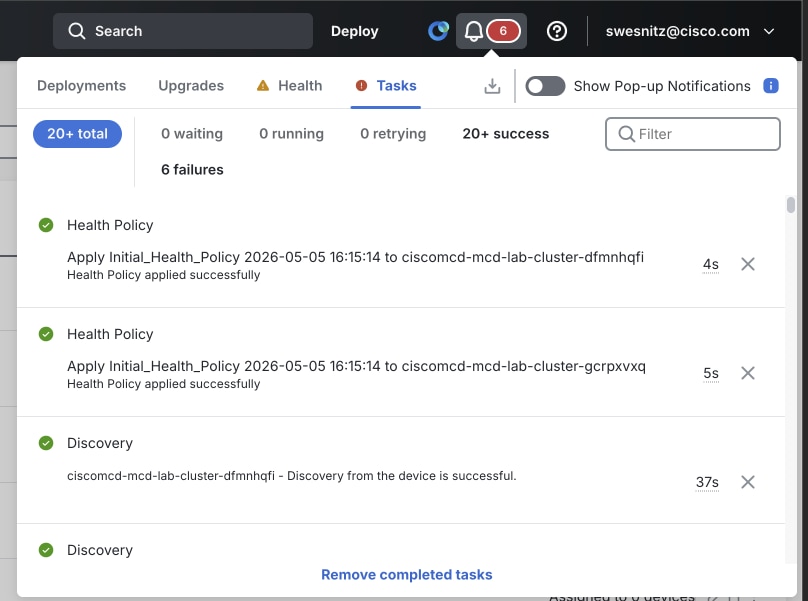
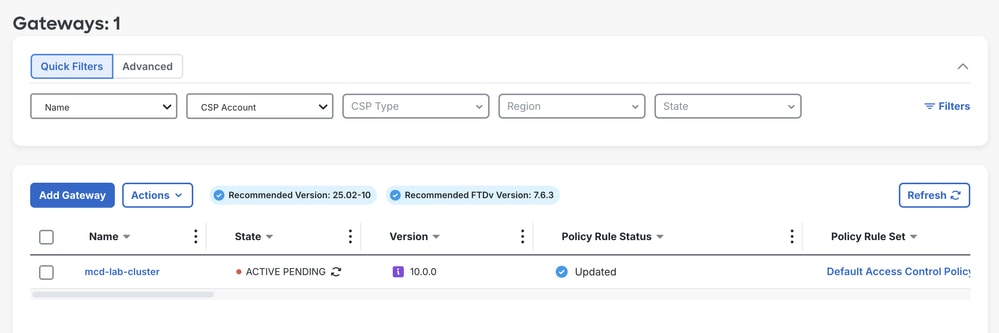
- الحالة النهائية: بعد التسجيل الناجح، تظهر البوابة حالة "نشط - معلق" قبل الانتقال إلى نشط بالكامل، مما يؤكد نشر المجموعة وتشغيلها.
استكشاف الأخطاء وإصلاحها
يوفر هذا القسم معلومات يمكنك إستخدامها لاستكشاف أخطاء التكوين وإصلاحها.
- فشل محاولة التسجيل الأولية أو انقضائها في علامة التبويب "مهام CDfmc" - السلوك المتوقع في محاولة التسجيل الأولى. السماح بوقت إضافي لإعادة محاولة تسجيل نظام المجموعة تلقائيا قبل أستكشاف الأخطاء وإصلاحها.
- فشل إكمال مكدس CloudConfiguration - تحقق من أن مستخدم/دور AWS IAM الذي ينشر المكدس لديه أذونات كافية، وراجع علامة التبويب أحداث لسبب الفشل المحدد.
- لا يتم تعميم دور IAM للعبارة أو مجموعات الأمان في معالج البوابة - تأكد من اكتمال مكدس CloudConfiguration في الخطوة 2 بنجاح ومن تحديد حساب CSP الصحيح والمنطقة الصحيحة.
ملخص
يؤدي إكمال هذا الإجراء إلى:
- تم تمكين الدفاع متعدد السحابة على مستأجر SCC.
- حساب AWS على متن CloudConfiguration.
- تم إنشاء VPC للخدمة باستخدام عبارة النقل.
- تم نشر بوابة FTDv المجمعة وتسجيلها إلى CDfmc.
بوابة FTDv نشطة وجاهزة لتكوين النهج وفحص حركة مرور البيانات.
معلومات ذات صلة
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
1.0 |
19-Oct-2026
|
الإصدار الأولي |
 التعليقات
