أستكشاف أخطاء فشل تسجيل دخول المستخدم وإصلاحها &ldquo؛فشلت مصادقة المستخدم مقابل Active Directory نظرا لأنه تم تأمين حساب المستخدم&rdquo؛

مسألة
يقوم Active Directory بإنشاء هذا الخطأ عندما يتجاوز المستخدم عتبة تأمين حساب Active Directory على خادم Windows بإدخال كلمة مرور غير صحيحة عدة مرات:
“24408 User authentication against Active Directory failed since user has entered the wrong password”
البيئة
Cisco Identity Services Engine (ISE)، الإصدار 3.2.0 والإصدارات الأحدث
تكامل Active Directory لمصادقة المستخدم
كلا من بيئات المصادقة السلكية واللاسلكية
مصادقة قائمة على RADIUS مع أجهزة الوصول إلى الشبكة (NADs)
قرار
الخطوة 1: تمكين ميزة "منع تأمين مستخدم Active Directory" على نشر ISE :
ستتوقف هذه الميزة عن إرسال مصادقة المستخدم إلى Active Directory لمنع قفل حساب المستخدم من خلال تكوين الحد الأقصى المسموح به لمحاولات كلمة المرور غير الصحيحة ومقارنة هذا الحد مع عدد كلمات المرور غير الصحيحة الحالي (سمة BadPwdCount) في AD قبل إرسال طلب مصادقة.
1. سجل الدخول إلى واجهة المستخدم الرسومية (GUI) الخاصة بالإصدار ISE.
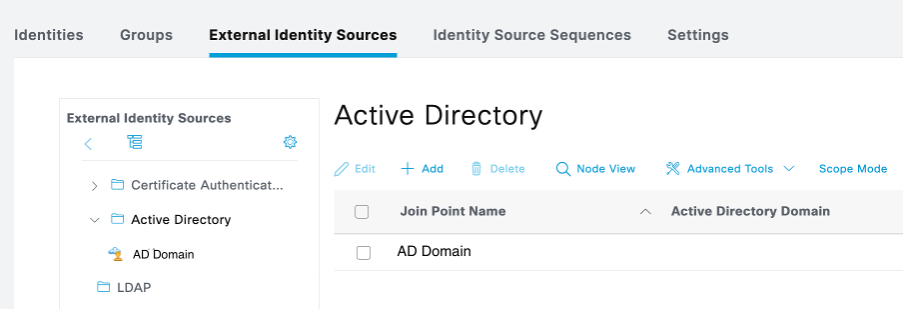
2. انتقل إلى الإدارة > إدارة الهوية > مصادر الهوية الخارجية > Active Directory. حدد مجال AD، تريد تمكين الميزة.
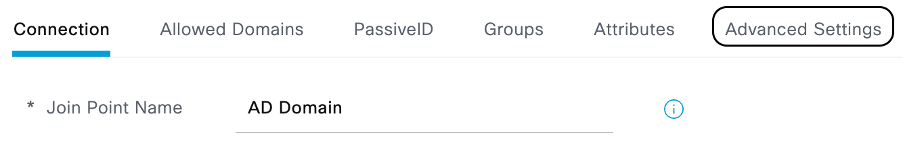
3. انتقل إلى علامة التبويب إعدادات متقدمة.
4. في قسم منع تأمين مستخدم Active Directory، حدد المربع لتمكين حماية المصادقة الفاشلة.
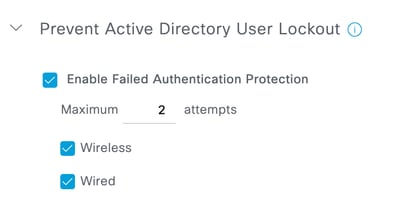
5. أدخل الحد الأقصى لعدد محاولات كلمة المرور غير الصحيحة المسموح بها.
يجب أن يكون هذا الرقم أقل من الحد الأقصى لمحاولات كلمة المرور غير الصحيحة التي تم تكوينها كقيمة لسمة badPwdCount في Active Directory.
تأكد من تمكين خانة الاختيار Wired أو Wireless أو Both وفقا لنوع اتصال المصادقة الخاص بك.
6. انقر فوق حفظ.

ملاحظة: سيستمر ISE في رفض طلبات مصادقة المستخدم حتى يتم إعادة تعيين السمة BadPwdCount ل Active Directory إلى صفر.
السبب
وده ممكن يحصل للأسباب:
· يدخل المستخدم كلمة مرور غير صحيحة أثناء إجراء المصادقة على نقطة النهاية.
· يغير المستخدم مسوغات AD وينسى تحديث مسوغات AD في نقطة النهاية اللاسلكية الخاصة به والتي تؤدي مصادقة EAP-PEAP.
المحتوى ذي الصلة
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
1.0 |
24-Oct-2026
|
الإصدار الأولي |
 التعليقات
