為SEG配置按策略掃描的威脅掃描程式
簡介
本檔案介紹思科安全電子郵件閘道(SEG)的每項原則整合的威脅掃描器(TS)的服務和組態。
必要條件
需要瞭解SEG常規設定和配置。
採用元件
本文件的資訊是以下列軟體版本為依據:
- Cisco Secure Email Gateway(SEG)AsyncOS 15.5.1及更高版本。
- 灰色郵件服務。
- 反垃圾郵件服務。
- 傳入郵件策略。
本文中的資訊是根據特定實驗室環境內的裝置所建立。文中使用到的所有裝置皆從已清除(預設)的組態來啟動。如果您的網路運作中,請確保您瞭解任何指令可能造成的影響。
概觀
威脅掃描(TS)是Graymail服務新啟用的子元件,已與Antispam CASE整合,從而提供了更有效的反垃圾郵件檢測。
啟用灰色郵件服務後,在每個傳入郵件策略AntiSpam設定中,啟用威脅掃描器的選項將變為活動狀態。啟用TS後,TS將改進整體反垃圾郵件檢測,重點是HTML走私檢測:
- HTML解析和惡意指令碼檢測
- URL解析和重定向檢測
反垃圾郵件CASE引擎控制這兩種服務,管理更新和垃圾郵件定罪。
在每個傳入郵件策略反垃圾郵件設定中,TS具有可見的啟用/禁用設定。
TS影響判決,增加了最終反垃圾郵件案例判決的權重。
設定
配置包含兩個操作;啟用灰色郵件檢測和啟用傳入郵件策略中的TS。
- 必須啟用灰色郵件全域性服務才能啟用TS。
- 全域性啟用Graymail後,用於「啟用威脅掃描程式」的入站郵件策略「反垃圾郵件」選項將可用。
Web介面設定
要在WebUIl中啟用灰色郵件,請執行以下操作:
- 導航到安全服務
- IMS和Graymail
- 灰色郵件全域性設定
- 編輯灰色郵件設定。
- 選擇啟用灰色郵件檢測的選項。
- 編輯灰色郵件設定。
- 灰色郵件全域性設定
- IMS和Graymail
- 提交並提交更改以最終完成操作。
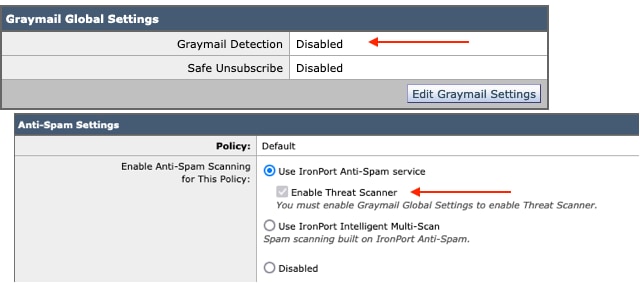 設定前的檢視
啟用Graymail後,威脅掃描程式選擇框將可用於每個傳入郵件策略。
要在WebUI中啟用威脅掃描程式,請執行以下操作:
- 導航到Mail Policies
- 傳入郵件策略
- 選擇所需的郵件策略
- 選擇Anti-Spam。
- 配置頁面的頂部顯示Enable Threat Scanner的覈取方塊選項。
- 選擇Anti-Spam。
- 選擇所需的郵件策略
- 傳入郵件策略
- 提交並提交更改以最終完成配置
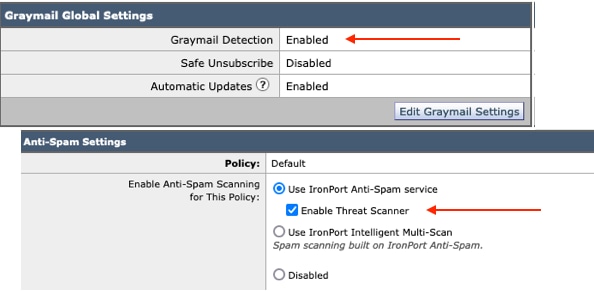 Antispam中的威脅掃描程式選項
命令列介面設定
使用CLI命令啟用Graymail服務。
- imsandgraymailconfig
- 灰色郵件
- 設定
- 是否要使用灰色郵件檢測?[Y] >
- 是否要為Graymail引擎啟用自動更新?[Y]>
- 是否要使用灰色郵件檢測?[Y] >
- 設定
- 完成其餘的提示以返回主機提示。
- 灰色郵件
- 提交+新增所需的註釋>按「Return」鍵完成操作。
在CLI中啟用或禁用策略中的威脅掃描程式。
- CLI> policyconfig
是否要配置傳入郵件策略、傳出郵件策略或匹配郵件頭優先順序?
- 傳入郵件策略
- 傳出郵件策略
- 匹配報頭優先順序
[1]> 1
傳入郵件策略配置
1.北方1
2. BLOCKED_LIST
3. ALLOW_LIST
4. ALLOW_SPOOF
5.預設值
輸入要編輯的條目的名稱或編號:
[]> 1
選擇要執行的操作:
— 名稱 — 更改策略名稱
— 新建 — 新增新策略成員行
- DELETE — 刪除策略成員行
— 列印 — 列印策略成員行
— 反垃圾郵件 — 修改反垃圾郵件策略
— 防病毒 — 修改防病毒策略
— 爆發 — 修改爆發過濾器策略
— 高級惡意軟體 — 修改高級惡意軟體防護策略
— 灰色郵件 — 修改灰色郵件策略
- THREATDEFENSECONNECTOR — 修改威脅防禦聯結器
— 過濾器 — 修改過濾器
[]>反垃圾郵件
選擇要執行的操作:
— 禁用 — 禁用反垃圾郵件策略(禁用所有與策略相關的操作)
— 啟用 — 啟用反垃圾郵件策略
[]>啟用
開始反垃圾郵件配置
是否在此策略上使用智慧多重掃描?[N]>
是否在此策略上使用IronPort反垃圾郵件?[Y]>
某些郵件被明確識別為垃圾郵件。有些消息是
識別為可疑垃圾郵件。您可以設定IronPort反垃圾郵件疑似垃圾郵件
低於閾值。
配置選項適用於被明確標識為
垃圾郵件:
是否要啟用威脅掃描程式裁決的特殊處理?[N]> y
繼續選擇選單以完成郵件策略選擇,然後按「return鍵」接受每個選擇的預設操作。
使用命令完成儲存。
- 提交+新增所需的註釋>按「Return」鍵完成操作。
驗證
如何讀取和解釋日誌。
Threat Scanner的郵件日誌記錄僅呈現臨時裁決,而CASE呈現最終裁決。
郵件日誌顯示了兩種不同的乾淨與已定罪威脅掃描程式裁決的判定標準
- 如果威脅掃描程式臨時判定是乾淨的,則日誌以類似這些示例的方式顯示。
- 資訊:臨時灰色郵件裁決 — LEGIT(0)<Clean message>
- 資訊:臨時灰色郵件裁決 — MCE(11)<其他電子郵件活動>
- 如果威脅掃描程式臨時判定有罪,則日誌的顯示方式與這些示例類似。
- 資訊:臨時ThreatScanner裁決 — 網路釣魚(101)
- 資訊:臨時ThreatScanner判定 — 病毒(2)
郵件日誌示例:威脅掃描程式清除判定使用不同的措辭:灰色郵件判定。
Wed Jan 31 08:19:32 2024 Info: MID 3189755 interim graymail verdict - LEGIT (0)
Wed Jan 31 08:19:33 2024 Info: MID 3189755 interim verdict using engine: CASE negative
Wed Jan 31 08:19:33 2024 Info: MID 3189755 using engine: CASE spam negative
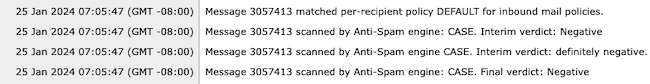
郵件跟蹤不顯示威脅掃描程式日誌條目,僅顯示CASE:終審判決。
威脅掃描器(TS)的這些示例提供了4種判定方案。
郵件日誌示例:存在網路釣魚TS定罪和反垃圾郵件定罪
Thu Jan 25 09:05:23 2024 Info: MID 3057397 interim ThreatScanner verdict - PHISHING (101) <Message detected as phishing either by heuristic analysis or by detecting the link as fraudulent>
Thu Jan 25 09:05:23 2024 Info: MID 3057397 interim verdict using engine: CASE spam positive
Thu Jan 25 09:05:23 2024 Info: MID 3057397 using engine: CASE spam positive
Thu Jan 25 09:05:23 2024 Info: Message aborted MID 3057397 Dropped by CASE
跟蹤示例:不存在網路釣魚TS定罪,並且存在CASE定罪。
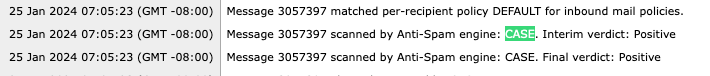 網路釣魚TS定罪和反垃圾郵件定罪跟蹤
郵件日誌示例:網路釣魚TS定罪和AntiSpam Negative都存在。
Thu Jan 25 09:05:47 2024 Info: MID 3057413 interim ThreatScanner verdict - PHISHING (101) <Message detected as phishing either by heuristic analysis or by detecting the link as fraudulent>
Thu Jan 25 09:05:47 2024 Info: MID 3057413 interim verdict using engine: CASE spam negative
Thu Jan 25 09:05:47 2024 Info: MID 3057413 using engine: CASE spam negative
跟蹤示例:存在網路釣魚TS判定和AntiSpam Negative。
郵件日誌示例:郵件日誌的病毒TS定罪和反垃圾郵件定罪示例。
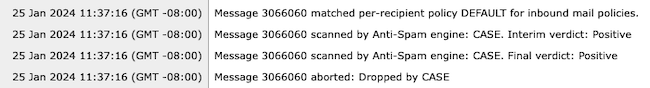
Thu Jan 25 13:37:16 2024 Info: MID 3066060 interim ThreatScanner verdict - VIRUS (2) <Virus detected by ThreatScanner engine>
Thu Jan 25 13:37:16 2024 Info: MID 3066060 interim verdict using engine: CASE spam positive
Thu Jan 25 13:37:16 2024 Info: MID 3066060 using engine: CASE spam positive
Thu Jan 25 13:37:16 2024 Info: Message aborted MID 3066060 Dropped by CASE
跟蹤示例:沒有病毒TS判定,且存在反垃圾郵件判定。
郵件日誌示例:病毒TS判定和AntiSpam Negative都存在。
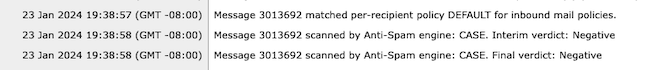
Jan 23 21:38:57 2024 Info: MID 3013692 interim ThreatScanner verdict - VIRUS (2) <Virus detected by ThreatScanner engine>
Jan 23 21:38:58 2024 Info: MID 3013692 interim verdict using engine: CASE spam negative
Jan 23 21:38:58 2024 Info: MID 3013692 using engine: CASE spam negative
跟蹤示例:沒有病毒TS判定,且存在AntiSpam陰性。
灰色郵件日誌包含威脅掃描程式判定結果,並在出現誤報時支援TALOS分析內容。
Threat Scanner原始結果的存在導致Graymail日誌記錄更快速地滾動。為了解決此行為,對灰色郵件日誌進行了SEG修改。
- AsyncOS 15.5將Graymail日誌檔案的預設日誌訂閱設定為20,以增加日誌保留率。
- 如果在升級時設定大於20,則不會更改日誌檔案設定。
- 入站灰色郵件臨時判定消息在資訊級別顯示完全掃描原始結果。
- 所有其他郵件的灰色郵件掃描結果顯示在調試級別。
相關資訊
修訂記錄
| 修訂 | 發佈日期 | 意見 |
|---|---|---|
1.0 |
18-Apr-2024
|
初始版本 |

 意見
