配置基於EVT的身份服務引擎被動ID代理

簡介
本文檔介紹在ISE 3.0版本中引入的新身份服務引擎(ISE)被動身份聯結器(ISE-PIC)代理。
必要條件
需求
思科建議您瞭解以下主題:
- 思科身份服務管理
- MS-RPC、WMI協定
- Active Directory管理
採用元件
本文中的資訊係根據以下軟體和硬體版本:
- 思科身份識別服務引擎3.0版及更高版本
- Microsoft Windows Server 2016標準版
本文中的資訊是根據特定實驗室環境內的裝置所建立。文中使用到的所有裝置皆從已清除(預設)的組態來啟動。如果您的網路運作中,請確保您瞭解任何指令可能造成的影響。
背景資訊
本文還介紹了ISE-PIC代理的優勢,以及此代理在ISE上的配置。ISE被動身份代理已成為身份防火牆解決方案不可或缺的一部分,該解決方案還使用思科FirePower管理中心。
需要新協定
ISE的被動身份(被動ID)功能驅動許多重要的使用案例,包括基於身份的防火牆、EasyConnect等。此功能取決於監視登入到Active Directory域控制器並瞭解其使用者名稱和IP地址的使用者的能力。當前用於監視域控制器的主要協定是WMI。但是,配置是困難/侵入性的,對客戶端和伺服器都有效能影響,而且在規模化部署中檢視登入事件時有時具有非常大的延遲。經過深入的研究和替代方法以輪詢被動身份服務所需的資訊後,決定採用一種替代協定 — 稱為事件處理API(EVT),該協定在處理此使用情形時更有效。它有時也稱為MS-EVEN6,也稱為事件遠端協定,它是基於RPC的有線協定。
使用MS-EVEN6的優勢
高可用性
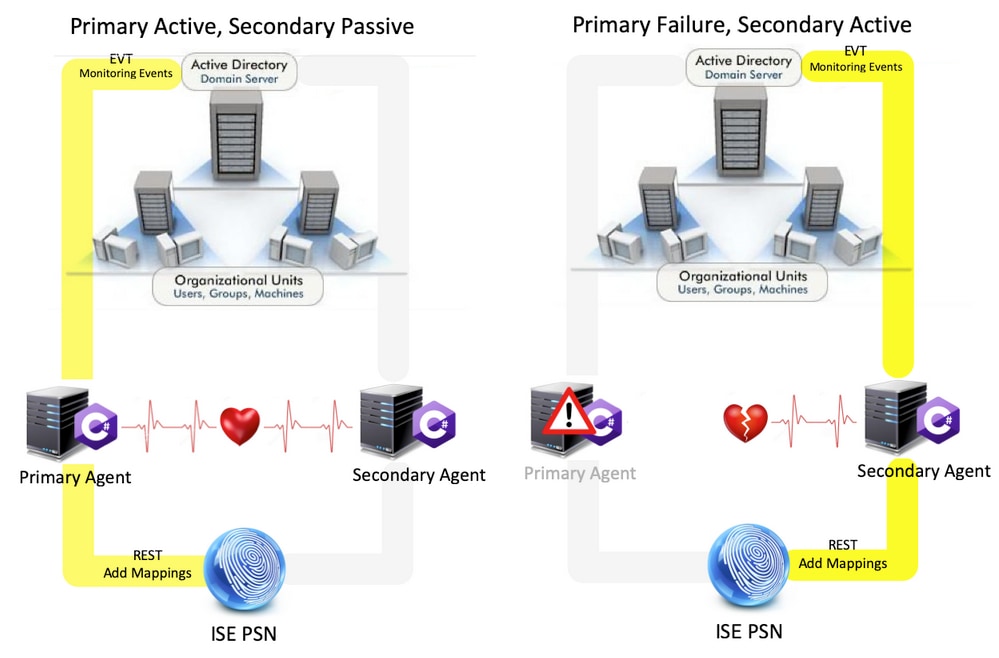
原始代理沒有高可用性(HA)選項,如果需要在該代理正在運行的伺服器上進行維護或發生中斷,將錯過登入事件,基於身份的防火牆等功能將在此期間丟失資料。這是在此版本之前使用ISE PIC代理的主要問題之一。從此版本開始,代理可以在高可用性模式下工作。ISE使用UDP埠9095在代理之間交換心跳以確保高可用性。可以配置多個HA對Agent以監控不同的域控制器。
可擴充性
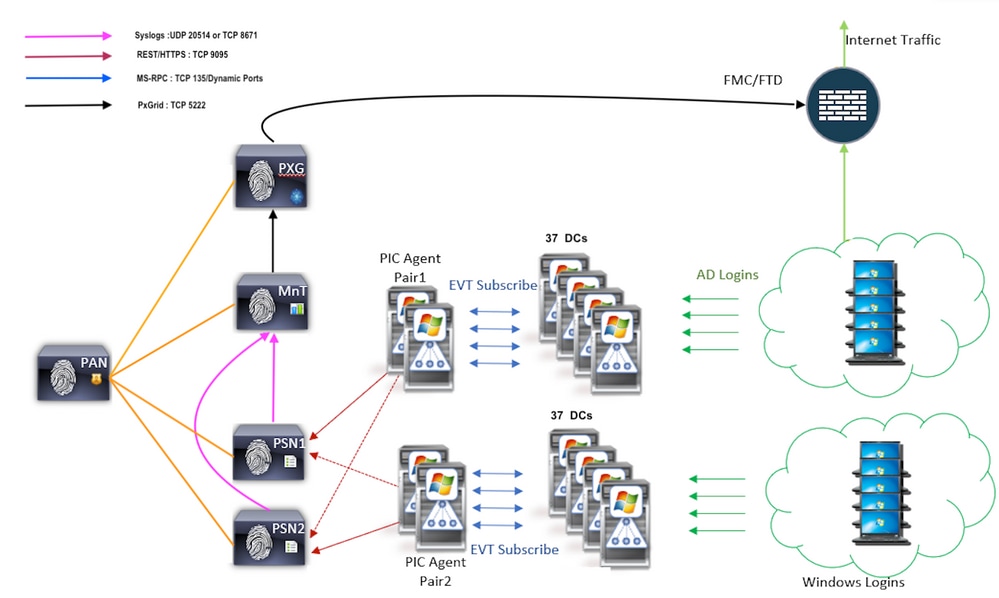
新代理通過增加支援數量的域控制器數量及其可以處理的事件數量來提供更好的支援。以下是測試過的刻度數:
- 受監控的域控制器的最大數量(2對Agent):74
- 測試的最大對映/事件數:292,000(每個資料中心3950個事件)
- 測試的最大TPS:500
擴展測試設定架構
歷史事件查詢
在故障切換的情況下,或者在PIC-Agent完成服務重啟以確保沒有資料丟失的情況下,將查詢過去在配置的時間量內生成的事件,並再次傳送到PSN節點。預設情況下,ISE會查詢從服務開始起價值60秒的過去事件,以彌補服務丟失期間的任何資料丟失。
減少處理開銷
與WMI不同,WMI在大規模或重負載下會佔用大量的CPU,EVT不會像WMI那樣佔用太多資源。Scale測試表明使用EVT查詢的效能有了很大提高。
設定
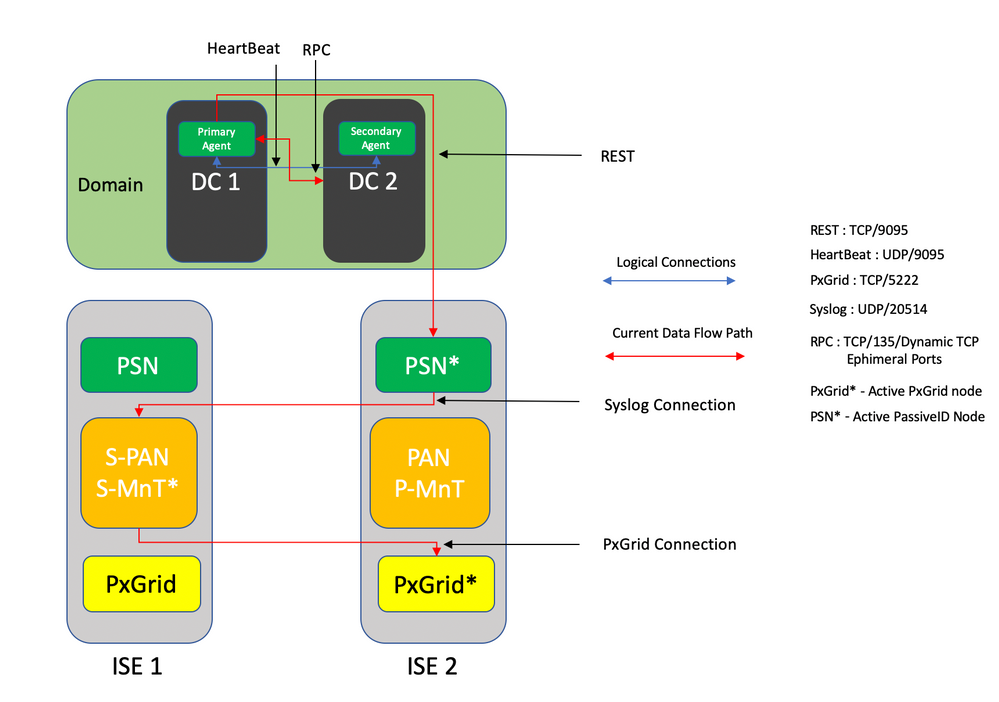
連線圖
組態
為PassiveID代理配置ISE
要配置PassiveID服務,必須至少在一個策略服務節點(PSN)上啟用被動身份服務。最多兩個節點可用於被動身份服務,該服務以主用/備用模式運行。ISE還必須加入到Active Directory域,並且只有該域中存在的域控制器才能由ISE上配置的代理進行監控。若要將ISE加入Active Directory域,請參閱Active Directory整合指南。
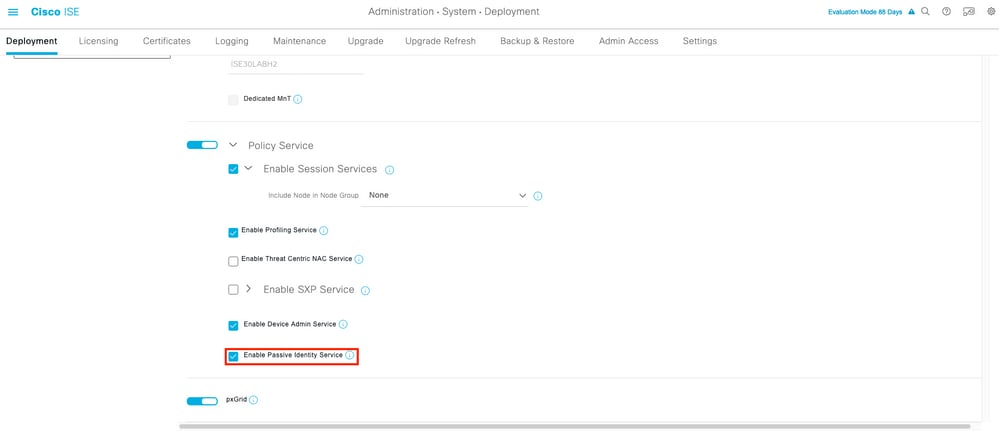
導航到Administration > System > Deployment > [Choose a PSN] > Edit以啟用Passive Identity Services,如下所示:

導航到工作中心(Work Centers)>被動ID(PassiveID)>提供程式(Providers)>代理(Agents)>新增(Add)以部署新的代理,如下所示:
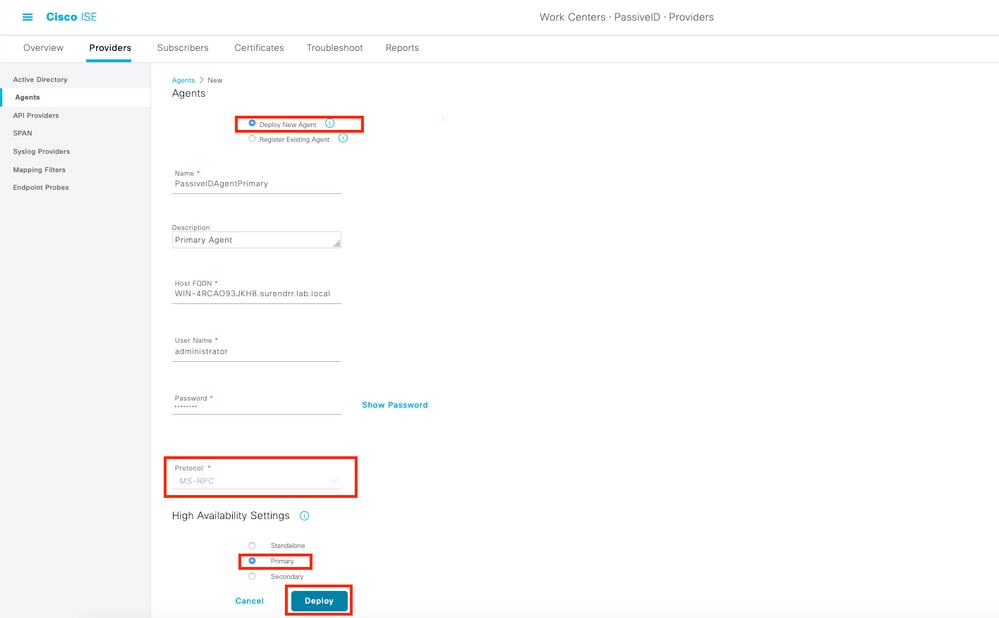
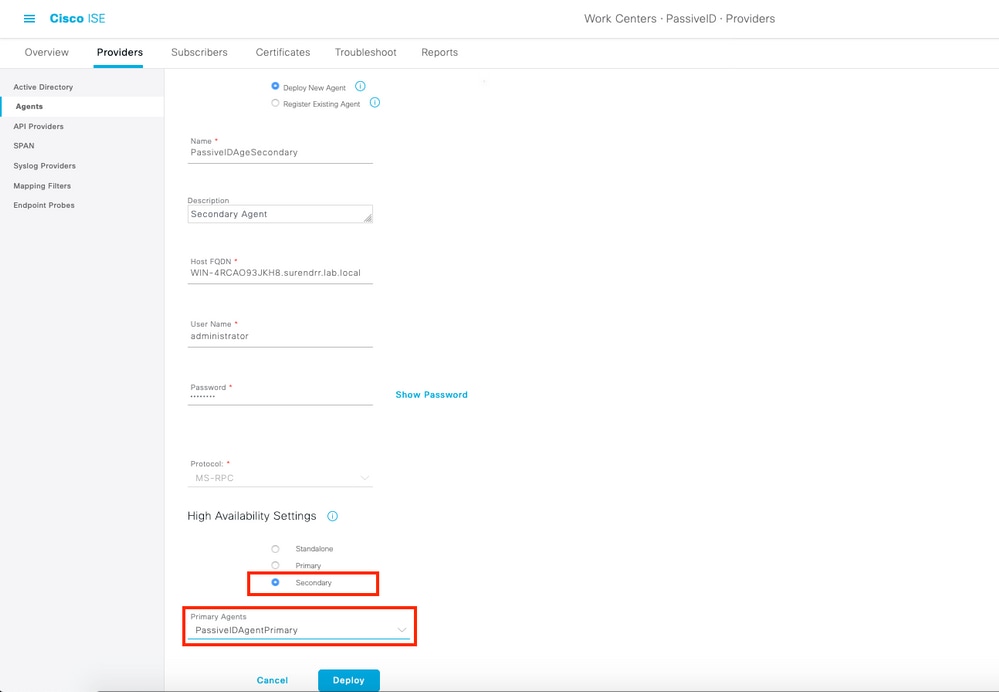
成功部署後,將另一個代理配置到其他伺服器上,並將其新增為輔助代理,然後新增其主對等體,如下圖所示。
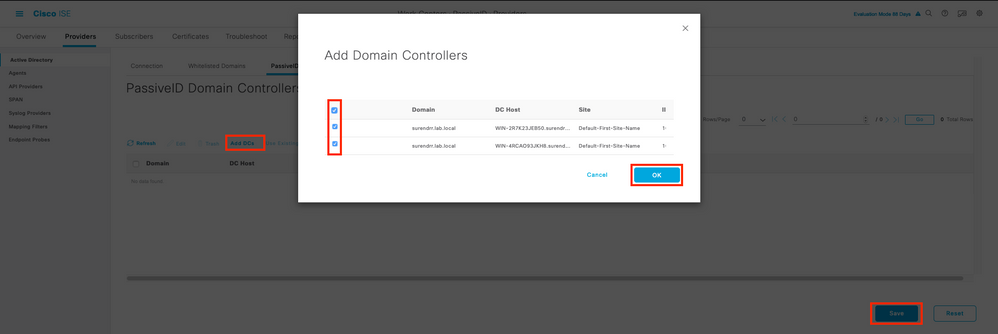
要監視使用代理的域控制器,請導航到Work Centers > PassiveID > Providers > Active Directory > [按一下加入點] > PassiveID。按一下「Add DCs」,然後選擇domain 控制器,從其中擷取使用者IP對應/事件,按一下「OK」,然後按一下「Save」以儲存變更,如下圖所示。
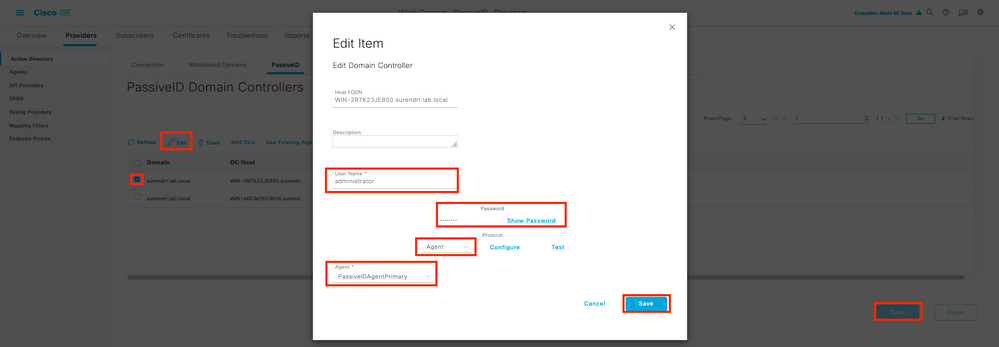
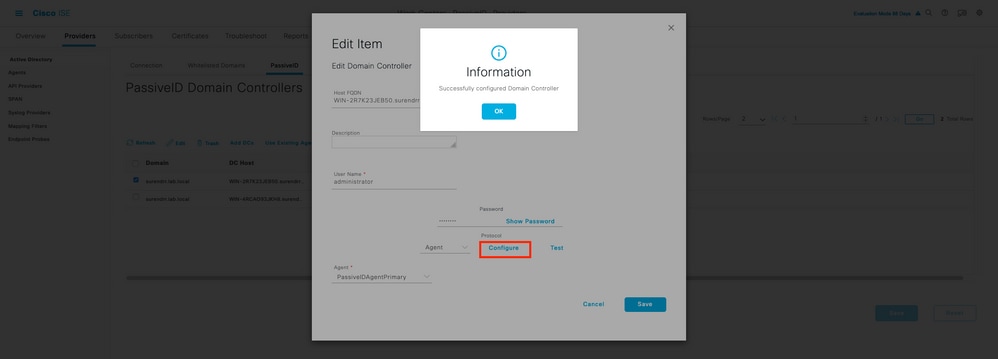
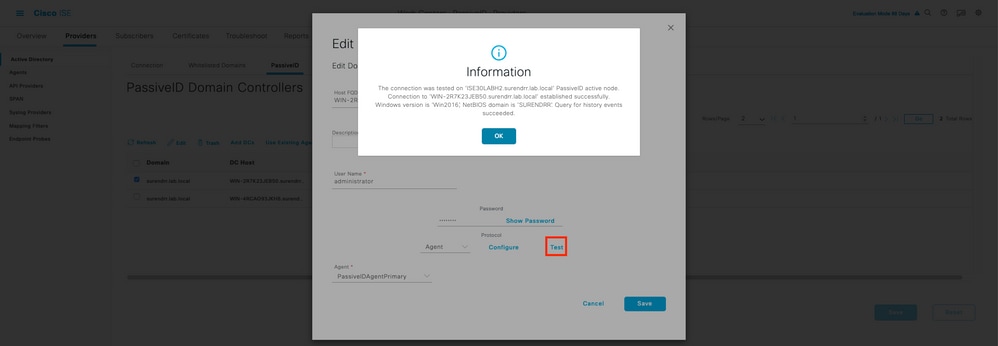
若要指定可用於從中檢索事件的代理,請導航到Work Centers > PassiveID > Providers > Active Directory > [按一下Join Point] > PassiveID。選擇domain controllers,然後按一下Edit。輸入User Name和Password。選擇Agent,然後選擇Save對話方塊。在PassiveID頁籤上按一下Save以完成配置。
 監控域控制器
瞭解PassiveID代理配置檔案
PassiveID Agent配置檔案位於C:\Program Files(x86)\Cisco\Cisco ISE PassiveID Agent\PICAgent.exe.config。該配置檔案的內容如下所示:
<?xml version="1.0" encoding="utf-8"?>
<configuration>
<configSections>
<section name="log4net" type="log4net.Config.Log4NetConfigurationSectionHandler, log4net"/>
</configSections>
<log4net>
<root>
<level value="DEBUG" /> <! — 日誌記錄級別:OFF、FATAL、ERROR、WARN、INFO、DEBUG、ALL —>
<! — 該設定為其運行所在的伺服器上收集的PassiveID代理的日誌的日誌級別。—>
<appender-ref="RollingFileAppender" />
</root>
<appender name="RollingFileAppender" type="log4net.Appender.RollingFileAppender">
<file value="CiscoISEPICAgent.log" /> <! — 請勿修改此 — >
<appendToFile value="true" />
<rollingStyle value="Size" />
<maxSizeRollBackups value="5" /> <! — 此數字設定回滾之前生成的日誌檔案的最大數目 — >
<maximumFileSize value="10MB" /> <! — 設定生成的每個日誌檔案的最大大小 — >
<staticLogFileName value="true" />
<layout type="log4net.Layout.PatternLayout">
<conversionPattern value="%date %level - %message%newline" />
</layout>
</appender>
</log4net>
<startup>
<supportedRuntime version="v4.0"/>
<supportedRuntime version="v2.0.50727"/>
</startup>
<appSettings>
<add key="heartbeatFrequency" value="400" /> <! — 此數字定義在ISE上配置成對時主Agent和輔助Agent之間運行的心跳頻率(以毫秒為單位) — >
<add key="heartbeatThreshold" value="1000"/> <! — 此數字定義代理在標籤為關閉另一個代理之後等待心跳的最長時間(以毫秒為單位) — >
<add key="showHeartbeats" value="false" /> <! — 將值更改為"true"以在日誌檔案中檢視心跳消息 — >
<add key="maxRestThreads" value="200" /> <! — 定義可生成以向ISE傳送事件的REST執行緒的最大數量。除非有思科TAC建議,否則請勿更改此值。—>
<add key="mappingTransport" value="rest" /> <! — 定義用於將對映傳送到ISE的介質型別。請勿更改此值 — >
<add key="maxHistorySeconds" value="60" /> <! — 定義服務重新啟動時需要檢索歷史事件的持續時間(以秒為單位) — >
<add key="restTimeout" value="5000" /> <! — 定義對ISE的REST呼叫的超時值 — >
<add key="showTPS" value="false" /> <! — 將此值更改為"true",檢視接收並傳送到ISE的事件的TPS —>
<add key="showPOSTS" value="false" /> <! — 將此值更改為"true"以列印傳送到ISE的事件 — >
<add key="nodeFailoverTimeSpan" value="5000" /> <! — 定義閾值條件(以毫秒為單位),在此條件內,與主動被動ID PSN節點通訊時可能發生的錯誤數將計為故障轉移 — >
<add key="nodeFailoverMaxErrors" value="5" /> <! — 定義在故障切換到備用PassiveID PSN節點之前在指定節點FailoverTimeSpan內允許的最大錯誤數 — >
</appSettings>
</configuration>
驗證
驗證ISE上的PassiveID服務
1.驗證PassiveID服務是否在GUI上啟用,並且在ISE的CLI上通過show application status ise命令標籤為正在運行。
ISE PROCESS NAME STATE PROCESS ID
--------------------------------------------------------------------
Database Listener running 129052
Database Server running 108 PROCESSES
Application Server running 9830
Profiler Database running 5127
ISE Indexing Engine running 13361
AD Connector running 20609
M&T Session Database running 4915
M&T Log Processor running 10041
Certificate Authority Service running 15493
EST Service running 41658
SXP Engine Service disabled
Docker Daemon running 815
TC-NAC Service disabled
pxGrid Infrastructure Service disabled
pxGrid Publisher Subscriber Service disabled
pxGrid Connection Manager disabled
pxGrid Controller disabled
PassiveID WMI Service running 15951
PassiveID Syslog Service running 16531
PassiveID API Service running 17093
PassiveID Agent Service running 17830
PassiveID Endpoint Service running 18281
PassiveID SPAN Service running 20253
DHCP Server (dhcpd) disabled
DNS Server (named) disabled
ISE Messaging Service running 1472
ISE API Gateway Database Service running 4026
ISE API Gateway Service running 7661
Segmentation Policy Service disabled
REST Auth Service disabled
SSE Connector disabled
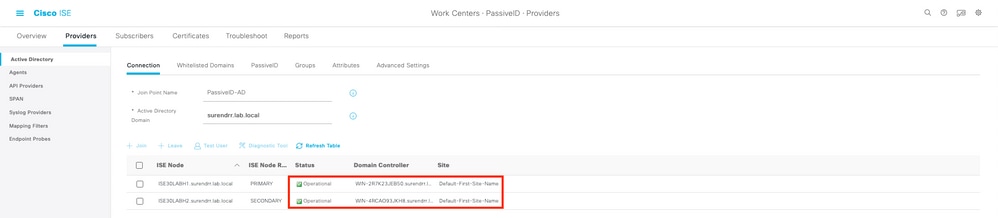
2.驗證ISE Active Directory提供程式是否已在Work Centers > PassiveID > Providers > Active Directory > Connection連線到域控制器。
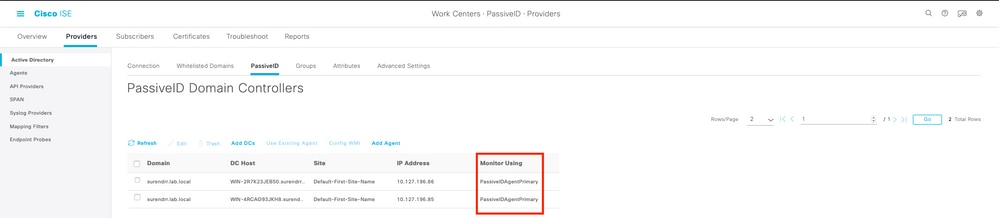
3.驗證所需域控制器是否由Agent at Work Centers > PassiveID > Providers > Active Directory > PassiveID監控。
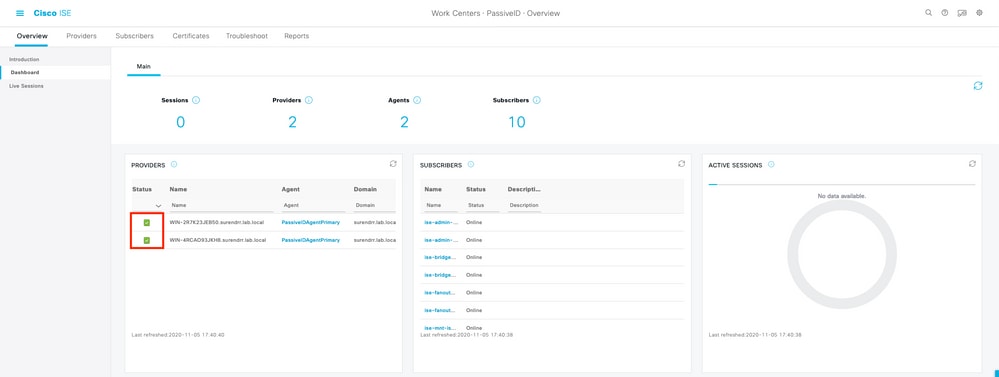
4.驗證受監控的域控制器的狀態是否為up。例如,在Work Centers > PassiveID > Overview > Dashboard的控制面板上標籤為綠色。
5.驗證在域控制器上註冊Windows登入時是否填充了Live會話,該登入位於Work Centers > PassiveID > Overview > Live Sessions。
驗證Windows伺服器上的代理服務
1.驗證安裝了PIC Agent的伺服器上的ISEPICAgent服務。
Windows AD域中的必需設定 — 組策略對象(GPO)
1.對於ISE PIC代理能夠讀取使用者登入和註銷事件條目,使用的帳戶可以是服務帳戶(沒有密碼過期),也可以是常規域帳戶和事件日誌讀取器組的成員
2. — 在「域策略」中,確認這些設定設定位於:
預設域策略(或客戶用於其域電腦的策略)> Windows設定>安全設定>本地策略>稽核策略並啟用以下條目:

某些客戶依賴高級審計策略配置,而不是使用舊本地策略
.
如果是這種情況,請設定Advanced audit 策略:在組策略管理編輯器中。展開電腦配置→導航到策略→導航到Windows設定→導航到安全設定→導航到高級審計策略配置→導航到審計策略。設定以下審計策略:
帳戶管理
·稽核電腦帳戶管理:成功
·稽核通訊組管理:成功
·稽核安全組管理:成功
·稽核使用者帳戶管理:成功
DS訪問
·稽核目錄服務訪問:成功
登入/註銷
·稽核註銷:成功
使用者登入後即可立即檢視ISE PIC中的會話條目。
修訂記錄
| 修訂 | 發佈日期 | 意見 |
|---|---|---|
3.0 |
20-Oct-2026
|
重新認證 — 更新的Alt文本、SEO、機器翻譯和格式設定。 |
2.0 |
01-Aug-2024
|
已新增Alt文本。已更新簡介、機器翻譯和格式。 |
1.0 |
10-Dec-2020
|
初始版本 |
 意見
