Azure 虚拟 WAN 中的 Threat Defense Virtual 简介
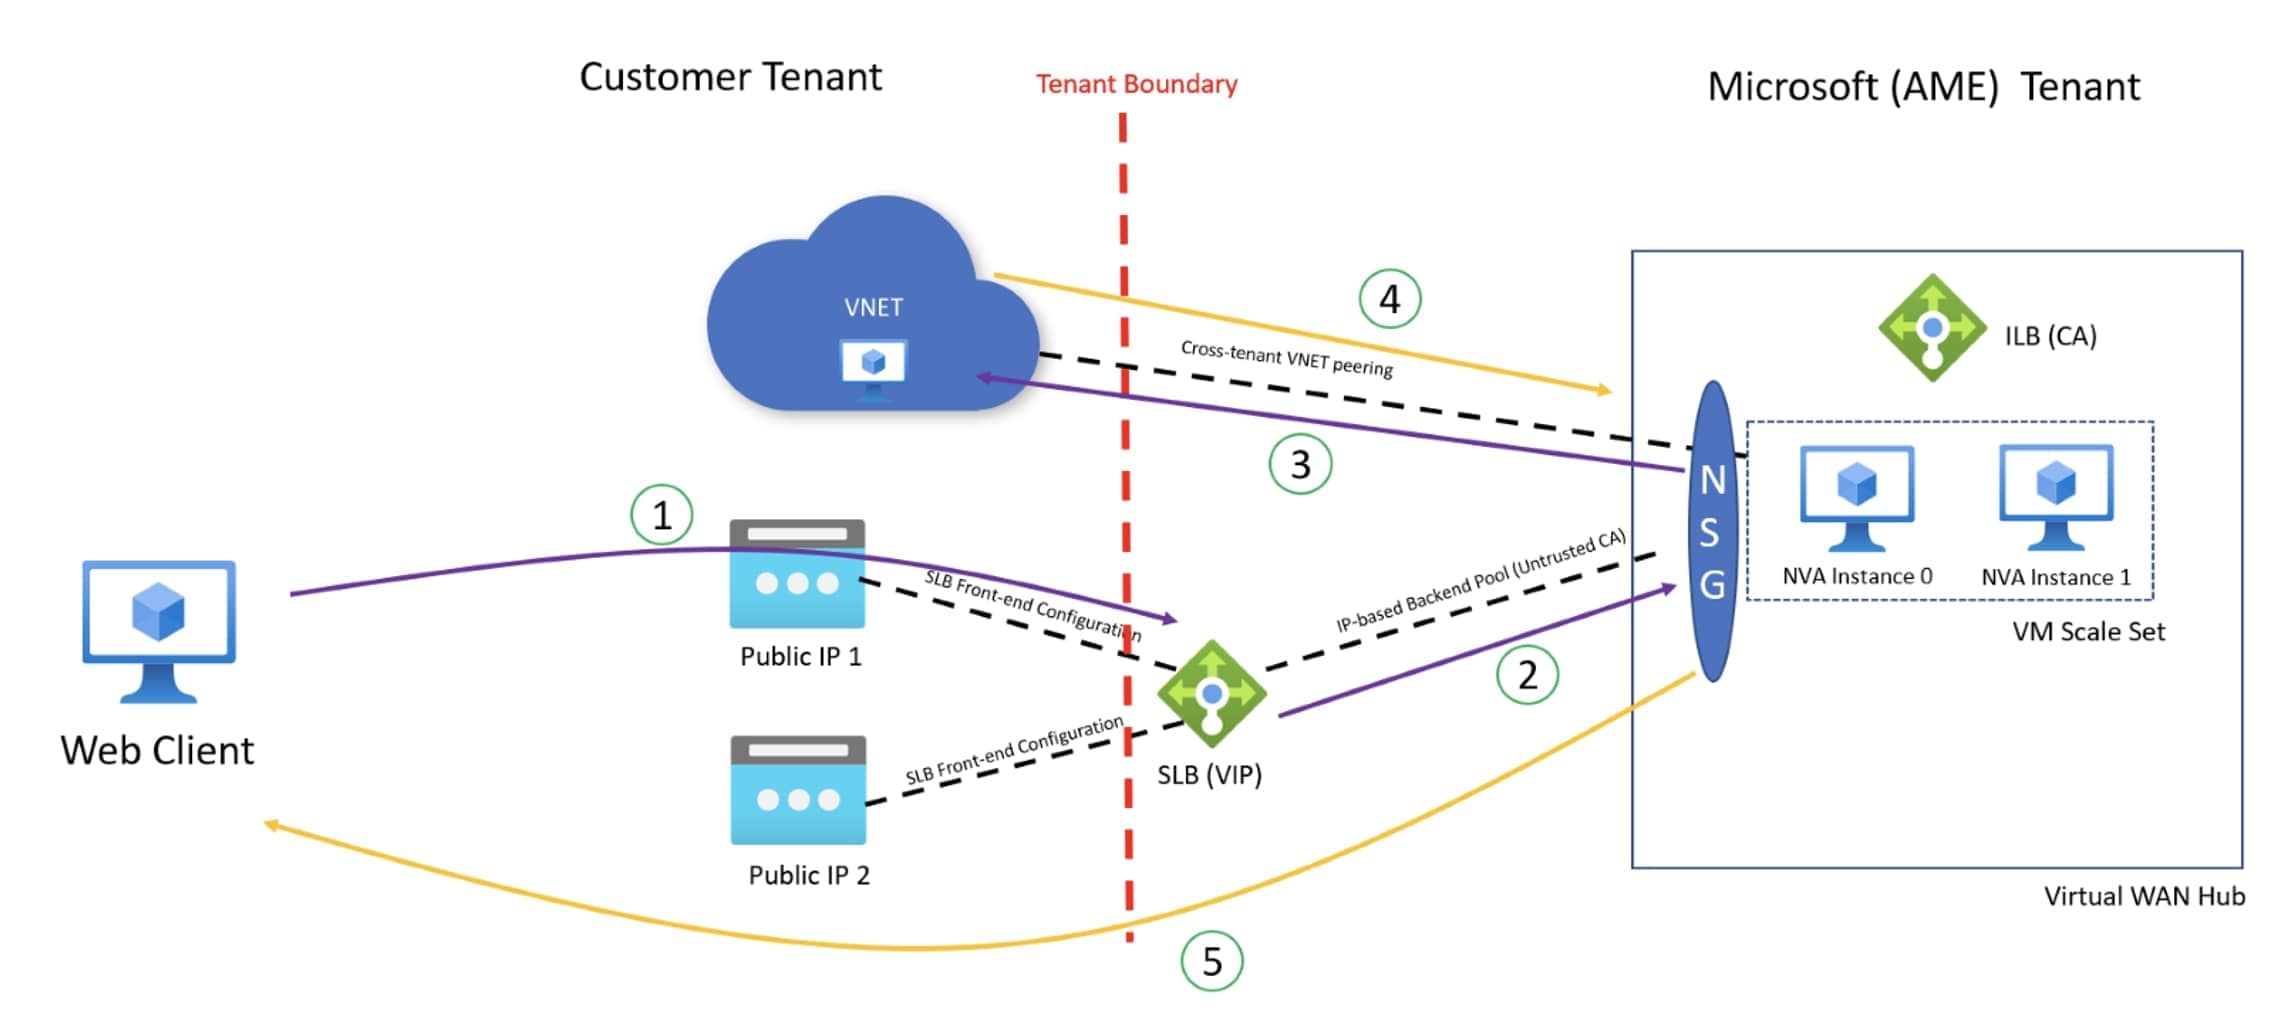
Microsoft Azure 虚拟 WAN 采用“中心辐射型”架构来管理各种虚拟网络和分支机构位置之间的流量。在 Azure 虚拟 WAN 中,将 Threat Defense Virtual 与 Azure 虚拟中心集成有助于在通过中心时对源自组织的本地(辐射)网络(如总部、分支机构和远程用户)的流量进行有效的管理和检查访问 Azure 网络上的 Vnet。此集成通过使用 Threat Defense Virtual 防火墙的专用连接通道,促进网络流量的管理、检查、过滤和路由。
 注 |
Azure 虚拟 WAN 支持仅具有三个接口的 Threat Defense Virtual 部署模型。 |
在 Azure 虚拟 WAN 中心部署 Threat Defense Virtual 具有多种优势,包括:
-
无需在连接到中心的每个中心内实施防火墙解决方案。
-
利用 Azure 的内部负载均衡器 (ILB) 的内置功能。
-
在部署期间使用预定义配置扩展实例。
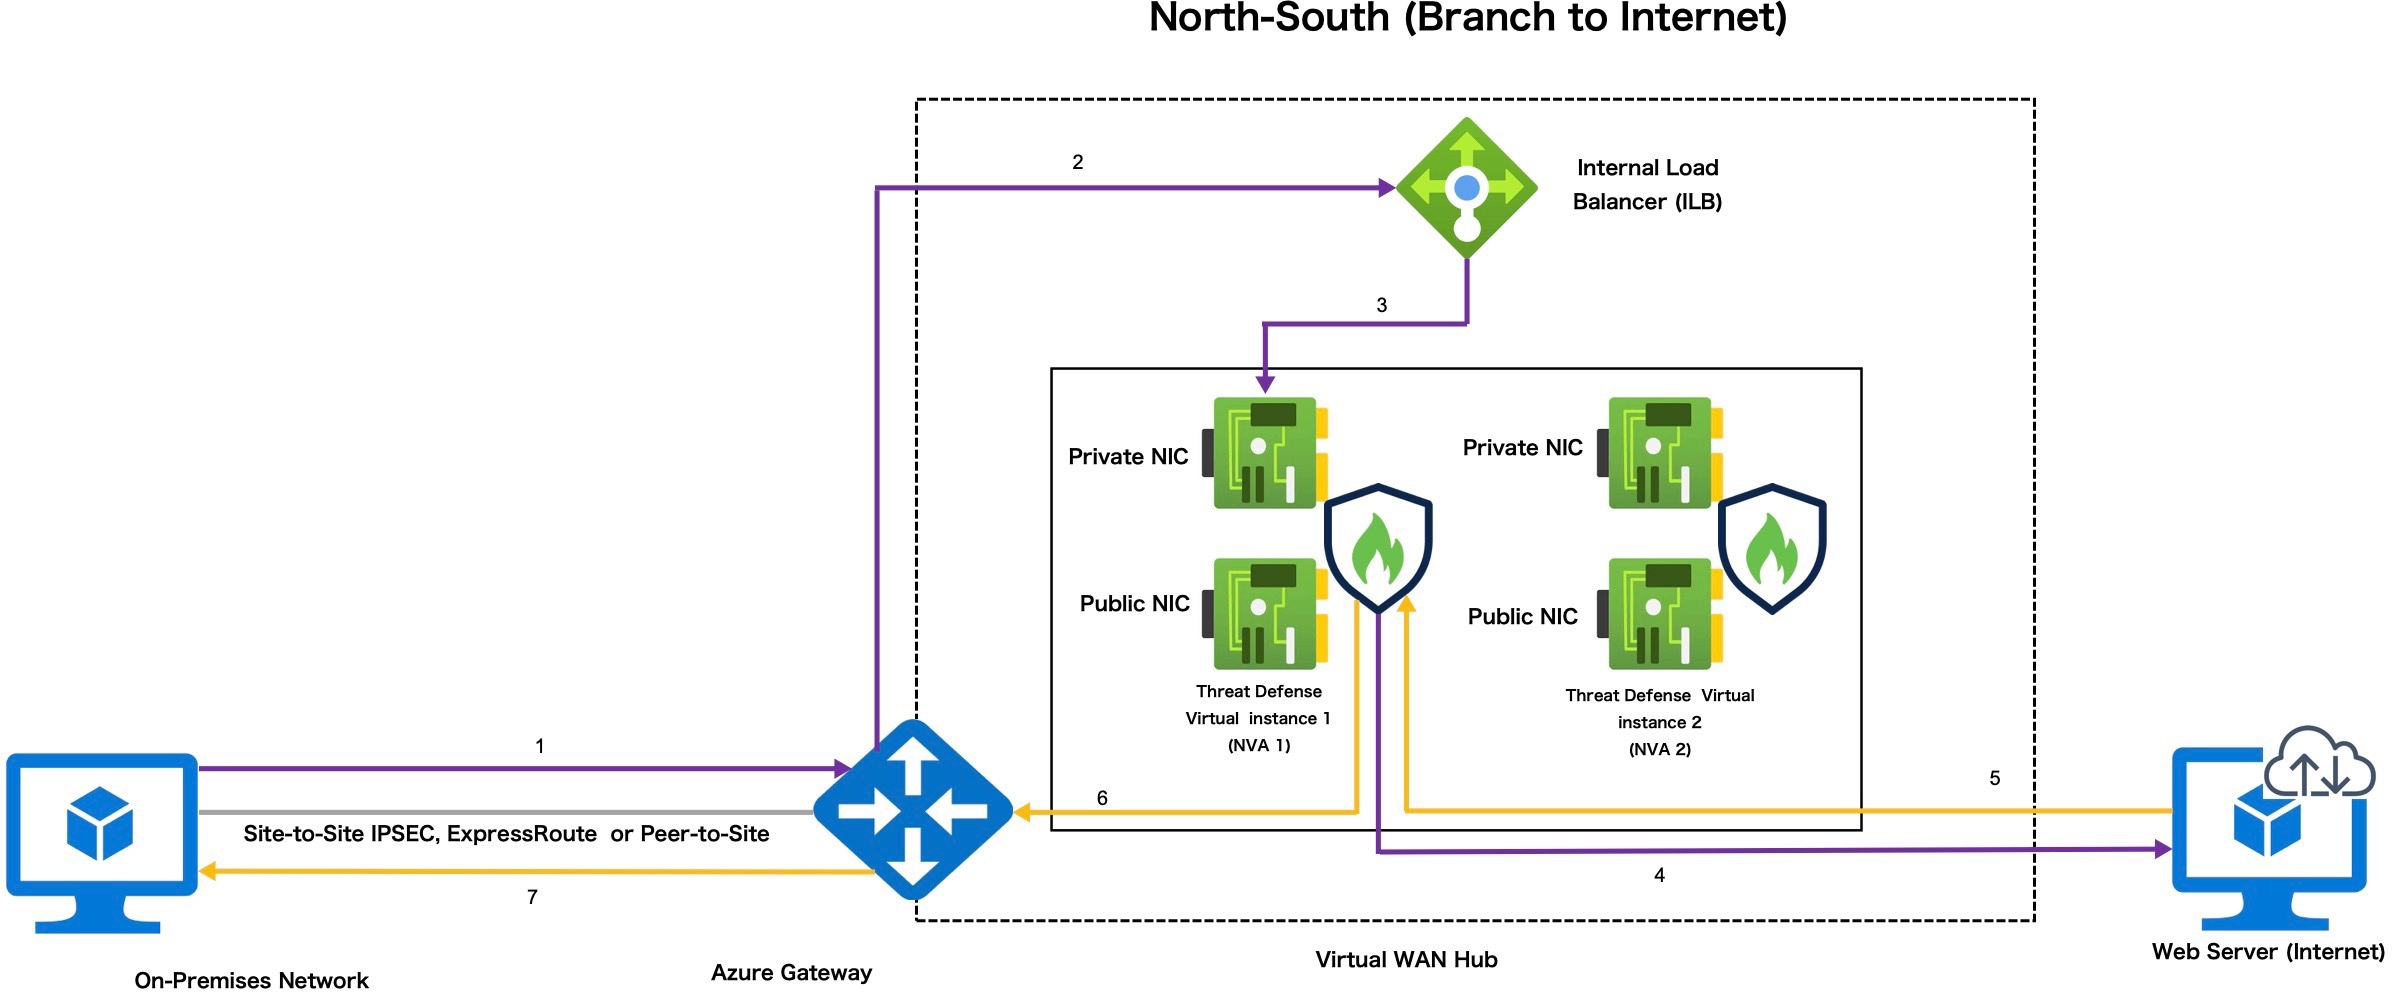
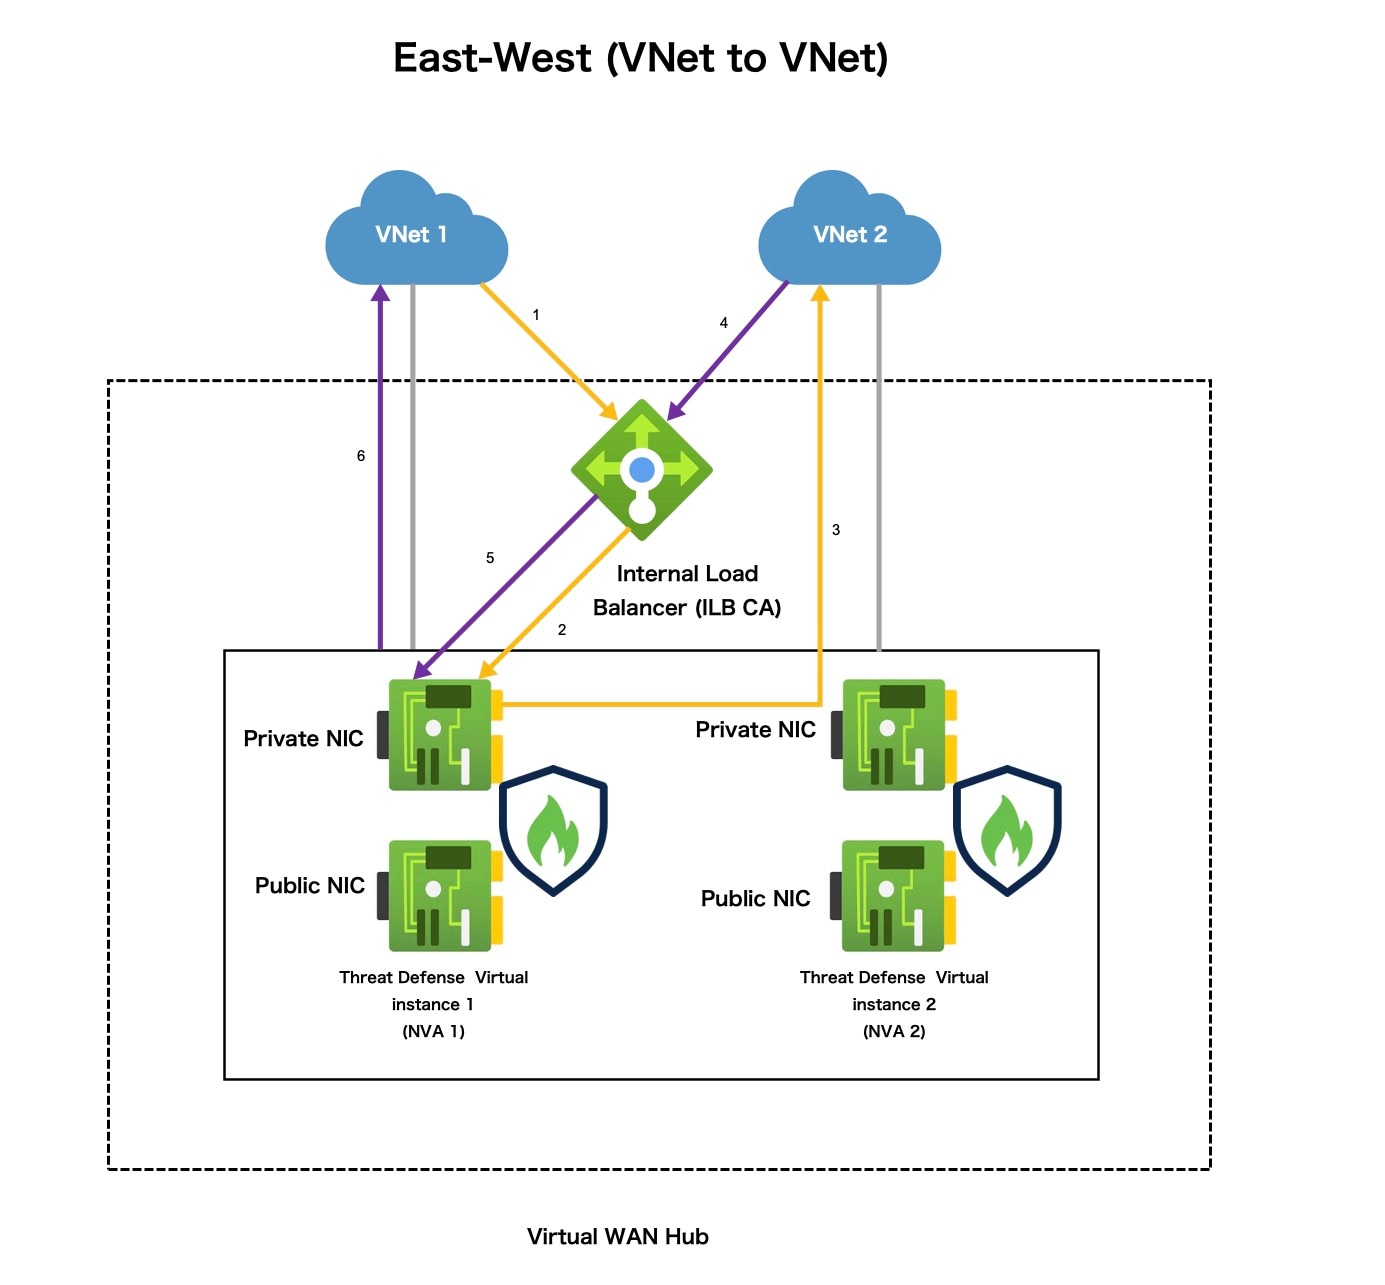
通过 Azure 虚拟 WAN 上 Threat Defense Virtual 进行流量路由
Azure 虚拟 WAN 中的路由流量方法
Azure 虚拟 WAN 提供边界网关协议 (BGP),这是一种动态路由协议,可帮助确定在不同 Azure 网络之间发送流量的最佳路由,同时不断更新和共享路由表。虚拟 WAN 中心提供一组 BGP 终端(用于实现高可用性)和自治系统编号 (ASN),您必须在管理中心将其配置为 Threat Defense Virtual 的 BGP 邻居。
您还可以使用静态路由方法在 Threat Defense Virtual 中手动配置路由。
有关 Azure 中路由的详细信息,请参阅 Azure 文档中的关于 BGP 和 VPN 网关。
路由意图
路由意图是 Azure 虚拟 WAN 中心中的一种路由功能,可简化将互联网绑定和专用流量转发到中心中部署的 Threat Defense Virtual 防火墙进行检查的过程。
有关详细信息,请参阅 Azure 文档中的路由意图。
 反馈
