Introdução
Este documento descreve como configurar um Lightweight Access Point (LAP) como um solicitante 802.1x para se autenticar no servidor Identity Services Engine (ISE).
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Controlador de LAN sem fio (WLC) e LAP
- 802.1x em switches Cisco
- ISE
- Extensible Authentication Protocol (EAP) - Autenticação flexível via Secure Tunneling (FAST)
Componentes Utilizados
As informações neste documento são baseadas nestas versões de software e hardware:
- WS-C3560CX-8PC-S, 15.2(4)E1
- AIR-CT-2504-K9, 8.2.141.0
- ISE 2.0
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a sua rede estiver ativa, certifique-se de que entende o impacto potencial de qualquer comando.
Informações de Apoio
Nessa configuração, o ponto de acesso (AP) atua como o solicitante 802.1x e é autenticado pelo switch em relação ao ISE que usa EAP-FAST com provisionamento de PAC (Protected Access Credentials) anônimo. Depois que a porta é configurada para autenticação 802.1x, o switch não permite que nenhum tráfego diferente de 802.1x passe pela porta até que o dispositivo conectado à porta seja autenticado com êxito. Um AP pode ser autenticado antes de ingressar em uma WLC ou depois de ingressar em uma WLC; nesse caso, você configura 802.1x no switch depois que o LAP ingressar na WLC.
Configurar
Nesta seção, você encontrará informações para configurar os recursos descritos neste documento.
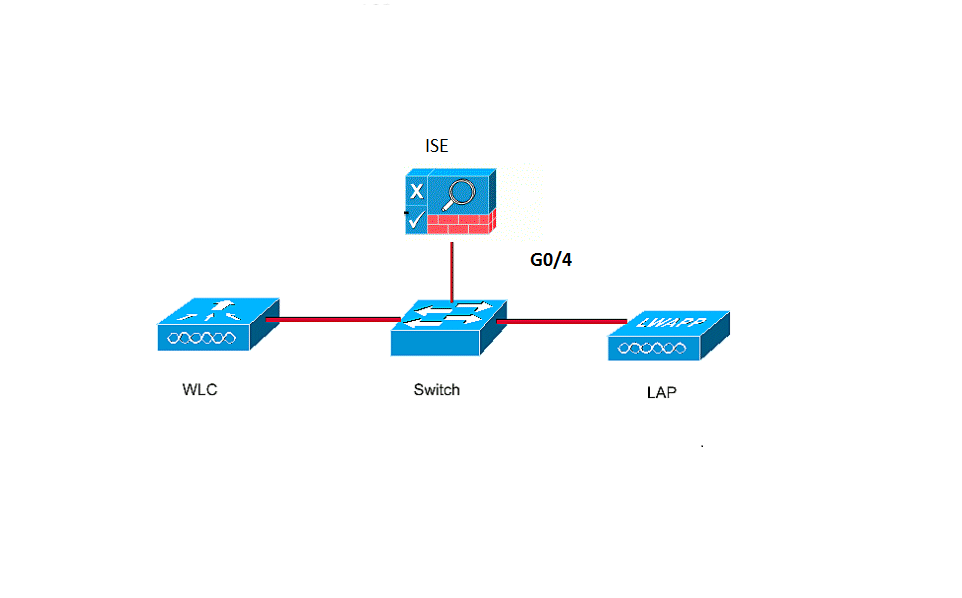
Diagrama de Rede
Este documento utiliza a seguinte configuração de rede:
Configurações
Este documento usa estes endereços IP:
- O endereço IP do switch é 10.48.39.141
- O endereço IP do servidor ISE é 10.48.39.161
- O endereço IP da WLC é 10.48.39.142
Configurar o LAP
Nesta seção, você verá informações para configurar o LAP como um solicitante 802.1x.
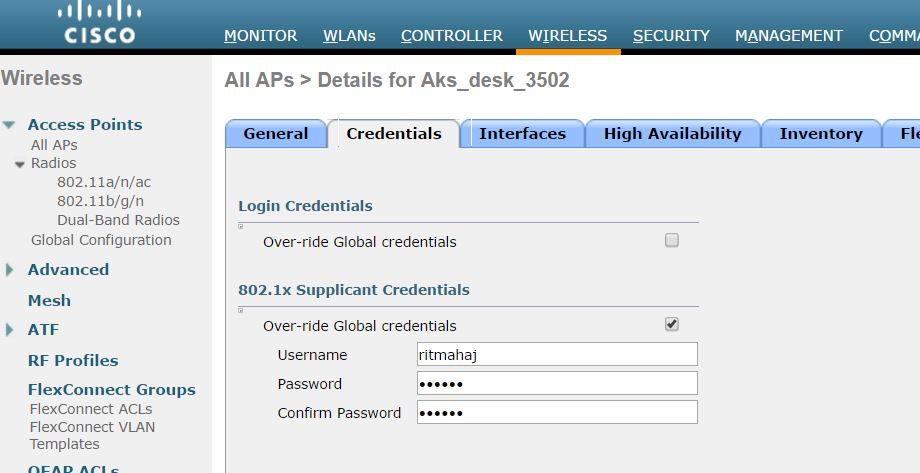
- Se o AP já tiver ingressado na WLC, vá para a guia Wireless e clique no AP, vá para o campo Credenciais e, no cabeçalho 802.1x Supplicant Credentials, marque a caixa de seleção Over-ride Global Credentials para definir o nome de usuário e a senha 802.1x para esse AP.
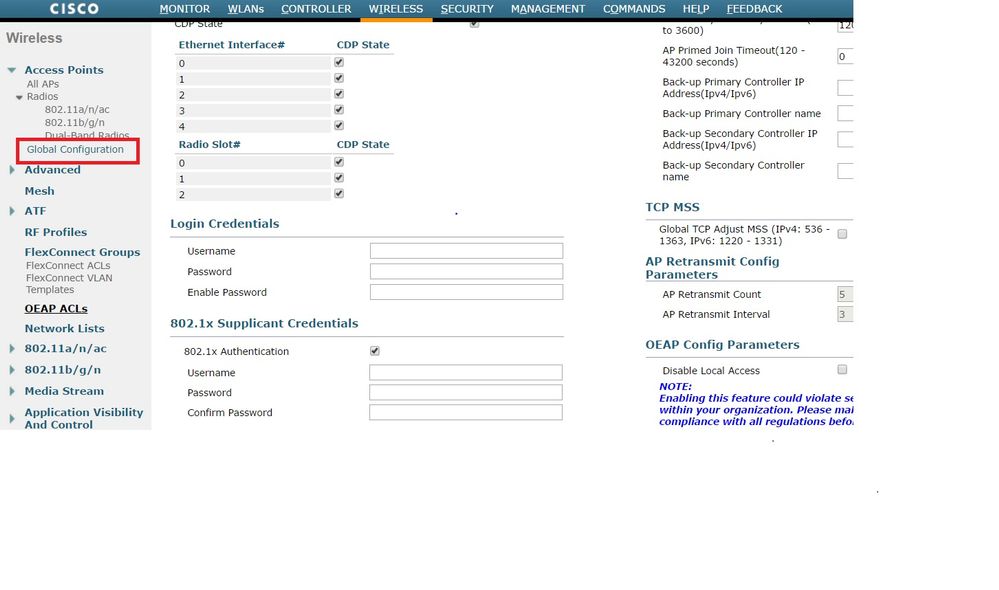
Você também pode definir um nome de usuário e uma senha comuns para todos os APs que são unidos à WLC com o menu Global Configuration.
- Se o AP ainda não ingressou em uma WLC, você deve usar o console do LAP para definir as credenciais e usar estes comandos CLI:
LAP#debug capwap console cli
LAP#capwap ap dot1x username <username> password <password>
Configurar o switch
- Ative globalmente o dot1x no switch e adicione o servidor ISE ao switch.
aaa new-model
!
aaa authentication dot1x default group radius
!
dot1x system-auth-control
!
radius server ISE
address ipv4 10.48.39.161 auth-port 1645 acct-port 1646
  key 7 123A0C0411045D5679
- Agora, configure a porta do switch AP.
interface GigabitEthernet0/4


switchport access vlan 231
switchport mode access
authentication order dot1x
authentication port-control auto
dot1x pae authenticator
spanning-tree portfast edge
Configurar o servidor ISE
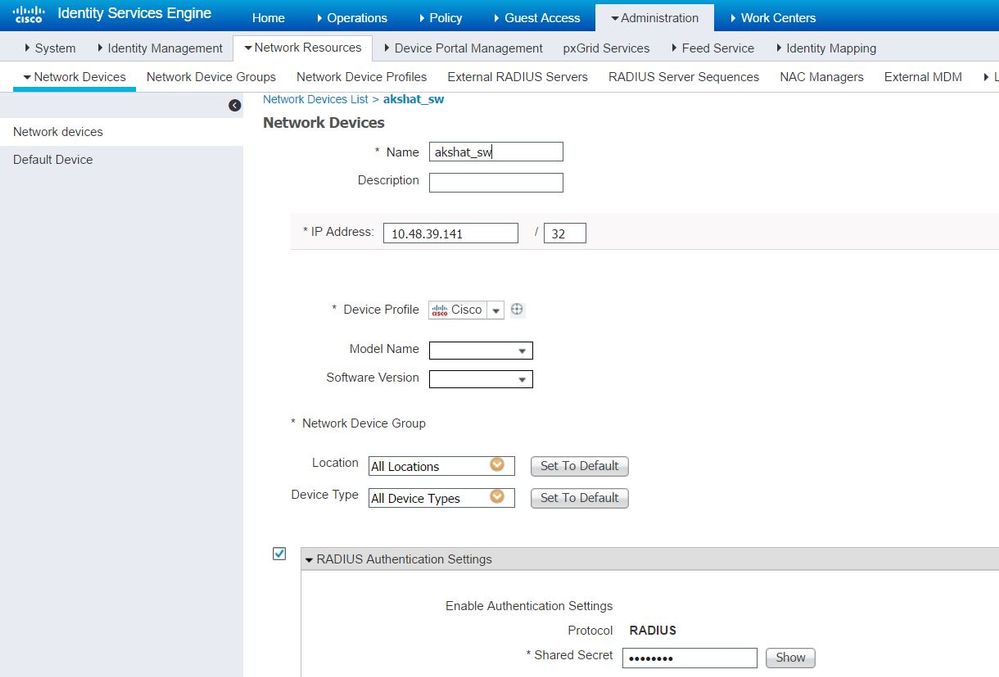
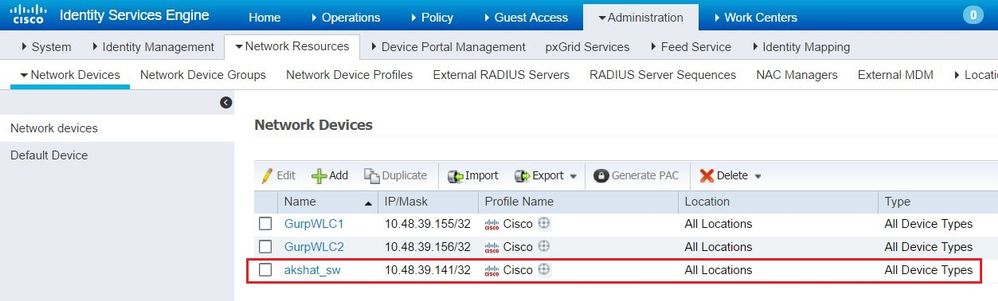
- Adicione o switch como um cliente AAA (Authentication, Authorization, and Accounting) no servidor ISE.
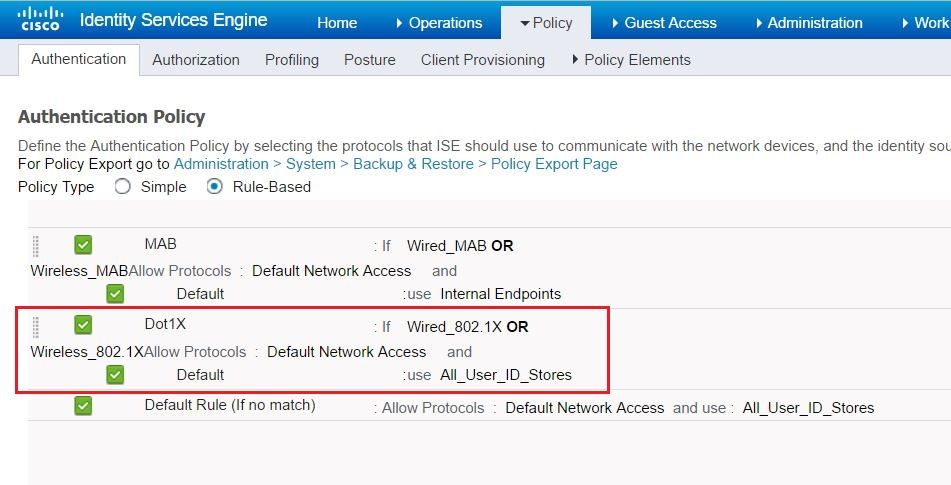
- No ISE, configure a política de Autenticação e a política de Autorização. Nesse caso, a regra de autenticação padrão, que é cabeada como dot.1x, é usada, mas é possível personalizá-la de acordo com o requisito.
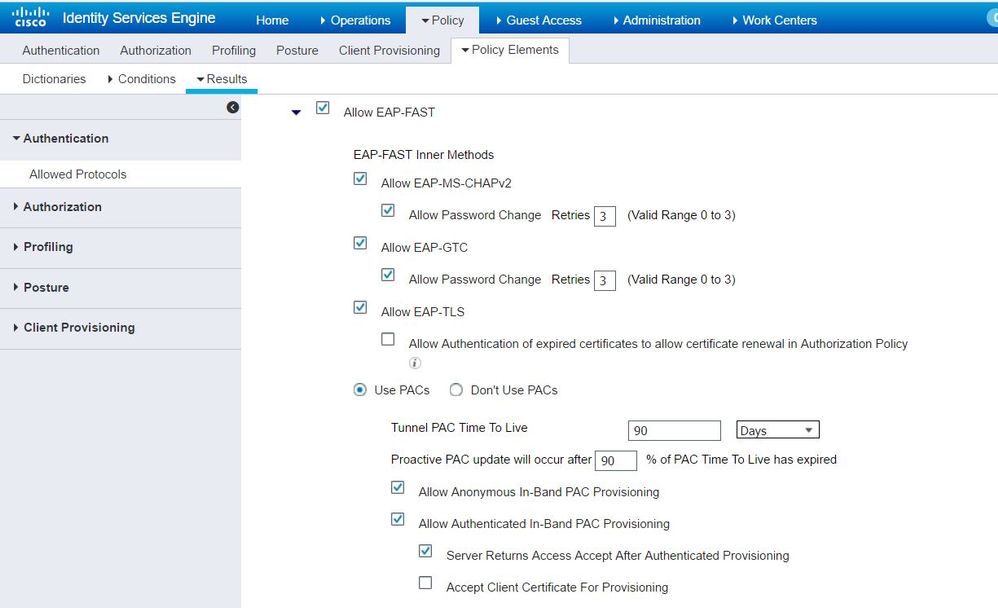
Certifique-se de que nos protocolos permitidos que definem o acesso de rede padrão, EAP-FAST seja permitido.
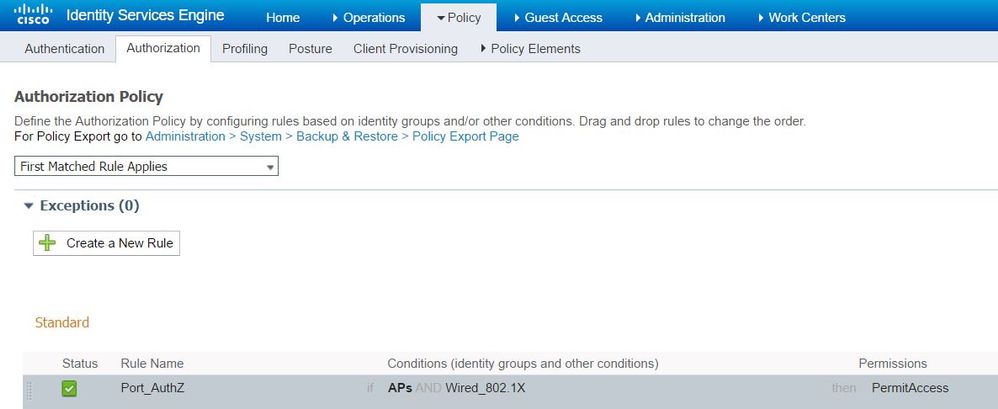
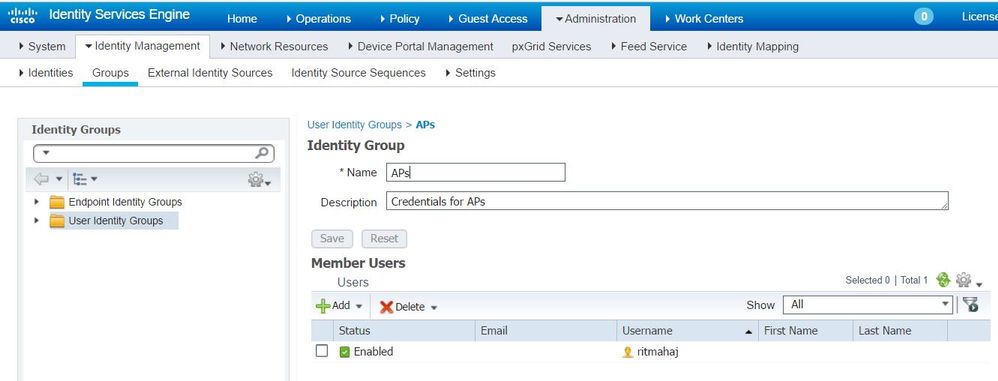
- Quanto à política de autorização (Port_AuthZ), neste caso, as credenciais do AP foram adicionadas a um grupo de usuários (APs). A condição usada foi "Se o usuário pertencer ao grupo AP e estiver usando dot1x com fio, envie o perfil de autorização padrão para permitir o acesso". Novamente, isso pode ser personalizado de acordo com o requisito.
Verificar
Use esta seção para confirmar se a sua configuração funciona corretamente.
Quando 802.1x estiver habilitado na porta do switch, todo o tráfego, exceto o 802.1x, será bloqueado pela porta. O LAP, que se já estiver registrado no WLC, é desassociado. Somente após uma autenticação 802.1x bem-sucedida é que outro tráfego pode passar. O registro bem-sucedido do LAP para o WLC depois que o 802.1x é habilitado no switch indica que a autenticação do LAP é bem-sucedida. Você também pode usar esses métodos para verificar se o LAP foi autenticado.
- No switch, insira um dos comandos show para verificar se a porta foi autenticada ou não.
akshat_sw#show dot1x interface g0/4


Dot1x Info for GigabitEthernet0/4
-----------------------------------
PAE = AUTHENTICATOR
QuietPeriod = 60
ServerTimeout = 0
SuppTimeout = 30
ReAuthMax = 2
MaxReq = 2
TxPeriod = 30


akshat_sw#show dot1x interface g0/4 details


Dot1x Info for GigabitEthernet0/4
-----------------------------------
PAE = AUTHENTICATOR
QuietPeriod = 60
ServerTimeout = 0
SuppTimeout = 30
ReAuthMax = 2
MaxReq = 2
TxPeriod = 30


Dot1x Authenticator Client List
-------------------------------
EAP Method = FAST
Supplicant = 588d.0997.061d
Session ID = 0A30278D000000A088F1F604
 Auth SM State = AUTHENTICATED
 Auth BEND SM State = IDLE


akshat_sw#show authentication sessions


Interface MAC Address Method Domain Status Fg Session ID
Gi0/4 588d.0997.061d dot1x DATA Auth 0A30278D000000A088F1F604
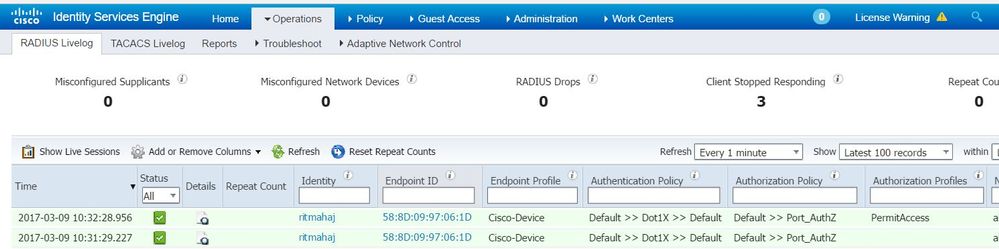
- No ISE, escolha Operations > Radius Livelogs e veja se a autenticação foi bem-sucedida e se o perfil de autorização correto foi enviado por push.
Troubleshooting
Esta seção disponibiliza informações para a solução de problemas de configuração.
- Insira o comando ping para verificar se o servidor ISE pode ser acessado do switch.
- Certifique-se de que o switch esteja configurado como um cliente AAA no servidor ISE.
- Certifique-se de que o segredo compartilhado seja o mesmo entre o switch e o servidor ACS.
- Verifique se EAP-FAST está habilitado no servidor ISE.
- Verifique se as credenciais 802.1x estão configuradas para o LAP e se são as mesmas no servidor ISE.
Note: O nome de usuário e a senha fazem distinção entre maiúsculas e minúsculas.
- Se a autenticação falhar, digite estes comandos no switch: debug dot1x e debug authentication.

 Feedback
