Entender o efeito da migração de raiz GoDaddy no MRA do Expressway

Contents
Introdução
Este documento descreve o efeito da migração do certificado raiz GoDaddy de G2 para (R1 + R1V1).
Informações de Apoio
GoDaddy está fazendo a transição da política de Raiz Antiga (G2) para a nova cadeia de certificados raiz de R1. Os novos certificados devem incluir somente o EKU de Autenticação de Servidor.
Essa transição afeta as vias expressas e outros produtos de borda que instalaram certificados GoDaddy.
A transição de raízes ocorre devido a:
- Os intermediários de assinatura/emissão G2 não têm nenhum EKU listado, o que torna essa hierarquia fora do cumprimento do requisito do programa raiz do Chrome. Consequentemente, a emissão dos intermediários G2 afetados deve cessar nessa data.
- Nenhuma EKU significa que todas as finalidades são servidas por certificado.
Especificações do certificado
Raiz Antiga
CN: Autoridade de Certificação Raiz GoDaddy - G2
Vencimento sexta-feira, 1 de janeiro de 1, 2038 05:29:59
SN 00
Essa raiz antiga é substituída pela nova raiz R1.
Nova Raiz
CN = CA raiz TLS GoDaddy - R1
Vencimento sexta-feira, 24 de agosto de 2004, 2040 17:29:59
SN 00da62ff9e2619b1257a4809368ee8e3f7
A nova raiz de R1 assina o novo intermediário conforme descrito nas próximas seções.
Novo intermediário
CN = GoDaddy TLS Intermediate CA DV - R1v1
Vencimento sexta-feira, 24 de agosto de 2004, 2040 17:29:59
SN 008aaa80515c0bc688c7955d70f27758ac
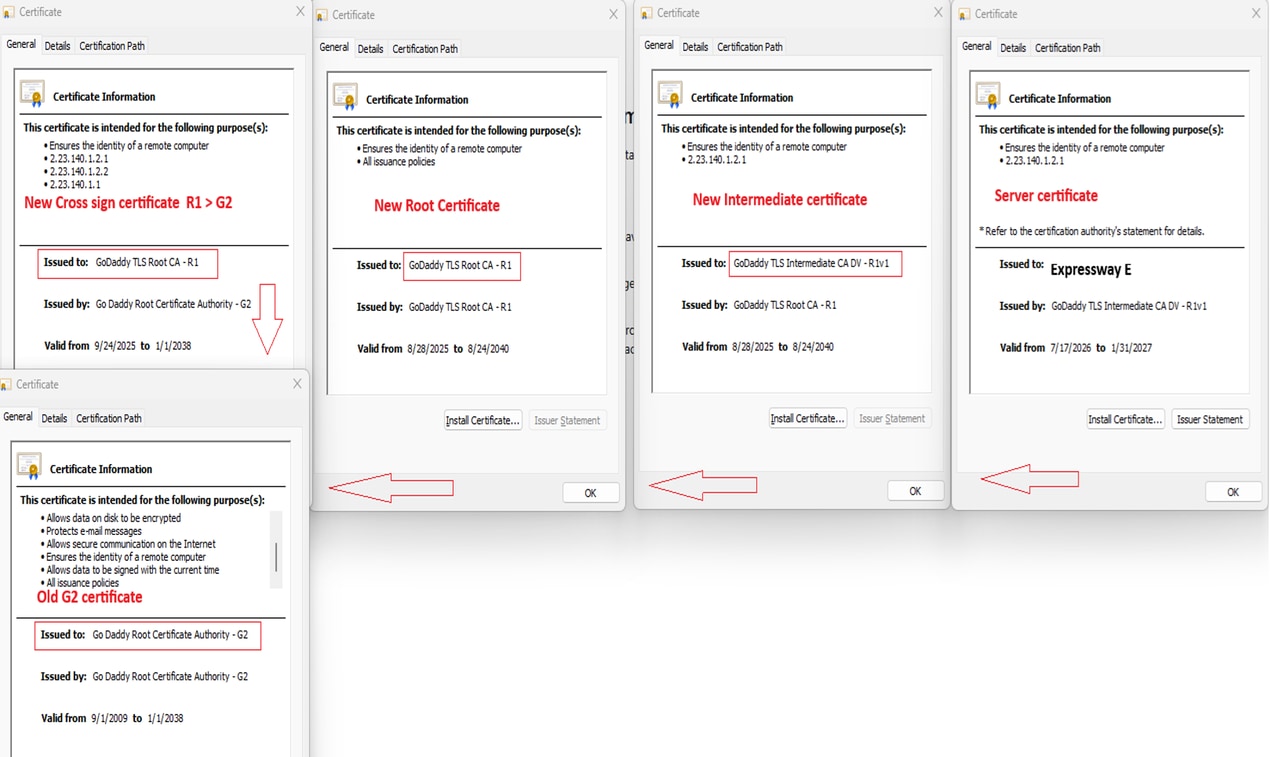
As lojas de confiança do SO que têm raiz G2 antiga não confiarão em uma nova cadeia de certificados (R1 + R1V1) para essa finalidade. O GoDaddy criou um caminho de confiança de sinal cruzado, onde
o novo certificado raiz R1 confia no antigo certificado raiz G2.
Assinatura cruzada de certificado
CN = CA raiz TLS GoDaddy - R1
Vencimento sexta-feira, 1 de janeiro de 1, 2038 05:29:59
SN 0090de6c7fb3b50b3c0617724fc13402ad
Se você não tiver a cadeia correta instalada ou se tiver apenas uma nova cadeia (R1 + R1v1) instalada no armazenamento Expressway Trust, o registro do telefone IP MRA será interrompido.
O erro visto no pcap do expressway é uma CA desconhecida proveniente de um telefone IP. Você pode supor que há uma CA ausente no armazenamento confiável do telefone IP.
telefone ip 88xx 135.x.x.25
Expressway 172.x.x.34
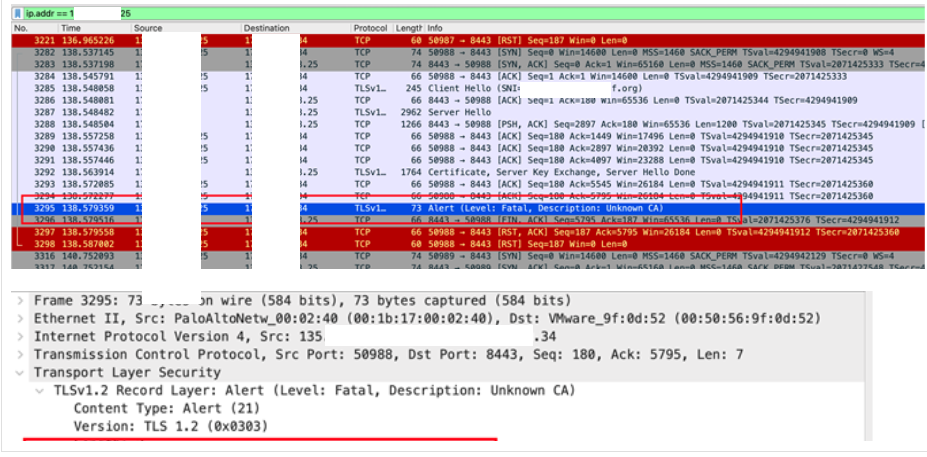
Há também uma situação em que o armazenamento de confiança do Expressway não aceita o certificado de assinatura cruzada porque o novo certificado raiz e o certificado de assinatura cruzada têm o mesmo nome CN, como em CN = GoDaddy TLS Root CA - R1.
Se for esse o caso:
1. DELETE Novo certificado R1 Raiz SN 00da62ff9e2619b1257a4809368ee8e3f7.
2. Carregar Certificado de assinatura cruzada SN 0090de6c7fb3b50b3c0617724fc13402ad CN = GoDaddy TLS Root CA - R1.
Árvore de Certificados (Nova para Antiga)
Arquivos importantes
O certificado leaf é emitido sob a CA emissora do DV de R1, mas os clientes o validam criando uma cadeia para Raiz GoDaddy Classe 2 - G2 usando o certificado cruzado R1 → G2 publicado. Os artefatos relevantes no repositório são a âncora de confiança G2 (gdroot-g2), o certificado cruzado (gd_tls_root-r1-cross-g2), o DV de R1 que emite intermediário (gd_tls_issuing_dv-r1v1) e a raiz de hierarquia nativa (gd_tls_root-r1) certs.godaddy.com. Essa abordagem de sinal cruzado permite que os navegadores validem a cadeia hoje (ancorando em G2), enquanto a confiança em R1 se propaga ao longo do tempo.
Informações Relacionadas
Detalhes sobre a transição da raiz antiga para a nova raiz estão documentados aqui:
No caso de você encontrar este problema, aqui é o repositório Godaddy para baixar o certificado.
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
1.0 |
05-Aug-2026
|
Versão inicial |
 Feedback
