Carregar certificados raiz/intermediários do Expressway-Core no CUCM

Contents
Introdução
Este documento descreve como carregar os certificados raiz e intermediários de CAs que assinaram certificados Expressway-C para o editor do CUCM.
Informações de Apoio
Devido a melhorias no serviço de servidor de tráfego no Expressway em X14.0.2, o Expressway-C envia seu certificado de cliente sempre que um servidor (CUCM) solicita serviços que sejam executados em portas diferentes de 8443 (por exemplo, 6971.6972), mesmo que o CUCM esteja no modo não seguro. Devido a essa alteração, é necessário que a Autoridade de Certificação (CA) de assinatura de certificado Expressway-C seja adicionada ao CUCM como tomcat-trust e callmanager-trust.
A falha ao carregar a CA de assinatura do Expressway-C no CUCM faz com que o login do MRA falhe após uma atualização do Expressways para X14.0.2 ou superior.
Para que o CUCM confie no certificado enviado pelo Expressway-C, o tomcat-trust e o callmanager-trust devem incluir a CA raiz e todas as CAs intermediárias envolvidas na assinatura do certificado Expressway-C.
Configuração
Etapa 1. Obter os certificados raiz e intermediários que assinaram o certificado do servidor Expressway-C
Quando você recebeu inicialmente o certificado de servidor de uma CA que assinou esse certificado de servidor, você também tem os certificados raiz e intermediários para esse certificado de servidor e os armazenou em um local seguro. Se você ainda tiver esses arquivos ou puder baixá-los novamente de seu CA, poderá ir para a etapa 2, onde poderá encontrar instruções sobre como carregá-los no CUCM.
Se você não tiver mais esses arquivos, poderá baixá-los da interface da Web do Expressway-C. Isso é um pouco complicado, por isso é altamente recomendável que você entre em contato com o CA para baixar o armazenamento confiável deles, se possível.
No Expressway-C, navegue até Maintenance > Security > Server certificate e clique no botão Show (decodificado) ao lado de Server certificate. Isso abre uma nova janela/guia com o conteúdo do certificado do servidor Expressway-C. Procure o campo Emissor aqui:
Certificate:
    Data:
        Version: 3 (0x2)
        Serial Number:
            55:00:00:02:21:bb:2d:41:60:55:d7:b2:27:00:01:00:00:02:21
    Signature Algorithm: sha256WithRSAEncryption
        Issuer: O=DigiCert Inc, CN=DigiCert Global CA-1
        Validity
            Not Before: Dec  8 10:36:57 2021 GMT
            Not After : Dec  8 10:36:57 2023 GMT
        Subject: C=BE, ST=Flamish-Brabant, L=Diegem, O=Cisco, OU=TAC, CN=vcs-c1.vngtp.lab
        Subject Public Key Info:
...
Neste exemplo, o certificado do servidor Expressway-C é emitido por uma organização, a DigiCert Inc. com o nome comum DigiCert Global CA-1.
Agora, navegue para Manutenção > Segurança > Certificado de CA confiável e verifique na lista se você tem um certificado com o mesmo valor exato no campo Assunto. Neste exemplo, é O=DigiCert Inc, CN=DigiCert Global CA-1 no campo Assunto. Se você encontrar uma correspondência, isso significa que esta é uma CA intermediária. Você precisa desse arquivo e precisa continuar procurando até encontrar a CA raiz.
Se você não conseguir localizar uma correspondência, procure um certificado com esse valor no campo Emissor com um Emissor Assunto de Correspondências. Se você encontrar uma correspondência, isso significa que este é o arquivo CA raiz e este é o único arquivo que precisamos.
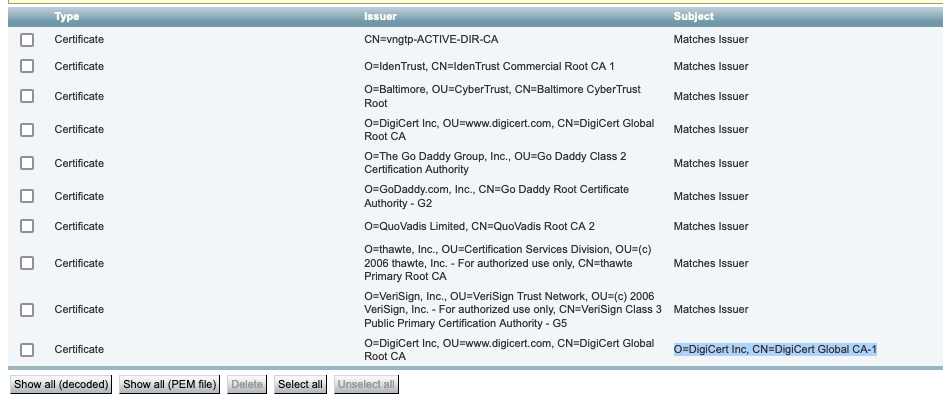 Repositório de Confiança do Expressway
Neste exemplo, depois de localizar o certificado, você percebe que o campo Assunto não corresponde ao campo Emissor. Isso significa que este é um certificado CA intermediário. Você precisa deste certificado além do certificado raiz. Se o assunto disser Matches Issuer (Emissor de correspondências), você saberá que essa é a autoridade de certificação raiz e o único certificado no qual você precisa confiar.
Se você tiver um certificado intermediário, precisará continuar até encontrar o certificado raiz. Para fazer isso, observe o campo Emissor do certificado intermediário. Em seguida, procure um certificado com o mesmo valor no campo Assunto. Em nosso caso, é O=DigiCert Inc, OU=www.digicert.com, CN=DigiCert Global Root CA - Você procura um certificado com esse valor no campo Assunto. Se você não conseguir encontrar um certificado correspondente, procure esse valor no campo Emissor com um Assunto de Emissor de Correspondências.
Neste exemplo, você pode ver que o certificado do servidor Expressway-C foi assinado pela CA intermediária O=DigiCert Inc, CN=DigiCert Global CA-1 que foi assinada pela CA raiz O=DigiCert Inc. OU=www.digicert.com, CN=DigiCert Global Root CA. Já que você encontrou a CA raiz, concluiu. Se, no entanto, você encontrar outra CA intermediária, precisará continuar esse processo até identificar cada CA intermediária e a CA raiz.
Para baixar os arquivos de certificado raiz e intermediários, clique no botão Show all (PEM file) na lista. Isso mostra todos os certificados raiz e intermediários no formato PEM. Role para baixo até encontrar um certificado que corresponda a um de seus certificados intermediários ou ao certificado raiz. Neste exemplo, o primeiro certificado encontrado é O=DigiCert Inc, CN=DigiCert Global Root CA - você vai copiar este certificado para um arquivo e salvá-lo localmente.
...
Epn3o0WC4zxe9Z2etiefC7IpJ5OCBRLbf1wbWsaY71k5h+3zvDyny67G7fyUIhz
ksLi4xaNmjICq44Y3ekQEe5+NauQrz4wlHrQMz2nZQ/1/I6eYs9HRCwBXbsdtTLS
R9I4LtD+gdwyah617jzV/OeBHRnDJELqYzmp
-----END CERTIFICATE-----

O=DigiCert Inc, CN=DigiCert Global Root CA
-----BEGIN CERTIFICATE-----
MIIDrzCCApegAwIBAgIQCDvgVpBCRrGhdWrJWZHHSjANBgkqhkiG9w0BAQUFADBh
MQswCQYDVQQGEwJVUzEVMBMGA1UEChMMRGlnaUNlcnQgSW5jMRkwFwYDVQQLExB3
d3cuZGlnaWNlcnQuY29tMSAwHgYDVQQDExdEaWdpQ2VydCBHbG9iYWwgUm9vdCBD
QTAeFw0wNjExMTAwMDAwMDBaFw0zMTExMTAwMDAwMDBaMGExCzAJBgNVBAYTAlVT
MRUwEwYDVQQKEwxEaWdpQ2VydCBJbmMxGTAXBgNVBAsTEHd3dy5kaWdpY2VydC5j
b20xIDAeBgNVBAMTF0RpZ2lDZXJ0IEdsb2JhbCBSb290IENBMIIBIjANBgkqhkiG
9w0BAQEFAAOCAQ8AMIIBCgKCAQEA4jvhEXLeqKTTo1eqUKKPC3eQyaKl7hLOllsB
CSDMAZOnTjC3U/dDxGkAV53ijSLdhwZAAIEJzs4bg7/fzTtxRuLWZscFs3YnFo97
nh6Vfe63SKMI2tavegw5BmV/Sl0fvBf4q77uKNd0f3p4mVmFaG5cIzJLv07A6Fpt
43C/dxC//AH2hdmoRBBYMql1GNXRor5H4idq9Joz+EkIYIvUX7Q6hL+hqkpMfT7P
T19sdl6gSzeRntwi5m3OFBqOasv+zbMUZBfHWymeMr/y7vrTC0LUq7dBMtoM1O/4
gdW7jVg/tRvoSSiicNoxBN33shbyTApOB6jtSj1etX+jkMOvJwIDAQABo2MwYTAO
BgNVHQ8BAf8EBAMCAYYwDwYDVR0TAQH/BAUwAwEB/zAdBgNVHQ4EFgQUA95QNVbR
TLtm8KPiGxvDl7I90VUwHwYDVR0jBBgwFoAUA95QNVbRTLtm8KPiGxvDl7I90VUw
DQYJKoZIhvcNAQEFBQADggEBAMucN6pIExIK+t1EnE9SsPTfrgT1eXkIoyQY/Esr
hMAtudXH/vTBH1jLuG2cenTnmCmrEbXjcKChzUyImZOMkXDiqw8cvpOp/2PV5Adg
06O/nVsJ8dWO41P0jmP6P6fbtGbfYmbW0W5BjfIttep3Sp+dWOIrWcBAI+0tKIJF
PnlUkiaY4IBIqDfv8NZ5YBberOgOzW6sRBc4L0na4UU+Krk2U886UAb3LujEV0ls
YSEY1QSteDwsOoBrp+uvFRTp2InBuThs4pFsiv9kuXclVzDAGySj4dzp30d8tbQk
CAUw7C29C79Fv1C5qfPrmAESrciIxpg0X40KPMbp1ZWVbd4=
-----END CERTIFICATE-----

O=The Go Daddy Group, Inc.
-----BEGIN CERTIFICATE-----
MIIEADCCAuigAwIBAgIBADANBgkqhkiG9w0BAQUFADBjMQswCQYDVQQGEwJVUzEh
MB8GA1UEChMYVGhlIEdvIERhZGR5IEdyb3VwLCBJbmMuMTEwLwYDVQQLEyhHbyBE
...
Para cada certificado intermediário raiz e eventual, copie tudo o que começa com (incluído) -----BEGIN CERTIFICATE----- e termina com (incluído) -----END CERTIFICATE-----. Coloque cada um deles em um arquivo de texto separado e adicione 1 linha vazia extra na parte inferior (após a linha com -----END CERTIFICATE-----). Salve esses arquivos com a extensão .pem : root.pem, intermediate1.pem, intermediate2.pem, ... Você precisa de um arquivo separado para cada certificado raiz/intermediário. Para o exemplo anterior, nosso arquivo root.pem conteria:
-----BEGIN CERTIFICATE-----
MIIDrzCCApegAwIBAgIQCDvgVpBCRrGhdWrJWZHHSjANBgkqhkiG9w0BAQUFADBh
MQswCQYDVQQGEwJVUzEVMBMGA1UEChMMRGlnaUNlcnQgSW5jMRkwFwYDVQQLExB3
d3cuZGlnaWNlcnQuY29tMSAwHgYDVQQDExdEaWdpQ2VydCBHbG9iYWwgUm9vdCBD
QTAeFw0wNjExMTAwMDAwMDBaFw0zMTExMTAwMDAwMDBaMGExCzAJBgNVBAYTAlVT
MRUwEwYDVQQKEwxEaWdpQ2VydCBJbmMxGTAXBgNVBAsTEHd3dy5kaWdpY2VydC5j
b20xIDAeBgNVBAMTF0RpZ2lDZXJ0IEdsb2JhbCBSb290IENBMIIBIjANBgkqhkiG
9w0BAQEFAAOCAQ8AMIIBCgKCAQEA4jvhEXLeqKTTo1eqUKKPC3eQyaKl7hLOllsB
CSDMAZOnTjC3U/dDxGkAV53ijSLdhwZAAIEJzs4bg7/fzTtxRuLWZscFs3YnFo97
nh6Vfe63SKMI2tavegw5BmV/Sl0fvBf4q77uKNd0f3p4mVmFaG5cIzJLv07A6Fpt
43C/dxC//AH2hdmoRBBYMql1GNXRor5H4idq9Joz+EkIYIvUX7Q6hL+hqkpMfT7P
T19sdl6gSzeRntwi5m3OFBqOasv+zbMUZBfHWymeMr/y7vrTC0LUq7dBMtoM1O/4
gdW7jVg/tRvoSSiicNoxBN33shbyTApOB6jtSj1etX+jkMOvJwIDAQABo2MwYTAO
BgNVHQ8BAf8EBAMCAYYwDwYDVR0TAQH/BAUwAwEB/zAdBgNVHQ4EFgQUA95QNVbR
TLtm8KPiGxvDl7I90VUwHwYDVR0jBBgwFoAUA95QNVbRTLtm8KPiGxvDl7I90VUw
DQYJKoZIhvcNAQEFBQADggEBAMucN6pIExIK+t1EnE9SsPTfrgT1eXkIoyQY/Esr
hMAtudXH/vTBH1jLuG2cenTnmCmrEbXjcKChzUyImZOMkXDiqw8cvpOp/2PV5Adg
06O/nVsJ8dWO41P0jmP6P6fbtGbfYmbW0W5BjfIttep3Sp+dWOIrWcBAI+0tKIJF
PnlUkiaY4IBIqDfv8NZ5YBberOgOzW6sRBc4L0na4UU+Krk2U886UAb3LujEV0ls
YSEY1QSteDwsOoBrp+uvFRTp2InBuThs4pFsiv9kuXclVzDAGySj4dzp30d8tbQk
CAUw7C29C79Fv1C5qfPrmAESrciIxpg0X40KPMbp1ZWVbd4=
-----END CERTIFICATE-----

Note: Deve haver uma única linha vazia na parte inferior.
Etapa 2. Carregar os certificados raiz e intermediário no CUCM (se aplicável)
- Faça login na página Cisco Unified OS Administration do editor do CUCM.
- Navegue até Segurança > Gerenciamento de certificado.
- Clique no botão Upload Certificate/Certificate chain.
- Na nova janela, comece a fazer o upload do certificado raiz da Etapa 1. Faça o upload para tomcat-trust.
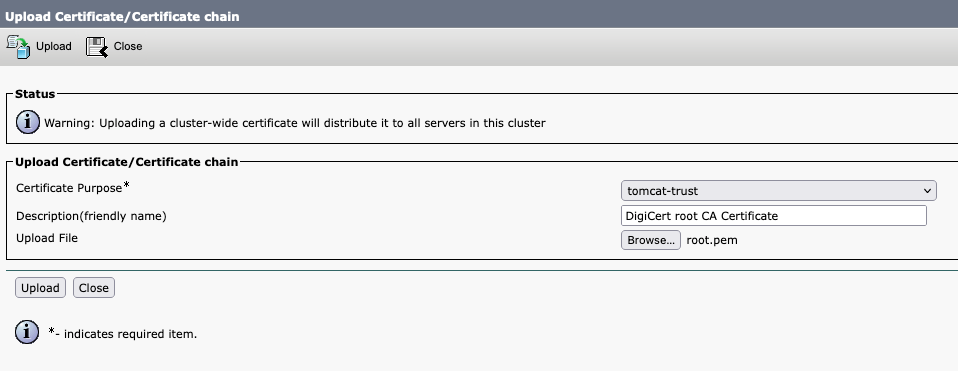
- Clique no botão Upload e, em seguida, você deverá ver Success: Certificado carregado. Ignore a mensagem solicitando que você reinicie o Tomcat por enquanto.
- Carregue o mesmo arquivo raiz agora com CallManager-trust para a finalidade do certificado.
- Repita as etapas anteriores (carregamento para tomcat-trust e CallManager-trust) para todos os certificados intermediários em uso no Expressway-C.
Etapa 3. Reiniciar os serviços necessários no CUCM
Esses serviços precisam ser reiniciados em cada nó do CUCM no cluster do CUCM:
- Cisco CallManager
- Cisco TFTP
- Cisco Tomcat
- Cisco HAProxy
O Cisco CallManager e o Cisco TFTP podem ser reiniciados nas páginas Cisco Unified Serviceability do CUCM:
- Faça login na página de facilidade de manutenção do Cisco Unified do editor do CUCM.
- Navegue até Ferramentas > Centro de controle - Serviços de recurso.
- Escolha o Publisher como o servidor.
- Selecione Cisco CallManager service e clique no botão Restart.
- Depois que o serviço Cisco CallManager for reiniciado, escolha Cisco TFTP service e clique no botão Restart.
O Cisco Tomcat e o HAProxy só podem ser reiniciados a partir do CLI:
- Abra uma conexão de linha de comando para o Editor do CUCM.
- Use o comando utils service restart Cisco Tomcat.
- Use o comando utils service restart Cisco HAProxy
Informações Relacionadas
Suporte técnico e documentação - Cisco Systems
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
3.0 |
23-Feb-2024
|
Conteúdo técnico atualizado para esclarecer e ser mais informativo.
Introdução atualizada, PII, SEO e formatação. |
2.0 |
03-Jul-2023
|
Título atualizado, Introdução, PII, SEO, Tradução automática, Ortografia e Formatação.
Seção Informações relacionadas adicionada. |
1.0 |
19-Mar-2022
|
Versão inicial |
 Feedback
