Configurar o VXLAN
Contents
Introdução
Este documento descreve como configurar e verificar a VXLAN com o plano de controle BGP EVPN nos switches Cisco Nexus 9000 Series em uma estrutura spine-leaf.
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Conceitos de canal de porta virtual (vPC)
- Roteamento IP (OSPF ou IS-IS) e BGP, incluindo refletores de rota
- Conceitos de roteamento multicast, como modo escasso PIM (Protocol Independent Multicast) e RP (Rendezvous Point)
Componentes Utilizados
As informações neste documento são baseadas nestas versões de software e hardware:
- Licença do Network Advantage
- Cisco NX-OS versão 10.4(x)
- 2 Cisco Nexus N9K-C9332D-GX2B como spines (refletores de rota BGP e RPs anycast PIM)
- 3 x Cisco Nexus N9K-C93180YC-FX3 como folhas (VTEPs); Leaf-1 e Leaf-2 são um par de vPC
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.

Note: A configuração neste documento se aplica às plataformas de escala de nuvem do Nexus 9000 (-EX, -FX, -FX2, -FX3, -GX, -GX2 e posterior) no modo NX-OS autônomo. Ele não se aplica aos switches Nexus 9000 no modo ACI.
Informações de Apoio
Terminologia
| Termo |
Descrição |
| VXLAN |
LAN extensível virtual: que fornece serviços de sobreposição de Camada 2 e Camada 3 sobre uma subjacência IP roteada com encapsulamento MAC-em-UDP (porta UDP 4789). |
| VNI |
Identificador de Rede VXLAN: Um ID de segmento de 24 bits. Um VNI L2 mapeia para uma VLAN (domínio de bridge). Um VNI L3 é mapeado para um VRF. |
| VTEP |
Ponto de extremidade de túnel VXLAN: O dispositivo que encapsula e desencapsula o tráfego de VXLAN. |
| NVE |
Interface de borda de virtualização de rede (interface nve1): A interface lógica onde ocorre o encapsulamento e o desencapsulamento. |
| BGP EVPN |
O plano de controle que anuncia MAC, MAC/IP (Tipo de Rota 2), prefixo IP (Tipo de Rota 5) e associação VTEP (Tipo de Rota 3) entre VTEPs. |
| Gateway AnyCast |
O mesmo endereço IP e MAC da SVI em cada folha, e o gateway padrão é sempre a folha local. |
| BUM |
Tráfego de broadcast, unicast desconhecido e multicast. |
O que é VXLAN
- A VXLAN sobrepõe os segmentos de Camada 2 e Camada 3 sobre qualquer subjacência IP roteada.
- Ele usa o encapsulamento MAC-em-UDP, que adiciona 50 bytes de sobrecarga ao quadro original.
- Suporta até 16 milhões de segmentos, em comparação com 4.094 com VLANs tradicionais.
- A subjacência usa o Equal-Cost Multipath (ECMP) para todos os links, sem Spanning Tree Protocol entre folhas e espinhos.
Por que VXLAN BGP EVPN
A versão anterior deste documento usava o flood-and-learn, onde os VTEPs aprendem endereços MAC remotos a partir da inundação do plano de dados. O BGP EVPN substitui o aprendizado do plano de dados por um plano de controle e é o modelo de implantação recomendado:
- Os VTEPs se descobrem e aprendem endereços MAC e IP remotos através do BGP, o que reduz a inundação.
- A supressão ARP permite que o VTEP local responda às solicitações ARP de hosts conhecidos.
- O gateway anycast distribuído e o L3 VNI por VRF fornecem o roteamento ideal entre sub-redes na folha do primeiro salto.
- Há suporte para multilocação, multihoming (vPC ou EVPN ESI) e extensão multisite.
Opções de Replicação BUM
| Modo |
Configuração |
Requisito Subjacente |
| Multicast (usado neste documento) |
mcast-group <group> sob o VNI |
PIM Sparse Mode em todos os links subjacentes e loopbacks e um RP (RP anycast nos spines é comum) |
| Replicação de entrada |
protocolo de replicação de ingresso bgp sob o VNI |
Somente unicast. O VTEP de entrada envia uma cópia para cada VTEP remoto que o BGP Route Type 3 aprendeu para o VNI. |
Configurar
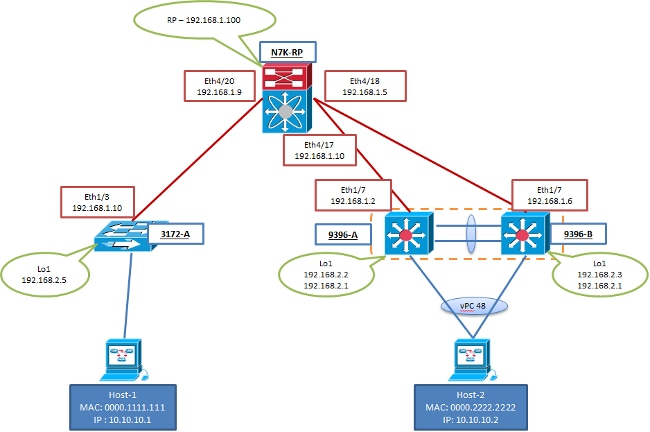
Diagrama de Rede
Endereçamento
| Dispositivo |
Loopback0 (roteamento, BGP, PIM) |
Loopback1 (Origem NVE) |
Uplinks (Eth1/49 para Spine-1, Eth1/50 para Spine-2) |
| Coluna-1 |
10.0.0.1 |
- |
Eth1/1-3 para Leaf-1/2/3: 10.1.1.0, .2, .4/31 |
| Coluna-2 |
10.0.0.2 |
- |
Eth1/1-3 para Leaf-1/2/3: 10.1.2.0, .2, .4/31 |
| Folha-1 |
10.0.0.11 |
10.0.1.11, secundário 10.0.1.112 |
10.1.1.1/31, 10.1.2.1/31 |
| Folha-2 |
10.0.0.12 |
10.0.1.12, secundário 10.0.1.112 |
10.1.1.3/31, 10.1.2.3/31 |
| Folha-3 |
10.0.0.13 |
10.0.1.13 |
10.1.1.5/31, 10.1.2.5/31 |
| Objeto de sobreposição |
Valor |
| Anycast RP |
10.254.254.1 (Loopback254 em ambos os spines), grupos 239.1.1.0/24 |
| VLAN 10 / VNI L2 |
10010, mcast-group 239.1.1.10, gateway 192.168.10.1/24 |
| VLAN 20/VNI L2 |
10020, mcast-group 239.1.1.20, gateway 192.168.20.1/24 |
| VRF Tenant-A / L3 VNI |
50000 (VLAN 500) |
| MAC de gateway Anycast |
2020.0000.00aa |
| SVI subjacente de backup vPC |
VLAN 3900, 10.255.255.0/31 (Folha-1) e 10.255.255.1/31 (Folha-2) |
Note: Use loopbacks separados para a origem NVE (Loopback1), roteamento e peering BGP (Loopback0). Em VTEPs vPC, o loopback de origem NVE tem um IP secundário que é o mesmo em ambos os peers. Os VTEPs remotos usam esse endereço compartilhado (o VTEP anycast do vPC) para acessar o par de vPC como um único VTEP.
Configurações
Essas configurações mostram apenas as partes relevantes para a base e a VXLAN. Configure o gerenciamento, AAA e outros recursos com base em seus requisitos.
Coluna-1
nv overlay evpn
feature ospf
feature bgp
feature pim
feature nv overlay

ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24
ip pim anycast-rp 10.254.254.1 10.0.0.1
ip pim anycast-rp 10.254.254.1 10.0.0.2

interface loopback0
  description Routing / BGP / Anycast-RP member
  ip address 10.0.0.1/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback254
  description Anycast-RP
  ip address 10.254.254.1/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface Ethernet1/1
  description to Leaf-1 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.0/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/2
  description to Leaf-2 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.2/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/3
  description to Leaf-3 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.4/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

router ospf UNDERLAY
  router-id 10.0.0.1

router bgp 65000
  router-id 10.0.0.1
  address-family l2vpn evpn
  template peer VTEP
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
      route-reflector-client
  neighbor 10.0.0.11
    inherit peer VTEP
  neighbor 10.0.0.12
    inherit peer VTEP
  neighbor 10.0.0.13
    inherit peer VTEP
Coluna-2
interface loopback0
  ip address 10.0.0.2/32
interface Ethernet1/1
  ip address 10.1.2.0/31
interface Ethernet1/2
  ip address 10.1.2.2/31
interface Ethernet1/3
  ip address 10.1.2.4/31
router ospf UNDERLAY
  router-id 10.0.0.2
router bgp 65000
  router-id 10.0.0.2
Folha-1 (vPC VTEP)
nv overlay evpn
feature ospf
feature bgp
feature pim
feature fabric forwarding
feature interface-vlan
feature vn-segment-vlan-based
feature lacp
feature vpc
feature nv overlay

fabric forwarding anycast-gateway-mac 2020.0000.00aa
ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24

vlan 10
  vn-segment 10010
vlan 20
  vn-segment 10020
vlan 500
  name L3VNI-Tenant-A
  vn-segment 50000
vlan 3900
  name vPC-backup-underlay

system nve infra-vlans 3900

vrf context Tenant-A
  vni 50000
  rd auto
  address-family ipv4 unicast
    route-target both auto
    route-target both auto evpn

vpc domain 10
  peer-switch
  role priority 10
  peer-keepalive destination 172.16.0.2 source 172.16.0.1 vrf management
  delay restore 150
  peer-gateway
  ip arp synchronize
  ipv6 nd synchronize

interface port-channel1
  description vPC peer-link
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20,500,3900
  spanning-tree port type network
  vpc peer-link

interface port-channel11
  description Server-1
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20
  spanning-tree port type edge trunk
  mtu 9216
  vpc 11

interface Vlan10
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.10.1/24
  fabric forwarding mode anycast-gateway

interface Vlan20
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.20.1/24
  fabric forwarding mode anycast-gateway

interface Vlan500
  description L3VNI Tenant-A
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip forward

interface Vlan3900
  description vPC backup underlay
  no shutdown
  mtu 9216
  no ip redirects
  ip address 10.255.255.0/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface nve1
  no shutdown
  host-reachability protocol bgp
  advertise virtual-rmac
  source-interface loopback1
  member vni 10010
    suppress-arp
    mcast-group 239.1.1.10
  member vni 10020
    suppress-arp
    mcast-group 239.1.1.20
  member vni 50000 associate-vrf

interface Ethernet1/1
  description Server-1
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20
  mtu 9216
  channel-group 11 mode active
  no shutdown

interface Ethernet1/53-54
  description vPC peer-link to Leaf-2
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20,500,3900
  channel-group 1 mode active
  no shutdown

interface Ethernet1/49
  description to Spine-1 Eth1/1
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.1/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/50
  description to Spine-2 Eth1/1
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.2.1/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface loopback0
  description Routing / BGP
  ip address 10.0.0.11/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback1
  description NVE source
  ip address 10.0.1.11/32
  ip address 10.0.1.112/32 secondary
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

router ospf UNDERLAY
  router-id 10.0.0.11

router bgp 65000
  router-id 10.0.0.11
  address-family l2vpn evpn
    advertise-pip
  template peer SPINE-RR
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
  neighbor 10.0.0.1
    inherit peer SPINE-RR
  neighbor 10.0.0.2
    inherit peer SPINE-RR
  vrf Tenant-A
    address-family ipv4 unicast
      advertise l2vpn evpn

evpn
  vni 10010 l2
    rd auto
    route-target import auto
    route-target export auto
  vni 10020 l2
    rd auto
    route-target import auto
route-target export autoNote: Em VTEPs vPC em escala de nuvem, a SVI subjacente de backup (VLAN 3900) deve ser listada em infra-vlans nve do sistema. Essa VLAN deve estar no VRF padrão, não deve ter um segmento vn e deve ser permitida no link par. Ele transporta o tráfego VXLAN pelo link par para portas órfãs e quando um par vPC perde todos os seus uplinks. Não configure infra VLANs cujos IDs estejam a 512 de distância, por exemplo, 10 e 522.
advertise-pip e advertise virtual-rmac formam os peers do vPC, que anunciam rotas de tipo 5 (prefixo) e rotas de host órfão com seu IP primário (PIP) e seu próprio MAC de roteador. Sem eles, o tráfego em direção a um host atrás de apenas um peer pode ser enviado para o peer que não pode alcançá-lo.
A supressão ARP (suppress-arp) é suportada somente para VNIs onde o VTEP é o gateway anycast distribuído para esse VNI.
Folha-2 (vPC VTEP)
vpc domain 10
  role priority 20
  peer-keepalive destination 172.16.0.1 source 172.16.0.2 vrf management

interface Vlan3900
  ip address 10.255.255.1/31

interface Ethernet1/49
  ip address 10.1.1.3/31
interface Ethernet1/50
  ip address 10.1.2.3/31

interface loopback0
  ip address 10.0.0.12/32
interface loopback1
  ip address 10.0.1.12/32
  ip address 10.0.1.112/32 secondary

router ospf UNDERLAY
  router-id 10.0.0.12
router bgp 65000
  router-id 10.0.0.12
Caution: A configuração NVE (VNIs, mcast-groups, interface de origem, IP secundário) deve ser idêntica em ambos os pares do vPC. Uma incompatibilidade é uma falha de consistência vPC Tipo-1 e a interface NVE ou VNIs são suspensas. Verifique executando o comando global show vpc consistency-parameters.
Leaf-3 (VTEP autônomo)
nv overlay evpn
feature ospf
feature bgp
feature pim
feature fabric forwarding
feature interface-vlan
feature vn-segment-vlan-based
feature nv overlay

fabric forwarding anycast-gateway-mac 2020.0000.00aa
ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24

vlan 10
  vn-segment 10010
vlan 20
  vn-segment 10020
vlan 500
  name L3VNI-Tenant-A
  vn-segment 50000

vrf context Tenant-A
  vni 50000
  rd auto
  address-family ipv4 unicast
    route-target both auto
    route-target both auto evpn

interface Vlan10
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.10.1/24
  fabric forwarding mode anycast-gateway

interface Vlan20
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.20.1/24
  fabric forwarding mode anycast-gateway

interface Vlan500
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip forward

interface nve1
  no shutdown
  host-reachability protocol bgp
  source-interface loopback1
  member vni 10010
    suppress-arp
    mcast-group 239.1.1.10
  member vni 10020
    suppress-arp
    mcast-group 239.1.1.20
  member vni 50000 associate-vrf

interface Ethernet1/1
  description Server-2
  switchport
  switchport access vlan 10
  spanning-tree port type edge
  no shutdown

interface Ethernet1/2
  description Server-3
  switchport
  switchport access vlan 20
  spanning-tree port type edge
  no shutdown

interface Ethernet1/49
  description to Spine-1 Eth1/3
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.5/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/50
  description to Spine-2 Eth1/3
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.2.5/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface loopback0
  ip address 10.0.0.13/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback1
  description NVE source
  ip address 10.0.1.13/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

router ospf UNDERLAY
  router-id 10.0.0.13

router bgp 65000
  router-id 10.0.0.13
  template peer SPINE-RR
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
  neighbor 10.0.0.1
    inherit peer SPINE-RR
  neighbor 10.0.0.2
    inherit peer SPINE-RR
  vrf Tenant-A
    address-family ipv4 unicast
      advertise l2vpn evpn

evpn
  vni 10010 l2
    rd auto
    route-target import auto
    route-target export auto
  vni 10020 l2
    rd auto
    route-target import auto
    route-target export auto
Opcional: Replicação de entrada em vez de multicast
Se a subjacência não executar multicast, substitua mcast-group pela replicação de ingresso baseada em BGP em cada VTEP. O PIM e a configuração do RP não são necessários para os VNIs L2.
interface nve1
  member vni 10010
    suppress-arp
    ingress-replication protocol bgp
  member vni 10020
    suppress-arp
    ingress-replication protocol bgp
Verificar
Use esta seção para confirmar se a sua configuração funciona corretamente.
O Cisco CLI Analyzer (somente clientes registrados) aceita alguns comandos show. Use o Cisco CLI Analyzer para exibir uma análise das saídas do comando show.
| Área |
Comandos |
| Sobreposição |
show ip ospf neighbors, show ip route 10.0.1.13, show ip pim neighbor, show ip pim rp |
| Plano de Controle de Sobreposição |
show bgp l2vpn evpn summary, show bgp l2vpn evpn |
| NVE |
show nve interface nve1 detail, show nve peers, show nve vni |
| Aprendizado de MAC/IP |
show mac address-table vlan 10, show l2route evpn mac all, show l2route evpn mac-ip all, show ip arp suppression-cache detail |
| VNI L3 |
show ip route vrf Tenant-A, show bgp l2vpn tipo de rota 2, show bgp l2vpn tipo de rota 5 |
| Replicação Multicast |
show ip mroute 239.1.1.10 |
| vPC |
show vpc, show vpc consistency-parameters global, show system nve infra-vlans |
Essas saídas são de um estado estável após o tráfego ter sido enviado entre Servidor-1, Servidor-2 e Servidor-3.
Sobreposição
Leaf-1# show ip pim rp
PIM RP Status Information for VRF "default"
BSR disabled
Auto-RP disabled
BSR RP Candidate policy: None
BSR RP policy: None
Auto-RP Announce policy: None
Auto-RP Discovery policy: None

Anycast-RP 10.254.254.1 members:
  10.0.0.1  10.0.0.2

RP: 10.254.254.1, (0),
 uptime: 1d01h   priority: 255,
 RP-source: (local),
 group ranges:
 239.1.1.0/24
Plano de Controle de Sobreposição
Leaf-1# show bgp l2vpn evpn summary
BGP summary information for VRF default, address family L2VPN EVPN
BGP router identifier 10.0.0.11, local AS number 65000
BGP table version is 58, L2VPN EVPN config peers 2, capable peers 2

Neighbor        V    AS    MsgRcvd    MsgSent   TblVer  InQ OutQ Up/Down  State/PfxRcd
10.0.0.1        4 65000       1520       1488       58    0    0 1d01h    9
10.0.0.2        4 65000       1519       1490       58    0    0 1d01h    9
NVE e VNIs
Leaf-1# show nve interface nve1 detail
Interface: nve1, State: Up, encapsulation: VXLAN
 VPC Capability: VPC-VIP-Only [notified]
 Local Router MAC: 5254.0011.1b08
 Host Learning Mode: Control-Plane
 Source-Interface: loopback1 (primary: 10.0.1.11, secondary: 10.0.1.112)
 Source Interface State: Up
 Virtual RMAC Advertisement: Yes
 NVE Flags:
 Interface Handle: 0x49000001
 Source Interface hold-down-time: 180
 Source Interface hold-up-time: 30
 Remaining hold-down time: 0 seconds
 Virtual Router MAC: 0200.0a00.0170

Leaf-1# show nve peers
Interface Peer-IP                                 State LearnType Uptime   Router-Mac
--------- --------------------------------------  ----- --------- -------- -----------------
nve1      10.0.1.13                               Up    CP        1d01h    5254.0013.1b08

Leaf-1# show nve vni
Codes: CP - Control Plane        DP - Data Plane
       UC - Unconfigured         SA - Suppress ARP
       S-ND - Suppress ND
       SU - Suppress Unknown Unicast
       Xconn - Crossconnect
       MS-IR - Multisite Ingress Replication
       HYB - Hybrid IRB mode

Interface VNI      Multicast-group   State Mode Type [BD/VRF]      Flags
--------- -------- ----------------- ----- ---- ------------------ -----
nve1      10010    239.1.1.10        Up    CP   L2 [10]            SA
nve1      10020    239.1.1.20        Up    CP   L2 [20]            SA
nve1 50000 n/a Up CP L3 [Tenant-A]Note: Com o BGP EVPN, os peers NVE aparecem quando um VTEP remoto anuncia rotas para um VNI configurado localmente (LearnType CP). A Leaf-3 vê o par vPC como um peer, o AnyCast VTEP 10.0.1.112. Com advertise-pip, a Leaf-3 também vê os IPs primários 10.0.1.11 e 10.0.1.12 do vPC para rotas do tipo 5 e órfãs.
Aprendizado de MAC/IP
Leaf-1# show l2route evpn mac all
Flags -(Rmac):Router MAC (Stt):Static (L):Local (R):Remote (V):vPC link
(Dup):Duplicate (Spl):Split (Rcv):Recv (AD):Auto-Delete (D):Del Pending
(S):Stale (C):Clear, (Ps):Peer Sync (O):Re-Originated (Nho):NH-Override
(Pf):Permanently-Frozen, (Orp): Orphan

Topology    Mac Address    Prod   Flags         Seq No     Next-Hops
----------- -------------- ------ ------------- ---------- ----------------
10          0050.5601.0a0a Local  L,            0          Po11
10          0050.5603.0a14 BGP    SplRcv        0          10.0.1.13 (Label: 10010)
20          0050.5603.1e1e BGP    SplRcv        0          10.0.1.13 (Label: 10020)

Leaf-1# show ip arp suppression-cache detail
Flags: + - Adjacencies synced via CFSoE
       L - Local Adjacency
       R - Remote Adjacency
       L2 - Learnt over L2 interface
       PS - Added via L2RIB, Peer Sync
       RO - Dervied from L2RIB Peer Sync Entry

Ip Address      Age      Mac Address    Vlan Physical-ifindex    Flags    Remote Vtep Addrs

192.168.10.10   00:02:11 0050.5601.0a0a   10 port-channel11       L
192.168.10.20   00:05:42 0050.5603.0a14   10 (null)               R        10.0.1.13
Roteamento VNI de L3
Leaf-1# show ip route vrf Tenant-A 192.168.20.30
IP Route Table for VRF "Tenant-A"
'*' denotes best ucast next-hop
'**' denotes best mcast next-hop
'[x/y]' denotes [preference/metric]
'%<string>' in via output denotes VRF <string>

192.168.20.30/32, ubest/mbest: 1/0
    *via 10.0.1.13%default, [200/0], 00:10:21, bgp-65000, internal, tag 65000, segid: 50000 tunnelid: 0xa00010d encap: VXLAN
vPC
Leaf-1# show vpc consistency-parameters global | include Nve|Src|Sec|Host
Nve1 Adm St, Src Adm St,    1     Up, Up, 10.0.1.112, CP,    Up, Up, 10.0.1.112, CP,
Sec IP, Host Reach, VMAC          TRUE, Disabled,               TRUE, Disabled,
Adv, SA,mcast l2, mcast           0.0.0.0, 0.0.0.0, Disabled,   0.0.0.0, 0.0.0.0, Disabled,
Nve Vni Configuration       1     10010-10020                   10010-10020

Leaf-1# show system nve infra-vlans
Currently active infra-vlans: 3900
Formato de pacote
Todos os pacotes VXLAN são originados do loopback de origem NVE do VTEP de entrada. Para hosts em portas vPC, este é o IP secundário compartilhado (10.0.1.112). O tráfego unicast conhecido vai para o IP NVE do VTEP remoto. O tráfego de BUM vai para o grupo de multicast do VNI, ou com a replicação de entrada, e uma cópia unicast vai para cada VTEP remoto.
| Cabeçalho |
Exemplo: Servidor-1 para Servidor-2 (VLAN 10, L2 VNI) |
Exemplo: Servidor-1 para Servidor-3 (Roteado, L3 VNI) |
| Ethernet Externa |
MAC de uplink de folha 1 para MAC spine |
MAC de uplink de folha 1 para MAC spine |
| IP externo |
10.0.1.112 a 10.0.1.13 |
10.0.1.112 a 10.0.1.13 (10.0.1.11 a 10.0.1.13 se o tráfego for de uma porta órfã e advertise-pip for usado) |
| UDP Externo |
A porta de origem é um hash do fluxo interno (entropia para ECMP); porta destino 4789 |
Igual |
| VXLAN |
Flags 0x08 (flag I), VNI 10010 |
Flags 0x08, 50000 VNI |
| Ethernet interna |
MAC do Servidor-1 para MAC do Servidor-2 |
MAC do roteador de folha 1 para MAC do roteador de folha 3 |
| IP interno |
192.168.10.10 a 192.168.10.20 |
192.168.10.10 a 192.168.20.30 (TTL diminuído) |
Note: A VXLAN adiciona 50 bytes ao quadro original. Defina a MTU subjacente (todos os uplinks spine e leaf e a SVI de backup vPC) para pelo menos 50 bytes a mais que a MTU de host maior. Recomenda-se 9216.
Troubleshooting
| Sintoma |
Verificar |
Causa comum |
| peer NVE não em show nve peers |
show bgp l2vpn evpn summary, show ip route <remote NVE IP>, show nve vni |
sessão BGP EVPN inoperante; Loopback NVE remoto não anunciado na subjacência; VNI não configurado em ambos os VTEPs; falta send-community extended |
| Interface NVE inativa ou VNIs suspensas em um vPC VTEP |
show nve interface nve1 detail, show vpc consistency-parameters global |
configuração de NVE incompatível entre pares; o loopback de origem ainda está no temporizador hold-down após um recarregamento; IP secundário ausente ou diferente |
| Hosts no mesmo VNI não podem se comunicar ou o ARP falha |
show l2route evpn mac all, show ip arp suppression-cache detail, show ip mroute <group> |
RT-2 não recebido (rota-alvo ou incompatibilidade VNI); BUM não replicado (nenhum vizinho PIM, nenhum RP, PIM ausente no loopback NVE); suppress-arp em um VNI sem um SVI de gateway anycast |
| O roteamento entre VNIs falha |
show ip route vrf Tenant-A, show nve vni (estado de VNI de L3), show bgp l2vpn vpn route-type 5 |
VLAN ou SVI de L3 VNI ausente ou desligada; vni ausente no contexto VRF; anunciar a evpn l2vpn ausente no BGP VRF; route-target ambos evpn automáticos ausentes |
| O tráfego falha apenas para portas órfãs ou depois que um peer do vPC perde seus uplinks |
show system nve infra-vlans, show ip ospf neighbors vrf default |
SVI subjacente de backup ausente, não está em infra-vlans nve do sistema ou não é permitido no link par |
| Pacotes grandes descartados, pacotes pequenos funcionam |
show interface <uplink> (erros de TX), ping com bit DF definido entre loopbacks NVE |
MTU subjacente muito pequeno para sobrecarga de VXLAN |
Note: Estes itens não são suportados como uplinks VXLAN:
- Subinterfaces de Camada 3
- SVIs que não estão configurados nas infra-vlans nve do sistema
O loopback de origem NVE deve estar no VRF padrão.
Informações Relacionadas
- Guia de configuração do Cisco Nexus 9000 Series NX-OS VXLAN, versão 10.5(x)
- Entender e configurar o vPC Nexus 9000 com as melhores práticas
- Suporte Técnico e Documentação - Cisco Systems
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
3.0 |
28-Oct-2026
|
Introdução atualizada, ortografia, gramática, espaçamento, linhas horizontais inseridas em seções separadas para legibilidade, alertas fixos do CCW, URLs e texto alternativo. |
2.0 |
15-Nov-2022
|
Erros de introdução atualizados, isenção de responsabilidade legal, fundamentos, tradução automática, SEO, requisitos de estilo e formatação. |
1.0 |
10-Jul-2015
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)