Configurar as credenciais do solicitante 802.1x em um switch através da CLI
Introdução
IEEE 802.1x é um padrão que facilita o controle de acesso entre um cliente e um servidor. Antes que os serviços possam ser fornecidos a um cliente por uma rede de área local (LAN) ou switch, o cliente conectado à porta do switch deve ser autenticado pelo servidor de autenticação que executa o Remote Authentication Dial-In User Service (RADIUS).
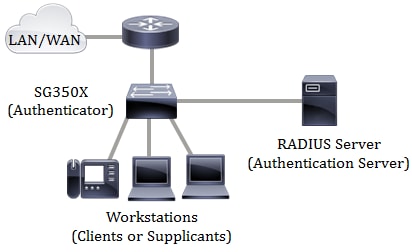
A autenticação 802.1x restringe que clientes não autorizados se conectem a uma LAN através de portas publicamente acessíveis. A autenticação 802.1x é um modelo cliente-servidor. Neste modelo, os dispositivos de rede têm as seguintes funções específicas:
- Cliente ou requerente — Um cliente ou requerente é um dispositivo de rede que solicita acesso à LAN. O cliente está conectado a um autenticador.
- Autenticador — Um autenticador é um dispositivo de rede que fornece serviços de rede e ao qual as portas do requerente estão conectadas. Os seguintes métodos de autenticação são compatíveis:
-Baseado em 802.1x — Compatível com todos os modos de autenticação. Na autenticação baseada em 802.1x, o autenticador extrai as mensagens do Extensible Authentication Protocol (EAP) das mensagens 802.1x ou dos pacotes EAP over LAN (EAPoL) e as transmite para o servidor de autenticação, usando o protocolo RADIUS.
-Baseado em MAC — Aceito em todos os modos de autenticação. Com o Media Access Control (MAC), o próprio autenticador executa a parte do cliente EAP do software em nome dos clientes que buscam acesso à rede.
-Baseado na Web — Aceito apenas em modos de várias sessões. Com a autenticação baseada na Web, o próprio autenticador executa a parte do cliente EAP do software em nome dos clientes que buscam acesso à rede.
- Servidor de autenticação — Executa a autenticação real do cliente. O servidor de autenticação para o dispositivo é um servidor de autenticação RADIUS com extensões EAP.
Note: Um dispositivo de rede pode ser um cliente ou requerente, autenticador ou ambos por porta.
A imagem abaixo exibe uma rede que configurou os dispositivos de acordo com as funções específicas. Neste exemplo, foi usado um switch SG350X.
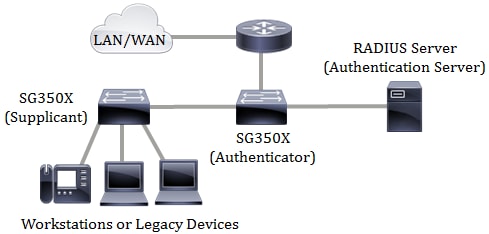
No entanto, você também pode configurar algumas portas no switch como solicitantes. Depois que as credenciais do solicitante forem configuradas em uma porta específica no switch, você poderá conectar diretamente os dispositivos que não são compatíveis com 802.1x para que os dispositivos possam acessar a rede segura. A imagem abaixo mostra um cenário de uma rede que configurou um switch como solicitante.
Diretrizes na configuração de 802.1x:
- Configure o servidor RADIUS. Para saber como definir as configurações do servidor RADIUS no switch, clique aqui.
- Crie uma Rede Local Virtual (VLAN). Para criar VLANs usando o utilitário baseado na Web do seu switch, clique aqui. Para obter instruções baseadas na Interface de linha de comando (CLI), clique aqui.
- Configure as definições de Porta para VLAN no switch. Para configurar usando o utilitário na Web, clique aqui. Para usar a CLI, clique aqui.
- Configure as propriedades globais do 802.1x no switch. Para obter instruções sobre como configurar as propriedades globais do 802.1x por meio do utilitário baseado na Web do switch, clique aqui. Para obter instruções baseadas na CLI, clique aqui.
- (Opcional) Configure o intervalo de tempo no switch. Para saber como definir as configurações de intervalo de tempo no switch, clique aqui. Para usar a CLI, clique aqui.
- Configure as credenciais do solicitante 802.1x no switch. Para aprender como configurar o através do utilitário baseado na Web, clique aqui.As instruções baseadas em CLI são fornecidas neste artigo.
- Configure a autenticação da porta 802.1x. Para usar o utilitário baseado na Web do switch, clique aqui. Para usar a CLI, clique aqui.
Objetivo
Você pode configurar o switch como um solicitante 802.1x (cliente) na rede com fio. Um nome de usuário e uma senha criptografados podem ser configurados para permitir que o switch se autentique usando 802.1x.
Nas redes que usam controle de acesso à rede baseado em porta IEEE 802.1x, um solicitante não pode obter acesso à rede até que o autenticador 802.1x conceda acesso. Se sua rede usar 802.1x, você deverá configurar as informações de autenticação 802.1x no switch para que ele possa fornecer as informações ao autenticador.
Este artigo fornece instruções sobre como configurar as credenciais do solicitante 802.1x em seu switch através da CLI.
Dispositivos aplicáveis
- Série Sx350X
- SG350X Series
- SG550X Series
Versão de software
- 2.3.0.130
Configurar Credenciais do Candidato 802.1x
Criar Credenciais do Candidato 802.1x
Etapa 1. Faça login no console do switch. O nome do usuário e a senha padrão são cisco/cisco. Se você configurou um novo nome do usuário ou senha, digite as credenciais.
Note: Para saber como acessar uma CLI de switch SMB por meio de SSH ou Telnet, clique aqui.
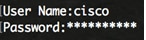
Note: Os comandos podem variar de acordo com o modelo exato do switch. Neste exemplo, o switch SG350X é acessado por meio do Telnet.
Etapa 2. No modo EXEC com privilégios do switch, insira o modo de configuração global digitando o seguinte:

Etapa 3. Para definir o nome de uma estrutura de credencial 802.1x e entrar no modo de configuração de credenciais dot1x, insira o seguinte:

- nome — O nome da estrutura de credencial tem até 32 caracteres.
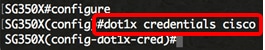
Note: O switch suporta até 24 credenciais. Neste exemplo, cisco é usado.
Etapa 4. (Opcional) Para remover a estrutura da credencial, digite o seguinte:

Note: Uma credencial usada não pode ser removida.
Etapa 5. Para especificar um nome de usuário para uma estrutura de credencial 802.1x, digite o seguinte:

- nome de usuário — O nome de usuário tem até 32 caracteres.
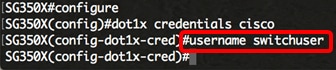
Note: Neste exemplo, switchuser é o nome de usuário especificado.
Etapa 6. (Opcional) Para remover o nome de usuário, digite o seguinte:

Etapa 7. Para especificar uma senha para uma estrutura de credencial 802.1x, digite um dos seguintes:
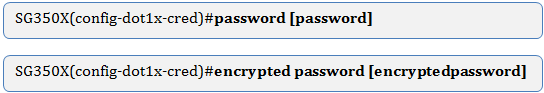
- senha criptografada — A senha está em formato criptografado.
- password — Você pode digitar uma senha de texto simples com até 64 caracteres.
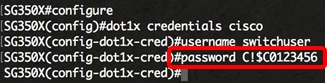
Note: Neste exemplo, a senha de texto simples C!$C0123456 é inserida.
Etapa 8. (Opcional) Para remover a senha, digite o seguinte:

Etapa 9. (Opcional) Para adicionar uma descrição para a estrutura de credencial 802.1x, digite o seguinte:

Note: Neste exemplo, a descrição usada é sg350x-supplicant.
Etapa 10. (Opcional) Para remover a descrição, informe o seguinte:

Etapa 11. Digite o comando end para voltar ao modo EXEC privilegiado:

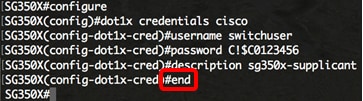
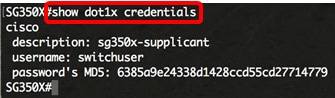
Etapa 12. (Opcional) Para exibir as credenciais 802.1x configuradas, digite o seguinte:

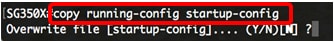
Etapa 13. (Opcional) No modo EXEC com privilégios do switch, salve as configurações definidas no arquivo de configuração de inicialização, digitando o seguinte:

Etapa 14. (Opcional) Pressione Y para Sim ou N para Não no teclado quando o prompt Substituir arquivo [startup-config]… for exibido.
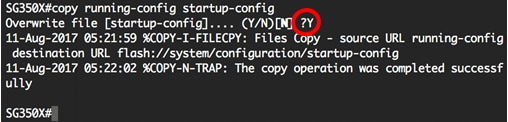
Agora você deve ter configurado com êxito uma credencial 802.1x no seu switch através da CLI.
Configurar uma interface do solicitante 802.1x
Para aplicar as credenciais do solicitante 802.1x configuradas, você deve configurar as informações de autenticação 802.1x no switch para que ele possa fornecer as informações ao autenticador. Siga estas etapas para configurar uma interface de solicitante 802.1x:
Etapa 1. No modo EXEC com privilégios do switch, insira o modo de configuração global digitando o seguinte:

Etapa 2. No modo de configuração global, insira o contexto de configuração de interface digitando o seguinte:

- interface-id — Especifica um ID de interface a ser configurado.
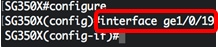
Note: Quando o suplicante é habilitado em uma interface, a interface se torna não autorizada. Neste exemplo, a interface ge1/0/19 está sendo configurada.
Etapa 3. Para ativar a função suplicante dot1x para a interface, digite o seguinte:

- name — O nome da estrutura de credencial aplicada na interface.
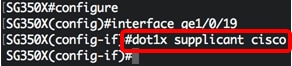

Note: Neste exemplo, o nome da credencial criada anteriormente é usado, que é cisco.
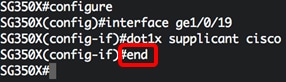
Etapa 4. Digite o comando end para voltar ao modo EXEC privilegiado:

Etapa 5. Para exibir o status 802.1x da interface configurada, use o comando show dot1x no modo EXEC Privilegiado:

- interface-id — Especifica a porta Ethernet.
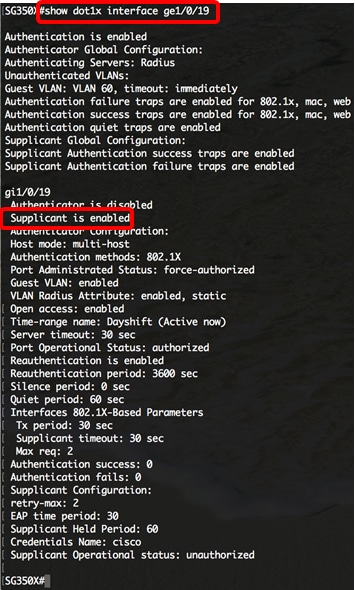
Note: Neste exemplo, as informações de 802.1x para a interface ge1/0/19 são exibidas.
Agora você deve ter configurado com êxito um suplicante 802.1x em uma interface no seu switch através da CLI.
 Feedback
