Introdução
Este documento descreve como você pode definir categorias de URL personalizadas que funcionam no Web Security Appliance (WSA).
Contribuição de Shikha Grover e edição de Yeraldin Sanchez, Engenheiros do Cisco TAC.
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Noções básicas sobre o Cisco Web Security Appliance
Componentes Utilizados
Este documento não se restringe a versões de software e hardware específicas.
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Informações de Apoio
A categoria na qual uma URL se enquadra é determinada por um banco de dados de categorias de filtragem. O Web Security Appliance coleta informações e mantém um banco de dados separado para cada mecanismo de filtragem de URL. Os bancos de dados de categorias de filtragem recebem periodicamente atualizações do servidor de atualização da Cisco e são mantidos pelo Cisco TALOS. Talos, o Security Intelligence and Research Group da Cisco, rastreia constantemente um amplo conjunto de atributos para avaliar conclusões sobre um determinado host.
Pode haver situações em que você deseje classificar um URL/domínio/endereço IP de forma diferente e tenha uma classificação personalizada local para sua caixa. Você pode fazer isso com Categorias de URL personalizadas.
Quando o mecanismo de filtragem de URL corresponde uma categoria de URL ao URL em uma solicitação de cliente, ele primeiro avalia o URL em relação às categorias de URL personalizadas incluídas no grupo de políticas. Se o URL na solicitação não corresponder a uma categoria personalizada incluída, o mecanismo de filtragem de URL o comparará com as categorias de URL predefinidas.
Configurar
Permitir URLs
Se você confia no site, você pode permiti-lo com o seguinte processo.
Criar uma nova URL personalizada
- Crie uma nova categoria de URL personalizada, navegue até GUI > Web Security Manager > Categorias de URL personalizadas > Adicionar nome de categoria personalizada: URLs permitidos.
- Adicione os sites que deseja controlar na seção de sites (company.com,.company.com).
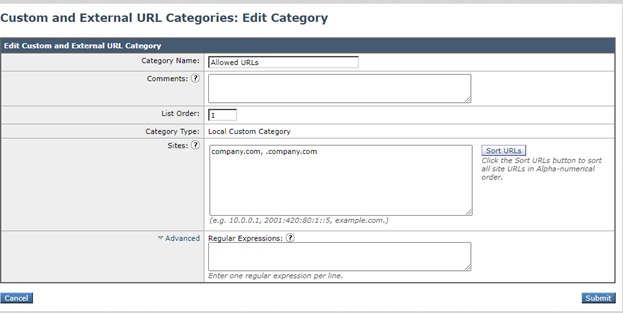
- Observe que "domain.com" só corresponderá a "domain.com", não a www.domain.com ou "host.domain.com". Para permitir um site e todos os subdomínios, serão necessárias duas entradas na seção "sites": ". domain.com, domínio.com".
- Clique em Submit.
Edite a Política de Acesso Global
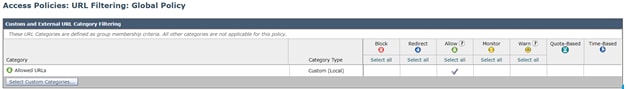
- Abra Web Security Manager > Access Policies > Global Policy > URL Filtering.
- Clique em Select Custom Categories.
- Clique na seta suspensa URLs permitidos, escolha Incluir na política e clique em Aplicar.
- Marque a caixa Permitir.
- Clique em Enviar e Confirmar alterações.
Bloquear URLs
Se você não confia no site, você pode bloqueá-lo com o seguinte processo.
Criar uma nova URL personalizada
- Crie uma nova categoria de URL personalizada, navegue até GUI > Web Security Manager > Categorias de URL personalizadas > Adicionar nome de categoria personalizada: URLs bloqueados.
- Adicione os sites que deseja controlar na seção de sites (company.com, .company.com).
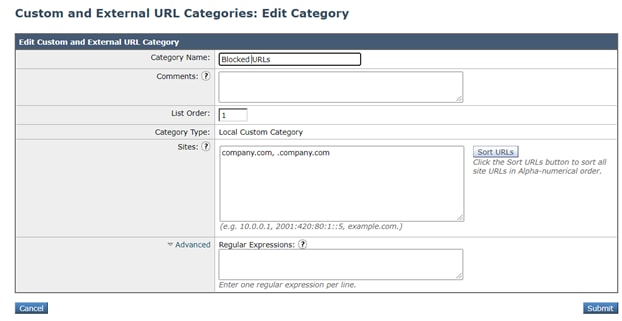
- Observe que "domain.com" só corresponderá a "domain.com", não a www.domain.com ou "host.domain.com". Para bloquear um site e todos os subdomínios, serão necessárias duas entradas na seção "sites": ". domain.com, domínio.com".
- Clique em Submit.
Edite a Política de Acesso Global
- Abra Web Security Manager > Access Policies > Global Policy > URL Filtering.
- Clique em Selecionar categorias personalizadas....
- Clique na seta suspensa URLs bloqueados, escolha Incluir na política e clique em Aplicar.
- Marque a caixa Bloquear.
- Clique em Enviar e Confirmar alterações.
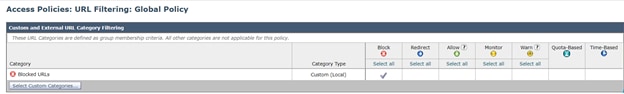
Observação: as alterações acima podem ser feitas em qualquer política de acesso e não apenas na Política global. O mesmo procedimento pode ser aplicado às políticas de descriptografia.
Consulte este guia para obter um caso de uso amplamente implantado.

 Feedback
