Configurar a autenticação de dois fatores SWA com ISE RADIUS
Introdução
Este documento descreve como configurar a autenticação de segundo fator no Secure Web Appliance com o Cisco ISE® como um servidor RADIUS.
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Conhecimento RADIUS básico
- Conhecimento básico de SWA
- Conhecimento da configuração das políticas de autenticação e autorização no Cisco Identity Service Engine (ISE)
A Cisco recomenda que você também tenha:
- Versões compatíveis do WSA e do ISE
- Seu ISE está integrado ao Ative Diretory ou LDAP
- Acesso de administração do Secure Web Appliance (SWA) e do Cisco Identity Service Engine (ISE)
- O Ative Diretory ou LDAP está configurado com um nome de usuário 'Admin' para autenticar a conta 'Admin' padrão do SWA
Componentes Utilizados
As informações neste documento são baseadas nestas versões de software:
- ISE 3.0.0
- SWA 14.0.2-012
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Informações de Apoio
Quando você habilita a autenticação de segundo fator para usuários administrativos no SWA, o dispositivo verifica as credenciais do usuário com o servidor RADIUS uma segunda vez, depois que as credenciais configuradas no SWA são verificadas.
Topologia de rede
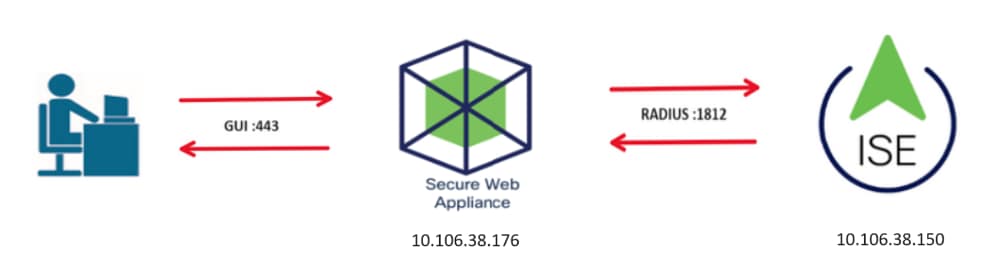 Imagem - Diagrama de topologia de rede
Os usuários administrativos acessam o SWA na porta 443 com suas credenciais e o SWA verifica as credenciais com o servidor RADIUS para a autenticação de segundo fator.
Configuration Steps
Configuração do ISE
1. Adicione um novo Dispositivo de Rede e navegue até Administração > Recursos de Rede > Dispositivos de Rede > +Adicionar.
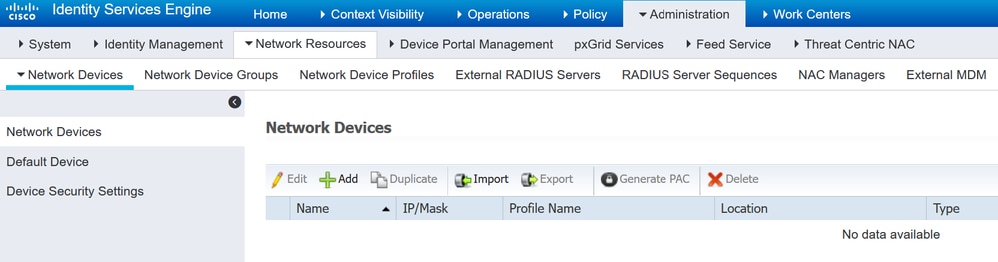 Adicionar SWA como dispositivo de rede no ISE
2. Configurar o dispositivo de rede no ISE
2.1. Atribua um Nome ao objeto do dispositivo de rede.
2.2. Insira o endereço IP do SWA IP.
2.3. Marque a caixa de seleção RADIUS.
2.4. Defina um segredo compartilhado.

Note: A mesma chave deve ser usada posteriormente para configurar o SWA.
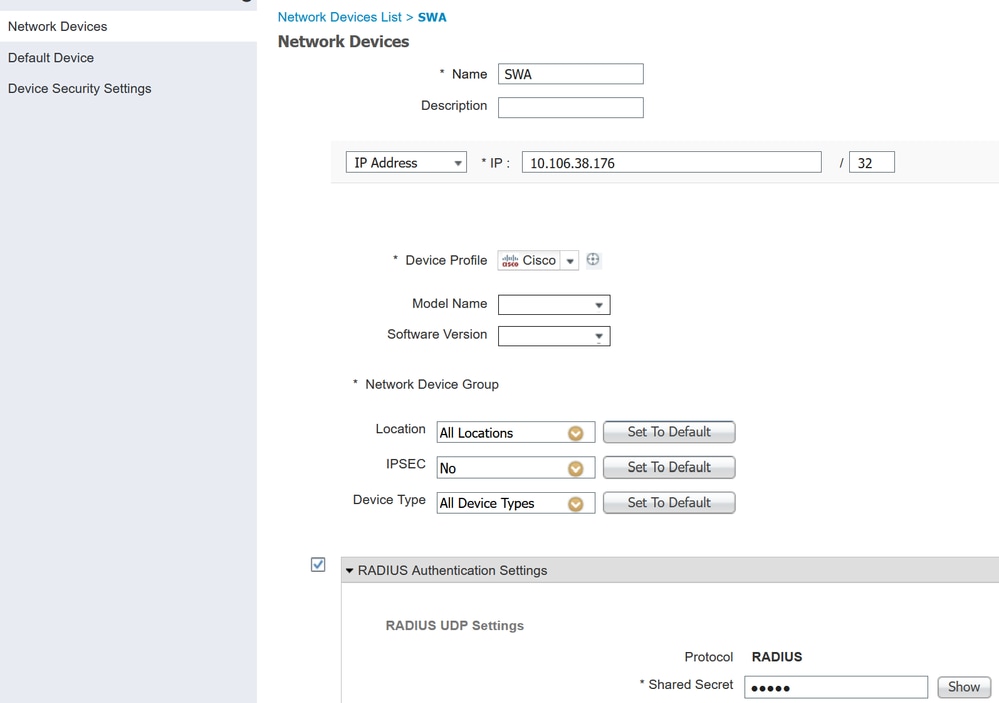 Configurar chave compartilhada do dispositivo de rede SWA
2.5. Clique em Enviar.
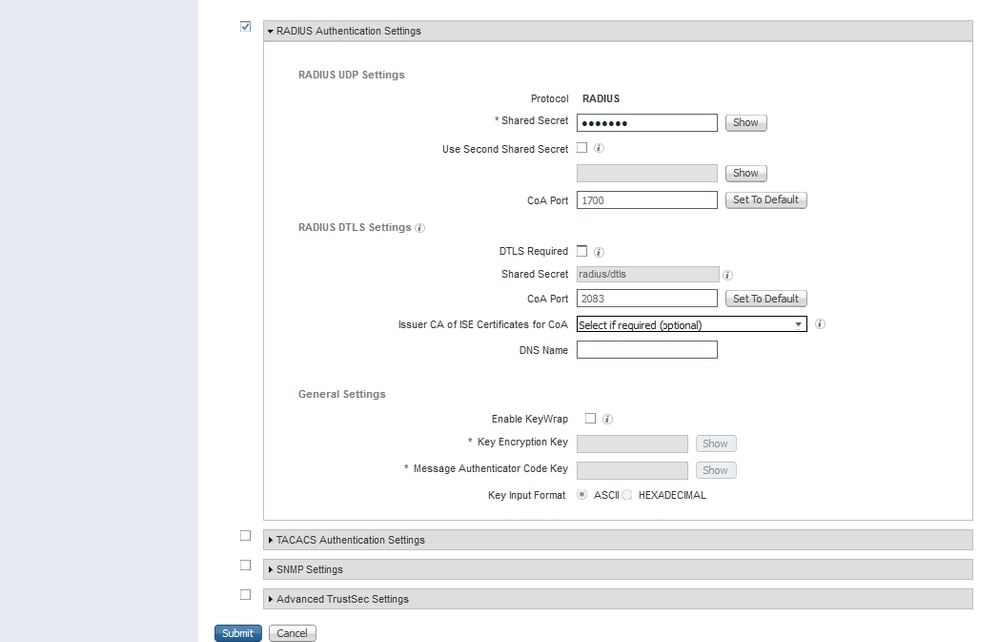 Enviar configuração do dispositivo de rede
3. Você deve criar Usuários de Acesso à Rede que correspondam ao nome de usuário configurado no SWA. Navegue até Administração > Gerenciamento de identidades > Identidades > +Adicionar.
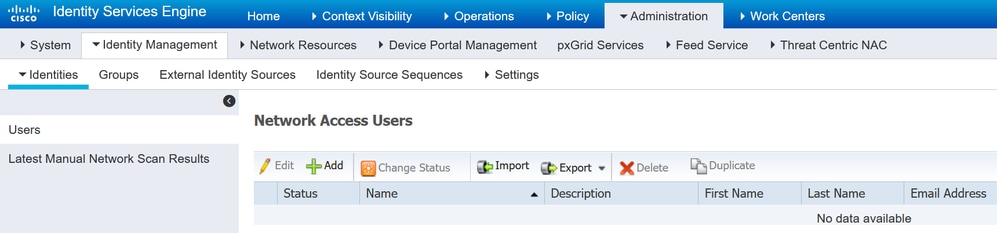 Adicionar usuários locais no ISE
3.1. Atribua um nome.
3.2. (Opcional) Insira o endereço de e-mail do usuário.
3.3. Defina a senha.
3.4. Clique em Salvar.
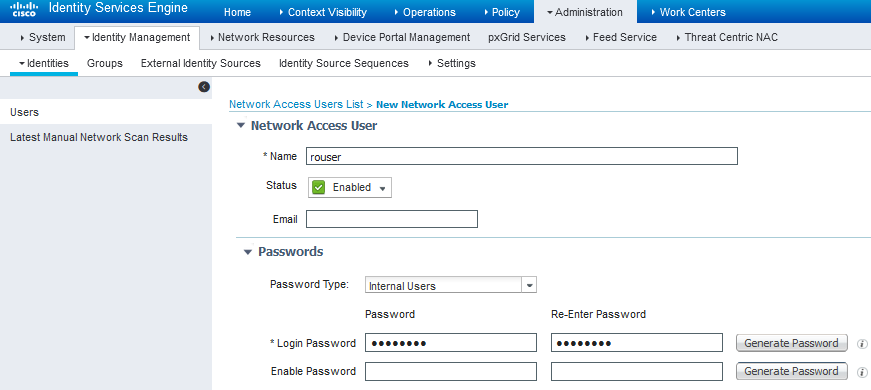 Adicionar um usuário local no ISE
4. Crie um conjunto de políticas que corresponda ao Endereço IP do SWA. Isso impede o acesso a outros dispositivos com essas credenciais de usuário.
4.1. Navegue até Policy > Policy Sets e clique no ícone + no canto superior esquerdo.
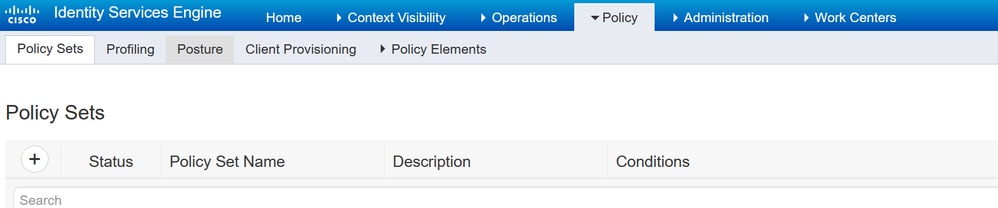 Adicionar conjunto de políticas no ISE
4.2. Uma nova linha é colocada na parte superior dos conjuntos de políticas. Insira um Nome para a nova política.
4.3. Adicione uma condição para que o atributo RADIUS NAS-IP-Address corresponda ao endereço IP SWA.
4.4. Clique em Usar para manter as alterações e sair do editor.
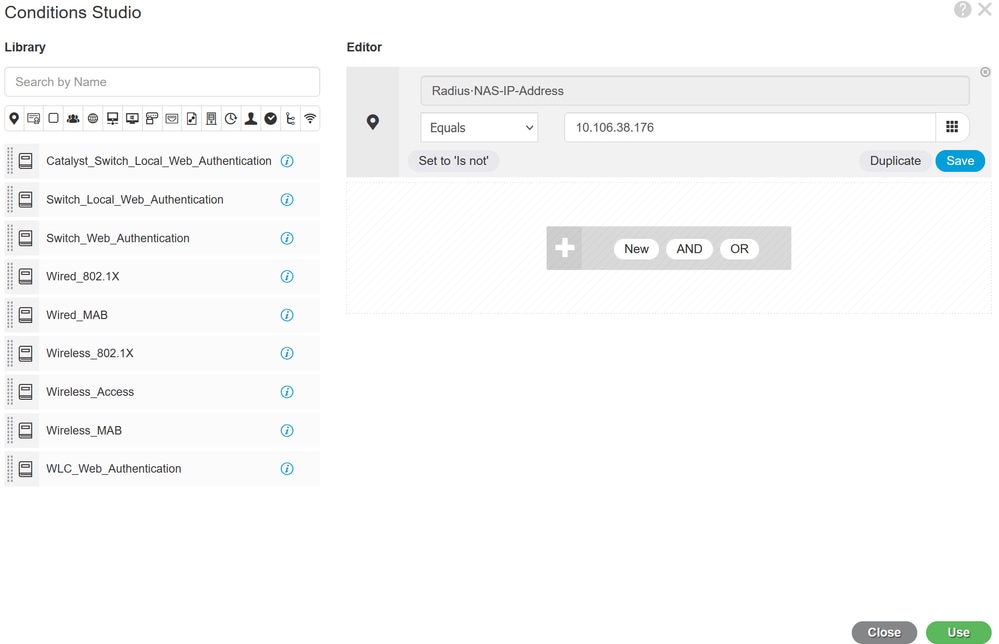 Adicionar política para mapear o dispositivo de rede SWA
4.5. Clique em Salvar.
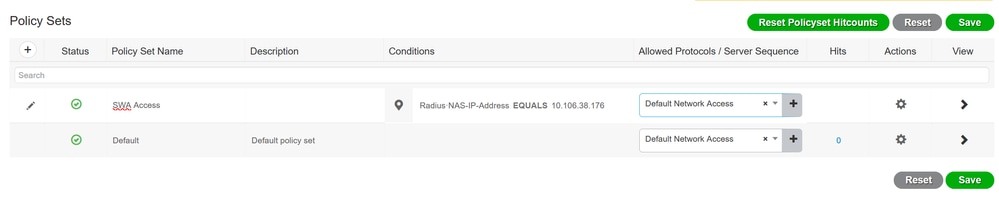 Salvamento de política
Note: Este exemplo usa a lista Default Network Access Protocols. Você pode criar uma nova lista e restringi-la conforme necessário.
5. Para exibir os novos Conjuntos de Políticas, clique no ícone > na coluna Exibir.
5.1. Expanda o menu Authorization Policy e clique no ícone + para adicionar uma nova regra para permitir o acesso a todos os usuários autenticados.
5.2. Insira um Nome.
5.3. Defina as condições para corresponder ao Acesso à Rede do Dicionário com Atributo AuthenticationStatus Equals AuthenticationPassed e clique em Use.
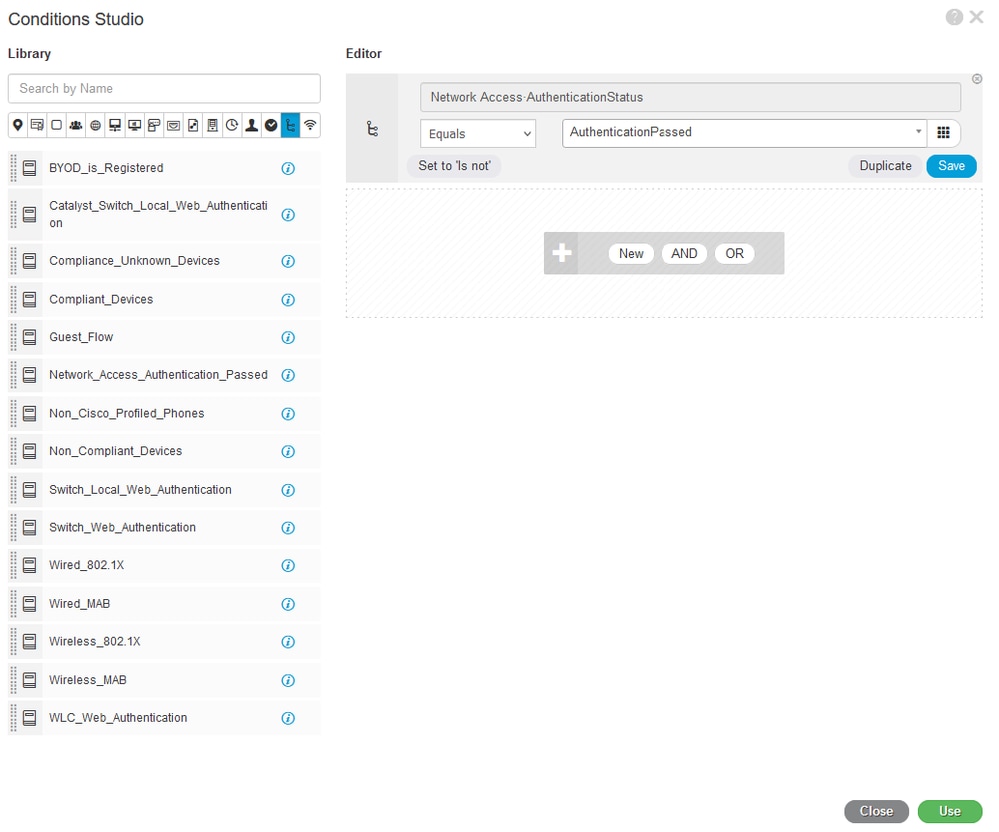 Selecionar condição de autorização
6. Defina o padrão PermitAccess como Authorization Profile e clique em Save.
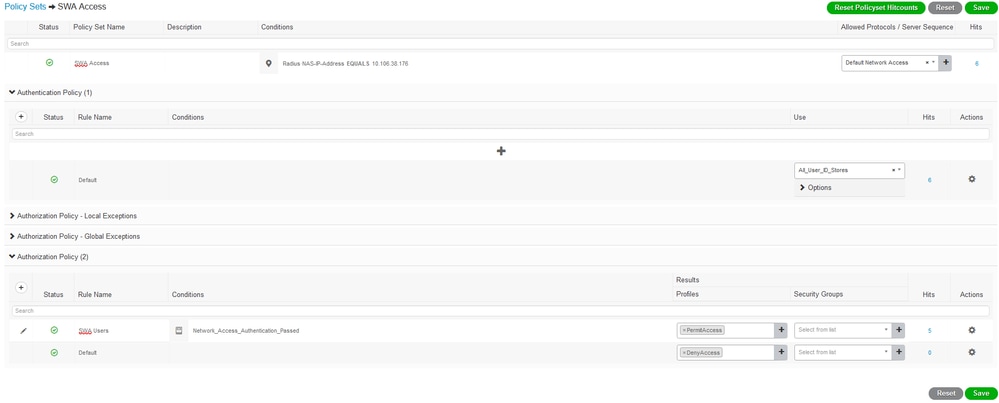 Selecionar perfil de autorização
Configuração de SWA
1. Na GUI do SWA, navegue para Administração do sistema e escolha Usuários.
2. Clique em Enable nas Second Fator Authentication Settings.
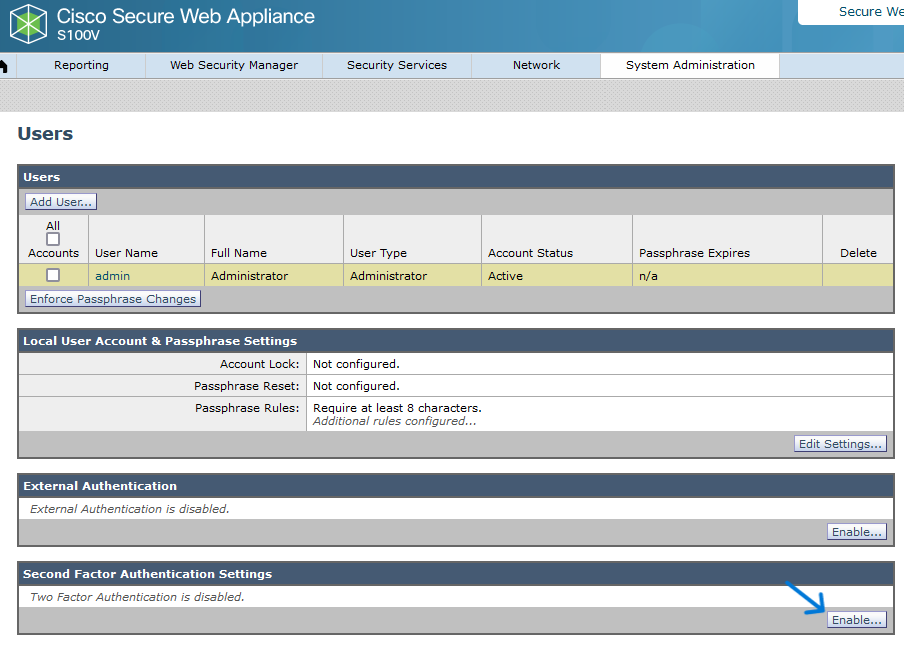 Habilitar segunda autenticação de fator em SWA
3. Insira o endereço IP do ISE no campo Nome de host do servidor RADIUS e insira o segredo compartilhado que foi configurado na Etapa 2 da Configuração do ISE.
4. Selecione as Funções Predefinidas que deseja ativar a imposição de segundo fator.

Caution: Se você habilitar a autenticação de segundo fator no SWA, a conta Admin padrão também será habilitada para a aplicação de segundo fator. Você deve integrar o ISE com LDAP ou Ative Diretory (AD) para autenticar as credenciais de Admin, pois o ISE não permite configurar Admin como um Usuário de acesso à rede.
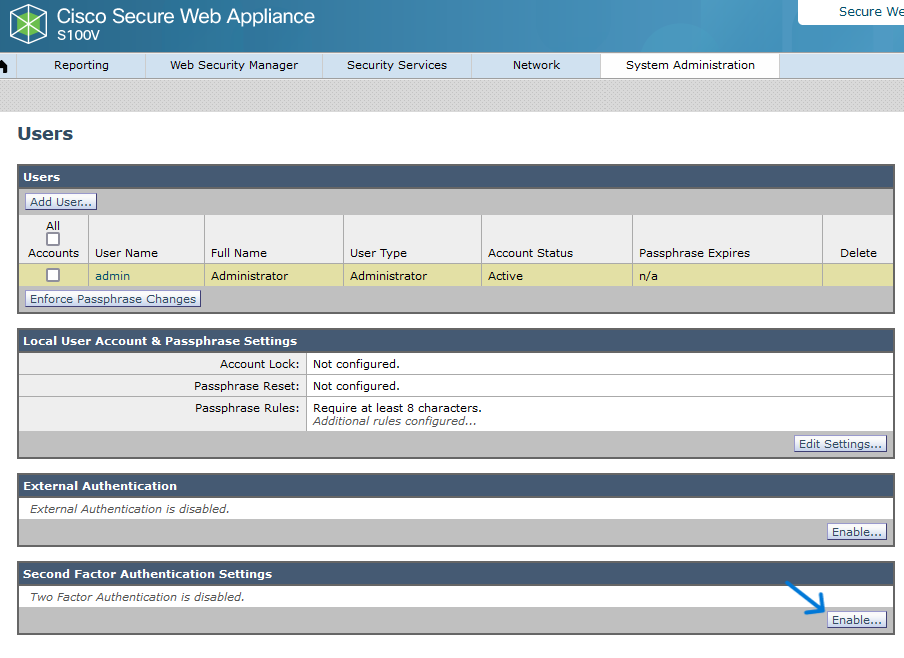 Habilitar segunda autenticação de fator em SWA
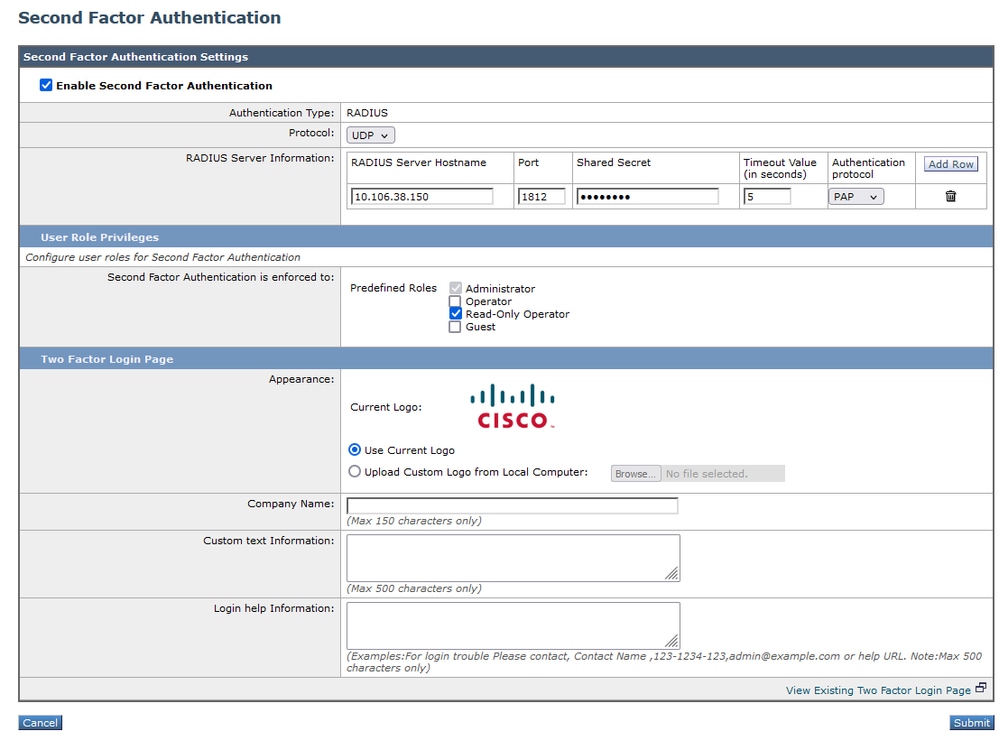 Configurar Autenticação de Segundo Fator
5. Para configurar Usuários em SWA, clique em Adicionar Usuário. Insira o Nome de usuário e selecione o Tipo de usuário necessário para a função desejada. Insira a senha e digite novamente a senha.
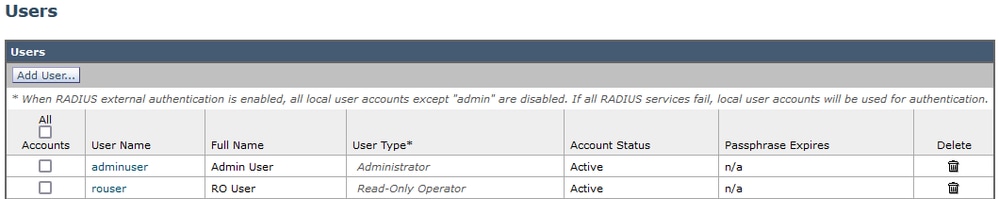 Configuração do usuário no SWA
6. Clique em Enviar e Confirmar Alterações.
Verificar
Acesse a GUI do SWA com as credenciais de usuário configuradas. Após a autenticação bem-sucedida, você será redirecionado para uma página de autenticação secundária. Você deve inserir as credenciais de autenticação secundária configuradas no ISE.
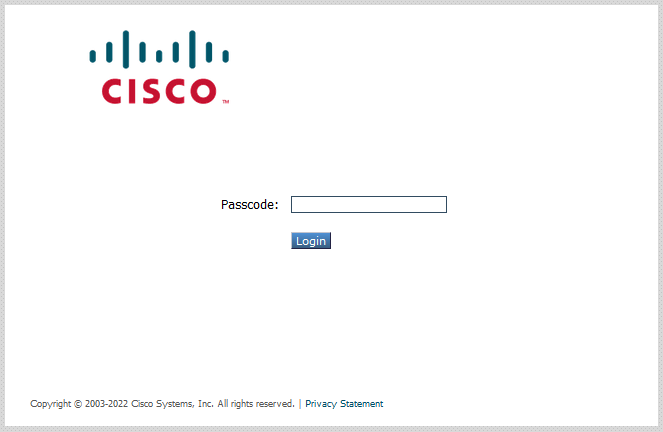 Verificar o login do segundo fator
Conteúdo relacionado
- Manual do usuário do AsyncOS 14.0 para Cisco Secure Web Appliance
- Guia do administrador do ISE 3.0
- Matriz de compatibilidade do ISE para Secure Web Appliance
- Integrar o AD para GUI do ISE e CLI Fazer login
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
2.0 |
22-Oct-2026
|
Introdução atualizada, ortografia, gramática, espaçamento, linhas horizontais inseridas em seções separadas para legibilidade, texto alternativo, URLs fixas e alertas do CCW. |
1.0 |
06-Feb-2024
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)