Configurar a autenticação externa do SWA com o ISE como um servidor RADIUS
Introdução
Este documento descreve as etapas para configurar a autenticação externa no Secure Web Access (SWA) com o Cisco ISE® como um servidor RADIUS.
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Conhecimento básico de RADIUS
- Conhecimento básico do Cisco SWA
- Conhecimento das políticas de configuração de autenticação e autorização no Cisco Identity Services Engine® (ISE)
A Cisco recomenda que você também tenha:
- Versões compatíveis de SWA e ISE
- Acesso de administração SWA e ISE
Componentes Utilizados
As informações neste documento são baseadas nestas versões de software:
- ISE 3.0.0
- SWA 14.0.2-012
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Informações de Apoio
Quando você habilita a autenticação externa para usuários administrativos do seu SWA, o dispositivo verifica as credenciais do usuário com um servidor LDAP ou RADIUS, conforme especificado na configuração de autenticação externa.
Topologia de rede
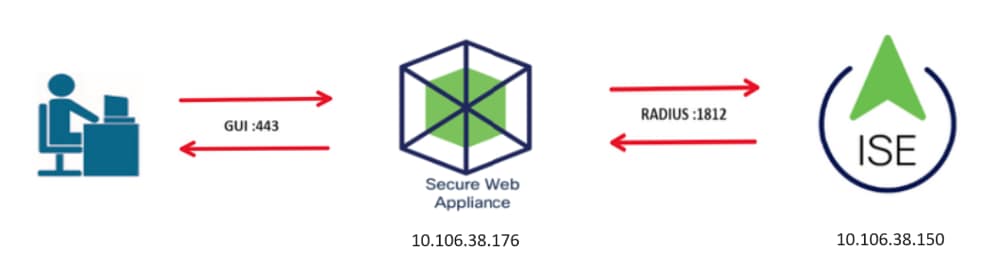 Diagrama de Topologia de Rede
Os usuários administrativos acessam o SWA na porta 443 com suas credenciais e o SWA verifica as credenciais com o servidor RADIUS.
Configurar
Configuração do ISE
1. Adicione um novo Dispositivo de Rede e navegue até Administração > Recursos de Rede > Dispositivos de Rede > +Adicionar.
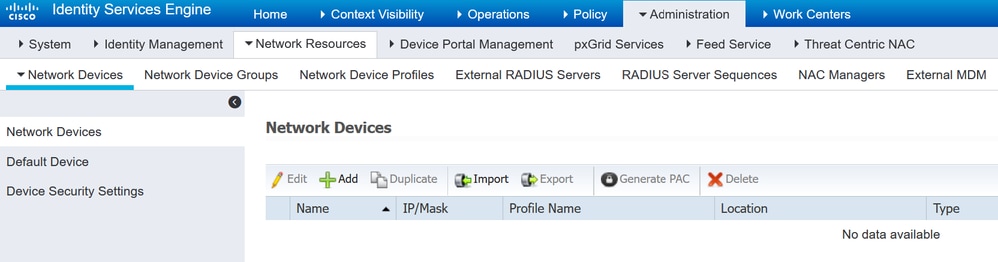 Adicionar SWA como dispositivo de rede no ISE
2. Atribua um Nome ao objeto de dispositivo de rede e insira o Endereço IP do SWA.
2.1. Marque a caixa de seleção RADIUS e defina um segredo compartilhado.

Note: A mesma chave deve ser usada posteriormente para configurar o servidor RADIUS no SWA.
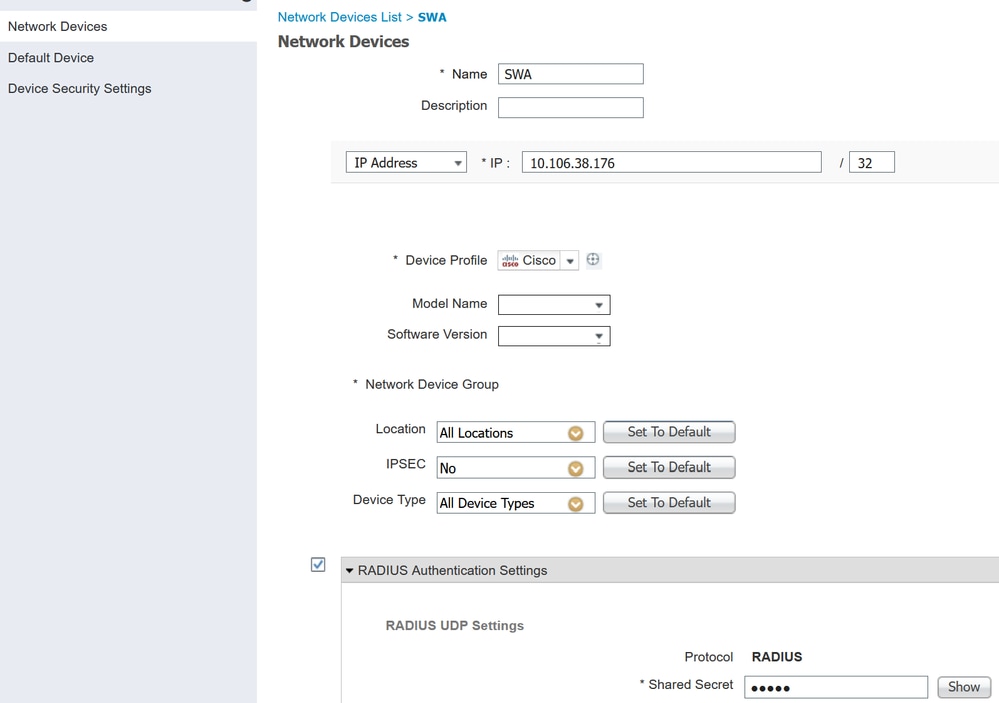 Configurar chave compartilhada do dispositivo de rede SWA
2.2. Clique em Enviar.
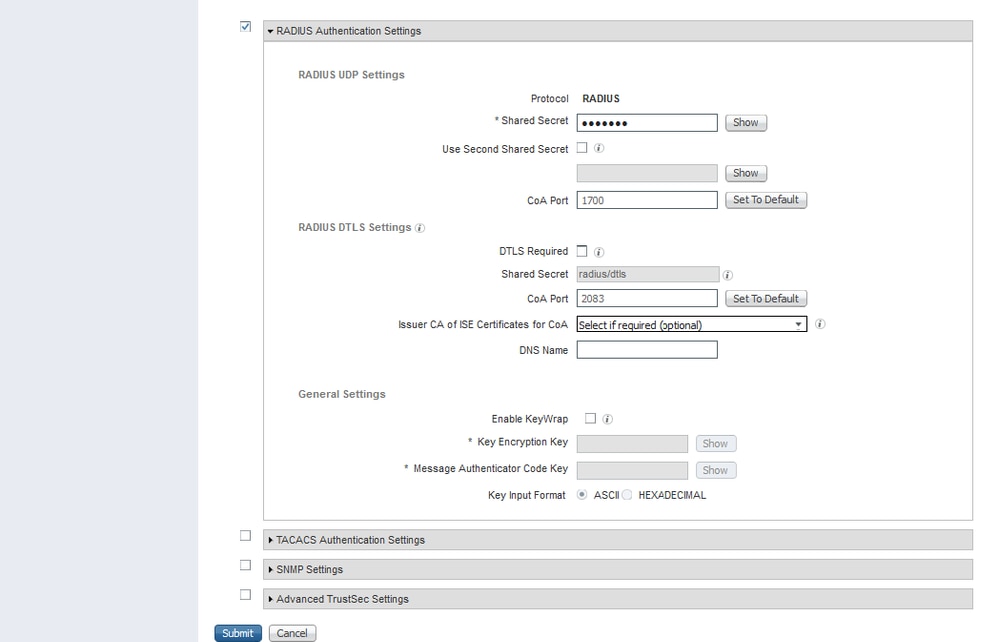 Enviar configuração do dispositivo de rede
3. Crie os Grupos de Identidade de Usuário necessários e navegue até Administração > Gerenciamento de Identidade > Grupos > Grupos de Identidade de Usuário > +Adicionar.
Note: Você deve configurar diferentes grupos de usuários para corresponder aos diferentes tipos de usuários.
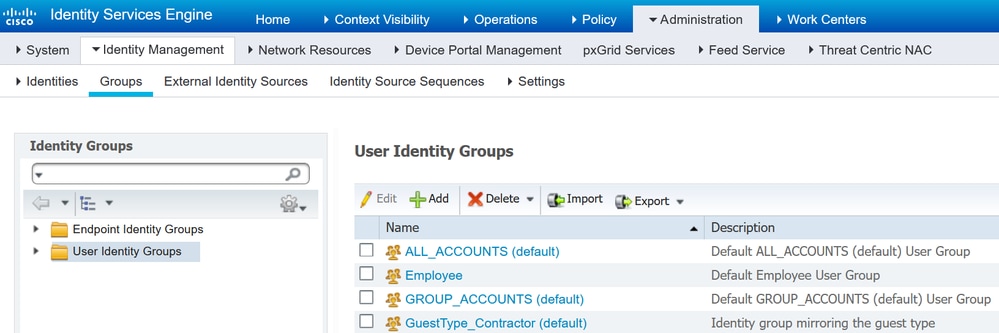 Adicionar grupo de identidade do usuário
4. Informe o nome do grupo, a descrição (opcional) e Submeter. Repita essas etapas para cada grupo. Neste exemplo, crie um grupo para Usuários administradores e outro para Usuários somente leitura.
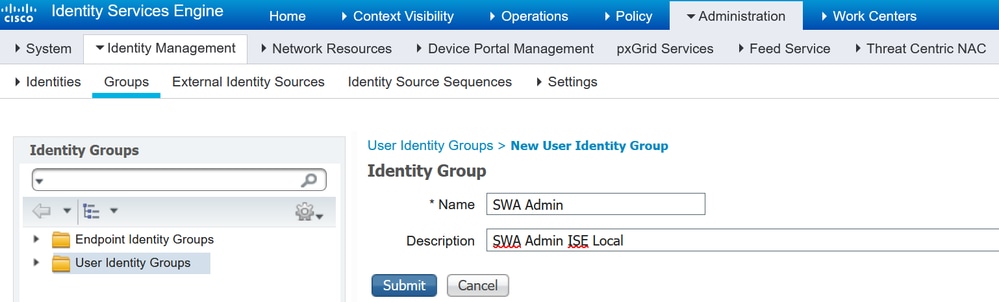 Adicionar grupo de identidade do usuário
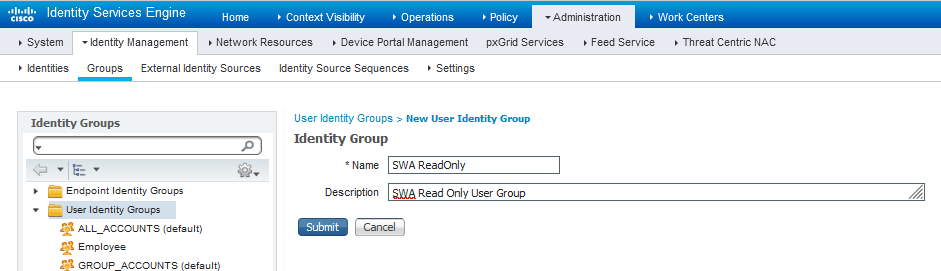 Adicionar grupo de identidade de usuário para usuários somente leitura do SWA
5. Você deve criar Usuários de Acesso à Rede que correspondam ao nome de usuário configurado no SWA.
5.1. Crie os Usuários de Acesso à Rede e adicione-os ao seu grupo de correspondentes. Navegue até Administração > Gerenciamento de identidades > Identidades > +Adicionar.
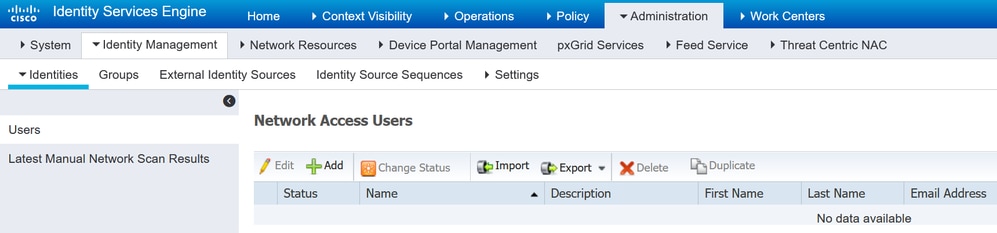 Adicionar usuários locais no ISE
5.2. Você deve criar Usuários de Acesso à Rede com direitos de Administrador e atribuir um nome e uma senha.
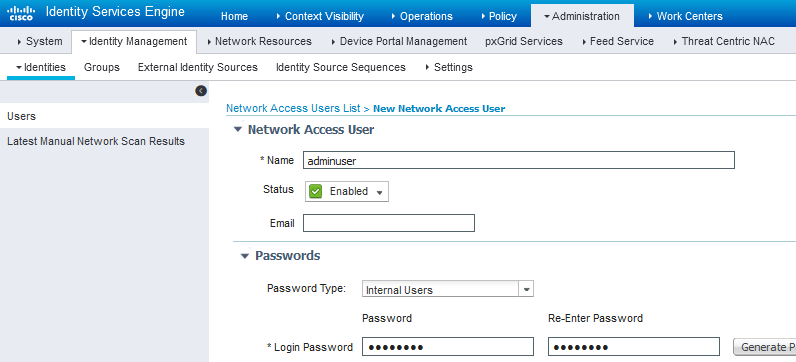 Adicionar usuário administrador
5.3. Escolha SWA Admin na seção Grupos de usuários.
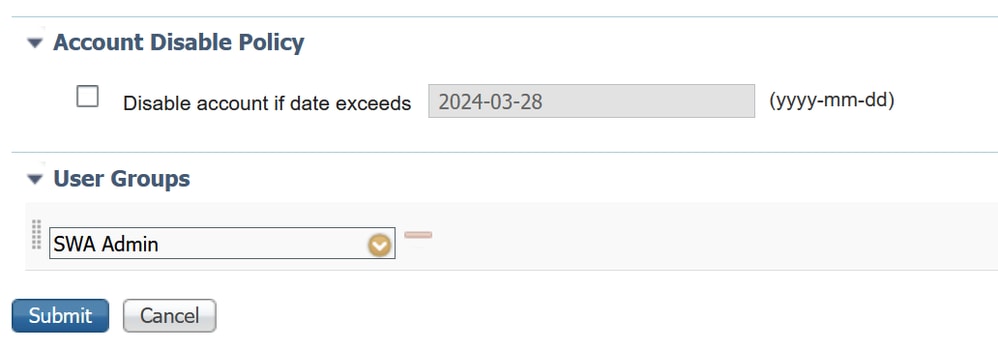 Atribuir grupo de administradores ao usuário administrador
5.4. Crie um usuário com direitos Somente Leitura e atribua um nome e uma senha.
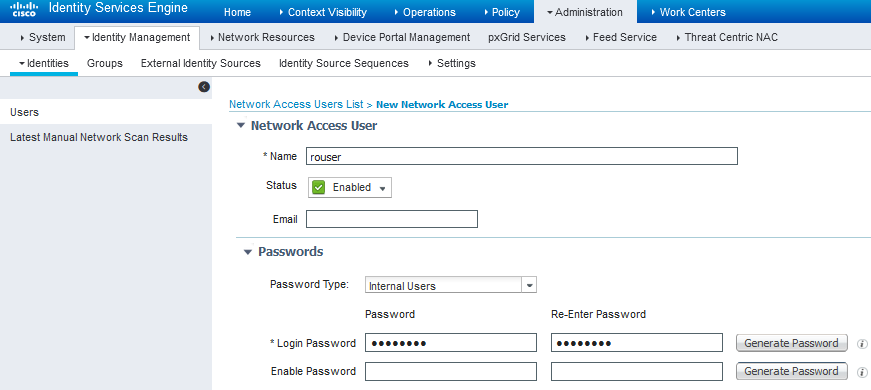 Adicionar usuário somente leitura
5.5. Escolha SWA ReadOnly na seção User Groups.
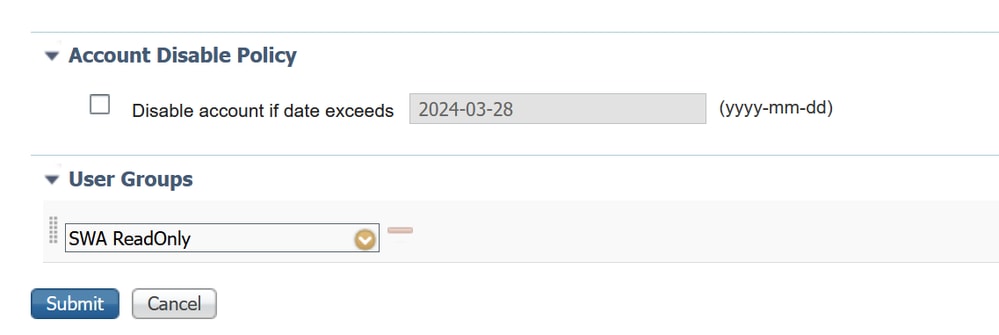 Atribuir grupo de usuários somente leitura ao usuário somente leitura
6. Crie o Perfil de Autorização para o usuário Admin.
6.1. Navegue até Policy > Policy Elements > Results > Authorization > Authorization Profiles > +Add.
6.2. Defina um nome para o Perfil de Autorização e verifique se o Tipo de Acesso está definido como ACCESS_ACCEPT.
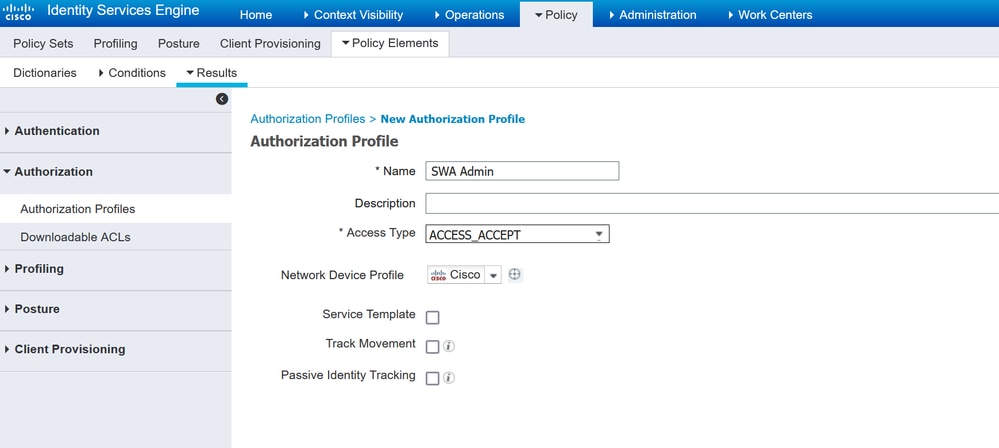 Adicionar perfil de autorização para usuários administradores
6.3. Nas Configurações Avançadas de Atributos, navegue até Radius > Classe—[25] e digite o valor Administrador e clique em Enviar.
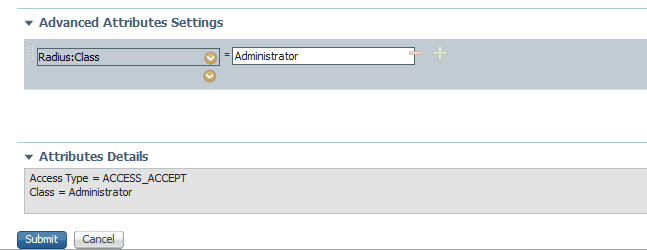 Adicionar perfil de autorização para usuários administradores
7. Repita a Etapa 6 para criar o Perfil de Autorização para o Usuário Somente Leitura.
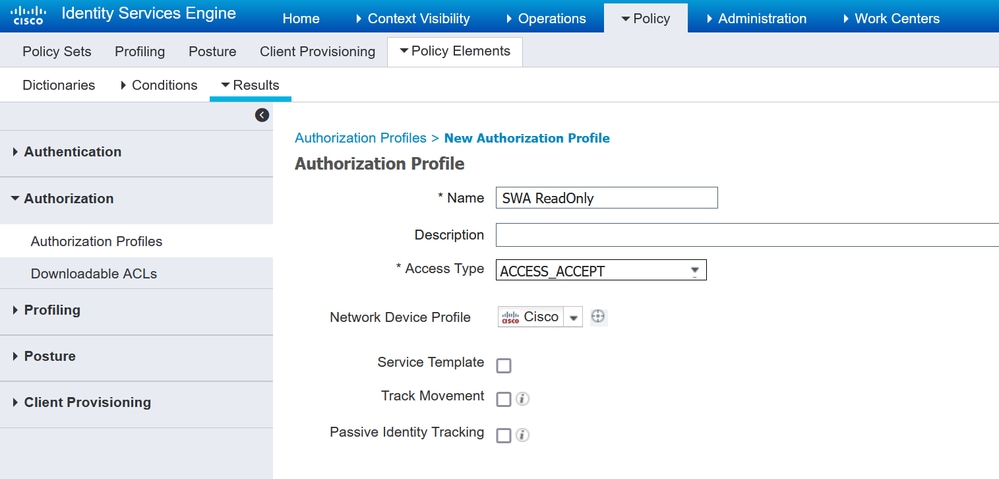 Adicionar perfil de autorização para usuários somente leitura
7.1. Crie Radius:Class com o valor ReadUser em vez de Administrator desta vez.
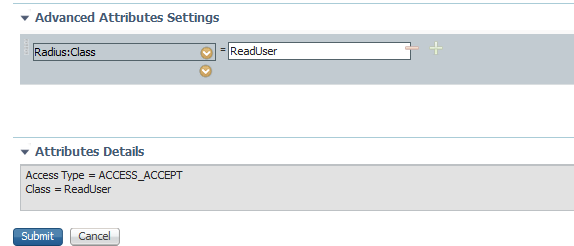 Adicionar perfil de autorização para usuários somente leitura
8. Crie conjuntos de políticas que correspondam ao endereço IP SWA. Isso evita o acesso a outros dispositivos com essas credenciais de usuário.
8.1. Navegue até Policy > Policy Sets e clique no ícone + no canto superior esquerdo.
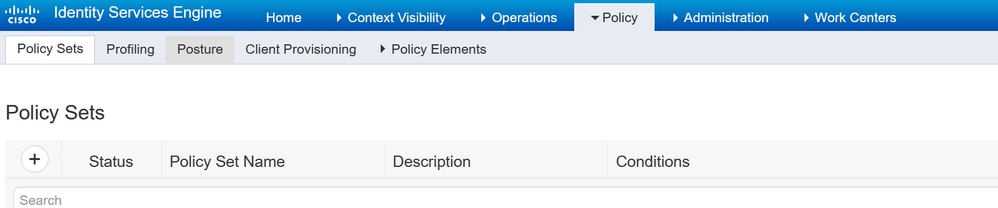 Adicionar conjunto de políticas no ISE
8.2. Uma nova linha é colocada na parte superior dos conjuntos de políticas.
8.3. Insira um nome para a nova política e adicione uma condição para o atributo RADIUS NAS-IP-Address corresponder ao endereço IP do SWA.
8.4. Clique em Usar para manter as alterações e sair do editor.
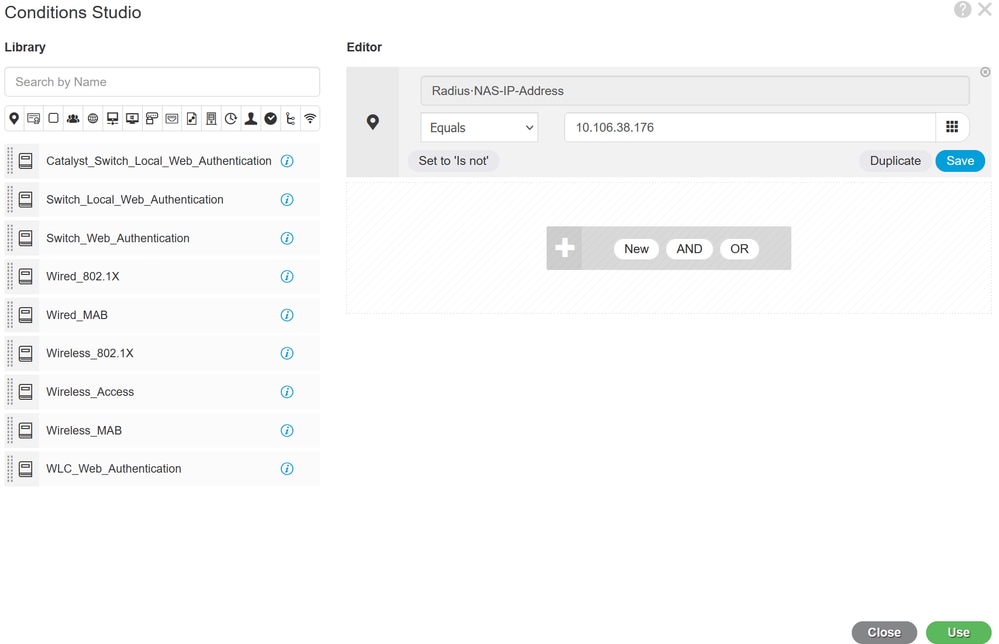 Adicionar política para mapear o dispositivo de rede SWA
8.5. Clique em Salvar.
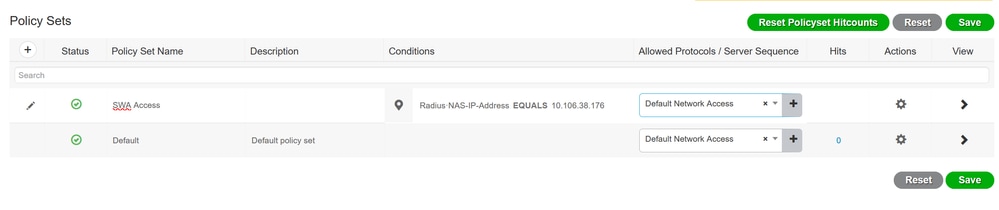 Salvamento de política

Tip: Neste artigo, é permitida a lista Default Network Access Protocols. Você pode criar uma nova lista e restringir conforme necessário.
9. Para exibir os novos Conjuntos de Políticas, clique no ícone > na coluna Exibir. Expanda o menu Authorization Policy e clique no ícone + para adicionar uma nova regra para permitir o acesso ao usuário com direitos de administrador.
9.1.Insira um nome.
9.2. Para criar uma condição que corresponda ao Grupo de Usuários Admin, clique no ícone +.
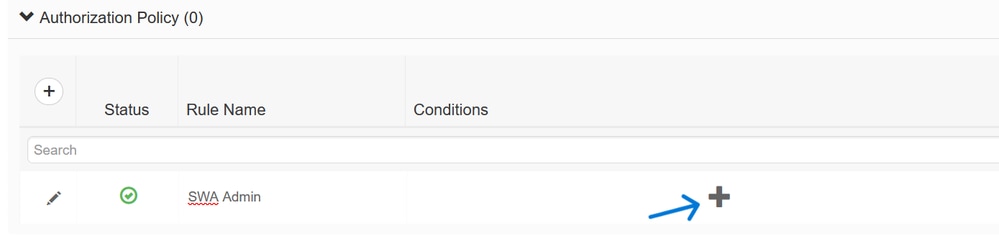 Adicionar Condição de Política de Autorização
9.3. Defina as condições para que correspondam aos grupos Dictionary Identity Group com Attribute Name Equals User Identity: SWA Admin.
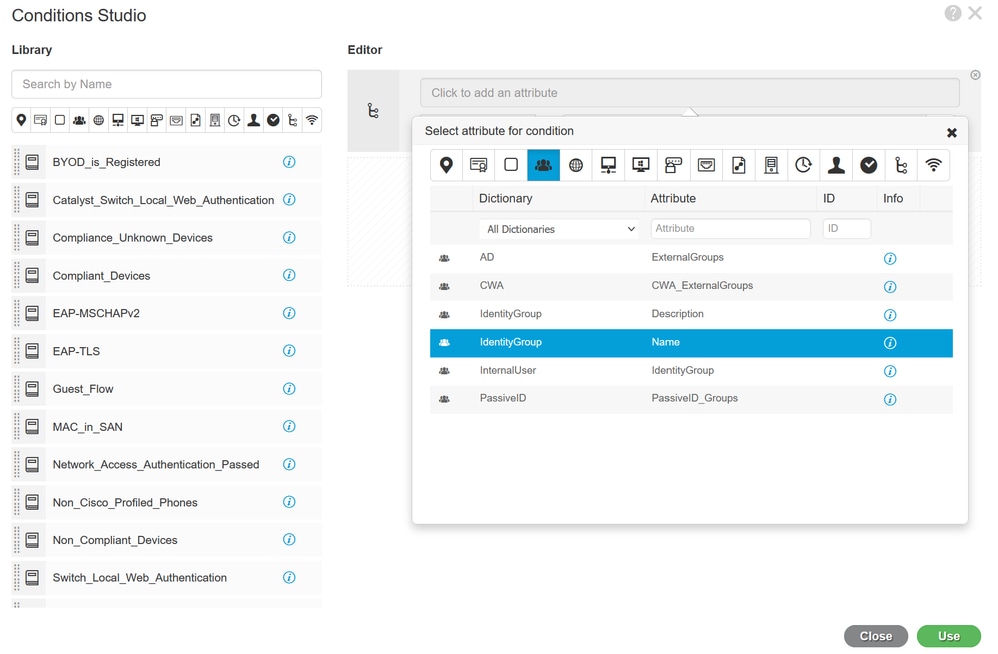 Selecionar Grupo de Identidades como Condição
9.4. Role para baixo e selecione User Identity Groups: SWA Admin.
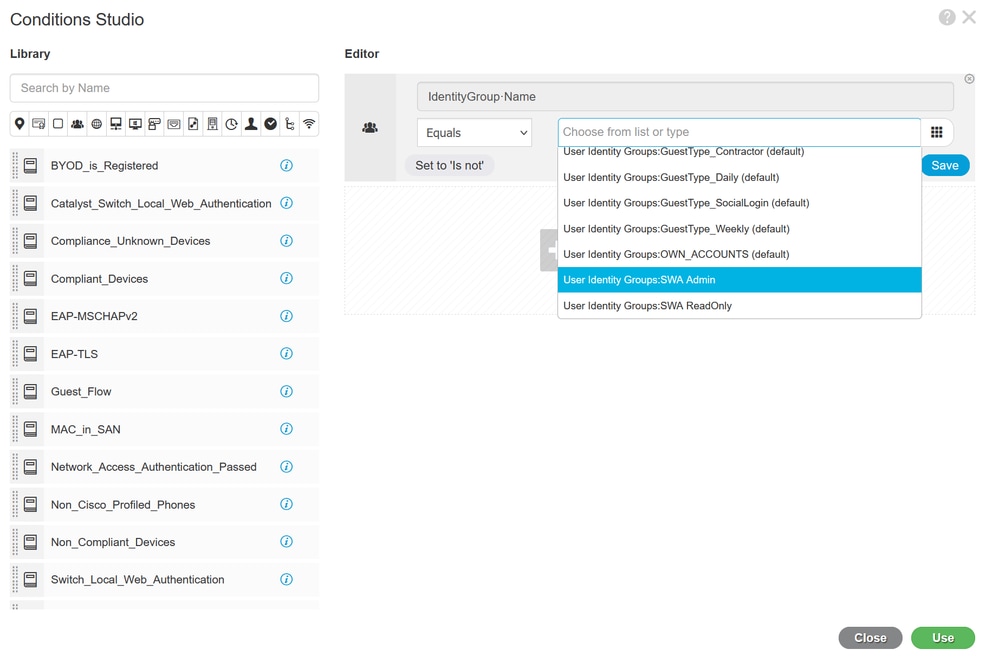 Role para baixo e selecione o nome do grupo de identidade
9.5. Clique em Usar.
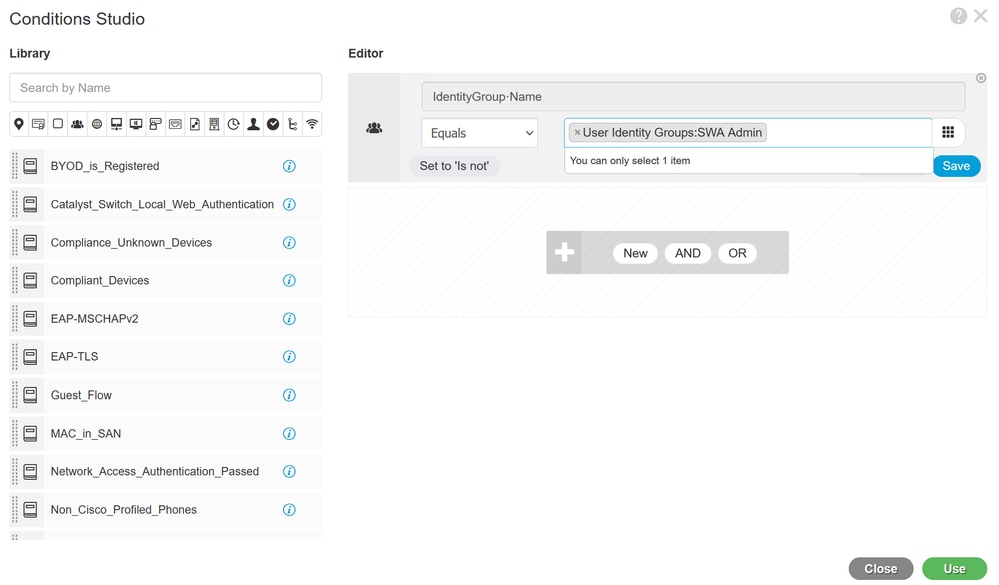 Selecione a política de autorização para o grupo de usuários do administrador do SWA
10. Clique no ícone + para adicionar uma segunda regra para permitir o acesso ao usuário com direitos somente leitura.
10.1. Insira um Nome.
10.2. Defina as condições para corresponder ao Dicionário Grupo de Identidade com o Atributo Nome Igual a Grupos de Identidade do Usuário: SWA ReadOnly e clique em Use.
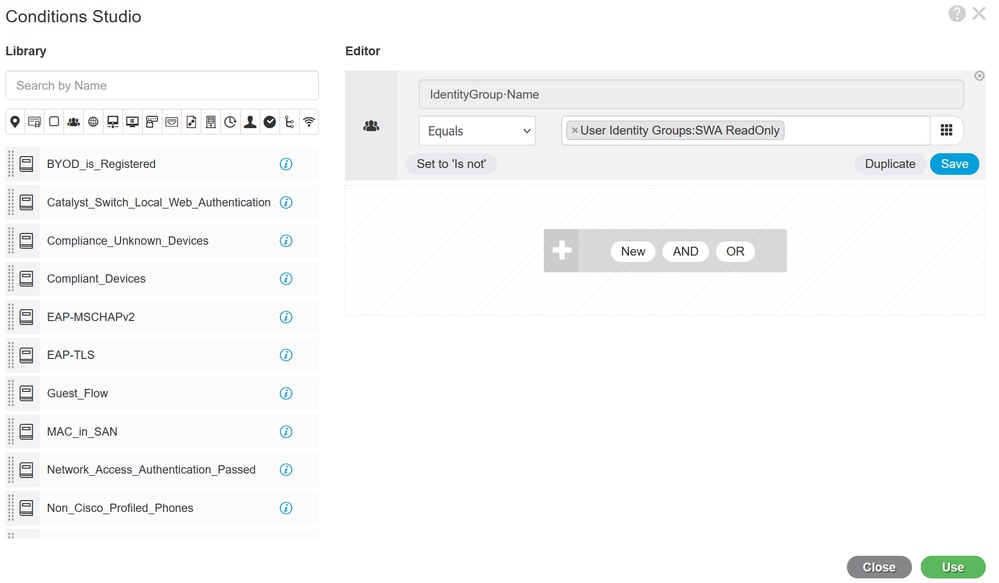 Selecionar Diretiva de Autorização para Grupo de Usuários Somente Leitura
11. Defina Authorization Profile respectivamente para cada regra e clique em Save.
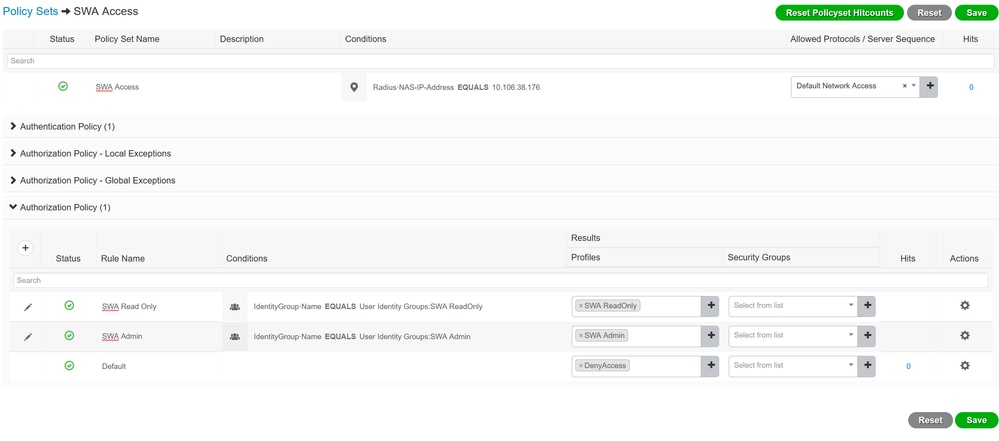 Selecionar perfil de autorização
Configuração de SWA
1. Na GUI do SWA, escolha System Administration e selecione Users.
2. Clique em Habilitar em Autenticação Externa.
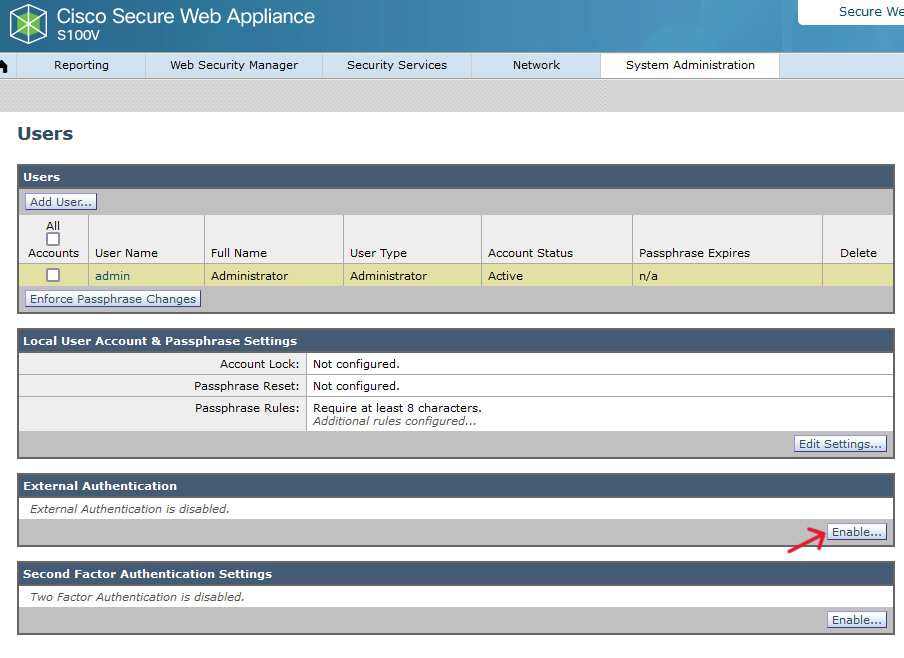 Habilitar autenticação externa em SWA
3. Insira o endereço IP ou o FQDN (Fully Qualified Domain Name, Nome de domínio totalmente qualificado) do ISE no campo RADIUS Server Hostname e insira o mesmo Shared Secret que foi configurado na Etapa 2, Configuração do ISE.
4. Selecione Mapear usuários autenticados externamente para várias funções locais em Mapeamento de Grupo.
4.1. Informe Administrador no campo Atributo DE CLASSE RADIUS e selecione o Administrador da Função .
4.2. Insira ReadUser no campo RADIUS CLASS Attribute e selecione o Operador somente leitura da função.
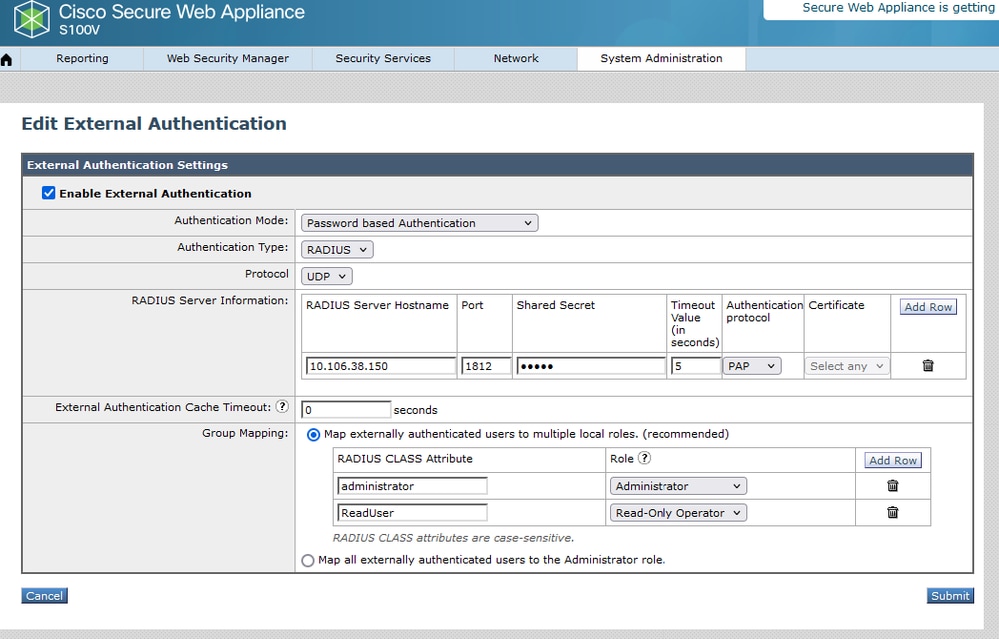 Configuração de Autenticação Externa para Servidor RADIUS
5. Para configurar Usuários em SWA, clique em Adicionar Usuário. Insira o Nome de usuário e selecione Usuário Tipo, que é necessário para a função desejada. Insira a senha e digite novamente a senha, que é necessária para o acesso à GUI, se o dispositivo não puder se conectar a nenhum servidor RADIUS externo.
Note: Se o equipamento não puder se conectar a nenhum servidor externo, ele tentará autenticar o usuário como um usuário local definido no Secure Web Appliance.
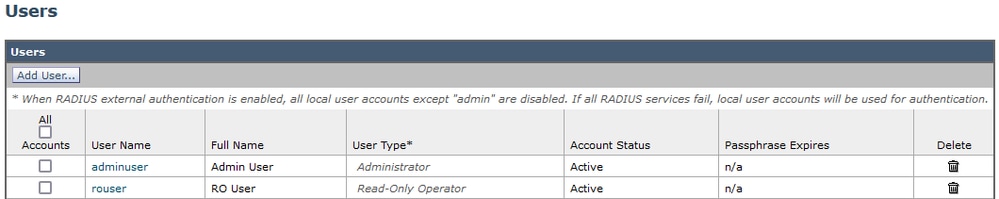 Configuração do usuário no SWA
6. Clique em Submeter e Confirmar Alterações.
Verificar
Acesse a GUI do SWA com as credenciais de usuário configuradas e verifique os registros em tempo real no ISE. Para verificar os logs ao vivo no ISE, navegue para Operations > Live Logs:
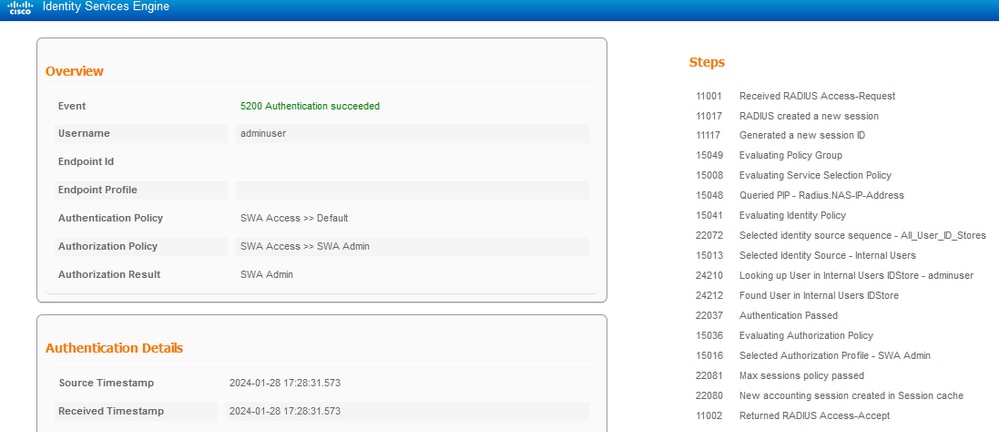 Verificar o login do usuário ISE
Conteúdo relacionado
- Manual do usuário do AsyncOS 14.0 para Cisco Secure Web Appliance
- Guia do administrador do ISE 3.0
- Matriz de compatibilidade do ISE para Secure Web Appliance
- Suporte técnico e downloads da Cisco
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
2.0 |
22-Oct-2026
|
Introdução atualizada, ortografia, gramática, espaçamento, linhas horizontais inseridas em seções separadas para legibilidade, texto alternativo, alertas fixos do CCW. |
1.0 |
05-Feb-2024
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)