Guia de conexões externas do Secure Network Analytics
Introdução
Use este guia para revisar as conexões externas necessárias para que determinados recursos do Secure Network Analytics funcionem rapidamente. Essas conexões externas podem ser domínios ou endpoints. Domínios são nomes usados para identificar recursos na Internet, geralmente sites ou serviços; e terminais são dispositivos ou nós reais que se comunicam através de uma rede. Como o foco deste guia são os serviços da Web, eles são mostrados como URLs. A tabela lista os URLs de conexões externas em ordem alfabética.
Conexões externas
| URL da Conexão Externa | Propósito |
|---|---|
| https:// |
Usado pelo Secure Network Analytics para troca de dados de telemetria com serviços Secure Cloud Analytics. |
| https: |
Exigido pela Cisco para trânsito de dados para a Amazon Web Services (AWS) para a região Ásia-Pacífico, Japão e China (APJC). Usado para encaminhar alertas ao Cisco XDR e também para métricas de atendimento ao cliente. |
| https:// |
Exigido pela Cisco para trânsito de dados para a Amazon Web Services (AWS) para a região da Europa (EU). Usado para encaminhar alertas ao Cisco XDR e também para métricas de atendimento ao cliente. |
| https:// |
Exigido pela Cisco para trânsito de dados para a Amazon Web Services (AWS) para a região dos Estados Unidos (EUA). Usado para encaminhar alertas ao Cisco XDR e também para métricas de atendimento ao cliente/sucesso. |
| https:// |
Usado pelo Secure Network Analytics para o recurso Direct Software Downloads. |
| https: |
Necessário para o envio e a coleta de métricas de sucesso do cliente |
| https: |
Necessário para o envio e a coleta de métricas de sucesso do cliente |
| https: |
Necessário para o envio e a coleta de métricas de sucesso do cliente |
| https:// |
Exigido pelo Threat Feed, que é usado para alertas e observações do Secure Network Analytics, quando o Analytics está habilitado. |
| https:// |
Usado pelo Secure Network Analytics para o recurso Direct Software Downloads. |
| https:// |
Exigido pelo Threat Feed, que é usado para alertas e observações do Secure Network Analytics, quando o Analytics está habilitado. |
| https:// |
Exigido pelo Threat Feed, que é usado para alertas e observações do Secure Network Analytics, quando o Analytics está habilitado. |
| https:// |
Exigido pelo Secure Network Analytics Threat Intelligence Feed, usado para alarmes e eventos de segurança do Secure Network Analytics. Isso exige a licença do feed de inteligência de ameaças do Secure Network Analytics. |
| https: |
Necessário para o envio e a coleta de métricas de sucesso do cliente |
| https:// |
Permite acessar informações de MITRE para alertas quando o Analytics está habilitado. |
| https:// |
Permite acessar informações de MITRE para alertas quando o Analytics está habilitado. |
| https:// |
Permite acesso às informações de MITRE para alertas quando o Analytics está habilitado. |
| https:// |
Feed de ameaças obrigatório, que é usado para alertas e observações do Secure Network Analytics quando o Analytics está habilitado. |
| https:// |
Feed de ameaças obrigatório, que é usado para alertas e observações do Secure Network Analytics quando o Analytics está habilitado. |
| https:// |
Exigido pela Cisco para trânsito de dados para a Amazon Web Services (AWS) para a região Ásia-Pacífico, Japão e China (APJC). Usado para encaminhar alertas ao Cisco XDR e também para métricas de atendimento ao cliente. |
| https:// |
Exigido pela Cisco para trânsito de dados para a Amazon Web Services (AWS) para a região da Europa (EU). Usado para encaminhar alertas ao Cisco XDR e também para métricas de atendimento ao cliente. |
| https:// |
Exigido pela Cisco para trânsito de dados para a Amazon Web Services (AWS) para a região dos Estados Unidos (EUA). Usado para encaminhar alertas ao Cisco XDR e também para métricas de atendimento ao cliente. |
| https:// |
Usado para acessar o Cisco Smart Software Licensing. Consulte o Smart Licensing Guide para obter detalhes. Licenciamento off-line alternativo disponível, se preferir. Consulte as Notas de versão para obter detalhes. |
| https:// |
Usado pelo Secure Network Analytics para o recurso Direct Software Downloads. |
| https:// |
Usado pelo Secure Network Analytics para o recurso Direct Software Downloads. |
| https:// |
Necessário para o domínio Cisco, que é usado para Smart Licensing, proxy de nuvem e testes de conexão de firewall. |
Informações adicionais
Para avaliar melhor como e por que as conexões específicas de domínio e endpoint são usadas, consulte:
- Cisco Secure Service Exchange (SSE)
- Downloads de Software Diretos (Beta)
- MITRE ATT&CK® Framework
- Feed de ameaças
Cisco Secure Service Exchange (SSE)
Os endpoints SSE são usados para o trânsito de dados para o Amazon Web Services (AWS), pela Cisco para suas métricas de serviço e ao encaminhar alertas para o Cisco XDR. Eles variam de acordo com a região e os hosts. Os endpoints são descobertos dinamicamente usando um mecanismo de descoberta de serviços fornecido pelo conector SSE. Ao publicar detecções no Cisco XDR, o Secure Network Analytics tenta descobrir um serviço intitulado "xdr-data-platform" e seus "Eventos" de endpoint de API.
Região e hosts
Dependendo da região nos ambientes de produção, estes são os hosts:
US
- https://
api-sse.cisco.com - https:/
/sensor.ext.obsrvbl.com
UE
- https://
api.eu.sse.itd.cisco.com - https://
sensor.eu-prod.obsrvbl.com
APJC
- https://
api.apj.sse.itd.cisco.com - https://
sensor.anz-prod.obsrvbl.com
Downloads de Software Diretos (Beta)
O recurso Direct Software Downloads (Downloads diretos de software) usa estas conexões:
- https://
apix.cisco.com - https://
software.cisco.com - https://
id.cisco.com
Para usar esse novo recurso para fazer download de software e corrigir arquivos de atualização diretamente para o Update Manager, certifique-se de que você se registrou usando sua ID de usuário cisco.com (CCOID).
- Inicie sessão no Gerenciador.
- No menu principal, selecione Configure > Global > Central Management.
- Selecione a guia Update Manager.
- Selecione o link Direct Software Downloads para abrir a página de registro.
- Selecione o botão Register para iniciar o registro.
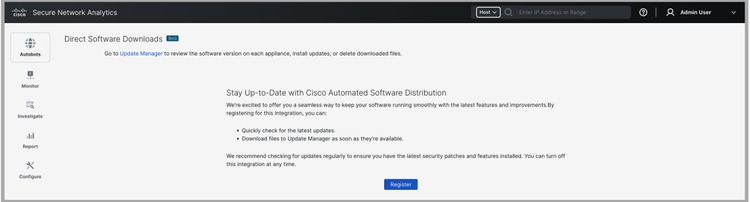
- Clique no link fornecido.
- Na página Ativate Your Device, selecione Next.
- Faça login com sua ID de usuário cisco.com (CCOID).
- Uma mensagem "Device Ativated" (Dispositivo ativado) é exibida quando a ativação é concluída.
- Volte para a página Direct Software Downloads no seu gerente e selecione Continue.
- Selecione os links para os contratos EULA e K9 para ler e aceitar os termos. Quando os termos forem aceitos, selecione Continuar.
Para obter mais informações sobre os downloads diretos de software, entre em contato com o Suporte da Cisco.
MITRE ATT&CK® Framework
O MITER ATT&CK® Framework é uma base de conhecimento publicamente disponível de táticas e técnicas de adversário baseadas em observações do mundo real. Quando você habilita a análise no Secure Network Analytics, as táticas e técnicas de MITER ajudam na inteligência, detecção e resposta a ameaças de segurança cibernética.
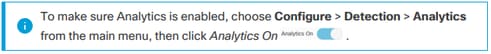
As conexões a seguir permitem que o Secure Network Analytics acesse informações MITER para alertas:
- https://
raw.githubusercontent.com/mitre/cti/master/ics-attack/ics-attack.json - https://
raw.githubusercontent.com/mitre/cti/master/mobile-attack/mobileattack.json - https://
raw.githubusercontent.com/mitre/cti/master/enterprise-attack/enterpriseattack.json
Feed de ameaças
O feed de ameaças do Cisco Secure Network Analytics (antigo feed de inteligência de ameaças do Stealthwatch) fornece dados do feed de ameaças global sobre ameaças à sua rede. O feed é atualizado com frequência e inclui endereços IP, números de porta, protocolos, nomes de host e URLs conhecidos por serem usados para atividades mal-intencionadas. Os seguintes grupos de hosts estão incluídos no feed: servidores de comando e controle, bogons e Tors.
Para ativar o Threat Feed no Gerenciamento central, siga as instruções na Ajuda.
1. Inicie a sessão no seu gerente principal.
2. Selecione Configurar > Global > Gerenciamento Central.
3. Selecione o (Ícone de Ajuda) e, em seguida, Ajuda.
4. Selecione Configuração do dispositivo > Feed de ameaças.
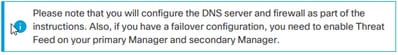
Para obter mais informações sobre o Threat Feed, consulte o Guia de configuração do sistema.
Entrando em contato com o suporte
Para obter suporte técnico:
- Entre em contato com seu parceiro Cisco local
- Entre em contato com o suporte da Cisco
- Abra um caso no Suporte da Cisco
- Ligue para 1-800-553-2447 (EUA)
- Encontre números de suporte mundial em Contatos de suporte mundial da Cisco
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
1.0 |
29-Oct-2025
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)