Eventos de intrusão do FMC exibem "Alerta de Snort" genérico Mensagens
Contents
Problema
Os eventos de invasão não exibem mais mensagens descritivas de regra do Snort na GUI do FMC e resultam na perda de informações de alerta acionáveis e afetam os recursos de monitoramento de segurança.
Uma mensagem de evento de intrusão para respostas de eco normalmente mostra o seguinte:
PROTOCOL-ICMP Echo Reply (1:408:8)
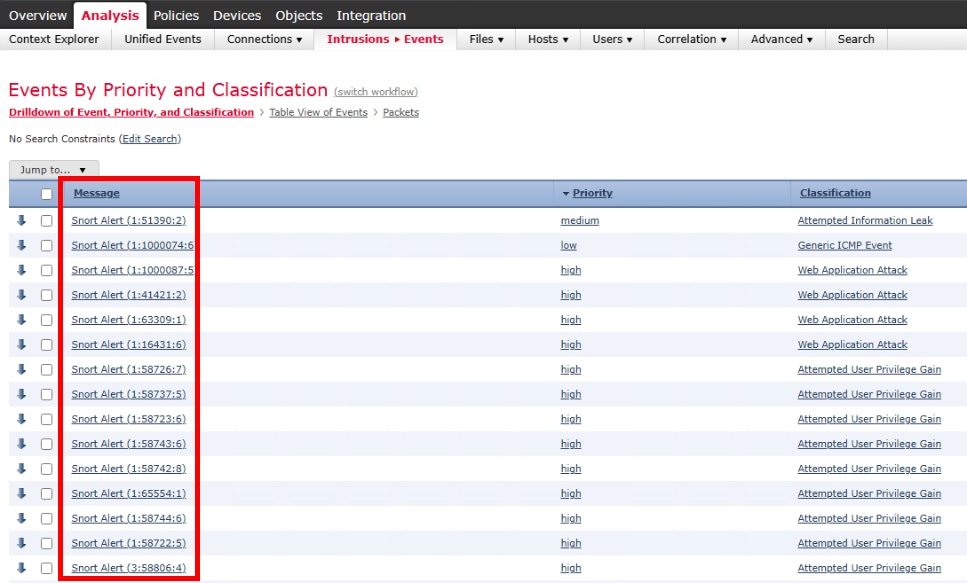
No entanto, o problema faz com que as mensagens de snort apareçam mais genericamente como "Snort Alert" (Alerta Snort):
Snort Alert (1:408:8)
Os nomes de regra e descrições reais exibidos nos eventos são apenas entradas genéricas, como Snort Alert (gid:sid:"rev).
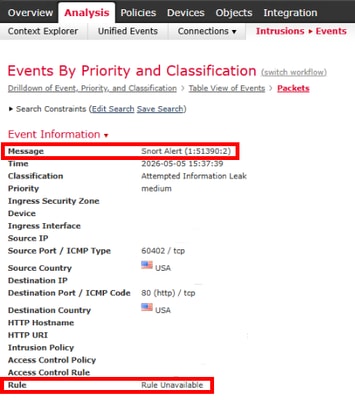
Na Visualização de pacotes, o mesmo tipo de mensagem aparece com Regra indisponível nas Informações do evento.
Além disso, os eventos de syslog exportados de sistemas FMC para SIEM contêm valores vazios para estes campos:
sig_id
signature_msg
desc_assinatura
O registro de mensagens do FMC mostra erros repetidos em vários eventos de intrusão relacionados a mensagens de evento:
Apr 10 23:28:56 FMC SF-IMS[21500]: [21500] EventStreamer child(192.X.X.210):sfestreamer [WARN] Unable to find signature message: [1:37732:6] after update
O problema afeta todos os eventos de intrusão que chegam ao FMC dos sensores gerenciados e persiste nas atualizações normais da Sourcefire Rule Update (SRU) e do Local Security Package (LSP) do FMC.
Ambiente
Visto pela primeira vez no Cisco Secure Firewall Management Center 2600 executando o FMC 7.2.11 (build 313) em alta disponibilidade (HA)
As atualizações regulares de SRU/LSP, GeoDB e VDB estavam sendo aplicadas, mas não resolveram o problema
Resolução
O problema é resolvido com a execução de uma reinstalação forçada do pacote Sourcefire Rule Update (SRU) para recriar corretamente o banco de dados de mensagens de assinatura do Snort.
1.- Acesse o FMC CLI e verifique o pacote SRU instalado mais recente:
> expert
admin@FMC:~$ sudo su
root@FMC:/Volume/home/admin# ls -halts /var/sf/SRU/ | grep SRU-2026-05
 43M -rw-r--r--  1 www  www   43M May 27 04:02 Cisco_Firepower_SRU-2026-05-26-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 22 04:02 Cisco_Firepower_SRU-2026-05-20-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 20 04:02 Cisco_Firepower_SRU-2026-05-19-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 13 04:03 Cisco_Firepower_SRU-2026-05-12-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May  8 04:03 Cisco_Firepower_SRU-2026-05-06-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May  6 04:03 Cisco_Firepower_SRU-2026-05-04-001-vrt.sh.REL.tar
2.- Execute a reinstalação forçada do pacote SRU:
root@FMC:/Volume/home/admin# install_update.pl --detach /var/sf/SRU/Cisco_Firepower_SRU-2026-05-26-001-vrt.sh.REL.tar --force
3.- Rastreie o progresso da instalação usando este comando:
root@FMC:/Volume/home/admin# tail -f /var/log/sf/sru-2026-05-26-001-vrt/status.log & tail -f /var/log/sf/sru-2026-05-26-001-vrt/sru.log
[260528 12:43:34] **** Finish POST phase
[260528 12:43:34] *************************************************************************
[260528 12:43:34] COMPLETED post/999_finish.sh
[260528 12:43:34]
[260528 12:43:34] Lock //tmp/sru.lock for force install removed successfully.
[260528 12:43:34] Pruning logs and old installs
[260528 12:43:34]
[260528 12:43:34] ####################
[260528 12:43:34] # FORCE COMPLETE
[260528 12:43:34] ####################
ui:[63%] Running script installer/602_log_package.pl...
ui:[68%] Running script installer/900_update_version.sh...
ui:[74%] Running script installer/999_finish.sh...
ui:[79%] Running script post/000_start.sh...
ui:[84%] Running script post/500_copy_contents.sh...
ui:[89%] Running script post/900_iru_log_finish.pl...
ui:[95%] Running script post/999_finish.sh...
ui:[100%] The force install completed successfully.
ui:The force install has completed.
state:finished

Note: A instalação da SRU pode levar até 20 minutos para ser concluída e pode parecer que ela permanece em determinadas porcentagens por vários minutos. Este é um comportamento normal.
4: Após a conclusão bem-sucedida da reinstalação forçada do SRU:
Monitorar novos eventos na página de eventos de intrusão do FMC
Verifique se os novos eventos de intrusão exibem mensagens de regra de Snort adequadas em vez de entradas genéricas de "Alerta de Snort"
Confirme se as exportações de syslog para sistemas SIEM agora contêm campos de assinatura preenchidos

Tip: Esta correção não é retroativa. Os eventos gerados anteriormente sem a mensagem apropriada permanecem inalterados, mas todos os novos eventos de intrusão devem exibir mensagens de regra de Snort corretas e preencher os campos de syslog corretamente.
Causa
Um defeito no FMC causou corrupção e/ou dessincronização do banco de dados de mensagens de assinatura do Snort, impedindo o FMC de resolver e preencher os metadados da regra do Snort em eventos de invasão. Esse comportamento é rastreado sob a ID de bug Cisco CSCwu63768.
Acredita-se que o problema seja disparado pela instalação incorreta de uma atualização SRU/LSP anterior, mesmo que a instalação possa ser bem-sucedida. Os elementos de prova mostraram que os metadados de assinatura existiam a nível do sensor (eventos identificados por GID:SID:REV), mas não puderam ser resolvidos pelo FMC para exibição adequada de mensagens ou exportação de syslog devido à corrupção do banco de dados.
Conteúdo relacionado
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
1.0 |
27-Oct-2026
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)