O ISE suporta meu dispositivo de acesso à rede?
Opções de download
Linguagem imparcial
O conjunto de documentação deste produto faz o possível para usar uma linguagem imparcial. Para os fins deste conjunto de documentação, a imparcialidade é definida como uma linguagem que não implica em discriminação baseada em idade, deficiência, gênero, identidade racial, identidade étnica, orientação sexual, status socioeconômico e interseccionalidade. Pode haver exceções na documentação devido à linguagem codificada nas interfaces de usuário do software do produto, linguagem usada com base na documentação de RFP ou linguagem usada por um produto de terceiros referenciado. Saiba mais sobre como a Cisco está usando a linguagem inclusiva.
Sobre esta tradução
A Cisco traduziu este documento com a ajuda de tecnologias de tradução automática e humana para oferecer conteúdo de suporte aos seus usuários no seu próprio idioma, independentemente da localização. Observe que mesmo a melhor tradução automática não será tão precisa quanto as realizadas por um tradutor profissional. A Cisco Systems, Inc. não se responsabiliza pela precisão destas traduções e recomenda que o documento original em inglês (link fornecido) seja sempre consultado.
Contents
Introdução
Este documento descreve como verificar a compatibilidade do Cisco Identity Services Engine (ISE) com seu Network Access Device (NAD).
O ISE suporta os protocolos RADIUS e TACACS
Se o dispositivo de rede puder emitir solicitações de controle de acesso usando os protocolos RADIUS e TACACS padrão, o ISE poderá suportá-las!
O ISE suporta o RADIUS para executar o controle de acesso com quaisquer mecanismos de aplicação que o hardware e o software do dispositivo de rede suportem.
Os recursos de um determinado dispositivo de rede para fazer o controle de acesso baseado em porta com o padrão IEEE 802.1X são dependentes de software e frequentemente de hardware! O simples suporte a RADIUS não significa que o dispositivo de rede suporta muitos recursos de aplicação úteis como MAC Authentication Bypass (MAB), RADIUS Change of Authorization (CoA) [RFC-5176], Listas de Controle de Acesso (ACLs - Access Control Lists) de Camada 3/4, ACLs baseadas em domínio, redirecionamento de URL ou segmentação definida por software com Cisco TrustSec. Nem sempre é possível saber do que qualquer dispositivo de rede é capaz e talvez seja necessário pesquisar isso com o fornecedor ou com a equipe de produtos.
Quando as pessoas perguntam; O ISE suporta meu dispositivo de rede? O que eles querem dizer é: o ISE pode me dar todos esses recursos modernos de controle de acesso, mesmo com esse switch antigo e barato?
Para esses switches mais antigos e mais baratos, o ISE oferece recursos como SNMP CoA e Authentication VLAN para fornecer alguns recursos similares necessários para lidar com o fluxo de convidados, BYOD e posturas.
Guias de compatibilidade do ISE
Verifique sempre os Guias de compatibilidade do ISE para ver o que nossa equipe de Garantia de qualidade (QA) validou para cada versão do ISE.
Recursos do dispositivo de rede para ISE
Essas são funções modernas de dispositivo de rede normalmente necessárias para fornecer recursos do ISE:
| Capacidade do ISE | Recursos do dispositivo de rede |
| AAA | 802.1X, MAB, atribuição de VLAN, ACLs para download |
| Criação de perfil | Provas RADIUS CoA e Profiling |
| BYOD | CoA RADIUS, redirecionamento de URL + ID da sessão |
| Convidado | CoA RADIUS, Redirecionamento de URL + ID da sessão, Autenticação da Web local |
| URL de Origem do Convidado | CoA RADIUS, Redirecionamento de URL + ID da sessão, Autenticação da Web local |
| Postura | CoA RADIUS, redirecionamento de URL + ID da sessão |
| MDM | CoA RADIUS, redirecionamento de URL + ID da sessão |
| TrustSec | Classificação SGT |
Então, o que você faz se o seu dispositivo de rede não tiver todos os recursos para o recurso ISE?
Crie um perfil do dispositivo de acesso à rede (NAD).
Como você conhece os recursos dos seus dispositivos de rede?
Os recursos para combinações validadas de hardware e software estão convenientemente documentados em nossos Guias de compatibilidade do ISE. Para todos os outros, você precisa pesquisar isso nos sites dos fornecedores, na documentação do produto, em fóruns etc. Às vezes, você pode simplesmente ter que jogar em seu laboratório para descobrir o que funciona ou não e criar um perfil de dispositivo de rede para as diferentes combinações de capacidades.
Não é possível ver seu hardware ou software no Guia de compatibilidade do ISE
O fato de um modelo de hardware ou uma versão de software não estar listada explicitamente não significa que ele não funcionará - apenas que você não o validou com o ISE! A seção Dispositivos de acesso à rede suportados dos Guias de compatibilidade do ISE declara que o ISE suporta RADIUS, independentemente do fornecedor ou modelo:
O Cisco ISE suporta interoperabilidade com qualquer dispositivo de acesso à rede (NAD) cliente RADIUS da Cisco ou não que implemente o comportamento RADIUS comum (semelhante ao Cisco IOS 12.x) para autenticação baseada em padrões.
O ISE suporta padrões de protocolo como RADIUS, seus Padrões RFC associados, e TACACS+ . Se o seu dispositivo de rede suportar RADIUS e/ou TACACS+, o ISE poderá suportá-lo!
Há muitas razões pelas quais dispositivos Cisco e não-Cisco podem não estar listados:
- Nossa equipe de controle de qualidade não pode se dar ao luxo de testar cada combinação de hardware e software com cada versão do ISE.
- Novas plataformas de hardware devem ser adquiridas e testadas, o que geralmente ocorre de 6 a 9 meses após o lançamento do hardware.
- Cada modelo de uma família de hardware não é validado - um modelo é selecionado e usado para representar a família de hardware.
- Cada versão de software não é validada - uma versão de software de plataforma recomendada pela equipe da plataforma é selecionada, alguns meses antes da versão real do ISE para o planejamento de validação de controle de qualidade.
- Versões mais antigas do ISE não são testadas com o software de dispositivo de rede mais recente, mas ainda assim devem atender aos padrões.
Exatamente o que você pode fazer com o ISE é determinado pelos recursos de hardware e software do seu dispositivo de rede. É sempre recomendável testar o hardware e o software do dispositivo de rede no seu laboratório com o ISE antes de implantá-lo na produção, para que você tenha certeza de que ele se comporta como esperado.
Perfis do dispositivo de acesso à rede (NAD) do ISE
Se você tiver:
- hardware que não é da Cisco
- hardware de dispositivo de rede barato e de baixo custo
- hardware de dispositivo de rede mais antigo
- software de dispositivo de rede mais antigo
em seguida, você pode usar nossos Perfis e configurações de NAD de terceiros do ISE ou criar seu próprio perfil NAD personalizado. Usando um perfil NAD, você pode personalizar completamente como o ISE se comunica com seu dispositivo de rede, seja em portas personalizadas para RADIUS CoA ou se você precisar usar VLANs de autenticação em vez de Redirecionamento de URL.
Suporte à VLAN de autenticação
Se você tiver alguns switches antigos e legados que não são capazes de 802.1X, o ISE tem a capacidade de controlar o endpoint usando VLANs de autenticação. Esse é um método muito simples de controle que usa DNS e DHCP para redirecionar o tráfego HTTP para um portal da Web onde o usuário pode se autenticar. Para obter mais informações, consulte Suporte a dispositivos de rede de terceiros no Cisco ISE nos Guias de administradores do ISE.
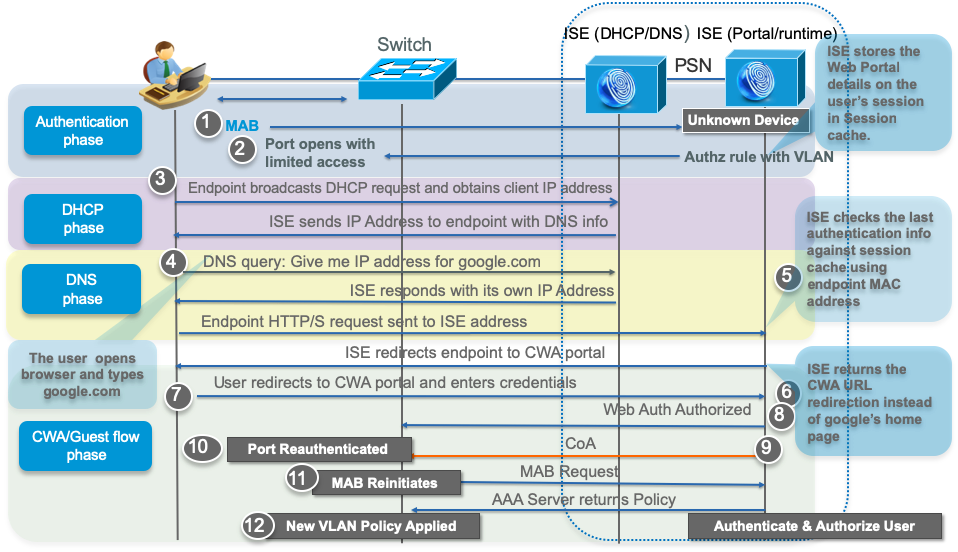
Problemas com o uso de VLANs de autenticação
- Você não pode controlar vários dispositivos por porta.
- A filtragem de tráfego é muito simples com VLANs L2 - sem controle de porta/protocolo/IP L3/4, exceto com um VACL ou VRF.
- Nenhuma segmentação leste/oeste em uma VLAN significa que o malware se espalha facilmente para outros endpoints dentro de VLANs, não confiáveis ou confiáveis.
Colaboração de
- Thomas HowardEngenharia da Cisco
 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)