Guia de práticas recomendadas para prevenção e criptografia de perda de dados

Opções de download
Linguagem imparcial
O conjunto de documentação deste produto faz o possível para usar uma linguagem imparcial. Para os fins deste conjunto de documentação, a imparcialidade é definida como uma linguagem que não implica em discriminação baseada em idade, deficiência, gênero, identidade racial, identidade étnica, orientação sexual, status socioeconômico e interseccionalidade. Pode haver exceções na documentação devido à linguagem codificada nas interfaces de usuário do software do produto, linguagem usada com base na documentação de RFP ou linguagem usada por um produto de terceiros referenciado. Saiba mais sobre como a Cisco está usando a linguagem inclusiva.
Sobre esta tradução
A Cisco traduziu este documento com a ajuda de tecnologias de tradução automática e humana para oferecer conteúdo de suporte aos seus usuários no seu próprio idioma, independentemente da localização. Observe que mesmo a melhor tradução automática não será tão precisa quanto as realizadas por um tradutor profissional. A Cisco Systems, Inc. não se responsabiliza pela precisão destas traduções e recomenda que o documento original em inglês (link fornecido) seja sempre consultado.
Contents
Introdução
Este documento descreve as práticas recomendadas para prevenção de perda de dados (DLP) e criptografia para o Cisco Email Security.
Este documento discute a configuração da criptografia de mensagens usando o Cisco Email Security Appliance (ESA) e o Cisco Registered Envelope Service (RES) baseado em nuvem. Os clientes podem usar a criptografia de mensagens para enviar mensagens individuais com segurança pela Internet pública, usando vários tipos de políticas, incluindo filtragem de conteúdo e DLP. A criação dessas políticas será discutida em outros documentos desta série. Este documento se concentra em preparar o ESA para enviar e-mails criptografados para que as políticas possam usar a criptografia como uma ação.
Pré-requisitos
Requisitos
Não existem requisitos específicos para este documento.
Componentes Utilizados
Este documento não se restringe a versões de software e hardware específicas.
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Informações de Apoio
Este documento discutirá as seguintes etapas:
- Habilitando a criptografia de e-mail Cisco IronPort
- Registre seu(s) ESA(s) e sua organização com o RES
- Criando perfis de criptografia
- Habilitação do DLP
- Criando ações de mensagem DLP
- Criando políticas DLP
- Aplicando políticas DLP a uma política de e-mail de saída
Depois que essas etapas forem concluídas com êxito, o administrador do ESA poderá criar uma política que usará a criptografia como uma ação.
A Criptografia de e-mail do Cisco IronPort também é conhecida como Criptografia RES. RES é o nome que usamos para os "principais servidores" na nuvem da Cisco. A solução de criptografia RES usa criptografia de chave simétrica — o que significa que a chave usada para criptografar a mensagem é a mesma usada para descriptografá-la. Cada mensagem criptografada usa uma chave exclusiva, que permite que o remetente tenha controle granular sobre uma mensagem depois que ela é enviada - por exemplo, para bloqueá-la ou expirá-la para que o destinatário não possa mais abri-la - sem afetar outras mensagens. Ao criptografar uma mensagem, o ESA armazena a chave de criptografia e os metadados no CRES sobre cada mensagem criptografada.
O ESA pode decidir criptografar uma mensagem de várias maneiras — por meio de "flag" (como conteúdo de Assunto), por meio de correspondência de filtro de conteúdo ou por meio da Política DLP, por exemplo. Quando o ESA decide criptografar uma mensagem, ele faz isso com um "Perfil de criptografia" especificado criado em "Serviços de segurança > Criptografia de e-mail do Cisco IronPort" — a tabela chamada "Perfis de criptografia de e-mail". Por padrão, não há perfis de criptografia. Isso será discutido em 3. Criando perfis de criptografia.
Guia de práticas recomendadas para prevenção de perda de dados e práticas recomendadas de criptografia
1. Habilitar a criptografia de e-mail Cisco IronPort no(s) ESA(s)
Note: Se você tiver vários ESAs em um cluster, a etapa #1 só deverá ser executada uma vez, pois essas configurações são normalmente gerenciadas no nível do cluster. Se você tiver várias máquinas que não estejam em cluster ou se estiver gerenciando essas configurações no nível da máquina, a Etapa #1 deverá ser executada em cada ESA.
- Na interface do usuário do ESA, navegue para Serviços de segurança > Criptografia de e-mail Cisco IronPort.
- Marque a caixa para habilitar a Criptografia de e-mail do Cisco IronPort.
- Aceite o Contrato de Licença de Usuário Final (EULA), o Contrato de Licença de Criptografia de Email Cisco IronPort.
- Em Configurações globais de criptografia de e-mail, clique em Editar configurações...
- Especifique o endereço de e-mail do administrador/pessoa que é o administrador RES principal da conta. Esta conta de email será associada à administração do ambiente RES para a empresa.
- Opcional: O tamanho máximo padrão da mensagem a ser criptografada é 10M. Você pode aumentar/diminuir o tamanho nesse momento, se desejar.
- Opcional: Se você tiver um proxy pelo qual o ESA precisará se conectar ao RES via HTTPS, adicione as configurações de proxy e autenticação necessárias para permitir que ele passe pelo proxy.
- Enviar e confirmar as alterações de configuração.
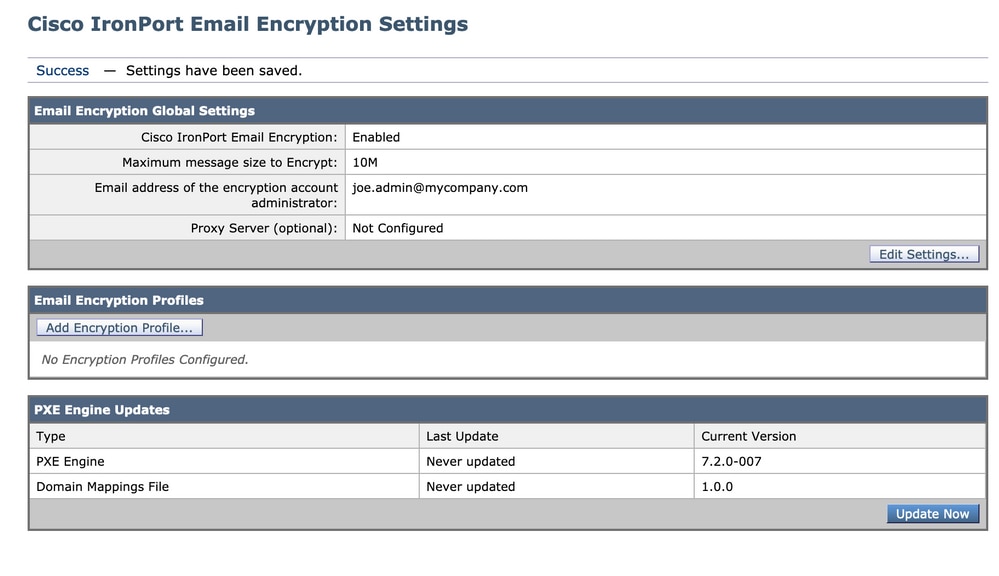
Neste ponto, você deve ver as "Configurações globais de criptografia de e-mail" definidas para algo como isso, mas ainda sem perfis listados:
2. Registre seu(s) ESA(s) e sua organização no RES
A Etapa #2 participa principalmente fora do console de administração do ESA.
Note: As informações de registro do ESA também podem ser encontradas na seguinte nota técnica: RES da Cisco: Exemplo de configuração de ESA de provisionamento de conta para virtual, hospedado e hardware
Envie um e-mail direto para RES: stg-cres-provisioning@cisco.com.
Para provisionar uma conta CRES para o(s) perfil(is) de criptografia do seu ESA, forneça-nos as seguintes informações:
- Nome da conta (especifique o nome exato da empresa, pois você precisa que ele esteja listado.)
- Para Cloud Email Security(CES)/contas de clientes hospedados, anote o nome da sua conta para que termine como "<Account Name> HOSTED"
- Endereços de e-mail a serem usados para o administrador da conta (especifique o endereço de e-mail do administrador correspondente)
- Número(s) de série completo(s) do dispositivo
- Um número de série do equipamento pode ser localizado na GUI do ESA (Administração do sistema > Chaves de recursos) ou na CLI do ESA através do comando 'version'. Não é aceitável fornecer um número de licença virtual (VLN) ou uma licença de chave de ativação do produto (PAK), pois um número de série completo do dispositivo é necessário para a administração da conta do CRES.
- Nomes de domínio que devem ser mapeados para a conta do CRES para fins de administração
Note: Se você já tiver uma conta CRES, forneça o nome da empresa ou o número da conta CRES existente. Isso garantirá que todos os novos números de série do dispositivo sejam adicionados à conta correta e evitará qualquer duplicação de informações e provisionamento da empresa.
Se você estiver enviando um e-mail sobre o provisionamento de uma conta do CRES, responderemos em um (1) dia útil. Se precisar de suporte e assistência imediatos, abra uma solicitação de suporte junto ao TAC da Cisco. Isso pode ser feito por meio do Support Case Manager (https://mycase.cloudapps.cisco.com/case) ou pelo telefone (https://www.cisco.com/c/en/us/support/web/tsd-cisco-worldwide-contacts.html).
Note: Depois de enviar esta solicitação por e-mail, pode levar um dia para que sua conta RES da empresa seja criada (se ainda não tiver sido criada) e os S/NS sejam adicionados. A tarefa "Provisionar", na Etapa #3, não funcionará até que isso seja concluído.
3. Criar perfis de criptografia no(s) ESA(s)
Note: Se você tiver vários ESAs em um cluster, a etapa #1 só deverá ser executada uma vez, pois essas configurações são normalmente gerenciadas no nível do cluster. Se você tiver várias máquinas que não estejam em cluster ou se estiver gerenciando essas configurações no nível da máquina, a Etapa #1 deverá ser executada em cada ESA.
Um perfil de criptografia especifica como as mensagens criptografadas devem ser enviadas. Por exemplo, uma empresa pode precisar enviar envelopes de alta segurança para um segmento de seus destinatários, como aqueles para os quais ela sabe que frequentemente enviará dados altamente confidenciais. A mesma organização pode ter outros segmentos de sua comunidade de destinatários que recebem informações menos confidenciais e que também são talvez menos pacientes com a necessidade de fornecer ID de usuário e senha para receber e-mails criptografados. Esses destinatários seriam bons candidatos para um tipo de envelope de baixa segurança. Ter vários perfis de criptografia permite que a organização personalize o formato de mensagem criptografada para o público. Por outro lado, muitas organizações podem estar bem com apenas um Perfil de criptografia.
Para este documento, mostraremos um exemplo da criação de três perfis de criptografia denominados "CRES_HIGH", "CRES_MED" e "CRES_LOW".
- Na interface do usuário do ESA, navegue para Serviços de segurança > Criptografia de e-mail Cisco IronPort.
- Clique em "Adicionar perfil de criptografia..."
- O menu Perfil de criptografia será aberto e você poderá nomear seu primeiro perfil de criptografia como "CRES_HIGH".
- Selecione "Alta segurança" para a Segurança de mensagem de envelope, se ainda não estiver selecionada.
- Clique em Submit para salvar este perfil.
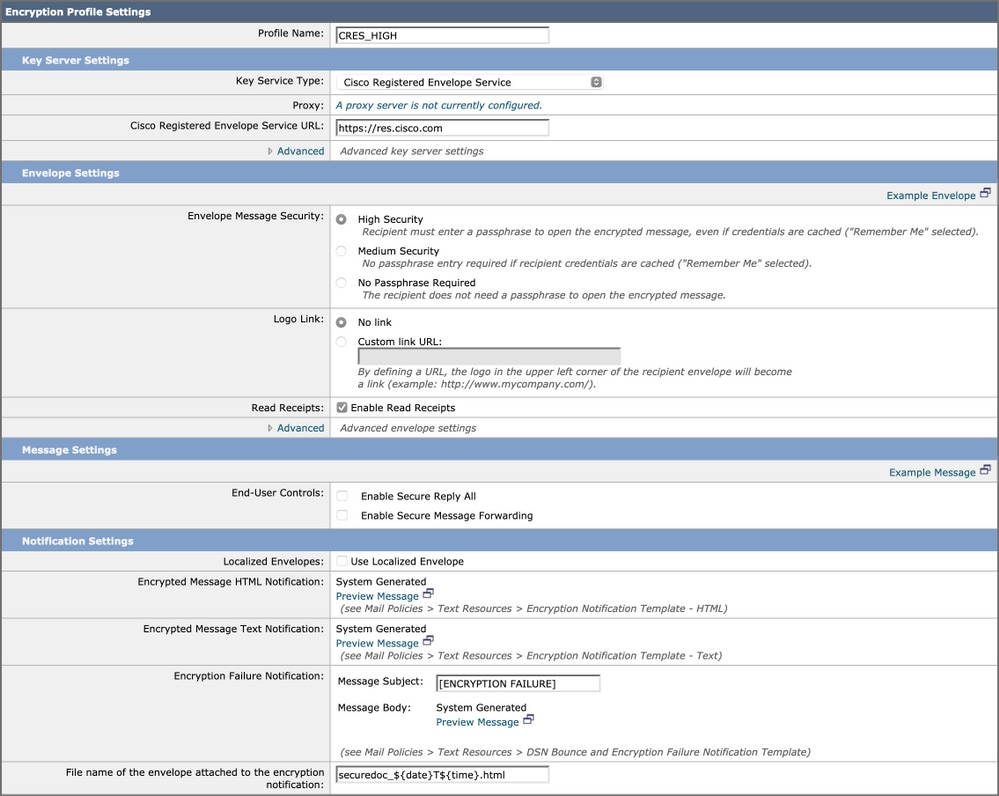
Em seguida, repita as etapas de 2 a 5 para criar "CRES_MED" e "CRES_LOW" — basta alterar o botão de opção para Envelope Message Security em cada perfil.
- Para o perfil CRES_HIGH, escolha o botão de opção "Alta segurança".
- Para o perfil CRES_MED, escolha o botão de opção "Segurança média".
- Para o perfil CRES_LOW, escolha o botão de opção "Nenhuma senha é necessária"
Você observará que há opções para Habilitar confirmações de leitura, Habilitar resposta segura para todos e Habilitar encaminhamento seguro de mensagens. Em Configurações de envelope, se você clicar no link "Avançado", poderá selecionar um dos três algoritmos de criptografia simétrica, bem como especificar que o envelope seja enviado sem o miniaplicativo de criptografia Java.
À direita de Envelope Settings (Configurações de envelope), você verá o link de hipertexto "Example Message" (Mensagem de exemplo). Se for clicado, isso mostrará um exemplo do Envelope de mensagem segura — o que o destinatário verá no e-mail depois que abrir o anexo em HTML.
Confirmações de leitura significa que o remetente da mensagem criptografada receberá um e-mail do CRES quando o destinatário abrir a mensagem segura (o que significa que o destinatário puxou a chave simétrica para baixo e descriptografou a mensagem).
À direita de Configurações da mensagem, você verá o link de hipertexto "Mensagem de exemplo". Se você clicar nele, verá como será a mensagem aberta — o que o destinatário verá depois de fornecer as informações necessárias no envelope e abrir a mensagem criptografada.
Lembre-se sempre de clicar em Enviar e confirmar as alterações.
A linha na tabela mostrará um botão "Provisionar". O botão Provisionar não será exibido até que você confirme as alterações.
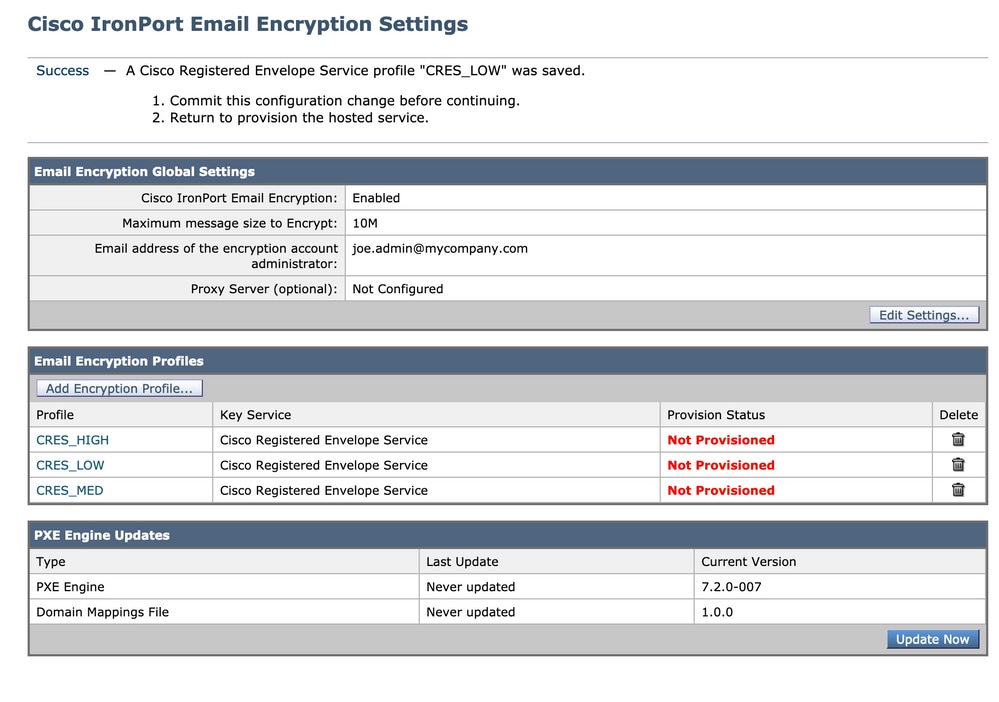
Clique no botão Provisionar novamente; isso só funcionará depois que a conta RES da sua empresa tiver sido criada e os S/Ns do equipamento tiverem sido adicionados à sua conta. Se a conta FER estiver ligada ao SEC, o processo de provisionamento será relativamente rápido. Se não for, esse processo terá que ser concluído primeiro.
Quando o provisionamento estiver concluído, a página Criptografia de e-mail do Cisco IronPort mostrará o perfil como provisionado.
4. Ativação da Prevenção de Perda de Dados (DLP)
- Na interface do usuário do ESA, navegue para Serviços de segurança > Prevenção de perda de dados.
- Clique em Habilitar... para habilitar o DLP.
- Aceite o EULA, Contrato de Licença de Prevenção de Perda de Dados.
- Clique na caixa de seleção Enable matched content logging.
- Clique na caixa de seleção Enable automatic updates (Ativar atualizações automáticas).
- Clique em Submit.
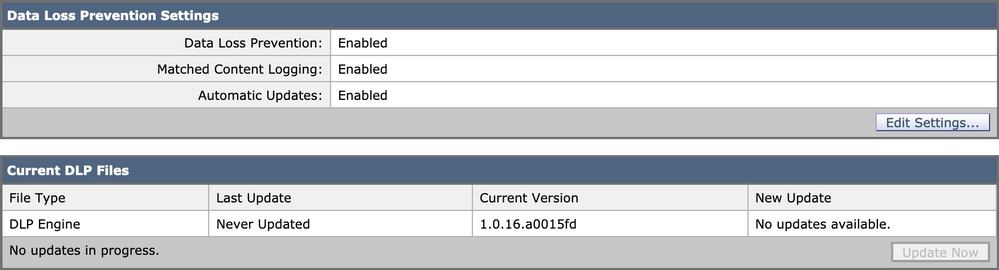
As atualizações para o mecanismo DLP e os classificadores de correspondência de conteúdo predefinidos em seu equipamento são independentes das atualizações para outros serviços de segurança. As atualizações regulares de assinaturas do Talos de 3 a 5 minutos são diferentes e não incluem atualização de políticas e dicionários DLP. As atualizações devem ser ativadas aqui.
Quando a opção "Registro de conteúdo correspondente" está habilitada, ela permite que o Rastreamento de mensagens mostre o conteúdo do email que causou a violação. Aqui está um exemplo de Rastreamento de mensagem mostrando o conteúdo de email que causou a violação de DLP. Dessa forma, um administrador pode saber exatamente quais dados acionaram uma política DLP específica.
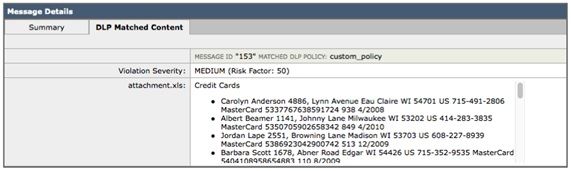 Violação de Prevenção de Perda de Dados
5. Criando Ações de Mensagem de Prevenção de Perda de Dados
Criar quarentenas PPD
Se quiser manter uma cópia das mensagens que violam as políticas DLP, você poderá criar quarentenas de política individuais para cada tipo de violação de política. Isso é especialmente útil ao executar um PDV ‘transparente’, em que as mensagens de saída que violam as políticas DLP são registradas e entregues, mas nenhuma ação é tomada nas mensagens.
- No SMA, navegue até Email > Quarentena de mensagens > Quarentenas de política, vírus e epidemia
- Esta deve ser a aparência da tabela Quarentenas antes de começarmos:
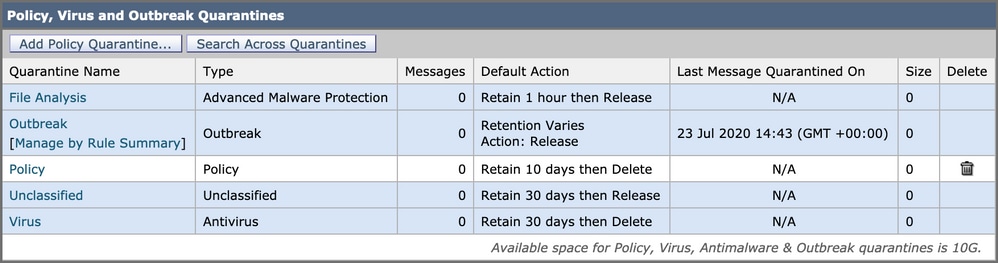 Quarentena de vírus e epidemia de política
- Clique no botão "Adicionar quarentena de política" e crie uma quarentena a ser usada pelas políticas DLP.
Abaixo está um exemplo de quarentena feita para uma violação de DLP média. A segmentação de quarentenas é possível e pode ser desejada para várias regras DLP:
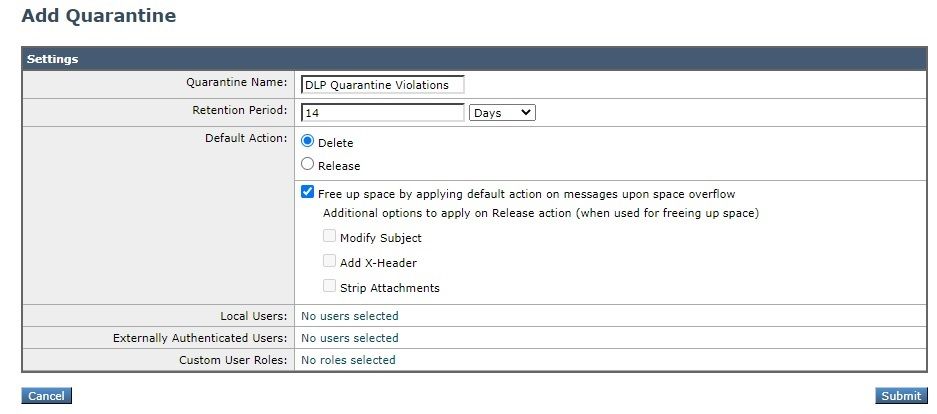 Exemplo de quarentena DLP
Sobre as ações de mensagem DLP
As ações de mensagem DLP descrevem as ações que o ESA executará quando detectar uma violação de DLP em um e-mail de saída. Você pode especificar Ações DLP primárias e secundárias, e diferentes ações podem ser atribuídas a diferentes tipos de violação e severidades.
As ações principais incluem:
- Entregar
- Soltar
- Quarentena
Para um estado somente leitura em que as violações DLP são registradas e relatadas, mas as mensagens não são interrompidas/colocadas em quarentena ou criptografadas, a ação Entregar é usada com mais frequência.
As ações secundárias incluem:
- Enviando uma cópia para qualquer quarentena personalizada ou quarentena ‘Política’.
- Criptografe a mensagem. O equipamento criptografa apenas o corpo da mensagem. Ele não criptografa os cabeçalhos das mensagens.
- Alterando o cabeçalho Assunto.
- Adicionando texto/HTML de isenção de responsabilidade à mensagem.
- Enviando a mensagem para um host de e-mail de destino alternativo.
- Enviando cópias cco da mensagem.
- Enviando notificação de violação de DLP ao remetente e/ou outros contatos.
Essas ações não são mutuamente exclusivas. Você pode combinar algumas delas em diferentes políticas DLP para várias necessidades de processamento para diferentes grupos de usuários.
Implementaremos as seguintes ações DLP: Criptografar
Essas ações supõem que a criptografia esteja licenciada e configurada no ESA e que três perfis tenham sido criados para segurança Alta, Média e Baixa, como foi feito nas seções anteriores:
- CRES_HIGH
- CRES_MED
- CRES_LOW
Criar as ações de mensagem DLP
- Vá para Políticas de e-mail > Personalizações de mensagens DLP.
- Clique no botão "Adicionar ação de mensagem" e adicione as seguintes ações DLP. Certifique-se de confirmar a alteração depois de enviar sua ação de mensagem
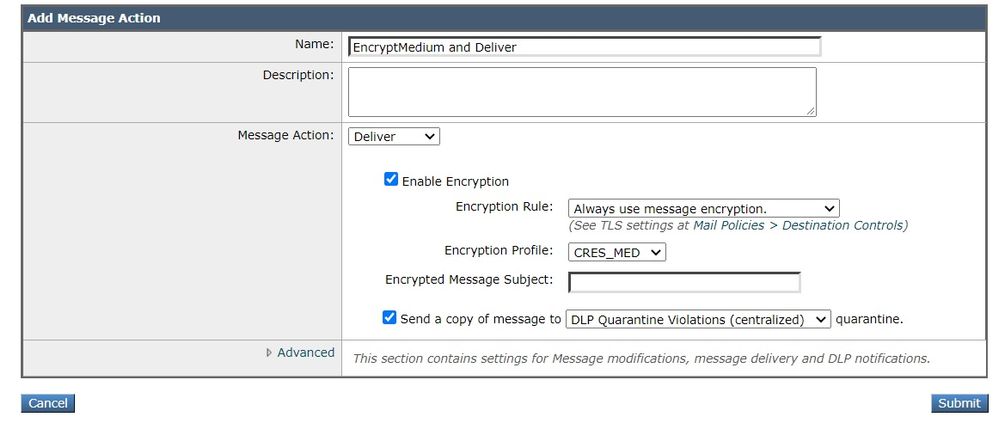 Ação da mensagem
6. Criação de Políticas de Prevenção de Perda de Dados
Uma política DLP inclui:
- Um conjunto de condições que determinam se uma mensagem de saída contém dados confidenciais
- As ações a serem tomadas quando uma mensagem contiver esses dados.
- Navegue até: Políticas de e-mail > Gerenciador de políticas PPD
- Clique em "Adicionar política DLP"
- Abra o triângulo de divulgação "Conformidade normativa".
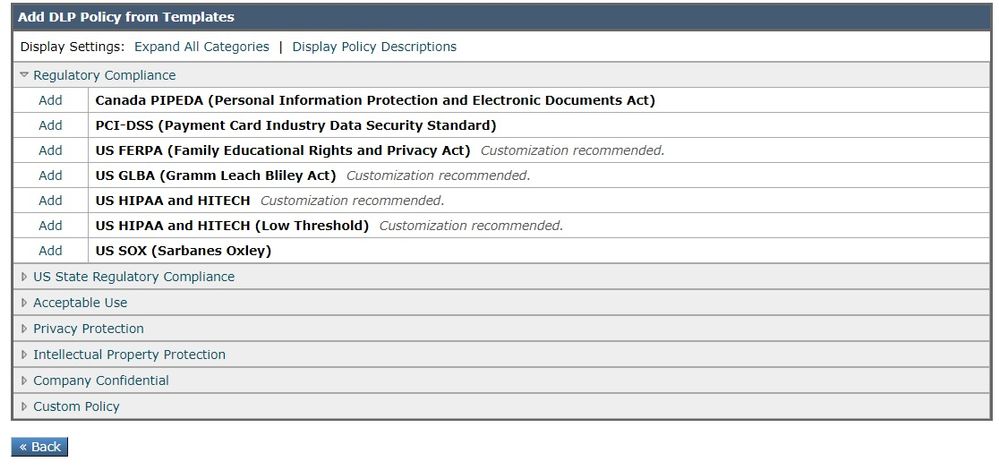 Modelo de política PPD
4. Para ver a política de PCI, clique no botão "Add" (Adicionar) à esquerda de PCI-DSS.
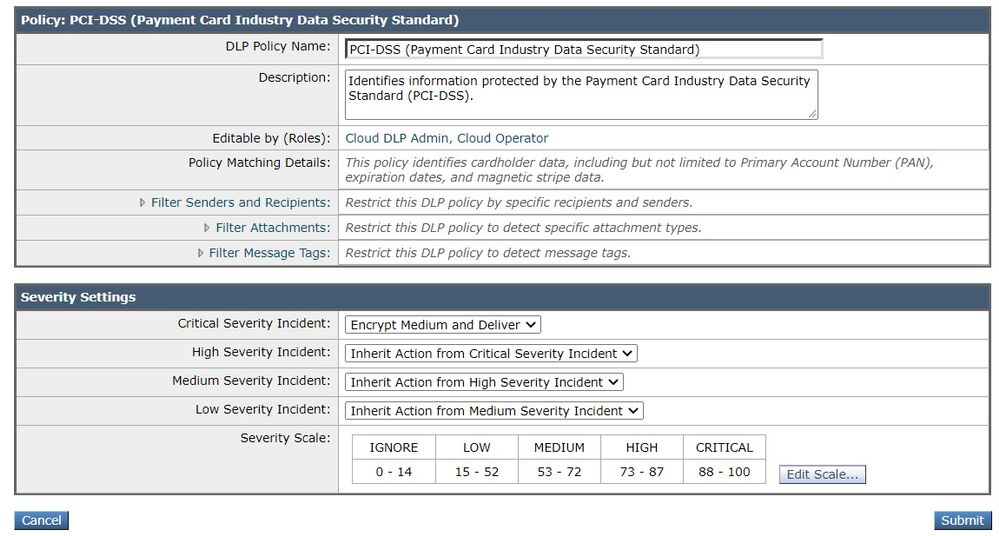 Exemplo de regra DLP PCI-DSS
5. Para o Incidente de Gravidade Crítica, selecione a ação "Criptografar mídia e entregar" que configuramos anteriormente. Podemos mudar os incidentes de gravidade mais baixa, mas por enquanto, vamos fazer com que eles herdem nosso incidente de gravidade crítica. Envie e confirme a alteração.
7. Aplicando políticas DLP a uma política de e-mail de saída
- Navegue até: Políticas de e-mail > Políticas de envio de e-mail
- Clique na célula de controle para DLP para a Política padrão. A mensagem "Disabled" (Desabilitado) será exibida se você ainda não a tiver habilitado.
- Altere o botão suspenso de Desabilitar DLP para Habilitar DLP e a política DLP recém-criada será exibida imediatamente.
- Clique na caixa de seleção "Habilitar tudo". Envie e confirme as alterações.
Conclusão
Em resumo, mostramos as etapas necessárias para preparar um dispositivo de segurança de e-mail da Cisco para enviar um e-mail criptografado:
- Habilitando a criptografia de e-mail Cisco IronPort
-
Registre seu(s) ESA(s) e sua organização com o RES
-
Criando perfis de criptografia
- Habilitação do DLP
- Criando ações de mensagem DLP
- Criando políticas DLP
- Aplicando políticas DLP a uma política de e-mail de saída
Detalhes adicionais estão disponíveis no Guia do usuário do ESA correspondente à sua versão de software do ESA. Os guias do usuário estão disponíveis no seguinte link:
http://www.cisco.com/c/en/us/support/security/email-security-appliance/products-user-guide-list.html
Informações Relacionadas
Colaborado por engenheiros da Cisco
- Greg BarnesEngenheiro técnico de marketing Cisco Email Security
 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)