Introdução
Este documento fornece um exemplo de configuração para o Firepower Threat Defense (FTD) na versão 6.4, que permite que sessões de VPN de acesso remoto obtenham um endereço IP atribuído por um servidor DHCP (Dynamic Host Configuration Protocol) de terceiros.
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- FTD
- Firepower Management Center (FMC).
- DHCP
Componentes Utilizados
As informações neste documento são baseadas nestas versões de software:
- CVP 6.5
- FTD 6,5
- Windows Server 2016
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a sua rede estiver ativa, certifique-se de que entende o impacto potencial de qualquer comando.
Informações de Apoio
Este documento não descreverá toda a configuração do Acesso Remoto, apenas a configuração necessária no FTD para alterar do pool de endereços local para a atribuição de endereços DHCP.
Se você estiver procurando o documento de exemplo de configuração do AnyConnect, consulte "Configurar AnyConnect VPN Client no FTD: Hairpining and NAT Exemption".
Configurar
Etapa 1. Configurar o escopo DHCP no servidor DHCP
Neste cenário, o servidor DHCP está localizado atrás da interface interna do FTD.
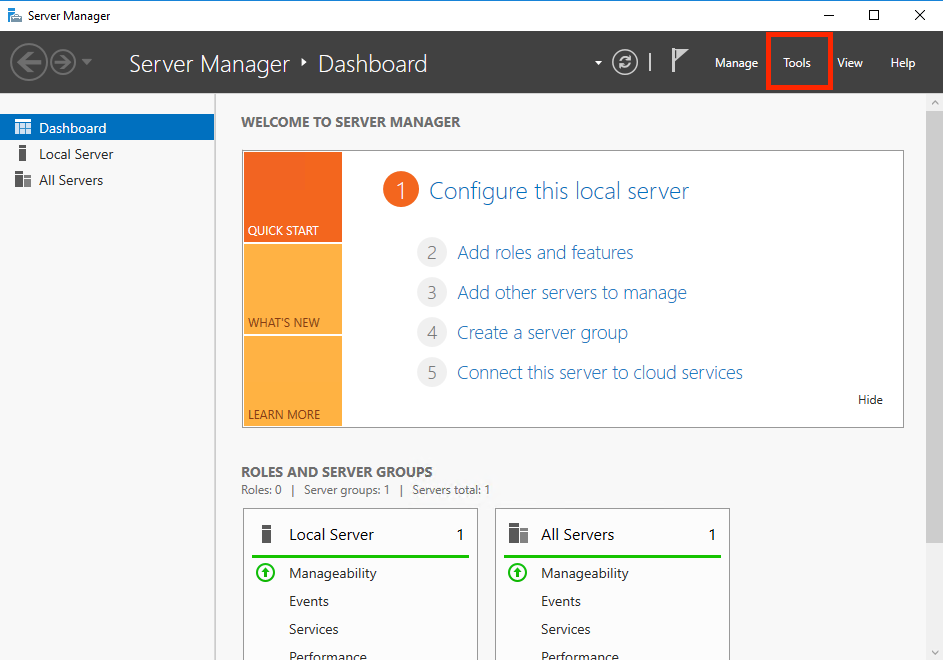
1. Abra o Gerenciador do Servidor no Windows Server e selecione Ferramentas como mostrado na imagem.
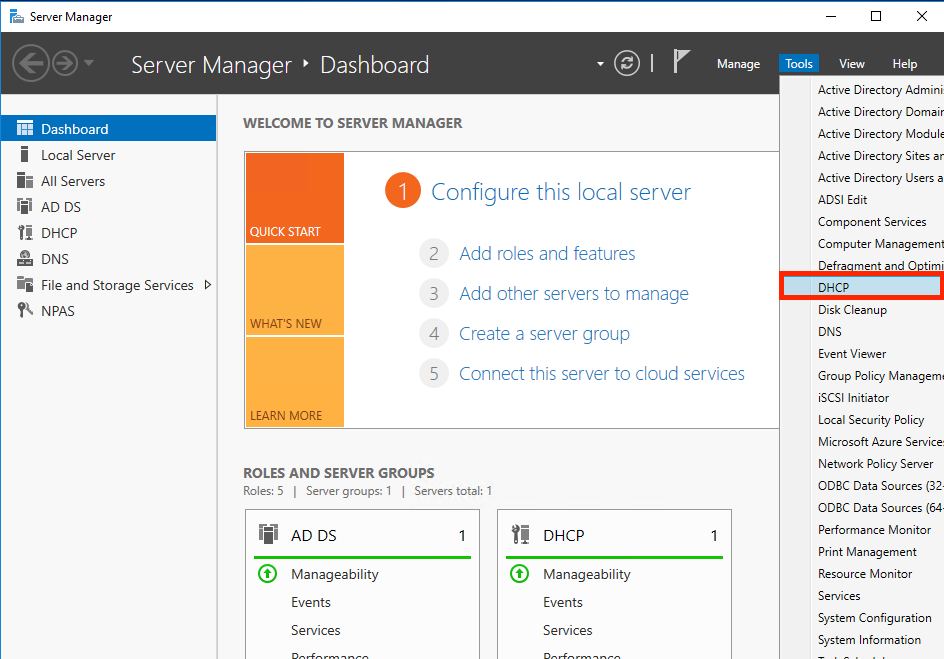
2. Selecionar DHCP:
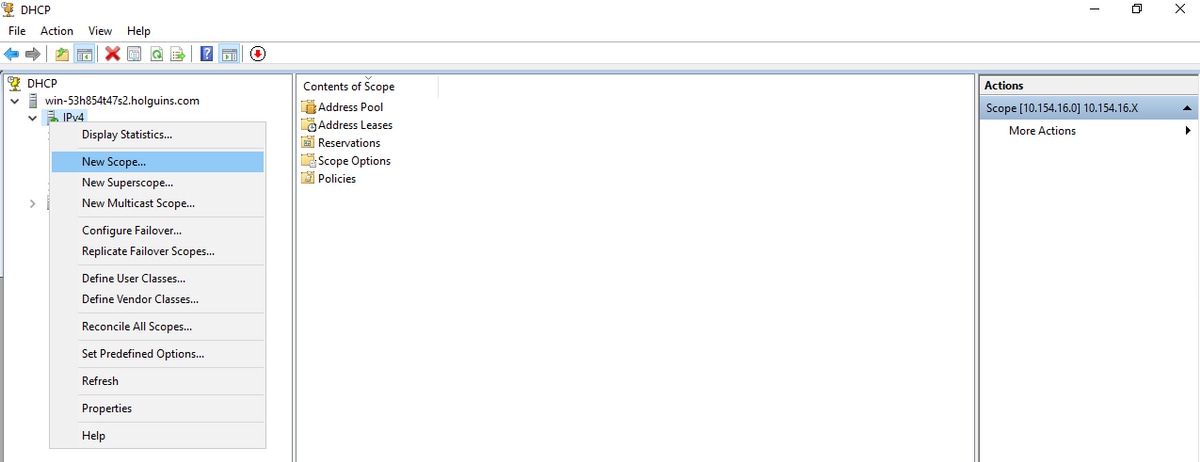
3. Selecione IPv4, clique nele com o botão direito do mouse e selecione Novo escopo como mostrado na imagem.
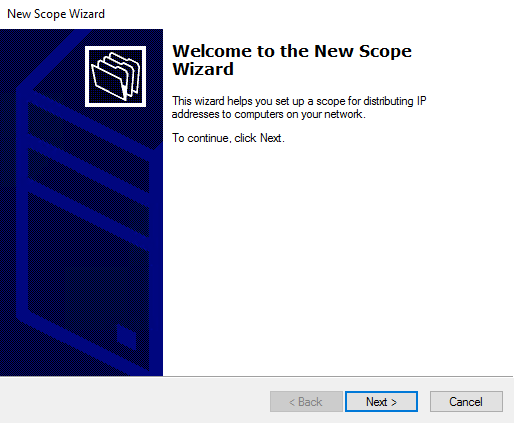
4. Siga o Assistente conforme mostrado na imagem.
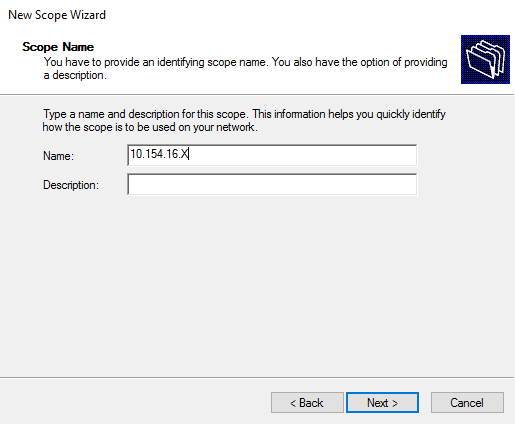
5. Atribua um nome ao escopo conforme mostrado na imagem.
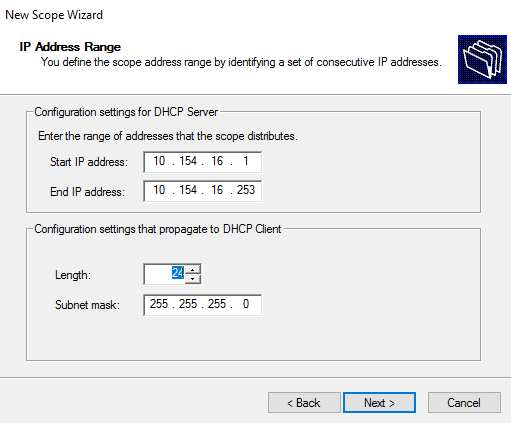
6. Configure o intervalo de endereços conforme mostrado na imagem.
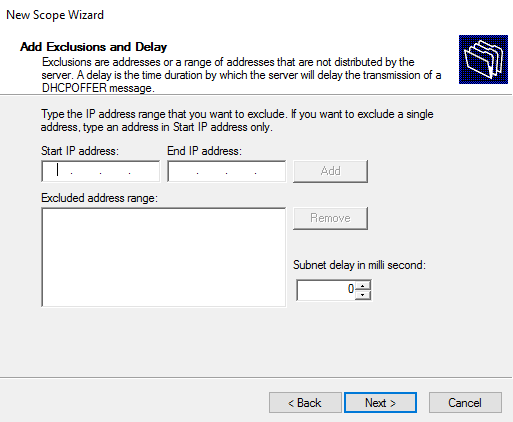
7. (Opcional) Configure as exclusões conforme mostrado na imagem.
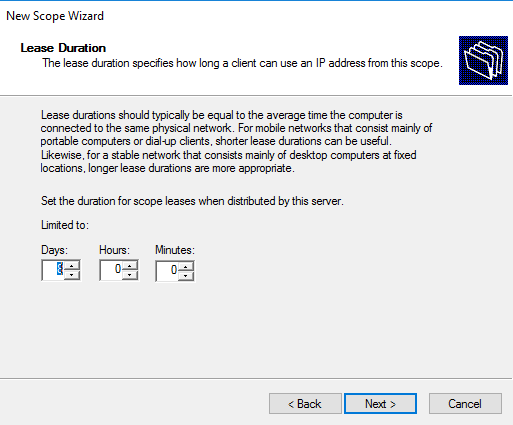
8. Configure a Duração da Concessão como mostrado na imagem.
9. (Opcional) Configure as opções de escopo do DHCP:
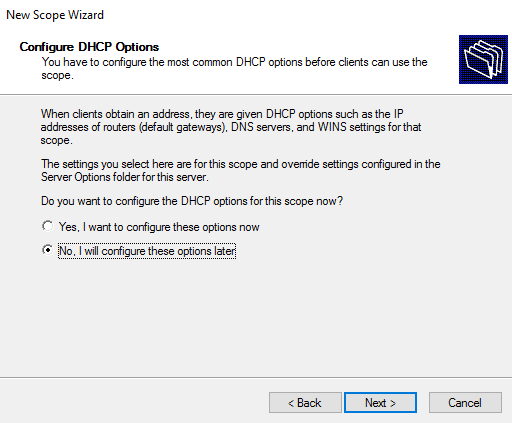
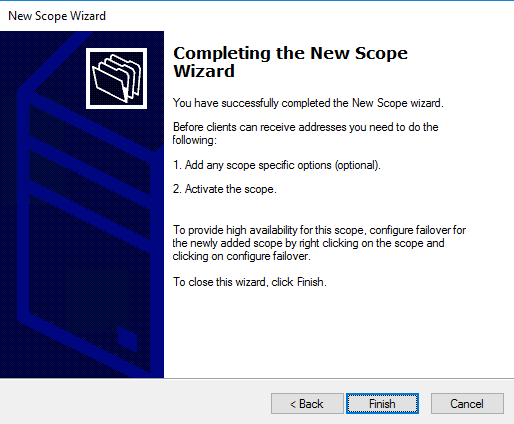
10 : Selecione Finish como mostrado na imagem.
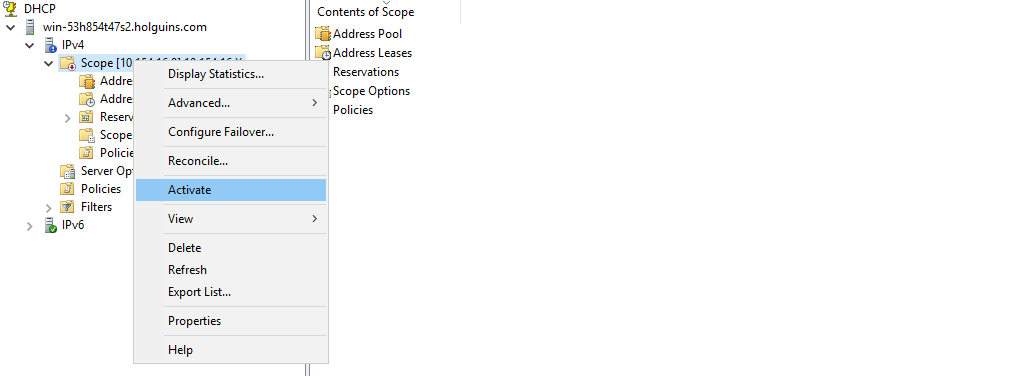
11 : Clique com o botão direito do mouse no escopo recém-criado e selecione Ativar como mostrado na imagem.
Etapa 2. Configurar o Anyconnect
Depois que o escopo do DHCP é configurado e ativado, o próximo procedimento ocorre no FMC.
Etapa 2.1. Configurar o Perfil de Conexão
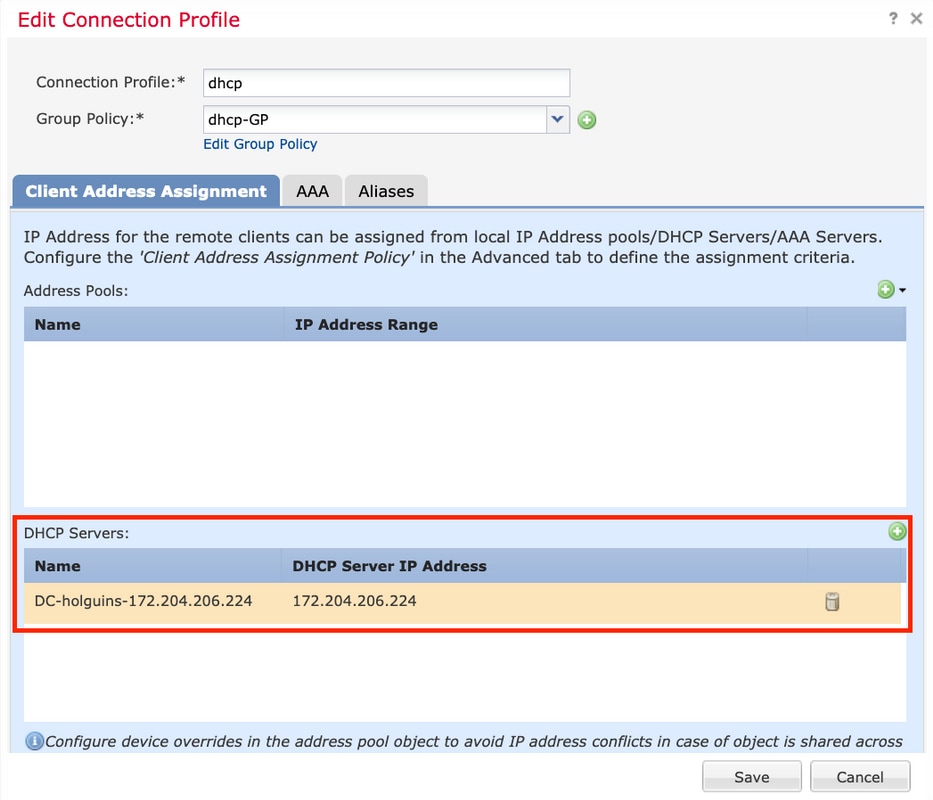
1. Na seção Servidores DHCP, selecione a  e crie um objeto com o endereço IP do servidor DHCP.
2. Selecione o objeto como o servidor DHCP para solicitar um endereço IP, conforme mostrado na imagem.
Etapa 2.2. Configurar a Política de Grupo
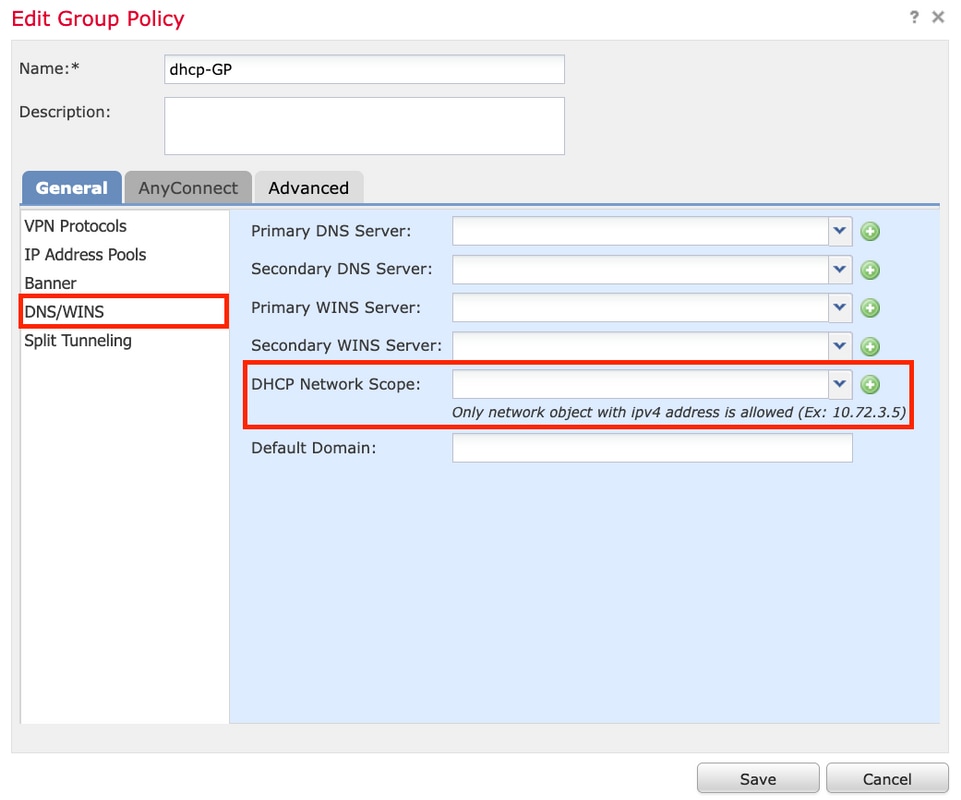
1. Dentro do menu Group Policy, navegue para General > DNS/WINS, há uma seção DHCP Network Scope como mostrado na imagem.
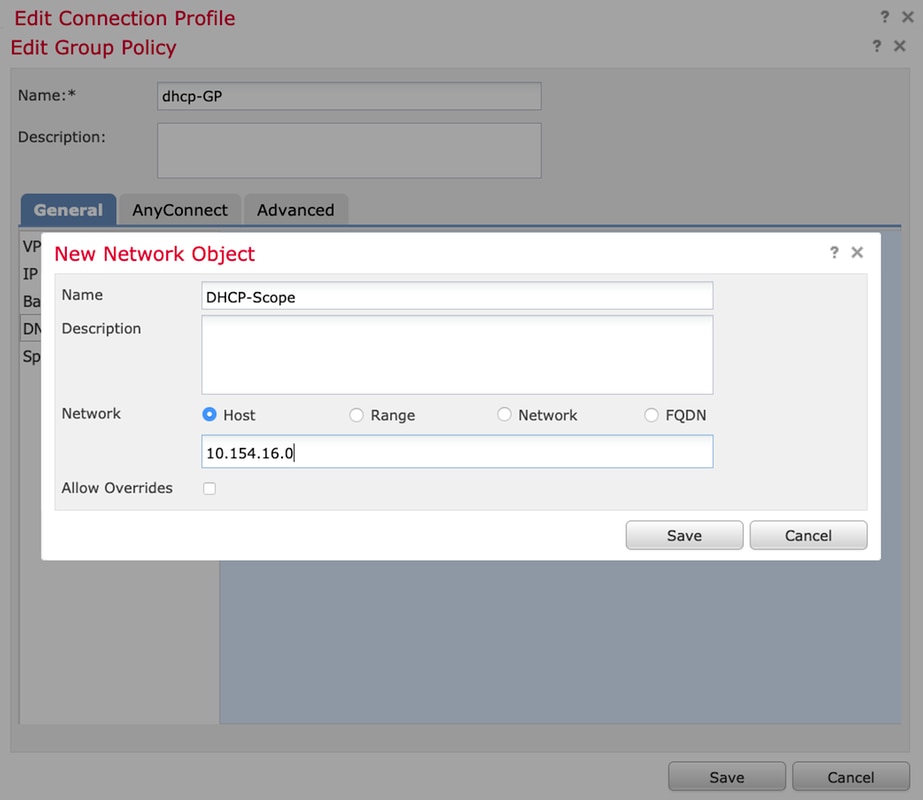
2. Crie um novo objeto, ele deve ter o mesmo escopo de rede que o servidor DHCP tem.
Note: Deve ser um objeto de host, não uma sub-rede.
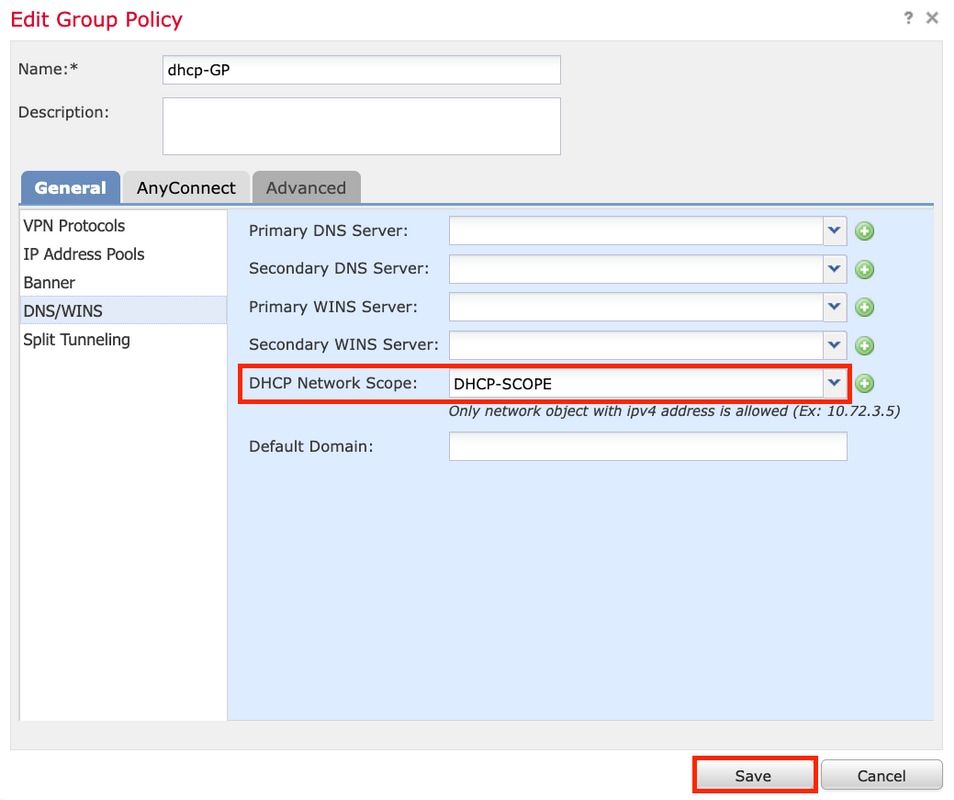
3. Selecione o objeto de escopo DHCP e selecione Salvar como mostrado na imagem.
Etapa 2.3. Configurar a política de atribuição de endereços
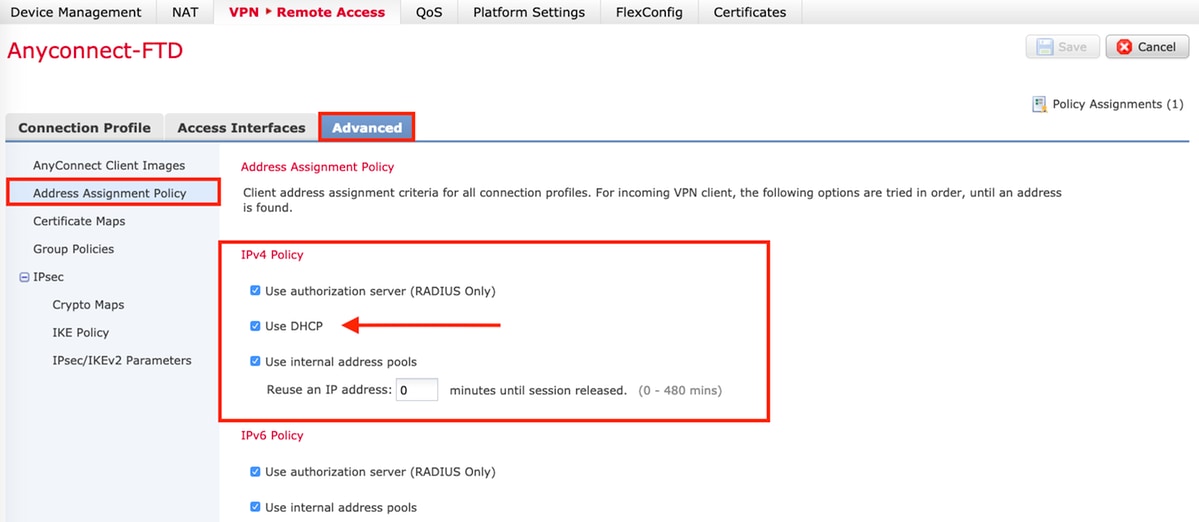
1. Navegue até Advanced > Address Assignment Policy e certifique-se de que a opção Use DHCP esteja alternada conforme mostrado na imagem.
2. Salve as alterações e implante a configuração.
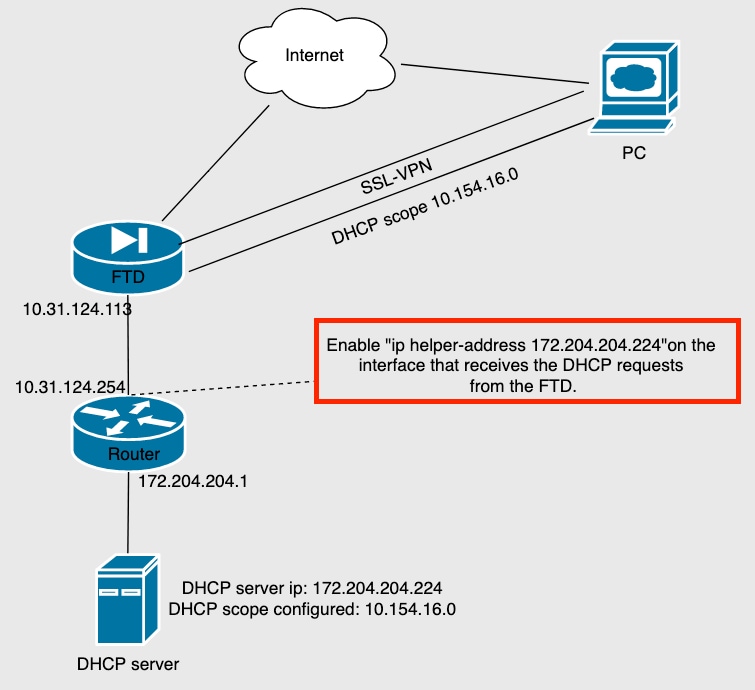
Cenário do IP Helper
Quando o servidor DHCP está atrás de outro roteador na rede local (LAN), um "IP helper" é necessário para encaminhar as solicitações ao servidor DHCP.
Como mostrado na imagem, uma topologia ilustra o cenário e as alterações necessárias na rede.
Verificar
Use esta seção para confirmar se a sua configuração funciona corretamente.
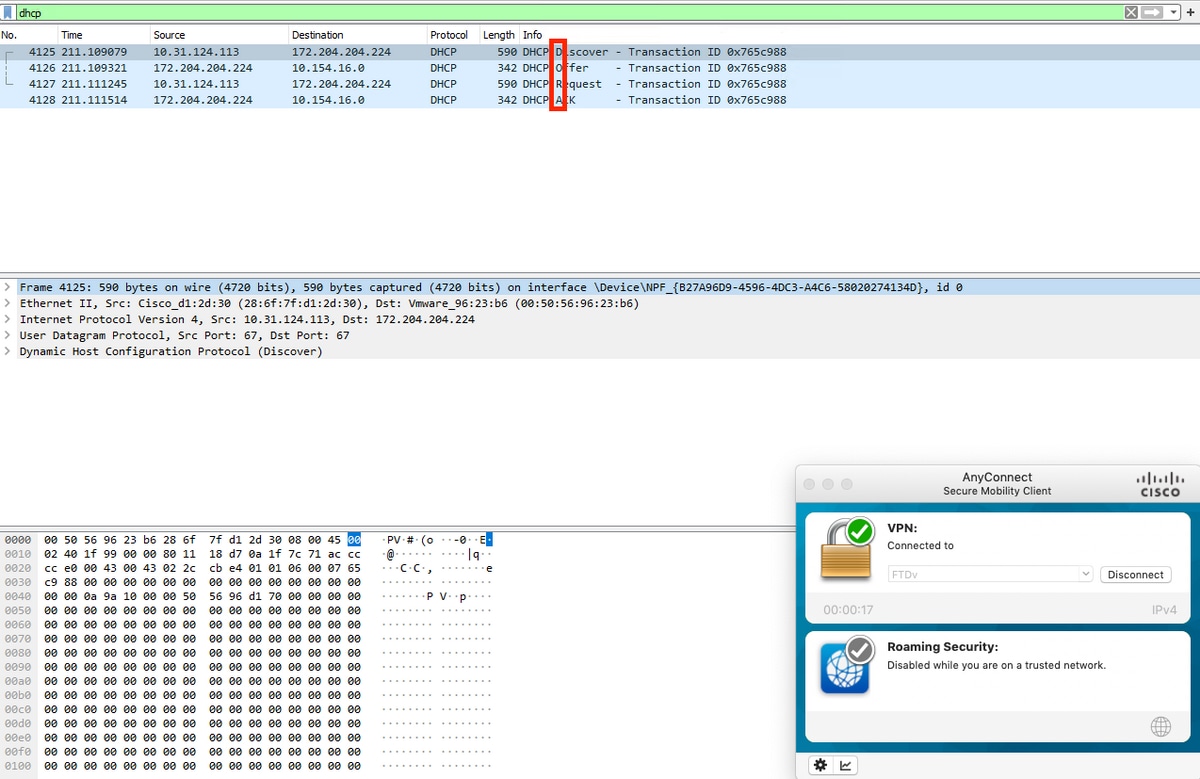
Esta seção descreve os pacotes DHCP trocados entre o FTD e o servidor DHCP.
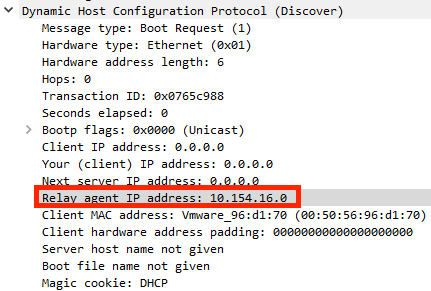
- Descoberta: Este é um pacote unicast enviado da interface interna do FTD para o servidor DHCP.
- No payload, um endereço IP do agente de retransmissão especifica o escopo do servidor DHCP como mostrado na imagem.
- Oferta: Esse pacote é uma resposta do servidor DHCP, que vem com a origem do servidor DHCP e o destino do Escopo DHCP no FTD.
- Solicitação: Este é um pacote unicast enviado da interface interna do FTD para o servidor DHCP.
- ACK: Esse pacote é uma resposta do servidor DHCP, que vem com a origem do servidor DHCP e o destino do Escopo DHCP no FTD.
Troubleshooting
Esta seção fornece informações que podem ser usadas para o troubleshooting da sua configuração.
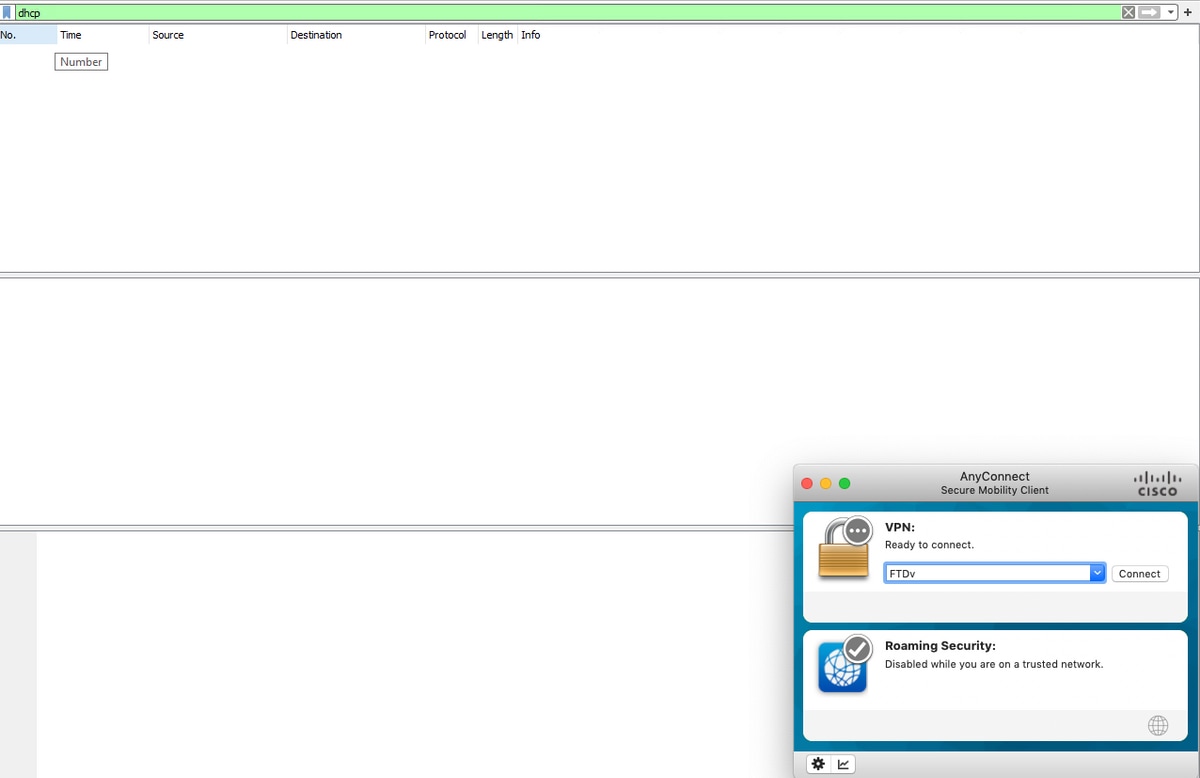
Etapa 1. Faça o download e ative o Wireshark no servidor DHCP.
Etapa 2. Aplique o DHCP como o filtro de captura conforme mostrado na imagem.
Etapa 3. Faça login no Anyconnect, a negociação DHCP deve ser vista como mostrado na imagem.
Informações Relacionadas
- Este vídeo fornece o exemplo de configuração para FTD, que permite que sessões de VPN de acesso remoto obtenham um endereço IP atribuído por um servidor DHCP de terceiros.

 Feedback
