Configurar Permissões para Conector Mac e Orbital de Ponto de Extremidade Seguro com MDM: Acesso total ao disco, extensões do sistema
Contents
Introdução
Este documento descreve as alterações e etapas recentes para que os administradores implantem o conector Mac 1.14 e mais recente.
Perfis MDM
É altamente recomendável implantar o conector Mac com um perfil MDM que conceda as aprovações necessárias. Os perfis MDM devem ser instalados antes da instalação, atualização ou remoção do conector Mac para garantir que as permissões necessárias sejam reconhecidas. Consulte a seção Problemas conhecidos posteriormente neste documento se o MDM não estiver disponível.
Avisos
A versão 1.14 do conector Mac introduziu alterações que exigem atenção:
- Aprovação completa de acesso ao disco
- Aprovação de extensão do sistema
O conector Mac 1.14 ou mais recente é necessário para garantir a proteção do endpoint no macOS 11 e posterior. Conectores Mac mais antigos não funcionam nessas versões do MacOS.
A versão 1.16 do conector Mac introduziu o suporte para o Cisco Orbital em hardware Intel. O Orbital pode ser habilitado de acordo com a política com o Advantage ou Premier Tier e é instalado automaticamente quando habilitado e instalado em uma versão de SO e hardware compatíveis. O conector Mac versão 1.20 apresenta a prontidão de suporte para o Cisco Orbital no hardware de silício da Apple, planejado para lançamento com o Orbital Node 1.21. Consulte as seções Cisco Orbital deste documento para obter detalhes sobre como conceder as permissões adicionais de acesso total ao disco necessárias para o Orbital.
Requisitos mínimos do SO
O conector Mac 1.14.0 do Cisco Secure Endpoint oferece suporte às versões do macOS:
- macOS 11, com extensões de sistema macOS.
- macOS 10.15.5 e posterior, com extensões de sistema macOS.
- macOS 10.15.0 a macOS 10.15.4, com extensões de kernel macOS.
- macOS 10.14, com extensões de kernel macOS.
O conector Mac 1.14.1 do Cisco Secure Endpoint oferece suporte às versões do macOS:
- macOS 11, com extensões de sistema macOS.
- macOS 10.15 com extensões de kernel macOS.
- macOS 10.14, com extensões de kernel macOS.
O suporte para Cisco Orbital em hardware Intel foi introduzido na versão 1.16.0 do conector Secure Endpoint Mac. O suporte para Cisco Orbital em hardware de silício Apple foi introduzido na versão 1.20.0 do conector Secure Endpoint Mac.
Consulte a Tabela de Compatibilidade de SO para obter informações sobre a compatibilidade atual do conector Mac.
Alterações importantes
O conector Mac 1.14 introduziu alterações importantes em três áreas:
1. Aprovação das extensões macOS usadas pelo conector
2. Acesso total ao disco
3. Nova Estrutura de Diretórios
o macOS 12 introduziu uma opção MDM para permitir a remoção das extensões macOS do conector sem solicitar senhas de usuário.
Aprovar as extensões Mac Connector para macOS
O conector Mac usa as extensões do sistema ou as extensões do kernel herdadas para monitorar as atividades do sistema, conforme necessário para a versão macOS. No macOS 11, as Extensões de Sistema substituem as Extensões de Kernel legadas que não são suportadas no macOS 11 e posterior. É necessária a aprovação do usuário em todas as versões do macOS antes que qualquer tipo de extensão possa ser executado. Sem aprovação, certas funções de conector, como varredura de arquivos ao acessar e monitor de acesso à rede, não estão disponíveis.
O conector Mac 1.14 introduz duas novas extensões de sistema macOS:
- Uma extensão do Endpoint Security, chamada Secure Endpoint File Monitor (anteriormente AMP Security Extension), para monitorar eventos do sistema
- Uma extensão do Network Content Filter, chamada Cisco Secure Endpoint Filter (anteriormente AMP Network Extension), para monitorar o acesso à rede
As duas extensões de kernel legadas, ampfileop.kext e ampnetworkflow.kext, estão incluídas para compatibilidade com versões anteriores do macOS que não suportam as novas extensões de sistema do macOS.
As aprovações necessárias para o macOS 11** e posterior:
- Aprovar Monitor de Arquivo de Ponto de Extremidade Seguro para carregar
- Aprovar Filtro de Ponto de Extremidade Seguro da Cisco para carregar
- Permitir que o Filtro de Ponto de Extremidade Seguro da Cisco filtre o conteúdo da rede
** conector Mac versão 1.14.0 também exigia essas aprovações no macOS 10.15. Essas aprovações não são mais necessárias no macOS 10.15 para o conector Mac 1.14.1 ou mais recente.
As aprovações necessárias para macOS 10.14 e macOS 10.15:
- Aprovar Extensões de Kernel do conector a serem carregadas
Essas aprovações são concedidas nas Preferências de segurança e privacidade do macOS no endpoint ou por meio de perfis de gerenciamento de dispositivos móveis (MDM).
Aprovação das extensões Mac Connector macOS no endpoint
As extensões de sistema e kernel são aprovadas manualmente no painel Preferências de segurança e privacidade do macOS.
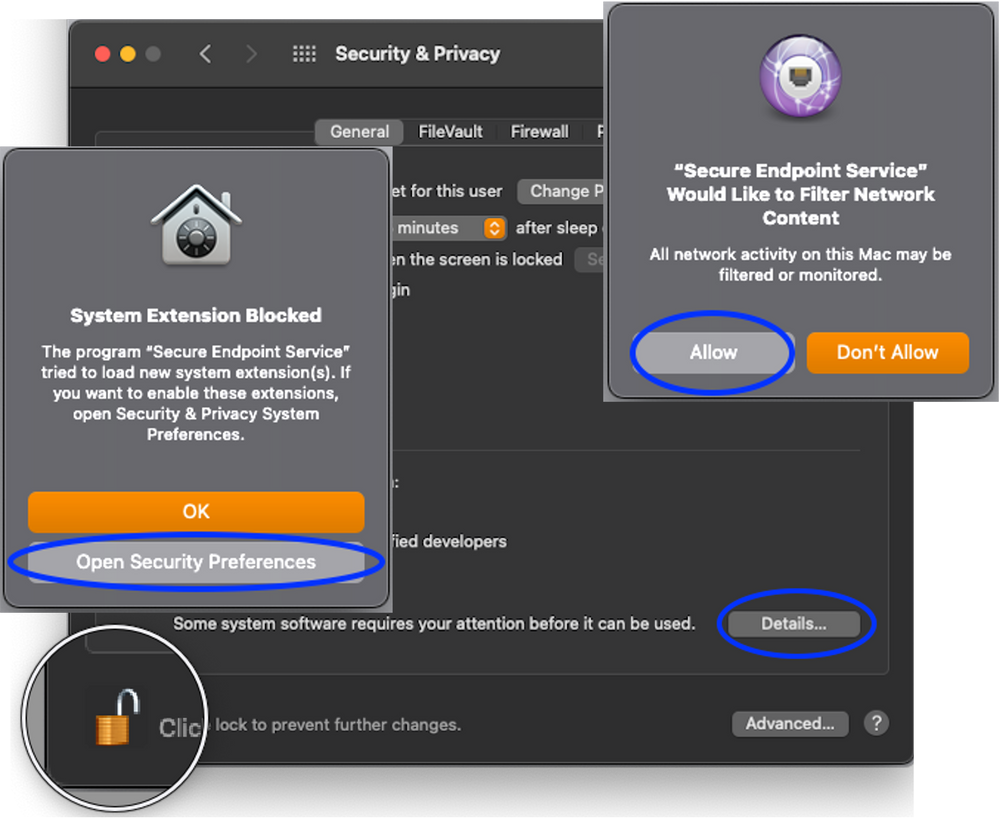
Aprovação das extensões Mac Connector macOS com MDM
1. Aprovação manual das extensões macOS em endpoints com o perfil de gerenciamento implantado retroativamente.
2. Atualize o conector Mac para uma versão mais recente do que a atualmente implantada. Os endpoints que tiveram o perfil de gerenciamento implantado retroativamente reconhecem o perfil de gerenciamento após uma atualização e obtêm aprovação após a conclusão da atualização.
As extensões do Secure Endpoint podem ser aprovadas com um perfil de gerenciamento com estas cargas e propriedades:
| Carga útil | Propriedade | Valor |
| Extensões doSistema | AllowedSystemExtensions | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
| Extensões doSistema | TiposDeExtensãoDoSistemaPermitidos | ExtensãoDeSegurançaDoPontoFinal, ExtensãoDeRede |
| Extensões doSistema | IdentificadoresEquipePermitidos | DE8Y96K9QP |
| Carga útil | Propriedade | Valor |
| ExtensõesKernelDaPolíticaDoSistema | ExtensõesKernelPermitidas | com.cisco.amp.fileop, com.cisco.amp.nke |
| ExtensõesKernelDaPolíticaDoSistema | IdentificadoresEquipePermitidos | TDNYQP7VRK |
| Carga útil | Propriedade | Valor |
| FiltroDeConteúdoDaWeb | AutoFiltroHabilitado | falso |
| FiltroDeConteúdoDaWeb | FilterDataProviderBundleIdentifier | com.cisco.endpoint.svc.networkextension |
| FiltroDeConteúdoDaWeb | FilterDataProviderDesignatedRequirement | genérico e identificador de apple de âncora "com.cisco.endpoint.svc.networkextension" e (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ ou certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ e certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ e certificate leaf[subject.OU] DE8Y96K9QP) |
| FiltroDeConteúdoDaWeb | FiltrarGrau | firewall |
| FiltroDeConteúdoDaWeb | FiltrarNavegadores | falso |
| FiltroDeConteúdoDaWeb | FiltrarPacotes | falso |
| FiltroDeConteúdoDaWeb | FiltrarSoquetes | verdadeiro |
| FiltroDeConteúdoDaWeb | IDdoPacotePlug-in | com.cisco.endpoint.svc |
| FiltroDeConteúdoDaWeb | Nomedefinido pelo usuário | Cisco Secure Endpoint Filter (extensão de rede AMP se a versão do conector for anterior à 1.18.0) |
Remova as extensões Mac Connector macOS com MDM
o macOS 12 e posterior permite que as extensões macOS sejam marcadas como removíveis com a propriedade RemovableSystemExtensions, conforme descrito abaixo.
As extensões de Ponto de Extremidade Seguro podem ser removidas como parte da desinstalação do conector quando um perfil de gerenciamento com a propriedade RemovableSystemExtensions for instalado. A propriedade RemovableSystemExtensions deve conter os identificadores de pacote das duas extensões de Ponto de Extremidade Seguro:
| Carga útil | Propriedade | Valor |
| Extensões doSistema | ExtensõesDeSistemaRemovíveis | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
Bloquear desabilitação de extensão do sistema com MDM
o macOS 15 e posterior permite extensões macOS:
- não ser removível com a propriedade NonRemovableSystemExtensions.
- não pode ser desabilitado nas Configurações do Sistema com a propriedade NonRemovableFromUISystemExtensions
As propriedades não removíveis devem conter os identificadores de pacote de ambas as extensões de Ponto de Extremidade Seguro:
| Carga útil | Propriedade | Valor |
| Extensões doSistema | ExtensõesNãoRemovíveisDoSistemaUI | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
| ExtensõesDeSistemaNãoRemovíveis | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
Acesso total ao disco
o macOS 10.14 e posterior requer aprovação antes que um aplicativo possa acessar partes do sistema de arquivos que contenham dados pessoais do usuário (por exemplo, Contatos, Fotos, Calendário e outros aplicativos). Determinadas funções do conector, como varredura de arquivos ao acessar, não podem examinar esses arquivos em busca de ameaças sem aprovação.
Versões anteriores do conector Mac exigiam que o usuário concedesse acesso total ao disco para o programa ampdaemon. O conector Mac 1.14 requer acesso total ao disco para:
- Serviço AMP para endpoints
- Extensão de segurança da AMP
O conector Mac 1.16.0 e mais recente requer acesso total ao disco adicional para:
- Cisco Orbital quando habilitado na política, disponível com acesso Advantage e Premier
O conector Mac 1.18 e mais recente requer acesso total ao disco para:
- Serviço de endpoint seguro
- Monitor de sistema de endpoint seguro
- Cisco Orbital quando a Orbital está habilitada na política (disponível com as camadas Advantage e Premier)
O programa ampdaemon não requer mais Full Disk Access com conector Mac versão 1.14 e mais recente.
As aprovações completas de acesso ao disco são concedidas nas preferências de segurança e privacidade do macOS no endpoint ou através de perfis de gerenciamento de dispositivos móveis (MDM).
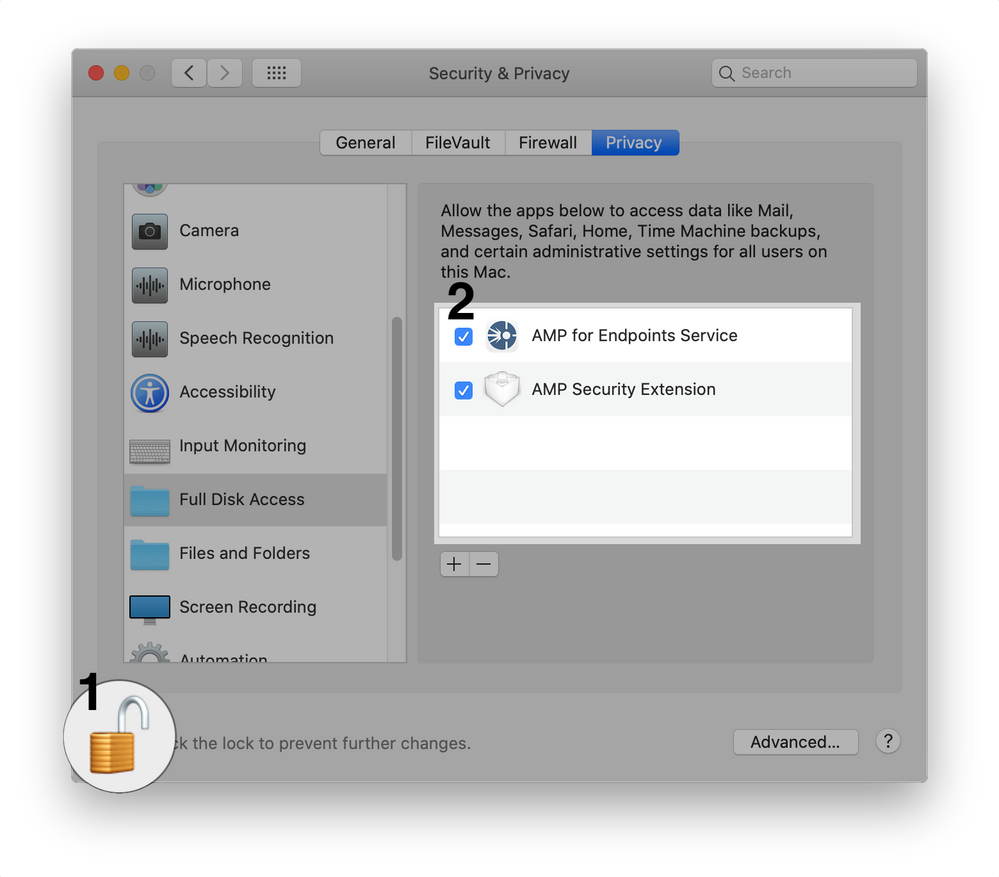
Aprovar Acesso Total ao Disco para versões de conector anteriores a 1.18.0 no Ponto de Extremidade
O acesso total ao disco pode ser aprovado manualmente no painel Preferências de segurança e privacidade do macOS.
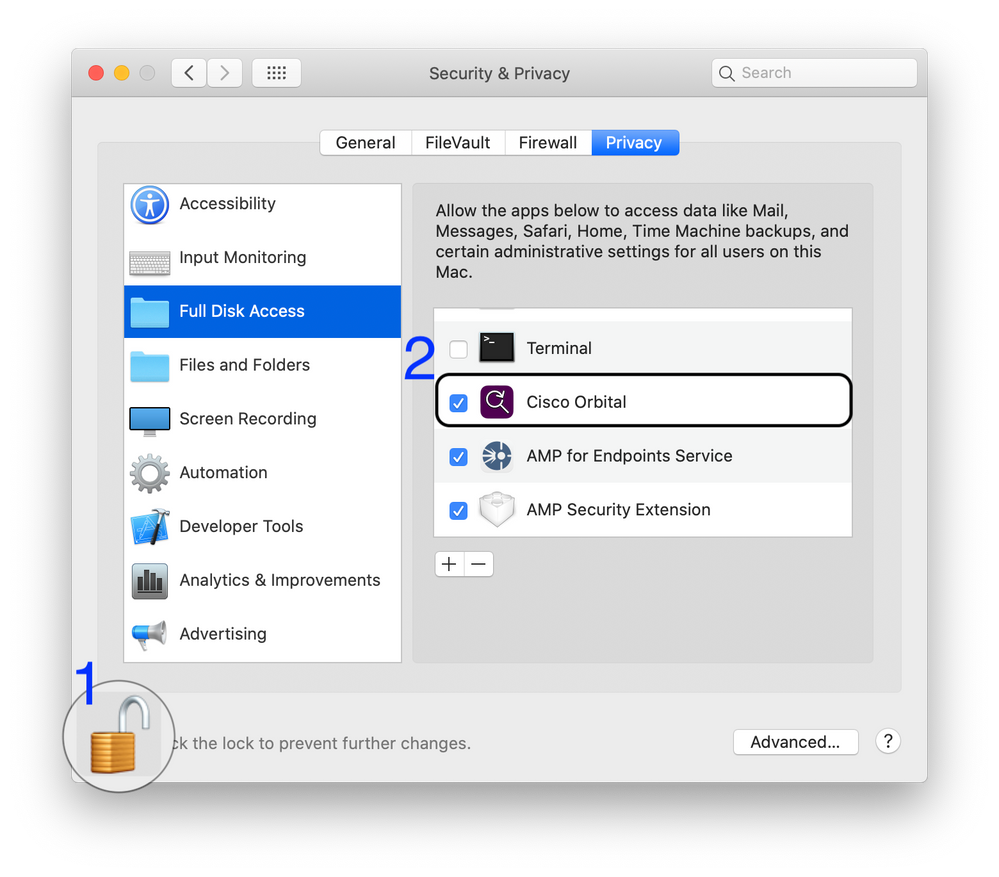
Aprovar o acesso total ao disco para o Cisco Orbital no endpoint
O acesso total ao disco pode ser aprovado manualmente no painel Preferências de segurança e privacidade do macOS.
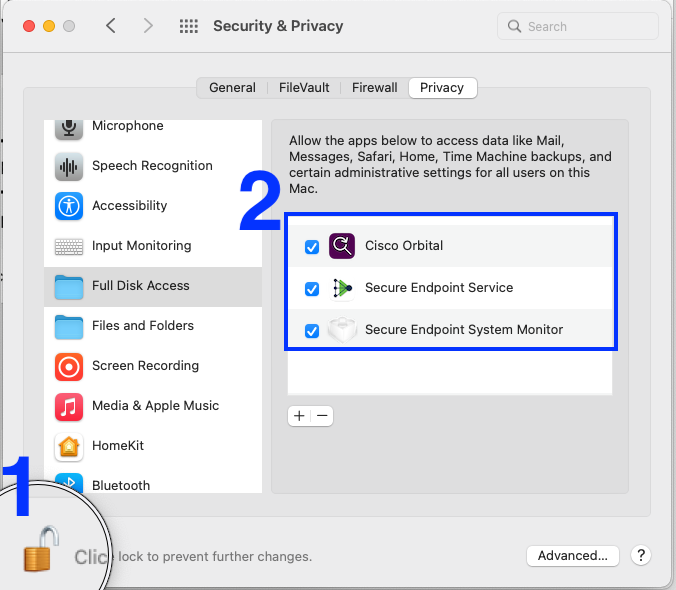
Aprovar Acesso Total ao Disco para o conector 1.18.0 do Cisco Secure Endpoint e Mais Recente no Endpoint
O acesso total ao disco pode ser aprovado manualmente no painel Preferências de segurança e privacidade do macOS.
Aprovar Acesso Total ao Disco para o Conector com MDM
1. Aprovação manual das extensões macOS em endpoints com o perfil de gerenciamento implantado retroativamente.
2. Atualize o conector Mac para uma versão mais recente do que a atualmente implantada. Os endpoints que tiveram o perfil de gerenciamento implantado reconhecem retroativamente o perfil de gerenciamento após a atualização e obtêm aprovação quando a atualização é concluída.
O acesso total ao disco é aprovado por um perfil de gerenciamento Privacy Preferences Policy Control com uma propriedade SystemPolicyAllFiles com duas entradas, uma para o Secure Endpoint Service (AMP para Endpoints Service para versões do conector anteriores a 1.18.0) e outra para o Secure Endpoint System Monitor (AMP Security Extension para versões do conector anteriores a 1.18.0):
| Carga útil | Propriedade | Valor |
| Preferências de privacidade Controle de política: Secure Endpoint Service (Serviço AMP para Endpoints) | Permitido | verdadeiro |
| Preferências de privacidade Controle de política: Secure Endpoint Service (Serviço AMP para Endpoints) | CodeRequirement | genérico e identificador de apple de âncora "com.cisco.endpoint.svc" e (certificado leaf[field.1.2.840.113635.100.6.1.9] /* exists */ ou certificado 1[field.1.2.840.113635.100.6.2.6] /* exists */ e certificado leaf[field.1.2.840.113635.100.6.1.13] /* exists */ e certificado leaf[subject.OU] = DE8Y96K9QP) |
| Preferências de privacidade Controle de política: Secure Endpoint Service (Serviço AMP para Endpoints) | Identifier | com.cisco.endpoint.svc |
| Preferências de privacidade Controle de política: Secure Endpoint Service (Serviço AMP para Endpoints) | Tipo deidentificador | ID do pacote |
| Preferências de privacidade Controle de política: Monitor de sistema de endpoint seguro (extensão de segurança AMP) | Permitido | verdadeiro |
| Preferências de privacidade Controle de política: Monitor de sistema de endpoint seguro (extensão de segurança AMP) | CodeRequirement | genérico e identificador de apple de âncora "com.cisco.endpoint.svc.securityextension" e (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ ou certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ e certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ e certificate leaf[subject.OU] = DE8Y96K9QP) |
| Preferências de privacidade Controle de política: Monitor de sistema de endpoint seguro (extensão de segurança AMP) | Identifier | com.cisco.endpoint.svc.securityextension |
| Preferências de privacidade Controle de política: Monitor de sistema de endpoint seguro (extensão de segurança AMP) | Tipo deidentificador | ID do pacote |
Para implantações que incluem computadores com a versão de conector 1.12.7 ou anterior instalada, esta entrada adicional é necessária para conceder acesso total ao disco para ampdaemon:
| Descrição | Propriedade | Valor |
| ampdaemon | Permitido | verdadeiro |
| CodeRequirement | identificador ampdaemon e âncora apple genérico e certificado 1[campo.1.2.840.113635.100.6.2.6] /* existe */ e certificado leaf[campo.1.2.840.113635.100.6.1.13] /* existe */ e certificado leaf[subject.OU] = TDNYQP7VRK | |
| Identifier | /opt/cisco/amp/ampdaemon | |
| Tipo deidentificador | caminho |
Aprovar o acesso total ao disco para o Cisco Orbital com MDM
Se a sua implementação incluir computadores com o conector Cisco Secure Endpoint Mac versões 1.16.0 ou mais recente, em computadores com o MacOS 10.15 ou mais recente, e o Orbital estiver habilitado na política, esta entrada adicional ainda será necessária para conceder acesso total ao disco para esses computadores:
| Carga útil | Propriedade | Valor |
| Preferências de privacidade Controle de política: Cisco Orbital | Permitido | verdadeiro |
| Preferências de privacidade Controle de política: Cisco Orbital | CodeRequirement | genérico e identificador de apple de âncora "com.cisco.endpoint.orbital.app" e (certificado leaf[field.1.2.840.113635.100.6.1.9] /* exists */ ou certificado 1[field.1.2.840.113635.100.6.2.6] /* exists */ e certificado leaf[field.1.2.840.113635.100.6.1.13] /* exists */ e certificado leaf[subject.OU] = DE8Y96K9QP) |
| Preferências de privacidade Controle de política: Cisco Orbital | Identifier | com.cisco.endpoint.orbital.app |
| Preferências de privacidade Controle de política: Cisco Orbital | Tipo deidentificador | ID do pacote |
Exemplo de perfil de configuração MDM
Este exemplo de perfil de configuração MDM serve como referência.
- Aprovação de extensões de sistema para conector Mac de Ponto de Extremidade Seguro.
- Concede acesso total ao disco para o conector Mac e o Orbital do Secure Endpoint.
- Permite a desinstalação silenciosa das extensões de sistema quando o conector é desinstalado.
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
    <key>PayloadContent</key>
    <array>
        <dict>
            <key>AllowUserOverrides</key>
            <true/>
            <key>AllowedSystemExtensions</key>
            <dict>
                <key>DE8Y96K9QP</key>
                <array>
                    <string>com.cisco.endpoint.svc.securityextension</string>
                    <string>com.cisco.endpoint.svc.networkextension</string>
                </array>
            </dict>
            <key>PayloadDescription</key>
            <string></string>
            <key>PayloadDisplayName</key>
            <string>System Extensions</string>
            <key>PayloadEnabled</key>
            <true/>
            <key>PayloadIdentifier</key>
            <string>92624553-06C3-4BE0-9000-91D8A260CC65</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.system-extension-policy</string>
            <key>PayloadUUID</key>
            <string>92624553-06C3-4BE0-9000-91D8A260CC65</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>RemovableSystemExtensions</key>
            <dict>
                <key>DE8Y96K9QP</key>
                <array>
                    <string>com.cisco.endpoint.svc.securityextension</string>
                    <string>com.cisco.endpoint.svc.networkextension</string>
                </array>
            </dict>
        </dict>
        <dict>
            <key>PayloadDescription</key>
            <string></string>
            <key>PayloadDisplayName</key>
            <string>Privacy Preferences Policy Control</string>
            <key>PayloadEnabled</key>
            <true/>
            <key>PayloadIdentifier</key>
            <string>290AAF9E-D9F1-4470-B802-2468AC836142</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.TCC.configuration-profile-policy</string>
            <key>PayloadUUID</key>
            <string>290AAF9E-D9F1-4470-B802-2468AC836142</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>Services</key>
            <dict>
                <key>SystemPolicyAllFiles</key>
                <array>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>anchor apple generic and identifier "com.cisco.endpoint.svc" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
                        <key>Identifier</key>
                        <string>com.cisco.endpoint.svc</string>
                        <key>IdentifierType</key>
                        <string>bundleID</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>identifier ampdaemon and anchor apple generic and certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = TDNYQP7VRK</string>
                        <key>Identifier</key>
                        <string>/opt/cisco/amp/ampdaemon</string>
                        <key>IdentifierType</key>
                        <string>path</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>anchor apple generic and identifier "com.cisco.endpoint.orbital.app" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
                        <key>Identifier</key>
                        <string>com.cisco.endpoint.orbital.app</string>
                        <key>IdentifierType</key>
                        <string>bundleID</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                </array>
            </dict>
        </dict>
        <dict>
            <key>FilterDataProviderBundleIdentifier</key>
            <string>com.cisco.endpoint.svc.networkextension</string>
            <key>FilterDataProviderDesignatedRequirement</key>
            <string>anchor apple generic and identifier "com.cisco.endpoint.svc.networkextension" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
            <key>FilterGrade</key>
            <string>firewall</string>
            <key>FilterPackets</key>
            <false/>
            <key>FilterSockets</key>
            <true/>
            <key>FilterType</key>
            <string>Plugin</string>
            <key>PayloadDisplayName</key>
            <string>Web Content Filter Payload</string>
            <key>PayloadIdentifier</key>
            <string>F630E2F3-F917-47F5-93E9-343C4C787C28</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.webcontent-filter</string>
            <key>PayloadUUID</key>
            <string>F630E2F3-F917-47F5-93E9-343C4C787C28</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>PluginBundleID</key>
            <string>com.cisco.endpoint.svc</string>
            <key>UserDefinedName</key>
            <string>AMP Network Extension</string>
            <key>VendorConfig</key>
            <dict/>
        </dict>
    </array>
    <key>PayloadDescription</key>
    <string></string>
    <key>PayloadDisplayName</key>
    <string>Cisco Secure Endpoint Settings [DEMO]</string>
    <key>PayloadEnabled</key>
    <true/>
    <key>PayloadIdentifier</key>
    <string>36DAAE4E-5BA2-497B-8381-D58FCB62FA1B</string>
    <key>PayloadOrganization</key>
    <string>Cisco Systems, Inc.</string>
    <key>PayloadRemovalDisallowed</key>
    <true/>
    <key>PayloadScope</key>
    <string>System</string>
    <key>PayloadType</key>
    <string>Configuration</string>
    <key>PayloadUUID</key>
    <string>36DAAE4E-5BA2-497B-8381-D58FCB62FA1B</string>
    <key>PayloadVersion</key>
    <integer>1</integer>
</dict>
</plist>
Exemplo de configuração MDM para macOS 10.15 ou anterior
- A aprovação de extensões de kernel concede acesso total ao disco para conectores.
- NOTE: Os produtos M1 e mais recentes da Apple não podem usar perfis que contenham essa configuração
<dict>
    <key>AllowNonAdminUserApprovals</key>
    <false/>
    <key>AllowUserOverrides</key>
    <true/>
    <key>AllowedKernelExtensions</key>
    <dict>
        <key>TDNYQP7VRK</key>
        <array>
            <string>com.cisco.amp.nke</string>
            <string>com.cisco.amp.fileop</string>
        </array>
    </dict>
    <key>PayloadDescription</key>
    <string></string>
    <key>PayloadDisplayName</key>
    <string>Approved Kernel Extensions</string>
    <key>PayloadEnabled</key>
    <true/>
    <key>PayloadIdentifier</key>
    <string>A872B6D5-D67C-41FE-BE64-3DD674C43C4F</string>
    <key>PayloadOrganization</key>
    <string>Cisco Systems, Inc.</string>
    <key>PayloadType</key>
    <string>com.apple.syspolicy.kernel-extension-policy</string>
    <key>PayloadUUID</key>
    <string>A872B6D5-D67C-41FE-BE64-3DD674C43C4F</string>
    <key>PayloadVersion</key>
    <integer>1</integer>
</dict>
Nova Estrutura de Diretório
Versões 1.14.0 a 1.16.2
O conector Mac 1.14 introduz duas alterações na estrutura de diretórios:
- O diretório de aplicativos foi renomeado de Cisco AMP para Cisco AMP para endpoints.
- O utilitário ampcli da interface de linha de comando (CLI) foi movido de /opt/cisco/amp para /Applications/Cisco AMP para endpoints/AMP para endpoints Connector.app/Contents/MacOS. O diretório /opt/cisco/amp contém um link simbólico para o programa ampcli em seu novo local.
A estrutura completa de diretórios para as versões 1.14.0 a 1.16.2 do conector Mac é a seguinte:
├── Applications
│   └── Cisco AMP for Endpoints
│       └── AMP for Endpoints Connector.app
│       │   └── Contents
│       │       └──MacOS
│       │
│       └── AMP for Endpoints Service.app
│       │   └── Contents
│       │       └──MacOS
│       │           └── ampcli
│       │           └── ampdaemon
│       │           └── amscansvc
│       │           └── ampcreport
│       │           └── ampupdater
│       │           └── SupportTool
│       │
│       └── Support Tool.app
├── Library
│   ├── Application Support
│   │   └── Cisco
│   │       └── AMP for Endpoints Connector
│   │           └── SupportTool
│   └── Logs
│       └── Cisco
├── Users
│   └── *
│       └── Library
│           └── Logs
│               └── Cisco
└── opt
    └── cisco
        └── amp
            └── ampcli
Versões 1.18.0 e Mais Recentes
O conector Mac 1.18 introduz uma mudança na estrutura do diretório de aplicativos:
- O diretório de aplicativos foi renomeado de Cisco AMP para endpoints com destino ao Cisco Secure Endpoint.
A estrutura completa de diretórios para as versões 1.18.0 e mais recentes do conector Mac é a seguinte:
├── Applications
|   └── Cisco Secure Endpoint
|       └──Secure Endpoint Connector.app
|       |    └── Contents
|       |        └── MacOS
|       |
|       └── Secure Endpoint Service.app
|       |   └── Contents
|       |       └── MacOS
|       |           └── ampcli
|       |           └── ampdaemon
|       |           └── ampscansvc
|       |           └── ampcreport
|       |           └── ampupdater
|       |           └── SupportTool
|       |
|       └── Support Tool.app
Problemas conhecidos do macOS 11.0 e do Mac Connector 1.14.1.
- Diretrizes para a falha 10, Reinicialização necessária para carregar o módulo do kernel ou a extensão do sistema, podem estar incorretas se quatro ou mais Filtros de Conteúdo de Rede estiverem instalados no computador. Consulte o artigo Falhas do Conector Mac do Ponto de Extremidade Seguro da Cisco para obter mais detalhes.
Problemas conhecidos com o MacOS 10.15/11.0 e o Mac Connector 1.14.0.
- Algumas falhas levantadas pelo conector Mac podem ser levantadas inesperadamente. Consulte o artigo Falhas do Conector Mac do Cisco Secure Endpoint para obter mais detalhes.
- A falha 13, Excesso de extensões do sistema Network Content Filter, pode ser gerada após uma atualização. Uma reinicialização do computador resolve a falha nessa situação.
- Falha 15, Extensão do Sistema requer Acesso Total ao Disco, pode ser levantada após a reinicialização devido a um bug no macOS 11.0.0. Esse problema é corrigido no macOS 11.0.1. A falha pode ser resolvida por uma nova concessão de acesso total ao disco no painel Segurança e Privacidade nas Preferências do Sistema do macOS.
- Durante a instalação, o painel Segurança e Privacidade pode exibir Desenvolvedor de Espaço Reservado como o nome do aplicativo quando o macOS pede permissão para que as extensões de sistema do conector Mac sejam executadas. Isso ocorre devido a um bug no macOS 10.15. Marque as caixas ao lado de "Desenvolvedor de Espaço Reservado" para permitir que o conector Mac proteja o computador.
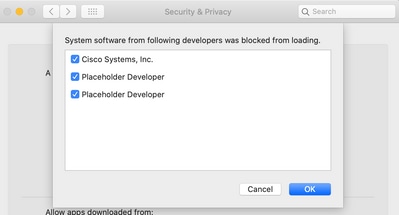
- O comando systemextensionsctl list pode ser usado para determinar quais extensões do sistema precisam de aprovação. As extensões de sistema com o estado [ativado aguardando usuário] nesta saída são exibidas como "Desenvolvedor de espaço reservado" na página de preferências do macOS mostrada anteriormente. Se mais de duas entradas Placeholder Developer forem mostradas na página Preferências, desinstale todos os softwares que usam extensões de sistema (incluindo o conector Mac) para que nenhuma extensão de sistema precise de aprovação e reinstale o conector Mac.
As extensões de sistema do conector Mac são identificadas da seguinte forma:
- A extensão de rede é mostrada como com.cisco.endpoint.svc.networkextension.
- A extensão Endpoint Security é mostrada com.cisco.endpoint.svc.securityextension.
- O comando systemextensionsctl list pode ser usado para determinar quais extensões do sistema precisam de aprovação. As extensões de sistema com o estado [ativado aguardando usuário] nesta saída são exibidas como "Desenvolvedor de espaço reservado" na página de preferências do macOS mostrada anteriormente. Se mais de duas entradas Placeholder Developer forem mostradas na página Preferências, desinstale todos os softwares que usam extensões de sistema (incluindo o conector Mac) para que nenhuma extensão de sistema precise de aprovação e reinstale o conector Mac.
- Durante a instalação, o prompt para permitir que o Filtro de Conteúdo monitore o tráfego de rede pode exibir (nulo) como o nome do aplicativo. Isso é causado por um bug no macOS 10.15. O usuário precisa selecionar Permitir para garantir a proteção do computador.
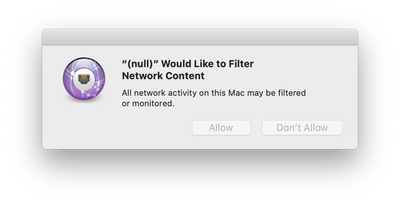
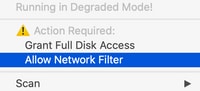
- Se o prompt foi ignorado porque Don't Allow foi escolhido, selecione "Allow Network Filter" (Permitir filtro de rede) no menu suspenso no ícone Agent (Agente)
 na barra de menus para abrir o prompt novamente.
- Depois de habilitado, o filtro Secure Endpoint Network Extension é listado na página Network Preferences.
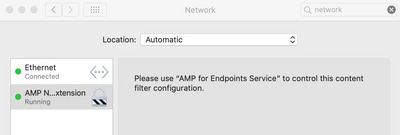
- No macOS 11, quando uma atualização do conector Mac 1.12 para o conector Mac 1.14 é realizada, a falha 4, System Extension Failed to Load, pode ser aumentada temporariamente enquanto o conector faz a transição das extensões do kernel para as novas extensões do sistema.
Problemas conhecidos durante a desinstalação de extensões do sistema
- Antes do macOS 12, ou quando o MDM não é usado, quando uma desinstalação do conector Mac é executada, o usuário é solicitado a inserir sua senha duas vezes para que as extensões do sistema possam ser desinstaladas. Esta é uma limitação do macOS e foi melhorada um pouco no macOS 12 com a adição da chave de perfil do MDM RemovableSystemExtensions descrita neste documento.
Script de Instalação de Implantação do Intune
- Um script que instala o conector Secure Endpoint no macOS mantido pela Microsoft está hospedado aqui:
Script de instalação do conector para Mac do Cisco AMP para endpoints
Conector Mac Renomeado (Versões 1.18.0 e Mais Recente)
Histórico das revisões
1 de dezembro de 2020
- O conector Mac 1.14.1 não usa mais extensões de sistema no macOS 10.15.
- Orientações adicionais sobre verificação de terminal quais extensões de sistema do "Placeholder Developer" precisam de aprovação com o conector Mac 1.14.0.
9 Nov 2020
- ID do pacote corrigida na carga MDM CodeRequirement de acesso total ao disco.
3 Nov 2020
- A data de lançamento do conector Mac 1.14.0 é novembro de 2020.
- O conector Mac 1.14.0 usa as extensões de sistema com macOS 10.15.5 e posterior. Anteriormente, era 10.15.6.
- Adicionada a seção Problemas conhecidos.
- Estrutura de tópicos de diretório atualizada.
3 de junho de 2021
- Instruções adicionais para conceder acesso total ao disco para o Cisco Orbital.
13 de outubro de 2021
- Remoção adicionada de Mac Connector macOS Extensions com seção MDM.
- Adicionados problemas conhecidos para a seção Desinstalação de extensões do sistema.
25 de fevereiro de 2022
- Renomear marca
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
6.0 |
27-Oct-2026
|
Recertificação |
5.0 |
03-Oct-2022
|
Marcas corrigidas no exemplo de perfil de configuração MDM. |
4.0 |
01-Sep-2022
|
- Adicionado à seção de consultoria, declarando que o conector Mac 1.20 introduz suporte orbital em hardware de silício da Apple - Edições para conformidade com o CCW |
3.0 |
28-Feb-2022
|
Renovação da marca do conector |
2.0 |
13-Oct-2021
|
Informações adicionais sobre extensões de sistema removíveis |
1.0 |
12-Aug-2021
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)