Introdução
Este documento descreve como instalar e configurar a comunicação entre dois Virtual Route Forwarders (VRFs), também conhecidos como Contextos com um ambiente de Application Centric Infrastructure (ACI). Este procedimento se aplica a VRFs em espaços separados ou no mesmo espaço.
Note: Esta configuração foi testada em versões até 2.2(1). As capturas de tela neste artigo podem variar um pouco com as versões posteriores.
Terminologia/acrônimos
EPG - Grupo de endpoint
Contexto - conhecido na GUI da ACI como VRF. Esta é uma instância dentro de um Espaço.
BD - Bridge Domain (Domínio de ponte)
Topologia:

Comunicação entre o Grupo de Ponto Final do provedor - EPG-X no Locatário-X e o provedor EPG-Y no Locatário-Y:
- Configure a sub-rede compartilhada para EPG-X no EPG (ao contrário de sob o domínio da ponte (BD). Este será o EPG do provedor.
- Configure a sub-rede compartilhada para EPG-Y no EPG ou no BD. Este será o EPG do consumidor.
- Crie um contrato global no Locatário-X para o tráfego que deseja permitir.
- Adicione esse contrato conforme fornecido ao EPG-X.
- Exporte esse contrato do Locatário-X para o Locatário-Y.
- Adicione o contrato importado no Locatário Y como uma interface de contrato consumida ao EPG-Y.
Note: Você também pode usar um contrato no espaço Comum (ao qual ambos os espaços têm acesso), caso em que você pode pular a etapa de exportação/importação acima.
Etapas detalhadas:
Configure a sub-rede compartilhada para EPG-X no EPG.

Certifique-se de que esteja marcado como Compartilhado para permitir vazamento de rota.
Configure a sub-rede compartilhada para EPG-Y no EPG ou no BD.

Certifique-se de que esteja marcado como Compartilhado para permitir vazamento de rota. Neste exemplo, a sub-rede para EPG-Y foi criada em seu BD.
Crie um contrato no Locatário-X para o tráfego que deseja permitir.

Certifique-se de marcar o Escopo como Global.

O tráfego é permitido com o filtro padrão encontrado no espaço Common.
NOTE: Se o assunto estiver marcado como Apply Both Directions, o tráfego poderá se originar de qualquer um dos EPGs, semelhante a quando você configurar a comunicação dentro do contexto.
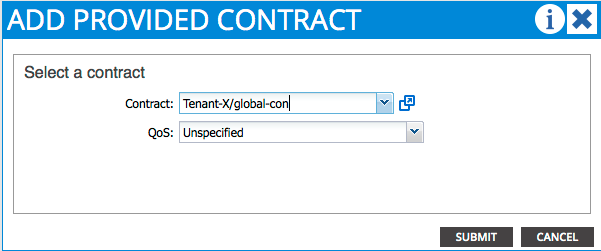
Adicione o contrato que você criou ao EPG-X como um contrato fornecido.

Exporte esse contrato do Locatário-X para o Locatário-Y.


NOTE: Se você configurar o roteamento entre VRFs entre dois VRFs no mesmo Locatário, não haverá necessidade de exportar/importar o contrato.

Quando você pressionar Enviar, o contrato será exibido em Contratos Importados no Espaço Y.
Adicione o contrato importado no Locatário Y como uma interface de contrato consumida ao EPG-Y.


Use esta seção para confirmar se a sua configuração funciona corretamente.
As rotas IP são exportadas entre Virtual Route Forwarders (VRFs). As rotas entre os contextos estão destacadas em negrito:
calo2-leaf2# show ip route vrf Tenant-X:Context-X

IP Route Table for VRF "Tenant-X:Context-X"

'*' denotes best ucast next-hop

'**' denotes best mcast next-hop

'[x/y]' denotes [preference/metric]

'%<string>' in via output denotes VRF <string>


10.10.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:14:59, static

10.10.10.1/32, ubest/mbest: 1/0, attached

    *via 10.10.10.1, vlan34, [1/0], 00:15:06, local

192.168.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:14:59, static


calo2-leaf2# show ip route vrf Tenant-Y:Context-Y

IP Route Table for VRF "Tenant-Y:Context-Y"

'*' denotes best ucast next-hop

'**' denotes best mcast next-hop

'[x/y]' denotes [preference/metric]

'%<string>' in via output denotes VRF <string>


10.10.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:15:17, static

192.168.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:15:17, static

192.168.10.1/32, ubest/mbest: 1/0, attached

    *via 192.168.10.1, vlan38, [1/0], 00:15:17, local

 Feedback
