Catalyst 1300의 권한 부여 메시지 유형 변경
목표
이 문서의 목적은 Catalyst 1300 스위치의 권한 부여 메시지 유형 변경에 대한 개요를 제공하는 것입니다.
적용 가능한 디바이스 | 소프트웨어 버전
- Catalyst 1200 스위치 | 4.1.3.36
- Catalyst 1300 스위치 | 4.1.3.36
소개
CoA(Change of Authorization)는 RADIUS 프로토콜의 확장으로서 AAA 또는 dot1x 사용자 세션에 대한 동적 변경을 허용합니다. AAA의 그룹 사용자에 대한 정책이 변경되면 관리자는 AAA 서버(예: Cisco ISE)에서 RADIUS CoA 패킷을 전송하여 인증을 다시 초기화하고 새 정책을 적용할 수 있습니다.
이 기능을 사용하려면 RADIUS 서버(Dynamic Authorization Client)와 Catalyst 스위치(Dynamic Authorization Server) 간의 통신이 필요합니다. 아래 네트워크 다이어그램에서 볼 수 있듯이 Dynamic Authorization Client는 Dynamic Authorization Server에 연결 끊기 또는 CoA 메시지를 보내고 스위치는 응답을 제공합니다.
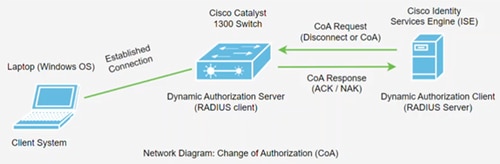
디바이스는 다음 CoA 작업을 지원합니다.
- CoA Session Reauth - 이 옵션은 reauthenticate 명령으로 CoA 패킷을 전송하여 포트에서 강제로 재인증합니다.
- CoA 세션 종료 - 관리자 요청을 기반으로 종료 명령과 함께 연결 끊기 요청을 보냅니다.
- CoA Port Bounce(CoA 포트 바운스) - Bounce Host Port(바운스 호스트 포트) 명령을 사용하여 CoA 요청 패킷을 전송합니다. 그러면 스위치에서 포트를 비활성화했다가 다시 활성화할 수 있습니다.
- 포트 바운스를 통한 CoA 세션 종료 - 기존 세션을 종료하고 포트를 반송합니다.
- CoA Session Termination with Port Shutdown - 세션을 종료하고 관리적으로 포트를 종료합니다.
Catalyst 1300 스위치에서는 CoA Sanet 세션 쿼리가 지원되지 않습니다.
CoA 요청 응답 코드
RFC 5176에 설명된 대로 CoA 요청은 세션 식별, 호스트 재인증 및 세션 종료를 허용하는 데 사용됩니다. 이 모델에는 단일 요청(CoA-Request)과 두 개의 가능한 응답 코드가 포함되어 있습니다.
- CoA 승인 (ACK) [CoA-ACK]
- CoA NAK(Non-Acknowledgment) [CoA-NAK]
요청은 CoA 클라이언트(일반적으로 RADIUS 또는 정책 서버)에서 시작되어 리스너 역할을 하는 디바이스로 전달됩니다.
CoA ACK 응답 코드
권한 부여 상태가 성공적으로 변경되면 ACK(Positive Acknowledgment)가 전송됩니다. CoA ACK 내에서 반환되는 특성은 CoA 요청에 따라 달라질 수 있습니다.
CoA NAK 응답 코드
NAK(Negative Acknowledgment)는 권한 부여 상태를 변경하지 못했음을 나타내며, 실패 이유를 나타내는 특성을 포함할 수 있습니다.
지원되는 명령 및 응답
CoA는 전체 RADIUS 프로토콜의 확장이며 ISE 서버가 스위치의 UDP 포트 1700으로 패킷을 전송합니다.
- 40 - Disconnect-Request - 스위치에서 처리됩니다. 스위치는 Disconnect-ACK 또는 Disconnect-NAK로 응답합니다.
- 41 - Disconnect-ACK - 스위치에서 보냄
- 42 - Disconnect-NAK - 스위치에서 보냄
- 43 - CoA-Request - 스위치에서 처리됩니다. 스위치는 CoA-ACK 또는 CoA-NAK로 응답합니다.
- 44 - CoA-ACK - 스위치에 의해 전송됨
- 45 - CoA-NAK - 스위치로 전송
RADIUS 패킷 유형 코드는 RFC3575에 정의되어 있습니다.
결론
이제 CoA 메시지 유형을 이해했으므로 다음 문서를 참조하여 Catalyst 1300 스위치에서 CoA를 구성하십시오.
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
1.0 |
05-Mar-2025
|
최초 릴리스 |
 피드백
