소개
이 문서에서는 Cisco ISE(Identity Services Engine)와 NAD(Network Access Device)의 호환성을 확인하는 방법에 대해 설명합니다.
ISE에서 RADIUS 및 TACACS 프로토콜 지원
네트워크 디바이스가 표준 RADIUS 및 TACACS 프로토콜을 사용하여 액세스 제어 요청을 발행할 수 있는 경우 ISE가 이를 지원할 수 있습니다!
ISE는 RADIUS를 지원하여 네트워크 디바이스의 하드웨어 및 소프트웨어가 지원하는 모든 시행 메커니즘을 통해 액세스 제어를 수행합니다.
IEEE 802.1X 표준으로 포트 기반 액세스 제어를 수행하는 지정된 네트워크 디바이스의 기능은 소프트웨어이며 하드웨어에 의존하는 경우가 많습니다. 단순히 RADIUS를 지원한다고 해서 네트워크 디바이스가 MAB(MAC Authentication Bypass), RADIUS CoA(Change of Authorization) [RFC-5176], 레이어-3/4 ACL(Access Control List), 도메인 기반 ACL, URL 리디렉션 또는 Cisco TrustSec을 통한 소프트웨어 정의 세그멘테이션과 같은 많은 유용한 시행 기능을 지원한다는 의미는 아닙니다. 특정 네트워크 장치의 기능을 항상 알려줄 수는 없으며 공급업체 또는 제품 팀과 함께 조사해야 할 수도 있습니다.
사람들이 물을 때; ISE가 내 네트워크 디바이스를 지원합니까? 즉, ISE가 오래되고 저렴한 이 스위치를 사용하더라도 최신 액세스 제어 기능을 모두 제공할 수 있습니까?
이와 같이 비용이 덜 드는 구형 스위치의 경우 ISE는 SNMP CoA 및 인증 VLAN과 같은 기능을 제공하여 게스트, BYOD 및 포스처 플로우를 처리하는 데 필요한 일부 유사한 기능을 제공합니다.
ISE 호환성 가이드
각 ISE 릴리스에 대해 Cisco의 품질 보증(QA) 팀이 어떤 검증을 받았는지 항상 ISE 호환성 가이드를 확인합니다.
ISE를 위한 네트워크 디바이스 기능
다음은 ISE 기능을 제공하는 데 일반적으로 필요한 최신 네트워크 디바이스 기능입니다.
| ISE 기능 |
네트워크 디바이스 기능 |
| AAA |
802.1X, MAB, VLAN 할당, 다운로드 가능한 ACL |
| 프로파일링 |
RADIUS CoA 및 프로파일링 프로브 |
| BYOD |
RADIUS CoA, URL 리디렉션 + SessionID |
| 게스트 |
RADIUS CoA, URL 리디렉션 + SessionID, 로컬 웹 인증 |
| 게스트 발신 URL |
RADIUS CoA, URL 리디렉션 + SessionID, 로컬 웹 인증 |
| 상태 |
RADIUS CoA, URL 리디렉션 + SessionID |
| MDM |
RADIUS CoA, URL 리디렉션 + SessionID |
| 트러스트섹(TrustSec) |
SGT 분류 |
네트워크 디바이스에 ISE 기능에 대한 모든 기능이 없는 경우 어떻게 해야 합니까?
NAD(Network Access Device) 프로파일을 생성합니다.
네트워크 디바이스의 기능을 어떻게 알고 계십니까?
검증된 하드웨어 및 소프트웨어 조합에 대한 기능은 ISE 호환성 가이드에서 편리하게 설명합니다. 다른 모든 벤더의 웹 사이트, 제품 설명서, 포럼 등에 대해 이 정보를 조사해야 합니다. 어떤 기능이 작동하고 어떤 기능이 작동하지 않는지 알아보고 다양한 기능 조합을 위한 네트워크 디바이스 프로필을 만들기 위해 랩에서 플레이해야 할 수도 있습니다.
ISE 호환성 가이드에서 하드웨어 또는 소프트웨어를 볼 수 없습니다.
하드웨어 모델 또는 소프트웨어 릴리스가 명시적으로 나열되지 않았다고 해서 작동하지 않는 것은 아닙니다. ISE에서 검증하지 않은 경우에만 해당됩니다. ISE Compatibility Guides의 Supported Network Access Devices(지원되는 네트워크 액세스 디바이스) 섹션은 ISE가 벤더 또는 모델과 상관없이 RADIUS를 지원한다고 명시합니다.
|
Cisco ISE는 표준 기반 인증을 위해 (Cisco IOS 12.x와 유사한) 일반적인 RADIUS 동작을 구현하는 모든 Cisco 또는 비 Cisco RADIUS 클라이언트 NAD(Network Access Device)와의 상호 운용성을 지원합니다.
|
ISE는 RADIUS, 관련 RFC 표준, TACACS+와 같은 프로토콜 표준을 지원합니다. 네트워크 디바이스가 RADIUS 및/또는 TACACS+를 지원하는 경우 ISE가 이를 지원할 수 있습니다!
Cisco 디바이스와 타사 디바이스가 모두 나열되지 않을 수 있는 이유는 다양합니다.
- QA 팀은 모든 ISE 릴리스에서 모든 하드웨어 및 소프트웨어의 조합을 테스트할 여력이 없습니다.
- 새 하드웨어 플랫폼을 구매하고 테스트해야 하며, 이는 일반적으로 하드웨어 릴리스 후 6-9개월 내에 발생합니다.
- 하드웨어 제품군의 모든 모델은 검증되지 않습니다. 한 모델을 선택한 다음 하드웨어 제품군을 나타내는 데 사용됩니다.
- 모든 소프트웨어 릴리스는 검증되지 않습니다. QA 검증 계획을 위한 실제 ISE 릴리스보다 몇 개월 전에 플랫폼 팀에서 권장하는 하나의 릴리스된 플랫폼 소프트웨어 버전이 선택됩니다.
- 이전 ISE 릴리스는 최신 네트워크 디바이스 소프트웨어로 테스트되지 않지만 표준에 따라 테스트되어야 합니다.
ISE로 정확히 무엇을 할 수 있는지는 네트워크 디바이스의 하드웨어 및 소프트웨어 기능에 의해 결정됩니다. 프로덕션 환경에 구축하기 전에 ISE를 사용하여 실습에 있는 네트워크 디바이스 하드웨어 및 소프트웨어를 사용해 보는 것이 좋습니다. 따라서 예상대로 작동하는지 확신할 수 있습니다.
ISE NAD(Network Access Device) 프로파일
다음 항목이 있는 경우:
- 타사 하드웨어
- 저렴한 로우엔드 네트워크 디바이스 하드웨어
- 이전 네트워크 디바이스 하드웨어
- 이전 네트워크 디바이스 소프트웨어
그런 다음 ISE 서드파티 NAD 프로파일 및 구성을 사용하거나 사용자 지정 NAD 프로파일을 생성할 수 있습니다. NAD 프로파일을 사용하면 RADIUS CoA용 사용자 지정 포트에 있거나 URL 리디렉션 대신 인증 VLAN을 사용해야 하는 경우 ISE가 네트워크 디바이스와 통신하는 방법을 완전히 사용자 지정할 수 있습니다.
인증 VLAN 지원
802.1X를 지원하지 않는 구형 레거시 스위치가 있는 경우 ISE는 인증 VLAN을 사용하여 엔드포인트를 제어할 수 있습니다. 이는 DNS 및 DHCP를 사용하여 사용자가 인증할 수 있는 웹 포털에 HTTP 트래픽을 리디렉션하는 매우 간단한 제어 방법입니다. 자세한 내용은 ISE 관리자 가이드의 Cisco ISE에서 서드파티 네트워크 디바이스 지원을 참조하십시오.
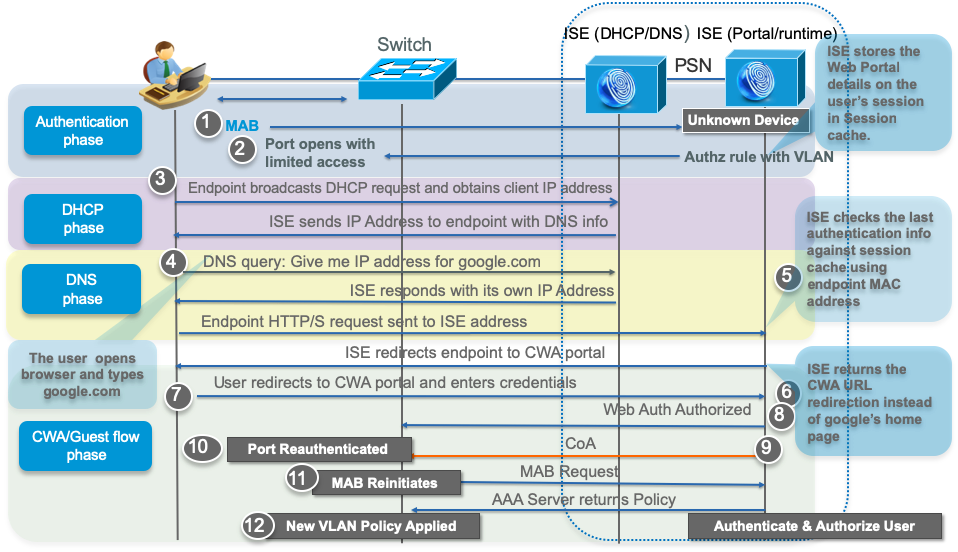
인증 VLAN 사용 문제
- 포트당 여러 디바이스를 제어할 수 없습니다.
- 트래픽 필터링은 L2 VLAN을 통해 매우 간결합니다. VACL 또는 VRF를 제외한 L3/4 IP/프로토콜/포트 제어는 없습니다.
- VLAN 내에서 East/West 세그멘테이션을 수행하지 않으면 악성코드가 신뢰할 수 없거나 신뢰할 수 없는 VLAN 내의 다른 엔드포인트로 쉽게 확산됩니다.
 피드백
