CESA용 AnyConnect NVM 및 Splunk 구성
다운로드 옵션
편견 없는 언어
본 제품에 대한 문서 세트는 편견 없는 언어를 사용하기 위해 노력합니다. 본 설명서 세트의 목적상, 편견 없는 언어는 나이, 장애, 성별, 인종 정체성, 민족 정체성, 성적 지향성, 사회 경제적 지위 및 교차성에 기초한 차별을 의미하지 않는 언어로 정의됩니다. 제품 소프트웨어의 사용자 인터페이스에서 하드코딩된 언어, RFP 설명서에 기초한 언어 또는 참조된 서드파티 제품에서 사용하는 언어로 인해 설명서에 예외가 있을 수 있습니다. 시스코에서 어떤 방식으로 포용적인 언어를 사용하고 있는지 자세히 알아보세요.
이 번역에 관하여
Cisco는 전 세계 사용자에게 다양한 언어로 지원 콘텐츠를 제공하기 위해 기계 번역 기술과 수작업 번역을 병행하여 이 문서를 번역했습니다. 아무리 품질이 높은 기계 번역이라도 전문 번역가의 번역 결과물만큼 정확하지는 않습니다. Cisco Systems, Inc.는 이 같은 번역에 대해 어떠한 책임도 지지 않으며 항상 원본 영문 문서(링크 제공됨)를 참조할 것을 권장합니다.
목차
소개
이 문서에서는 AnyConnect 4.7.x 이상을 실행하는 최종 사용자 시스템에 Cisco AnyConnect NVM(Network Visibility Module)을 설치 및 구성하는 방법과 관련 Splunk Enterprise 구성 요소 및 NVM Collector를 설치 및 구성하는 방법에 대해 설명합니다.
사전 요구 사항
요구 사항
다음 주제에 대한 지식을 보유하고 있으면 유용합니다.
- NVM이 포함된 AnyConnect 4.7.x 이상
- AnyConnect 라이센싱
- ASDM(Adaptive Security Device Manager) 7.5.1 이상
- Splunk Enterprise 및 Splunk 앱 및 애드온 설치 방법에 대한 숙지
사용되는 구성 요소
이 문서의 정보는 다음 소프트웨어 및 하드웨어 버전을 기반으로 합니다.
-
Cisco AnyConnect Security Mobility Client 4.7.x 이상
-
Cisco AnyConnect 프로파일 편집기
-
Cisco ASA(Adaptive Security Appliance), 버전 9.5.2
-
Cisco ASDM(Adaptive Security Device Manager) 버전 7.5.1
-
Splunk Enterprise 7.x 이상(지원되는 모든 Linux 플랫폼에 올인원으로 설치됨) CentOS 권장)
-
지원되는 모든 Linux를 컬렉터 디바이스로 설치
참고: 컬렉터는 동일한 서버에서 실행할 수 있습니다. 자세한 내용은 Cisco CESA(Endpoint Security Analytics) Built on Splunk Quickstart POV Kit & Deployment Guide를 참조하십시오.
이 문서의 정보는 특정 랩 환경의 디바이스를 토대로 작성되었습니다. 이 문서에 사용된 모든 디바이스는 초기화된(기본) 컨피그레이션으로 시작되었습니다. 현재 네트워크가 작동 중인 경우 모든 명령의 잠재적인 영향을 미리 숙지하시기 바랍니다.
배경 정보
Cisco AnyConnect NVM은 조직이 네트워크에서 엔드포인트 및 사용자 동작을 확인할 수 있도록 해주는 고가치 엔드포인트 텔레메트리의 지속적인 피드를 제공합니다. NVM은 온프레미스 및 오프프레미스 모두에서 엔드포인트와 함께 사용자, 애플리케이션, 디바이스, 위치, 목적지 등 중요한 컨텍스트에서 플로우를 수집합니다. Splunk Enterprise는 텔레메트리 데이터를 사용하고 분석 기능 및 보고서를 제공합니다.
이 기술은 새로운 Cisco CESA(Endpoint Security Analytics) 솔루션의 일부로서 AnyConnect NVM with Splunk Enterprise의 컨피그레이션 예입니다.
- CESA with Splunk의 전체 개요 POV(Proof-of-Value)는 Splunk Quickstart POV Kit & Deployment Guide에 구축된 Cisco CESA(Endpoint Security Analytics)를 참조하십시오.
- Splunk의 CESA NVM 대시보드에 대한 지침은 CESA(Cisco Endpoint Security Analytics) 대시보드 개요 및 FAQ를 참조하십시오.
- 솔루션에 대한 자세한 내용은 Splunk 기반의 Cisco Endpoint Security Analytics를 참조하십시오.
이러한 구성 요소가 솔루션을 구성합니다.
- NVM(Network Visibility Module)이 활성화된 Cisco AnyConnect Secure Mobility Client
- Cisco CESA(Endpoint Security Analytics) App for Splunk
- Splunk용 CESA(Cisco Endpoint Security Analytics) 애드온
- NVM 컬렉터(NVM TA 애드온과 함께 zip 파일에 번들로 제공)
Cisco AnyConnect Secure Mobility Client - VPN 이상
Cisco AnyConnect는 기업을 보호하기 위해 여러 보안 서비스를 제공하는 통합 에이전트입니다. AnyConnect는 엔터프라이즈 VPN 클라이언트로 가장 일반적으로 사용되지만, 엔터프라이즈 보안의 다양한 측면에 맞는 추가 모듈을 지원합니다. 추가 모듈은 보안 상태 평가, 웹 보안, 악성코드 차단, 네트워크 가시성 등의 보안 기능을 지원합니다.
이 기술은 NVM에 대한 것으로, Cisco AnyConnect와 통합되어 관리자에게 엔드포인트 애플리케이션 사용을 모니터링할 수 있는 기능을 제공합니다. Cisco AnyConnect에 대한 자세한 내용은 Cisco AnyConnect Secure Mobility Client 관리자 설명서, 릴리스 4.7을 참조하십시오.
IPFIX(인터넷 프로토콜 흐름 정보 내보내기)
IPFIX는 IETF 프로토콜로서 회계, 감사, 보안 등 다양한 용도로 IP 플로우 정보를 내보내기 위한 표준을 정의합니다. IPFIX는 Cisco NetFlow 프로토콜 v9를 기반으로 하지만 직접 호환되지 않습니다. Cisco nvzFlow는 IPFIX 프로토콜을 기반으로 하는 프로토콜 사양입니다. IPFIX는 정보를 전달하기 위해 새로운 매개변수를 정의할 수 있는 확장 가능한 프로토콜입니다. Cisco nvzFlow 프로토콜은 IPFIX 표준을 확장하며 새로운 정보 요소를 정의합니다. 또한 프로토콜은 AnyConnect NVM에서 사용되는 텔레메트리의 일부로 전달되는 IPFIX 템플릿의 표준 집합을 정의합니다.
IPFIX에 대한 자세한 내용은 다음 RFC를 참조하십시오.
IPFIX NVM 컬렉터
컬렉터는 IPFIX 데이터를 수신하고 저장하는 서버입니다. 그런 다음 이 데이터를 Splunk에 제공할 수 있습니다.
Cisco는 nvzFlow 프로토콜을 위해 특별히 설계된 컬렉터를 제공하며 Splunk용 CESA TA Add-On과 함께 번들로 제공됩니다. 컬렉터는 Splunk 서버와 동일한 박스(올인원), 무거운 전달자 또는 독립형 Linux 박스에 설치할 수 있습니다.
컬렉터에 대한 자세한 내용은 Cisco NVM(Network Visibility) 컬렉터를 참조하십시오.
Splunk Enterprise
Splunk Enterprise는 진단 데이터를 수집하고 분석하여 IT 인프라에 대한 유용한 정보를 제공하는 강력한 툴입니다. 관리자가 네트워크 상태를 파악하는 데 도움이 되는 데이터를 원스톱으로 수집할 수 있는 위치를 제공합니다.
Splunk는 Cisco 파트너이며 CESA 솔루션은 Cisco와 협력하여 개발되었습니다. 자세한 내용은 Splunk 기반의 Cisco Endpoint Security Analytics를 참조하십시오.
구축 개요
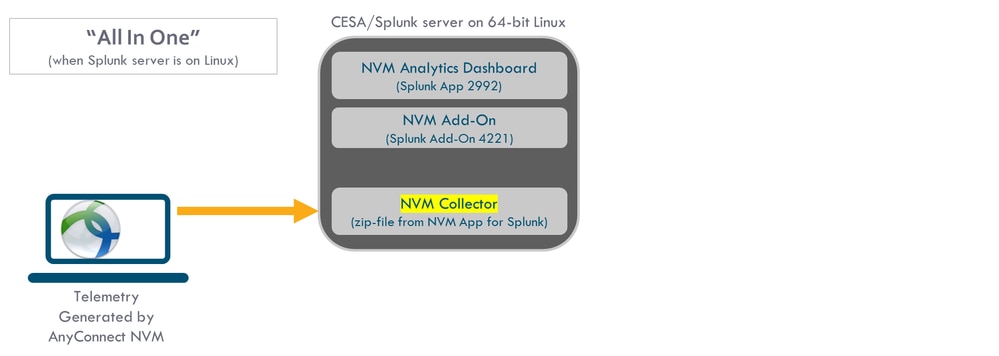
이 문서에서는 구축에 대한 개요를 가장 간단한 형식으로 제공합니다. 이는 64비트 Linux에서 실행되는 올인원 컨피그레이션입니다.
이 다이어그램은 대부분의 데모에 사용되는 컨피그레이션을 보여줍니다. 이 컨피그레이션은 소규모 프로덕션 구축에서도 유용합니다.
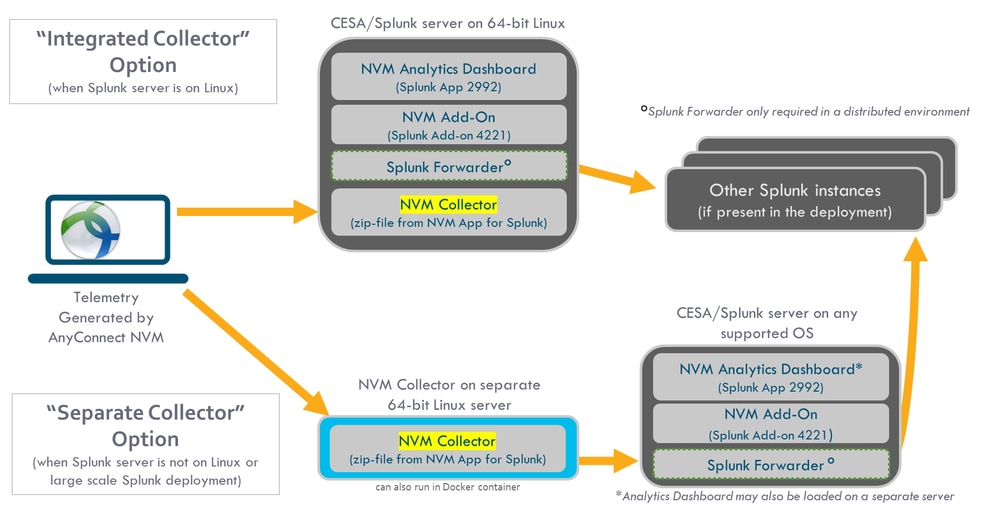
이 다이어그램은 구축에 사용할 수 있는 보다 포괄적인 옵션 집합을 보여줍니다. 일반적으로 프로덕션 설정은 배포되며 여러 Splunk Enterprise 노드가 있습니다.
토폴로지
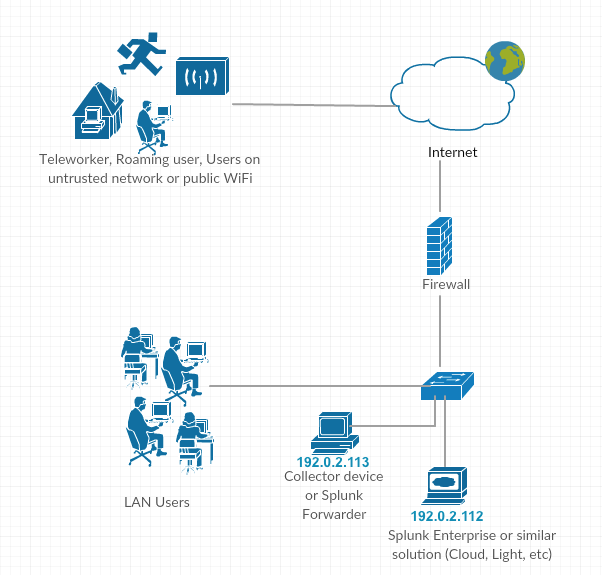
이 기술의 IP 주소 규칙:
- 컬렉터 IP 주소: 192.0.2.123
- Splunk IP 주소: 192.0.2.113
구성
이 섹션에서는 Cisco NVM 구성 요소의 컨피그레이션에 대해 설명합니다. AnyConnect NVM 구축 및 컨피그레이션 프로필에 대한 개요는 How to Implement the AnyConnect Network Visibility Module도 참조하십시오.
DTLS 지원을 위한 NVM 구성
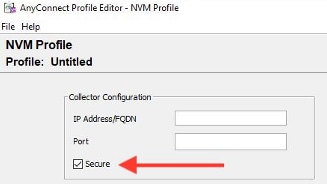
이제 NVM은 DTLS를 통해 컬렉터에 데이터를 안전하게 전송하도록 구성할 수 있습니다. 이 모드는 NVM 프로파일 편집기에서 구성할 수 있습니다. '보안' 확인란을 선택하면 NVM은 DTLS를 전송으로 사용합니다. DTLS 연결을 통과하려면 엔드포인트에서 DTLS 서버(컬렉터) 인증서를 신뢰해야 합니다. 신뢰할 수 없는 인증서는 자동으로 거부됩니다. DTLS 1.2는 지원되는 최소 버전입니다. DTLS 지원에는 CESA Splunk App v3.1.2 이상의 컬렉터가 필요합니다. 컬렉터는 하나의 모드에서만 작동합니다. 보안 또는 비보안.
인증서 요구 사항
- 컬렉터 인증서는 클라이언트에서 신뢰해야 합니다. AnyConnect에 컨피그레이션이 없으므로 인증서 체인을 신뢰할 수 있는지 확인하십시오.
- 인증서는 PEM 형식이어야 합니다.
- 인증서 키 비밀번호를 지원하지 않습니다. 참고: Cisco ISE(Identity Services Engine) 내부 CA(Certificate Authority)에는 1개가 필요합니다.
- 모든 인증서는 AnyConnect 클라이언트 시스템이 신뢰하는 경우(내부 PKI(Public Key Infrastructure), 잘 알려진 경우 등) 컬렉터에서 사용할 수 있습니다.
- 컨피그레이션 파일이 업데이트된 후 AnyConnect NVM 서비스를 다시 시작해야 합니다(단일 클라이언트 테스트의 경우). ISE 또는 ASA(Adaptive Security Appliance)에서 푸시되는 프로필의 경우 클라이언트 머신이 네트워크에서 연결을 끊은 다음 다시 연결해야 합니다.
-
AnyConnect NVM 프로파일 컬렉터 컨피그레이션은 IP 또는 FQDN으로 설정해야 합니다. 이 선택 사항은 인증서의 CN(Common Name)에 사용되는 값에 따라 달라집니다. IP 주소가 변경될 경우 FQDN(Fully Qualified Domain Name)이 항상 선호됩니다.
- IP 주소를 사용하는 경우 컬렉터 인증서 CN 또는 SAN(주체 대체 이름)에 해당 IP가 있어야 합니다.
- FQDN을 인증서의 CN으로 사용하는 경우 NVM 프로필은 컬렉터와 동일한 FQDN을 가져야 합니다.
AnyConnect 컨피그레이션(4.9.3043 이상)
NVM 프로필의 경우, 컬렉터 IP/포트 아래에 "Secure(보안)"라는 새 확인란이 있습니다.
독립형 AnyConnect NVM 모듈
독립형 모듈에는 AnyConnect 4.8.01090 이상이 필요합니다. Cisco AnyConnect Secure Mobility Client 관리자 설명서, 릴리스 4.9를 참조하십시오. 또한 이 독립형 설명서를 참조하십시오. AnyConnect Network Visibility Module 구현 방법.
AnyConnect 구축이 없거나 다른 VPN 솔루션을 사용하는 경우, NVM 요구에 맞게 NVM 독립형 패키지를 설치할 수 있습니다. 이 패키지는 독립적으로 작동하지만 현재 AnyConnect NVM 솔루션과 동일한 수준의 플로우 수집을 엔드포인트에서 제공합니다. 독립형 NVM을 설치할 경우 활성 프로세스(예: macOS(Macintosh 운영 체제)의 활동 모니터)가 사용을 나타냅니다.
독립형 NVM은 NVM 프로파일 편집기로 구성되며, TND(Trusted Network Detection) 컨피그레이션은 필수입니다. NVM은 TND 구성을 사용하여 엔드포인트가 기업 네트워크에 있는지 확인한 다음 적절한 정책을 적용합니다.
트러블슈팅 및 로깅은 AnyConnect 패키지에서 설치할 수 있는 AnyConnect DART(Diagnostic and Reporting Tools)에서 계속 수행됩니다.
독립형 옵션을 사용하려면 먼저 TND를 활용하기 위해 Core VPN 모듈을 설치해야 합니다. 코어 VPN 타일이 UI(사용자 인터페이스)에 표시되었으므로 최종 사용자가 특히 다른 벤더의 VPN 솔루션을 사용하는 경우 혼동을 일으킬 수 있습니다.
독립형 옵션을 사용할 경우 TND를 구성하는 데 코어 VPN 프로필을 사용하지 않습니다. 이제 NVM 프로필을 TND에 대해 직접 구성할 수 있습니다.
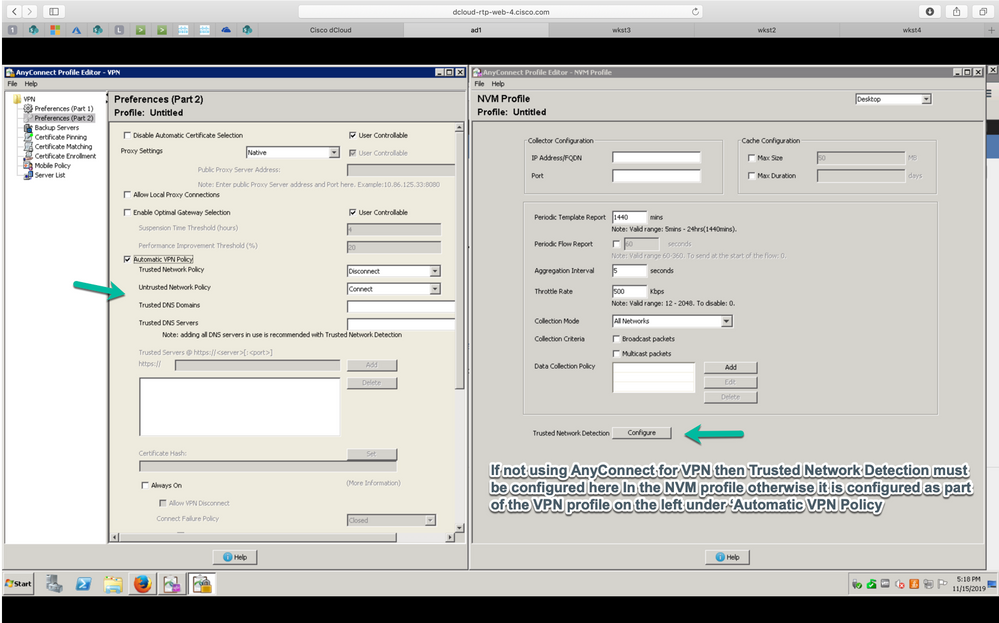
AnyConnect NVM 클라이언트 프로파일
AnyConnect NVM 컨피그레이션은 컬렉터 IP 주소 및 포트 번호에 대한 정보와 함께 다른 정보가 포함된 XML 파일에 저장됩니다. 컬렉터 IP 주소 및 포트 번호는 NVM 클라이언트 프로파일에서 올바르게 구성되어야 합니다.
NVM 모듈의 올바른 작동을 위해, XML 파일은 이 디렉토리에 위치해야 합니다.
- Windows 7 이상: %ALLUSERSPROFILE%\Cisco\Cisco AnyConnect Secure Mobility Client\NVM
- Mac OSX의 경우: /opt/cisco/anyconnect/nvm
프로파일이 Cisco ASA/ISE에 있는 경우 AnyConnect NVM 구축과 함께 자동 구축됩니다.
XML 프로필 예:
<?xml version="1.0" encoding="UTF-8"?>
-<NVMProfile xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xsi:noNamespaceSchemaLocation="NVMProfile.xsd">
-<CollectorConfiguration>
<CollectorIP>192.0.2.123</CollectorIP>
<Port>2055</Port>
</CollectorConfiguration>
<Anonymize>false</Anonymize>
<CollectionMode>all</CollectionMode>
</NVMProfile>
NVM 프로파일은 다음 툴을 사용하여 생성할 수 있습니다.
- Cisco ASDM
- AnyConnect 프로파일 편집기
- ISE
ASDM을 통해 NVM 클라이언트 프로파일 구성
AnyConnect NVM이 Cisco ASA를 통해 구축된 경우 이 방법이 선호됩니다.
-
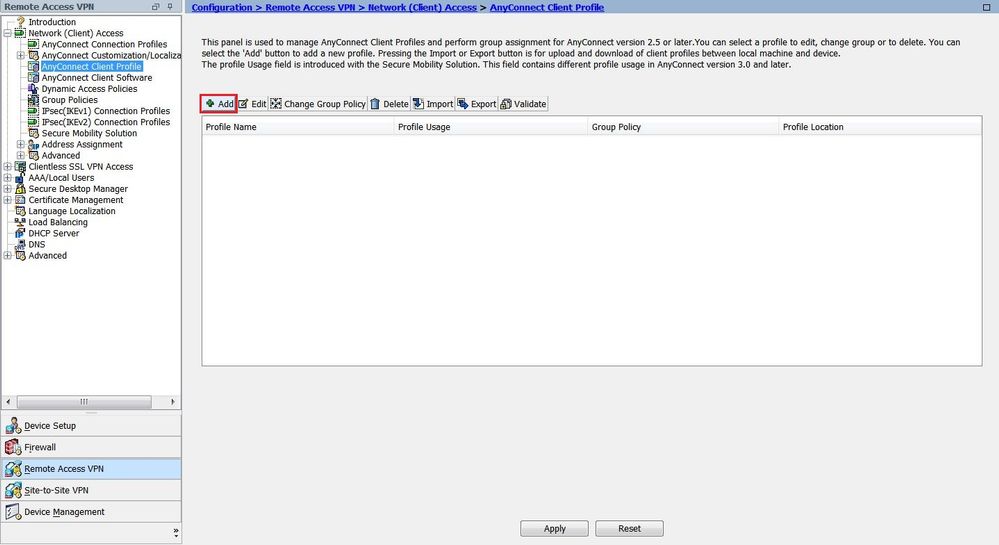
Configuration(구성) > Remove Access VPN(액세스 VPN 제거) > Network (Client) Access(네트워크(클라이언트) 액세스) > AnyConnect Client Profile(AnyConnect 클라이언트 프로파일)로 이동합니다.
-
이미지에 표시된 대로 Add를 클릭합니다.
-
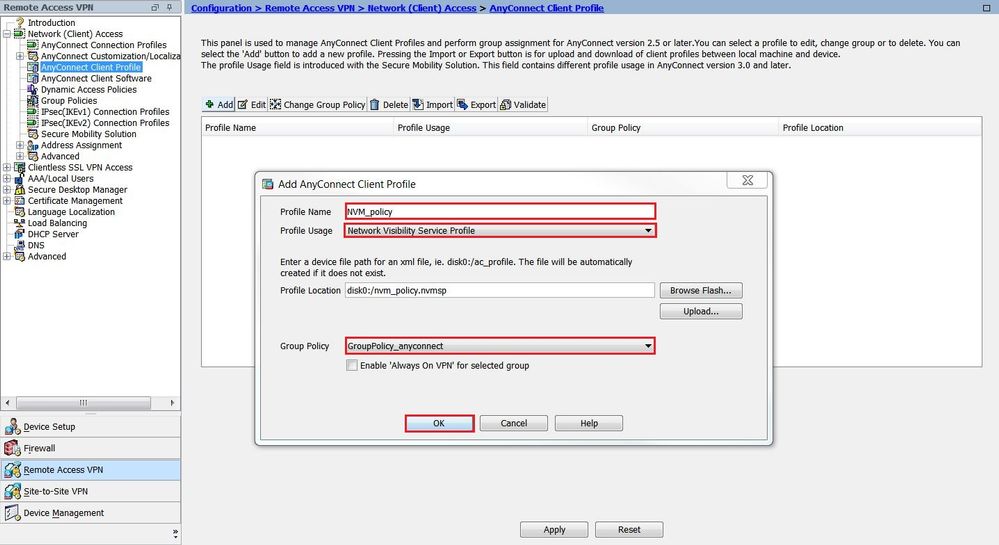
프로필에 이름을 지정합니다. Profile Usage(프로필 사용)에서 Network Visibility Service Profile(네트워크 가시성 서비스 프로필)을 선택합니다.
-
이미지에 표시된 대로 AnyConnect 사용자가 현재 사용 중인 그룹 정책에 프로파일을 할당하고 OK(확인)를 클릭합니다.
-
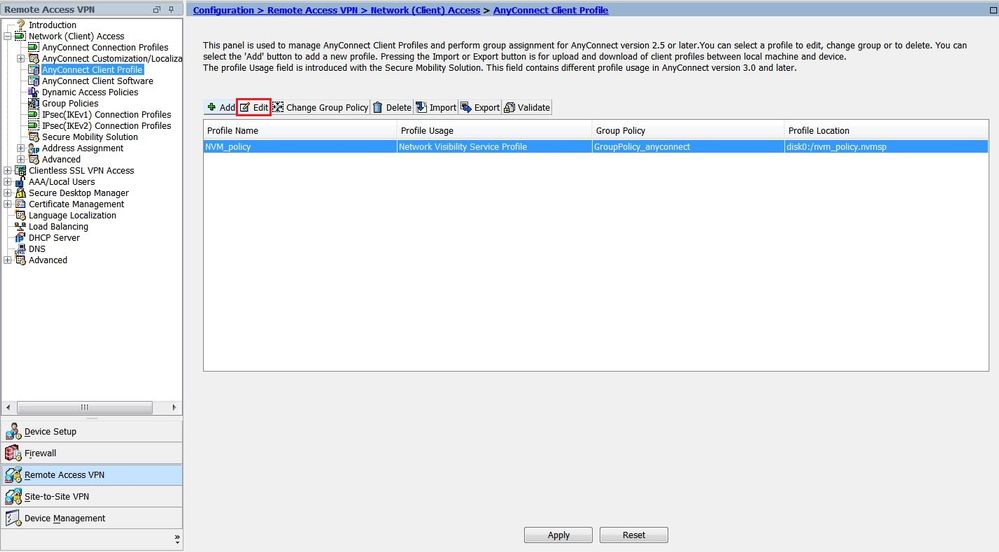
새 정책이 생성된 후 이미지에 표시된 대로 Edit(수정)를 클릭합니다.
-
컬렉터 IP 주소 및 포트 번호에 대한 정보를 입력합니다. 그런 다음 OK(확인)를 클릭합니다.
-
이미지에 표시된 대로 Apply를 클릭합니다.
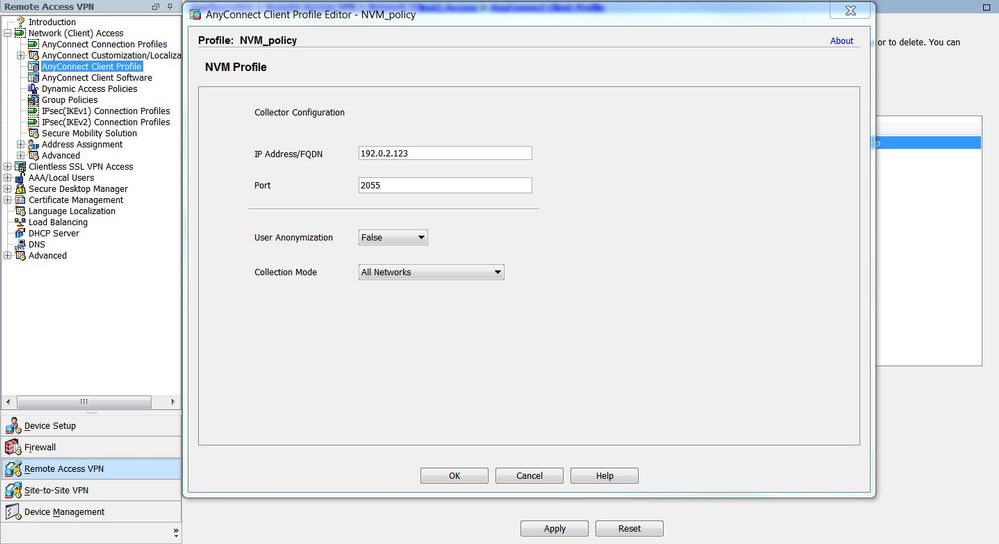
AnyConnect 프로파일 편집기를 통해 NVM 클라이언트 프로파일 구성
이 툴은 Cisco.com에서 사용할 수 있는 독립형 툴입니다. AnyConnect NVM이 Cisco ISE를 통해 구축된 경우 이 방법이 선호됩니다. 이 도구를 통해 생성 된 NVM 프로파일은 Cisco ISE에 업로드 하거나 엔드 포인트에 직접 복사 할 수 있습니다.
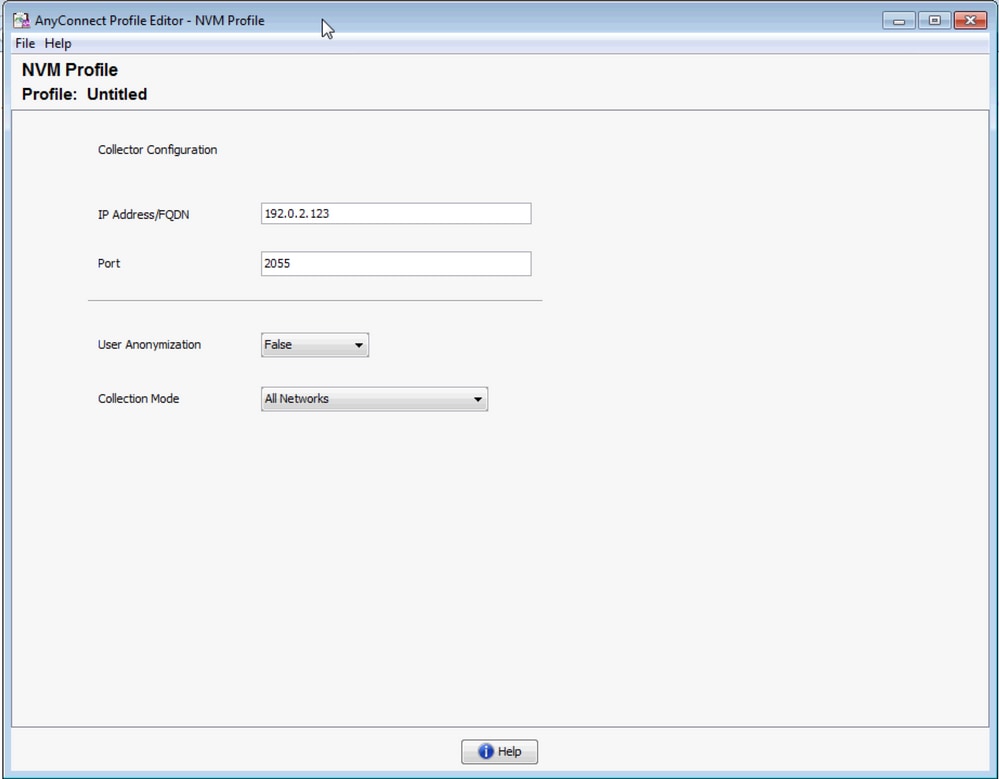
AnyConnect 프로파일 편집기에 대한 자세한 내용은 AnyConnect 프로파일 편집기를 참조하십시오.
Cisco ASA에서 웹 구축 구성
이 기술에서는 AnyConnect가 ASA에 이미 구성되어 있고 NVM 모듈 컨피그레이션만 추가해야 한다고 가정합니다. ASA AnyConnect 컨피그레이션에 대한 자세한 내용은 ASDM Book 3을 참조하십시오. Cisco ASA Series VPN ASDM 컨피그레이션 가이드, 7.16.
Cisco ASA에서 AnyConnect NVM 모듈을 활성화하려면 다음 단계를 수행하십시오.
-
Configuration(컨피그레이션) > Remote Access VPN(원격 액세스 VPN) > Network (Client) Access(네트워크(클라이언트) 액세스) > Group Policies(그룹 정책)로 이동합니다.
-
이미지에 표시된 대로 관련 그룹 정책을 선택하고 Edit(수정)를 클릭합니다.
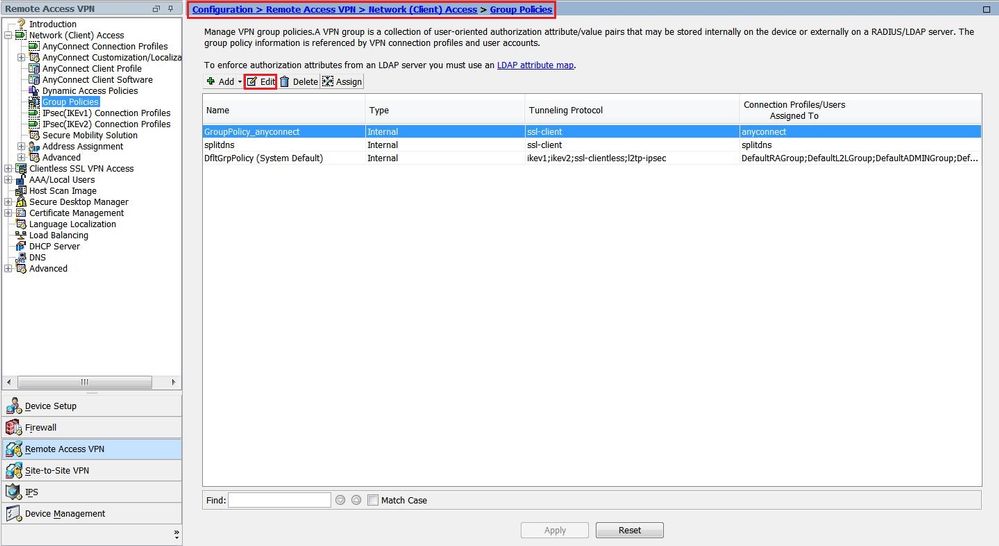
-
group-policy 팝업 내에서 Advanced(고급) > AnyConnect Client로 이동합니다.
-
Optional Client Modules(선택적 클라이언트 모듈)를 확장하고 AnyConnect Network Visibility(AnyConnect 네트워크 가시성)를 선택합니다.
-
OK(확인)를 클릭하고 변경 사항을 적용합니다.
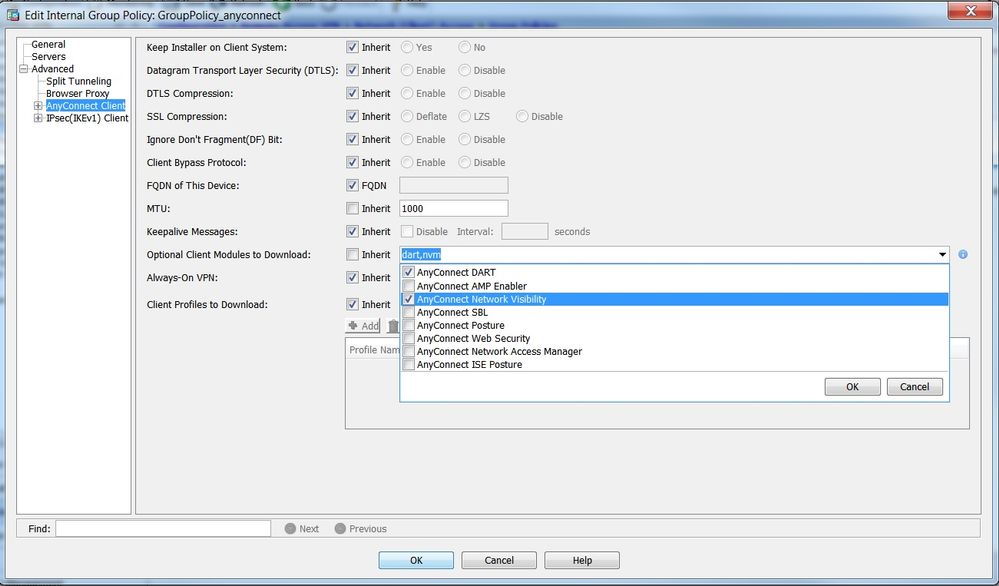
Cisco ISE에서 웹 구축 구성
이 섹션에서는 AnyConnect 클라이언트 모듈, 프로파일, 사용자 지정/언어 패키지 및 Opswat 패키지를 활성화합니다.
AnyConnect Web-Deployment에 대해 Cisco ISE를 구성하려면 다음 단계를 수행합니다.
-
Cisco ISE GUI에서 Policy(정책) > Policy Elements(정책 요소) > Results(결과)로 이동합니다.
-
리소스를 표시하도록 클라이언트 프로비저닝을 확장합니다. 그런 다음 Resources(리소스)를 선택합니다.
-
AnyConnect 이미지를 추가합니다.
-
Add(추가) > Agent Resources(에이전트 리소스)를 선택하고 AnyConnect 패키지 파일을 업로드합니다.
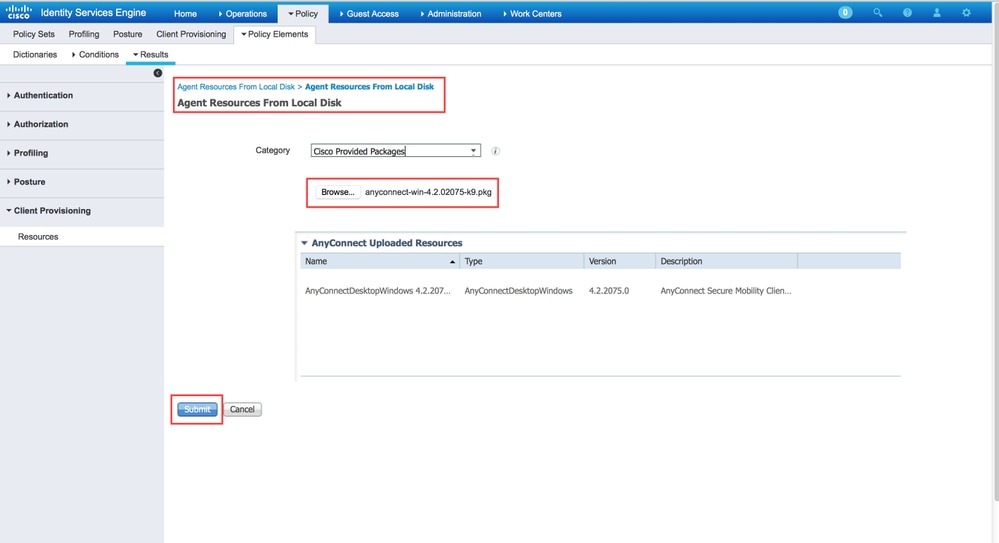
-
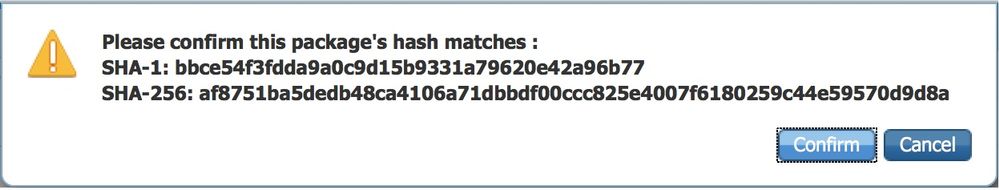
팝업에서 패키지의 해시를 확인합니다.
파일 해시는 Cisco.com 다운로드 페이지 또는 타사 툴을 통해 확인할 수 있습니다.
이 단계를 반복하여 여러 AnyConnect 이미지(예: Mac OSX 및 Linux OS)를 추가할 수 있습니다.
-
-
AnyConnect NVM 프로필을 추가합니다.
-
Add(추가) > Agent Resources(에이전트 리소스)를 선택하고 NVM 클라이언트 프로파일을 업로드합니다.
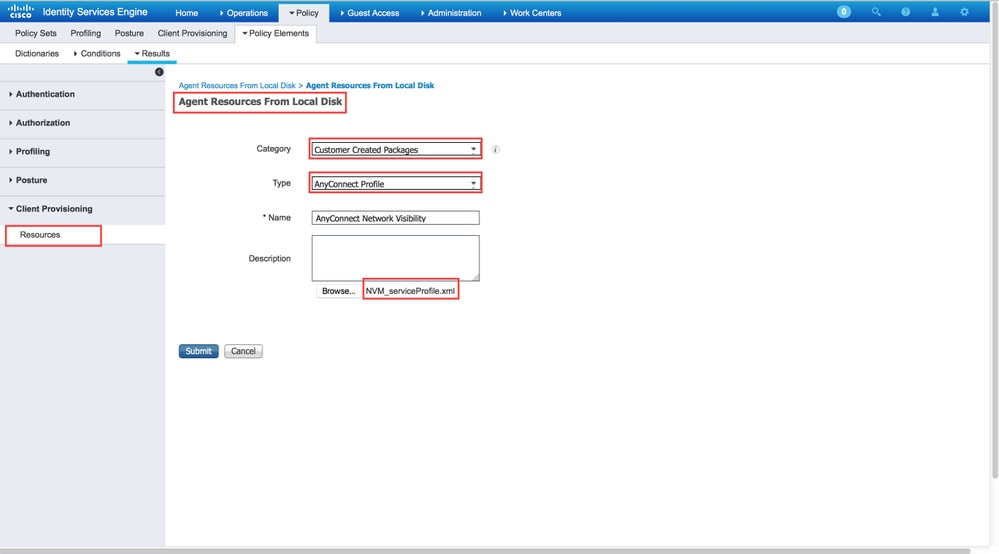
-
-
AnyConnect 구성 파일을 추가합니다.
-
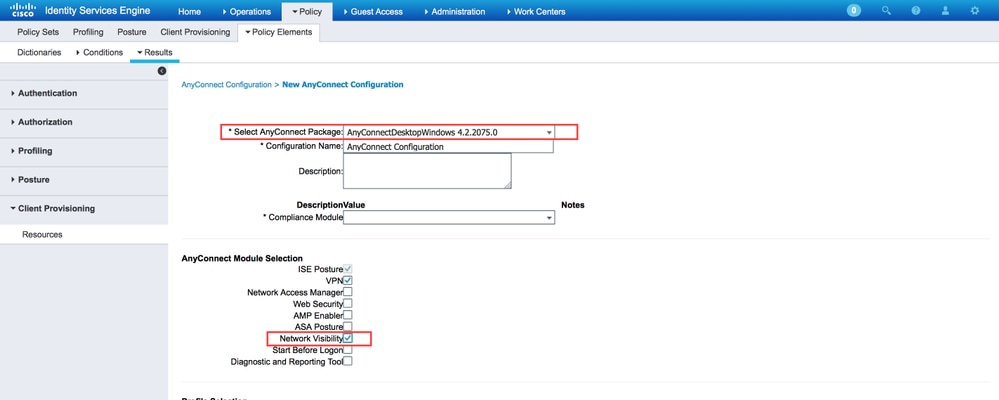
Add(추가)를 클릭하고 AnyConnect Configuration(AnyConnect 컨피그레이션)을 선택합니다.
이전 단계에서 업로드한 패키지를 선택합니다.
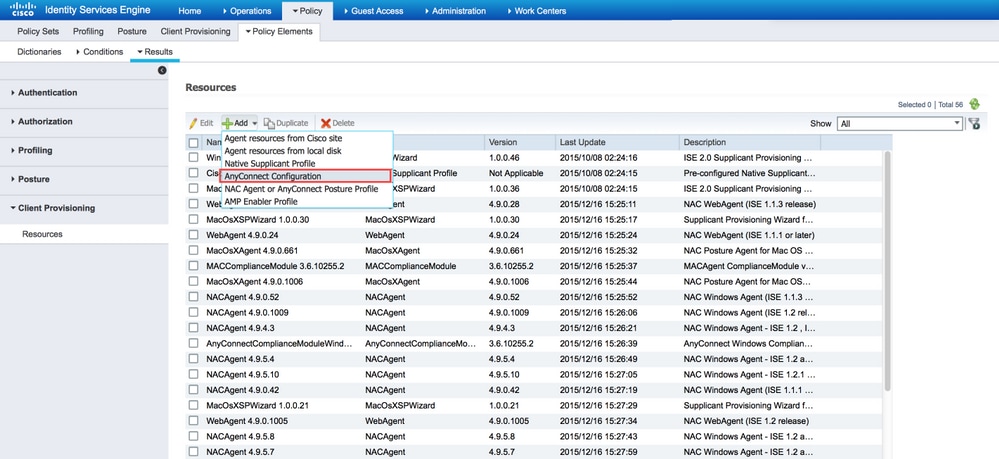
-
필요한 정책과 함께 AnyConnect 모듈 선택에서 NVM을 활성화합니다.
-
Cisco ISE의 웹 구축 컨피그레이션에 대한 자세한 내용은 Web Deploying AnyConnect를 참조하십시오.
신뢰할 수 있는 네트워크 탐지
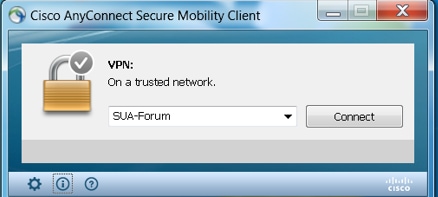
AnyConnect NVM은 신뢰할 수 있는 네트워크에 있는 경우에만 플로우 정보를 전송합니다. 엔드포인트가 신뢰할 수 있는 네트워크에 있는지 여부를 확인하기 위해 AnyConnect 클라이언트의 TND 기능을 사용합니다.
TND(Trusted Network Detection)는 VPN에 사용되는 AnyConnect 클라이언트 프로파일(XML)에서 구성되며, VPN 구성 요소가 현재 환경에서 사용되고 있는지 여부에 상관없이 사용됩니다. TND는 프로파일의 Automatic VPN Policy(자동 VPN 정책) 섹션 구성을 통해 활성화됩니다. 최소한 단일 Trusted DNS Domain(신뢰할 수 있는 DNS 도메인) 또는 Trusted DNS Server(신뢰할 수 있는 DNS 서버)를 입력해야 합니다. 클라이언트가 신뢰할 수 있는 네트워크에 있음을 확인한 경우 AnyConnect에서 수행하는 작업은 신뢰할 수 있는 네트워크 정책 및 신뢰할 수 없는 네트워크 정책의 풀다운을 통해 DoNothing 모드로 설정할 수 있습니다.
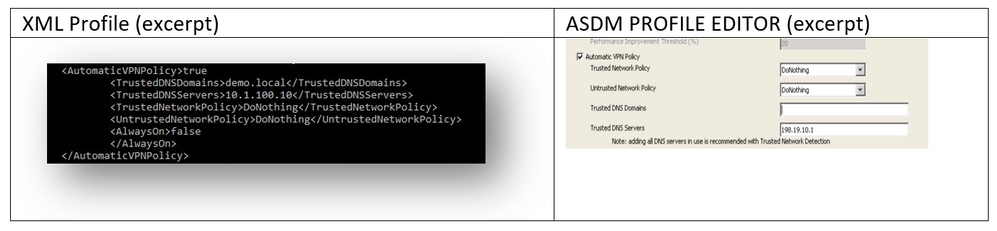
TND 컨피그레이션에 대한 자세한 내용은 신뢰할 수 있는 네트워크 탐지 정보를 참조하십시오.
구축
AnyConnect NVM 솔루션을 구축하려면 다음 단계가 필요합니다.
-
Cisco ASA/ISE에서 AnyConnect NVM을 구성합니다.
-
IPFIX 컬렉터 구성 요소(Linux의 NVM 컬렉터 - TA 애드온에 패키지)를 설정합니다.
-
CESA 앱 및 TA 애드온을 사용하여 Splunk를 설정합니다.
1단계. Cisco ASA/ISE에서 AnyConnect NVM 구성
이 단계에 대해서는 이 문서의 구성 섹션에서 자세히 설명합니다.
NVM이 Cisco ISE/ASA에 구성되면 클라이언트 엔드포인트에 자동으로 구축될 수 있습니다.
2단계. IPFIX 컬렉터 구성 요소(AnyConnect NVM 컬렉터) 설정
컬렉터 구성 요소는 엔드포인트에서 모든 IPFIX 데이터를 수집 및 변환하고, 데이터를 Splunk용 CESA(Cisco Endpoint Security Analytics) 애드온에 전달하는 역할을 담당합니다. NVM 컬렉터는 64비트 Linux에서 실행됩니다. CentOS, Ubuntu 및 Docker 구성 스크립트가 포함되어 있습니다. CentOS 설치 스크립트 및 구성 파일은 Fedora 및 Redhat 배포판에서도 사용할 수 있습니다.
일반적인 분산형 Splunk Enterprise 구축에서는 컬렉터를 독립형 64비트 Linux 시스템 또는 64비트 Linux에서 실행되는 Splunk Forwarder 노드에서 실행해야 합니다. 컬렉터는 Splunk 구성 요소가 없는 독립형 서버에도 설치할 수 있습니다.
참고: 소규모 구축이나 데모용으로 NVM 컬렉터와 Splunk Enterprise 구성 요소가 포함된 단일 64비트 Linux 시스템에서 솔루션을 실행할 수도 있습니다. 이 올인원은 최대 10,000개의 엔드포인트에서 가장 편리합니다. POV 크기 조정 정보는 Real Client POV를 참조하십시오.
컬렉터 설치 방법
-
/opt/splunk/etc/apps/TA-Cisco-NVM/appserver/addon/ 디렉터리에 있는 acnvmcollector.zip 파일(TA 추가 기능에 포함)을 설치하려는 시스템에 복사합니다.
-
acnvmcollector.zip 파일의 압축을 풀어서 파일을 추출합니다.
install.sh 스크립트를 실행하기 전에 $PLATFORM$_README 파일을 .zip 번들에서 읽는 것이 좋습니다. $PLATFORM$_README 파일은 install.sh 스크립트를 실행하기 전에 확인하고 수정해야 하는 관련 구성 설정에 대한 정보를 제공합니다. 최소한 데이터를 전달할 Splunk 인스턴스의 주소를 구성해야 합니다. 시스템을 제대로 구성하지 않으면 컬렉터가 제대로 작동하지 않을 수 있습니다.
참고: 소스 및 목적지 주소와 포트에 대한 UDP 트래픽을 허용하도록 네트워크 및 호스트 방화벽을 구성해야 합니다. 방화벽은 AnyConnect 클라이언트에서 컬렉터로 들어오는 IPFIX(CFLOW) 트래픽과 Splunk로 나가는 UDP 데이터를 허용해야 합니다.
단일 NVM 컬렉터 인스턴스는 적절한 크기의 시스템에서 초당 최소 5000개의 플로우 또는 최대 35,000~40,000개의 엔드포인트를 처리할 수 있습니다. Splunk NVM 및 TA-Add on App을 사용하려면 먼저 컬렉터를 구성하고 실행해야 합니다.
기본적으로 컬렉터는 UDP 포트 2055의 AnyConnect NVM 엔드포인트에서 플로우를 수신합니다.
또한 컬렉터는 Splunk에 대해 3개의 데이터 피드를 생성합니다.
- UDP 포트 20519의 플로우별 데이터
- UDP 포트 20520의 엔드포인트 ID 데이터
- UDP 포트 20521의 엔드포인트 인터페이스 데이터
수신 및 데이터 피드 포트는 변경할 수 있습니다. 이렇게 하려면 acnvm.conf 파일을 변경하고 컬렉터 인스턴스를 다시 시작합니다. 엔드포인트와 컬렉터 간 또는 컬렉터와 Splunk 시스템 간의 호스트/네트워크 방화벽이 구성된 UDP 포트 및 주소에 대해 열려 있는지 확인합니다. 또한 AnyConnect NVM 컨피그레이션이 컬렉터 컨피그레이션과 일치하는지 확인합니다.
모든 구성 요소를 설치하고 실행한 후 사전 구성된 보고서, 데이터 모델 및 솔루션에 의해 생성된 정보 요소에 대한 자세한 내용은 Splunk 애플리케이션 내의 도움말 파일 섹션을 참조하십시오.
AnyConnect 엔드포인트 중 하나를 다시 시작하고 솔루션에 트래픽이 전송되는지 확인할 수 있습니다. 예를 들어, youtube.com을 사용하여 데이터의 안정된 스트림을 실행할 수 있습니다.
이 정보는 acnvm.conf 컨피그레이션 파일에서 구성해야 합니다.
- syslog_server_ip(전달자 또는 Splunk 인스턴스): 동일한 상자에 있는 경우 127.0.0.1(LOCALHOST 사용 안 함)을 가리킬 수 있습니다.
- 컬렉터의 수신 포트(수신 IPFIX 데이터): 기본값은 okay입니다.
참고: netflow_collector_ip가 컨피그레이션 파일에서 생략되었습니다. 기본 공용 인터페이스를 사용하며, 특정 로컬 IP로 기본값을 재정의하기 위해서만 변경해야 합니다.
Per Flow Data Port, Endpoint Identity Data Port, Endpoint Interface Data 및 Collector Port는 컨피그레이션 파일의 기본 설정으로 사전 구성됩니다. 기본이 아닌 포트를 사용하는 경우 이 값을 변경해야 합니다.
이 정보는 컨피그레이션 파일에 추가됩니다. /opt/acnvm/conf/acnvm.conf
DTLS 지원
참고: 자세한 내용은 이 문서에서 DTLS 지원을 위한 NVM 구성을 참조하십시오.
컬렉터를 호스트하는 상자에서 다음 단계를 수행합니다.
-
이 디렉터리로 설정: /opt/acnvm/certs
-
컬렉터에 인증서를 적용하려면 인증서 및 키를 /opt/acnvm/certs 디렉토리에 저장합니다.
-
다음 명령을 사용하여 폴더의 소유자 및 그룹을 acnvm:acnvm으로 변경합니다.
sudo chown -R acnvm:acnvm certs/: -
acnvm.conf에 대한 이 섹션은 인증서 및 키로 구성되어야 합니다.
-
컨피그레이션 및 인증서를 배치한 후 컬렉터를 다시 시작합니다.
sudo systemctl restart acnvm.service -
컬렉터 상태를 확인합니다.
sudo systemctl status acnvm.service{ "security" :{ "dtls_enabled": true, "server_certificate":"/opt/acnvm/certs/public.cer", "server_pkey":"/opt/acnvm/certs/private.key" },다음은 나머지 컨피그레이션입니다.
"syslog_server_ip" : "192.0.2.113",
"syslog_flowdata_server_port" : 20519,
"syslog_sysdata_server_port" : 20520,
"syslog_intdata_server_port" : 20521,
"netflow_collector_port" : 2055
}
-
슈퍼유저 권한으로 install.sh 스크립트를 실행합니다(
sudo ./install.sh).참고: 이 계정에는 install.sh 스크립트를 실행하기 위한 sudo 권한 또는 루트와 acnvm 서비스 계정에 대한 권한이 필요합니다.
자세한 내용은 Splunk에 대한 Cisco CESA(Endpoint Security Analytics) App을 참조하십시오(자세한 내용).
3단계. CESA 대시보드 및 TA 애드온을 사용하여 Splunk 설정
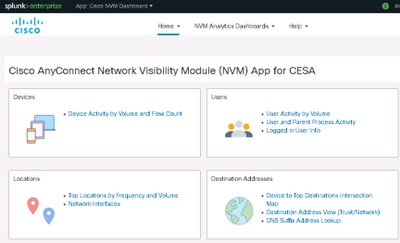
Cisco AnyConnect NVM App for Splunk는 Splunkbase에서 사용할 수 있습니다. 이 앱은 사용 가능한 보고서의 엔드포인트에서 IPFIX(nvzFlow) 데이터를 제공하는 사전 정의된 보고서와 대시보드를 제공하여 사용자와 엔드포인트 동작의 상관관계를 분석합니다.
참고: 클라우드 구축의 경우 두 앱 모두 클라우드 인스턴스에 설치됩니다. TA만 온프레미스(전달자와 함께)에 설치됩니다. 컬렉터는 전달자와 함께 구내에 설치되거나 별도의 Linux/Docker 상자에 설치됩니다.
온프레미스 설치의 경우 모든 구성 요소와 앱을 하나의 상자나 별도의 상자에 설치할 수 있습니다. (이 문서의 구축 개요 섹션의 다이어그램을 참조하십시오.)
다음 파일을 다운로드합니다.
- Cisco CESA(Endpoint Security Analytics) App for Splunk
- Splunk용 CESA(Cisco Endpoint Security Analytics) 애드온
Install
-
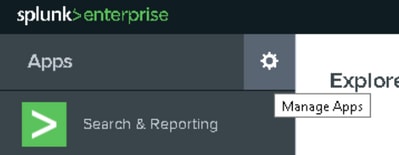
Splunk > Apps로 이동합니다. 기어를 클릭하고 Splunkbase에서 다운로드한 tar.gz 파일을 설치하거나 Apps 섹션에서 검색합니다.
-
동일한 프로세스로 애드온을 설치합니다.
-
Splunk Apps 페이지를 보고 Cisco NVM Dashboard와 Splunk용 Cisco NVM Add-On이 모두 설치되었는지 확인합니다.
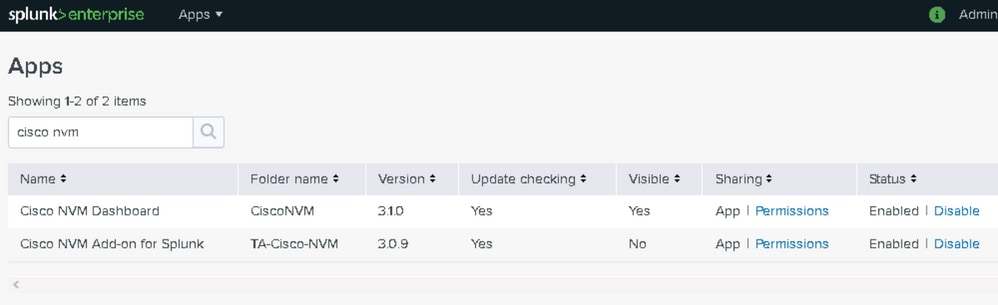
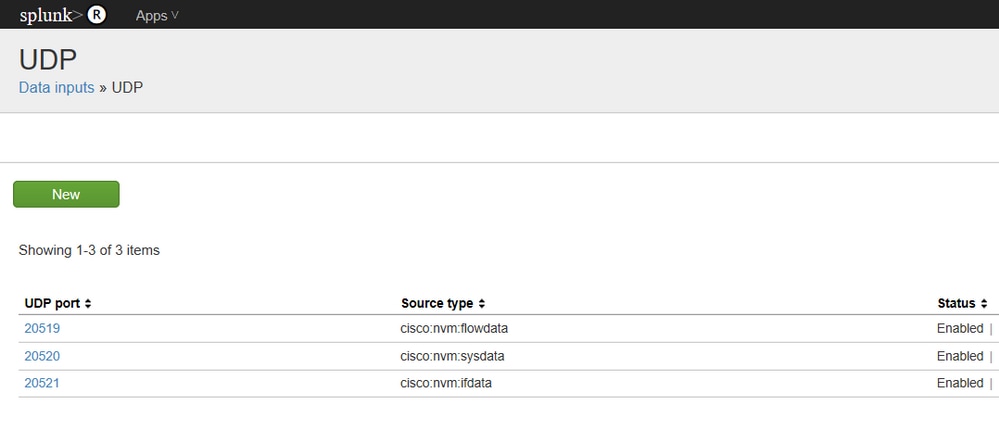
기본 컨피그레이션에서는 Splunk에 대한 3개의 데이터 피드를 수신합니다(이 문서의 Splunk Management UI를 통해 UDP 입력 활성화 참조).
- UDP 포트 20519의 데이터 흐름당
- UDP 포트 20520의 엔드포인트 ID 데이터
- UDP 포트 20521의 엔드포인트 인터페이스 데이터
그러면 애드온은 이러한 데이터 피드를 Splunk 소스 유형 cisco:nvm:flowdata, cisco:nvm:sysdata, cisco:nvm:ifdata에 각각 매핑합니다.
Splunk Management UI를 통해 UDP 입력 활성화
참고: input.conf 파일을 통해 UDP 입력을 활성화할 수도 있습니다. 이 방법은 Cisco NVM 대시보드 앱 GUI(Help 아래)에서 설명합니다.
Splunk 소프트웨어를 다시 시작할 필요가 없습니다.
-
Splunk > Settings > Data Input > UDP로 이동합니다.
-
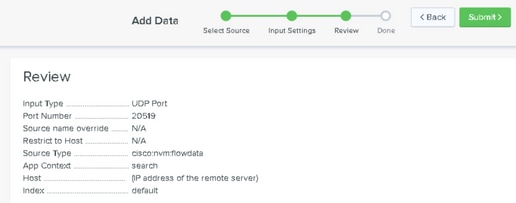
New Local UDP(새 로컬 UDP) > Enter port # missing(포트 번호 누락 입력) > Next(다음) > 해당 Source Type(소스 유형)을 클릭하고 > Review(검토) > Click Submit(제출)을 클릭한 다음, Submit(제출)을 클릭합니다.
-
다른 두 포트에 대해 반복합니다. 클론을 사용할 수 있습니다.
다음을 확인합니다.
AnyConnect NVM 설치 확인
성공적으로 설치한 후에는 Network Visibility Module(네트워크 가시성 모듈)이 AnyConnect Secure Mobility Client의 Information(정보) 섹션의 Installed Modules(설치된 모듈)에 나열되어야 합니다.
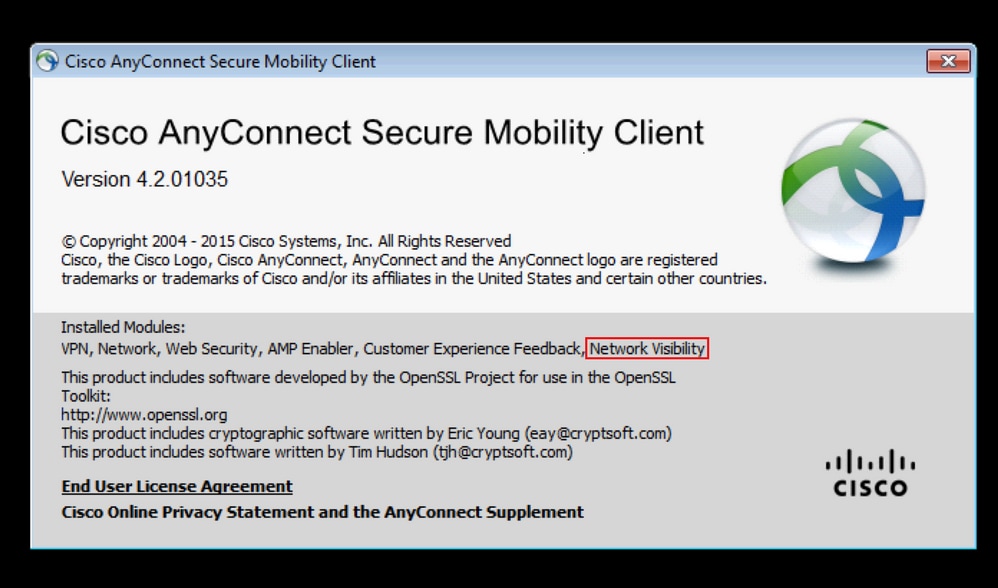
또한 nvm 서비스가 엔드포인트에서 실행 중이며 프로필이 필요한 디렉터리에 있는지 확인합니다.
컬렉터 상태 검증
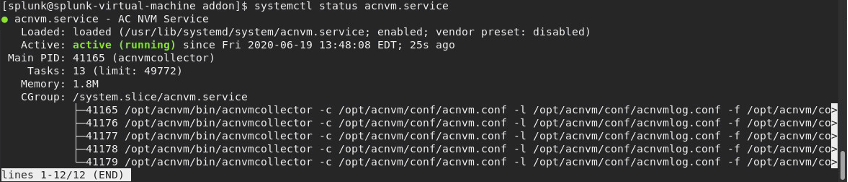
컬렉터 상태가 "active(running)"인지 확인합니다. 이 상태는 컬렉터가 엔드포인트에서 항상 IPFIX/cflow를 수신하는지 확인합니다. 컬렉터 상태가 활성 상태가 아닌 경우 파일에 대한 acnvm 어카운트 권한이 실행 권한을 허용하는지 확인합니다.
-
/opt/acnvm/bin/acnvmcollector
root@ubuntu-splunkcollector:~$ /etc/init.d/acnvmcollectord status
 * acnvmcollector is running
root@ubuntu-splunkcollector:~$
-
/opt/splunk/etc/apps/TA-Cisco-NVM/appserver/addon/
Splunk 검증 - CESA 대시보드
Splunk 및 관련 서비스가 실행 중인지 확인합니다. Splunk 문제를 해결하는 방법에 대한 설명서는 Splunk 웹 사이트를 참조하십시오.
CESA의 대시보드는 자동화 스크립트로 인해 초기 데이터를 받은 후 5분이 지나야 업데이트됩니다. 그러나 데이터가 수신되는지 확인하기 위해 수동 검색을 즉시 실행할 수 있습니다.
-
기본 Splunk 대시보드에서 Search & Reporting(검색 및 보고)을 클릭합니다.
-
다음 화면에서 올바른 범위를 설정하여 원하는 데이터를 채웁니다.
-
검색 필드에 다음을 입력합니다.
sourcetype="cisco:nvm:flowdata"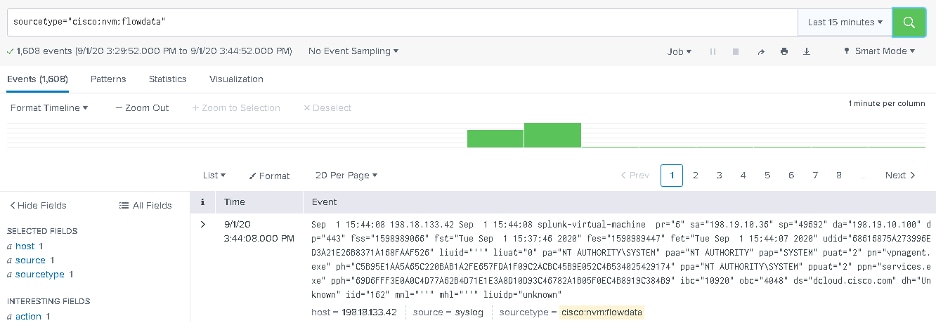
처음 5분 후에 CESA 대시보드에서 다음 데이터를 수신하는지 확인합니다.
- 기본 Splunk 대시보드에서 Cisco Endpoint Security Analytics Dashboard를 클릭합니다.
-
현재 설정을 유지하려면 Device Activity by Volume and Flow Count를 클릭합니다.
- Submit(제출)을 클릭합니다. 대시보드에는 데이터와 그래픽이 표시됩니다.
패킷 플로우
-
IPFIX 패킷은 AnyConnect NVM 모듈에 의해 클라이언트 엔드포인트에서 생성됩니다.
-
클라이언트 엔드포인트는 IPFIX 패킷을 컬렉터 IP 주소로 전달합니다.
-
컬렉터가 정보를 수집하여 Splunk에 전달합니다.
-
컬렉터는 세 가지 다른 스트림에서 Splunk로 트래픽을 전송합니다. 플로우 데이터, 엔드포인트 데이터, 인터페이스 데이터
모든 트래픽은 UDP 기반이므로 패킷 흐름에서 데이터가 수신되었음을 확인할 수 없습니다.
트래픽의 기본 포트:
- IPFIX 데이터 2055
- 플로우 데이터 20519
- 엔드포인트 데이터 20520
- 인터페이스 데이터 20521
NVM 모듈은 IPFIX 데이터를 캐시하고, 데이터가 신뢰할 수 있는 네트워크에 있는 경우 컬렉터로 전송합니다. 이 동작은 랩톱이 기업 네트워크에 연결되어 있을 때(온프레미스) 또는 VPN을 통해 연결되어 있을 때 발생합니다.
컬렉터가 NVM 모듈에서 패킷을 수신하는지 확인할 수 있습니다. 이렇게 하려면 컨피그레이션에 따라 특정 UDP 포트에서 패킷 캡처를 실행하여 패킷이 수신되는지 확인합니다. 이 검증은 Splunk 시스템 Linux OS를 통해 수행됩니다.
플로우 템플릿
IPFIX 플로우 템플릿은 IPFIX 통신을 시작할 때 컬렉터로 전송됩니다. 이러한 템플릿은 컬렉터가 IPFIX 데이터를 이해하는 데 도움이 됩니다.
또한 클라이언트가 템플릿을 전송하지 않은 경우에도 데이터를 구문 분석할 수 있도록 컬렉터는 템플릿을 미리 로드합니다. 클라이언트의 새 버전이 프로토콜 변경과 함께 릴리스되면 컬렉터는 클라이언트에서 보낸 새 템플릿을 사용합니다.
다음 조건에서 템플릿이 전송됩니다.
- NVM 클라이언트 프로파일이 변경되었습니다.
- 네트워크 변경 이벤트가 있습니다.
- nvmagent 서비스가 다시 시작됩니다.
- 엔드포인트가 리부팅/재시작됩니다.
- NVM 프로필에 구성된 것처럼 주기적으로(기본값=24시간).
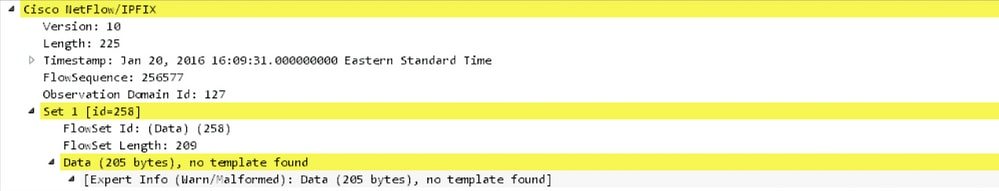
드문 경우이지만 컬렉터에서 템플릿을 찾을 수 없습니다. 이러한 상황이 발생하면 다음 증상 중 하나가 표시됩니다.
- 엔드포인트의 패킷 캡처에서 템플릿을 찾을 수 없습니다.
- 또는 컬렉터 로그에 flowset에 대한 템플릿 없음
이 문제를 해결하려면 엔드포인트 중 하나를 다시 시작하십시오.
문제 해결
다음은 트러블슈팅을 위한 기본 단계입니다.
- 클라이언트 엔드포인트와 컬렉터 간의 네트워크 연결을 확인합니다.
- 컬렉터와 Splunk 간의 네트워크 연결을 확인합니다.
- NVM이 클라이언트 엔드포인트에 올바르게 설치되었는지 확인합니다.
- 엔드포인트에 캡처를 적용하여 IPFIX 트래픽이 생성되고 있는지 확인합니다.
- 컬렉터에 캡처를 적용하여 IPFIX 트래픽을 수신하는지, 그리고 트래픽을 Splunk로 전달하는지 확인합니다.
- Splunk에 캡처를 적용하여 트래픽을 수신하는지 확인합니다.
- DTLS의 경우
- AnyConnect 클라이언트가 컬렉터 인증서를 신뢰하는지 확인합니다.
- NVM 프로필에 "secure" 옵션이 활성화되었는지 확인합니다.
- 컬렉터가 인증서에 대해 구성되었는지 확인합니다.
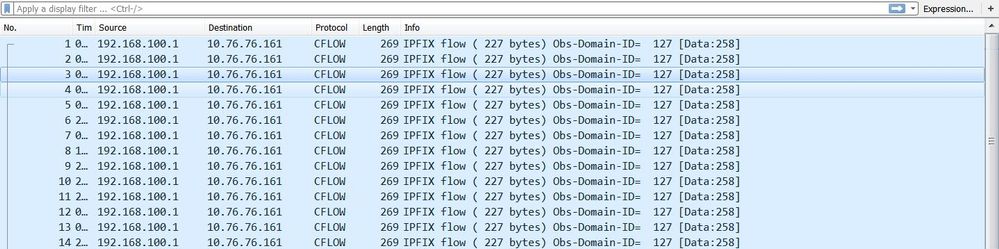
Wireshark에 표시된 IPFIX 트래픽:
참고: 클라이언트와 컬렉터 간에 DTLS를 실행하는 경우 DTLS 트래픽을 필터링해야 합니다.
AnyConnect 클라이언트(NVM 모듈)
데이터는 컬렉터에 보고되지 않으며 데이터 패킷은 엔드포인트에서 전송되지 않습니다
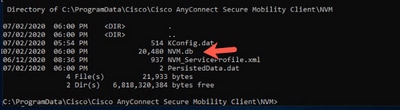
C:\%ProgramData%\Cisco\Cisco AnyConnect Secure Mobility Client\NVM 디렉토리에서 NVM 데이터베이스 파일(NVM.db)의 크기가 계속 증가합니까? 이 동작은 AnyConnect NVM 클라이언트가 데이터 패킷을 컬렉터로 전송하지 않음을 나타냅니다.
참고: 캐시 프로세스 및 사용 가능한 캐시 제어에 대한 자세한 내용은 Cisco AnyConnect Secure Mobility Client 관리자 설명서, 릴리스 4.9를 참조하십시오.
신뢰할 수 있는 네트워크 탐지(TND)
AnyConnect UI를 시작하고 UI가 신뢰할 수 있는 네트워크에 있는지 확인합니다. NVM은 엔드포인트가 신뢰할 수 있는 네트워크 내에 있는 경우를 탐지하기 위해 TND에 의존합니다. 잘못된 TND 컨피그레이션으로 인해 NVM에 문제가 발생합니다. NVM에는 구성된 서버의 TLS 인증서 핑거프린트에서 작동하는 자체 TND 구성이 있습니다. NVM TND는 NVM 프로파일 편집기에서 구성할 수 있습니다.
NVM TND가 구성되지 않은 경우, NVM은 VPN 모듈의 TND 컨피그레이션을 사용합니다. VPN 모듈의 TND는 DHCP를 통해 수신된 정보를 기반으로 작동합니다. domain-name 및 DNS(Domain Name System) 서버 DNS 서버 및/또는 도메인 이름이 구성된 값과 일치하면 네트워크가 신뢰된 것으로 간주됩니다. VPN은 또한 TLS 인증서 기반 TND 탐지를 지원합니다.
-
TND 컨피그레이션이 올바른지 확인합니다. NVM은 신뢰할 수 있는 네트워크에 있는 경우에만 내보냅니다.
참고: TND 컨피그레이션이 올바르지 않으면 NVM은 데이터를 내보내지 않습니다. 예를 들어, 클라이언트에 3개의 DNS 서버가 구성되어 있지만 3개의 DNS 서버가 모두 TND 컨피그레이션에 설정되지 않은 경우, NVM은 데이터를 내보내지 않습니다.
-
TND VPN 구성에서 트러스트된 도메인을 제거합니다.
-
네트워크 문제:
-
스플릿 터널링의 경우 VPN에 대한 "스플릿 포함" 컨피그레이션에 컬렉터의 IP 주소를 항상 포함합니다. 컬렉터의 IP 주소가 스플릿 터널의 신뢰할 수 있는 컨피그레이션에 속하지 않을 경우 데이터가 공용 인터페이스로 전송됩니다.
-
-
CollectionMode가 현재 네트워크(신뢰할 수 있음/신뢰할 수 없음)에서 수집하도록 구성되어 있는지 확인합니다.
-
VPN.xml 및 NVM_ServiceProfile.xml 파일이 올바른 폴더에 있는지 확인합니다. 다시 시작합니다.
-
모든 AnyConnect 서비스를 시작-중지합니다.
-
DNS 서버에 연결된 내부에 연결된 네트워크를 바운스합니다.
패킷 캡처:
AnyConnect 진단 및 보고 툴(DART)
AnyConnect 작업의 문제를 해결하려면 NVM 구성 요소에서 DART를 실행하십시오. AnyConnect 문제 해결을 참조하십시오.
-
NVM에 필요한 모든 로그는 DART에 의해 처리됩니다. DART는 로그 파일, 구성 등을 수집합니다.
-
Windows 로그: 이벤트는 한 곳에 위치하지 않습니다. AnyConnect 아래의 NVM에 대한 이벤트 뷰어에 별도의 leaf가 있습니다.
-
macOS/Linux: nvmagent로 로그를 필터링합니다.
컬렉터(Linux/Docker 머신: 일체형 또는 독립형)
acnvmcollector 설치 실패
컬렉터를 설치하고 설치 스크립트( )를 실행하는 동안Sudo ./install_ubuntu.sh,
이 오류는 /var/log/syslog에서 발생합니다. "Acnvm.conf error: line number 17 : expected key string"
이 문제는 추가 쉼표 또는 잘못된 위치의 쉼표로 인해 발생할 수 있습니다.
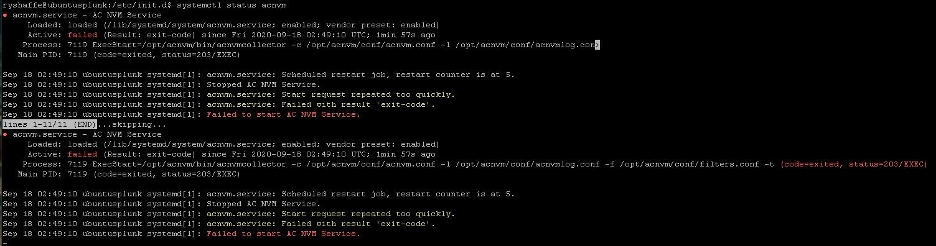
acnvmcollector 시작 실패
이 문제는 Ubuntu(그러나 모든 Linux)에서 발생한 문제입니다. acnvmcollector 파일에서 코드를 실행하지 못했습니다. /opt/acnvm/bin/acnvmcollector
acvnm 사용자 및 그룹에는 acnvmcollectoreXecute에 대한 권한이 없습니다.
컬렉터 로그 - 디버그는 어디에서 설정할 수 있습니까?
ACMNVMLOG.conf 파일에서 로깅 레벨을 설정할 수 있습니다. 로깅 레벨은 시작할 때 컬렉터로 전송되는 컨피그레이션의 일부입니다. 변경 후 컬렉터를 다시 시작합니다.
log4cplus.rootLogger=DEBUG, STDOUT, NvmFileAppender
Jan 20 12:48:54 csaxena-ubuntu-splunkcollector NVMCollector: no templates
for flowset 258 for 10.150.176.167 yet
Jan 20 12:48:55 csaxena-ubuntu-splunkcollector NVMCollector:
HandleReceivedIPFIX: exporter=10.150.176.167 bytes_recvd=234 totlength=234
Jan 20 12:48:55 csaxena-ubuntu-splunkcollector NVMCollector:
=================> flowsetid=258 flowsetlen=218
Jan 20 12:48:55 csaxena-ubuntu-splunkcollector NVMCollector: no templates
for flowset 258 for 10.150.176.167 yet
컬렉터의 버전 번호는 어떻게 찾을 수 있습니까?
컬렉터 버전을 찾으려면 다음과 같은 플래그를 acnvmcollector 사용하여 명령을 -v 실행합니다.
예 1:
./opt/acnvm/bin/acnvmcollector -v
예 2:
/opt/acnvm/bin
[root@splunk-virtual-machine bin]# ./acnvmcollector -v
성과:
Cisco AnyConnect Network Visibility Module Collector (version 4.10.02086 release)
Copyright (C) 2004-2021 All Rights Reserved.
DTLS 문제
- "DTLS가 구성되지 않음" 메시지는 DTLS가 acnvm.conf 파일에 구성되지 않았음을 의미합니다.
- 암호 키 조합이 지원되지 않는 경우 "서버 키가 잘못되었습니다."라는 메시지가 표시됩니다.
Splunk Console(CESA 대시보드)에 데이터가 표시되지 않음
AnyConnect 클라이언트
- youtube.com을 사용하여 데이터를 생성합니다. 웹 사이트 몇 개를 찾아볼 수도 있습니다.
- AnyConnect 클라이언트가 UDP 2055를 통해 컬렉터 서버로 정보를 전송할 수 있습니까? (다시 말해, AnyConnect 클라이언트와 컬렉터 서버 간에 방화벽이 있습니까?)
- 클라이언트 머신에서 컬렉터 머신으로 텔넷을 시도합니다.
- wireshark를 실행하여 클라이언트가 트래픽(2055 CFLOW) 데이터를 컬렉터로 전송하는지 확인합니다.
컬렉터 상자
-
컬렉터 박스가 AnyConnect NVM 트래픽을 수신하는지 확인합니다.
-
tcpdump를 수행하고 2055년까지 클라이언트에서 서버로25001 패킷이 표시되는지 확인합니다. 예를 들어 이 명령은 클라이언트 호스트 IP 주소에서 오는 처음 100개의 패킷을 표시합니다.
Sudo tcpdump -I any -c100 -nn host 10.1.110.7참고: 자세한 내용은 How can I capture all UDP packets using tcpdump?(tcpdump를 사용하여 모든 UDP 패킷을 캡처하려면 어떻게 합니까) 를 참조하십시오.
-
AnyConnect NVM 컬렉터가 실행 중인지 확인합니다(이 문서의 DTLS 지원 참조).
-
형식 오류, 누락된 견적, 쉼표 등에 대해 acnvm.conf 파일을 확인합니다.
-
Splunk UI - TA - UDP 데이터 입력 및 소스 유형이 Splunk GUI 또는 input.conf를 통해 설정됩니까?
-
UI > settings > server controls에서 Splunk를 다시 시작합니다.
-
공통 질문(FAQ)
AnyConnect NVM에서 여러 대상으로 데이터를 전송하려면 어떻게 해야 합니까?
이 시나리오는 고가용성 상황 또는 여러 플랫폼(예: Splunk 및 Stealthwatch)으로 전송하는 데 사용됩니다.
자세한 내용은 Splunk Quickstart POV Kit & Deployment Guide에 구축된 Cisco CESA(Endpoint Security Analytics)를 참조하십시오.
AnyConnect NVM DTLS에 대한 인증서는 어디에 저장합니까?
이러한 상황은 잘 알려진 인증서가 컬렉터에 설치되지 않은 랩 테스트에서 발생할 수 있습니다.
-
창: 컬렉터 인증서를 Windows Trusted Certificates에 설치합니다.
-
Mac OSX: 표준 프로세스를 사용하여 키 체인을 통해 루트 인증서를 설치합니다. 키 체인 도구를 사용하여 인증서를 가져와 신뢰할 수 있는 인증서로 추가할 수 있습니다.
-
Linux RHEL: 다음 RHEL 루트 CA 가져오기 단계를 수행합니다.
-
ca 인증서를 /etc/pki/ca-trust/source/anchors에 복사합니다.
-
sudo update-ca-trust enable -
sudo update-ca-trust extract
-
-
Linux Ubuntu: 다음 Ubuntu 루트 CA 가져오기 단계를 따릅니다.
-
다음 명령을 사용하여 .cer 파일을 .crt 파일로 변환합니다.
openssl x509 -inform PEM -in RootCA.cer -out rootCa.crt -
.crt 파일을 /usr/local/share/ca-certificates 디렉토리에 복사합니다.
-
다음 명령을 실행합니다.
sudo update-ca-certificates
-
XML 파일 이름
로컬 프로파일 편집기를 사용할 때 코어 VPN 모듈 XML 프로파일 이름은 중요하지 않습니다. 그러나 서비스 프로필을 NVM_ServiceProfile.xml로 저장해야 합니다. 서비스 프로필에 다른 이름을 사용하는 경우 NVM이 데이터를 수집하고 전송하지 못합니다.
컬렉터(AnyConnect NVM)
Cisco CESA(Endpoint Security Analytics) App for Splunk(세부사항)
-
루트 아래에 공급업체 디렉토리를 만든 다음 소유권을 다른 계정에 제공할 수 있습니까?
설치 스크립트에 파일 복사 권한이 있는 한 먼저 만들기/opt/acnvm을 수행할 수 있습니다.
-
파일 사용 권한: install.sh 파일을 루트로 실행하려면 권한이 필요합니다.
-
서비스 계정:
-
서비스
useradd -r계정은 홈-s /bin/false디렉터리가 없는 비대화형 계정이므로 명령과 명령이 필요합니다. -
비대화형 계정에 홈 디렉터리가 있어야 하는 것은 아니고, 서비스 계정에 홈 디렉터리가 없으면 정상 상태를 유지하는 것이 일반적인 방법입니다.
-
모든 사용자는 홈 디렉토리의 유무에 관계없이 uid/guid를 가집니다.
-
-
컬렉터 OS: 컬렉터는 CentOS 또는 Ubuntu에서 실행됩니다. RedHat은 CentOS 스크립트를 사용하므로 RedHat에서도 실행할 수 있습니다.
-
필요한 경우 설치 스크립트를 수정할 수 있습니다.
-
설치 스크립트는 acnvm이라는 새 사용자를 생성하고 /opt/acnvm 디렉토리에 모든 것을 배치하기 때문에 루트 또는 SUDO 권한으로 실행해야 합니다.
참고: 또는 사용자 지정 스크립트를 생성하여 요구 사항에 따라 적절한 작업을 수행할 수 있습니다. 이 스크립트에서는 시스템에 이미 있는 다른 사용자를 사용할 수 있지만 이 사용자는 설치를 실행하기 위한 SUDO 권한이 있어야 합니다.
-
컬렉터 버전을 찾으려면 플래그와 함께 다음 명령을
-v실행합니다../opt/acnvm/bin/acnvmcollector -v
권장 릴리스
항상 사용 가능한 최신 소프트웨어 버전의 AnyConnect를 사용하는 것이 좋습니다. 자세한 내용은 Cisco AnyConnect Secure Mobility Client v4.x 릴리스 정보를 참조하십시오.
관련 정보
- Splunk Quickstart POV 키트 및 구축 설명서를 기반으로 구축된 Cisco CESA(Endpoint Security Analytics)
- CESA(Cisco Endpoint Security Analytics) 대시보드 개요 및 FAQ
- Cisco CESA(Endpoint Security Analytics) App for Splunk
- Cisco CESA(Endpoint Security Analytics) App for Splunk(설명서)
- Cisco AnyConnect Secure Mobility Client v4.x용 클라이언트 관리자 설명서
- Cisco AnyConnect Secure Mobility Client v4.x 릴리스 정보
- 기술 지원 및 문서 − Cisco Systems
-
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
3.0 |
22-Oct-2021
|
구성 파일의 경로를 업데이트했습니다. |
2.0 |
20-Oct-2021
|
명확성을 위해 편집되었습니다. "배경 정보"를 한 섹션으로 통합했습니다. 업데이트된 링크 및 명명법. |
1.0 |
27-Aug-2021
|
최초 릴리스 |
 피드백
