オーバーレイ:分散型エニーキャスト ブリッジド

概要:分散型エニーキャスト ゲートウェイ ブリッジド オーバーレイ ネットワーク

最近のエンタープライズ キャンパス環境では、ほとんどのアプリケーション トラフィックは、有線ユーザーとワイヤレスユーザーの間、およびオンプレミスのデータセンター内またはクラウド全体でホストされているリソース間で流れます。ネットワーク管理者は、ディストリビューション ブロックごとに VLAN とサブネットを使用して構造化 IP アドレッシング プランを構築し、ルーテッド オーバーレイまたは分散型エニーキャスト ゲートウェイ ルーテッド VXLAN ファブリック ネットワークを使用したフラッドフリー IP サブネットの選択によるセグメンテーションを有効にします。

デジタルで進化する IP-everywhere ネットワークにより、一部のシナリオでは、ネットワーク管理者は最新のファブリックネットワークを維持する一方で、IP アドレスのないリンクレイヤで動作するレガシー企業ネットワークアプリケーションやエンドポイントを使用する稀な VLAN セグメントをサポートする必要があります。分散型エニーキャストゲートウェイ(DAG)テクノロジーでは、ダイナミック レイヤ 2 VXLAN トンネルを介して特定の VLAN のレイヤ 2 フラッド境界を拡張する従来の方法がサポートされます。

DAG ブリッジド オーバーレイ ネットワークは、EVPN マルチホーム ファブリック モードで実装されたターゲット Cisco Catalyst 9000 シリーズ スイッチ間で、IP サブネットと従来の統合ルーティングおよびブリッジング(IRB)機能を使用したレイヤ 2 VLAN フラッド境界をストレッチします。DAG ブリッジド オーバーレイ ネットワークにより、IP アドレスの有無に関係なく、ホストを含む、すべてのエンドポイントのファブリック ネットワーク全体にレイヤ 2 フラッド境界が拡張されます。

Cisco Catalyst 9000 シリーズ スイッチは、ルーテッド、DAG ルーテッド、および DAG ブリッジドのオーバーレイネットワークの共存をサポートします。これにより、企業のアプリケーション要件を満たしながら、ファブリックネットワークを柔軟に拡張できます。

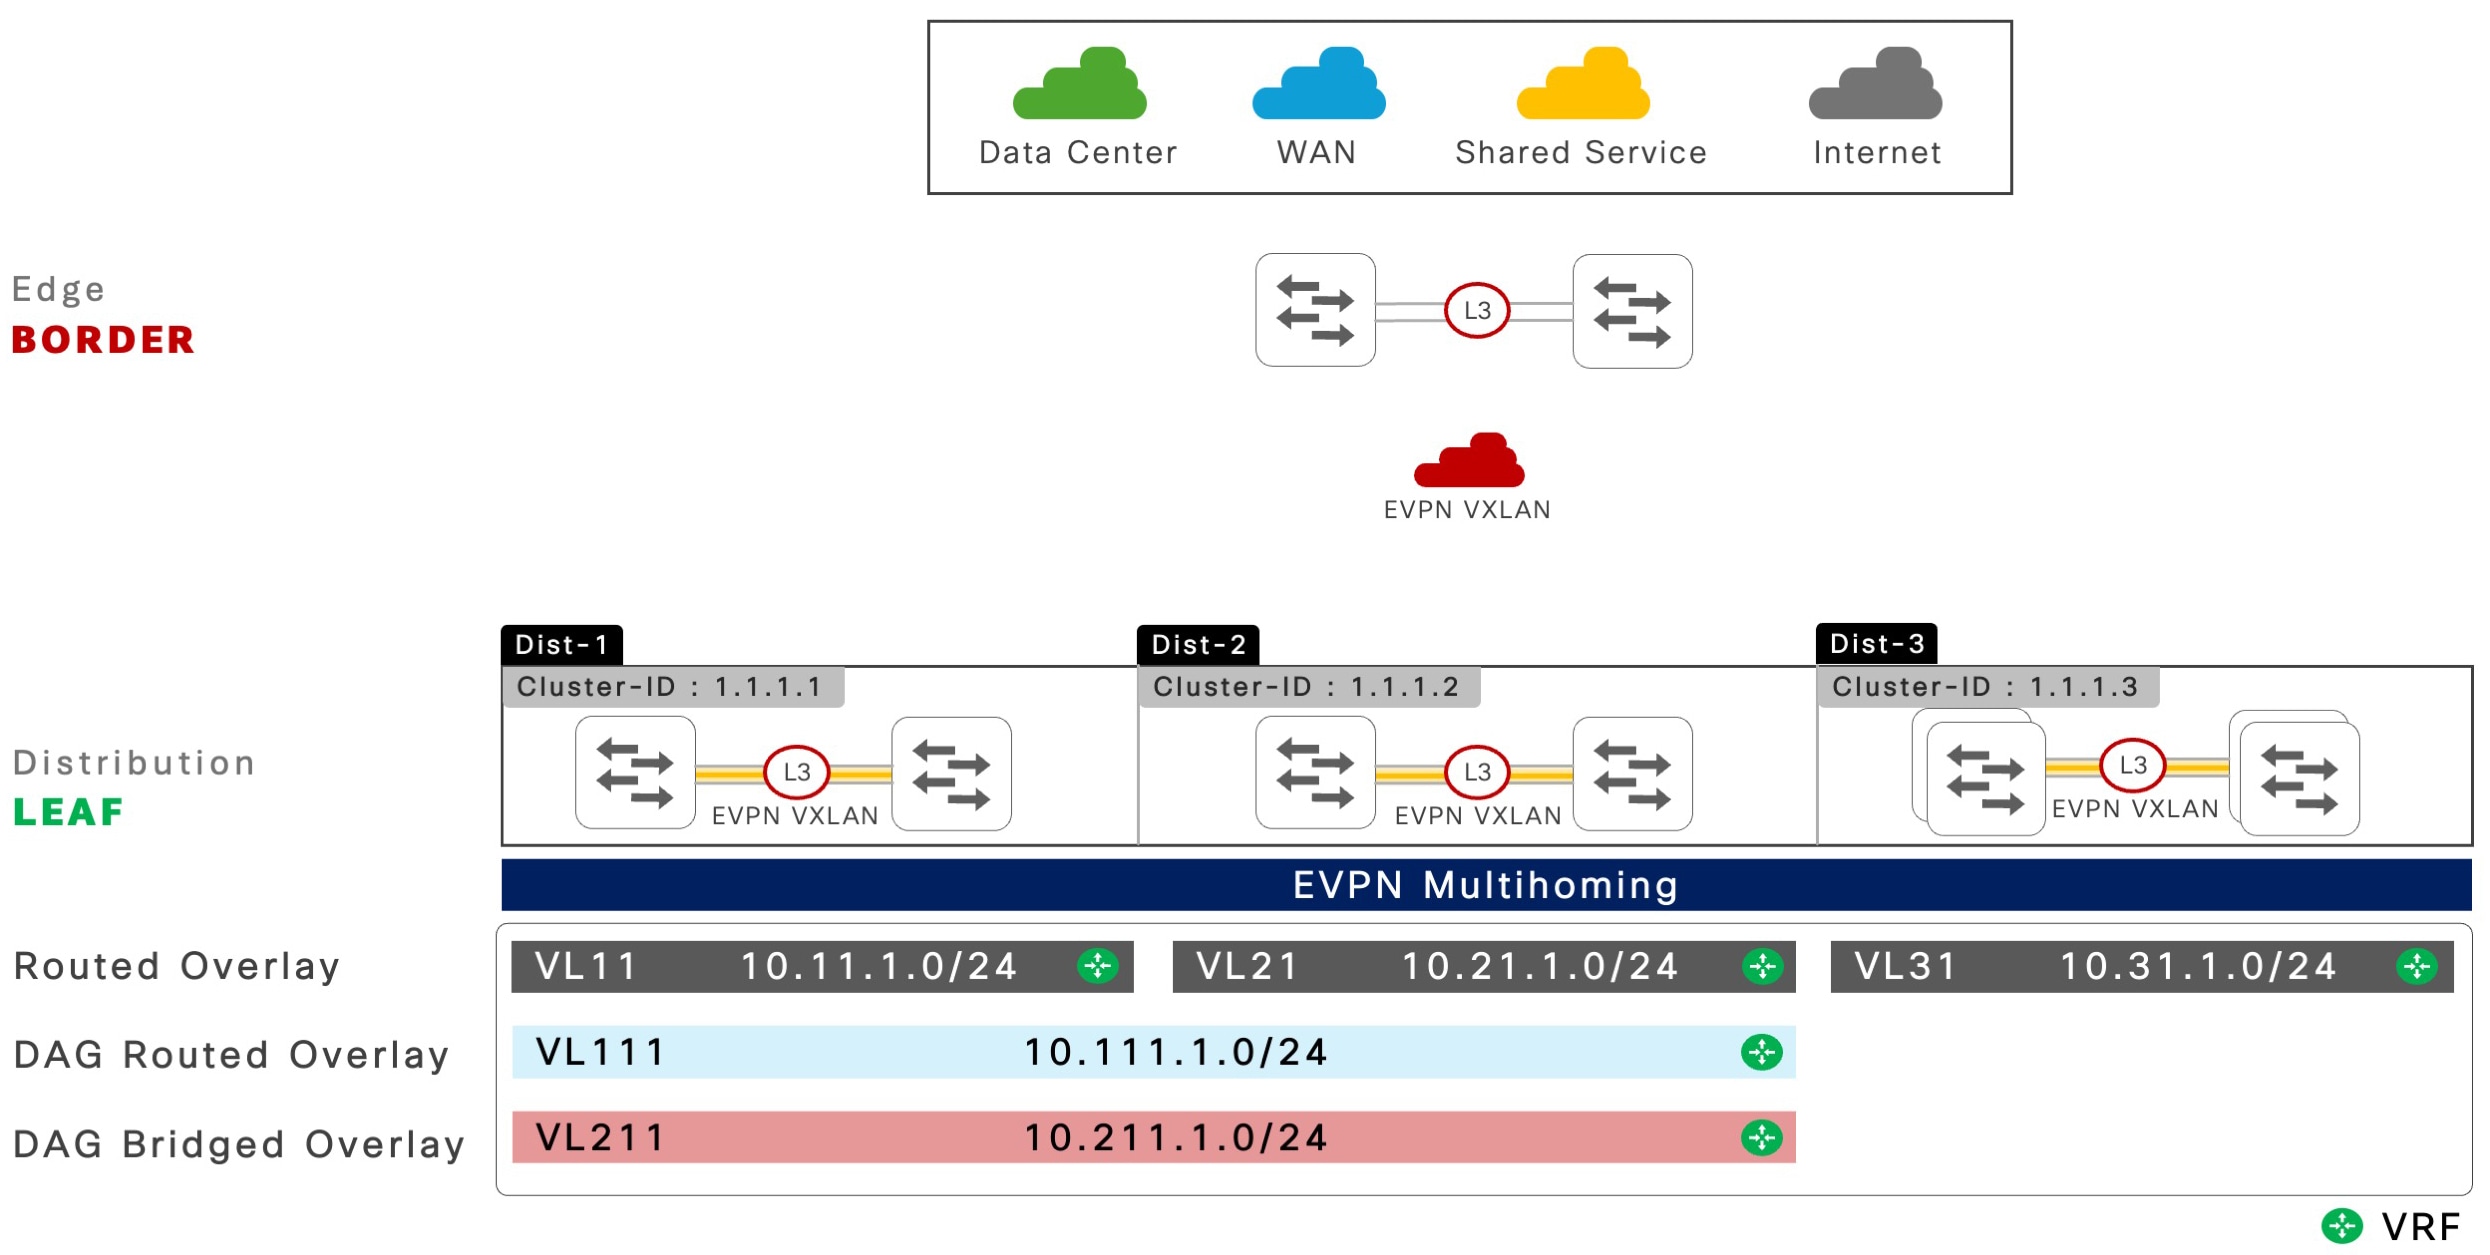
次の図は、Cisco Catalyst 9000 シリーズ スイッチのペア間の特定の VLAN または IP サブネットのレイヤ 2 フラッド境界を拡張するための、DAG ブリッジド オーバーレイを使用した参照 EVPN マルチホーミングネットワークを示しています。

Figure 1. DAG ブリッジド オーバーレイ ファブリック ネットワークを使用した EVPN マルチホーミング

DAG ブリッジド オーバーレイ ファブリック ネットワークを使用した EVPN マルチホーミング

DAG ブリッジド オーバーレイ ネットワークのガイドライン

DAG ブリッジド オーバーレイ ネットワークの計画時には、次のガイドラインに従ってください。

  • 拡張されたブリッジドメイン境界により、より大きなレイヤ 2 フラッドドメインが構築されます。

  • DAG ブリッジモードは、非 IP ホストやサイレントホストなどの技術要件に基づいた、選択的 VLAN またはサブネットの展開に推奨されます。

MAC アドレスのサポート規模を特定するには、ダウンストリーム レイヤ 2 ネットワーク アクセス デバイスの製品データシートを参照してください。

DAG ブリッジド オーバーレイ ネットワークの仕組み

ビジネス要件に基づいて、企業ネットワークには、VLAN ごとに固有のオーバーレイ機能をサポートできる柔軟性があります。ルーテッドオーバーレイは大規模なオーバーレイネットワークで実証されており、推奨されます。DAG ルーテッドオーバーレイは、特定のネットワークに対して柔軟なレイヤ 2 フラッドフリーな IP サブネットストレッチを提供し、DAG ブリッジオーバーレイは、ファブリック全体にレイヤ 2 ネットワークを拡張することで、ルーティング不可のレガシー エンドポイントおよびアプリケーションに対応します。

Cisco Catalyst 9000 シリーズ スイッチは、同じマクロセグメント化された IP VRF およびマイクロセグメント化された VXLAN GPO 対応環境内で、ルーテッド、分散型エニーキャスト ゲートウェイルーテッド、および分散型エニーキャスト ゲートウェイブリッジド オーバーレイ ネットワーク オプションの共存をサポートします。

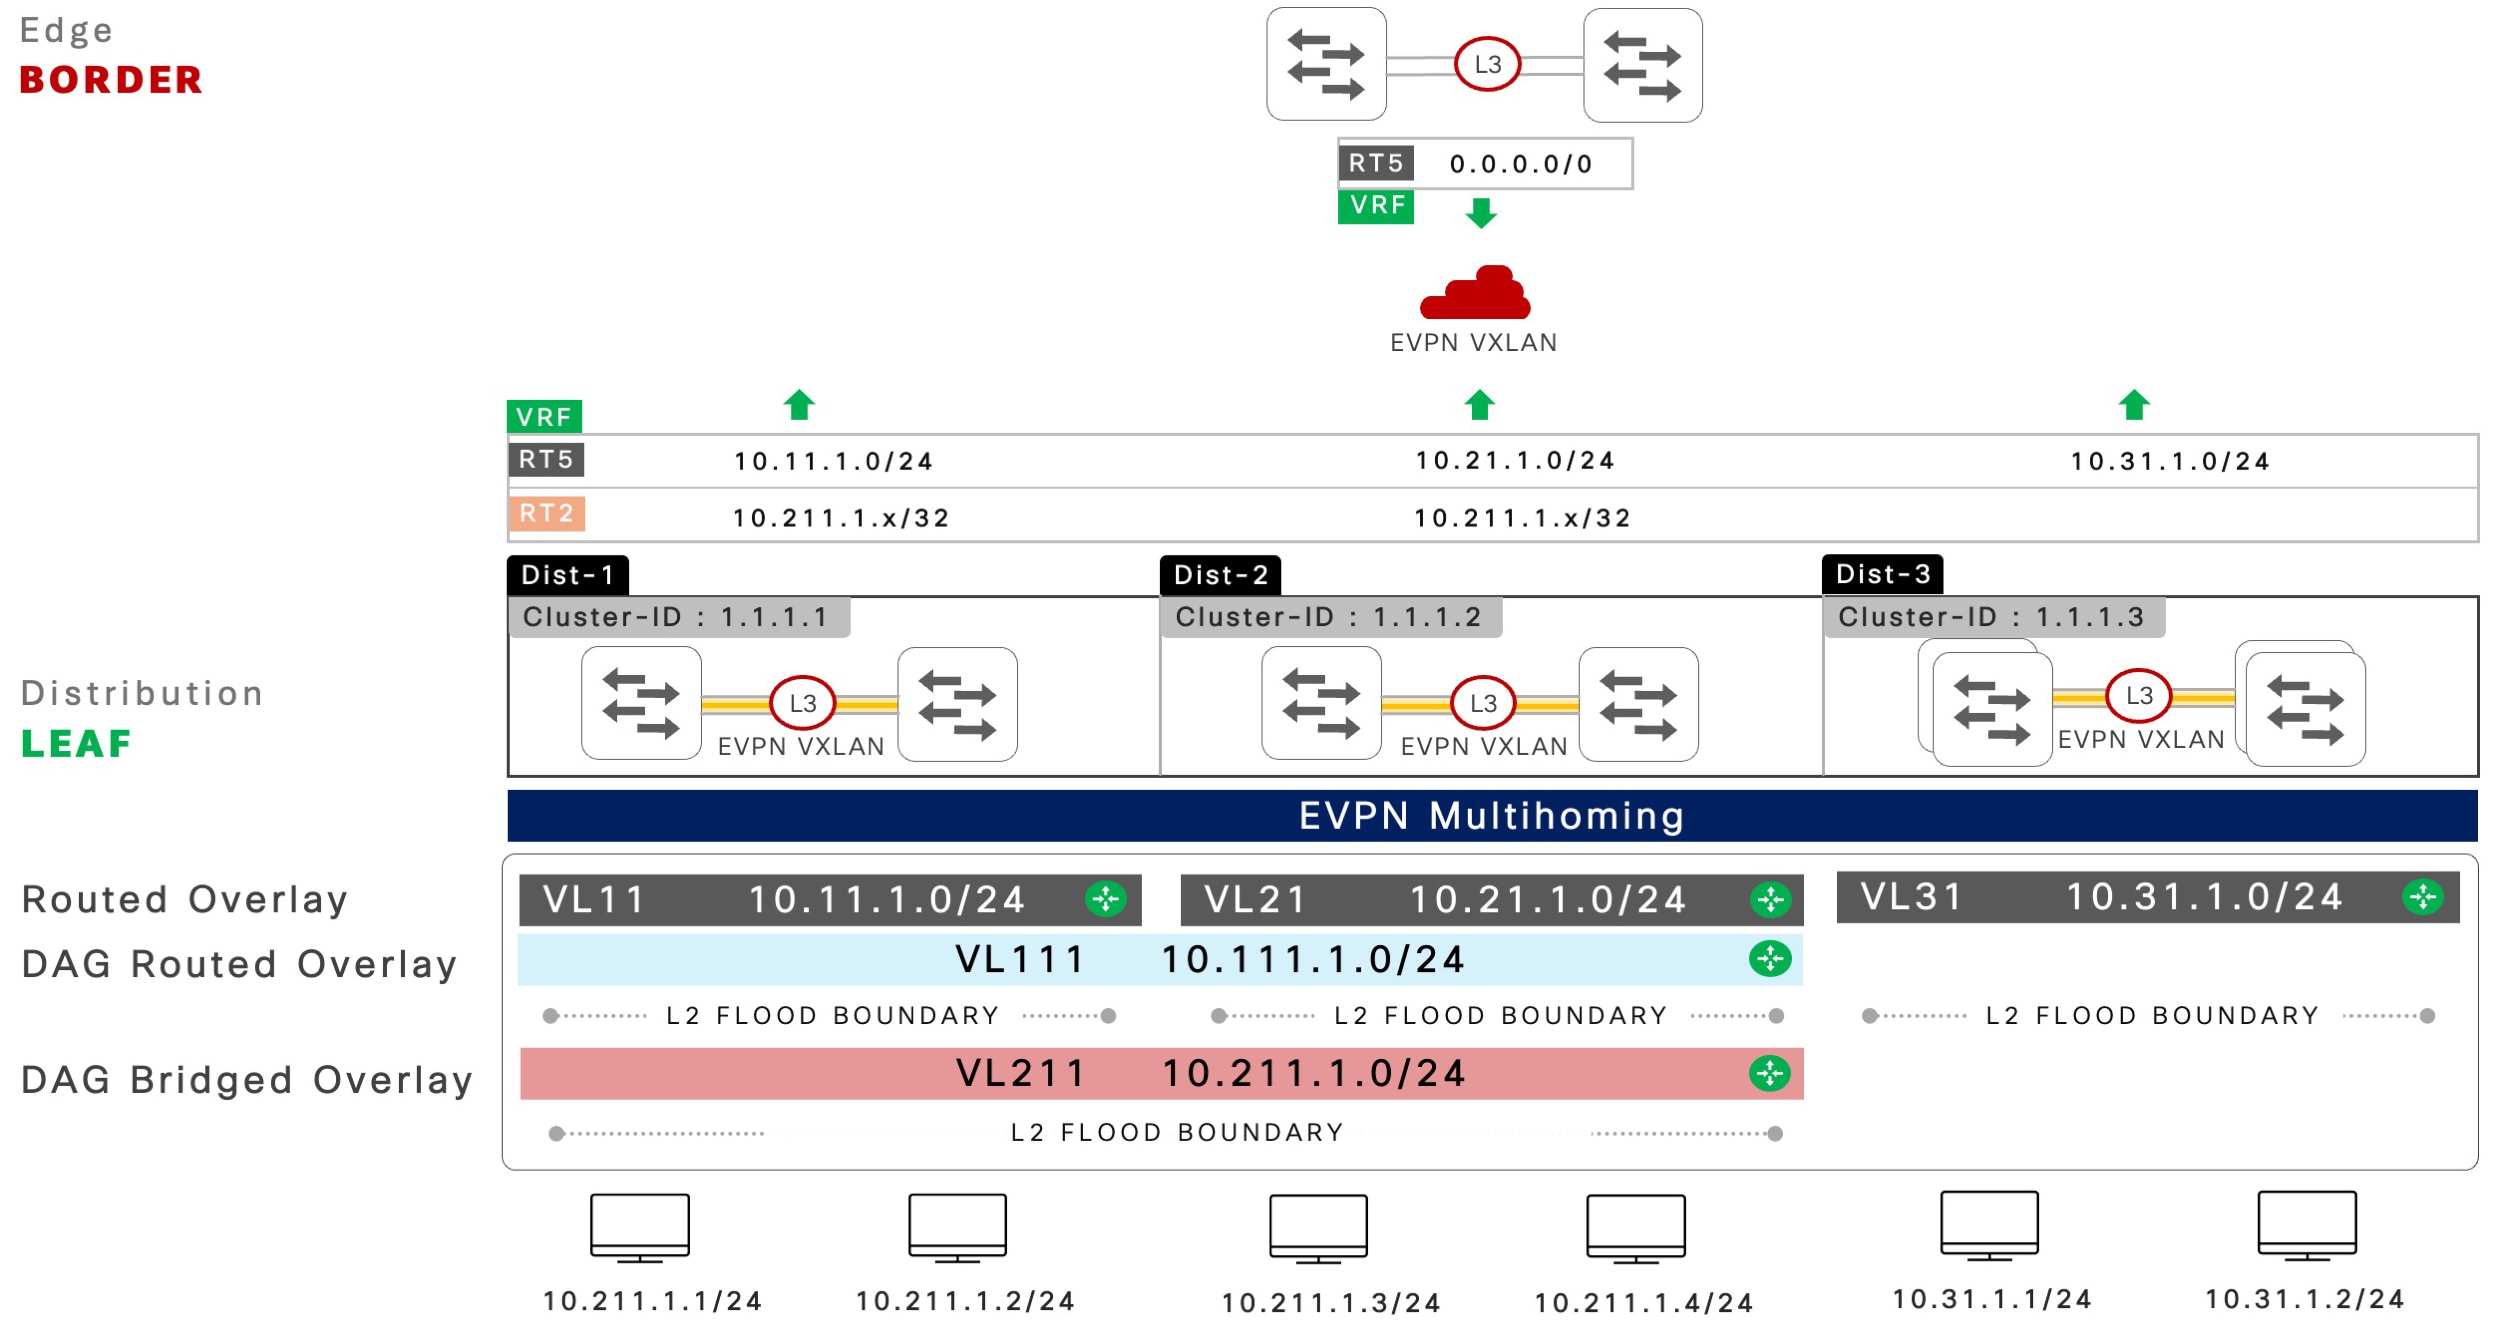
次の図は、DAG ブリッジド オーバーレイ ファブリックを使用した EVPN マルチホーミング ネットワークの特性を示しています。

Figure 2. DAG ブリッジド ファブリック オーバーレイ ネットワークの主な特性

DAG ブリッジド オーバーレイ ネットワークのファブリック ネットワーク特性

階層型 BGP コントロールプレーン

大規模なキャンパスネットワークにおける EVPN マルチホーミングピアとスパインスイッチ間の制御されたルート管理をサポートするために推奨されるデプロイメントの考慮事項は、2 階層 BGP コントロールプレーンです。各 BGP ピアリングレイヤは、ダウンストリームのノンブロッキングかつ全アクティブ型のレイヤ 2 マルチパスネットワークを有効にするためのドメイン固有の EVPN ルートを管理し、コアネットワークでセキュアなグローバル ネットワーク アクセス接続を実現するために、ファブリック ネットワーク プレフィックスのアドバタイズメントを管理します。

詳細については、「 階層型 BGP セッション 」の章を参照してください。

EVPN マルチホーミング

ファブリック コア EVPN ファブリック ネットワークから独立した、EVPN マルチホーミング機能を伴うレイヤ 2 ネットワーク。各ディストリビューション レイヤにある Cisco Catalyst 9000 シリーズ スイッチのペアによって、各冗長性グループで EVPN マルチホーミングが構築および管理されます。

ダウンストリーム ネットワーク デバイスへの統合レイヤ 2 イーサネット セグメント(ES)EtherChannel 接続では、DAG ルーテッド オーバーレイを備えたルーテッドかつ選択的に拡張されたサブネットにマッピングされる VLAN を伝送でき、ファブリックコアでアドバタイズされます。または従来のアンダーレイ IP ネットワークを継続できます。

レイヤ 2 ブロードキャスト ネットワーク境界

DAG ブリッジド オーバーレイ ネットワークは、ルーテッドオーバーレイおよび従来のアンダーレイ キャンパス ネットワークとして、統合レイヤ 2 またはレイヤ 3 のネットワーク境界を提供します。レイヤ 2 ブリッジドメインと影響範囲は、レイヤ 2 アクセスと EVPN マルチホーミング対応ディストリビューション レイヤ システムの間に留まります。

ディストリビューション レイヤ ネットワーク内の Cisco Catalyst 9000 シリーズ スイッチのペアは、入力レプリケーション モードを使用してレイヤ 2 VXLAN トンネルを動的に構築し、ブロードキャスト、不明なユニキャスト、およびマルチキャスト(BUM)トラフィックを拡張します。ループ検出および防止技術が内蔵された EVPN マルチホーミング対応ネットワークでは、従来の STP ベースのネットワークよりも安全で拡張性の高いレイヤ 2 ネットワークをサポートされます。

拡張 IP サブネットとゲートウェイの冗長化

DAG ルーテッド オーバーレイ ネットワークにより、ファブリックネットワーク全体で分散接続 IP または非 IP の到達可能性をサポートするターゲット EVPN マルチホーミング ネットワーク デバイス間に IP サブネットをストレッチできます。EVPN マルチホーミングモードの Cisco Catalyst 9000 シリーズ スイッチの選択グループは、共通の IPv4 または IPv6 サブネット機能を共有して、ファブリック ホスト ルーティングまたは MAC アドレステーブルに基づいてサブネット内ホスト通信をサポートすると同時に、ルーテッドオーバーレイとしてエニーキャストゲートウェイを用いて負荷分散とゲートウェイの冗長性を提供します。

スパインルートポリシー

IPv4 または IPv6 サブネットとレイヤ 2 フラッドドメインは、複数の IP ゲートウェイシステムにまたがっており、ファブリック間およびそれ以上の範囲でのシームレスなデータ通信をサポートするために、集約されていないホストレベルの MAC 専用または MAC-IP プレフィックスを必要とします。

大規模な EVPN マルチホーミング対応ファブリックネットワークでは、スパインスイッチに向けたリーフスイッチでのルートポリシーの適用が有効に機能します。

ファブリックコア内のスパインスイッチへの iBGP または eBGP プレフィックス アドバタイズメントは、RT-2 ホストプレフィックスおよび RT-5 ネットワークプレフィックス、および ES ごとの EAD RT-1 ルートのアドバタイズメントに限定されます。EVPN マルチホーミング モードの Cisco Catalyst 9000 シリーズ スイッチは、ノンブロッキング レイヤ 2 マルチパス EtherChannel 用のリモート ES スイッチとの iBGP ピアリングセッションを使用して、フィルタなしのルーティングを保持します。


Note


ルーテッド オーバーレイ ネットワークは、拡張性、パフォーマンス、およびレジリエンシを向上させるために推奨されます。


DAG ブリッジド オーバーレイ ネットワークの設定

このセクションでは、DAG ブリッジド オーバーレイ ファブリック ネットワークを正常に導入するためのシーケンシャル設定タスクについて説明します。

BGP EVPN VXLAN 対応ファブリック コア ネットワークでは、前提条件として信頼性の高いアンダーレイ IP およびレイヤ 2 EVPN マルチホーミングネットワークを使用して構築する必要があります。

アンダーレイおよびレイヤ 2 マルチホーミングの設定ガイドラインの詳細については、次を参照してください。

IP VRF の設定

このタスクでは、IP VRF を使用して論理的にセグメント化された仮想ネットワークを設定し、ファブリック コア ネットワーク内のすべての VTEP で IPv4 または IPv6 ネットワーク プレフィックスを交換する方法を説明します。


Note


この設定タスクは、ルーテッド オーバーレイ ネットワーク設定の一部として Cisco Catalyst 9000 シリーズ スイッチで IP VRF がすでに設定されている場合は任意です。


Procedure

  Command or Action Purpose

Step 1

enable

Example:

Device> enable

特権 EXEC モードを有効にします。

  • パスワードを入力します(要求された場合)。

Step 2

configure terminal

Example:

Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

Step 3

vrf definition vrf-name

Example:

Device(config)# vrf definition green

新しい Virtual Route Forwarding(VRF)インスタンスを設定し、VRF コンフィギュレーション モードを開始します。

Step 4

rd vpn-route-distinguisher

Example:

Device(config-vrf)# rd 10.200.255.101:101

すべてのファブリックデバイスに対して一意の値を持つルート識別子を設定します。

Step 5

address-family ipv4 [multicast | unicast]

Example:

Device(config-vrf-af)# address-family ipv4 unicast

IPv4 ユニキャスト アドレスファミリ コンフィギュレーション モードを開始します。

Step 6

route-target [both | export | import] route-target-ext-community

Example:

Device(config- vrf-af)# route-target 65101:101

拡張コミュニティ値に一致するオーバーレイ IPv4 インポートおよびエクスポートのルーティングポリシーを設定します。

  • デフォルトは both で、設定されたコミュニティ値を使用してインポートとエクスポートの両方のコマンドラインが自動生成されます。

Step 7

route-target [both | export | import] route-target-ext-community stitching

Example:

Device(config- vrf-af)# route-target 65101:101 stitching

拡張コミュニティ値に一致する IPv4 ルーティングインポートおよびエクスポートのオーバーレイポリシーを設定し、BGP EVPN VXLAN 対応ネットワークの拡張 NLRI タイプを有効にします。

  • デフォルトは both

Step 8

address-family ipv6 [multicast | unicast]

Example:

Device(config- vrf-af)# address-family ipv6 unicast

IPv6 ユニキャスト アドレスファミリ コンフィギュレーション モードを開始します。

Step 9

route-target [both | export | import] route-target-ext-community

Example:

Device(config- vrf-af)# route-target 65101:101

拡張コミュニティ値に一致する IPv6 ルーティングインポートおよびエクスポートのオーバーレイポリシーを設定します。

  • デフォルトは both で、設定されたコミュニティ値を使用してインポートとエクスポートの両方のコマンドラインが自動生成されます。

Step 10

route-target [both | export | import] route-target-ext-community stitching

Example:

Device(config- vrf-af)# route-target 65101:101 stitching

拡張コミュニティ値に一致する IPv6 ルーティングインポートおよびエクスポートのオーバーレイポリシーを設定し、BGP EVPN VXLAN 対応ネットワークの拡張 NLRI タイプを有効にします。

  • デフォルトは both です。

Step 11

end

Example:

Device(config- vrf-af)# end

IPv6 ユニキャスト アドレスファミリ コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

コア VLAN および SVI インターフェイスの設定

このタスクでは、ダウンストリームの非 VXLAN ネットワークとリモート VXLAN 対応 VTEP 間の VXLAN カプセル化およびカプセル化解除機能に使用される、IP VRF ごとのコア VLAN および SVI インターフェイスの設定方法を説明します。また、このタスクでは、NVE インターフェイスを設定して L3VNI ID を論理インターフェイスにバインドする方法も説明されています。


Note


ルーテッド オーバーレイ ネットワーク設定の一部としてコア VLAN および SVI インターフェイスをすでに設定している場合は、このタスクをスキップします。


Procedure

  Command or Action Purpose

Step 1

enable

Example:

Device> enable

特権 EXEC モードを有効にします。

  • パスワードを入力します(要求された場合)。

Step 2

configure terminal

Example:

Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

Step 3

vlan id

Example:

Device(config)# vlan 101

IP VRF コアルーティング専用 VLAN ID を設定します。この VLAN は他の目的に使用できず、レイヤ 2 トランク ポートからプルーニングすることを推奨します。

Step 4

vlan configuration id

Example:

Device(config)# vlan configuration 101

コア VLAN を設定してレイヤ 3 VNI ID を割り当て、VLAN コンフィギュレーション モードを開始します。

Step 5

member vni l3vni-id

Example:

Device(config-vlan)# member vni 11101

特定の IP VRF の一意のレイヤ 3 VNI ID を設定します。

たとえば、VRF green には専用 VLAN、101、およびレイヤ 3 VNI があり、これらの ID を同じシステム上の他の IP VRF と共有してはなりません。

  • 他のすべての VTEP には、同じ IP VRF のレイヤ 3 VNI ID を設定することが推奨されます。

Step 6

exit

Example:

Device(config-vlan)# exit

VLAN コンフィギュレーション モードを終了し、グローバル コンフィギュレーション モードに戻ります。

Step 7

interface vlan id

Example:

Device(config)# interface vlan 101

コア VLAN SVI インターフェイスを設定し、IP VRF に割り当てます。

  • コア VLAN SVI MAC アドレスは、レイヤ 3 オーバーレイのルーテッド MAC(RMAC)をサポートするために使用されます。

Step 8

vrf forwarding vrf-name

Example:

Device(config-if)# vrf forwarding green

IP VRF をコア VLAN SVI インターフェイスにマッピングします。

Step 9

ip unnumbered id

Example:

Device(config-if)# ip unnumbered Loopback0

たとえば、Loopback0 などのアンダーレイ論理インターフェイスからアンナンバード IPv4 アドレスを設定します。

Step 10

no autostate

Example:

Device(config-if)# no autostate

インターフェイスの自動ステートを無効にします。

  • EVPN デプロイメントでは、コア側の SVI に使用される VLAN は、いかなるトランクでも許可されません。コア側の SVI を正しく機能させるには、SVI 用に no autostate コマンドを設定する必要があります。

Step 11

exit

Example:

Device(config-if)# exit

インターフェイス コンフィギュレーション モードを終了し、グローバル設定モードに戻ります。

Step 12

interface nve id

Example:

Device(config)# interface nve 1

仮想 NVE インターフェイスを設定して 1 つ以上の L2VNI をバインドし、L3VNI からシステム全体の VXLAN 転送機能を有効にします。

  • インターフェイス コンフィギュレーション モードを開始します。

Step 13

source-interface id

Example:

Device(config-if)# source-interface Loopback0

ループバック インターフェイスを送信元として設定して、VXLAN トンネルを介したデータ通信を有効にします。

Step 14

host-reachability protocol bgp

Example:

Device(config-if)# host-reachability protocol bgp

このインターフェイス上で BGP をホスト到達可能性コントロールプレーン プロトコルとして設定します。

Step 15

member vni l3vni-id vrf vrf-name

Example:

Device(config-if)# member vni 11101 vrf green

NVE インターフェイスで L3VNI を IP VRF にバインドします。

Step 16

end

Example:

Device(config-if)# end

インターフェイス コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

DAG ブリッジド オーバーレイ MAC-VRF の設定

このタスクでは、MAC VRF およびルートターゲット ポリシーを設定して、単一クラスタ内の EVPN マルチホーミング対応 Catalyst 9000 シリーズ スイッチのペア間で選択的にプレフィックスを交換する方法を説明します。

次の手順に従って、DAG ブリッジド オーバーレイ MAC-VRF を有効にします。完全なレイヤ 2 ネットワーク設定については、高可用性設定ガイドで「非ファブリックネットワーク用 EVPN マルチホーミング」の章を参照してください。

Procedure

  Command or Action Purpose

Step 1

enable

Example:

Device> enable

特権 EXEC モードを有効にします。

  • パスワードを入力します(要求された場合)。

Step 2

configure terminal

Example:

Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

Step 3

l2vpn evpn instance idvlan-based

Example:

Device(config)# l2vpn evpn instance 211 vlan-based

一意の ID を使用して、L2VPN EVPN 仮想インスタンスを設定します。通常、ID 値は VLAN ID と同じです。たとえば、データ VLAN ID 211 です。

  • EVPN インスタンス設定モードを開始します。

Step 4

encapsulation vxlan

Example:

Device(config-evpn-evi)# encapsulation vxlan

2 つのシステム間の ES 間データをブリッジするために VXLAN カプセル化を有効にします。

Step 5

route-target {export | import | both} route-target-ext-community

Example:

Device(config-evpn-evi)# route-target both 1.1.1.1:211

拡張コミュニティ値に一致する MAC または IP ルーティングのインポートおよびエクスポートポリシーを設定します。

  • EVPN マルチホーミングクラスタ VLAN ID の推奨形式は、1.1.1.1 を含むクラスタ 1 ID であり、DAG ルーテッド VLAN ID 211 は、MAC VRF ルートターゲット 1.1.1.1:211 になります。

    デフォルトは both で、設定されたコミュニティ値を使用してインポートおよびエクスポートコマンドラインが自動生成されます。

Step 6

route-target {export | import | both} route-target-ext-community

Example:

Device(config-evpn-evi)# route-target import 1.1.1.2:211

拡張コミュニティ値と一致する MAC または IP ルーティングインポート専用ポリシーを使用して、クラスタ間 DAG ブリッジングを設定します。

  • EVPN マルチホーミングクラスタ VLAN ID の推奨形式は、1.1.1.2 を含むクラスタ 1 ID であり、DAG ルーテッド VLAN ID 211 は、MAC VRF ルートターゲット 1.1.1.2:211 になります。

Step 7

no auto-route-target

Example:

Device(config-evpn-evi)# no auto-route-target

DAG ルーテッドオーバーレイ MAC VRF 用にステップ 5 で設定された手動ルートターゲットがある自動ルートターゲットを無効にします。

  • デフォルトは、ASN:L2VPN インスタンス ID フォーマットで自動生成されるルートターゲットです。

    デフォルトでは、ASN:L2VPN インスタンス ID フォーマットで自動生成された RT で有効になっています。

Step 8

advertise mac enable

Example:

Device(config-evpn-evi)# advertise mac enable 

MAC 専用ルートの発信とアドバタイズを有効にして、非 IP のデータ通信を有効にします。

Step 9

replication-type {ingress | static}

Example:

Device(config-evpn-evi)# replication-type static

スケーラブルなファブリックネットワークのマルチキャストを使用したアンダーレイ BUM レプリケーションタイプを有効にします。

Step 10

end

Example:

Device(config-evpn-evi)# end

EVPN インスタンス設定モードを終了し、特権 EXEC モードに戻ります。

アクセス SVI インターフェイスの設定

このセクションでは、EVPN マルチホーミング モードで Cisco Catalyst 9000 シリーズ スイッチを設定する手順について説明します。

DAG ブリッジ モードは、複数のリーフ ネットワーク デバイスを介して単一の統合 IP ゲートウェイシステムを提供します。サブネット内 IP または非 IP ホスト通信は標準リモート MAC-IP バインディング解決に従いますが、すべてのサブネット間 IP 通信はエニーキャスト ゲートウェイ IP アドレスを介してルーティングされます。

Procedure

  Command or Action Purpose

Step 1

enable

Example:

Device> enable

特権 EXEC モードを有効にします。

  • パスワードを入力します(要求された場合)。

Step 2

configure terminal

Example:

Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

Step 3

interface vlan id

Example:

Device(config)# interface Vlan 211

レイヤ 3 SVI インターフェイス ID を設定し、インターフェイス コンフィギュレーション モードを開始します。

Step 4

vrf forwarding vrf-name

Example:

Device(config-if)# vrf forwarding green

IP VRF をコア VLAN SVI インターフェイスにマッピングします。

Step 5

ip address ip-address mask

Example:

Device(config-if)# ip address 10.211.1.254 255.255.255.0

選択した VLAN の IPv4 ゲートウェイアドレスとマスクを割り当てます。

  • エニーキャストゲートウェイは、ESシステム間で共通のアドレスを使用して自動的に有効になります。

Step 6

ipv6 address ipv6-address mask

Example:

Device(config-if)# ipv6 address 2001:10:211:1::f/64

選択した VLAN の IPv6 ゲートウェイアドレスとプレフィックスを割り当てます。

  • エニーキャストゲートウェイは、ESシステム間で共通のアドレスを使用して自動的に有効になります。

Step 7

end

Example:

Device(config-if)# end

インターフェイス コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

DAG ブリッジド オーバーレイ ネットワークのスパインポリシーの設定

このタスクでは、アウトバウンド スパイン EVPN ルート ポリシーを使用して ES スイッチのペアを設定する手順について説明します。ルートポリシーにより、iBGP または eBGP スパイン ピアリング セッション タイプに関係なく、ES スイッチのペアによる制御された EVPN ルート アドバタイズメントが有効になります。

ルーテッドオーバーレイの RT-5 プレフィックスを許可するスパイン ルートマップ ポリシーは、新しいシーケンスを追加することで拡張可能です。これにより、DAG MAC VRF のルートターゲット値に基づいて、Cisco Catalyst 9000 シリーズ スイッチがルートタイプ 1 およびルートタイプ 2(MAC のみ、および MAC-IP を含む)プレフィックスをアドバタイズすることを制限し、ネットワーク全体へホストルートが伝達するのを防ぐことができます。

EVPN マルチホーミングシステムとの iBGP ピアリングは、ノンブロッキングレイヤ 2 マルチパスネットワークを構築および維持するために、フィルタ処理されていない EVPN ルート交換を使用します。

Procedure

  Command or Action Purpose

Step 1

enable

Example:

Device> enable

特権 EXEC モードを有効にします。

  • パスワードを入力します(要求された場合)。

Step 2

configure terminal

Example:

Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

Step 3

ip extcommunity-list [expanded list-name {permit | deny} [regular-expression] | standard-lit-number standard-list-name {permit | deny} [ rt extended-community-value] [soo extended-community-value]

Example:

Device(config)# ip extcommunity-list expanded DAG-BRIDGED-OVERLAY-EXTCOMM
 permit 1.1.1.1:211

DAG ブリッジ MAC VRF ルートターゲット値を許可するように、拡張 IP コミュニティリストを設定します。

  • 単一の IP 拡張コミュニティは、単一の RT 値を使用して設定できます。または、複数に一致する正規表現を使用して設定できます。たとえば、DAG ブリッジ VLAN ID 範囲 211 ~ 219 に対しては 21[1-9] です。

Step 4

route-map name [permit | deny] sequence-number

Example:

Device(config)# route-map SPINE-ROUTE-POLICY-OUT permit 30

許可または拒否の一致条件を持つルートマップルールを作成し、ルートマップ コンフィギュレーション モードを開始します。

  • オプションの sequence-number 引数は、ルートマップルールの処理の順序を示します。

Step 5

description description

Example:

Device(config-route-map)# description DAG BRIDGED OVERLAY – VL211

(オプション)ルートマップシーケンスの説明を追加します。

Step 6

match evpn route-type [1-8 | 2-mac-ip | 2-mac-only]

Example:

Device(config-route-map)# match evpn route-type 1

各ローカル ES のイーサネットセグメント(ES)プレフィックス RT-1 ごとにローカル EAD をアドバタイズできるように、EVPN ルートポリシーシーケンスを設定します。

Step 7

match evpn route-type [1-8 | 2-mac-ip | 2-mac-only]

Example:

Device(config-route-map)# match evpn route-type 2

任意の IP VRF にマッピングされたローカル IPv4 または IPv6 ホストおよび MAC プレフィックス(RT-2)をアドバタイズできるように、EVPN ルートポリシーシーケンスを設定します。

Step 8

exit

Example:

Device(config-route-map)# exit

ルート マップ インターフェイス コンフィギュレーション モードを終了して、グローバル コンフィギュレーション モードに戻ります。

Step 9

router bgp autonomous-system-number

Example:

Device(config)# router bgp 65101

asplain および asdot 形式で 2 バイトまたは 4 バイトを使用して BGP 自律システム番号を設定し、ルータ コンフィギュレーション モードを開始します。

詳細については、次を参照してください。

Step 10

address-family l2vpn evpn

Example:

Device(config-router)# address-family l2vpn evpn

BGP L2VPN アドレスファミリ コンフィギュレーション モードを開始します。

Step 11

neighbor spine-loopback-address route-map name out

Example:

Device(config-router-af)# neighbor 10.200.255.3 route-map SPINE-ROUTE-POLICY-OUT out

各スパインピアにアウトバウンド ルートマップ ポリシーを適用して、RT-5 プレフィックスのアドバタイズメントを制限します。

Step 12

end

Example:

Device(config-router-af)# end

BGP L2VPN アドレスファミリ コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

BGP における IP VRF アドレス ファミリ ルーティングの設定

このタスクでは、IPv4 および IPv6 アドレスファミリ設定でネットワークプレフィックスをアドバタイズする方法を説明します。

Procedure

  Command or Action Purpose

Step 1

enable

Example:

Device> enable

特権 EXEC モードを有効にします。

  • パスワードを入力します(要求された場合)。

Step 2

configure terminal

Example:

Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

Step 3

router bgp autonomous-system-number

Example:

Device(config)# router bgp 65101

asplain および asdot 形式で 2 バイトまたは 4 バイトを使用して BGP 自律システム番号を設定し、ルータ コンフィギュレーション モードを開始します。

詳細については、次を参照してください。

Step 4

address-family ipv4 vrf vrf-name

Example:

Device(config-router)# address-family ipv4 vrf green

VRF インスタンスの IPv4 アドレスファミリを有効にして、オーバーレイでの IPv4 ネットワーク プレフィックス ルーティングを有効にします。

Step 5

advertise l2vpn evpn

Example:

Device(config-route-af)# advertise l2vpn evpn

IPv4 VRF インスタンスと EVPN ファブリック コア ネットワーク間の IPv4 ネットワーク プレフィックス ルーティングのアドバタイズメントを有効にします。

Step 6

redistribute connected [metric |route-map] name

Example:

Device(config-route-af)# redistribute connected

EVPN ファブリックネットワーク内のローカルに接続されたすべての IPv4 ネットワークプレフィックスをアドバタイズするように IPv4 アドレスファミリを設定します。

  • 代わりに、network コマンドを使用してネットワークプレフィックスをアドバタイズできます。

Step 7

exit

Example:

Device(config-route-af)# exit

IPv4 アドレスファミリ コンフィギュレーション モードを終了し、ルータ コンフィギュレーション モードに戻ります。

Step 8

address-family ipv6 vrf vrf-name

Example:

Device(config-router)# address-family ipv6 vrf green

VRF インスタンスの IPv6 アドレスファミリを有効にして、オーバーレイでの IPv6 ネットワーク プレフィックス ルーティングを有効にします。

Step 9

advertise l2vpn evpn

Example:

Device(config-route-af)# advertise l2vpn evpn

IPv6 VRF インスタンスと EVPN ファブリック コアネットワーク間の IPv6 ネットワーク プレフィックス ルーティングを有効にします。

Step 10

redistribute connected [metric |route-map] name

Example:

Device(config-route-af)# redistribute connected

EVPN ファブリックネットワーク内のローカルに接続されたすべての IPv6 ネットワークプレフィックスをアドバタイズするように IPv6 アドレスファミリを設定します。

  • 代わりに、network コマンドを使用してネットワークプレフィックスをアドバタイズできます。

Step 11

end

Example:

Device(config-route-af)# end

IPv6 アドレスファミリ コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

DAG ブリッジド オーバーレイ ネットワーク設定の確認

このセクションでは、DAG ブリッジド オーバーレイ ネットワークの設定と VTEP の状態を確認する例を示します。

Day 2 オペレーションと障害対応の重要な情報に集中するため、コマンド出力は切り捨てられる場合があります。

IP VRF ネットワーク:ローカルに設定された IP VRF と、リーフおよびボーダーデバイスを含む VTEP 上の仮想ネットワークへの関連する物理または論理インターフェイスのバインディングを確認します。インターフェイス バインディングには、エンドポイントおよびネットワーク デバイスに接続するネットワーク エッジ VLAN と、IP VRF の単一コア VLAN(VLAN 101)が含まれます。

 
ES-1# show vrf green
 
  Name      Default RD               Protocols     Interfaces 
  green     10.200.255.101:101	ipv4	    Vl11 
                                                   Vl211 
                                                   Vl101 
BORDER-1# show vrf green 

  Name     Default RD              Protocols	Interfaces 
  green    10.200.255.1:101	 ipv4	      Vl101 
                                                   Vl1101 

BGP L2VPN EVPN ネイバー:EVPN マルチホーミングモードの Cisco Catalyst 9000 シリーズ スイッチとスパインシステムのペアへの iBGP ピアリング間の 2 階層 iBGP セッションが動作状態であることを確認します。

次のコマンド出力は、スパインスイッチのペアである 10.100.255.3 および 10.100.255.4 と iBGP ピアリング、および EVPN マルチホーム モードにおける ES-1 ローカル 10.100.255.101 と ES-2 10.100.255.102 スイッチ間の直接 iBGP ピアリングが動作していることを示しています。


ES-1# show bgp l2vpn evpn all summary 

BGP router identifier 10.100.255.101, local AS number 65101 
<snip> 
 
Neighbor         V    AS     MsgRcvd  MsgSent   TblVer  InQ   OutQ    Up/Down    State/PfxRcd 
10.100.255.3     4    65101    18        20      104     0      0     00:04:35         2 
10.100.255.4     4    65101    23        25      106     0      0     00:05:19         2 
10.100.255.102   4    65101    51        65      104     0      0     00:04:26         28 


スパインポリシー:EVPN マルチホーミングモードで導入されたリーフまたはボーダーロールの VTEP がルートマップで設定され、アウトバウンドポリシーが各スパイン 10.200.255.3 に適用されることを確認します。

ボーダースイッチのスパインポリシー設定はオプションであり、スイッチがファイアウォールなどの外部ネットワークデバイスに接続するために EVPN マルチホーミングモードで実装されていない場合は必須ではありません。


ES-1# show bgp l2vpn evpn neighbor 10.200.255.3 policy   
 
Neighbor: 10.200.255.3, Address-Family: L2VPN E-VPN 
 Locally configured policies: 
  send-community extended 
 Inherited polices: 
  route-map EVPN-SPINE-ROUTE-POLICY-OUT out 


L2VPN アドバタイズされたルート:EVPN マルチホーミングモードで実装されたリーフまたはボーダーロールの VTEP が、適用されたルートマップポリシーに基づいて、スパイン 10.200.255.3 に EVPN プレフィックスをアドバタイズしていることを確認します。

リーフおよびボーダースイッチからの次のコマンド出力は、RT-2-MAC-IP EVPN プレフィックスのアドバタイズメントを確認し、それ以外の EVPN ルートタイプがスパインスイッチにアドバタイズされないことを確認します。


ES-1# show bgp l2vpn evpn neighbor 10.200.255.3 advertised-route   

BGP table version is 7179, local router ID is 10.200.255.101 
<snip> 
     Network          	Next Hop            Metric 	LocPrf  Weight  Path 
 Route Distinguisher: 10.200.255.101:111 
 *>   [2][10.200.255.101:111][0][48][00CCFC4ED1C3][32][10.111.1.1]/24 
                      	0.0.0.0                  	  32768     ? 
Route Distinguisher: 10.200.255.101:111 
 *>   [2][10.200.255.101:111][0][48][00CCFC4ED1C4][32][10.111.1.2]/24 
                      	0.0.0.0                           32768     ? 


Border-1# show bgp l2vpn evpn neighbors 10.200.255.3 advertised-routes  

BGP table version is 2895, local router ID is 10.200.255.1 
<snip> 
     Network          Next Hop            Metric    LocPrf     Weight   Path 
Route Distinguisher: 10.100.255.1:101 (default for vrf green) 
 *>   [5][10.100.255.1:101][0][0][0.0.0.0]/17 
                      21.1.1.1               0          0      65001      ? 
 *>   [5][10.100.255.1:101][0][16][111.1.0.0]/17 
                      21.1.1.1               0          0      65001      ? 
 

MAC-VRF 手動ルートターゲット:ストレッチ IP サブネット VLAN が、ローカルクラスタ EVPN マルチホーミングピアスイッチに一致する MAC または IP ルートのインポートおよびエクスポートに限定されていることを確認します。自動ルートターゲットを無効にすると、インポートおよびエクスポートのルートターゲットには手動の設定のみが表示されます。

次のコマンド出力は、ルートターゲット 1.1.1.1:12 およびデフォルトの自動生成 ASN インスタンス ID 65101:211 を持つ双方向 MAC ルートポリシーが、手動設定とともに表示されないことを確認します。


ES-1# show l2vpn evpn evi 211 detail 

EVPN instance:          	211 (VLAN Based) 
  RD:                   	10.200.255.101:211 (auto) 
  Import-RTs:           	1.1.1.1:211   1.1.1.2:211  
  Export-RTs:           	1.1.1.1:211 
  Per-EVI Label:        	none 
  State:                	Established 
  Replication Type:     	Static 
 <snip> 

VRF IP ルーティングテーブル:EVPN マルチホーミングモードで実装されたリーフが、適用されたルートマップポリシーに基づいて、スパインスイッチ 10.200.255.3 に EVPN プレフィックスをアドバタイズしていることを確認します。

ボーダースイッチからの次のコマンド出力は、DAG ルーテッドオーバーレイで設定された、それぞれに 2 台のホストが接続されている EVPN マルチホーミング リーフ システムのペアが RT2-MAC-IP をアドバタイズしていることを確認します。ボーダースイッチには、各ホストへのデュアルパス ECMP があり、オーバーレイ ネットワーク プレフィックスの負荷分散と冗長性をサポートしています。また、リーフスイッチは、RT-5 EVPN プレフィックスのアドバタイズメントを確認するボーダーシステムの IP VRF の IP ルーティングテーブルから RT-5 ネットワークプレフィックスを受信します。


ES-1# show ip route vrf green bgp
  
Routing Table: green 
<snip> 
 
Gateway of last resort is 10.200.255.2 to network 0.0.0.0 
B*    0.0.0.0/0 	[200/0] via 10.200.255.1, 00:00:32, Vlan101 
                       [200/0] via 10.200.255.2, 00:00:32, Vlan101 
 

Border-1# show ip route vrf green bgp  

Routing Table: green 
<snip> 
Gateway of last resort is 21.1.1.1 to network 0.0.0.0 
 
B*    0.0.0.0/0 [20/0] via 21.1.1.1, 6w0d 
      10.0.0.0/24 is subnetted, 95 subnets 
B        10.111.1.1/32	[200/0] via 10.200.255.102, 00:01:33, Vlan1101 
                    	  [200/0] via 10.200.255.101, 00:01:33, Vlan1101 
B        10.111.1.2/32	[200/0] via 10.200.255.102, 00:01:33, Vlan1101 
                      	[200/0] via 10.200.255.101, 00:01:33, Vlan1101 
B        10.111.1.3/32       [200/0] via 10.200.255.104, 00:01:33, Vlan1101 
                      	[200/0] via 10.200.255.103, 00:01:33, Vlan1101 
B        10.111.1.4/32       [200/0] via 10.200.255.104, 00:01:33, Vlan1101 
                      	[200/0] via 10.200.255.103, 00:01:33, Vlan1101 


DAGブリッジド オーバーレイ ネットワークのリファレンス構成

このセクションでは、DAG ブリッジド オーバーレイ ファブリック ネットワークを導入するためのリファレンスネットワーク デザインと設定について説明します。

次の図は、オーバーレイ ファブリック ネットワークを備えたディストリビューション ブロックに展開された Cisco Catalyst 9000 シリーズスイッチのペア間での階層型 BGP ピアリング、コントロールプレーン ピアリング、および IP サブネットの選択的ストレッチを備えた、拡張性の高い EVPN マルチホーミングおよびファブリックコアをサポートするためのリファレンス ネットワーク デザインを示しています。

Figure 3. EVPN マルチホーミング:DAG ブリッジド オーバーレイ ファブリック ネットワーク

EVPN マルチホーミング:DAG ブリッジド オーバーレイ ファブリック ネットワーク

このリファレンス設定では、初期ネットワークのセットアップからファブリックの展開が成功するまでの 3 ステップのプロセスを示します。ネットワーク管理者は、初期展開に対して以下の手順を順番に実行し、ネットワーク要求の増加に応じてオーバーレイネットワーク設定を拡張できます。

レイヤ 2 EVPN マルチホーミング

ファブリックを構築するための基本設定は、EVPN マルチホーミングテクノロジーを使用したレイヤ 2 キャンパスネットワークから始まります。このセクションでは、EVPN マルチホーミングを使用したノンブロッキングオールアクティブ レイヤ 2 ネットワークを正常に構築するための、Catalyst 9000 スイッチのペアに関する段階的な設定手順を説明します。

ステップ

ES-1 および ES-2

ES-3 および ES-4

1:ES 間レイヤー 3 EtherChannel

ES-1 
! 
interface Port-Channel 128 
 description CONNECTED TO ES PEER 
 no switchport 
 ip address 10.0.0.0 255.255.255.254 
 ip ospf network point-to-point 
 ip ospf multi-area 0 
 ip ospf 100 area 101 
 ip ospf 100 cost 10 
 carrier-delay msec 0 
 hold-queue 4094 in 
 hold-queue 4094 out 
 evpn multihoming core-tracking 
! 

ES-2 
! 
interface Port-Channel 128 
 description CONNECTED TO EVPN MH SW-2 
 no switchport 
 ip address 10.0.0.1 255.255.255.254 
 ip ospf network point-to-point 
 ip ospf multi-area 0 
 ip ospf 100 area 101 
 ip ospf 100 cost 10 
 carrier-delay msec 0 
 hold-queue 4094 in 
 hold-queue 4094 out 
 evpn multihoming core-tracking 
! 
ES-3 
! 
interface Port-Channel 128 
 description CONNECTED TO ES PEER 
 no switchport 
 ip address 10.0.0.2 255.255.255.254 
 ip ospf network point-to-point 
 ip ospf multi-area 0 
 ip ospf 100 area 102 
 ip ospf 100 cost 10 
 carrier-delay msec 0 
 hold-queue 4094 in 
 hold-queue 4094 out 
 evpn multihoming core-tracking 
! 

ES-4 
! 
interface Port-Channel 128 
 description CONNECTED TO EVPN MH SW-1 
 no switchport 
 ip address 10.0.0.3 255.255.255.254 
 ip ospf network point-to-point 
 ip ospf multi-area 0 
 ip ospf 100 area 102 
 ip ospf 100 cost 10 
 carrier-delay msec 0 
 hold-queue 4094 in 
 hold-queue 4094 out 
 evpn multihoming core-tracking 
! 

2:IGP ルーティングおよびコアインターフェイス

ES-1 
! 
router ospf 100 
 router-id 10.200.255.101 
 max-metric router-lsa 
  include-stub summary-lsa 
    external-lsa on-startup wait-for-bgp  
 nsf cisco  
 fast-reroute per-prefix enable 
  prefix-priority low 
 area 101 stub no-summary 
 passive-interface default 
 no passive-interface Port-Channel 128 
 no passive-interface HundredGig1/0/49 
 no passive-interface HundredGig1/0/50 
! 
interface Loopback 0 
 ip address 10.100.255.101 
  255.255.255.255 
 ip ospf 100 area 0 
! 
ES-2 
! 
router ospf 100 
 router-id 10.200.255.102 
 max-metric router-lsa include-stub 
   summary-lsa 
   external-lsa on-startup wait-for-bgp  
 nsf cisco  
 fast-reroute per-prefix enable 
   prefix-priority low 
 area 101 stub no-summary 
 passive-interface default 
 no passive-interface Port-Channel 128 
 no passive-interface HundredGig1/0/49 
 no passive-interface HundredGig1/0/50 
! 
interface Loopback 0 
 ip address 10.100.255.102 255.255.255.255 
 ip ospf 100 area 0 
! 

ES-3 
! 
router ospf 100 
 router-id 10.200.255.103 
 max-metric router-lsa include-stub 
   summary-lsa
   external-lsa on-startup wait-for-bgp  
 nsf cisco  
 fast-reroute per-prefix enable 
   prefix-priority low 
 area 102 stub no-summary 
 passive-interface default 
 no passive-interface Port-Channel 128 
 no passive-interface HundredGig1/0/49 
 no passive-interface HundredGig1/0/50 
! 
interface Loopback 0 
 ip address 10.100.255.103 255.255.255.255 
 ip ospf 100 area 0 
! 
ES-4 
! 
router ospf 100 
 router-id 10.200.255.104 
 max-metric router-lsa include-stub 
  summary-lsa
   external-lsa on-startup wait-for-bgp  
 nsf cisco  
 fast-reroute per-prefix enable 
   prefix-priority low 
 area 102 stub no-summary 
 passive-interface default 
 no passive-interface Port-Channel 128 
 no passive-interface HundredGig1/0/49 
 no passive-interface HundredGig1/0/50 
! 
interface Loopback 0 
 ip address 10.100.255.104 255.255.255.255 
 ip ospf 100 area 0 
! 

3:iBGP ルーティング

ES-1 
! 
router bgp 65101 
 template peer-policy ES-PEER-POLICY 
  send-community both 
 ! 
 template peer-session ES-PEER-SESSION-POLICY 
  remote-as 65101 
  description EVPN-MH-DIST-2-PEER 
  update-source Loopback0 
  fall-over host-route 
 ! 
 bgp router-id interface Loopback0 
 bgp log-neighbor-changes 
 bgp graceful-restart 
 no bgp default ipv4-unicast 
    ES-PEER-SESSION-POLICY 
 ! 
 address-family l2vpn evpn 
  bgp nexthop trigger critical-delay 0 
  neighbor 10.100.255.102 activate 
  neighbor 10.100.255.102 send-community both 
  neighbor 10.100.255.102 inherit peer-policy
    ES-PEER-POLICY 
 ! 
ES-2 
! 
router bgp 65101 
 template peer-policy ES-PEER-POLICY 
  send-community both 
 ! 
 template peer-session ES-PEER-SESSION-POLICY 
  remote-as 65101 
  description EVPN-MH-DIST-2-PEER 
  update-source Loopback0  
  fall-over host-route 
 ! 
 bgp router-id interface Loopback0 
 bgp log-neighbor-changes 
 bgp graceful-restart 
 no bgp default ipv4-unicast 
 neighbor 10.100.255.101 inherit peer-session
    ES-PEER-SESSION-POLICY 
 ! 
 address-family l2vpn evpn 
  bgp nexthop trigger critical-delay 0 
  neighbor 10.100.255.101 activate 
  neighbor 10.100.255.101 send-community both 
  neighbor 10.100.255.101 inherit peer-policy
    ES-PEER-POLICY 
 ! 

ES-3 
! 
router bgp 65101 
 template peer-policy ES-PEER-POLICY 
  send-community both 
 ! 
 template peer-session ES-PEER-SESSION-POLICY 
  remote-as 65101 
  description EVPN-MH-DIST-1-PEER 
  update-source Loopback0  
  fall-over host-route 
 ! 
 bgp router-id interface Loopback0 
 bgp log-neighbor-changes 
 bgp graceful-restart 
 no bgp default ipv4-unicast 
 neighbor 10.100.255.104 inherit peer-session
    ES-PEER-SESSION-POLICY 
 ! 
 address-family l2vpn evpn 
  bgp nexthop trigger critical-delay 0 
  neighbor 10.100.255.104 activate 
  neighbor 10.100.255.104 send-community both 
  neighbor 10.100.255.104 inherit peer-policy
    ES-PEER-POLICY 
 ! 
ES-4 
! 
router bgp 65101 
 template peer-policy ES-PEER-POLICY 
  send-community both 
 ! 
 template peer-session ES-PEER-SESSION-POLICY 
  remote-as 65101 
  description EVPN-MH-DIST-1-PEER 
  update-source Loopback0 
  fall-over host-route 
 ! 
 bgp router-id interface Loopback0 
 bgp log-neighbor-changes 
 bgp graceful-restart 
 no bgp default ipv4-unicast 
 neighbor 10.100.255.103 inherit peer-session
    ES-PEER-SESSION-POLICY 
 ! 
 address-family l2vpn evpn 
  bgp nexthop trigger critical-delay 0 
  neighbor 10.100.255.103 activate 
  neighbor 10.100.255.103 send-community both 
  neighbor 10.100.255.103 inherit peer-policy
    ES-PEER-POLICY 
 ! 

4:グローバル L2VPN

! 
l2vpn evpn 
advertise mac disable 
anycast-gateway mac auto 
multicast advertise sync-only 
multihoming aliasing disable 
multihoming peering adjacent 
replication-type ingress 
router-id Loopback 0 
! 

! 
l2vpn evpn 
advertise mac disable 
anycast-gateway mac auto 
multicast advertise sync-only 
multihoming aliasing disable 
multihoming peering adjacent 
replication-type ingress 
router-id Loopback 0 
! 

5:ルーテッド VLAN および MAC VRF

! 
vlan 11 
 name ROUTED_DATA_VLAN 
! 
l2vpn evpn instance 11 vlan-based 
 encapsulation vxlan 
! 
vlan configuration 11 
 member evpn-instance 11 vni 11011 
! 
 interface nve 1 
 source-interface Loopback 0 
 host-reachability protocol bgp 
 member vni 11011 ingress-replication 
! 

! 
vlan 11 
 name ROUTED_DATA_VLAN 
! 
l2vpn evpn instance 11 vlan-based 
 encapsulation vxlan 
! 
vlan configuration 11 
 member evpn-instance 11 vni 11011 
! 
 interface nve 1 
 source-interface Loopback 0 
 host-reachability protocol bgp 
 member vni 11011 ingress-replication 
! 

6:DAG ブリッジド VLAN および MAC VRF

! 
vlan 211 
 name DAG_BRIDGED_DATA_VLAN 
! 
l2vpn evpn instance 211 vlan-based 
 encapsulation vxlan 
 route-target 1.1.1.1:211 
 route-target import 1.1.1.2:211 
 no auto-route-target 
 replication-type static 
 advertise mac enable 
! 
vlan configuration 12 
 member evpn-instance 12 vni 11211 
! 
 interface nve 1 
 member vni 11211 mcast-group 239.1.1.1 
!  

! 
vlan 211 
 name DAG_BRIDGED_DATA_VLAN 
! 
l2vpn evpn instance 211 vlan-based 
 encapsulation vxlan 
 route-target 1.1.1.2:211 
 route-target import 1.1.1.1:211 
 no auto-route-target 
 replication-type static 
 advertise mac enable 
! 
vlan configuration 12 
 member evpn-instance 12 vni 11211 
! 
 interface nve 1 
 member vni 11211 mcast-group 239.1.1.1 
! 

7:ES EtherChannel

! 
interface Port-Channel 1 
 description CONNECTED TO L2 ACCESS  
 switchport trunk allowed vlan 11,211 
 evpn ethernet-segment auto lacp 
   df-election wait-time 1 
! 

! 
interface Port-Channel 1 
 description CONNECTED TO L2 ACCESS  
 switchport trunk allowed vlan 11,211 
 evpn ethernet-segment auto lacp 
   df-election wait-time 1 
! 

アンダーレイ:ファブリックコアと BGP ピアリング

堅牢なアンダーレイネットワーク基盤を備えたエンタープライズ キャンパス コア ネットワークは、拡張性と耐障害性に優れた BGP EVPN VXLAN ファブリックネットワークの鍵となります。このセクションは、特定のロールを持つターゲット ネットワーク デバイスでのファブリックおよび階層型 BGP ピアリング用の信頼性の高いアンダーレイコアネットワークを構築するための 2 つ目のステップです。


Note


この表は各ステップで共通の設定を共有するか、共通のロールを持つデバイスごとの固有の設定かのいずれかとなる、2 つのファブリックロールに分割されています。


ステップ

ES-1、ES-2、ES-3、および ES-4

スパイン 1 およびスパイン 2

ボーダー 1 およびボーダー 2

1:グローバルなベストプラクティス

!  
system mtu 9100  
!  
port-channel load-balance 
  vlan-src-dst-mixed-ip-port  
ip cef load-sharing algorithm
   include-ports  
 source destination protocol  
!  
ip tcp mss 8000  
ip tcp window-size 262144  
ip tcp path-mtu-discovery  
!  

!  
system mtu 9100  
!  
port-channel load-balance 
  vlan-src-dst-mixed-ip-port  
ip cef load-sharing algorithm
   include-ports  
 source destination protocol  
!  
ip tcp mss 8000  
ip tcp window-size 262144  
ip tcp path-mtu-discovery  
! 

!  
system mtu 9100  
!  
port-channel load-balance
  vlan-src-dst-mixed-ip-port  
ip cef load-sharing algorithm
  include-ports  
 source destination protocol  
!  
ip tcp mss 8000  
ip tcp window-size 262144  
ip tcp path-mtu-discovery  
! 

2:アンダーレイ インターフェイスの設定とベストプラクティス

! 
interface range 
  HundredGig1/0/49-50 
 description CONNECTED TO SPINE  
 ip ospf 100 area 0 
 ip ospf network point-to-point 
 ip pim sparse-mode 
 carrier-delay msec 0 
 hold-queue 4094 in 
 hold-queue 4094 out 
 evpn multihoming core-tracking 
! 
 

! 
interface range 
  HundredGig1/0/1-4 
 description CONNECTED
  TO CAMPUS CORE NETWORK 
 ip ospf 100 area 0 
 ip ospf network point-to-point 
 ip pim sparse-mode 
 carrier-delay msec 0 
 hold-queue 4094 in 
 hold-queue 4094 out 
! 

! 
interface range 
  HundredGig1/0/49-50 
 description CONNECTED 
   TO SPINE  
 ip ospf 100 area 0 
 ip ospf network 
   point-to-point 
 ip pim sparse-mode 
 carrier-delay msec 0 
 hold-queue 4094 in 
 hold-queue 4094 out 
!  

3:OSPF ルーティング設定とベストプラクティス

ES-1 and ES-2 
! 
router ospf 100 
 max-metric router-lsa 
   include-stub summary-lsa 
    external-lsa on-startup wait-for-bgp  
 nsf cisco  
 fast-reroute per-prefix enable
    prefix-priority low 
 area 101 stub no-summary 
 passive-interface default 
 no passive-interface 
   Port-Channel 128 
 no passive-interface 
   HundredGig1/0/49 
 no passive-interface 
   HundredGig1/0/50 

!
ES-3 and ES-4 
! 
router ospf 100 
 max-metric router-lsa include-stub
   summary-lsa external-lsa 
   on-startup wait-for-bgp  
 nsf cisco  
 fast-reroute per-prefix enable
   prefix-priority low 
 area 102 stub no-summary 
 passive-interface default 
 no passive-interface 
  Port-Channel 128 
 no passive-interface 
  HundredGig1/0/49 
 no passive-interface 
  HundredGig1/0/50 
!  

SPINE-1 
! 
router ospf 100 
 router-id 10.200.255.3 
 max-metric router-lsa include-stub
   summary-lsa external-lsa on-startup
   wait-for-bgp  
 nsf cisco  
 fast-reroute per-prefix enable 
  prefix-priority low 
passive-interface default 
 no passive-interface HundredGig1/0/1 
 no passive-interface HundredGig1/0/2 
no passive-interface HundredGig1/0/3 
 no passive-interface HundredGig1/0/4 
! 

SPINE-2 
! 
router ospf 100 
 router-id 10.200.255.4 
 max-metric router-lsa include-stub 
   summary-lsa external-lsa on-startup
   wait-for-bgp  
 nsf cisco  
 fast-reroute per-prefix enable 
   prefix-priority low 
 passive-interface default 
 no passive-interface HundredGig1/0/1 
 no passive-interface HundredGig1/0/2 
no passive-interface HundredGig1/0/3 
 no passive-interface HundredGig1/0/4 
!  

BORDER-1 
! 
router ospf 100 
 router-id 10.200.255.1 
 max-metric router-lsa include-stub
   summary-lsa external-lsa on-startup 
   wait-for-bgp  
 nsf cisco  
 fast-reroute per-prefix enable 
   prefix-priority low 
passive-interface default 
 no passive-interface HundredGig1/0/49 
 no passive-interface HundredGig1/0/50 
! 

BORDER-2 
! 
router ospf 100 
 router-id 10.200.255.2 
 max-metric router-lsa include-stub 
  summary-lsa external-lsa on-startup 
  wait-for-bgp  
 nsf cisco  
 fast-reroute per-prefix enable 
   prefix-priority low 
 passive-interface default 
 no passive-interface HundredGig1/0/49 
 no passive-interface HundredGig1/0/50 
!  

4:BGP ルーティング設定とベストプラクティス

! 
router bgp 65101 
! 
bgp router-id interface 
  Loopback0 
bgp log-neighbor-changes 
bgp graceful-restart 
no bgp default ipv4-unicast 
!  

! 
router bgp 65101 
! 
bgp router-id interface 
  Loopback0 
bgp log-neighbor-changes 
bgp graceful-restart 
no bgp default ipv4-unicast 
! 

! 
router bgp 65101 
! 
bgp router-id interface 
  Loopback0 
bgp log-neighbor-changes 
bgp graceful-restart 
no bgp default ipv4-unicast 
! 

5:リーフスイッチのピアセッションおよびピアポリシーテンプレートとパラメータ

! 
template peer-session
  EVPN-SPINE-PEER-SESSION-POLICY 
  remote-as 65101 
  description EVPN-SPINE-PEER 
  log-neighbor-changes 
  update-source Loopback0 
  fall-over host-route 
 ! 
template peer-policy 
 EVPN-SPINE-PEER-POLICY 
  send-community both 
!  

! 
template peer-session 
 EVPN-LEAF-PEER-SESSION-POLICY 
  remote-as 65101 
  description EVPN-LEAF-PEER 
  log-neighbor-changes 
  update-source Loopback0 
  fall-over host-route 
! 
template peer-policy 
 EVPN-LEAF-PEER-POLICY 
  route-reflector-client 
  send-community both 
 ! 

6:ボーダースイッチのピアセッションおよびポリシーテンプレートとパラメータ

! 
template peer-session 
 EVPN-BORDER-PEER-SESSION-POLICY 
  remote-as 65101 
  description EVPN-BORDER-PEER 
  log-neighbor-changes 
  update-source Loopback0 
  fall-over host-route 
 ! 
template peer-policy 
 EVPN-BORDER-PEER-POLICY 
  route-reflector-client 
  send-community both 
 ! 

! 
template peer-session 
 EVPN-SPINE-PEER-SESSION-POLICY 
  remote-as 65101 
  description EVPN-SPINE-PEER 
  log-neighbor-changes 
  update-source Loopback0 
  fall-over host-route 
 ! 
template peer-policy 
 EVPN-SPINE-PEER-POLICY 
  send-community both 
!  

7:クラスタ内 EVPN マルチホーム リーフ リフレクションの無効化

! 
no bgp client-to-client reflection 
 intra-cluster cluster-id any 
! 
!  

8:ボーダースパイン iBGP ピアリング

! 
neighbor 10.200.255.1 inherit
 peer-session 
 EVPN-BORDER-PEER-SESSION-POLICY 
! 
 neighbor 10.200.255.2 
  inherit peer-session 
  EVPN-BORDER-PEER-SESSION-POLICY 
 ! 

! 
neighbor 10.200.255.3 
 inherit peer-session 
 EVPN-SPINE-PEER-SESSION-POLICY 
! 
 neighbor 10.200.255.4 
  inherit peer-session 
  EVPN-SPINE-PEER-SESSION-POLICY 
! 


9:リーフ iBGP ピアリング

! 
neighbor 10.200.255.3 
  inherit peer-session 
  EVPN-SPINE-PEER-SESSION-POLICY 
! 
 neighbor 10.200.255.4 
  inherit peer-session 
  EVPN-SPINE-PEER-SESSION-POLICY 
! 

! 
neighbor 10.200.255.101 
  inherit peer-session 
  EVPN-LEAF-PEER-SESSION-POLICY 
 neighbor 10.200.255.101 
  cluster-id 1.1.1.1 
! 
 neighbor 10.200.255.102 
  inherit peer-session 
  EVPN-LEAF-PEER-SESSION-POLICY 
 neighbor 10.200.255.102 
  cluster-id 1.1.1.1 
 ! 
neighbor 10.200.255.103 
  inherit peer-session 
  EVPN-LEAF-PEER-SESSION-POLICY 
 neighbor 10.200.255.101 
  cluster-id 1.1.1.2 
! 
 neighbor 10.200.255.104 
  inherit peer-session 
  EVPN-LEAF-PEER-SESSION-POLICY 
 neighbor 10.200.255.102 
  cluster-id 1.1.1.2 
 ! 

10:L2VPN EVPN アドレスファミリの下でのリーフおよびボーダー iBGP ピアリングの有効化

! 
address-family l2vpn evpn 
  bgp nexthop trigger 
   critical-delay 0 
  neighbor 10.200.255.3 
   activate 
  neighbor 10.200.255.3 
   send-community both 
  neighbor 10.200.255.3 
   inherit peer-policy 
   EVPN-SPINE-PEER-POLICY 
  neighbor 10.200.255.4 
   activate 
  neighbor 10.200.255.4 
   send-community both 
  neighbor 10.200.255.4 
   inherit peer-policy 
   EVPN-SPINE-PEER-POLICY 
!  

! 
address-family l2vpn evpn 
  bgp nexthop trigger 
   critical-delay 0 
  neighbor 10.200.255.1 
   activate 
  neighbor 10.200.255.1 
   send-community both 
  neighbor 10.200.255.1 
   inherit peer-policy 
   EVPN-BORDER-PEER-POLICY 
  neighbor 10.200.255.2 
   activate 
  neighbor 10.200.255.2 
   send-community both 
  neighbor 10.200.255.2 
   inherit peer-policy 
   EVPN-BORDER-PEER-POLICY 
! 

  neighbor 10.200.255.101 
   activate 
  neighbor 10.200.255.101 
   send-community both 
  neighbor 10.200.255.101 
   inherit peer-policy 
   EVPN-LEAF-PEER-POLICY 
  neighbor 10.200.255.102 
   activate 
  neighbor 10.200.255.102 
   send-community both 
  neighbor 10.200.255.102 
   inherit peer-policy 
   EVPN-LEAF-PEER-POLICY 
! 
  neighbor 10.200.255.103 
   activate 
  neighbor 10.200.255.103 
   send-community both 
  neighbor 10.200.255.103 
   inherit peer-policy 
   EVPN-LEAF-PEER-POLICY 
  neighbor 10.200.255.104 
   activate 
  neighbor 10.200.255.104 
   send-community both 
  neighbor 10.200.255.104 
   inherit peer-policy 
   EVPN-LEAF-PEER-POLICY 
!  

! 
address-family l2vpn evpn 
  bgp nexthop trigger 
   critical-delay 0 
  neighbor 10.200.255.3 
   activate 
  neighbor 10.200.255.3 
   send-community both 
  neighbor 10.200.255.3 
   inherit peer-policy 
   EVPN-SPINE-PEER-POLICY 
  neighbor 10.200.255.4 
   activate 
  neighbor 10.200.255.4 
   send-community both 
  neighbor 10.200.255.4 
   inherit peer-policy 
   EVPN-SPINE-PEER-POLICY 
!  

オーバーレイ:DAG ブリッジドネットワーク

オーバーレイネットワークの設定は、エンタープライズキャンパスでファブリックを有効にするための最終ステップです。このセクションでは、外部および内部ネットワーク ドメイン間で IP プレフィックスを交換する DAG ブリッジド オーバーレイ ネットワークに関連する VTEP に導入する設定手順を段階的に説明します。


Note


表は 2 つのファブリックロールに分割され、各ステップでは、共通の設定または共通のロールを持つデバイスごとの設定が共有されます。


ステップ

ES-1、ES-2、ES-3、および ES-4

ボーダー 1 およびボーダー 2

1:IP VRF の設定

ES-1 
! 
vrf definition green 
 rd 10.200.255.101:101 
 address-family ipv4 unicast 
 route-target 65101:101 
 route-target 65101:101 stitching 
! 
ES-2 
! 
vrf definition green 
 rd 10.200.255.102:101 
 address-family ipv4 unicast 
 route-target 65101:101 
 route-target 65101:101 stitching 
! 
ES-3 
! 
vrf definition green 
 rd 10.200.255.103:101 
 address-family ipv4 unicast 
 route-target 65101:101 
 route-target 65101:101 stitching 
! 
ES-4 
! 
vrf definition green 
 rd 10.200.255.104:101 
 address-family ipv4 unicast 
 route-target 65101:101 
 route-target 65101:101 stitching 
!  

BORDER-1 
! 
vrf definition green 
 rd 10.200.255.1:101 
 address-family ipv4 unicast 
 route-target 65101:101 
 route-target 65101:101 stitching 
! 
BORDER-2 
! 
vrf definition green 
 rd 10.200.255.2:101 
 address-family ipv4 unicast 
 route-target 65101:101 
 route-target 65101:101 stitching 
!  

2:IP VRF コア VLANの設定

! 
vlan 101 
  name VRF_GREEN_CORE_VLAN 
! 
vlan configuration 101 
 member vni 10011 
! 
interface vlan 101 
 description CORE VLAN – 
  VRF GREEN 
 vrf forwarding green 
 ip unnumbered Loopback0 
 no autostate 
 !  

! 
vlan 101 
  name VRF_GREEN_CORE_VLAN 
! 
vlan configuration 101 
 member vni 10011 
! 
interface vlan 101 
 description CORE VLAN – VRF 
  GREEN 
 vrf forwarding green 
 ip unnumbered Loopback0 
 no autostate 
 
 ! 

3:IP VRF L3VNI から NVE へのインターフェイスのバインディング

! 
interface nve 1 
 member vni 10011 vrf green 
! 

! 
interface nve 1 
 member vni 10011 vrf green 
! 

4:アクセスまたは外部ドメインへのネットワークエッジ。

ES-1 and ES-2 
! 
interface Vlan 11 
 description ROUTED DATA VLAN – 
  VRF GREEN 
 vrf forwarding green 
 ip address 10.11.1.254 255.255.255.0 
! 
interface Vlan 211 
 description DAG BRIDGED DATA VLAN – 
  VRF GREEN 
 vrf forwarding green 
 ip address 10.211.1.254 255.255.255.0 
! 
ES-3 and ES-4 
! 
interface Vlan 21 
 description ROUTED DATA VLAN – 
  VRF GREEN 
 vrf forwarding green 
 ip address 10.21.1.254 255.255.255.0 
! 
interface Vlan 211 
 description DAG BRIDGED DATA VLAN – 
  VRF GREEN 
 vrf forwarding green 
 ip address 10.211.1.254 255.255.255.0 
!  

BORDER-1 
! 
interface Vlan 2001 
 description FIREWALL HANDOFF – 
  VRF GREEN 
 vrf forwarding green 
 ip address 21.1.1.0 255.255.255.254 
! 
BORDER-2 
! 
interface Vlan 2002 
 description FIREWALL HANDOFF – 
  VRF GREEN 
 vrf forwarding green 
 ip address 21.1.1.2 255.255.255.254 
!  

5:DAG ブリッジ MAC VRF ルートターゲットに一致する IP 拡張コミュニティ

ES-1 and ES-2 
! 
ip extcommunity-list expanded 
  DAG-BRIDGED-OVERLAY-EXTCOMM 
  permit 1.1.1.1:211 
! 
ES-3 and ES-4 
! 
ip extcommunity-list expanded 
  DAG-BRIDGED-OVERLAY-EXTCOMM 
  permit 1.1.1.2:211 
!  

6:ルートマップポリシー

! 
route-map SPINE-ROUTE-POLICY-OUT 
  permit 10 
 description ROUTED OVERLAY 
  NETWORK POLICY 
 match evpn route-type 5 
! 
route-map SPINE-ROUTE-POLICY-OUT 
  permit 30 
 description DAG BRIDGED OVERLAY 
  NETWORK POLICY 
 match extcommunity 
  DAG-BRIDGED-OVERLAY-EXTCOMM 
 match evpn route-type 1 
 match evpn route-type 2 
!  

7:BGP テンプレートへのスパインポリシーの適用

! 
router bgp 65101 
! 
template peer-policy 
  EVPN-SPINE-PEER-POLICY 
 route-map 
  SPINE-ROUTE-POLICY-OUT out 
! 

BORDER-1 
! 
router bgp 65101 
! 
address-family ipv4 vrf green 
 advertise l2vpn evpn 
 neighbor 21.1.1.1 remote-as 65001 
 neighbor 21.1.1.1 activate 
 maximum-paths ibgp 2 
! 
BORDER-2 
! 
router bgp 65101 
! 
address-family ipv4 vrf green 
 advertise l2vpn evpn 
 neighbor 21.1.1.3 remote-as 65001 
 neighbor 21.1.1.3 activate 
 maximum-paths ibgp 2 
! 

8:IP VRF ルーティング

! 
router bgp 65101 
! 
address-family ipv4 vrf green 
 advertise l2vpn evpn 
 redistribute connected 
 maximum-paths ibgp 2 
! 
BORDER-1 
! 
router bgp 65101 
! 
address-family ipv4 vrf green 
 advertise l2vpn evpn 
 neighbor 21.1.1.1 remote-as 65001 
 neighbor 21.1.1.1 activate 
 maximum-paths ibgp 2 
! 
BORDER-2 
! 
router bgp 65101 
! 
address-family ipv4 vrf green 
 advertise l2vpn evpn 
 neighbor 21.1.1.3 remote-as 65001 
 neighbor 21.1.1.3 activate 
 maximum-paths ibgp 2 
!