ALG トラフィックが CPU を介して変換されると、Flexible NetFlow は、ALG トラフィック用に変換されたフローの詳細を表示してエクスポートします。
ネットワークアドレス変換に関する情報
ここでは、ネットワークアドレス変換(NAT)について説明します。
ネットワーク アドレス変換
NAT は、IP アドレスを保護するように設計されています。NAT によって、未登録 IP アドレスを使用するプライベート IP ネットワークをインターネットに接続できます。NAT はデバイス(通常、2 つのネットワークを接続するもの)上で動作し、別のネットワークにパケットを転送する前に、内部ネットワークのプライベート(グローバルに一意ではない)アドレスをグローバルにルート可能なアドレスに変換します。
組織が NAT を使用すると、既存のネットワークを持っていてインターネットにアクセスする必要がある場合に、IP アドレスが枯渇する問題を解決できます。ネットワーク インフォメーション センター(NIC)に登録された IP アドレスをまだ持っていないサイトは、IP
アドレスを取得する必要があります。255 以上のクライアントが存在する、またはそのような環境を予定している場合は、Class B アドレスの不足が深刻な問題になります。NAT はこのような問題に対応するために、隠された数千の内部アドレスを、取得の容易な
Class C アドレスの範囲にマップします。
クライアント IP アドレスを外部ネットワークから隠すことで、セキュリティ レイヤも提供します。
内部ネットワークのクライアントの IP アドレスをすでに登録しているサイトでも、ハッカーがクライアントを直接攻撃できないように、これらのアドレスをインターネットから隠すことができます。クライアント アドレスを隠すことにより、セキュリティがさらに強化されます。NAT
により LAN 管理者は、インターネット割り当て番号局の予備プールを利用して、Class A アドレスを自由に拡張することができます。Class A アドレスの拡張は組織内で行われ、LAN またはインターネット インターフェイスでアドレッシングの変更に配慮する必要はありません。
ホストのごく少数しかグローバルな一意の IP アドレスを持っていない状況でインターネットに接続する場合。
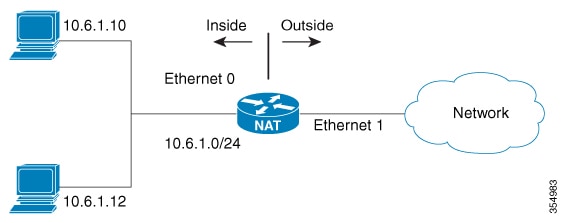
NAT はスタブ ドメイン(内部ネットワーク)と、インターネットなどのパブリック ネットワーク(外部ネットワーク)との境界にあるデバイス上に設定されます。NAT はパケットを外部ネットワークに送信する前に、内部のローカル アドレスをグローバルに一意の
IP アドレスに変換します。接続性の問題への解決策として NAT が役立つのは、スタブ ドメイン内の比較的少数のホストが同時にドメインの外部と通信する場合のみです。この場合、外部との通信が必要なときに、このドメインにある IP アドレスのごく一部をグローバルに一意な
IP アドレスに変換する必要があります。また、これらのアドレスは再利用できます。
ダイナミック アドレス変換(ダイナミック NAT):未登録の IP アドレスを、登録済み IP アドレスのプールから取得した登録済み IP アドレスにマップします。
オーバーロード/PAT:複数の未登録 IP アドレスを、複数の異なるレイヤ 4 ポートを使用して、1 つの登録済み IP アドレスにマップ(多対 1)します。この方法は、ポート アドレス変換(PAT)とも呼ばれます。オーバーロードを使用することにより、使用できる正規のグローバル
IP アドレスが 1 つのみでも、数千のユーザーをインターネットに接続することができます。
ネットワークアドレス変換による外部ネットワークへのパケットのルーティング(内部送信元アドレス変換)
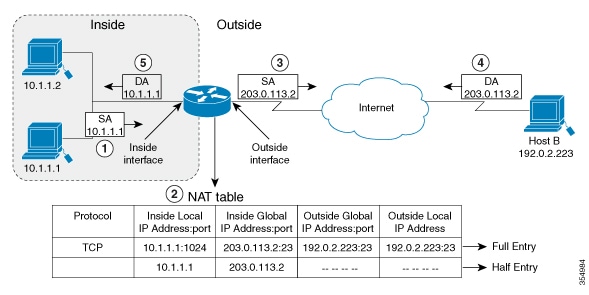
自分が属するネットワークの外部と通信するときに、未登録の IP アドレスをグローバルで一意な IP アドレスに変換できます。
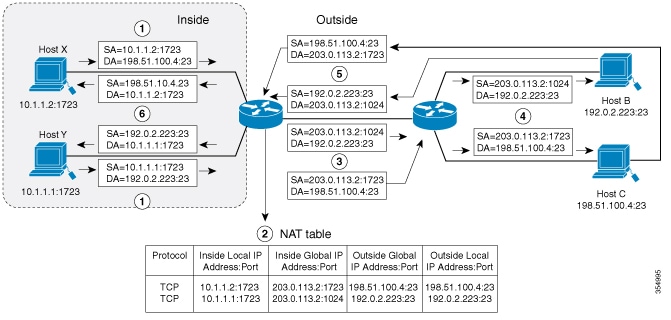
このデバイスは、上の図に示すように、内部グローバル アドレスのオーバーロードで次の処理を行います。ホスト B およびホスト C はいずれも、アドレス 203.0.113.2 にある 1 つのホストと通信していると信じています。しかし、実際には、異なるホストと通信しています。区別にはポート番号が使用されます。つまり、多数の内部ホストは、複数のポート番号を使用して、内部グローバル
IP アドレスを共有することができます。
ホスト Y のユーザーはホスト B への接続を開き、ホスト X のユーザーはホスト C への接続を開きます。
ホスト B はこのパケットを受信し、ポート 1024 で内部グローバル IP アドレス 203.0.113.2 を使用してホスト Y に応答します。ホスト C はこのパケットを受信し、ポート 1723 で内部グローバル IP アドレス 203.0.113.2
を使用してホスト X に応答します。
デバイスは、内部グローバル IP アドレスを持つパケットを受信すると、内部グローバルアドレスとポート、および外部アドレスとポートをキーとして NAT テーブル検索を実行します。次に、アドレスを内部ローカルアドレス 10.1.1.1:1723/10.1.1.2:1723
に変換し、パケットをホスト Y および X にそれぞれ転送します。
ホスト Y および X はパケットを受信し、通信を続行します。デバイスは、受信する各パケットについて手順 2 ~ 5 を実行します。
重複ネットワーク
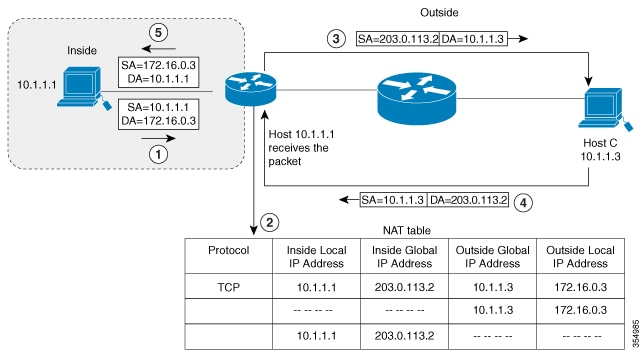
使用する IP アドレスが合法でない、または正式に割り当てられていない場合、IP アドレスを変換するために NAT を使用します。すでに合法的に所有されインターネットまたは外部ネットワーク上のデバイスに割り当てられている IP アドレスを、独自のネットワーク上の別のデバイスに割り当てると、ネットワークの重複が発生します。
次の図は重複したネットワークを示しています。内部ネットワークと外部ネットワークの両方のローカル IP アドレスが同じです(10.1.1.x)。そのように重複しているアドレス空間の間のネットワーク接続を確立するには NAT デバイスを使用して遠隔にある対向のアドレス(10.1.1.3)を内部から見た別のアドレスに変換する必要があります。
ip nat pool net-208 172.31.233.208 172.31.233.223 prefix-length 28
ip nat pool net-10 10.0.1.0 10.0.1.255 prefix-length 24
ip nat inside source list 1 pool net-208
ip nat outside source list 1 pool net-10
!
interface gigabitethernet 0/0/0
 ip address 172.31.232.182 255.255.255.240
 ip nat outside
!
interface gigabitethernet 1/1/1
 ip address 10.114.11.39 255.255.255.0
 ip nat inside
!
access-list 1 permit 10.114.11.0 0.0.0.255
次に、重複するローカルアドレスを変換する静的 VRF 対応 NAT 設定の例を示します。
ip nat inside source static 192.168.121.33 10.2.2.1 vrf vrf1
ip nat inside source static 192.168.121.33.10.2.2.2 vrf vrf2

 フィードバック
