MACsec の暗号化設定

MACsec 暗号化の前提条件

MACsec 暗号化の前提条件

この項では、MACsec 暗号化の前提条件を示します。

  • シスコ以外および IOS XE 以外のデバイスとの相互運用性を可能にするために、デバイスで MACsec 暗号化を設定するときに ssci-based-on-sci コマンドを有効にします。

  • 802.1x 認証と AAA がデバイスに設定されていることを確認します。

  • フロー制御を明示的に有効にするには、すべての MACsec 対応ポートで flowcontrol receive desired コマンドを設定する必要があります。

証明書ベース MACsec の前提条件

この項では、証明書ベース MACsec の前提条件を示します。

  • 認証局(CA)サーバーがネットワークに設定されていることを確認します。

  • CA 証明書を生成します。

  • Cisco Identity Services Engine(ISE)リリース 2.0 が設定されていることを確認します。

  • 両方の参加デバイス(CA サーバーと Cisco Identity Services Engine(ISE))が Network Time Protocol(NTP)を使用して同期されていることを確認します。時間がすべてのデバイスで同期されていないと、証明書は検証されません。

MACsec 暗号化の制約事項

Cisco Catalyst 9400 シリーズ スイッチに共通する制約事項

すべてのスイッチに共通する制約事項は次のとおりです。

  • MACsec Key Agreement(MKA)を使用した MACsec は、ポイントツーポイントリンクでのみサポートされています。

  • MACsec 設定は、EtherChannel ポートではサポートされません。代わりに、EtherChannel の個々のメンバポートに MACsec 設定を適用できます。MACsec 設定を削除するには、最初に EtherChannel からメンバポートをバンドル解除してから、個々のメンバポートから削除する必要があります。

  • MACsec 暗号アナウンスメントは、MACsec XPN 暗号およびスイッチ間 MACsec 接続ではサポートされません。

  • 証明書ベースの MACsec は、アクセスセッションがクローズドとして、またはマルチホストモードで設定されている場合にのみサポートされます。他のコンフィギュレーション モードはサポートされません。

  • MACsec XPN 暗号スイートは、スイッチとホスト間の MACsec 接続ではサポートされていません。

  • MACsec XPN 暗号スイートでは、機密性オフセットを含む機密性保護は提供されず、これらを組み合わせた設定は、スイッチ間の MACsec 接続ではサポートされていません。

  • IEEE 規格によると、MACsec XPN 暗号スイートのリプレイウィンドウの最大値は 230-1 です。これより高い値を設定しても、230-1 のみに制限されます。

  • GCM-AES-256 暗号スイートは、Network Advantage ライセンスでのみサポートされます。

  • MACsec のスイッチとホスト間の接続は、スーパーバイザポートではサポートされません。

  • dot1q tag vlan native コマンドがグローバルレベルで設定されている場合、トランクポートでの dot1x 再認証は失敗します。

  • オーバーレイネットワークでのスイッチとホスト間の MACsec 接続はサポートされていません。

  • Cisco Secure StackWise Virtual はサポートされません。

  • スイッチで Cisco StackWise Virtual を有効にした場合、ラインカードポートではスイッチ間 MACsec のみがサポートされます。MACsec はスーパーバイザポートでは設定できません。

  • OpenFlow モードの MACsec は、高可用性ではサポートされていません。

  • MACsec はマルチキャスト VPN(mVPN)ではサポートされません。

  • アクセス制御オプションは、スイッチ間 MACsec にのみ適用されます。これらのオプションは、スイッチとホスト間の MACsec ではサポートされていません。アクセス制御オプションは、スーパーバイザポートではサポートされていません。

  • should-secure アクセスモードは、スーパーバイザポート、dot1x セッション、Cisco TrustSec Security Association Protocol(SAP)設定ではサポートされていません。

  • PSK フォールバックキーチェーンは、イーサネット仮想回線(EVC)およびポイントツーマルチポイントではサポートされていません。

  • PSK フォールバックキーチェーンは、1 つのキーのみで無期限にサポートします。フォールバックキーチェーンで使用される接続アソシエーションキー名(CKN)の ID は、プライマリキーチェーンで使用される CKN ID のいずれとも一致しないようにしてください。

  • インターフェイスで MACsec または dot1x が有効になっていない場合、EtherType 0x888E の EAPOL パケットはインターフェイスによって傍受されません。

  • 2 つの MACsec エンドポイント間に中間スイッチがある場合、STP や CDP などの P2P プロトコルは機能しません。

  • 組み込みパケットキャプチャ(EPC)は、ダウンリンク MACsec インターフェイス上の LLDP パケットではサポートされていません。

  • Network-Based Application Recognition(NBAR)は、MACsec のスイッチとホスト間の接続ではサポートされていません。

  • RSPAN または ERSPAN は、MACsec 対応インターフェイスで、出力で暗号化されたパケットと入力で復号されたパケットをキャプチャしません。

Cisco Catalyst C9400-SUP-1、C9400-SUP-1XL、および C9400-SUP-1XL-Y スーパーバイザモジュールの制約事項

  • 高可用性を備えた MKA はサポートされていません。

  • MACsec XPN 暗号スイートはサポートされていません。

  • MACsec は、C9400-SUP-1XL-Y スーパーバイザ モジュール ポートではサポートされていません。他のすべてのスーパーバイザモジュールでは、スーパーバイザポートが 1Gbps で動作している場合、MACsec はサポートされていません。

  • 遅延保護および機密性のオフセットが 50 の場合、スーパーバイザポートではサポートされません。

  • パケット番号枯渇キー再生成はサポートされません。

  • MACsec 暗号化は、MPLS エンドツーエンドのデータトラフィックではサポートされていません。

  • カスタム EAPOL 接続先 MAC アドレスは、スーパーバイザポートではサポートされていません。

Cisco Catalyst C9400X-SUP-2 および C9400X-SUP-2XL スーパーバイザモジュールの制約事項

  • 高可用性を備えた MKA はラインカードポートでのみサポートされています。

  • MACsec XPN 暗号スイートは、スーパーバイザポートでのみサポートされています。

  • 遅延保護は、スーパーバイザモジュールではサポートされていません。ただし、ラインカードではサポートされています。

  • パケット番号枯渇キー再生成はスーパーバイザポートでサポートされています。ラインカードポートではサポートされていません。

MACsec 暗号化について

以降のセクションでは、MACsec 暗号化に関する情報を示します。

MACsec 暗号化の推奨事項

ここでは、MACsec 暗号化の設定に関する推奨事項を示します。

  • スイッチとホスト間の接続では、機密性(暗号化)オフセットを 0 として使用します。

  • 双方向フォワーディングおよび検出(BFD)タイマー値は、10 Gbps ポートでは 750 ミリ秒、10 Gbps を超える速度のポートでは 1.25 秒として使用します。

  • アクティブセッションの MKA ポリシーまたは MACsec 設定を変更した後、ポートで shutdown コマンドを実行し、no shutdown コマンドを実行して、変更がアクティブセッションに適用されるようにします。

  • 40Gbps 以上のポート速度には、Extended Packet Numbering(XPN)暗号スイートを使用します。

  • 接続アソシエーションキー(CAK)キー再生成オーバーラップタイマーを 30 秒以上に設定します。

  • 10Gbps を超えるポート速度には、Cisco TrustSec Security Association Protocol(SAP)MACsec 暗号化を使用しないでください。

  • どのインターフェイスでも、Cisco TrustSec SAP とアップリンク MKA の両方を同時に有効にしないでください。

  • MACsec MKA 暗号化を使用します。

  • WAN MACsec 設定でのパケットドロップを回避するには、macsec replay-protection window-size コマンドを使用します。

  • MACsec 拡張セッションが設定されている場合、MKA ポリシーを定義するときに delay-protection コマンドを使用しないでください。

MACsec 暗号化の概要

MACsec は、MACsec 対応可能な 2 台のデバイス間でのパケットの認証と暗号化の IEEE 802.1AE 標準規格です。Cisco Catalyst 9400 シリーズ スイッチ は、スイッチとホストデバイス間の暗号化について、ラインカードポートでの MACsec Key Agreement(MKA)を使用した 802.1AE 暗号化をサポートしています。また、スイッチは、Cisco TrustSec ネットワーク デバイス アドミッション コントロール(NDAC)、Security Association Protocol(SAP)および MKA ベースのキー交換プロトコルを使用して、スイッチ間(ネットワーク間デバイス)セキュリティの MACsec 暗号化をサポートします。


(注)  


スイッチ間 MACSec が有効な場合、EAP-over-LAN(EAPOL)パケットを除くすべてのトラフィックが暗号化されます。


リンク層セキュリティはスイッチ間のパケット認証とスイッチ間の MACsec 暗号化の両方を含みます(暗号化は任意です)。リンク層セキュリティは、SAP ベースの MACsec でサポートされます。

表 1. スイッチ ポートの MACsec サポート

接続

MACsec のサポート

スイッチからホストへ

MACsec MKA の暗号化

スイッチからスイッチへ

MACsec MKA の暗号化(推奨)

Cisco TrustSec SAP

Cisco TrustSec と Cisco SAP はスイッチ間のリンクにのみ使用され、PC や IP フォンなどのエンド ホストに接続されたスイッチ ポートではサポートされません。MKA は、ラインカードポートから発信されるスイッチ対ホスト側リンクおよびスイッチ対スイッチ側リンクでサポートされます。ホスト側のリンクは、IEEE 802.1x の有無にかかわらず異種デバイスを扱うために、一般に柔軟な認証順序を使用し、オプションで MKA ベースの MACsec 暗号化を使用できます。Cisco NDAC および SAP は、コンパクトなスイッチがワイヤリング クローゼットの外側にセキュリティを拡張するために使用する、ネットワーク エッジ アクセス トポロジ(NEAT)と相互排他的です。

Media Access Control Security と MACsec Key Agreement

802.1AE で定義された MACsec では、暗号化キー入力のためにアウトオブバンド方式を使用することによって、有線ネットワーク上で MAC レイヤの暗号化を実現します。MACsec Key Agreement(MKA)プロトコルでは、必要なセッション キーを提供し、必要な暗号化キーを管理します。MKA と MACsec は、証明書ベース MACsec 暗号化または事前共有キー(PSK)フレームワークを使用した認証に成功した後に実装されます。

MACsec を使用するスイッチでは、MKA ピアに関連付けられたポリシーに応じて、MACsec フレームまたは非 MACsec フレームを許可します。MACsec フレームは暗号化され、整合性チェック値(ICV)で保護されます。スイッチは MKA ピアからフレームを受信すると、MKA によって提供されたセッション キーを使用してこれらのフレームを暗号化し、正しい ICV を計算します。スイッチはこの ICV をフレーム内の ICV と比較します。一致しない場合は、フレームが破棄されます。また、スイッチは現在のセッション キーを使用して、ICV を暗号化し、セキュアなポート(セキュアな MAC サービスを MKA ピアに提供するために使用されるアクセス ポイント)を介して送信されたフレームに追加します。

MKA プロトコルは、基礎となる MACsec プロトコルで使用される暗号キーを管理します。MKA の基本的な要件は 802.1x-REV で定義されています。MKA プロトコルでは 802.1x を拡張し、相互認証の確認によってピアを検出し、MACsec 秘密キーを共有してピアで交換されるデータを保護できます。


(注)  


Cisco IOS XE 17.9.1 リリース以降、Cisco Catalyst 9400 シリーズ スイッチの C9400-LC-48HX、C9400-LC-48XS、および C9400-LC-48HN モジュールでは、高可用性 MKA のサポートが導入されました。高可用性機能により、ルートプロセッサのペアが相互のバックアップとして動作できるようになります。アクティブな RP 障害が発生した場合の MKA の高可用性サポートにより、スタンバイ RP は最小限の中断で既存の MKA セッションをスイッチオーバーします。


EAP フレームワークでは、新しく定義された EAP-over-LAN(EAPOL)パケットとして MKA を実装します。EAP 認証では、データ交換で両方のパートナーで共有されるマスター セッション キー(MSK)を生成します。EAP セッション ID を入力すると、セキュアな接続アソシエーション キー名(CKN)が生成されます。

これによってランダムなセキュア アソシエーション キー(SAK)が生成され、クライアント パートナーに送信されます。クライアントはキー サーバーではなく、単一の MKA エンティティであるキー サーバーとだけ対話できます。キーの派生と生成の後で、スイッチは定期的にトランスポートをパートナーに送信します。デフォルトの間隔は 2 秒間です。

EAPOL プロトコル データ ユニット(PDU)のパケット本体は、MACsec Key Agreement PDU(MKPDU)と呼ばれます。MKA セッションと参加者は、MKA ライフタイム(6 秒間)が経過しても参加者から MKPDU を受信していない場合に削除されます。たとえば、MKA ピアが接続を解除した場合、スイッチ上の参加者は MKA ピアから最後の MKPDU を受信した後、6 秒間が経過するまで MKA の動作を継続します。


(注)  


MKPDU の整合性チェック値(ICV)インジケータはオプションです。トラフィックが暗号化されている場合、ICV はオプションではありません。


MKA ポリシー

定義済みの MKA ポリシーをインターフェイスに適用すると、インターフェイス上で MKA がイネーブルになります。MKA ポリシーを削除すると、そのインターフェイス上で MKA がディセーブルになります。次のオプションを設定可能です。

  • 16 ASCII 文字未満のポリシー名。

  • 物理インターフェイスごとの 0 バイト、30 バイト、または 50 バイトの機密保持(暗号化)オフセット。

ポリシーマップアクションの定義

ここでは、ポリシーマップアクションとその定義について説明します。

  • Activate:サービステンプレートをセッションに適用します。

  • Authenticate:セッションの認証を開始します。

  • Authorize:セッションを明示的に許可します。

  • Set-domain:クライアントのドメインを明示的に設定します。

  • Terminate:実行中のメソッドを終了し、セッションに関連付けられているすべてのメソッドの詳細を削除します。

  • Deactivate:セッションに適用されたサービステンプレートを削除します。適用されない場合、アクションは実行されません。

  • Set-timer:タイマーを開始し、セッションに関連付けます。タイマーが期限切れになると、開始する必要があるアクションを処理できます。

  • Authentication-restart:認証を再開します。

  • Clear-session:セッションを削除します。

  • Pause:認証を一時停止します。

残りのアクションについては説明の必要はなく、認証に関連したものです。

仮想ポート

仮想ポートは、1 つの物理ポート上の複数のセキュアな接続アソシエーションに使用します。各接続アソシエーション(ペア)は仮想ポートを表します。スイッチ間では、物理ポートごとに 1 つの仮想ポートのみを指定できます。スイッチとホスト間では、物理ポートごとに最大 2 つの仮想ポートを指定でき、一方の仮想ポートはデータ VLAN の一部にできます。もう一方は音声 VLAN に対してパケットを外部的にタグ付けする必要があります。同じポートで同じ VLAN 内のセキュアなセッションとセキュアでないセッションを同時にホストすることはできません。この制限のため、802.1x マルチ認証モードはサポートされません。

この制限の例外は、マルチホスト モードで最初の MACsec サプリカントが正常に認証され、スイッチに接続されたハブに接続される場合です。ハブに接続された非 MACsec ホストでは、マルチホスト モードであるため、認証なしでトラフィックを送信できます。最初にクライアントが成功した後、他のクライアントでは認証が必要ないため、マルチホスト モードの使用は推奨しません。

仮想ポートは、接続アソシエーションの任意の ID を表し、MKA プロトコル外では意味を持ちません。仮想ポートは個々の論理ポート ID に対応します。仮想ポートの有効なポート ID は 0x0002 ~ 0xFFFF です。各仮想ポートは、16 ビットのポート ID に連結された物理インターフェイスの MAC アドレスに基づいて、一意のセキュア チャネル ID(SCI)を受け取ります。

MKA 統計情報

一部の MKA カウンタはグローバルに集約され、その他のカウンタはグローバルとセッション単位の両方で更新されます。また、MKA セッションのステータスに関する情報も取得できます。詳細については、例:MKA 情報の表示を参照してください。

キー ライフタイムおよびヒットレス キー ロールオーバー

MACsec キー チェーンには、キー ID とオプションのライフタイムが設定された複数の事前共有キー(PSK)を含めることができます。キーのライフタイムには、キーが期限切れになる時刻が指定されます。ライフタイム設定が存在しない場合は、無期限のデフォルト ライフタイムが使用されます。ライフタイムが設定されている場合、ライフタイムの期限が切れた後に、MKA はキー チェーン内の次に設定された事前共有キーにロールオーバーします。キーのタイム ゾーンは、ローカルまたは UTC を指定できます。デフォルトのタイム ゾーンは UTC です。

キー チェーン内に 2 番目のキーを設定し、最初のキーのライフタイムを設定することで、同じキーチェーン内の次のキーにロールオーバーできます。最初のキーのライフタイムが期限切れになると、リスト内の次のキーに自動的にロールオーバーします。同一のキーがリンクの両側で同時に設定されている場合、キーのロール オーバーはヒットレスになります。つまり、キーはトラフィックを中断せずにロールオーバーされます。

すべての参加デバイスで、MACsec キーチェーンを Network Time Protocol(NTP)を使用して同期し、同じタイムゾーンを使用する必要があります。参加しているすべてのデバイスが同期されていない場合、接続アソシエーションキー(CAK)のキー再生成はすべてのデバイスで同時に開始されません。


(注)  


キーのライフタイムは、ヒットレス キー ロールオーバーを実現するためにオーバーラップする必要があります。


フォールバック キー

フォールバックキー機能は、キーの不一致が原因でプライマリ事前共有キー(PSK)がセッションの確立に失敗するたびに、事前共有フォールバックキーを使用して MKA セッションを確立します。この機能により、ダウンタイムを防ぎ、ピア間の CAK の不一致(プライマリ PSK)中のトラフィック ヒットレス シナリオを保証します。フォールバックキーチェーンの目的は、ラストリゾートキーとして機能することです。フォールバックキー機能は、PSK ベースの MKA または MACsec セッションにのみ適用されます。

リプレイ保護ウィンドウ サイズ

リプレイ保護は、リプレイ攻撃に対抗するために MACsec により提供される機能です。暗号化された各パケットには一意のシーケンス番号が割り当てられ、シーケンスはリモートエンドで確認されます。メトロ イーサネット サービス プロバイダー ネットワークを介して送信されるフレームは、順序が変更されることが多くあります。これは、ネットワーク内で使用されている優先順位付けとロードバランシング のメカニズムによるものです。

フレームの順序が変更されるプロバイダーネットワーク上で MACsec の使用をサポートするには、リプレイウィンドウが必要です。ウィンドウ内のフレームは順不同で受信できますが、リプレイ保護されません。デフォルトのウィンドウサイズは 0 で、厳密な受信順序が適用されます。リプレイウィンドウのサイズは、0 〜 232- 1 の範囲で設定できます。

MACsec、MKA、および 802.1x ホストモード

MACsec と MKA プロトコルは、802.1x シングルホスト モード、マルチホスト モード、またはマルチドメイン認証(MDA)モードで使用できます。マルチ認証モードはサポートされません。

シングルホスト モード

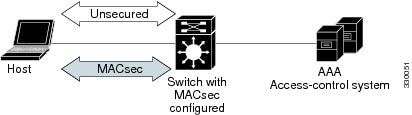
次の図に、MKA を使用して、MACsec で 1 つの EAP 認証済みセッションをセキュアにする方法を示します。

図 1. セキュアなデータ セッションでのシングルホスト モードの MACsec


マルチ ホスト モード

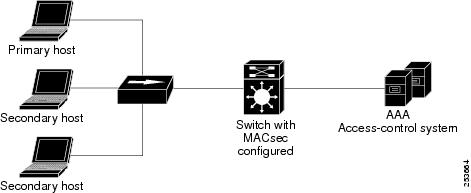
標準の(802.1x REV ではない)802.1x マルチホスト モードでは、1 つの認証に基づいてポートが開いているか、閉じられています。1 人のユーザー(プライマリ セキュア クライアント サービスのクライアント ホスト)が認証される場合は、同じポートに接続されているホストに同じレベルのネットワーク アクセスが提供されます。セカンダリ ホストが MACsec サプリカントの場合、認証できず、トラフィック フローは発生しません。非 MACsec ホストであるセカンダリ ホストは、マルチホスト モードであるため、認証なしでネットワークにトラフィックを送信できます。次の図に、標準のマルチホスト非セキュア モードにおける MACsec を示します。

図 2. マルチホスト モードの MACsec:非セキュア


(注)  


マルチホスト モードは推奨されていません。これは最初にクライアントが成功した後、他のクライアントでは認証が必要ないことから、安全性が低いためです。
マルチドメインモード

標準の(802.1x REV ではない)802.1x マルチドメイン モードでは、1 つの認証に基づいてポートが開いているか、閉じられています。プライマリ ユーザー(データ ドメインの PC)が認証されると、同じレベルのネットワーク アクセスが同じポートに接続されているドメインに提供されます。セカンダリ ユーザーが MACsec サプリカントの場合、認証できず、トラフィック フローは発生しません。非 MACsec ホストであるセカンダリ ユーザー(音声ドメインの IP フォン)は、マルチドメイン モードであるため、認証なしでネットワークにトラフィックを送信できます。

スムーズな移行のためのアクセス制御オプション

MACsec がインターフェイスで有効になっている場合、デフォルトでインターフェイスのトラフィック全体がセキュリティ保護されます。MACsec は、暗号化されていないパケットを同じ物理インターフェイスから送受信することを許可しません。ただし、限定されたサブインターフェイスで MACsec を有効にするために、暗号化されていないパケットを同じ物理インターフェイスから送受信できるようにする追加のシスコ独自の拡張機能が実装されています。

暗号化されていないパケットの動作を制御するには、macsec access-control {must-secure | should-secure} コマンドを使用します。

証明書ベースの MACsec を使用した MACsec MKA

証明書ベースの MACsec 暗号化を使用すると、ラインカードポートからスイッチ間リンクに MACsec MKA を設定できます。証明書ベースの MACsec 暗号化は相互認証を許可し、MSK(マスターセッションキー)を取得します。そのキーから、MKA 操作用の接続アソシエーションキー(CAK)が取得されます。デバイスの証明書は、AAA サーバーへの認証用に、証明書ベースの MACsec 暗号化を使用して伝送されます。

証明書ベースの MACsec を使用した MACsec MKA の前提条件

  • 認証局(CA)サーバーがネットワークに設定されていることを確認します。

  • CA 証明書を生成します。

  • Cisco Identity Services Engine(ISE)リリース 2.0 が設定されていることを確認します。

  • 両方の参加デバイス(CA サーバーと Cisco Identity Services Engine(ISE))が Network Time Protocol(NTP)を使用して同期されていることを確認します。時間がすべてのデバイスで同期されていないと、証明書は検証されません。

  • 802.1x 認証と AAA がデバイスに設定されていることを確認します。

中間スイッチの MACsec 接続

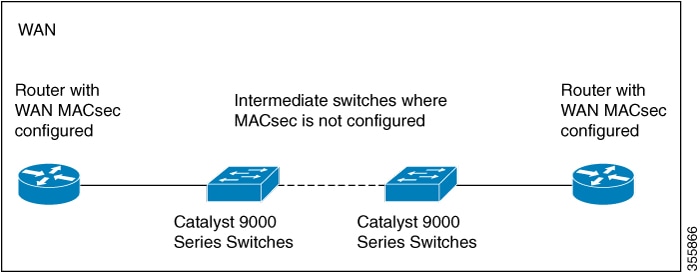
Cisco IOS XE Gibraltar 16.10.1 より前は、中間スイッチが Cisco Catalyst 9000 シリーズ スイッチの WAN MACsec 導入環境でのエンドデバイス間 MACsec 接続はサポートされませんでした。MACsec が中間スイッチに設定されていない状態でエンドデバイスに WAN MACsec を設定すると、暗号化されたパケットはドロップされました。ASIC に ClearTag 機能が実装されている場合、スイッチは MACsec ヘッダーを解析せずに暗号化されたパケットを転送します。以下のトポロジは、暗号化されたパケットが L2 スイッチングの中間スイッチを介してどのように転送されるかを示しています。
図 3. ClearTag MACsec のトポロジ:MACsec が中間スイッチで設定されていない

中間スイッチの MACsec 接続に関する制約事項

  • Catalyst 9000 シリーズ スイッチを WAN MACsec がルータに設定されている中間スイッチとして使用するホップバイホップ MACsec 暗号化はサポートされていません。

  • 中間スイッチが Catalyst 9000 シリーズ スイッチのルータに設定された WAN MACsec は、レイヤ 3 VPN ではサポートされません。

  • 中間スイッチが Catalyst 9000 シリーズ スイッチのルータに設定された WAN MACsec では、should-secure モードのみで Cisco Discovery Protocol ネイバーが表示されます。

スイッチ間 MKA MACsec マストセキュアポリシー

Cisco IOS XE Fuji 16.8.1a 以降、入力と出力の両方で must-secure のサポートが有効になります。MKA および SAP では、Must-secure がサポートされています。must-secure を有効にすると、EAPOL トラフィックのみが暗号化されません。他のトラフィックは暗号化されます。暗号化されないパケットはドロップされます。


(注)  


デフォルトでは、Must-secure モードが有効になっています。


Cisco IOS XE Fuji 16.8.1a よりも前のリリースでは、MKA と SAP で should-secure がサポートされていました。should-secure を有効にすると、ピアが MACsec に設定されている場合はデータトラフィックが暗号化され、それ以外の場合はクリアテキストで送信されます。

MACsec Extended Packet Numbering(XPN)

各 MACsec フレームには 32 ビット パケット番号(PN)が含まれており、特定のセキュリティ アソシエーション キー(SAK)に対して一意です。非 XPN 暗号スイートでは、PN が枯渇すると(232- 1 の 75% に達した後)、SAK キーが再生成されてデータプレーンキーが更新されます。40 Gb/s などの高容量リンクの場合は数秒以内に PN が枯渇し、コントロール プレーンに対する SAK キーの頻繁な再生成が必要になります。XPN 暗号スイートにより、大容量リンクで発生する可能性のある頻繁な SAK キー再生成が不要になります。XPN では、単一の SAK で最大 264 フレームを保護できます。キー再生成は、264- 1 フレームの 75% に達すると行われ、使い果たすまでに数年を必要とします。この機能により、高速リンク上で頻繁に SAK キーを再生成する必要がなくなります。XPN は、40 Gb/s、100 Gb/s などの高速リンクでの FIPS/CC コンプライアンスの必須要件です。


(注)  


MACsec XPN は、スイッチ間ポートでのみサポートされます。


MACsec SAK キー再生成

次の SAK キー再生成オプションがサポートされています。

  • ボリュームベースのキー再生成:MACsec フレームには 32 ビットのパケット番号(PN)が含まれています。非 XPN 暗号スイート、GCM-AES-128、および GCM-AES-256 では、単一の SAK で最大 232 フレームを保護できます。キー再生成は、232- 1 フレームの 75% に達するとトリガーされます。XPN 暗号スイート、GCM-AES-XPN-128、または GCM-AES-XPN-256 では、MACsec フレーム構造を変更せずに、最大 264 フレームを単一の SAK で保護できます。MACsec フレームには最下位 32 ビットのみが含まれ、最上位 32 ビットは送信側および受信側の両方で維持されます。許容される最小パケット番号(LAPN)の最上位ビット(MSB)が設定され、受信した MACsec フレームの PN 値の MSB が 0 の場合、PN の最上位 32 ビットが受信側で増分されます。

  • 時間ベースのキー再生成:SAK キー再生成を手動で設定するために、タイマーベースのキー再生成がサポートされており、指定された間隔で SAK キー再生成を開始できます。SAK キー再生成間隔を設定するには、MKA ポリシー コンフィギュレーション モードで sak-rekey interval time-interval コマンドを使用します。この MKA ポリシーは、インターフェイスに適用されます。

    10G インターフェイスで 180 秒を超える時間間隔、または 1G インターフェイスで 1,800 秒を超える時間間隔で sak-rekey interval を設定する場合、sak-rekey interval コマンドは効果がありません。


    (注)  


    ボリュームベースのキー再生成は、時間ベースのキー再生成をオーバーライドします。


ポートチャネルの MKA/MACsec

MKA/MACsec は、ポートチャネルのポートメンバで設定できます。ポートチャネルのポートメンバ間で MKA セッションが確立されるため、MKA/MACsec はポートチャネルに依存しません。


(注)  


ポートチャネルの一部として形成される EtherChannel リンクは、合同または異種のいずれかです。つまり、リンクは MACsec セキュアまたは非 MACsec セキュアのいずれかになります。ポートチャネルの一方のポートメンバが MACsec に設定されていない場合でも、ポートメンバ間の MKA セッションが確立されます。


ポートチャネルのセキュリティを強化するために、すべてのメンバポートで MKA/MACsec を有効にすることをお勧めします。

MACsec 暗号アナウンスメント

暗号アナウンスメントを使用すると、サプリカント(AnyConnect)とオーセンティケータ(スイッチ)は、それぞれの MACsec 暗号スイート機能を相互にアナウンスできます。サポートされる暗号スイートは、GCM-AES-128 および GCM-AES-256 です。サプリカントとオーセンティケータの両方が、サポートされる最大の共通 MACsec 暗号スイートを計算し、MKA セッションのキー情報と同じものを使用します。Cisco AnyConnect セキュア モビリティ クライアントのリリース 4.6.02074 以降では、暗号アナウンスメントがサポートされています。


(注)  


MKA ポリシーで設定されている MACsec 暗号スイート機能だけが、オーセンティケータ(スイッチ)からサプリカント(AnyConnect)にアナウンスされます。


サプリカント側では、AnyConnect ネットワーク アクセス マネージャの [Profile Editor] セクションで、暗号スイート(GCM-AES-128、GCM-AES-256、または両方)を選択できます。[Key Management] タブのドロップダウンリストから [MKA] を選択した場合にのみ、暗号スイートを選択できます。

EAPoL アナウンスメントには 2 つのタイプがあります。

  • 非セキュアアナウンスメント(EAPoL PDU):非セキュアアナウンスメントは、MACsec 暗号スイート機能を非セキュアな方法で伝送する EAPoL アナウンスメントです。これらのアナウンスメントは、認証の前に MKA セッションに使用する鍵の幅を決定するために使用されます。

  • セキュアアナウンスメント(MKPDU):セキュアアナウンスメントは、以前は非セキュアアナウンスメントで共有されていた MACsec 暗号スイート機能を再検証します。

セッションが認証されると、EAPoL アナウンスメントを介して受信されたピア機能がセキュアアナウンスメントで再検証されます。機能に不一致がある場合、MKA セッションは切断されます。


(注)  


サプリカントとオーセンティケータ間の MKA セッションは、両方に設定された MACsec 暗号スイート機能が共通の暗号スイートにならない場合でも切断されません。


カスタム EAPOL

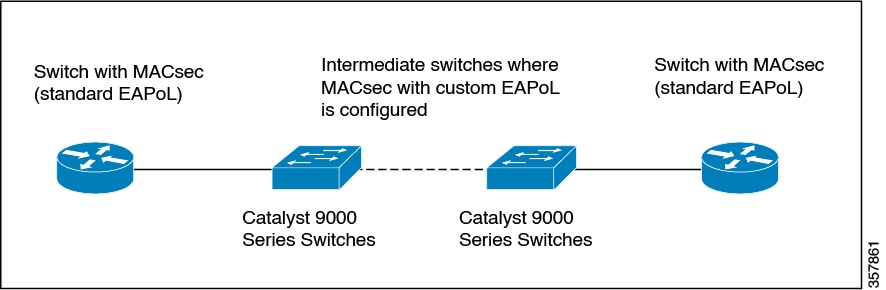
デフォルトの EAPOL EtherType は 888E です。この設定をカスタマイズして、EtherType を 876F として MACsec を設定できます。

図 4. EAPOL のトポロジ:カスタム EAPOL を使用した MACsec が中間スイッチで設定されている. 次の図は、カスタム EAPOL を使用した MACsec が中間スイッチで設定されている EAPOL トポロジを示しています。


カスタム EAPOL の制限事項

  • カスタム EAPOL は MKA PSK でのみサポートされています。カスタム EAPOL がデバイスで設定されている場合、スイッチ - ホスト間 MACsec および証明書ベース MACsec はサポートされません。

  • カスタム EAPOL を機能させるには、インターフェイスで MACsec を有効にする前にカスタム EAPOL を設定する必要があります。同様に、MACsec を無効にする前に、カスタム EAPOL 設定を削除する必要があります。

  • カスタム EAPOL がデバイスで設定されている場合は、そのデバイス上のすべての MKA PSK セッションでもカスタム EAPOL を使用する必要があります。

  • 802.1x はサポートされていません。

MACsec 暗号化の設定方法

MKA および MACsec の設定

デフォルトでは、MACsec は無効です。MKA ポリシーは設定されていません。

MKA ポリシーの設定

MKA プロトコル ポリシーを作成するには、特権 EXEC モードで次の手順を実行します。MKA では 802.1x をイネーブルにすることも必要であることに注意してください。
手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

mka policy policy-name

例:
Device(config)# mka policy mka_policy

MKA ポリシーを指定して、MKA ポリシー コンフィギュレーション モードを開始します。ポリシー名の長さは最大で 16 文字です。

(注)  


MKA ポリシー内のデフォルトの MACsec 暗号スイートは常に「GCM-AES-128」です。 デバイスが「GCM-AES-128」および「GCM-AES-256」の両方の暗号方式をサポートしている場合は、ユーザー定義の MKA ポリシーを定義して使用し、必要に応じて、128 および 256 ビット両方の暗号を含めるか、または 256 ビットのみの暗号を含めることを強くお勧めします。

ステップ 4

key-server priority

例:
Device(config-mka-policy)# key-server priority 200

MKA キーサーバオプションを設定し、優先順位を設定します(0 ~ 255 の値)。

(注)  


鍵サーバープライオリティの値を 255 に設定した場合、ピアは鍵サーバーになることはできません。鍵サーバーの優先順位の値は MKA PSK に対してのみ有効です。MKA EAPTLS に対しては有効ではありません。

ステップ 5

include-icv-indicator

例:
Device(config-mka-policy)# include-icv-indicator

MKPDU の ICV インジケータを有効にします。ICV インジケータを無効にするには、このコマンドの no 形式を使用します。

ステップ 6

macsec-cipher-suite {gcm-aes-128 | gcm-aes-256}

例:
Device(config-mka-policy)# macsec-cipher-suite gcm-aes-128

128 ビットまたは 256 ビット暗号化により SAK を取得するための暗号スイートを設定します。

ステップ 7

confidentiality-offset offset-value

例:
Device(config-mka-policy)# confidentiality-offset 0

各物理インターフェイスに機密性(暗号化)オフセットを設定します。

(注)  


オフセット値は、0、30、または 50 を指定できます。クライアントで Anyconnect を使用している場合は、オフセット 0 を使用することをお勧めします。

ステップ 8

ssci-based-on-sci

例:
Device(config-mka-policy)# ssci-based-on-sci

(任意)Secure Channel Identifier(SCI)値に基づいて Short Secure Channel Identifier(SSCI)値を計算します。SCI 値が高いほど、SSCI 値は低くなります。

ステップ 9

end

例:
Device(config-mka-policy)# end
MKA ポリシー コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

ステップ 10

show mka policy

例:
Device# show mka policy
MKA ポリシー設定情報を表示します。

スイッチからホストへの MACsec の暗号化設定

音声用に 1 つの MACsec セッションとデータ用に 1 つの MACsec セッションが存在するインターフェイスで MACsec を設定するには、次の手順を実行します。
手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたら、パスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

interface interface-id

例:
Device(config)# interface GigabitEthernet 1/0/1

MACsec インターフェイスを指定し、インターフェイス コンフィギュレーション モードを開始します。インターフェイスは物理インターフェイスでなければなりません。

ステップ 4

switchport access vlan vlan-id

例:
Device(config-if)# switchport access vlan 1

このポートのアクセス VLAN を設定します。

ステップ 5

switchport mode access

例:
Device(config-if)# switchport mode access

インターフェイスをアクセス ポートとして設定します。

ステップ 6

macsec

例:
Device(config-if)# macsec

インターフェイス上で 802.1ae MACsec を有効にします。macsec コマンドを使用すると、スイッチからホストへのリンクでのみ MKA MACsec が有効になります。

ステップ 7

access-session host-mode multi-host

例:
Device(config-if)# access-session host-mode multi-host

ホストにインターフェイスへのアクセスを許可します。

ステップ 8

access-session closed

例:
Device(config-if)# access-session closed

インターフェイスへの事前認証アクセスを防止します。

ステップ 9

access-session port-control auto

例:
Device(config-if)# access-session port-control auto

ポートの認可状態を設定します。

ステップ 10

authentication periodic

例:
Device(config-if)# authentication periodic

(任意)このポートの再認証を有効または無効にします。

ステップ 11

authentication timer reauthenticate

例:
Device(config-if)# authentication timer reauthenticate

(任意)1 から 65535 までの値(秒)を入力します。サーバーから再認証タイムアウト値を取得します。デフォルトの再認証時間は 3600 秒です。

ステップ 12

authentication violation protect

例:
Device(config-if)# authentication violation protect

新しいデバイスがポートに接続された場合、または最大数のデバイスがポートに接続された後に新しいデバイスがそのポートに接続された場合に、予期しない着信 MAC アドレスを破棄するようポートを設定します。設定されていない場合、デフォルトではポートをシャット ダウンします。

ステップ 13

mka policy policy name

例:
Device(config-if)# mka policy mka_policy

既存の MKA プロトコルポリシーをインターフェイスに適用し、インターフェイス上で MKA を有効にします。MKA ポリシーを設定しなかった場合(mka policy グローバル コンフィギュレーション コマンドを入力して)。

ステップ 14

dot1x pae authenticator

例:
Device(config-if)# dot1x pae authenticator
ポートを 802.1x ポートアクセスエンティティ(PAE)オーセンティケータとして設定します。

ステップ 15

spanning-tree portfast

例:
Device(config-if)# spanning-tree portfast

関連するすべての VLAN 内のインターフェイスで、スパニングツリー Port Fast を有効にします。Port Fast 機能がイネーブルの場合、インターフェイスはブロッキング ステートからフォワーディング ステートに直接移行します。その際に、中間のスパニングツリー ステートは変わりません。

ステップ 16

end

例:
Device(config)# end

インターフェイス コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

ステップ 17

show authentication session interface interface-id

例:
Device# show authentication session interface GigabitEthernet 1/0/1
許可されたセッションのセキュリティ ステータスを確認します。

ステップ 18

show macsec interface interface-id

例:
Device# show macsec interface GigabitEthernet 1/0/1

インターフェイスの MACsec ステータスを確認します。

ステップ 19

show mka sessions

例:
Device# show mka sessions 

確立された mka セッションを確認します。

PSK を使用した MKA MACsec の設定

PSK を使用した MACsec MKA の設定

事前共有キー(PSK)を使用して、MACsec MKA ポリシーを設定するには、特権 EXEC モードで次の手順を実行します。
手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

key chain key-chain-name macsec

例:
Device(config)# key chain keychain1 macsec

鍵チェーンを設定して、鍵 チェーン コンフィギュレーション モードを開始します。

ステップ 4

key hex-string

例:
Device(config-key-chain)# key 1000

鍵チェーン内の各キーの固有識別子を設定し、鍵チェーンのキー コンフィギュレーション モードを開始します。

(注)  


128 ビット暗号化の場合は、1 ~ 32 文字の 16 進数キー文字列を使用します。256 ビット暗号の場合は、64 文字の 16 進数キー文字列を使用します。

ステップ 5

cryptographic-algorithm {aes-128-cmac | aes-256-cmac}

例:
Device(config-key-chain)# cryptographic-algorithm aes-128-cmac

128 ビットまたは 256 ビット暗号による暗号化認証アルゴリズムを設定します。

ステップ 6

key-string { [0|6|7] pwd-string | pwd-string}

例:
Device(config-key-chain)# key-string 12345678901234567890123456789012

鍵文字列のパスワードを設定します。16 進数の文字のみを入力する必要があります。

ステップ 7

lifetime local [start timestamp {hh::mm::ss | day | month | year}] [ duration seconds | end timestamp {hh::mm::ss | day | month | year}]

例:
Device(config-key-chain)# lifetime local 12:12:00 July 28 2016 12:19:00 July 28 2016
事前共有鍵の有効期間を設定します。

ステップ 8

end

例:
Device(config-key-chain)# end
キー チェーン コンフィギュレーション モードを終了して、特権 EXEC モードに戻ります。

PSK を使用した、インターフェイスでの MACsec MKA の設定

事前共有キー(PSK)を使用する MACsec MKA ポリシーをインターフェイスに設定するには、特権 EXEC モードで次の手順を実行します。
手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

interface interface-id

例:
Device(config-if)# interface GigabitEthernet 0/0/0

インターフェイス コンフィギュレーション モードを開始します。

ステップ 4

macsec access-control {must-secure | should-secure}

例:
Device(config-if)# macsec access-control should-secure

(オプション)暗号化されていないパケットの動作を制御します。

  • should-secure :物理インターフェイスまたはサブインターフェイスからの暗号化されていないパケットの送受信を許可します。

  • must-secure :物理インターフェイスまたはサブインターフェイスからの暗号化されていないパケットの送受信を許可しません。このようなパケットは、MKA 制御プロトコルパケットを除きすべてドロップされます。

ステップ 5

macsec network-link

例:
Device(config-if)# macsec network-link

インターフェイス上で MACsec を有効にします。

ステップ 6

mka policy policy-name

例:
Device(config-if)# mka policy mka_policy

MKA ポリシーを設定します。

ステップ 7

mka pre-shared-key key-chain key-chain name [fallback key-chain key-chain name]

例:
Device(config-if)# mka pre-shared-key key-chain key-chain-name

MKA 事前共有鍵の鍵チェーン名を設定します。

ステップ 8

macsec replay-protection window-size frame number

例:
Device(config-if)# macsec replay-protection window-size 10

リプレイ保護の MACsec ウィンドウ サイズを設定します。

ステップ 9

end

例:
Device(config-if)# end
インターフェイス コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

証明書ベース MACsec 暗号化を使用した MACsec MKA の設定

ポイントツーポイント リンクで MKA による MACsec を設定するには、次のタスクを実行します。

  • 証明書登録の設定

    • キー ペアの生成

    • SCEP 登録の設定

    • 証明書の手動設定

  • 認証ポリシーの設定

  • 証明書ベース MACsec 暗号化プロファイルと IEEE 802.1x ログイン情報の設定

  • インターフェイスで証明書ベース MACsec 暗号化を使用する MACsec MKA の設定

鍵ペアの生成

手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

crypto key generate rsa label label-name general-keys modulus size

例:
Device(config)# crypto key generate rsa label general-keys  modulus 2048

署名および暗号化用に RSA 鍵ペアを作成します。

label キーワードを使用すると、各鍵ペアにラベルを割り当てることもできます。このラベルは、鍵ペアを使用するトラストポイントによって参照されます。ラベルを割り当てなかった場合、鍵ペアには <Default-RSA-Key> というラベルが自動的に付けられます。

追加のキーワードを使用しない場合、このコマンドは汎用 RSA 鍵ペアを 1 つ生成します。法(modulus)が指定されていない場合は、デフォルトの鍵の法である 1024 が使用されます。その他の法サイズを指定するには、modulus キーワードを使用します。

ステップ 4

end

例:
Device(config)# end
グローバル コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

ステップ 5

show authentication session interface interface-id

例:
Device# show authentication session interface gigabitethernet 0/1/1

許可されたセッションのセキュリティ ステータスを確認します。

SCEP による登録の設定

Simple Certificate Enrollment Protocol(SCEP)は、HTTP を使用して認証局(CA)または登録局(RA)と通信する、シスコが開発した登録プロトコルです。SCEP は、要求および証明書の送受信用に最も一般的に使用される方式です。

手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

crypto pki trustpoint server name

例:
Device(config)# crypto pki trustpoint ka

トラストポイントおよび設定された名前を宣言して、CA トラストポイント コンフィギュレーション モードを開始します。

ステップ 4

enrollment url url name pem

例:
Device(ca-trustpoint)# enrollment url http://url:80

デバイスが証明書要求を送信する CA の URL を指定します。

URL 内の IPv6 アドレスは括弧で囲む必要があります。たとえば、http:// [2001:DB8:1:1::1]:80 です。

pem キーワードは、証明書要求に Privacy Enhanced Mail(PEM)の境界を追加します。

ステップ 5

rsakeypair label

例:
Device(ca-trustpoint)# rsakeypair exampleCAkeys

証明書に関連付けるキー ペアを指定します。

(注)  


rsakeypair 名は、信頼ポイント名と一致している必要があります。

ステップ 6

serial-number none

例:
Device(ca-trustpoint)# serial-number none

none キーワードは、証明書要求にシリアル番号が含まれないことを指定します。

ステップ 7

ip-address none

例:
Device(ca-trustpoint)# ip-address none

none キーワードは、証明書要求に IP アドレスが含まれないことを指定します。

ステップ 8

revocation-check crl

例:
Device(ca-trustpoint)# revocation-check crl

ピアの証明書が取り消されていないことを確認する方法として CRL を指定します。

ステップ 9

auto-enroll percent regenerate

例:
Device(ca-trustpoint)# auto-enroll 90 regenerate

自動登録を有効にします。これにより、クライアントは CA から自動的にロールオーバー証明書を要求できます。

自動登録が有効でない場合、証明書の失効時にクライアントを手動で PKI に再登録する必要があります。

デフォルトでは、デバイスのドメイン ネーム システム(DNS)名だけが証明書に含められます。

現行の証明書の有効期間が指定のパーセンテージに達したときに、新しい証明書が要求されるように指定するには、percent 引数を使用します。

名前付きの鍵がすでに存在する場合でも、証明書の新しい鍵を生成するには、regenerate キーワードを使用します。

ロールオーバー中の鍵ペアがエクスポート可能な場合、新しい鍵ペアもエクスポート可能です。次のコメントがトラストポイント コンフィギュレーションに表示され、鍵ペアがエクスポート可能かどうかが示されます。「! RSA key pair associated with trustpoint is exportable.」

新しい鍵ペアは、セキュリティ上の問題に対処するために生成することを推奨します。

ステップ 10

exit

例:
Device(ca-trustpoint)# exit

CA トラストポイント コンフィギュレーション モードを終了し、グローバル コンフィギュレーション モードに戻ります。

ステップ 11

crypto pki authenticate name

例:
Device(config)# crypto pki authenticate myca

CA 証明書を取得して、認証します。

ステップ 12

end

例:
Device(config)# end

グローバル コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

ステップ 13

show crypto pki certificate trustpoint name

例:
Device# show crypto pki certificate ka

信頼ポイントの証明書に関する情報を表示します。

登録の手動設定

CA が SCEP をサポートしない場合、またはルータと CA 間のネットワーク接続が不可能な場合。手動での証明書登録を設定するには、次の作業を実行します。

手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

enable

例:
Device> enable

特権 EXEC モードを有効にします。

  • パスワードを入力します(要求された場合)。

ステップ 4

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 5

crypto pki trustpoint server name

例:
Device# crypto pki trustpoint ka

トラストポイントおよび設定された名前を宣言して、CA トラストポイント コンフィギュレーション モードを開始します。

ステップ 6

enrollment url url name pem

例:
Device(ca-trustpoint)# enrollment url http://url:80

デバイスが証明書要求を送信する CA の URL を指定します。

URL 内の IPv6 アドレスは括弧で囲む必要があります。たとえば、http:// [2001:DB8:1:1::1]:80 です。

pem キーワードは、証明書要求に Privacy Enhanced Mail(PEM)の境界を追加します。

ステップ 7

rsakeypair label

例:
Device(ca-trustpoint)#  rsakeypair exampleCAkeys

証明書に関連付けるキー ペアを指定します。

ステップ 8

serial-number none

例:
Device(ca-trustpoint)# serial-number none

none キーワードは、証明書要求にシリアル番号が含まれないことを指定します。

ステップ 9

ip-address none

例:
Device(ca-trustpoint)# ip-address none

none キーワードは、証明書要求に IP アドレスが含まれないことを指定します。

ステップ 10

revocation-check crl

例:
Device(ca-trustpoint)# revocation-check crl

ピアの証明書が取り消されていないことを確認する方法として CRL を指定します。

ステップ 11

exit

例:
Device(ca-trustpoint)# exit

CA トラストポイント コンフィギュレーション モードを終了し、グローバル コンフィギュレーション モードに戻ります。

ステップ 12

crypto pki authenticate name

例:
Device(config)# crypto pki authenticate myca

CA 証明書を取得して、認証します。

ステップ 13

crypto pki enroll name

例:
Device(config)# crypto pki enroll myca

証明書要求を生成し、証明書サーバーにコピーおよびペーストするために要求を表示します。

プロンプトが表示されたら、登録情報を入力します。たとえば、証明書要求にデバイスの FQDN および IP アドレスを含めるかどうかを指定します。

コンソール端末に対して証明書要求を表示するかについても選択できます。

必要に応じて、Base 64 符号化証明書を PEM ヘッダーを付けて、または付けずに表示します。

ステップ 14

crypto pki import name certificate

例:
Device(config)# crypto pki import myca certificate

許可された証明書を取得するコンソール端末で、TFTP によって証明書をインポートします。

デバイスは、拡張子が「.req」から「.crt」に変更されたことを除いて、要求の送信に使用した同じファイル名を使用して、許可された証明書を TFTP によって取得しようと試みます。用途鍵証明書の場合、拡張子「-sign.crt」および「-encr.crt」が使用されます。

デバイスは、受信したファイルを解析して証明書を検証し、証明書をスイッチの内部証明書データベースに挿入します。

(注)  


一部の CA は、証明書要求の用途鍵情報を無視し、汎用目的の証明書を発行します。ご使用の CA が証明書要求の用途鍵情報を無視する場合は、汎用目的の証明書だけをインポートしてください。ルータは、生成される 2 つの鍵ペアのいずれも使用しません。

ステップ 15

end

例:
Device(config)# end

グローバル コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

ステップ 16

show crypto pki certificate trustpoint name

例:
Device# show crypto pki certificate  ka

信頼ポイントの証明書に関する情報を表示します。

スイッチ間の MACsec の暗号化設定

証明書ベース MACsec 暗号化を使用して MKA MACsec をインターフェイスに適用するには、次のタスクを実行します。

手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

interface interface-id

例:
Device(config)# interface gigabitethernet 0/2/1

MACsec インターフェイスを指定し、インターフェイス コンフィギュレーション モードを開始します。インターフェイスは物理インターフェイスでなければなりません。

ステップ 4

macsec network-link

例:
Device(config-if)# macsec network-link

インターフェイス上で MACsec をイネーブルにします。

ステップ 5

authentication periodic

例:
Device(config-if)# authentication periodic

(任意)このポートの再認証を有効にします。

ステップ 6

authentication timer reauthenticate interval

例:
Device(config-if)# authentication timer reauthenticate interval

(任意)再認証間隔を設定します。

ステップ 7

access-session host-mode multi-host

例:
Device(config-if)# access-session host-mode multi-host

ホストにインターフェイスへのアクセスを許可します。

ステップ 8

access-session closed

例:
Device(config-if)# access-session closed

インターフェイスへの事前認証アクセスを防止します。

ステップ 9

access-session port-control auto

例:
Device(config-if)# access-session port-control auto

ポートの認可状態を設定します。

ステップ 10

dot1x pae both

例:
Device(config-if)# dot1x pae both

ポートを 802.1X ポート アクセス エンティティ(PAE)のサプリカントおよびオーセンティケータとして設定します。

ステップ 11

dot1x credentials profile

例:
Device(config-if)# dot1x credentials profile

802.1x クレデンシャル プロファイルをインターフェイスに割り当てます。

ステップ 12

end

例:
Device(config-if)# end

インターフェイス コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

ステップ 13

show macsec interface interface-id

例:
Device# show macsec interface GigabitEthernet 1/0/1

インターフェイスの MACsec の詳細を表示します。

MACsec XPN の設定

以下の項では、MACsec XPN を設定するためのさまざまなタスクについて説明します。

XPN の MKA ポリシーの設定

MKA ポリシーで XPN を設定するには、次の手順を実行します。
手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

mka policy policy-name

例:
Device(config)# mka policy mka_policy

MKA ポリシーを指定して、MKA ポリシー コンフィギュレーション モードを開始します。ポリシー名の長さは最大で 16 文字です。

(注)  


MKA ポリシー内のデフォルトの MACsec 暗号スイートは常に「GCM-AES-128」です。デバイスが「GCM-AES-128」および「GCM-AES-256」の両方の暗号方式をサポートしている場合は、ユーザー定義の MKA ポリシーを定義して使用し、必要に応じて、128 および 256 ビット両方の暗号を含めるか、または 256 ビットのみの暗号を含めることを強くお勧めします。

ステップ 4

macsec-cipher-suite { gcm-aes-128 | gcm-aes-256 | gcm-aes-xpn-128 | gcm-aes-xpn-256}

例:
Device(config-mka-policy)# macsec-cipher-suite gcm-aes-xpn-256

XPN 用の 128 ビットおよび 256 ビット暗号により SAK を取得するための暗号スイートを設定します。

ステップ 5

sak-rekey interval time-interval

例:
Device(config-mka-policy)# sak-rekey interval 50

(任意)SAK キー再生成間隔を秒単位で設定します。範囲は 30 ~ 65535 です。デフォルトでは、SAK キー再生成間隔は、インターフェイス速度に応じて自動的に発生します。

SAK キー再生成タイマーを停止するには、このコマンドの no 形式を使用します。

ステップ 6

end

例:
Device(config-mka-policy)# end
MKA ポリシー コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

XPN MKA ポリシーをインターフェイスに適用する

XPN MKA ポリシーをインターフェイスに適用するには、次のタスクを実行します。

手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

interface interface-name

例:
Device(config)# interface FortyGigabitEthernet 1/0/1

MACsec インターフェイスを指定し、インターフェイス コンフィギュレーション モードを開始します。インターフェイスは物理インターフェイスでなければなりません。

ステップ 4

mka policy policy-name

例:
Device(config-if)# mka policy mka-xpn-policy

XPNMKA プロトコルポリシーをインターフェイスに適用します。

ステップ 5

end

例:
Device(config-if)# end

インターフェイス コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

PSK を使用したポートチャネルの MKA/MACsec の設定

事前共有キー(PSK)を使用して、インターフェイスで MKA ポリシーを設定するには、特権 EXEC モードで次の手順を実行します。

手順

  コマンドまたはアクション 目的

ステップ 1

enable

例:

Device> enable

特権 EXEC モードを有効にします。

  • パスワードを入力します(要求された場合)。

ステップ 2

configure terminal

例:

Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

interface interface-id

例:

Device(config-if)# interface gigabitethernet 1/0/3

インターフェイス コンフィギュレーション モードを開始します。

ステップ 4

macsec network-link

例:

Device(config-if)# macsec network-link

インターフェイス上で MACsec を有効にします。レイヤ 2 およびレイヤ 3 ポートチャネルをサポートします。

ステップ 5

mka policy policy-name

例:

Device(config-if)# mka policy mka_policy

MKA ポリシーを設定します。

ステップ 6

mka pre-shared-key key-chain key-chain name [fallback key-chain key-chain name]

例:

Device(config-if)# mka pre-shared-key key-chain key-chain-name

MKA 事前共有鍵の鍵チェーン名を設定します。

(注)  


MKA 事前共有鍵は、物理インターフェイスまたはサブインターフェイスで設定できますが、両方で設定することはできません。

ステップ 7

macsec replay-protection window-size frame number

例:

Device(config-if)# macsec replay-protection window-size 0

リプレイ保護の MACsec ウィンドウ サイズを設定します。

ステップ 8

channel-group channel-group-number mode {auto | desirable} | {active | passive} | {on}

例:

Device(config-if)# channel-group 3 mode auto active on

チャネル グループ内にポートを設定し、モードを設定します。

(注)  


インターフェイスで MACsec を設定しないと、チャネルグループのポートを設定できません。このステップの前に、ステップ 3、4、5、および 6 のコマンドを設定する必要があります。

channel-number の指定できる範囲は 1 ~ 4096 です。ポートチャネルがない場合は、このチャネルグループに関連付けられたポートチャネルが自動的に作成されます。モードは、以下のキーワードのいずれかを選択します。

  • auto :PAgP デバイスが検出された場合に限り、PAgP を有効にします。ポートをパッシブ ネゴシエーション ステートにします。この場合、ポートは受信する PAgP パケットに応答しますが、PAgP パケットネゴシエーションを開始することはありません。

    (注)  


    EtherChannel メンバが、スイッチスタックにある異なるスイッチのメンバである場合、auto キーワードはサポートされません。

  • desirable :無条件に PAgP を有効にします。ポートをアクティブ ネゴシエーション ステートにします。この場合、ポートは PAgP パケットを送信することによって、相手ポートとのネゴシエーションを開始します。

    (注)  


    EtherChannel メンバが、スイッチスタックにある異なるスイッチのメンバである場合、desirable キーワードはサポートされません。

  • on :PAgP または LACP を使用せずにポートが強制的にチャネル化されます。on モードでは、EtherChannel が存在するのは、on モードのポートグループが、on モードの別のポートグループに接続する場合だけです。

  • active :LACP デバイスが検出された場合に限り、LACP を有効にします。ポートをアクティブ ネゴシエーション ステートにします。この場合、ポートは LACP パケットを送信することによって、相手ポートとのネゴシエーションを開始します。

  • passive :ポート上で LACP を有効にして、ポートをパッシブ ネゴシエーション ステートにします。この場合、ポートは受信する LACP パケットに応答しますが、LACP パケットネゴシエーションを開始することはありません。

ステップ 9

end

例:

Device(config-if)# cend
インターフェイス コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

レイヤ 2 EtherChannel のポートチャネル論理インターフェイスの設定

レイヤ 2 EtherChannel 用のポート チャネル インターフェイスを作成するには、次の作業を行います。
手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

[no] interface port-channel channel-group-number

例:
Device(config)# interface port-channel 1

ポート チャネル インターフェイスを作成します。

(注)  


ポート チャネル インターフェイスを削除するには、このコマンドの no 形式を使用します。

ステップ 4

switchport

例:
Device(config-if)# switchport

レイヤ 3 モードになっているインターフェイスを、レイヤ 2 設定のレイヤ 2 モードに切り替えます。

ステップ 5

switchport mode {access | trunk}

例:
Device(config-if)# switchport mode access

すべてのポートをスタティックアクセス ポートとして同じ VLAN に割り当てるか、またはトランクとして設定します。

ステップ 6

end

例:
Device(config-if)# end
インターフェイス コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

レイヤ 3 EtherChannel のポートチャネル論理インターフェイスの設定

レイヤ 3 EtherChannel 用のポート チャネル インターフェイスを作成するには、次の作業を行います。

手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

interface interface-id

例:
Device(config)# interface gigabitethernet 1/0/2

インターフェイス コンフィギュレーション モードを開始します。

ステップ 4

no switchport

例:
Device(config-if)# no switchport

レイヤ 2 モードになっているインターフェイスを、レイヤ 3 設定用にレイヤ 3 モードに切り替えます。

ステップ 5

ip address ip-address subnet-mask

例:
Device(config-if)# ip address 10.2.2.3 255.255.255.254

EtherChannel に IP アドレスおよびサブネット マスクを割り当てます。

ステップ 6

end

例:
Device(config-if)# end
インターフェイス コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

MACsec 暗号アナウンスメントの設定

セキュアアナウンスメントの MKA ポリシーの設定

MKA プロトコルポリシーを作成して MKPDU でセキュアアナウンスメントを有効にするには、特権 EXEC モードで次の手順を実行します。デフォルトでは、セキュアアナウンスメントは無効になっています。
手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

mka policy policy-name

例:
Device(config)# mka policy mka_policy

MKA ポリシーを指定して、MKA ポリシー コンフィギュレーション モードを開始します。ポリシー名の長さは最大で 16 文字です。

(注)  


MKA ポリシー内のデフォルトの MACsec 暗号スイートは常に「GCM-AES-128」です。デバイスが「GCM-AES-128」および「GCM-AES-256」の両方の暗号方式をサポートしている場合は、ユーザー定義の MKA ポリシーを定義して使用し、必要に応じて、128 および 256 ビット両方の暗号を含めるか、または 256 ビットのみの暗号を含めることを強くお勧めします。

ステップ 4

key-server priority

例:
Device(config-mka-policy)# key-server priority 200

MKA キーサーバオプションを設定し、優先順位を設定します(0 ~ 255 の値)。

(注)  


鍵サーバープライオリティの値を 255 に設定した場合、ピアは鍵サーバーになることはできません。鍵サーバーの優先順位の値は MKA PSK に対してのみ有効です。MKA EAPTLS に対しては有効ではありません。

ステップ 5

[no] send-secure-announcements

例:
Device(config-mka-policy)# send-secure-announcements

セキュアアナウンスメントの送信を有効にします。セキュアアナウンスメントの送信を無効にするには、このコマンドの no 形式を使用します。デフォルトでは、セキュアアナウンスメントは無効になっています。

ステップ 6

macsec-cipher-suite {gcm-aes-128 | gcm-aes-256}

例:
Device(config-mka-policy)# macsec-cipher-suite gcm-aes-128

128 ビットまたは 256 ビット暗号化により SAK を取得するための暗号スイートを設定します。

ステップ 7

end

例:
Device(config-mka-policy)# end
MKA ポリシー コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

ステップ 8

show mka policy

例:
Device# show mka policy
MKA ポリシーを表示します。

セキュアアナウンスメントのグローバル設定(すべての MKA ポリシー)

特権 EXEC モードから、次の手順に従ってセキュアアナウンスメントを有効にします。
手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

mka defaults policy send-secure-announcements

例:
Device(config)# mka defaults policy send-secure-announcements

MKA ポリシーを介した MKPDU でのセキュアアナウンスメントの送信を有効にします。デフォルトでは、セキュアアナウンスメントは無効になっています。

ステップ 4

end

例:
Device(config)# end
グローバル コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

インターフェイスでの EAPoL アナウンスメントの設定

インターフェイスで EAPoL アナウンスメントを設定するには、特権 EXEC モードで次の手順を実行します。
手順
  コマンドまたはアクション 目的

ステップ 1

enable

例:
Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:
Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

interface interface-id

例:
Device(config)# interface gigabitethernet 1/0/1

MACsec インターフェイスを指定し、インターフェイス コンフィギュレーション モードを開始します。インターフェイスは物理インターフェイスでなければなりません。

ステップ 4

eapol annoucement

例:
Device(config-if)# eapol announcement

EAPoL アナウンスメントを有効にします。EAPoL アナウンスメントを無効にするには、コマンドの no 形式を使用します。デフォルトでは、EAPoL アナウンスメントは無効になっています。

ステップ 5

end

例:
Device(config-if)# configure terminal
インターフェイス コンフィギュレーション モードを終了し、特権 EXEC モードに戻ります。

Cisco TrustSec MACsec の設定

カスタム EAPOL の設定

カスタム EAPOL を設定するには、次のタスクを実行します。

手順

  コマンドまたはアクション 目的

ステップ 1

enable

例:

Device> enable

特権 EXEC モードを有効にします。

プロンプトが表示されたらパスワードを入力します。

ステップ 2

configure terminal

例:

Device# configure terminal

グローバル コンフィギュレーション モードを開始します。

ステップ 3

interface interface-id

例:

Device(config)# interface gigabitethernet 1/0/1

インターフェイスを指定し、インターフェイス コンフィギュレーション モードを開始します。

ステップ 4

switchport mode trunk

例:

Device(config-if)# switchport mode trunk

インターフェイスを VLAN トランク ポートとして設定します。

ステップ 5

eapol eth-type 876F

例:

Device(config-if)# eapol eth-type 876F

インターフェイス上の EAPOL フレームのイーサネットタイプ(16 進数)を設定します。

ステップ 6

macsec network-link

例:

Device(config-if)# macsec network-link

インターフェイス上で MACsec を有効にします。

ステップ 7

mka policy policy-name

例:

Device(config-if)# mka policy mka-scale

MKA ポリシーを設定します。

ステップ 8

mka pre-shared-key key-chain key-chain name

例:

Device(config-subif)# mka pre-shared-key key-chain mka256

MKA 事前共有キー(PSK)のキーチェーンを設定します。

(注)  


MKA PSK は、物理インターフェイスまたはサブインターフェイスのいずれかで設定できますが、両方で設定することはできません。

ステップ 9

end

例:

Device(config-if)# end
サブインターフェイス コンフィギュレーション モードを終了して、特権 EXEC モードに戻ります。

MACsec 暗号化の設定例

例:MKA および MACsec の設定

次に、MKA ポリシーを作成する例を示します。
Device> enable
Device# configure terminal
Device(config)# mka policy mka_policy
Device(config-mka-policy)# key-server priority 200
Device(config-mka-policy)# macsec-cipher-suite gcm-aes-128
Device(config-mka-policy)# confidentiality-offset 30
Device(config-mka-policy)# ssci-based-on-sci
Device(config-mka-policy)#end
次は、インターフェイスに MACsec を設定する例です。
Device> enable
Device# configure terminal
Device(config)# interface GigabitEthernet 1/0/1
Device(config-if)# switchport access vlan 1
Device(config-if)# switchport mode access
Device(config-if)# macsec
Device(config-if)#access-session event linksec fail action authorize vlan 1
Device(config-if)# access-session host-mode multi-domain
Device(config-if)# access-session linksec policy must-secure
Device(config-if)# access-session port-control auto
Device(config-if)#authentication periodic
Device(config-if)# authentication timer reauthenticate
Device(config-if)# authentication violation protect
Device(config-if)#mka policy mka_policy
Device(config-if)# dot1x pae authenticator
Device(config-if)# spanning-tree portfast
Device(config-if)#end

例:PSK を使用した MACsec MKA の設定

次に、PSK を使用して、MKA MACsec を設定する例を示します。
Device> enable
Device# configure terminal
Device(config)# Key chain keychain1 macsec
Device(config-keychain)# key 1000
Device(config-keychain-key)# cryptographic-algorithm aes-128-cmac
Device(config-keychain-key)# key-string 12345678901234567890123456789012
Device(config-keychain-key)# lifetime local 12:12:00 July 28 2016 12:19:00 July 28 2016
Device(config-keychain-key)# end
次に、PSK を使用して、インターフェイスに MACsec MKA を設定する例を示します。
Device> enable
Device# configure terminal
Device(config)# interface GigabitEthernet 0/0/0
Device(config-if)# mka policy mka_policy
Device(config-if)# mka pre-shared-key key-chain key-chain-name
Device(config-if)# macsec replay-protection window-size 10
Device(config-if)# end

MKA-PSK:CKN 動作の変更

Cisco IOS XE Fuji 16.8.1 リリース以降、MKA PSK セッションの場合、CKN は、固定の 32 バイトではなく、キーの 16 進文字列として設定されている CKN とまったく同じ文字列を使用します。
Device> enable
Device# configure terminal
Device(config)# key chain abc macsec
Device(config-keychain)# key 11
Device(config-keychain-key)# cryptographic-algorithm aes-128-cmac
Device(config-keychain-key)# key-string 12345678901234567890123456789013
Device(config-keychain-key)# lifetime local 12:21:00 Sep 9 2015 infinite
Device(config-keychain-key)# end
以下は、上記の設定に対する show mka session コマンドの出力例です。
Device# show mka session

Total MKA Sessions....... 1
Secured Sessions... 1
Pending Sessions... 0
====================================================================================================
Interface      Local-TxSCI         Policy-Name      Inherited         Key-Server                                            
Port-ID        Peer-RxSCI          MACsec-Peers     Status            CKN                                                   
====================================================================================================
Et0/0          aabb.cc00.6600/0002     icv            NO                NO                                                    
2              aabb.cc00.6500/0002 1                Secured             11   *Note that the CKN key-string is exactly the same that has been configured for the key as hex-string.*

一方で CKN 動作が変更され、もう一方で CKN 動作が変更されていない 2 つのイメージ間の相互運用性の場合、キーの 16 進数文字列は 64 文字の 16 進数文字列である必要があります。この文字列は、CKN 動作が変更されたイメージを持つデバイスで動作するようにゼロパディングされている必要があります。次の例を参照してください。

CKN キー文字列の動作が変更されていない設定:
Device# configure terminal
Device(config)# key chain abc macsec
Device(config-keychain)# key 11
Device(config-keychain-key)# cryptographic-algorithm aes-128-cmac
Device(config-keychain-key)# key-string 12345678901234567890123456789013
Device(config-keychain-key)# lifetime local 12:21:00 Sep 9 2015 infinite
Device(config-keychain-key)# end
CKN キー文字列の動作が変更された設定:
Device# configure terminal
Device(config)# key chain abc macsec
Device(config-keychain)# key 1100000000000000000000000000000000000000000000000000000000000000
Device(config-keychain-key)# cryptographic-algorithm aes-128-cmac
Device(config-keychain-key)# key-string 12345678901234567890123456789013
Device(config-keychain-key)# lifetime local 12:21:00 Sep 9 2015 infinite
Device(config-keychain-key)# end

例:証明書ベース MACsec を使用した MACsec MKA の設定

この例では、証明書ベース MACsec を使用した MACsec MKA の設定方法について説明します。
Device> enable
Device# configure terminal
Device(config)# interface Gigabitethernet 1/0/1
Device(config-if)# macsec network-link
Device(config-if)# authentication periodic
Device(config-if)# authentication timer reauthenticate interval
Device(config-if)#access-session host-mode multi-domain
Device(config-if)# access-session closed
Device(config-if)# access-session port-control auto
Device(config-if)# dot1x pae both
Device(config-if)#dot1x credentials profile
Device(config-if)# dot1x supplicant eap profile profile_eap_tls
Device(config-if)#service-policy type control subscriber sub1
Device(config-if)# end

例:MACsec XPN の設定

この例は、MACsec MKA XPN ポリシーを設定する方法を示しています。

Device> enable
Device# configure terminal
Device(config)# mka policy mka-xpn-policy
Device(config-mka-policy)# macsec-cipher-suite gcm-aes-xpn-256
Device(config-mka-policy)# end
この例は、MACsec MKA XPN ポリシーをインターフェイスに適用する方法を示しています。
Device> enable
Device# configure terminal
Device(config)#interface Fo 1/0/1
Device(config-if)# mka policy mka-xpn-policy
Device(config-if)# end
次に、128 ビット XPN 暗号スイートを設定した場合の show mka sessions details コマンドの出力例を示します。
Device# show mka sessions details

MKA Detailed Status for MKA Session
===================================
Status: SECURED - Secured MKA Session with MACsec

Local Tx-SCI............. 204c.9e85.ede4/002b
Interface MAC Address.... 204c.9e85.ede4
MKA Port Identifier...... 43
Interface Name........... GigabitEthernet1/0/1
Audit Session ID.........
CAK Name (CKN)........... 0100000000000000000000000000000000000000000000000000000000000000
Member Identifier (MI)... D46CBEC05D5D67594543CEAE
Message Number (MN)...... 89572
EAP Role................. NA
Key Server............... YES
MKA Cipher Suite......... AES-128-CMAC

Latest SAK Status........ Rx & Tx
Latest SAK AN............ 0
Latest SAK KI (KN)....... D46CBEC05D5D67594543CEAE00000001 (1)
Old SAK Status........... FIRST-SAK
Old SAK AN............... 0
Old SAK KI (KN).......... FIRST-SAK (0)

SAK Transmit Wait Time... 0s (Not waiting for any peers to respond)
SAK Retire Time.......... 0s (No Old SAK to retire)

MKA Policy Name.......... p2
Key Server Priority...... 2
Delay Protection......... NO
Replay Protection........ YES
Replay Window Size....... 0
Confidentiality Offset... 0
Algorithm Agility........ 80C201
Send Secure Announcement.. DISABLED
SAK Cipher Suite......... 0080C20001000003 (GCM-AES-XPN-128)
MACsec Capability........ 3 (MACsec Integrity, Confidentiality, & Offset)
MACsec Desired........... YES

# of MACsec Capable Live Peers............ 1
# of MACsec Capable Live Peers Responded.. 1

Live Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------
  38046BA37D7DA77E06D006A9  89560       c800.8459.e764/002a   10

Potential Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------

Dormant Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------
次に、256 ビット XPN 暗号スイートを設定した場合の show mka sessions details コマンドの出力例を示します。
Device# show mka sessions details

MKA Detailed Status for MKA Session
===================================
Status: SECURED - Secured MKA Session with MACsec

Local Tx-SCI............. 204c.9e85.ede4/002b
Interface MAC Address.... 204c.9e85.ede4
MKA Port Identifier...... 43
Interface Name........... GigabitEthernet1/0/1
Audit Session ID.........
CAK Name (CKN)........... 0100000000000000000000000000000000000000000000000000000000000000
Member Identifier (MI)... D46CBEC05D5D67594543CEAE
Message Number (MN)...... 89572
EAP Role................. NA
Key Server............... YES
MKA Cipher Suite......... AES-128-CMAC

Latest SAK Status........ Rx & Tx
Latest SAK AN............ 0
Latest SAK KI (KN)....... D46CBEC05D5D67594543CEAE00000001 (1)
Old SAK Status........... FIRST-SAK
Old SAK AN............... 0
Old SAK KI (KN).......... FIRST-SAK (0)

SAK Transmit Wait Time... 0s (Not waiting for any peers to respond)
SAK Retire Time.......... 0s (No Old SAK to retire)

MKA Policy Name.......... p2
Key Server Priority...... 2
Delay Protection......... NO
Replay Protection........ YES
Replay Window Size....... 0
Confidentiality Offset... 0
Algorithm Agility........ 80C201
Send Secure Announcement.. DISABLED
SAK Cipher Suite......... 0080C20001000004 (GCM-AES-XPN-256)
MACsec Capability........ 3 (MACsec Integrity, Confidentiality, & Offset)
MACsec Desired........... YES

# of MACsec Capable Live Peers............ 1
# of MACsec Capable Live Peers Responded.. 1

Live Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------
  38046BA37D7DA77E06D006A9  89560       c800.8459.e764/002a   10

Potential Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------

Dormant Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------

例:PSK を使用したポートチャネルの MACsec MKA の設定

Etherchannel モード - Static/On

次に、EtherChannel モードがオンのデバイス 1 およびデバイス 2 の設定例を示します。

Device> enable
Device# configure terminal
Device(config)# key chain KC macsec
Device(config-key-chain)# key 1000
Device(config-key-chain)# cryptographic-algorithm aes-128-cmac
Device(config-key-chain)# key-string FC8F5B10557C192F03F60198413D7D45
Device(config-key-chain)# exit
Device(config)# mka policy POLICY
Device(config-mka-policy)# key-server priority 0
Device(config-mka-policy)# macsec-cipher-suite gcm-aes-128
Device(config-mka-policy)# confidentiality-offset 0
Device(config-mka-policy)# exit
Device(config)# interface gigabitethernet 1/0/1
Device(config-if)# channel-group 2 mode on
Device(config-if)# macsec network-link
Device(config-if)# mka policy POLICY
Device(config-if)# mka pre-shared-key key-chain KC
Device(config-if)# exit
Device(config)# interface gigabitethernet 1/0/2
Device(config-if)# channel-group 2 mode on
Device(config-if)# macsec network-link
Device(config-if)# mka policy POLICY
Device(config-if)# mka pre-shared-key key-chain KC
Device(config-if)# end

レイヤ 2 EtherChannel 設定

デバイス 1

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# switchport
Device(config-if)# switchport mode trunk
Device(config-if)# no shutdown
Device(config-if)# end

デバイス 2

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# switchport
Device(config-if)# switchport mode trunk
Device(config-if)# no shutdown
Device(config-if)# end
次に、show etherchannel summary コマンドの出力例を示します。
	Flags:  D - down        P - bundled in port-channel
        I - stand-alone s - suspended
        H - Hot-standby (LACP only)
        R - Layer3      S - Layer2
        U - in use      f - failed to allocate aggregator

        M - not in use, minimum links not met
        u - unsuitable for bundling
        w - waiting to be aggregated
        d - default port

        A - formed by Auto LAG


	Number of channel-groups in use: 1
	Number of aggregators:           1

	Group  Port-channel  Protocol    Ports
	------+-------------+-----------+-----------------------------------------------
	2      Po2(RU)          -        Te1/0/1(P)  Te1/0/2(P)

レイヤ 3 EtherChannel 設定

デバイス 1

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# no switchport
Device(config-if)# ip address 10.25.25.3 255.255.255.0
Device(config-if)# no shutdown
Device(config-if)# end

デバイス 2

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# no switchport
Device(config-if)# ip address 10.25.25.4 255.255.255.0
Device(config-if)# no shutdown
Device(config-if)# end
次に、show etherchannel summary コマンドの出力例を示します。
	Flags:  D - down        P - bundled in port-channel
        I - stand-alone s - suspended
        H - Hot-standby (LACP only)
        R - Layer3      S - Layer2
        U - in use      f - failed to allocate aggregator

        M - not in use, minimum links not met
        u - unsuitable for bundling
        w - waiting to be aggregated
        d - default port

        A - formed by Auto LAG


	Number of channel-groups in use: 1
	Number of aggregators:           1

	Group  Port-channel  Protocol    Ports
	------+-------------+-----------+-----------------------------------------------
	2      Po2(RU)          -        Te1/0/1(P)  Te1/0/2(P)

EtherChannel モード - LACP

次に、EtherChannel モードが LACP のデバイス 1 およびデバイス 2 の設定例を示します。

Device> enable
Device# configure terminal
Device(config)# key chain KC macsec
Device(config-key-chain)# key 1000
Device(config-key-chain)# cryptographic-algorithm aes-128-cmac
Device(config-key-chain)# key-string FC8F5B10557C192F03F60198413D7D45
Device(config-key-chain)# exit
Device(config)# mka policy POLICY
Device(config-mka-policy)# key-server priority 0
Device(config-mka-policy)# macsec-cipher-suite gcm-aes-128
Device(config-mka-policy)# confidentiality-offset 0
Device(config-mka-policy)# exit
Device(config)# interface gigabitethernet 1/0/1
Device(config-if)# channel-group 2 mode active
Device(config-if)# macsec network-link
Device(config-if)# mka policy POLICY
Device(config-if)# mka pre-shared-key key-chain KC
Device(config-if)# exit
Device(config)# interface gigabitethernet 1/0/2
Device(config-if)# channel-group 2 mode active
Device(config-if)# macsec network-link
Device(config-if)# mka policy POLICY
Device(config-if)# mka pre-shared-key key-chain KC
Device(config-if)# end

レイヤ 2 EtherChannel 設定

デバイス 1

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# switchport
Device(config-if)# switchport mode trunk
Device(config-if)# no shutdown
Device(config-if)# end

デバイス 2

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# switchport
Device(config-if)# switchport mode trunk
Device(config-if)# no shutdown
Device(config-if)# end
次に、show etherchannel summary コマンドの出力例を示します。
	Flags:  D - down        P - bundled in port-channel
        I - stand-alone s - suspended
        H - Hot-standby (LACP only)
        R - Layer3      S - Layer2
        U - in use      f - failed to allocate aggregator

        M - not in use, minimum links not met
        u - unsuitable for bundling
        w - waiting to be aggregated
        d - default port

        A - formed by Auto LAG


	Number of channel-groups in use: 1
	Number of aggregators:           1

	------+-------------+-----------+-----------------------------------------------
	2      Po2(SU)         LACP      Te1/1/1(P)  Te1/1/2(P)

レイヤ 3 EtherChannel 設定

デバイス 1

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# no switchport
Device(config-if)# ip address 10.25.25.3 255.255.255.0
Device(config-if)# no shutdown
Device(config-if)# end

デバイス 2

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# no switchport
Device(config-if)# ip address 10.25.25.4 255.255.255.0
Device(config-if)# no shutdown
Device(config-if)# end
次に、show etherchannel summary コマンドの出力例を示します。
	Flags:  D - down        P - bundled in port-channel
        I - stand-alone s - suspended
        H - Hot-standby (LACP only)
        R - Layer3      S - Layer2
        U - in use      f - failed to allocate aggregator

        M - not in use, minimum links not met
        u - unsuitable for bundling
        w - waiting to be aggregated
        d - default port

        A - formed by Auto LAG


	Number of channel-groups in use: 1
	Number of aggregators:           1

	Group  Port-channel  Protocol    Ports
	------+-------------+-----------+-----------------------------------------------
	2      Po2(RU)         LACP      Te1/1/1(P)  Te1/1/2(P)

EtherChannel モード - PAgP

次に、EtherChannel モードが PAgP のデバイス 1 およびデバイス 2 の設定例を示します。

Device> enable
Device# configure terminal
Device(config)# key chain KC macsec
Device(config-key-chain)# key 1000
Device(config-key-chain)# cryptographic-algorithm aes-128-cmac
Device(config-key-chain)# key-string FC8F5B10557C192F03F60198413D7D45
Device(config-key-chain)# exit
Device(config)# mka policy POLICY
Device(config-mka-policy)# key-server priority 0
Device(config-mka-policy)# macsec-cipher-suite gcm-aes-128
Device(config-mka-policy)# confidentiality-offset 0
Device(config-mka-policy)# exit
Device(config)# interface gigabitethernet 1/0/1
Device(config-if)# channel-group 2 mode desirable
Device(config-if)# macsec network-link
Device(config-if)# mka policy POLICY
Device(config-if)# mka pre-shared-key key-chain KC
Device(config-if)# exit
Device(config)# interface gigabitethernet 1/0/2
Device(config-if)# channel-group 2 mode desirable
Device(config-if)# macsec network-link
Device(config-if)# mka policy POLICY
Device(config-if)# mka pre-shared-key key-chain KC
Device(config-if)# end

レイヤ 2 EtherChannel 設定

デバイス 1

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# switchport
Device(config-if)# switchport mode trunk
Device(config-if)# no shutdown
Device(config-if)# end

デバイス 2

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# switchport
Device(config-if)# switchport mode trunk
Device(config-if)# no shutdown
Device(config-if)# end
次に、show etherchannel summary コマンドの出力例を示します。
	Flags:  D - down        P - bundled in port-channel
        I - stand-alone s - suspended
        H - Hot-standby (LACP only)
        R - Layer3      S - Layer2
        U - in use      f - failed to allocate aggregator

        M - not in use, minimum links not met
        u - unsuitable for bundling
        w - waiting to be aggregated
        d - default port

        A - formed by Auto LAG


	Number of channel-groups in use: 1
	Number of aggregators:           1

	------+-------------+-----------+-----------------------------------------------
	2      Po2(SU)         PAgP      Te1/1/1(P)  Te1/1/2(P)

レイヤ 3 EtherChannel 設定

デバイス 1

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# no switchport
Device(config-if)# ip address 10.25.25.3 255.255.255.0
Device(config-if)# no shutdown
Device(config-if)# end

デバイス 2

Device> enable
Device# configure terminal
Device(config)# interface port-channel 2
Device(config-if)# no switchport
Device(config-if)# ip address 10.25.25.4 255.255.255.0
Device(config-if)# no shutdown
Device(config-if)# end
次に、show etherchannel summary コマンドの出力例を示します。
	Flags:  D - down        P - bundled in port-channel
        I - stand-alone s - suspended
        H - Hot-standby (LACP only)
        R - Layer3      S - Layer2
        U - in use      f - failed to allocate aggregator

        M - not in use, minimum links not met
        u - unsuitable for bundling
        w - waiting to be aggregated
        d - default port

        A - formed by Auto LAG


	Number of channel-groups in use: 1
	Number of aggregators:           1

	Group  Port-channel  Protocol    Ports
	------+-------------+-----------+-----------------------------------------------
	2      Po2(RU)         PAgP      Te1/1/1(P)  Te1/1/2(P)

アクティブな MKA セッションの表示

次に、すべてのアクティブな MKA セッションを表示します。
Device# show mka sessions interface Te1/0/1

===============================================================================
Interface      Local-TxSCI         Policy-Name      Inherited         Key-Server                                            
Port-ID        Peer-RxSCI          MACsec-Peers     Status            CKN                                                   
=========================================================================================
Te1/0/1        00a3.d144.3364/0025 POLICY           NO                NO                                                    
37             701f.539b.b0c6/0032 1                Secured           1000                                                            

例:MACsec 暗号アナウンスメントの設定

次に、セキュアアナウンスメントの MKA ポリシーの設定例を示します。
Device> enable
Device# configure terminal
Device(config)# mka policy mka_policy
Device(config-mka-policy)# key-server 2
Device(config-mka-policy)# send-secure-announcements
Device(config-mka-policy)#macsec-cipher-suite gcm-aes-128confidentiality-offset 0
Device(config-mka-policy)# end
次に、セキュアアナウンスメントのグローバル設定例を示します。
Device> enable
Device# configure terminal
Device(config)# mka defaults policy send-secure-announcements
Device(config)# end
次に、インターフェイスでの EAPoL アナウンスメントの設定例を示します。
Device> enable
Device# configure terminal
Device(config)# interface GigabitEthernet 1/0/1
Device(config-if)# eapol announcement
Device(config-if)# end
次に、EAPoL アナウンスメントが有効になっている show running-config interface interface-name コマンドの出力例を示します。
Device# show running-config interface GigabitEthernet 1/0/1

switchport mode access
 macsec
 access-session host-mode multi-host
 access-session closed
 access-session port-control auto
 dot1x pae authenticator
 dot1x timeout quiet-period 10
 dot1x timeout tx-period 5
 dot1x timeout supp-timeout 10
 dot1x supplicant eap profile peap
 eapol announcement
 spanning-tree portfast
 service-policy type control subscriber Dot1X

次に、セキュアアナウンスメントが無効になっている show mka sessions interface interface-name detail コマンドの出力例を示します。
Device# show mka sessions interface GigabitEthernet 1/0/1 detail


MKA Detailed Status for MKA Session
===================================
Status: SECURED - Secured MKA Session with MACsec

Local Tx-SCI............. 204c.9e85.ede4/002b
Interface MAC Address.... 204c.9e85.ede4
MKA Port Identifier...... 43
Interface Name........... GigabitEthernet1/0/1
Audit Session ID.........
CAK Name (CKN)........... 0100000000000000000000000000000000000000000000000000000000000000
Member Identifier (MI)... D46CBEC05D5D67594543CEAE
Message Number (MN)...... 89567
EAP Role................. NA
Key Server............... YES
MKA Cipher Suite......... AES-128-CMAC

Latest SAK Status........ Rx & Tx
Latest SAK AN............ 0
Latest SAK KI (KN)....... D46CBEC05D5D67594543CEAE00000001 (1)
Old SAK Status........... FIRST-SAK
Old SAK AN............... 0
Old SAK KI (KN).......... FIRST-SAK (0)

SAK Transmit Wait Time... 0s (Not waiting for any peers to respond)
SAK Retire Time.......... 0s (No Old SAK to retire)

MKA Policy Name.......... p2
Key Server Priority...... 2
Delay Protection......... NO
Replay Protection........ YES
Replay Window Size....... 0
Confidentiality Offset... 0
Algorithm Agility........ 80C201
Send Secure Announcement.. DISABLED
SAK Cipher Suite......... 0080C20001000001 (GCM-AES-128)
MACsec Capability........ 3 (MACsec Integrity, Confidentiality, & Offset)
MACsec Desired........... YES

# of MACsec Capable Live Peers............ 1
# of MACsec Capable Live Peers Responded.. 1

Live Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------
  38046BA37D7DA77E06D006A9  89555       c800.8459.e764/002a   10

Potential Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------

Dormant Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------
次に、セキュアアナウンスメントが無効になっている show mka sessions details コマンドの出力例を示します。
Device# show mka sessions details

MKA Detailed Status for MKA Session
===================================
Status: SECURED - Secured MKA Session with MACsec

Local Tx-SCI............. 204c.9e85.ede4/002b
Interface MAC Address.... 204c.9e85.ede4
MKA Port Identifier...... 43
Interface Name........... GigabitEthernet1/0/1
Audit Session ID.........
CAK Name (CKN)........... 0100000000000000000000000000000000000000000000000000000000000000
Member Identifier (MI)... D46CBEC05D5D67594543CEAE
Message Number (MN)...... 89572
EAP Role................. NA
Key Server............... YES
MKA Cipher Suite......... AES-128-CMAC

Latest SAK Status........ Rx & Tx
Latest SAK AN............ 0
Latest SAK KI (KN)....... D46CBEC05D5D67594543CEAE00000001 (1)
Old SAK Status........... FIRST-SAK
Old SAK AN............... 0
Old SAK KI (KN).......... FIRST-SAK (0)

SAK Transmit Wait Time... 0s (Not waiting for any peers to respond)
SAK Retire Time.......... 0s (No Old SAK to retire)

MKA Policy Name.......... p2
Key Server Priority...... 2
Delay Protection......... NO
Replay Protection........ YES
Replay Window Size....... 0
Confidentiality Offset... 0
Algorithm Agility........ 80C201
Send Secure Announcement.. DISABLED
SAK Cipher Suite......... 0080C20001000001 (GCM-AES-128)
MACsec Capability........ 3 (MACsec Integrity, Confidentiality, & Offset)
MACsec Desired........... YES

# of MACsec Capable Live Peers............ 1
# of MACsec Capable Live Peers Responded.. 1

Live Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------
  38046BA37D7DA77E06D006A9  89560       c800.8459.e764/002a   10

Potential Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------

Dormant Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------
次に、セキュアアナウンスメントが無効になっている show mka policy policy-name detail コマンドの出力例を示します。
Device# show mka policy p2 detail

MKA Policy Configuration ("p2")
========================
MKA Policy Name........ p2
Key Server Priority.... 2
Confidentiality Offset. 0
Send Secure Announcement..DISABLED
Cipher Suite(s)........ GCM-AES-128

Applied Interfaces...
  GigabitEthernet1/0/1

例:MKA 情報の表示

次に、show mka sessionsコマンドの出力例を示します。
Device# show mka sessions

Total MKA Sessions....... 1
      Secured Sessions... 1
      Pending Sessions... 0

====================================================================================================
Interface      Local-TxSCI         Policy-Name      Inherited         Key-Server
Port-ID        Peer-RxSCI          MACsec-Peers     Status            CKN
====================================================================================================
Gi1/0/1        204c.9e85.ede4/002b p2               NO                YES
43             c800.8459.e764/002a 1                Secured           0100000000000000000000000000000000000000000000000000000000000000
次に、show mka sessions interface interface-name コマンドの出力例を示します。
Device# show mka sessions interface GigabitEthernet 1/0/1

Summary of All Currently Active MKA Sessions on Interface GigabitEthernet1/0/1...

====================================================================================================
Interface      Local-TxSCI         Policy-Name      Inherited         Key-Server
Port-ID        Peer-RxSCI          MACsec-Peers     Status            CKN
====================================================================================================
Gi1/0/1        204c.9e85.ede4/002b p2               NO                YES
43             c800.8459.e764/002a 1                Secured           0100000000000000000000000000000000000000000000000000000000000000
次に、 show mka sessions interface interface-name detailコマンドの出力例を示します。
Device# show mka sessions interface GigabitEthernet 1/0/1 detail

MKA Detailed Status for MKA Session
===================================
Status: SECURED - Secured MKA Session with MACsec

Local Tx-SCI............. 204c.9e85.ede4/002b
Interface MAC Address.... 204c.9e85.ede4
MKA Port Identifier...... 43
Interface Name........... GigabitEthernet1/0/1
Audit Session ID.........
CAK Name (CKN)........... 0100000000000000000000000000000000000000000000000000000000000000
Member Identifier (MI)... D46CBEC05D5D67594543CEAE
Message Number (MN)...... 89567
EAP Role................. NA
Key Server............... YES
MKA Cipher Suite......... AES-128-CMAC

Latest SAK Status........ Rx & Tx
Latest SAK AN............ 0
Latest SAK KI (KN)....... D46CBEC05D5D67594543CEAE00000001 (1)
Old SAK Status........... FIRST-SAK
Old SAK AN............... 0
Old SAK KI (KN).......... FIRST-SAK (0)

SAK Transmit Wait Time... 0s (Not waiting for any peers to respond)
SAK Retire Time.......... 0s (No Old SAK to retire)

MKA Policy Name.......... p2
Key Server Priority...... 2
Delay Protection......... NO
Replay Protection........ YES
Replay Window Size....... 0
Confidentiality Offset... 0
Algorithm Agility........ 80C201
Send Secure Announcement.. DISABLED
SAK Cipher Suite......... 0080C20001000001 (GCM-AES-128)
MACsec Capability........ 3 (MACsec Integrity, Confidentiality, & Offset)
MACsec Desired........... YES

# of MACsec Capable Live Peers............ 1
# of MACsec Capable Live Peers Responded.. 1

Live Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------
  38046BA37D7DA77E06D006A9  89555       c800.8459.e764/002a   10

Potential Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------

Dormant Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------
次に、show mka sessions details コマンドの出力例を示します。
Device# show mka sessions details

MKA Detailed Status for MKA Session
===================================
Status: SECURED - Secured MKA Session with MACsec

Local Tx-SCI............. 204c.9e85.ede4/002b
Interface MAC Address.... 204c.9e85.ede4
MKA Port Identifier...... 43
Interface Name........... GigabitEthernet1/0/1
Audit Session ID.........
CAK Name (CKN)........... 0100000000000000000000000000000000000000000000000000000000000000
Member Identifier (MI)... D46CBEC05D5D67594543CEAE
Message Number (MN)...... 89572
EAP Role................. NA
Key Server............... YES
MKA Cipher Suite......... AES-128-CMAC

Latest SAK Status........ Rx & Tx
Latest SAK AN............ 0
Latest SAK KI (KN)....... D46CBEC05D5D67594543CEAE00000001 (1)
Old SAK Status........... FIRST-SAK
Old SAK AN............... 0
Old SAK KI (KN).......... FIRST-SAK (0)

SAK Transmit Wait Time... 0s (Not waiting for any peers to respond)
SAK Retire Time.......... 0s (No Old SAK to retire)

MKA Policy Name.......... p2
Key Server Priority...... 2
Delay Protection......... NO
Replay Protection........ YES
Replay Window Size....... 0
Confidentiality Offset... 0
Algorithm Agility........ 80C201
Send Secure Announcement.. DISABLED
SAK Cipher Suite......... 0080C20001000001 (GCM-AES-128)
MACsec Capability........ 3 (MACsec Integrity, Confidentiality, & Offset)
MACsec Desired........... YES

# of MACsec Capable Live Peers............ 1
# of MACsec Capable Live Peers Responded.. 1

Live Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------
  38046BA37D7DA77E06D006A9  89560       c800.8459.e764/002a   10

Potential Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------

Dormant Peers List:
  MI                        MN          Rx-SCI (Peer)        KS Priority
  ----------------------------------------------------------------------
次に、show mka policy コマンドの出力例を示します。
Device# show mka policy

MKA Policy Summary...

Policy            KS       Delay   Replay  Window Conf   Cipher          Interfaces
Name              Priority Protect Protect Size   Offset Suite(s)        Applied
======================================================================================================
*DEFAULT POLICY*  0        FALSE   TRUE    0      0      GCM-AES-128

p1                1        FALSE   TRUE    0      0      GCM-AES-128

p2                2        FALSE   TRUE    0      0      GCM-AES-128     Gi1/0/1
次に、show mka policy policy-name コマンドの出力例を示します。
Device# show mka policy p2

MKA Policy Summary...

Policy            KS       Delay   Replay  Window Conf   Cipher          Interfaces
Name              Priority Protect Protect Size   Offset Suite(s)        Applied
======================================================================================================
p2                2        FALSE   TRUE    0      0      GCM-AES-128     Gi1/0/1
次に、show mka policy policy-name detail コマンドの出力例を示します。
Device# show mka policy p2 detail

MKA Policy Configuration ("p2")
========================
MKA Policy Name........ p2
Key Server Priority.... 2
Confidentiality Offset. 0
Send Secure Announcement..DISABLED
Cipher Suite(s)........ GCM-AES-128

Applied Interfaces...
  GigabitEthernet1/0/1
次に、show mka statistics interface interface-name コマンドの出力例を示します。
Device# show mka statistics interface GigabitEthernet 1/0/1

MKA Statistics for Session
==========================
Reauthentication Attempts.. 0

CA Statistics
   Pairwise CAKs Derived... 0
   Pairwise CAK Rekeys..... 0
   Group CAKs Generated.... 0
   Group CAKs Received..... 0

SA Statistics
   SAKs Generated.......... 1
   SAKs Rekeyed............ 0
   SAKs Received........... 0
   SAK Responses Received.. 1

MKPDU Statistics
   MKPDUs Validated & Rx... 89585
      "Distributed SAK".. 0
      "Distributed CAK".. 0
   MKPDUs Transmitted...... 89596
      "Distributed SAK".. 1
      "Distributed CAK".. 0

次に、show mka summary コマンドの出力例を示します。
Device# show mka summary

Total MKA Sessions....... 1
      Secured Sessions... 1
      Pending Sessions... 0

====================================================================================================
Interface      Local-TxSCI         Policy-Name      Inherited         Key-Server
Port-ID        Peer-RxSCI          MACsec-Peers     Status            CKN
====================================================================================================
Gi1/0/1        204c.9e85.ede4/002b p2               NO                YES
43             c800.8459.e764/002a 1                Secured           0100000000000000000000000000000000000000000000000000000000000000


MKA Global Statistics
=====================
MKA Session Totals
   Secured.................... 1
   Reauthentication Attempts.. 0

   Deleted (Secured).......... 0
   Keepalive Timeouts......... 0

CA Statistics
   Pairwise CAKs Derived...... 0
   Pairwise CAK Rekeys........ 0
   Group CAKs Generated....... 0
   Group CAKs Received........ 0

SA Statistics
   SAKs Generated............. 1
   SAKs Rekeyed............... 0
   SAKs Received.............. 0
   SAK Responses Received..... 1

MKPDU Statistics
   MKPDUs Validated & Rx...... 89589
      "Distributed SAK"..... 0
      "Distributed CAK"..... 0
   MKPDUs Transmitted......... 89600
      "Distributed SAK"..... 1
      "Distributed CAK"..... 0

MKA Error Counter Totals
========================
Session Failures
   Bring-up Failures................ 0
   Reauthentication Failures........ 0
   Duplicate Auth-Mgr Handle........ 0

SAK Failures
   SAK Generation................... 0
   Hash Key Generation.............. 0
   SAK Encryption/Wrap.............. 0
   SAK Decryption/Unwrap............ 0
   SAK Cipher Mismatch.............. 0

CA Failures
   Group CAK Generation............. 0
   Group CAK Encryption/Wrap........ 0
   Group CAK Decryption/Unwrap...... 0
   Pairwise CAK Derivation.......... 0
   CKN Derivation................... 0
   ICK Derivation................... 0
   KEK Derivation................... 0
   Invalid Peer MACsec Capability... 0
MACsec Failures
   Rx SC Creation................... 0
   Tx SC Creation................... 0
   Rx SA Installation............... 0
   Tx SA Installation............... 0

MKPDU Failures
   MKPDU Tx......................... 0
   MKPDU Rx Validation.............. 0
   MKPDU Rx Bad Peer MN............. 0
   MKPDU Rx Non-recent Peerlist MN.. 0
次に、show macsec interface コマンドの出力例を示します。
Device# show macsec interface HundredGigE 2/0/4

 MACsec is enabled
  Replay protect : enabled
  Replay window : 0
  Include SCI : yes
  Use ES Enable : no
  Use SCB Enable : no
  Admin Pt2Pt MAC : forceTrue(1)
  Pt2Pt MAC Operational : no
  Cipher : GCM-AES-128
  Confidentiality Offset : 0

 Capabilities
  ICV length : 16
  Data length change supported: yes
  Max. Rx SA : 16
  Max. Tx SA : 16
  Max. Rx SC : 8
  Max. Tx SC : 8
  Validate Frames : strict
  PN threshold notification support : Yes
  Ciphers supported : GCM-AES-128
                      GCM-AES-256
                      GCM-AES-XPN-128
                      GCM-AES-XPN-256

 Access control : must secure

 Transmit Secure Channels
  SCI : 3C5731BBB5850475
  SC state : inUse(1)
   Elapsed time : 7w0d
   Start time : 7w0d
   Current AN: 0
   Previous AN: -
   Next PN: 149757
   SA State: inUse(1)
   Confidentiality : yes
   SAK Unchanged : yes
   SA Create time : 00:04:41
   SA Start time : 7w0d
   SC Statistics
    Auth-only Pkts : 0
    Auth-only Bytes : 0
    Encrypted Pkts : 0
    Encrypted Bytes : 0
   SA Statistics
    Auth-only Pkts : 0
    Auth-only Bytes : 0
    Encrypted Pkts : 149756
    Encrypted Bytes : 16595088

  Port Statistics
   Egress untag pkts  0
   Egress long pkts  0

 Receive Secure Channels
  SCI : 3C5731BBB5C504DF
  SC state : inUse(1)
   Elapsed time : 7w0d
   Start time : 7w0d
   Current AN: 0
   Previous AN: -
   Next PN: 149786
   RX SA Count: 0
   SA State: inUse(1)
   SAK Unchanged : yes
   SA Create time : 00:04:39
   SA Start time : 7w0d
   SC Statistics
    Notvalid pkts 0
    Invalid pkts 0
    Valid pkts 0
    Late pkts 0
    Uncheck pkts 0
    Delay pkts 0
    UnusedSA pkts 0
    NousingSA pkts 0
    Validated Bytes 0
    Decrypted Bytes 0
   SA Statistics
    Notvalid pkts 0
    Invalid pkts 0
    Valid pkts 149784
    Late pkts 0
    Uncheck pkts 0
    Delay pkts 0
    UnusedSA pkts 0
    NousingSA pkts 0
    Validated Bytes 0
    Decrypted Bytes 16654544

  Port Statistics
   Ingress untag pkts  0
   Ingress notag pkts  631726
   Ingress badtag pkts  0
   Ingress unknownSCI pkts  0
   Ingress noSCI pkts  0
   Ingress overrun pkts  0

MACsec 暗号化に関する追加情報

標準および RFC

標準/RFC タイトル

IEEE 802.1AE-2006

Media Access Control(MAC)セキュリティ

IEEE 802.1X-2010

ポート ベースのネットワーク アクセス コントロール

IEEE 802.1AEbw-2013

Media Access Control(MAC)セキュリティ(IEEE 802.1AE-2006 の修正):Extended Packet Numbering(XPN)

IEEE 802.1Xbx-2014

ポートベースのネットワーク アクセス コントロール(IEEE 802.1X-2010 の修正)

RFC 4493

AES-CMAC アルゴリズム

シスコのテクニカル サポート

説明 リンク

シスコのサポート Web サイトでは、シスコの製品やテクノロジーに関するトラブルシューティングにお役立ていただけるように、マニュアルやツールをはじめとする豊富なオンライン リソースを提供しています。

お使いの製品のセキュリティ情報や技術情報を入手するために、Cisco Notification Service(Field Notice からアクセス)、Cisco Technical Services Newsletter、Really Simple Syndication(RSS)フィードなどの各種サービスに加入できます。

シスコのサポート Web サイトのツールにアクセスする際は、Cisco.com のユーザ ID およびパスワードが必要です。

http://www.cisco.com/support

MACsec 暗号化の機能履歴

次の表に、このモジュールで説明する機能のリリースおよび関連情報を示します。

これらの機能は、特に明記されていない限り、導入されたリリース以降のすべてのリリースで使用できます。

リリース

機能

機能情報

Cisco IOS XE Fuji 16.9.1

MACsec の暗号化

MACsec は 2 台の MACsec 対応デバイス間のパケットの認証と暗号化の IEEE 802.1AE 規格です。

Cisco IOS XE Amsterdam 17.3.x

Cisco StackWise Virtual での MACsec のサポート

Cisco StackWise Virtual がデバイスに設定されている場合に、ラインカードで MKA MACSec および SAP MACSec スイッチ間接続がサポートされるようになりました。

Cisco IOS XE Cupertino 17.7.1

MACsec アクセス制御オプション

MACsec アクセス制御オプションは、暗号化されていないパケットを同じ物理インターフェイスから送受信することを許可します。

Cisco IOS XE Cupertino 17.7.1

MACsec の暗号化

この機能は、このリリースで導入されたスーパーバイザ モジュール C9400X-SUP-2 および C9400X-SUP-2XL に実装されました。

Cisco IOS XE Cupertino 17.8.1

MACsec フォールバックキーのサポート

MACsec フォールバックキー機能では、キーの不一致が原因で PSK がセッションの確立に失敗するたびに、事前共有フォールバックキーを使用して MKA セッションを確立します。

Cisco IOS XE Cupertino 17.9.1

MACsec 高可用性

C9400X-SUP-2 および C9400X-SUP-2XL スーパーバイザ モジュールのラインカードポートで、高可用性がサポートされるようになりました。

MACsec Extended Packet Numbering

C9400X-SUP-2 および C9400X-SUP-2XL スーパーバイザモジュールで MACsec Extended Packet Numbering 機能がサポートされるようになりました。

Cisco IOS XE Dublin 17.10.1

高可用性での MACsec フォールバックキーのサポート

MACsec フォールバックキー機能が、高可用性でサポートされるようになりました。

カスタム EAPoL

デフォルトの EAPoL EtherType は、EtherType を 876F として MACsec を設定するようにカスタマイズできます。

Cisco Feature Navigator を使用すると、プラットフォームおよびソフトウェアイメージのサポート情報を検索できます。Cisco Feature Navigator にアクセスするには、「Cisco Feature Navigator」に進みます。