VXLAN BGP EVPN に関する情報

データセンター ファブリックは、Virtual Extensible Local Area Network(VXLAN)ボーダー ゲートウェイ プロトコル(BGP)イーサネット VPN(EVPN)ベース、クラシック イーサネット(CE)ベース、またはこれらを組み合わせたものにすることができます。レイヤー 2(オーバーレイトランスポート仮想化(OTV)など)およびレイヤー 3 テクノロジーを使用して IP WAN 経由で異なるデータセンターを接続でき、データセンター内のレイヤー 2 CE と VXLAN ポッド間のエンドホストを接続することもできます。この機能を使用すると、次のことが可能になります。

  • VXLAN および OTV(ブリッジ ドメイン インターフェイス(BDI)を使用)を 1 ボックス ソリューションとして設定します。VXLAN と OTV のオーバーレイまたはトンネルは、VXLAN BGP EVPN ファブリック ボーダー リーフ スイッチでステッチされ、VXLAN と OTV 間のレイヤ 2 トラフィックが同じブリッジ ドメイン内にあるようにします。

  • 従来のデータセンターで使用されている 2 ボックス ソリューションではなく、1 ボックス ソリューションとしてデータセンターの BDI で OTV を構成します。

オーバーレイとしての OTV により、IP ベースの相互接続の復元力とロードバランシングの利点を維持しながら、個別の VXLAN BGP EVPN または CE レイヤ 2 ドメイン間のレイヤ 2 接続が可能になります。

VXLAN BGP EVPN と OTV の相互運用の前提条件

VXLAN BGP EVPN および OTV 相互運用性の注意事項と制約事項

  • 一意なプライマリ ゲートウェイの IP アドレスは、OTV 経由で ARP 要求の各 BDI を構成する必要があります。セカンダリ エニーキャスト IP アドレスは、EVPN 経由で ARP 要求を送信するために各 BDI で構成されます。

  • レイヤ 3 マルチキャスト トラフィックに対して、外部の集中型レイヤ 3 マルチキャスト ゲートウェイを有効にする必要があります。レイヤ 3 マルチキャスト回送サポートは、リリース 8.2(1)内の VXLAN BGP EVPN および OTV 相互運用機能で利用できません。ただし、VXLAN BGP EVPN ファブリック内のレイヤ 3 マルチキャスト トラフィックは通常どおりサポートされます。

  • レガシー ファブリックと VXLAN BGP EVPN ファブリック間でのシームレスなモビリティのために、VXLAN ファブリックで使用されるエニーキャスト ゲートウェイ MAC アドレスは、レガシー ファブリックの HSRP 静的 MAC アドレスとして構成する必要があります。

  • OTV ユニキャスト制御ネットワーク(OTV 隣接サーバー機能)のみがサポートされます。

  • 同じ物理参加インターフェイスでは、通常の OTV オーバーレイは、VXLAN オーバーレイに結合された OTV オーバーレイと相互運用できません。ただし、OTV オーバーレイと OTV+VXLAN オーバーレイは、別々の物理参加インターフェイスで有効にできます。

  • BDI シングル ボックス ソリューションを使用した OTV では、ARP プロキシ機能オプションは Cisco NX-OS 8.2(1)リリースではサポートされません。

  • 8.2(1)リリースでは、3 OTV データセンター サイトへの機能のサポートは、制限されています。

  • OTV オーバーレイでは、 Generic Routing Encapsulation(GRE)カプセル化のみが 8.2(1)リリースでサポートされています。

VXLAN BGP EVPN と OTV 相互運用性に関する情報について

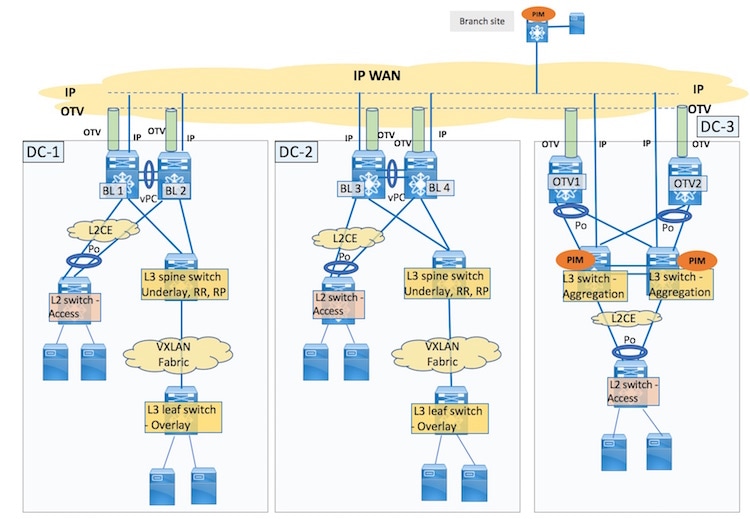
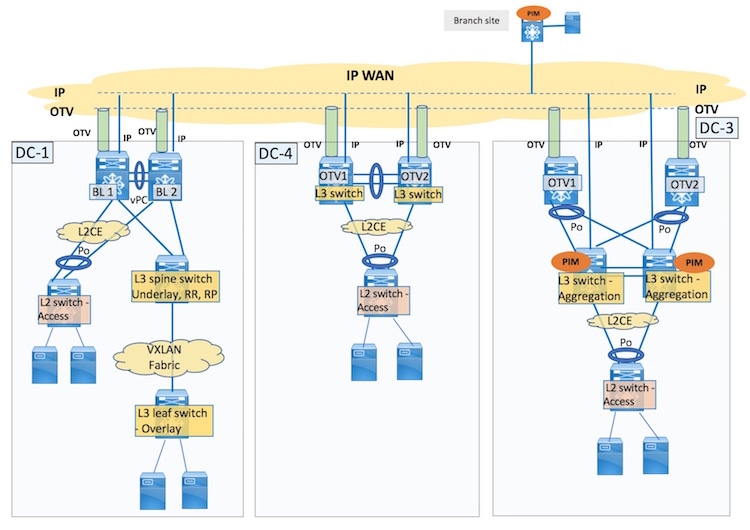
2 つの VXLAN BGP EVPN データセンターを相互に接続したり、レガシー データセンターに接続したりできます(サンプル トポロジ 1)。VXLAN BGP EVPN データセンターは、レガシー データセンターと、ボーダー スイッチの vPC ペアの形式で実装された OTV + BDI ワン ボックス ソリューションを備えたデータセンターに接続できます(サンプル トポロジ 2)。いずれのトポロジにおいても、レガシー データセンターのレイヤ 3 アグリゲーション スイッチは、データセンター全体のレイヤ 3 マルチキャスト トラフィックに対する外部の集中型マルチキャスト ゲートウェイの役割を果たします。次に、VXLAN BGP EVPN と OTV の相互運用のトポロジとワークフローの例を示します:

VXLAN BGP EVPN と OTV の相互運用のトポロジとワークフローの例

図 1. サンプル トポロジ 1:VXLAN BGP EVPN と OTV の相互運用
図 2. サンプル トポロジ 2:VXLAN BGP EVPN と OTV の相互運用
この機能の焦点は、M3 ライン カードを搭載した Nexus 7000 または 7700 シリーズ ボーダー リーフ スイッチでの VXLAN + OTV 相互運用および OTV + BDI 機能、およびこれらのサーバーとレガシー データセンター間のトラフィック フローです。トポロジ情報:

(注)  


8.2(1)リリースでは、3 OTV データセンター サイトへの機能のサポートは、制限されています。


  • トポロジ 1 は 3 つのデータセンター、DC-1、DC-2、DC-3 を表示します。DC-1 と DC-2 には、仮想ポート チャネル(vPC)ペア ボーダー リーフ スイッチ(BL 1 と BL 2、BL 3 および BL 4)の VXLAN BGP EVPN と CE ポッドがあり、VXLAN と OTV(ブリッジ ドメイン インターフェイス [BDI])構成があります。DC-3 は、ボーダーで個別の VDC(OTV1 と OTV2)の OTV スイッチを持つレガシー OTV サイトです。

  • トポロジ 2 は、DC-1、DC-4、DC-3 の 3 つのデータセンターを表示します。DC-1 には VXLAN BGP EVPN と CE ポッドがあり、vPC ボーダー リーフ スイッチ ペアで VXLAN と OTV(BDI を使用)が有効になっています。DC-4 は、vPC ボーダー スイッチ ペアに構成が実装された OTV+BDI の 1 ボックス ソリューションです。DC-3 はレガシー OTV サイトです。

レイヤ 2 スイッチング

レイヤ 2 トラフィックは、IP WAN を介して、ボーダー リーフ スイッチ(DC-1 および DC-2)とサイトのボーダーにある OTV デバイス(DC-3 および DC-4)を介してデータセンター間で転送されます。

DC-1 と DC-2 には、VXLAN と OTV オーバーレイまたはトンネル間でレイヤ 2 トラフィックが転送される 2 つのシナリオがあります。ボーダー リーフ スイッチでは、VXLAN ファブリックからのトラフィックは、データセンター内のサーバーに送信されるか、OTV を介して別のデータセンターに送信されます。逆に、ボーダー リーフ スイッチは OTV から VXLAN ファブリックまたは CE ポッドへのトラフィックを受信します。この機能を構成すると、レイヤ 2 トラフィックは同じデバイス上の VXLAN トンネルと OTV トンネルの間をシームレスに通過します。DC-1 および DC-2 のパケットフローの詳細:

  • レイヤ 2 CE ポッド内のパケット フローと VXLAN BGP EVPN ポッド内のパケット フロー(「VXLAN BGP EVPN の構成」の章を参照)は同じままです。レイヤ 2 CE ポッド サーバーがサイト内の VXLAN ファブリック内のサーバーまたは別のサイトにトラフィックを送信すると、パケットはボーダー リーフ スイッチに到達します。VXLAN ファブリックのブリッジ ドメイン、レイヤ 2/レイヤ 3 VNI マッピング、および MAC ルートは、ボーダー リーフ スイッチで使用できます。接続先サーバーがファブリック内にある場合、ボーダー リーフ スイッチ VXLAN はパケットをカプセル化し、対応する ToR またはリーフ スイッチに送信します。リーフ スイッチ VXLAN はトラフィックのカプセル化を解除し、元のパケットを目的のサーバーに送信します。接続先サーバーが別のサイトにある場合、ボーダー リーフ スイッチ OTV はリモート サイトへのトラフィックをカプセル化します。

    (注)  


    簡略化されたサンプル トポロジは、VXLAN BGP EVPN ファブリック内のレイヤ 2 サーバー トラフィックを伝送する ToR/リーフ レイヤで 1 つのスイッチを示していますが、リアルタイム VXLAN ファブリック スパイン リーフ セットアップでは、ToR/リーフ レイヤおよびスパイン レイヤに複数のスイッチがあり、ファブリック内レイヤ 2 サーバー トラフィックはこれらの非境界リーフ スイッチを経由して流れます。
  • VXLAN + OTV ボーダー リーフ スイッチが OTV を介して別のサイトからトラフィックを受信すると、OTV カプセル化を解除し、検索を実行して接続先サーバーの存在場所を確認し、VXLAN は対応する ToR/リーフ スイッチへのトラフィックをカプセル化します。リーフ スイッチ VXLAN はトラフィックのカプセル化を解除し、元のパケットを目的のサーバーに送信します。接続先サーバーがレイヤ 2 CE ポッド内にある場合、境界リーフ スイッチ OTV はトラフィックのカプセル化を解除し、カプセル化せずに接続先サーバーにトラフィックを送信します。

  • VXLAN BGP EVPN ファブリック内のサーバーがレイヤ 2 CE ポッド内のサーバーにトラフィックを送信すると、ボーダー リーフ スイッチがパケットを受信します。VXLAN はトラフィックのカプセル化を解除し、CE ポッド内の接続先サーバーに送信します。

DC-4 のパケット フローの詳細:

  • OTV+BDI ワンボックス ソリューションを備えたデータセンター内のレイヤ 2 CE ポッド サーバーがトラフィックを送信すると、接続先サーバーはデータセンター内またはデータセンターの外にあります。データセンター内のトラフィック フローは同じままです。接続先サーバーが別のサイトにある場合、パケットはレイヤ 3 OTV(BDI あり)スイッチに到達します。スイッチ OTV は、レガシーまたは VXLAN + OTV データセンターへのトラフィックをカプセル化します。接続先データセンターの境界スイッチはトラフィックを受信し、OTV はそれをカプセル化解除して、前のセクションで説明したように転送します。

  • レイヤ 3 OTV(BDI を使用)スイッチが OTV を介して別のデータセンターからトラフィックを受信すると、OTV はトラフィックのカプセル化を解除し、対応するレイヤ 2 アクセス スイッチに送信します。アクセス スイッチは、パケットを接続先サーバーに転送します。

コントロール プレーン

  • BGP EVPN は、DC-1 および DC-2 の VXLAN BGP EVPN ファブリック全体で MAC および MAC-IP ルートをアドバタイズするために使用されます。

  • Intermediate-System to Intermediate-System(IS-IS)は、OTV で構成されたデバイスに MAC ルートをアドバタイズするために使用されます。

  • コントロール プレーンでの MAC ルートの更新は、OTV と VXLAN トンネルを越えて反映されます。

レイヤ 3 ユニキャスト ルーティング

DC-1 および DC-2(VXLAN BGP EVPN ファブリック)

VXLAN BGP EVPN ファブリック内のレイヤ 3 ルーティングは、Intermediate System-to-Intermediate System(IS-IS)や OSPF などのアンダーレイの内部ゲートウェイ プロトコル(IGP)を介して行われます。

ボーダー リーフ スイッチと IP WAN 間のレイヤ 3 トラフィックは、マルチプロトコル ラベル スイッチング(MPLS)L3VPN または仮想ルーティングおよび転送(VRF)Lite を介して行う必要があります。IGP および外部接続のドキュメントについては、「VXLAN BGP EVPN 構成ガイド付きの Cisco プログラム可能なファブリック」を参照してください。

分散型エニーキャスト ゲートウェイ(または BDI)IP アドレスは、VXLAN ファブリック内のレイヤ 2 仮想ネットワーク間のレイヤ 3 トラフィックに使用されます。これは、セカンダリ BDI IP アドレスとして構成する必要があります。OTV 経由で ARP 要求を送信するために、各 BDI で一意のプライマリ ゲートウェイ IP アドレスを構成する必要があります。DC-1 および DC-2 のパケット フローの詳細:


(注)  


  • この機能の主な焦点は、BDI を使用した VXLAN + OTV および BDI 機能を使用した OTV の 1 ボックス ソリューションですが、完全を期すために、レイヤ 2 CE ポッドとの間のトラフィック フローについても説明します。

  • 簡略化されたサンプル トポロジは、VXLAN BGP EVPN ファブリック内でレイヤ 3 サーバー トラフィックを伝送するボーダー リーフ スイッチを示していますが、リアルタイムの VXLAN ファブリック サーバー内のトラフィック フローは非ボーダー リーフ スイッチを経由します。


  • レイヤ 2 CE ポッド内のサーバーが、サイト内の VXLAN BGP EVPN ファブリックまたはリモート サイト内のサーバーにある別の VLAN/サブネット内のサーバーにトラフィックを送信すると、トラフィックは最初にボーダー リーフ スイッチに到達します。ブリッジ ドメイン、レイヤ 2/レイヤ 3 VNI マッピング、MAC ルート、および適切な IGP 構成は、ボーダー リーフ スイッチで使用できます。接続先サーバーがファブリック内にある場合、ボーダー リーフ スイッチ VXLAN はパケットをカプセル化し、IS-IS や OSPF などのファブリック アンダーレイ ルーティング プロトコルを介して対応する ToR またはリーフ スイッチにルーティングします。リーフ スイッチ VXLAN はトラフィックのカプセル化を解除し、元のパケットを目的のサーバーに送信します。接続先サーバーが別のサイトにある場合、ボーダー リーフ スイッチは、ホスト ルートの学習方法(MPLS VPN または OTV 経由)に応じて、MPLS L3VPN や OTV などのレイヤ 3 DCI テクノロジーを介してリモート サイトにトラフィックを送信します。

  • レイヤ 3 DCI が有効になっているボーダー スイッチは、別のサイトから (MPLS VPN または OTV 経由で) レイヤ 3 トラフィックを受信すると、検索を実行して、接続先サーバーの存在場所を調べ、対応する接続先 BDI を介してパケットをルーティングします。対応するレイヤ 2 スイッチに転送します。スイッチは、パケットを目的の接続先サーバーに転送します。

DC-3、レガシー データセンター

  • DC-3 内のレイヤ 3 ルーティングは、集約スイッチに実装された IGP を介しています。First Hop Redundancy Protocol(FHRP)フィルタリングを備えたレイヤ 3 Hot Standby Router Protocol(HSRP)ゲートウェイを構成する必要があります。

    (注)  


    異なるロケーションに同じデフォルト ゲートウェイを存在させ、アウトバウンド トラフィック フロー(DC-3 のサーバーから別のデータセンターへのトラフィック)を最適化するには、FHRP フィルタリングが必要です。詳細については、「オーバーレイトランスポート仮想化(OTV)ベスト プラクティス ガイド」 を参照してください。
  • 効率的に MAC を移動するために、VXLAN ファブリックで使用されるエニーキャスト ゲートウェイ MAC アドレスをレガシー ファブリックの HSRP MAC アドレスとして構成します。

  • レガシー ファブリックと IP WAN 間のレイヤ 3 トラフィックは、OTV、MPLS L3VPN、または VRF Lite 経由にする必要があります。

DC-4、OTV + BDI スイッチを 1 ボックス ソリューションとして備えたデータセンター

  • このデータセンター内のレイヤ 3 ルーティングは、境界のレイヤ 3 vPC スイッチ ペアに実装されている IGP を介しています。DC-4 のサーバーがサイト内またはリモートサイトにある別の VLAN/サブネットのサーバーにトラフィックを送信すると、トラフィックは最初に指定されたレイヤ 3 スイッチに到達します。接続先がファブリック内にある場合、パケットを対応するレイヤ 2 スイッチに(対応する BDI 経由で)対応するレイヤ 2 スイッチにルーティングします。パケットは接続先に転送されます。接続先が別のサイトにある場合、レイヤ 3 境界スイッチは、ホスト ルートがどのように学習されたかに応じて(MPLS VPN または OTV を介して)、MPLS L3VPN や OTV などのレイヤ 3 DCI テクノロジーを介してトラフィックをリモート サイトにルーティングします。

  • レイヤ 3 DCI が有効になっているボーダー スイッチは、別のサイトからレイヤ 3 トラフィックを受信すると、ルックアップして、接続先サーバーの存在場所を調べ、ファブリック内の IGP を介してトラフィックを対応するレイヤ 2 スイッチにルーティングします。スイッチは、パケットを目的の接続先サーバーに転送します。

ARP 要求

  • すべての ARP 要求は、VXLAN/OTV オーバーレイを介して解決されます。

  • VXLAN オーバーレイ NVE インターフェイスで ARP 抑制が有効になっている場合(特定のレイヤ 2 仮想ネットワークの場合)、エントリが ARP キャッシュに存在する場合、ARP 要求は抑制されます。それ以外の場合、要求は VXLAN ファブリックにフラッディングされます。

  • OTV を介して送信されるレイヤ 3 ゲートウェイによって生成された ARP 要求は、プライマリ ゲートウェイ IP および仮想デバイス コンテキスト(VDC)MAC アドレスを使用しますが、VXLAN BGP EVPN ファブリックを介して送信される ARP 要求は、セカンダリ BDI またはエニーキャスト ゲートウェイ IP および対応する MAC アドレスを使用します。


(注)  


OTV オーバーレイでの ARP プロキシ機能と VXLAN オーバーレイでの ARP 抑制機能を同時に有効にするか、両方の機能を無効にする必要があります。

レイヤ 2 マルチキャスト転送およびレイヤ 3 マルチキャスト ルーティング

データセンター間のマルチキャスト トラフィック:

レイヤ 2 マルチキャスト転送

  • VXLAN BGP EVPN ファブリック内のサーバーがマルチキャスト トラフィックを接続された ToR/リーフ スイッチに送信すると、リーフ スイッチはファブリック内でマルチキャスト トラフィックを転送します。DC-1 内のレイヤ 2 CE ポッドにレシーバーがある場合、リーフ スイッチはボーダー スイッチにトラフィックを送信します。これにより、VXLAN はトラフィックのカプセル化を解除し、ブリッジされたトラフィックを関連するレイヤ 2 スイッチ(またはレイヤ 2 CE ポッド内のレシーバー)に送信します。DC-2、DC-3、または DC-4 の受信者の場合、ボーダー リーフ スイッチ VXLAN はトラフィックのカプセル化を解除し、OTV を介してトラフィックを DC-2、DC-3(または DC-4)に送信します。

  • DC-2 境界リーフ スイッチがパケットを受信すると、VXLAN ファブリックおよびレイヤ 2 CE ポッド内の受信者にトラフィックを送信する必要があります。VXLAN ファブリック内の受信者の場合、ボーダー リーフ スイッチ OTV はトラフィックのカプセル化を解除し、VXLAN がカプセル化して、関連する ToR/リーフ スイッチに送信します。CE ポッドのレシーバーでは、トラフィックは OTV カプセル化解除され、関連するレイヤ 2 CE スイッチに送信されます。

  • DC-3 OTV スイッチがパケットを受信すると、スイッチ OTV はトラフィックのカプセル化を解除し、ブリッジされたトラフィックのコピーを関連するレイヤ 2 CE スイッチ/レシーバーに送信します。

  • 指定された DC-4 OTV + BDI ボーダー vPC スイッチがパケットを受信すると、OTV はトラフィックのカプセル化を解除し、ブリッジされたトラフィックのコピーを関連するレイヤ 2 CE スイッチ/レシーバーに送信します。

  • 同様に、レイヤ 2 CE ポッド(DC-1 または DC-2)内のサーバーがマルチキャスト トラフィックを送信すると、CE ポッド内の受信者へのトラフィック フローは同じままです。DC-1 の VXLAN ファブリックにレシーバーがある場合、DC-2 と DC-3 には、接続されたアクセス スイッチはボーダー リーフ スイッチに向けて送信します。ボーダー リーフ スイッチは、前のポイントで説明したように、VXLAN ファブリック(DC-1)内のレシーバーにトラフィックを送信し、DC-2 と DC-3 に向けてトラフィックを送信します。DC-4 に(トポロジ 2 ごとに)受信者がいる場合、パケットのコピーは DC-4 に送信されます。

  • DC-4(ボーダーでの OTV+BDI ワン ボックス ソリューション)内のサーバーがレイヤ 2 マルチキャスト トラフィックを送信すると、CE ポッド内の受信者へのトラフィック フローは同じままです。他のデータセンターに受信者がいる場合、データセンターの境界にあるスイッチはパケットを受信し、OTV を介して接続先データセンター(DC-1 および DC-3)に向けて送信します。DC-4 にマルチキャスト レシーバーがあり、別のデータセンターの送信者からマルチキャスト トラフィックを受信する場合、OTV はトラフィックのカプセル化を解除し、ブリッジされたトラフィックのコピーを関連するレイヤ 2 CE スイッチ/レシーバーに送信します。レイヤ 2 スイッチは、意図された接続先サーバーにパケットを転送します。

レイヤ 3 マルチキャスト ルーティング

DC-1 または DC-2(トポロジ 1)、または DC-1/DC-4(トポロジ 2)のサーバーがファブリック全体でレイヤ 3 マルチキャスト トラフィックを送信する場合、トラフィックは外部の集中型マルチキャスト ゲートウェイを介してルーティングされます。レガシーデータセンターの DC-3。レイヤ 3 マルチキャスト ルーティング サポートは、リリース 8.2(1)の VXLAN BGP EVPN および OTV 相互運用機能では使用できません。ボーダー リーフ スイッチで、OTV 対応 ip pim sparse-mode ブリッジドメインで コマンドを有効にしないでください。


注目


VXLAN BGP EVPN ファブリック内のレイヤ 3 マルチキャスト トラフィック(VXLAN 対応ブリッジ ドメイン用)は、通常どおりサポートされます。これは、VXLAN ファブリック内の送信者がファブリック内にある受信者にレイヤ 3 マルチキャスト トラフィックを送信する使用例です。詳細については、「 VXLAN BGP EVPN 構成ガイド付きのプログラム可能なファブリック」の「IP ファブリック アンダーレイ」の章の「VXLAN アンダーレイのマルチキャスト ルーティング」セクションを参照してください。

DC-1 および DC-2 でのレイヤ 3 マルチキャスト パケット フロー:

  • DC-1 の VXLAN ファブリック内のサーバーが VXLAN ファブリックの外部の異なる VLAN/サブネットのレシーバーにマルチキャスト トラフィックを送信する場合、トラフィックは集中型マルチキャスト ゲートウェイが有効になっている DC-3 のレイヤ 3 スイッチに送信されます。まず、トラフィックは DC-1 の境界リーフ スイッチに到達します。受信者が DC-1 の CE ポッドにあり、別の受信者が DC-2 の VXLAN ファブリックにあると仮定すると、ボーダー リーフ スイッチはトラフィックを DC-3 に転送します。要求を受信すると、DC-3 のレイヤ 3 スイッチ(または集中型マルチキャスト ゲートウェイ)は、ルーティングされたマルチキャスト トラフィックのコピーを DC-1 と DC-2 の境界リーフ スイッチに送信します。トラフィックを受信すると、DC-2 VXLAN のボーダー リーフ スイッチはトラフィックをカプセル化し、対応する ToR/リーフ スイッチに送信します。リーフ スイッチ VXLAN はパケットをカプセル化解除して接続先サーバーに送信します。DC-1 の境界リーフ スイッチはトラフィックを対応するレイヤ 2 CE スイッチに転送し、レイヤ 2 CE スイッチはトラフィックを接続された接続先サーバーに転送します。

DC-4 のレイヤ 3 マルチキャスト パケット フロー:

  • このデータセンター内のサーバーが異なる VLAN/サブネット内の受信者にマルチキャスト トラフィックを送信する場合、トラフィックはまず境界のレイヤ 3 OTV + BDI スイッチに到達します。レイヤ 3 スイッチは DC-3(外部の集中型マルチキャスト ゲートウェイ)に向けて転送を行い、ルーティングされたマルチキャスト トラフィックのコピーを他のデータセンター ファブリックに向けて送信します。フローの残りの部分は、前のポイントで説明したものと同じです。

VXLAN BGP EVPN と OTV 相互運用性、および BDI 付きの OTV を構成する方法


(注)  


switch# configure terminal コマンドを使用して、グローバル構成モードをタイプします。(config)#


DC-1 および DC-2 のボーダー リーフ スイッチでの VXLAN BGP EVPN および OTV 相互運用の構成

ここでは、VXLAN BGP EVPN と OTV 相互運用機能に関連する構成のみを記載します。ファブリックのリーフおよびスパイン スイッチで VXLAN BGP EVPN ファブリック構成が有効になっていない場合は、有効にします。「VXLAN BGP EVPN の構成」の章または、[VXLAN BGP EVPN を使用した Cisco プログラマブル ファブリックの構成ガイド(Cisco Programmable Fabric with VXLAN BGP EVPN Configuration Guide)] を参照します。

VXLAN BGP EVPN および OTV 構成は、単一のボックス(ボーダー リーフ vPC スイッチ ペア)で構成する必要があります。DC-1 の BL1 および BL2 構成:

ステップ 1 VXLAN オーバーレイでトンネル スティッチングを構成する

VXLAN BGP EVPN の構成については、 「VXLAN BGP EVPN の構成」の 章を参照してください。1 ボックス ソリューションの VXLAN と OTV の相互運用に必要な VXLAN の構成のみを示します。


BL1(config)# feature nve
             vni 40000
             system bridge-domain 2500-3500
             bridge-domain 3500
                 member vni 40000
                 exit
             interface nve1
                source-interface loopback0
                tunnel-stitching enable
                member vni 40000
                  no suppress-arp
                  mcast-group 239.1.1.65

  • tunnel-stitching enable コマンドは、VXLAN と OTV トンネルを接続するための VXLAN コマンドです。

ステップ 2: VXLAN オーバーレイ ループバック インターフェイスの構成


BL1(config)# interface loopback0
                ip address 209.165.200.25/32
                ip address 203.0.113.1/32 secondary

  • プライマリとセカンダリの IP アドレスは、スイッチの送信元ループバック インターフェイスに割り当てられます。

ステップ 3 OTV オーバーレイでトンネル スイッチングを構成する


BL1(config)# feature otv
             otv site-vni 40000
             interface Overlay1
                 otv join-interface Ethernet5/5
                 otv extend-vni 10000, 20000
                 otv vni mapping 10000, 20000, 30000 to vlan 1000, 2000, 3000
                 otv use-adjacency-server 10.0.0.1 unicast-only
                 no otv suppress-arp-nd
                 otv tunnel-stitch
                 no shutdown
                 exit
             otv site-identifier 0000.0000.000A
             otv encapsulation-format ip gre  

  • otv site-vni コマンドは、OTV サイト固有の VNI を有効にします。この VNI はオーバーレイ インターフェイス上に拡張できず、OTV サイト VNI として構成する前に動作上稼働している必要があります。VNI が稼働している場所に、少なくとも 1 つのインターフェイスが存在する必要があります。VXLAN + OTV ポッドでは、NVE インターフェイスで VNI を構成できます。 otv site-vlan 構成が有効になっている場合は、 otv site-vni コマンドを構成する前にそれを削除する必要があります。

  • otv tunnel-stitch コマンドは、VXLAN トンネルと OTV トンネルを接続するための OTV コマンドです。

  • OTV オーバーレイでは、 Generic Routing Encapsulation(GRE)カプセル化のみが 8.2(1)リリースでサポートされています。


(注)  


OTV オーバーレイでの ARP プロキシと VXLAN オーバーレイでの ARP 抑制を同時に有効にするか、両方の機能を無効にする必要があります。

ステップ 4 BL2 で VXLAN および OTV トンネル スティッチング構成を構成します。

ステップ 5 BL1 と BL2 で vPC 機能を構成する

vPC ピア 1(BL1)構成


BL1(config)# interface Bdi3500
               no shutdown
               vrf member cust1
               no ip redirects
               ip address 198.51.100.20/24
               ip address 198.51.100.1/24 secondary anycast-primary
               ipv6 address 2001:DB8:1::1/64
               no ipv6 redirects
               fabric forwarding mode anycast-gateway

vPC ピア 2(BL2)構成


BL2(config)# interface Bdi3500
               no shutdown
               vrf member cust1
               no ip redirects
               ip address 198.51.100.30/24
               ip address 198.51.100.1/24 secondary anycast-primary
               ipv6 address 2001:DB8:1::1/64
               no ipv6 redirects
               fabric forwarding mode anycast-gateway

  • 一意のプライマリ ゲートウェイ IP アドレス(vPC ピア 1 の場合は 198.51.100.20、vPC ピア 2 スイッチの場合は 198.51.100.30)は、OTV で ARP 要求を送信するために使用されます。共通のセカンダリ エニーキャスト ゲートウェイ IP アドレス(198.51.100.1)は、VXLAN 側で ARP 要求を送信するために使用されます。

ステップ 6 構成は DC-1 用です。同様に、DC-2 も構成します。

DC-4 のボーダー スイッチでの BDI 設定を使用した OTV の構成


(注)  


これらの構成は、OTV+BDI シングル ボックス ソリューション(境界の vPC スイッチ ペアで構成される OTV1 と OTV2)に関連するものであり、2 ボックス ソリューションが個別の OTV と集約スイッチで構成されるレガシー データセンターとは関連していません。

OTV1 および OTV2 構成:

ステップ 1 OTV1 での OTV の構成


OTV1(config)# feature otv
              feature nv overlay
              feature-set fabric
              feature fabric forwarding
              feature vni
              vni 40000
              system bridge-domain 2500-3500
              bridge-domain 3500
                 member vni 40000
                 exit   
              encapsulation profile vni vsi_cisco
                 dot1q 60 vni 40000
                 exit
              interface Ethernet 1/12
                 no shutdown
                 service instance 1 vni
                 encapsulation profile vsi_cisco default
                   no shutdown

feature nv overlay コマンドには コマンドが必要です。


OTV1(config)# no otv site-vlan 111
              otv site-vni 40000
              interface Overlay1
                 otv join-interface Ethernet2/3
                 otv extend-vni 10000, 20000, 30000 
                 otv vni mapping 10000, 20000, 30000 to vlan 1000, 2001, 3000
                 otv use-adjacency-server 10.0.0.1 192.0.2.1 unicast-only
                 no otv suppress-arp-nd
                 otv adjacency-server unicast-only
                 no shutdown
                 exit
              otv site-identifier 0000.0000.000A
              otv encapsulation-format ip gre

  • otv site-vni コマンドは、OTV サイト固有の VNI を有効にします。この VNI はオーバーレイ インターフェイス上に拡張できず、OTV サイト VNI として構成する前に動作上稼働している必要があります。VNI が稼働している場所に、少なくとも 1 つのインターフェイスが存在する必要があります。BDI ポッドを備えた OTV では、例に示すように、カプセル化プロファイルを使用して、VNI を VSI インターフェイスで起動できます。 otv site-vlan 構成が有効になっている場合は、 otv site-vni コマンドを構成する前にそれを削除する必要があります。

  • BDI シングル ボックス ソリューションを使用した OTV では、otv suppress-arp-nd オプションは Cisco NX-OS 8.2(1)リリースではサポートされません。

  • OTV オーバーレイでは、 Generic Routing Encapsulation(GRE)カプセル化のみが 8.2(1)リリースでサポートされています。

ステップ 2 同様に、OTV2 で OTV 構成を有効にします。

ステップ3 OTV1 と OTV2 で vPC 機能を構成する

vPC ピア 1(OTV1)構成


OTV1(config)# interface Bdi3500
                 no shutdown
                 vrf member cust1
                 no ip redirects
                 ip address 209.165.201.10/24
                 ip address 209.165.201.20/24 secondary anycast-primary
                 fabric forwarding mode anycast-gateway

vPC ピア 1(OTV2)構成


OTV1(config)# interface Bdi3500
                 no shutdown
                 vrf member cust1
                 no ip redirects
                 ip address 209.165.201.12/24
                 ip address 209.165.201.20/24 secondary anycast-primary
                 fabric forwarding mode anycast-gateway

  • プライマリの一意の IP アドレス(vPC ピア 1 スイッチ [OTV1] の場合は 209.165.201.10、vPC ピア 2 スイッチ [OTV2] の場合は 209.165.201.12)が OTV 経由の ARP 要求に対して作成されます。共通のセカンダリ エニーキャスト ゲートウェイ IP アドレス(209.165.201.20)は、データセンター内の指定されたブリッジ ドメイン Bdi3500 からの、ARP 要求を含むトラフィックのレイヤ 3 ゲートウェイとして使用されます。

VXLAN BGP EVPN と OTV の相互運用、および BDI を使用した OTV の確認

BL1 で VXLAN および OTV 構成を確認します:

ボーダー リーフ スイッチ BL1 での VXLAN 構成の表示

次の例では、ループバック インターフェイス情報などの VXLAN オーバーレイ情報やオーバーレイの状態を確認できます。vPC スイッチの場合、プライマリとセカンダリの IP アドレスが次のように構成されます:


BL1# show nve interface 

Interface: nve1, State: Up, encapsulation: VXLAN
VPC Capability: VPC-VIP-Only [not-notified]
Local Router MAC: 1005.caf4.cdd9
Host Learning Mode: Control-Plane
Source-Interface: loopback1 (primary: 209.165.200.25, secondary: 203.0.113.1)

次の例では、指定されたブリッジ ドメインのブリッジ ドメイン情報を表示できます。


BL1# show bridge-domain 100 

Bridge-domain 100 (2 ports in all)
Name: Bridge-Domain100
Administrative State: UP  Operational State: UP
vni10000
Overlay1
nve1

次の例では、レイヤ 2/レイヤ 3 VNI、マルチキャスト グループ マッピングなどを含む、VXLAN オーバーレイの VNI 情報を確認できます:


BL1# show nve vni 

Codes: CP - Control Plane        DP - Data Plane          
       UC - Unconfigured         SA - Suppress ARP
       
Interface VNI      Multicast-group   State Mode Type [BD/VRF]      Flags
--------- -------- ----------------- ----- ---- ------------------ -----
nve1      5000     224.1.1.1         Up    CP   L3 [cust1]

次の例では、ピア IP アドレスや状態など、接続された VXLAN オーバーレイ ピア情報を確認できます。


BL1# show nve peers 

Interface Peer-IP      State    LearnType  Uptime   Router-Mac
--------- --------     ----     -----      -------  ----------
nve1      10.1.1.2     Up       CP         4d19h    8c60.4f04.21c2  

ボーダー リーフ スイッチ BL1 での OTV 構成の表示

次の例では、 [拡張 vlans(Extended vlans)] および [拡張 vni(Extended vni)] フィールドに拡張 VLAN と VNI が表示されます。また、OTV 参加インターフェイスと隣接サーバー情報が表示されます。


BL1# show otv 

OTV Overlay Information
Site Identifier 0000.0000.000a
Encapsulation-Format ip - gre

Overlay interface Overlay1

 VPN name            : Overlay1
 VPN state           : UP
 Extended vlans      : 50 60 100-101 300-301 (Total:6)
 Extended vni        : 10000, 20000, 30000, 40000(total:4)
 Join interface(s)   : Eth5/5 (10.3.3.3)
 Site vlan           : 101 (up)
 AED-Capable         : Yes
 Capability          : Unicast-Only
 Is Adjacency Server : No
 Adjacency Server(s) : 10.0.0.1 / [None]

次の例では、サイト VLAN、サイト VNI、およびその他のサイトの詳細が表示されます。 no otv site-vlan コマンドを使用して、サイト VLAN を削除する必要があります。


BL1# show otv site detail 

    Full     - Both site and overlay adjacency up
    Partial  - Either site/overlay adjacency down
    Down     - Both adjacencies are down (Neighbor is down/unreachable)
    (!)      - Site-ID mismatch detected
 
Local Edge Device Information:
    Hostname BL1
    System-ID 002a.6a65.09c1
    Site-Identifier 0000.0000.000a
    Site-VLAN 101 State is Up
 
    Site-VLAN-Cfg 0
    Site-VNI 10001

Site Information for Overlay1:

Bridge-domain 101  (1 ports in all)
Name:: Bridge-Domain101
Administrative State: UP               Operational State: UP
        vni10001
        nve1

OTVオーバーレイ状態の表示

次の例では、 [トンネル スティッチ(Tunnel Stetch)] フィールドに 有効な 状態が表示され、VXLAN OTV トンネル スティッチングの OTV 部分が有効であることを示します。


BL1# show otv internal overlay detail 

Overlay interface Overlay1 idx: 1635021663
Overlay interface idx: 0x22080001
 VPN name            : Overlay1
 Device ID           : 8c60.4f04.21c6
 Protocol state      : UP           Interface state     : UP
 Tunnel Stitch       : enabled
 Tier Id             : 1
 Pend Tier Id        : 0
 Tier Id State       : Done(4)
 Refcount            : 6
.
.

次の例では、オーバーレイ ID と VXLAN-to-OTV トンネル スティッチング ステータスが表示されます。 [有効(Enable) ] 列の Y は 、トンネルの OTV 部分が有効になっていることを示します。


BL1# show otv internal tunnel-stitch

Overlay    Enable  Tier-id  Tier-pend-id  State  Detail
---------  ------  -------  ------------  -----  -----------
Overlay1       Y        1             0      4   Done

次の例では、ARP プロキシが OTV オーバーレイで有効になっていることを確認できます。

(注)  


同時に、VXLAN オーバーレイで ARP 抑制も有効にしてください。または、両方のオーバーレイで ARP プロキシ/抑制機能を無効にします。


BL1# show otv internal arp-nd status

Overlay: Overlay1
  Suppress arp-nd: Enabled
  VNI Suppress ARP:
  50000      1000      : Enabled
  50001      1001      : Enabled
  50002      1002      : Enabled
  50003      1003      : Enabled
  50004      1004      : Enabled
  50005      1005      : Enabled
  50006      1006      : Enabled
  50007      1007      : Enabled

次の例では、指定された OTV オーバーレイ(Overlay1)について、VNI、BD、および VLAN マッピング情報が表示されます。 [状態(State)] フィールドは、オーバーレイが機能していることを示します。


BL1# show otv vni Overlay1 

 Overlay    VNI        BD    VLAN  Flag  State
 ---------- ---------- ----- ----- ----- --------------------
 Overlay1   10000      100   1000  0x1   (12)Overlay Logical up
 Overlay1   20000      101   2000  0x1   (12)Overlay Logical up
 Overlay1   30000      300   3000  0x1   (12)Overlay Logical up
 Overlay1   40000      301   3500  0x1   (12)Overlay Logical up

OTV 隣接関係の表示

次の例では、レガシー データセンター スイッチ OTV1 および OTV2(DC-3)、BL2(DC-1)、BL3(DC-2)に対する OTV 隣接関係が表示されます。


BL1# show otv adjacency

Overlay Adjacency database

Overlay-Interface Overlay1  :

Hostname      System-ID       Dest Addr       Up Time  State

LEGACY-OTV1   002a.6a65.0045  209.165.200.25  3d01h    UP
LEGACY-OTV2   002a.6a65.0046  203.0.113.1     3d01h    UP
core-BL2      8c60.4f04.21c7  203.0.113.200   3d01h    UP
BL3           8c60.4f04.43c1  203.0.113.250   3d01h    UP

階層 ID の表示

次の例では、VXLAN および OTV オーバーレイに割り当てられた階層 ID を確認できます。トンネルから送信されたパケットが同じトンネルに送り返されないように、一意のティア ID が自動的に割り当てられます。たとえば、マルチキャスト パケットがマルチキャストの送信元に送り返されます。OTV および VXLAN オーバーレイの階層 ID は一意です。


BL1# show forwarding distribution tierpeerid otv 

Tier-Peer-id allocations:

Type: Tier ID       Tier ID: 0x1  Tier Peer ID: 0x1000            Data: 0x0

Type: Tier Peer ID  Tier ID: 0x0  Tier Peer ID: 0x3fd   App: OTV  Data: 0x0
Type: Tier Peer ID  Tier ID: 0x1  Tier Peer ID: 0x1001  App: OTV  Data: 0x1
Type: Tier Peer ID  Tier ID: 0x1  Tier Peer ID: 0x1002  App: OTV  Data: 0x2
Type: Tier Peer ID  Tier ID: 0x1  Tier Peer ID: 0x13fd  App: OTV  Data: 0x0


BL1# show forwarding distribution tierpeerid nve 

Tier-Peer-id allocations:

Type: Tier ID       Tier ID: 0x2  Tier Peer ID: 0x2000            Data: 0x0

Type: Tier Peer ID  Tier ID: 0x2  Tier Peer ID: 0x2001  App: NVE  Data: 0x1c1c1c1c
Type: Tier Peer ID  Tier ID: 0x2  Tier Peer ID: 0x2002  App: NVE  Data: 0x1b1b1b1b
Type: Tier Peer ID  Tier ID: 0x2  Tier Peer ID: 0x23fd  App: NVE  Data: 0x0

VXLAN BGP EVPN と OTV の相互運用、および BDI を使用した OTV のトラブルシューティング


BL1# show tech-support arp
BL1# show tech-support otv
BL1# show tech-support lim
BL1# show tech-support oim
BL1# show tech-support nve
BL1# show tech-support vxlan-evpn

VXLAN BGP EVPN と OTV の相互運用の機能の履歴

次の表に、この機能のリリースの履歴を示します。

Table 1. VXLAN BGP EVPN と OTV の相互運用の機能の履歴

機能名

リリース

機能情報

VXLAN BGP EVPN と OTV 相互運用

8.2(1)

この機能は、単一のスイッチで(ワン ボックス ソリューションとして)VXLAN および OTV(BDI を使用)設定を有効にし、単一のスイッチで(ワン ボックス ソリューションとして)OTV + BDI 設定を有効にするために導入されました。

OTV オーバーレイの次のコマンドが導入または変更されました:

otv tunnel-stitch

otv vni mapping

show otv

show otv internal overlay detail

show otv internal tunnel-stitch

show otv vni overlay

VXLAN オーバーレイに次のコマンドが導入されました:

tunnel-stitching enable

BDI 機能の為に次のコマンドが導入されました:

ip address secondary anycast-primary