外部ネットワークへのルーテッド接続

この章の内容は、次のとおりです。

外部ネットワークへルートされた接続について

ネットワーク構成 (L3Out) 外部レイヤ 3 では、ファブリック以外のトラフィックを転送する方法を定義します。レイヤ 3 はし、他のノードのアドレスを見つける、ルートを選択して、サービスの品質を選択して、入力して、終了、およびファブリックを移動する際は、トラフィックを転送に使用されます。


(注)  

ガイドラインとの設定と接続の外部レイヤ 3 を維持するための注意事項は、次を参照してください。 外部ネットワークへの接続をルーティングするための注意事項


L3Outs の種類についての詳細は、外部レイヤ 3 Outside 接続タイプ を参照してください。
外部ネットワークへのルーテッド接続のためのレイヤ 3 Out

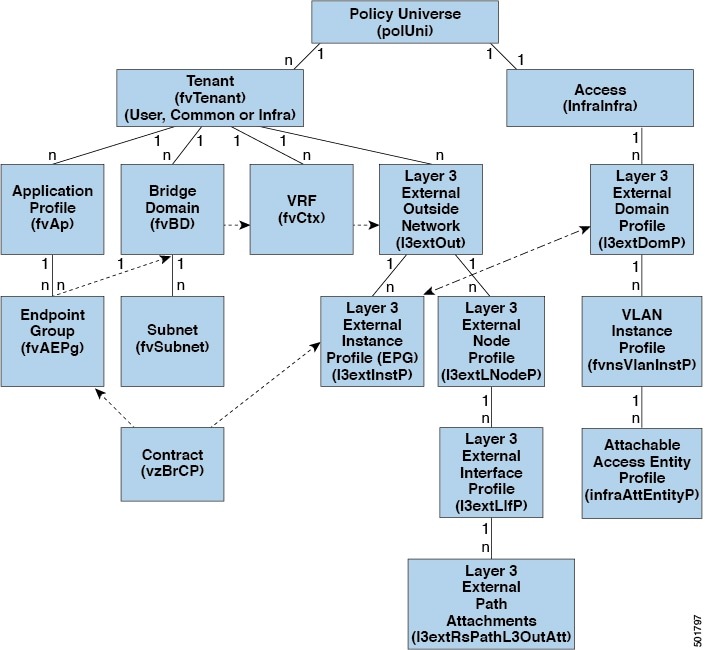
外部ネットワークへのルーテッド接続は、次の図の階層で示すようにファブリック アクセス(infraInfra)外部ルーテッド ドメイン(l3extDomP)をレイヤ 3 外部外側ネットワーク(l3extOut)のテナント レイヤ 3 外部インスタンス プロファイル(l3extInstP または外部 EPG)に関連付けることによって有効になります。

図 1. レイヤ 3 外部接続のポリシー モデル

レイヤ 3 外部アウトサイドネットワーク(l3extOut オブジェクト)には、ルーティング プロトコルのオプション(BGP、OSPF、または EIGRP またはサポートされている組み合わせ)およびスイッチとインターフェイス固有の設定が含まれています。l3extOut にルーティング プロトコル(たとえば、関連する仮想ルーティングおよび転送(VRF)およびエリア ID を含む OSPF)が含まれる一方で、レイヤ 3 外部インターフェイスのプロファイルには必要な OSPF インターフェイスの詳細が含まれます。いずれも OSPF のイネーブル化に必要です。

l3extInstP EPG は、コントラクトを通してテナント EPG に外部ネットワークを公開します。たとえば、Web サーバのグループを含むテナント EPG は、l3extOut に含まれるネットワーク設定に応じてコントラクトを介して l3extInstP EPG と通信できます。外部ネットワーク設定は、ノードを L3 外部ノード プロファイルに関連付けることで複数のノードに容易に再利用できます。同じプロファイルを使用する複数のノードをフェールオーバーやロード バランシングのために設定できます。ノードを複数の l3extOuts に追加することで、l3extOuts に関連付けられている VRF がノードでも展開されます。拡張性に関する情報については、現行の「Verified Scalability Guide for Cisco ACI」を参照してください。

アドバタイズ ホスト ルート

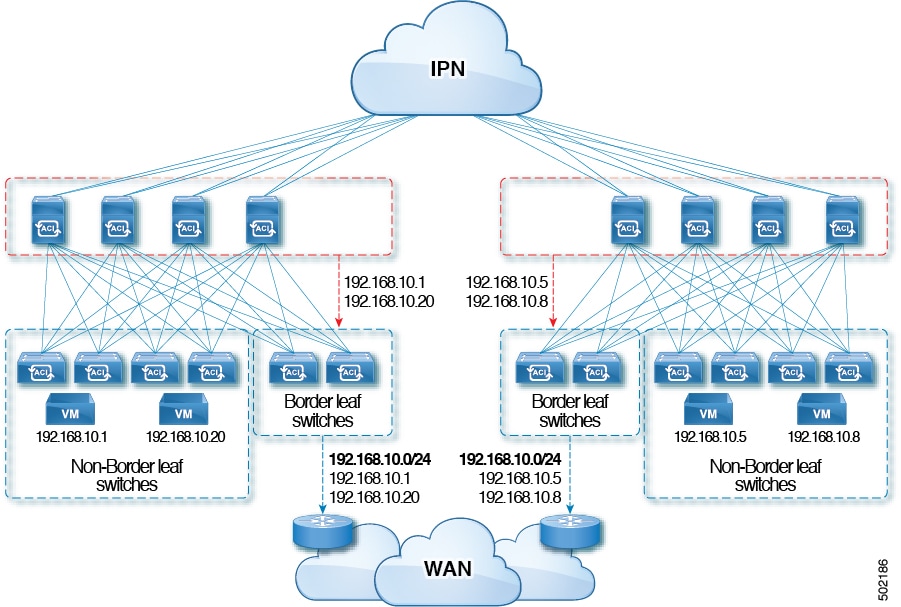
BD でアドバタイズ ホスト ルートを有効にすると、個々のホスト ルート(/32 および /128 のプレフィクス)が境界リーフ スイッチ(BL)からアドバタイズされます。BD は、L3out またはホスト ルートに一致する明示的なプレフィックス リストに関連付けられている必要があります。ホスト ルートは、ファブリック外のホスト ルートをアドバタイズするように設定する必要があります。

境界リーフ スイッチとサブネットは、個々のエンドポイント(EP)プレフィックスをアドバタイズします。ルート情報は、ホストがローカル POD に接続されている場合にのみアドバタイズされます。EP がローカル POD から離れた、または EP が EP データベースから削除された場合(その EP がリモート リーフに接続されていた場合であっても)、ルート アドバタイズメントはその時に撤回されます。

アドバタイズ ホスト ルートの設定ガイドラインと制限事項を次に示します。

  • ホスト ルートのアドバタイズメントは、BD から L3out へのアソシエーションと明示的なルート マップ設定の両方をサポートしています。設定するホスト ルートを個々にまたは範囲を定めて確実に制御しながら設定できるため、明示的なルート マップの設定を使用することをお勧めします。

  • SITE-1 の EP/ホスト ルートは、他の SITE の境界リーフを介してアドバタイズされません。

  • EP がエージングするかデータベースから削除されると、ホスト ルートは境界リーフから撤回されます。

  • EP を SITE または POD 全体で移動させる場合、ホスト ルートを最初の SITE/POD から撤回し、新しい POD/SITE でアドバタイズしてください。

  • いずれかの BD サブネットの下の特定の BD で学習された EP は、同じ POD 内の境界リーフ上で L3out からアドバタイズされます。

  • EP は、境界リーフ経由のローカル POD 内でのみ、ホスト ルートとしてアドバタイズされます。

  • ある POD から別の POD にホスト ルートがアドバタイズされることはありません。

  • リモート リーフでは、EP がリモート リーフ内でローカルで学習された場合、同じ POD 内のリモート リーフ スイッチに導入された L3out を通じてのみ、それらの EP はアドバタイズされます。

  • リモート リーフの EP/ホスト ルートは、主要 POD または別の POD の境界リーフ スイッチを通じてアドバタイズされません。

  • 主要 POD の EP/ホスト ルートは、同じ POD または別の POD のリモート リーフ スイッチの L3out を通じてアドバタイズされません。

  • BD サブネットでは、[外部にアドバタイズ(Advertise Externally)] オプションが有効になっている必要があります。

  • BD が L3out に関連付けられているか、または L3out に明示的なルートマップが設定された一致する BD サブネットがなければなりません。

  • L3out では、指定された BD の EPG と外部 EPG の間に契約が必要です。


    (注)  

    BD/EPG と外部 EPG の間に契約がない場合、境界リーフに BD サブネットおよびホスト ルートがインストールされません。


  • アドバタイズ ホスト ルートは、共有サービスでサポートされます。例:導入された EPG1/BD1 は VRF 1 で、L3out は別の VRF 2 でアドバタイズできます。EPG と L3out の間に共有契約を提供することで、ホスト ルートは 1 つの VRF-1 から別の VRF-2 にプルされます。

  • BD でアドバタイズ ホスト ルートを有効にした場合、ルートマップを使用して BD サブネット上で カスタム タグを設定することはできません。

外部ネットワークへの接続をルーティングするための注意事項

レイヤ 3 外部接続を作成し、維持する際には、次のガイドラインを使用してください。

トピック

注意事項

入力べース ポリシーの適用

Cisco APIC リリース 1.2(1) 以降、入力ベース ポリシーの適用により、出入力両方向でレイヤ 3 アウトサイド(L3Out)トラフィックにポリシー適用を定義できます。デフォルトでは入力になっています。リリース 1.2(1) 以降にアップグレード中、既存の L3Out 設定が出力に設定され、動作が既存の設定と一致します。特別なアップグレードのシーケンスは必要ありません。アップグレード後、グローバル プロパティ値を入力に変更します。変更されると、システムがルールとプレフィックス エントリを再プログラミングします。規則は出力リーフから削除され、入力リーフ上に既存の規則がない場合は、入力リーフ上にインストールされます。既存の設定がない場合、Actrl プレフィックス エントリが入力リーフ上にインストールされます。ダイレクト サーバ リターン(DSR)および属性 EPG には入力ベースのポリシー適用が必要です。vzAny と禁止コントラクトは、入力ベースのポリシー適用を契約無視します。入力には中継規則が適用されます。

L3Outs によるブリッジ ドメイン

テナントのブリッジ ドメインには、共通テナントでプロビジョニングされている l3extOut によってアドバタイズされたパブリック サブネットを含めることができます。

OSPF と EIGRP のブリッジ ドメイン ルート アドバタイズメント

OSPF と EIGRP の両方があるノード上の同じ VRF で有効であり、ブリッジ ドメインのサブネットがいずれか 1 つの L3Out からアドバタイズされる場合、他の L3Out で有効になっているプロトコルからも同様にアドバタイズされます。

OSPF と EIGRP では、ブリッジ ドメイン ルート アドバタイズメントは VRF ごとに行われ、L3Out ごとには行われません。同じ VRF とノードで(複数エリアの)複数の OSPF L3Out が有効になっている場合、これと同じ動作が想定されます。この場合、ブリッジ ドメインのルートがいずれかの領域で有効になっていれば、すべての領域からアドバタイズされます。

BGP 最大プレフィックス制限

Cisco APICリリース 1.2(1x)以降、BGP l3extOut 接続のテナント ポリシーは、最大プレフィックス制限を使用して設定できます。これにより、ピアから受信されるルート プレフィックスの数をモニタし、制限することができます。最大プレフィックス制限を超えると、ログ エントリが記録され、さらにプレフィックスが拒否されます。カウントが一定の間隔でしきい値を下回る場合、接続を再起動することができますが、そうしない場合接続がシャット ダウンします。一度に 1 つのオプションだけを使用できます。デフォルト設定では 20,000 プレフィックスに制限され、その後は新しいプレフィックスは拒否されます。拒否オプションが導入されると、APIC でエラーが発生する前に BGP は設定されている制限よりも 1 つ多くプレフィックスを受け入れます。

MTU

Cisco ACI は IP フラグメンテーションをサポートしていません。したがって、外部ルータへのレイヤ 3 Outside(L3Out)接続、または Inter-Pod Network(IPN)を介した multipod 接続を設定する場合は、MTU が両側で適切に設定されていることが重要です。Cisco ACICisco NX-OS、Cisco IOS などの一部のプラットフォームでは、設定された MTU 値は IP ヘッダーを考慮に入れています(結果として、最大パケット サイズは、ACI で 9216 バイト、NX-OS および IOS で 9000 バイトに設定されます)。ただし、IOS XR などの他のプラットフォームは、パケット ヘッダーのを除く MTU 値を設定します(結果として最大パケット サイズは 8986 バイトになります)。

各プラットフォームの適切な MTU 値については、それぞれの設定ガイドを参照してください。

CLI ベースのコマンドを使用して MTU をテストすることを強く推奨します。たとえば、Cisco NX-OS CLI で ping 1.1.1.1 df-bit packet-size 9000 source-interface ethernet 1/1 などのコマンドを使用します。

レイヤ 4 から 7

マルチノード サービス グラフを使用する際、異なる VRF で 2 つの EPG が必須です。これらの機能では、システムはレイヤ 3 検索を実行する必要があるため、EPG が異なる VRF を分離する必要があります。この制限は、レイヤ 2 およびレイヤ 3 の検索に基づいてレガシ サービスの挿入に続きます。

L3Outs の QoS

L3Out 用の QoS ポリシーを設定し、L3Out が存在する BL スイッチで適用されるポリシーを有効にするには、次の注意事項に従ってください。

  • VRF ポリシー制御の適用方向を 出力 に設定する必要があります。

  • VRF ポリシー制御適用の優先度設定を 有効 に設定する必要があります。

  • L3Out を使用して EPG 間の通信を制御するコントラクトを設定する際に、コントラクトまたはコントラクトの件名に QoS クラスまたはターゲット DSCP を含めます。

テナント ネットワークのためのレイヤ 3 Outside の設定

テナントのレイヤ 3 Outside ネットワーク接続の設定の概要

このトピックでは、Cisco APIC 使用時にテナント ネットワークに対してレイヤ 3 Outside を設定する方法の典型的な例を示します。

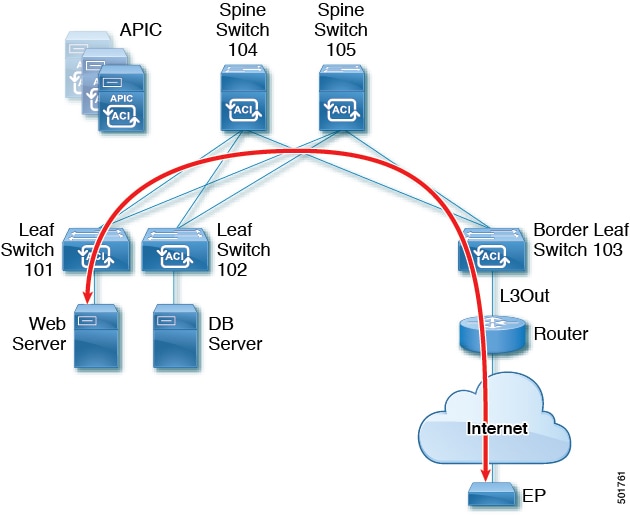
この章の例では、次のトポロジを使用しています。

図 2. レイヤ 3 外部接続トポロジ

この例では、Cisco ACI ファブリックは、3 つのリーフ スイッチと、APIC クラスタによって制御される 2 つのスパイン スイッチをいます。非境界リーフ スイッチ(101 および 102)は、Web サーバとデータベース サーバに接続されます。境界リーフ スイッチ(103)には、ルータへの接続とインターネットへの接続を提供する L3Out があります。この例の目標は、インターネット上のエンドポイント(EP)に対して、境界のリーフ スイッチの L3Out 経由で通信する Web サーバを有効にすることです。

この例では、L3Out に関連付けられているテナントは t1 で、VRF v1 および L3Out 外部 EPG extnw1 を有します。

L3Out を設定する前に、ノード、ポート、機能プロファイル、AEP、レイヤ 3 ドメインを設定します。BGP ルート リフレクタとしてスパイン スイッチ 104 および 105 を設定する必要があります。

L3Out の設定には、次のコンポーネントの定義が含まれます。

  1. テナントおよび VRF

  2. リーフ 103 上のノードおよびインターフェイス

  3. プライマリ ルーティング プロトコル(この例では BGP など境界リーフ スイッチと外部ルータ間のルートを交換するために使用)

  4. 接続のルーティング プロトコル(この例では、OSPF などプライマリ プロトコルの到達可能性情報を提供します)

  5. 外部 EPG

  6. ルート マップ

  7. ブリッジ ドメイン

  8. ノード 101 に少なくとも 1 個のアプリケーション EPG

  9. フィルタとコントラクト

  10. コントラクトを EPG に関連付ける

次の表では、この章の例で使用される名前を一覧表示します。

プロパティ

ノード 103(境界リーフ)

ノード 101(非境界リーフ)

テナント

t1

t1

VRF

v1

v1

レイヤ 3 アウトサイド

l3out1

--

ブリッジ ドメイン

--

サブネット 44.44.44.1/24 で bd1

ノード

ルータ ID 11.11.11.103 およびパス スルー 12.12.12.3/24 を持つプロファイル nodep1 のノード 103

ノード 101

インターフェイス

IP アドレス 11.11.11.1/24 を持つ eth/1/3 の OSPF インターフェイス ifp1

--

BGP の詳細

ピア アドレス 15.15.15.2/24 および ASN 100

--

OSPF の詳細

OSPF エリア 0.0.0.0 と正規の種類

--

EPG

20.20.20.0/24 の外部 EPG extnw1

App1epg1bd1 を持つアプリケーション

ルート制御プロファイル

ルート制御コンテキスト ctxp1 を持つ rp1

--

ルート マップ

ルート宛先 200.3.2.0/24 を持つルール match-rule1 による map1

--

フィルタ

http-filter

http-filter

コントラクト

Extnw1 により提供される httpCtrct

Epg1 により提供される httpCtrct

REST API を使用したテナント ネットワークのレイヤ 3 Outside の設定

例で設定されている外部ルーテッド ネットワークは、IPv4 および Ipv6 の両方をサポートするように拡張可能です。IPv4 と IPv6 両方のルートを外部ルーテッド ネットワークにアドバタイズし、外部ルーテッド ネットワークから学習することができます。テナント ネットワークの L3Out を設定するには、例のように XML で post を送信します。

この例は、わかりやすくするための手順が分けられています。マージ例については、REST API の例:L3Out を参照してください。

始める前に

  • ノード、ポート、機能プロファイル、AEP、レイヤ 3 ドメインを設定します。

  • 外部ルーテッド ドメインを作成し、L3Out のインターフェイスに関連付けます。

  • BGP ルート リフレクタ ポリシーを設定し、ファブリック内でルートを伝達します。

これらの前提条件の XML の例については、REST API の例: L3Out の前提条件 を参照してください。

手順


ステップ 1

テナント 、VRF、ブリッジ ドメインを設定します。

この例では VRF v1 を持つテナント t1 およびブリッジ ドメイン bd1 を設定します。テナント、VRF、および BD はまだ展開されていません。

例:

<fvTenant  name="t1">
    <fvCtx name="v1"/>
    <fvBD name="bd1">
        <fvRsCtx tnFvCtxName="v1"/>
        <fvSubnet ip="44.44.44.1/24" scope="public"/>
        <fvRsBDToOut tnL3extOutName="l3out1"/>
    </fvBD>/>
</fvTenant>
ステップ 2

アプリケーション プロファイルおよびアプリケーション EPG を設定します。

この例では、アプリケーション プロファイル app1(ノード 101 上)、EPG epg1 を設定し、コンシューマとして bd1 を持つ EPG とコントラクト httpCtrct を関連付けます。

例:

<fvAp name="app1">
    <fvAEPg name="epg1">
        <fvRsDomAtt instrImedcy="immediate" tDn="uni/phys-dom1"/>
        <fvRsBd tnFvBDName="bd1" />
        <fvRsPathAtt encap="vlan-2011" instrImedcy="immediate" mode="regular" tDn="topology/pod-1/paths-101/pathep-[eth1/3]"/>
        <fvRsCons tnVzBrCPName="httpCtrct"/>
    </fvAEPg>
</fvAp>
ステップ 3

ノードおよびインターフェイスを設定します。

この例では、ノード プロファイル、nodep1、ルータ ID 11.11.11.103 を持つノード 103(境界リーフ スイッチ)上で、VRF v1 を設定します。. また、IP アドレス 12.12.12.1/24 およびレイヤ 3 ドメイン dom1 で、ルーテッド インターフェイス(レイヤ 3 ポート)としてインターフェイス eth1/3 を設定します。

例:

<l3extOut name="l3out1">
    <l3extRsEctx tnFvCtxName="v1"/>
    <l3extLNodeP name="nodep1">
        <l3extRsNodeL3OutAtt rtrId="11.11.11.103" tDn="topology/pod-1/node-103"/>
        <l3extLIfP name="ifp1"/>
         <l3extRsPathL3OutAtt addr="12.12.12.3/24" ifInstT="l3-port" tDn="topology/pod-1/paths-103/pathep-[eth1/3]"/>
        </l3extLIfP>
    </l3extLNodeP>
    <l3extRsL3DomAtt tDn="uni/l3dom-dom1"/>
</l3extOut>
ステップ 4

ルーティング プロトコルを設定します。

この例では、IP アドレス、15.15.15.2、ASN 100 を持つ BGP ピアで、プライマリ ルーティング プロトコルとして BGP を設定します。

例:

<l3extOut name="l3out1">
    <l3extLNodeP name="nodep1">
        <bgpPeerP addr="15.15.15.2">
            <bgpAsP asn="100"/>
        </bgpPeerP>
    </l3extLNodeP>
    <bgpExtP/>
</l3extOut>
ステップ 5

接続ルーティング プロトコルを設定します。

この例では、定期的なエリア ID 0.0.0.0 で に対して通信プロトコルとして OSPF を設定します 。

例:

<l3extOut name="l3out1">
    <ospfExtP areaId="0.0.0.0" areaType="regular"/>
    <l3extLNodeP name="nodep1">
        <l3extLIfP name="ifp1">
            <ospfIfP/>
        <l3extIfP>
    <l3extLNodeP>
</l3extOut>
ステップ 6

外部 EPG を設定します。

この例では、外部ネットワーク extnw1 としてネットワーク 20.20.20.0/24 を設定します。プロバイダとして、extnw1 とルート制御プロファイル rp1 およびコントラクト httpCtrct を関連付けます。

例:

<l3extOut name="l3out1">
    <l3extInstP name="extnw1">
        <l3extSubnet ip="20.20.20.0/24" scope="import-security"/>
        <fvRsProv tnVzBrCPName="httpCtrct"/>
    </l3extInstP> 
</l3extOut>
ステップ 7

オプション。ルート マップを設定します。

この例では、アウトバウンド方向に BGP ピアのルート マップを設定します。ルート マップが、200.3.2.0/24 のルート宛先に一致するルートに適用されます。また正常な一致により(ルートがこの範囲が一致する場合)、ルート AS パス 属性が 200 および 100 に更新されます。

例:

<fvTenant name="t1">
    <rtctrlSubjP name="match-rule1">
         <rtctrlMatchRtDest ip="200.3.2.0/24"/>
    </rtctrlSubjP>
    <l3extOut name="l3out1">
        <rtctrlProfile name="rp1">
            <rtctrlCtxP name="ctxp1" action="permit" order="0">
                <rtctrlScope>
                    <rtctrlRsScopeToAttrP tnRtctrlAttrPName="attrp1"/>
                </rtctrlScope>
                <rtctrlRsCtxPToSubjP tnRtctrlSubjPName="match-rule1"/>
            </rtctrlCtxP>
        </rtctrlProfile>
        <l3extInstP name="extnw1">
            <l3extSubnet ip="20.20.20.0/24" scope="import-security"/>
            <l3extRsInstPToProfile direction='export' tnRtctrlProfileName="rp1"/>
            <fvRsProv tnVzBrCPName="httpCtrct"/>
        </l3extInstP>
    </l3extOut>
</fvTenant>
ステップ 8

この例では、フィルタおよびコントラクトを作成し、EPG の通信を可能にします。外部 EPG およびアプリケーション EPG は、プロバイダおよびコンシューマとして個別にコントラクト httpCtrct にすでに関連付けられています。コントラクトの範囲(適用される範囲)はアプリケーション、テナント、VRF 内か、グローバルを選択できます(ファブリック全体)。この例では、範囲は VRF(context)です。

例:

<vzFilter name="http-filter">
    <vzEntry  name="http-e" etherT="ip" prot="tcp"/>
</vzFilter>
<vzBrCP name="httpCtrct" scope="context">
    <vzSubj name="subj1">
        <vzRsSubjFiltAtt tnVzFilterName="http-filter"/>
    </vzSubj>
</vzBrCP>
ステップ 9

アドバタイズ ホスト ルートを設定します。

例:

"<fvBD dn="uni/tn-t1/BD-b100" hostBasedRouting="yes"/>”

REST API の例: L3Out の前提条件

この例では、ノード、ポート、AEP、レイヤ 3 ドメインを設定します。

<?xml version="1.0" encoding="UTF-8"?>
<!-- api/policymgr/mo/.xml -->
<polUni>
    <infraInfra>
        <!-- Node profile -->
        <infraNodeP name="nodeP1">
            <infraLeafS name="leafS1" type="range">
                <infraNodeBlk name="NodeBlk1" from_="101" to_="103" />
            </infraLeafS>
            <infraRsAccPortP tDn="uni/infra/accportprof-PortP1" />
        </infraNodeP>
        <!-- Port profile -->
        <infraAccPortP name="PortP1">
            <!-- 12 regular ports -->
            <infraHPortS name="PortS1" type="range">
                <infraPortBlk name="portBlk1" fromCard="1" toCard="1" fromPort="3" toPort="32"/>
                <infraRsAccBaseGrp tDn="uni/infra/funcprof/accportgrp-default" />
            </infraHPortS>
        </infraAccPortP>
        <!-- Functional profile -->
        <infraFuncP>
            <!-- Regular port group -->
            <infraAccPortGrp name="default">
                <infraRsAttEntP tDn="uni/infra/attentp-aeP1" />
            </infraAccPortGrp>
        </infraFuncP>
        <infraAttEntityP name="aeP1">
            <infraRsDomP tDn="uni/phys-dom1"/>
            <infraRsDomP tDn="uni/l3dom-dom1/>
        </infraAttEntityP>
        <fvnsVlanInstP name="vlan-1024-2048" allocMode="static">
             <fvnsEncapBlk name="encap" from="vlan-1024" to="vlan-2048" status="created"/>
        </fvnsVlanInstP>
    </infraInfra>
    <physDomP dn="uni/phys-dom1" name="dom1">
         <infraRsVlanNs tDn="uni/infra/vlanns-[vlan-1024-2048]-static"/>
    </physDomP>
    <l3extDomP name="dom1">
        <infraRsVlanNs tDn="uni/infra/vlanns-[vlan-1024-2048]-static" />
    </l3extDomP>
</polUni>

次の例では、必要な BGP ルート リフレクタを設定します。

 <!-- Spine switches 104 and 105 are configured as route reflectors -->
<?xml version="1.0" encoding="UTF8"?>
<!-- api/policymgr/mo/.xml -->
<polUni>
    <bgpInstPol name="default">
        <bgpAsP asn="100"/>
        <bgpRRP>
            <bgpRRNodePEp id="104"/>
            <bgpRRNodePEp id="105"/>
        </bgpRRP>  
    </bgpInstPol>
    <fabricFuncP>
        <fabricPodPGrp name="bgpRRPodGrp1">
            <fabricRsPodPGrpBGPRRP tnBgpInstPolName="default"/>
        </fabricPodPGrp>
    </fabricFuncP> 
    <fabricPodP name="default">
        <fabricPodS name="default" type="ALL">
            <fabricRsPodPGrp tDn="uni/fabric/funcprof/podpgrp-bgpRRPodGrp1"/>
        </fabricPodS>
    </fabricPodP>
</polUni>

REST API の例:L3Out

次の例は、REST API を使用した L3Out を設定する手順のマージ バージョンです。

<?xml version="1.0" encoding="UTF8"?>
<!-- api/policymgr/mo/.xml -->
<polUni>
   <fvTenant name="t1">
       <fvCtx name="v1"/>
       <fvBD name="bd1">
           <fvRsCtx tnFvCtxName="v1"/>
           <fvSubnet ip="44.44.44.1/24" scope="public"/>
           <fvRsBDToOut tnL3extOutName="l3out1"/>
       </fvBD>
       <fvAp name="app1">
           <fvAEPg name="epg1">
               <fvRsDomAtt instrImedcy="immediate" tDn="uni/phys-dom1"/>
               <fvRsBd tnFvBDName="bd1" />
               <fvRsPathAtt encap="vlan-2011" instrImedcy="immediate" mode="regular" tDn="topology/pod-1/paths-101/pathep-[eth1/3]"/>
               <fvRsCons tnVzBrCPName="httpCtrct"/>
           </fvAEPg>
       </fvAp>
       <l3extOut name="l3out1">
           <l3extRsEctx tnFvCtxName="v1"/>
           <l3extLNodeP name="nodep1">
               <l3extRsNodeL3OutAtt rtrId="11.11.11.103" tDn="topology/pod-1/node-103"/>
               <l3extLIfP name="ifp1">
                   <l3extRsPathL3OutAtt addr="12.12.12.3/24" ifInstT="l3-port" tDn="topology/pod-1/paths-103/pathep-[eth1/3]"/>
               </l3extLIfP>
               <bgpPeerP addr="15.15.15.2">
                   <bgpAsP asn="100"/>
               </bgpPeerP>
            </l3extLNodeP>
            <l3extRsL3DomAtt tDn="uni/l3dom-dom1"/>
            <bgpExtP/>
            <ospfExtP areaId="0.0.0.0" areaType="regular"/>
            <l3extInstP name="extnw1" >
                <l3extSubnet ip="20.20.20.0/24" scope="import-security"/>
                <l3extRsInstPToProfile direction="export" tnRtctrlProfileName="rp1"/>
                <fvRsProv tnVzBrCPName="httpCtrct"/>
            </l3extInstP>
            <rtctrlProfile name="rp1">
                <rtctrlCtxP name="ctxp1" action="permit" order="0">
                    <rtctrlScope>
                        <rtctrlRsScopeToAttrP tnRtctrlAttrPName="attrp1"/>
                    </rtctrlScope>
                    <rtctrlRsCtxPToSubjP tnRtctrlSubjPName="match-rule1"/>
                </rtctrlCtxP>
            </rtctrlProfile>
        </l3extOut>
        <rtctrlSubjP name="match-rule1">
            <rtctrlMatchRtDest ip="200.3.2.0/24"/>
        </rtctrlSubjP>
        <rtctrlAttrP name="attrp1">
            <rtctrlSetASPath criteria="prepend">
                <rtctrlSetASPathASN asn="100" order="2"/>
                <rtctrlSetASPathASN asn="200" order="1"/>
            </rtctrlSetASPath>
        </rtctrlAttrP>
        <vzFilter name='http-filter'>
            <vzEntry name="http-e" etherT="ip" prot="tcp"/>
        </vzFilter>
        <vzBrCP name="httpCtrct" scope="context">
            <vzSubj name="subj1">
                <vzRsSubjFiltAtt tnVzFilterName="http-filter"/>
            </vzSubj>
        </vzBrCP>
    </fvTenant>
</polUni>

NX-OS スタイルの CLI を使用したテナント ネットワークのレイヤ 3 Outside の設定

次の手順では、テナント ネットワークのネットワークの外部レイヤ 3 を設定する方法について説明します。次に、NX-OS CLI を使用してテナント VRF 外部 L3 接続にノードと L3 ポートを配備する例を示します。

この例は、わかりやすくするための手順に分割されます。マージされた例については、NX-OS スタイル CLI の例:L3Out を参照してください。

始める前に

  • ノード、ポート、AEP、機能のプロファイルを設定し、レイヤ 3 のドメイン。

  • 使用して VLAN ドメイン設定、 vlan ドメイン ドメイン および vlan vlan 範囲 コマンド。

  • ファブリック内でルーティングされるかを伝播するには、BGP ルート リフレクタ ポリシーを設定します。

コマンドを使用して、これらの前提条件の例を参照してください。 NX-OS スタイル CLI の例: L3Out の前提条件

手順


ステップ 1

テナントおよび VRF を設定します。

この例では設定テナント t1 VRF と v1 。これらはまだ展開されていません。

例:

apic1# configure
apic1(config)# tenant t1
apic1(config-tenant)# vrf context v1
apic1(config-tenant-vrf)# exit
apic1(congig-tenant)# exit
apic1(config)#
ステップ 2

L3Out のノードとインターフェイスを設定します。

この例では設定 VRF v1 ノード 103 (border リーフ スイッチ) と呼ばれるで nodep1 、ルータ ID を 11.11.11.103 。インターフェイスの設定も eth1/3 ルーテッド インターフェイス (レイヤ 3 のポート)、IP アドレスとして 12.12.12.3/24 とレイヤ 3 ドメイン dom1

例:

apic1(config)# leaf 103
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# router-id 11.11.11.103
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# interface ethernet 1/3
apic1(config-leaf-if)# vlan-domain member dom1 
apic1(config-leaf-if)# no switchport 
apic1(config-leaf-if)# vrf member tenant t1 vrf v1 
apic1(config-leaf-if)# ip address 12.12.12.3/24
apic1(config-leaf-if)# exit
apic1(config-leaf)# exit
ステップ 3

ルーティング プロトコルを設定します。

この例では、BGP ピアのアドレスを使用して、プライマリのルーティング プロトコルとして BGP を設定 15.15.15.2 ASN 100 ドルとします。

例:


apic1(config)# leaf 103
apic1(config-leaf)# router bgp 100 
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1 
apic1(config-leaf-bgp-vrf)# neighbor 15.15.15.2
apic1(config-leaf-bgp-vrf-neighbor)# exit
apic1(config-leaf-bgp-vrf)# exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# exit
ステップ 4

オプション。接続ルーティング プロトコルを設定します。

この例では、定期的なエリア ID と、通信プロトコルとして OSPF を設定 0.0.0.0 、ループバック アドレスと 30.30.30.0

例:


apic1(config)# leaf 103
apic1(config-leaf)# router ospf default
apic1(config-leaf-ospf)# vrf member tenant t1 vrf v1 
apic1(config-leaf-ospf-vrf)# area 0.0.0.0 loopback 30.30.30.0
apic1(config-leaf-ospf-vrf)# exit
apic1(config-leaf-ospf)# exit
apic1(config-leaf)# exit
ステップ 5

ノード 103 上に外部 EPG を設定します。

この例では、ネットワークで 20.20.20.0/24 外部ネットワークとして設定されている extnw1

例:

apic1(config)# tenant t1 
apic1(config-tenant)# external-l3 epg extnw1
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# match ip 20.20.20.0/24
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# exit
apic1(config)# leaf 103
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# external-l3 epg extnw1
apic1(config-leaf-vrf)# exit
ステップ 6

オプション。アドバタイズ ホスト ルートを設定します。

例:

apic1# configure
apic1(config)# tenant <Name>
apic1(config-tenant)# bridge-domain <Name>
apic1(config-tenant-bd)# advertise-host-routes
apic1(config-tenant-bd)# end
ステップ 7

オプション。ルート マップを設定します。

この例では、ルート マップ設定 rp1 アウト バウンド方向に BGP ピアの。ルート マップがルートの宛先に一致するのに適用される 200.3.2.0/24 。また、正常な一致で (ルートには、この範囲が一致する) ルート AS パス アトリビュートが更新され、 200 および 100

例:

apic1(config-leaf)# template route group match-rule1 tenant t1
apic1(config-route-group)# ip prefix permit 200.3.2.0/24
apic1(config-route-group)# exit
apic1(config-leaf)# vrf context tenant t1 vrf v1
apic1(config-leaf-vrf)# route-map rp1
apic1(config-leaf-vrf-route-map)# match route group match-rule1 order 0
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# exit
apic1(config)# leaf 103
apic1(config-leaf)# router bgp 100
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1
apic1(config-leaf-bgp-vrf)# neighbor 15.15.15.2
apic1(config-leaf-bgp-vrf-neighbor)# route-map rp1 in
apic1(config-leaf-bgp-vrf-neighbor)# exit
apic1(config-leaf-bgp-vrf)#exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# exit
ステップ 8

ブリッジ ドメインを追加します。

例:

apic1(config)# tenant t1
apic1(config-tenant)# bridge-domain bd1
apic1(config-tenant-bd)# vrf member v1
apic1(config-tenant-bd)# exit
apic1(config-tenant)# interface bridge-domain bd1
apic1(config-tenant-interface)# ip address 44.44.44.1/24 scope public 
apic1(config-tenant-interface)# exit
apic1(config-tenant)# exit
apic1(config)# leaf 101
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# route-map rp1
apic1(config-leaf-vrf-route-map)# match bridge-domain bd1 tenant t1 
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# exit
ステップ 9

ノード 101 で EPG アプリケーションを作成します。

例:

apic1(config)# tenant t1 
apic1(config-tenant)# application app1 
apic1(config-tenant-app)# epg epg1
apic1(config-tenant-app-epg)# bridge-domain member bd1
apic1(config-tenant-app-epg)# exit
apic1(config-tenant-app)# exit
apic1(config-tenant)# exit
apic1(config)# leaf 101
apic1(config-leaf)# interface ethernet 1/3
apic1(config-leaf-if)# vlan-domain member dom1
apic1(config-leaf-if)# switchport trunk allowed vlan 2011 tenant t1 application app1 epg epg1
apic1(config-leaf-if)# exit
apic1(config-leaf)# exit
apic1(config)#
ステップ 10

フィルタ (アクセス リスト) と契約を作成します。

例:

apic1(config)# tenant t1
apic1(config-tenant)# access-list http-filter
apic1(config-tenant-acl)# match ip
apic1(config-tenant-acl)# match tcp dest 80
apic1(config-tenant-acl)# exit
apic1(config-tenant)# contract httpCtrct 
apic1(config-tenant-contract)# scope vrf
apic1(config-tenant-contract)# subject subj1
apic1(config-tenant-contract-subj)# access-group http-filter both 
apic1(config-tenant-contract-subj)# exit
apic1(config-tenant-contract)# exit
ステップ 11

契約を設定し、Epg に関連付けます。

例:

apic1(config-tenant)# external-l3 epg extnw1 
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# contract provider httpCtrct 
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# application app1 
apic1(config-tenant-app)# epg epg1
apic1(config-tenant-app-epg)# contract consumer httpCtrct
apic1(config-tenant-app-epg)# exit
apic1(config-tenant-app)# exit
apic1(config-tenant)# exit
apic1(config)#

NX-OS スタイル CLI の例: L3Out の前提条件

L3Out を設定する前に、次の手順を実行します。

  1. VLAN ドメインを設定します。

    apic1# configure 
    apic1(config)# vlan-domain dom1
    apic1(config-vlan)# vlan 1024-2048
    apic1(config-vlan)# exit
    
  2. BGP ルート リフレクタを設定します:

    
    apic1(config)# bgp-fabric
    apic1(config-bgp-fabric)# asn 100
    apic1(config-bgp-fabric)# route-reflector spine 104,105
    

NX-OS スタイル CLI の例:L3Out

次の例は、L3Out を設定する手順のマージ バージョン NX-OS スタイル CLI を使用します。L3Out を設定する前に、次の前提条件を設定します。

apic1# configure 
apic1(config)# tenant t1
apic1(config-tenant)# vrf context v1
apic1(config-tenant-vrf)# exit
apic1(config-tenant)# exit
apic1(config)# leaf 103 
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# router-id 11.11.11.103
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# interface ethernet 1/3
apic1(config-leaf-if)# vlan-domain member dom1 
apic1(config-leaf-if)# no switchport 
apic1(config-leaf-if)# vrf member tenant t1 vrf v1 
apic1(config-leaf-if)# ip address 12.12.12.3/24
apic1(config-leaf-if)# exit
apic1(config-leaf)# router bgp 100 
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1 
apic1(config-leaf-bgp-vrf)# neighbor 15.15.15.2
apic1(config-leaf-bgp-vrf-neighbor)# exit
apic1(config-leaf-bgp-vrf)# exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# router ospf default 
apic1(config-leaf-ospf)# vrf member tenant t1 vrf v1 
apic1(config-leaf-ospf-vrf)# area 0.0.0.0 loopback 30.30.30.0
apic1(config-leaf-ospf-vrf)# exit
apic1(config-leaf-ospf)# exit
apic1(config-leaf)# exit
apic1(config)# tenant t1 
apic1(config-tenant)# external-l3 epg extnw1
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# match ip 20.20.20.0/24
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# exit
apic1(config)# leaf 103
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# external-l3 epg extnw1
apic(config-leaf-vrf)# exit
apic1(config-leaf)# template route group match-rule1 tenant t1
apic1(config-route-group)# ip prefix permit 200.3.2.0/24
apic1(config-route-group)# exit
apic1(config-leaf)# vrf context tenant t1 vrf v1
apic1(config-leaf-vrf)# route-map rp1
apic1(config-leaf-vrf-route-map)# match route group match-rule1 order 0
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# router bgp 100
apic1(config-leaf-bgp)# vrf member tenant t1 vrf v1
apic1(config-leaf-bgp-vrf)# neighbor 15.15.15.2
apic1(config-leaf-bgp-vrf-neighbor)# route-map rp1 in
apic1(config-leaf-bgp-vrf-neighbor)#exit
apic1(config-leaf-bgp-vrf)# exit
apic1(config-leaf-bgp)# exit
apic1(config-leaf)# exit
apic1(config)# tenant t1 
apic1(config-tenant)# bridge-domain bd1
apic1(config-tenant-bd)# vrf member v1
apic1(config-tenant-bd)# exit
apic1(config-tenant)# interface bridge-domain bd1
apic1(config-tenant-interface)# ip address 44.44.44.1/24 scope public 
apic1(config-tenant-interface)# exit
apic1(config-tenant)# exit
apic1(config)# leaf 101
apic1(config-leaf)# vrf context tenant t1 vrf v1 
apic1(config-leaf-vrf)# route-map map1
apic1(config-leaf-vrf-route-map)# match bridge-domain bd1 tenant t1 
apic1(config-leaf-vrf-route-map-match)# exit
apic1(config-leaf-vrf-route-map)# exit
apic1(config-leaf-vrf)# exit
apic1(config-leaf)# exit
apic1(config)# tenant t1 
apic1(config-tenant)# application app1 
apic1(config-tenant-app)# epg epg1
apic1(config-tenant-app-epg)# bridge-domain member bd1
apic1(config-tenant-app-epg)# exit
apic1(config-tenant-app)# exit
apic1(config-tenant)# exit
apic1(config)# leaf 101
apic1(config-leaf)# interface ethernet 1/3
apic1(config-leaf-if)# vlan-domain member dom1
apic1(config-leaf-if)# switchport trunk allowed vlan 2011 tenant t1 application app1 epg epg1
apic1(config-leaf-if)# exit
apic1(config-leaf)# exit
apic1(config)# tenant t1 
apic1(config-tenant)# access-list http-filter
apic1(config-tenant-acl)# match ip
apic1(config-tenant-acl)# match tcp dest 80
apic1(config-tenant-acl)# exit
apic1(config-tenant)# contract httpCtrct 
apic1(config-tenant-contract)# scope vrf
apic1(config-tenant-contract)# subject subj1
apic1(config-tenant-contract-subj)# access-group http-filter both 
apic1(config-tenant-contract-subj)# exit
apic1(config-tenant-contract)# exit
apic1(config-tenant)# external-l3 epg extnw1 
apic1(config-tenant-l3ext-epg)# vrf member v1 
apic1(config-tenant-l3ext-epg)# contract provider httpCtrct 
apic1(config-tenant-l3ext-epg)# exit
apic1(config-tenant)# application app1 
apic1(config-tenant-app)# epg epg1
apic1(config-tenant-app-epg)# contract consumer httpCtrct
apic1(config-tenant-app-epg)# exit
apic1(config-tenant-app)# exit
apic1(config-tenant)# exit
apic1(config)#

GUI を使用したテナント ネットワークのレイヤ 3 Outside の設定

ファブリックの外部レイヤ 3 (L3Out) 接続を設定するには、次の手順を実行します。

始める前に

  • ノード、ポート、機能プロファイル、AEP、レイヤ 3 ドメインを設定します。

  • 外部ルーテッド ドメインを作成し、L3Out のインターフェイスに関連付けます。

  • ファブリック内でルートを伝播させるために、BGP ルート リフレクタ ポリシーを設定します。

手順


ステップ 1

メニュー バーでテナントおよび VRF を作成するには、Tenants > Add Tenant を選択し、Create Tenant ダイアログボックスで、次のタスクを実行します:

  1. Name フィールドに、テナント名を入力します。

  2. In the VRF Name フィールドに、VRF 名を入力します。

  3. Submit をクリックします。

ステップ 2

ブリッジ ドメインを作成するには、Navigation ウィンドウで Tenant および Networking を展開し、次の手順を実行します:

  1. Bridge Domains を右クリックして、Create Bridge Domain を選択します。

  2. Name フィールドに、ブリッジ ドメイン (BD) の名前を入力します。

  3. (オプション)[Advertise Host Routes] ボックスをクリックすると、すべての導入済み境界リーフでアドバタイズメントが有効になります。

  4. VRF フィールドのドロップダウンリストから、作成した VRF を選択します (この例では v1)。

  5. Next をクリックします。

  6. + アイコンを Subnets でクリックします。

  7. Gateway IP フィールドに、BD のサブネットを入力します。

  8. Scope フィールドで、Advertised Externally を選択します。

    後ほど作成した後に、L3 Out for Route Profile を追加します。

    (注)   

    [Advertise Host Routes] が有効になっている場合、ルート マップもすべてのホスト ルートを一致させます。

  9. OK をクリックします。

  10. Next をクリックし、 Finish をクリックします。

ステップ 3

アプリケーション EPG を作成するには、次の手順を実行します:

  1. Application Profiles を右クリックし、Create Application Profile を選択します。

  2. アプリケーションの名前を入力します。

  3. EPG の + アイコンをクリックします。

  4. EPG の名前を入力します。

  5. BD ドロップダウンリストで、以前に作成したブリッジ ドメインを選択します。

  6. Update をクリックします。

  7. Submit をクリックします。

ステップ 4

L3Out の作成を開始するには、Navigation ウィンドウで Tenant および Networking を展開し、次の手順に従います:

  1. External Routed Networks を右クリックしCreate Routed Outside を選択します。

  2. Name フィールドに L3Out の名前を入力します。

  3. VRF ドロップダウンリストから VRF を選択します。

  4. External Routed Domain ドロップダウン リストで、以前に作成した外部ルーテッド ドメインを選択します。

  5. ルーテッド プロトコルのチェックボックスがある領域で、目的のプロトコル (BGP、OSPF、または EIGRP) をオンにします。

    この章の例では、BGP および OSPF を選択します。

    選択するプロトコルに応じて、設定する必要のあるプロパティに入力します。

  6. OSPF を有効にした場合は、OSPF の詳細を入力します。

    この章の例では、OSPF エリア 0 で、Regular area を入力します。

  7. [+] をクリックして Nodes and Interfaces Protocol Profiles を展開します。

  8. Name フィールドに、名前を入力します

  9. [+] をクリックして Nodes を展開します。

  10. Node ID フィールドのドロップダウン メニューで、L3Out のノードを選択します。

    これらの例のトポロジでは、ノード 103 を使用します。

  11. Router ID フィールドで、ルータ ID (L3Out に接続されているルータの IPv4 または IPv6 アドレス) を入力します。

  12. (任意) ループバック アドレスに別の IP アドレスを設定することができます。Use Router ID as Loopback Address をオフにし、Loopback Addresses を展開し、IP アドレスを入力し、Update をクリックします。

  13. Select Node ダイアログボックスで、OK をクリックします。

ステップ 5

BGP を有効にしている場合には、+ アイコンをクリックして BGP Peer Connectivity Profiles を展開し、次の手順を実行します:

  1. Peer Address フィールドに、BGP ピアのアドレスを入力します。

  2. Local-AS Number フィールドに、BGP の AS 番号を入力します。

    この章の例では、BGP ピア アドレス 15.15.15.2 および ASN 番号 100 を使用します。

  3. OK をクリックします。

ステップ 6

[+] をクリックして Interface Profiles (OSPF を有効にする場合は OSPF Interface Profiles) を展開し、次の操作を実行します:

  1. Name フィールドに、インターフェイスプロファイルの名前を入力します。

  2. Next をクリックします。

  3. Protocol Profiles ダイアログボックスの OSPF Policy フィールドで、OSPF ポリシーを選択します。

  4. Next をクリックします。

  5. + アイコンをクリックして Routed Interfaces を展開します。

  6. Select Routed Interface ダイアログボックスで、Node ドロップダウンリストからノードを選択します。

  7. Path ドロップダウンリストから、インターフェイスのパスを選択します。

  8. IPv4 Primary/IPv6 Preferred Address フィールドに、インターフェイスの IP アドレスとネットワーク マスクを入力します。

    (注)   

    IPv6 を設定するには、Link-local Address フィールドにリンクローカル アドレスを入力します。

  9. OK (Select Routed Interface ダイアログボックス) をクリックします。

  10. OK (Create Interface Profile ダイアログボックス) をクリックします。

ステップ 7

[Create Node Profile] ダイアログボックスで、[OK] をクリックします。

ステップ 8

[Create Routed Outside] ダイアログボックスで、[Next] をクリックします。

ステップ 9

External EPG Networks タブで、Create Route Profiles をクリックします。

ステップ 10

+ アイコンをクリックして Route Profiles を展開し、次のアクションを実行します:

  1. Name フィールドに、ルート マップ名を入力します。

  2. Type を選択します。

    この例では、デフォルトの Match Prefix AND Routing Policy のままにします。

  3. + アイコンをクリックして Contexts を展開し、ルート マップのルート コンテキストを作成します。

  4. プロファイル コンテキストの順番と名前を入力します。

  5. このコンテキストで実行するアクションとして Deny または Permit を選択します。

  6. (任意) Set Rule フィールドで、Create Set Rules for a Route Map を選択します。

    セット ルールの名前を入力し、ルールで使用するオブジェクトをクリックして、 終了 をクリックします。

  7. Associated Matched Rules フィールドで、[+] をクリックしてルート マップの一致ルールを作成します。

  8. 一致ルールの名前を入力して、ルールで一致させるための Match Regex Community TermsMatch Community Terms、または Match Prefix を入力します。

  9. ルール名をクリックして、Update をクリックします。

  10. Create Match Rule ダイアログボックスで、Submit をクリックし、Update をクリックします。

  11. Create Route Control Context ダイアログボックスで、OK をクリックします。

  12. Create Route Map ダイアログボックスで、OK をクリックします。

ステップ 11

+ アイコンをクリックして、External EPG Networks を展開します。

ステップ 12

Name フィールドに、外部ネットワークの名前を入力します。

ステップ 13

+ アイコンをクリックして、Subnet を展開します。

ステップ 14

Create Subnet ダイアログボックスで、次の操作を実行します。

  1. IP address フィールドに、外部ネットワークの IP アドレスとサブネット マスクを入力します。

  2. Scope フィールドで、L3Out のプレフィックスのインポートとエクスポートを制御するための適切なチェック ボックスをオンにします。

    (注)   

    範囲のオプションの詳細については、この Create Subnet パネルのオンライン ヘルプを参照してください。

  3. (任意) Route Summarization Policy フィールドのドロップダウンリストで、既存のルート集約ポリシーを選択するか、必要に応じて新しいポリシーを作成します。また、Export Route Control Subnet のチェック ボックスもオンにします。

    ルート集約ポリシーのタイプは、L3Out に対して有効になっているルーティング プロトコルに依存します。

  4. + アイコンをクリックして Route Control Profile を展開します。

  5. Name フィールドのドロップダウン リストから、前に作成したルート制御プロファイルを選択します。

  6. Direction フィールドで、Route Export Policy を選択します。

  7. Update をクリックします。

  8. Create Subnet ダイアログボックスで、OK をクリックします。

  9. (任意) より多くのサブネットを追加するにはこれを繰り返します。

  10. [Create External Network] ダイアログボックスで、[OK] をクリックします。

ステップ 15

[Create Routed Outside] ダイアログボックスで、[Finish] をクリックします。

ステップ 16

Navigation ウィンドウの、Tenant_name > Networking の下で Bridge Domains を展開します。

(注)   

L3Out がスタティックである場合は、BD 設定を選択する必要はありません。

ステップ 17

作成した BD を選択します。

  1. Work ウィンドウで、PolicyL3 Configurations をクリックします。

  2. + アイコンをクリックして Associated L3 Outs フィールドを展開し、前に設定した L3Out を選択し、Update をクリックします。

  3. L3Out for Route Profile フィールドで、もう一度 L3Out を選択します。

  4. NextFinish をクリックします。

ステップ 18

Navigation ウィンドウの External Routed Networks の下で、前に作成した L3Out を展開し、Route Maps/Profiles を右クリックします。

(注)   

受信ルートについて BGP、OSPF、または EIGRP の属性を設定するには、default-import ルート制御プロファイルを作成し、適切な set アクションと、 no match のアクションを作成します。

ステップ 19

Create Route Map/Profile を選択しCreate Route Map/Profile ダイアログボックスで、次の手順を実行します:

  1. Name のドロップダウンリストで、default-import を選択します。

  2. Type フィールドでは、Match Routing Policy Only をクリックする必要があります。Submit をクリックします。

ステップ 20

(任意) 次の手順を使用して、BGP を使用する追加のコミュニティを有効にします:

  1. Set Rules for Route Maps を右クリックし、Create Set Rules for a Route Map をクリックします。

  2. Create Set Rules for a Route Map ダイアログボックスで、Add Communities フィールドをクリックし、次の手順を実行して、ルート プレフィックスごとに複数の BGP コミュニティを割り当てます。

ステップ 21

L3Out を使用する EPG 間の通信を有効にするには、、次の手順で、少なくとも 1 つのフィルタと契約を作成します:

  1. ナビゲーション ウィンドウの L3Out を使用するテナントの下で、Contracts を展開します。

  2. Filters を右クリックして Create Filter を選択します。

  3. Name フィールドに、フィルタのの名前を入力します。

    フィルタは実質的にアクセス コントロール リスト(ACL) です。

  4. + アイコンをクリックして Entries を展開し、フィルタ エントリを追加します。

  5. エントリの詳細を追加します。。

    たとえば、単純な Web フィルタの場合には、次のような条件を設定します:

    • EtherTypeIP

    • IP Protocoltcp

    • Destination Port Range FromUnspecified

    • Destination Port Range To to https

  6. Update をクリックします。

  7. Create Filter ダイアログボックスで、Submit をクリックします。

ステップ 22

契約を追加するには、次の手順を実行します:

  1. Contracts の下で、Standard を右クリックして、Create Contract を選択します。

  2. 契約の名前を入力します。

  3. + アイコンをクリックして Subjects を展開し、情報カテゴリを契約に追加します。

  4. 情報カテゴリの名前を入力します。

  5. + アイコンをクリックして Filters を展開し、ドロップダウンリストから、前に作成したフィルタを選択します。

  6. Update をクリックします。

  7. Create Contract Subject ダイアログボックスで、OK をクリックします。

  8. Create Contract ダイアログボックスで、Submitをクリックします。

ステップ 23

次の手順で、L3Out のための EPG を契約に関連付けます:

この例では、L3 外部 EPG (extnw1) がプロバイダで、アプリケーション EPG (epg1) がコンシューマです。

  1. 契約をプロバイダとしての L3 外部 EPG と関連付けるには、テナントの下で Networking をクリックし、External Routed Networks を展開し、L3Out を展開します。

  2. Networks を展開し、L3 外部 EPG をクリックし、Contracts をクリックします。

  3. + アイコンをクリックして Provided Contracts を展開します。

  4. Name フィールドで、前に作成した契約をドロップダウン リストから選択します。

  5. Update をクリックします。

  6. 契約をコンシューマとしてのアプリケーション EPG に関連付けるには、テナントの下でApplication Profiles > app-prof-name > Application EPGs > に移動し、app-epg-name を展開します。

  7. Contracts を右クリックして Add Consumed Contract を選択します。

  8. Contract フィールドで、前に作成した契約を選択します。

  9. [Submit] をクリックします。`