コンソールポートに接続し、CLI プロンプトを確認することで、Cisco Secure Firewall 1210/20 が Firewall Threat Defense または ASA を実行しているかどうかを確認する方法について説明します。
Firewall Threat Defense と ASA の両方のアプリケーションが、ハードウェアでサポートされています。コンソールポートに接続し、出荷時にインストールされているアプリケーションを確認します。
手順
| 1. | いずれかのポートタイプを使用してコンソールポートに接続します。 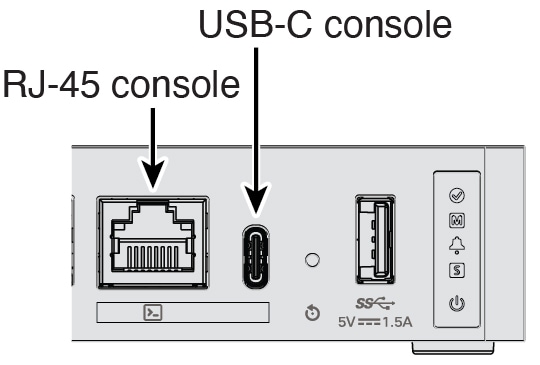
|
|
| 2. | CLI プロンプトを参照して、ファイアウォールで Firewall Threat Defense または ASA が実行されているかどうかを確認します。 Firewall Threat Defense Firepower ログイン(FXOS)プロンプトが表示されます。ログインして新しいパスワードを設定せずに、切断することができます。ログインを完了する必要がある場合は、Firewall Threat Defense CLI へのアクセスを参照してください。 ASA ASA プロンプトが表示されます。 |
|
| 3. | 間違ったアプリケーションが実行されている場合は、Cisco Secure Firewall ASA および Secure Firewall Threat Defense 再イメージ化ガイドを参照してください。 |