Cisco Firepower 9300 ハードウェア インストレーション ガイド
偏向のない言語
この製品のマニュアルセットは、偏向のない言語を使用するように配慮されています。このマニュアルセットでの偏向のない言語とは、年齢、障害、性別、人種的アイデンティティ、民族的アイデンティティ、性的指向、社会経済的地位、およびインターセクショナリティに基づく差別を意味しない言語として定義されています。製品ソフトウェアのユーザーインターフェイスにハードコードされている言語、RFP のドキュメントに基づいて使用されている言語、または参照されているサードパーティ製品で使用されている言語によりドキュメントに例外が存在する場合があります。シスコのインクルーシブランゲージに対する取り組みの詳細は、こちらをご覧ください。
翻訳について
このドキュメントは、米国シスコ発行ドキュメントの参考和訳です。リンク情報につきましては、日本語版掲載時点で、英語版にアップデートがあり、リンク先のページが移動/変更されている場合がありますことをご了承ください。あくまでも参考和訳となりますので、正式な内容については米国サイトのドキュメントを参照ください。
- Updated:
- 2017年6月22日
章のタイトル: Firepower 9300 セキュリティ アプライアンスの取り付けと接続
目次
この章では、Cisco Firepower 9300 セキュリティ アプライアンスのラックへの取り付け方法およびコードとケーブルの接続方法について説明します。 ここで説明する内容は、次のとおりです。
Firepower 9300 のラックマウント
フル装備した Firepower 9300 シャーシはかなりの重量があります。 安全上の観点から、シャーシをラックに設置する前に、セキュリティ モジュール、電源モジュール、ファン モジュールなど、重いコンポーネントをシャーシから取り外してください。
Firepower 9300 コンポーネントの取り外し方法については、メンテナンスとアップグレードを参照してください。
レール キットには以下のものが含まれています。
 (注) |
プラス ドライバ、および 4 組の 10-32 ネジと固定ナット(Firepower 9300 アクセサリ キットに付属)も必要です。 アクセサリ キットの詳細については、パッケージの内容 を参照してください。 |
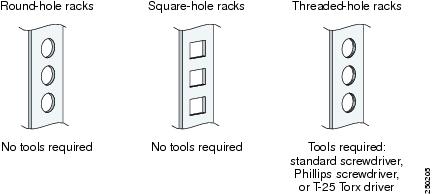
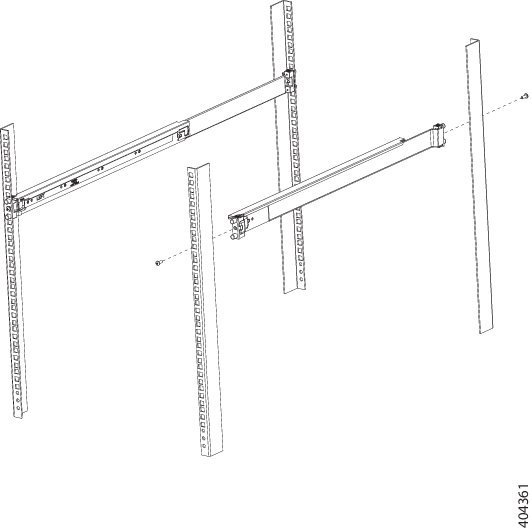
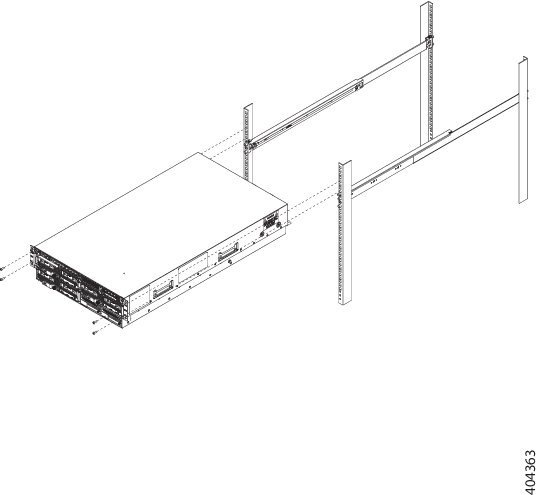
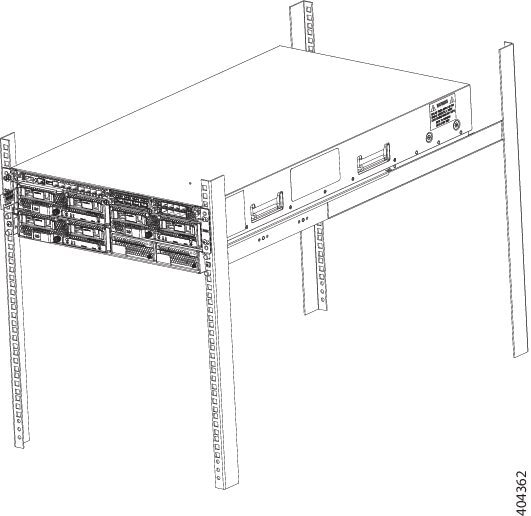
次の作業
ラックにシャーシを取り付ける際に取り外したコンポーネントを元に戻します。 Firepower 9300 コンポーネントの交換方法については、メンテナンスとアップグレードを参照してください。
ケーブルの接続、電源の投入、接続の確認
Firepower 9300 をラックに取り付けたら、次の手順に従ってケーブルの接続、電源の投入、接続の確認を行います。
| ステップ 1 |
コンソール ポート:CLI から Firepower 9300 を初期設定できるように、シリアル コンソール ケーブルを使用して、コンピュータまたはターミナル サーバを RJ-45 シリアル コンソール ポートに接続します(ボーレートは 9600)。 初期設定後、Chassis Manager への SSH、Telnet、または HTTP 接続を使用して管理インターフェイスに接続し、Firepower 9300 の設定を続行できます。 |
||||||||||
| ステップ 2 |
管理インターフェイス:Firepower 9300 アクセサリ キットに付属している 1 ギガビット イーサネット トランシーバを管理ポートに取り付け、イーサネット ケーブルを使って、管理コンピュータをスーパーバイザ上のトランシーバに直接接続します。
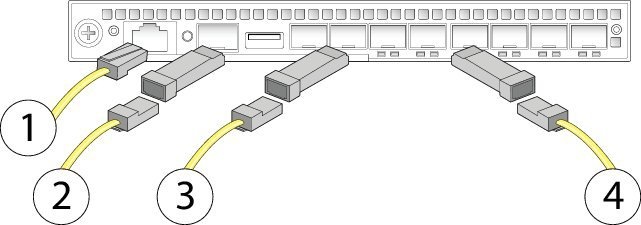
|
||||||||||
| ステップ 3 | SFP/SFP+ トランシーバ:スーパーバイザ モジュールまたはネットワーク モジュールのイーサネット ネットワーク インターフェイスに、必要な SFP/SFP+ トランシーバを取り付けます。 | ||||||||||
| ステップ 4 |
イーサネット インターフェイス:適切なケーブルを使用して、スーパーバイザ モジュールまたはネットワーク モジュール上の SFP/SRP+ トランシーバを接続します。 Firepower 9300 セキュリティ アプライアンス上の任意の使用可能なイーサネット ポートをフェールオーバー リンクとして使用できます。 フェールオーバー リンク インターフェイスは、通常のネットワーク インターフェイスとしては設定されません。フェールオーバー リンクとしてのみ使用されます。 ホストやリンク上にルータのない専用スイッチを使用して、フェールオーバー リンクを接続できます。 |
||||||||||
| ステップ 5 |
電源:電源コードを Firepower 9300 セキュリティ アプライアンスに接続し、コードのもう一方の端を電源に接続します。
|
||||||||||
| ステップ 6 |
確認:シャーシの SYS LED を確認します。 この LED が緑色に点灯している場合、セキュリティ アプライアンスは正常に起動しています。 |
次の作業
『Configuration Guide』の説明に従って、セキュリティ アプライアンスを設定できます。
この章では、Cisco Firepower 9300 セキュリティ アプライアンスのラックへの取り付け方法およびコードとケーブルの接続方法について説明します。 ここで説明する内容は、次のとおりです。
Firepower 9300 のラックマウント
フル装備した Firepower 9300 シャーシはかなりの重量があります。 安全上の観点から、シャーシをラックに設置する前に、セキュリティ モジュール、電源モジュール、ファン モジュールなど、重いコンポーネントをシャーシから取り外してください。
Firepower 9300 コンポーネントの取り外し方法については、メンテナンスとアップグレードを参照してください。
レール キットには以下のものが含まれています。
(注) |
プラス ドライバ、および 4 組の 10-32 ネジと固定ナット(Firepower 9300 アクセサリ キットに付属)も必要です。 アクセサリ キットの詳細については、パッケージの内容 を参照してください。 |
次の作業
ラックにシャーシを取り付ける際に取り外したコンポーネントを元に戻します。 Firepower 9300 コンポーネントの交換方法については、メンテナンスとアップグレードを参照してください。
ケーブルの接続、電源の投入、接続の確認
| ステップ 1 |
コンソール ポート:CLI から Firepower 9300 を初期設定できるように、シリアル コンソール ケーブルを使用して、コンピュータまたはターミナル サーバを RJ-45 シリアル コンソール ポートに接続します(ボーレートは 9600)。 初期設定後、Chassis Manager への SSH、Telnet、または HTTP 接続を使用して管理インターフェイスに接続し、Firepower 9300 の設定を続行できます。 |
||||||||||
| ステップ 2 |
管理インターフェイス:Firepower 9300 アクセサリ キットに付属している 1 ギガビット イーサネット トランシーバを管理ポートに取り付け、イーサネット ケーブルを使って、管理コンピュータをスーパーバイザ上のトランシーバに直接接続します。
|
||||||||||
| ステップ 3 | SFP/SFP+ トランシーバ:スーパーバイザ モジュールまたはネットワーク モジュールのイーサネット ネットワーク インターフェイスに、必要な SFP/SFP+ トランシーバを取り付けます。 | ||||||||||
| ステップ 4 |
イーサネット インターフェイス:適切なケーブルを使用して、スーパーバイザ モジュールまたはネットワーク モジュール上の SFP/SRP+ トランシーバを接続します。 Firepower 9300 セキュリティ アプライアンス上の任意の使用可能なイーサネット ポートをフェールオーバー リンクとして使用できます。 フェールオーバー リンク インターフェイスは、通常のネットワーク インターフェイスとしては設定されません。フェールオーバー リンクとしてのみ使用されます。 ホストやリンク上にルータのない専用スイッチを使用して、フェールオーバー リンクを接続できます。 |
||||||||||
| ステップ 5 |
電源:電源コードを Firepower 9300 セキュリティ アプライアンスに接続し、コードのもう一方の端を電源に接続します。
|
||||||||||
| ステップ 6 |
確認:シャーシの SYS LED を確認します。 この LED が緑色に点灯している場合、セキュリティ アプライアンスは正常に起動しています。 |
次の作業
『Configuration Guide』の説明に従って、セキュリティ アプライアンスを設定できます。
 フィードバック
