アクセス インターフェイスとトランク インターフェイスについて
アクセス インターフェイスおよびトランク インターフェイスは、 Cisco Nexus 9000 シリーズ スイッチで VLAN トラフィックを伝送するために使用されるレイヤ 2 ポート タイプです。
-
アクセス ポートでは、1 つの VLAN のトラフィックが伝送されます。
-
トランク ポートでは、 IEEE 802.1Q カプセル化を使用して複数の VLAN のトラフィックが同時に伝送されます。
その他の情報
 (注) |
ハイ アベイラビリティ機能の詳細については、『Cisco Nexus 9000 Series NX-OS High Availability and Redundancy Guide 』を参照してください。 |
(注) |
このデバイスは、IEEE 802.1Q タイプ VLAN トランク カプセル化だけをサポートします。 |
アクセス インターフェイスとトランク インターフェイスの概要
Cisco Nexus 9000 シリーズスイッチにおいて、レイヤ 2 ポートはアクセス インターフェイスまたはトランク インターフェイスとして機能します。
-
アクセス ポートは、単一の VLAN のトラフィックを送受信します。
-
トランク ポートは、2 つ以上の VLAN のトラフィックを同時に伝送します。
アクセスおよびトランク ポートの詳細
デフォルトでは、Cisco Nexus 9300-EX スイッチのすべてのポートはレイヤ 3 ポートですが、Cisco Nexus 9300 スイッチのすべてのポートはレイヤ 2 ポートです。セットアップ スクリプト、 system default switchport コマンド、または switchport コマンドを使用して、ポートをレイヤ 2 として設定できます。
トランク ポートで複数の VLAN にトラフィックを伝送するには、 IEEE 802.1Q カプセル化が必要です。トランク ポートは異なる VDC の VLAN のトラフィックを伝送できないため、トランクのすべてのポートが同じ VDC であることが必要です。アクセス ポートがアクセス VLAN 以外の 802.1Q タグ付きのパケットを受信するとポートは、パケットをドロップします。
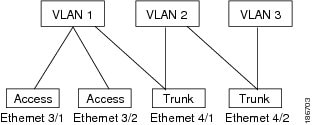
パフォーマンスを最適化するために、エンド ステーション ポートをホスト ポートとして設定できます。そうすると、自動的にアクセス ポートが設定され、チャネル グループ化が無効になります。これにより、パケット転送時間が短縮されます。レイヤ 2 インターフェイスは、アクセス ポートとトランク ポートとして同時に機能することはできません。レイヤ 2 インターフェイスをレイヤ 3 インターフェイスに変更すると、レイヤ 2 の設定がすべて削除され、デフォルトの VLAN 設定に復元されます。
(注) |
セットアップ スクリプトの詳細については、『Cisco Nexus 9000 シリーズ NX-OS 基本構成ガイド』 、VLAN 情報については『 Cisco Nexus 9000 シリーズ NX-OS レイヤ 2 スイッチング構成ガイド』 、サブインターフェイス情報については『 Cisco Nexus 9000 シリーズ NX-OS ユニキャスト ルーティング構成ガイド』 を参照してください。 |
ホスト ポートとして設定できるのは端末だけです。端末以外のポートをホストとして設定しようとするとエラーになります。
IEEE 802.1Q カプセル化
IEEE 802.1Q カプセル化は、トランク ポートでフレームが属するVLAN を識別するために使用されるタギング方式で、トラフィックの分離を維持しながら、複数の VLAN が同じ物理リンクを通過できるようにします。
IEEE 802.1Q カプセル化の詳細
(注) |
VLAN の詳細については、『Cisco Nexus 9000 Series NX-OS Layer 2 Switching Configuration Guide』を参照してください。 |
トランクとは、スイッチと他のネットワーキングデバイス間のポイントツーポイント リンクです。トランクは 1 つのリンクを介して複数の VLAN トラフィックを伝送するので、VLAN をネットワーク全体に拡張することができます。
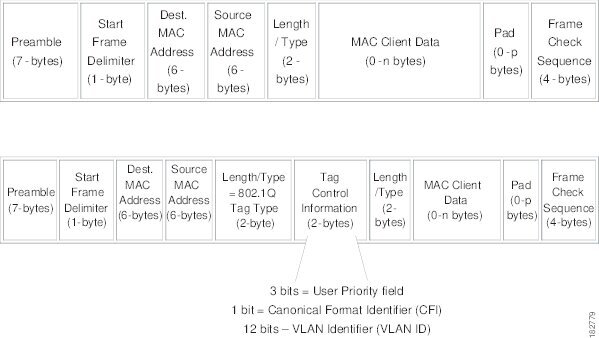
複数の VLAN に接続するトランク ポートのトラフィックを正しく配信するために、デバイスは IEEE 802.1Q カプセル化(タギング方式)を使用します。この方式では、フレーム ヘッダーに挿入したタグが使用されます。このタグには、そのフレームおよびパケットが属する特定の VLAN に関する情報が含まれます。タグ方式を使用すると、複数の異なる VLAN 用にカプセル化されたパケットが、同じポートを通過しても、各 VLAN のトラフィックを区別することができます。また、カプセル化された VLAN タグにより、トランクは同じ VLAN 上のネットワークの端から端までトラフィックを移動させます。
ドロップ適性インジケータ
Drop Eligible Indicator(DEI)は、輻輳したネットワーク状態でフレームをドロップする対象かどうかを示す 802.1Q ヘッダー内のビットです。
DEI ビットの動作と設定
Nexus 9000 スイッチは DEI ビットが 1 に設定されたフレームを受信すると、そのまま次のホップに転送されます。たとえば、ネクスト ホップが Nexus 6000 の場合、dot1q ヘッダーで DEI ビットが 1 に設定されたパケットを受信すると、フレームがドロップされます。
Cisco Nexus NX-OS リリース 10.2(3)F 以降、DEI ビットが 1 に設定されたフレームが受信されるたびに、DEI ビットがクリアされます。
以下は DEI ビットをリセットするための構成です。
switch# conf t
Enter configuration commands, one per line. End with CNTL/Z.
switch(config)# system default reset-dei
switch(config)
以下は DEI ビットを設定するための構成です。
switch# conf t
Enter configuration commands, one per line. End with CNTL/Z.
switch(config)# no system default reset-dei
switch(config)
アクセス VLAN
アクセス VLAN は、ポートが伝送する VLAN トラフィックを決定するアクセス ポートに割り当てられる VLAN です。
アクセス VLAN の動作
アクセス モードでポートを設定すると、そのインターフェイスのトラフィックを伝送する VLAN を指定できます。アクセス モードのポート(アクセス ポート)用に VLAN を設定しないと、そのインターフェイスはデフォルトの VLAN(VLAN1)のトラフィックだけを伝送します。
VLAN のアクセス ポート メンバーシップを変更するには、新しい VLAN を指定します。VLAN をアクセス ポートのアクセス VLAN として割り当てるには、まず、VLAN を作成する必要があります。アクセス ポートのアクセス VLAN をまだ作成していない VLAN に変更すると、アクセス ポートがシャットダウンされます。
アクセス ポートは、アクセス VLAN 値の他に 802.1Q タグがヘッダーに設定されたパケットを受信すると、送信元の MAC アドレスを学習せずにドロップします。
トランク ポートのネイティブ VLAN ID
トランク ポートは、タグなしパケットと 802.1Q タグ付きパケットを同時に伝送できます。デフォルトのポート VLAN ID をトランク ポートに割り当てると、すべてのタグなしトラフィックが、そのトランク ポートのデフォルトのポート VLAN ID で伝送され、タグなしトラフィックはすべてこの VLAN に属するものと見なされます。この VLAN のことを、トランク ポートのネイティブ VLAN ID といいます。つまり、トランク ポートでタグなしトラフィックを伝送する VLAN がネイティブ VLAN ID となります。
(注) |
ネイティブ VLAN ID 番号は、トランクの両端で一致していなければなりません。 |
トランク ポートは、デフォルトのポート VLAN ID と同じ VLAN が設定された出力パケットをタグなしで送信します。他のすべての出力パケットは、トランク ポートによってタグ付けされます。ネイティブ VLAN ID を設定しないと、トランク ポートはデフォルト VLAN を使用します。
(注) |
Fibre Channel over Ethernet(FCoE)VLAN をイーサネット トランク スイッチポートのネイティブ VLAN として使用できません。 |
ネイティブ VLAN トラフィックのタギング
ネイティブ VLAN トラフィックのタグ付けは、802.1Q トランクポートのネイティブ VLAN 上のパケットがトランクを通過するときに、VLAN タグを保持するか失うかを制御する機能です。
ネイティブ VLAN タギング動作
シスコのソフトウェアは、トランク ポートで IEEE 802.1Q 標準をサポートします。タグなしトラフィックがトランク ポートを通過するには、パケットにタグがない VLAN を作成する必要があります(またはデフォルト VLAN を使用することもできます)。タグなしパケットはトランク ポートとアクセス ポートを通過できます。
ただし、デバイスを通過するすべてのパケットに 802.1Q タグがあり、トランクのネイティブ VLAN の値と一致する場合はタギングが取り除かれ、タグなしパケットとしてトランク ポートから出力されます。トランク ポートのネイティブ VLAN でパケットのタギングを保持したい場合は、この点が問題になります。
トランク ポートのすべてのタグなしパケットをドロップし、ネイティブ VLAN ID と同じ 802.1Q の値付きでデバイスに届くパケットのタグを保持するようにデバイスを設定できます。この場合も、すべての制御トラフィックはネイティブ VLAN を通過します。この設定はグローバルです。デバイスのトランク ポートは、ネイティブ VLAN のタギングを保持する場合と保持しない場合があります。
Allowed VLANs
許可 VLAN は、トランクポート上でのトラフィックの送受信が許可されている VLAN セットで、トランクリンクを通過する VLAN トラフィックを制御します。
トランク ポート上の許可 VLAN の管理
デフォルトでは、トランク ポートはすべての VLAN に対してトラフィックを送受信します。各トランク上では、すべての VLAN ID が許可されます。この包括的なリストから VLAN を削除することによって、特定の VLAN からのトラフィックが、そのトランクを通過するのを禁止できます。後ほど、トラフィックを伝送するトランクの VLAN を指定してリストに追加し直すこともできます。
デフォルト VLAN のスパニングツリー プロトコル(STP)トポロジを区切るには、許容 VLAN のリストから VLAN1 を削除します。この分割を行わないと、VLAN1(デフォルトでは、すべてのポートでイネーブル)が非常に大きな STP トポロジを形成し、STP のコンバージェンス中に問題が発生する可能性があります。VLAN1 を削除すると、そのポート上で VLAN1 のデータ トラフィックはすべてブロックされますが、制御トラフィックは通過し続けます。
(注) |
STP の詳細については、『Cisco Nexus 9000 Series NX-OS Layer 2 Switching Configuration Guide』を参照してください。 |
(注) |
内部使用に予約されている VLAN のブロックを変更できます。予約 VLAN 変更の詳細については、『Cisco Nexus 9000 Series NX-OS Layer 2 Switching Configuration Guide』を参照してください。 |
トランク インターフェイス上の最大 3967 の VLAN に対応するスイッチポートの分離
スイッチポート分離は、トランク インターフェイスで STP を無効にする機能です。すべての VLAN をフォワーディング ステートにすることで、ポートあたり最大 3967 の VLAN を可能にします。
-
ポートあたり最大 3967 の VLAN を持つ最大 48 のインターフェイスをサポートします。
-
隔離されたインターフェイス上のすべての VLAN は転送状態になります。
-
スイッチは、スイッチポート分離インターフェイスでは STP BPDU を送信しません。
スイッチポート分離機能の詳細
トランク インターフェイスは複数のVLANを伝送できます。スイッチポート独立モードで設定されたトランク インターフェイスでは、インターフェイスごとに複数のVLANを設定できます。場合によっては、ポートあたりのVLANの数を増やす必要もあるでしょう。VLAN 単位スパニング ツリー(PVST)の論理ポートの規模と、複数スパニング ツリー(MST)の仮想ポート数は制限される場合があります。トランク インターフェイスで分離されたスイッチポートを設定することで、Cisco Nexus 9000 ポートフォリオのスイッチ上で、ポートあたり最大 3967 の VLAN を使用して最大 48 のインターフェイスを設定できます。
分離インターフェイスのメンバー VLAN を変更すると、これらのインターフェイスのすべての VLAN が転送状態に移行します。スイッチポート分離機能はホスト インターフェイスでのみサポートされます。これは、これらのポートでスパニング ツリーが実行されていないためであり(スイッチが STP BPDU を送信しないため)、他のネットワーク デバイスを接続するとネットワーク内にループが発生する可能性があるためです。スイッチポート分離機能は、物理インターフェイス、ポート チャネル、および vPC でサポートされます。スイッチポート分離機能には、次の制限事項があります。
-
Per-VLAN Rapid Spanning Tree(PVRST)および分離 VLAN をサポートします。同じ VLAN で一部のポートを分離モードにし、他のポートでは Rapid Per-VLAN Spanning Tree(RPVST)を実行することができます。
-
同じ VLAN を持つ他のポートで実行される高速スパニングツリープロトコル(RSTP)がサポートされています。
-
FEX HIF、FEX ファブリック インターフェイス、別のネットワーク デバイスが接続されているインターフェイスではサポートされません。
-
最大 3967 の VLAN が設定された最大 48 のポートをサポートします
-
vPC 環境で使用する場合、設定に一貫性がないと、vPC タイプ 1 の不整合チェックがトリガーされます。
-
ポート チャネル メンバーには、同じスイッチポート分離設定が必要です。
デフォルト インターフェイス
デフォルト インターフェイス機能を使用して、イーサネット、ループバック、VLAN ネットワーク、トンネル、およびポートチャネル インターフェイスなどの物理インターフェイスおよび論理インターフェイスの両方に対する設定済みパラメータを消去できます。
(注) |
最大 8 ポートがデフォルト インターフェイスに選択できます。デフォルトのインターフェイス機能は、管理インターフェイスに対しサポートされていません。それはデバイスが到達不能な状態になる可能性があるためです。 |
スイッチ仮想インターフェイスおよび自動ステート動作
スイッチ仮想インターフェイス(SVI)は、デバイス内の VLAN におけるブリッジング機能とルーティング機能の間に位置する論理インターフェイスであり、その動作状態は、当該 VLAN に属するポートの STP 転送状態によって制御されます。
SVI 自動ステートの動作
Cisco NX-OS では、スイッチ仮想インターフェイス(SVI)は、デバイスの VLAN のブリッジング機能とルーティング機能間の論理インターフェイスを表します。
このインターフェイスの動作状態は、その対応する VLAN 内のさまざまなポートの状態によって決まります。VLAN の SVI インターフェイスは、その VLAN 内の少なくとも 1 個のポートがスパニングツリー プロトコル(STP)のフォワーディング ステートにある場合に稼働します。同様に、このインターフェイスは最後の STP 転送ポートがダウンするか、別の STP 状態になったとき、ダウンします。
SVI 自動ステート除外
SVI 自動ステート除外機能は、SVI ステート計算から特定のポートおよびポート チャネルを除外し、除外されたポートが稼働していても、 VLAN 内の他のすべてのポートがダウンしている場合は SVI がダウンするようにします。
SVI 自動ステート除外の詳細
一般的に、VLAN インターフェイスに複数のポートがある場合、VLAN 内のすべてのポートがダウンすると、SVI はダウン状態になります。SVI 自動ステート除外機能を使用して、SVI が同じ VLAN に属する場合でも、SVI のステータス(アップまたはダウン)を定義すると同時に特定のポートおよびポート チャネルを除外することができます。たとえば、除外されたポートまたはポート チャネルがアップ状態であり、別のポートが VLAN 内でダウン状態である場合でも、SVI 状態はダウンに変更されます。
(注) |
SVI 自動ステート除外機能は、スイッチド物理イーサネット ポートおよびポート チャネルに対してのみ使用できます。 |
SVI 自動ステートのディセーブル化
SVI 自動ステート ディセーブル機能は、対応する VLAN のポートが STP フォワーディング ステートであるかどうかに関係なく、 SVI の稼働状態を維持します。また、この機能はシステム全体で、または個別の SVI ごとに設定できます。
SVI 自動ステート ディセーブル化の詳細
自動ステートのディセーブル化機能を設定して、対応する VLAN 内にアップ状態のインターフェイスがない場合でも SVI をアップ状態に保持することができます。この機能は、システム(すべての SVI 向け)または個々の SVI に対し設定できます。
高可用性
ハイ可用性機能により、Cisco Nexus 9000 シリーズ スイッチのレイヤ 2 インターフェイスの継続的なネットワーク運用と冗長性が保証されます。
ハイ アベイラビリティ機能の詳細については、『Cisco Nexus 9000 Series NX-OS High Availability and Redundancy Guide』を参照してください。
カウンタ値
設定、パケット サイズ、増分カウンタ値、およびトラフィックについては、次の情報を参照してください。
|
設定 |
パケット サイズ |
増分カウンタ |
トラフィック |
|---|---|---|---|
|
L2 ポート:MTU 設定なし |
6400 および 10000 |
ジャンボ、ジャイアント、および入力エラー |
Dropped |
|
L2 ポート:ネットワーク QoS 設定のジャンボ MTU 9216 |
6400 |
Jumbo |
Forwarded |
|
L2 ポート:ネットワーク QoS 設定のジャンボ MTU 9216 |
10000 |
ジャンボ、ジャイアント、および入力エラー |
Dropped |
|
network-qos 設定のデフォルト レイヤ 3 MTU およびジャンボ MTU 9216 のレイヤ 3 ポート |
6400 |
Jumbo |
パケットは CPU にパントされ(CoP P設定の対象)、フラグメント化されてから、ソフトウェアによって転送されます。 |
|
network-qos 設定のデフォルト レイヤ 3 MTU およびジャンボ MTU 9216 のレイヤ 3 ポート |
10000 |
ジャンボ、ジャイアント、および入力エラー |
Dropped |
|
network-qos 設定のジャンボ レイヤ 3 MTU およびジャンボ MTU 9216 のレイヤ 3 ポート |
6400 |
Jumbo |
フラグメンテーションなしで転送されます。 |
|
network-qos 設定のジャンボ レイヤ 3 MTU およびジャンボ MTU 9216 のレイヤ 3 ポート |
10000 |
ジャンボ、ジャイアント、および入力エラー |
Dropped |
|
ジャンボ レイヤ 3 MTU およびデフォルト L2 MTU 設定のレイヤ 3 ポート |
6400 および 10000 |
ジャンボ、ジャイアント、および入力エラー |
Dropped |
(注) |
|
 フィードバック
