古いバージョンにダウングレードする前に確認すべきチェックリスト項目と、Cisco APIC 6.2(1) 以降からのダウングレードの特定の手順の概要を示します。
一般に、古いバージョンにダウングレードする場合は、アップグレードには同じチェックリストを適用します。また、新しいハードウェアまたはソフトウェア機能が古いバージョンでサポートされているかどうかも確認します。このような機能を使用する場合は、ダウングレードの前に構成を無効または変更します。そうしないと、古いバージョンにダウングレードした後に一部の機能が動作しなくなる可能性があります。この変更は、すべてのリリースに適用されます。
機能の互換性確認
ダウングレード前に確認すべき機能の例を次に示します。このリストは包括的なものではありません。リリース ノートまたは構成ガイドを参照して、使用している機能が古いリリースでサポートされていることを確認します。
-
Cisco Application Policy Infrastructure Controller(APIC)にログインする際の認証方式として DUO アプリケーションを使用する機能が、 Cisco APICリリース 5.0 (1)で導入されました。リリース 5.0(1) を実行していて、デフォルトの認証方式として [DUO] が設定されていて、リリース 5.0 (1) から以前のリリースに DUO がサポートされていない場合は、その後で、リリース 5.0 (1) より前のリリース (ローカル、LDAP、RADIUS など) にデフォルトの認証方式を変更することを推奨します。この状況でダウングレードする前にデフォルトの認証方式を変更しない場合は、ダウングレード後にフォールバック オプションを使用してログインする必要があります。その後、認証方式をリリース5.0(1) より前に使用可能なオプションに変更する必要があります。
に移動し、ページの )[デフォルト認証 (default authentication)] エリアの [Realm (領域)] フィールドの設定を変更して、システムをダウングレードする前にデフォルトの認証方式を変更します。また、ダウングレード後に、手動で DUO ログイン ドメインを削除する必要があります。
- 4.2(6) リリース以降、SNMPv3 は Secure Hash Algorithm-2(SHA-2)認証タイプをサポートします。Cisco APIC リリース 4.2(6) 以降を実行していて、SHA-2 認証タイプを使用している場合、Cisco APIC リリース 4.2 (6) から前のリリースにダウングレードすると、ダウングレードがブロックされ、次のエラーメッセージが表示されます。
SHA-2 認証タイプはサポートされていません。認証タイプを MD5 に変更するか、対応する SNMPv3 ユーザを削除して続行するかを選択できます。
-
Cisco APICのコンテナ ブリッジ IP アドレスの変更は、Cisco APICリリース 4.2(1)以降でのみサポートされます。AppCenter の Cisco APIC のコンテナ ブリッジ IP アドレスがデフォルト以外の IP アドレスで設定されている場合は、4.2(1)よりも古いバージョンにダウングレードする前に、デフォルトの172.17.0.1/16 に戻します。
-
[テナント(Tenants)] のインバンドおよび/またはアウトオブバンド EPG のスタティック ルート(MO:mgmtStaticRoute)は、Cisco APICリリース 5.1 以降でのみサポートされます。この設定を削除し、必要なサービスがダウングレード前に他の手段で到達可能であることを確認します。
-
新しく追加されたマイクロセグメンテーション EPG 設定は、サポートしていないソフトウェア リリースにダウングレードする前に削除する必要があります。
-
リーフ スイッチから始まるファブリックをダウングレードすると、障害コード F 1371 の policy-deployment-failed のような障害が発生します。
-
FIPS をサポートしているリリースから FIPS をサポートしていないリリースにファームウェアをダウングレードする必要がある場合、最初に Cisco ACI ファブリックで FIPS を無効にして、FIPS 設定の変更のためファブリック内のすべてのスイッチをリロードする必要があります。
-
エニーキャストサービスを Cisco ACI ファブリックで設定している場合は、Cisco APIC 3.2(x) から前のリリースにダウングレードする前に、外部デバイスでエニーキャストゲートウェイ機能を無効にしてエニーキャストサービスを停止する必要があります。
-
Cisco APIC 3.0(1) より前のリリースにダウングレードする前に、CiscoN9K-C9508-FM-E2 ファブリックモジュールを物理的に削除する必要があります。同じことが、サポートされているバージョンの新しいモジュールにも適用されます。
-
Cisco APIC リリース 4.0(1) 以降からリリース 3.2(x) 以前のものにダウングレードする場合、リリース間でサポートされる QoS クラスの違いにより、ファブリックで小規模のトラフィックドロップが発生する可能性があります。詳細については、CSCwa32037 を参照してください。
-
リモートリーフスイッチを展開している場合、Cisco APIC ソフトウェアをリリース 3.1(1) またはそれ以降からリモートリーフスイッチ機能をサポートしていない前のリリースにダウングレードする場合は、ダウングレードする前にノードの使用を停止する必要があります。リモート リーフ スイッチのダウン グレードの前提条件に関する詳細は、「Cisco APIC レイヤ 3 ネットワー キング設定ガイド 」の「リモート リーフ スイッチ」の章を参照してください 。
-
次の条件が満たされている場合、
-
5.2(4) リリースを実行中で、Cisco APIC で 1 つまたは複数のシステム生成ポリシーが作成されている場合。
-
Cisco APIC を 5.2(4) リリースからダウングレードし、次に 5.2(4) リリースにアップグレード直した場合。
この場合、次のいずれかの動作が発生します。
-
Cisco APIC が作成しようとしているシステム生成ポリシーと同じ名前とパラメータを持つポリシーが見つかった場合、Cisco APIC ではそのポリシーの所有権を取得するため、ポリシーは変更できません。これは、5.2(4) リリースからダウングレードした後で、ポリシーを変更しなかった場合に発生します。
-
Cisco APIC で Cisco APIC が作成しようとしているシステム生成ポリシーと同じ名前のポリシーが見つかったがパラメータが異なる場合、 Cisco APIC ではそのポリシーをカスタムポリシーと見なし、ポリシーを変更できます。これは、5.2(4) リリースからダウングレードした後で、ポリシーを変更した場合に発生します。
この動作のため、5.2(4) リリースからダウングレードした後は、システム生成ポリシーを変更しないでください。
-
-
Transport Layer Security (TLS) バージョン 1.3 をサポートする Cisco APICリリースからダウングレードし、管理アクセス ポリシーで TLS 1.3 を有効にしていて、ターゲットの Cisco APIC リリースが TLS 1.3 をサポートしていない場合は、TLS 1.3 を無効化して、代わりに TLS 1.2 を有効にする必要があります。
-
イメージをダウングレードする前に、Cisco APIC に接続されているサポートされていないリーフ スイッチをデコミッションし、ケーブルをファブリックの一部である他のリーフ スイッチに移動する必要があります。
-
Cisco APIC6.0(2)リリース以降で、クラスタの検出モードが「strict」に設定されていて、4.2 以前のリリースにダウングレードする場合は、最初に検出モードを「permissive」に変更する必要があります。
-
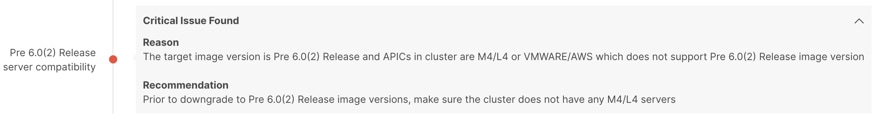
APIC-M4/L4 サーバは、 Cisco APIC 6.0(2) リリース以降および 5.3(1) リリース以降でサポートされています。ただし、6.0(2) または 6.0(3) リリースから 5.3 リリースにダウングレードすると、APIC-M4/L4 サーバがサポートされていないことを示すアップグレード前の検証警告が表示されます。この場合、警告は無視してかまいません。
次のスクリーンショットは、このアップグレード前の検証警告の例を示しています。
Cisco APIC 6.2(1) 以降から Cisco APIC 6.2(1) より前へのダウングレード プロセス
Cisco APIC リリース 6.2(1) で導入されたアップグレードと最適化(一元化されたオーケストレーションや高速なリブート プロセスを含む)により、6.2(1) 以降のバージョンから 6.2(1) よりも前のリリースへのダウングレードはサポートされていません。
緊急にダウングレードを実行する必要がある場合(たとえば、アップグレード後に問題が発生し、ロールバックが必要な場合)、Cisco TAC のサポートが必要です。次に、ガイドするプロセスの例を示します。
ダウングレード手順(Cisco TAC の支援を利用する場合):
-
APIC とスイッチが 6.2 より前のリリースを実行していることを確認します。
-
「 Cisco ACI 構成ファイル:インポートおよびエクスポート」「グローバル AES 暗号化」の説明に従って、構成のバックアップ(AES暗号化キーを含む)をエクスポートします。
-
APIC(および必要に応じてスイッチ)を 6.2(1) 以降のリリースにアップグレードします。
-
問題が発生し、ロールバックが必要な場合は、APIC1 で
cat /data/data_admin/sam_exported.configコマンドを実行して、ファブリック全体の設定を保存します。 -
6.2 より前のリリースのISOを使用してすべての APIC を再イメージ化します。この段階では、スイッチを変更しないでください。
-
APIC クラスタを復旧するには、Cisco TAC にお問い合わせください。TAC は、ステップ 2 の構成のバックアップと AES キーを使用します。この APIC クラスタ リカバリ プロセスは、Cisco TAC でのみ実行できます。
-
スイッチをリリース 6.2(1) 以降にもダウングレードした場合、「 GUIを使用したAPICリリース 5.1 以降でのアップグレードまたはダウングレード」で説明されている手順を使用して、6.2 より前のバージョンにダウングレードします。
代替手順
トラフィックの中断が許容される場合(ラボ環境など)、Cisco TAC の支援なしでファブリックを再構築できます。
-
次を実行して、ファブリック全体の設定をパスワードを保存します
APIC1 での 。cat /data/data_admin/sam_exported.config -
6.2 より前の構成のバックアップと対応する AES キーを準備します。
構成バックアップがない場合、すべてのスイッチを再検出し、すべてのポリシーを手動で再構成する必要があります。
-
APIC とスイッチの両方をクリーンに初期化(初期設定にリセット)します。
-
APIC GUI からすべてのスイッチをデコミッションするには、[デコミッションと削除(Decommission and Remove)] オプションを活用します。
-
取り外し後、
acidiag touch setupおよびacidiag rebootコマンドを使用して、すべての APIC を初期化します。
-
-
6.2 より前の ISO を使用して各 APIC を再イメージ化します。
-
保存した設定を使用して APIC1 の初期セットアップを完了します。
-
6.2 より前の構成のバックアップと AES キーをインポートして、 APIC1 を復元します。
-
すべてのスイッチが自動的に検出されて登録され、残りの APIC はクラスタに参加します。さらにサポートが必要な場合は、Cisco TAC に連絡してください。
-
スイッチも 6.2(1) 以降にアップグレードされている場合は、「GUI を使用した APIC リリース 5.1 以降でのアップグレードまたはダウングレード」で説明ダウングレードれている手順を使用して、6.2 より前のバージョン にAPICグレードします。
6.2 より前および 6.2(1) 以降のリリースが拡張混合バージョンをサポートしており、スイッチのみがロールバックを必要とする場合は、「混合バージョンで許可される操作」ドキュメントで説明されている、「混合 バージョンをサポートする古いバージョン」へのダウングレードのみのスイッチの 手順を実行できます。