可視性は、エンドポイントを保護するための最初のステップです。Cisco AI エンドポイント分析は、エンドポイントと Internet of Things(IoT)デバイスの識別とプロファイリングに役立つエンドポイント可視性ソリューションです。Cisco
AI エンドポイント分析エンジンを使用すると、さまざまなソースからネットワーク経由で受信したテレメトリ情報を使用して、エンドポイントにラベルを割り当てることができます。
Cisco AI エンドポイント分析で使用できるプロファイリングラベルは、エンドポイントタイプ、ハードウェアモデル、製造元、およびオペレーティング システム タイプです。これは多要素分類と呼ばれます。
Cisco AI エンドポイント分析は、潜在的に危険なエンドポイントやデバイスを特定して対処することを可能にする信頼スコアなどの機能により、ネットワークにおける繊細な可視化と処置を実現します。Cisco AI エンドポイント分析の GUI から
Cisco ISE を介して ANC ポリシーを適用することにより、潜在的なリスクを管理することもできます。Cisco AI エンドポイント分析でエンドポイントのランダムおよび変更 MAC アドレスの問題をモニターして回避し、MAC アドレスの代わりに「DUID」と呼ばれる一意の属性を使用してエンドポイントを正確に識別することができます。
Cisco AI エンドポイント分析は、さまざまなソースからエンドポイントテレメトリを収集するのに役立ちます。主要なソースは、Network-Based Application Recognition(NBAR)メカニズムです。NBAR メカニズムは、Cisco
Catalyst 9000 シリーズ スイッチ(アクセスデバイス)に組み込まれていて、ディープ パケット インスペクション(DPI)を実行します。Cisco AI エンドポイント分析は、Cisco DNA トラフィック テレメトリ アプライアンスからテレメトリを受信することもできます。
Cisco AI エンドポイント分析を使用すると、さまざまなネットワークデバイスからのデータインフローが可能になり、エンドポイントをより高い精度で容易に識別してプロファイリングし、異常に対処する機能が拡張されます。Cisco AI エンドポイント分析では、さまざまなエンドポイント情報を集約し、そのデータを使用してエンドポイントをプロファイリングできます。エンドポイントのプロファイリング後、AI
と機械学習アルゴリズムを使用して、さまざまな方法を直感的に活用することで不明なエンドポイントの数を減らすこともできます。
Cisco AI エンドポイント分析の主な機能
Cisco AI エンドポイント分析ダッシュボード
Cisco AI エンドポイント分析ダッシュボードでは、ネットワークに接続されているエンドポイントの全体像を確認できます。既知のエンドポイント、不明なエンドポイント、プロファイリングされたエンドポイント、プロファイリングされていないエンドポイントの数を表示できます。インテリジェントなプロファイリング提案を表示して、エンドポイントのプロファイリングと管理をどのように強化できるかを確認することもできます。
機械学習機能を使用したネット内の不明なエンドポイントの削減
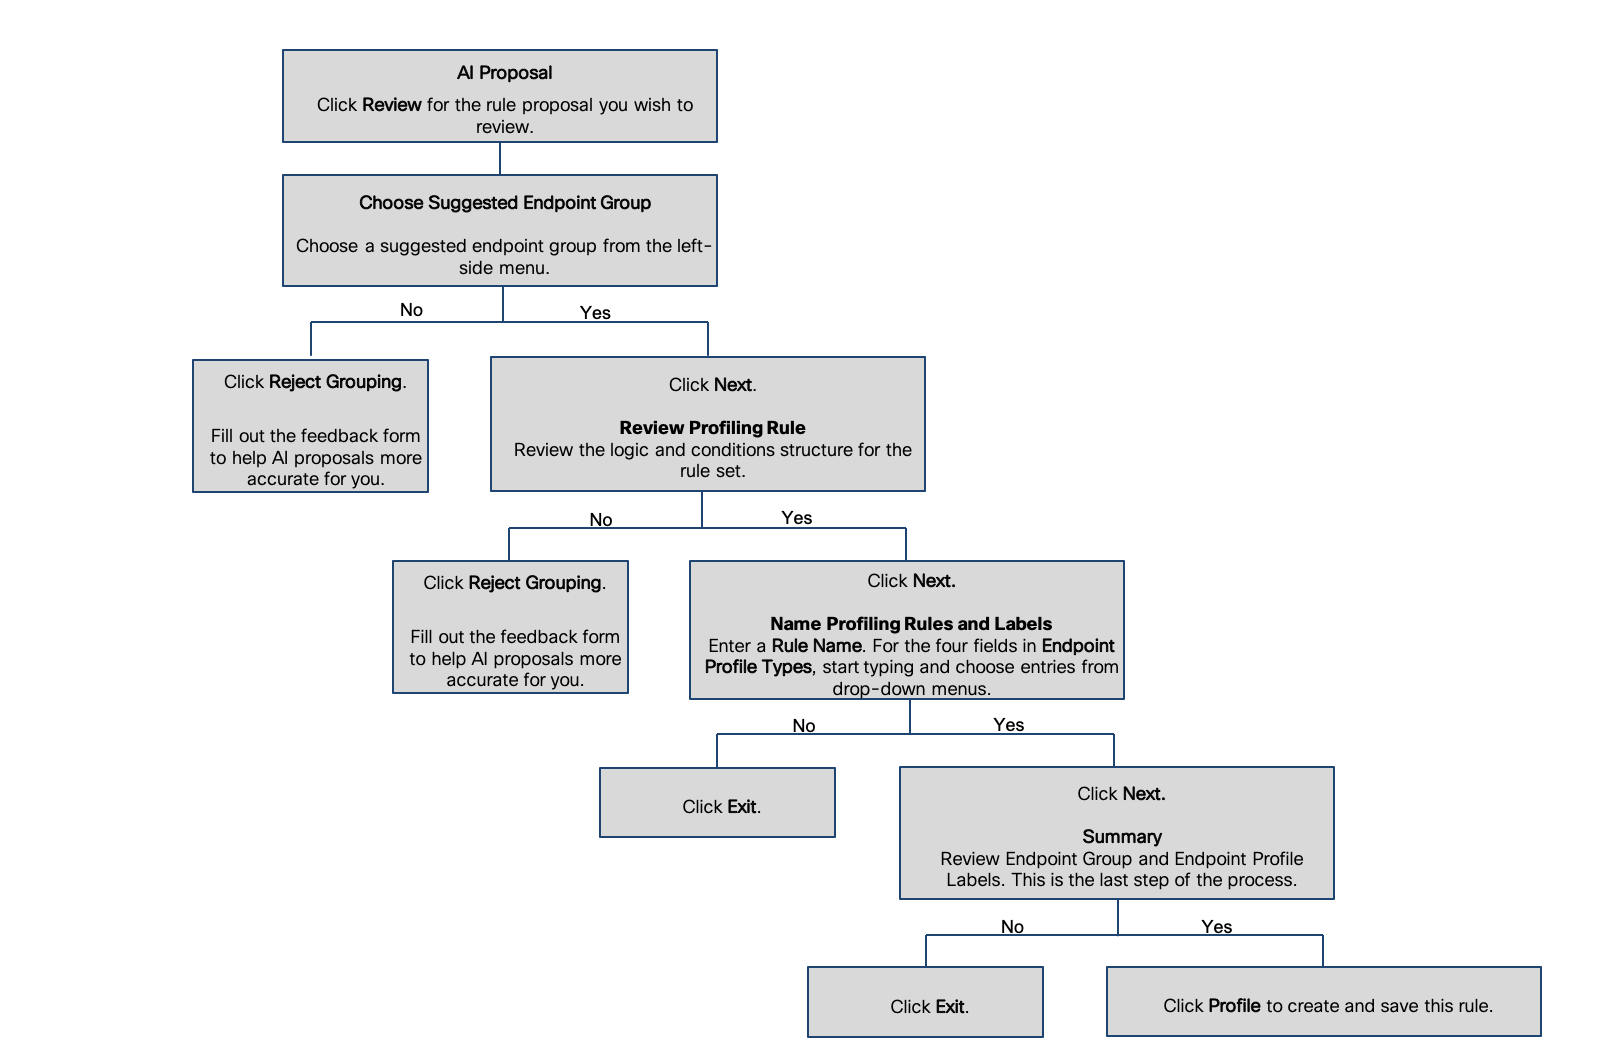
Cisco AI エンドポイント分析では、エンドポイントのグループ化で学習した情報に基づいてプロファイリング提案が提供されます。このような提案を使用して、ネットワーク内の不明なエンドポイントやプロファイリングされていないエンドポイントの数を減らすことができます。
Cisco DNA トラフィック テレメトリ アプライアンスに接続されたアクセススイッチのスイッチドポートアナライザ(SPAN)受信ポートで CBAR を有効にするには、次のコマンドを使用します。
ip nbar protocol-discovery
テレメトリアプライアンスに接続されているすべてのエンドポイントが Cisco AI エンドポイント分析に表示されるわけではありません。Cisco DNA アシュアランス で管理されるネットワーク アクセス デバイス(NAD)にも接続されているエンドポイントのみが、Cisco AI エンドポイント分析に表示されます。
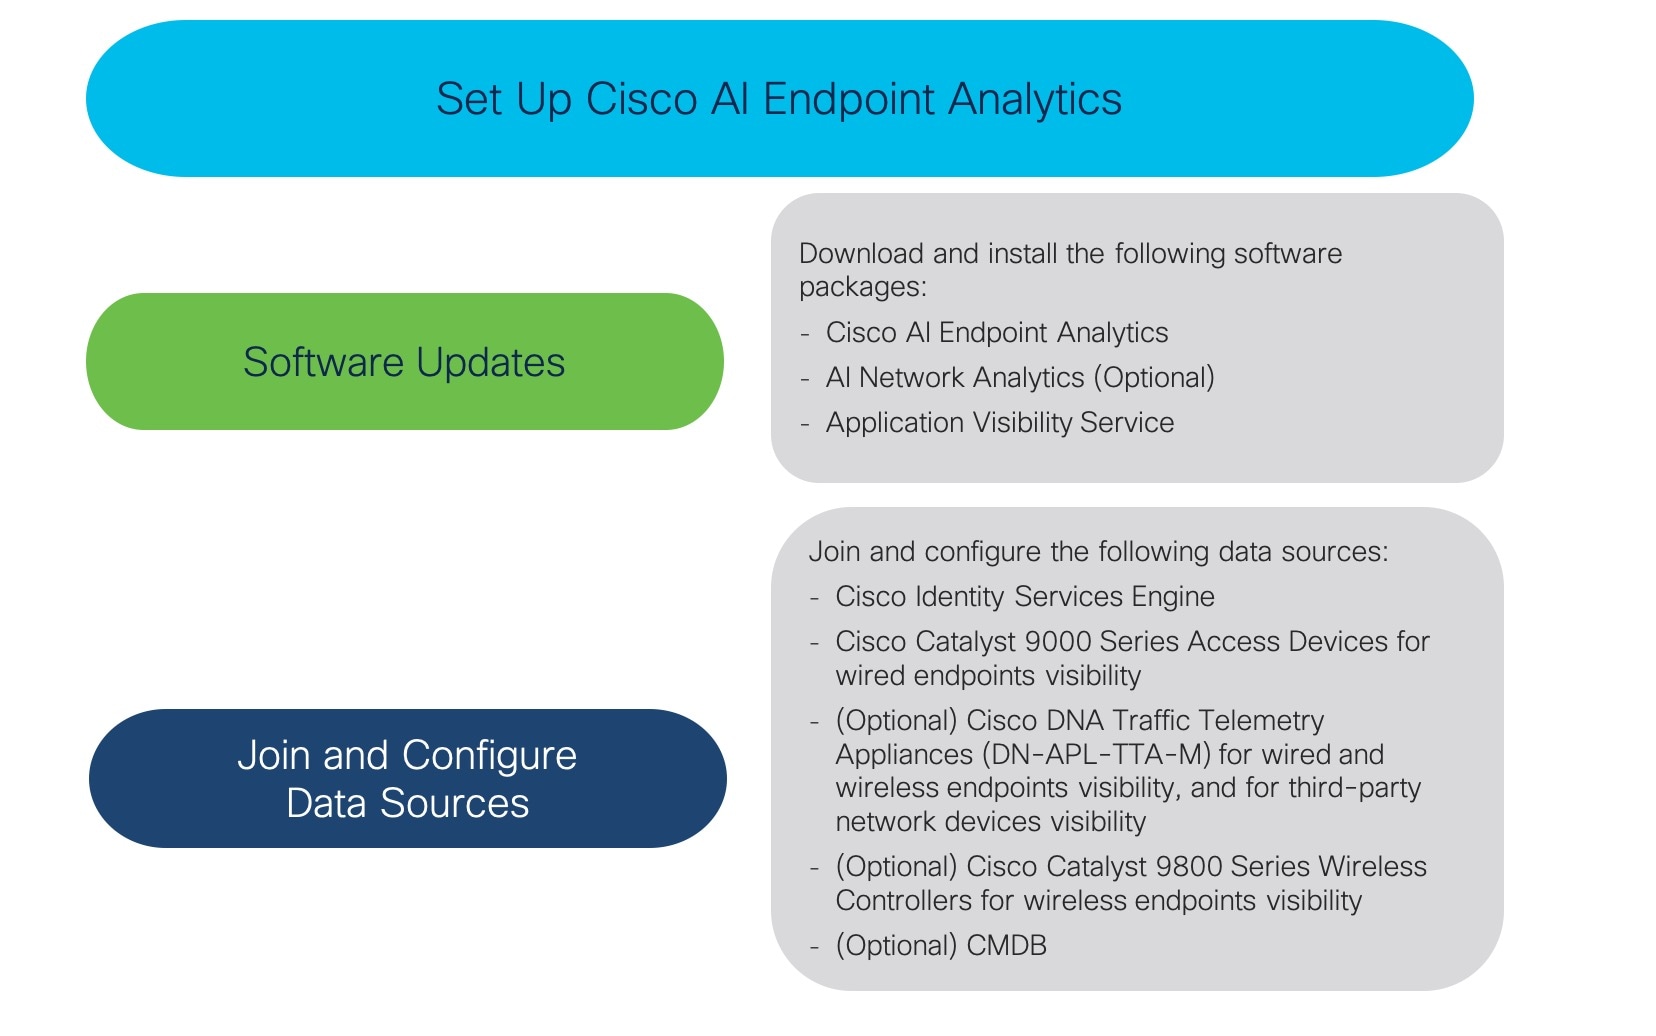
(任意)Cisco DNA Center で ServiceNow を有効にします。
ServiceNow を Cisco DNA Center に接続した後に、Cisco DNA Center の [Menu]アイコン()をクリックし、[Platform] > [Manage] > [Bundles] を選択します。
AI ベースのエンドポイントグループ化、カスタム プロファイリング ルール自動化、およびエンドポイントラベルに関する提案を受け取るには、また、ネットワーク内のスプーフィングされている可能性のあるデバイスを検出するには、[Cisco AI Analytics]
ウィンドウで、必要な設定を有効にする必要があります。
これらの AI ベースの提案を受け取るには、AI ネットワーク分析ソフトウェアをインストールする必要があります。
Cisco DNA Center のメインメニューから、[System] > [Settings] > [External Services] > [Cisco AI Analytics] の順に選択します。
有効にする次の各サービスのトグルボタンをクリックします。
AI エンドポイント分析:AI ネットワーク分析は、機械学習を利用してネットワークのインテリジェンスを推進し、ネットワークパフォーマンスを効果的に改善して問題解決を加速できるようにします。AI ネットワーク分析は、ネットワークの動作を分析し、ネットワーク環境に適応することで、ノイズや誤検出を大幅に削減します。
AI スプーフィング検出:AI スプーフィング検出は、動作モデルに基づいてスプーフィングされているエンドポイントを識別します。モデルは現在、デバイスから収集されたフロー情報を使用して構築されています。[Send data to help Cisco improve the
model] トグルボタンを有効にすることにより、シスコによるデータ収集を可能にすることもできます。これにより、シスコによって動作モデルがさらに強化されます。
Cisco AI エンドポイント分析は、スマートグループ化アルゴリズムを使用して、ネットワーク内で類似するプロファイリングデータを持つ不明なエンドポイントをグループ化します。AI エンドポイント分析を有効にした場合、次のタイプのルール提案が表示されます。これらのルール提案は、次のようにエンドポイントクラスタから学習した内容に基づいています。
このダッシュレットには、ネットワーク内のプロファイルが欠落しているエンドポイントの数が、プロファイルラベルタイプで分類されて表示されます。表示される数は一部重複しています。たとえば、エンドポイントに OS タイプとハードウェアモデルの両方の情報がない場合、そのエンドポイントは両方のラベルの数に含まれます。
必要な [View Known Profiles] ボタンをクリックして、[All Endpoints] ビューに表示されるエンドポイントのリストをフィルタ処理することもできます。エンドポイントタイプ、ハードウェア製造元、ハードウェアモデル、および OS タイプでエンドポイントのリストをフィルタ処理できます。
[Details] タブには、Cisco DNA Center リリース 2.2.2 以降の次の新しいフィールドが Cisco ISE から受信した詳細とともに表示されます。
[Authentication Status]:このフィールドには、エンドポイントが Cisco ISE で認証された場合は [Started]、そうでない場合は [Disconnected] と表示されます。
[Authorization Profile]:Cisco ISE のエンドポイントに設定されている認証ポリシーがここに表示されます。
[Scalable Group Tag]:Cisco ISE のエンドポイントに設定されたスケーラブルグループタグがここに表示されます。
これらの属性の詳細については、使用する Cisco ISE リリースの Cisco ISE 管理者ガイド [英語] を参照してください。
Cisco DNA Center リリース 2.2.2 以降では、エンドポイントの詳細を示すスライドイン ダイアログボックスに [Trust Score] タブがあります。このタブには、エンドポイントの信頼スコアを示すさまざまな要因の詳細が表示されます。エンドポイントの信頼スコアを参照してください。
Cisco DNA Center リリース 2.2.3 以降では、[Details] タブに [Previous MAC Addresses] エリアがあり、MAC ランダム化機能が有効になっているエンドポイントで使用された MAC アドレスが表示されます。ランダムおよび変更 MAC アドレスを持つエンドポイントの信頼スコアを参照してください。
登録済みのエンドポイントがネットワークの一部ではなくなった場合は、Cisco AI エンドポイント分析から削除できます。
手順
ステップ 1
削除するエンドポイントの MAC アドレスの横にあるチェックボックスをオンにします。
ステップ 2
[Actions] をクリックします。
ステップ 3
[Delete Endpoint] をクリックします。
次のメッセージが表示されます。
「Do you really want to delete the selected endpoint(s)?」
ステップ 4
[Yes] をクリックして、Cisco AI エンドポイント分析からエンドポイントを完全に削除します。
プロファイリングルール
Cisco AI エンドポイント分析のプロファイリングルールを使用すると、共通の属性を組み合わせてエンドポイントをグループ化できます。これらの属性により、エンドポイントタイプ、OS タイプ、ハードウェアモデル、およびハードウェア製造元でエンドポイントを識別できます。プロファイリングルールを使用すると、多くのエンドポイントを簡単に管理できます。
Cisco AI エンドポイント分析は、DPI、メディアプロトコル、医療業界のプロトコルなどを介してネットワークデバイスからプロファイリングデータを受信します。Cisco ISE からのプロファイリングデータは、pxGrid を介して通信されます。これらのプロファイリング属性をデバイスディクショナリで使用してプロファイルルールを作成できます。
プロファイリングルールは、Cisco AI エンドポイント分析の [Profiling Rules] タブで確認できます。このタブの下に表示されるテーブルで、[Rule Name] エントリをクリックすると、割り当てられたプロファイルと使用される属性が表示されます。
Cisco AI エンドポイント分析でエンドポイントをプロファイリングするために使用されるプロファイリングルールは次のとおりです。
システムルール
シスコの規則
Cisco AI ルール
ルールの優先順位付け
Cisco AI エンドポイント分析のプロファイリングルールには優先順位があります。プロファイリングルールの実行は、このルールの優先順位に従って、精度の高いエンドポイントをプロファイリングします。
Cisco AI エンドポイント分析ではユーザー入力がプライマリであるため、プロファイリングルールの優先順位は次のようになります。
カスタム プロファイリング ルールと Cisco AI ルールを移行するには、.json ファイルをインポートします。
手順
ステップ 1
[Profiling Rule] ウィンドウで、[Actions] をクリックします。
ステップ 2
[Import Profiling Rules] を選択します。
ステップ 3
[Choose a file] をクリックし、システムの .json ファイルを参照します。
ステップ 4
[OK]をクリックします。
プロファイリングルールのエクスポート
Cisco AI エンドポイント分析からカスタムルールおよび Cisco AI プロファイリングルールをエクスポートしてバックアップできます。[Export Profiling Rules] オプションは、使用可能なすべてのカスタムルールと Cisco
AI プロファイリングルールをエクスポートします。ルールを選択してエクスポートすることはできません。
手順
ステップ 1
[Profiling Rules] ウィンドウで、[Actions] をクリックします。
ステップ 2
[Export Profiling Rules] を選択します。
ステップ 3
[Yes] をクリックして、すべてのカスタムルールと ML プロファイリングルールをエクスポートします。終了するには、[No] をクリックします。
(注)
同じファイルを Cisco AI エンドポイント分析に再度インポートできます。
階層
Cisco AI エンドポイント分析階層は、エンドポイントタイプに基づいてエンドポイントの論理グループを作成するのに役立ちます。エンドポイントのカテゴリとサブカテゴリを作成すると、エンドポイントの可視性に焦点が当てられ、許可プロセスが簡素化されます。
 )をクリックし、

 フィードバック
