ソリューションの概要

Catalyst Center on ESXi は、仮想環境で Catalyst Center アプリケーションをサポートする新しいフォームファクタです。仮想フォームファクタにより、Catalyst Center の迅速な導入と運用が可能になります。

Catalyst Center on ESXi は、Catalyst Center プラットフォーム と同様の一元化された直感的な管理を提供します。

このガイドでは、Catalyst Center on ESXi を設計、展開、および運用するための技術的なガイダンスについて説明します。
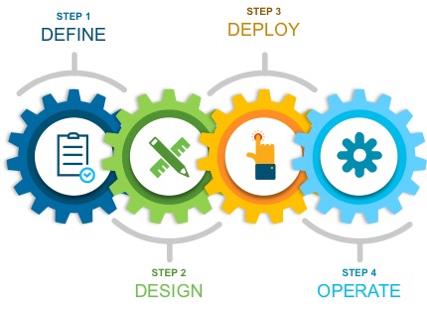
実装フローでは、定義、設計、展開、および運用の 4 つの主要な手順を示します。

このガイドは、次の主要な項で構成されています。

  • 「ソリューションの概要」では、Catalyst Center on ESXi の概要を示します。

  • 「設計と前提条件」では、Catalyst Center on ESXi を展開するための VMware ESXi の前提条件について説明します。仮想アプライアンス(VA)を作成するための要件、サポートされるスケール、遅延、および帯域幅、ランチャーツールの要件、Catalyst Center on ESXi の展開用にネットワーク インターフェイス、NTP、および DNS サーバーを設定する方法などです。ランチャーツールは、VA の展開と設定に使用されるシスコの内部ユーティリティです。

  • Catalyst Center on ESXi の展開」では、Catalyst Center on ESXi の展開、さまざまな設定方法、導入後の設定、認証サーバーとポリシーサーバーの設定、 vSphere を使用した高可用性(HA)の設定、ローカルディスクと NFS サポートを使用したバックアップと復元、アプリケーションとソフトウェアの管理、Catalyst Center 内のさまざまなユーザーロールの管理について説明します。

  • 「運用:モニタリングとトラブルシューティング」では、ESXi 上に展開された Catalyst Center VA をモニターおよびトラブルシュートする方法について説明します。

このガイドの対象読者は、Catalyst Center アプライアンスを持たずに、Catalyst Center を使用してネットワークを管理するネットワーク設計エンジニアとネットワーク運用担当者です。

設計と前提条件

このセクションでは、Catalyst Center on ESXi の設計と前提条件について説明します。

  • 展開の前提条件

  • サポートされるスケール

  • Catalyst Center on ESXi の証明書の管理

  • Catalyst Center on ESXi の設定のためのランチャー要件

  • VMware vSphere の準備、エンタープライズ インターフェイスの予約、DNS、NTP、およびプロキシサーバーの準備

  • 制限事項

  • 機能サポート

導入要件

Catalyst Center on ESXi 仮想アプライアンスを正常に展開するには、次の要件を満たす必要があります。VMware vSphere の最もパフォーマンスが重要な領域を対象とするパフォーマンスのヒントについては、次を参照してください。

仮想マシンの最小要件

表 1. 仮想マシンの最小要件
機能 説明

仮想化プラットフォームおよびハイパーバイザ

VMware vSphere(ESXi および vCenter Server を含む)7.0.x 以降とすべてのパッチ。

プロセッサ

Intel 2.1 GHz 以降の CPU。

64 GHz が予約された 32 の vCPU を VM 専用にする必要があります。

Memory

256 GB が予約された 256 GB の DRAM を VM 専用にする必要があります。

ストレージ

3 TB のソリッドステートドライブ(SSD)。

仮想アプライアンスのバックアップを作成する場合は、追加のデータストア領域も予約してください。詳細については、『Cisco Catalyst Center on ESXi Administrator Guide』の「Backup Server Requirements」を参照してください。

I/O 帯域幅

180 MB/sec。

IOPS(1 秒当たりの入出力処理)レート

2000 ~ 2500(5 ミリ秒未満の I/O 完了遅延)。

遅延

Catalyst Center on ESXi からネットワークデバイス接続まで:200 ミリ秒。

スケール番号

次の表に、Catalyst Center on ESXi がサポートするデバイスおよびサイト要素の数を示します。

表 2. 非ファブリック展開のスケール値
ネットワークコンポーネント サポートされる最大数

アクセスポイント

4000

デバイス

1000

エンドポイント

25,000

サイト要素

2500

表 3. ファブリック展開のスケール値
ネットワークコンポーネント サポートされる最大数

エンドポイント

25,000

デバイス

2000

アクセスポイント

3000

サイト要素

2500

ファブリック単位のサイト規模

ファブリックノード

500

VN

64

IP プール

100

ファブリックおよび非ファブリック展開の場合、ネットワーク管理者が Catalyst Center on ESXi にログインするために最大 10 の同時ユーザー接続がサポートされています。

Catalyst Center VA ランチャーの要件

CC VA ランチャーを使用して仮想アプライアンスを展開および設定する場合は、アプリケーションを実行するマシンが次の要件を満たしている必要があります。

機能 説明

RAM

1 GB

ストレージ

  • 仮想アプライアンスの OVA ファイル用に 40 GB

  • ランチャバンドル用に 50 MB

サポートされるオペレーティング システム

  • Linux:Ubuntu 20.04 以降

  • macOS(Intel および M1):macOS 14 以降

  • Microsoft Windows:Windows 10 以降

スリープ設定

マシンがスリープ状態にならないように設定します。

これらの要件に加えて、次の手順を実行します。

  • CC VA ランチャーを実行するユーザーが、仮想アプライアンスの OVA ファイルを展開し、アプライアンスの仮想マシン設定を変更するために必要な権限を持っていることを確認します。

  • アプリケーションを実行するシステムの HTTP/ネットワークプロキシ設定を指定します(該当する場合)。

サポートされるブラウザ

  • Mozilla Firefox バージョン 65 以降

  • Google Chrome バージョン 72 以降

トポロジ

Catalyst Center ESXi は、オンプレミスデータセンターにあります。
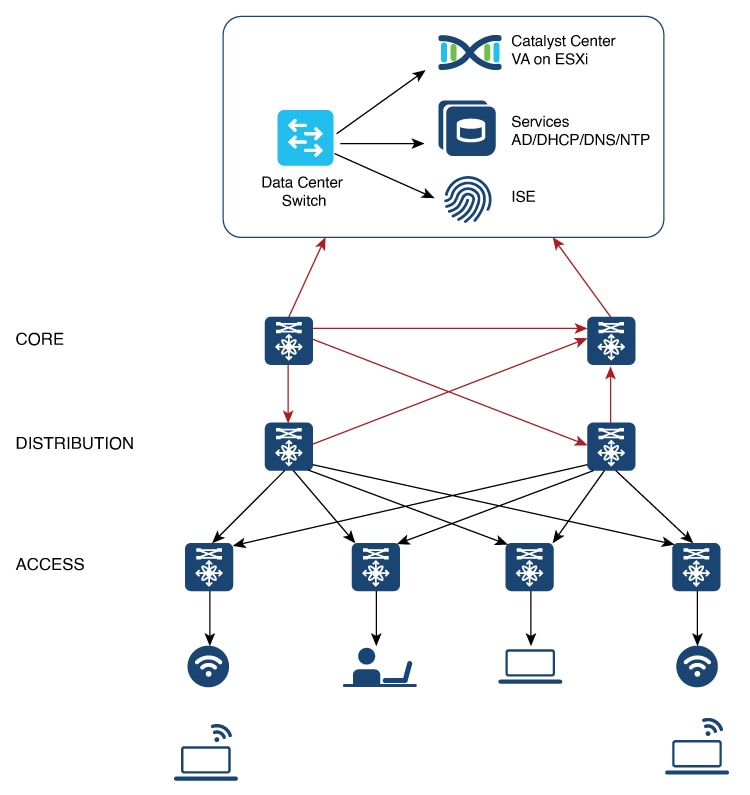
オンプレミスデータセンターの Catalyst Center on ESXi。

展開の準備

VMware vSphere のインストール

Catalyst Center on ESXi を実行するには、VMware vSphere(ESXi および vCenter Server を含む)7.0.x 以降とすべてのパッチが必要です。VMware vSphere のインストールおよび設定プロセスの概要にアクセスするには、ここをクリックします。VMware vSphere をインストールしたら、仮想アプライアンスの OVA ファイルの展開に使用するコンピュータから到達できることを確認します。

エンタープライズ インターフェイスの予約

仮想アプライアンスをセットアップする前に、エンタープライズ ネットワークに接続して通信するための 1 Gbps/10 Gbps エンタープライズ インターフェイスを 1 つ予約します。アプライアンスの設定時に入力する必要があるため、このインターフェイスの IP アドレスを書き留めます。

必要に応じて、Catalyst Center on ESXi GUI にアクセスするために 1 Gbps/10 Gbps 管理ネットワーク インターフェイスを 1 つ予約することもできます。設定する場合は、このインターフェイスの IP アドレスも書き留めます。

次の点に注意してください。

  • クラスタ内インターフェイスの IP アドレスは、事前定義されているため、Maglev 構成ウィザード(デフォルトモードを選択)またはブラウザベースのインストール構成ウィザードを完了するときに入力する必要はありません。

  • Catalyst Center on ESXi は、仮想アプライアンスで使用する 1 つの追加インターフェイスの設定をサポートしています。それを実行する場合は、[Adapter Type] ドロップダウンリストから [VMXNET] を選択してください。そうしないと、アプライアンスの設定が正常に完了しません。詳細については、『vSphere Virtual Machine Administration』の「Add a Network Adapter to a Virtual Machine」のトピックを参照してください。

IdenTrust 証明書チェーンのインポート

Catalyst Center on ESXi の OVA ファイルは、VMware のデフォルトのトラストストアに含まれていない IdenTrust CA 証明書で署名されています。そのため、ウィザードを完了する間に、[Deploy OVF Template] ウィザードの [Review details] ページに、無効な証明書を使用していることが示されます。これを防ぐには、OVA ファイルを展開するホストまたはクラスタに IdenTrust 証明書チェーンをインポートします。

手順

ステップ 1

仮想アプライアンスが存在する VMware ESXi ホストまたはクラスタで、Catalyst Center on ESXi の OVA をダウンロードするためにシスコが指定したものと同じ場所から trustidevcodesigning5.pem をダウンロードします。

ステップ 2

このファイルを解凍します。

ステップ 3

vSphere Web クライアントにログインします。

ステップ 4

[Administration] > [Certificates] > [Certificate Management] を選択します。

ステップ 5

[Trusted Root Certificates] フィールドで、[Add] をクリックします。

ステップ 6

[Add Trusted Root] ダイアログボックスで、[Browse] をクリックします。

ステップ 7

ステップ 1 でダウンロードした証明書チェーン(trustidevcodesigning5.pem)に移動して、それを選択し、[Open] をクリックします。

ステップ 8

[Start Root certificate push to vCenter Hosts] チェックボックスをオンにして、[Add] をクリックします。

証明書チェーンのインポートが成功したことを示すメッセージが表示されます。

[Deploy OVF Template] ウィザードを完了すると、[Review details] ページの [Publisher] フィールドに、信頼できる証明書を使用していることが示されます。


DNS、NTP、およびプロキシサーバーの準備

次の 3 つの項目を指定するように求められます。

  • Catalyst Center on ESXi がドメイン名を IP アドレスに変換するために使用するドメインネームシステム(DNS)サーバー。

  • Catalyst Center on ESXi がクロックの同期に使用する Network Time Protocol(NTP)サーバー。

  • (任意)Catalyst Center on ESXi がインターネット宛ての URL にアクセスするために使用するプロキシサーバー。

仮想アプライアンスを設定する前に、次の手順を実行します。

  • 使用するサーバーが使用可能であり、動作中であることを確認します。

  • NTP サーバーの場合は、その IP アドレスまたはホスト名を取得します。プロキシサーバーの場合は、URL またはホスト名とログイン情報を収集します。

クイック スタート ワークフローの準備

ESXi ホストで仮想マシンを作成し、Catalyst Center on ESXi 仮想アプライアンスを設定すると、クイック スタート ワークフローを完了するように求められます。このワークフローを完了することにより、Catalyst Center on ESXi が管理するデバイスを検出し、それらのデバイスからのテレメトリの収集を有効にします。このワークフローを正常に完了するには、次のタスクを実行する必要があります。

  • 作成する新しい管理者ユーザーのユーザー名とパスワードを決定します。管理者のデフォルトのユーザー名とパスワード(admin/maglev1@3)は、Catalyst Center on ESXi への初回ログイン時にのみ使用する必要があります。


    重要


    このパスワードの変更は、特に Catalyst Center on ESXi 仮想アプライアンスをセットアップするユーザーがその管理者となるユーザーと異なる場合に、ネットワークセキュリティにとって重要です。


  • Cisco.com へのログインに使用するログイン情報を取得します。

  • システムにアクセスする必要があるユーザーを特定します。これらのユーザーについて、そのロールと一意のパスワードおよび権限設定を定義します。

仮想アプライアンスで IPAM サーバーと Cisco Identity Services Engine(ISE)を使用するオプションがあります。これらのいずれかまたは両方を使用する場合は、関連する URL とログイン情報も取得する必要があります。

ストレージ入出力制御の有効化

仮想アプライアンスを展開する予定のデータストアについては、次の手順を実行して、ネットワークで入出力(I/O)の輻輳が発生しているときに、アプライアンスの仮想マシンの I/O が他の仮想マシンよりも優先されるようにします。

手順

ステップ 1

vSphere Client で、仮想アプライアンスを展開する予定のデータストアに移動して、そのデータストアをクリックします。

ステップ 2

[Configure] タブをクリックし、[General] をクリックします。

ステップ 3

[Datastore Capabilities] エリアで、[Edit] をクリックします。
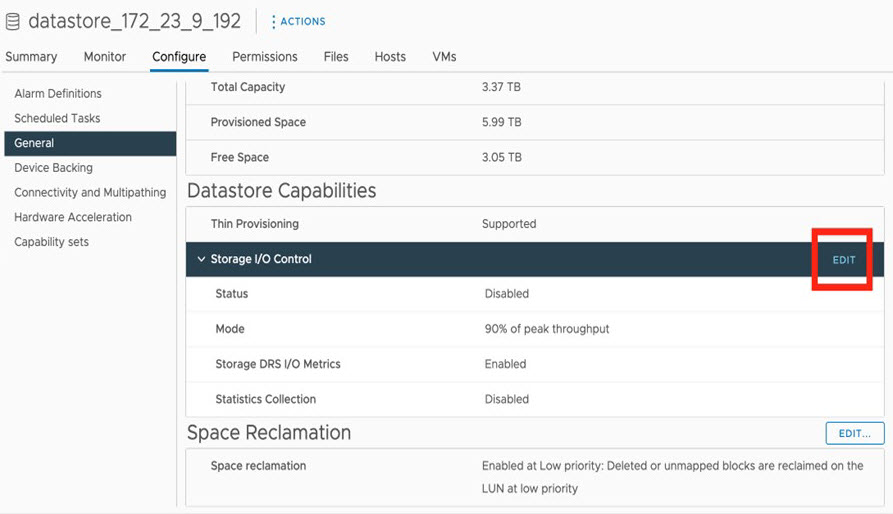
vSphere Client 内の [Datastore Capabilities] エリア。

ステップ 4

[Configure Storage I/O Control] ウィンドウで、次の手順を実行します。
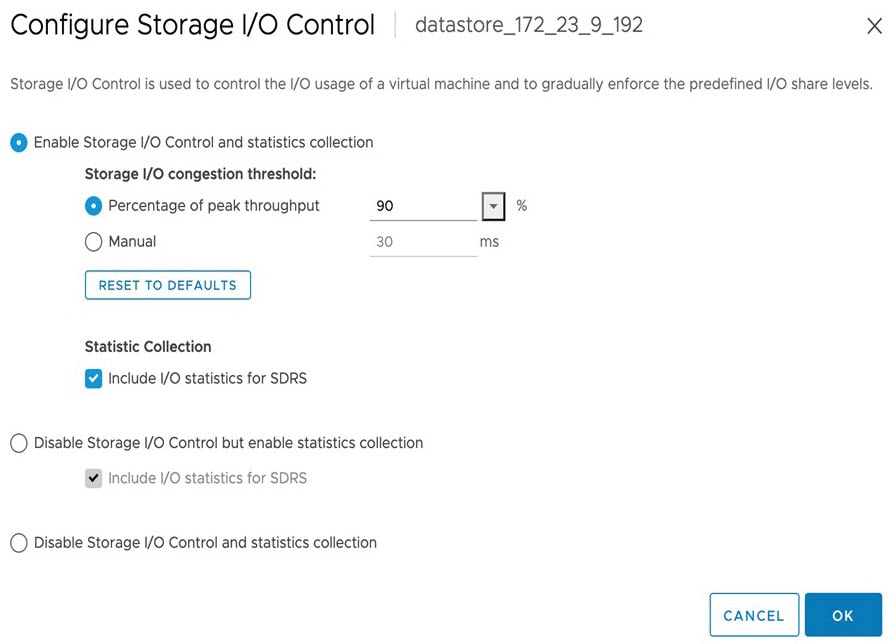
  1. [Enable Storage I/O Control and statistics collection] オプションボタンをクリックします。

  2. [Storage I/O congestion threshold] エリアで、使用する輻輳しきい値を設定します。

    ピークスループットの割合(%)を指定するか、値(ミリ秒単位)を入力できます。

  3. (任意)[Statistic Collection] エリアで、[Include I/O statistics for SDRS] チェックボックスをオンにします。

vSphere Client 内の [Configure Storage I/O Control] エリア。

ステップ 5

[OK] をクリックします。


HA アドミッションコントロール設定の確認

Catalyst Center on ESXi の VM を接続して 3 ノードクラスタを作成することはできません。高可用性(HA)を有効にする場合は、VMware vSphere の HA 機能を使用し、厳密なアドミッションコントロールを有効にして、次のことを確認する必要があります。

  • 仮想マシンの電源をオンにすると可用性制約に違反する場合に、電源をオンにできない。

  • 設定されたフェールオーバー キャパシティ制限が適用されている。

  • HA がフェールオーバー時に予期どおりに動作する。

詳細については、『Cisco Catalyst Center on ESXi Administrator Guide』の「Configure System Settings」の章にある「High Availability」を参照してください。

制限事項と制約事項

Catalyst Center on ESXi には次の制限事項と制約事項があります。

  • Catalyst Center プラットフォーム とは異なり、VM を接続して 3 ノードクラスタを作成することはできません。高可用性を実現するには、VMware vSphere を使用する必要があります。詳細については、『Cisco Catalyst Center on ESXi Administrator Guide』の「Configure System Settings」の章にある「High Availability」を参照してください。

  • Catalyst Center on ESXi は、次の VMware vSphere 機能をサポートしています。

    • 耐障害性

    • VM の一時停止と再開

    • VM の複製

    • スナップショット(バックアップとして)

    • NIC ボンディング

機能のサポート

Catalyst Center 2.3.7.x on ESXi は、次の機能を除き、Catalyst Center がサポートするすべての機能をサポートします。

  • 自動化:Cisco DNA トラフィック テレメトリ アプライアンス。

  • ワイヤレス:Cisco ユーザー定義ネットワーク(UDN)、Cisco Umbrella。

  • システムワークフロー:VMware vSphere Client スナップショット機能を使用したバックアップと復元、Catalyst Center ハードウェアアプライアンスから Catalyst Center on ESXi 仮想アプライアンスへのバックアップと復元。

  • 設定ページ:認証 API 暗号化。

Catalyst Center on ESXi の導入

次のセクションでは、 Catalyst Center on ESXiに VM を展開し、VM の電源を入れ、仮想アプライアンスを設定し、クイック スタート ワークフローを完了する方法について説明します。

Catalyst Center on ESXi を展開し、Day-1 と Day-n 操作を完了するプロセスには、次のものが含まれます。

  • VM の作成

  • Catalyst Center on ESXi 仮想アプライアンスの設定

  • クイック スタート ワークフローの完了

  • 展開後の考慮事項

  • 認証サーバーとポリシーサーバーの設定

  • vSphere を使用した HA

  • バックアップと復元

  • ソフトウェア管理

  • ユーザーアクセスの管理

仮想マシンの作成

仮想アプライアンスが存在する VMware ESXi ホストまたはクラスタで仮想マシンを作成するには、次の手順を実行します。

手順


ステップ 1

シスコが指定する場所から Catalyst Center on ESXi OVA ファイルをダウンロードします。

ステップ 2

vSphere Web クライアントにログインします。

ステップ 3

ナビゲーションペインで、OVA ファイルを展開するホストまたはクラスタの IP アドレスを右クリックし、[Deploy OVF Template] をクリックします。
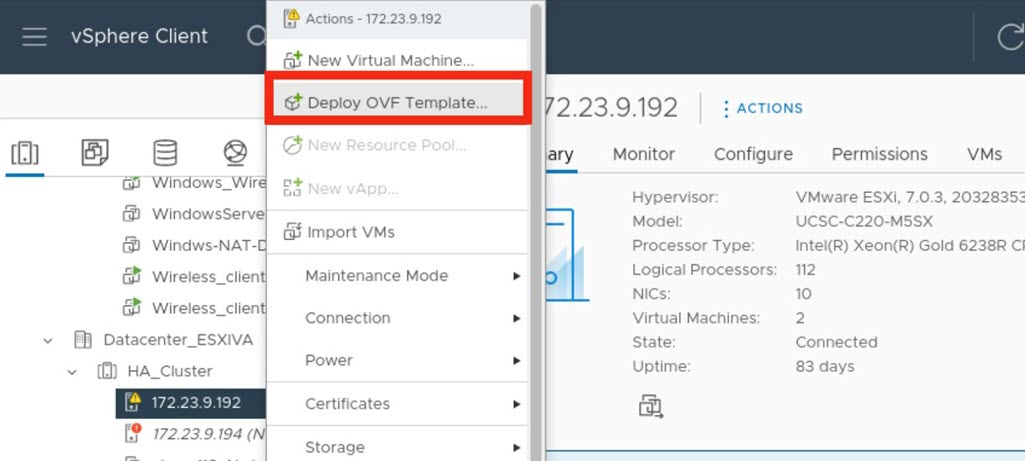
vSphere Client 内の [Deploy OVF Template] オプション。

ステップ 4

[Deploy OVF Template] ウィザードを完了します。

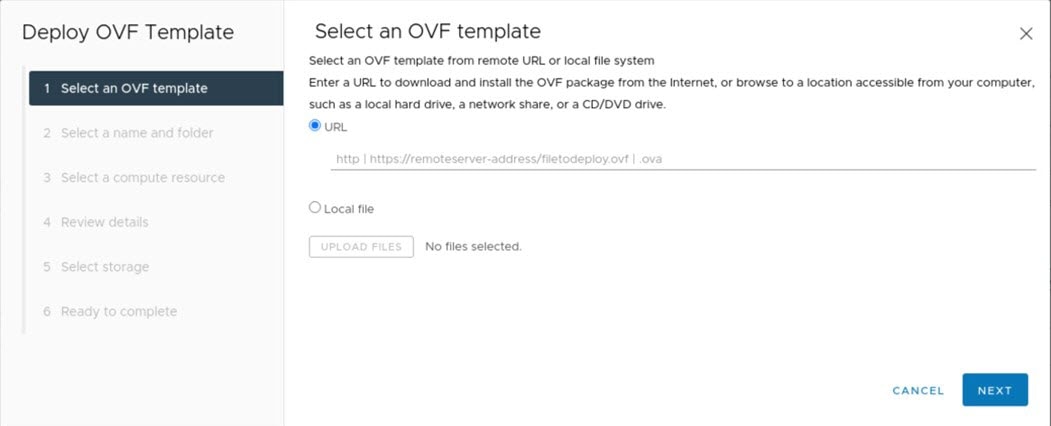
  1. [Select an OVF Template] ウィザードページで、展開に使用する OVA ファイルを指定し、[Next] をクリックします。次のいずれかの操作を実行できます。

    • [URL] オプションボタンをクリックし、適切なパスおよび OVA ファイル名を入力します。このオプションを選択する場合は、OVA ファイルが Web アクセス可能な場所に保存され、その場所から共有されていることを確認してください。

    • [Local file] オプションボタンをクリックして、[Upload Files] をクリックし、適切な OVA ファイルに移動して、それを選択します。

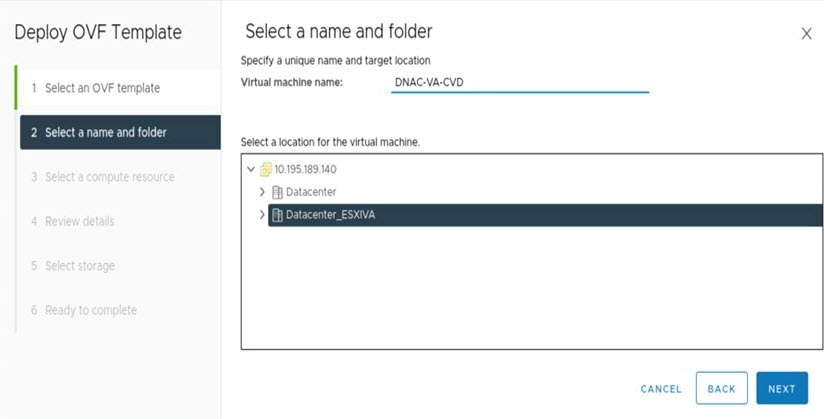
    ウィザードの [Select a name and folder] ページが開きます。デフォルトでは、OVA のファイル名は、作成しようとしている仮想マシンの名前として設定されます。また、手順 3 で選択した ESXi ホストまたはクラスタが存在する場所が、展開場所として設定されます。

    vSphere Client 内の [Select an OVF Template] オプション。
  2. デフォルト値を使用する場合は、[Next] をクリックし、手順 4c に進みます。

    別の値を使用する場合は、次の手順を実行します。

    1. 作成する仮想マシンの名前を入力します。

    2. 仮想マシンが常駐する場所を指定します。

    3. [Next] をクリックします。

    vSphere Client 内の [Select a name and folder] オプション。

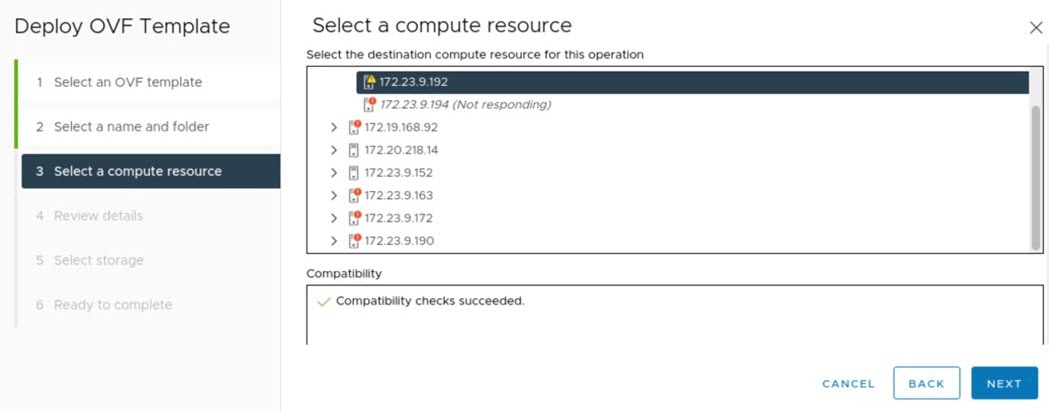
    ウィザードの [Select a compute resource] ページが開きます。

    vSphere Client 内の [Select a compute resource] オプション。
  3. OVA ファイルを展開する ESXi ホストまたはクラスタ(手順 3 で右クリックしたもの)をクリックし、[Next] をクリックします。

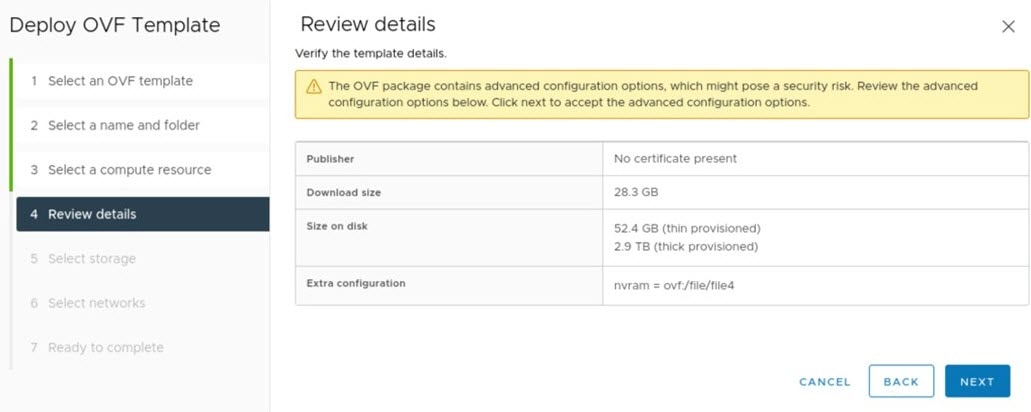
    展開テンプレートの詳細が一覧表示されたページが表示されます。

    vSphere Client 内の [Review details] オプション。
  4. テンプレートの詳細を確認し、次のいずれかを実行します。

    • 変更を加える必要がある場合は、必要に応じて [Back] をクリックして適切なウィザードページに戻ります。

    • 続行する場合は、[Next] をクリックします。

    (注)  


    [Extra configuration] フィールドに表示される情報は無視してください。これは、シスコが Catalyst Center on ESXi の OVA ファイルで提供する追加の設定を指します。

    ウィザードの [Select storage] ページが開きます。

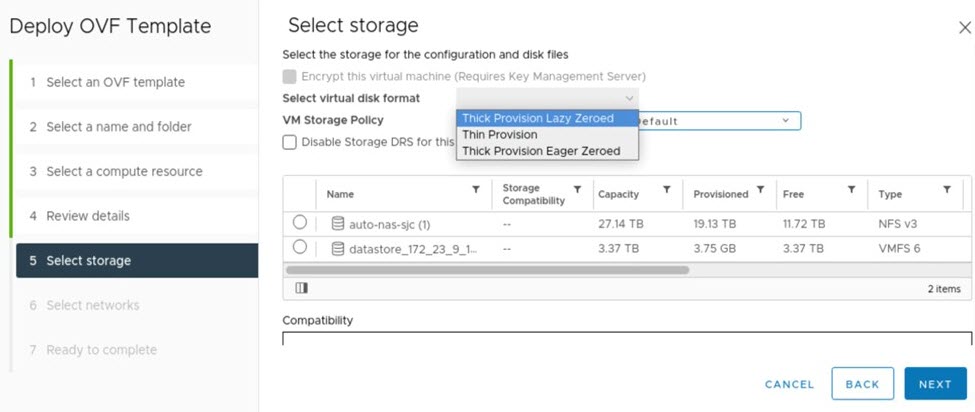
    vSphere Client 内の [Select storage] オプション。
  5. 次の手順を実行します。

    1. 使用するストレージデバイスのオプションボタンをクリックします。

    2. [Select virtual disk format] フィールドで、[Thick Provision] または [Thin Provision] オプションを選択します。

    3. [Next] をクリックします。

    ウィザードの [Select networks] ページが開きます。

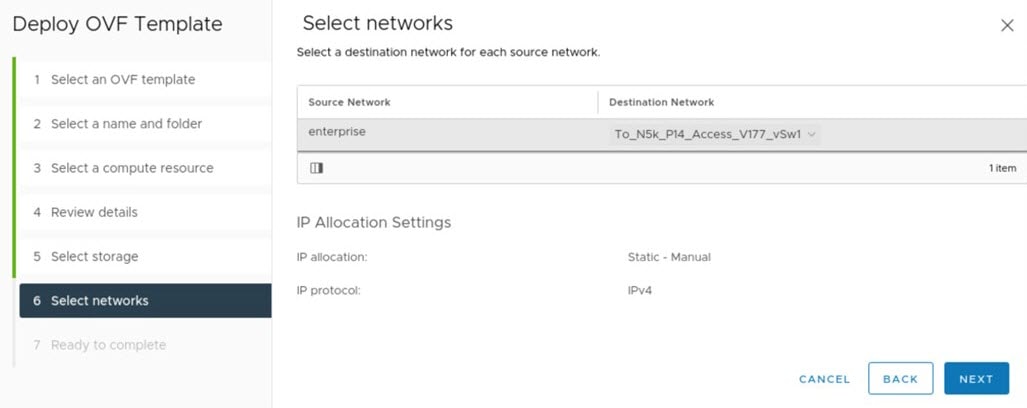
    vSphere Client 内の [Select networks] オプション。
  6. 次の手順を実行します。

    1. エンタープライズ ネットワークの [Destination Network] ドロップダウンリストで、Catalyst Center on ESXi のエンタープライズ インターフェイスに接続するネットワークを選択します。

    2. [Next] をクリックします。

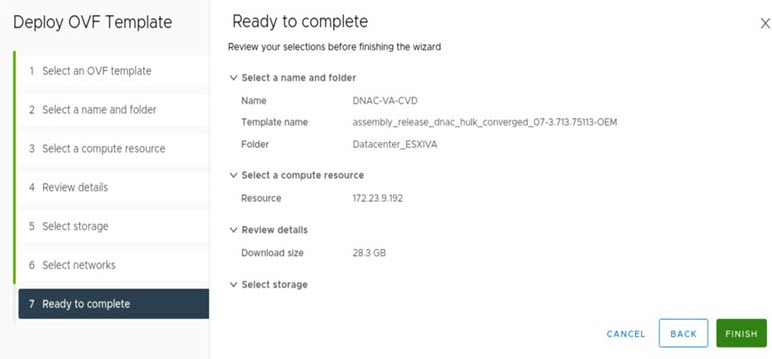
    入力した展開設定の概要が、[Ready to complete] ウィザードページに表示されます。

    vSphere Client 内の [Ready to complete] オプション。
  7. 設定を確認し、次のいずれかを実行します。

    • 変更を加える必要がある場合は、必要に応じて [Back] をクリックして適切なウィザードページに戻ります。

    • 展開を続行する場合は、[Finish] をクリックします。

      重要


      通常、展開が完了するまでに約 45 分かかります。vSphere Client の [Recent Tasks] タブで進捗状況をモニターできます。


追加のネットワークアダプタの設定

管理インターフェイスが存在する仮想アプライアンスに追加のネットワークアダプタを設定するには、次の手順を実行します。

手順

ステップ 1

vSphere Web クライアントにログインします。

ステップ 2

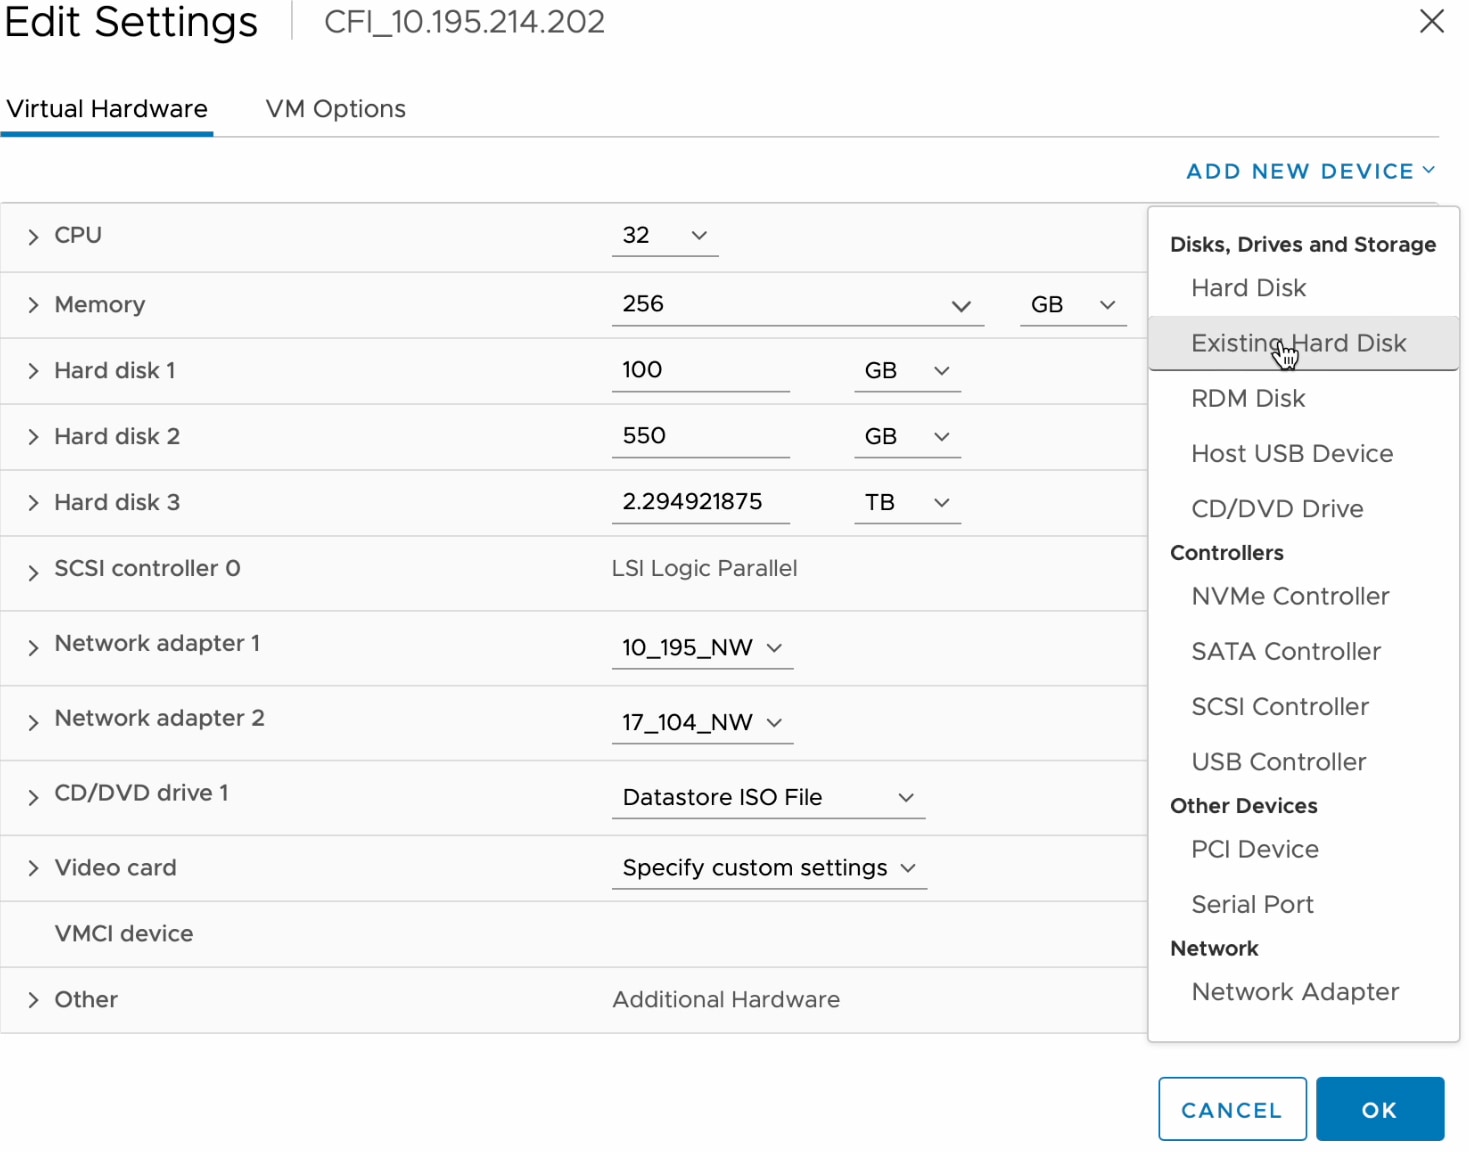
ナビゲーションウィンドウで、作成した仮想マシンを右クリックし、[Power] > [Power Off]を選択します。

ステップ 3

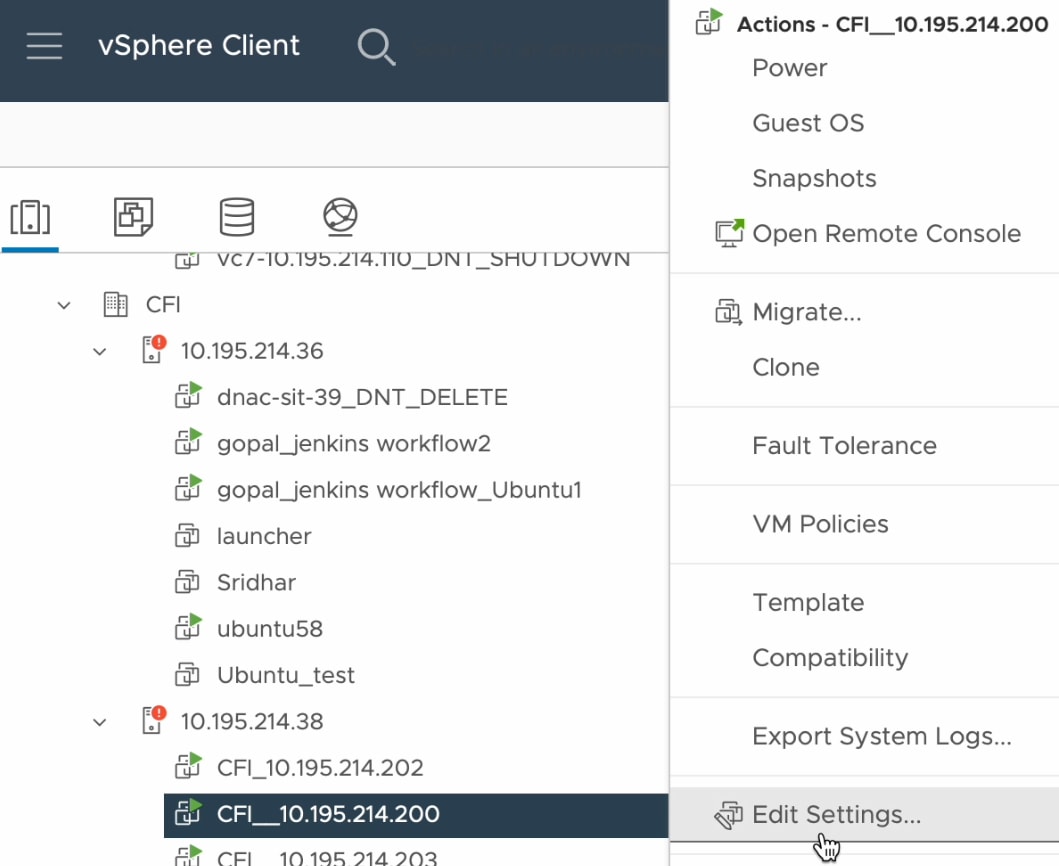
仮想マシンを右クリックして、[Actions] > [Edit Settings]を選択します。

ステップ 4

[Virtual Hardware] タブを選択した状態で、[Add New Device] をクリックし、[Network Adapter] を選択します。

ステップ 5

[New Network] フィールドのドロップダウンリストで、[Browse] をクリックします。

ステップ 6

[Select Network] ダイアログボックスで、仮想アプライアンスの管理インターフェイスに接続するネットワークを選択し、[OK] をクリックします。

ステップ 7

[Adapter Type] フィールドのドロップダウンリストから、[VMXNET3] を選択し、[OK] をクリックします。

ステップ 8

ナビゲーションウィンドウで、仮想マシンを右クリックし、[Power] > [Power On]を選択します。

ステップ 9

次のいずれかを実行します。

  • まだ設定していない場合は、使用可能ないずれかの設定ウィザードまたは CC VA ランチャーを使用して仮想アプライアンスを設定します。

  • 仮想アプライアンスをすでに設定している場合は、ステップ 10 に進みます。

ステップ 10

Catalyst Center on ESXi が表示されたら、設定ウィザードを実行して管理インターフェイスの設定を行います。

  1. 仮想マシンの端末ウィンドウを開き、sudo maglev-config update コマンドを実行します。

    設定ウィザードが開き、アプライアンスのエンタープライズ インターフェイスにすでに設定されている設定が表示されます。

  2. [next>>] をクリックします。

    アプライアンスのクラスタ内インターフェイスにすでに設定されている設定が表示されます。

  3. [next>>] をクリックします。

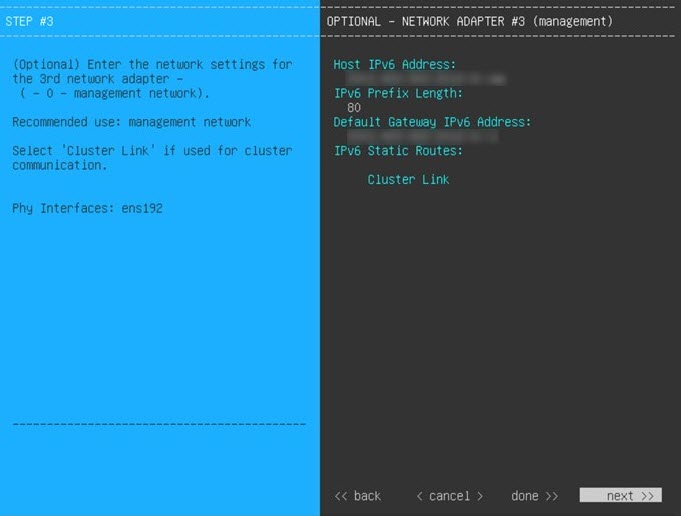
  4. 作成した管理インターフェイス(NETWORK ADAPTER #3)について、次のパラメータに適切な値を入力し、[next>>] をクリックします。

    • [Host IPv4/IPv6 Address] フィールド:管理インターフェイスの IP アドレスを入力します。

    • [IPv4 Netmask/IPv6 Prefix Length] フィールド:インターフェイスの IP アドレスのネットマスクを入力します。

    • [Default Gateway IPv4/IPv6 Address] フィールド:インターフェイスに使用するデフォルトゲートウェイの IP アドレスを入力します。

    • [IPv4/IPv6 Static Routes] フィールド:1 つ以上のスタティックルートを、スペースで区切り、<ネットワーク>/<ネットマスク>/<ゲートウェイ> の形式で入力します。


管理ネットワークの設定(0 日目)

デフォルトでは、Catalyst Center OVA には 1 つのインターフェイス(エンタープライズ インターフェイス)のみが付属しています。アプライアンスに管理ネットワークを追加するには、Day-0 操作の一部として仮想マシンを作成した後にインターフェイスを追加します。または、展開後に Day-n 操作の一部としてインターフェイスを追加し、Maglev 構成ウィザードを使用して構成することもできます。

Day-0 操作の一部としてネットワーク インターフェイスを追加するには、次の手順を実行します。

手順


ステップ 1

Catalyst Center VM が実行されている場合は、グレースフルシャットダウンを実行します。

ステップ 2

展開された Catalyst Center VM をクリックし、[Actions] > [Edit Settings]の順に選択します。

ステップ 3

[ADD NEW DEVICE] をクリックし、[Network Adapter] を選択します。

[Network Adapter] をクリックすると、新しいネットワークアダプタが VM に追加されます。

ステップ 4

新しく追加されたアダプタの管理ネットワークに使用するネットワークを選択します。

ステップ 5

アダプタタイプとして [VMXNET3] を選択し、[OK] をクリックします。

新しいアダプタが追加され、選択したネットワークに関連付けられます。

ステップ 6

Catalyst Center VM の電源を入れます。


管理ネットワークの設定(N 日目)

デフォルトでは、Catalyst Center OVA には 1 つのインターフェイス(エンタープライズ インターフェイス)のみが付属しています。展開後に Day-n 操作の一部として管理インターフェイスを追加し、Maglev 構成ウィザードを使用して構成することもできます。

この手順では、Day-n 操作の一部としてネットワーク インターフェイスを追加する方法について説明します。

Catalyst Center が起動したら、VM の vSphere UI 端末を開き、sudo maglev-config update コマンドを実行してネットワーク構成ウィザードを開始します。次の手順は、単一の NIC ですでに設定されており、2 番目の NIC が Day-n 操作の一部として追加された VM に適用されます。前述の方法 [Actions] > [Edit Settings]を使用して VM の電源をオンにする前に、管理用に 2 番目の NIC を追加する場合は、次のセクションを完了して、さまざまな構成方法を使用して Catalyst Center を構成します。

手順


ステップ 1

vSphere Client で、展開された Catalyst Center VM をクリックし、[Launch Console] を選択します。

Maglev ウィザードが開き、新しく追加された管理インターフェイスを設定します。

ステップ 2

最初の画面で、ウィザードは [enterprise] インターフェイスを設定するように求めます。すでに設定されている場合は、[Next] をクリックします。

ステップ 3

クラスタインターフェイス設定画面で、[Next] をクリックします。

ステップ 4

ウィザードでは、新しく追加された管理インターフェイスを設定するように求められます。適切なパラメータ(IP アドレス、サブネットマスクなど)を入力し、[Next] をクリックします。

ステップ 5

ウィザードでは、プロキシ、DNS、NTP サーバーなどのネットワークパラメータを設定するように求められます。適切なパラメータを入力し、[Next] をクリックします。

ステップ 6

設定された管理ネットワーク IP を使用して、Catalyst Center UI にアクセスします。


Catalyst Center on ESXi 仮想アプライアンスの設定

Maglev 構成ウィザードを使用した仮想アプライアンスの設定:デフォルトモード

Maglev 構成ウィザードを使用して仮想アプライアンスをできるだけ迅速に設定する必要があり、事前設定されたアプライアンス設定を使用しても問題ない場合は、次の手順を実行します。


(注)  


このウィザードを使用する場合、クラスタ内インターフェイスは事前設定されています。このインターフェイスのデフォルト設定を使用しない場合は、Maglev 構成ウィザード(詳細モードを選択)を完了する必要があります。


始める前に

この手順を開始する前に、仮想アプライアンスに関する次の情報を収集します。

  • スタティック IP アドレス

  • サブネット マスク

  • デフォルト ゲートウェイ

  • DNS アドレス

  • NTP サーバーの詳細

  • プロキシサーバーの詳細


重要


アプライアンスの管理インターフェイスを設定する場合は、このウィザードを開始する前に、このインターフェイス用に存在する追加のネットワークアダプタも設定します。


手順

ステップ 1

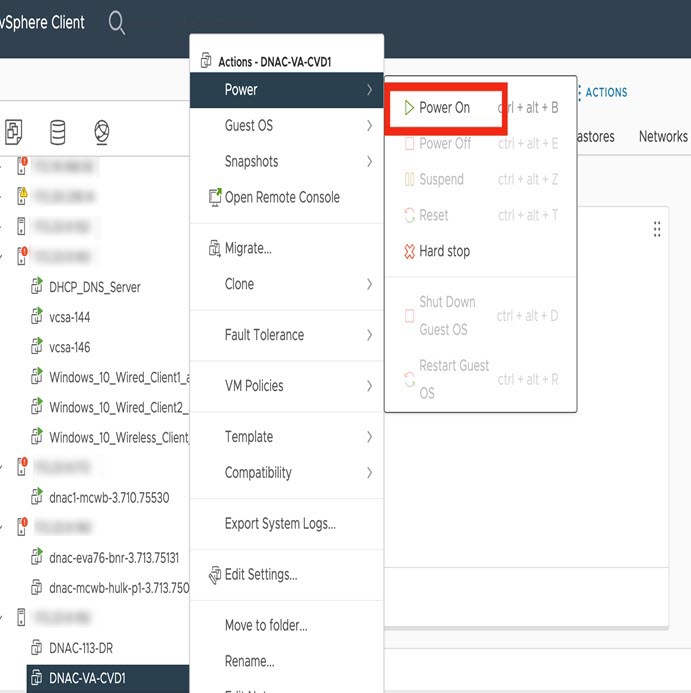
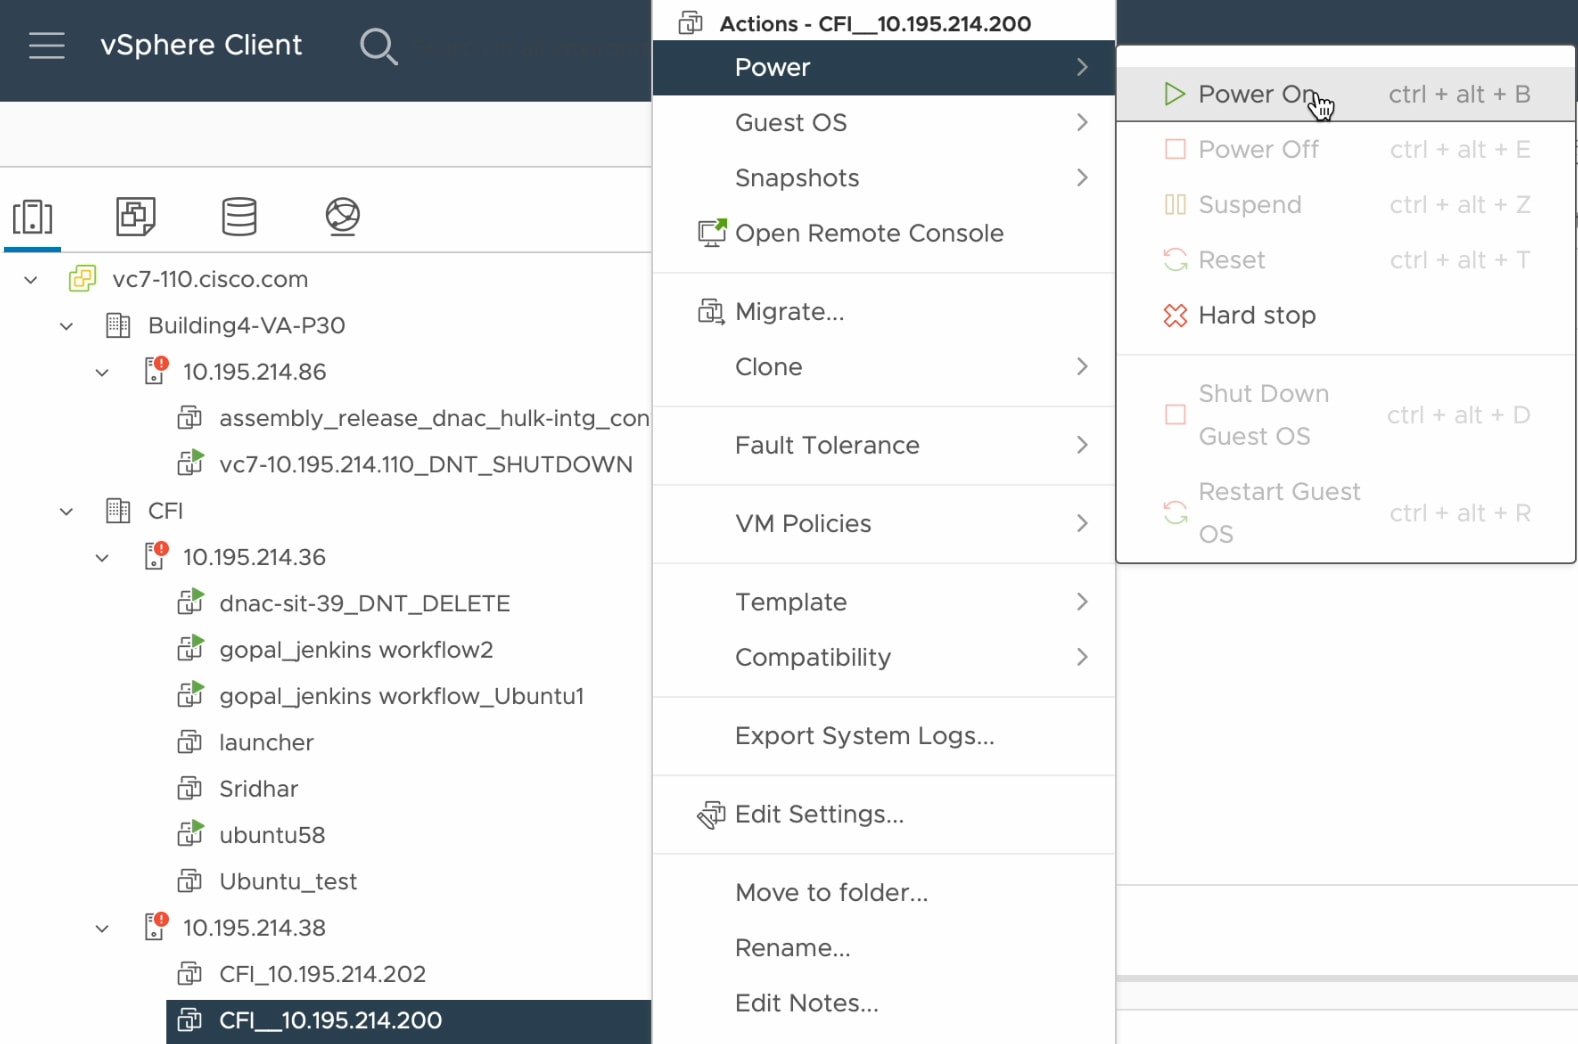
展開が完了したら、新しく作成した仮想マシンの電源をオンにします。

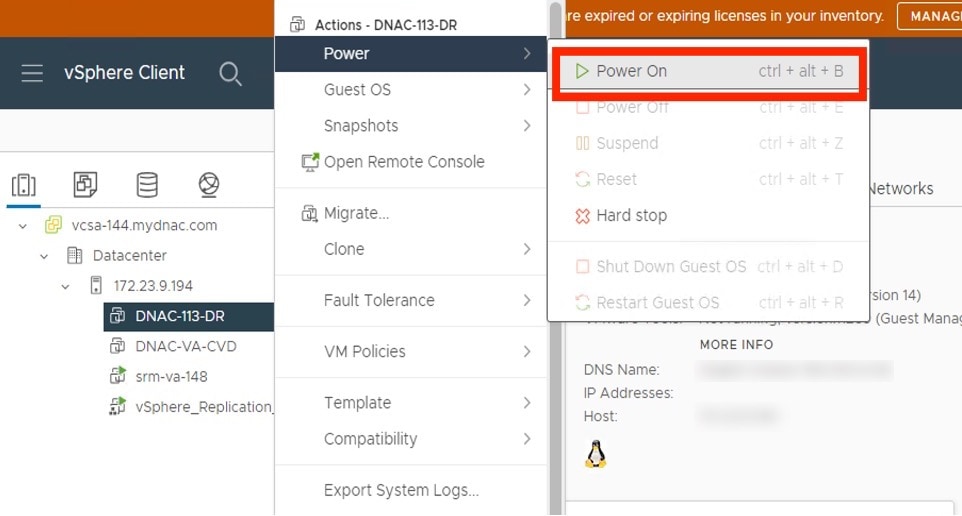
  1. vSphere Client で、仮想マシンを右クリックします。

  2. [Power] > [Power On] を選択します。

仮想マシンが動作可能になるまでに約 45 分かかります。実際の時間は、使用可能な帯域幅、RAM、ハードディスク容量、vCPU の数などによって異なります。VMware VM コンソールで進捗状況をモニターすることができます。

ステップ 2

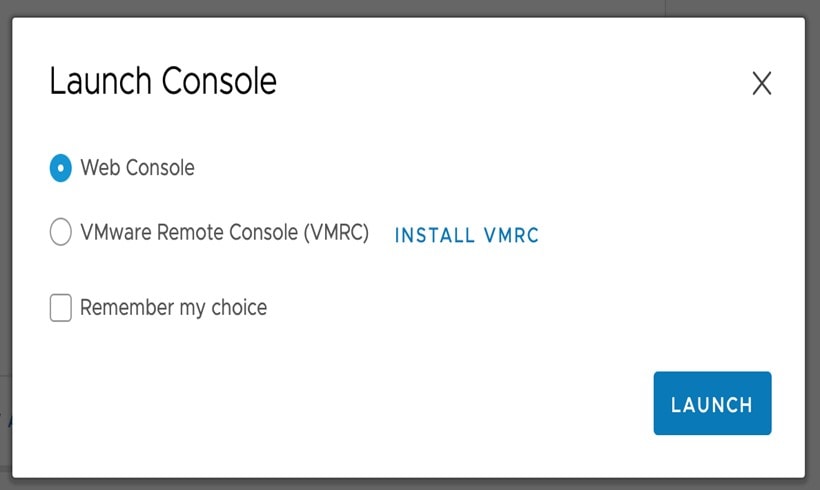
適切なリンクをクリックして、リモートコンソールまたは Web コンソールを起動します。
ステップ 3

Maglev 構成ウィザードを完了することにより、仮想マシンを設定します。

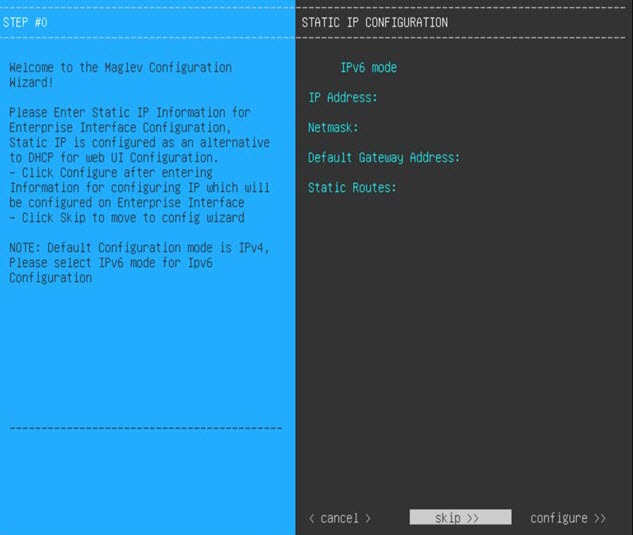
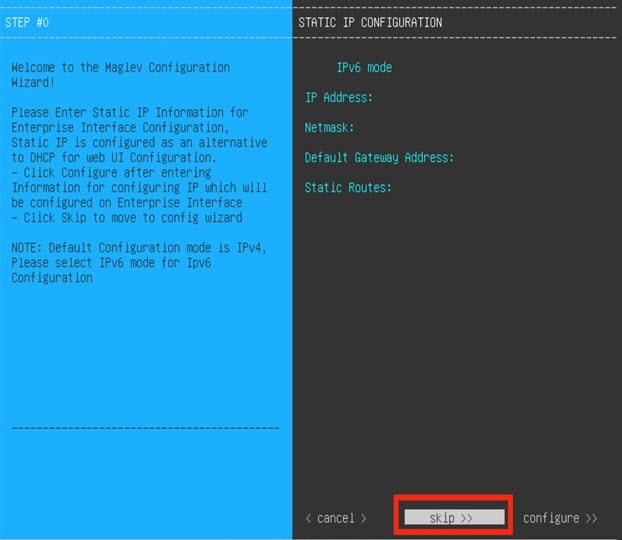
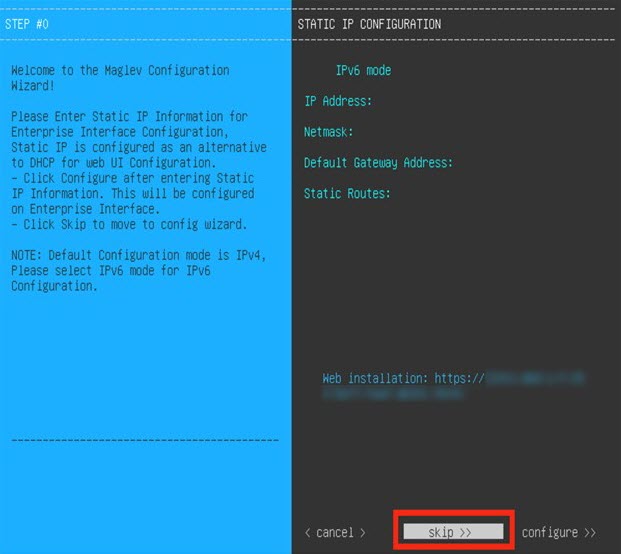
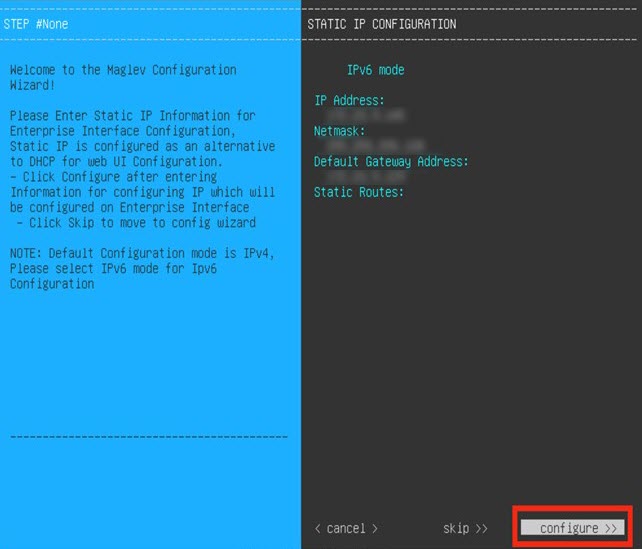
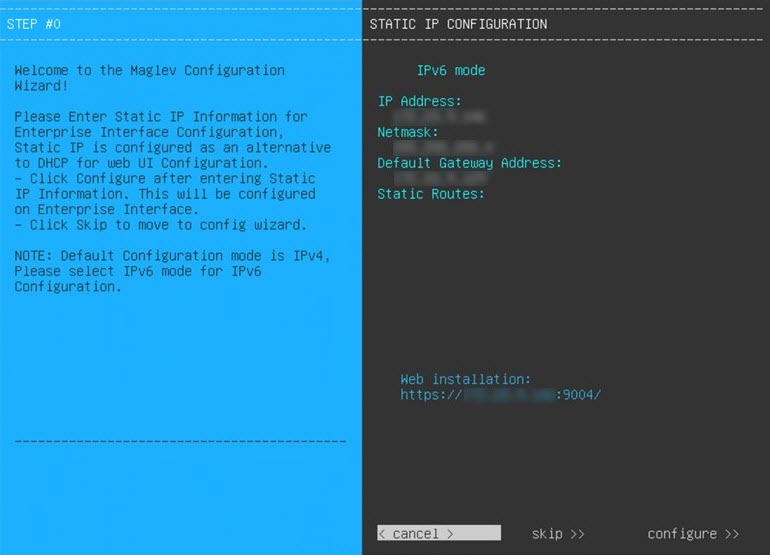
  1. ウィザードの [STATIC IP CONFIGURATION] ページでは設定を入力する必要がないため、[skip>>] をクリックします。

    静的 IP 設定は、ブラウザベースの Web UI モードのインストールを使用して仮想アプライアンスを設定する場合にのみ入力する必要があります。

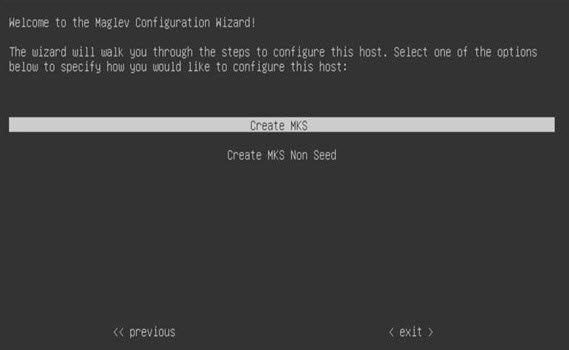
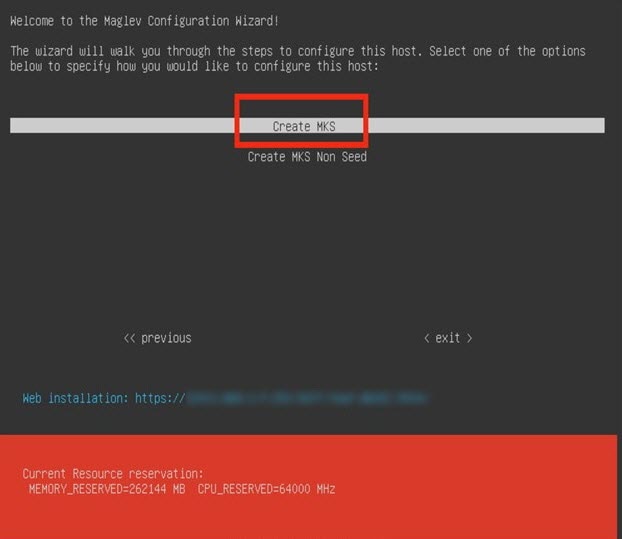
  2. [Create MKS] をクリックします。

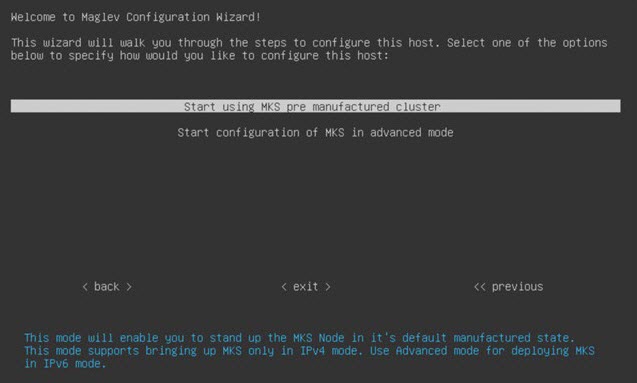
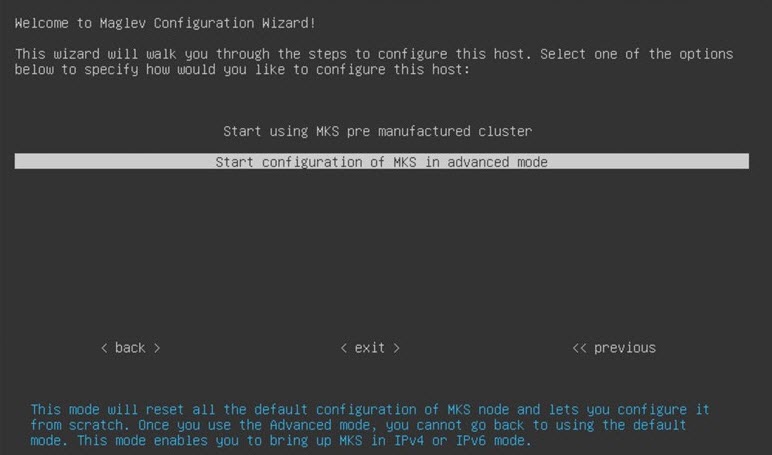
  3. [Start using MKS pre manufactured cluster] オプションをクリックします。

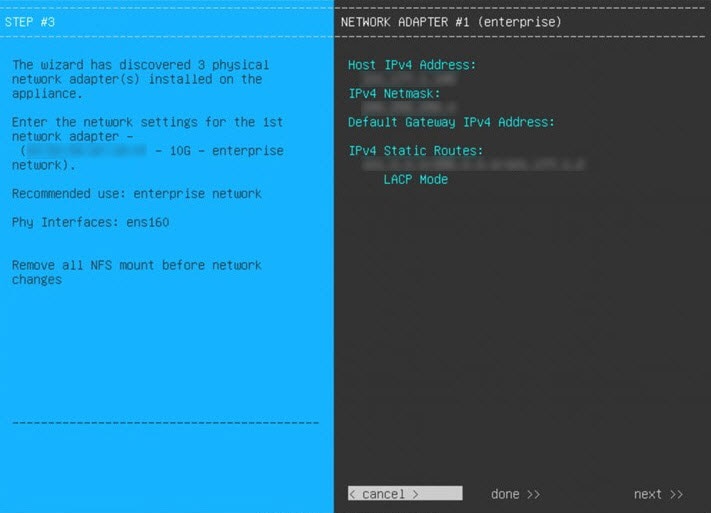
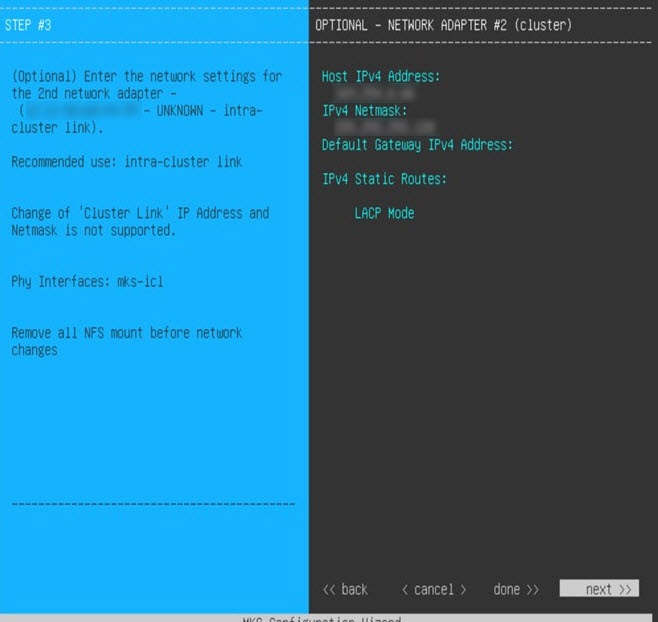
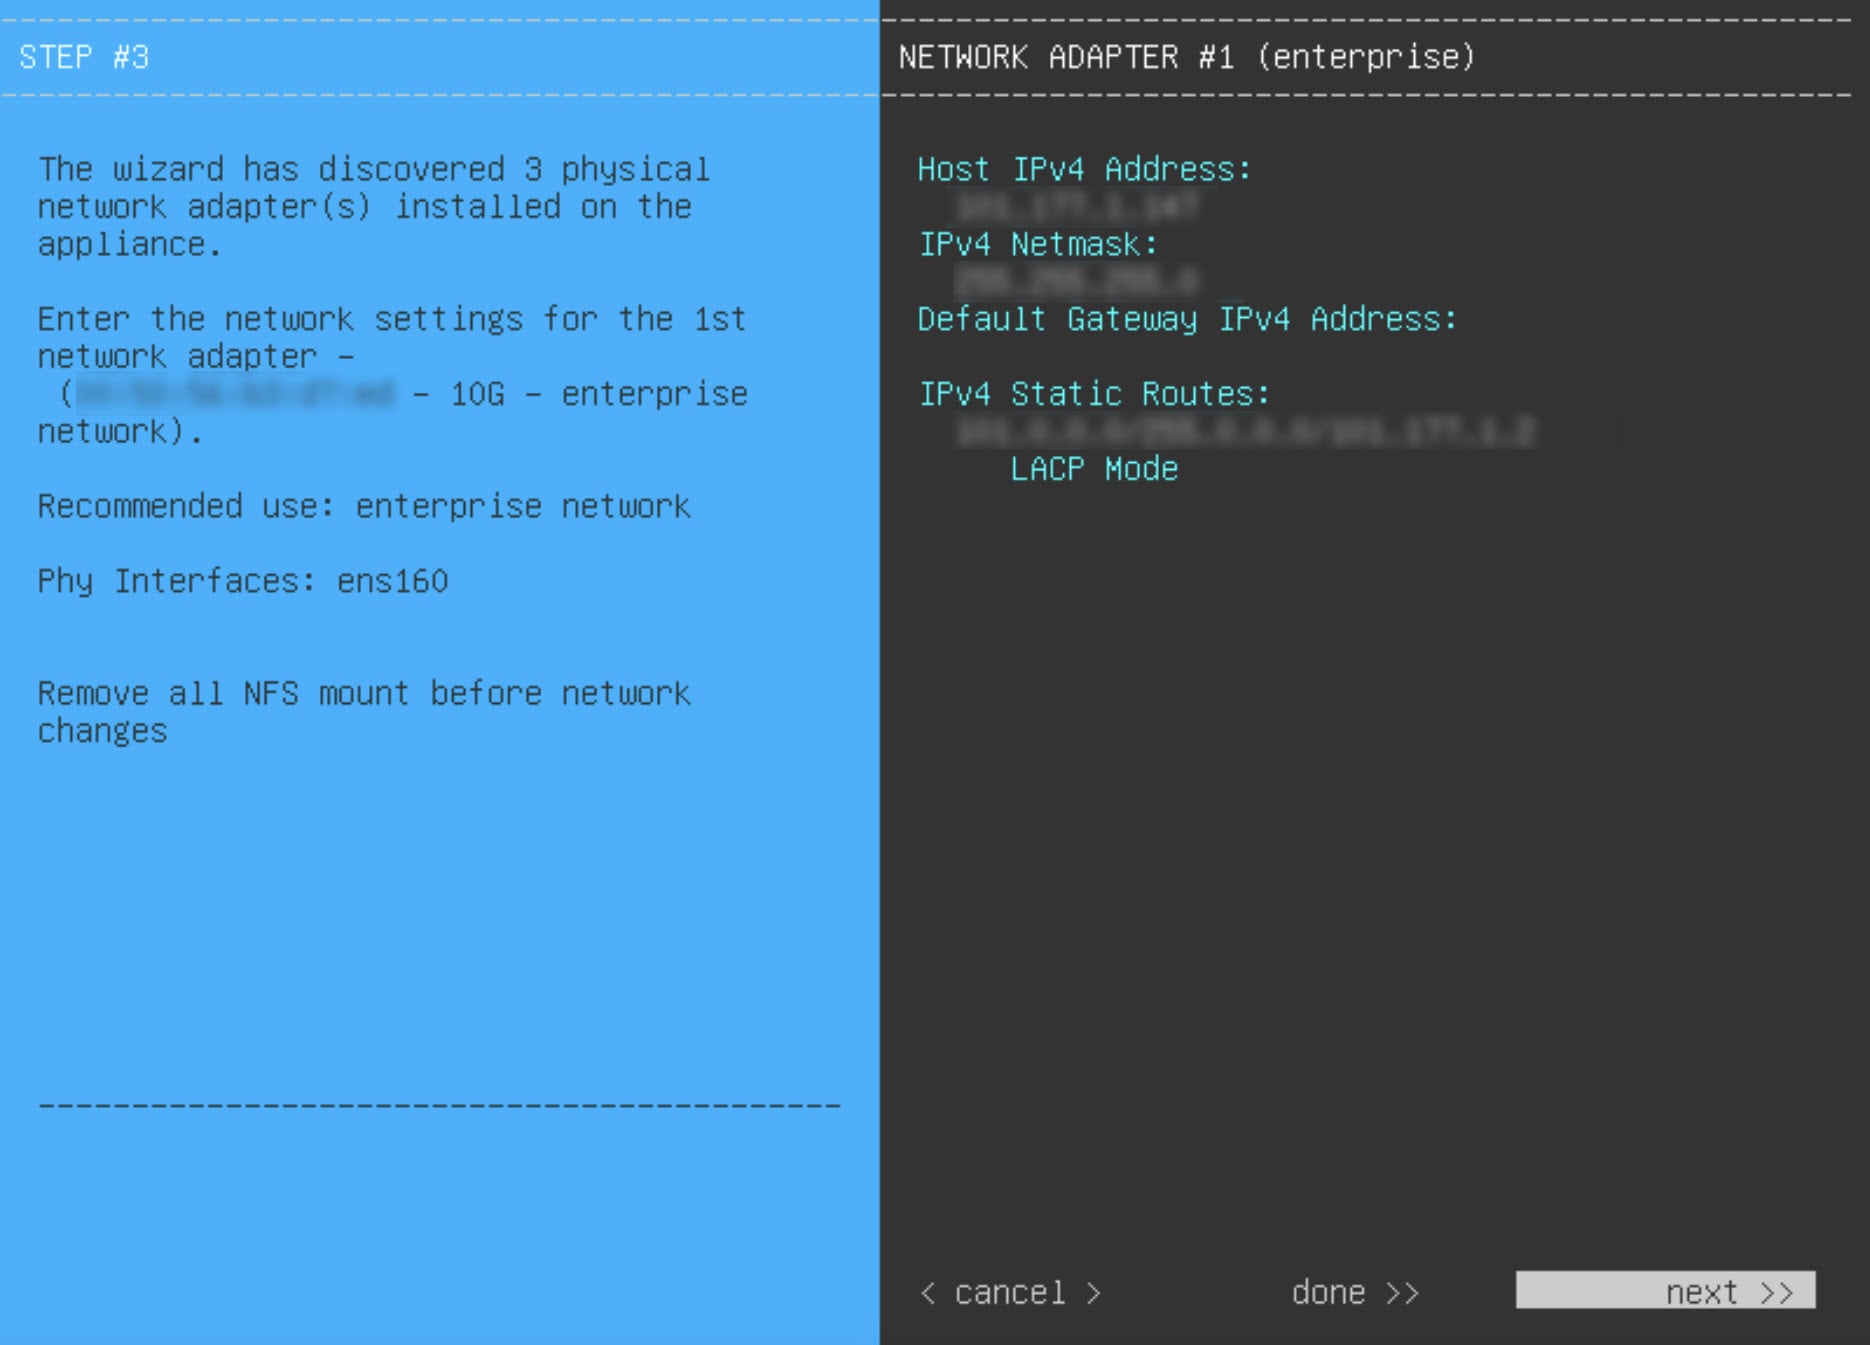
  4. 次の表のとおり [NETWORK ADAPTER #1] の設定値を入力し、[next>>] をクリックします。

    Catalyst Center on ESXi は、このインターフェイスを使用して、仮想アプライアンスをネットワークにリンクさせます。

    [Host IPv4 Address] フィールド

    エンタープライズ インターフェイスの IP アドレスを入力します。これは必須です。

    [IPv4 Netmask] フィールド

    インターフェイスの IP アドレスに対応するネットマスクを入力します。

    [Default Gateway IPv4 Address] フィールド

    インターフェイスに使用するデフォルトゲートウェイ IP アドレスを入力します。

    重要


    アプライアンスの少なくとも 1 つのインターフェイスに対してデフォルトゲートウェイ IP アドレスを入力してください。入力しないと、設定ウィザードを完了できません。

    [IPv4 Static Routes] フィールド

    1 つ以上のスタティックルートをスペースで区切り、<ネットワーク>/<ネットマスク>/<ゲートウェイ> の形式で入力します。これは、通常、Catalyst Center on ESXi の管理インターフェイスでのみ必要です。

    [LACP Mode] フィールド

    仮想アプライアンスには適用されないため、このフィールドは空白のままにします。

    入力した値がウィザードによって検証され、正しくない値が含まれていた場合にはエラーメッセージが表示されます。エラーメッセージが表示された場合には、入力した値が正しいことを確認してから、再入力します。必要に応じて、[<< back] をクリックして再入力します。

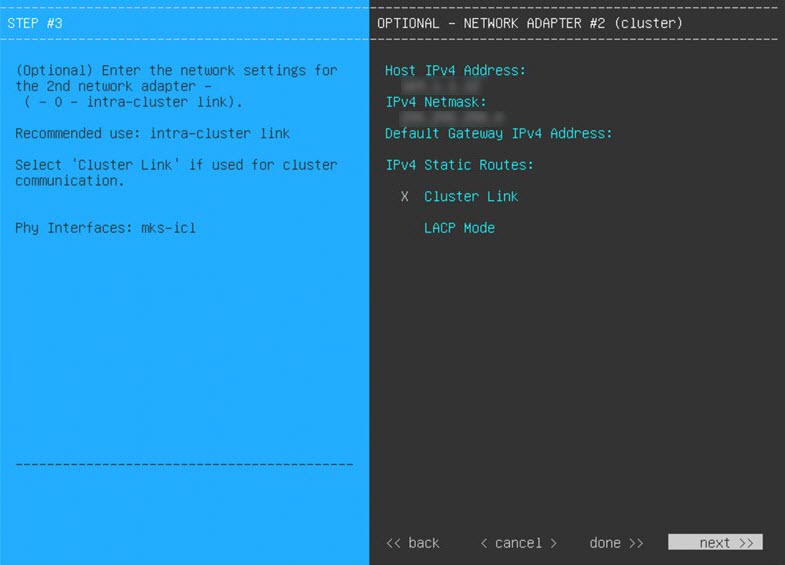
  5. [Host IPv4 Address] フィールドと [IPv4 Netmask] フィールドはクラスタ内インターフェイス用に事前入力されるため、[NETWORK ADAPTER #2] の設定値を入力する必要はありません。[next>>] をクリックして進みます。

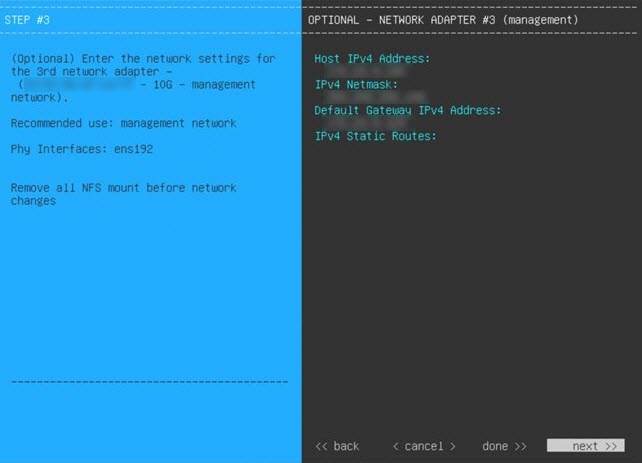
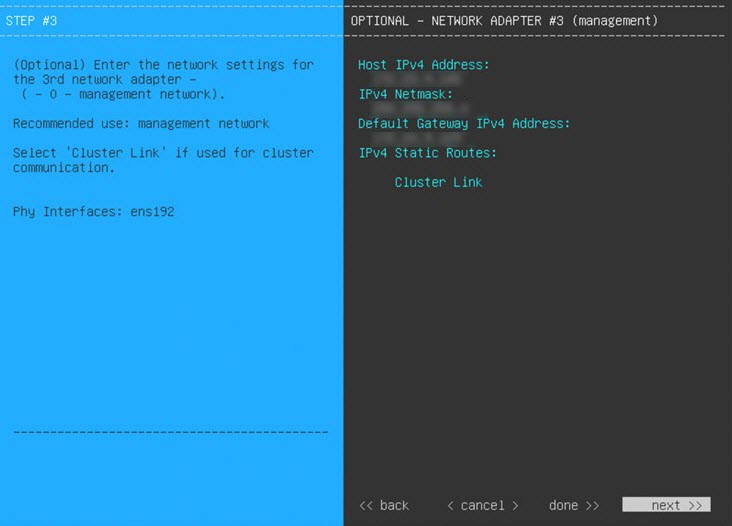
  6. 次の表のとおり [NETWORK ADAPTER #3] の設定値を入力し、[next>>] をクリックします。

    このインターフェイスを使用すると、仮想アプライアンスから Catalyst Center on ESXi GUI にアクセスできます。

    (注)  


    このウィザードページは、管理インターフェイス用に追加のネットワークアダプタをすでに設定している場合にのみ表示されます。

    [Host IPv4 address] フィールド

    管理インターフェイスの IP アドレスを入力します。これは、このインターフェイスを使用して管理ネットワークから Catalyst Center on ESXi GUI にアクセスする場合にのみ必要です。それ以外の場合は、空白のままにします。

    [IPv4 Netmask] フィールド

    インターフェイスの IP アドレスに対応するネットマスクを入力します。

    [Default Gateway IPv4 Address] フィールド

    インターフェイスに使用するデフォルトゲートウェイ IP アドレスを入力します。

    重要


    アプライアンスの少なくとも 1 つのインターフェイスに対してデフォルトゲートウェイ IP アドレスを入力してください。入力しないと、設定ウィザードを完了できません。

    [IPv4 Static Routes] フィールド

    1 つ以上のスタティックルートをスペースで区切り、<ネットワーク>/<ネットマスク>/<ゲートウェイ> の形式で入力します。

    検証エラーがある場合は、修正して続行します。ネットワークアダプタの設定がウィザードによって検証され、適用されます。

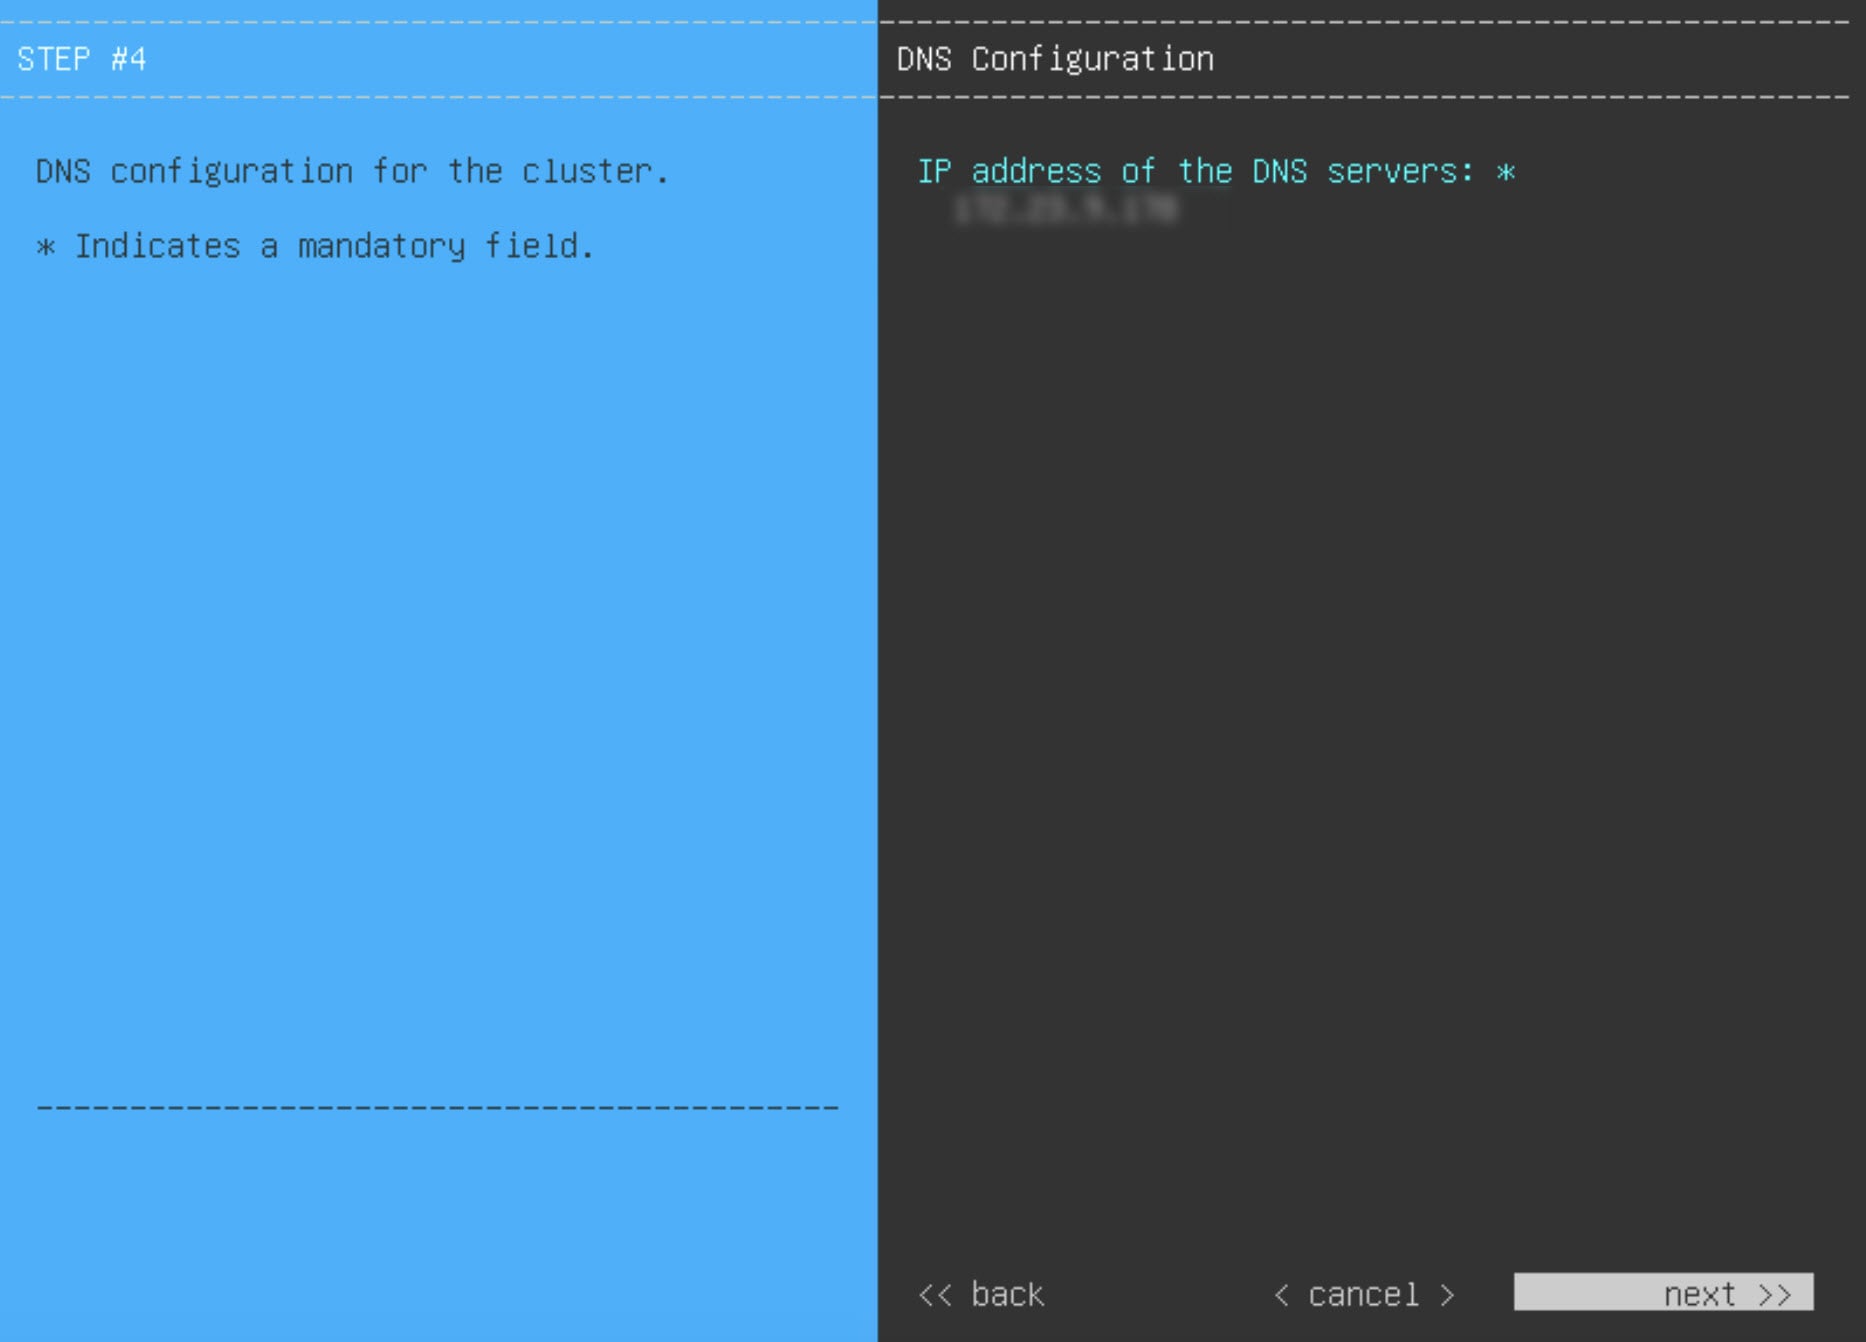
  7. [DNS Configuration] ページで、優先 DNS サーバーの IP アドレスを入力し、[next>>] をクリックします。複数の DNS サーバを入力する場合には、リスト内の IP アドレスをスペースで区切ります。

    重要

     
    • NTP の場合、Catalyst Center on ESXi と NTP サーバの間のポート 123(UDP)が開いていることを確認します。

    • 最大 3 つの DNS サーバーを設定します。仮想アプライアンスに対して 3 つを超える DNS サーバーを設定すると、問題が発生する可能性があります。

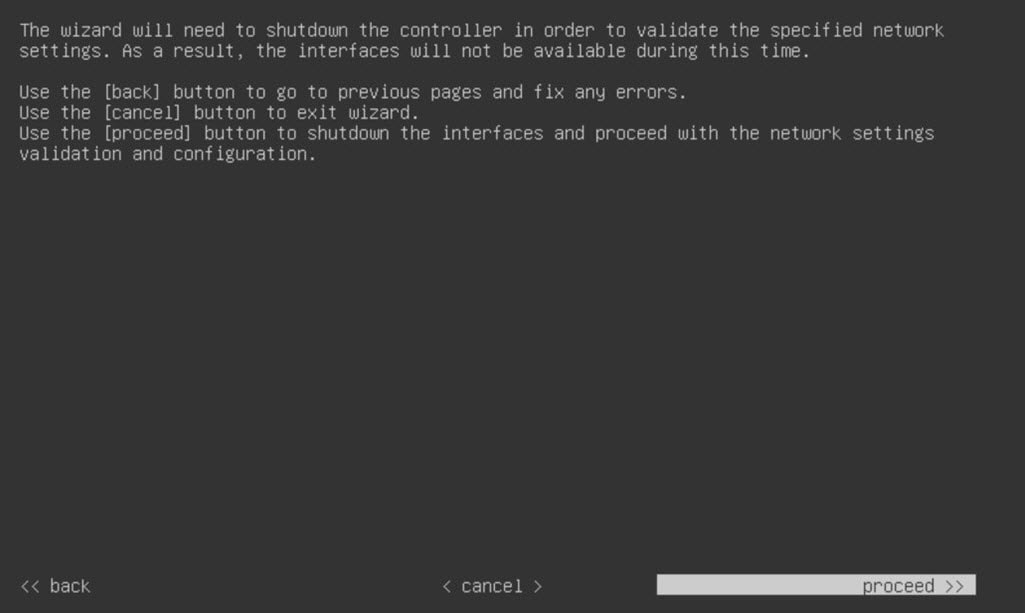
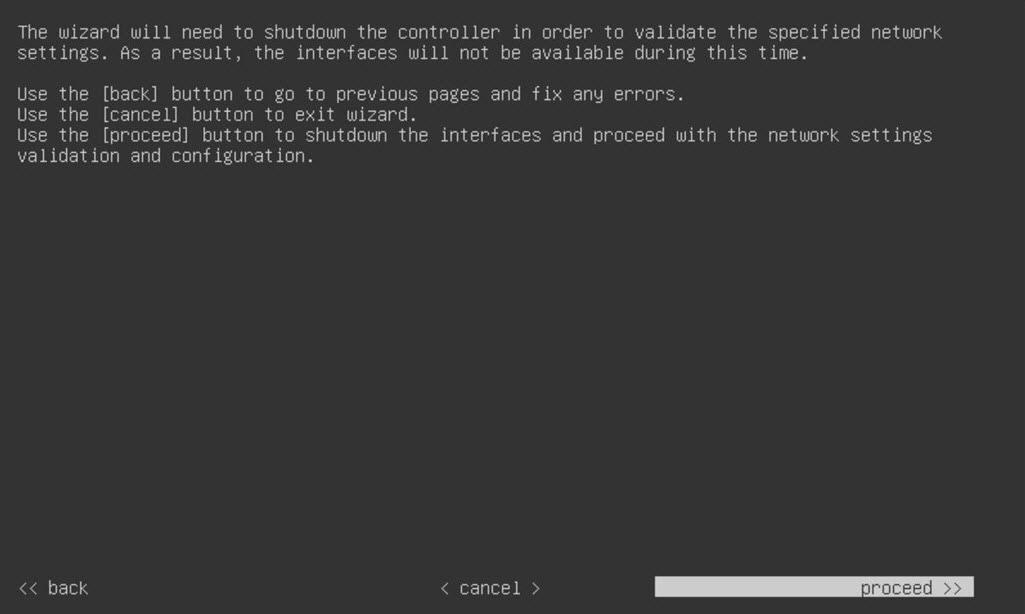
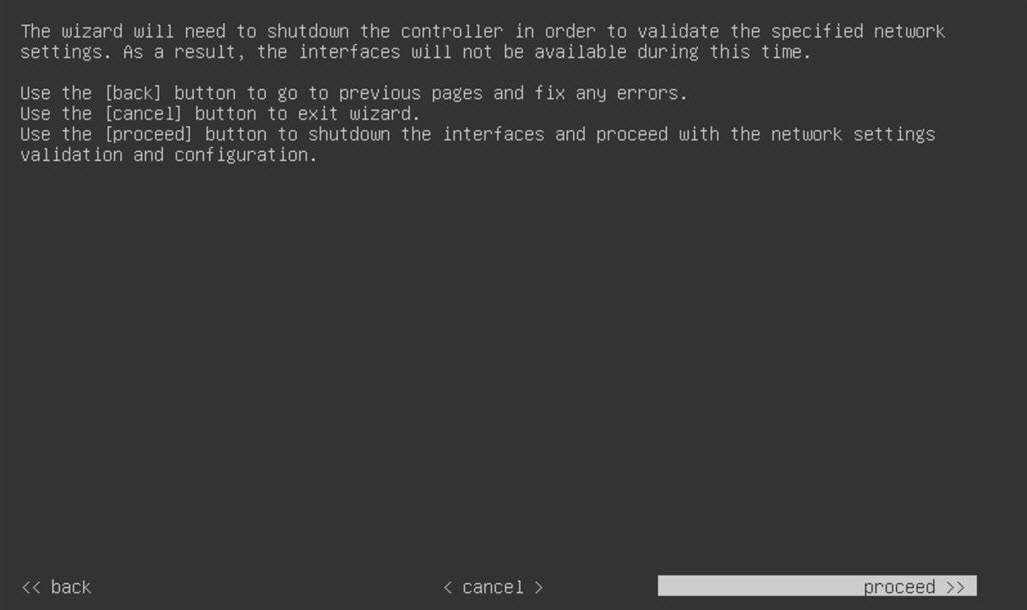
    ウィザードが更新され、これまでに入力した設定を検証するためにコントローラをシャットダウンする必要があることが示されます。

  8. 次のいずれかを実行します。

    • 設定を変更する必要がある場合は、必要に応じて [<<back] をクリックし、必要な変更を加えてから、このウィザードページに戻ります。

    • 入力した設定に問題がなければ、[proceed>>] をクリックします。

  9. 検証が正常に完了したら、次のいずれかを実行します。

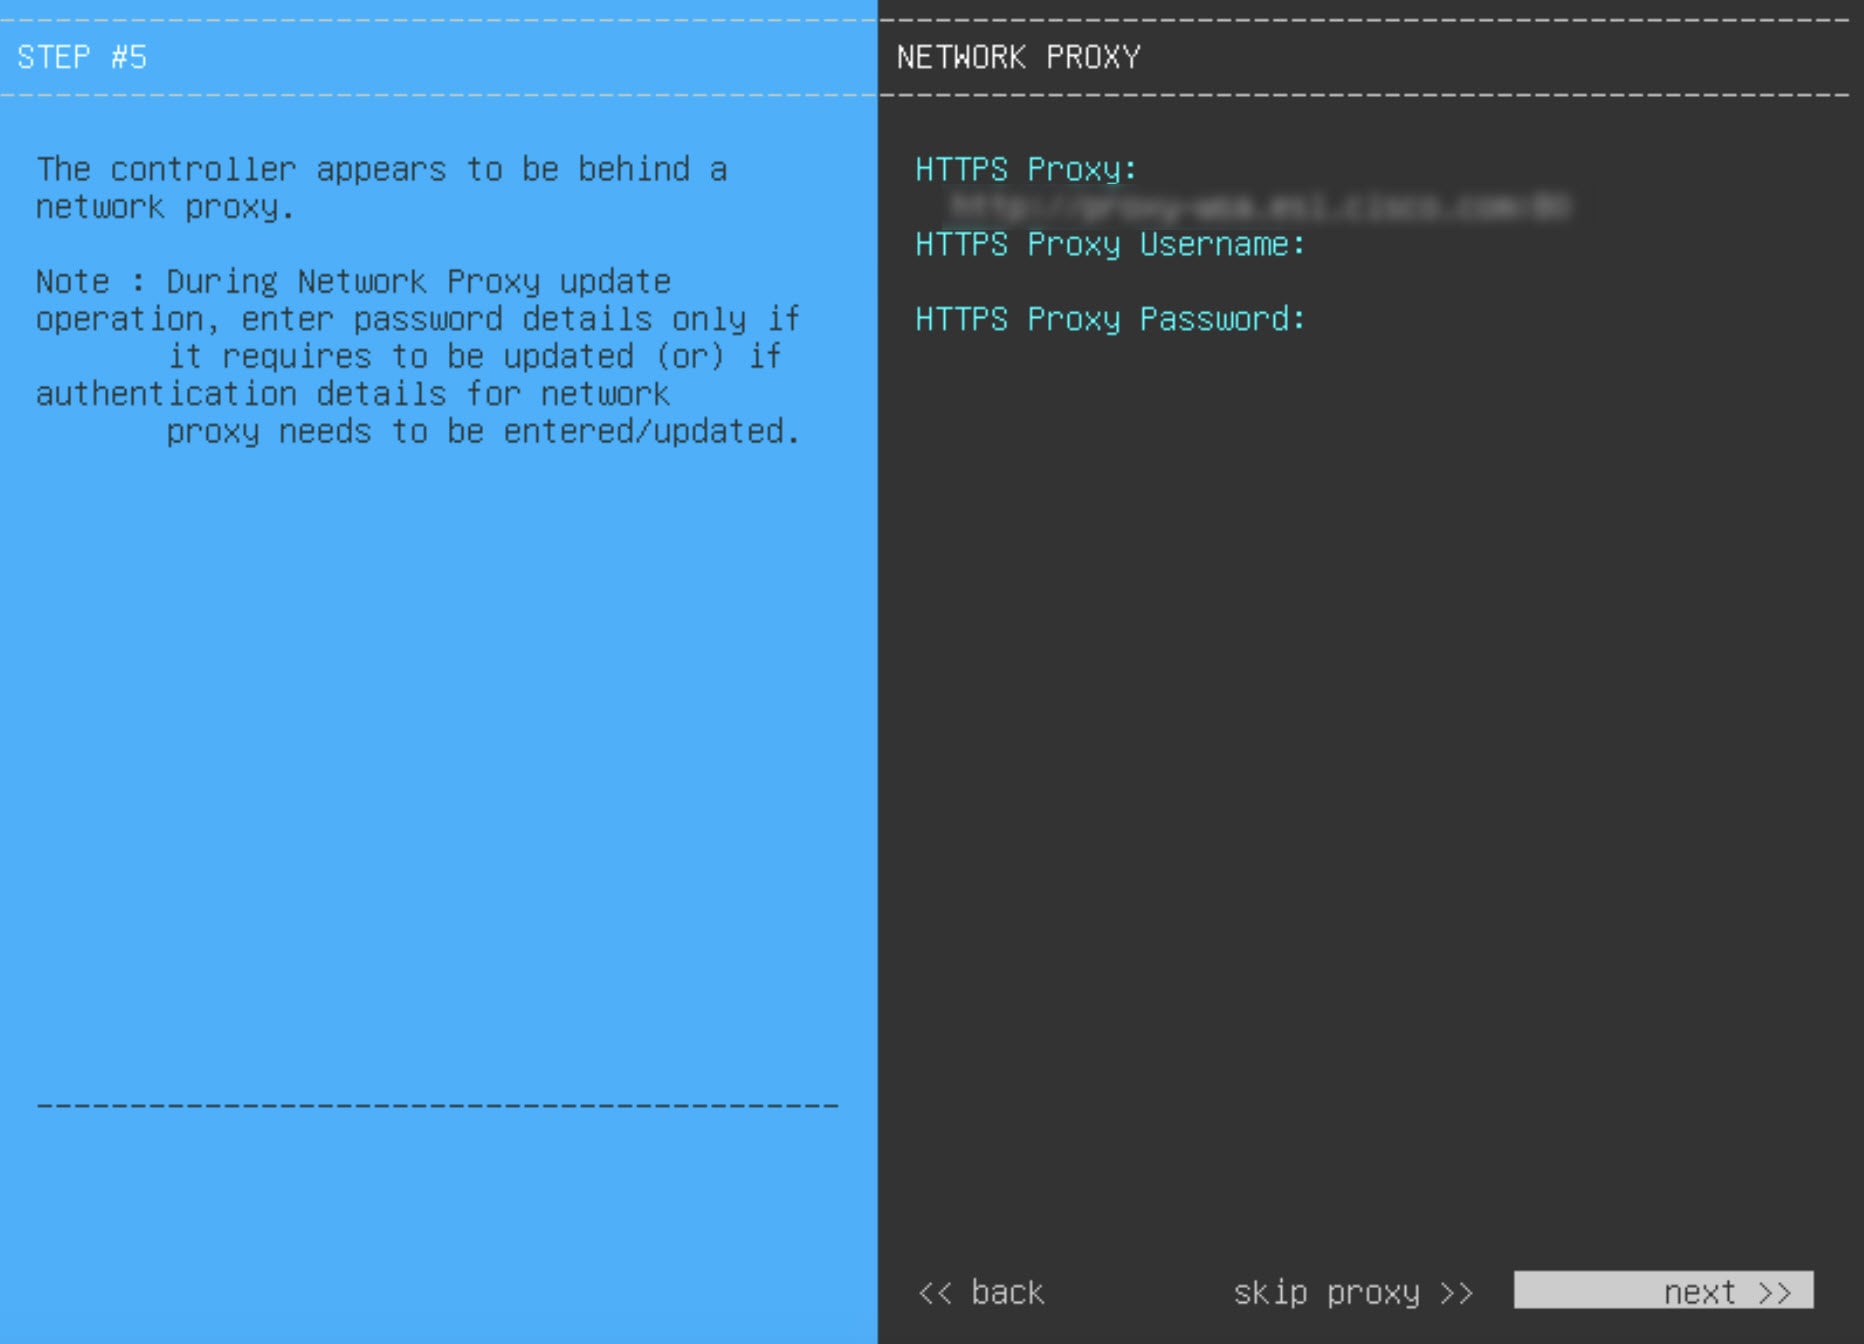
    • ネットワークでプロキシサーバーを使用しないでインターネットにアクセスする場合は、[skip proxy>>] をクリックして続けます。

    • ネットワークでプロキシサーバーを使用する場合、[NETWORK PROXY] ウィザードページに設定値を入力し(次の表を参照)、[next>>] をクリックします。

    [HTTPS プロキシ (HTTPS Proxy)] フィールド

    インターネットにアクセスする HTTPS ネットワークプロキシの URL またはホスト名を入力します。

    (注)  


    Catalyst Center on ESXi から HTTPS プロキシへの接続は、このリリースの HTTP 経由のみでサポートされます。

    [HTTPS Proxy Username] フィールド

    ネットワークプロキシへのアクセスに使用するユーザ名を入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

    [HTTPS Proxy Password] フィールド

    ネットワークプロキシへのアクセスに使用するパスワードを入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

    必要な情報を入力したら、検証エラーを修正して続行します(必要な場合)。

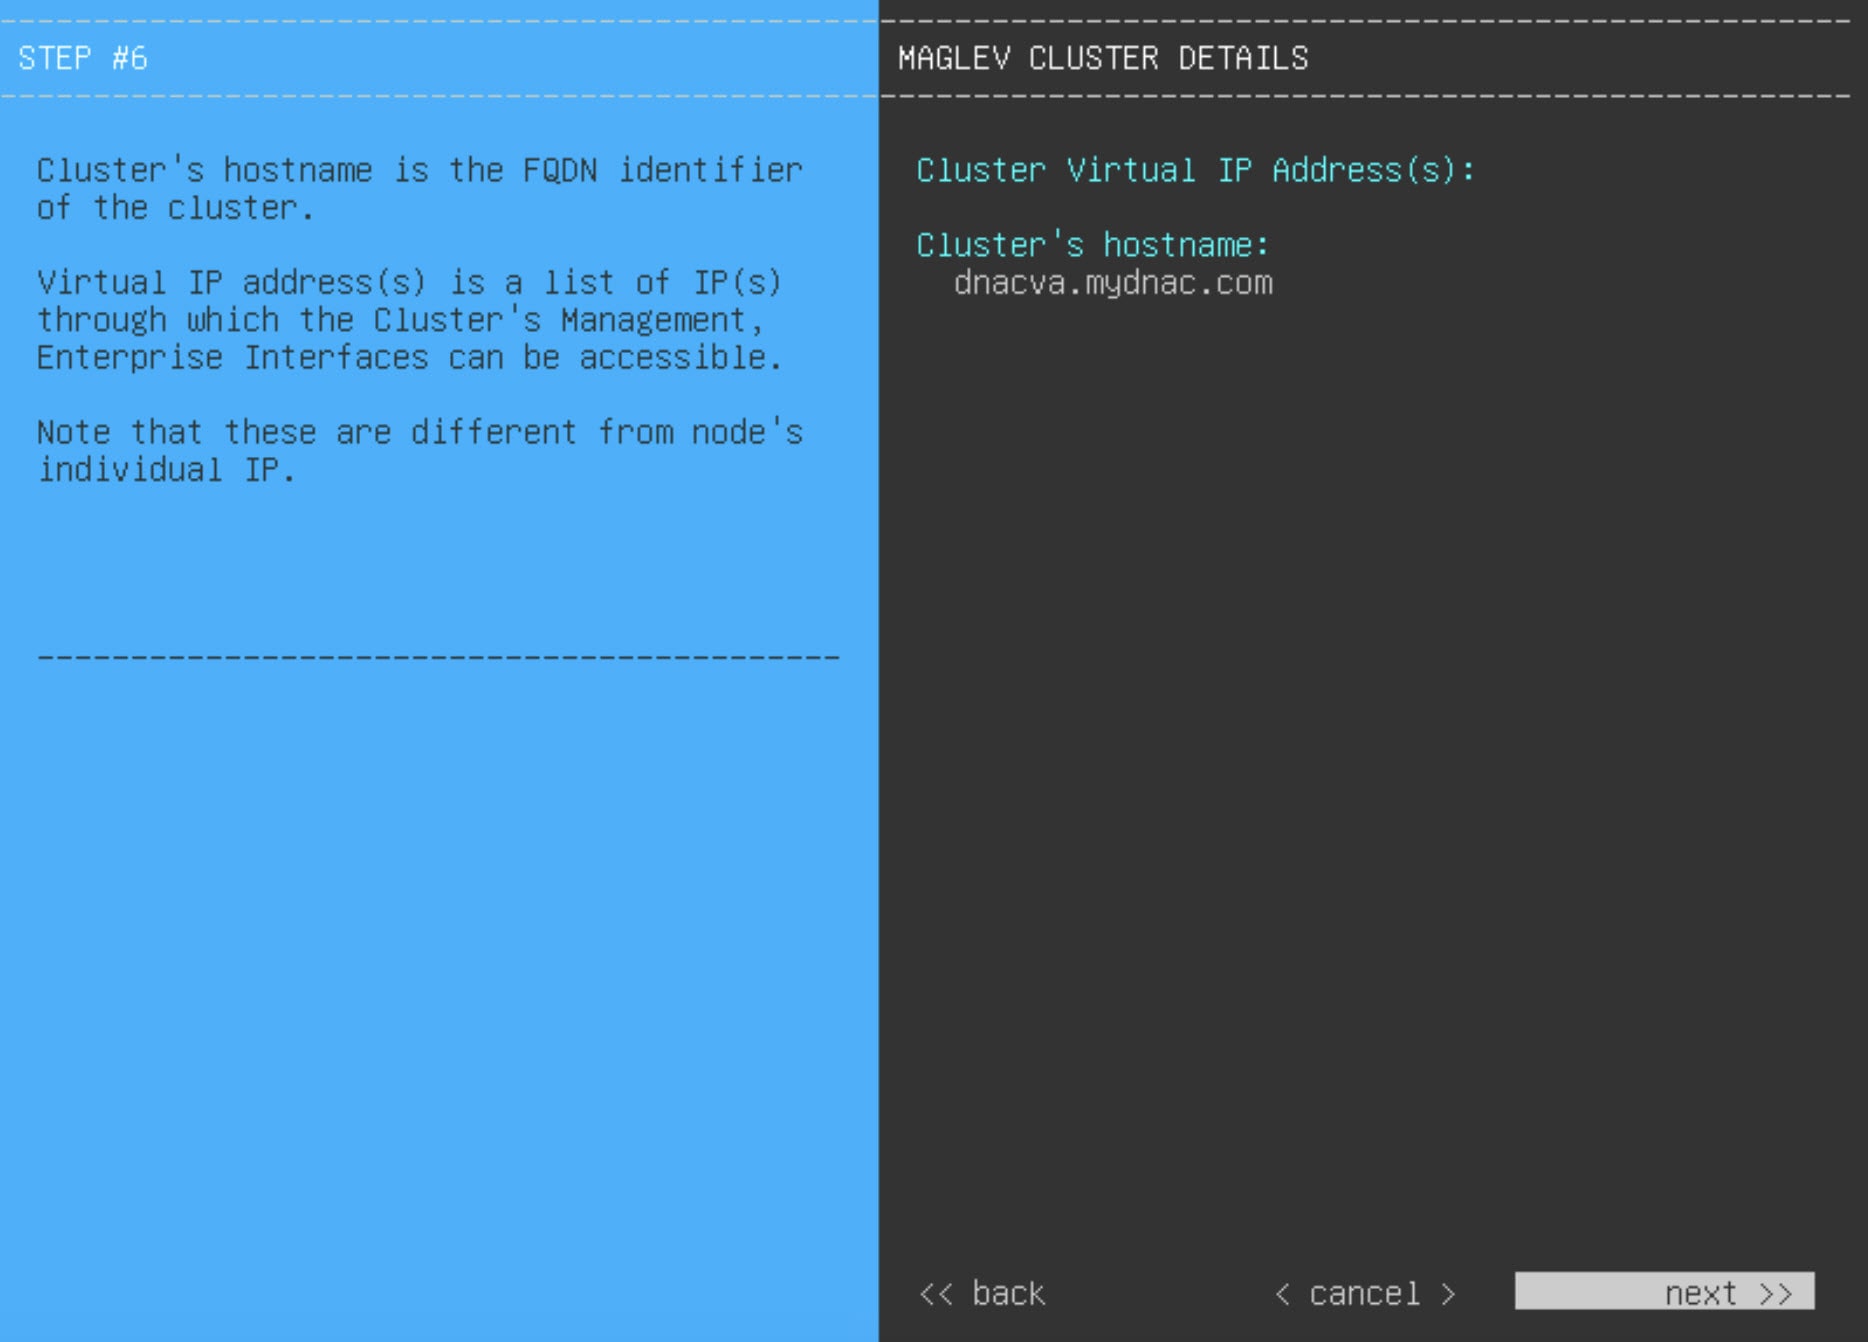
  10. 次に、[MAGLEV CLUSTER DETAILS] ウィザードページで仮想アプライアンスの仮想 IP アドレスを入力するように求められます。エンタープライズ インターフェイスに設定されている仮想 IP アドレスを入力します。管理インターフェイスの仮想 IP アドレスを設定した場合は、そのアドレスも入力します(カンマを使用して 2 つの IP アドレスを区切ります)。

    仮想アプライアンスの完全修飾ドメイン名(FQDN)を指定することもできます。Catalyst Center on ESXi は、このドメイン名を使用して次のことを行います。

    • このホスト名を使用して、仮想アプライアンスの Web インターフェイスと、Catalyst Center on ESXi が管理するエンタープライズ ネットワーク内のデバイスによって使用される Representational State Transfer(REST)API にアクセスします。

    • Catalyst Center on ESXi 証明書の [Subject Alternative Name(SAN)] フィールドで、FQDN を使用して、デバイスのプロビジョニングに使用されるプラグ アンド プレイ サーバが定義されます。

    必要な情報を入力したら [Next >>] をクリックして続行します。以前の画面でしたように、検証エラーを修正します。

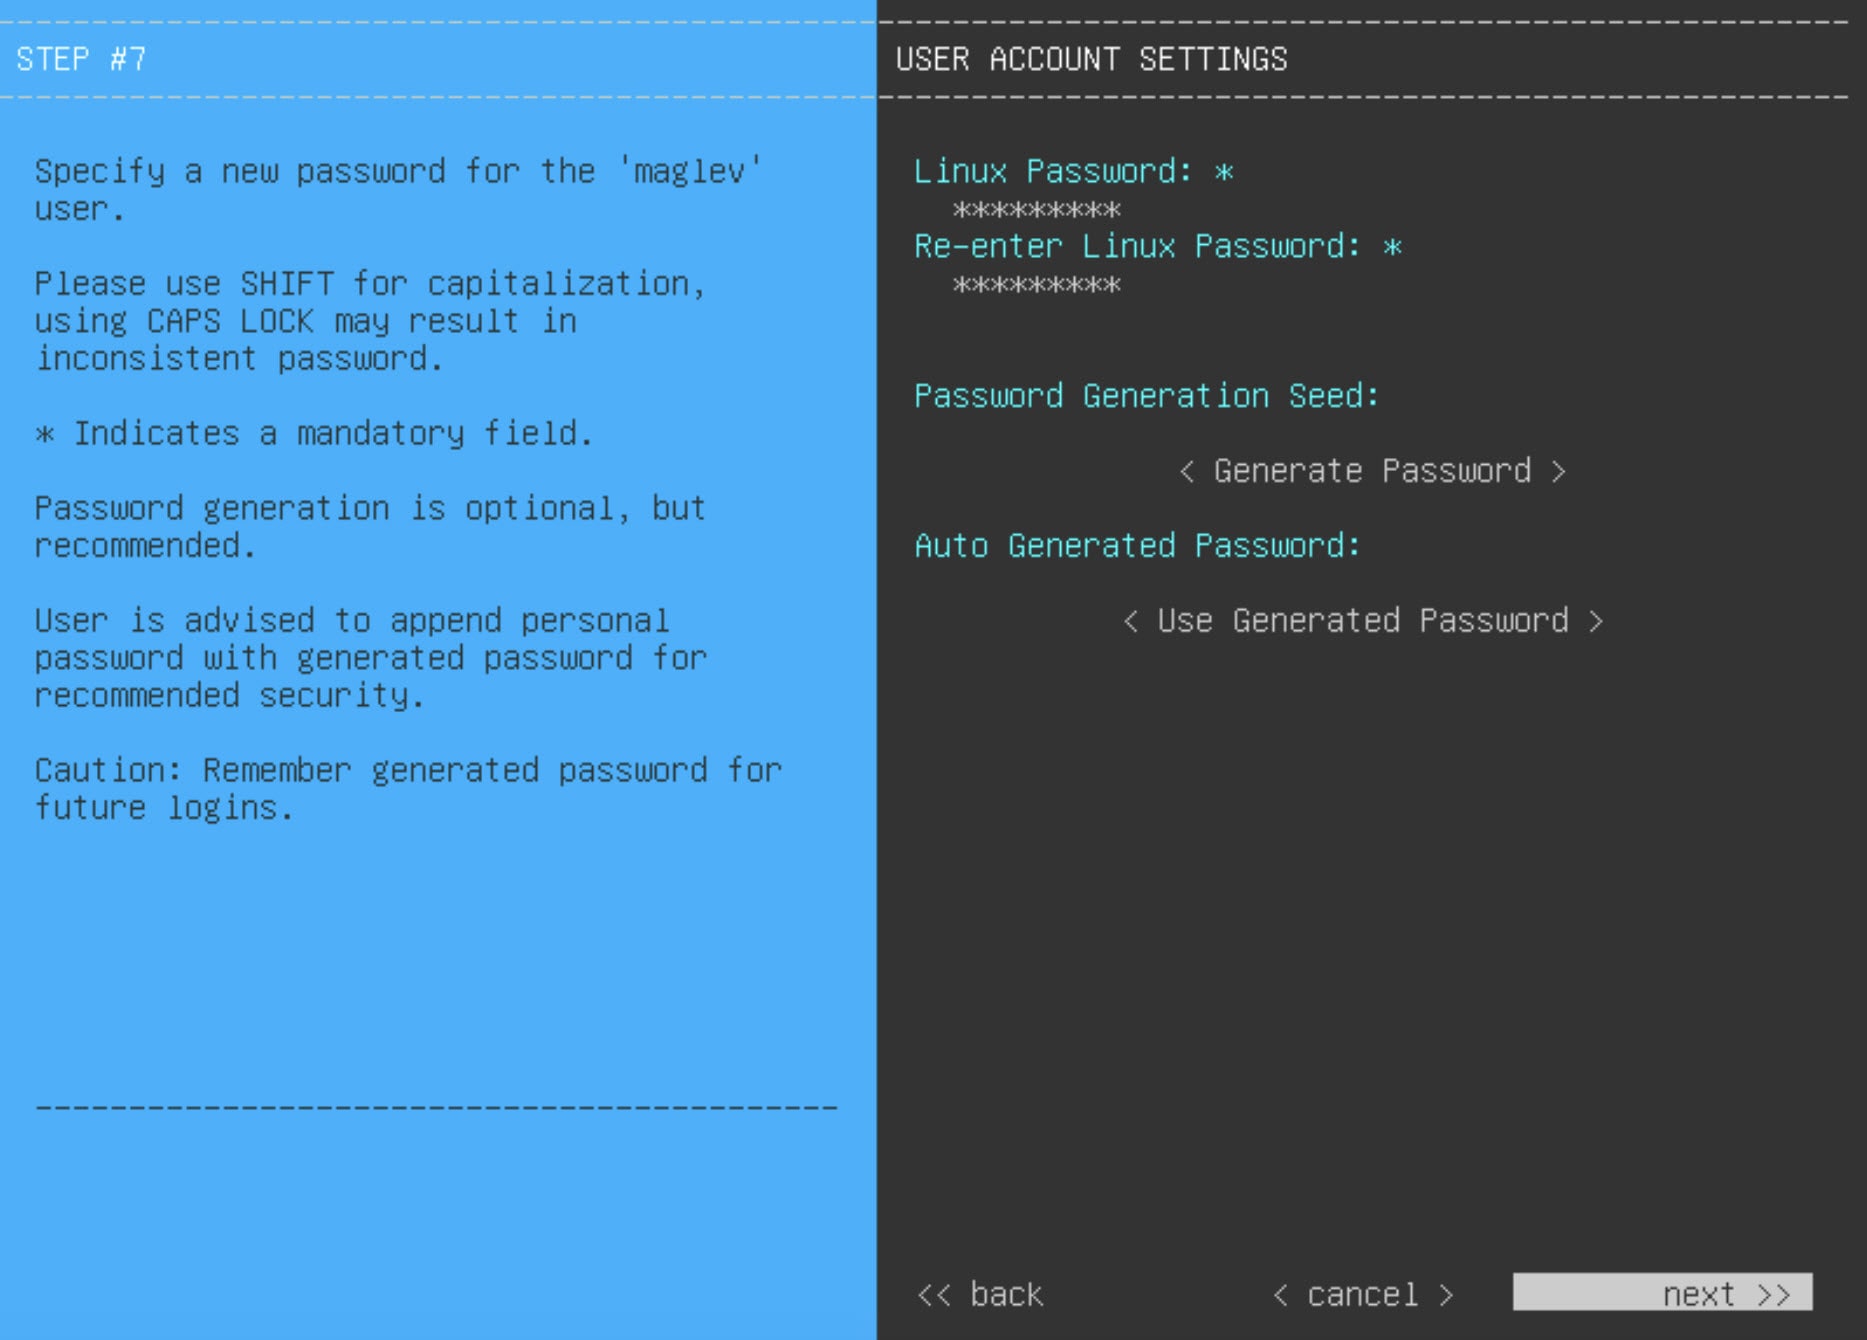
  11. ウィザードの [USER ACCOUNT SETTINGS] ページで提供される設定値を入力し(次の表を参照)、[next>>] をクリックします。

    [Linux Password] フィールド

    maglev ユーザーのパスワードを入力して確認します。

    [Re-enter Linux Password] フィールド

    Linux パスワードをもう一度入力して確認します。

    [Password Generation Seed] フィールド

    Linux パスワードを自分で作成しない場合には、このフィールドにシードフレーズを入力してから、[パスワードの生成(Generate password)] を押してパスワードを生成します。

    [Auto Generated Password] フィールド

    (オプション)シード フレーズは、ランダムで安全なパスワードの一部として表示されます。必要に応じて、このパスワードを「そのまま」使用することも、この自動生成パスワードをさらに編集することもできます。

    [<Use Generated Password>] を押してパスワードを保存します。

    必要な情報を入力したら、検証エラーを修正して続行します(必要な場合)。

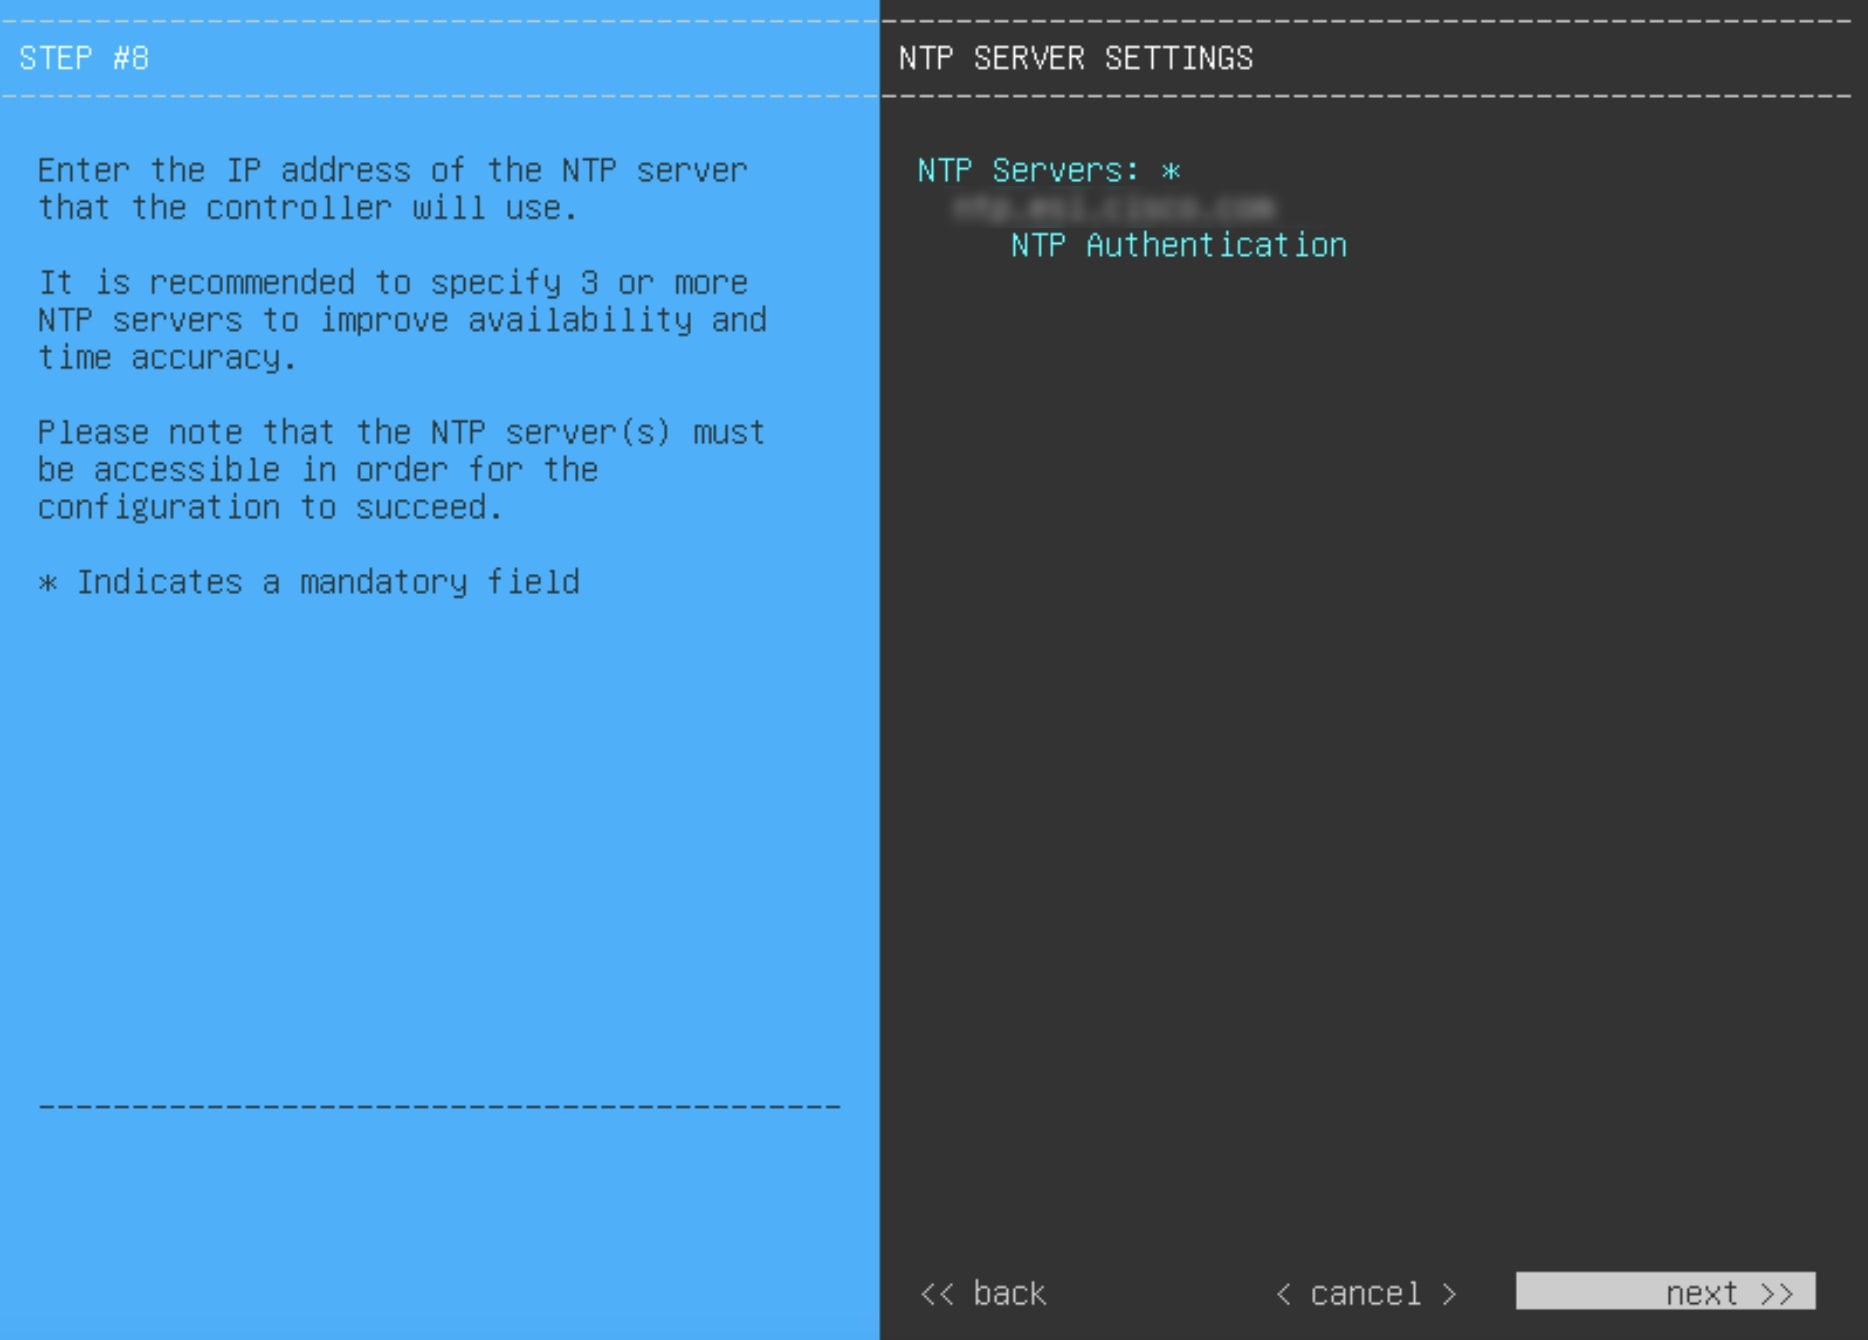
  12. ウィザードの [NTP SERVER SETTINGS] ページで提供される設定値を入力し(次の表を参照)、[next>>] をクリックします。

    [NTP Server (NTP サーバ)] フィールド

    1 つまたは複数の NTP サーバアドレスまたはホスト名をスペースで区切って入力します。1 つ以上の NTP アドレスまたはホスト名が必要です。実稼働環境への展開では、少なくとも 3 台の NTP サーバを設定することを推奨します。

    [NTP Authentication] チェックボックス

    Catalyst Center on ESXi と同期する前に NTP サーバーの認証を有効にするには、このチェックボックスをオンにして、次の情報を入力します。

    • NTP サーバーのキー ID。有効な値の範囲は 1 ~ 4294967295(2^32-1)です。

      この値は、NTP サーバーのキーファイルで定義されているキー ID に対応します。

    • NTP サーバーのキー ID に関連付けられた SHA-1 キー値。この 40 文字の 16 進文字列は、NTP サーバーのキーファイルにあります。

    (注)  


    前のフィールドで構成した各 NTP サーバーのキー ID とキー値を入力してください。

    必要な情報を入力したら、検証エラーを修正して続行します(必要な場合)。

    ウィザードが設定を適用できる状態になったことを示す最終メッセージが表示されます。

  13. 入力した設定を仮想アプライアンスに適用するには、[proceed>>] をクリックします。

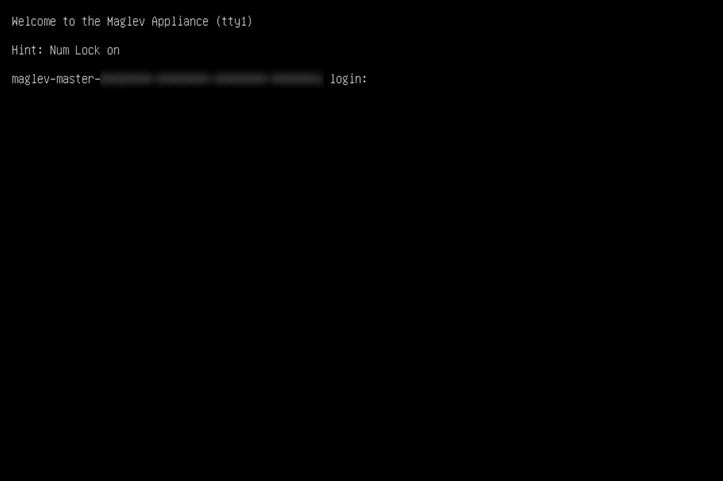
    設定プロセスの完了後に、仮想アプライアンスの電源を再投入すると、「CONFIGURATION SUCCEEDED!」というメッセージが表示されます。次に、Maglev ログインページが表示されます。

    (注)  


    Catalyst Center UI にログインできるようにサービスが安定するまでに 15 〜 30 分かかることがあります。

ステップ 4

クイック スタート ワークフローの完了


Maglev 構成ウィザードを使用した仮想アプライアンスの設定:IPv4 展開用の詳細モード

Maglev 構成ウィザードを使用して仮想アプライアンスを設定し、事前設定されたアプライアンス設定とは異なる設定を指定する必要がある場合は、次の手順を実行します。

始める前に

この手順を開始する前に、仮想アプライアンスに関する次の情報を収集します。

  • スタティック IP アドレス

  • サブネット マスク

  • デフォルト ゲートウェイ

  • DNS アドレス

  • NTP サーバーの詳細

  • プロキシサーバーの詳細


重要


アプライアンスの管理インターフェイスを設定する場合は、このウィザードを開始する前に、このインターフェイス用に存在する追加のネットワークアダプタも設定します。


手順

ステップ 1

展開が完了したら、新しく作成した仮想マシンの電源をオンにします。

  1. vSphere Client で、仮想マシンを右クリックします。

  2. [Power] > [Power On] を選択します。

ステップ 2

適切なリンクをクリックして、リモートコンソールまたは Web コンソールを起動します。

ステップ 3

Maglev 構成ウィザードを完了することにより、仮想マシンを設定します。

  1. ウィザードの [STATIC IP CONFIGURATION] ページでは設定を入力する必要がないため、[skip>>] をクリックします。

    静的 IP 設定は、ブラウザベースの WEB UI モードのインストールを使用して仮想アプライアンスを設定する場合にのみ必要です。

  2. [Create MKS] をクリックします。

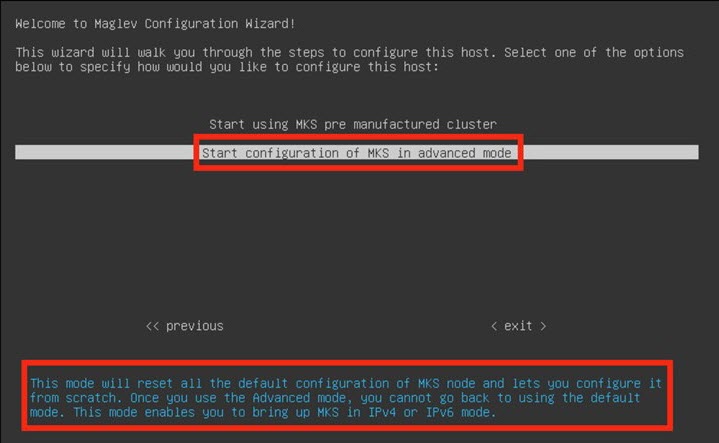
  3. [Start configuration of MKS in advanced mode] オプションをクリックします。

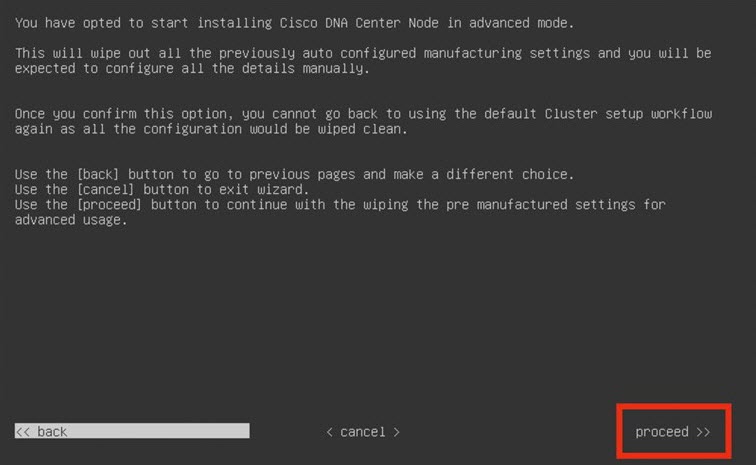
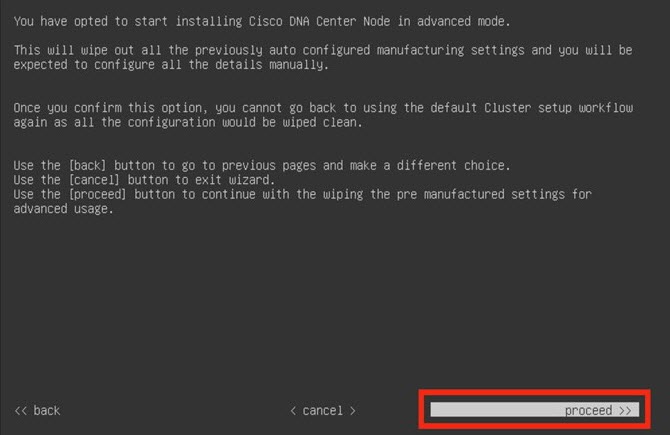
    次のウィザードページが開き、事前設定されたすべてのアプライアンス設定(コンテナとクラスタのサブネットを除く)が消去されることが示されます。これらの設定の値を入力する必要があります。

    このページには、このオプションを選択した場合に、戻ってデフォルトのアプライアンス セットアップ ワークフローを代わりに使用することができなくなることも示されます。次の手順を完了する前に、この点に留意してください。

  4. [proceed>>] をクリックします。

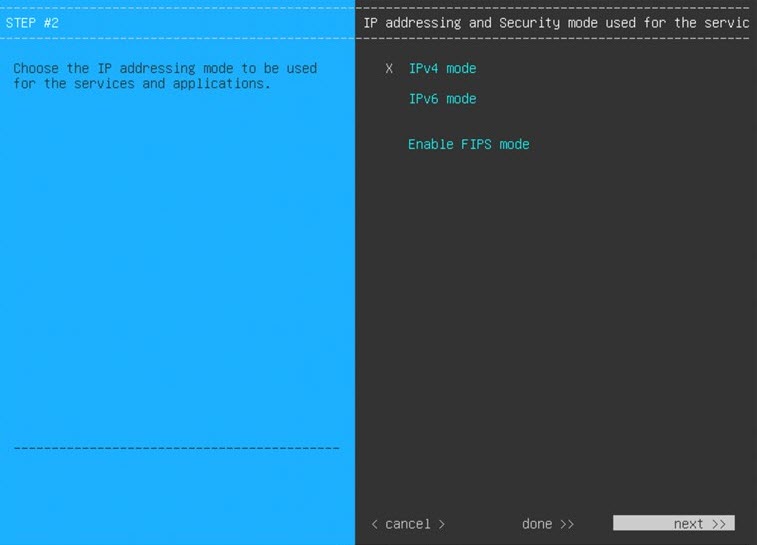
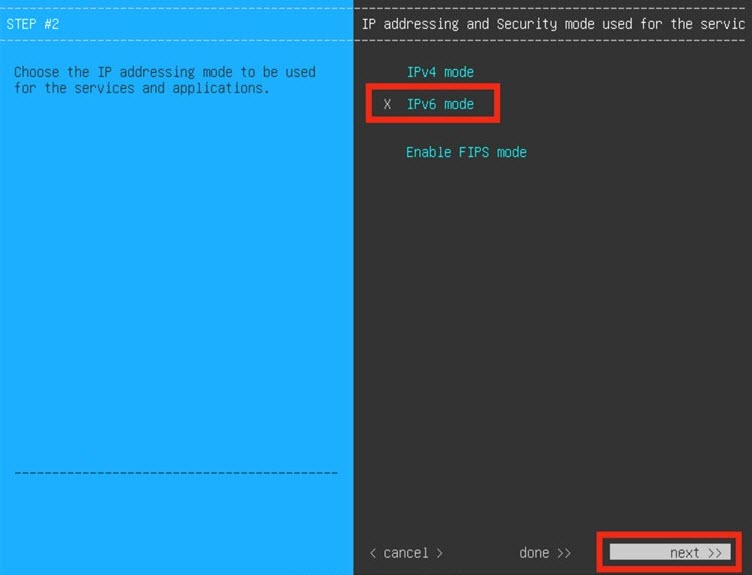
    事前設定されたすべてのアプライアンス設定が消去された後、次のウィザードページが開きます。

  5. 次の手順を 1 つまたは複数実行し、[next>>] をクリックします。

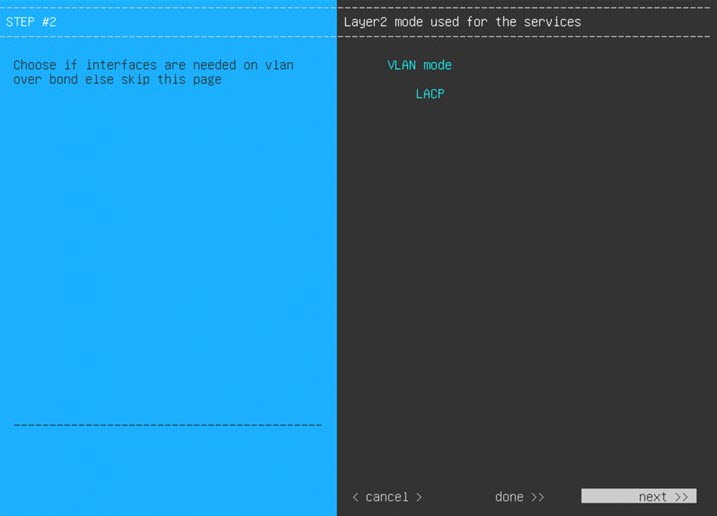
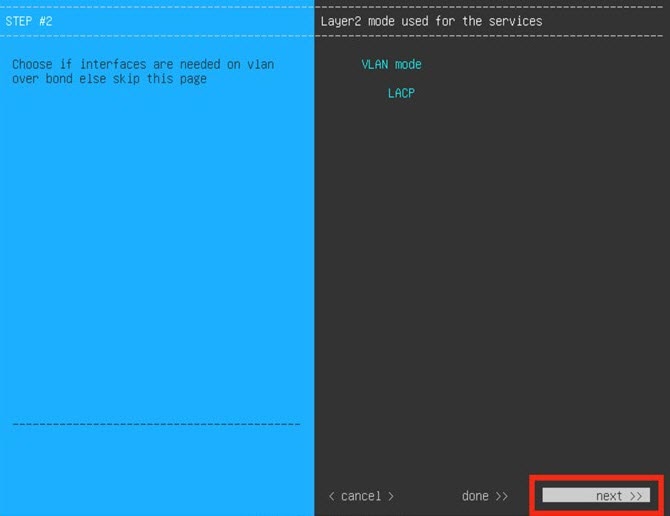
  6. [Layer2 mode used for the services] ウィザードページでは設定を入力する必要はないため、[next>>] をクリックします。

  7. 次の表のとおり [NETWORK ADAPTER #1] の設定値を入力し、[next>>] をクリックします。

    Catalyst Center on ESXi は、このインターフェイスを使用して、仮想アプライアンスをネットワークにリンクさせます。

    [Host IPv4 Address] フィールド

    エンタープライズ インターフェイスの IP アドレスを入力します。これは必須です。

    [IPv4 Netmask] フィールド

    インターフェイスの IP アドレスに対応するネットマスクを入力します。これは必須です。

    [Default Gateway IPv4 Address] フィールド

    インターフェイスに使用するデフォルトゲートウェイ IP アドレスを入力します。

    重要


    アプライアンスの少なくとも 1 つのインターフェイスに対してデフォルトゲートウェイ IP アドレスを入力してください。入力しないと、設定ウィザードを完了できません。

    [IPv4 Static Routes] フィールド

    1 つ以上のスタティックルートをスペースで区切り、<ネットワーク>/<ネットマスク>/<ゲートウェイ> の形式で入力します。これは、通常、管理インターフェイスでのみ必要です。

    [Cluster Link] フィールド

    このフィールドは空欄のままにします。これは、クラスタ内インターフェイスでのみ必要です。

    [LACP Mode] フィールド

    仮想アプライアンスには適用されないため、このフィールドは空白のままにします。

    入力した値がウィザードによって検証され、正しくない値が含まれていた場合にはエラーメッセージが表示されます。エラーメッセージが表示された場合には、入力した値が正しいことを確認してから、再入力します。必要に応じて、[<< back] をクリックして再入力します。

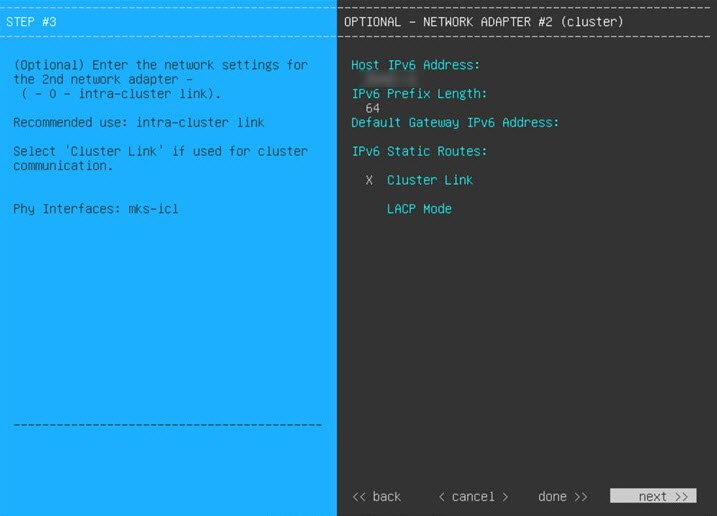
  8. 次の表のとおり [NETWORK ADAPTER #2] の設定値を入力し、[next>>] をクリックします。

    [Host IPv4 Address] フィールド

    クラスタ内インターフェイスの IP アドレスを入力します。これは必須です。クラスタ内インターフェイスのアドレスは後で変更できないことに注意してください。

    [IPv4 Netmask] フィールド

    インターフェイスの IP アドレスに対応するネットマスクを入力します。これは必須です。

    [Default Gateway IPv4 Address] フィールド

    このフィールドは空欄のままにします。

    [IPv4 Static Routes] フィールド

    このフィールドは空欄のままにします。

    [Cluster Link] フィールド

    このインターフェイスが Catalyst Center on ESXi クラスタへのリンクであるとして設定するには、このチェックボックスをオンにします。これは、クラスタ内インターフェイスでのみ必要です。

    [LACP Mode] フィールド

    仮想アプライアンスには適用されないため、このフィールドは空白のままにします。

    検証エラーがある場合は、修正して続行します。ネットワークアダプタの設定がウィザードによって検証され、適用されます。

  9. 次の表のとおり [NETWORK ADAPTER #3] の設定値を入力し、[next>>] をクリックします。

    このインターフェイスを使用すると、仮想アプライアンスから Catalyst Center on ESXi GUI にアクセスできます。

    (注)  


    このウィザードページは、管理インターフェイス用に追加のネットワークアダプタをすでに設定している場合にのみ表示されます。

    [Host IPv4 Address] フィールド

    管理インターフェイスの IP アドレスを入力します。これは、このインターフェイスを使用して管理ネットワークから Catalyst Center on ESXi GUI にアクセスする場合にのみ必要です。それ以外の場合は、空白のままにします。

    [IPv4 Netmask] フィールド

    インターフェイスの IP アドレスに対応するネットマスクを入力します。これは必須です。

    [Default Gateway IPv4 Address] フィールド

    インターフェイスに使用するデフォルトゲートウェイ IP アドレスを入力します。

    重要


    アプライアンスの少なくとも 1 つのインターフェイスに対してデフォルトゲートウェイ IP アドレスを入力してください。入力しないと、設定ウィザードを完了できません。

    [IPv4 Static Routes] フィールド

    1 つ以上のスタティックルートをスペースで区切り、<ネットワーク>/<ネットマスク>/<ゲートウェイ> の形式で入力します。

    [Cluster Link] フィールド

    このフィールドは空欄のままにします。これは、クラスタ内インターフェイスでのみ必要です。

    検証エラーがある場合は、修正して続行します。ネットワークアダプタの設定がウィザードによって検証され、適用されます。

  10. [DNS Configuration] ページで、優先 DNS サーバーの IP アドレスを入力し、[next>>] をクリックします。複数の DNS サーバを入力する場合には、リスト内の IP アドレスをスペースで区切ります。

    重要

     
    • NTP の場合、Catalyst Center on ESXi と NTP サーバの間のポート 123(UDP)が開いていることを確認します。

    • 最大 3 つの DNS サーバーを設定します。仮想アプライアンスに対して 3 つを超える DNS サーバーを設定すると、問題が発生する可能性があります。

    ウィザードが更新され、これまでに入力した設定を検証するためにコントローラをシャットダウンする必要があることが示されます。

  11. 次のいずれかを実行します。

    • 設定を変更する必要がある場合は、必要に応じて [<<back] をクリックし、必要な変更を加えてから、このウィザードページに戻ります。

    • 入力した設定に問題がなければ、[proceed>>] をクリックします。

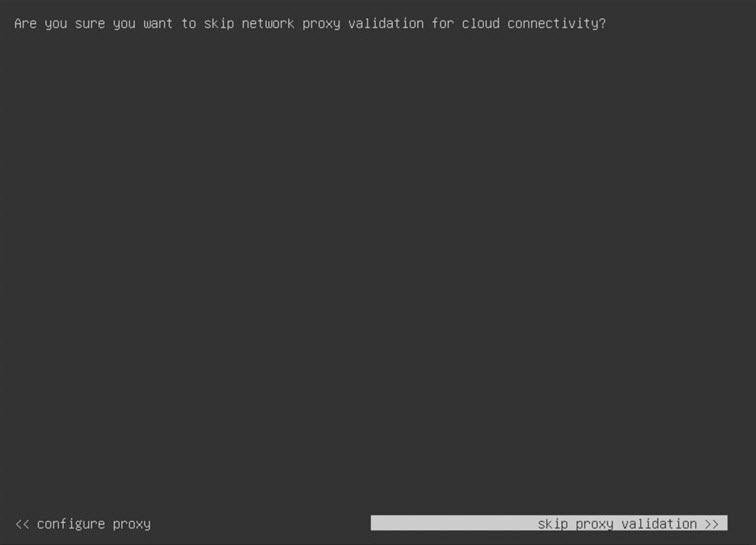
  12. 検証が正常に完了すると、[NETWORK PROXY] ウィザードページが開きます。[skip proxy>>] をクリックして続行します。

  13. [skip proxy validation>>] をクリックすることにより、ネットワークプロキシ設定をスキップすることを確認します。

  14. 次に、[MAGLEV CLUSTER DETAILS] ウィザードページで仮想アプライアンスの仮想 IP アドレスを入力するように求められます。クラスタは Catalyst Center on ESXi ではサポートされていないため、このページの [Cluster Virtual IP Address(s)] フィールドは空白のままにできます。

    仮想アプライアンスの完全修飾ドメイン名(FQDN)を指定することもできます。Catalyst Center on ESXi は、このドメイン名を使用して次のことを行います。

    • このホスト名を使用して、仮想アプライアンスの Web インターフェイスと、Catalyst Center on ESXi が管理するエンタープライズ ネットワーク内のデバイスによって使用される Representational State Transfer(REST)API にアクセスします。

    • Catalyst Center on ESXi 証明書の [Subject Alternative Name(SAN)] フィールドで、FQDN を使用して、デバイスのプロビジョニングに使用されるプラグ アンド プレイ サーバが定義されます。

    必要な情報を入力したら [Next >>] をクリックして続行します。以前の画面でしたように、検証エラーを修正します。

  15. ウィザードの [USER ACCOUNT SETTINGS] ページで提供される設定値を入力し(次の表を参照)、[next>>] をクリックします。

    [Linux Password] フィールド

    maglev ユーザーのパスワードを入力して確認します。

    [Re-enter Linux Password] フィールド

    Linux パスワードをもう一度入力して確認します。

    [Password Generation Seed] フィールド

    Linux パスワードを自分で作成しない場合には、このフィールドにシードフレーズを入力してから、[パスワードの生成(Generate password)] を押してパスワードを生成します。

    [Auto Generated Password] フィールド

    (オプション)シード フレーズは、ランダムで安全なパスワードの一部として表示されます。必要に応じて、このパスワードを「そのまま」使用することも、この自動生成パスワードをさらに編集することもできます。

    [<Use Generated Password>] を押してパスワードを保存します。

    必要な情報を入力したら、検証エラーを修正して続行します(必要な場合)。

  16. ウィザードの [NTP SERVER SETTINGS] ページで提供される設定値を入力し(次の表を参照)、[next>>] をクリックします。

    [NTP Server (NTP サーバ)] フィールド

    1 つまたは複数の NTP サーバアドレスまたはホスト名をスペースで区切って入力します。1 つ以上の NTP アドレスまたはホスト名が必要です。実稼働環境への展開では、少なくとも 3 台の NTP サーバを設定することを推奨します。

    [NTP Authentication] チェックボックス

    Catalyst Center on ESXi と同期する前に NTP サーバーの認証を有効にするには、このチェックボックスをオンにして、次の情報を入力します。

    • NTP サーバーのキー ID。有効な値の範囲は 1 ~ 4294967295(2^32-1)です。

      この値は、NTP サーバーのキーファイルで定義されているキー ID に対応します。

    • NTP サーバーのキー ID に関連付けられた SHA-1 キー値。この 40 文字の 16 進文字列は、NTP サーバーのキーファイルにあります。

    (注)  


    前のフィールドで構成した各 NTP サーバーのキー ID とキー値を入力してください。

    必要な情報を入力したら、検証エラーを修正して続行します(必要な場合)。

    ウィザードが設定を適用できる状態になったことを示す最終メッセージが表示されます。

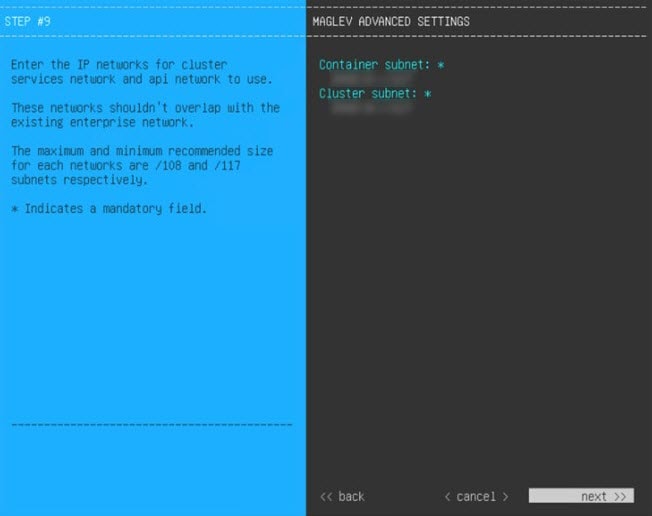
  17. ウィザードの [MAGLEV ADVANCED SETTINGS] ページで提供される設定値を入力し(次の表を参照)、[next>>] をクリックします。

    [Container Subnet] フィールド

    内部サービスを管理するために Catalyst Center on ESXi で使用する、ルーティングされない専用の IP サブネット。デフォルトでは、これは 169.254.32.0/20 にあらかじめ設定されています。このサブネットを使用することをお勧めします。別のサブネットを入力する場合は、Catalyst Center on ESXi の内部ネットワークまたは任意の外部ネットワークで使用されている他のサブネットと競合したり、重複したりしていないことを確認してください。詳細については、『Catalyst Center Second-Generation Appliance Installation Guide's』の「Required IP Addresses and Subnets」のトピックにあるコンテナサブネットの説明を参照してください。

    [Cluster Subnet] フィールド

    内部クラスタサービスを管理するために Catalyst Center on ESXi で使用する、ルーティングされない専用の IP サブネット。デフォルトでは、これは 169.254.48.0/20 にあらかじめ設定されています。このサブネットを使用することをお勧めします。別のサブネットを入力する場合は、Catalyst Center on ESXi の内部ネットワークまたは任意の外部ネットワークで使用されている他のサブネットと競合したり、重複したりしていないことを確認してください。詳細については、『Catalyst Center Second-Generation Appliance Installation Guide's』の「Required IP Addresses and Subnets」のトピックにあるクラスタサブネットの説明を参照してください。

    必要な情報を入力したら、検証エラーを修正して続行します(必要な場合)。

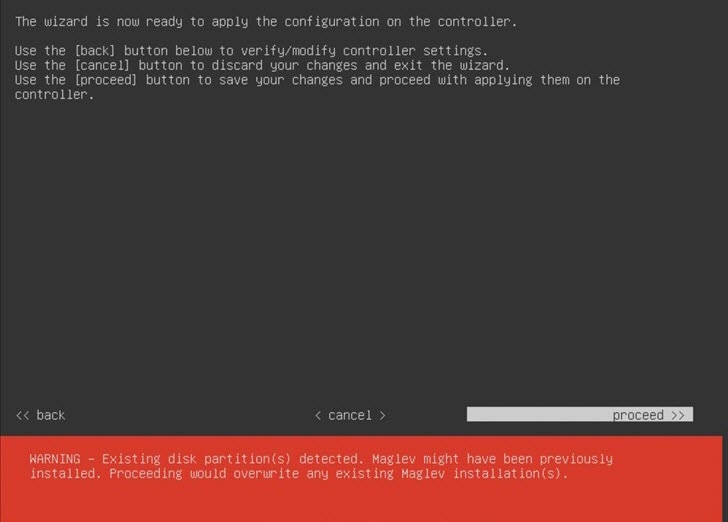
    ウィザードが設定を適用できる状態になったことを示す最終メッセージが表示されます。

  18. 入力した設定を仮想アプライアンスに適用するには、[proceed>>] をクリックします。

    設定プロセスの完了後に、仮想アプライアンスの電源を再投入すると、「CONFIGURATION SUCCEEDED!」というメッセージが表示されます。

    仮想マシンが動作可能になるまでに約 180 ~ 210 分かかります。実際の時間は、使用可能な帯域幅、RAM、ハードディスク容量、vCPU の数などによって異なります。vSphere Client の [Recent Tasks] タブで進捗状況をモニターできます。

ステップ 4

クイック スタート ワークフローの完了


Maglev 構成ウィザードを使用した仮想アプライアンスの設定:IPv6 展開用の詳細モード

この手順を開始する前に、仮想アプライアンスに関する次の情報を収集します。

  • スタティック IP アドレス

  • サブネット マスク

  • デフォルト ゲートウェイ

  • DNS アドレス

  • NTP サーバーの詳細

  • プロキシサーバーの詳細


重要


アプライアンスの管理インターフェイスを設定する場合は、このウィザードを開始する前に、このインターフェイス用に存在する追加のネットワークアダプタも設定します。


Maglev 構成ウィザードを使用して仮想アプライアンスを設定し、事前設定されたアプライアンス設定とは異なる設定を指定する必要がある場合は、次の手順を実行します。

手順

ステップ 1

展開が完了したら、新しく作成した仮想マシンの電源をオンにします。

  1. vSphere Client で、仮想マシンを右クリックします。

  2. [Power] > [Power On] を選択します。

ステップ 2

適切なリンクをクリックして、リモートコンソールまたは Web コンソールを起動します。

ステップ 3

Maglev 構成ウィザードを完了することにより、仮想マシンを設定します。

  1. ウィザードの [STATIC IP CONFIGURATION] ページでは設定を入力する必要がないため、[skip>>] をクリックします。

    静的 IP 設定は、インストールのブラウザベースの WEB UI モードを使用して仮想アプライアンスを設定する場合にのみ必要です。

  2. [Create MKS] をクリックします。

  3. [Start configuration of MKS in advanced mode] オプションをクリックします。

    次のウィザードページが開き、事前設定されたすべてのアプライアンス設定(コンテナとクラスタのサブネットを除く)が消去されることが示されます。これらの設定の値を入力する必要があります。

    このページには、このオプションを選択した場合に、戻ってデフォルトのアプライアンス セットアップ ワークフローを代わりに使用することができなくなることも示されます。次の手順を完了する前に、この点に留意してください。

  4. [proceed>>] をクリックします。

    事前設定されたすべてのアプライアンス設定が消去された後、次のウィザードページが開きます。

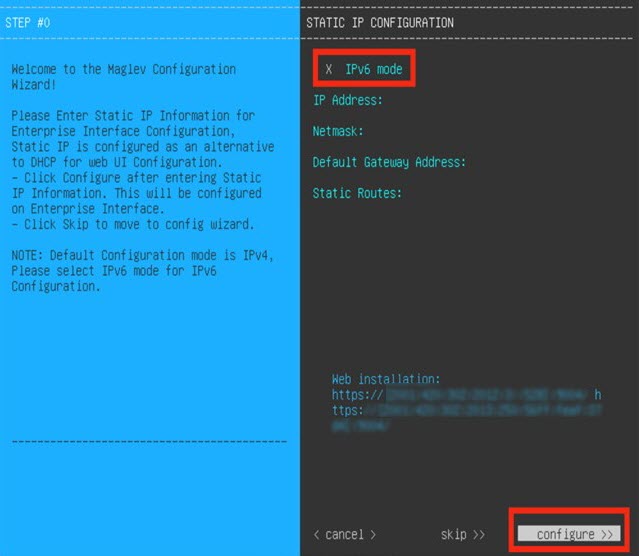
  5. IPv6 パラメータを設定するには、[IPv4 mode] を選択解除し、[IPv6 mode] を選択します。

  6. [Layer2 mode used for the services] ウィザードページでは設定を入力する必要はないため、[next>>] をクリックします。

  7. 次の表のとおり [NETWORK ADAPTER #1] の設定値を入力し、[next>>] をクリックします。

    Catalyst Center on ESXi は、このインターフェイスを使用して、仮想アプライアンスをネットワークにリンクさせます。

    [Host IPv6 Address] フィールド

    エンタープライズ インターフェイスの IPv6 アドレスを入力します。これは必須です。

    [IPv6プレフィックス長] フィールド

    インターフェイスの IPv6 アドレスのプレフィックス長(ビット単位)を入力します。

    [Default Gateway IPv4/IPv6 Address] フィールド

    インターフェイスに使用するデフォルトゲートウェイの IPv6 アドレスを入力します。

    重要


    アプライアンスの少なくとも 1 つのインターフェイスに対してデフォルトゲートウェイ IP アドレスを入力してください。入力しないと、設定ウィザードを完了できません。

    [IPv4/IPv6 Static Routes] フィールド

    1 つ以上のスタティックルートをスペースで区切り、<ネットワーク>/<ネットマスク>/<ゲートウェイ> の形式で入力します。これは、通常、Catalyst Center on ESXi の管理インターフェイスでのみ必要です。

    [Cluster Link] フィールド

    このフィールドは空欄のままにします。これは、クラスタ内インターフェイスでのみ必要です。

    [LACP Mode] フィールド

    仮想アプライアンスには適用されないため、このフィールドは空白のままにします。

    入力した値がウィザードによって検証され、正しくない値が含まれていた場合にはエラーメッセージが表示されます。エラーメッセージが表示された場合には、入力した値が正しいことを確認してから、再入力します。必要に応じて、[<< back] をクリックして再入力します。

  8. 次の表のとおり [NETWORK ADAPTER #2] の設定値を入力し、[next>>] をクリックします。

    [Host IPv6 Address] フィールド

    クラスタ内インターフェイスの IP アドレスを入力します。これは必須です。クラスタ内インターフェイスのアドレスは後で変更できないことに注意してください。

    [IPv6プレフィックス長] フィールド

    インターフェイスの IPv6 アドレスのプレフィックス長を入力します。これは必須です。

    [Default Gateway IPv6 Address] フィールド

    このフィールドは空欄のままにします。

    [IPv6 Static Routes] フィールド

    このフィールドは空欄のままにします。

    [Cluster Link] フィールド

    このインターフェイスが Catalyst Center on ESXi クラスタへのリンクであるとして設定するには、このチェックボックスをオンにします。これは、クラスタ内インターフェイスでのみ必要です。

    [LACP Mode] フィールド

    仮想アプライアンスには適用されないため、このフィールドは空白のままにします。

    検証エラーがある場合は、修正して続行します。ネットワークアダプタの設定がウィザードによって検証され、適用されます。

  9. 次の表のとおり [NETWORK ADAPTER #3] の設定値を入力し、[next>>] をクリックします。

    このインターフェイスを使用すると、仮想アプライアンスから Catalyst Center on ESXi GUI にアクセスできます。

    (注)  


    このウィザードページは、管理インターフェイス用に追加のネットワークアダプタをすでに設定している場合にのみ表示されます。

    [Host IPv6 Address] フィールド

    管理インターフェイスの IPv6 アドレスを入力します。これは、このインターフェイスを使用して管理ネットワークから Catalyst Center on ESXi GUI にアクセスする場合にのみ必要です。それ以外の場合は、空白のままにします。

    [IPv6プレフィックス長] フィールド

    インターフェイスの IPv6 アドレスのプレフィックス長を入力します。これは必須です。

    [Default Gateway IPv6 Address] フィールド

    インターフェイスに使用するデフォルトゲートウェイ IP アドレスを入力します。

    重要


    アプライアンスの少なくとも 1 つのインターフェイスに対してデフォルトゲートウェイ IP アドレスを入力してください。入力しないと、設定ウィザードを完了できません。

    [IPv6 Static Routes] フィールド

    1 つ以上のスタティックルートをスペースで区切り、<ネットワーク>/<ネットマスク>/<ゲートウェイ> の形式で入力します。

    [Cluster Link] フィールド

    このフィールドは空欄のままにします。これは、クラスタ内インターフェイスでのみ必要です。

    検証エラーがある場合は、修正して続行します。ネットワークアダプタの設定がウィザードによって検証され、適用されます。

  10. [DNS Configuration] ページで、優先 DNS サーバーの IPv6 アドレスを入力し、[next>>] をクリックします。複数の DNS サーバを入力する場合には、リスト内の IP アドレスをスペースで区切ります。

    重要

     
    • NTP の場合、Catalyst Center on ESXi と NTP サーバの間のポート 123(UDP)が開いていることを確認します。

    • 最大 3 つの DNS サーバーを設定します。仮想アプライアンスに対して 3 つを超える DNS サーバーを設定すると、問題が発生する可能性があります。

    ウィザードが更新され、これまでに入力した設定を検証するためにコントローラをシャットダウンする必要があることが示されます。

  11. 次のいずれかを実行します。

    • 設定を変更する必要がある場合は、必要に応じて [<<back] をクリックし、必要な変更を加えてから、このウィザードページに戻ります。

    • 入力した設定に問題がなければ、[proceed>>] をクリックします。

  12. 検証が正常に完了したら、次のいずれかを実行します。

    • ネットワークでプロキシサーバーを使用しないでインターネットにアクセスする場合は、[skip proxy>>] をクリックして続けます。

    • ネットワークでプロキシサーバーを使用する場合、[NETWORK PROXY] ウィザードページに設定値を入力し(次の表を参照)、[next>>] をクリックします。

    [HTTPS プロキシ (HTTPS Proxy)] フィールド

    インターネットにアクセスする HTTPS ネットワークプロキシの URL またはホスト名を入力します。

    (注)  


    Catalyst Center on ESXi から HTTPS プロキシへの接続は、このリリースの HTTP 経由のみでサポートされます。

    [HTTPS Proxy Username] フィールド

    ネットワークプロキシへのアクセスに使用するユーザ名を入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

    [HTTPS Proxy Password] フィールド

    ネットワークプロキシへのアクセスに使用するパスワードを入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

    必要な情報を入力したら、検証エラーを修正して続行します(必要な場合)。

  13. 次に、[MAGLEV CLUSTER DETAILS] ウィザードページで仮想アプライアンスの仮想 IP アドレスを入力するように求められます。クラスタは Catalyst Center on ESXi ではサポートされていないため、このページの [Cluster Virtual IP Address(s)] フィールドは空白のままにできます。

    仮想アプライアンスの完全修飾ドメイン名(FQDN)を指定することもできます。Catalyst Center on ESXi は、このドメイン名を使用して次のことを行います。

    • このホスト名を使用して、仮想アプライアンスの Web インターフェイスと、Catalyst Center on ESXi が管理するエンタープライズ ネットワーク内のデバイスによって使用される Representational State Transfer(REST)API にアクセスします。

    • Catalyst Center on ESXi 証明書の [Subject Alternative Name(SAN)] フィールドで、FQDN を使用して、デバイスのプロビジョニングに使用されるプラグ アンド プレイ サーバが定義されます。

    必要な情報を入力したら [Next >>] をクリックして続行します。以前の画面でしたように、検証エラーを修正します。

  14. ウィザードの [USER ACCOUNT SETTINGS] ページで提供される設定値を入力し(次の表を参照)、[next>>] をクリックします。

    [Linux Password] フィールド

    maglev ユーザーのパスワードを入力して確認します。

    [Re-enter Linux Password] フィールド

    Linux パスワードをもう一度入力して確認します。

    [Password Generation Seed] フィールド

    Linux パスワードを自分で作成しない場合には、このフィールドにシードフレーズを入力してから、[パスワードの生成(Generate password)] を押してパスワードを生成します。

    [Auto Generated Password] フィールド

    (オプション)シード フレーズは、ランダムで安全なパスワードの一部として表示されます。必要に応じて、このパスワードを「そのまま」使用することも、この自動生成パスワードをさらに編集することもできます。

    [<Use Generated Password>] を押してパスワードを保存します。

    必要な情報を入力したら、検証エラーを修正して続行します(必要な場合)。

  15. ウィザードの [NTP SERVER SETTINGS] ページで提供される設定値を入力し(次の表を参照)、[next>>] をクリックします。

    [NTP Server (NTP サーバ)] フィールド

    1 つまたは複数の NTP サーバアドレスまたはホスト名をスペースで区切って入力します。1 つ以上の NTP アドレスまたはホスト名が必要です。実稼働環境への展開では、少なくとも 3 台の NTP サーバーを設定して、可用性、時間、精度を改善させることを推奨します。

    [NTP Authentication] チェックボックス

    Catalyst Center on ESXi と同期する前に NTP サーバーの認証を有効にするには、このチェックボックスをオンにして、次の情報を入力します。

    • NTP サーバーのキー ID。有効な値の範囲は 1 ~ 4294967295(2^32-1)です。

      この値は、NTP サーバーのキーファイルで定義されているキー ID に対応します。

    • NTP サーバーのキー ID に関連付けられた SHA-1 キー値。この 40 文字の 16 進文字列は、NTP サーバーのキーファイルにあります。

    (注)  


    前のフィールドで構成した各 NTP サーバーのキー ID とキー値を入力してください。

    必要な情報を入力したら、検証エラーを修正して続行します(必要な場合)。

    ウィザードが設定を適用できる状態になったことを示す最終メッセージが表示されます。

  16. ウィザードの [MAGLEV ADVANCED SETTINGS] ページで提供される設定値を入力し(次の表を参照)、[next>>] をクリックします。

    [Container Subnet] フィールド

    内部サービスを管理するために Catalyst Center on ESXi で使用する、ルーティングされない専用の IPv6 サブネット。別のサブネットを入力する場合は、Catalyst Center on ESXi の内部ネットワークまたは任意の外部ネットワークで使用されている他のサブネットと競合したり、重複したりしていないことを確認してください。

    [Cluster Subnet] フィールド

    内部クラスタサービスを管理するために Catalyst Center on ESXi で使用する、ルーティングされない専用の IPv6 サブネット。別のサブネットを入力する場合は、Catalyst Center on ESXi の内部ネットワークまたは任意の外部ネットワークで使用されている他のサブネットと競合したり、重複したりしていないことを確認してください。

    必要な情報を入力したら、検証エラーを修正して続行します(必要な場合)。

    ウィザードが設定を適用できる状態になったことを示す最終メッセージが表示されます。

  17. 入力した設定を仮想アプライアンスに適用するには、[proceed>>] をクリックします。

    設定プロセスの完了後に、仮想アプライアンスの電源を再投入すると、「CONFIGURATION SUCCEEDED!」というメッセージが表示されます。

    仮想マシンが動作可能になるまでに約 180 ~ 210 分かかります。実際の時間は、使用可能な帯域幅、RAM、ハードディスク容量、vCPU の数などによって異なります。vSphere Client の [Recent Tasks] タブで進捗状況をモニターできます。

ステップ 4

クイック スタート ワークフローの完了


Web UI インストール構成ウィザードを使用した仮想アプライアンスの設定

ブラウザベースのインストール構成ウィザードを使用して仮想アプライアンスをできるだけ迅速に設定する必要があり、事前設定されたアプライアンス設定を使用しても問題ない場合は、次の手順を実行します。


重要


この手順の実行中に入力するすべての IP アドレスが有効な IPv4 ネットマスクを持つ有効な IPv4 アドレスであることを確認してください。また、アドレスと対応するサブネットが重複していないことを確認してください。重複している場合、サービスの通信の問題が発生する可能性があります。


始める前に

次の情報を収集したことを確認します。

  • スタティック IP アドレス

  • サブネット マスク

  • デフォルト ゲートウェイ

  • DNS アドレス

  • NTP サーバーの詳細

  • プロキシサーバーの詳細

サポート対象のブラウザを使用していることを確認します。導入要件を参照してください。

次の手順で指定する DNS サーバーと Catalyst Center on ESXi の間のファイアウォールで ICMP が許容されることを確認します。このウィザードでは、ユーザの指定する DNS サーバを ping で確認します。Catalyst Center on ESXi と DNS サーバの間にファイアウォールが存在し、そのファイアウォールで DNS サーバと ICMP が許容されていない場合、この ping がブロックされる可能性があります。ブロックされた場合、ウィザードを完了できません。


(注)  


このウィザードを使用する場合、クラスタ内インターフェイスは事前設定されています。このインターフェイスのデフォルト設定を使用しない場合は、ブラウザベースの詳細インストール構成ウィザードを完了する必要があります。


手順

ステップ 1

展開が完了したら、新しく作成した仮想マシンの電源をオンにします。

  1. vSphere Web Client で、仮想マシンを右クリックします。

  2. [Power] > [Power On] を選択します。

仮想マシンが動作可能になるまでに約 45 分かかります。実際の時間は、使用可能な帯域幅、RAM、ハードディスク容量、vCPU の数などによって異なります。vSphere Client の [Recent Tasks] タブで進捗状況をモニターできます。

ステップ 2

適切なリンクをクリックして、リモートコンソールまたは Web コンソールを起動します。

ステップ 3

インストール構成ウィザードを表示します。

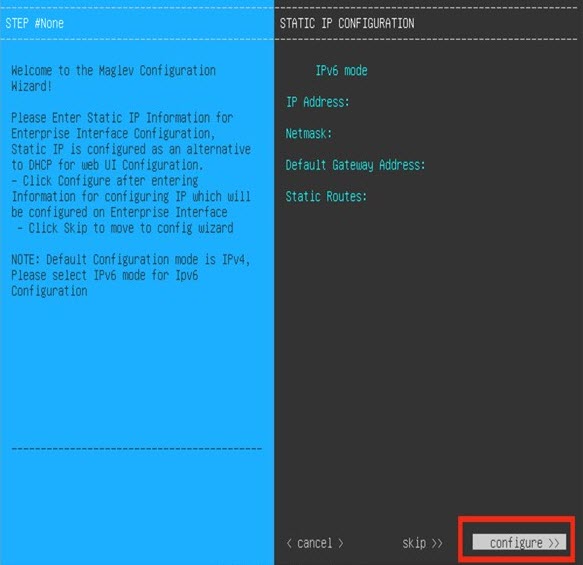
  1. [STATIC IP CONFIGURATION] ページで、次のいずれかを実行します。

    • DHCP サーバーが IP アドレス、サブネットマスク、デフォルトゲートウェイを仮想アプライアンスのエンタープライズ インターフェイスに割り当てるようにするには、[skip>>] をクリックします。

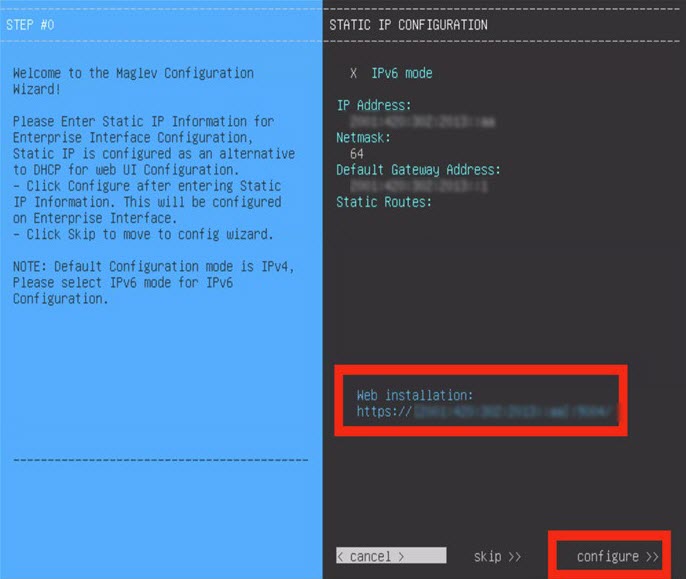
    • 独自の IP アドレス、サブネットマスク、デフォルトゲートウェイを仮想アプライアンスのエンタープライズ インターフェイスに割り当てる場合は、次の表に記載されている情報を入力し、[configure>>] をクリックします。

    (注)  


    [IPv6 Mode] チェックボックスは、拡張モードでのみ IPv6 アドレッシングを有効にするためのものです。IPv4 展開の場合は、このチェックボックスをオフにする必要があります。

    [IPv6 Mode] チェックボックス

    IPv6 アドレッシングを有効にする場合は、高度なインストール設定ウィザードを使用して有効にする必要があります。IPv4 アドレッシングを使用するには、このチェックボックスをオフのままにします。

    [IP Address] フィールド

    使用する静的 IP アドレスを入力します。

    [ネットマスク (Netmask)] フィールド

    前のフィールドに指定した IP アドレスのネットマスクを入力します。ネットマスクまたは CIDR アドレスのいずれかを入力できます。

    [Default Gateway Address] フィールド

    トラフィックのルーティングに使用されるデフォルトゲートウェイを指定します。

    [Static Routes] フィールド

    このウィザードを使用する場合はスタティックルートを指定できないため、このフィールドは空白のままにします。

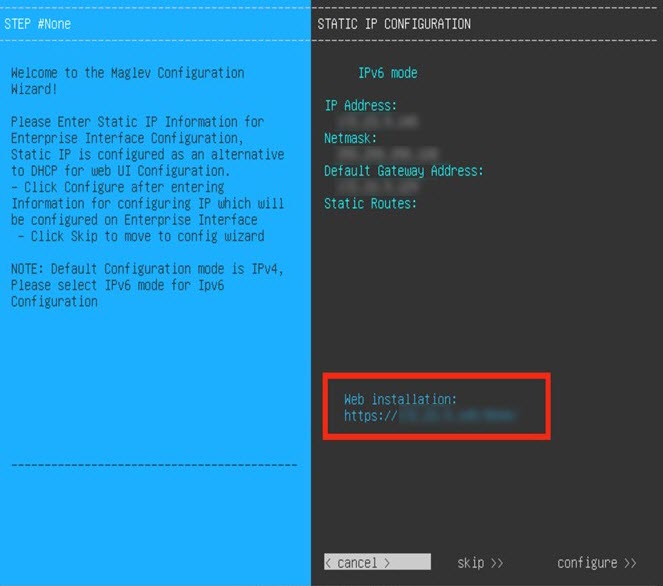
    [Web インストール(Web Installation)] フィールドにリストされている URL に注意してください。これは次の手順で必要になります。

  2. [Static IP Configuration] ページに表示された URL を開きます。

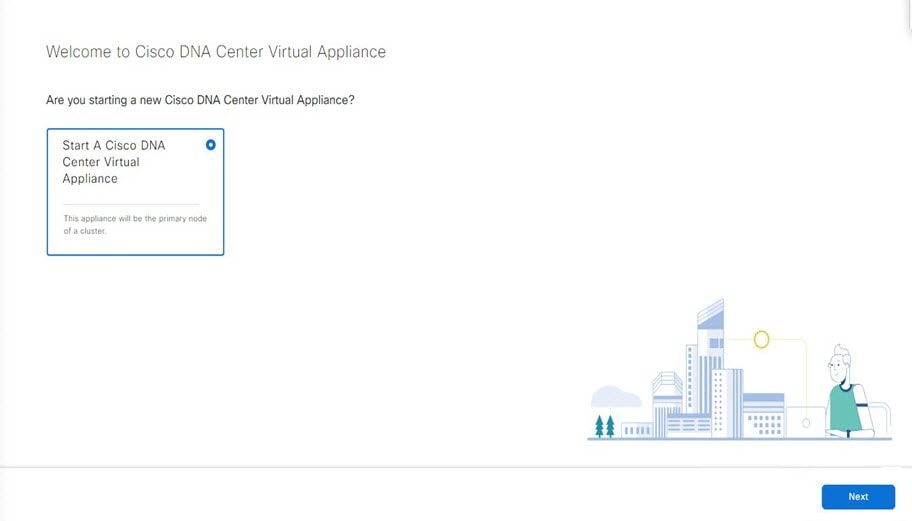
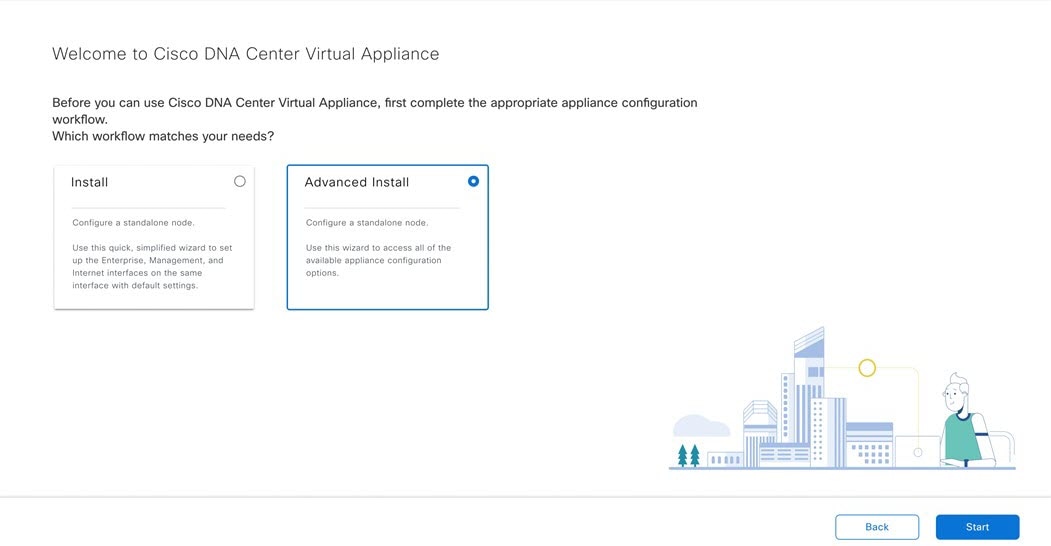
  3. [Start a Catalyst Center Virtual Appliance] オプションボタンをクリックし、[Next] をクリックします。

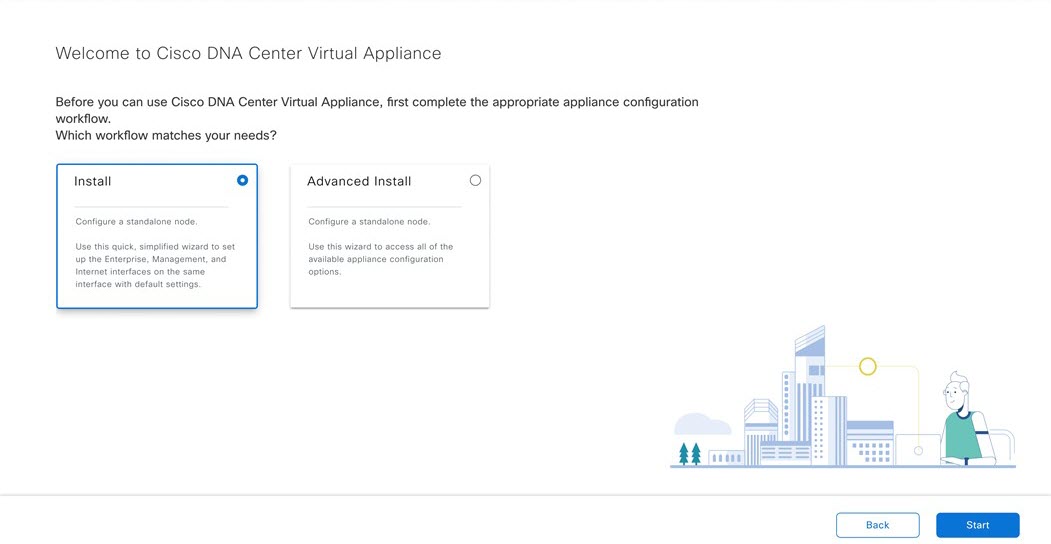
  4. [Install] オプションボタンをクリックし、[Start] をクリックします。

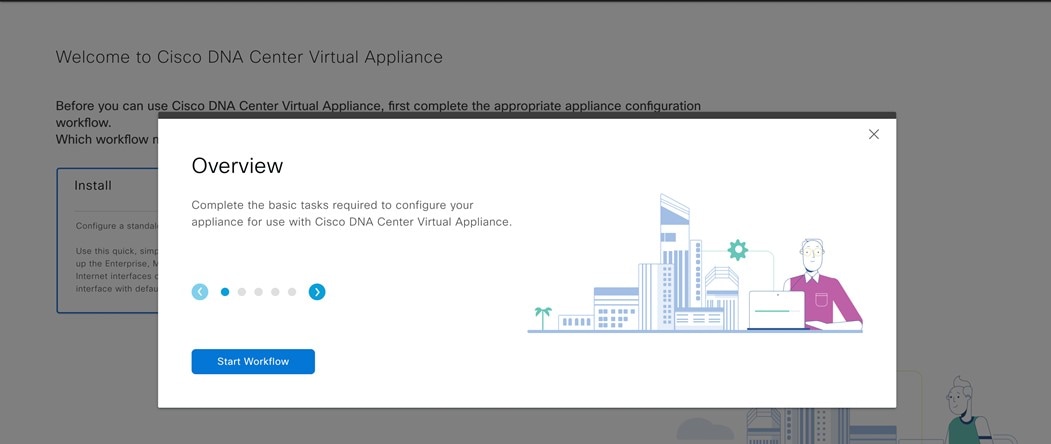
    [Overview] スライダが開きます。[>] をクリックして、ウィザードで実行するタスクの概要を表示します。

  5. [Start Workflow] をクリックしてウィザードを起動します。

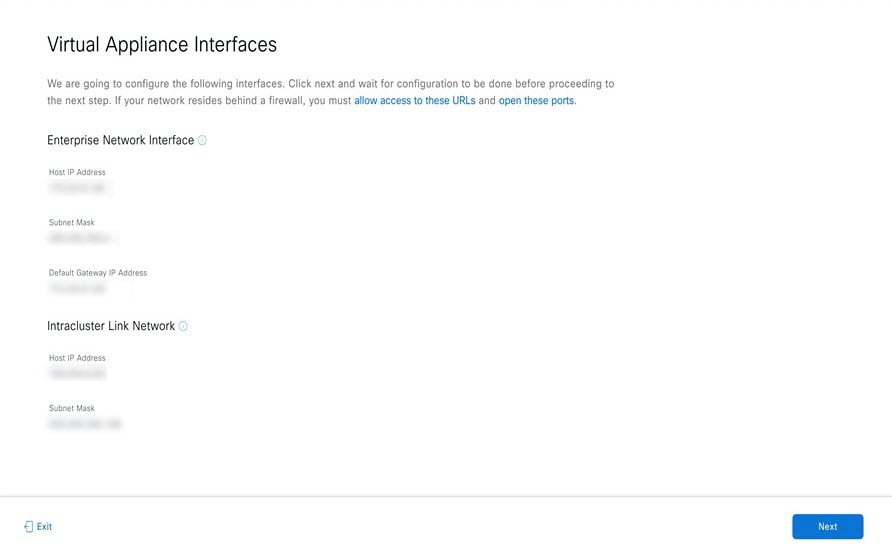
    [Virtual Appliance Interfaces] ページが開きます。

ステップ 4

インストール構成ウィザードを完了することにより、仮想アプライアンスを設定します。

  1. [Next] をクリックします。

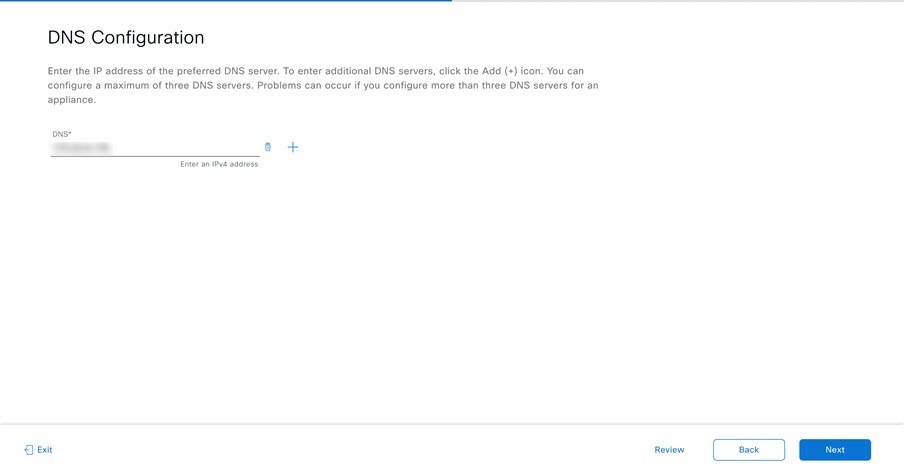
    [DNS Configuration] ページが開きます。

  2. [DNS] フィールドに、優先 DNS サーバーの IP アドレスを入力します。追加の DNS サーバーを入力するには、[Add](+)アイコンをクリックします。

    重要


    最大 3 つの DNS サーバーを設定できます。アプライアンスに対して 3 つを超える DNS サーバを設定すると、問題が発生する可能性があります。

  3. [Next] をクリックします。

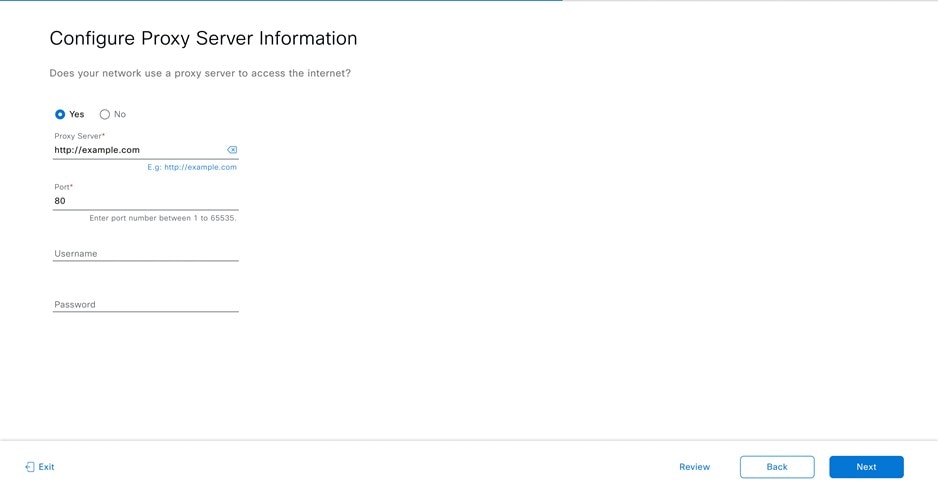
    [Configure Proxy Server Information] ページが開きます。

  4. 次のいずれかを実行します。

    • ネットワークでプロキシサーバーを使用しないでインターネットにアクセスする場合は、[No] オプションボタンをクリックし、[Next] をクリックします。

    • ネットワークでプロキシサーバーを使用してインターネットにアクセスする場合は、次の表に示す値を入力し、[Next] をクリックします。

    [プロキシサーバ(Proxy Server)] フィールド

    インターネットにアクセスする HTTPS ネットワークプロキシの URL またはホスト名を入力します。

    (注)  

     
    Catalyst Center on ESXi から HTTPS プロキシへの接続は、このリリースの HTTP 経由のみでサポートされます。

    [Port] フィールド

    アプライアンスがネットワークプロキシにアクセスするために使用したポートを入力します。

    [Username] フィールド

    ネットワークプロキシへのアクセスに使用するユーザー名を入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

    Password フィールド

    ネットワークプロキシへのアクセスに使用するパスワードを入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

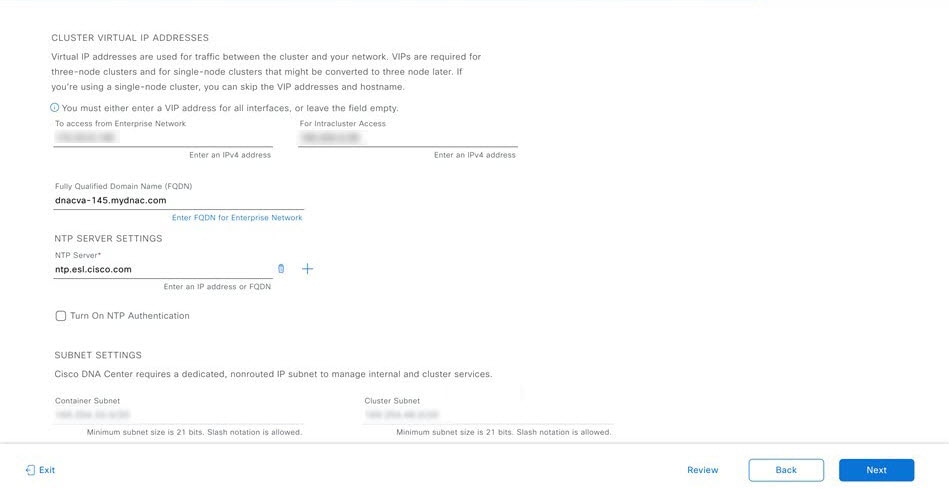
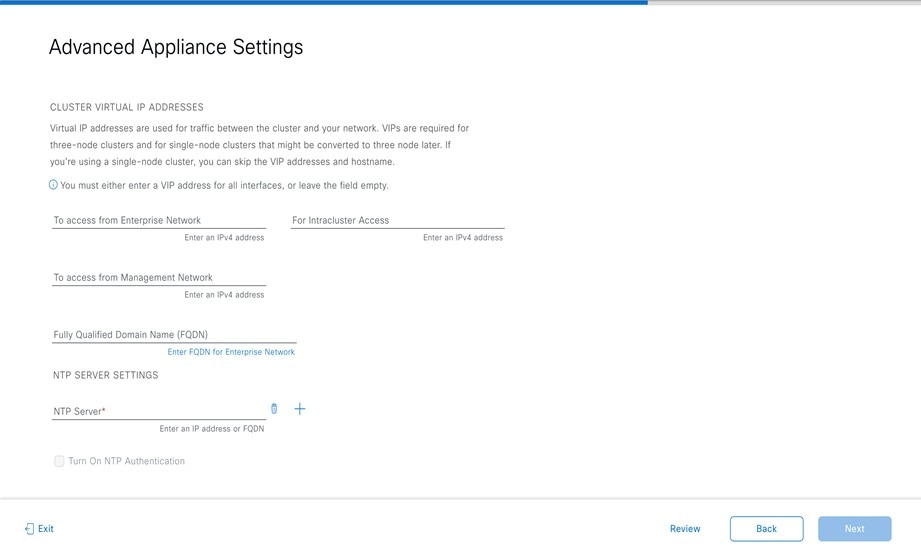
    ウィザードの [Advanced Appliance Settings] ページが開きます。

  5. アプライアンスの構成値を入力し、[Next] をクリックします。

    クラスタ仮想 IP アドレス

    [Enterprise Network] および [For Intracluster Access] フィールドからアクセスする場合

    エンタープライズ インターフェイスに設定されている仮想 IP アドレスを入力します。管理インターフェイスの仮想 IP アドレスを設定した場合は、そのアドレスも入力します(カンマを使用して 2 つの IP アドレスを区切ります)。

    [Fully Qualified Domain Name (FQDN) ] フィールド

    仮想アプライアンスの完全修飾ドメイン名(FQDN)を指定することもできます。Catalyst Center on ESXi は、このドメイン名を使用して次のことを行います。

    • このホスト名を使用して、仮想アプライアンスの Web インターフェイスと、Catalyst Center on ESXi が管理するエンタープライズ ネットワーク内のデバイスによって使用される Representational State Transfer(REST)API にアクセスします。

    • Catalyst Center on ESXi 証明書の [Subject Alternative Name(SAN)] フィールドで、FQDN を使用して、デバイスのプロビジョニングに使用されるプラグ アンド プレイ サーバが定義されます。

    NTP サーバー設定

    [NTP Server] フィールド

    少なくとも 1 つの NTP サーバーアドレスまたはホスト名を入力します。追加の NTP サーバーアドレスまたはホスト名を入力するには、[Add](+)アイコンをクリックします。

    実稼働環境への展開では、少なくとも 3 台の NTP サーバを設定するようお勧めします。

    [Turn on NTP Authentication] チェックボックス

    Catalyst Center on ESXi と同期する前に NTP サーバーの認証を有効にするには、このチェックボックスをオンにして、次の情報を入力します。

    • NTP サーバーのキー ID。有効な値の範囲は 1 ~ 4294967295(2^32-1)です。

      この値は、NTP サーバーのキーファイルで定義されているキー ID に対応します。

    • NTP サーバーのキー ID に関連付けられた SHA-1 キー値。この 40 文字の 16 進文字列は、NTP サーバーのキーファイルにあります。

    (注)  


    前のフィールドで構成した各 NTP サーバーのキー ID とキー値を入力してください。

    サブネット設定

    [Container Subnet] フィールド

    内部サービスを管理するために Catalyst Center on ESXi で使用する、ルーティングされない専用の IP サブネット。デフォルトでは、これは 169.254.32.0/20 に設定されているため、別のサブネットは入力できません。

    [Cluster Subnet] フィールド

    内部クラスタサービスを管理するために Catalyst Center on ESXi で使用する、ルーティングされない専用の IP サブネット。デフォルトでは、これは 169.254.48.0/20 に設定されているため、別のサブネットは入力できません。

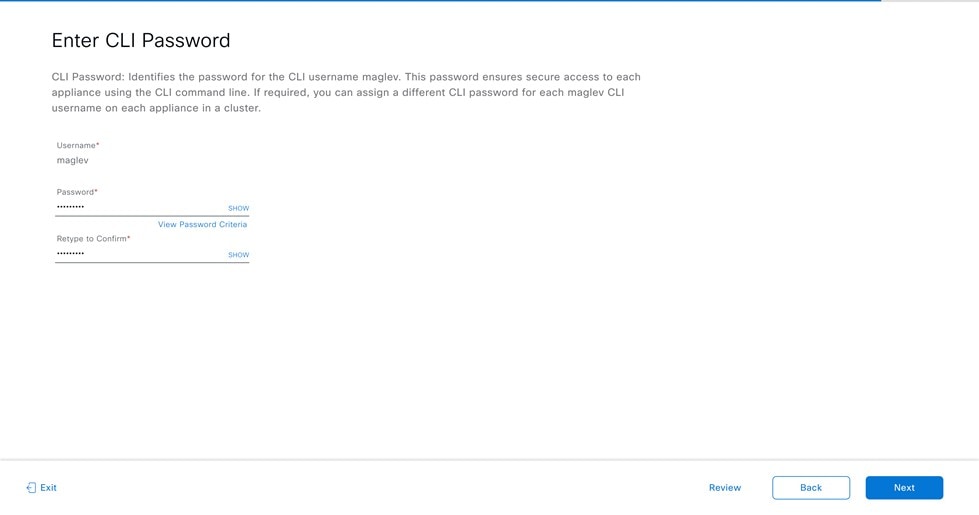
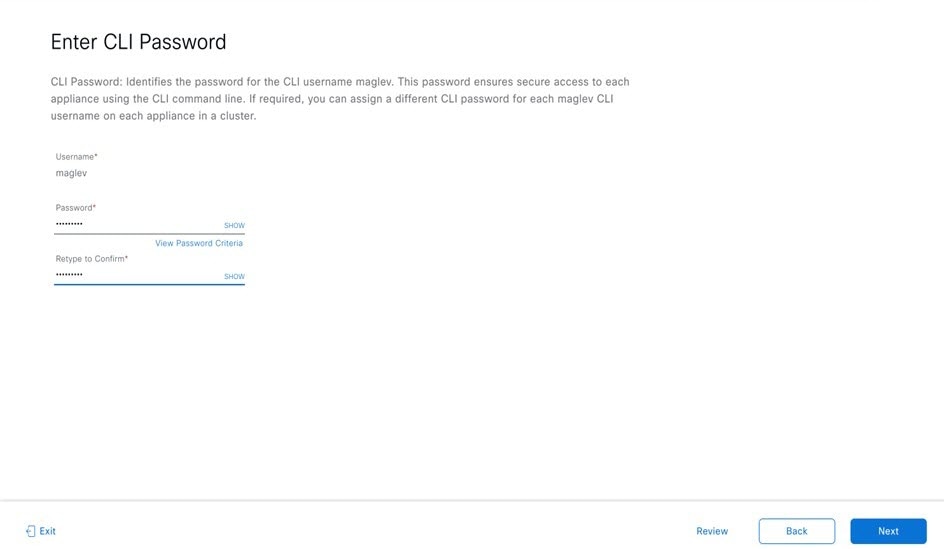
    [Enter CLI Password] ページが開きます。

  6. maglev ユーザーのパスワードを入力して確認した後、[Next] をクリックします。

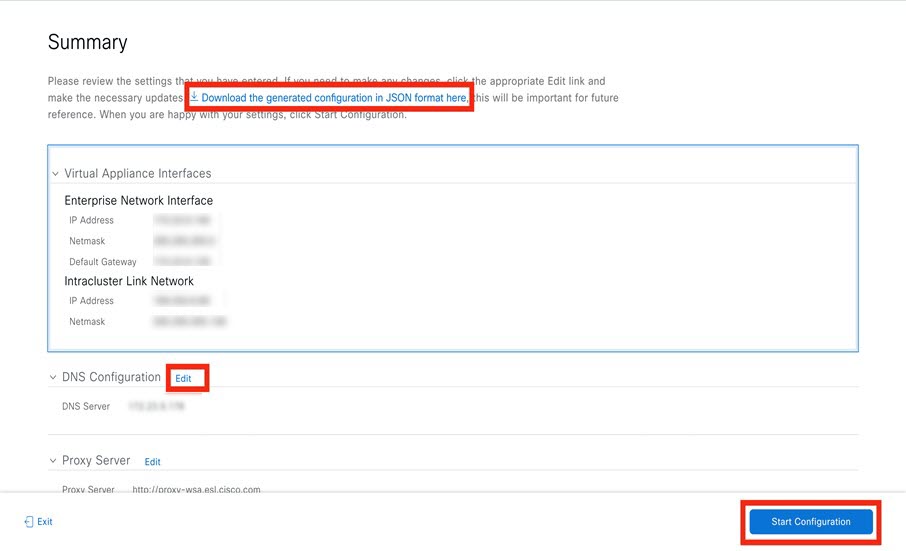
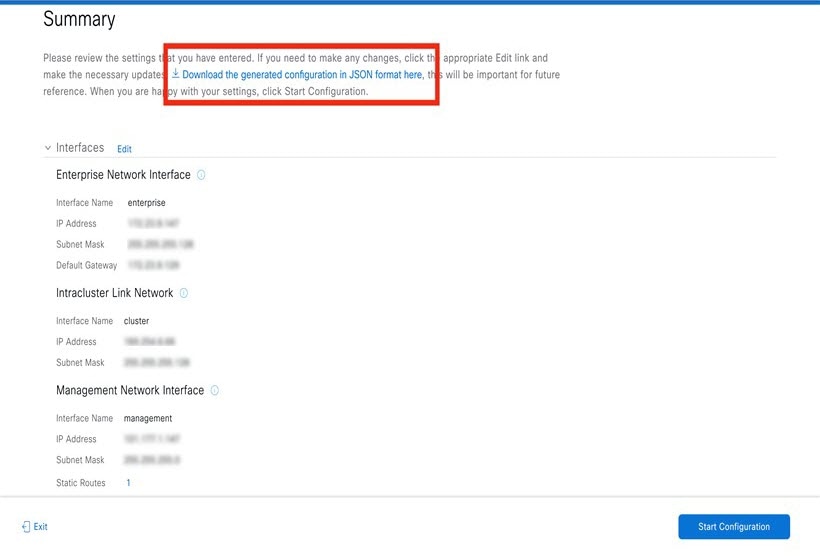
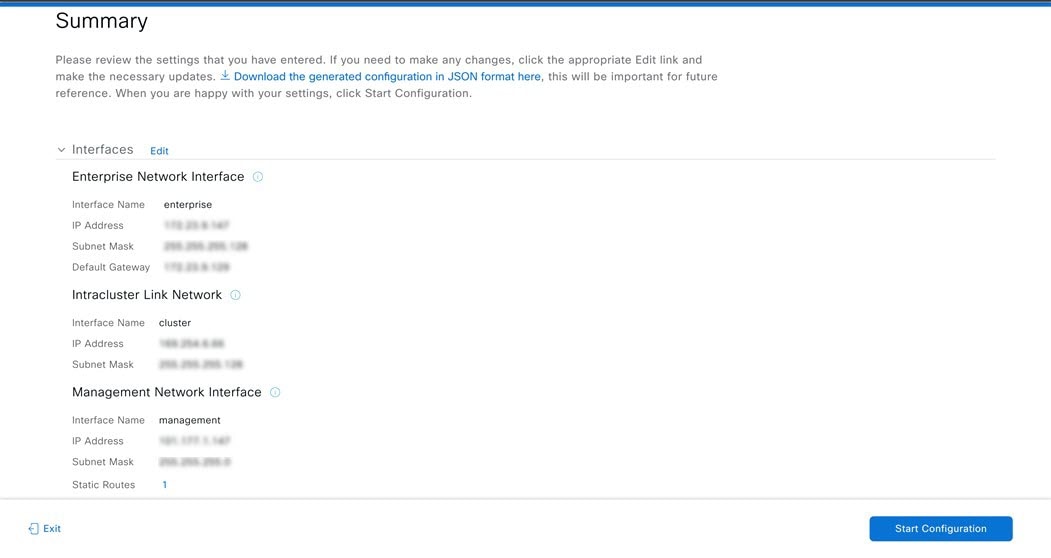
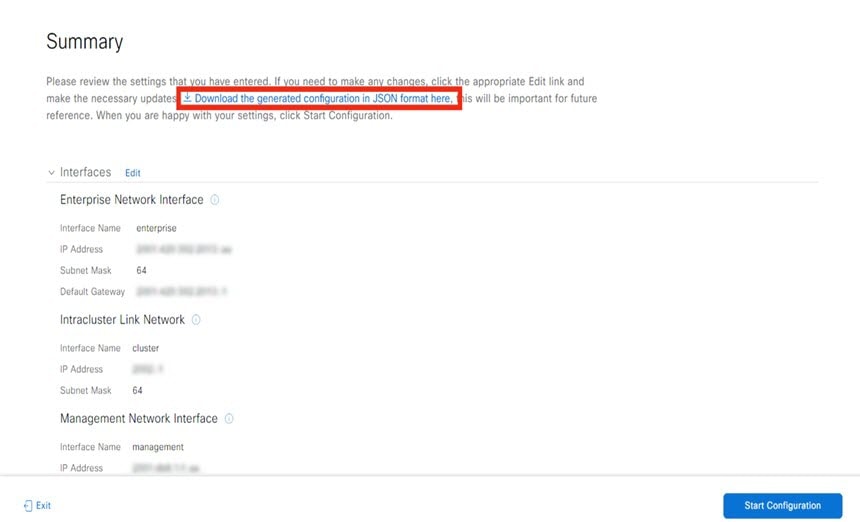
    入力した情報がウィザードで検証され、ウィザードの操作を続行する前に変更の必要な設定があれば、通知されます。入力した設定が有効な場合、ウィザードの [Summary] ページが開きます。

    (注)  


    アプライアンスの設定を JSON ファイルとしてダウンロードするには、対応するリンクをクリックします。

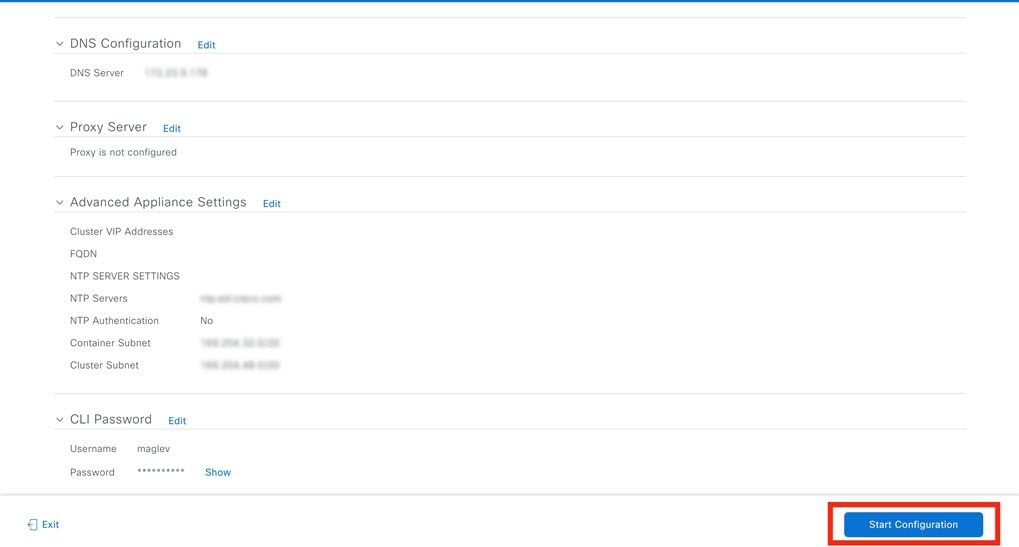
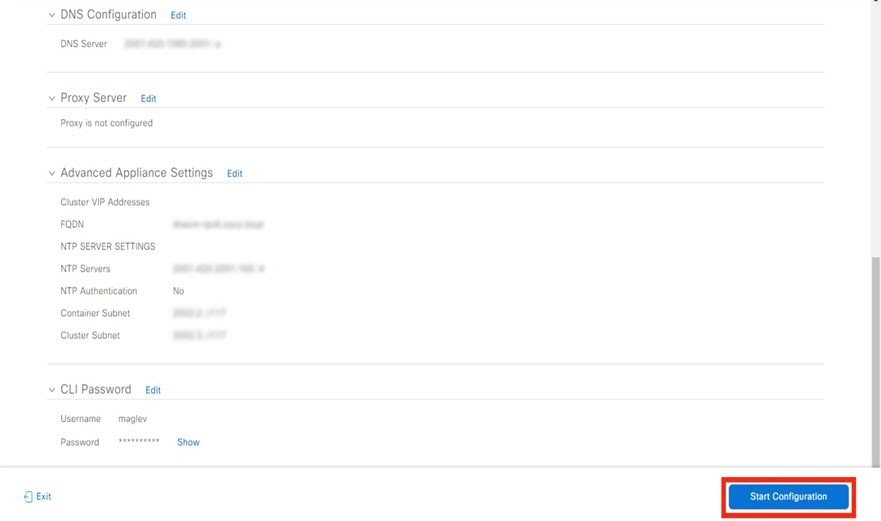
  7. 画面の下部までスクロールし、ウィザードの完了時に入力したすべての設定を確認します。必要に応じて、適切な [Edit] リンクをクリックして、更新を行うウィザード画面を開きます。

  8. Catalyst Center on ESXi 仮想アプライアンスの設定を完了するには、[Start Configuration] をクリックします。

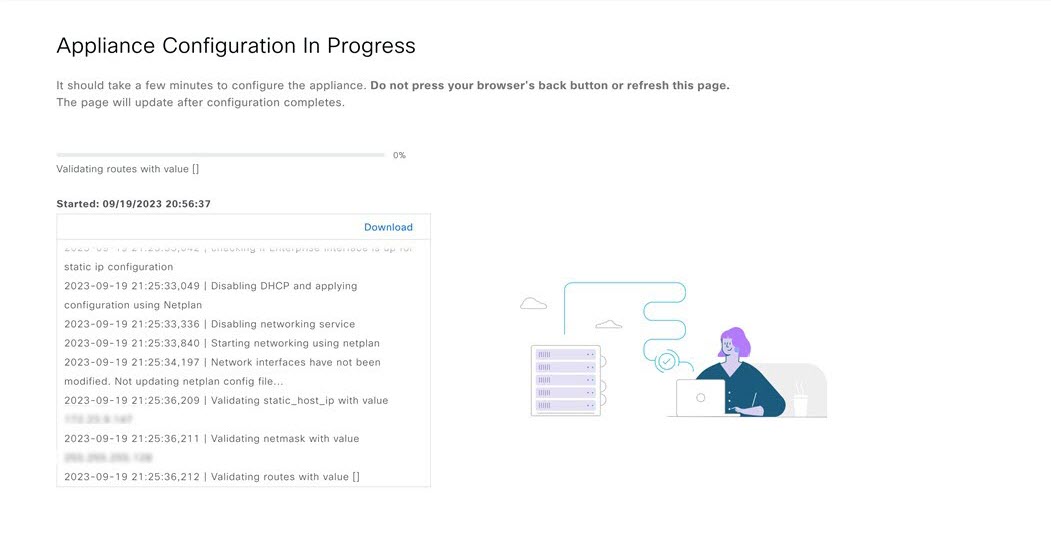
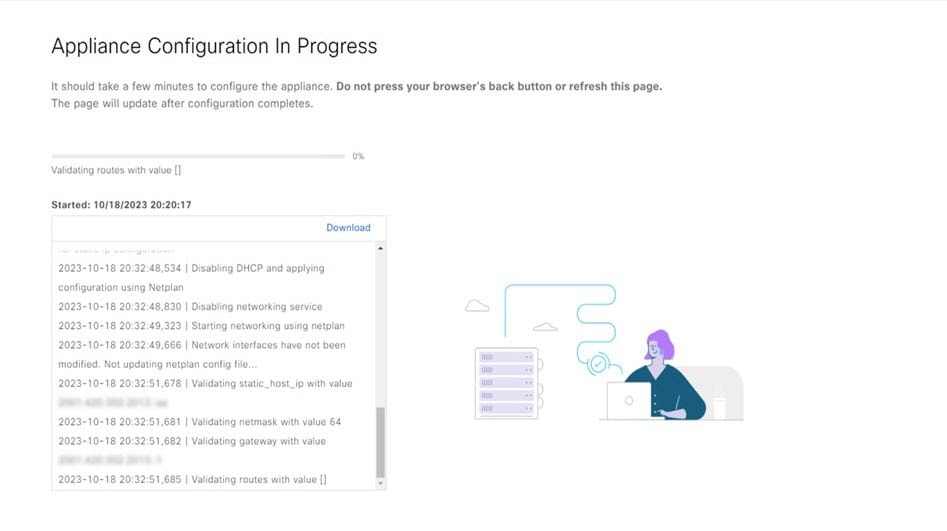
    プロセス中もウィザード画面が継続的に更新され、現在実行しているタスクとその進行状況、発生したエラーが示されます。この情報のローカルコピーをテキストファイルとして保存するには、[Download] アイコンをクリックします。

ステップ 5

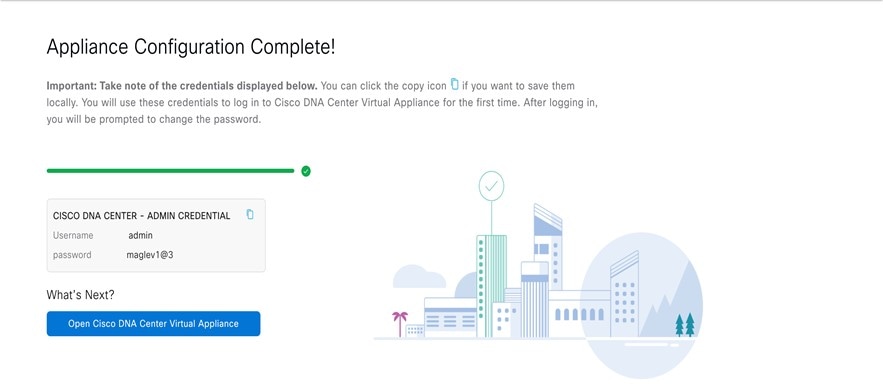
アプライアンスの設定が完了したら、コピーアイコンをクリックして、デフォルトの管理者スーパーユーザーパスワードをコピーします。
重要


インストール構成ウィザードを完了すると、Catalyst Center on ESXi はこのパスワードを自動的に設定します。続行する前に、必ずコピーアイコンをクリックしてください。クリックしないと、Catalyst Center on ESXi への最初のログインができません。

(注)  


セキュリティ対策として、ログイン後にこのパスワードを変更するよう求められます。詳細については、クイック スタート ワークフローの完了を参照してください。


IPv4 展開用の Web UI 詳細インストール構成ウィザードを使用した仮想アプライアンスの設定

ブラウザベースの詳細インストール構成ウィザードを使用して仮想アプライアンスを設定し、事前設定されたアプライアンス設定とは異なる設定を指定する必要がある場合は、次の手順を実行します。


重要


この手順の実行中に入力するすべての IP アドレスが有効な IPv4 ネットマスクを持つ有効な IPv4 アドレスであることを確認してください。また、アドレスと対応するサブネットが重複していないことを確認してください。重複している場合、サービスの通信の問題が発生する可能性があります。


始める前に

次の情報を収集したことを確認します。

  • スタティック IP アドレス

  • サブネット マスク

  • デフォルト ゲートウェイ

  • DNS アドレス

  • NTP サーバーの詳細

  • プロキシサーバーの詳細

サポート対象のブラウザを使用していることを確認します。導入要件を参照してください。

次の手順で指定するデフォルトゲートウェイおよび DNS サーバーと Catalyst Center on ESXi の間のファイアウォールで ICMP が許容されることを確認します。ウィザードでは、ユーザの指定する DNS サーバを ping で確認します。ファイアウォールが配置されており、そのファイアウォールで ICMP が許容されていない場合、この ping がブロックされる可能性があります。ブロックされた場合、ウィザードを完了できません。

手順

ステップ 1

展開が完了したら、新しく作成した仮想マシンの電源をオンにします。

  1. vSphere Web Client で、仮想マシンを右クリックします。

  2. [Power] > [Power On] を選択します。

仮想マシンが動作可能になるまでに約 90 ~ 120 分かかります。実際の時間は、使用可能な帯域幅、RAM、ハードディスク容量、vCPU の数などによって異なります。vSphere Client の [Recent Tasks] タブで進捗状況をモニターできます。

ステップ 2

適切なリンクをクリックして、リモートコンソールまたは Web コンソールを起動します。

ステップ 3

詳細インストール構成ウィザードを表示します。

  1. [STATIC IP CONFIGURATION] ページで、次のいずれかを実行します。

    • DHCP サーバーが IP アドレス、サブネットマスク、デフォルトゲートウェイを仮想アプライアンスのエンタープライズ インターフェイスに割り当てるようにするには、[skip>>] をクリックします。

    • 独自の IP アドレス、サブネットマスク、デフォルトゲートウェイを仮想アプライアンスのエンタープライズ インターフェイスに割り当てる場合は、次の表に記載されている情報を入力し、[configure>>] をクリックします。

    [IPv6 Mode] チェックボックス

    IPv6 がサポートされます。ただし、IPv4 を展開する場合は、このチェックボックスをオフのままにします。

    [IP Address] フィールド

    使用する静的 IP アドレスを入力します。

    [ネットマスク (Netmask)] フィールド

    前のフィールドに指定した IP アドレスのネットマスクまたは CIDR アドレスを入力します。

    [Default Gateway Address] フィールド

    トラフィックのルーティングに使用されるデフォルトゲートウェイを指定します。

    [Static Routes] フィールド

    このウィザードを使用する場合はスタティックルートを指定できないため、このフィールドは空白のままにします。

    [Web インストール(Web Installation)] フィールドにリストされている URL に注意してください。これは次の手順で必要になります。

  2. [Static IP Configuration] ページに表示された URL を開きます。

  3. [Start a Catalyst Center Virtual Appliance] オプションボタンをクリックし、[Next] をクリックします。

  4. [Advanced Install] オプションボタンをクリックし、[Start] をクリックします。

    [Advanced Install Overview] スライダが開きます。[>] をクリックして、ウィザードで実行するタスクの概要を表示します。

  5. [Start Workflow] をクリックしてウィザードを起動します。

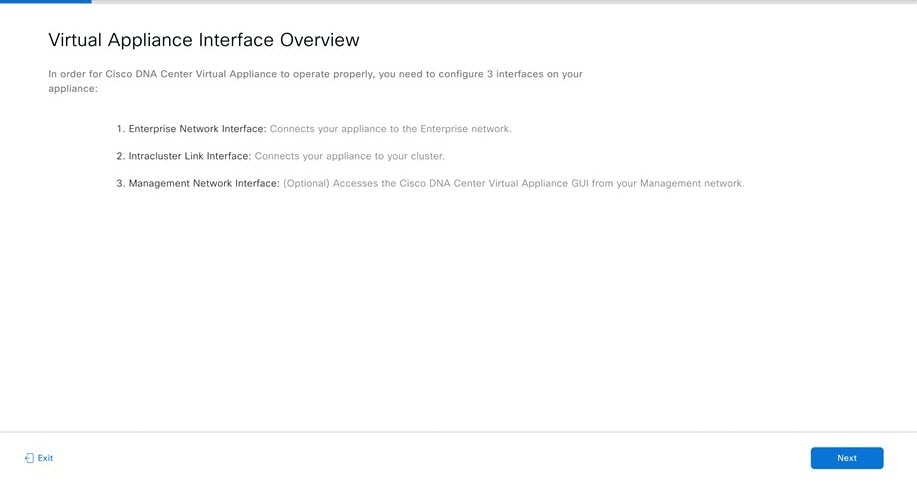
    [Virtual Appliance Interface Overview] ページが開き、設定可能な 4 つのアプライアンス インターフェイスの説明が表示されます。

ステップ 4

詳細インストール構成ウィザードを完了することにより、仮想アプライアンスを設定します。

  1. [Next] をクリックします。

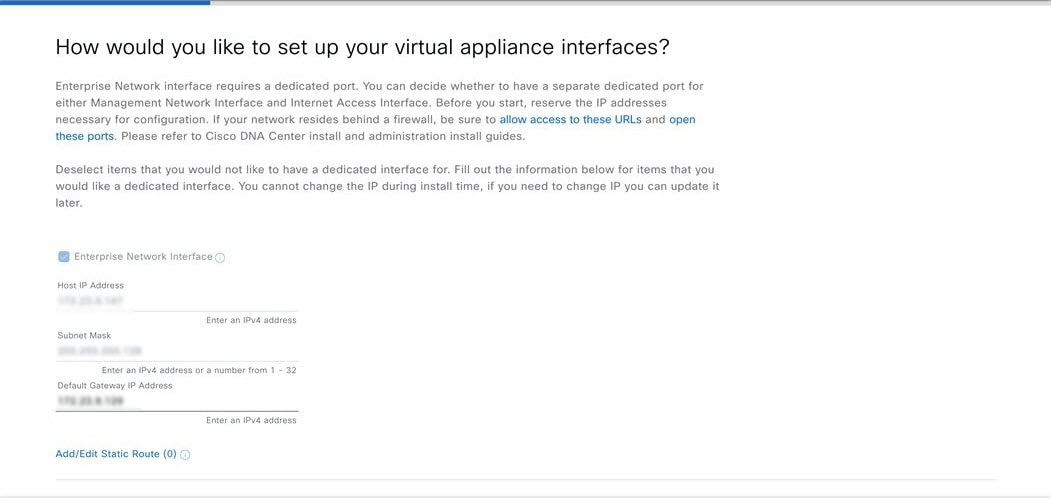
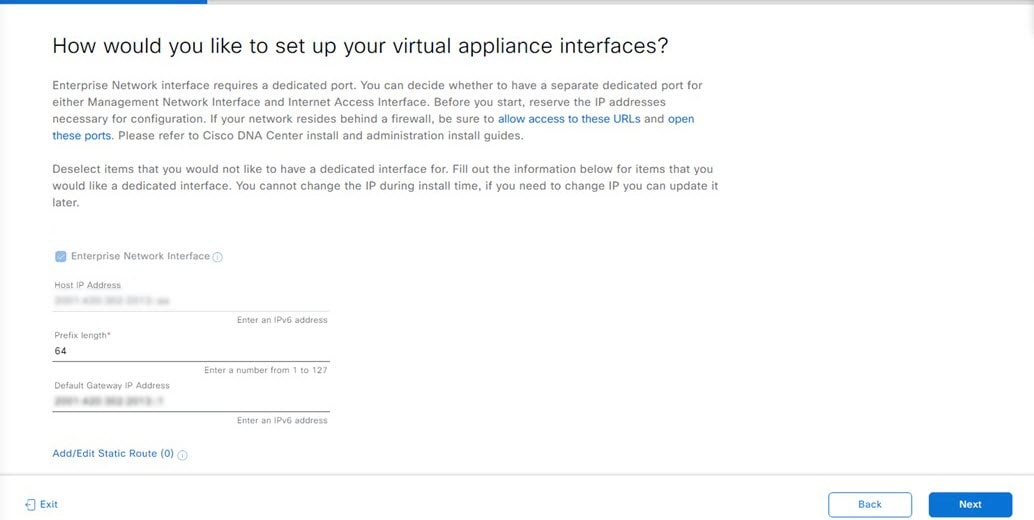
    [How would you like to set up your appliance interfaces?] ページが開きます

    ネットワークがファイアウォールの背後にある場合は、次の手順を実行します。

    • [allow access to these URLs] リンクをクリックすると、Catalyst Center on ESXi がアクセスできる必要がある URL を一覧表示するポップアップウィンドウが表示されます。

    • [open these ports] リンクをクリックすると、Catalyst Center on ESXi が使用できる必要があるネットワークサービスポートを一覧表示するポップアップウィンドウが表示されます。

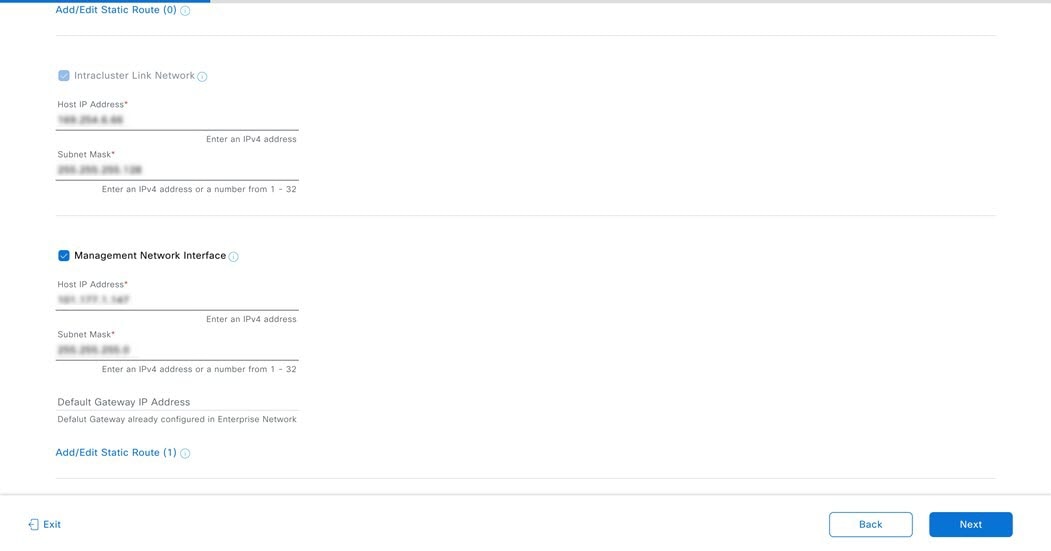
    デフォルトでは、[Enterprise Network Interface] チェックボックスがすでにオンになっています。また、[STATIC IP CONFIGURATION] ページで入力した値も事前に入力されています。

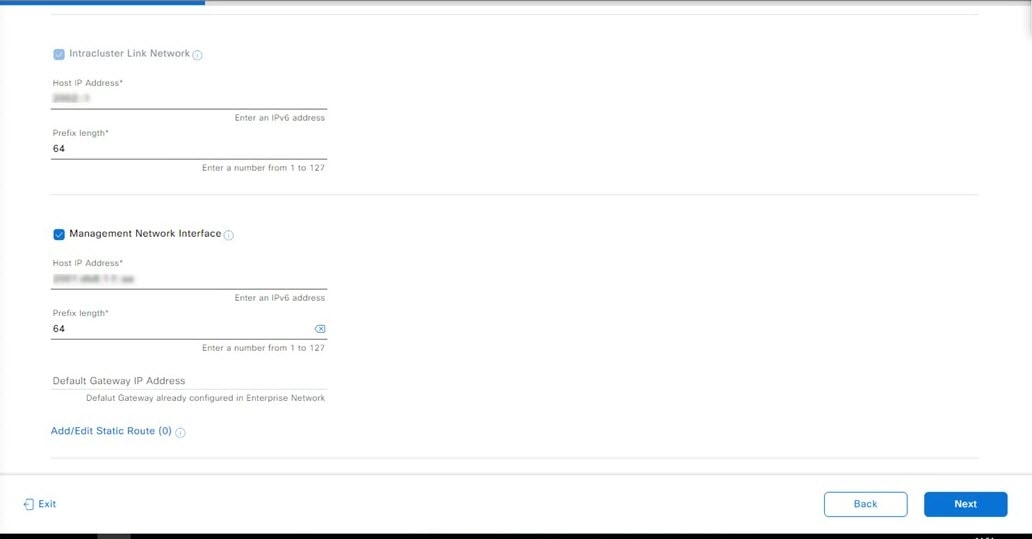
  2. 使用するアプライアンス インターフェイスごとに次の手順を実行し、[Next] をクリックします。

    • 対応するチェックボックスをオンにして、適切な設定値を入力します。

    • 必要に応じて、対応する [Add/Edit Static Route] リンクをクリックし、スタティックルートを設定します。必要に応じて [+] をクリックし、追加のルートを設定します。完了したら、[Add] をクリックします。

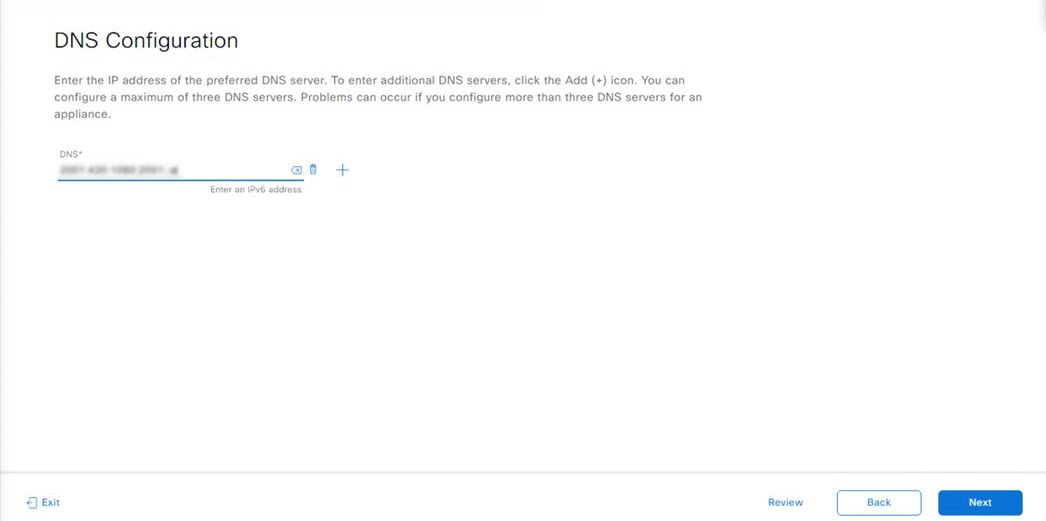
    [DNS Configuration] 画面が開きます。

  3. 優先 DNS サーバーの IP アドレスを入力して、[Next] をクリックします。追加の DNS サーバーを入力するには、[Add](+)アイコンをクリックします。

    重要

     
    • クラスタ内の各ノードに対して、最大 3 つの DNS サーバーを設定します。アプライアンスに対して 3 つを超える DNS サーバを設定すると、問題が発生する可能性があります。

    • NTP の場合、Catalyst Center on ESXi と NTP サーバの間のポート 123(UDP)が開いていることを確認します。

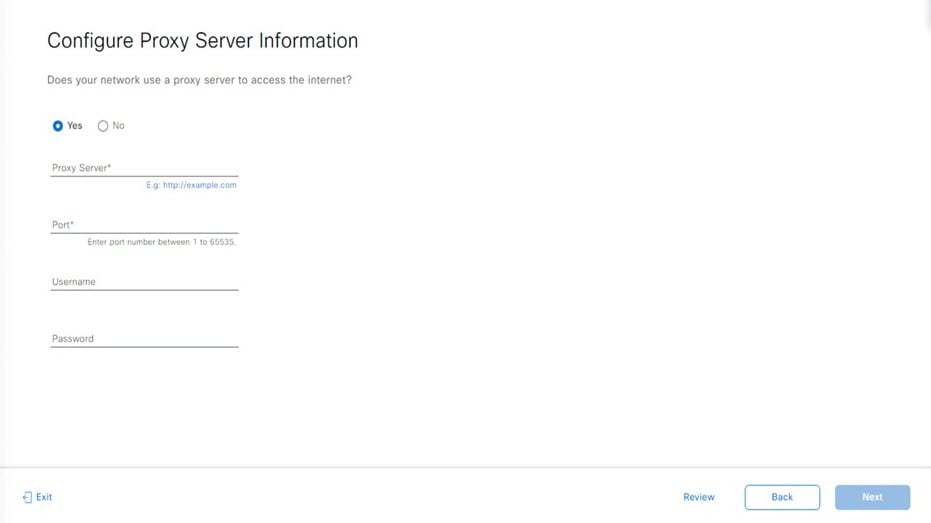
    [Configure Proxy Server Information] 画面が開きます。

  4. 次のいずれかを実行し、[Next] をクリックします。

    • ネットワークでプロキシサーバーを使用しないでインターネットにアクセスする場合は、[No] オプションボタンをクリックします。

    • ネットワークでプロキシサーバーを使用してインターネットにアクセスする場合は、次の表に示す値を入力します。

    [プロキシサーバ(Proxy Server)] フィールド

    インターネットにアクセスする HTTPS ネットワークプロキシの URL またはホスト名を入力します。

    (注)  

     
    Catalyst Center on ESXi から HTTPS プロキシへの接続は、このリリースの HTTP 経由のみでサポートされます。

    [Port] フィールド

    アプライアンスがネットワークプロキシにアクセスするために使用したポートを入力します。

    [Username] フィールド

    ネットワークプロキシへのアクセスに使用するユーザ名を入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

    Password フィールド

    ネットワークプロキシへのアクセスに使用するパスワードを入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

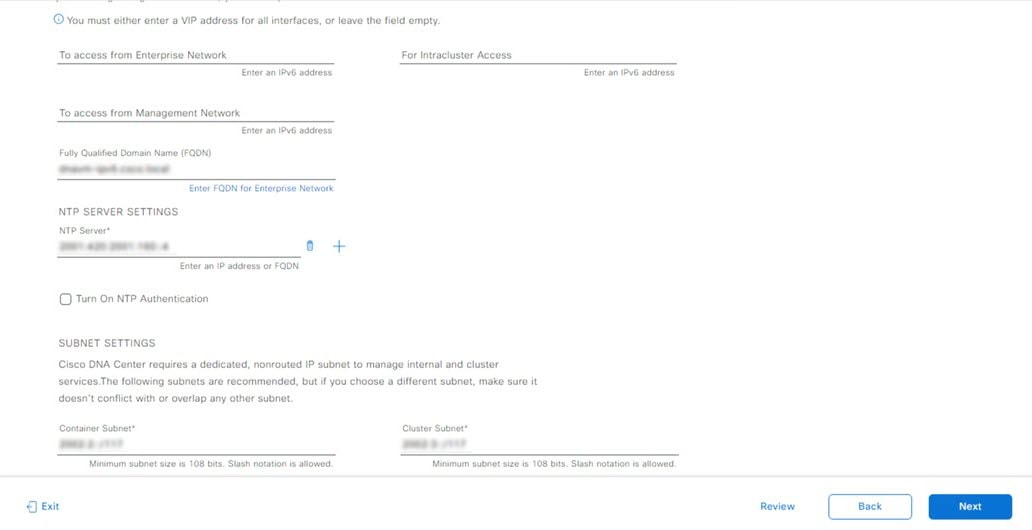
    入力した情報がウィザードで検証され、変更の必要な設定があれば、ウィザードの操作を続行する前に通知されます。入力した設定が有効で、ポートが稼働している場合は、ウィザードの [Advanced Appliance Settings] 画面が開きます。

  5. アプライアンスの構成値を入力し、[Next] をクリックします。

    クラスタ仮想 IP アドレス

    [Enterprise Network] および [For Intracluster Access] フィールドからアクセスする場合

    エンタープライズ インターフェイスに設定されている仮想 IP アドレスを入力します。管理インターフェイスの仮想 IP アドレスを設定した場合は、そのアドレスも入力します(カンマを使用して 2 つの IP アドレスを区切ります)。

    [Fully Qualified Domain Name (FQDN) ] フィールド

    仮想アプライアンスの完全修飾ドメイン名(FQDN)を指定することもできます。Catalyst Center on ESXi は、このドメイン名を使用して次のことを行います。

    • このホスト名を使用して、仮想アプライアンスの Web インターフェイスと、Catalyst Center on ESXi が管理するエンタープライズ ネットワーク内のデバイスによって使用される Representational State Transfer(REST)API にアクセスします。

    • Catalyst Center on ESXi 証明書の [Subject Alternative Name(SAN)] フィールドで、FQDN を使用して、デバイスのプロビジョニングに使用されるプラグ アンド プレイ サーバが定義されます。

    NTP サーバー設定

    [NTP Server] フィールド

    少なくとも 1 つの NTP サーバーアドレスまたはホスト名を入力します。追加の NTP サーバーアドレスまたはホスト名を入力するには、[Add](+)アイコンをクリックします。

    実稼働環境への展開では、少なくとも 3 台の NTP サーバを設定するようお勧めします。

    [Turn On NTP Authentication] チェックボックス

    Catalyst Center on ESXi と同期する前に NTP サーバーの認証を有効にするには、このチェックボックスをオンにして、次の情報を入力します。

    • NTP サーバーのキー ID。有効な値の範囲は 1 ~ 4294967295(2^32-1)です。

      この値は、NTP サーバーのキーファイルで定義されているキー ID に対応します。

    • NTP サーバーのキー ID に関連付けられた SHA-1 キー値。この 40 文字の 16 進文字列は、NTP サーバーのキーファイルにあります。

    (注)  


    前のフィールドで構成した各 NTP サーバーのキー ID とキー値を入力してください。

    サブネット設定

    [Container Subnet] フィールド

    内部サービスを管理するために Catalyst Center on ESXi で使用する、ルーティングされない専用の IP サブネット。デフォルトでは、これは 169.254.32.0/20 にあらかじめ設定されています。このサブネットを使用することをお勧めします。

    [Cluster Subnet] フィールド

    内部クラスタサービスを管理するために Catalyst Center on ESXi で使用する、ルーティングされない専用の IP サブネット。デフォルトでは、これは 169.254.48.0/20 にあらかじめ設定されています。このサブネットを使用することをお勧めします。

    [Enter CLI Password] ページが開きます。

  6. maglev ユーザーのパスワードを入力して確認した後、[Next] をクリックします。

    入力した情報がウィザードで検証され、変更の必要な設定があれば、ウィザードの操作を続行する前に通知されます。入力した設定が有効な場合、ウィザードの [Summary] ページが開きます。

    (注)  


    アプライアンスの設定を JSON ファイルとしてダウンロードするには、対応するリンクをクリックします。

  7. 画面の下部までスクロールし、ウィザードの完了時に入力したすべての設定を確認します。必要に応じて、適切な [Edit] リンクをクリックして、更新を行うウィザード画面を開きます。

  8. Catalyst Center on ESXi 仮想アプライアンスの設定を完了するには、[Start Configuration] をクリックします。

    プロセス中もウィザード画面が継続的に更新され、現在実行しているタスクとその進行状況、発生したエラーが示されます。この情報のローカルコピーをテキストファイルとして保存するには、[Download] アイコンをクリックします。

    仮想マシンが動作可能になるまでに約 180 ~ 210 分かかります。実際の時間は、使用可能な帯域幅、RAM、ハードディスク容量、vCPU の数などによって異なります。vSphere Client の [Recent Tasks] タブで進捗状況をモニターできます。

ステップ 5

アプライアンスの設定が完了したら、コピーアイコンをクリックして、デフォルトの管理者スーパーユーザーパスワードをコピーします。

サービスが安定して、UI にログインできるようになるまでに 15 〜 30 分かかることがあります。

重要


インストール構成ウィザードを完了すると、Catalyst Center on ESXi はこのパスワードを自動的に設定します。続行する前に、必ずコピーアイコンをクリックしてください。クリックしないと、Catalyst Center on ESXi への最初のログインができません。

(注)  


セキュリティ対策として、ログイン後にこのパスワードを変更するよう求められます。詳細については、クイック スタート ワークフローの完了を参照してください。


IPv6 展開用の Web UI 詳細インストール構成ウィザードを使用した仮想アプライアンスの設定

ブラウザベースの詳細インストール構成ウィザードを使用して仮想アプライアンスを設定し、事前設定されたアプライアンス設定とは異なる設定を指定する必要がある場合は、次の手順を実行します。


重要


この手順の実行中に入力するすべての IP アドレスが有効な IPv4 ネットマスクを持つ有効な IPv4 アドレスであることを確認してください。また、アドレスと対応するサブネットが重複していないことを確認してください。重複している場合、サービスの通信の問題が発生する可能性があります。


始める前に

次の情報を収集したことを確認します。

  • スタティック IP アドレス

  • サブネット マスク

  • デフォルト ゲートウェイ

  • DNS アドレス

  • NTP サーバーの詳細

  • プロキシサーバーの詳細

サポート対象のブラウザを使用していることを確認します。導入要件を参照してください。

次の手順で指定するデフォルトゲートウェイおよび DNS サーバーと Catalyst Center on ESXi の間のファイアウォールで ICMP が許容されることを確認します。ウィザードでは、ユーザの指定する DNS サーバを ping で確認します。ファイアウォールが配置されており、そのファイアウォールで ICMP が許容されていない場合、この ping がブロックされる可能性があります。ブロックされた場合、ウィザードを完了できません。

手順

ステップ 1

展開が完了したら、新しく作成した仮想マシンの電源をオンにします。

  1. vSphere Web Client で、仮想マシンを右クリックします。

  2. [Power] > [Power On] を選択します。

仮想マシンが動作可能になるまでに約 90 ~ 120 分かかります。実際の時間は、使用可能な帯域幅、RAM、ハードディスク容量、vCPU の数などによって異なります。vSphere Client の [Recent Tasks] タブで進捗状況をモニターできます。

ステップ 2

適切なリンクをクリックして、リモートコンソールまたは Web コンソールを起動します。

ステップ 3

詳細インストール構成ウィザードを表示します。

  1. [STATIC IP CONFIGURATION] ページで、次のいずれかを実行します。

    • DHCP サーバーが IP アドレス、サブネットマスク、デフォルトゲートウェイを仮想アプライアンスのエンタープライズ インターフェイスに割り当てるようにするには、[skip>>] をクリックします。

    • 独自の IP アドレス、サブネットマスク、デフォルトゲートウェイを仮想アプライアンスのエンタープライズ インターフェイスに割り当てる場合は、次の表に記載されている情報を入力し、[configure>>] をクリックします。

    [IPv6 Mode] チェックボックス

    IPv6 がサポートされます。ただし、IPv4 を展開する場合は、このチェックボックスをオフのままにします。

    [IP Address] フィールド

    使用する静的 IPv6 アドレスを入力します。

    [ネットマスク (Netmask)] フィールド

    前のフィールドに指定した IP アドレスのネットマスクまたは CIDR アドレスを入力します。

    [Default Gateway Address] フィールド

    トラフィックのルーティングに使用されるデフォルトゲートウェイを指定します。

    [Static Routes] フィールド

    このウィザードを使用する場合はスタティックルートを指定できないため、このフィールドは空白のままにします。

    [Web インストール(Web Installation)] フィールドにリストされている URL に注意してください。これは次の手順で必要になります。

  2. [Static IP Configuration] ページに表示された URL を開きます。

  3. [Start a Catalyst Center Virtual Appliance] オプションボタンをクリックし、[Next] をクリックします。

  4. [Advanced Install] オプションボタンをクリックし、[Start] をクリックします。

    [Advanced Install Overview] スライダが開きます。[>] をクリックして、ウィザードで実行するタスクの概要を表示します。

  5. [Start Workflow] をクリックしてウィザードを起動します。

    [Virtual Appliance Interface Overview] ページが開き、設定可能な 4 つのアプライアンス インターフェイスの説明が表示されます。

ステップ 4

詳細インストール構成ウィザードを完了することにより、仮想アプライアンスを設定します。

  1. [Next] をクリックします。

    [How would you like to set up your appliance interfaces?] ページが開きます。

    ネットワークがファイアウォールの背後にある場合は、次の手順を実行します。

    • [allow access to these URLs] リンクをクリックすると、Catalyst Center on ESXi がアクセスできる必要がある URL を一覧表示するポップアップウィンドウが表示されます。

    • [open these ports] リンクをクリックすると、Catalyst Center on ESXi が使用できる必要があるネットワークサービスポートを一覧表示するポップアップウィンドウが表示されます。

    デフォルトでは、[Enterprise Network Interface] チェックボックスがすでにオンになっています。また、[STATIC IP CONFIGURATION] ページで入力した値も事前に入力されています。

  2. 使用するアプライアンス インターフェイスごとに次の手順を実行し、[Next] をクリックします。

    • 対応するチェックボックスをオンにして、適切な設定値を入力します。

    • 必要に応じて、対応する [Add/Edit Static Route] リンクをクリックし、スタティックルートを設定します。必要に応じて [+] をクリックし、追加のルートを設定します。完了したら、[Add] をクリックします。

    [DNS Configuration] 画面が開きます。

  3. 優先 DNS サーバーの IP アドレスを入力して、[Next] をクリックします。追加の DNS サーバーを入力するには、[Add](+)アイコンをクリックします。

    重要

     
    • クラスタ内の各ノードに対して、最大 3 つの DNS サーバーを設定します。アプライアンスに対して 3 つを超える DNS サーバを設定すると、問題が発生する可能性があります。

    • NTP の場合、Catalyst Center on ESXi と NTP サーバの間のポート 123(UDP)が開いていることを確認します。

    [Configure Proxy Server Information] 画面が開きます。

  4. 次のいずれかを実行し、[Next] をクリックします。

    • ネットワークでプロキシサーバーを使用しないでインターネットにアクセスする場合は、[No] オプションボタンをクリックします。

    • ネットワークでプロキシサーバーを使用してインターネットにアクセスする場合は、次の表に示す値を入力します。

    [プロキシサーバ(Proxy Server)] フィールド

    インターネットにアクセスする HTTPS ネットワークプロキシの URL またはホスト名を入力します。

    (注)  

     
    Catalyst Center on ESXi から HTTPS プロキシへの接続は、このリリースの HTTP 経由のみでサポートされます。

    [Port] フィールド

    アプライアンスがネットワークプロキシにアクセスするために使用したポートを入力します。

    [Username] フィールド

    ネットワークプロキシへのアクセスに使用するユーザ名を入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

    Password フィールド

    ネットワークプロキシへのアクセスに使用するパスワードを入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

    入力した情報がウィザードで検証され、変更の必要な設定があれば、ウィザードの操作を続行する前に通知されます。入力した設定が有効で、ポートが稼働している場合は、ウィザードの [Advanced Appliance Settings] 画面が開きます。

  5. アプライアンスの構成値を入力し、[Next] をクリックします。

    クラスタ仮想 IP アドレス

    [Enterprise Network] および [For Intracluster Access] フィールドからアクセスする場合

    エンタープライズ インターフェイスに設定されている仮想 IP アドレスを入力します。管理インターフェイスの仮想 IP アドレスを設定した場合は、そのアドレスも入力します(カンマを使用して 2 つの IP アドレスを区切ります)。

    [Fully Qualified Domain Name (FQDN) ] フィールド

    仮想アプライアンスの完全修飾ドメイン名(FQDN)を指定することもできます。Catalyst Center on ESXi は、このドメイン名を使用して次のことを行います。

    • このホスト名を使用して、仮想アプライアンスの Web インターフェイスと、Catalyst Center on ESXi が管理するエンタープライズ ネットワーク内のデバイスによって使用される Representational State Transfer(REST)API にアクセスします。

    • Catalyst Center on ESXi 証明書の [Subject Alternative Name(SAN)] フィールドで、FQDN を使用して、デバイスのプロビジョニングに使用されるプラグ アンド プレイ サーバが定義されます。

    NTP サーバー設定

    [NTP Server] フィールド

    少なくとも 1 つの NTP サーバーアドレスまたはホスト名を入力します。追加の NTP サーバーアドレスまたはホスト名を入力するには、[Add](+)アイコンをクリックします。

    実稼働環境への展開では、少なくとも 3 台の NTP サーバを設定するようお勧めします。

    [Turn On NTP Authentication] チェックボックス

    Catalyst Center on ESXi と同期する前に NTP サーバーの認証を有効にするには、このチェックボックスをオンにして、次の情報を入力します。

    • NTP サーバーのキー ID。有効な値の範囲は 1 ~ 4294967295(2^32-1)です。

      この値は、NTP サーバーのキーファイルで定義されているキー ID に対応します。

    • NTP サーバーのキー ID に関連付けられた SHA-1 キー値。この 40 文字の 16 進文字列は、NTP サーバーのキーファイルにあります。

    (注)  


    前のフィールドで構成した各 NTP サーバーのキー ID とキー値を入力してください。

    サブネット設定

    [Container Subnet] フィールド

    内部サービスを管理するために Catalyst Center on ESXi で使用する、ルーティングされない専用の IPv6 サブネット。別のサブネットを入力する場合は、Catalyst Center on ESXi の内部ネットワークまたは任意の外部ネットワークで使用されている他のサブネットと競合したり、重複したりしていないことを確認してください。

    [Cluster Subnet] フィールド

    内部クラスタサービスを管理するために Catalyst Center on ESXi で使用する、ルーティングされない専用の IP サブネット。別のサブネットを入力する場合は、Catalyst Center on ESXi の内部ネットワークまたは任意の外部ネットワークで使用されている他のサブネットと競合したり、重複したりしていないことを確認してください。

    [Enter CLI Password] ページが開きます。

  6. maglev ユーザーのパスワードを入力して確認した後、[Next] をクリックします。

    入力した情報がウィザードで検証され、変更の必要な設定があれば、ウィザードの操作を続行する前に通知されます。入力した設定が有効な場合、ウィザードの [Summary] ページが開きます。

    (注)  


    アプライアンスの設定を JSON ファイルとしてダウンロードするには、対応するリンクをクリックします。

  7. 画面の下部までスクロールし、ウィザードの完了時に入力したすべての設定を確認します。必要に応じて、適切な [Edit] リンクをクリックして、更新を行うウィザード画面を開きます。

  8. Catalyst Center on ESXi 仮想アプライアンスの設定を完了するには、[Start Configuration] をクリックします。

    プロセス中もウィザード画面が継続的に更新され、現在実行しているタスクとその進行状況、発生したエラーが示されます。この情報のローカルコピーをテキストファイルとして保存するには、[Download] アイコンをクリックします。

    仮想マシンが動作可能になるまでに約 180 ~ 210 分かかります。実際の時間は、使用可能な帯域幅、RAM、ハードディスク容量、vCPU の数などによって異なります。vSphere Client の [Recent Tasks] タブで進捗状況をモニターできます。

ステップ 5

アプライアンスの設定が完了したら、コピーアイコンをクリックして、デフォルトの管理者スーパーユーザーパスワードをコピーします。

サービスが安定して、UI にログインできるようになるまでに 15 〜 30 分かかることがあります。

重要


インストール構成ウィザードを完了すると、Catalyst Center on ESXi はこのパスワードを自動的に設定します。続行する前に、必ずコピーアイコンをクリックしてください。クリックしないと、Catalyst Center on ESXi への最初のログインができません。

(注)  


セキュリティ対策として、ログイン後にこのパスワードを変更するよう求められます。詳細については、クイック スタート ワークフローの完了を参照してください。


インタラクティブ CC VA ランチャーを使用した仮想アプライアンスの設定

CC VA ランチャーを使用して Catalyst Center on ESXi 仮想アプライアンスを設定するには、次の手順を実行します。

手順

ステップ 1

シスコが指定する場所から Catalyst Center on ESXi OVA ファイルをダウンロードします。

ステップ 2

同じ URL から CC VA ランチャーバンドル(DNAC-SW-Launcher-2.3.7.6-VA.tar.gz)をダウンロードして解凍します。

バンドルには、次のファイルが含まれています。

  • ランチャアプリケーション:dnac-esxi-launcher

  • 単一のネットワーク インターフェイス コントローラ(NIC)展開用の構成ファイル:config.json

  • デュアル ネットワーク インターフェイス コントローラ(NIC)展開用の構成ファイル:config_dual_nic.json

  • ロガー構成ファイル:log_config.json

  • ライセンス:LICENSE

ステップ 3

オペレーティングシステムに固有のコマンドを入力して、CC VA ランチャーをインタラクティブモードで起動します。

  • macOS:./dnac-esxi-launcher

  • Microsoft Windows:dnac-esxi-launcher.exe

  • Linux:./dnac-esxi-launcher

ステップ 4

CC VA ランチャーを完了します。

  1. 仮想アプライアンスを展開するホスト/vCenter サーバーの IP アドレス、ログイン情報、および SSL ポート番号を入力します。

    ランチャーはホスト/vCenter サーバーとの接続を確認します。

  2. Catalyst Center on ESXi OVA ファイルへのパスを入力します。

    Microsoft Windows パスを指定する場合は、デリミタとして「\\」を使用します。パスは次の例のようになります。C:\\Users\\dnac\\downloads\\esxi_10.ova

  3. 作成する仮想マシンの名前を入力します。

  4. 仮想ディスクが使用するプロビジョニング形式を選択し、Enter を押します。

    シックプロビジョニング形式がデフォルトで設定されていますが、シンプロビジョニング形式とシックプロビジョニング形式の両方がサポートされています。

    (注)  


    NFS データストアの場合、シックプロビジョニングは、基盤となるストレージベンダーがサポートしている場合にのみサポートされます。そうでない場合は、データストアのデフォルトのプロビジョニング形式がインポート時に選択されます。

  5. 次のいずれかの検出モードを選択し、Enter を押します。

    (注)  


    この手順は、スタンドアロン ESXi ホストには適用されません。ステップ 4h に進みます。

    • [Discover all VMware Datacenters]:選択すると、アクセス権があり、Catalyst Center on ESXi のメモリ、CPU 予約、およびディスク容量の要件を満たすデータセンターのみがリストされます。

    • [List all available VMware Datacenters]:選択すると、使用可能なすべてのデータセンターがリストされます。

  6. 使用するデータセンターを選択し、Enter を押します。

    検出時間は、ネットワーク遅延とターゲット環境のエンティティ数(ホスト/クラスタ/仮想マシン/データストア)によって異なります。

  7. クラスタまたは直接接続されたホストが使用可能な場合は、対応する展開ターゲットオプションを選択するように求められます。

    • クラスタオプションを選択した場合は、適切なクラスタとその予約されていないリソースがリストされます。使用するクラスタを指定し、ステップ 4h に進みます。

      (注)  


      選択したクラスタで vSphere HA が有効になっていない場合は、警告メッセージが、クラスタの分散リソーススケジューラ(DRS)のステータスとともに表示されます。

    • 直接接続ホストオプションを選択した場合(またはクラスタオプションを選択し、DRS が無効になっている場合)、適切なホストがリストされます。使用するホストを指定し、ステップ 4h に進みます。

      (注)  


      DRS が有効になっていて、リソースプールが見つかった場合は、展開でのリソースプールの使用を確認するように求められます。

  8. 以前に選択したディスクプロビジョニング形式に基づいて、使用可能な適切なデータストアがリストされます。使用するデータストアを指定します。

    (注)  


    NFS データストアの場合、シックプロビジョニングは、基盤となるストレージベンダーがサポートしている場合にのみサポートされます。そうでない場合は、データストアのデフォルトのプロビジョニングがインポート時に選択されます。

  9. y または n を入力して、仮想アプライアンスの管理インターフェイスを設定するかどうかを指定します。

    使用可能なネットワークのリストが表示されます。

  10. アプライアンスのエンタープライズ インターフェイスに使用するネットワークを選択します。

    前の手順で y を選択した場合は、アプライアンスの管理インターフェイスに使用するネットワークも選択する必要があります。

  11. エンタープライズ インターフェイスの IP アドレスおよびサブネットマスクを入力します。

    • エンタープライズ インターフェイスのみを設定することを選択(ステップ 4i で n を入力)した場合、エンタープライズ インターフェイスで使用するゲートウェイの IP アドレスを入力します。

    • ステップ 4i で y を入力した場合は、y と入力して、エンタープライズ インターフェイスが使用するデフォルトゲートウェイを設定します。

    (注)  


    デフォルトゲートウェイは、アプライアンスのインターフェイスの 1 つに対してのみ設定できます。管理インターフェイスでデフォルトゲートウェイを設定する場合は、n と入力します。

  12. y または n を入力して、エンタープライズ インターフェイスのスタティックルートを設定するかどうかを指定します。

    y と入力した場合は、設定するスタティックルートの数を入力します。また、各ルートを次の形式で入力します:<network>/<netmask>/<gateway>。

  13. (ステップ 4i で y と入力して)アプライアンスの管理インターフェイスを設定することを選択した場合は、その IP アドレスとサブネットマスクを入力します。

  14. ステップ 4k で n を入力した場合は、管理インターフェイスが使用するデフォルトゲートウェイを入力します。

  15. y または n を入力して、管理インターフェイスのスタティックルートを設定するかどうかを指定します。

    y と入力した場合は、設定するスタティックルートの数を入力します。また、各ルートを次の形式で入力します:<network>/<netmask>/<gateway>。

  16. y または n を入力して、プロキシサーバーを設定するかどうかを指定します。

    (注)  


    HTTP プロキシのみがサポートされています。

  17. 前の手順で y を入力した場合は、y または n を入力して、プロキシサーバーに対して認証が有効になっているかどうかを指定します。

  18. y を入力した場合は、プロキシサーバーのログイン情報を入力します。

  19. 設定する DNS サーバーの数を入力します。

    少なくとも 1 台のサーバーを設定する必要があり、最大 3 台を設定できます。プロンプトが表示されたら、設定する DNS サーバーの IP アドレスを入力します。

  20. 設定する NTP サーバーの数を入力します。

    少なくとも 1 台のサーバーを設定する必要があり、最大 3 台を設定できます。プロンプトが表示されたら、設定する NTP サーバーの IP アドレスを入力します。

  21. y または n を入力して、完全修飾ドメイン名(FQDN)を設定するかどうかを指定します。

    y と入力した場合は、適切な FQDN を入力します。

    (注)  


    ハイフン(-)を除き、FQDN には特殊文字を含めることはできません。

  22. Maglev ユーザーのパスワードを入力して確認します。このパスワードは、シェルにアクセスし、SSH アクセスを許可するために使用されます。

    パスワードは次の要件を満たしている必要があります。

    • 長さは 8 文字以上にすること。

    • タブや改行を含まないこと。

    • 次のうち少なくとも 3 つのカテゴリの文字を含むこと。

      • 大文字の英字(A ~ Z)

      • 小文字の英字(a ~ z)

      • 数字(0 ~ 9)

      • 特殊文字(! や # など)

    入力した設定の概要が表示されます。

  23. y」と入力して、展開および設定プロセスを開始します。

    ランチャーは、次のタスクを実行します。

    1. OVA ファイルをインポートします。

    2. 管理インターフェイスの設定を選択した場合は、仮想マシンにインターフェイスを追加します。

    3. Catalyst Center on ESXi のネットワーク設定を仮想マシンに適用します。

    4. [Enable Storage I/O Control and statistics collection] オプションが有効になっているかどうかを確認し、有効になっていない場合はメッセージを表示します。

    5. 展開された仮想マシンの電源をオンにします。

    (注)  


    展開の完了に必要な時間は、使用可能なネットワーク帯域幅とデータストアのスループットによって異なります。

ステップ 5

Catalyst Center on ESXi 仮想アプライアンスの電源がオンになったら、展開したホスト/vCenter サーバーにログインし、仮想アプライアンスの VMWare コンソールを開きます。

仮想アプライアンスが起動すると、ターミナルシェルが開きます。これには最大 60 分かかります。

ステップ 6

ステップ 4v で入力した Maglev パスワードを使用してログインします。

デフォルトのユーザー名は maglev です。

ステップ 7

Catalyst Center on ESXi のすべてのサービスが起動したら、サポートされているブラウザを開き、ステップ 4k でエンタープライズ インターフェイスに入力した IP アドレスを入力します。管理インターフェイスを設定した場合は、ステップ 4m で入力した IP アドレスを入力します。

ステップ 8

Catalyst Center on ESXi GUI で求められたら、デフォルトのログイン情報(admin/maglev1@3)を入力してログインします。


設定ファイルのパラメータ

次の表で、config.json ファイルにおいて値を入力する必要があるパラメータについて説明します。


(注)  


使用しないオプションパラメータについては、空の文字列("")を入力します。たとえば、仮想アプライアンスの FQDN を指定しない場合、そのエントリは「"fqdn": ""」のようになります。


カテゴリ 設定パラメータ 説明

ホスト/vCenter 情報(host_info)

IP(ip)1

OVA がインポートされる vCenter またはスタンドアロン ESXi ホストの IP アドレスまたは FQDN。

(注)  


vCenter によって管理されるホストを指定することはできません。

SSL ポート(ssl_port)1

vCenter または ESXi ホストで HTTPS が設定されているポート。デフォルトのポートは 443 です。

インポート設定(import_info)

OVA ファイルのパス(ova_path)1

Catalyst Center on ESXi の OVA ファイルがダウンロードされたディレクトリ。

(注)  


Microsoft Windows パスを指定する場合は、デリミタとして「\\」を使用します。パスは次の例のようになります。C:\\Users\\dnac\\downloads\\esxi_10.ova

VM 名(vm_name)1

VM の名前。

データセンター(data_center)2

仮想アプライアンス OVA ファイルのインポート先となるデータセンターの名前。このパラメータは、スタンドアロン ESXi ホストの展開には適用されません。

クラスタ名(cluster)3

仮想マシンが存在するクラスタの名前。

リソースプール(resource_pool)3

インポートされた VM を配置する必要があるリソースプール。このパラメータは、ESXi ホストの展開には適用されません。

ホスト名(host_name)2

VM を配置する必要がある ESXi ホスト(vCenter によって管理)。このパラメータは、スタンドアロン ESXi ホストの展開には適用されません。

データベース(datastore)1

VMDK およびその他のサポートファイルを配置する必要があるデータストアの名前。

ディスクのプロビジョニング(disk_provision)1

仮想ディスクのプロビジョニング形式。シックプロビジョニング形式がデフォルトで設定されていますが、シンプロビジョニング形式とシックプロビジョニング形式の両方がサポートされています。

エンタープライズ ネットワーク(network: enterprise_network)1

仮想マシンのエンタープライズ ネットワークにマッピングされるホストネットワークの名前。

管理ネットワーク(network: management_network)4

Catalyst Center on ESXi の GUI へのアクセスに使用される、仮想マシンの管理ネットワークにマッピングされるホストネットワークの名前。(任意)

Catalyst Center on ESXi 設定情報(dnac_info)

IP アドレス(address)1

仮想アプライアンスのエンタープライズ ネットワーク インターフェイスの IP アドレス。

サブネットマスク(netmask)1

仮想アプライアンスのエンタープライズ ネットワーク インターフェイスのサブネットマスク。

ゲートウェイ(gateway)15

エンタープライズ ネットワーク インターフェイスのゲートウェイの IP アドレス。

ルート(routes)5

エンタープライズ インターフェイスのスタティックルート。次の形式でルートを入力します:<network-IP-address>/<netmask>/<gateway-IP-address>。複数のルートを指定する場合は、カンマ(,)で区切ります。

IP アドレス(address)4

仮想アプライアンスの管理インターフェイスの IP アドレス。

サブネットマスク(netmask)4

仮想アプライアンスの管理ネットワーク インターフェイスのサブネットマスク。

ゲートウェイ(gateway)15

管理ネットワーク インターフェイスのゲートウェイの IP アドレス。

ルート(routes)5

管理インターフェイスのスタティックルート。次の形式でルートを入力します:<network-IP-address>/<netmask>/<gateway-IP-address>。複数のルートを指定する場合は、カンマ(,)で区切ります。

DNS サーバー(dns_servers)1

仮想アプライアンスが使用する DNS サーバー。少なくとも 1 つのサーバーを指定します。最大 3 つのサーバーをカンマで区切って指定できます。

HTTP プロキシ(http_proxy)6

仮想アプライアンスが使用する HTTP プロキシ。プロキシを指定する場合は、次の形式を使用します。http://IP-address-or-FQDN:port-number

(注)  


認証が有効になっている場合は、プロキシのユーザー名とパスワードを手元に置いておいてください。

NTP サーバー(ntp)1

仮想アプライアンスが使用する NTP サーバー。少なくとも 1 つのサーバーを指定します。最大 3 つのサーバーをカンマで区切って指定できます。

FQDN(fqdn)6

仮想アプライアンスに設定する完全修飾ドメイン名。この名前には、ハイフン以外の特殊文字は使用できません。

1 必須パラメータ
2 vCenter Server にのみ適用される必須のパラメータ
3 vCenter にのみ適用され、スタンドアロン ESXi ホストには適用されないオプションのパラメータ
4 デュアル NIC 展開にのみ適用される必須パラメータ
5 デュアル NIC 展開にのみ適用されるオプションパラメータ
6 オプションパラメータ

CC VA ランチャーをサイレントモードで使用した仮想アプライアンスの設定

CC VA ランチャーのサイレントモードでは、config.json 構成ファイルで指定された設定を使用して Catalyst Center on ESXi 仮想アプライアンスを展開できます。このモードは、展開の自動化ワークフローにランチャーを統合する場合に便利です。ランチャーのサイレントモードを使用して仮想アプライアンスを設定するには、次の手順を実行します。

手順

ステップ 1

シスコが指定する場所から Catalyst Center on ESXi OVA ファイルをダウンロードします。

ステップ 2

同じ URL からランチャーバンドル(DNAC-SW-Launcher-2.3.7.6-VA.tar.gz)をダウンロードして解凍します。

バンドルには、次のファイルが含まれています。

  • ランチャアプリケーション:dnac-esxi-launcher

  • エンタープライズ インターフェイスのみを設定している場合に更新する必要がある設定ファイル:config.json

  • エンタープライズ インターフェイスと管理インターフェイスの両方を設定する場合に更新する必要がある構成ファイル:config_dual_nic.json

  • ロガー構成ファイル:log_config.json

  • ライセンス:LICENSE

ステップ 3

CC VA ランチャー バンドル ファイルが解凍されたディレクトリに移動し、構成ファイルをテキストエディタで開きます。

  • 単一の NIC 展開で、アプライアンスのエンタープライズ インターフェイスのみを設定する場合は、config.json を開きます。

  • アプライアンスのエンタープライズ インターフェイスと管理インターフェイスを設定するデュアル NIC 展開の場合は、config_dual_nic.json を開きます。

ステップ 4

構成ファイルで提供されるパラメータについては、展開に固有の値を入力します。

詳細については、「設定ファイルのパラメータ」を参照してください。

(注)  


使用しないオプションパラメータについては、空の文字列("")を入力します。たとえば、仮想アプライアンスの FQDN を指定しない場合、そのエントリは「"fqdn": ""」のようになります。

ステップ 5

構成ファイルで指定した値を使用して、CC VA ランチャーを実行します。

  1. 必要に応じて、ランチャー バンドル ファイルが解凍されたディレクトリに戻ります。

  2. オペレーティングシステムに固有のコマンドを入力します。

    • macOS:./dnac-esxi-launcher config.json -c configuration-filename -u vCenter-or-host-username -p vCenter-or-host-password -l Maglev-password --proxy_user proxy-username --proxy_password proxy-password

    • Microsoft Windows:dnac-esxi-launcher.exe config.json -c configuration-filename -u vCenter-or-host-username -p vCenter-or-host-password -l Maglev-password --proxy_user proxy-username --proxy_password proxy-password

    • Linux:./dnac-esxi-launcher config.json -c configuration-filename -u vCenter-or-host-username -p vCenter-or-host-password -l Maglev-password --proxy_user proxy-username --proxy_password proxy-password

    (注)  

     
    • ホスト/vCenter サーバーが自己署名証明書を使用してインストールされている場合は、代わりに次のコマンドを入力して SSL 証明書の検証をスキップします。./dnac-esxi-launcher config.json -d -u vCenter-or-host-username -p vCenter-or-host-password -l Maglev-password(単一 NIC 展開)または ./dnac-esxi-launcher config_dual_nic.json -d -u vCenter-or-host-username -p vCenter-or-host-password -l Maglev-password(デュアル NIC 展開)

    • --proxy_user および --proxy_password パラメータはオプションであり、認証ベースのプロキシが使用されている場合にのみ入力する必要があります。

    • このコマンドで指定するパスワードのいずれかに OS 固有の特殊文字が含まれている場合は、エスケープシーケンスとして入力することを推奨します。エスケープシーケンスは、バックスラッシュ(\)の後に文字または対応する 8 進または 16 進数を続けたものです。

CC VA ランチャーは、開始した後で、次のタスクを実行します。

  • ホスト/vCenter サーバーとの接続を確認します。

  • ターゲット環境と設定パラメータを検証します。

  • 検証に成功した後、設定の概要を表示します。

  • OVA ファイルをインポートします。

  • 管理インターフェイスの設定を選択した場合、ランチャーはこのインターフェイスをインポートされた仮想マシンに追加します。

  • Catalyst Center on ESXi のネットワーク設定を仮想マシンに適用します。

  • [Enable Storage I/O Control and statistics collection] オプションが有効になっているかどうかを確認し、有効になっていない場合はメッセージを表示します。

  • 展開された仮想マシンの電源をオンにします。

展開の時間は、使用可能なネットワーク帯域幅とデータストアのスループットによって異なります。

ステップ 6

仮想アプライアンスの電源がオンになったら、ホスト/vCenter サーバーのログイン情報を入力し、アプライアンスの VMware コンソールを開きます。

端末シェルが開くまでに最大 1 時間かかることがあります。

ステップ 7

ステップ 5 で指定したユーザー名とパスワードとして maglev を使用してログインします。

ステップ 8

すべての Catalyst Center on ESXi サービスが起動したら、サポートされているブラウザを使用して、構成ファイルでエンタープライズ インターフェイスに指定した IP アドレスを開きます。

ステップ 9

ユーザー名に admin、パスワードに maglev1@3 を使用してログインします。


クイック スタート ワークフローの完了

Catalyst Center on ESXi 仮想アプライアンスを展開して設定したら、その GUI にログインできます。Catalyst Center on ESXi にアクセスする際には、互換性のある HTTPS 対応ブラウザを使用してください。

(ユーザー名 admin と SUPER-ADMIN-ROLE が割り当てられた)管理者スーパーユーザーとして初めてログインすると、クイック スタート ワークフローが自動的に開始されます。 このワークフローを完了して、Catalyst Center on ESXi がデバイスからのテレメトリの収集を管理および有効化するデバイスを検出します。

始める前に

Catalyst Center on ESXi にログインしてクイック スタート ワークフローを完了するには、次の内容が必要です。

  • 詳細インストール構成ウィザードを完了した場合は、スーパーユーザーのユーザー名(admin )と、指定したパスワードを入力します。

  • Cisco Catalyst Center Second-Generation Appliance Installation Guide』の「Required First-Time Setup Information」のトピックで説明されている情報。

手順

ステップ 1

次のいずれかを実行します。

  • いずれかの Maglev 構成ウィザードを完了した場合は、HTTPS:// と設定プロセスの最後に表示された Catalyst Center on ESXi GUI の IP アドレスを使用して、Catalyst Center on ESXi GUI にアクセスします。

  • いずれかのブラウザベースの構成ウィザードを完了した場合は、ウィザードの最後のページで [Open Catalyst Center Virtual Appliance] をクリックします。

次のいずれかのメッセージが表示されます(使用しているブラウザによって異なります)。

  • Google Chrome:接続のプライバシーは保護されません

  • Mozilla Firefox:警告:今後セキュリティリスクが見つかる潜在的可能性があります

ステップ 2

メッセージを無視して [詳細設定(Advanced)] をクリックします。

次のメッセージが表示されます。

  • Google Chrome:
    This server could not prove that it is GUI-IP-address; its security certificate is not trusted by your computer's
     operating system. This may be caused by a misconfiguration or an attacker intercepting your connection.
  • Mozilla Firefox:
    Someone could be trying to impersonate the site and you should not continue.
    Websites prove their identity via certificates.
    Firefox does not trust GUI-IP-address because its certificate issuer is unknown,
    the certificate is self-signed, or the server is not sending the correct intermediate certificates.

こうしたメッセージが表示されるのは、コントローラが自己署名証明書を使用しているためです。Catalyst Center on ESXi での証明書の使用方法については、『Cisco Catalyst Center Administrator Guide』の「Certificate and Private Key Support」の項を参照してください。

ステップ 3

メッセージを無視し、次のいずれかを実行します。

  • Google Chrome:GUI-IP-address(安全でない)リンクをクリックして開きます

  • Mozilla Firefox:[リスクを理解して続行する(Accept the Risk and Continue)] をクリックします。

ステップ 4

[Log In] をクリックします。

Catalyst Center on ESXi ログイン画面が表示されます。

ステップ 5

次のいずれかを実行し、[Login] をクリックします。

  • Maglev 構成ウィザードまたはブラウザベースのインストール構成ウィザードのいずれかを完了したら、管理者のユーザー名(admin)およびパスワード(maglev1@3)を入力します。

  • ブラウザベースの詳細インストール構成ウィザードを完了した場合は、管理者のユーザー名(admin)と、Catalyst Center on ESXi アプライアンスの設定時に設定したパスワードを入力します。

次の画面で、新しい管理者ユーザーを設定するように求められます(初回ログインに使用したデフォルトのログイン情報は削除されます)。

ステップ 6

表示されるダイアログボックスで次の手順を実行し、[Submit] をクリックします。
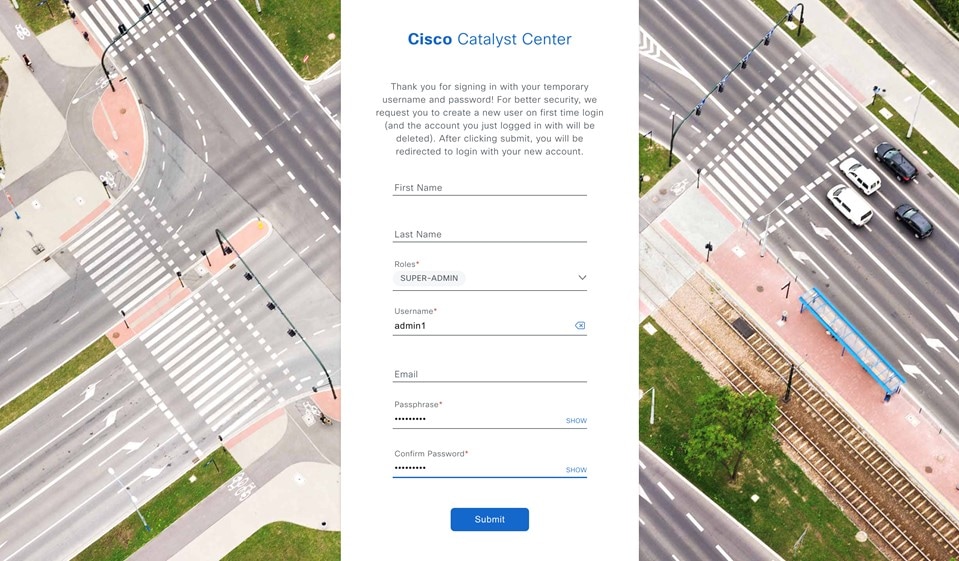
  • [Roles] ドロップダウンリストで、[SUPER-ADMIN] ユーザーロールが選択されていることを確認します。

  • 新しい管理ユーザーのユーザー名を入力します。

  • 新しい管理ユーザーのパスワードを入力して確認します。

ステップ 7

[Log In] をクリックします。

Catalyst Center on ESXi ログイン画面が表示されます。

ステップ 8

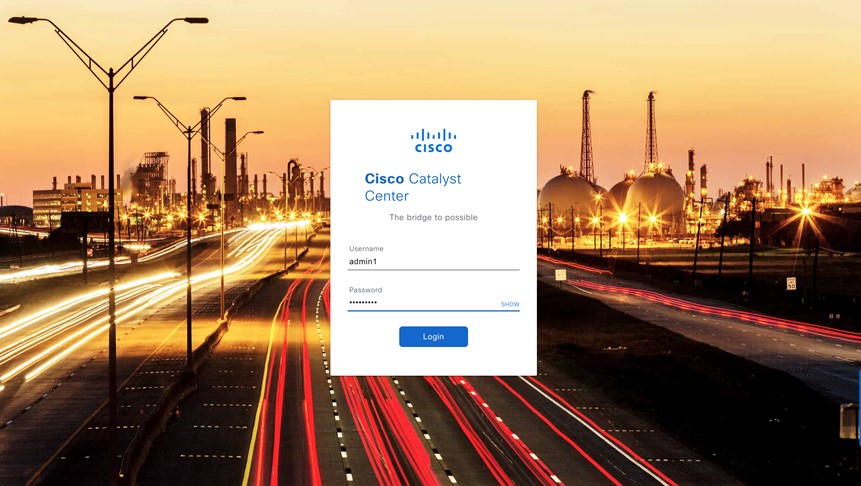
新しい管理者ユーザーに関して設定したユーザー名とパスワードを入力し、[Login] をクリックします。
ステップ 9

cisco.com のユーザー名とパスワード(ソフトウェアダウンロードの登録とシステム通信の受信に使用される)を入力し、[Next] をクリックします。

(注)  


現時点でこれらのログイン情報を入力したくない場合は、代わりに [Skip] をクリックします。

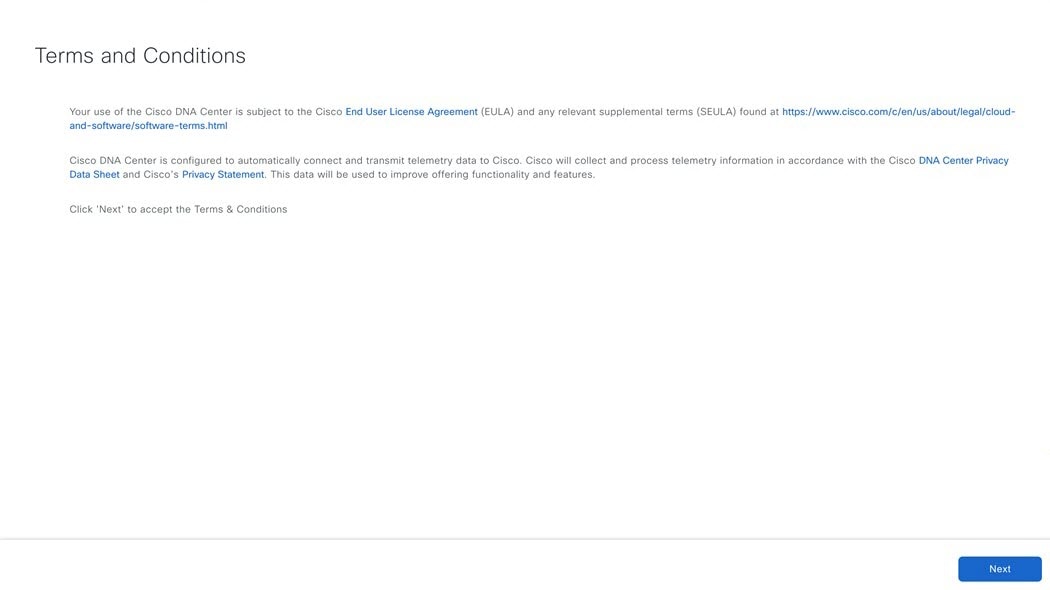
[Terms & Conditions] 画面が開き、ソフトウェアのシスコ エンド ユーザー ライセンス契約(EULA)および現在利用可能な補足条件へのリンクが表示されます。

ステップ 10

各ドキュメントを確認したら、[Next] をクリックして EULA に同意します。

[Quick Start Overview] スライダが開きます。[>] をクリックすると、Catalyst Center on ESXi の使用を開始するために、クイック スタート ワークフローで完了までサポートされるタスクの説明が表示されます。
ステップ 11

クイック スタート ワークフローを完了します。

  1. [Let's Do it] をクリックします。

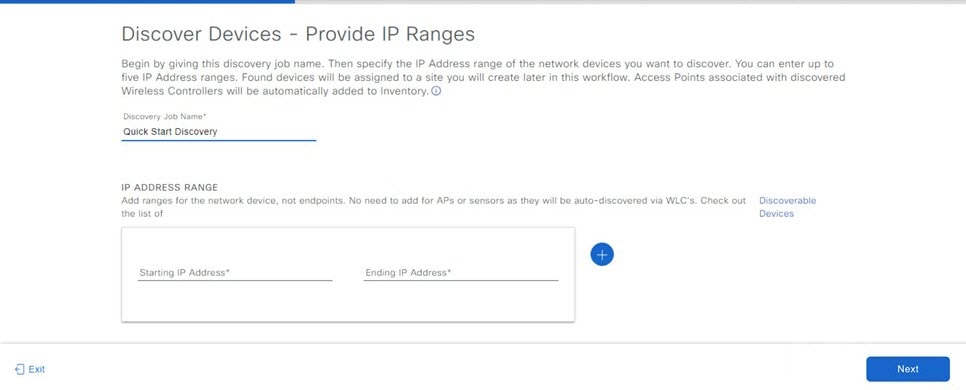
  2. [Discover Devices: Provide IP Ranges] ページで、次の情報を入力し、[Next] をクリックします。

    • デバイス検出ジョブの名前。

    • 検出するデバイスの IP アドレスの範囲。追加の範囲を入力するには、[+] をクリックします。

    • アプライアンスのループバックアドレスを優先管理 IP アドレスとして指定するかどうかを指定します。詳細については、『Cisco Catalyst Center ユーザーガイド』の「Preferred Management IP Address」を参照してください。

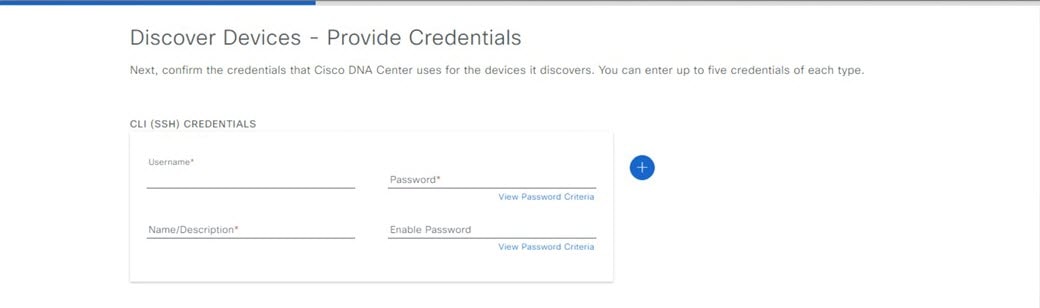
  3. [Discover Devices: Provide Credentials] 画面で、設定するログイン情報のタイプに関する情報(次の表を参照)を入力し、[Next] をクリックします。

    GUI コンポーネント

    説明

    [CLI (SSH) Credentials]

    [Username] フィールド

    ネットワーク内のデバイスの CLI にログインするために使用するユーザー名。

    Password フィールド

    ネットワーク内のデバイスの CLI にログインするために使用するパスワード。入力するパスワードは、8 文字以上にする必要があります。

    [Name/Description] フィールド

    CLI ログイン情報の名前または説明。

    [Enable Password] フィールド

    CLI でより高い権限レベルを有効にするために使用するパスワード。ネットワークデバイスで必要な場合にのみ、このパスワードを設定します。

    [SNMP Credentials]

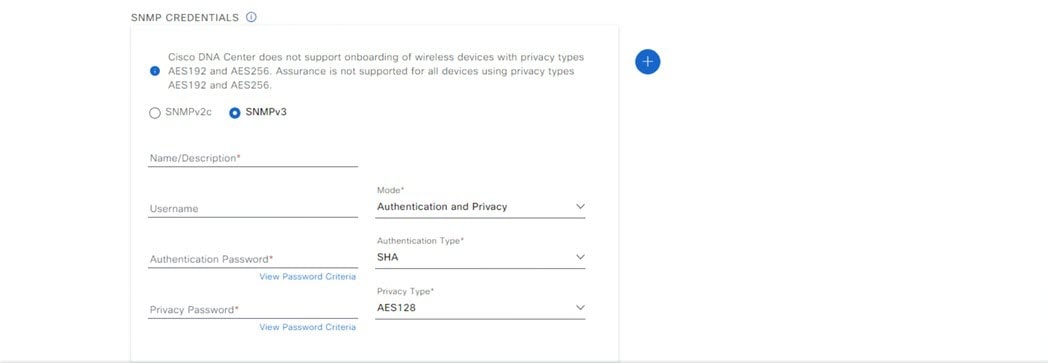
    [SNMPv2c] オプションボタン

    SNMPv2c のログイン情報を使用する場合にクリックします。

    [SNMPv3] オプションボタン

    SNMPv3 のログイン情報を使用する場合にクリックします。

    [SNMP Credentials: SNMPv2c]

    [SNMPv2c Type] ドロップダウンリスト

    SNMPv2c のログイン情報が使用されている場合は、読み取りまたは書き込みのコミュニティストリングを選択します。

    [Name/Description] フィールド

    SNMPv2c 読み取りまたは書き込みコミュニティストリングの名前または説明。

    [Community String] フィールド

    デバイス上の SNMP 情報を表示するためにのみ使用される読み取り専用コミュニティ ストリング パスワード。

    [SNMP Credentials: SNMPv3]

    [Name/Description] フィールド

    SNMPv3 ログイン情報の名前または説明。

    [Username] フィールド

    SNMPv3 ログイン情報に関連付けられているユーザー名。

    [Mode] フィールド

    SNMP メッセージを必要とするセキュリティレベル。

    • [No Authentication, No Privacy](noAuthnoPriv):認証も暗号化も行いません。

    • [Authentication, No Privacy](authNoPriv):認証は行いますが、暗号化は行いません。

    • [Authentication and Privacy](authPriv):認証と暗号化の両方を行います。

    [認証パスワード(Authentication Password)] フィールド

    SNMPv3 を使用するデバイスから情報にアクセスするために必要なパスワード。パスワードの長さは、最低 8 文字である必要があります。次の点に注意してください。

    • 一部のワイヤレスコントローラでは、パスワードは少なくとも 12 文字以上にする必要があります。ワイヤレス コントローラのパスワードの最小要件を必ず確認してください。パスワードに必要な最低限の文字数が守られないと、デバイスではCatalyst Center on ESXiによる検出、監視、管理が行われなくなります。

    • パスワードはセキュリティ上の理由から暗号化されており、この設定では表示されません。

    [Authentication Type] フィールド

    [Authentication and Privacy] または [Authentication、No Privacy] が認証モードとして設定されている場合に使用されるハッシュベースのメッセージ認証コード(HMAC)タイプ。

    • [SHA]:HMAC-SHA 認証。

    • [MD5]:HMAC-MD5 認証。

    [Privacy Type] フィールド

    プライバシー タイプ。([Mode] として [Authentication and Privacy] を選択した場合に有効になります)。次のいずれかのプライバシー タイプを選択します。

    • [AES128]:暗号化の 128 ビット CBC モード AES。

    • [AES192]:シスコのデバイス上での暗号化の 192 ビット CBC モード AES。

    • [AES256]:シスコのデバイス上での暗号化の 256 ビット CBC モード AES。

    (注)  

     
    • 検出機能とインベントリ機能の使用は、プライバシータイプ AES192 および AES256 のみでサポートされています。アシュアランス 機能はサポートされていません。

    • プライバシー タイプ AES128 は、検出、インベントリ、およびアシュアランスでサポートされています。

    [Privacy Password] フィールド

    AES128、AES192、および AES256 暗号化標準規格でサポートされているデバイスで交換されるメッセージを暗号化するための秘密鍵を生成するために使用される SNMPv3 プライバシーパスワード。パスワード(またはパスフレーズ)は、8 文字以上にする必要があります。

    次の点に注意してください。

    • 一部のワイヤレスコントローラでは、パスワードは少なくとも 12 文字以上にする必要があります。ワイヤレス コントローラのパスワードの最小要件を必ず確認してください。パスワードに必要な最低限の文字数が守られないと、デバイスではCatalyst Center on ESXiによる検出、監視、管理が行われなくなります。

    • パスワードはセキュリティ上の理由から暗号化されており、この設定では表示されません。

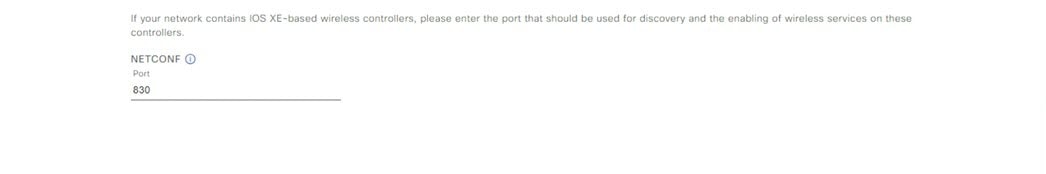
    NETCONF

    [Port] フィールド

    Cisco IOS-XE を実行するワイヤレスコントローラを検出するために Catalyst Center on ESXi が使用する必要がある NETCONF ポート。

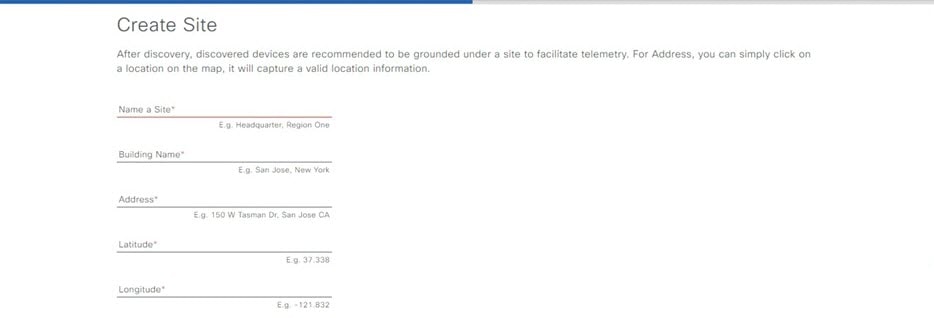
  4. [Create Site] 画面で、テレメトリを容易にするために検出するデバイスを 1 つのサイトにグループ化し、[Next] をクリックします。

    サイトの情報を手動で入力するか、提供されたマップで使用する場所をクリックします。

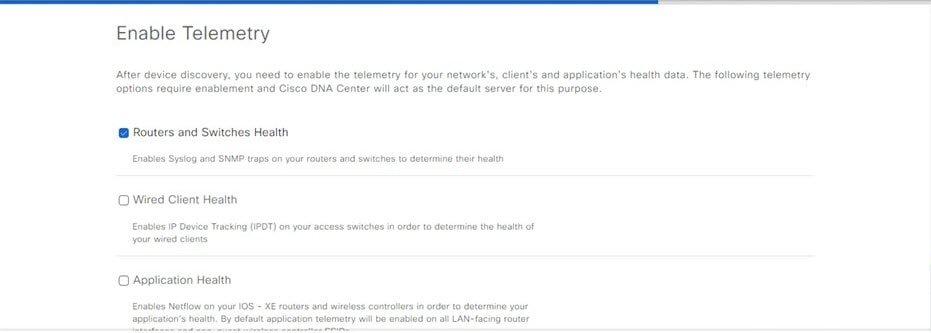
  5. [Enable Telemetry] 画面で、Catalyst Center on ESXi にテレメトリを収集させるネットワークコンポーネントを選択し、[Next] をクリックします。

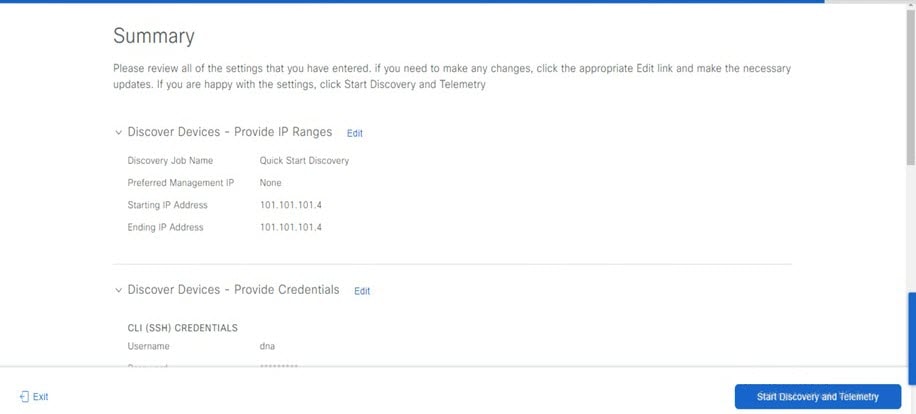
  6. [Summary] 画面で、入力した設定を確認し、次のいずれかを実行します。

    • 変更を加える場合は、該当する [Edit] リンクをクリックして、関連画面を開きます。

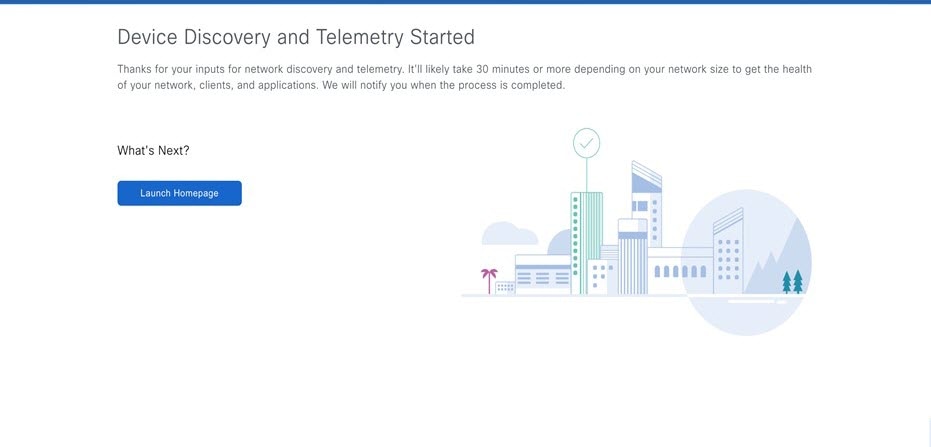
    • 設定に問題がなければ、[Start Discovery and Telemetry] をクリックします。Catalyst Center on ESXi により設定が検証され、問題が発生しないことが確認されます。検証が完了すると、画面が更新されます。

      Catalyst Center on ESXi により、ネットワークのデバイスを検出し、選択したネットワークコンポーネントのテレメトリを有効にするプロセスが開始されます。このプロセスには 30 分以上かかります(大規模なネットワークの場合はさらに長くなります)。

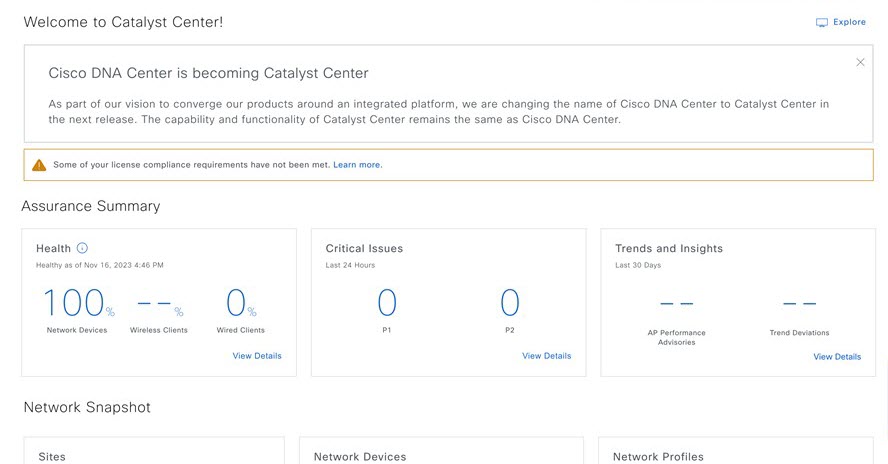
  7. [Launch Homepage] をクリックして、Catalyst Center on ESXi のホームページを開きます。

    ここから、デバイス検出とテレメトリ有効化の進捗状況をモニターできます。これらのタスクが完了する間に、次の手順を 1 つまたは複数実行します。

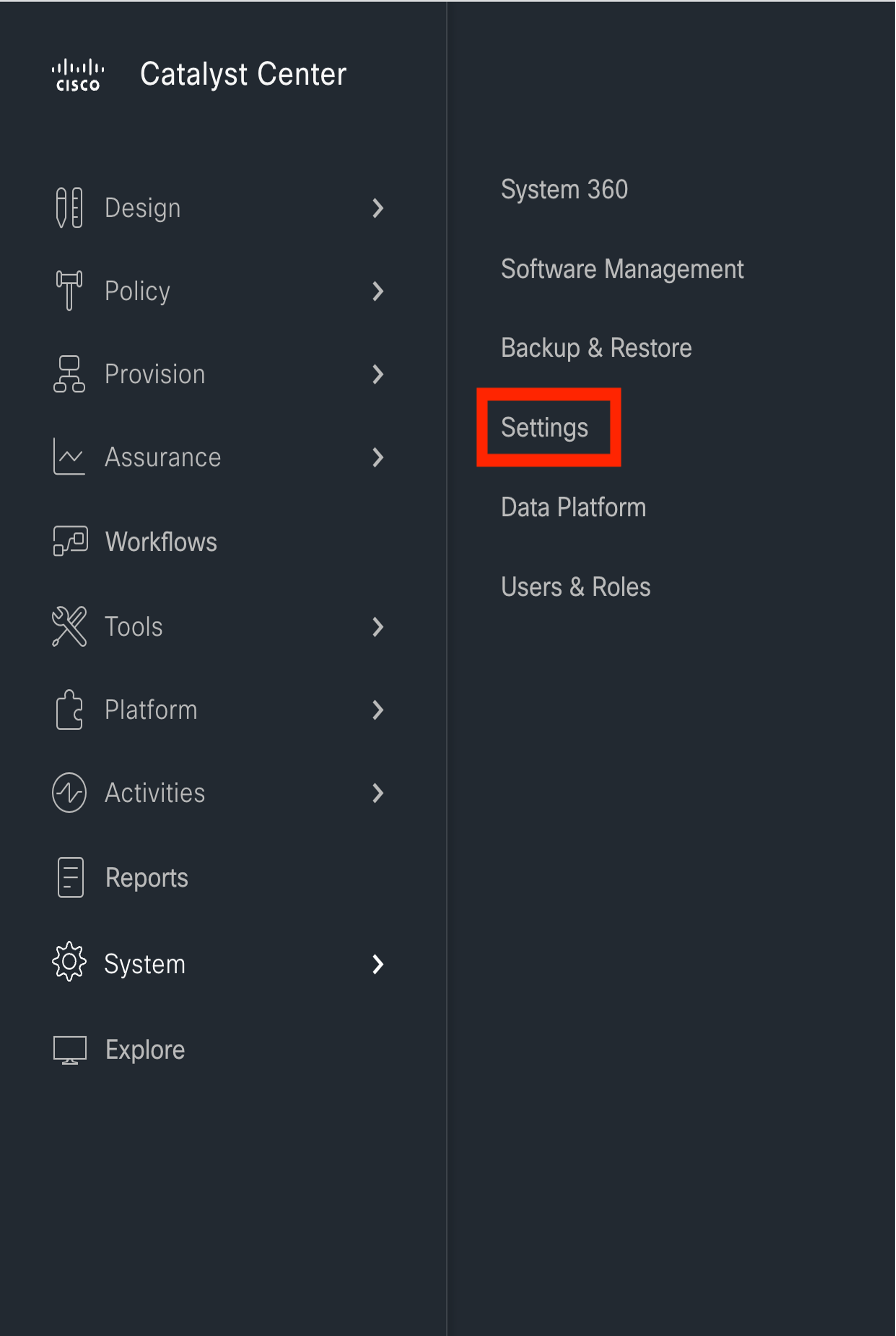
    • [Discoveries] ページを開いて、ネットワーク内のデバイスが検出されたことを確認するには、[Tools] > [Discovery] メニューアイコンをクリックして選択

    • 以前に入力したログイン情報がサイトに設定されていることを確認するには、[Design] > [Network Settings] メニューアイコンをクリックして選択。その後、[Device Credentials] タブをクリックします。

    • Catalyst Center on ESXi ですでに実行がスケジュールされているタスク(セキュリティアドバイザリの毎週のネットワークスキャンなど)を表示するには、[Activities] メニューアイコンをクリックして選択。その後、[Tasks] タブをクリックします。

    • ネットワークのセットアップと維持に役立つガイド付きワークフローにアクセスするには、[Workflows] メニューアイコンをクリックして選択


展開後の設定

仮想アプライアンスを展開した後、アプライアンスを動作させるには、次の展開後タスクを完了する必要があります。

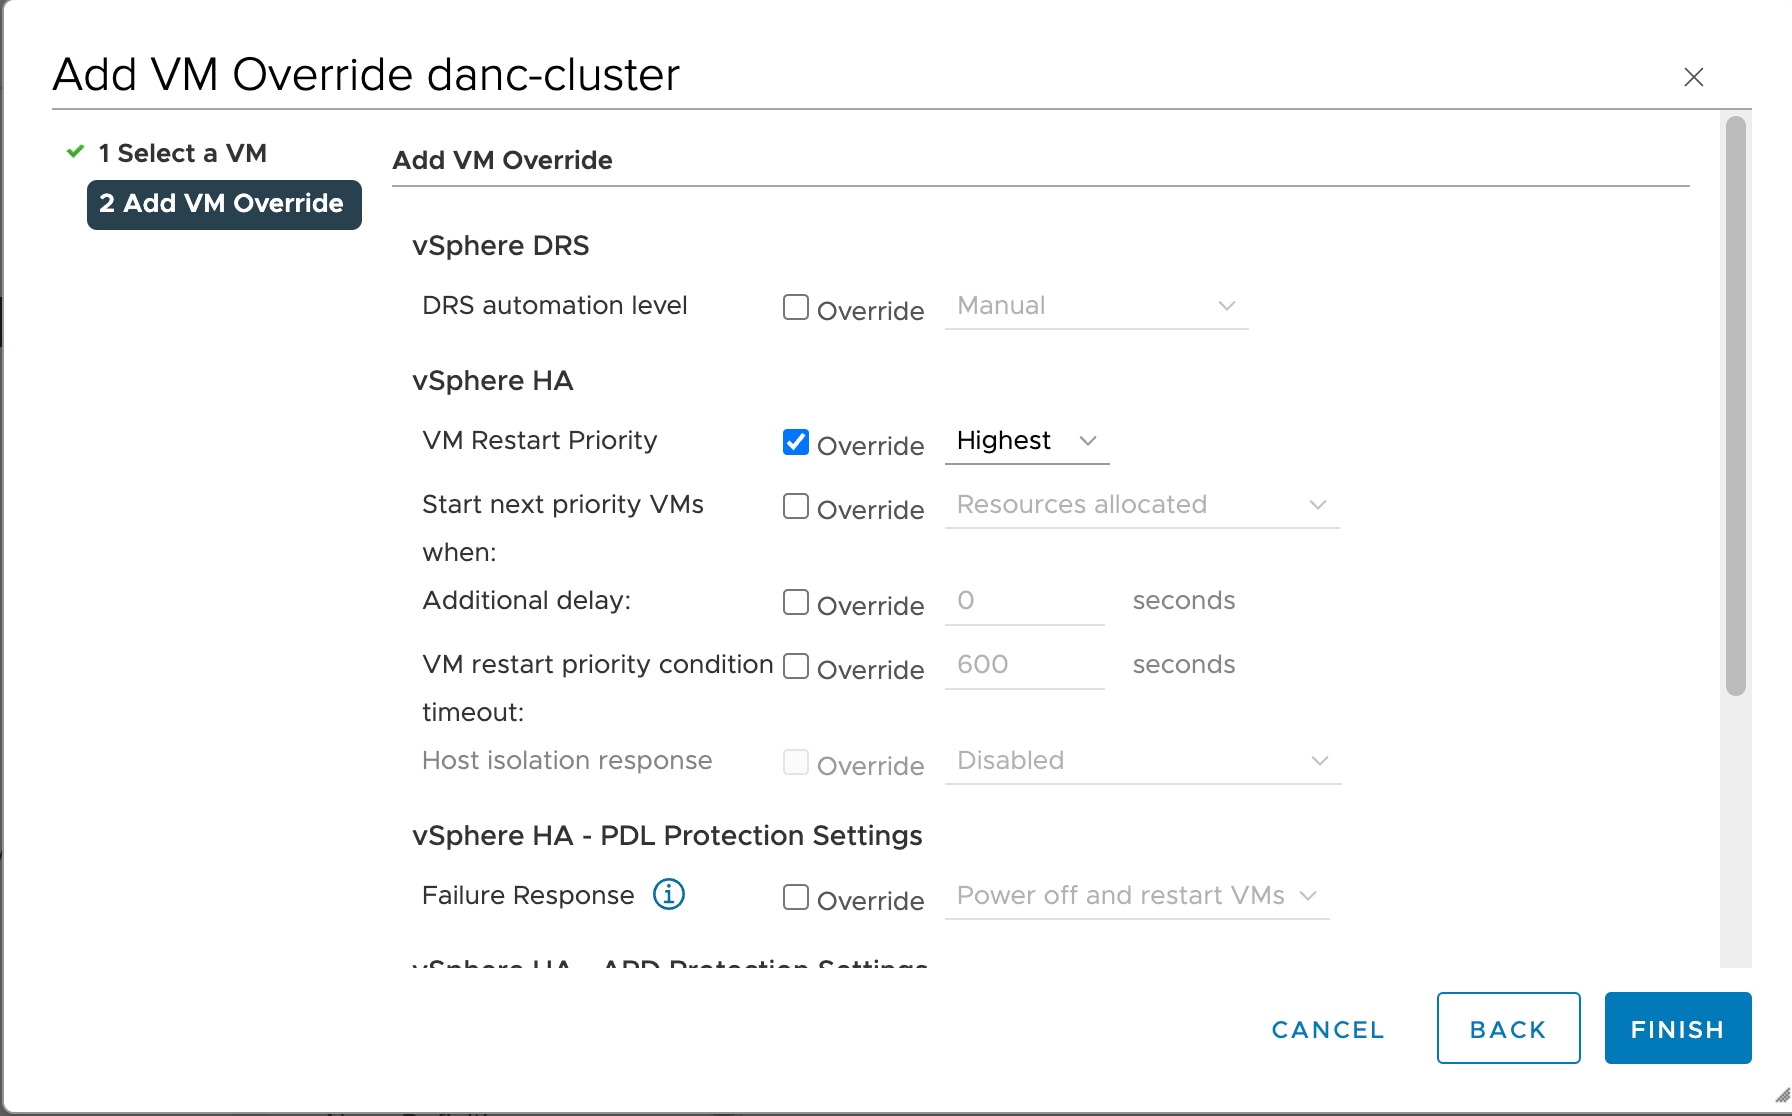
VM の再起動優先順位の有効化

ご使用の環境で VMware vSphere HA が有効になっている場合は、次の手順を実行して、HA フェールオーバー時に仮想アプライアンスの VM の電源が優先的に(最初に)オンになるようにします。

手順

ステップ 1

vSphere Client のナビゲーションウィンドウで、HA クラスタをクリックします。

ステップ 2

[Configure] タブをクリックします。

ステップ 3

[Configuration] > [VM Overrides]を選択し、[Add] をクリックします。

ステップ 4

オーバーライドを適用する仮想マシンをクリックし、[OK] をクリックします。

ステップ 5

[vSphere HA] エリアの [VM Restart Priority] フィールドで、次の手順を実行します。

  1. [Override] チェックボックスにマークを付けます。

  2. ドロップダウンリストから、[High] を選択します。

ステップ 6

[Finish] をクリックします。


認証サーバとポリシー サーバの設定

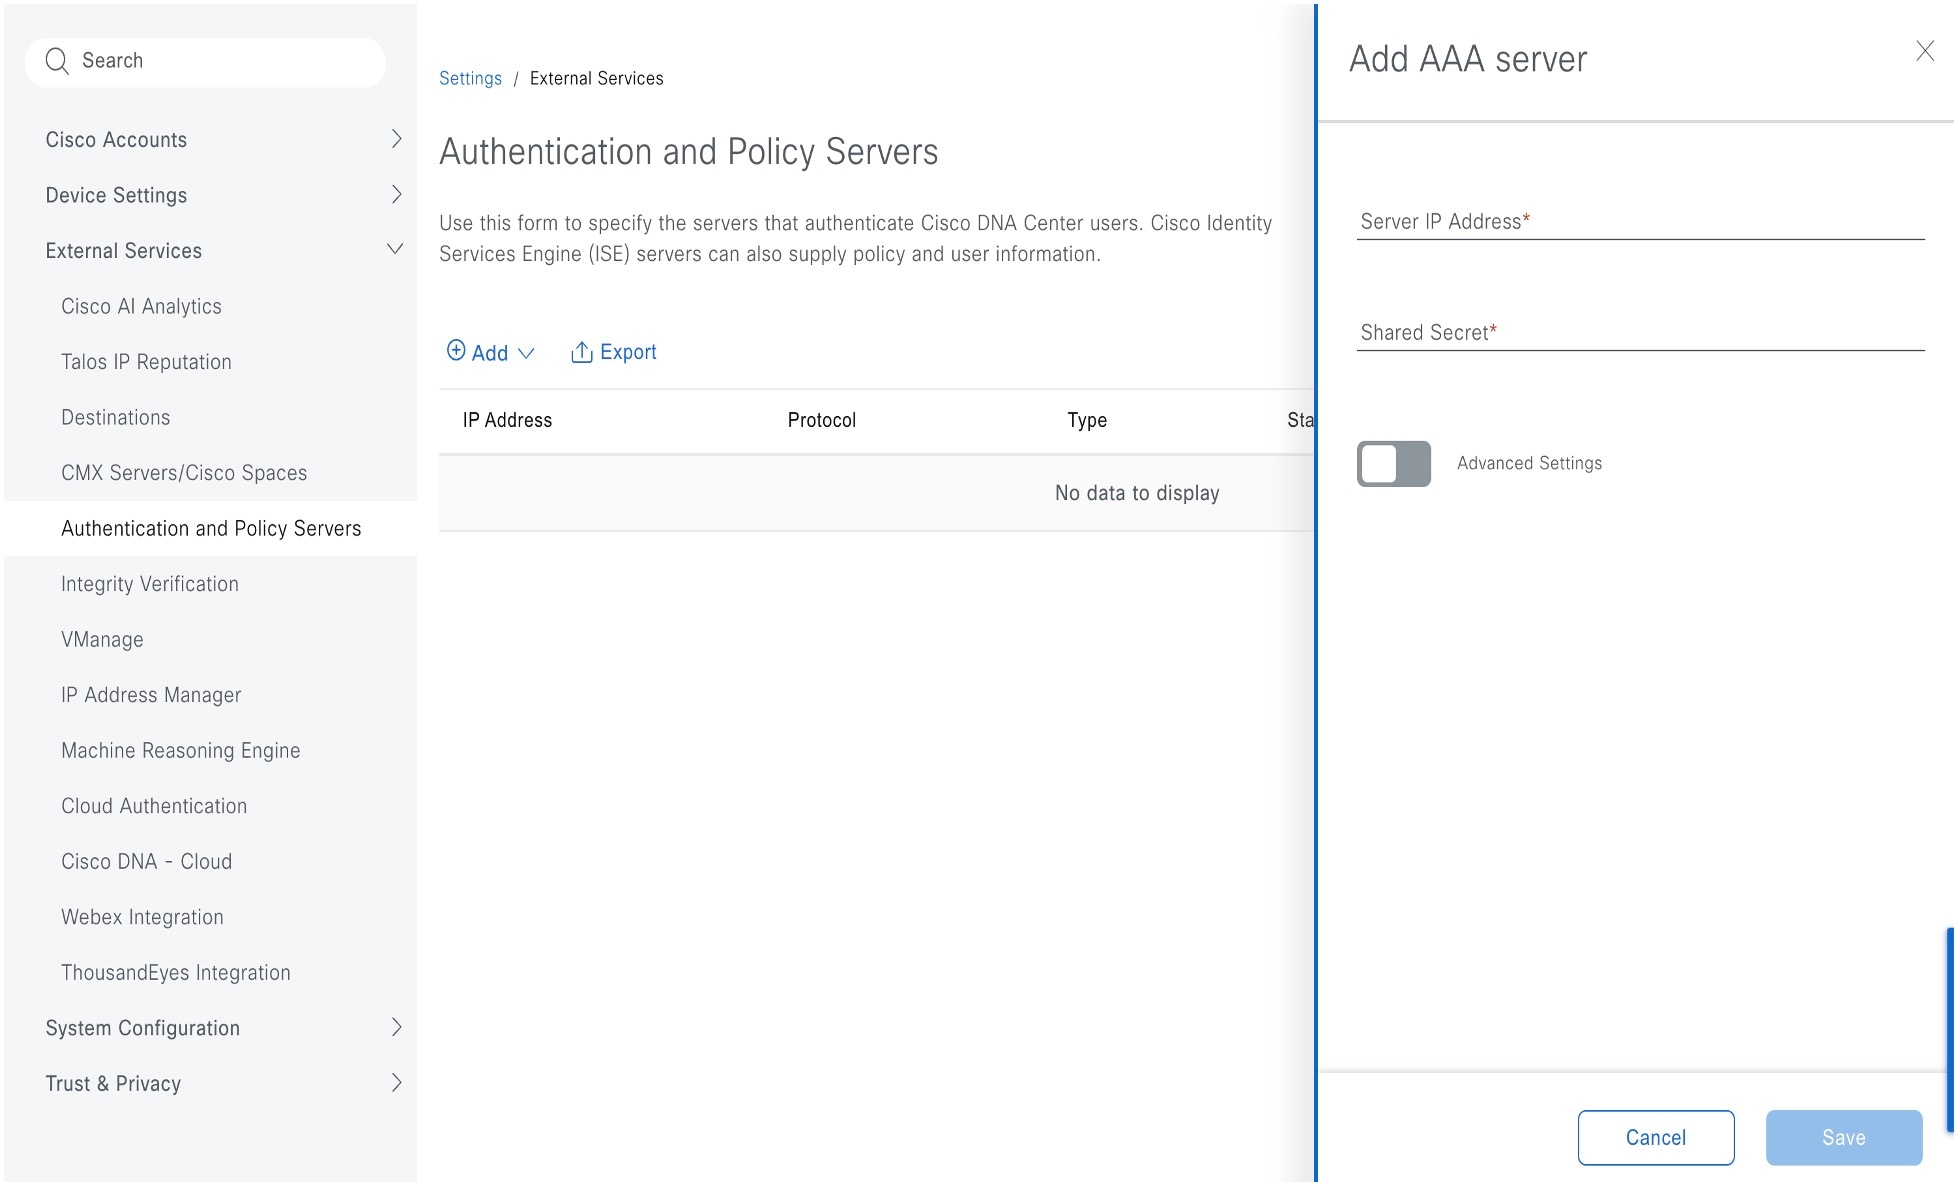
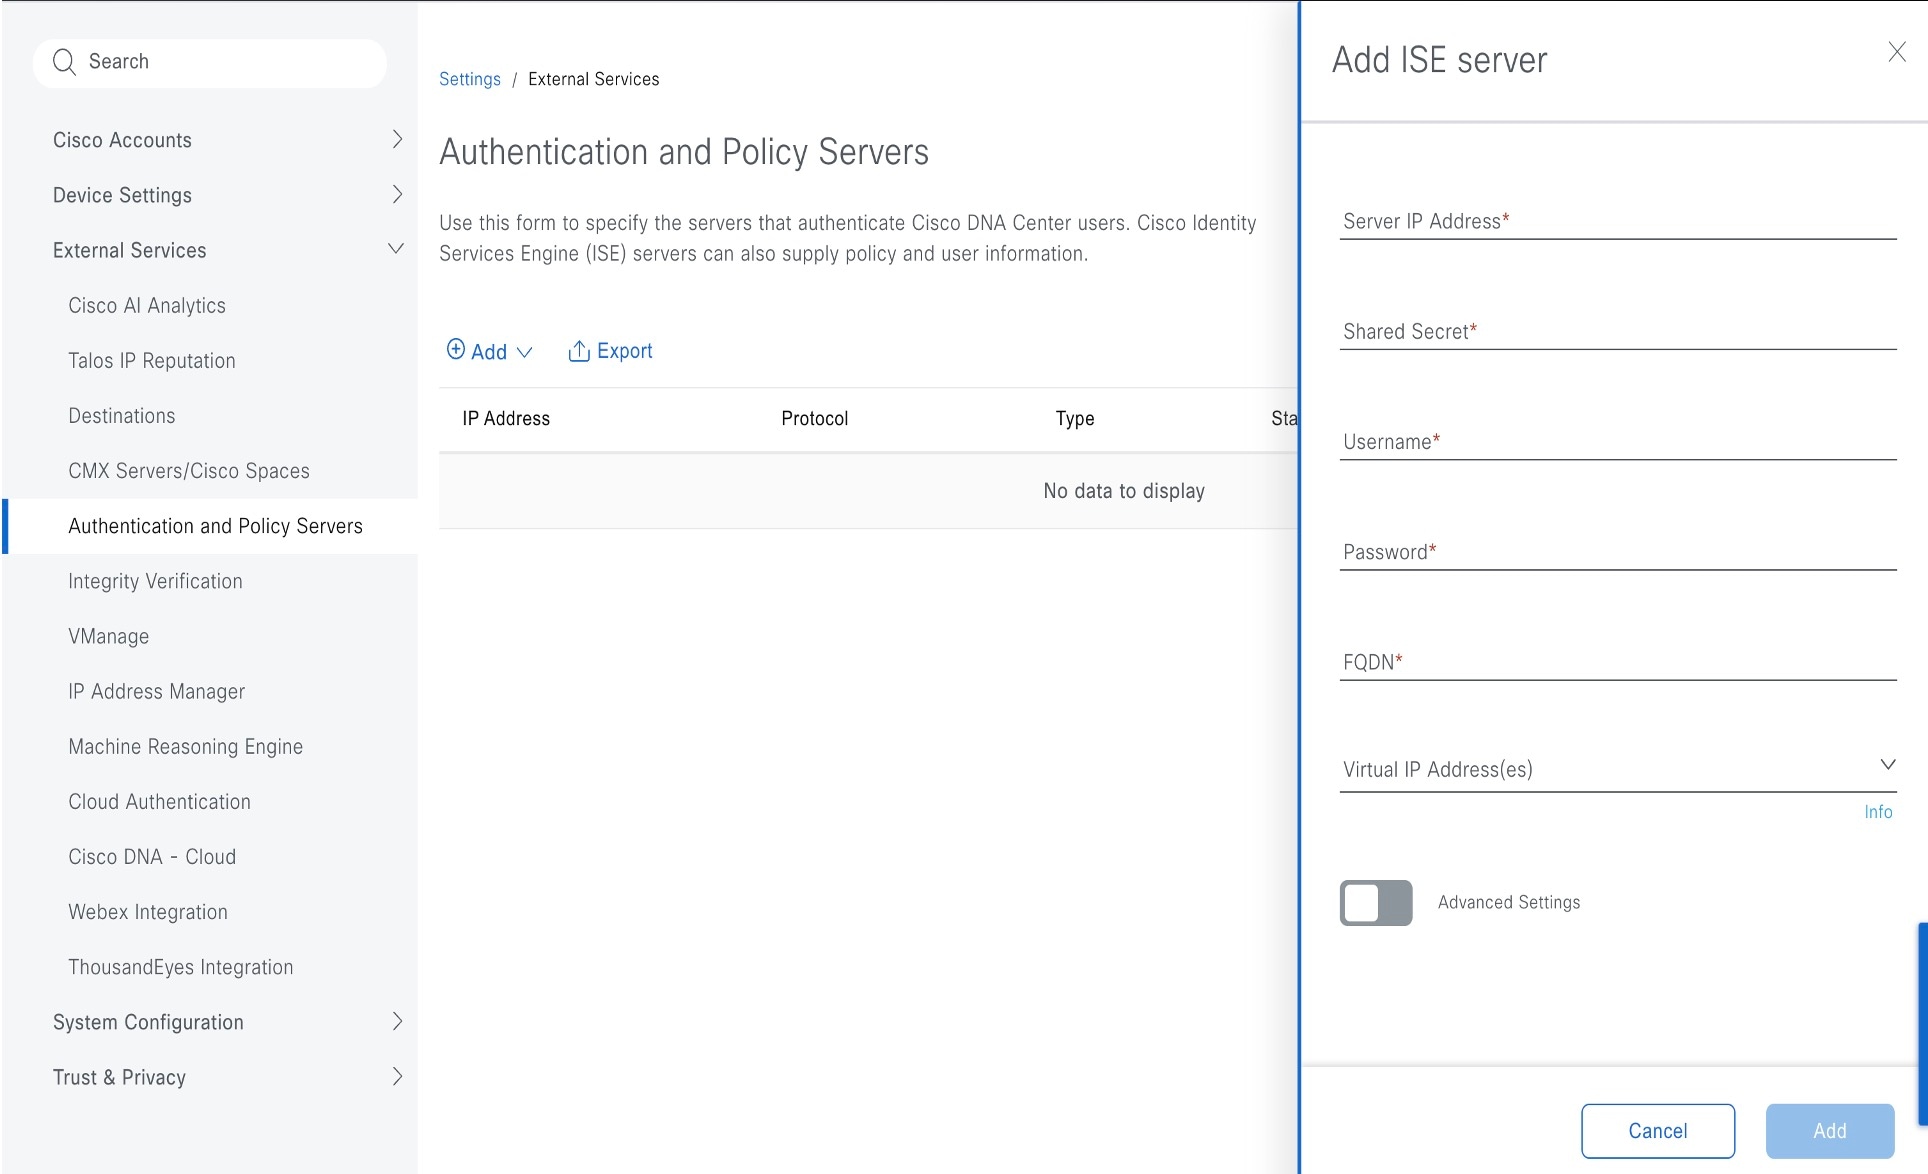
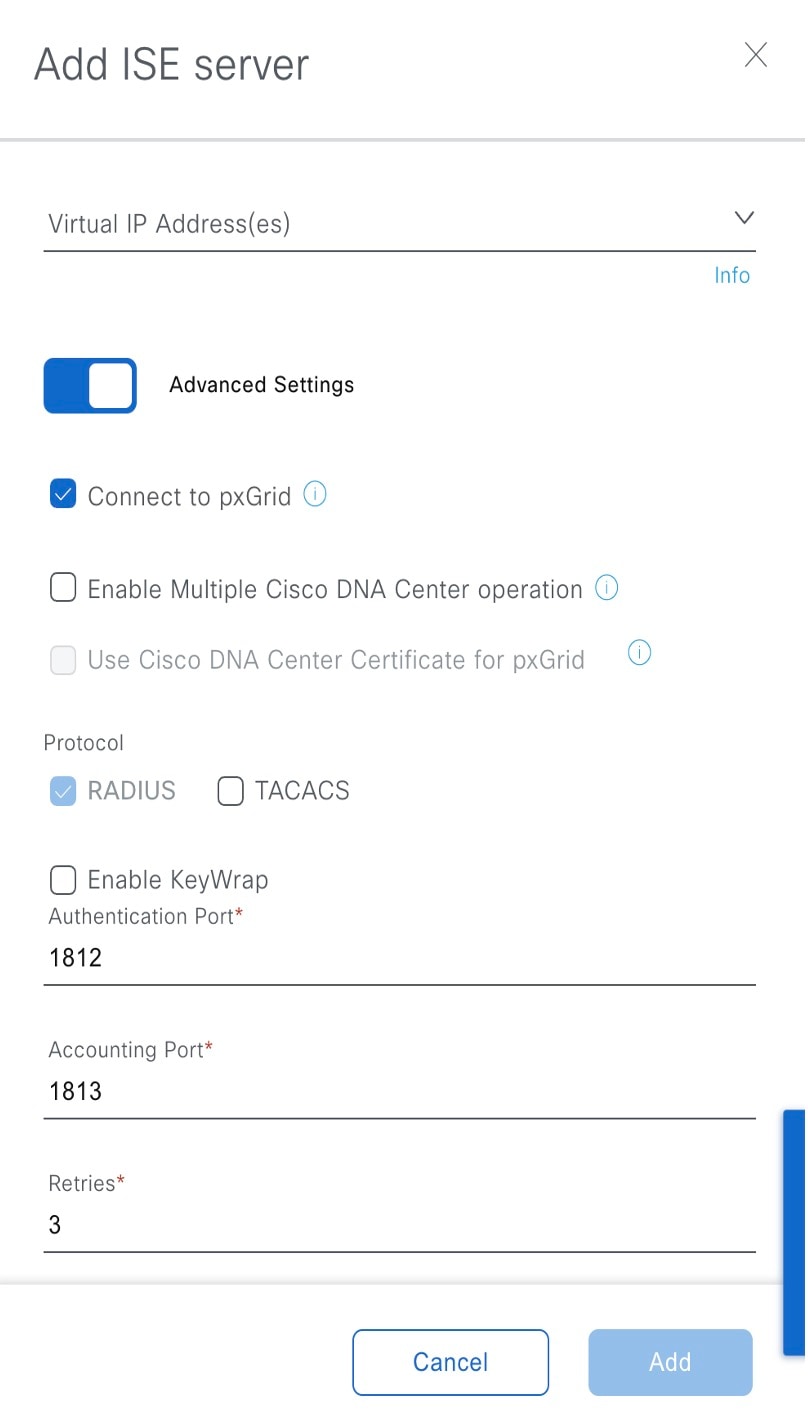
Catalyst Center は AAA サーバをユーザ認証に使用し、Cisco ISE をユーザ認証とアクセス制御の両方に使用します。この手順を使って Cisco ISE を含む AAA サーバを設定します。

始める前に

Cisco ISE を使用してポリシーと AAA 機能の両方を実行する場合、Catalyst Center および Cisco ISE が統合されていることを確認します。

他の製品(Cisco ISE 以外)で AAA 機能を使用している場合、以下に注意してください。

  • AAA サーバーで Catalyst Center を登録します。これには、AAA サーバーと Catalyst Center の共有秘密を定義することが含まれます。

  • AAA サーバーで Catalyst Center の属性名を定義します。

  • Catalyst Center マルチホストクラスタの設定の場合は、AAA サーバーのマルチホストクラスタに、すべての個別のホスト IP アドレスと仮想 IP アドレスを定義します。

Cisco ISE を設定する前に、以下の点を確認してください。

  • Cisco ISE をネットワークに展開していること。サポートされている Cisco ISE バージョンの詳細については、『Cisco Catalyst Center Compatibility Matrix』[英語] を参照してください。Cisco ISE のインストールについては、Cisco Identity Services Engine インストールおよびアップグレードガイド [英語] を参照してください。

  • スタンドアロン Cisco ISE 展開環境がある場合は、Catalyst CenterCisco ISE ノードと統合し、そのノード上で pxGrid サービスと外部 RESTful サービス(ERS)を有効にする必要があります。


    (注)  


    pxGrid 2.0 では Cisco ISE の展開で最大 4 つの pxGrid ノードを使用できますが、Catalyst Center 2.2.1.x 以前のリリースは 2 つを超える pxGrid ノードをサポートしていません。


  • 分散型 Cisco ISE 展開がある場合:

    Catalyst Center をプライマリポリシー管理ノード(PAN)と統合し、PAN 上で ERS を有効にする必要があります。


    (注)  


    PAN 経由で ERS を使用することを推奨します。ただしバックアップの場合は、ポリシーサービスノード(PSN)で ERS を有効化できます。


    分散型展開環境内のいずれかの Cisco ISE ノード上で pxGrid サービスを有効化する必要があります。PAN 上で pxGrid サービスを有効化することを選択できますが、必須ではありません。分散型展開環境にある任意の Cisco ISE ノード上で pxGrid を有効にできます。

    TrustSec または SD-Access のコンテンツと PAC を処理するように Cisco ISE で設定する Protected Access Credential(PSN)は、[Work Centers] > [Trustsec] > [Trustsec Servers] > [Trustsec AAA Servers] でも定義する必要があります。詳細については、『Cisco Identity Services Engine Administrator Guide』を参照してください。

  • ポート 443、5222、8910、9060 で Catalyst CenterCisco ISE の通信を有効にする必要があります。

  • pxGrid が有効化されている Cisco ISE ホストには、Cisco ISE eth0 インターフェイスの IP アドレス上の Catalyst Center から到達できる必要があります。

  • Cisco ISE ノードは、アプライアンス NIC 経由でファブリック アンダーレイ ネットワークに到達できます。

  • Cisco ISE 管理ノード証明書のサブジェクト名またはサブジェクト代替名(SAN)のいずれかに Cisco ISE の IP アドレスまたは完全修飾ドメイン名(FQDN)が含まれている必要があります。

  • Catalyst Center システム証明書の SAN フィールドに、Catalyst Center アプライアンスの IP アドレスと FQDN の両方がリストされている必要があります。


    (注)  


    Cisco ISE 2.4 パッチ 13、2.6 パッチ 7、および 2.7 パッチ 3 では、pxGrid 証明書に Cisco ISE のデフォルトの自己署名証明書を使用している場合、証明書が Cisco ISE によって拒否されることがあります。これは、その証明書の古いバージョンに、SSL サーバとして指定された Netscape Cert Type 拡張があるためです。これは、クライアント証明書が必要なため失敗します。

    この問題は Cisco ISE 3.0 以降では発生しません。詳細については、Cisco Cloud APIC リリースノート [英語] を参照してください。


手順


ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Settings] > [External Services] > [Authentication and Policy Servers]

[System] メニューには、オプション([System 360]、[Software Management]、[Backup & Restore]、[Settings]、[Data Platform]、[Users and Roles])が表示され、[Settings] が強調されています。

ステップ 2

[Add] ドロップダウンリストから、[AAA] または [ISE] を選択します。
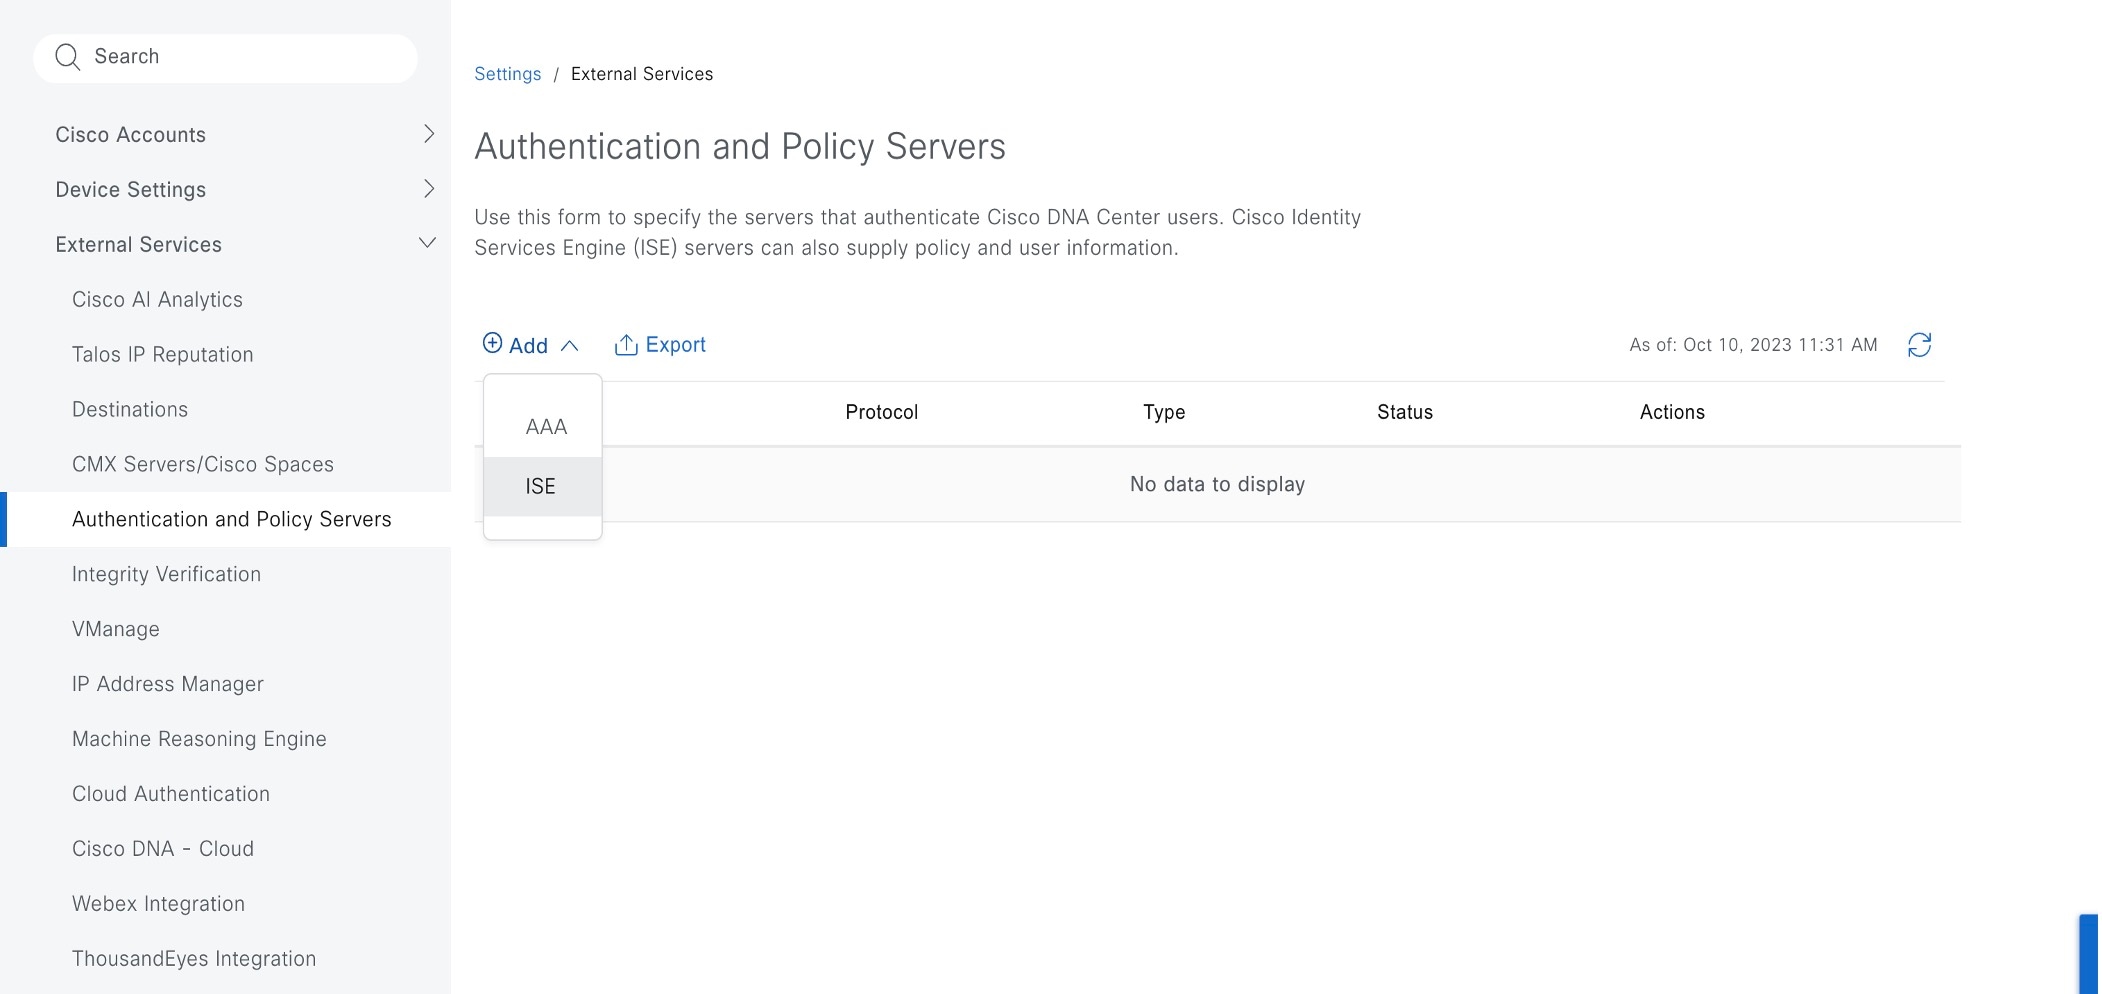
[Authentication and Policy servers] ページには、 AAA または ISE サーバーを追加するためのオプションが表示されます。

ステップ 3

プライマリ AAA サーバーを設定するには、次の情報を入力します。

  • [Server IP Address]:AAA サーバの IP アドレス。

  • [Shared Secret]:デバイス認証のキー。共有秘密は 4 ~ 100 文字で指定する必要があります。スペース、疑問符(?)、小なり山カッコ(<)を含めることはできません。

    [AAA sever] スライドインペインには、サーバーの IP アドレスフィールド、共有秘密フィールド、および詳細設定を有効にするオプションが表示されます。

ステップ 4

Cisco ISE サーバーを設定するには、次の詳細情報を入力します。

  • [Server IP Address]Cisco ISE サーバーの IP アドレス。

  • [Shared Secret]:デバイス認証のキー。共有秘密は 4 ~ 100 文字で指定する必要があります。スペース、疑問符(?)、小なり山カッコ(<)を含めることはできません。

  • [Username]:Cisco ISE に HTTPS 経由でログインするために使用するユーザー名。

  • [Password]:Cisco ISE HTTPS ユーザー名のパスワード。

    (注)  


    ユーザー名とパスワードは、ネットワーク管理者に属する ISE 管理者アカウントである必要があります。

  • [FQDN]:Cisco ISE サーバーの完全修飾ドメイン名(FQDN)。

    (注)  

     
    • Cisco ISE[Administration] > [Deployment] > [Deployment Nodes] > [List])で定義されている FQDN をコピーして、このフィールドに直接貼り付けることをお勧めします。

    • 入力した FQDN は、Cisco ISE 証明書で定義されている FQDN、共通名(CN)または Subject Alternative Name(SAN)と一致する必要があります 。

    FQDN は、次の形式で、ホスト名およびドメイン名の 2 つのパートで構成されています。

    hostname.domainname.com

    たとえば、Cisco ISE サーバーの FQDN は ise.cisco.com である可能性があります。

  • [Virtual IP Address(es)]:Cisco ISE ポリシーサービスノード(PSN)が背後に配置されているロードバランサの仮想 IP アドレス。異なるロードバランサの背後に複数の PSN ファームがある場合は、最大 6 つの仮想 IP アドレスを入力できます。

    [Add ISE server] スライドインペインには、サーバーの IP アドレス、共有秘密、ユーザー名、パスワード、FDQN、仮想 IP アドレスならびに詳細設定を有効にするオプションが表示されます。

ステップ 5

[Advanced Settings] をクリックして、設定を構成します。

  • [Connect to pxGrid]:pxGrid 接続を有効にするには、このチェックボックスをオンにします。

    Catalyst Center システム証明書を pxGrid クライアント証明書として使用する場合(pxGrid クライアントとして Catalyst Center システムを認証するために Cisco ISE に送信)、[Use Catalyst Center Certificate for pxGrid] チェックボックスをオンにします。動作環境で使用されるすべての証明書を同じ認証局(CA)で生成する必要がある場合は、このオプションを使用できます。このオプションを無効にすると、Catalyst Center は、システムが使用する pxGrid クライアント証明書を生成するための要求を Cisco ISE に送信します。

    このオプションを有効にする場合は、次のことを確認してください。

    • Catalyst Center 証明書が、Cisco ISE で使用中の CA と同じ CA によって生成されていること(そうでない場合、pxGrid 認証は失敗します)。

    • [Certificate Extended Key Use(EKU)] フィールドに「クライアント認証」が含まれていること。

  • [Protocol]:[TACACS] と [RADIUS](デフォルト)。両方のプロトコルを選択できます。

    注目


    ここで Cisco ISE サーバーの TACACS を有効にしない場合は、ネットワークデバイス認証用に AAA サーバーを設定するときに、[Design] > [Network Settings] > [Servers]Cisco ISE サーバーを TACACS サーバーとして設定できません。

  • [Authentication Port]:AAA サーバーへの認証メッセージのリレーに使用される UDP ポート。認証で使用されるデフォルトの UDP ポートは 1812 です。

  • [Accounting Port]:AAA サーバーへの重要なイベントのリレーに使用される UDP ポート。デフォルト値は UDP ポート 1812 です。

  • [Port]:TACACS サーバーとの通信に使用される TCP ポート。TACACS で使用されるデフォルトの TCP ポートは 49 です。

  • [Retries]:接続の試行が中止される前に、Catalyst Center が AAA サーバへの接続を試みた回数。デフォルトの試行回数は 3 回です。

  • [Timeout]:接続の試行が中止される前に、デバイスが AAA サーバーの応答を待機するタイムアウト期間。デフォルトのタイムアウトは 4 秒です。

(注)  


必要な情報を入力すると、Cisco ISE は 2 つのフェーズを経て Catalyst Center と統合されます。統合が完了するまでには数分かかります。フェーズごとの統合ステータスは、[Authentication and Policy Servers] ウィンドウと [System 360] ウィンドウに表示されます。

Cisco ISE サーバー登録フェーズ:

  • [Authentication and Policy Servers] ウィンドウ:「進行中」

  • [System 360] ウィンドウ:「プライマリ使用可能」

pxGrid サブスクリプション登録フェーズ:

  • [Authentication and Policy Servers] ウィンドウ:「アクティブ」

  • [System 360] ウィンドウ:「プライマリ使用可能」および「pxGrid 使用可能」

設定された Cisco ISE サーバーのステータスがパスワードの変更により [FAILED] と表示されている場合は、[Retry] をクリックし、パスワードを更新して Cisco ISE 接続を再同期します。

[Add ISE server] ダイアログボックスには、ISE サーバーを追加するときに使用できる設定が表示されます。

ステップ 6

[Add] をクリックします。

ステップ 7

セカンダリサーバーを追加するには、前述の手順を繰り返します。

ステップ 8

デバイスの Cisco ISE 統合ステータスを表示するには、次の手順を実行します。

  1. 左上隅にあるメニューアイコンをクリックして次を選択します:[Provision] > [Inventory] の順に選択します。

    [Inventory] ウィンドウにデバイス情報が表示されます。

  2. [Focus] ドロップダウンメニューから [Provision] を選択します。

  3. [Devices] テーブルの [Provisioning Status] 列に、デバイスのプロビジョニングステータスに関する情報([Success]、[Failed]、[Not Provisioned])が表示されます。

    [See Details] をクリックすると、追加情報を含むスライドインペインが開きます。

    認証サーバーとポリシーサーバーのリストが表示され、各サーバーの IPアドレス、プロトコル、タイプ、ステータス、および実行可能なアクションが表示されます。
  4. 表示されるスライドインペインで、[See Details] をクリックします。

    スライドインペインには、アプリケーション名、設定日時、説明とともに、詳細を表示するためのオプションが表示されます。
  5. [ISE Device Integration] タイルまでスクロールダウンして、デバイスの統合ステータスに関する詳細情報を表示します。

    [ISE Device Configuration] タイルには、デバイスの統合ステータスの日時が表示されます。

ハイ アベイラビリティ

VMware vSphere 高可用性(HA)は、同じ vSphere クラスタ内の仮想マシンとそのホストをリンクすることで、Catalyst Center on ESXi に高可用性を提供します。vSphere HA が機能するには、共有ストレージが必要です。ホストに障害が発生すると、仮想マシンが代替ホストで再起動します。vSphere HA はその設定に基づいて障害に対応し、vSphere HA は次のレベルで障害を検出します。

  • ホストレベル

  • 仮想マシン(VM)レベル

  • アプリケーションレベル

現在のリリースでは、 Catalyst Center はホストレベルの障害に対する高可用性のみをサポートします。

ホストレベルの障害に対する VMware vSphere の設定

ホストレベルの障害に対して vSphere HA を設定するには、次の手順を実行します。

始める前に

Catalyst Center 仮想マシンが、障害が発生したホストを引き継ぐには、少なくとも 2 つのホストに、Cisco Catalyst Center on ESXi Release Notes で説明されている未予約の CPU/メモリリソースが必要です。


(注)  


Catalyst Center 仮想マシンに、障害が発生したホストを引き継ぐための十分なリソースを確保するために、該当する設定で [HA Admission Control] を有効にします。この設定では、システムに影響を与えることなく仮想マシンを別のホストで再起動できるようにする必要があります。必要なリソースが予約されていない場合、リソース不足のために、フェールオーバーホストで再起動した仮想マシンに障害が発生する可能性があります。


手順

ステップ 1

vSphere クライアントにログインします。

ステップ 2

デバイスメニューで適切な Catalyst Center クラスタを選択します。

ステップ 3

クラスタを設定するには、[Configure] > [Services] > [vSphere Availability] を選択します。

ステップ 4

右上隅の [Edit] をクリックします。

ステップ 5

トグルボタンをクリックして vSphere HA を有効にします。

ステップ 6

[Failures and responses] を選択し、次の設定を指定します。

  1. トグルボタンをクリックしてホストモニタリングを有効にします。

  2. [Host Failure Response] ドロップダウンリストに移動し、[Restart VMs] を選択します。

vSphere HA、ホストモニタリング、およびホスト障害対応の設定。

ステップ 7

[OK] をクリックします。


Catalyst Center on ESXi 仮想マシンの優先再起動の設定

ホスト障害時に Catalyst Center on ESXi 仮想マシンが優先的に再起動するようにするには、次の手順を実行します。

手順

ステップ 1

vSphere クライアントにログインします。

ステップ 2

デバイスメニューで適切な Catalyst Center on ESXi クラスタを選択します。

ステップ 3

クラスタを設定するには、[Configure] > [VM Overrides] > [ADD] を選択します。

ステップ 4

[Select a VM] ウィンドウで、展開済みの Catalyst Center on ESXi 仮想マシンを選択します。

ステップ 5

[OK] をクリックします。

ステップ 6

[Add VM Override] ウィンドウで、[vSphere HA] > [VM Restart Priority] に移動し、次の設定を指定します。

  1. [Override] チェックボックスにマークを付けます。

  2. ドロップダウンリストから、[Highest] を選択します。

vSphere HA 仮想マシンの再起動優先順位の設定。

ステップ 7

[FINISH] をクリックします。


VMware vSphere 製品に関する資料

Catalyst Center on ESXi は、 VMware vSphere HA 機能を通じて高可用性をサポートします。vSphere HA クラスタを作成および使用するための VMware vSphere の実装と要件については、次の VMware vSphere 製品ドキュメント を参照してください。

バックアップと復元

バックアップおよび復元機能を使用して、バックアップファイルを作成し、同じ仮想アプライアンスまたは別の仮想アプライアンスに復元できます(ネットワーク構成に必要な場合)。

自動化と アシュアランス データは、単一のデータストレージデバイスを使用するように統合されます。データは、仮想マシンに接続されている物理ディスクまたはリモートのネットワークファイルシステム(NFS)サーバーに保存できます。

Backup

自動化データと アシュアランス データの両方をバックアップできます。


重要


Catalyst Center の自動化と アシュアランス データをバックアップする際、 NetFlow データはバックアップされません。


自動化データは、Catalyst Center データベース、クレデンシャル、ファイルシステム、およびファイルで構成されています。自動化バックアップは常に完全バックアップです。

アシュアランス データは、ネットワークアシュアランスと分析データで構成されています。アシュアランス データの最初のバックアップは完全バックアップで、その後は増分バックアップです。


(注)  


バックアップファイルは変更しないでください。変更すると、バックアップファイルを Catalyst Center on ESXi に復元できない場合があります。


Catalyst Center on ESXi はバックアップファイルを作成して、物理ディスクまたは NFS サーバーにポストします。

バックアップ用に複数の物理ディスクを追加できます。以前のバックアップディスクのディスク容量が不足している場合は、他の追加されたディスクをバックアップに使用できます。物理ディスクの追加方法については、「バックアップと復元用の物理ディスクの追加」を参照してください。新しいディスクをバックアップの場所として使用するには、[System] > [Settings] > [Backup Configuration] ウィンドウでディスクを変更し、変更を保存する必要があります。物理ディスクの変更方法については、「バックアップファイルを保存する場所の設定」を参照してください。

複数の NFS サーバーをバックアップ用に追加することもできます。NFS サーバーの追加方法については、「NFS サーバーの追加」を参照してください。新しい NFS サーバーをバックアップの場所として使用するには、[System] > [Settings] > [Backup Configuration] ウィンドウで NFS サーバーを変更し、変更を保存する必要があります。NFS サーバーの変更方法については、「バックアップファイルを保存する場所の設定」を参照してください。


(注)  


一度に 1 つのバックアップのみ実行できます。一度に複数のバックアップを実行することはできません。


バックアップの実行中は、バックアップサーバーにアップロードされたファイルを削除することはできず、ファイルに加えた変更はバックアッププロセスによってキャプチャされないことがあります。

次の点を推奨します。

  • データベースとファイルの現在のバージョンを維持するために毎日バックアップを実行する。

  • 設定に変更を加えた後はバックアップを実行する(デバイスで新しいポリシーを作成または変更した場合など)。

  • バックアップは影響の少ない時間帯かメンテナンス時間にのみ実行する。

週の特定日の時刻に週単位のバックアップをスケジュールできます。

復元

Catalyst Center on ESXi を使用して物理ディスクまたは NFS サーバーからバックアップファイルを復元できます。

Catalyst Center on ESXi はバージョン間のバックアップと復元をサポートします。つまり、Catalyst Center on ESXi の 1 つのバージョンでバックアップを作成し、Catalyst Center on ESXi の別のバージョンに復元できます。たとえば、Catalyst Center on ESXi のバージョン 2.3.7.0-75530 のバックアップは、 Catalyst Center on ESXi のバージョン 2.3.7.3-75176 に復元できます。Catalyst Center on ESXi のそれ以降のリリースにも同じことが当てはまります。


(注)  


仮想マシンで作成されたバックアップは、同じまたはそれ以降のソフトウェアバージョンの仮想マシンでのみ復元できます。


バックアップファイルを復元すると、Catalyst Center on ESXi によって既存のデータベースとファイルが削除され、バックアップデータベースとファイルで置き換えられます。復元を実行している間、Catalyst Center on ESXi は使用できません。

故障または障害が発生した仮想アプライアンスのバックアップファイルを復元できます。詳細については、障害が発生した仮想アプライアンスの物理ディスクからのデータの復元および障害が発生した仮想アプライアンスの NFS サーバーからのデータの復元を参照してください。

バックアップは、別の IP アドレスを持つ Catalyst Center on ESXi アプライアンスに復元することもできます。


(注)  


Catalyst Center on ESXi のバックアップおよび復元後、[Integration Settings] ウィンドウにアクセスし、(必要に応じて)[Callback URL Host Name] または [IP Address] を更新する必要があります。


バックアップと復元のイベント通知

バックアップまたは復元イベントが発生するたびに通知を受信できます。これらの通知を設定および登録するには、『Cisco Catalyst Center Platform User Guide』の「Work with Event Notifications」 [英語] に説明されている手順を実行してください。この手順を完了したら、[SYSTEM-BACKUP] イベントと [SYSTEM-RESTORE] イベントを選択し、サブスクライブしていることを確認します。

動作 イベント

バックアップ

システムのバックアップファイルを作成するプロセスが開始された。

システムのバックアップファイルを作成できなかった。

  • このイベントは通常、必要なディスク容量がリモートストレージにないために発生します。

  • システムでバックアップファイルを作成中に、接続の問題や遅延が発生しました。

復元

バックアップファイルを復元するプロセスが開始された。

バックアップファイルの復元に失敗した。

  • このイベントは通常、バックアップファイルが破損しているために発生します。

  • システムでバックアップファイルを作成中に、接続の問題や遅延が発生しました。

NFS バックアップサーバーの要件

NFS サーバーのデータバックアップをサポートするには、サーバーが次の要件を満たす Linux ベースの NFS サーバーである必要があります。

  • NFS v4 および NFS v3 をサポートしている(このサポートを確認するには、サーバーから nfsstat -s を入力します)。

  • NFS エクスポートディレクトリに対する読み取り/書き込み権限がある。

  • Catalyst Center on ESXi と NFS サーバー間のネットワーク接続が安定している。

  • Catalyst Center on ESXi と NFS サーバー間のネットワーク速度が十分速い。


(注)  


NFS 搭載ディレクトリをバックアップサーバーとして使用することはできません。カスケードされた NFS マウントは遅延の層が増えるため、サポートされません。


複数の Catalyst Center on ESXi を展開するための要件

ネットワークに複数の Catalyst Center クラスタが含まれている場合、次の設定例は、NFS サーバーのバックアップディレクトリ構造に名前を付ける方法を示しています。

リソース 設定例

Catalyst Center on ESXi クラスタ

  1. cluster1

  2. cluster2

自動化と アシュアランス のバックアップをホストするバックアップサーバー

例示したディレクトリは /data/ で、両方のタイプのバックアップをホストする十分なスペースがあります。

NFS エクスポート設定

/etc/exports ファイルの内容:

/data/cluster1 *(rw,sync,no_subtree_check,all_squash)
/data/cluster2 *(rw,sync,no_subtree_check,all_squash)

バックアップ物理ディスクの名称

バックアップに物理ディスクを使用するには、仮想マシンに物理ディスクを追加する必要があります。バックアップ用の物理ディスクを容易に識別するために、UUID が使用されます。

UUID は、ディスクに関連付けられている一意の識別子であり、再起動しても変更されません。削除されて別のクラスタに追加されたディスクは、再度フォーマットされない限り、同じ UUID を持ちます。

ディスクは mks-managed として明示的にラベル付けされます。

バックアップに使用可能な物理ディスクは、[System] > [Settings] > [Backup Configuration] ウィンドウの [Mount Path] ドロップダウンリストで確認できます。

[i] アイコンにマウスのカーソルを合わせると、その物理ディスクの名称が次の形式で表示されます。

/data/external/disk-<uuid>
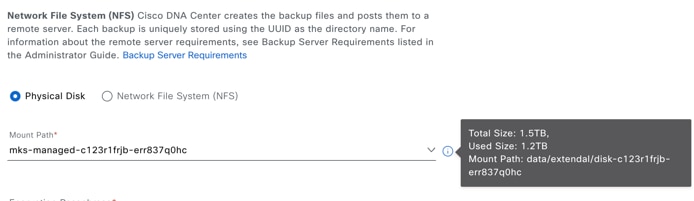
バックアップ ストレージ要件

Catalyst Center on ESXi は、 アシュアランス のバックアップコピーと自動化データを、仮想マシンまたはリモート NFS サーバーに接続されている物理ディスクに保存します。バックアップには、必要な保存期間をカバーするのに十分な外部ストレージを割り当てる必要があります。次のストレージを推奨します。

仮想アプライアンス アシュアランス データストレージ(14 日単位で増分)

自動化データストレージ(日次でフル)

物理ディスク/NFS サーバー(アシュアランスおよび自動化)ストレージ

DN-SW-APL

1.75 TB

50 GB

1.75 TB + 50 GB

補足事項:

  • 上記の表は、各アプライアンスのアクセスポイントとネットワークデバイスの最大数をサポートする、フル装備の仮想アプライアンス構成を前提としています。

  • 自動バックアップの量は、1 日 1 回のバックアップで見積もられます。バックアップを保持する日数を追加する場合は、必要なストレージ容量 x 追加する日数で算出します。たとえば、DN-SW-APL 仮想アプライアンスがあり、1 日 1 回生成される自動化データバックアップのコピーを 5 つ保存する場合、必要なストレージの合計は 5 x 50 GB = 250 GB です。

  • バックアップ時間の合計は、毎日のデータロードと保持する履歴データの量によって異なります。

  • Catalyst Center への書き込みパスは、 Catalyst Center から NFS サーバーへのネットワークスループットによって異なります。NFS サーバーのスループットは、少なくとも 100 MB/秒である必要があります。

  • 他の IT サービスと同様に、最適なパフォーマンスを確保するには、NFS のパフォーマンスをモニタリングする必要があります。

バックアップと復元用の物理ディスクの追加

バックアップと復元操作に使用できる物理ディスクを追加するには、次の手順を実行します。

手順

ステップ 1

Catalyst Center on ESXiをホストしているマシンでアプライアンスが実行されている場合は、アプライアンスの仮想マシンの電源をオフにします。
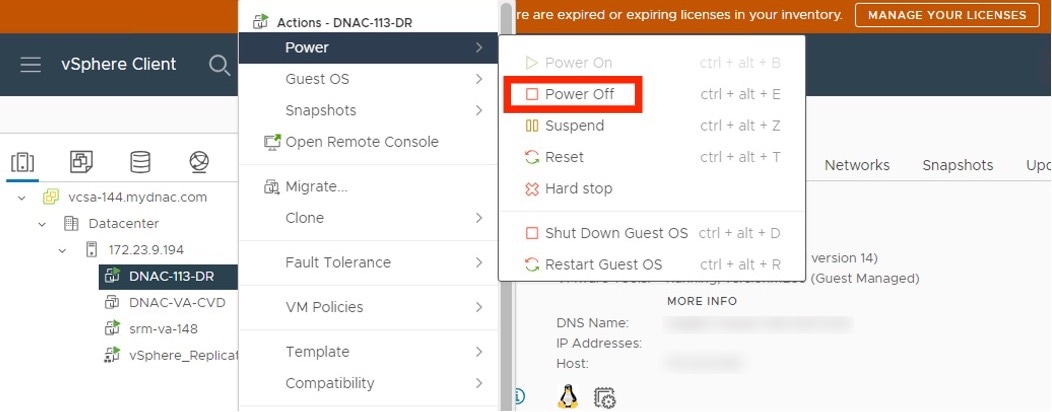
[Power] メニューには、仮想マシンで使用可能な電源オプションが表示されます。このとき [Power Off] が強調表示されています。

ステップ 2

VMware vSphere にログインします。

ステップ 3

vSphere クライアントの左側のペインで、ESXi ホストを右クリックし、[Edit Settings] を選択します。
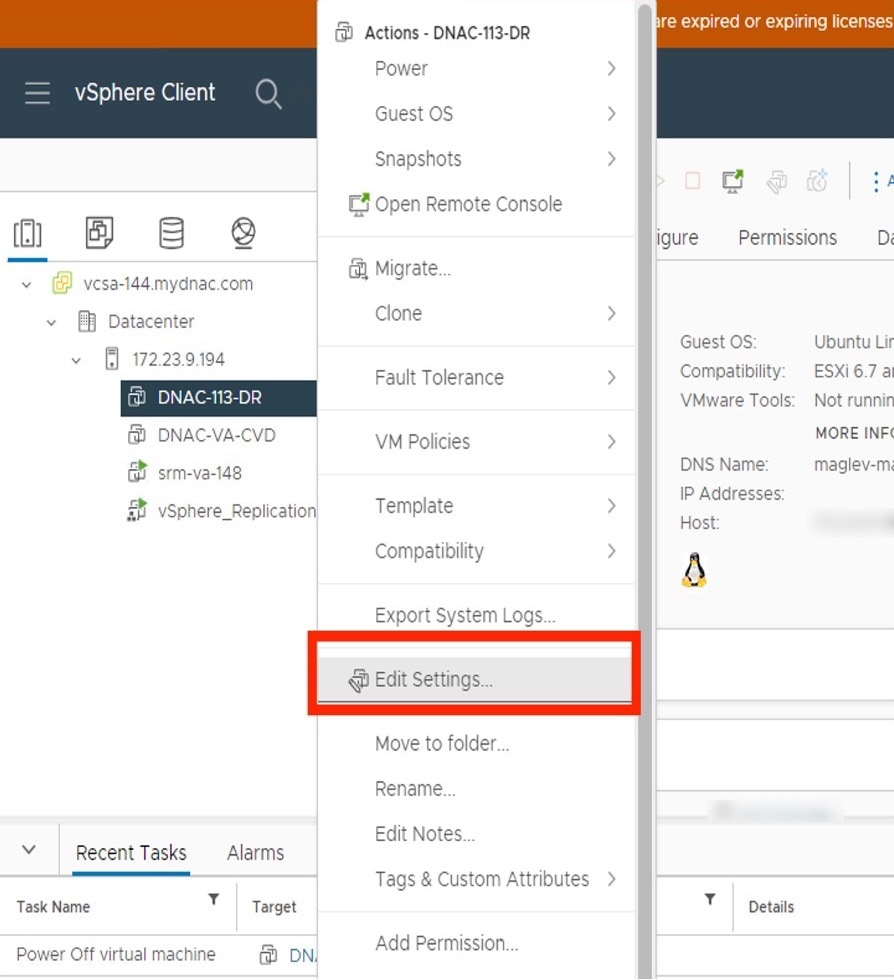
実行可能アクションリストに [Edit Settings] オプションが表示されます。

ステップ 4

[Edit Settings] ダイアログボックスで [Add New Device] をクリックし、[Hard Disk] を選択します。
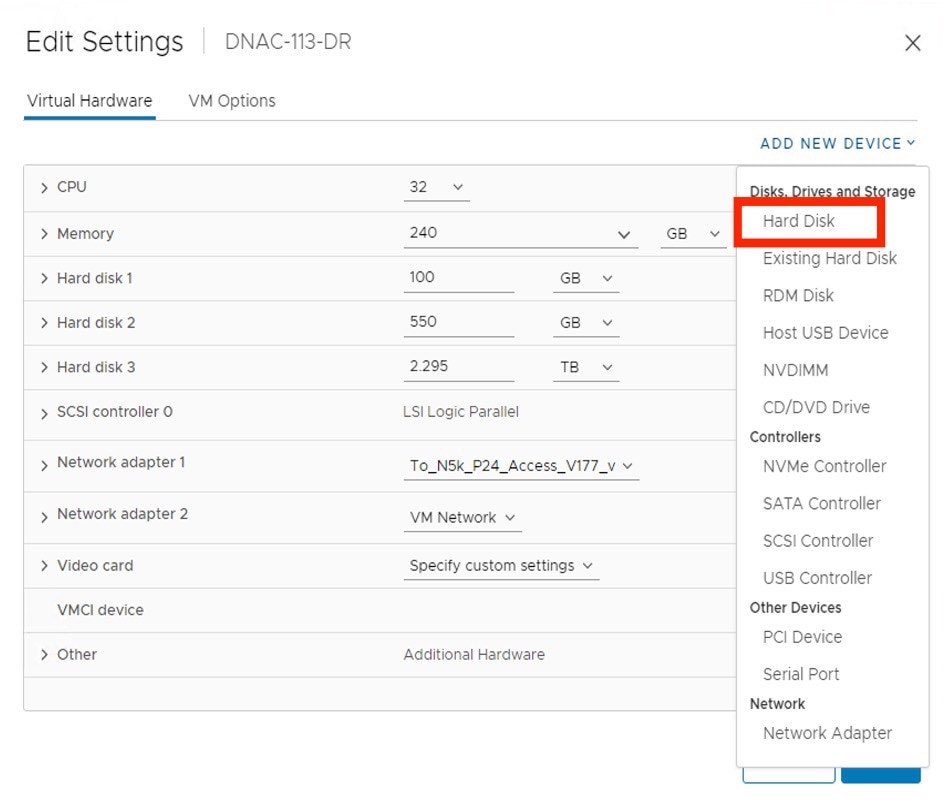
[Add New Device] ドロップダウンリストで [Hard Disk] オプションを選択します。

ステップ 5

[New Hard disk] フィールドに、目的のストレージサイズを入力します。
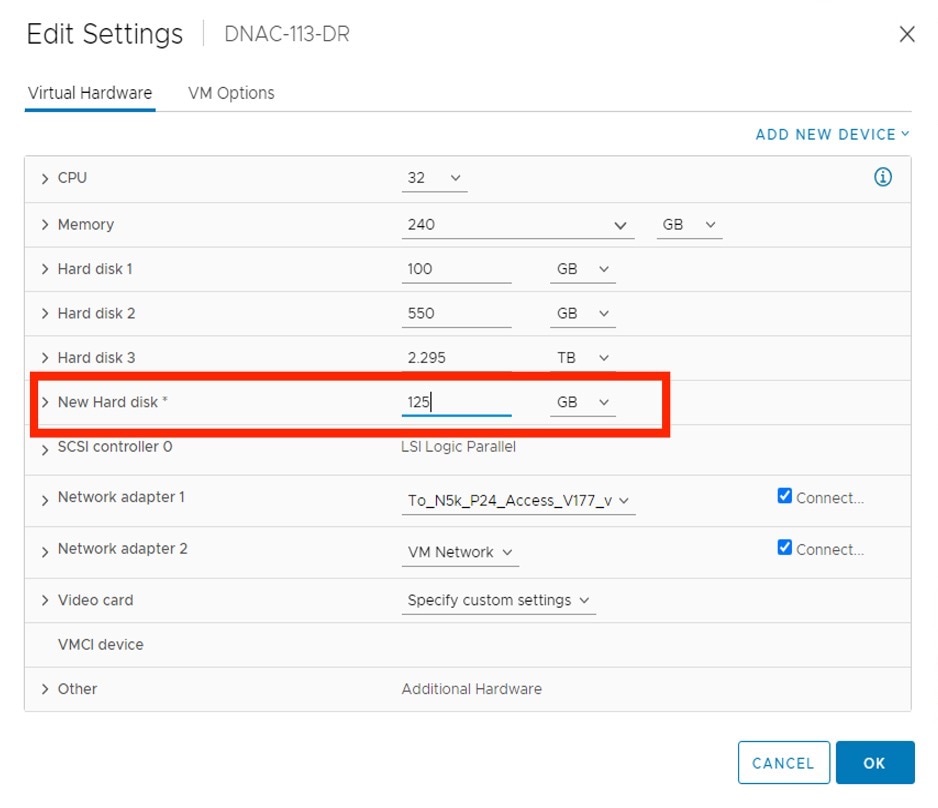
[New Hard disk] フィールドには、125 GB に設定されたストレージサイズが表示されます。

(注)  


バックアップに推奨されるストレージ容量の詳細については、「 バックアップ ストレージ要件」を参照してください。

ステップ 6

[OK] をクリックします。

ステップ 7

アプライアンスの仮想マシンの電源をオンにします。

実行可能アクションリストに [Power On] オプションが表示されます。

次のタスク

追加した物理ディスクをバックアップ用に設定できます。物理ディスクの設定方法については、「バックアップファイルを保存する場所の設定」を参照してください。

NFS サーバーの追加

Catalyst Center では、バックアップ用に複数のネットワーク ファイル システム(NFS )サーバーを追加できます。バックアップ操作に使用できる NFS サーバーを追加するには、次の手順を実行します。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します: [System] > [Settings] > [Backup Configuration] の順に選択します。

ステップ 2

[Add NFS] をクリックします。

ステップ 3

[Add NFS] スライドインペインで次の手順を実行します。

  1. それぞれのフィールドに [Server Host] と [Source Path] を入力します。

  2. ドロップダウンリストから [NFS Version] を選択します。

  3. [Port] はデフォルトで追加されます。このフィールドは空のままにもできます。

  4. (オプション)[Port Mapper] 番号を入力します。

  5. [Save] をクリックします。

    [Add NFS スライドインペイン] には、サーバーホスト、送信元パス、NFS バージョン、ポート、およびポート番号フィールドが表示されます。

ステップ 4

[View NFS List] をクリックして、使用可能な NFS サーバーを表示します。
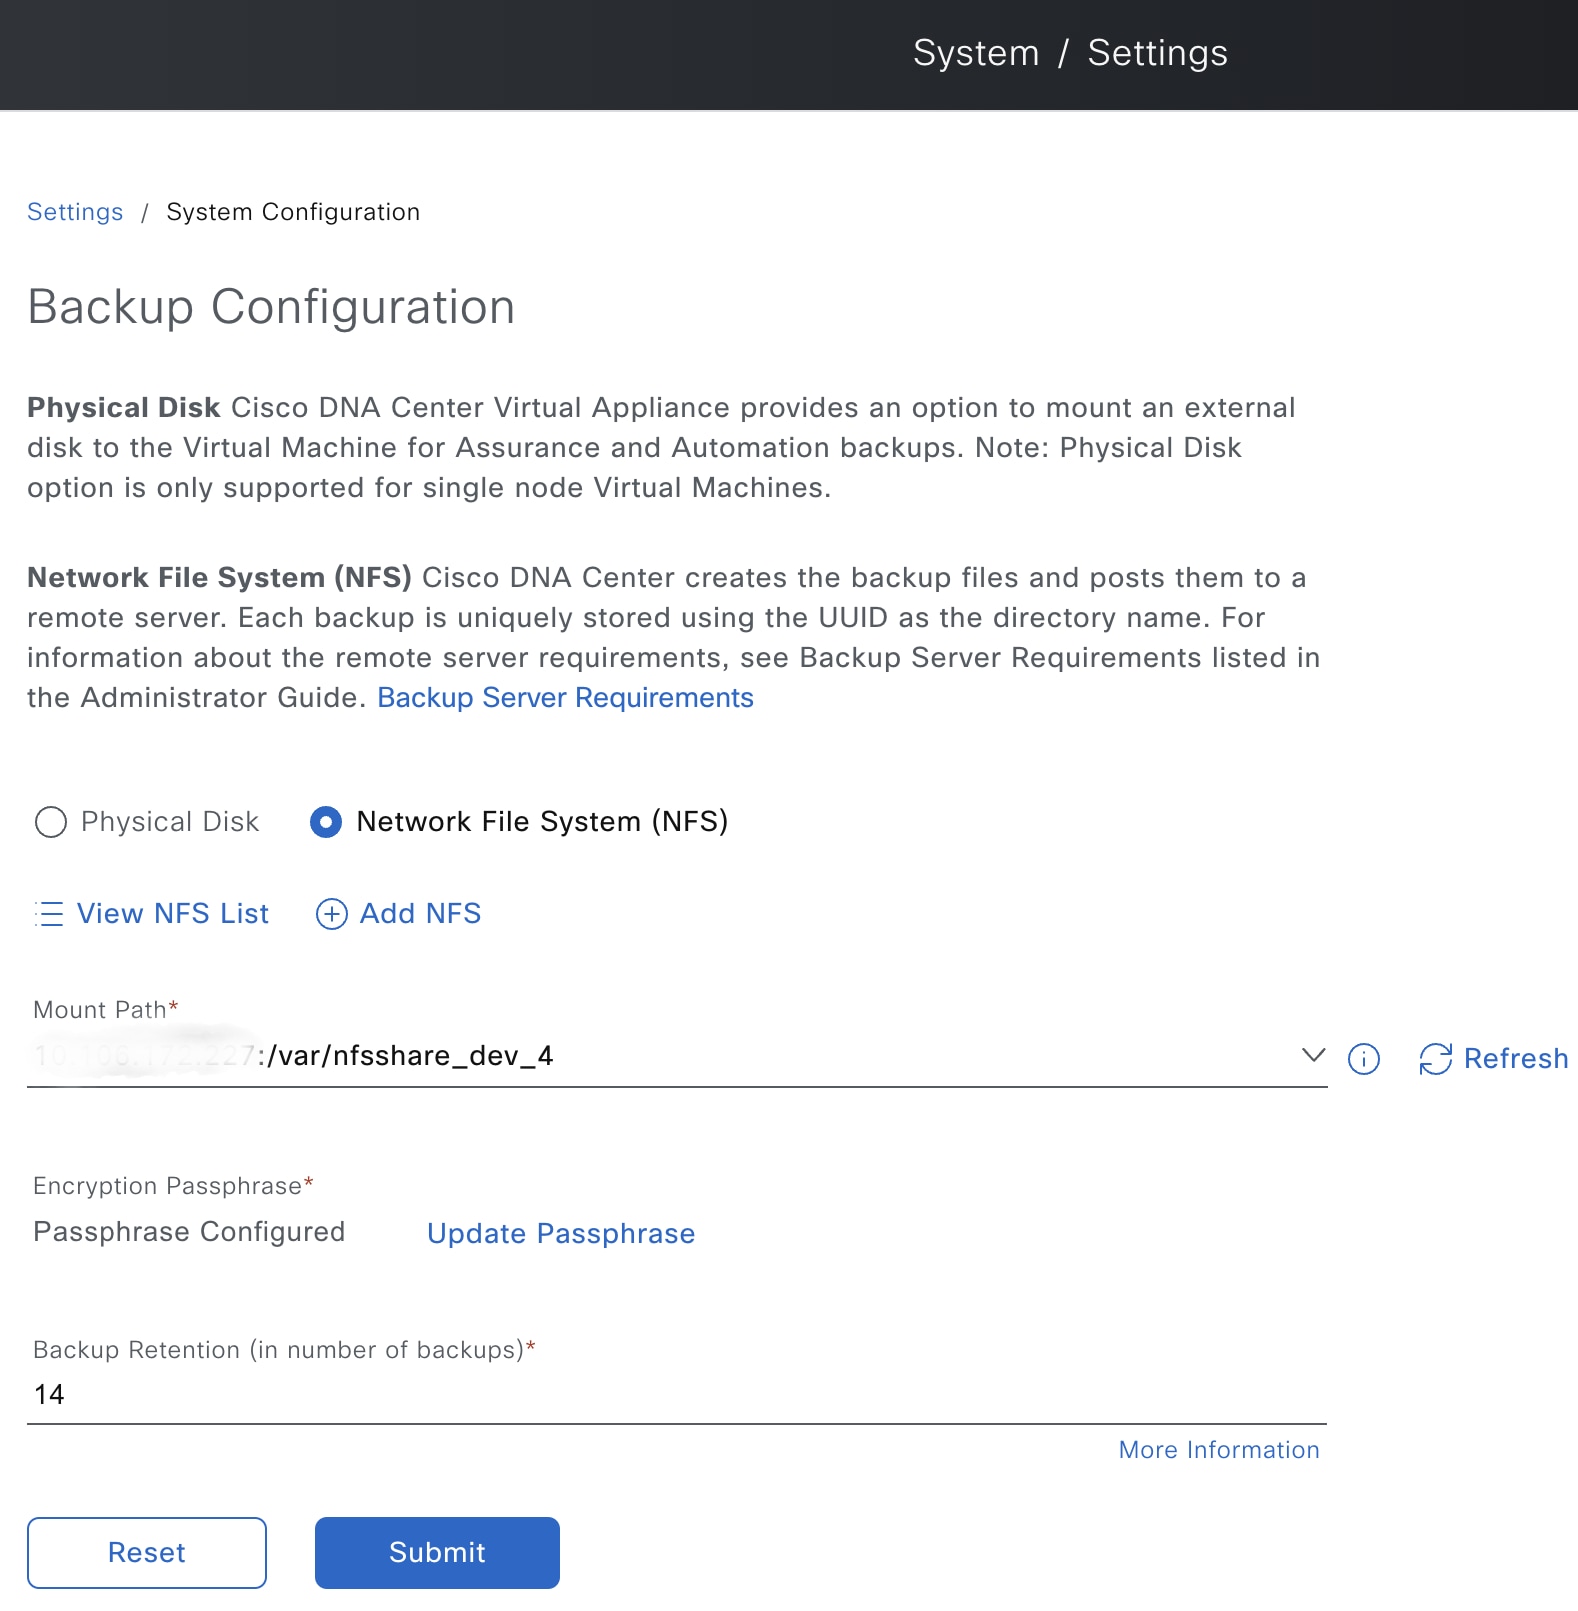
[Backup Configuration] ページに NFS サーバーの詳細が表示されます。

[NFS スライドインペイン] には、NFS サーバーのリストが詳細とともに表示されます。
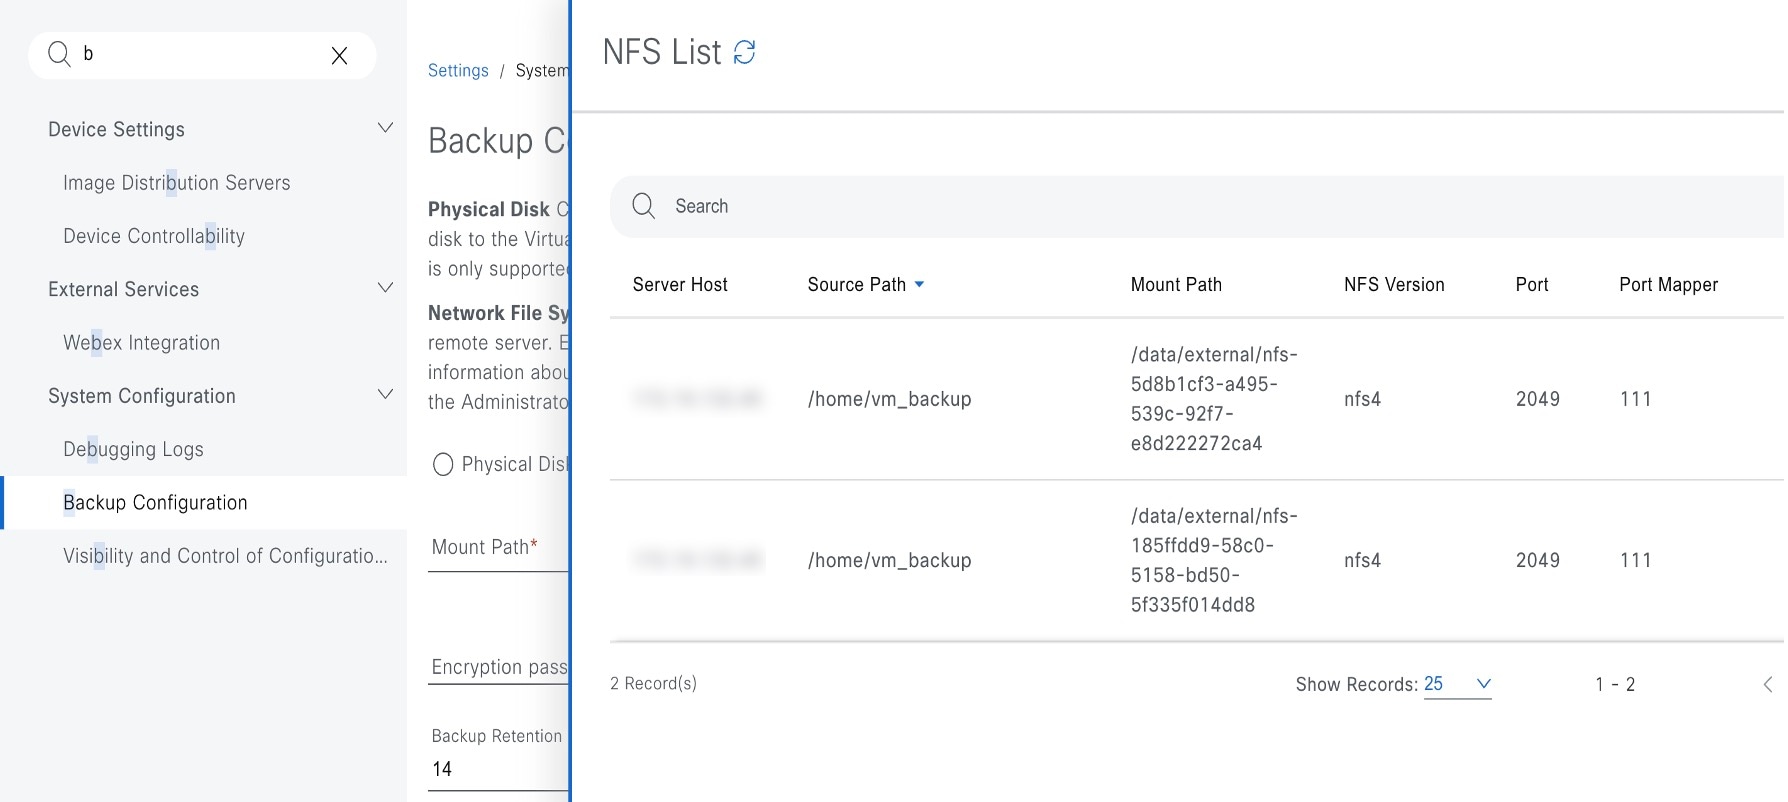
NFS リストには、各 NFS サーバーのホスト、送信元パス、マウントパス、NFS バージョン、ポート、およびポートマッパーが表示されます。

ステップ 5

[NFS スライドインペイン] で [Actions] の下にある省略記号をクリックして、NFS サーバーを削除します。
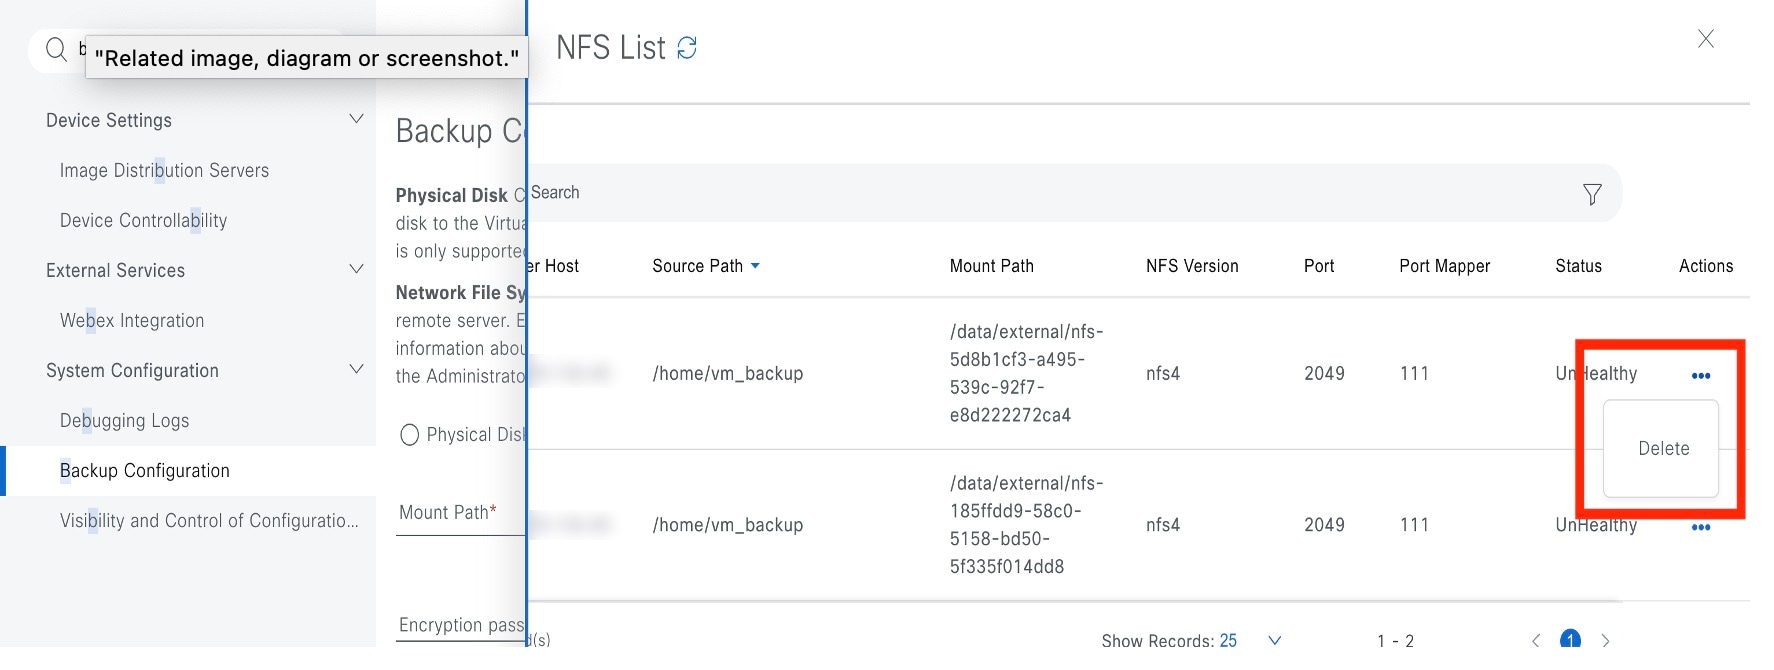
(注)  


進行中のバックアップジョブがない場合にのみ、NFS サーバーを削除できます。

NFS サーバーの削除オプション。

次のタスク

バックアップ用に追加した NFS サーバーを設定します。詳細については、バックアップファイルを保存する場所の設定を参照してください。

バックアップファイルを保存する場所の設定

Catalyst Center では、自動化と アシュアランス データのバックアップを設定できます。

バックアップファイルの保存場所を設定するには、次の手順を実行します。

始める前に

次の要件が満たされていることを確認します。

  • SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

  • データバックアップサーバーがNFS バックアップサーバーの要件で説明されている要件を満たしている。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します: [System] > [Backup and Restore] の順に選択します。

次のウィンドウを表示できます。

ステップ 2

[Configure Settings] をクリックします。

または [System] > [Settings] > [System Configuration] > [Backup Configuration]の順に選択します。

ステップ 3

[Physical Disk] または [NFS] サーバーオプションを選択します。
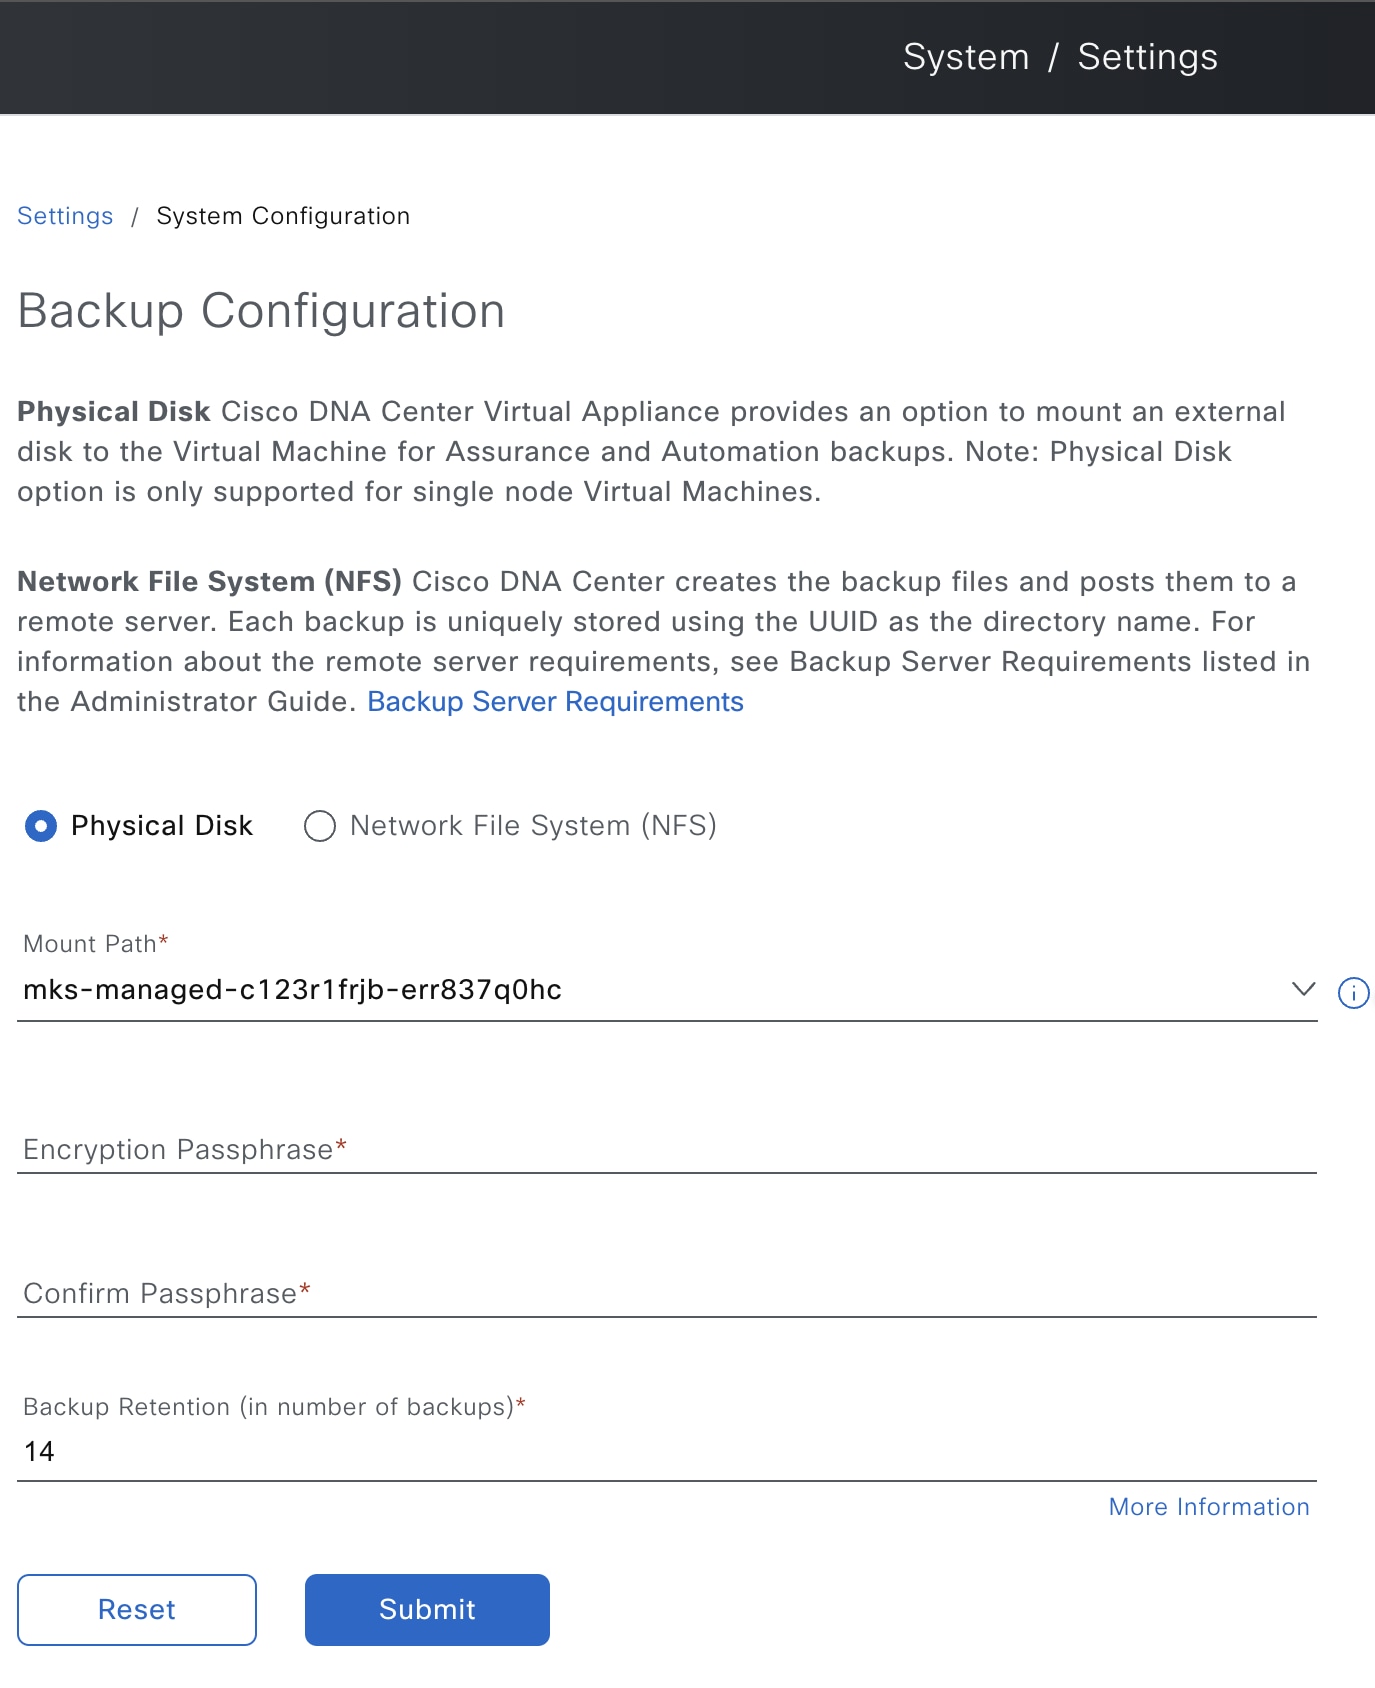
[Backup Configuration] ページには、物理ディスクオプション、マウントパス、暗号化パスフレーズ、およびバックアップ保持期間が表示されます。

ステップ 4

[Physical Disk]: Catalyst Center は、アシュアランス のバックアップコピーと自動化データを保存するため、外部ディスクを仮想マシンにマウントするオプションを提供します。物理ディスクを設定するには、[Physical Disk] ラジオボタンをクリックし、次の設定を定義します。

(注)  


物理ディスクオプションは、単一ノード仮想マシンでのみサポートされます。

フィールド 説明

マウント パス

外部ディスクの場所。

Encryption Passphrase

バックアップのセキュリティの影響を受けやすいコンポーネントを暗号化するために使用するパスフレーズ。これらのセキュリティに影響を受けやすいコンポーネントには、証明書とクレデンシャルが含まれます。

このパスフレーズは必須で、バックアップファイルを復元するときに入力を求められます。このパスフレーズがなければ、バックアップファイルは復元されません。

パスフレーズを設定した後にパスフレーズを変更する場合は、[Update Passphrase] をクリックします。

バックアップの保持

データを保持するバックアップ数。

指定したバックアップ数より古いデータは削除されます。

ステップ 5

[NFS]: Catalyst Center はバックアップファイルを作成して、リモート NFS サーバーにポストします。リモートサーバーの要件の詳細については、NFS バックアップサーバーの要件を参照してください。NFS バックアップサーバーを設定するには、[NFS] ラジオボタンをクリックして次の設定を定義します。

フィールド 説明

マウント パス

リモートサーバーの場所。

Encryption Passphrase

バックアップのセキュリティの影響を受けやすいコンポーネントを暗号化するために使用するパスフレーズ。これらのセキュリティに影響を受けやすいコンポーネントには、証明書とクレデンシャルが含まれます。

このパスフレーズは必須で、バックアップファイルを復元するときに入力を求められます。このパスフレーズがなければ、バックアップファイルは復元されません。

パスフレーズを設定した後にパスフレーズを変更する場合は、[Update Passphrase] をクリックします。

バックアップの保持

データを保持するバックアップ数。

指定したバックアップ数より古いデータは削除されます。

ステップ 6

[Submit] をクリックします。`

要求が送信されると、[System] > [Backup & Restore] で、設定された物理ディスクまたは NFS サーバーを表示できます。


バックアップの作成

仮想アプライアンスのバックアップを作成するには、次の手順を使用します。

始める前に
バックアップの場所を設定する必要があります。詳細については、バックアップファイルを保存する場所の設定を参照してください。
手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します: [System] > [Backup & Restore] の順に選択します。

ステップ 2

[Schedule Backup] をクリックします。

[Backup and Restore] ウィンドウの Day-0 ビュー。

[Schedule Backup] スライドインペインが開きます。

[Schedule Backup] スライドインペインで、次の手順を実行します。

  1. バックアップの一意の名前を入力します。

  2. [Schedule Type] エリアで次のオプションのいずれかを選択します。

    • [Backup Now]:すぐにバックアップを作成します。

    • [Schedule Backup Daily]:日次ベースのバックアップをスケジュールします。

    • [Schedule Backup Weekly]:週次ベースのバックアップをスケジュールします。

  3. [Scope] エリアで次のオプションのいずれかを選択します。

    • [Cisco Catalyst Center (All Data)]:自動化と アシュアランス データのバックアップを作成するには、このオプションを選択します。

    • [Cisco Catalyst Center (Without Assurance Data)]:自動化データのバックアップのみを作成するには、このオプションを選択します。

  4. [Save] をクリックします。

ステップ 3

Catalyst Center がバックアッププロセスを開始します。バックアップのエントリが [Backup & Restore] ウィンドウに追加されます。
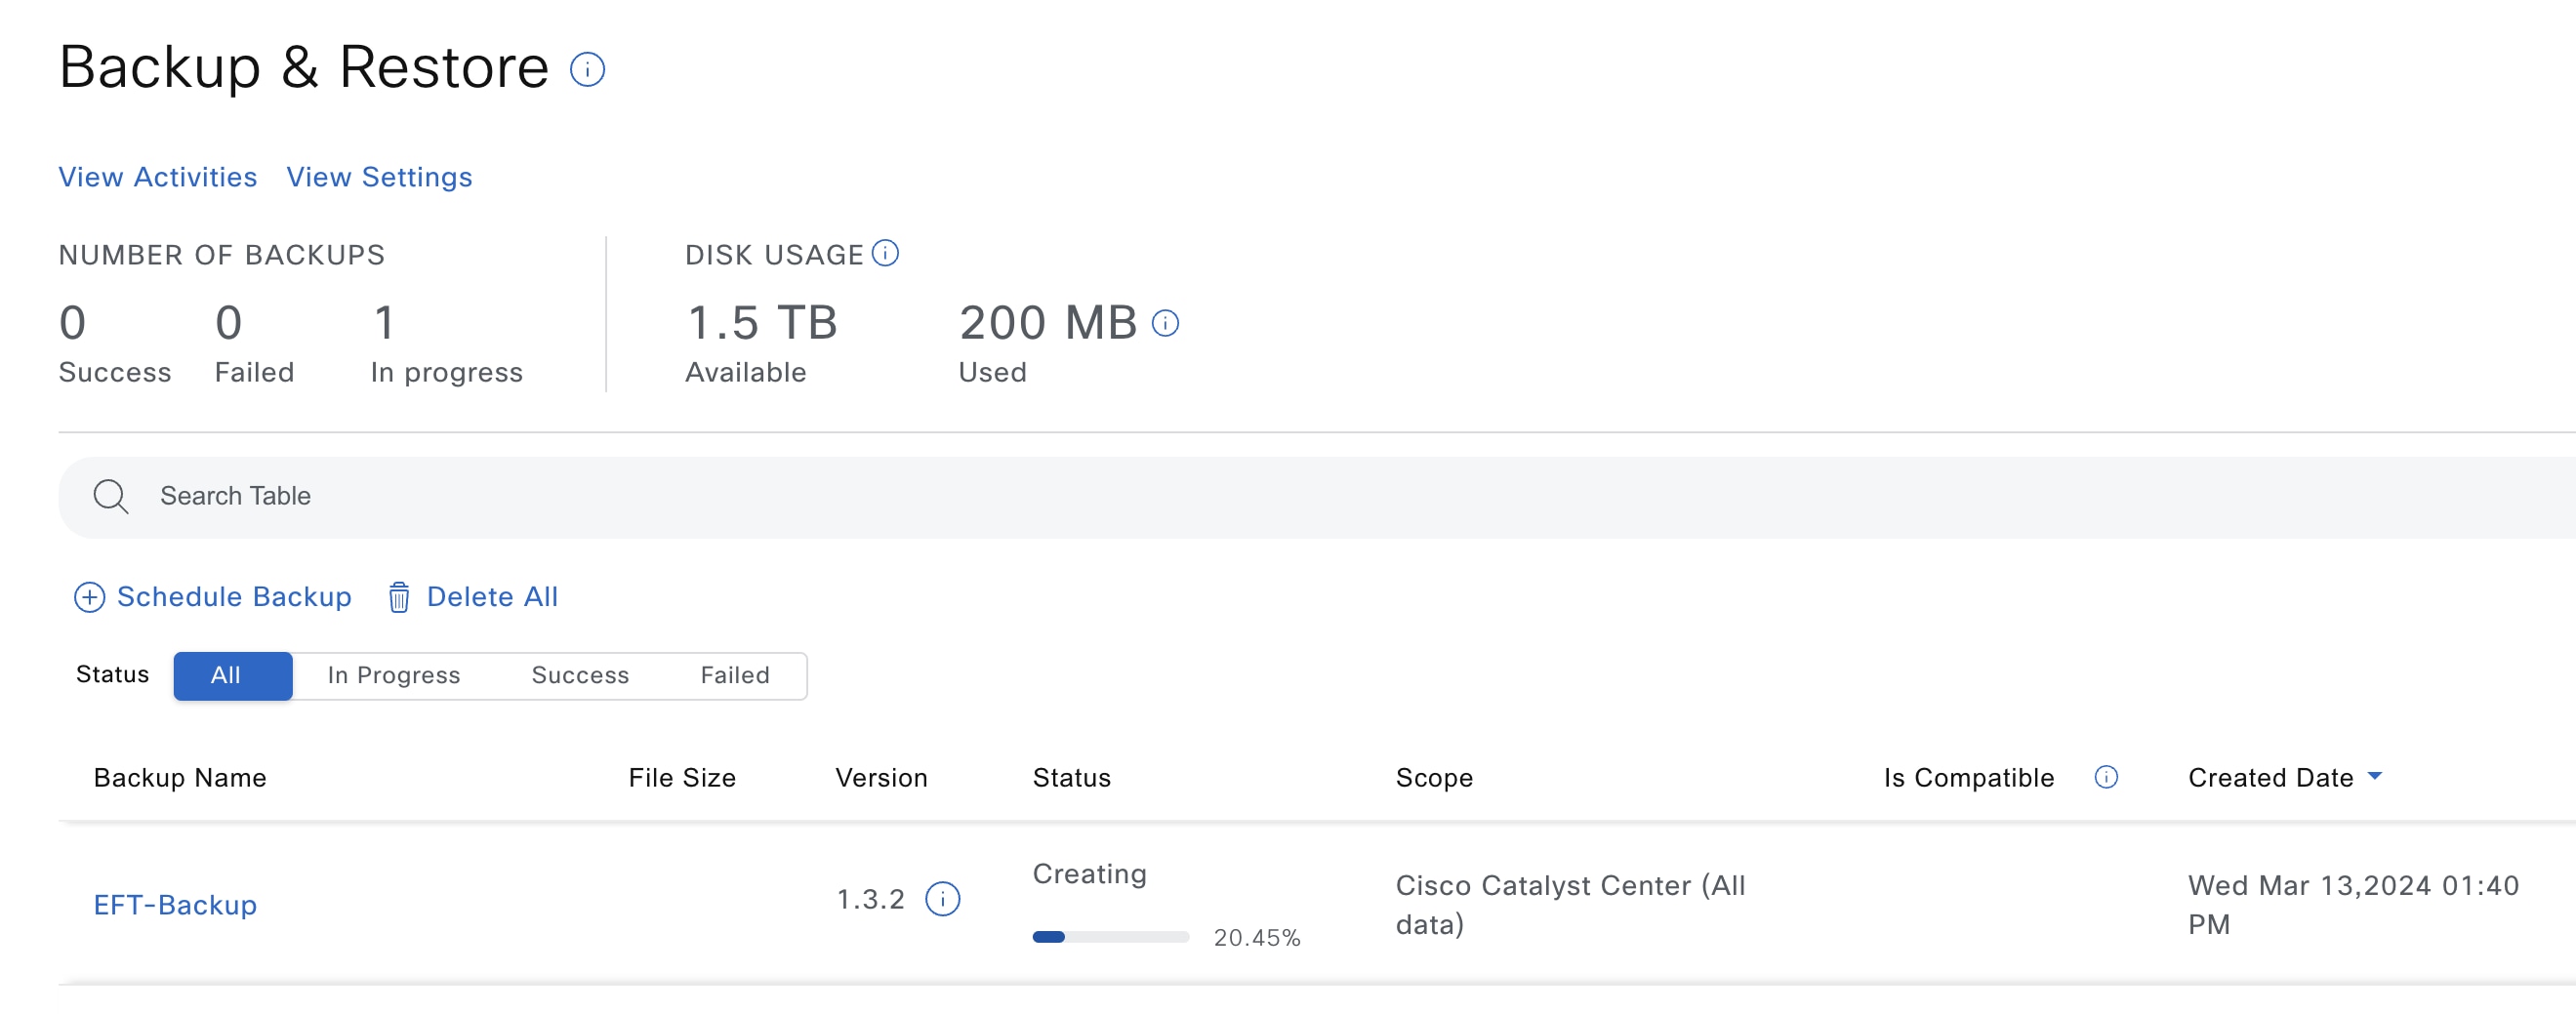
このウィンドウには、作成されたバックアップのリストが表示されます。

バックアップが完了すると、ステータスが [Creating] から [Success] に変わります。

このイメージは、バックアップタスクのステータスを示しています。

バックアップからデータを復元

仮想アプライアンスからバックアップデータを復元するには、この手順を使用します。故障または障害が発生した仮想アプライアンスからバックアップデータを復元する場合は、障害が発生した仮想アプライアンスの物理ディスクからのデータの復元を参照してください。

注意    


Catalyst Center の復元プロセスでは、データベースとファイルのみ復元します。復元プロセスでは、ネットワークの状態や、最後のバックアップ以降に加えられた変更は復元されません。これには、新しいネットワークポリシーやパスワード、証明書、トラストプールバンドル、または更新されたこれらのものが含まれます。


始める前に

次の要件が満たされていることを確認します。

  • SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

  • データを復元する元となるバックアップがあること。

データを復元する場合、Catalyst Center on ESXi はメンテナンスモードに入り、復元プロセスが終わるまで使用できません。Catalyst Center on ESXi を使用不可にできるときにデータを復元してください。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します: [System] > [Backup & Restore] の順に選択します。

作成したバックアップは、[Backup & Restore] ウィンドウに表示されます。

ステップ 2

[Backup Name] 列で、復元するバックアップを特定します。

ステップ 3

[Actions] 列で、省略記号をクリックし、[Restore] を選択します。
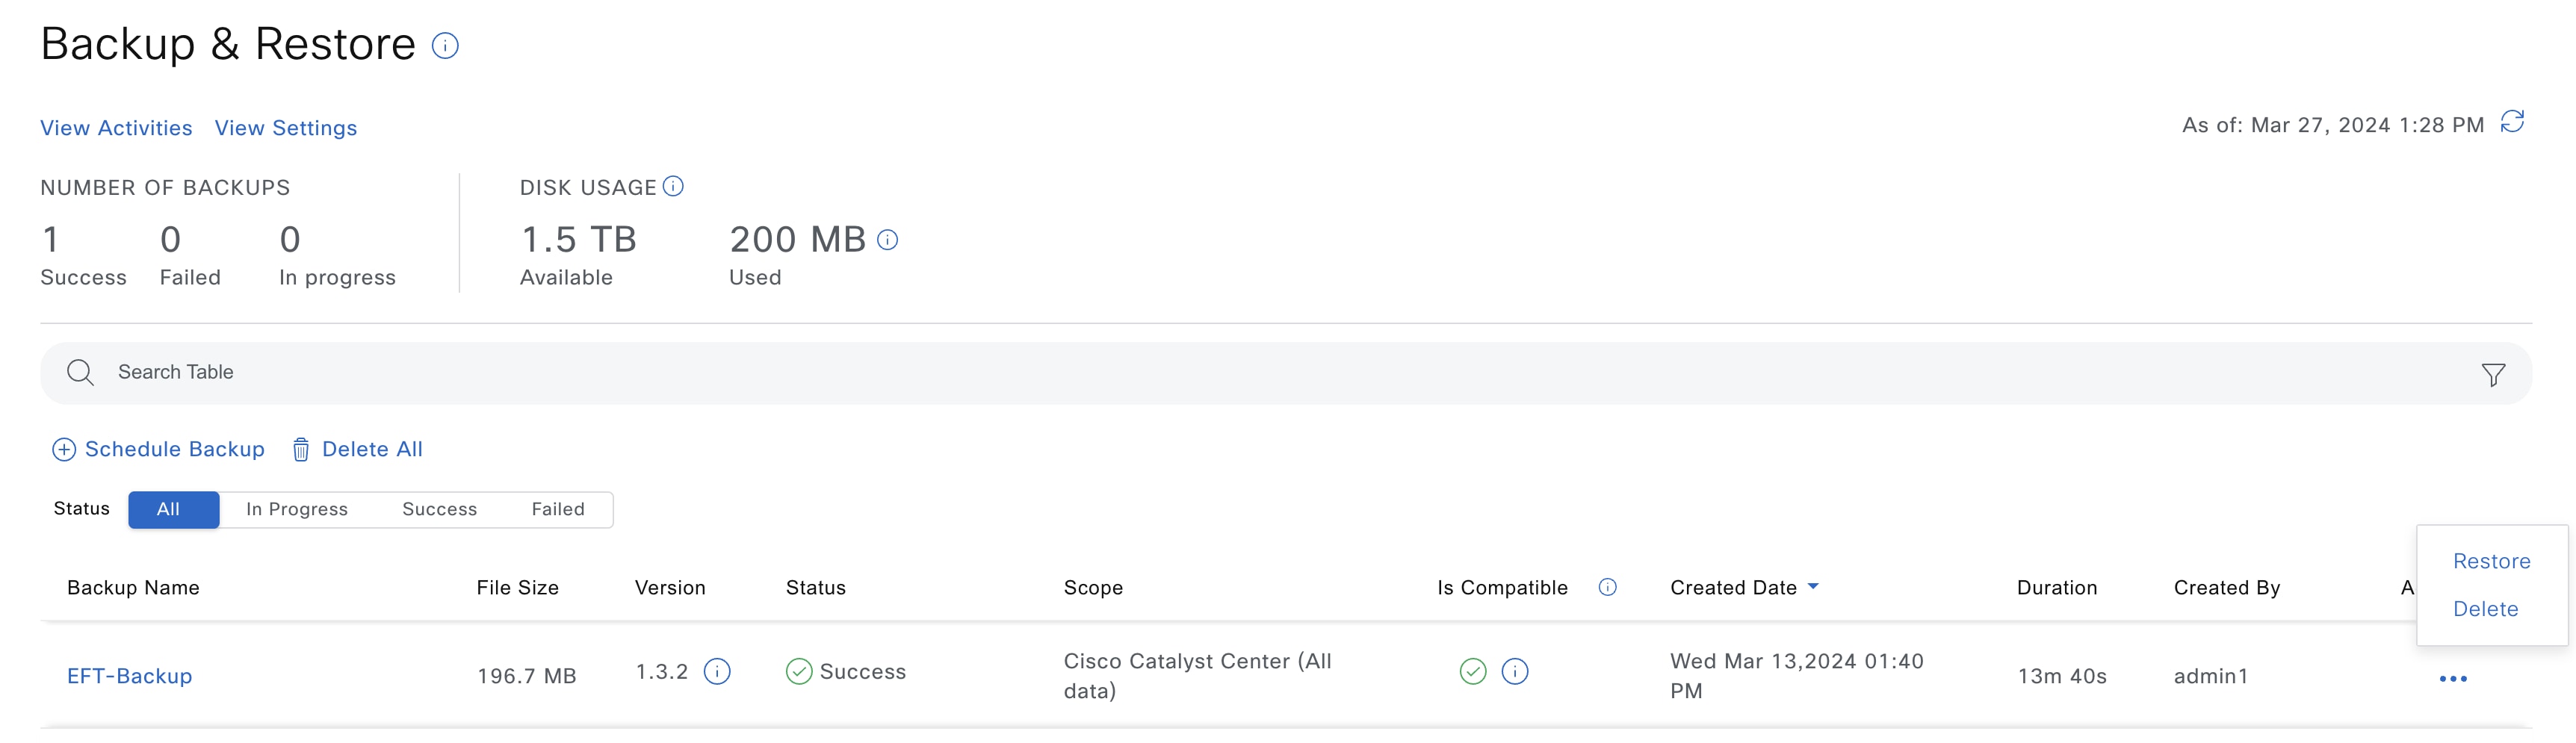
このイメージは、[Backup and Restore] ウィンドウの [Restore] オプションを示しています。

ステップ 4

[Restore Backup] ダイアログボックスで、バックアップ場所の設定時に使用した暗号化パスフレーズを入力し、[Restore] をクリックします。
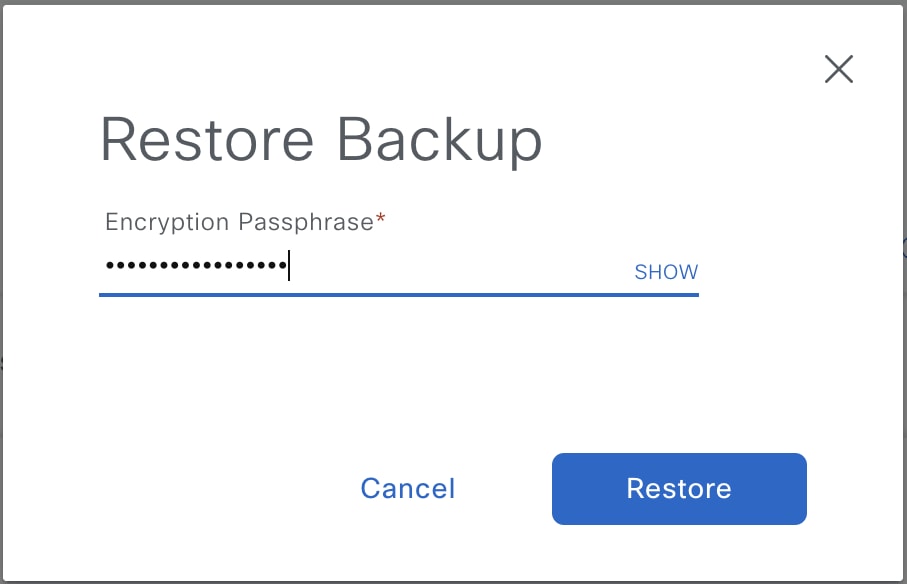
バックアップ設定時に使用するパスフレーズを入力します。

アプライアンスがメンテナンスモードになり、復元プロセスを開始します。
復元操作が完了すると、[Backup & Restore] ウィンドウのテーブルのステータスが [Success] に変更されます。

ステップ 5

復元操作が完了したら、[Log In] をクリックして Catalyst Center on ESXiに再度ログインします。
ステップ 6

管理者ユーザーのユーザー名とパスワードを入力して、[Login] をクリックします。

障害が発生した仮想アプライアンスの物理ディスクからのデータの復元

故障または障害が発生した仮想アプライアンスの物理ディスクからデータを復元するには、次の手順を実行します。

手順

ステップ 1

新しい仮想アプライアンスで、障害のある仮想アプライアンス用に設定したストレージディスクを使用するように Catalyst Center on ESXi を設定するには、次の手順を実行します。

  1. アプライアンスの仮想マシンの電源をオフにします。

  2. vSphere Client を開き、左ペインの Catalyst Center on ESXi 仮想マシンを右クリックして [Edit Settings] を選択します。

  3. [Edit Settings] ダイアログボックスで [Add New Device] をクリックし、[Existing Hard Disk] を選択します。

  4. [Select File] ダイアログボックスで ESXi ホストをクリックし、作成したストレージディスク(.vmdk)をクリックして [OK] を選択します。

  5. アプライアンスの仮想マシンの電源をオンにします。

すべてのサーバーが再起動するには約 45 分かかります。

(注)  


仮想マシンが復旧したら、magctl appstack status コマンドを実行してサービスが実行されていることを確認します。

ステップ 2

バックアップの保存場所を設定するには、次の手順を実行します。

  1. Catalyst Center on ESXi メニューから、[System] > [Settings] > [System Configuration] > [Backup Configuration] の順に選択します。

  2. [Physical Disk] ラジオボタンをクリックします。

  3. [Mount Path] ドロップダウンリストから物理ディスクを選択します。

    このイメージは、物理ディスクバックアップの設定を示しています。
  4. バックアップのセキュリティが重要なコンポーネント(証明書やログイン情報など)の暗号化に使用するパスフレーズを入力します。

    重要


    このパスフレーズを忘れないようにしてください。後続の手順でパスフレーズを入力する必要があり、パスフレーズを忘れた場合は作成対象のバックアップを復元することはできません。

  5. バックアップファイルが削除されるまでの保持期間を設定します。

  6. [Submit] をクリックします。`

ステップ 3

バックアップを復元するには、次の手順を実行します。

  1. Catalyst Center on ESXi メニューから [System] > [Backup & Restore] を選択します。

  2. [Backup & Restore] ウィンドウでバックアップを見つけ、[Actions] 列の下にある省略記号をクリックして [Restore] を選択します。

    このイメージは、作成されたバックアップの復元オプションを示しています。
  3. 前の手順で入力したものと同じ暗号化パスフレーズを入力し、[Restore] をクリックします。

    アプライアンスがメンテナンスモードになり、復元プロセスを開始します。

    復元操作が完了すると、[Backup & Restore] ウィンドウのステータスが [Success] に変更されます。

  4. 復元操作が完了したら、[Log In] をクリックして Catalyst Center on ESXiに再度ログインします。

  5. 管理者ユーザーのユーザー名とパスワードを入力して、[Login] をクリックします。


障害が発生した仮想アプライアンスの NFS サーバーからのデータの復元

故障または障害が発生した仮想アプライアンスの NFS サーバーからデータを復元するには、次の手順を実行します。

手順

ステップ 1

新しい仮想アプライアンスで、障害のある仮想アプライアンス用に設定した NFS サーバーを使用するように Catalyst Center on ESXi を設定するには、次の手順を実行します。

  1. Catalyst Center on ESXi メニューから、[System] > [Settings] > [System Configuration] > [Backup Configuration] の順に選択します。

  2. [NFS] ラジオボタンをクリックします。

  3. [Mount Path] ドロップダウンリストから NFS サーバーを選択します。

    このイメージは、NFS サーバーに必要な設定を示しています。
  4. バックアップのセキュリティが重要なコンポーネント(証明書やログイン情報など)の暗号化に使用するパスフレーズを入力します。

    パスフレーズを設定した後にパスフレーズを変更する場合は、[Update Passphrase] をクリックします。

    重要


    このパスフレーズを忘れないようにしてください。後続の手順でパスフレーズを入力する必要があり、パスフレーズを忘れた場合は作成対象のバックアップを復元することはできません。

  5. バックアップファイルが削除されるまでの保持期間を設定します。

  6. [Submit] をクリックします。`

ステップ 2

バックアップを復元するには、次の手順を実行します。

  1. Catalyst Center on ESXi メニューから [System] > [Backup & Restore] を選択します。

  2. [Backup & Restore] ウィンドウでバックアップを見つけ、[Actions] 列の下にある省略記号をクリックして [Restore] を選択します。

    このイメージは、作成されたバックアップの復元オプションを示しています。
  3. 前の手順で入力したものと同じ暗号化パスフレーズを入力し、[Restore] をクリックします。

    アプライアンスがメンテナンスモードになり、復元プロセスを開始します。

    復元操作が完了すると、[Backup & Restore] ウィンドウのステータスが [Success] に変更されます。

  4. 復元操作が完了したら、[Log In] をクリックして Catalyst Center on ESXiに再度ログインします。

  5. 管理者ユーザーのユーザー名とパスワードを入力して、[Login] をクリックします。


データのバックアップスケジュール

定期的なバックアップをスケジュールし、実行する曜日と時間を定義することができます。

始める前に

次の要件が満たされていることを確認します。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します: [System] > [Backup & Restore] の順に選択します。

[Backup & Restore] ウィンドウが表示されます。

ステップ 2

[Schedule Backup] をクリックします。

(注)  


進行中のバックアップジョブがない場合にのみ、新しいバックアップをスケジュールできます。

このイメージは、[Backup and Restore] ウィンドウの [Schedule Backup] ボタンを示しています。

ステップ 3

[Schedule Backup] スライドインペインで、次の手順を実行します。

  1. [Backup Name] フィールドで、バックアップの一意の名前を入力します。

  2. スケジュールオプションを選択します。

    • [Schedule Backup Daily]:日次バックアップジョブをスケジュールするには、バックアップを実行する時刻を選択します。

    • [Schedule Backup Weekly]:週次バックアップジョブをスケジュールするには、バックアップを実行する曜日と時刻を選択します。

  3. バックアップの範囲を定義します。

    • [Cisco Catalyst Center (All data)]:このオプションを使用すると、システム管理者は自動化、アシュアランス、システム固有のセットのバックアップを作成できます。

    • [Cisco Catalyst Center (without Assurance data)]:このオプションを使用すると、管理者は自動化およびシステム固有のセットのバックアップを作成できます。

  4. [Save] をクリックします。

[Backup & Restore] ウィンドウには、バックアップがスケジュールされている日時を示すバナーメッセージが表示されます。

ステップ 4

(任意) [View Upcoming Backups] をクリックすると、今後のスケジュールを変更できます。スライドインペイン の [Upcoming Schedules] でスケジュールされた日時にバックアップを実行しない場合は、トグルボタンをクリックして特定のスケジュールを無効にします。

ステップ 5

(任意) スケジュールを編集するには、[Edit Schedule] をクリックします。

ステップ 6

(任意) スケジュールを削除するには、[Delete Schedule] をクリックします。

ステップ 7

バックアップが開始されると、[Backup & Restore] ウィンドウにバックアップが表示されます。バックアップ名をクリックすると、実行された手順のリストが表示されます。

または、[Backup & Restore] ウィンドウの左上にある [View Activities] をクリックしてから、[Execution ID] をクリックすることもできます。[Create Backup Details] スライドインペインが開き、実行された手順のリストが表示されます。

ステップ 8

[Backup & Restore] ウィンドウで [In Progress]、[Success]、または [Failure] タブをクリックすると、バックアップのリストをステータスが [In Progress]、[Success]、または [Failure] のタスクのみをフィルタリングして表示できます。

バックアッププロセス中は、Catalyst Center によりバックアップデータベースおよびファイルが作成されます。バックアップファイルは指定された場所に保存されます。バックアップファイルは単一のセットに限らず、一意の名前で識別される複数のバックアップファイルを作成できます。プロセスが完了すると、バックアップジョブのステータスが [In Progress] から [Success] に変わります。

(注)  


バックアッププロセスが失敗しても、アプライアンスまたはそのデータベースへの影響はありません。バックアップの失敗の最も一般的な原因は、ディスク領域の不足です。バックアッププロセスが失敗した場合は、リモートサーバーに十分なディスク容量があるかどうかを確認し、別のバックアップを試行します。


バックアップと復元のステータスの表示

バックアップおよび復元操作の成功または失敗のステータスを表示できます。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します: [System] > [Backup & Restore] の順に選択します。

[Backup & Restore] ウィンドウが表示されます。

ステップ 2

特定のバックアップの [Actions] で、省略記号をクリックし、[View Status] を選択します。

[Task Details] ウィンドウには、ステータスとその他の詳細が表示されます。

アプリケーションの管理

Catalyst Center はその多くの機能を、コアインフラストラクチャとは別にパッケージ化された個別のアプリケーションとして扱います。このため、ユーザーは設定に応じて、必要なアプリケーションをインストールして実行し、使用していないアプリケーションをアンインストールできます。

[Software Management] ウィンドウに表示されるアプリケーションパッケージの数とタイプは、Catalyst Center のバージョンおよび Catalyst Center のライセンスレベルによって異なります。使用可能なアプリケーションパッケージはすべて、現在インストールされているかどうかに関係なく表示されます。

一部のアプリケーションは基本的なアプリケーションなので、ほぼすべての Catalyst Center の導入で必要になります。パッケージの説明については、[Currently Installed Applications] リンクをクリックし、その名前の上にカーソルを置きます。

Catalyst Center アプリケーションパッケージは、サービスバンドル、メタデータファイル、およびスクリプトで構成されています。


(注)  


アプリケーション管理手順はすべて、Catalyst Center GUI から実行します。これらの手順の多くは、シェルにログイン後 CLI を使用して実行することもできますが、この方法はお勧めしません。特に、CLI を使用してパッケージを導入またはアップグレードする場合、maglev package status コマンドの結果に、すべてのパッケージが NOT_DEPLOYED、DEPLOYED、または DEPLOYMENT_ERROR と表示されている場合を除き、deploy または upgrade コマンドが入力されていないことを確認する必要があります。その他の状態はすべて、対応するアクティビティが進行中であることを示しています。また、パラレル導入やアップグレードはサポートされていません。


最新のシステムバージョンのダウンロード

[Software Management] ウィンドウには、最新の Catalyst Center バージョンが利用可能であるかが示されます。

最新のシステムバージョンのパッケージをダウンロードするには、次の手順を実行します。

始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Software Management] の順に選択します。

(注)  

 
この時点で、Catalyst Center によって接続性チェックが実行されます。接続に問題がある場合、[Software Management] ウィンドウに、現在利用可能なシステムアップデートは表示されません。

ステップ 2

システムアップデートが利用可能であることがウィンドウに示されている場合は、[Download] をクリックして、システムアップデートをダウンロードします。
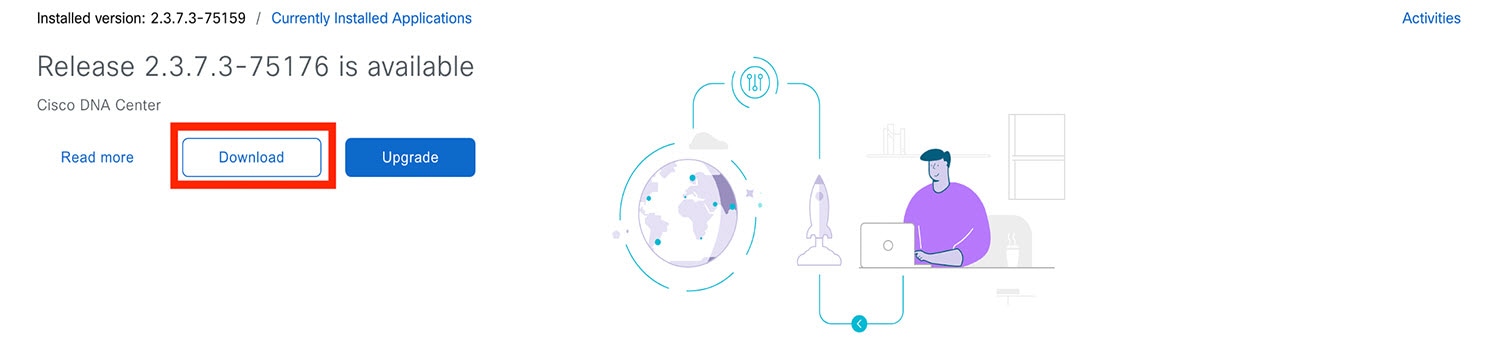
ステップ 3

インストールするオプションパッケージのチェックボックスをオンにし、[Download] をクリックします。
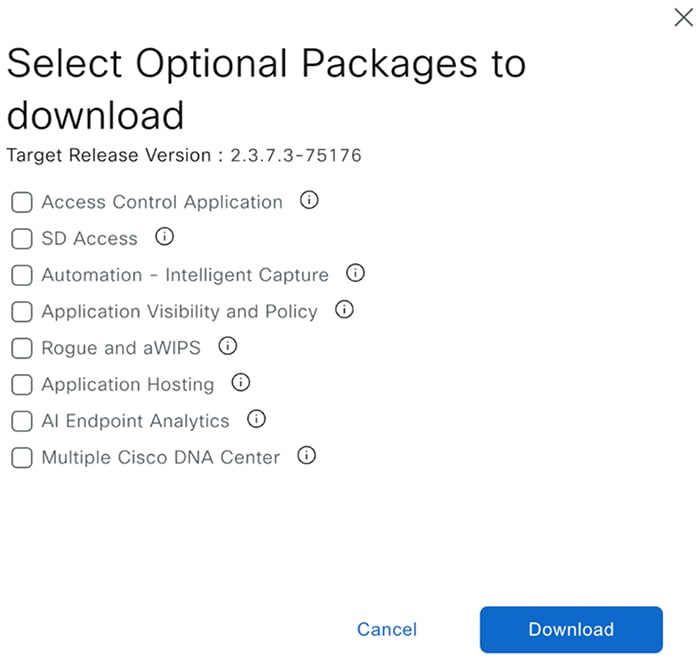
[Software Management] ウィンドウの上部にダウンロード進捗状況バーが表示されます。
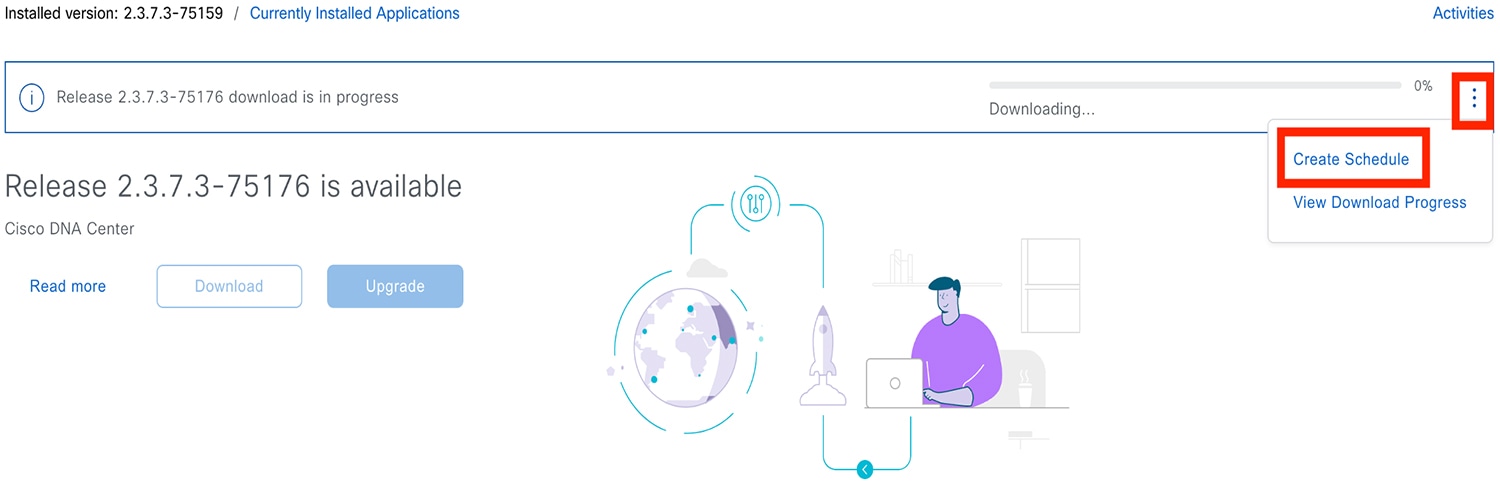
ステップ 4

進捗状況バーの右側にある省略記号にカーソルを合わせると、次のオプションにアクセスできます。

  • [Create Schedule]:アップグレードを実行する日時をスケジュールするには、このオプションを選択します。アップグレードをスケジュールし、[Create] をクリックします。

  • [View Download Progress]:ダウンロードされているパッケージの進捗状況を表示するには、このオプションを選択します。


最新のシステムバージョンへのアップグレード

[Software Management] ウィンドウには、最新の Catalyst Center バージョンが利用可能であるかが示されます。

最新のシステムバージョンにアップグレードするには、次の手順を実行します。

始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Software Management] の順に選択します。

(注)  

 
この時点で、Catalyst Center によって接続性チェックが実行されます。接続に問題がある場合、[Software Management] ウィンドウに、現在利用可能なシステムアップデートは表示されません。

ステップ 2

システムアップデートが利用可能であることがウィンドウに示されている場合は、[Upgrade] をクリックします。
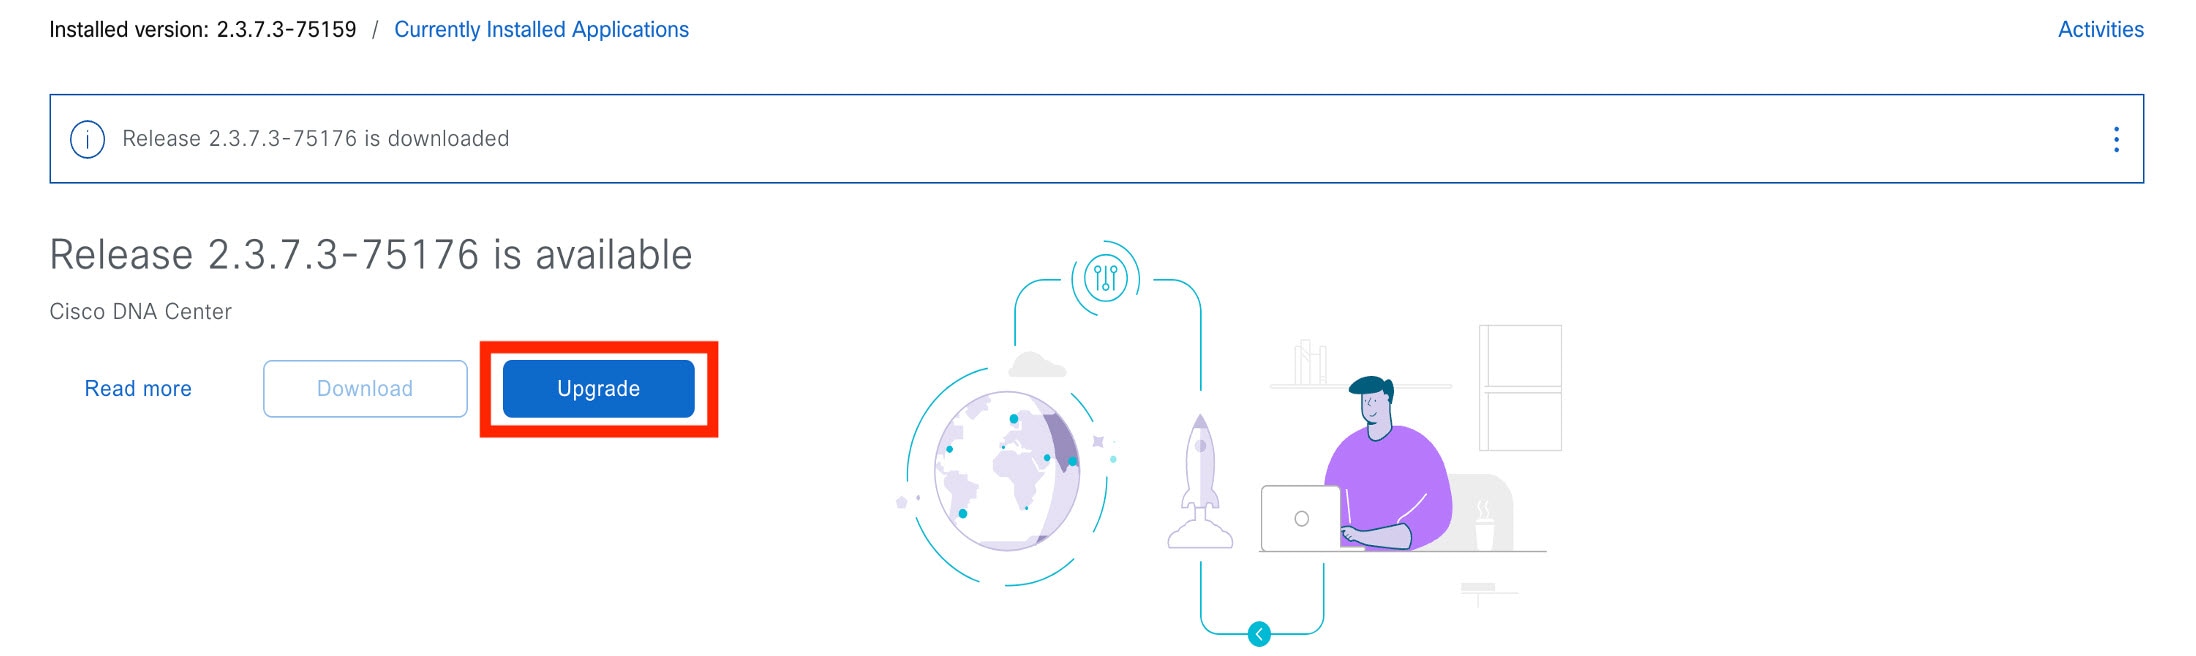
ステップ 3

[Upgrade Release] ダイアログボックスで、次の手順のいずれかを実行します。

  • [Upgrade Now] オプションボタンをクリックし、アップグレードするオプションパッケージのチェックボックスをオンにして、[Install] をクリックします。

    最新リリースのパッケージがダウンロードされます。ダウンロードが完了すると、アップグレードが自動的に開始されます。

  • [Upgrade Later] オプションボタンをクリックし、アップグレードを開始する日時を設定して、[Schedule] をクリックします。

    最新リリースのパッケージのダウンロードがすぐに開始されます。[Software Management] ウィンドウの上部に進捗状況バーが表示されます。

ステップ 4

進捗状況バーの右側にある省略記号にカーソルを合わせると、次のオプションにアクセスできます。

  • アップグレードの別の開始日時を設定するには、[Edit Schedule] をクリックします。

    [Schedule Upgrade] ダイアログボックスで、新しい開始日時を設定し、[Update] をクリックします。

  • ダウンロードしているパッケージの進捗状況を確認するには、[View Download Progress] をクリックします。

(注)  


アップグレード中、Catalyst Center はメンテナンスモードになり、システムアップデートが実行されている間は使用できません。アップデートが完了したら、Catalyst Center に再度ログインします。

システムアップグレードが完了すると、ウィンドウの上部にあるメッセージにシステムが最新であることが表示されます。

ステップ 5

[ソフトウェア管理(Software Management)] ウィンドウで、[アクティビティ(Activities)] をクリックして、システムに加えられた変更のリストを表示します。システムのアップグレードまたはダウンロードの詳細、インストールまたはアンインストールされたアプリケーション、およびアクティビティのタイムスタンプを表示できます。
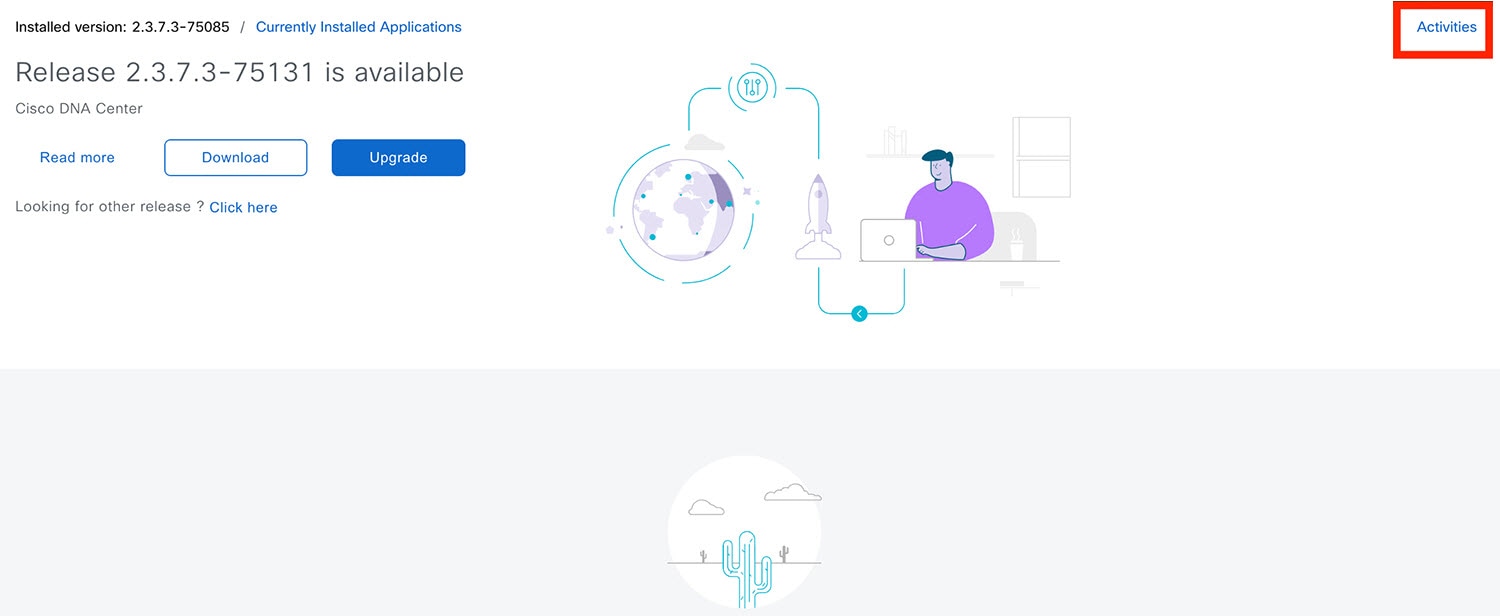
ステップ 6

[アクション(Actions)] 列で省略記号をクリックすると、アクティビティの実行中に発生したタスクを表示できます。
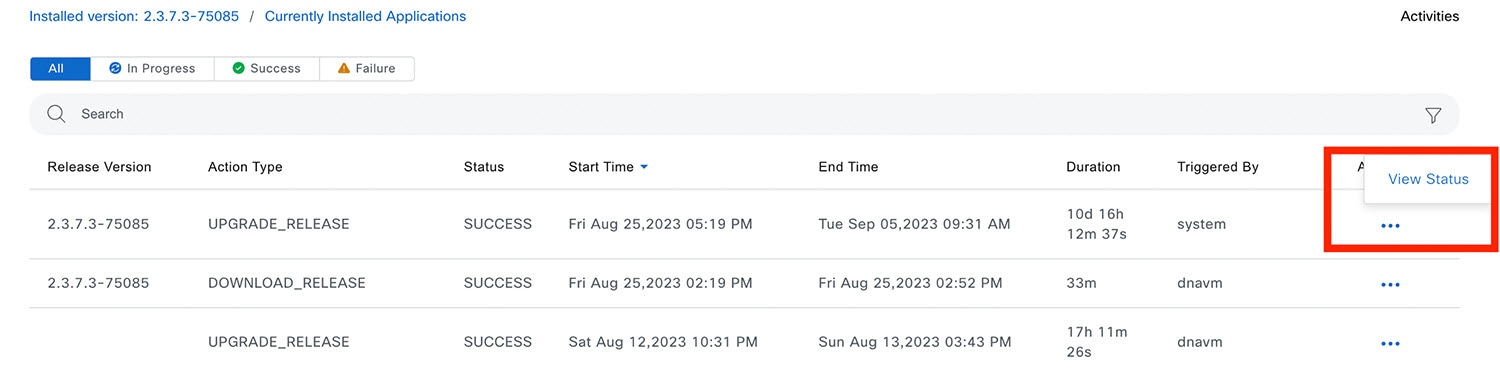

エアギャップモードでの最新のシステムバージョンのダウンロードとインストール

システムのアップグレードは、インターネットに接続し、オンライン更新プロセスを使用することによって完了します。ただし、場合によっては、アップグレードが内部ネットワーク内(つまり、エアギャップ環境)内で厳密に維持されます。このアップグレードは、追加のセキュリティまたは法的規制をサポートするために必要な場合があります。


(注)  


エアギャップモードを有効にすると、次のことが可能になります。

  • プライベート IP サブネットのみと通信する。

  • 提供されている API を使用して、エアギャップ環境を通過する IP アドレス範囲を追加する。

  • エアギャップモードとクラウドモードを切り替える。


始める前に

クラスタでエアギャップモードが有効になっている必要があります。エアギャップモードを有効にする方法については、『Cisco Catalyst Center Air Gap Deployment Guide』[英語] を参照してください。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Software Management] の順に選択します。

ステップ 2

制限付きシェルのエアギャップディレクトリにアクセスし、次の SCP コマンドを使用して、所定の場所からエアギャップ tarball をコピーします。

scp -P 2222 <airgap tar file> maglev@<cluster_ip>:airgap/

3 ノードクラスタの場合は、任意のノードにファイルをコピーできます。

ステップ 3

[Software Management] ウィンドウの右上隅にある [Scan] をクリックして、使用可能な最新のソフトウェアリリースを表示します。

ステップ 4

ファイルをダウンロードし、アップグレードを後で実行するようにスケジュールするには、次の手順を実行します。

  1. [PreLoad] をクリックします。

  2. [Schedule Upgrade] ダイアログボックスで、システムアップグレードをスケジュールし、[PreLoad] をクリックします。

    送信が成功すると、ウィンドウの上部にあるバナーメッセージに、システムアップグレードのスケジュールされた日時が表示されます。

  3. スケジュールされたシステムアップグレードを編集または削除するには、バナーメッセージの末尾にある省略記号をクリックします。スケジュールをすぐにアップグレードすることもできます。

ステップ 5

最新バージョンをダウンロードしてシステムをすぐにアップグレードするには、次の手順を実行します。

  1. [Upgrade] をクリックします。

  2. ダイアログボックスで、一覧表示されている使用可能なパッケージアプリケーションから、アプリケーションの横にあるチェックボックスをオンにしてアプリケーションをインストールします。

  3. [Install] をクリックします。

(注)  


アップグレード中、Catalyst Center はメンテナンスモードになり、システムアップデートが実行されている間は使用できません。

システムアップグレードが完了すると、ウィンドウの上部にあるメッセージにシステムが最新であることが表示されます。

(注)  

 
  • エアギャップモードが有効になっているときにシステムが外部クラウドに接続できる場合は、次のコマンドを使用してネットワークポリシーを確認します。
    sudo calicoctl get gnp allow-outbound-external -o yaml
  • ALM のネットワークモードがエアギャップかどうかを確認するには、次のコマンドを使用します。
    kubectl get pods -n maglev-control-plane alm-agent-8469679dfb-nvkxk -o yaml | grep -A1 NETWORK_MODE

    (注)  


    上記のコマンドは、フルシェル(_shell および同意トークン)からのみ実行できます。

  • スキャンのステータスとログを取得するには、次のコマンドを使用します。
    kubectl get pods -n maglev-control-plane | grep ef-airgap-seed
  • プリロードのステータスとログを取得するには、次のコマンドを使用します。

    kubectl get pods -n maglev-control-plane | grep ef-airgap-scan

アプリケーションの更新のダウンロードとインストール

Catalyst Center 個々のアプリケーションはコアインフラストラクチャから独立して扱われます。具体的には、アプリケーションの個別のパッケージをインストールして、Catalyst Center 上で実行できます。

アプリケーションのパッケージは、インストールと展開に時間がかかる場合があります。そのため、ネットワークのメンテナンス期間中にパッケージをインストールしてください。

始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Software Management] の順に選択します。

(注)  

 
この時点で、Catalyst Center によって接続性チェックが実行されます。接続に問題がある場合、[ソフトウェア管理(Software Management)] ウィンドウに、現在利用可能なシステムアップデートは表示されません。

ステップ 2

アプリケーション更新が利用可能な場合は、ウィンドウの下部に表示されます。次のいずれかを実行します。
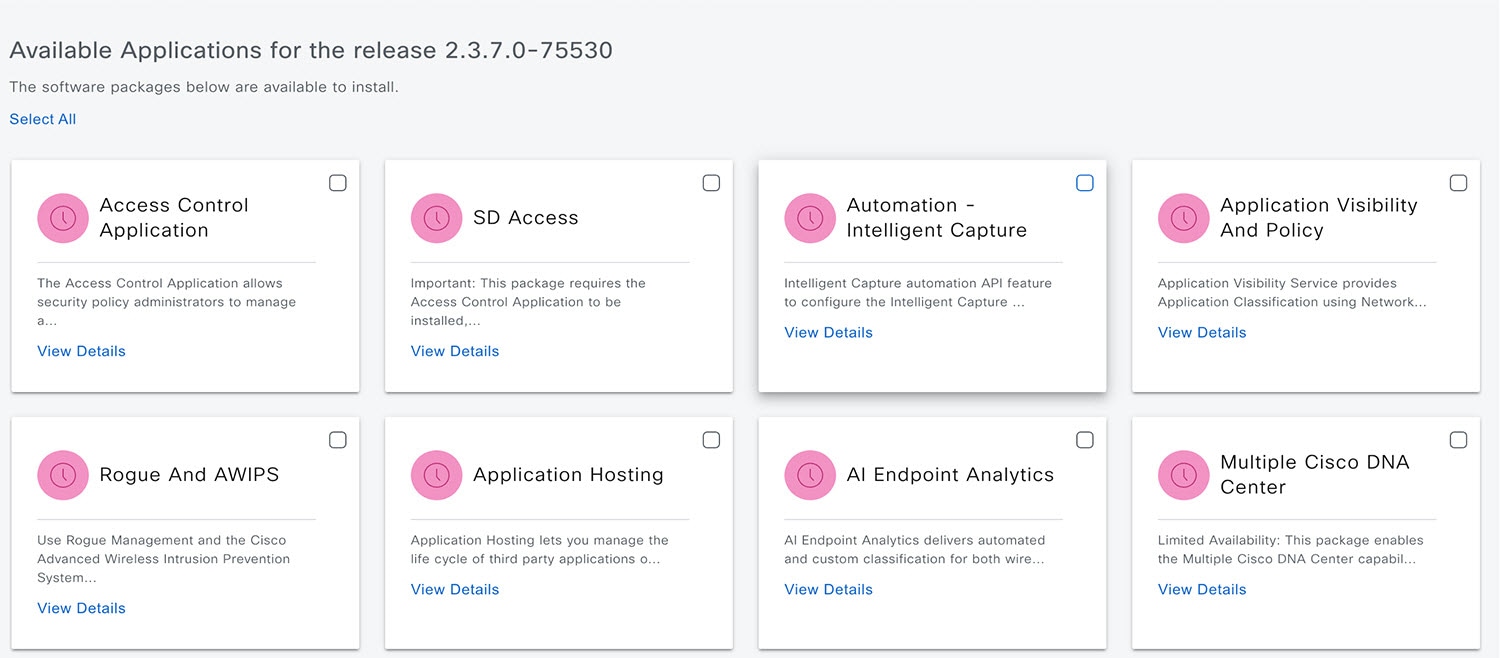
  1. 利用可能なすべてのシステムアップデートをインストールするには、[Select All] リンクをクリックします。

  2. 個々のアプリケーション更新をインストールするには、該当するチェックボックスをオンにします。

ステップ 3

[Install] をクリックします。

(注)  


インストール中に依存関係がチェックされ、自動的にインストールされます。

更新中の各アプリケーションの進行状況バーがウィンドウに表示されます。

ステップ 4

[Currently Installed Applications] リンクをクリックし、選択したアプリケーションが更新されていることを確認します。

ステップ 5

[ソフトウェア管理(Software Management)] ウィンドウで、[アクティビティ(Activities)] をクリックして、システムに加えられた変更のリストを表示します。システムのアップグレードまたはダウンロードの詳細、インストールまたはアンインストールされたアプリケーション、およびアクティビティのタイムスタンプを表示できます。
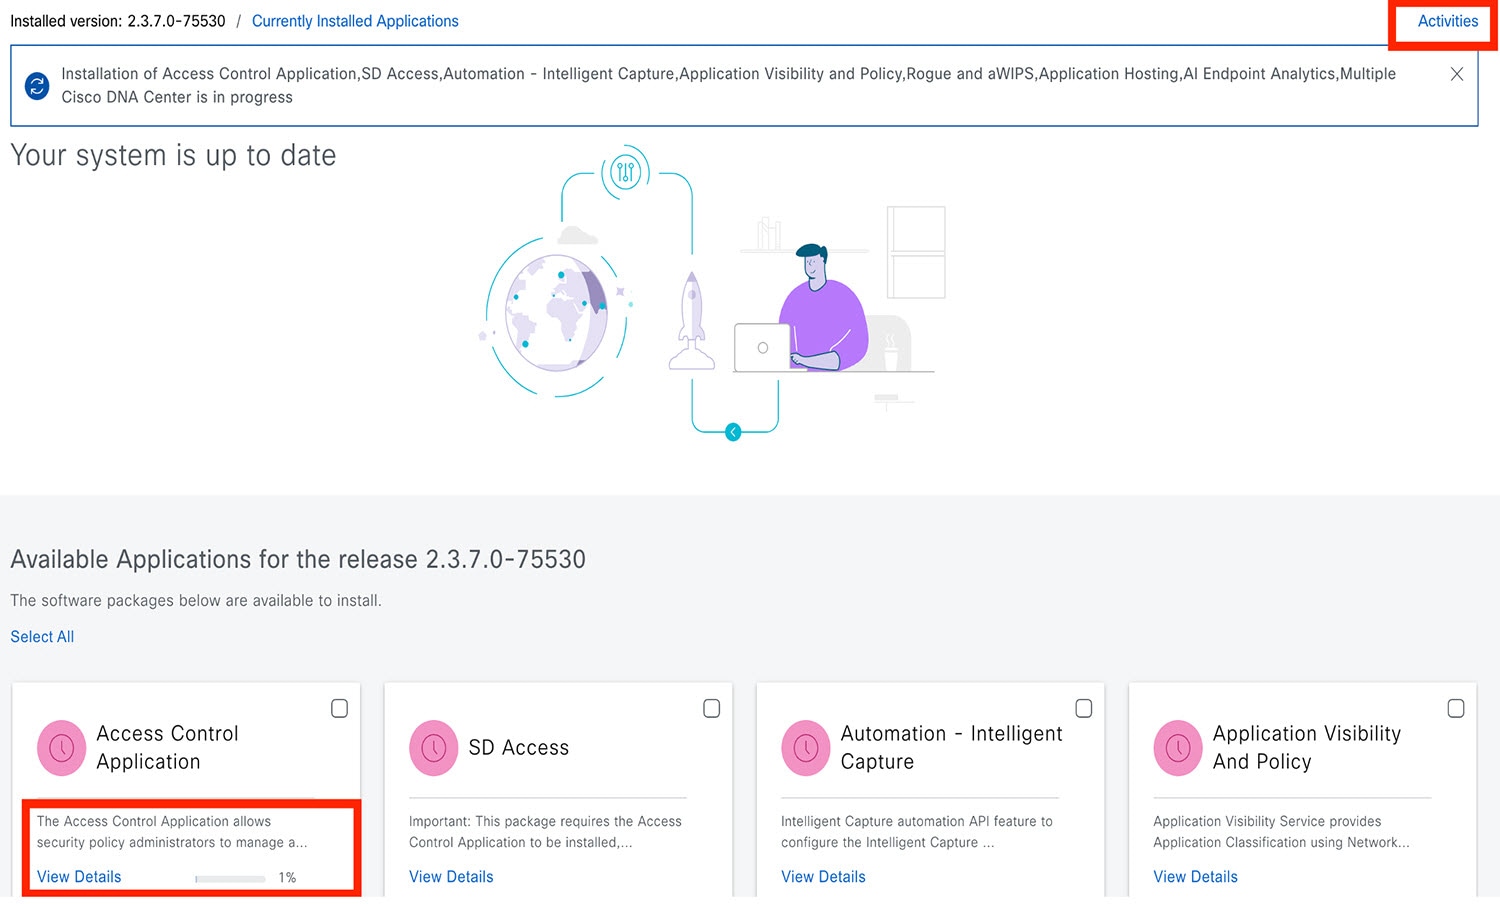
ステップ 6

[アクション(Actions)] 列で省略記号をクリックすると、アクティビティの実行中に発生したタスクを表示できます。
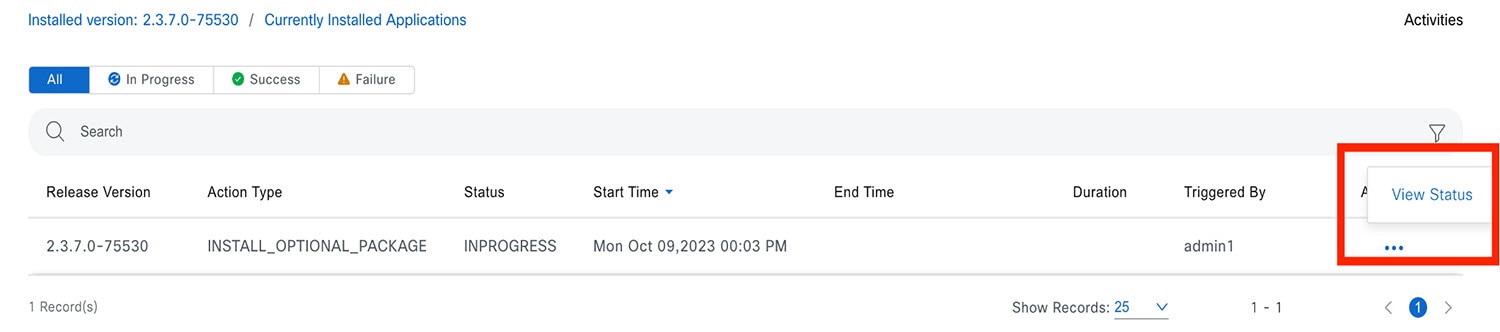

アプリケーションのアンインストール

Catalyst Center 個々のアプリケーションはコアインフラストラクチャから独立して扱われます。具体的には、Catalyst Center からアプリケーションの個々のパッケージをアンインストールすることができます。

アンインストールできるのはシステムに必須でないアプリケーションのパッケージのみです。

始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Software Management] の順に選択します。

ステップ 2

[Currently Installed Applications] リンクをクリックして、Catalyst Center アプライアンスにインストールされているすべてのアプリケーションを表示します。
ステップ 3

削除するパッケージのチェックボックスをチェックし、[Uninstall] をクリックします。
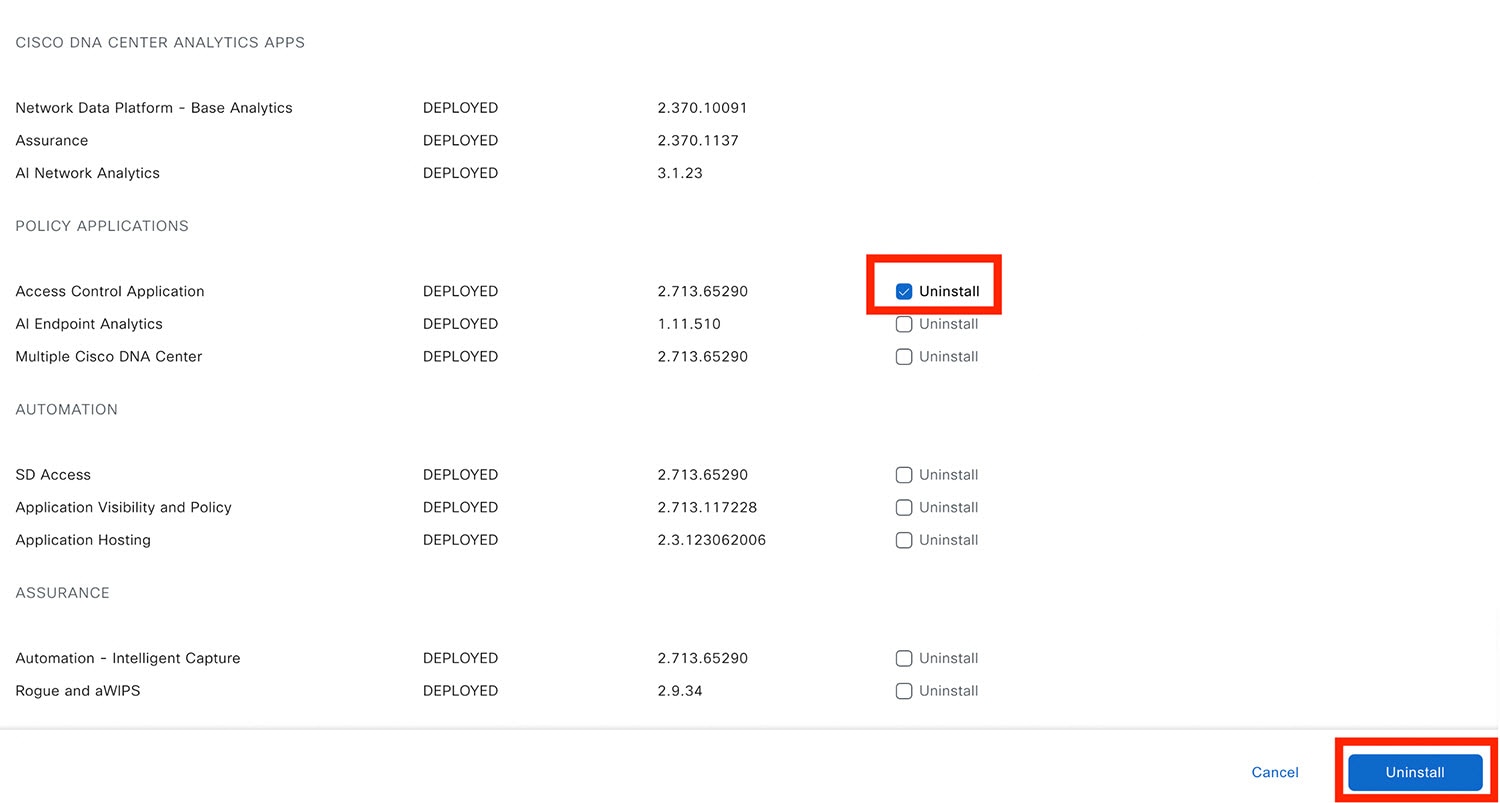
(注)  

 
  • 同時に複数のパッケージをアンインストールすることはできません。

  • アンインストールできるのは、オプションパッケージのみです。

Catalyst Center はアプリケーションが削除された後にメッセージを表示します。


ユーザーの管理

ユーザープロファイルで、ユーザーのログイン、パスワード、およびロール(権限)を定義します。

ユーザーの内部プロファイルと外部プロファイルの両方を設定できます。内部ユーザープロファイルは Catalyst Center に配置され、外部ユーザープロファイルは外部 AAA サーバーに配置されます。

Catalyst Center をインストールすると、SUPER-ADMIN-ROLE 権限を持つデフォルトのユーザープロファイルが作成されます。

ユーザ ロールの概要

実行できる機能を指定する次のユーザロールがユーザに割り当てられます。

  • 管理者(SUPER-ADMIN-ROLE):このロールを持つユーザは、Catalyst Center のすべての機能へのフルアクセスが可能です。管理者は、SUPER-ADMIN-ROLE を含むさまざまなロールを持つ他のユーザプロファイルを作成できます。

  • ネットワーク管理者(NETWORK-ADMIN-ROLE):このロールを持つユーザは、Catalyst Center のすべてのネットワーク関連機能へのフルアクセスが可能です。ただし、バックアップと復元など、システム関連の機能へのアクセス権はありません。

  • オブザーバ(OBSERVER-ROLE):このロールを持つユーザは、Catalyst Center の機能への表示専用アクセスが可能です。オブザーバ ロールを持つユーザは、Catalyst Center やそれが管理するデバイスを設定または制御する機能にはアクセスできません。

内部ユーザーの作成

ユーザーを作成し、このユーザーにロールを割り当てることができます。

始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Users & Roles] > [User Management] の順に選択します。

左側のメニューペインに、メニューオプション [System] > [Users & Roles] が表示されます。

ステップ 2

[Add] をクリックします。

[User Management] ウィンドウのテーブルの右上隅に [Add] ボタンが表示されます。

ステップ 3

新しいユーザーの姓、名、電子メールアドレス、およびユーザー名を入力します。

電子メールアドレスは、標準の Apache EmailValidator クラスの要件を満たしている必要があります。
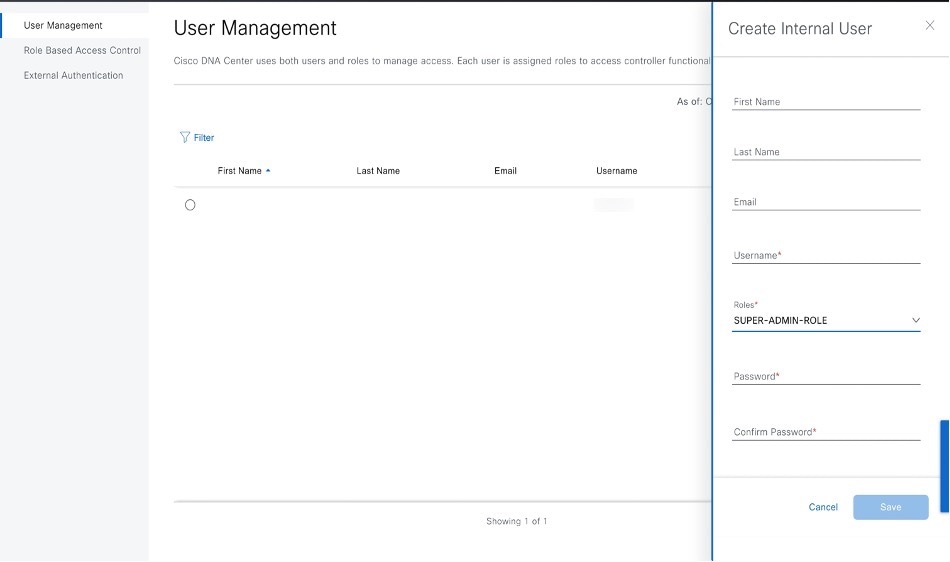
[Create Internal User] スライドインペインが表示されます。

ステップ 4

[Role List] で、SUPER-ADMIN-ROLE、NETWORK-ADMIN-ROLE、または OBSERVER-ROLE のいずれかのロールを選択します。
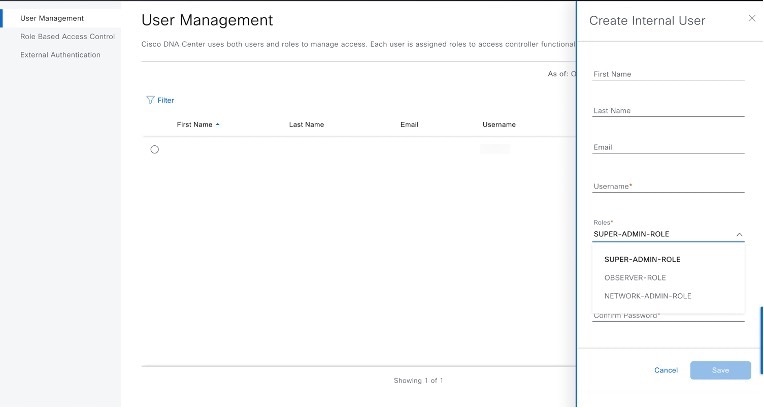
[Create Internal User] スライドインペインに、[Role List] ドロップダウンリストとロールのオプションが表示されます。

ステップ 5

パスワードを入力し、確認します。パスワードの要件:

  • 最低 8 文字

  • 次のカテゴリのうち少なくとも 3 つのカテゴリに属する文字:

    • 小文字の英字

    • 大文字の英字

    • 番号

    • 特殊文字

ステップ 6

[Save] をクリックします。

[Create Internal User] スライドインペインの左下隅に [Save] ボタンが表示されます。

ユーザーの編集

一部のユーザープロパティは編集できますが、ユーザー名は編集できません。

始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Users & Roles] > [User Management] の順に選択します。

ステップ 2

編集するユーザーの横にあるオプションボタンをクリックします。

ステップ 3

[Edit] をクリックします。

[User Management] ウィンドウのテーブルの右上隅に [Edit] ボタンが表示されます。

ステップ 4

必要に応じて、姓名または電子メールアドレスを編集します。

ステップ 5

[Role List] で、必要に応じて新しいロール([SUPER-ADMIN-ROLE]、[NETWORK-ADMIN-ROLE]、または [OBSERVER-ROLE])を選択します。

ステップ 6

[Save] をクリックします。


ユーザーの削除

始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Users & Roles] > [User Management] の順に選択します。

ステップ 2

削除するユーザーの横にあるオプションボタンをクリックします。

ステップ 3

[Delete] をクリックします。

[More Actions] ドロップダウンリストに [Delete] オプションが表示されます。

ステップ 4

確認のプロンプトで、[Continue] をクリックします。


ユーザーパスワードのリセット

別のユーザーのパスワードをリセットできます。

セキュリティ上の理由から、パスワードは、どのユーザーに対しても(管理者権限を持つユーザーに対しても)表示されません。

始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Users & Roles] > [User Management] の順に選択します。

ステップ 2

パスワードをリセットするユーザーの横にあるオプションボタンをクリックします。

ステップ 3

[More Actions] ドロップダウンリストから、[Reset Password] をクリックします。
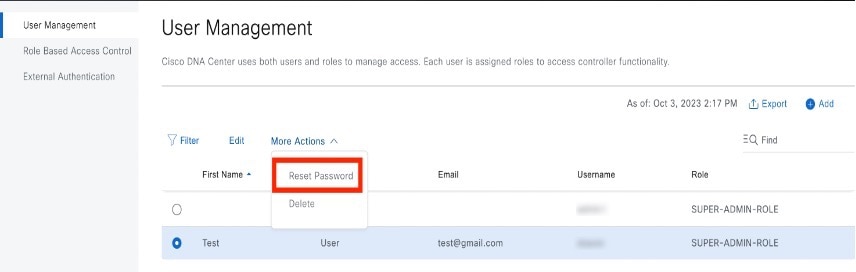
[User Management] テーブルの右上隅に、[More Actions] ドロップダウンリストと [Reset Password] オプションが表示されます。

ステップ 4

パスワードを入力し、確認します。新しいパスワードの要件:

  • 最低 8 文字

  • 次のカテゴリのうち少なくとも 3 つのカテゴリに属する文字:

    • 小文字の英字

    • 大文字の英字

    • 番号

    • 特殊文字

ステップ 5

[Save] をクリックします。


自身のユーザーパスワードの変更

始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。詳細については、「ユーザーロールについて」を参照してください。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Users & Roles] > [Change Password] の順にクリックします。

ステップ 2

必要なフィールドに情報を入力します。

ステップ 3

[Update] をクリックします。


管理者権限なしでのユーザーパスワードの変更

次の手順では、管理者権限なしでパスワードを変更する方法について説明します。

手順

ステップ 1

右上隅で、表示されたユーザー名をクリックし、[My Profile and Settings] > [My Account] の順に選択します。

表示されたユーザー名に基づき、[My Profile and Settings] オプションを含むドロップダウンリストが表示されます。

ステップ 2

[Password] フィールドで、[Update Password] をクリックします。
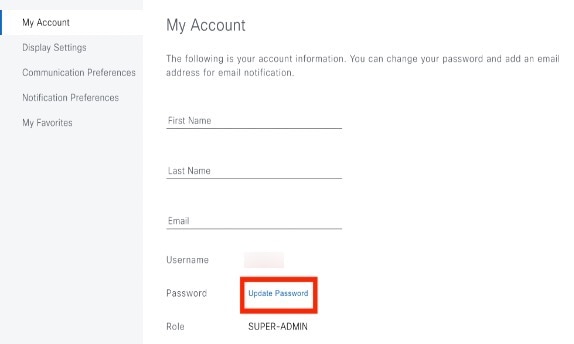
[My Account] ウィンドウの [Password] フィールドに、ハイパーリンクされたオプションの [Update Password] が表示されます。

ステップ 3

[Update Password] ダイアログボックスに新しいパスワードを入力し、新しいパスワードを確認します。
[Update Password] ダイアログボックスには [New Password] と [Confirm Password] フィールドが表示されます。

ステップ 4

[Update] をクリックします。


思い出せないパスワードのリセット

パスワードを忘れた場合は、Cisco Technical Assistance Center(TAC)に連絡してパスワードをリセットしてください。

ロールベース アクセス コントロールの設定

Catalyst Center は、ロールベース アクセス コントロール(RBAC)をサポートしています。これにより、SUPER-ADMIN-ROLE 権限を持つユーザーは、特定の Catalyst Center 機能へのユーザーアクセスを許可または制限するカスタムロールを定義できます。

カスタムロールを定義し、定義したロールにユーザーを割り当てるには、次の手順を実行します。

始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

手順

ステップ 1

カスタムロールを定義します。

  1. 左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Users & Roles] > [Role Based Access Control] の順に選択します。

  2. [Create a New Role] をクリックします。

    [Role Based Access Control] ウィンドウに、[Create a New Role] ボタンが表示されます。
    [Create a Role] ウィンドウが表示されます。これが RBAC の最初のイテレーションである場合、新しいロールを作成した後に、ユーザーを新しいロールに割り当てるように求められます。
  3. タスクの概要ウィンドウが開いたら、[Let's do it] をクリックして、ワークフローに直接移動します。

    [Create a New Role] ウィンドウが開きます。
    [Create a New Role] ウィンドウに、[Role Name] フィールドが表示されます。
  4. ロール名を入力し、[Next] をクリックします。

    [Role Name] フィールドに、ロール名の例として CustomRole が表示されます。
    [Define the Access] ウィンドウが開き、オプションのリストが表示されます。デフォルトでは、Catalyst Center のすべての機能に対してオブザーバロールが設定されています。
    [Create a New Role] ウィンドウに、権限オプションと説明とともに Catalyst Center の機能が表示されます。
  5. 目的の機能に対応する [>] アイコンをクリックして、関連付けられている機能を表示します。

  6. それぞれの機能の権限レベルを必要に応じて [Deny]、[Read]、または [Write] に設定します。

    機能の権限レベルを [Deny] に設定すると、このロールを割り当てられたユーザーは該当する機能を GUI で表示できなくなります。

  7. [Next] をクリックします。

    [Summary] ウィンドウが開きます。
    [Summary] ウィンドウに、新しいロールの設定が一覧表示されます。
  8. [Summary] ウィンドウで、設定を確認します。変更するには、[Edit] をクリックします。

    [Edit] をクリックすると、[Role-Name] ウィンドウが開きます。

ステップ 2

作成したカスタムロールにユーザーを割り当てるには、[Add Users] をクリックします。
[Role Created Successfully] ウィンドウの [What's Next] の下に、[Add Users] ボタンが表示されます。

[User Management] ウィンドウが開き、カスタムロールを既存のユーザーや新規ユーザーに割り当てられます。

  • 既存のユーザーにカスタムロールを割り当てるには、次の手順を実行します。
    1. [Internal Users] ウィンドウで、カスタムロールを割り当てるユーザーの横にあるオプションボタンをクリックし、次に [Edit] をクリックします。

      [User Management] テーブルの右上隅に [Edit] ボタンが表示されます。

      [Update Internal User] スライドインペインが開きます。

    2. [Role] ドロップダウンリストからカスタムロールを選択し、[Save] をクリックします。

      [Update Internal User] スライドインペイン に、[Roles] ドロップダウンリストとロールのオプションが表示されます。
  • カスタムロールを新規ユーザーに割り当てるには、次の手順を実行します。
    1. [Add] をクリックします。

      [Create Internal User] スライドインペインが開きます。

    2. 表示されるフィールドに氏名とユーザー名を入力します。

    3. [Roles] ドロップダウンリストから、新規ユーザーに割り当てるカスタムロールを選択します。

    4. 新しいパスワードを入力し、確認のために再度入力します。

    5. [Save] をクリックします。

ステップ 3

既存のユーザーのログイン中に、管理者がそのユーザーのアクセス権限を更新した場合、新しい権限設定を有効にするには、ユーザーが Catalyst Center からログアウトして、ログインし直す必要があります。


Catalyst Center ユーザー ロール権限

表 4. Catalyst Center ユーザー ロール権限
機能 説明

アシュアランス

ネットワークのあらゆる側面を完全に可視化して一貫したサービスレベルを維持できます。

モニターリングおよびトラブルシューティング

問題のトラブルシューティングと修復、プロアクティブなネットワークモニタリング、および AI ネットワーク分析 から得られるインサイトにより、ネットワークの正常性のモニタリングと管理を行います。

このロールでは次のことが可能です。

  • 問題の解決、クローズ、無視。

  • 機械推論エンジン(MRE)のワークフローの実行。

  • トレンドとインサイトの分析。

  • パストレース、センサーダッシュボード、不正管理などの問題のトラブルシューティング。

  • 不正および Cisco Advanced Wireless Intrusion Prevention System(aWIPS)のワークフローの実行。これらのワークフローには、AP 許可リスト、ベンダー許可リスト、aWIPS プロファイルの作成、aWIPS プロファイルの割り当てなどが含まれます。

モニターリングの設定

問題の設定と管理を行います。ネットワーク、クライアント、およびアプリケーションの正常性のしきい値を更新します。

注:[Monitoring and Troubleshooting] に対する読み取りアクセス許可が最低限必要です。

トラブルシューティング ツール

センサーテストの作成と管理を行います。クライアントのトラブルシューティングのためのオンデマンドのフォレンジック パケット キャプチャ(インテリジェントキャプチャ)をスケジュールします。

注:[Monitoring and Troubleshooting] に対する読み取りアクセス許可が最低限必要です。

ネットワーク分析

ネットワーク分析関連のコンポーネントを管理します。

データアクセス

クエリエンジン API へのアクセスを有効にします。グローバル検索、不正管理、aWIPS などの制御機能。

注:許可を [Deny] に設定すると、検索と アシュアランス 機能に影響します。

ネットワーク設計

ネットワーク階層の設定、ソフトウェア イメージ リポジトリの更新、サイトやネットワークデバイスの管理に使用するネットワークプロファイルと設定の構成を行います。

詳細ネットワーク設定

  • グローバルデバイスログイン情報、認証サーバーとポリシーサーバー、証明書、信頼できる証明書、クラウドアクセスキー、Stealthwatch、Umbrella、データ匿名化などのネットワーク設定を更新します。

  • デバイスインベントリとそのクレデンシャルをエクスポートします。

    注:このタスクを完了するには、[Network Settings] に対する書き込み権限が必要です。

イメージリポジトリ

ソフトウェアイメージを管理し、物理および仮想ネットワークエンティティのアップグレードと更新を促進します。

ネットワーク階層

サイト、ビルディング、フロア、およびエリアのネットワーク階層を地理的な場所に基づいて定義および作成します。このロールを持つユーザーは、[System] > [Settings] で CMX サーバーを追加することもできます。

ネットワーク プロファイル

ルーティング、スイッチング、およびワイヤレスのネットワークプロファイルを作成します。サイトへプロファイルを割り当てます。このロールには、 CLI テンプレート、タギング、機能テンプレート、および認証テンプレートが含まれます。

注:SSID を作成するには、[Network Settings] に対する書き込み権限が必要です。

ネットワーク設定

AAA、NTP、DHCP、DNS、Syslog、SNMP、テレメトリなど、サイト全体の共通のネットワーク設定。このロールを持つユーザーは、[System] > [Settings] で SFTP サーバーの追加とネットワーク再同期間隔の変更が可能です。

注:ワイヤレスプロファイルを作成するには、[Network Profiles] に対する書き込み権限が必要です。CMX サーバーをサイト、ビルディング、またはフロアに割り当てるには、[Network Hierarchy] に対する書き込み権限が必要です。

仮想ネットワーク

仮想ネットワーク(VN)を管理します。トラフィックの分離や VN 間通信の制御のために、物理ネットワークを複数の論理ネットワークにセグメント化します。

ネットワーク プロビジョニング

ネットワークデバイスの設定、アップグレード、プロビジョニング、および管理を行います。

コンプライアンス

コンプライアンス プロビジョニングを管理します。

EoX

ネットワーク内のハードウェアおよびソフトウェアの [End of Life]、[End of Sales]、または [End of Support] に関連する公開情報の詳細について、ネットワークをスキャンします。

注:EoX スキャンを表示するには、[Compliance] に対する読み取り権限が必要です。EoX スキャンを実行するには、[Compliance] に対する書き込み権限が必要です。

イメージの更新

完全なアップグレード ライフサイクルの後で、ゴールデンイメージ設定に一致しないデバイスのソフトウェアイメージをアップグレードします。

インベントリ管理

ネットワーク上のデバイスの検出、追加、置換、削除、およびデバイス属性と設定プロパティの管理を行います。

注:デバイスを交換するには、[Network Provision] > [PnP] に対する書き込み権限が必要です。

[Inventory Management] > [Device Configuration]

デバイス設定:デバイスの実行構成を表示します。

[Inventory Management] > [Discovery]

ディスカバリ:ネットワーク内の新しいデバイスを検出します。

[Inventory Management] > [Network Device]

ネットワークデバイス:インベントリからデバイスを追加し、デバイスの詳細を表示し、デバイスレベルのアクションを実行します。

インベントリインサイト:速度/デュプレックス設定の不一致や VLAN の不一致などのデバイスの問題や、各問題が発生した回数を表示します。問題を解決するためにユーザーが実行する詳細なアクションを提供します。この情報には、可能な設定変更を含むアクションが必要であるため、読み取り専用ロールのユーザーには表示されません。

[Inventory Management] > [Port Management]

ポート管理:デバイスでポートアクションを許可します。

[Inventory Management] > [Topology]

トポロジ:ネットワークデバイスとリンク接続を表示します。デバイスロールの管理、デバイスのタグ付け、表示のカスタマイズ、およびカスタムトポロジレイアウトの保存を行います。

注:[SD-Access Fabric] ウィンドウを表示するには、少なくとも[Network Provision] > [Inventory Management] > [Topology]に対する読み取りアクセス許可が必要です。

ライセンス

ソフトウェア資産やネットワーク資産のライセンス使用状況とコンプライアンスに関する情報を一元管理します。このロールは、cisco.com、シスコのクレデンシャル、デバイスの EULA、およびスマートアカウントの権限も管理します。

ネットワークテレメトリ

デバイスからのアプリケーションテレメトリの収集を有効または無効にします。サイトテレメトリレシーバ、ワイヤレスサービスアシュアランス、コントローラ証明書などの関連設定をデバイスに展開します。

注:アプリケーションテレメトリの収集を有効または無効にするには、[Provision] に対する書き込み権限が必要です。

PnP

新しいデバイスを自動的にオンボードしてサイトに割り当て、サイト固有のコンテキスト設定に基づいて設定します。

プロビジョニング

サイト固有の設定とネットワークに対して設定されたポリシーを使用してデバイスをプロビジョニングします。このロールには、ファブリック、アプリケーションポリシー、アプリケーションの可視性、クラウド、サイト間 VPN、ネットワーク/アプリケーションテレメトリ、Stealthwatch、同期開始と実行設定、および Umbrella プロビジョニングが含まれます。

不正および aWIPS のメインダッシュボードでは、不正封じ込めなどの特定のアクションを有効または無効にできます。

デバイスをプロビジョニングするには、[Network Design] と [Network Provisioning] に対する書き込み権限が必要です。

ネットワーク サービス

基本的なネットワーク接続とアクセスの枠を超えたネットワークの追加機能を設定します。

アプリケーション ホスティング

ネットワークデバイスで実行される仮想化されたコンテナベースのアプリケーションを展開、管理、およびモニターします。

Bonjour

ポリシーベースのサービス検出を有効にするために、ネットワーク全体で Wide Area Bonjour サービスを有効にします。

Stealthwatch

暗号化されたトラフィックに含まれる脅威も検出して軽減できるようにするために、ネットワーク要素から Cisco Stealthwatch にデータを送信するように設定します。

Stealthwatch をプロビジョニングするには、次のコンポーネントに対する書き込み権限が必要です。

  • [Network Design] > [Network Settings]

  • [Network Provision] > [Provision]

  • [Network Services] > [Stealthwatch]

  • [Network Design] > [Advanced Settings]

Umbrella

サイバーセキュリティの脅威に対する最前線の防御策として、ネットワーク要素で Cisco Umbrella を使用するように設定します。

Umbrella をプロビジョニングするには、次のコンポーネントに対する書き込み権限が必要です。

  • [Network Design] > [Network Settings]

  • [Network Provision] > [Provision]

  • [Network Provision] > [Scheduler]

  • [Network Services] > [Umbrella]

また、[Advanced Network Settings] に対する読み取り権限も必要です。

プラットフォーム

アクセス可能なインテントベースのワークフロー、データ交換、通知、統合の設定、およびサードパーティ製アプリケーションの統合に使用できるオープンなプラットフォーム。

API

Catalyst Center に REST API を使用してアクセスできます。

バンドル

生産性の向上のために、ITSM との統合用に事前設定されたバンドルを設定およびアクティブ化します。

イベント

ネットワークやシステムの関心があるイベントに登録することで、それらのイベントについての通知をほぼリアルタイムで受け取り、修正処置を開始できます。

電子メールおよび Syslog ログの設定は、[System] > [Settings] > [Destinations] で設定できます。

レポート

事前定義されたレポーティングテンプレートを使用して、ネットワークのあらゆる側面についてのレポートを生成できます。

不正デバイスおよび aWIPS のレポートを生成します。

ウェブフックは、[System] > [Settings] > [Destinations] で設定できます。

セキュリティ

ネットワークへのセキュアなアクセスを管理および制御します。

グループベース ポリシー

シスコのセキュリティグループタグに基づいてネットワークのセグメンテーションとアクセス制御を適用するグループベースポリシーを管理します。このロールには、エンドポイント分析が含まれます。

IP ベースのアクセス制御

IP アドレスに基づいてネットワークのセグメンテーションを適用する IP ベースのアクセス制御リストを管理します。

セキュリティ アドバイザリ

ネットワークをスキャンしてセキュリティアドバイザリを検索します。シスコが公開しているセキュリティアドバイザリでネットワークに影響する可能性がある情報を確認および把握できます。

システム

Catalyst Center の構成管理、ネットワーク接続、ソフトウェアアップグレードなどを一元管理します。

機械推論

セキュリティの脆弱性を迅速に特定して問題の自動分析を改善するために、機械推論ナレッジベースの自動更新を設定します。

システム管理

システムのコア機能と接続の設定を管理します。ユーザーロールを管理し、外部認証を設定します。

このロールには、完全性検証、HA、ディザスタリカバリ、デバッグログ、製品テレメトリ、システムの EULA、IPAM、Cisco AI Analytics、バックアップと復元、およびデータプラットフォームが含まれます。

ユーティリティ

広く使用されているトラブルシューティング ツールやサービスなど、生産性に役立つ情報がまとめられています。

監査ログ

UI または API インターフェイスを通じてネットワークデバイスや Catalyst Center に加えられた変更の詳細なログ。

イベント ビューア

トラブルシューティングのためのネットワークデバイスおよびクライアントイベントの表示。

ネットワーク推論機能

ネットワーク分野の専門家の知識に基づく、ネットワークの問題についての自動化された論理的なトラブルシューティングを開始します。

リモートデバイスのサポート

シスコサポートチームが Catalyst Center によって管理されているネットワークデバイスをリモートでトラブルシューティングできるようにします。このロールを有効にすると、Cisco Technical Assistance Center(TAC)のエンジニアは、トラブルシューティングのためにお客様の Catalyst Center のセットアップにリモートで接続できます。

スケジューラ

他のバックエンドサービスと統合されたスケジューラを使用して、ポリシーの展開、プロビジョニング、ネットワークのアップグレードなどのタスクやアクティビティの実行、スケジュール、および監視が行えます。

不正封じ込めをスケジュールすることもできます。

検索

サイト、ネットワークデバイス、クライアント、アプリケーション、ポリシー、設定、タグ、メニュー項目など、Catalyst Center のさまざまなオブジェクトを検索します。

ロールベース アクセス コントロール統計の表示

各ユーザーロールに属しているユーザーの数を示す統計を表示できます。ドリルダウンして、選択したロールを持つユーザーのリストを表示することもできます。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Users & Roles] > [Role Based Access Control] の順に選択します。

デフォルトのすべてのユーザーロールとカスタムロールが表示されます。

ステップ 2

各ユーザーロールに対応する番号をクリックすると、そのロールを持つユーザーのリストが表示されます。
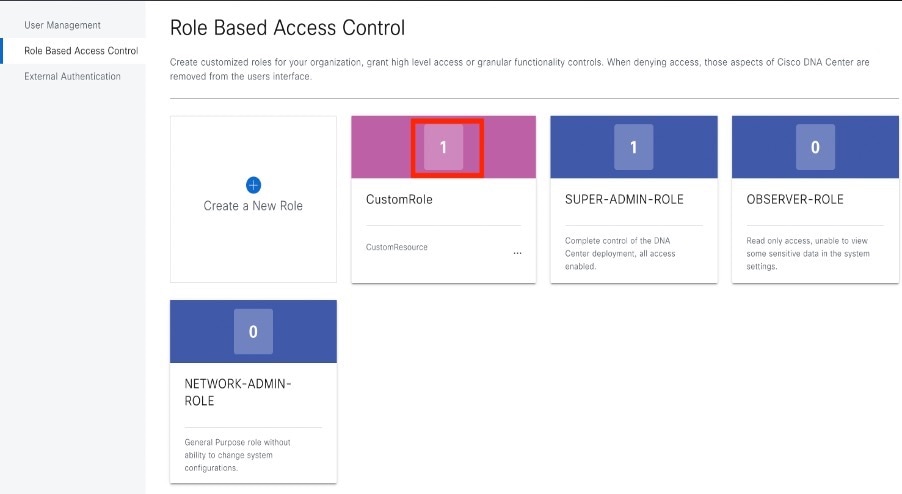
[Role Based Access Control] ウィンドウには、ユーザーロールとカスタムロールが表示されます。
[CustomRole] スライドインペインには、カスタムロールの Catalyst Center 機能と対応する設定済みの権限が表示されます。

外部認証の設定

外部ユーザーの認証と許可に外部サーバーを使用している場合、Catalyst Center で外部認証を有効にする必要があります。

始める前に
  • SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

  • 少なくとも 1 つの認証サーバーを設定する必要があります。


(注)  


2.1.x 以前のリリースでは、外部認証が有効になっている場合、Catalyst Center は AAA サーバーに到達できないか、AAA サーバーが不明なユーザー名を拒否すると、ローカルユーザーにフォールバックしていました。現在のリリースでは、AAA サーバーに到達できない場合や AAA サーバーが不明なユーザー名を拒否した場合に Catalyst Center がローカルユーザーにフォールバックすることはありません。

外部認証フォールバックが有効になっている場合、外部ユーザーとローカル管理者は Catalyst Center にログインできます。

外部認証フォールバックを有効にするには、Catalyst Center インスタンスに SSH 接続し、次の CLI コマンドを入力します。

magctl rbac external_auth_fallback enable

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Users & Roles] > [External Authentication] の順に選択します。

ステップ 2

Catalyst Center で外部認証を有効にするには、[Enable External User] チェックボックスをオンにします。
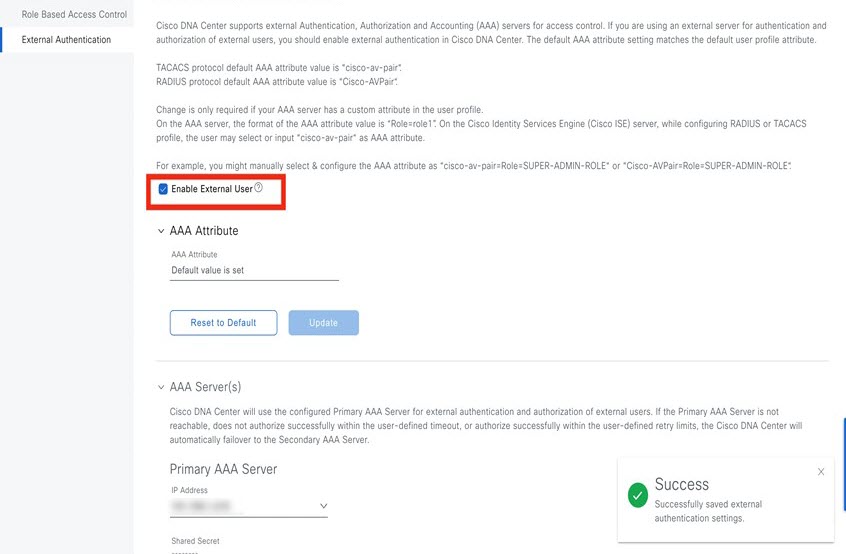
ステップ 3

(任意) AAA 属性を設定します。

TACACS 認証では、次の AAA 属性がサポートされています。

Catalyst Center TACACS

Empty

cisco-av-pair

cisco-av-pair

cisco-av-pair

Cisco-AVPair

Cisco-AVPair

RADIUS 認証では、次の AAA 属性がサポートされています。

Catalyst Center RADIUS

Empty

cisco-av-pair

Cisco-AVPair

cisco-av-pair

  1. 前の表で説明されているように、[AAA Attribute] フィールドに、ユースケースに適した属性を入力します。[AAA Attribute] フィールドのデフォルト値は Null です。

  2. [Update] をクリックします。

ステップ 4

(任意) AAA サーバーを設定します。

これらの設定は、現在のプライマリ AAA サーバーとセカンダリ AAA サーバーを交換したり、異なる AAA サーバーを定義したりする場合にのみ行います。左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Settings] > [External Services] > [Authentication and Policy Servers] の順に選択して [Authentication and Policy Servers] ウィンドウを開きます。

  1. [Primary AAA Server IP Address] ドロップダウンリストで、事前設定されたいずれかの AAA サーバーの IP アドレスを選択します。

  2. [Secondary AAA Server IP Address] ドロップダウンリストで、事前設定されたいずれかの AAA サーバーの IP アドレスを選択します。

  3. (任意) Cisco ISE サーバーを使用している場合は、必要に応じて設定を更新できます。

    Cisco ISE ポリシーの詳細については、『Cisco Identity Services Engine Administrator Guide』の「Configure and Manage Policies」を参照してください。

    表 5. Cisco ISEサーバーの設定
    名前 説明

    Shared Secret

    デバイスの認証キー。共有秘密の長さは、最大 100 文字です。

    AAA アドレスを更新する前に、共有秘密を指定する必要があります。

    Username

    Cisco ISE CLI にログインするために使用する名前。

    Password

    Cisco ISE CLI ユーザー名のパスワード。

    FQDN

    Cisco ISE サーバーの完全修飾ドメイン名(FQDN)。FQDN は、次の形式で、ホスト名およびドメイン名の 2 つのパートで構成されています。

    hostname.domainname.com

    たとえば Cisco ISE サーバーの FQDN は、ise.cisco.com である可能性があります。

    Subscriber Name

    一意のテキスト文字列(acme など)。これは Catalyst Center から Cisco ISE への統合中に、Cisco ISE に新しい pxGrid クライアントを設定するために使用されます。

    Virtual IP Address

    Cisco ISE ポリシーサービスノード(PSN)が背後に配置されているロードバランサの仮想 IP アドレス。異なるロードバランサの背後に複数の PSN ファームがある場合は、最大 6 つの仮想 IP アドレスを入力できます。

  4. (任意) 詳細設定を更新するには、[View Advanced Settings] をクリックして、必要に応じて設定を更新します。

    表 6. AAA サーバー詳細設定
    名前 説明

    Protocol

    TACACS または RADIUS。

    Authentication Port

    AAA サーバーへの認証メッセージのリレーに使用されるポート。

    • RADIUS の場合、デフォルトは UDP ポート 1812 です。

    • TACACS の場合、ポートは 49 であり、変更できません。

    Accounting Port

    AAA サーバーへの重要なイベントのリレーに使用されるポート。これらのイベントの情報は、セキュリティと請求の目的で使用されます。

    • RADIUS の場合、デフォルトの UDP ポートは 1813 です。

    • TACACS の場合、ポートは 49 であり、変更できません。

    Retries

    Catalyst CenterCisco ISE との接続を試行できる回数。

    Timeout

    Catalyst CenterCisco ISE からの応答を待機する時間の長さ。タイムアウトの最大値は 60 秒です。

  5. [Update] をクリックします。


二要素認証

二要素認証(2FA)は、ユーザー名とパスワードに加えて識別子手法を使用することで、ユーザー認証のセキュリティを強化するものです。識別子手法は、一般に、実際の対象ユーザーだけが所持し(スマホアプリやキーフォブなど)、元のログイン方法と意図的に異なるものを使用します。

Catalyst Center の二要素認証の実装では、トークンクライアント(適切な PIN が入力された後に使い捨てトークンコードを生成)、トークンサーバー(トークンコードを検証)、およびユーザーのアクセスを管理する認証サーバーを使用できます。認証処理には、RADIUS または TACACS+ プロトコルが使用されます。

二要素認証の前提条件

Catalyst Center で使用する二要素認証を設定するには、次の前提条件を満たしている必要があります。

  • 認証された Catalyst Center ユーザーの RBAC ロール認可を伝達する属性値ペアを返すことができる認証サーバー。この例では、Cisco Identity Services EngineCisco ISE)2.3 パッチ 1 を使用しています。

  • 認証サーバーと統合する二要素トークンサーバー。この例では、RSA Authentication Manager 7.2 を使用しています。

  • ソフトウェアトークンを生成するクライアントのマシン上のトークン カード アプリケーション。この例では、RSA SecurID ソフトウェアトークンを使用しています。

二要素認証のワークフロー

以下に、二要素認証が設定されている Catalyst Center アプライアンスにユーザーがログインしたときの動作の概要を示します。

  1. RSA SecurID トークンクライアントでは、ユーザーは PIN を入力してトークンコードを取得します。

  2. Catalyst Center ログインページでは、ユーザー名とトークンコードを入力します。

  3. Catalyst Center では、Cisco ISE へのログイン要求の送信に、RADIUS または TACACS+ プロトコルを使用します。

  4. Cisco ISE RSA Authentication Manager サーバーに要求を送信します。

  5. RSA Authentication Manager でトークンコードを検証し、ユーザーが正常に認証されたかどうかを Cisco ISE に通知します。

  6. ユーザーが認証されている場合、Cisco ISE は認証されたユーザーと設定済みの認可プロファイルを照合し、role=NETWORK-ADMIN-ROLE 属性値ペアを返します。

  7. Catalyst Center ユーザーのロールベース アクセス コントロール(RBAC)ロールに関連付けられている機能およびページへのアクセス権を付与します。

二要素認証の設定

Catalyst Center アプライアンスで二要素認証を設定するには、次の手順を実行します。

手順

ステップ 1

RSA Authentication Manager を Cisco ISE と統合します。

  1. RSA Authentication Manager で、2 つのユーザー、すなわち cdnac_admin(管理者ユーザーロール用)と cdnac_observer(オブザーバロール用)を作成します。

    詳細については、RSA Self-Service Console Help の「Add a User to the Internal Database」のトピックを参照してください。このトピックにアクセスするには、次の手順を実行します。

    1. RSA Self-Service Console Help を開きます。

    2. [Search help] フィールドで、「Add a User To the Internal Database」と入力して、[Search help] をクリックします。

  2. 新しい認証エージェントを作成します。

    詳細については、RSA Self-Service Console Help の「Add an Authentication Agent」のトピックを参照してください。

  3. 認証マネージャエージェント設定ファイル(sdconf.rec)を生成します。

    1. RSA セキュリティコンソールで、[Access] > [Authentication Agents] > [Generate Configuration File] の順に選択します。

      [Configure Agent Timeout And Retries] タブが開きます。

    2. [Maximum Retries] と [Maximum Time Between Each Retry] フィールドについては、デフォルト値を使用します。

    3. [Generate Configuration File] をクリックします。

      [Download Configuration File] タブが開きます。

    4. [Download Now] リンクをクリックします。

    5. 画面に指示が表示されたら、[Save to Disk] をクリックして、zip ファイルのローカルコピーを保存します。

    6. ファイルを解凍し、このバージョンの sdconf.rec ファイルを使用して、エージェントに現在インストールされているバージョンを上書きします。

  4. 手順 1a で作成した cdnac_admin ユーザーと cdnac_observer ユーザーの PIN を生成します。

    詳細については、RSA Self-Service Console Help の「Create My On-Demand Authentication PIN」のトピックを参照してください。

  5. Cisco ISE を開始するには、[Administration] > [Identity Management] > [External Identity Sources] > [RSA SecurID] の順に選択して、[Add] を選択します。

  6. [RSA SecurID Identity Sources] ページで、[Browse] をクリックし、ダウンロードした sdconf.rec ファイルを選択して、[Open] をクリックします。

  7. [Reauthenticate on Change PIN] チェックボックスをオンにして、[Submit] をクリックします。

ステップ 2

2 つの許可プロファイルを作成します。1 つは Admin ユーザーロール用、もう 1 つは オブザーバユーザーロール用です。

  1. Cisco ISE で、[Policy] > [Policy Elements] > [Results] > [Authorization] > [Authorization Profiles] を選択します。

  2. 両方のプロファイルについて、次の情報を入力します。

    • [Name]:プロファイル名を入力します。

    • [Access Type]:[ACCESS_ACCEPT] を選択します。

    • [Advanced Attributes Settings] 領域:最初のドロップダウンリストから [Cisco:cisco-av-pair] を選択します。

      Admin ユーザーロールの認証プロファイルを作成する場合は、2 番目のドロップダウンリストから [Role=NETWORK-ADMIN-ROLE] を選択します。

      オブザーバユーザーロールの認証プロファイルを作成する場合は、2 番目のドロップダウンリストから [Role=OBSERVER-ROLE] を選択します。

ステップ 3

Catalyst Center アプライアンスの認証ポリシーを作成します。

Cisco Identity Services Engine Administrator Guide』の「Configure Authentication Policies」のトピックを参照してください。

ステップ 4

2 つの許可ポリシーを作成します。1 つは Admin ユーザーロール用、もう 1 つは オブザーバユーザーロール用です。

Cisco Identity Services Engine Administrator Guide』の「Configure Authorization Policies」のトピックを参照してください。

ステップ 5

RSA Authentication Manager セキュリティコンソールで、ソフトウェアトークンが両方のユーザーに割り当てられていることを確認します。

詳細については、RSA Self-Service Console Help の「View a Token」のトピックを参照してください。

(注)  


トークンを割り当てる必要がある場合は、「Assign a Software Token to a User」のトピックで説明されている手順を実行します。


RADIUS を使用した二要素認証の有効化

RADIUS 用に設定された Cisco ISE サーバーを使用する二要素認証を有効にするには、次の手順を実行します。

手順

ステップ 1

Cisco ISECatalyst Center を連動させます。

Catalyst Center Installation Guide』の「Integrate Cisco ISE with Catalyst Center」を参照してください。

ステップ 2

認証に Cisco ISE サーバーを使用するよう Catalyst Center を設定します。

外部認証の設定」を参照してください。

重要


Cisco ISECatalyst Center の両方に同じ共有秘密を指定していることを確認します。


TACACS+ を使用した二要素認証の有効化

TACACS+ が設定された Cisco ISE サーバーを使用する二要素認証を有効にするには、次の手順を実行します。

手順

ステップ 1

Cisco ISE で、[Administration] > [Network Resources] > [Network Devices] の順に選択すると、[Network Devices] ウィンドウが開きます。

ステップ 2

[TACACS Authentication Settings] をクリックして、その内容を表示します。以前に追加した Catalyst Center デバイスに対して共有秘密がすでに設定されていることを確認します。

ステップ 3

[Work Centers] > [Device Administration] > [Policy Elements] を選択すると、[TACACS Profiles] ウィンドウが開きます。

ステップ 4

example_admin および example_observer ユーザーロールの TACACS+ プロファイルを作成します。

  1. [Add] をクリックします。

  2. 次のタスクを実行します。

    • プロファイル名を入力します。

    • [Raw View] タブをクリックした後、[Profile Attributes] テキストボックスに次のテキストを入力します。

      • example_admin ユーザーロールの場合は、Cisco-AVPair=ROLE=NETWORK-ADMIN-ROLE と入力します。

      • example_observer ユーザーロールの場合は、Cisco-AVPair=ROLE=OBSERVER-ROLE と入力します。

  3. [Save] をクリックします。

ステップ 5

Cisco ISECatalyst Center を連動させます。

Catalyst Center Installation Guide』の「Integrate Cisco ISE with Catalyst Center」を参照してください。

ステップ 6

認証に Cisco ISE サーバーを使用するよう Catalyst Center を設定します。

外部認証の設定」を参照してください。

重要


Cisco ISECatalyst Center の両方に同じ共有秘密を指定していることを確認します。


二要素認証を使用したログイン

二要素認証を使用して Catalyst Center にログインするには、次の手順を実行します。

手順

ステップ 1

Catalyst Center のログインページで、適切なユーザー名を入力します。

ステップ 2

RSA SecurID トークンクライアントを開き、以前設定した PIN を入力して使い捨てトークンを生成します。

ステップ 3

このトークンをコピーして、Catalyst Center のログインページの [Password] フィールドに貼り付けます。

ステップ 4

[Log In] をクリックします。


外部ユーザーの表示

RADIUS/TACACS を使用して初めてログインした外部ユーザーのリストを表示できます。表示される情報には、ユーザー名とロールが含まれます。

手順

ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Users & Roles] > [External Authentication] の順に選択します。

ステップ 2

ウィンドウの下部までスクロールします。[External Users] 領域に外部ユーザーのリストが表示されます。


Cisco Prime Infrastructure から Catalyst Center への移行

始める前に

ここでは、Cisco Prime Infrastructure から Catalyst Center への移行方法の概要を示します。

手順


ステップ 1

Catalyst Center Assessment and Readiness Tool for Cisco Prime Infrastructure(PDART)を使用して、準備状況チェックを実行します。

PDART の使用の詳細については、ここをクリックしてください。

ステップ 2

移行の準備状況を評価したら、PDMT を使用して、Cisco Prime Infrastructure から Catalyst Center にサイトとデバイスを移行します。


複数 Catalyst Center—限定提供

複数の Catalyst Center を使用すると、単一の Cisco ISE システムに統合された複数の Catalyst Center クラスタにまたがるソフトウェア定義アクセス用に、仮想ネットワークの単一のグローバルセットを定義できます。この複数 Catalyst Center 機能は、Catalyst Center on ESXi で限定的に提供されます。

一貫性のある一連の仮想ネットワークを使用して複数の Catalyst Center クラスタにまたがる Cisco SD-Access のグローバル管理を容易にするために、複数 Catalyst Center 機能では Cisco ISE との既存のセキュアな接続を活用して、仮想ネットワーク、セキュリティグループタグ(SGT)、アクセス契約、およびグループベースのアクセス制御(GBAC)ポリシーがクラスタ間で伝達されるため、すべてが同じ Cisco ISE 展開と統合されます。Cisco ISE は、1 つのクラスタ(作成者ノード)から学習した情報を取得し、他のクラスタ(リーダーノード)に伝達します。

複数 Catalyst Center 機能に関する重要な警告があるため、Cisco SD-Access の設計審議会は、要求を確認し、限定提供プログラムの参加者に複数の Catalyst Center の使用に関するガイダンスを提供します。

アカウントチームに連絡し、限定提供プログラムへの参加要求を Cisco SD-Access の設計審議会に送信してください。

Cisco ISE バージョン 3.1 以前を使用している場合は、複数の Catalyst Center を有効にする前に、限定提供パッケージを要求してインストールする必要があります。


(注)  


この機能を有効にした後は、Cisco ISE を削除することによってのみ無効にできます。さらに、この機能が有効になっている場合、pxGrid はソリューションの必須コンポーネントであるため、後で pxGrid を無効にできません。


運用:モニタリングとトラブルシューティング

システム設定について

Catalyst Center の使用を開始するには、最初にシステム設定を構成して、サーバーがネットワークの外部と通信し、セキュアな通信の確保やユーザーの認証といった主要なタスクを実行できるようにする必要があります。システム設定を構成するには、この章で説明されている手順を使用します。


(注)  


  • プロキシサーバー設定の変更など、Catalyst Center の構成を変更する場合、すべて Catalyst Center GUI で実行する必要があります。

  • IP アドレス、静的ルート、DNS サーバー、または maglev ユーザーパスワードの変更は、CLI から sudo maglev-config update コマンドを使用して実行する必要があります。

  • デフォルトでは、Catalyst Center システムのタイムゾーンは UTC に設定されています。Catalyst Center の GUI はブラウザのタイムゾーンで動作するため、設定でこのタイムゾーンを変更しないでください。


システム 360 の使用

[System 360] タブには、Catalyst Center に関する一目でわかる情報が表示されます。

手順


ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [System 360] の順に選択します。

[System] メニューには、使用可能なメニューオプション([System 360]、[Software Management]、[Backup & Restore]、[Settings]、[Data Platform]、[Users and Roles])が表示され、[System 360] が強調されています。

ステップ 2

[System 360] ダッシュボードで、表示される次のデータメトリックを確認します。

[Cluster]

  • [Hosts]:Catalyst Center ホストに関する情報を表示します。表示される情報には、ホストの IP アドレスと、ホストで実行されているサービスに関する詳細なデータが含まれます。ホストで実行されているサービスに関する詳細なデータを表示するには、[View Services] リンクをクリックします。

    (注)  


    ホスト IP アドレスの横には、カラーバッジが付きます。緑色のバッジは、ホストが正常であることを示します。赤色のバッジは、ホストが正常でないことを示します。

    側面パネルには、次の情報が表示されます。

    • [Node Status]:ノードのヘルスステータスが表示されます。

      ノードのヘルスステータスが [Unhealthy] の場合は、ステータスにカーソルを合わせると、トラブルシューティングのための追加情報が表示されます。

    • [Services Status]:サービスのヘルスステータスが表示されます。1 つでもサービスがダウンしていると、ステータスは [Unhealthy] になります。

    • [Name]:サービス名。

    • [Appstack]:アプリケーションスタック名。

      アプリケーションスタックは、疎結合されたサービスの集合です。この環境でのサービスは、要求が増えると自身のインスタンスを追加し、要求が減ると自身のインスタンスを解放する、水平方向にスケーラブルなアプリケーションです。

    • [Health]:サービスのステータス。

    • [Version]:サービスのバージョン。

    • [Tools]:サービスのメトリックとログを表示します。Grafana でサービスモニターリングデータを表示するには、[Metrics] リンクをクリックします。Grafana は、オープンソースのメトリック分析および可視化スイートです。サービスモニターリングデータを調べることで、問題をトラブルシューティングすることができます。Grafana の詳細については、https://grafana.com/ を参照してください。[Logs] リンクをクリックすると、Kibana でサービスログが表示されます。Kibana は、オープンソースの分析および可視化プラットフォームです。サービスログを調べることで、問題をトラブルシューティングすることができます。Kibana の詳細については、https://www.elastic.co/products/kibana を参照してください。

    • [Actions]:サービスを再起動するために使用できるオプション。一部の内部サービスおよびシステム固有のサービスでは、[Actions] オプションが無効になっています。

  • [High Availability]:VMware vSphere によって提供されるため、HA のステータスは Catalyst Center on ESXi では使用できません。詳細については、ハイ アベイラビリティを参照してください。

  • [Cluster Tools]:次のツールにアクセスできます。

    • [Monitoring]:オープンソースメトリック分析および可視化スイートである Grafana を使用して、Catalyst Center コンポーネントの複数のダッシュボードにアクセスします。[Monitoring] ツールを使用して、メモリおよび CPU 使用率などの主要な Catalyst Center メトリックを確認および分析します。Grafana の詳細については、https://grafana.com/ を参照してください。

    • [Log Explorer]:Kibana を使用して Catalyst Center のアクティビティログとシステムログにアクセスします。Kibana は Elasticsearch と連動するように設計されたオープンソースの分析および可視化を実行するプラットフォームです。[Log Explorer] ツールを使用して、詳細なアクティビティログおよびシステムログを確認します。Kibana の左側にあるナビゲーションウィンドウで、[Dashboard] をクリックします。次に、[System Overview] をクリックしてすべてのシステムログを表示します。Kibana の詳細については、https://www.elastic.co/guide/en/kibana/current/index.htmlを参照してください。Elasticsearch の詳細については、「https://www.elastic.co/guide/index.html」を参照してください。

      (注)  


      デフォルトでは、Catalyst Center のロギングはすべて有効です。

    [System 360] ウィンドウには、[Hosts]、[High Availability]、および [Cluster Tools] タイルが表示されます。

システム管理

  • [Software Management]:インストールされているバージョンのステータスとシステムアップデートに関する情報が表示されます。[View] リンクをクリックすると、更新の詳細が表示されます。ダッシュレットは、エアギャップモードが有効になると通知します。

    (注)  


    更新には、その横にカラーバッジが付きます。緑色のバッジは、更新または更新に関連するアクションが正常に完了したことを示します。オレンジ色のバッジは、使用可能な更新があることを示します。

  • [Backup & Restore]:最新のバックアップのステータスが表示されます。[View] リンクをクリックすると、すべてのバックアップの詳細が表示されます。

    さらに、次のスケジュールバックアップのステータスも表示されます(またはスケジュールされているバックアップがないことを示します)。エアギャップモードが有効になっている場合、バックアップ設定は見つかりません。

    (注)  


    バックアップには、その横にカラーバッジが付きます。緑色のバッジは、バックアップが正常に完了したことをタイムスタンプとともに示します。オレンジ色のバッジは、次のバックアップがまだスケジュールされていないことを示します。

[System] メニューでは、[Software Management] と [Backup and Restore] が強調表示されています。

デバッグログの設定

サービスの問題のトラブルシューティングに役立てるために、Catalyst Center サービスのログレベルを変更できます。

ログレベルによって、ログファイルでキャプチャされるデータ量が違います。各ログレベルは累積的です。つまり、各レベルには、指定されたレベル以上のレベルで生成されたデータがあれば、すべて含まれます。たとえば、ログ レベルを [Info] に設定すると、[Warn] および [Error] ログもキャプチャされます。より多くのデータをキャプチャして、問題のトラブルシューティングに役立つようにログレベルを調整することをお勧めします。たとえば、ログレベルを調整することで、より多くのデータをキャプチャし、根本原因分析または RCA サポートファイルで確認できるようになります。

サービスのデフォルトのログレベルには情報提供([Info])が含まれています。情報提供からのログレベルを、さまざまなログレベル([Debug] または [Trace])に変更して、より詳細な情報をキャプチャできます。


注意    


開示される可能性がある情報のタイプによっては、[Debug] レベル以上で収集されたログでアクセスを制限する必要があります。


(注)  


ログファイルが作成されると Catalyst Center ホストの一元的な場所に保存され、GUI で表示されます。この場所から、Catalyst Center は、GUI([System] > [System 360] > [Log Explorer])でログを照会して表示できます。ログは、過去 2 日間のクエリにのみ使用できます。2 日以上経過したログは、この場所から自動的に消去されます。


始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。

手順


ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[System] > [Settings] > [System Configuration] > [Debugging Logs] の順に選択します。

[System Configuration] ドロップダウンメニューにデバッグログのオプションが表示されます。

[Debugging Logs] ウィンドウが表示されます。

ステップ 2

[Service] ドロップダウンリストからサービスを選択し、そのログレベルを調節します。

[Service] ドロップダウンリストには、現在 Catalyst Center に設定され、実行中のサービスが表示されます。

ステップ 3

[Logger Name] を入力します。

これは、ロギングフレームワークにメッセージを出力するソフトウェアコンポーネントを制御するために追加された高度な機能です。この機能を使用する際は、十分注意してください。この機能を誤用すると、テクニカルサポートのために必要な情報が失われる可能性があります。ログメッセージは、ここで指定されたロガー(パッケージ)に対してのみ書き込まれます。デフォルトでは、ロガー名には com.cisco で始まるパッケージが含まれています。追加のパッケージ名はカンマ区切り値として入力できます。明示的に指示されていない限り、デフォルト値は削除しないでください。* を使用すると、すべてのパッケージがログに記録されます。

ステップ 4

[Logging Level] ドロップダウンリストで、サービスの新しいログレベルを選択します。

Catalyst Center では次のログレベルがサポートされています(詳細は以下、降順)。

  • [Trace]:トレースメッセージ

  • [Debug]:デバッグメッセージ

  • [Info]:正常だが重要な状態メッセージ

  • [Warn]:警告状態メッセージ

  • [Error]:エラー状態メッセージ

ステップ 5

[Time Out] フィールドで、ログレベルの期間を選択します。

ログレベルの期間を 15 分単位で設定します(~無制限)。期間を無制限に指定する場合、トラブルシューティング作業が完了するたびに、デフォルトのログレベルをリセットする必要があります。
[Debugging Logs] ウィンドウには、[Service]、[Logger name]、[Logging Level]、および [Time Out] の各フィールドが表示されます。

ステップ 6

選択内容を確認し、[Save] をクリックします。


監査ログの表示

監査ログは、Catalyst Centerで実行されているさまざまなアプリケーションに関する情報を取得します。さらに、監査ログは、デバイス Public Key Infrastructure(PKI)通知についての情報も取得します。これらの監査ログの情報は、アプリケーションまたはデバイス CA 証明書に関連する問題(ある場合)のトラブルシューティングを支援するために使用できます。

監査ログは、発生したシステムイベント、発生した場所、開始したユーザーを記録するシステムでもあります。監査ログを使用すると、監査用の別のログ ファイルにシステムの設定変更が記録されます。

手順


ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[Activities] > [Audit Logs] の順に選択します。

[Audit Logs] ウィンドウが開きます。このウィンドウで、ネットワーク内の現在のポリシーに関するログを表示できます。これらのポリシーは、Catalyst Center にインストールされているアプリケーションによってネットワークデバイスに適用されます。
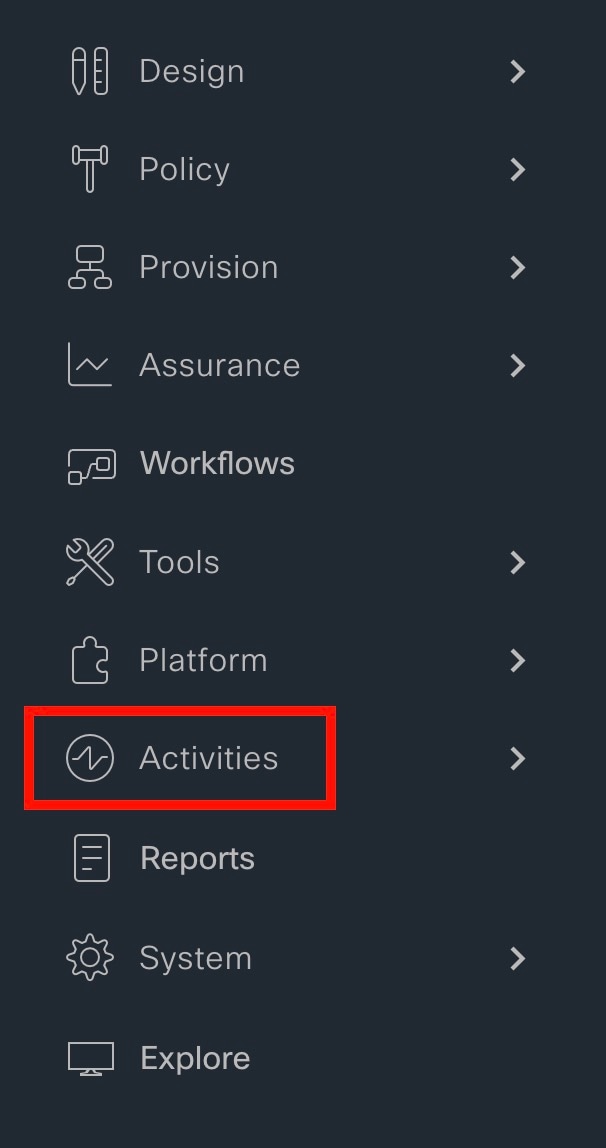
[Audit Logs] ウィンドウには、各項目の詳細(時間、説明、カテゴリ、重大度、およびユーザー)が表示されます。

ステップ 2

タイムラインスライダをクリックして、ウィンドウに表示するデータの時間範囲を次のとおり指定します。

  1. [Time Range] 領域で、[Last 2 Weeks]、[Last 7 Days]、[Last 24 Hours]、または [Last 3 Hours] の時間範囲を選択します。

  2. カスタム範囲を指定するには、[By date] をクリックし、開始日時と終了日時を指定します。

  3. [Apply] をクリックします。

ステップ 3

対応する子監査ログを表示するには、監査ログの横にある矢印をクリックします。

各監査ログは、いくつかの子監査ログの親になることができます。矢印をクリックすると、一連の追加の子監査ログを表示できます。

(注)  


監査ログは、Catalyst Center によって実行されたタスクに関するデータをキャプチャします。子監査ログは、Catalyst Center によって実行されたタスクのサブタスクです。

ステップ 4

(任意)左側のペインに表示された監査ログのリストで特定の監査ログメッセージをクリックします。右側のペインで[Event ID] > [Copy Event ID to Clipboard]をクリックします。コピーされた ID を API で使用すると、イベント ID に基づく監査ログメッセージを取得できます。

監査ログの右側のペインに各ポリシーの [Description][User][Interface][Destination] が表示されます。

(注)  


監査ログには、ペイロード情報を含む POST、DELETE、PUT などのノースバウンド操作の詳細と、デバイスにプッシュされた設定などのサウスバウンド操作の詳細が表示されます。Cisco DevNet の API の詳細については、『Catalyst Center Platform Intent APIs』[英語] を参照してください。

ステップ 5

(任意)[Filter] をクリックして、[User ID]、[Log ID]、または [Description] でログをフィルタリングします。

ステップ 6

鉛筆アイコンをクリックして監査ログイベントを登録します。

syslog サーバーのリストが表示されます。

ステップ 7

接続する syslog サーバーのチェックボックスをオンにし、[Save] をクリックします。

(注)  


監査ログイベントの登録を解除するには、syslog サーバーのチェックボックスをオフにして [Save] をクリックします。

ステップ 8

右側のペインで、[Search] フィールドを使用して、ログメッセージ内の特定のテキストを検索します。

ステップ 9

左上隅にあるメニューアイコンをクリックして次を選択します:[Activities] > [Tasks] で、OS の更新やデバイスの交換などの予定、進行中、完了および失敗したタスクと、既存、レビュー保留、および失敗した操作項目を確認します。


Syslog サーバーへの監査ログのエクスポート

セキュリティに関する推奨事項:より安全で簡単なログモニタリングのために、監査ログを Catalyst Center からネットワーク内のリモート syslog サーバーにエクスポートすることを推奨します。

複数の syslog サーバーに接続することで、監査ログを Catalyst Center から複数の syslog サーバーにエクスポートできます。

始める前に

[System] > [Settings] > [External Services] > [Destinations] > [Syslog] 領域で syslog サーバーを設定します。

手順


ステップ 1

左上隅にあるメニューアイコンをクリックして次を選択します:[Activities] > [Audit Logs] の順に選択します。

ステップ 2

ウィンドウの上部にある鉛筆アイコンをクリックします。

ステップ 3

接続する syslog サーバーを選択し、[Save] をクリックします。

ステップ 4

(任意) syslog サーバーから切断するには、選択を解除して [Save] をクリックします。


API を使用した Syslog サーバーでの監査ログの表示

Catalyst Center プラットフォーム では、API を使用して Syslog サーバーの監査ログを表示できます。[Developer Toolkit] の [Create Syslog Event Subscription] API を使用して、監査ログイベントの syslog サブスクリプションを作成できます。

監査ログイベントが発生するたびに、Syslog サーバーで監査ログイベントがリストされます。

プロキシの設定

Catalyst Center on ESXi と管理しているネットワークデバイスとの間の仲介として設定されているプロキシサーバーがある場合は、プロキシサーバーへのアクセスを設定する必要があります。


(注)  


Catalyst Center on ESXi は、Windows New Technology LAN Manager(NTLM)認証を使用するプロキシサーバーをサポートしていません。

始める前に

SUPER-ADMIN-ROLE 権限を持つユーザのみがこの手順を実行することができます。詳細については、Cisco Catalyst Center on ESXi Administrator Guideの「ユーザーロールについて」を参照してください。

手順


ステップ 1

[System] > [Settings] > [System Configuration] 左上隅にあるメニューアイコンをクリックして次を選択します:

ステップ 2

[System Configuration] ドロップダウンリストから、[Proxy] > [Outgoing Proxy]を選択します。

ステップ 3

プロキシ サーバーの URL アドレスを入力します。

ステップ 4

プロキシサーバーのポート番号を入力します。

(注)  

 
  • HTTP の場合、ポート番号は通常 80 です。

  • ポート番号の範囲は 0 ~ 65535 です。

ステップ 5

(オプション)プロキシサーバーが認証を必要とする場合、[Update] をクリックして、プロキシサーバーにアクセスするためのユーザー名とパスワードを入力します。

ステップ 6

[Validate Settings] チェックボックスをオンにし、適用時に Catalyst Center on ESXi でプロキシ構成時の設定が検証されるようにします。

ステップ 7

選択内容を確認し、[Save] をクリックします。

選択内容をキャンセルするには、[Reset] をクリックします。既存のプロキシ設定を削除するには、[Delete] をクリックします。

プロキシを設定した後、[Proxy] ウィンドウに設定を表示できます。

重要


Catalyst Center on ESXi サービスがプロキシサーバーの設定で更新されるまでに最大 5 分かかることがあります。


制限付きシェルについて

セキュリティを強化するため、ルートシェルへのアクセスは無効になっています。Shell コマンドへのアクセスが制限されることで、ユーザーは基礎となるオペレーティングシステムとファイルシステムにアクセスできなくなるため、運用上のリスクが軽減されます。

セキュリティ上の理由から、Shell コマンドへのアクセスが制限されています。ただし、root shell に一時的にアクセスしたい場合は、Cisco TAC にお問い合わせください。

必要に応じて、次の限定されたリストのコマンドを使用できます。

表 7. 制限付きシェルコマンド

コマンド

説明

cat

制限付きモードでファイルを連結して出力します。

clear

端末画面をクリアします。

date

指定されたフォーマットで現在の時刻を表示するか、システム日付を設定します。

debug

コンソールデバッグログを有効にします。

df

ファイルシステム情報。

dmesg

カーネルリングバッファを出力または制御します。

du

ディレクトリにおける一連のファイルのディスク使用状況の概要を再帰的に表示します。

free

メモリの使用状況の概要。

history

シェルコマンド履歴を有効にします。

htop

Interactive Process Viewer。

ip

ルーティングを出力します。

ネットワークデバイス

インターフェイスとトンネル。

kubectl

制限付きで Kubernetes クラスタを操作します。

last

最後にログインしたユーザーのリストを表示します。

ls

maglev ホームに chroot された制限付きファイルシステムビュー。

lscpu

CPU アーキテクチャに関する情報を出力します。

magctl

Maglev の展開を管理するためのツール。

maglev-config

Maglev の展開を設定するためのツール。

manufacture_check

製造チェックを実行するツール。

netstat

ネットワーク情報を出力します。

nslookup

インターネット ネーム サーバーをインタラクティブに照会します。

ntpq

標準 NTP クエリプログラム。

ping

ICMP ECHO_REQUEST をネットワークホストに送信します。

ps

システム内のアクティブなプロセスのステータスを確認します。

rca

根本原因分析収集ユーティリティ。

reboot

マシンをリブートします。

rm

制限付きモードでファイルを削除します。

route

IP ルーティングテーブルを出力します。

runonce

runonce スクリプトを実行します。

scp

制限付きセキュアコピー。

sftp

安全なファイル転送。

shutdown

マシンをシャットダウンします。

ssh

OpenSSH SSH クライアント。

tail

各ファイルの最後の 10 行を標準出力先に出力します。

top

システムプロセスのソートされたリストを表示します。

traceroute

ネットワークホストへのルートパケットトレースを出力します。

uname

システム情報を出力します。

uptime

システムの稼働時間を通知します。

vi

テキストエディタ。

w

ログオンしているユーザーとそのユーザーの操作を表示します。

用語集

用語

定義

Cisco ISE

Cisco Identity Services Engine

DR

ディザスタ リカバリ

HA

ハイ アベイラビリティ

VA

仮想アプライアンス

フィードバックとディスカッション

シスコのガイドに関するご意見やご提案がある場合は、シスココミュニティのディスカッションにご参加ください。