Cisco Catalyst Center 第 2 世代アプライアンス設置ガイド、リリース 3.1.x

PDF

Cisco Catalyst Center 第 2 世代アプライアンス設置ガイド、リリース 3.1.x

Maglev ウィザードを使用したプライマリノードの設定

Want to summarize with AI?

Log in

Maglev 構成ウィザードを使用して、クラスタ内の最初のアプライアンスを設定できます。


最初にインストールされたアプライアンスをプライマリノードとして設定するには、次の手順を実行します。最初のアプライアンスは、スタンドアロンとして運用するか、またはクラスタの一部として運用するかにかかわらず、常にプライマリノードとして設定する必要があります。

すでにプライマリノードがある既存のクラスタのセカンダリノードとしてインストールされたアプライアンスを設定する場合には、代わりにMaglev ウィザードを使用したセカンダリノードの設定に記載されている手順を実行します。

  • この手順の実行中に入力するすべての IP アドレスが有効な IPv4 ネットマスクを持つ有効な IPv4 アドレスであることを確認してください。また、アドレスと対応するサブネットが重複していないことを確認してください。重複している場合、サービスの通信の問題が発生する可能性があります。

  • 3 ノードクラスタでアプライアンスを設定する前に、それらのアプライアンスからログアウトしていることを確認します。ログアウトしていない場合、クラスタのアプライアンスを設定し、Catalyst Center に初めてログインした後に、(ネットワークのデバイスを検出してテレメトリを有効にするために完了する)クイック スタート ワークフローが開始されません。

始める前に

次のことを確認します。

  • 「必要な IP アドレスとサブネット」と「必要な設定情報」で指定されているすべての情報が収集されたこと。

  • 「アプライアンスのインストールワークフロー」の説明に従って、最初のアプライアンスがインストールされたこと。

  • 「Cisco Integrated Management Controller に対するブラウザアクセスの有効化」の説明に従って、プライマリノードで Cisco IMC に対するブラウザのアクセス権が設定されたこと。

  • 「事前設定チェックの実行」の説明に従って、プライマリ ノード アプライアンスのポートとそれらのポートによって使用されるスイッチが適切に設定されていること。

  • 互換性のあるブラウザを使用していることを確認済みであること。互換性のあるブラウザの一覧については、インストールしている Catalyst Center のリリースに対応するリリースノートドキュメントを参照してください。

  • 次の手順で指定するデフォルトゲートウェイおよび DNS サーバと Catalyst Center の間のファイアウォールで ICMP が許容されること。Maglev 設定ウィザードでは ping を使用して、ユーザが指定したゲートウェイおよび DNS サーバを確認します。ファイアウォールが配置されており、そのファイアウォールで ICMP が許容されていない場合、この ping がブロックされる可能性があります。ブロックされた場合、ウィザードを完了できません。

手順

1.

お使いのブラウザで、実行した cisco imc GUI 設定で設定した Cisco IMC の IP アドレスをポイントし、cisco imc ユーザーとして Cisco IMC GUI にログインします(「 Cisco Integrated Management Controller に対するブラウザアクセスの有効化」を参照)。

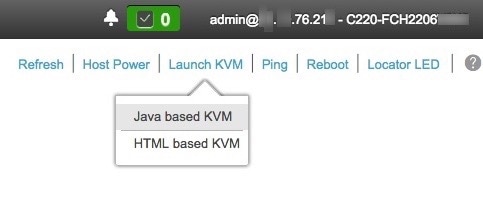
ログインが成功すると、次に示すように、アプライアンスに [Cisco Integrated Management Controller Chassis Summary] ウィンドウが、ウィンドウ上部のハイパーリンクメニューとともに表示されます。
2.

ハイパーリンクメニューで [Launch KVM] を選択してから [Java-based KVM] または [HTML-based KVM] を選択します。[Java-based KVM] を選択した場合、KVM コンソールを独自のウィンドウで表示するために、ブラウザまたはファイルマネージャから Java スタートアップファイルを起動する必要があります。[HTML-basedKVM] を選択すると、KVM コンソールが別のウィンドウまたはタブで自動的に起動します。

選択した KVM のタイプに関係なく、KVM コンソールを使用して、設定の進行状況をモニタし、Maglev 構成ウィザードのプロンプトに応答します。

3.

KVM が表示されたら、次のいずれかを選択してアプライアンスをリブートします。

  • メインの Cisco IMC GUI ブラウザウィンドウで、[Host Power] > [Power Cycle] を選択し、KVM コンソールに切り替えて続行します。

  • KVM コンソールで、[Power] > [Power Cycle System (cold boot)] を選択します。

アプライアンスをリブートするかどうかの確認を求められたら、[OK] をクリックします。

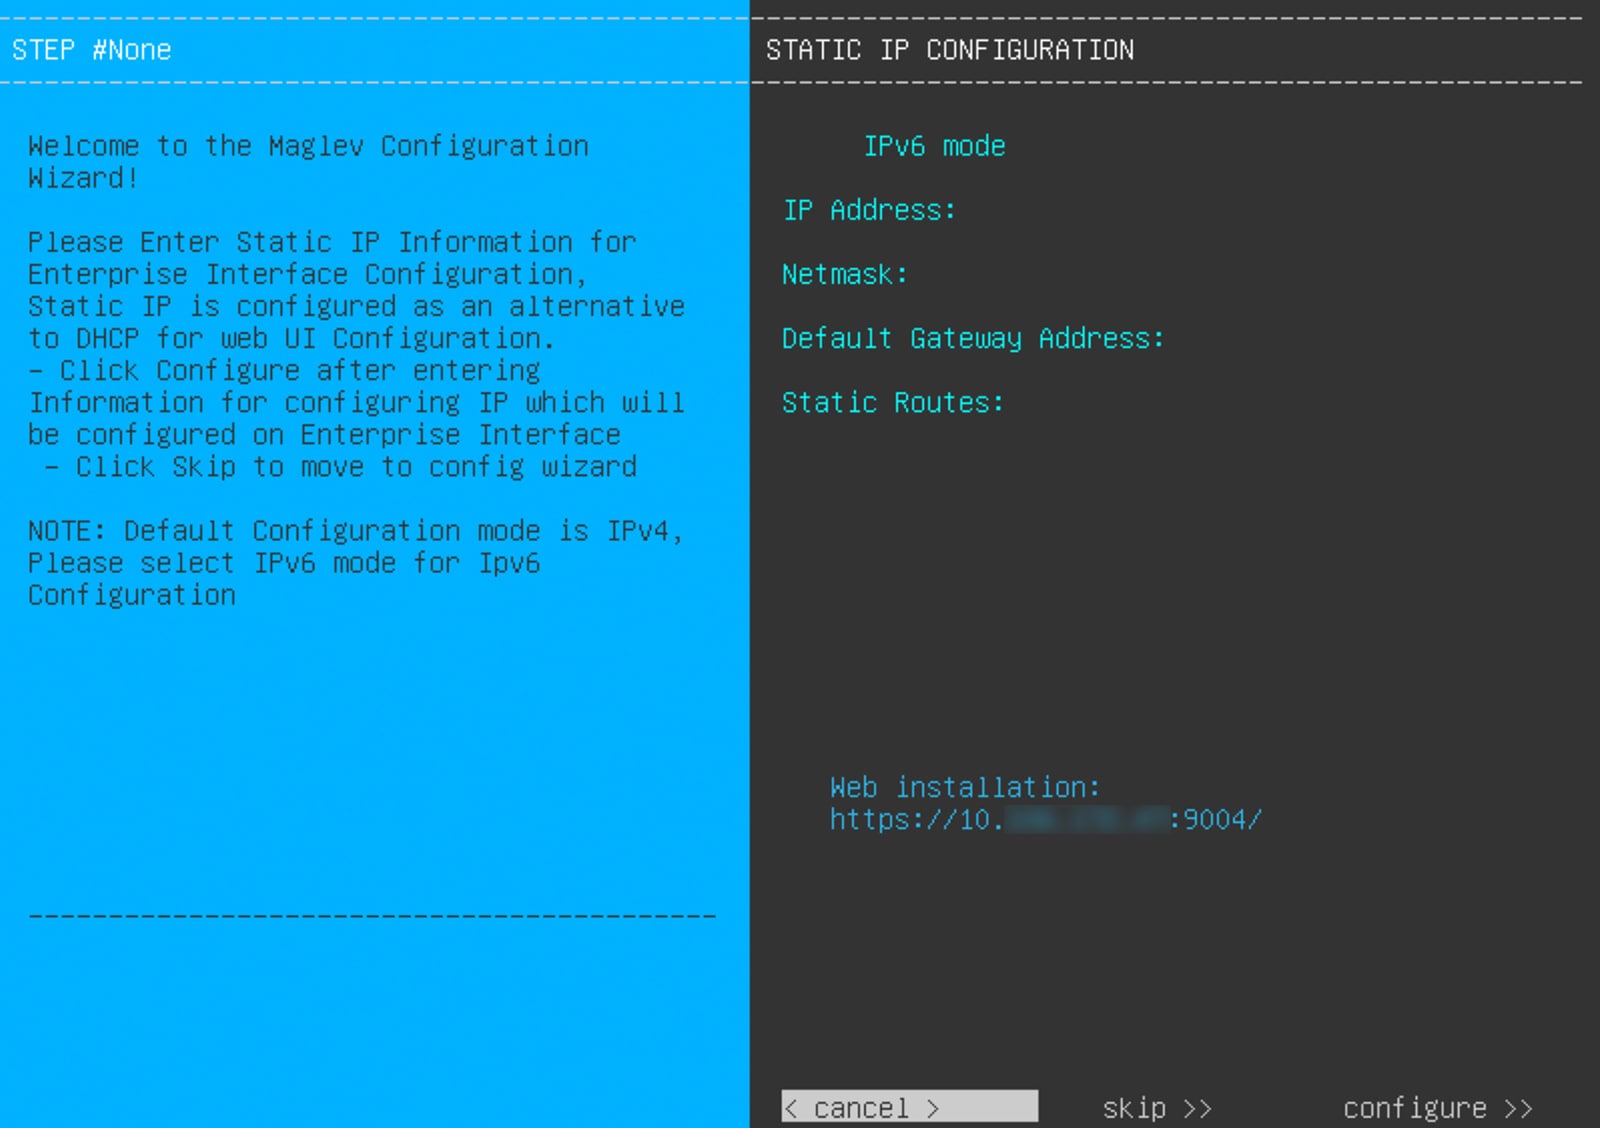
リブートメッセージが表示された後、KVM コンソールに [Static IP Configuration] 画面が表示されます。
4.

[Skip] をクリックします。

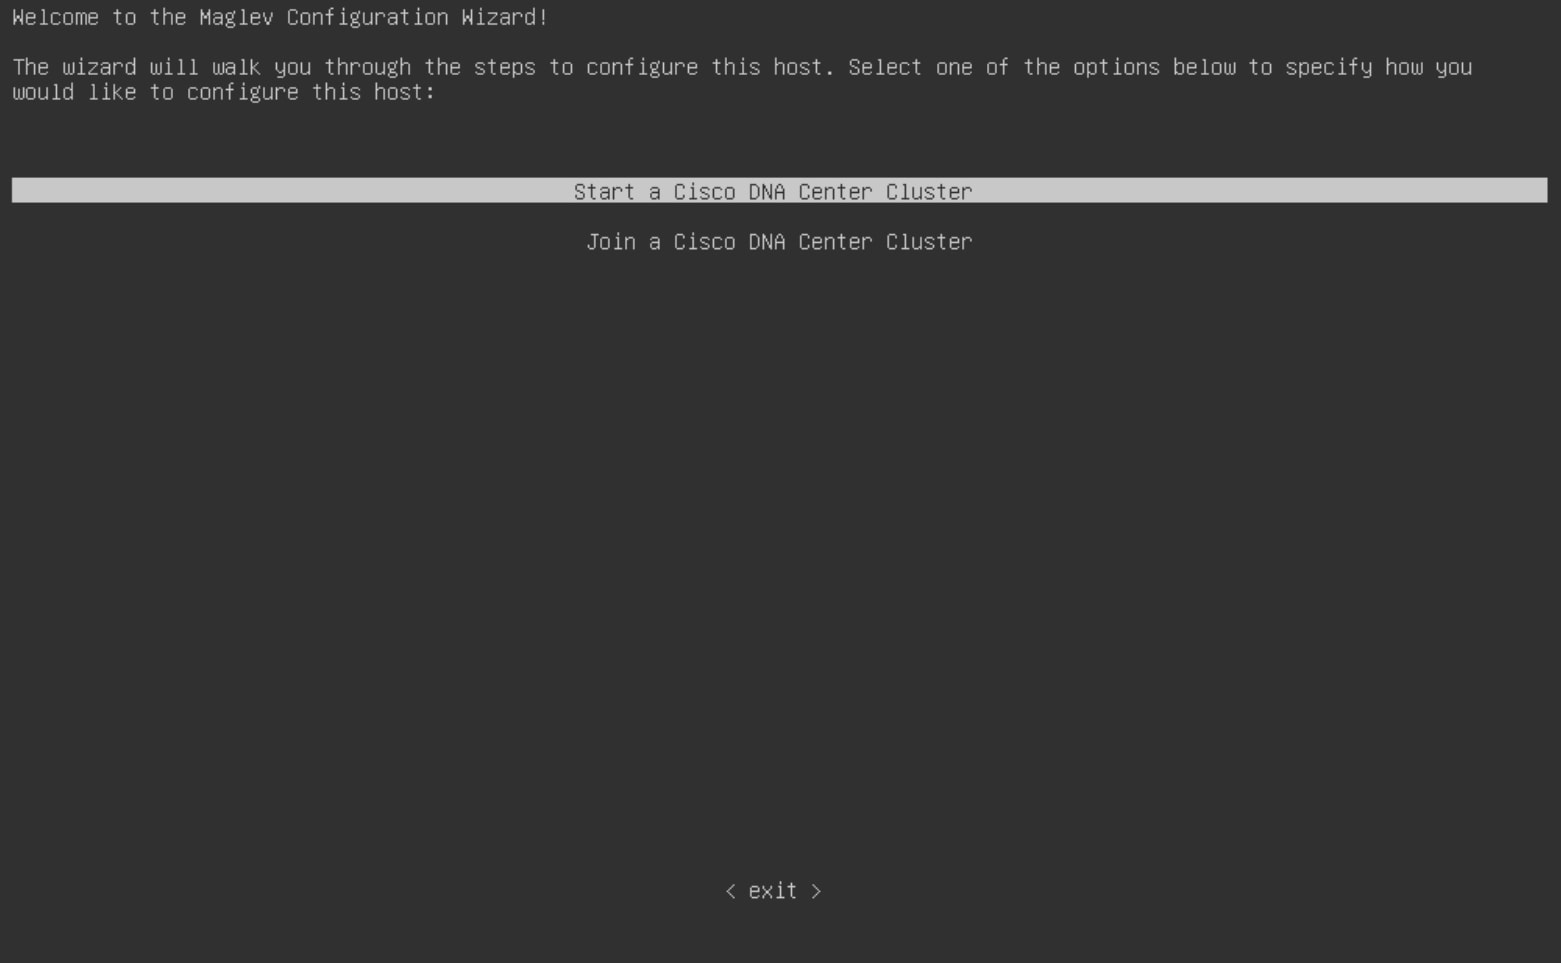
KVM コンソールに Maglev 構成ウィザードのウェルカム画面が表示されます。
Note

DHCP サーバーによってアプライアンスのエンタープライズ インターフェイスに割り当てられた IP アドレス、サブネットマスク、およびデフォルトゲートウェイを使用せずに、ブラウザベースのウィザードのいずれかを使用してアプライアンスを構成するユーザーのみ、この画面を完了する必要があります。

5.

プライマリノードの設定を開始するには、[Start a Catalyst Center Cluster] を選択します。

画面が更新されます。

6.

次のいずれかのオプションを選択します。

  • [Start using DNAC pre manufactured cluster]:デフォルトの設定でアプライアンスを設定するには、このオプションを選択します。

    • クラスタ内インターフェイスの IP アドレス:169.254.6.66

    • クラスタ内インターフェイスのサブネットマスク:255.255.255.128

    • コンテナサブネット:169.254.32.0/20

    • クラスタサブネット:169.254.48.0/20

    • IPv4 アドレス指定

    • 管理スーパーユーザーのパスワード:P@ssword9

    これらの設定はいずれも変更できないため、使用する場合にのみこのオプションを選択します。

    このオプションは、新しい Catalyst Center アプライアンスを設定する場合にのみ使用できます。アプライアンスのイメージを再作成する場合、[Start configuration of DNAC in advanced mode] オプションを選択してウィザードの操作を続行します。

  • [Start configuration of DNAC in advanced mode]:前述の箇条書きにリストされている 1 つ以上のデフォルト設定を使用しないアプライアンスを設定するには、このオプションを選択します。アプライアンスで IPv6 アドレッシングを使用する場合も、このオプションを選択します。

画面が更新されます。

7.

次の手順を実行し、[next>>] をクリックして続行します。

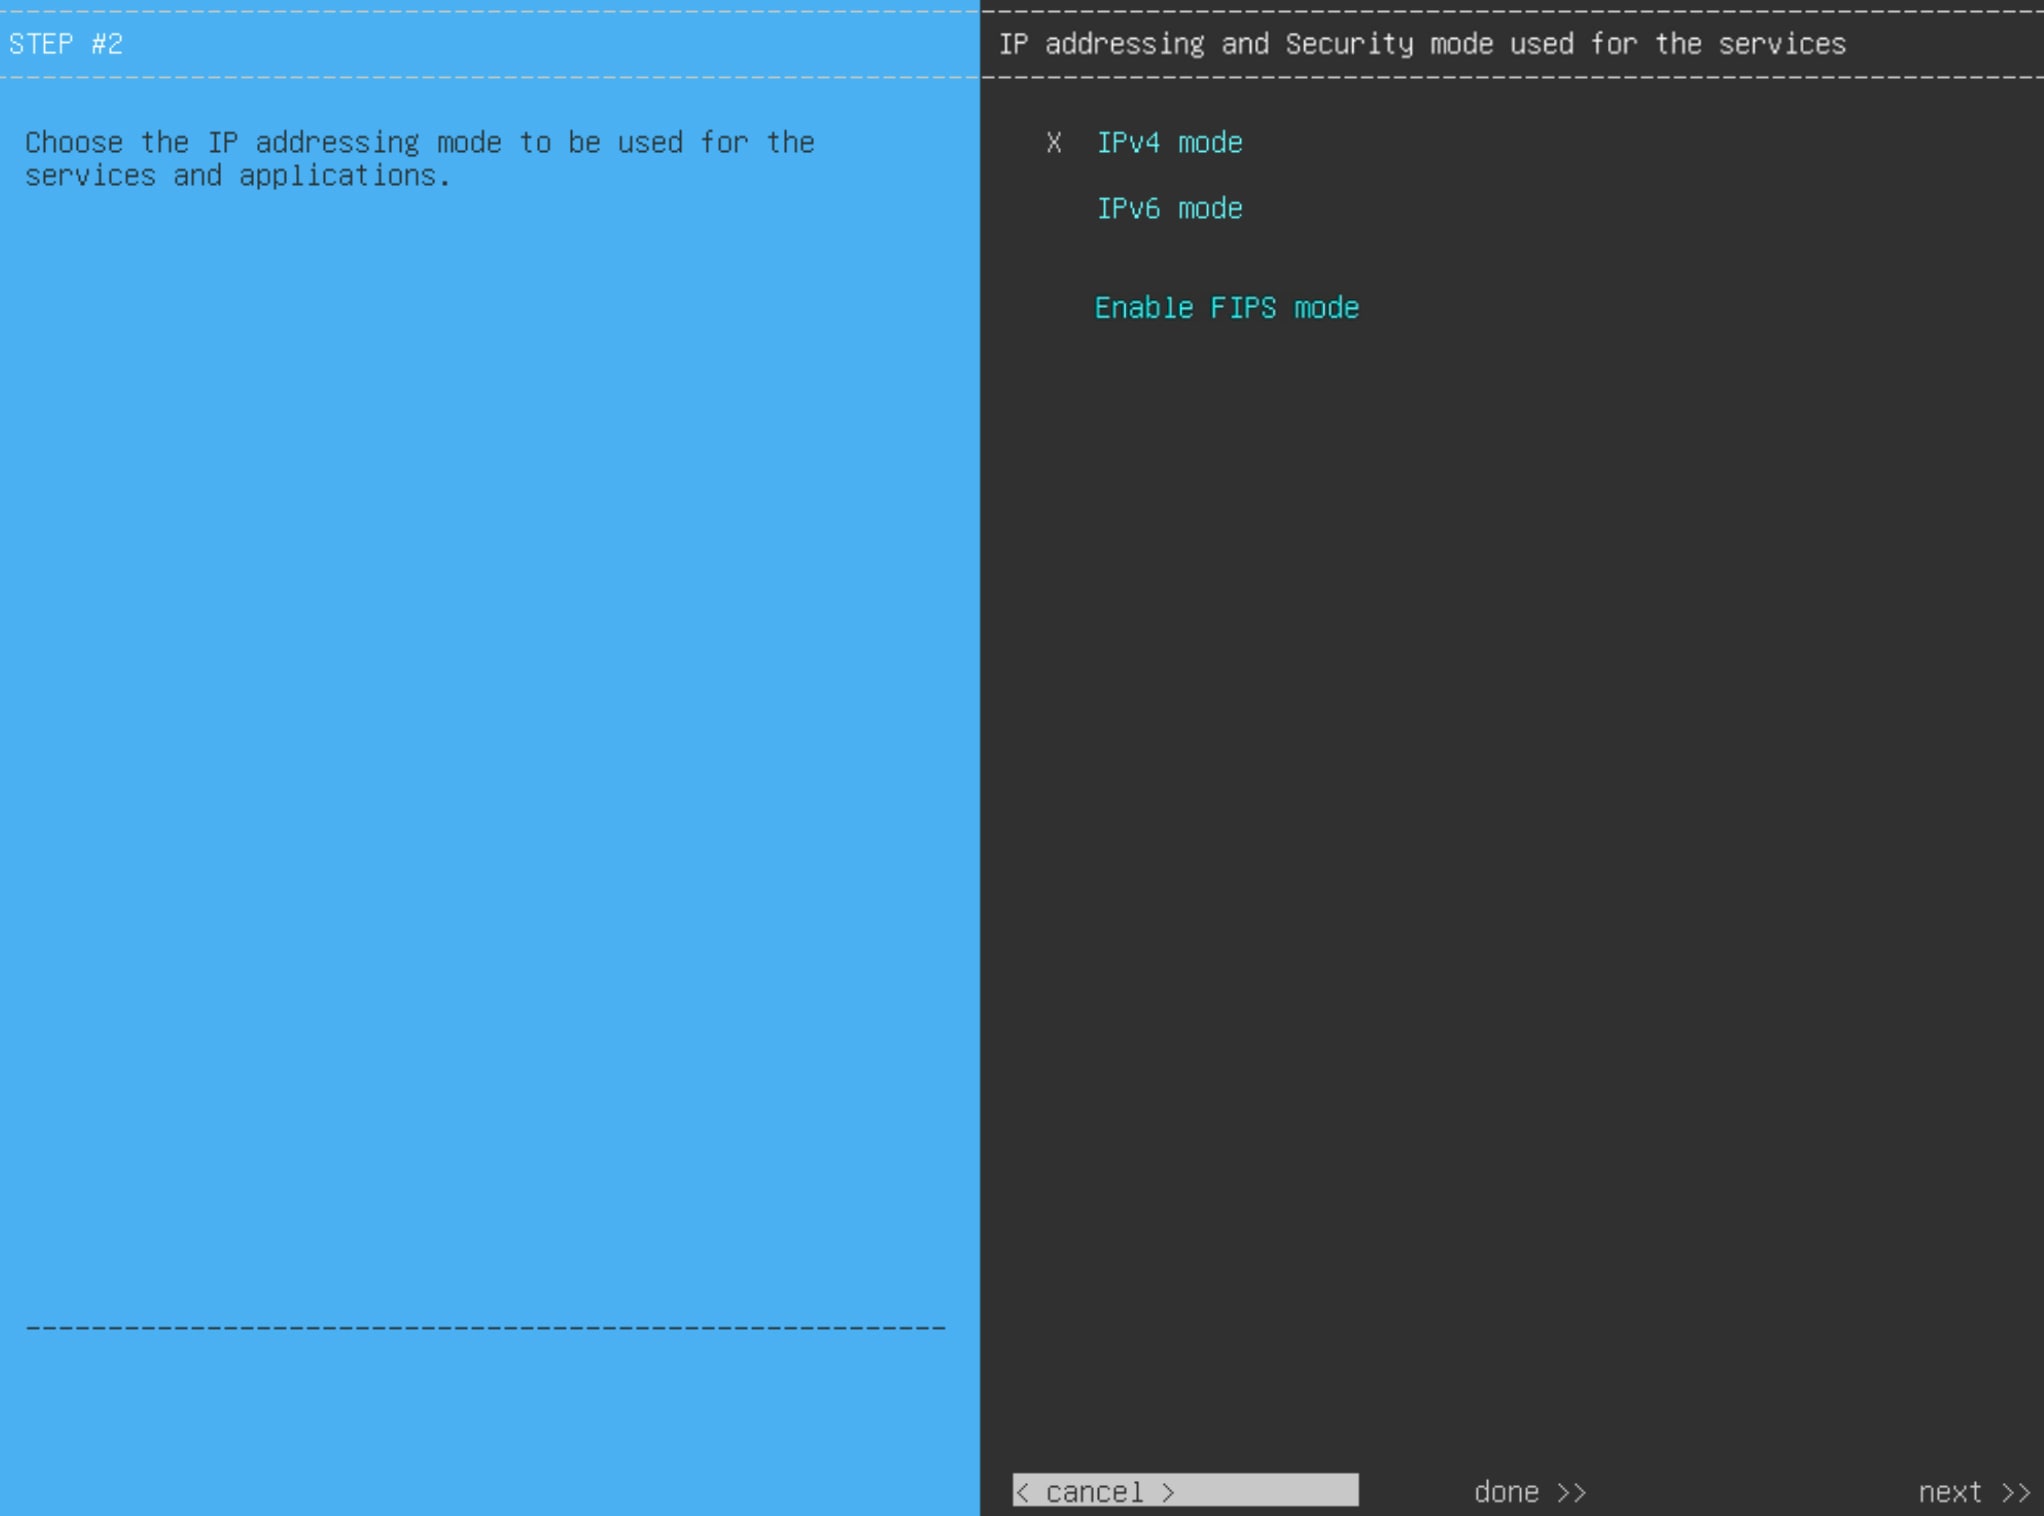
  1. Catalyst Center アプライアンスで実行されているアプリケーションとサービスが IPv4 または IPv6 アドレッシングを使用するかどうかを指定します。

  2. (任意) Catalyst Center アプライアンスで FIPS モードを有効にするには、[Enable FIPS Mode] チェックボックスをオンにします。

    アプライアンスで FIPS モードを有効にする際の注意事項については、FIPS モードのサポートを参照してください。

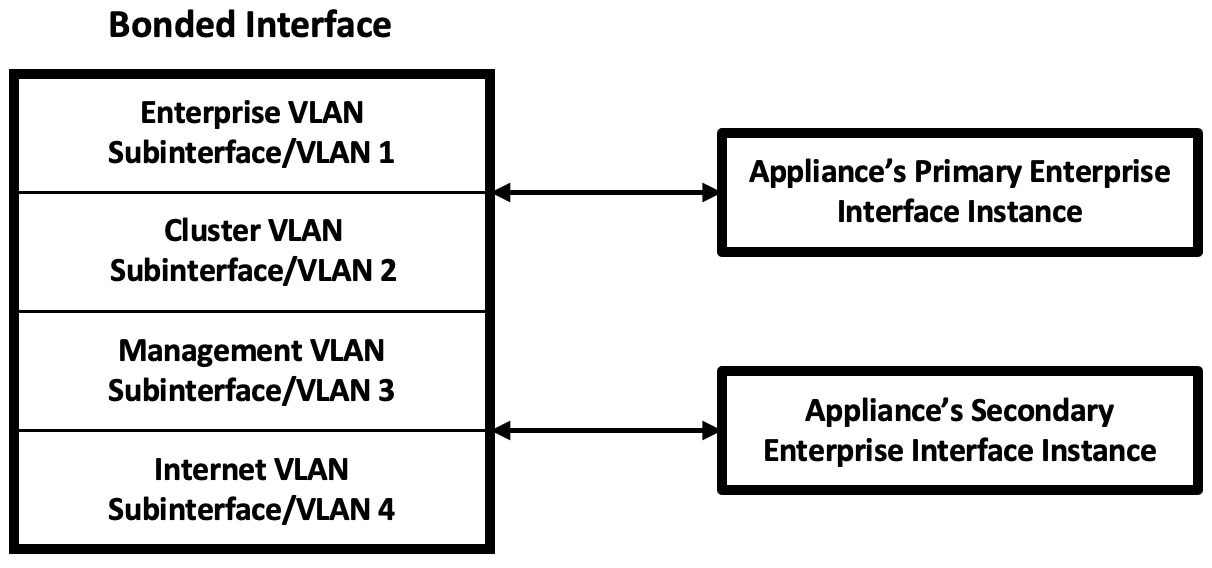
次のウィザード画面では、[VLAN mode] 機能を有効にできます。このモードが有効になると、アプライアンスのエンタープライズ インターフェイスのプライマリインスタンスとセカンダリインスタンスの両方を使用してネットワークに接続する、単一の結合インターフェイスが作成されます。この機能は一般的に使用されないため、Catalyst Center 展開で必要であることがわかっている場合にのみ有効にしてください。

  • この場合は、次の手順を実行します。

  • それ以外の場合は、次のウィザード画面で何も選択せずに [next>>] をクリックします。このガイドで前述した NIC ボンディング機能は、ウィザードの [Enterprise] および [Intracluster] インターフェイス構成画面で有効にできます。

8.

(オプション)次の手順を実行して、アプライアンスのレイヤ 2 ポートチャネルモード(VLAN タグ付き)を有効にします。選択したら、[next>>] をクリックして続行します。
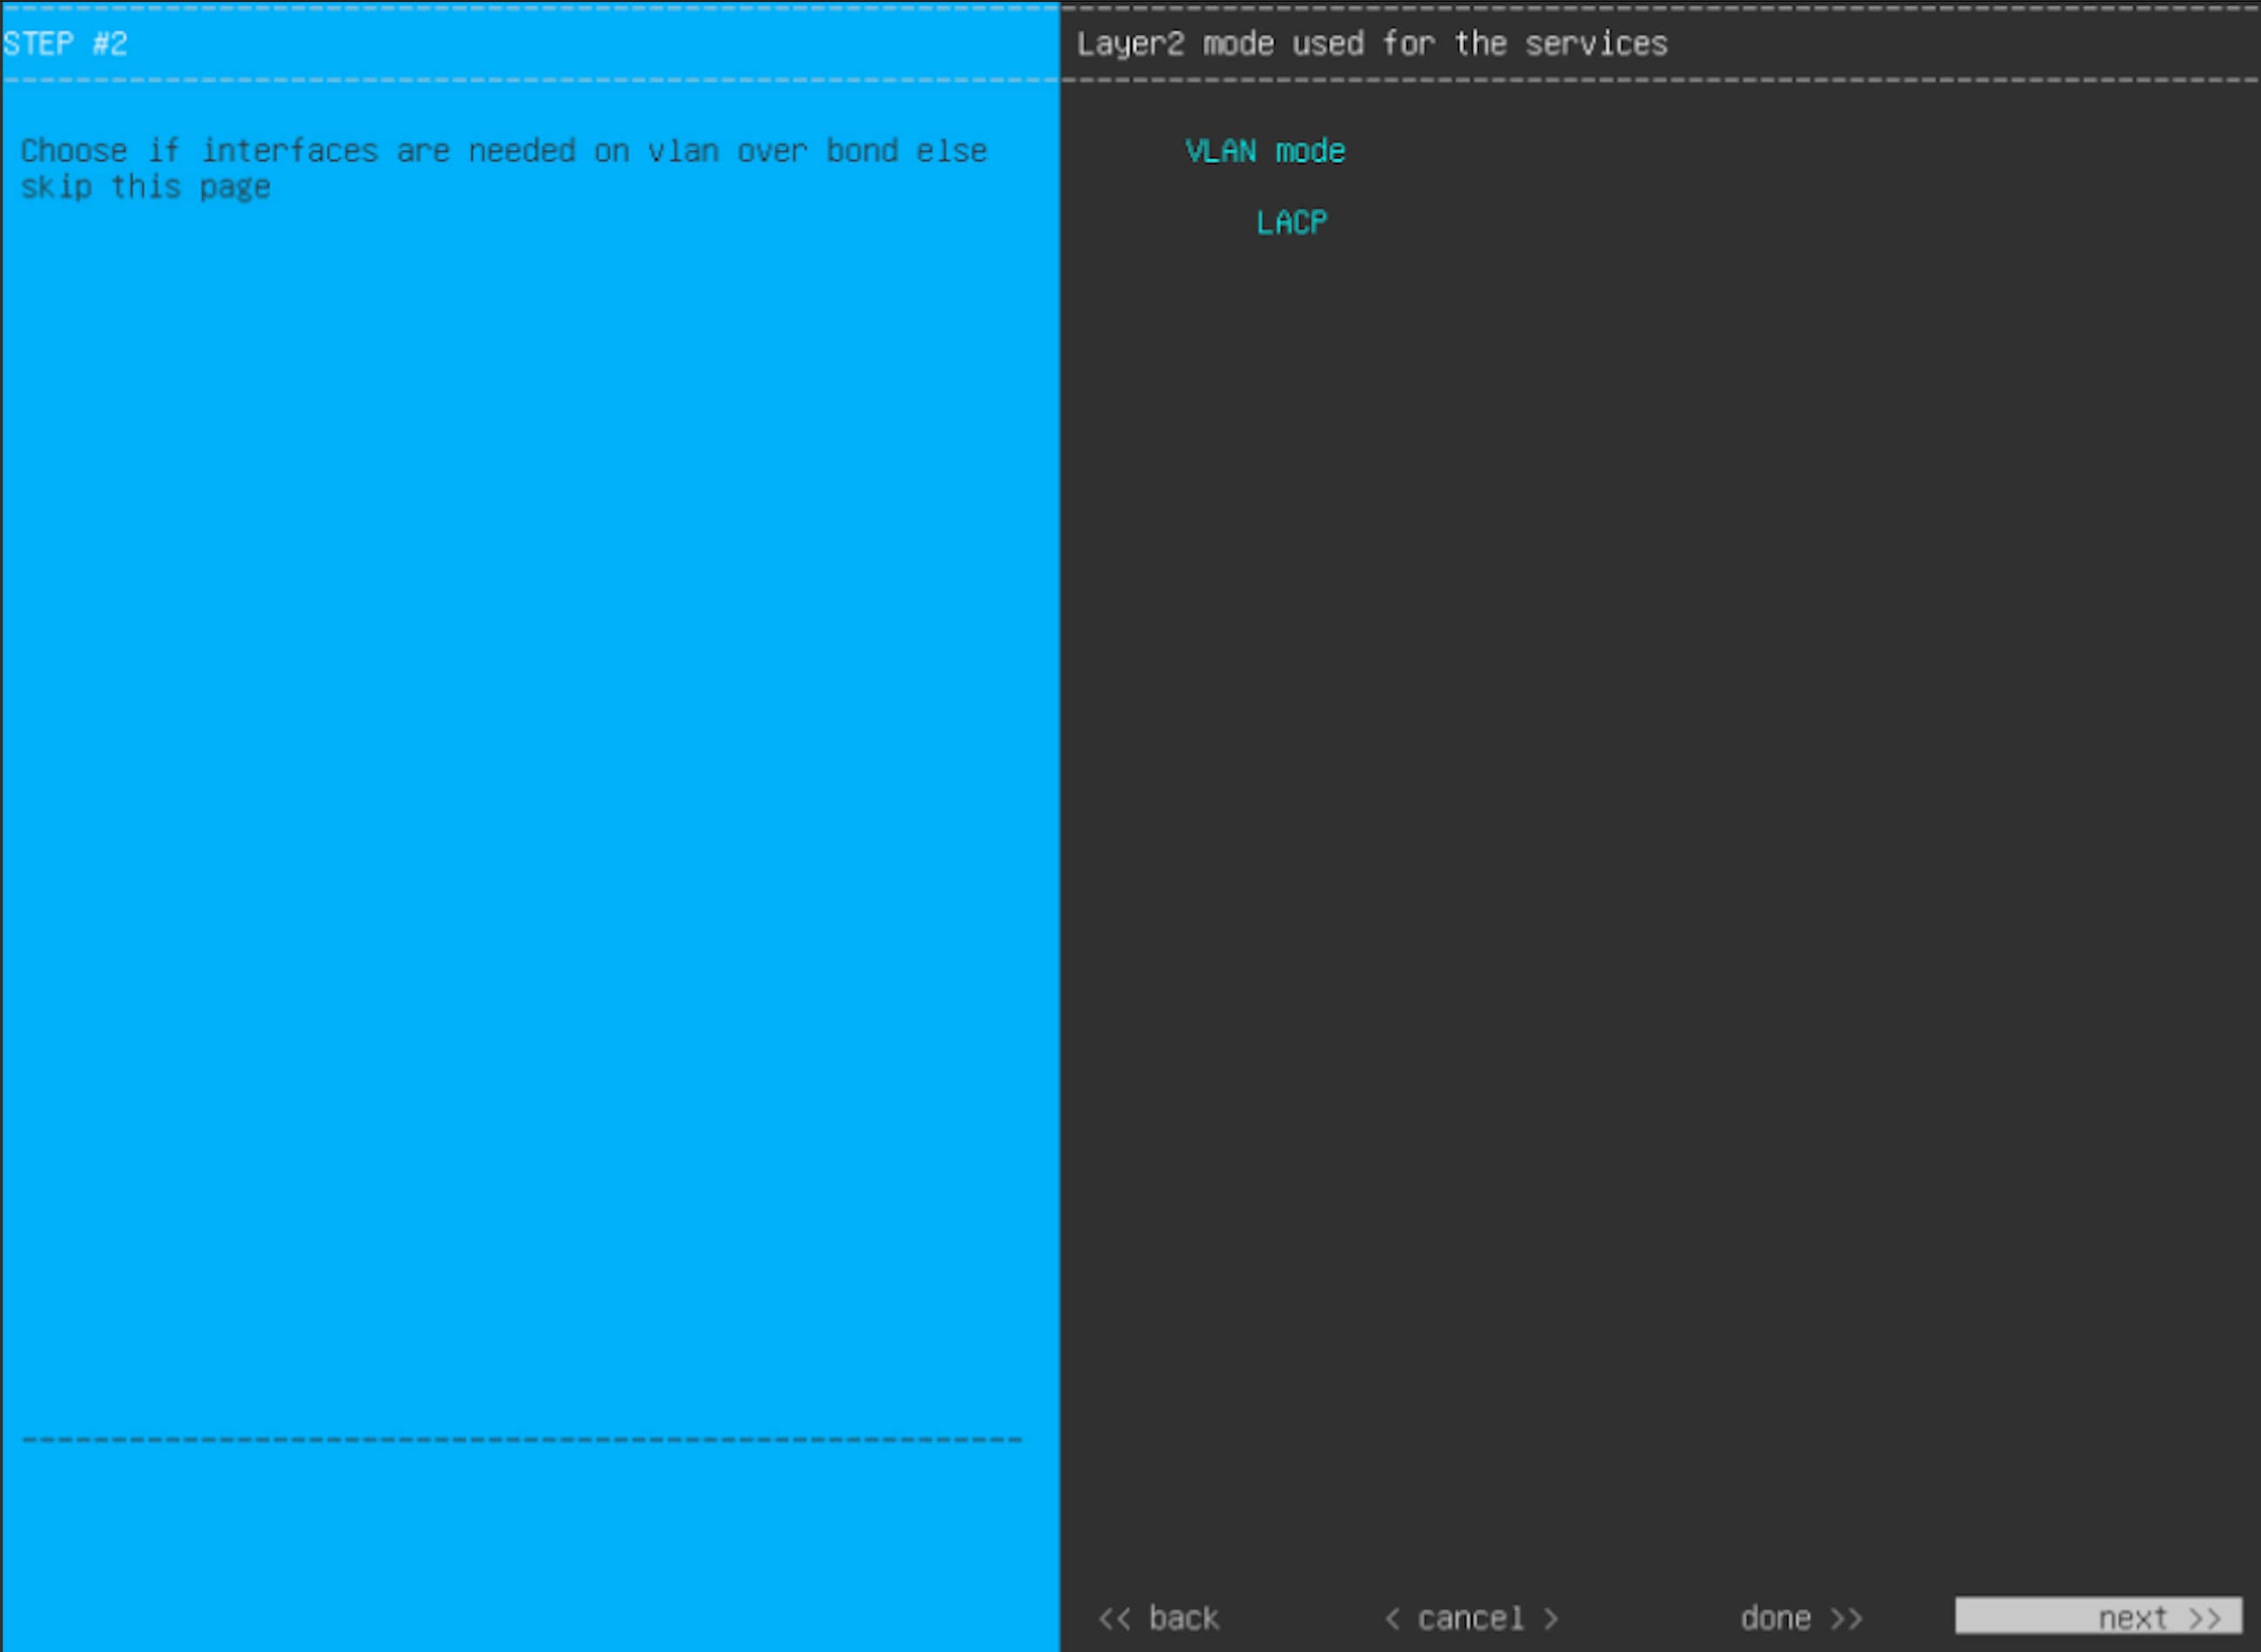
  1. [VLAN mode] オプションを選択して dot1q/VLAN トランキングを有効にし、アプライアンスのエンタープライズ、クラスタ、管理、およびインターネット インターフェイスを、結合されたインターフェイス上にある VLAN サブインターフェイスに変換します(次の図を参照)。デフォルトでは、このインターフェイスはアクティブ バックアップ モード(HA を有効にする)で動作します。

  2. 代わりにこのインターフェイスを LACP モード(ロードバランシングとより高い帯域幅を有効にする)で動作させる場合は、[LACP] オプションも選択する必要があります。

  3. アプライアンスのエンタープライズおよびクラスタインターフェイスの設定を入力するときは、仮想結合インターフェイスで設定するサブインターフェイスの [VLAN ID of Interface] フィールドに一意の VLAN ID を入力してください。

1 つの物理アプライアンス インターフェイス(エンタープライズ インターフェイス)が接続されている場合でも、仮想結合インターフェイスに存在するすべてのサブインターフェイスを設定できます。

ウィザードでは、アプライアンス上のすべてのポートが検出され、次の順序で 1 つずつ別の画面に表示されます。

  1. (必須)10 Gbps エンタープライズポート—ネットワークアダプタ #1

  2. (必須)10 Gbps クラスターポート—ネットワークアダプタ #2

  3. (任意)1 Gbps/10 Gbps 管理ポート—ネットワークアダプタ #3

  4. (任意)1 Gbps/10 Gbps インターネットポート—ネットワークアダプタ #4

設定の過程でウィザードがエンタープライズポートとクラスタポートのいずれかまたは両方を表示できない場合は、これらのポートが機能していないか、または無効になっている可能性があります。Catalyst Center 機能にはこの 2 つのポートが必要です。機能していないことが判明した場合には、[Cancel]を選択し、すぐに設定を終了します。設定を再開したり、Cisco Technical Assistance Center に連絡したりする前に「事前設定チェックの実行」に記載されているすべての手順が完了していることを確認してください(詳細については『リリースノート』の「Get Assistance from the Cisco TAC」を参照してください)。

9.

ウィザードにより、最初に 10 Gbps エンタープライズポートが NETWORK ADAPTER #1 として表示されます。「インターフェイスケーブル接続」で説明したように、このポートは、アプライアンスをエンタープライズ ネットワークにリンクするために必要なポートです。この目的に適したホスト IP アドレス、ネットマスク、およびその他の値を適用します(入力する値については、「必要な IP アドレスおよびサブネット」と「必要な設定情報」を参照してください)。
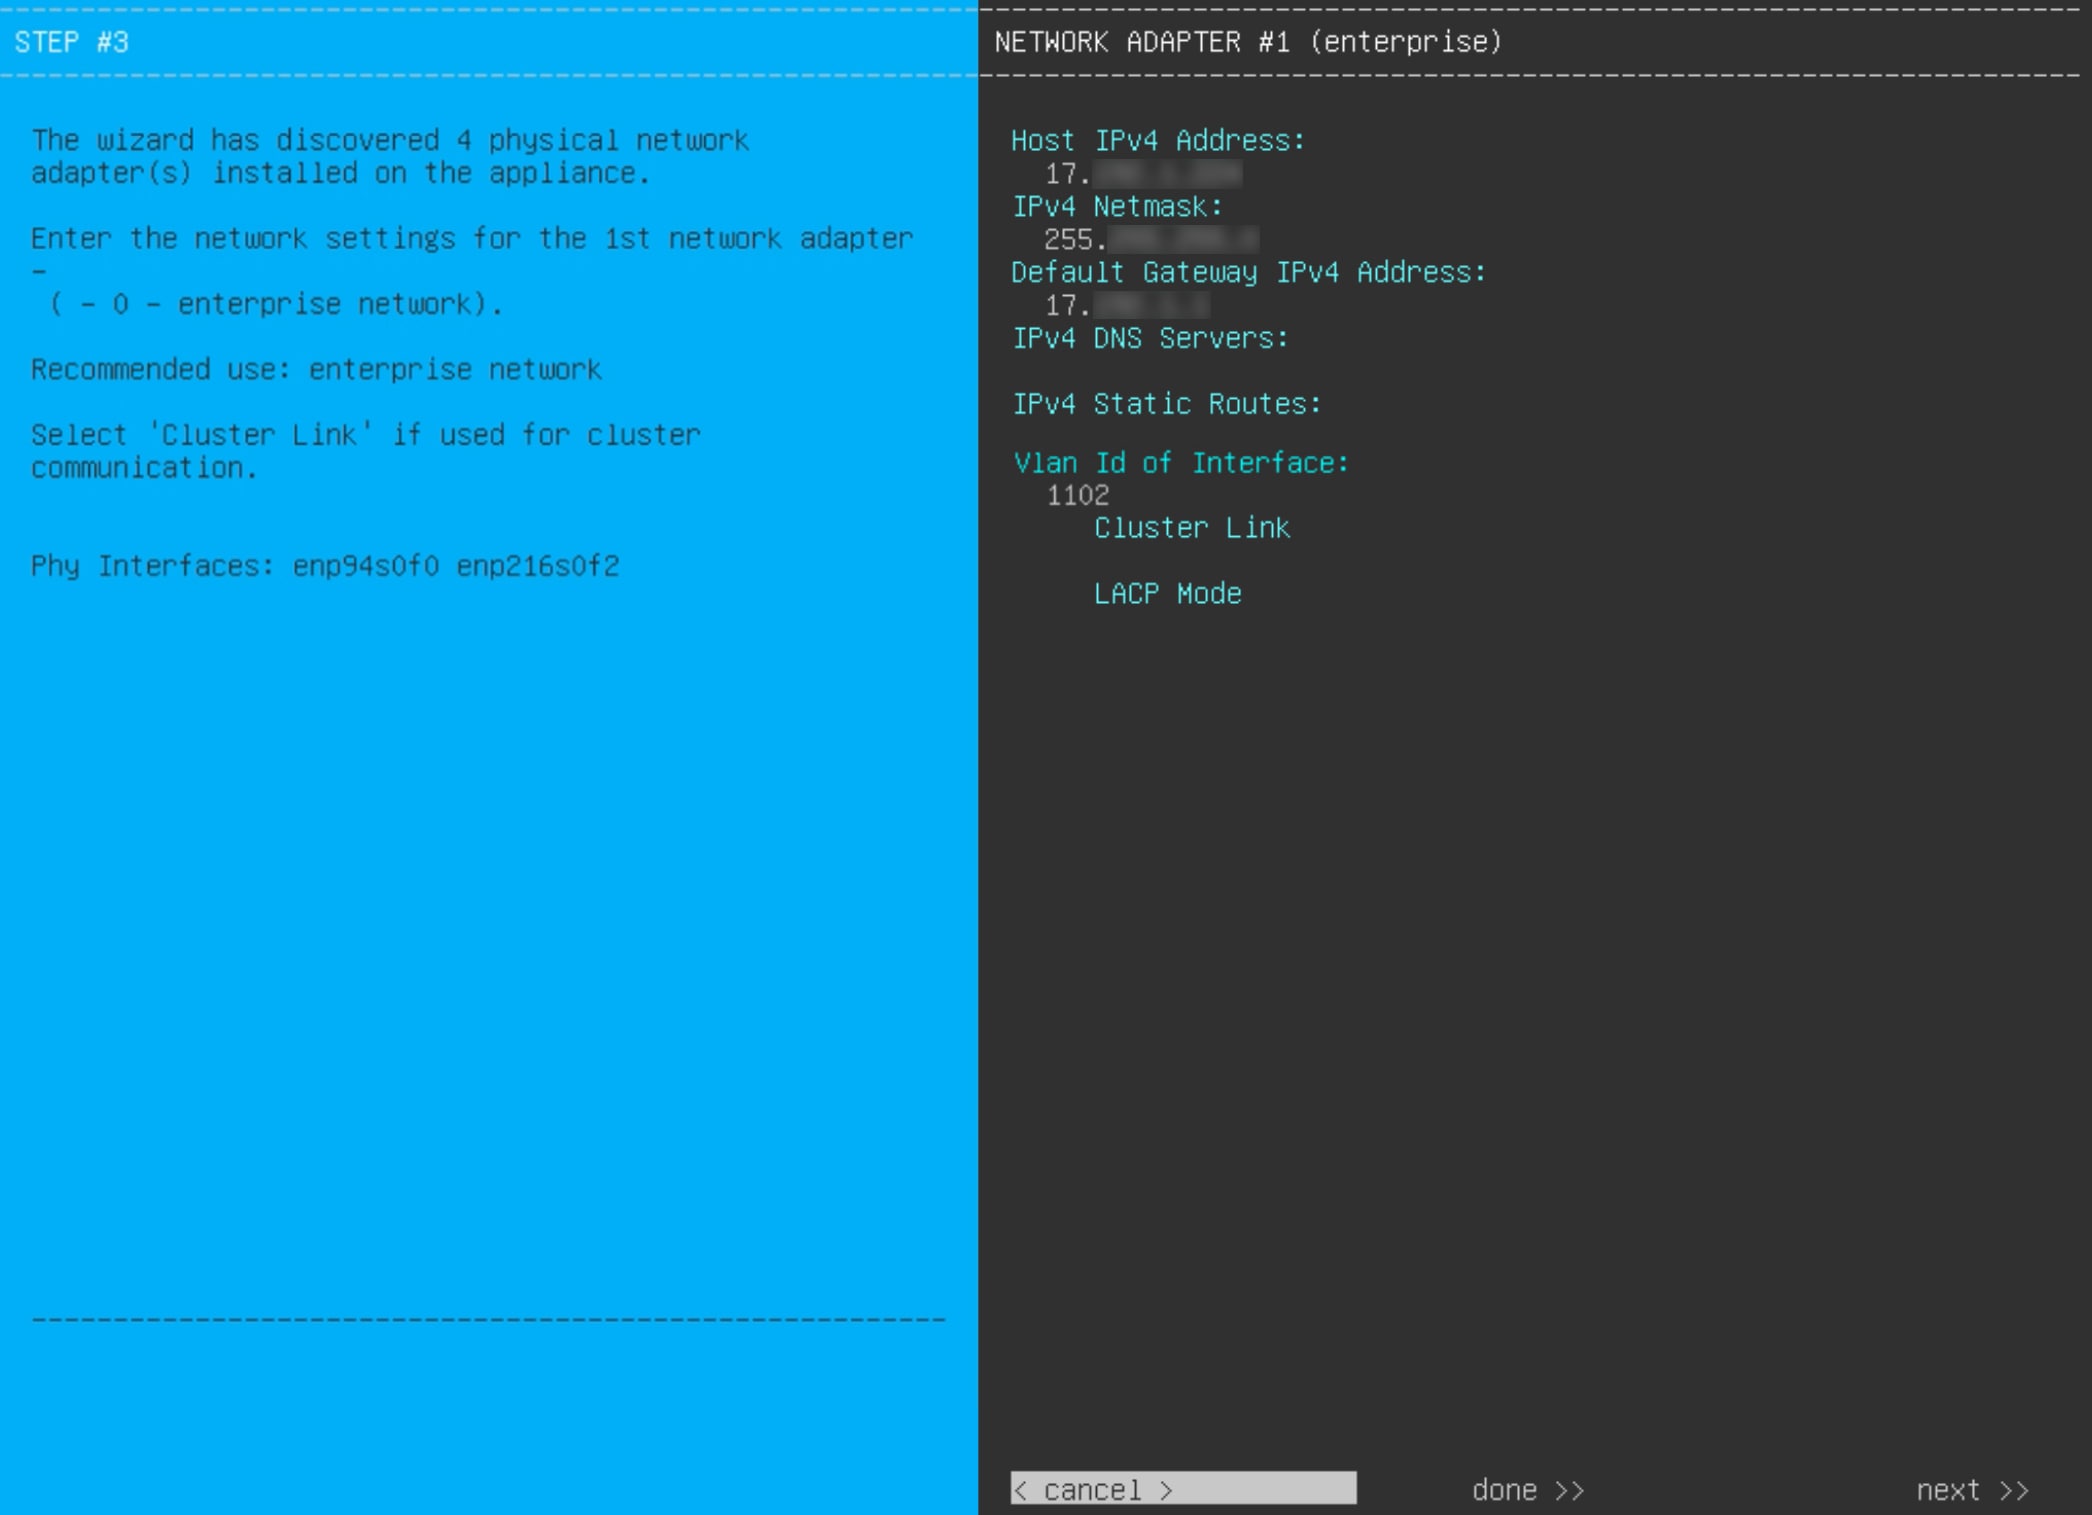
次の表のとおり [ネットワークアダプタ #1(NETWORK ADAPTER #1)]の設定値を入力します。

Table 1. ネットワークアダプタ #1 のプライマリノードエントリ:10 Gbps エンタープライズポート

[Host IPv4/IPv6 Address] フィールド

エンタープライズポートの IP アドレスを入力します。これは必須です。

[IPv4 Netmask/IPv6 Prefix Length] フィールド

次のいずれかを実行します。

  • IPv4 アドレッシングを選択した場合は、ポートの IP アドレスのネットマスクを入力します。これは必須です。

  • IPv6 アドレッシングを選択した場合は、プレフィックス長(ビット単位)を入力します。有効な値の範囲は 10 ~ 127 です。

[Default Gateway IPv4/IPv6 Address] フィールド

ポートに使用するデフォルトゲートウェイの IP アドレスを入力してください。

アプライアンスの少なくとも 1 つのインターフェイスに対してデフォルトゲートウェイ IP アドレスを入力してください。入力しないと、設定ウィザードを完了できません。

[IPv4/IPv6 DNS Servers] フィールド

優先 DNS サーバの IP アドレスを入力します。複数の DNS サーバを入力する場合には、リスト内の IP アドレスをスペースで区切ります。

クラスタ内の各アプライアンスに対して、最大 3 つの DNS サーバを設定します。アプライアンスに対して 3 つを超える DNS サーバを設定すると、問題が発生する可能性があります。

[IPv4/IPv6 Static Routes] フィールド

1 つ以上のスタティックルートをスペースで区切り、<ネットワーク>/<ネットマスク>/<ゲートウェイ> の形式で入力します。これは通常、Catalyst Center 管理ポートでのみ必要です。

[Vlan Id of Interface] フィールド

前の手順で有効にした結合インターフェイスの VLAN ID を入力します。有効にしていない場合、このフィールドは表示されません。

[Cluster Link] フィールド

このフィールドは空欄のままにします。この操作はクラスタポートでのみ必要になります。

[LACP Mode] フィールド

次のいずれかを実行します。

  • このフィールドを空白のままにすると、ポートはアクティブ/バックアップモードで動作します。このモードでは、2 つのイーサネット インターフェイスを 1 つの論理チャネルに集約することで、耐障害性が提供されます。現在アクティブなインターフェイスがダウンすると、他のインターフェイスが代わりにアクティブになります。

  • このポートの [LACP] モードを有効にするには、このチェックボックスをオンにします。このモードでは、同じ速度とデュプレックス設定を共有する 2 つのイーサネット インターフェイスが 1 つの論理チャネルに集約されます。これにより、ロードバランシングとより高い帯域幅が提供されます。

Catalyst Center の NIC ボンディングの実装に関する詳細については、NIC ボンディングの概要を参照してください。

Note

このフィールドは、前の手順でオプションを選択しなかった場合に表示されます。

設定値の入力が完了したら、[next >>] をクリックして続行します。入力した値がウィザードによって検証され、正しくない値が含まれていた場合にはエラーメッセージが表示されます。エラーメッセージが表示された場合には、入力した値が正しいことを確認してから、再入力します。必要に応じて [<< back] をクリックして再入力します。

10.

入力したエンタープライズポート値の検証が成功すると、ウィザードに 10 Gbps クラスタポートが [NETWORK ADAPTER #2] として表示されます。「インターフェイスケーブル接続」で説明したように、このポートはアプライアンスをクラスターにリンクするために使用されるため、ホスト IP アドレス、ネットマスク、およびこの目的に適した他の値を適用します(入力する値については、「必要な IP アドレスおよびサブネット」と「必要な設定情報」を参照してください)。
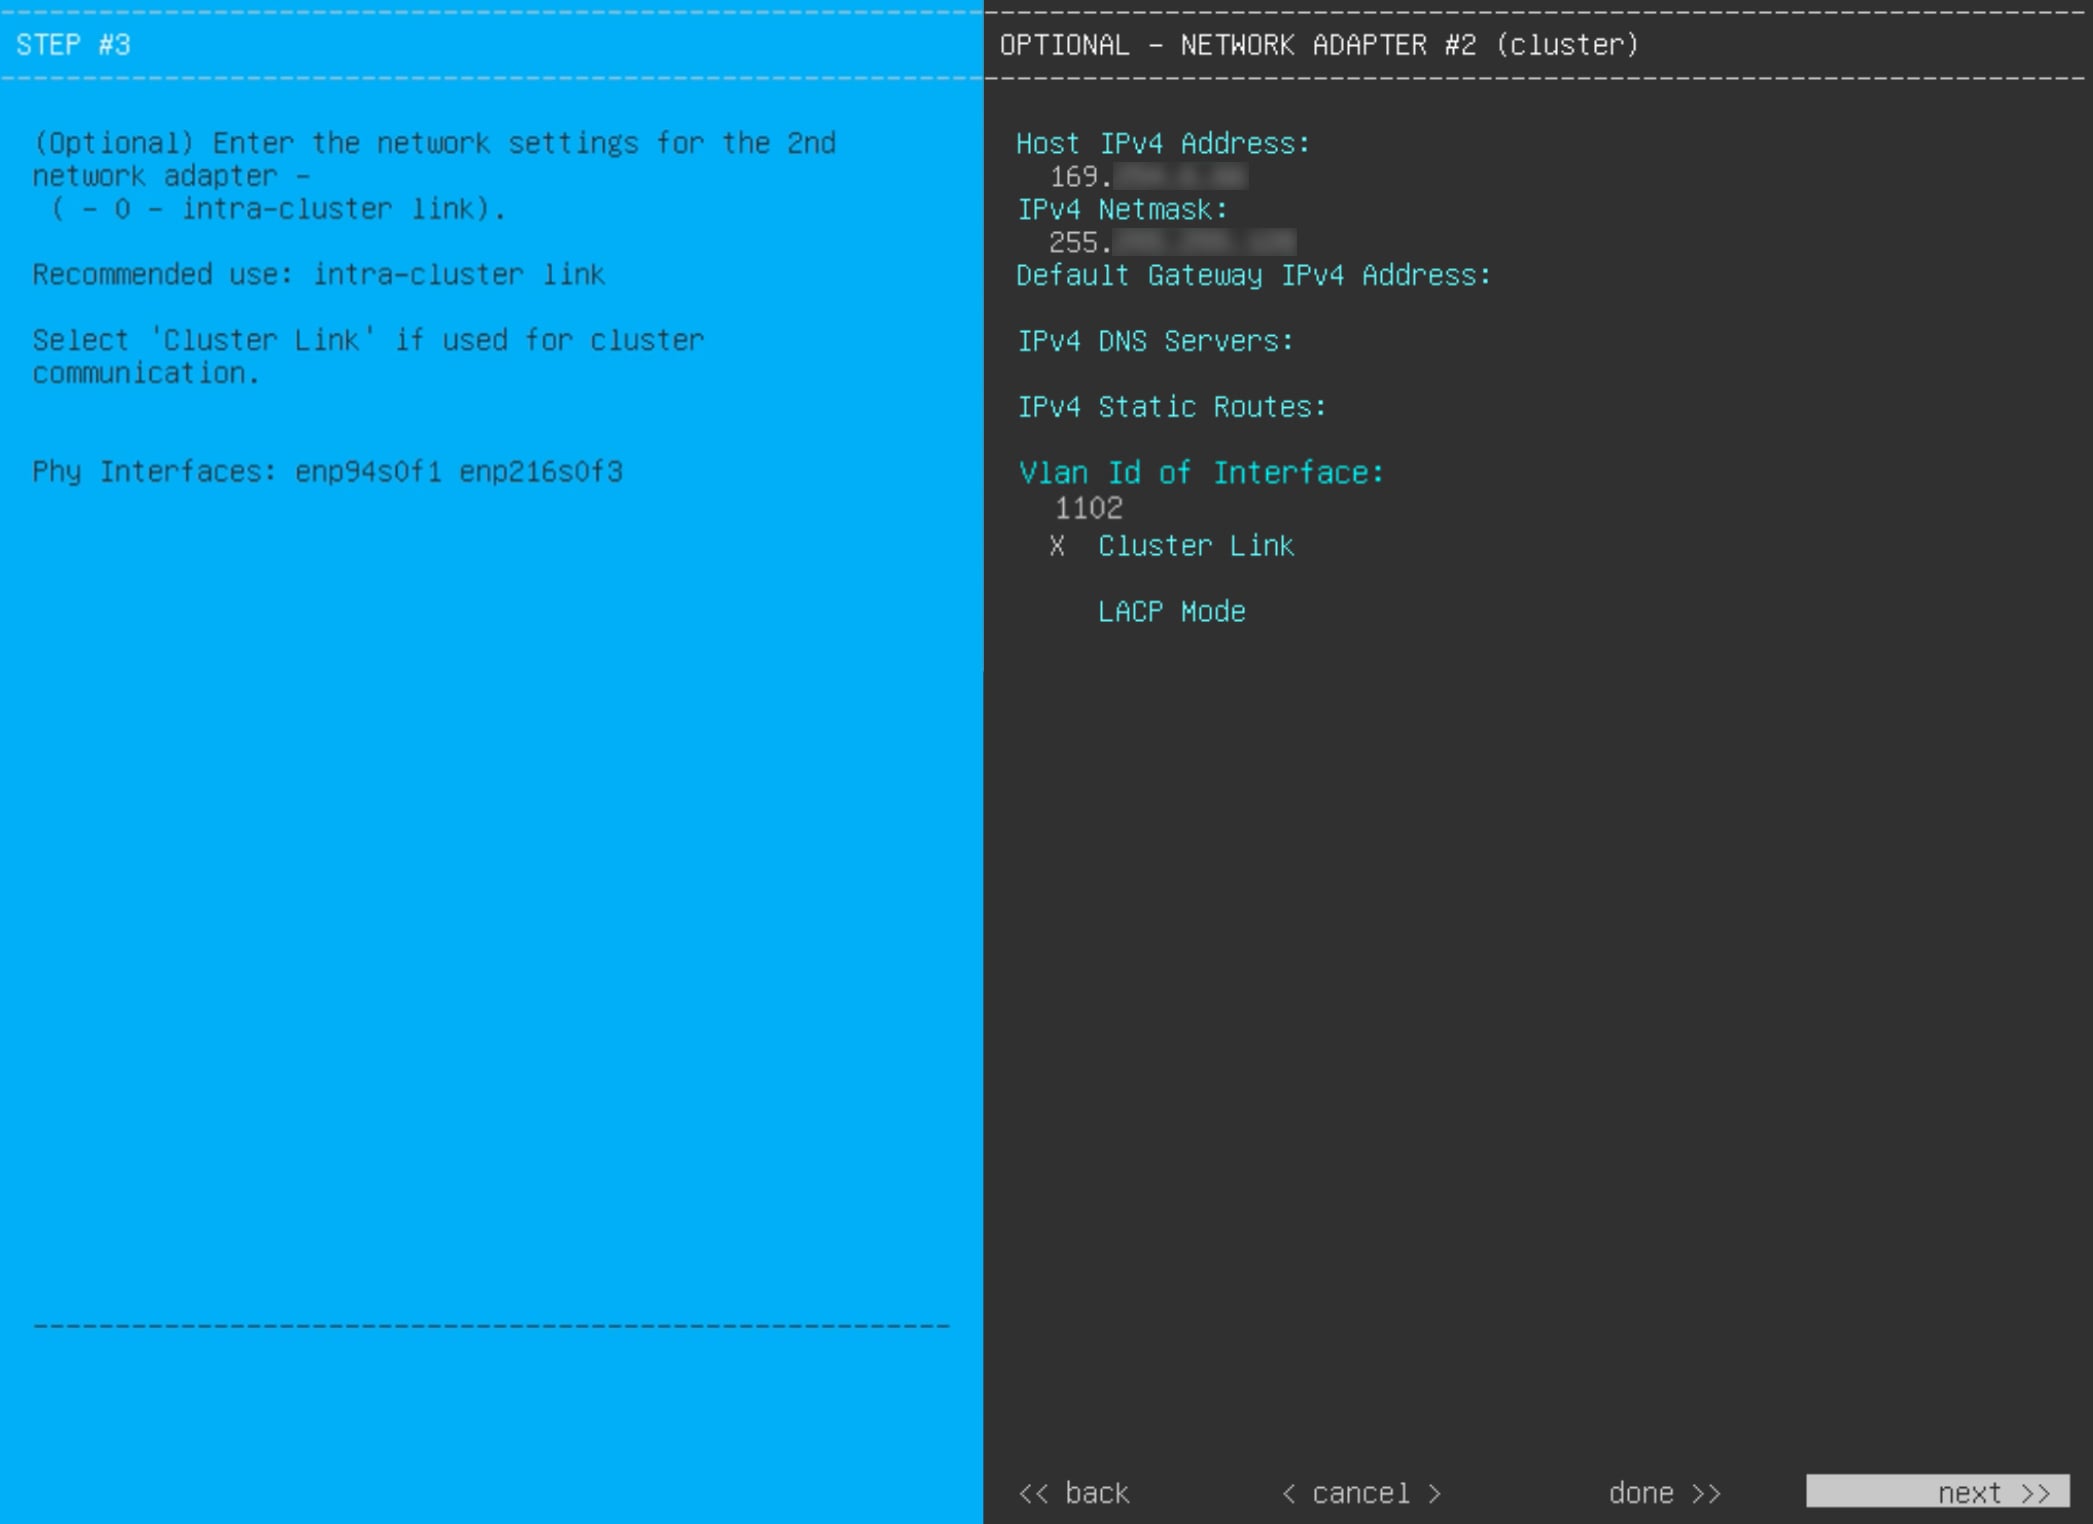
次の表のとおり [NETWORK ADAPTER #2] の設定値を入力します。

Table 2. ネットワークアダプタ #2 のプライマリノードエントリ:10 Gbps クラスターポート

[Host IPv4/IPv6 address] フィールド

クラスタポートの IP アドレスを入力します。これは必須です。クラスタポートのアドレスは後で変更できないことに注意してください。

Note

以前に [Start using DNAC pre manufactured cluster] オプションを選択した場合、[169.254.6.66] がこのフィールドにすでに設定されているため、別のアドレスを入力することはできません。

[IPv4 Netmask/IPv6 Prefix Length] フィールド

次のいずれかを実行します。

  • IPv4 アドレッシングを選択した場合は、ポートの IP アドレスのネットマスクを入力します。これは必須です。

    Note

    以前に [Start using DNAC pre manufactured cluster] オプションを選択した場合、[255.255.255.128] がこのフィールドにすでに設定されているため、別のネットマスクを入力することはできません。

  • IPv6 アドレッシングを選択した場合は、プレフィックス長(ビット単位)を入力します。有効な値の範囲は 10 ~ 127 です。

[Default Gateway IPv4/IPv6 address] フィールド

ポートに使用するデフォルトゲートウェイの IP アドレスを入力してください。

アプライアンスの少なくとも 1 つのインターフェイスに対してデフォルトゲートウェイ IP アドレスを入力してください。入力しないと、設定ウィザードを完了できません。

[IPv4/IPv6 DNS Servers] フィールド

優先 DNS サーバの IP アドレスを入力します。複数の DNS サーバを入力する場合には、リスト内の IP アドレスをスペースで区切ります。

クラスタ内の各アプライアンスに対して、最大 3 つの DNS サーバを設定します。アプライアンスに対して 3 つを超える DNS サーバを設定すると、問題が発生する可能性があります。

[IPv4/IPv6 Static Routes] フィールド

1 つ以上のスタティックルートをスペースで区切り、<ネットワーク>/<ネットマスク>/<ゲートウェイ> の形式で入力します。これは通常、管理ポートでのみ必要です。

[Vlan Id of Interface] フィールド

以前に有効にした結合インターフェイスの VLAN ID を入力します。有効にしていない場合、このフィールドは表示されません。

[Cluster Link] フィールド

このポートが Catalyst Center クラスタへのリンクであるとして設定するには、このチェックボックスをオンにします。この操作はクラスタポートでのみ必要になります。

[LACP Mode] フィールド

次のいずれかを実行します。

  • このフィールドを空白のままにすると、ポートはアクティブ/バックアップモードで動作します。このモードでは、2 つのイーサネット インターフェイスを 1 つの論理チャネルに集約することで、耐障害性が提供されます。現在アクティブなインターフェイスがダウンすると、他のインターフェイスが代わりにアクティブになります。

  • このポートの [LACP] モードを有効にするには、このチェックボックスをオンにします。このモードでは、同じ速度とデュプレックス設定を共有する 2 つのイーサネット インターフェイスが 1 つの論理チャネルに集約されます。これにより、ロードバランシングとより高い帯域幅が提供されます。

Catalyst Center の NIC ボンディングの実装に関する詳細については、NIC ボンディングの概要を参照してください。

Note
  • このフィールドは、ステップ 8 でオプションを選択しなかった場合に表示されます。

  • アプライアンスの初期設定時に、アプライアンスのインタークラスターインターフェイスでのみ LACP モードを有効にできます。

必要な情報を入力したら [Next >>] をクリックして続行します。以前の画面でしたように、検証エラーを修正します。ネットワークアダプタの設定がウィザードによって検証され、適用されます。

11.

入力したクラスタポート値の検証が成功すると、ウィザードに 1 Gbps/10 Gbps 管理ポートが [NETWORK ADAPTER #3] として表示されます。「インターフェイスケーブル接続」で説明したように、このポートは管理ネットワークから Catalyst Center GUI にアクセスするために使用されます。この目的に適したホスト IP アドレス、ネットマスク、およびその他の値を適用します(入力する値については、「必要な IP アドレスおよびサブネット」と「必要な設定情報」を参照してください)。
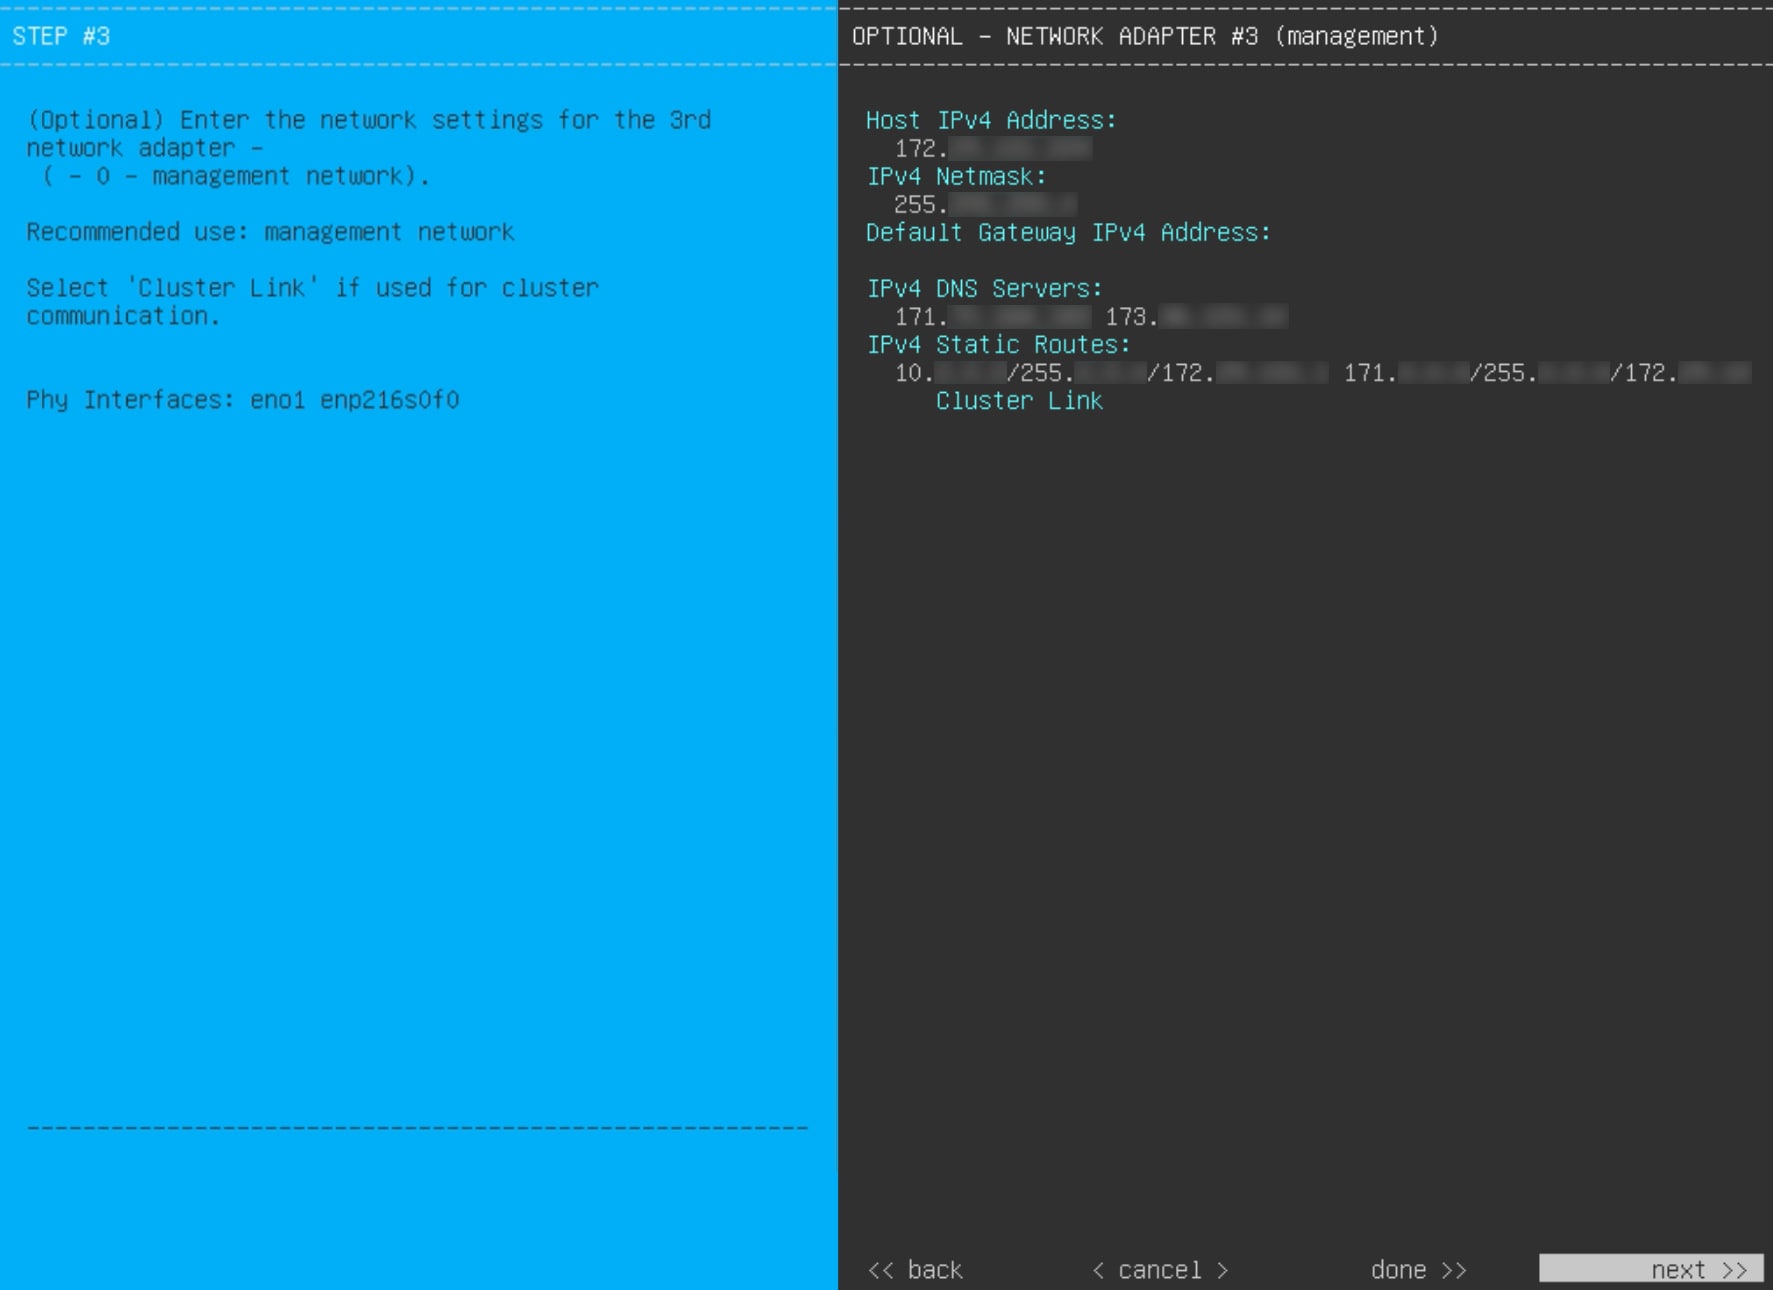
次の表のとおり [NETWORK ADAPTER #3]の設定値を入力します。

Table 3. ネットワークアダプタ #3 のプライマリノードエントリ:1-Gbps/10-Gbps 管理ポート

[Host IPv4/IPv6 address] フィールド

管理ポートの IP アドレスを入力します。これは、このポートを使用して管理ネットワークから Catalyst Center GUI にアクセスする場合にのみ必要です。それ以外の場合は、空白のままにします。

[IPv4 Netmask/IPv6 Prefix Length] フィールド

IP アドレスを入力した場合は、次のいずれかを実行します。

  • IPv4 アドレッシングを選択した場合は、ポートの IP アドレスのネットマスクを入力します。これは必須です。

  • IPv6 アドレッシングを選択した場合は、プレフィックス長(ビット単位)を入力します。有効な値の範囲は 10 ~ 127 です。

[Default Gateway IPv4/IPv6 address] フィールド

ポートに使用するデフォルトゲートウェイの IP アドレスを入力してください。

アプライアンスの少なくとも 1 つのインターフェイスに対してデフォルトゲートウェイ IP アドレスを入力してください。入力しないと、設定ウィザードを完了できません。

[IPv4/IPv6 DNS Servers] フィールド

優先 DNS サーバの IP アドレスを入力します。複数の DNS サーバを入力する場合には、リスト内の IP アドレスをスペースで区切ります。

  • NTP の場合、Catalyst Center と NTP サーバの間のポート 123(UDP)が開いていることを確認します。

  • クラスタ内の各アプライアンスに対して、最大 3 つの DNS サーバを設定します。アプライアンスに対して 3 つを超える DNS サーバを設定すると、問題が発生する可能性があります。

[IPv4/IPv6 Static Routes] フィールド

1 つ以上のスタティックルートをスペースで区切り、<ネットワーク>/<ネットマスク>/<ゲートウェイ> の形式で入力します。

[Cluster Link] フィールド

このフィールドは空欄のままにします。この操作はクラスタポートでのみ必要になります。

必要な情報を入力したら [Next >>] をクリックして続行します。以前の画面でしたように、検証エラーを修正します。ネットワークアダプタの設定がウィザードによって検証され、適用されます。

12.

入力した管理ポート値の検証が成功すると、ウィザードに 1 Gbps/10 Gbps インターネットポートが [NETWORK ADAPTER #4] として表示されます。「インターフェイスケーブル接続」で説明されているとおり、このポートは、アプライアンスをインターネットにリンクする際、10 Gbps エンタープライズポート経由でアプライアンスをリンクできない場合に使用されるオプションのポートです。この目的に適したホスト IP アドレス、ネットマスク、およびその他の値を適用します(入力する値については、「必要な IP アドレスおよびサブネット」と「必要な設定情報」を参照してください)。
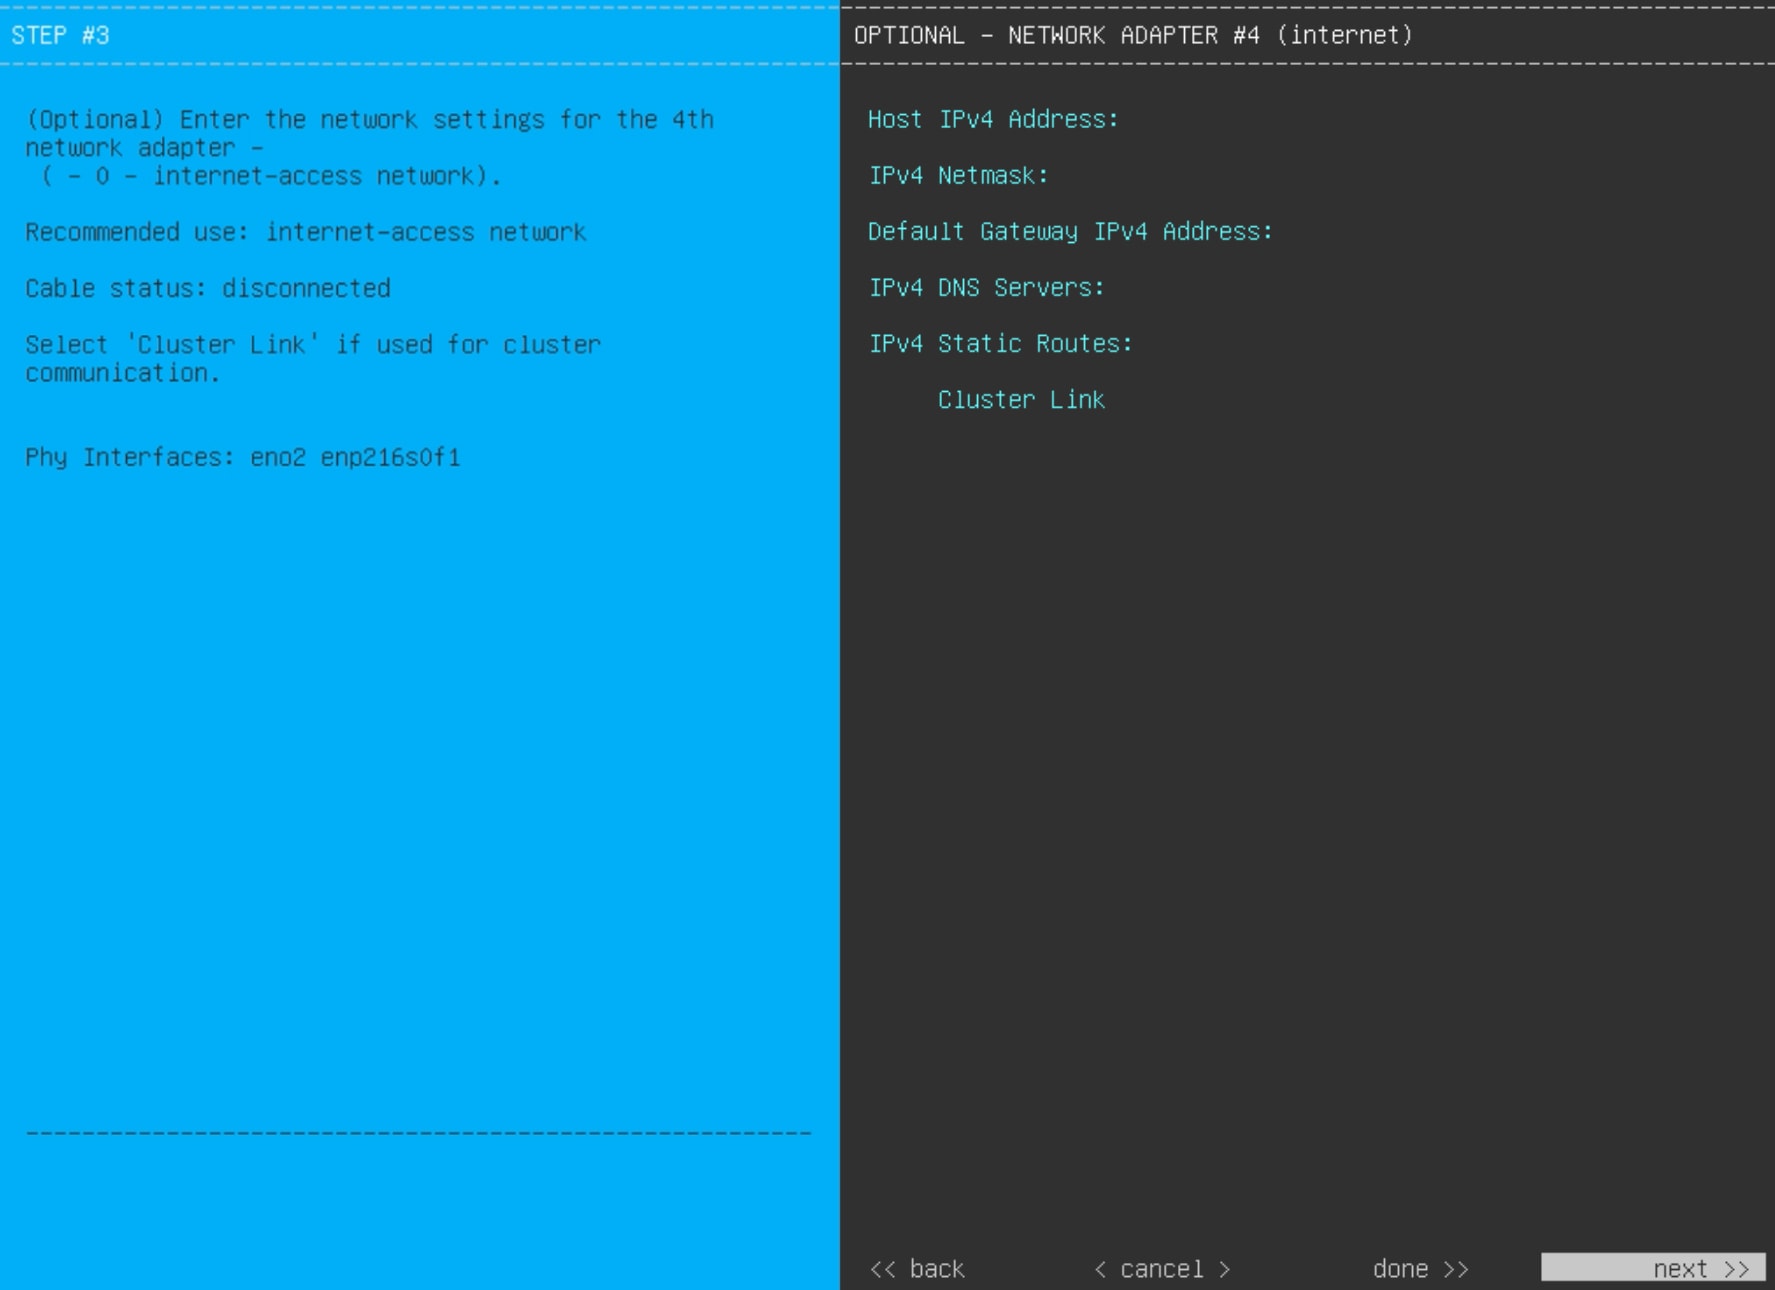
次の表のとおり [NETWORK ADAPTER #4] の設定値を入力します。

Table 4. ネットワークアダプタ #4 のプライマリノードエントリ:1 Gbps/10 Gbps インターネットポート

[Host IPv4/IPv6 address] フィールド

インターネットポートの IP アドレスを入力します。この操作はインターネット接続にインターネットポートを使用している場合にのみ必要です。それ以外の場合は、空白のままにできます。

[IPv4 Netmask/IPv6 Prefix Length] フィールド

IP アドレスを入力した場合は、次のいずれかを実行します。

  • IPv4 アドレッシングを選択した場合は、ポートの IP アドレスのネットマスクを入力します。これは必須です。

  • IPv6 アドレッシングを選択した場合は、プレフィックス長(ビット単位)を入力します。有効な値の範囲は 10 ~ 127 です。

[Default Gateway IPv4/IPv6 address] フィールド

インターネットポートに使用するデフォルトゲートウェイの IP アドレスを入力します。

アプライアンスの少なくとも 1 つのインターフェイスに対してデフォルトゲートウェイ IP アドレスを入力してください。入力しないと、設定ウィザードを完了できません。

[IPv4/IPv6 DNS Servers] フィールド

優先 DNS サーバの IP アドレスを入力します。複数の DNS サーバを入力する場合には、リスト内の IP アドレスをスペースで区切ります。

クラスタ内の各アプライアンスに対して、最大 3 つの DNS サーバを設定します。アプライアンスに対して 3 つを超える DNS サーバを設定すると、問題が発生する可能性があります。

[IPv4/IPv6 Static Routes] フィールド

1 つ以上のスタティックルートをスペースで区切り、<ネットワーク>/<ネットマスク>/<ゲートウェイ> の形式で入力します。これは通常、管理ポートでのみ必要です。

[Cluster Link] フィールド

このフィールドは空欄のままにします。この操作はクラスタポートでのみ必要になります。

必要な情報を入力したら [Next >>] をクリックして続行します。以前の画面でしたように、検証エラーを修正します。ネットワークアダプタの設定がウィザードによって検証され、適用されます。

13.

ネットワークアダプタの設定が完了すると、次に示すように、使用している [DNS] サーバーの IP アドレスを入力するようウィザードから求められます。
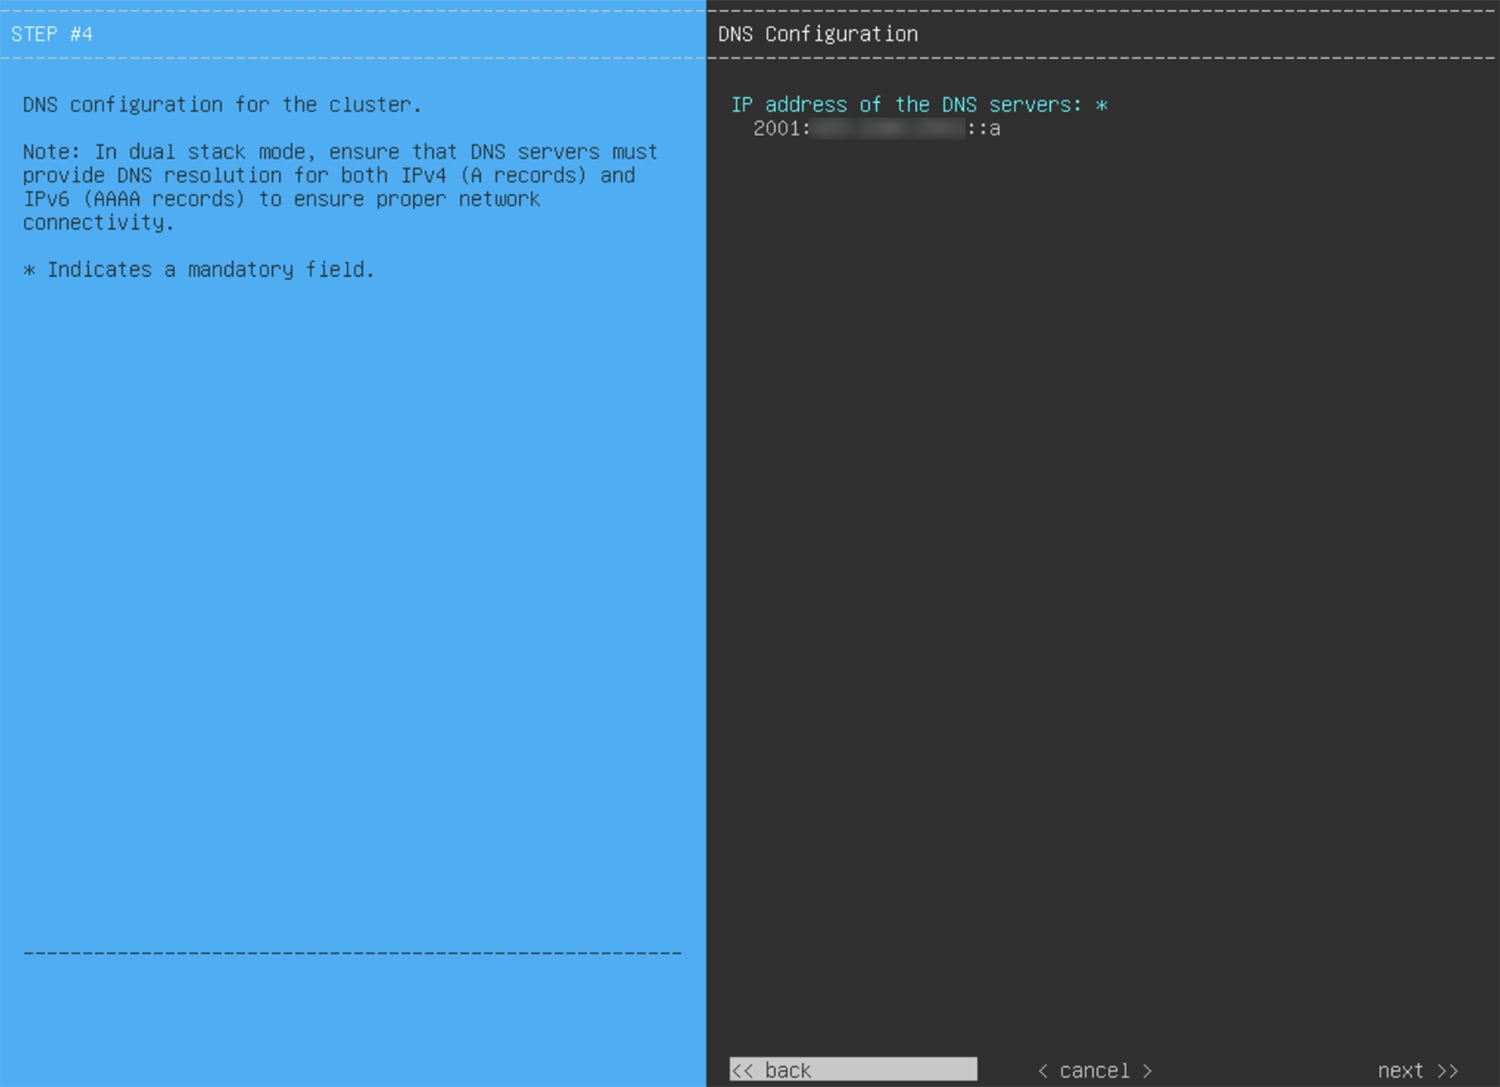
Note

Catalyst Center アプライアンスでデュアルスタック モードを有効にする場合は、DNS サーバーが IPv4 および IPv6 の両方をサポートしていることを確認してください。

14.

DNS サーバーの設定が完了すると、次に示すように、使用している [NETWORK PROXY] の設定値を入力するようウィザードから求められます。
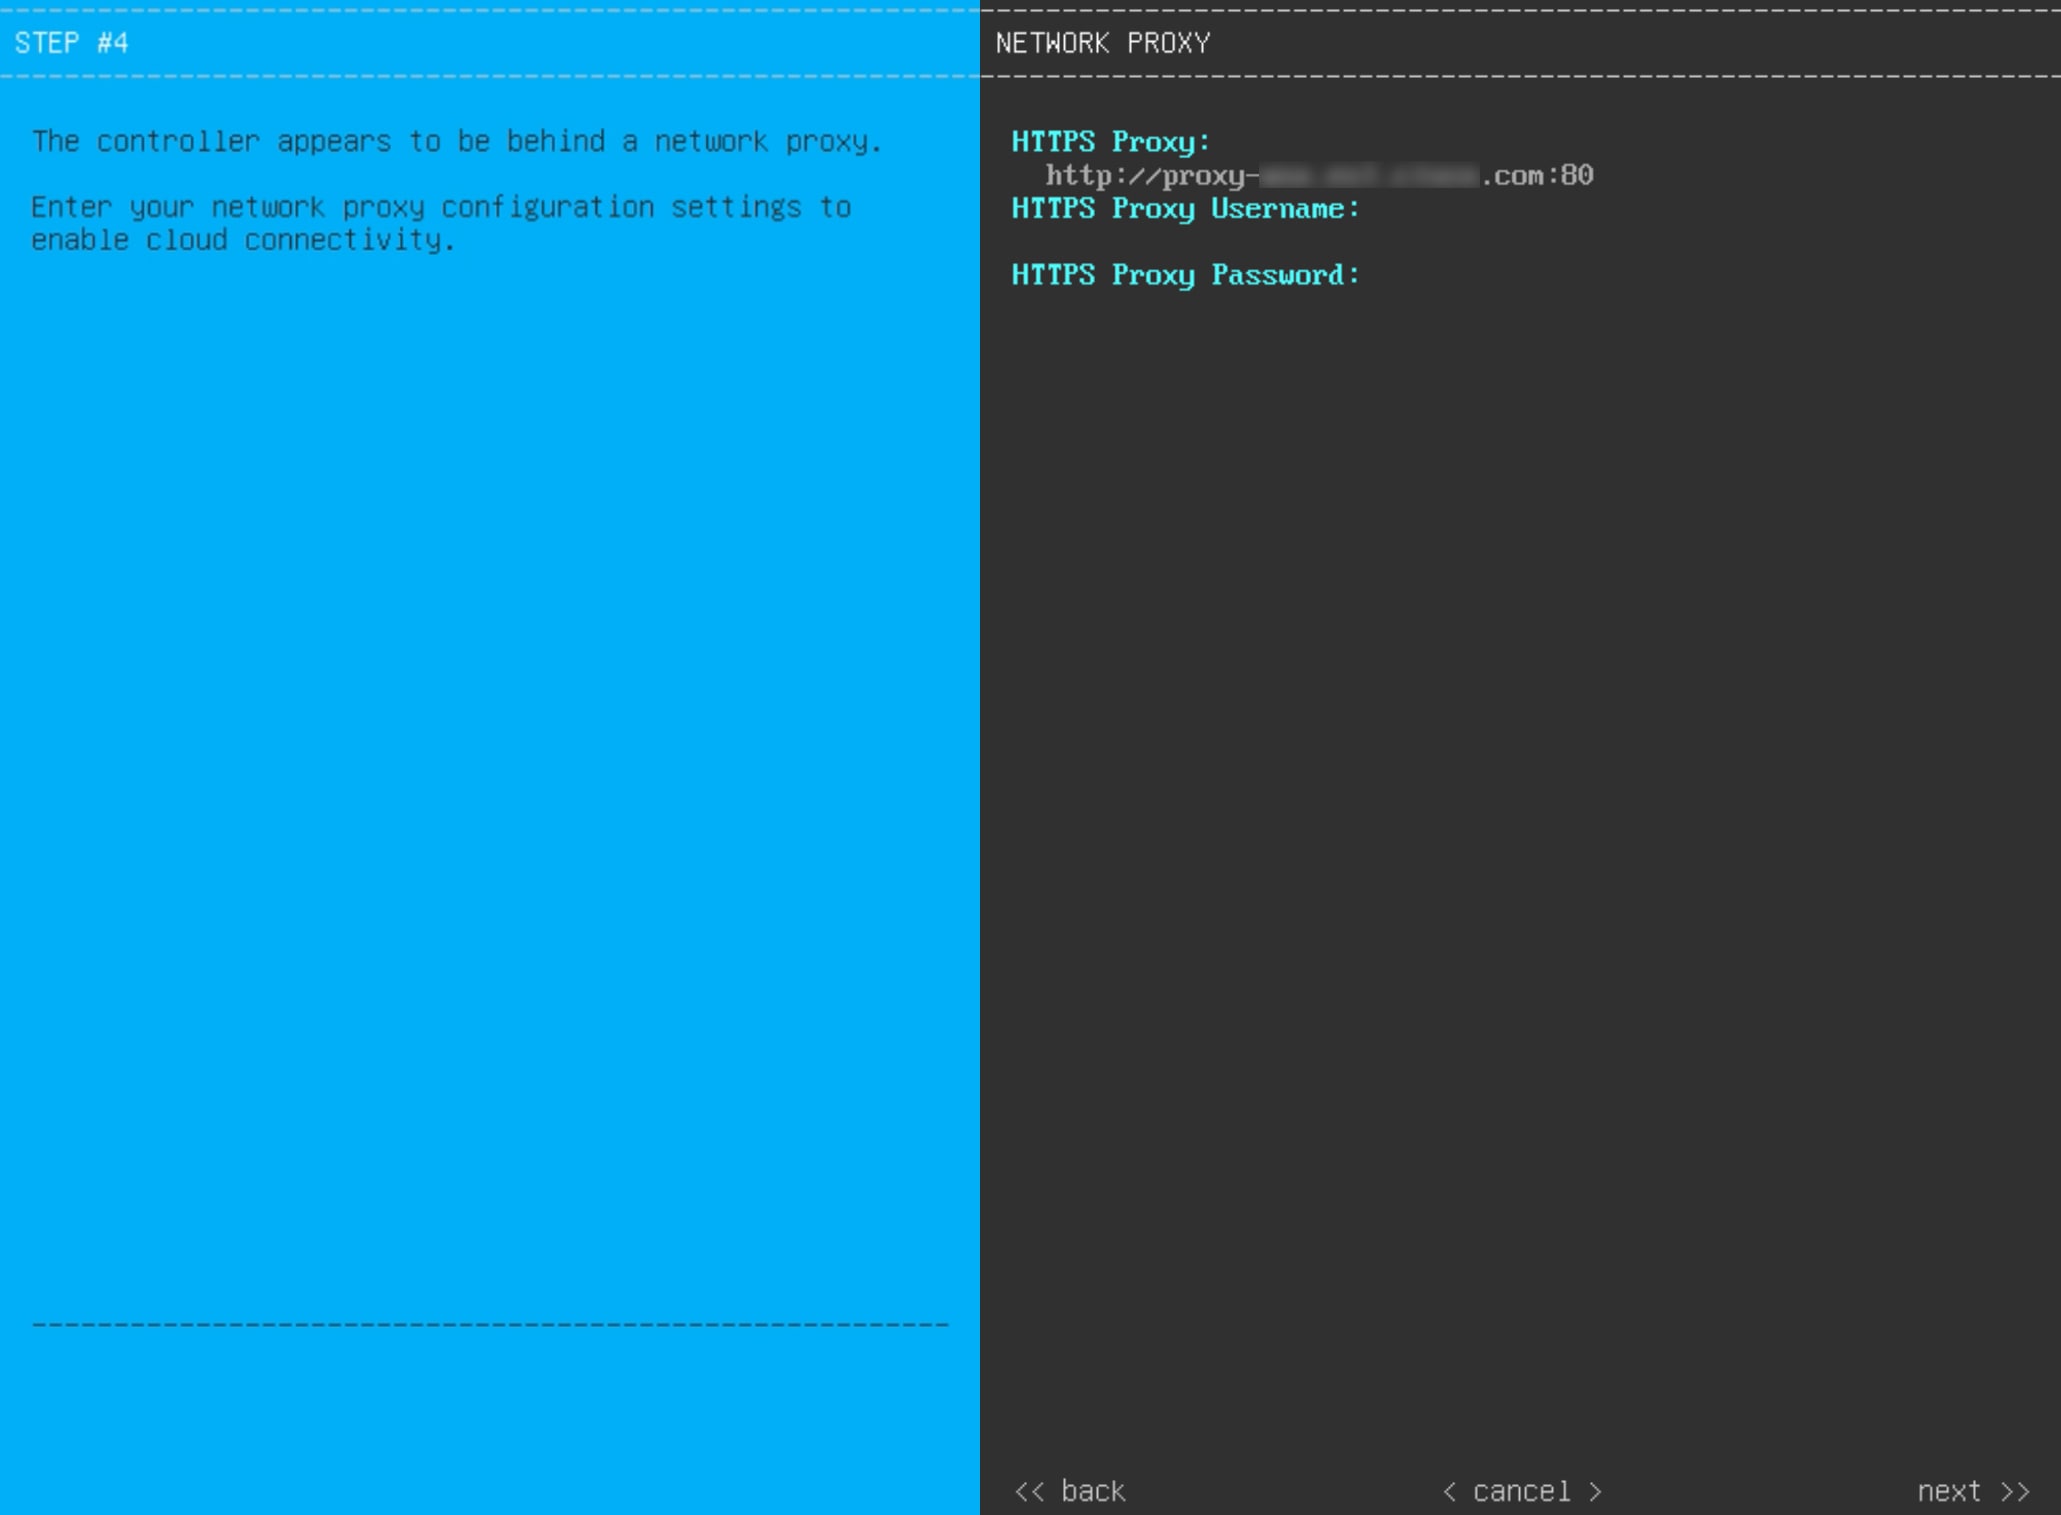
次の表に示すように [NETWORK PROXY] の設定値を入力します。

Table 5. ネットワークプロキシのプライマリノードエントリ

[HTTPS プロキシ (HTTPS Proxy)] フィールド

インターネットにアクセスする HTTPS ネットワークプロキシの URL またはホスト名を入力します。

Note
  • Catalyst Center から HTTPS プロキシへの接続は、このリリースの HTTP 経由のみでサポートされます。

  • ポート番号を含む IPv6 URL を入力する場合は、URL の IP アドレス部分を角カッコで囲みます。次の例では、443 がポート番号です。http://[2001:db8:85a3:8d3:1319:8a2e:370:7348]:443/

[HTTPS Proxy Username] フィールド

ネットワークプロキシへのアクセスに使用するユーザ名を入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

[HTTPS Proxy Password] フィールド

ネットワークプロキシへのアクセスに使用するパスワードを入力します。プロキシログインが必要ない場合には、このフィールドを空白のままにします。

必要な情報を入力したら [Next >>] をクリックして続行します。以前の画面でしたように、検証エラーを修正します。

15.

ネットワークプロキシの設定が完了すると、次に示すように、[MAGLEV CLUSTER DETAILS] で、プライマリノードの仮想 IP アドレスを入力するようウィザードに求められます。
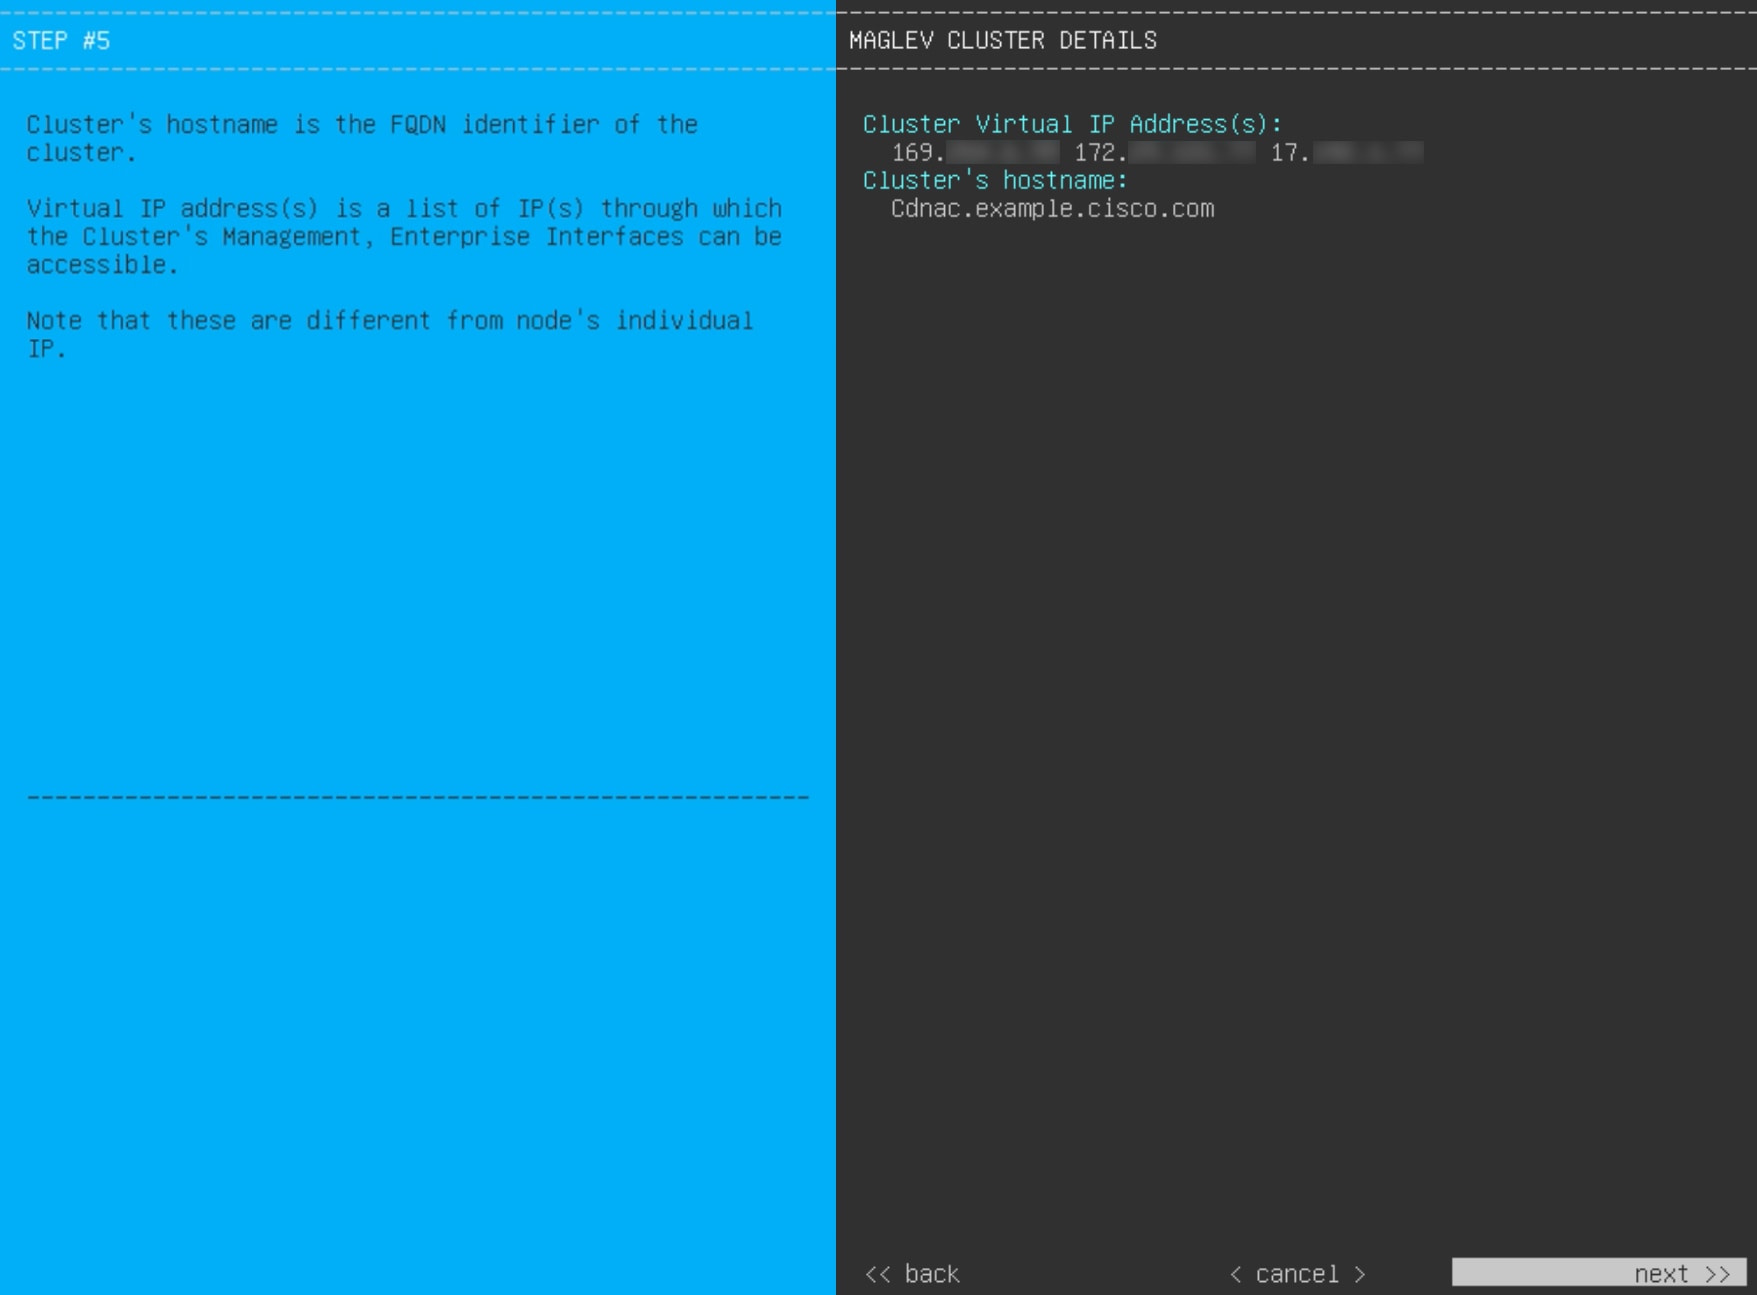
クラスタとネットワークの間のトラフィックに使用される仮想 IP アドレスのスペース区切りリストを入力します。この操作は、3 ノードクラスタと、将来 3 ノードクラスタに変換されるシングルノードクラスタの両方の場合に必要です。単一ノードクラスタをセットアップした後、単一ノードクラスタのまま使用し続ける予定の場合には、このステップをスキップして次のステップに進みます。

設定済みのネットワークインターフェイスごとに 1 つずつ仮想 IP アドレスを入力する必要があります。この操作を行わない限り、ウィザードを完了することはできません。これらのアドレスは、クラスタリンクのステータスに関連付けられており、ステータスは [UP] の状態となっている必要があります。

クラスタの完全修飾ドメイン名(FQDN)を指定するオプションもあります。Catalyst Center ではこのドメイン名を使用して次の操作が実行されます。

  • このホスト名を使用して、クラスタの Web インターフェイスと、Catalyst Center が管理するエンタープライズ ネットワーク内のデバイスによって使用される Representational State Transfer(REST)API にアクセスします。

  • Catalyst Center 証明書の [Subject Alternative Name(SAN)] フィールドで、FQDN を使用して、デバイスのプロビジョニングに使用されるプラグ アンド プレイ サーバが定義されます。

必要な情報を入力したら [Next >>] をクリックして続行します。以前の画面でしたように、検証エラーを修正します。

16.

クラスタの詳細を入力すると、次に示すように [USER ACCOUNT SETTINGS] の値を入力するためのウィザードのプロンプトが表示されます。
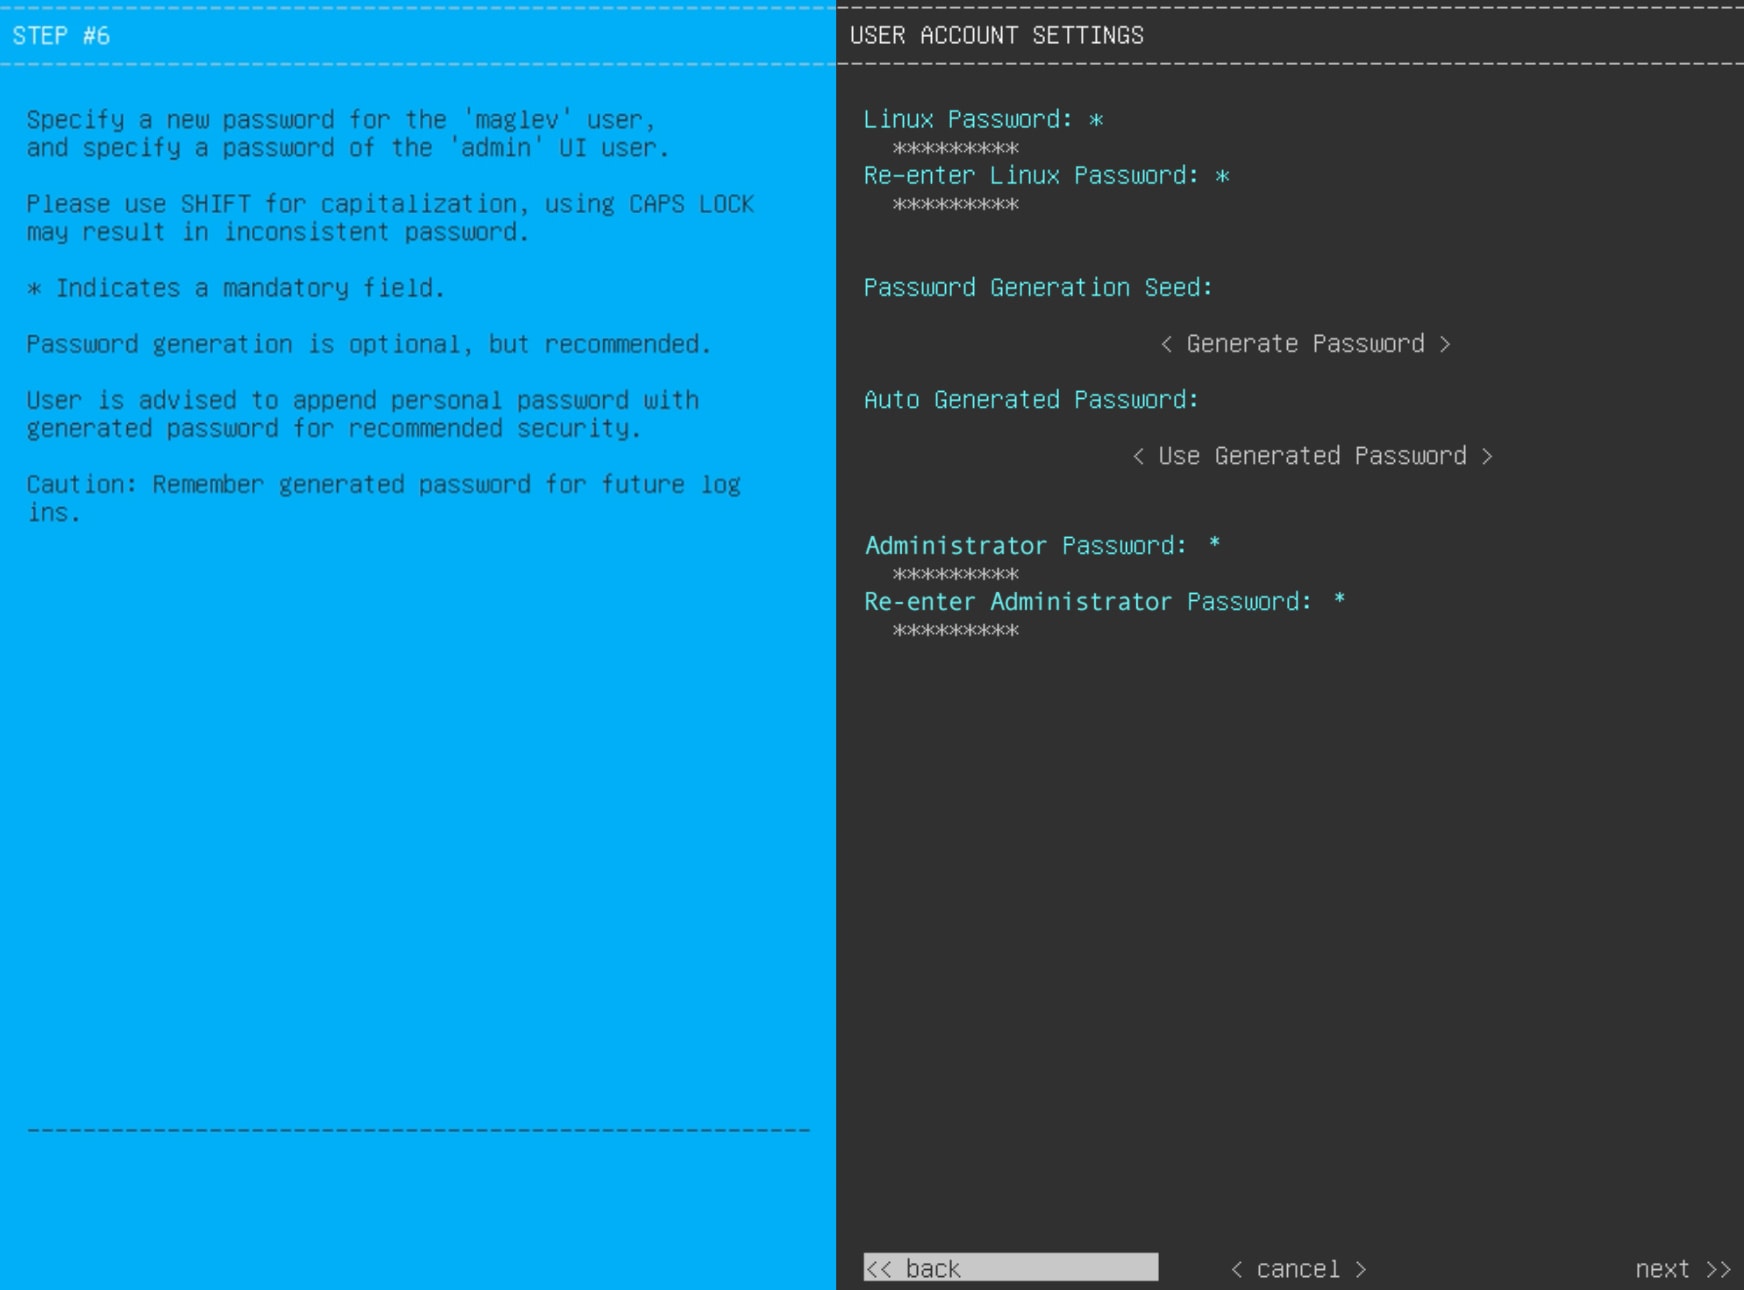
次の表のとおり [USER ACCOUNT SETTINGS] の値を入力します。

Table 6. ユーザーアカウント設定のプライマリノードエントリ

[Linux Password] フィールド

maglev ユーザーの Linux パスワードを入力します。パスワード要件 に準拠していることを確認してください。

[Re-enter Linux Password] フィールド

Linux パスワードをもう一度入力して確認します。

[Password Generation Seed] フィールド

Linux パスワードを自分で作成しない場合には、このフィールドにシードフレーズを入力してから、[パスワードの生成(Generate password)] を押してパスワードを生成します。

[Auto Generated Password] フィールド

(オプション)シード フレーズは、ランダムで安全なパスワードの一部として表示されます。必要に応じて、このパスワードを「そのまま」使用することも、この自動生成パスワードをさらに編集することもできます。

[<Use Generated Password>] を押してパスワードを保存します。

[Administrator Password] フィールド

スーパーユーザ権限を持つ管理者のデフォルトのパスワードを入力します。このパスワードは Catalyst Center に初めてログインするときに使用します。このパスワードが パスワード要件 に準拠していることを確認してください。

Note

以前の手順で [Start using DNAC pre manufactured cluster] オプションを選択した場合、アプライアンスにはデフォルトのパスワード(P@ssword9)がすでに設定されているため、構成ウィザードで変更することはできません。その結果、このフィールドと次のフィールドはこの画面に表示されません。

[Re-enter Administrator Password] フィールド

管理者パスワードをもう一度入力して確認します。

必要な情報を入力したら [Next >>] をクリックして続行します。以前の画面でしたように、検証エラーを修正します。

17.

ユーザーアカウントの詳細を入力すると、[NTP SERVER SETTINGS] の値を入力するようウィザードからメッセージが表示されます。
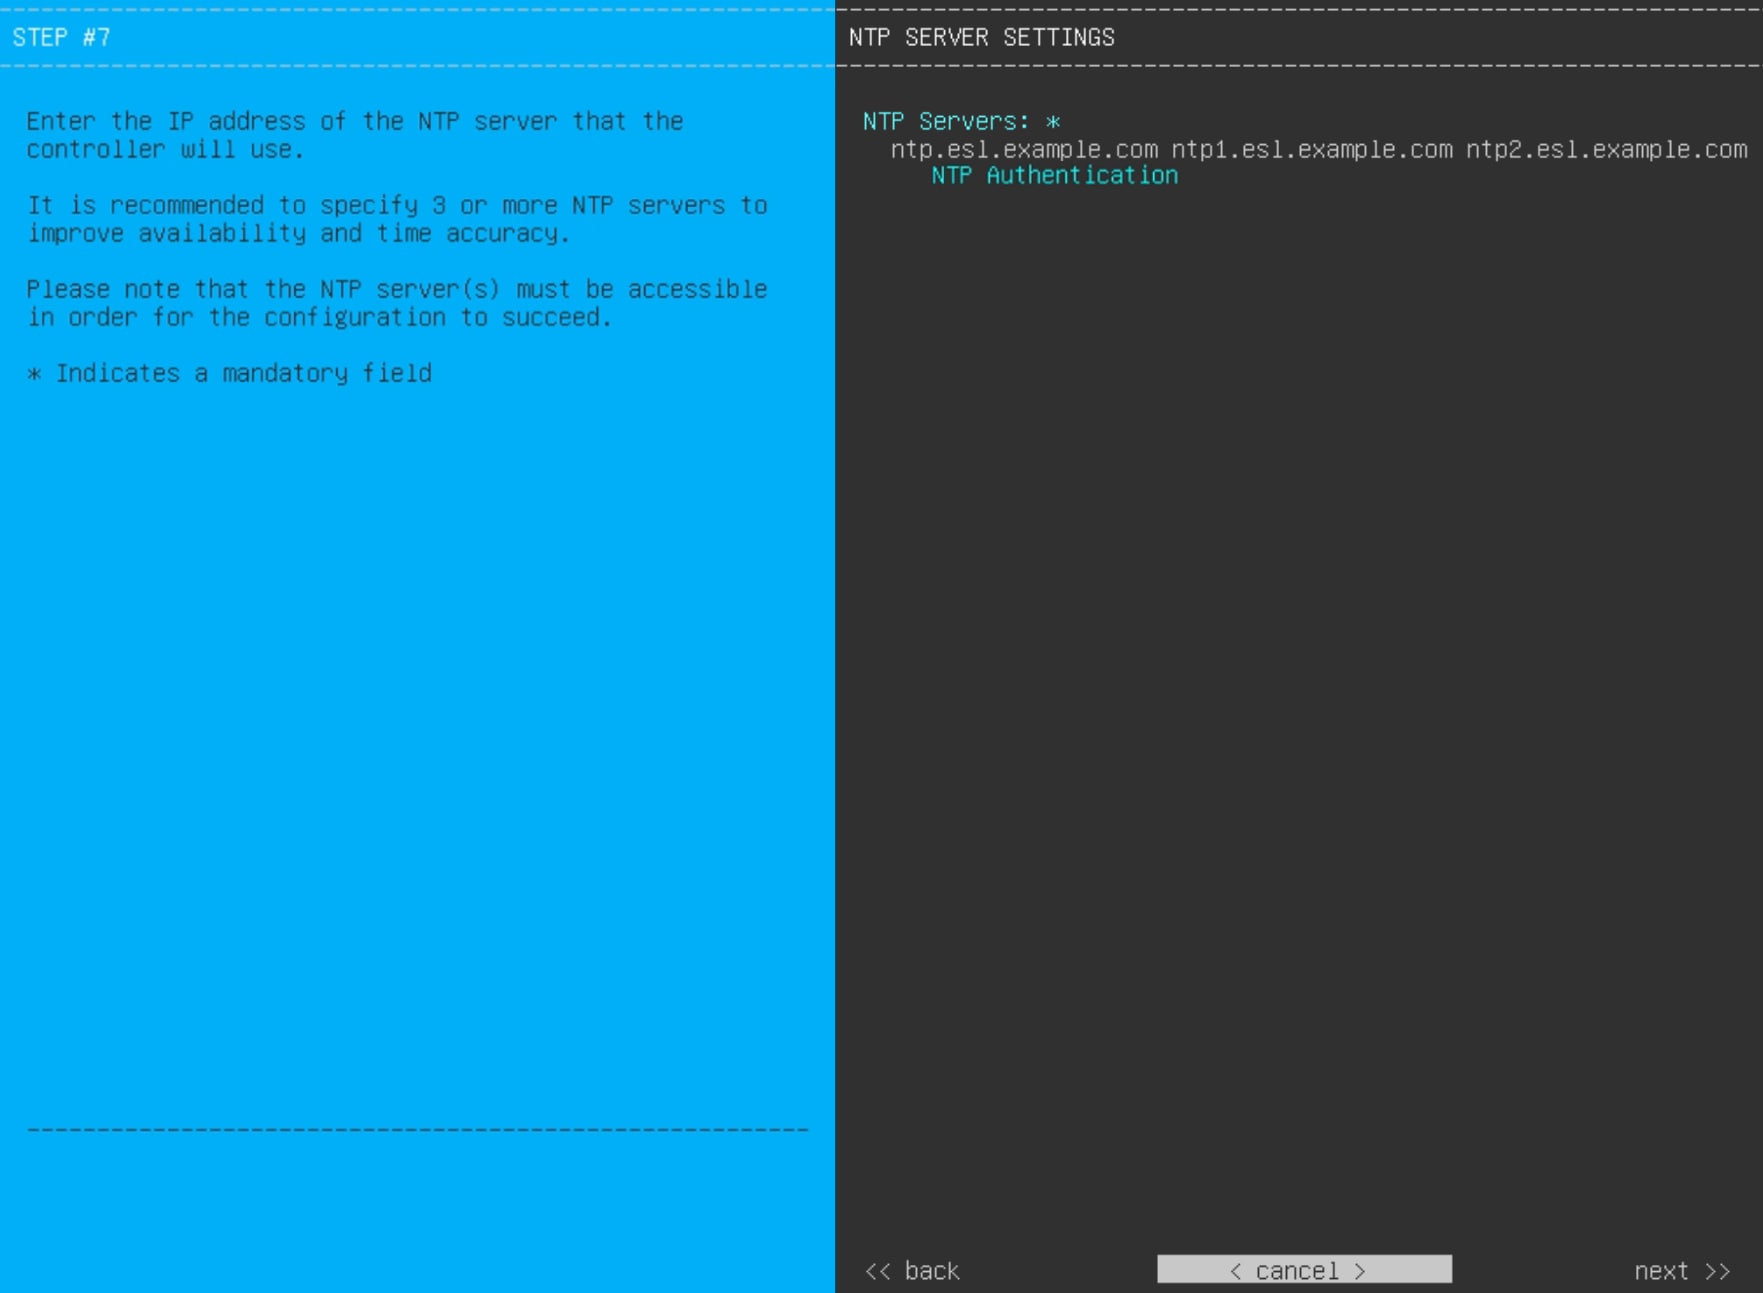
次の表のとおり [NTP SERVER SETTINGS] の値を入力します。

[NTP Server (NTP サーバ)] フィールド

1 つまたは複数の NTP サーバアドレスまたはホスト名をスペースで区切って入力します。1 つ以上の NTP アドレスまたはホスト名が必要です。実稼働環境への展開では、少なくとも 3 台の NTP サーバを設定することを推奨します。

[NTP Authentication] チェックボックス

Catalyst Center と同期する前に NTP サーバーの認証を有効にするには、このチェックボックスをオンにして、次の情報を入力します。

  • NTP サーバーのキー ID。有効な値の範囲は 1 ~ 4294967295(2^32-1)です。

    この値は、NTP サーバーのキーファイルで定義されているキー ID に対応します。

  • NTP サーバーのキー ID に関連付けられた SHA-1 キー値。この 40 文字の 16 進文字列は、NTP サーバーのキーファイルにあります。

Note

前のフィールドで構成した各 NTP サーバーのキー ID とキー値を入力してください。

必要な情報を入力したら [Next >>] をクリックして続行します。以前の画面でしたように、検証エラーを修正します。ウィザードによって、NTP サーバの設定が検証され、適用されます。

18.

適切な NTP サーバーを指定した後、次に示すように、[MAGLEV ADVANCED SETTINGS] の値を入力するようウィザードに求められます。
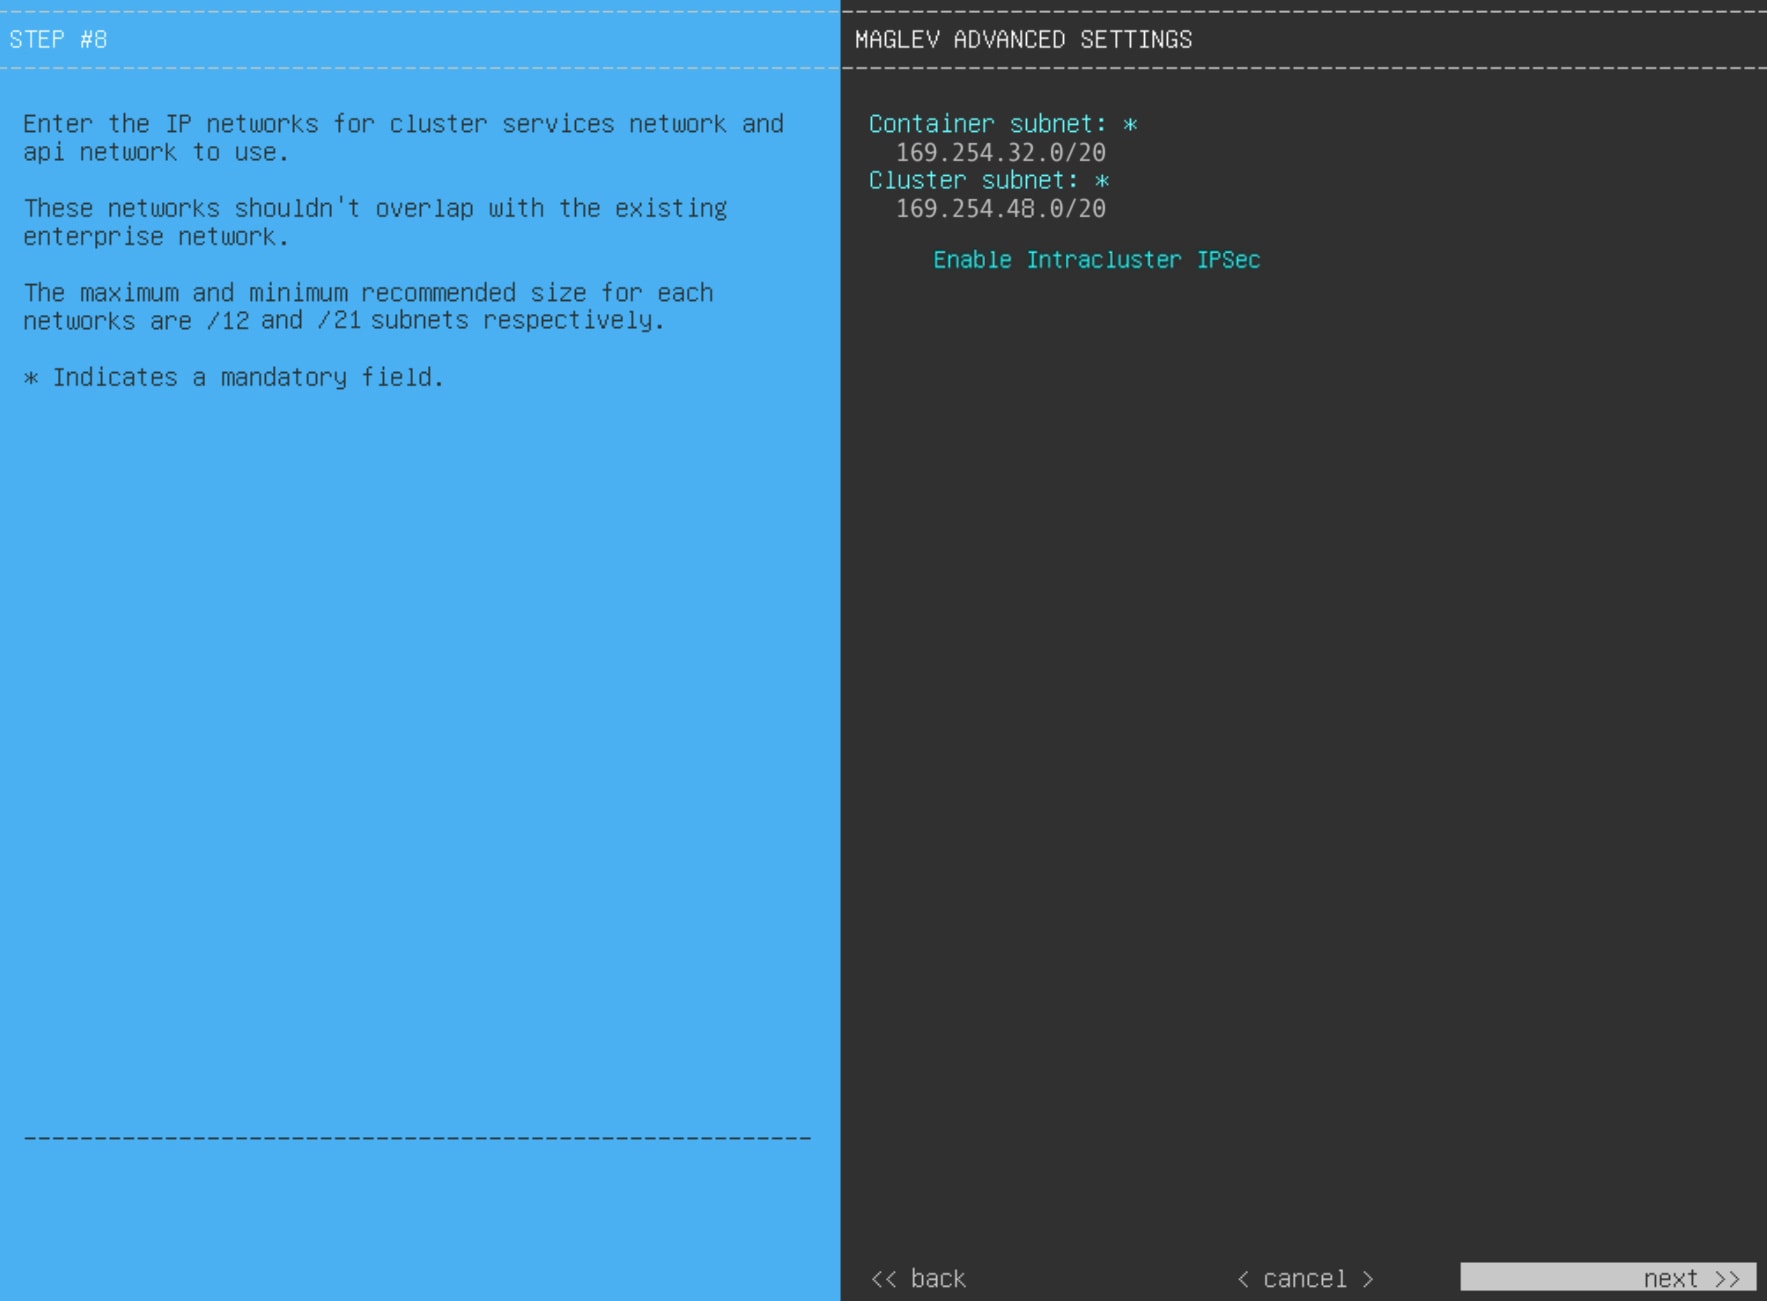
Note

以前の手順で [Start using DNAC pre manufactured cluster] オプションを選択した場合、アプライアンスにはデフォルトのコンテナおよびクラスタサブネットがすでに設定されているため、構成ウィザードで変更することはできません。その結果、次のウィザード画面は表示されません。次のステップに進みます。

次の表に示すように、[MAGLEV ADVANCED SETTINGS] の設定値を入力します。

Table 7. Maglev 詳細設定のプライマリノードエントリ

[Container Subnet] フィールド

内部サービスを管理するために Catalyst Center で使用する、ルーティングされない専用の IP サブネット。デフォルトでは、これは 169.254.32.0/20 にあらかじめ設定されています。このサブネットを使用することをお勧めします。別のサブネットを入力する場合は、Catalyst Center の内部ネットワークまたは任意の外部ネットワークで使用されている他のサブネットと競合したり、重複したりしていないことを確認してください。詳細については、必要な IP アドレスおよびサブネットのコンテナサブネット(Container Subnet)に関する説明を参照してください。

[Cluster Subnet] フィールド

内部クラスタサービスを管理するために Catalyst Center で使用する、ルーティングされない専用の IP サブネット。デフォルトでは、これは 169.254.48.0/20 にあらかじめ設定されています。このサブネットを使用することをお勧めします。別のサブネットを入力する場合は、Catalyst Center の内部ネットワークまたは任意の外部ネットワークで使用されている他のサブネットと競合したり、重複したりしていないことを確認してください。詳細については、必要な IP アドレスおよびサブネットのクラスタサブネット(Cluster Subnet)に関する説明を参照してください。

[Enable Intracluster IPSec] チェックボックス

3 ノードの高可用性(HA)クラスタ内のノード間の IPsec 接続を有効にする場合にオンにします。

終了したら、[next>>] を選択して続行します。以前の画面でしたように、検証エラーを修正します。

19.

Maglev 詳細設定の入力が完了すると、ウィザードで設定を適用する準備ができたことを示す最終メッセージが表示されます(以下参照)。
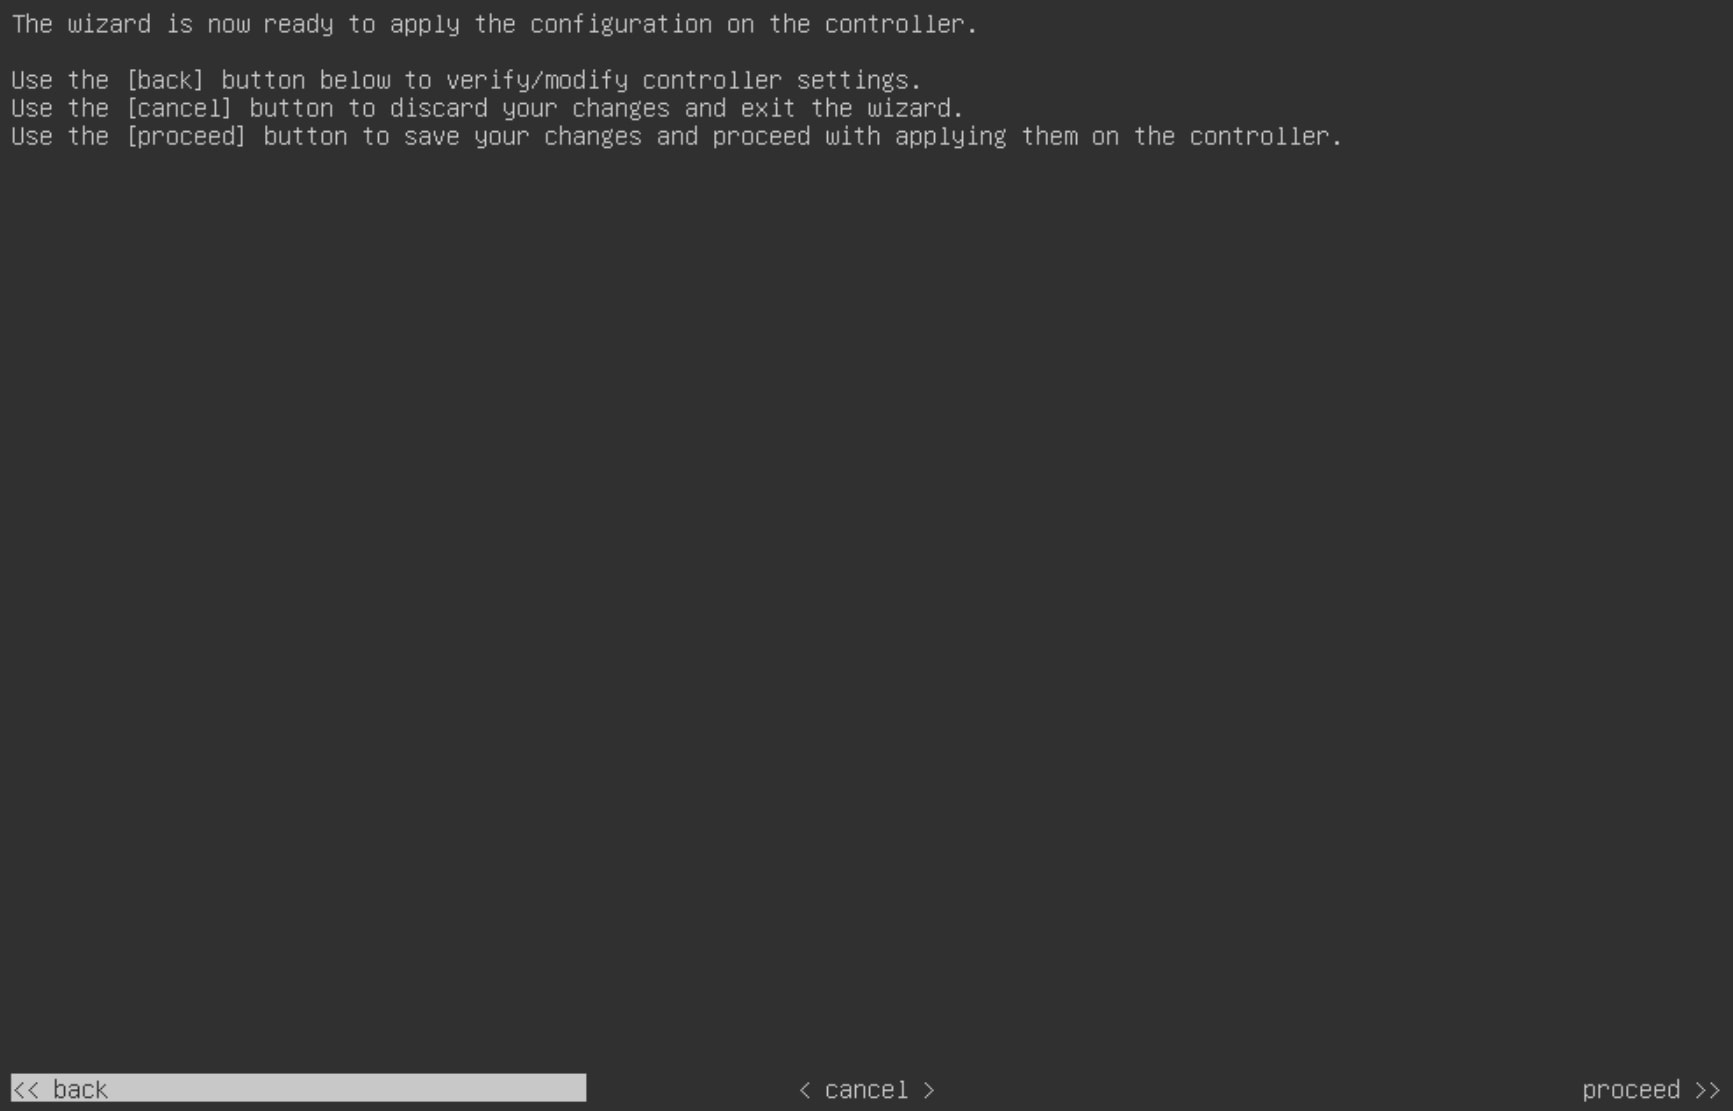
[Proceed >>] をクリックして、設定ウィザードを完了します。

ホストが自動的にリブートし、設定を適用してサービスを起動したとのメッセージが KVM コンソールに表示されます。このプロセスには数時間かかることがあります。KVM コンソールでプロセスの進行状況をモニタすることができます。

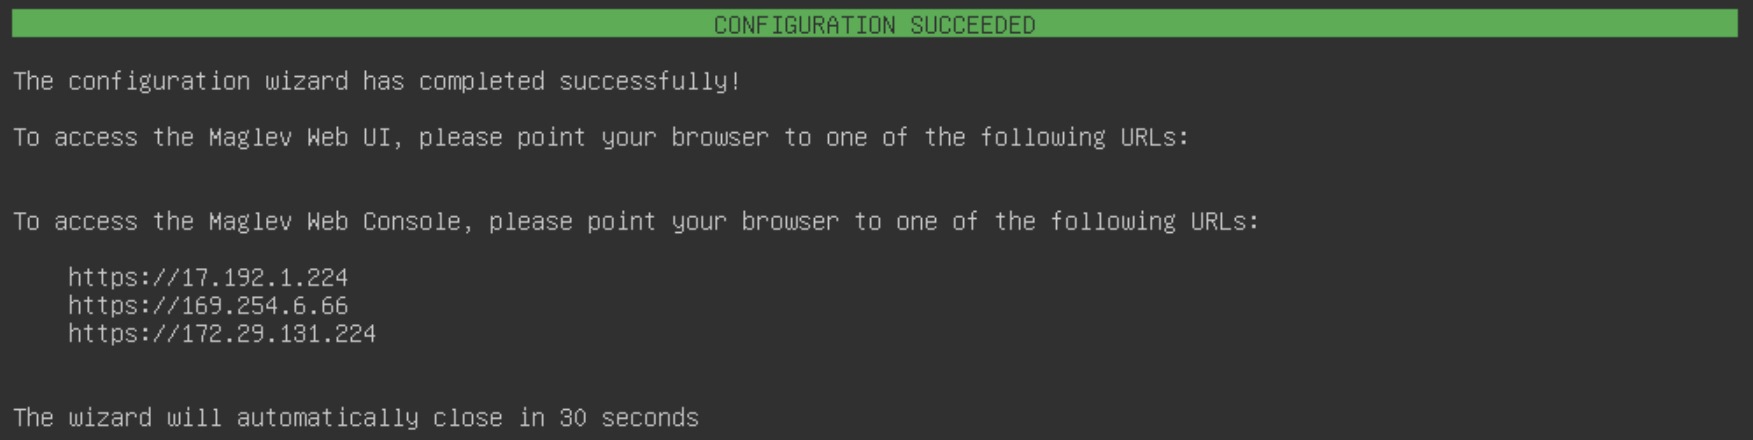
構成プロセスの最後に、アプライアンスの電源を再投入すると、「CONFIGURATION SUCCEEDED!」というメッセージが表示されます。
次のタスク


FIPS モードのサポート

Catalyst Center は連邦情報処理標準(FIPS)をサポートしています。これは、暗号化アルゴリズムの導入、キー情報とデータバッファの処理、およびオペレーティングシステムの操作に関するベストプラクティスを指定する政府認証標準です。アプライアンスで FIPS モードを有効にする場合は、次の点に注意してください。

  • 以前の Catalyst Center バージョンからアップグレードされたアプライアンスでは FIPS モードを有効化できません。最新バージョンがすでにインストールされているアプライアンスでのみ有効化できます。

  • FIPS モードが有効になっている場合、URL からイメージをインポートすることはできません。コンピュータまたは cisco.com からのみイメージをインポートできます。

  • USER ACCOUNT SETTINGS 画面で、デフォルトの管理スーパーユーザー用にパスワードを入力する必要があります。パスワード要件

  • アプライアンスで FIPS モードが有効になっている場合、外部認証を有効にすることはできません。

  • バックアップは、送信元クラスターと同じ FIPS モード設定を持つ Catalyst Center クラスターでのみ復元できます。FIPS モード設定が異なるクラスターを含むバックアップおよび復元操作は失敗します(Catalyst Center はバックアップに互換性なしのラベルを付けるため)。

  • Maglev 設定ウィザードの完了時に [Start using DNAC pre manufactured cluster] オプションを選択した場合、[IP addressing and Security mode used for the services] 画面は表示されません。その結果、FIPS モードを有効化できません。

  • Catalyst Center は、FIPS モードが有効になっている場合、SNMPv2c デバイスクレデンシャルをサポートしません。代わりに、SNMPv3 クレデンシャルを指定する必要があります。

  • アプライアンスで FIPS モードを有効化した後で、無効化できる唯一の方法は、アプライアンスのイメージを再作成することです(既存のデータをすべて消去するため)。その後、FIPS モードを無効化してアプライアンスを再構成できます。詳細については、「アプライアンスのイメージの再作成」を参照してください。

  • FIPS モードが有効になっている場合、KeyWrap を有効化できるのは、Catalyst Center と Cisco ISE がまだ統合されていない場合のみです。詳細については、「認証サーバーとポリシーサーバーの設定」を参照してください。

  • アプライアンスを構成した後、次の操作を実行して、FIPS モードが有効になっているかどうかを確認できます。

    1. アプライアンスの SSH コンソールを開き、ssh -p 2222 maglev@appliance's-IP-address コマンドを実行します。

    2. デフォルトの管理スーパーユーザーのパスワードを入力して、アプライアンスにログインします。

    3. magctl fips status コマンドを実行します。

  • Cisco Wide Area Bonjour アプリケーションは FIPS モードをサポートしていません。そのため、このアプリケーションを Catalyst Center GUI または CLI からインストールすることはできません。

  • FIPS モードが有効になっている場合、エンドポイント分析に関連する一部の機能は Catalyst Center GUI で使用できません。

  • FIPS モードは、マップアーカイブのエクスポートとインポートに影響します。

    FIPS モードが有効の場合:

    • エクスポートされるマップアーカイブは暗号化されません。

    • 暗号化されていないマップアーカイブのみをインポートできます。

    FIPS モードが無効の場合:

    • エクスポートされるマップアーカイブは暗号化されます。

    • 暗号化されたマップアーカイブと暗号化されていないマップアーカイブの両方をインポートできます。