オーケストレーションされたサービスプロビジョニング

ここでは、次のトピックについて説明します。

概要

このセクションで説明するシナリオワークフローを使用して、オペレータの意図した設定を実現するようにシステムを設定する方法の例を示します。これらのシナリオは、Cisco Crosswork Network Controller のすべての機能のうち一部のみを示すもので、プラットフォームの柔軟性を示すことを目的としています。Cisco DevNet で利用可能なリソースを活用するか、またはシスコ カスタマー エクスペリエンスと連携することで追加のカスタマイズを行うことが可能です。


(注)  


複数のコンポーネント(Crosswork Optimization Engine、Crosswork Service Health、Crosswork Active Topology など)に属する一部のシナリオの機能は、すべてのアプリケーションが正常に展開されない限り、説明どおりに使用できません。


Crosswork Network Controller の機能を説明するために、システムの設定をガイドする一連のシナリオが用意されています。

シナリオ

シナリオ 1:SR-MPLS の L3VPN サービス向けの SLA の実装と保守(ODN を使用)

このシナリオでは、セグメントルーティング(SR)オンデマンドネクストホップ(ODN)を使用して L3VPN サービスをプロビジョニングし、最小遅延やディスジョイントパスなどの特定の SLA 目標を達成します。さらに、Service Health がプロビジョニングされたサービスを分析およびモニターできるようにします。

シナリオ 2:SRv6 の L3VPN サービス向けの SLA の実装と維持(ODN を使用)

このシナリオでは、SRv6 が有効になっている SR-TE ODN を使用した L3VPN サービスのプロビジョニングに焦点を当てています。

シナリオ 3:明示的 SR-TE ポリシーを使用した EVPN-VPWS サービスの静的パスの指定

このシナリオでは、事前定義されたテンプレートを使用して、ミッションクリティカルなトラフィック用の静的パスを作成する方法を示します。必要なすべての設定を含む XML をアップロードすることで、SR-TE ポリシーと VPN サービスを迅速かつ簡単に作成する方法を示します。さらに、Service Health を使用して、プロビジョニングされたサービスを分析およびモニターします。

シナリオ 4:予約済み帯域幅を持つ RSVP-TE トンネルを介した L2VPN サービスのプロビジョニング

このシナリオでは、連続ストリーム伝送を容易にするための帯域幅予約に焦点を当てています。RSVP-TE トンネルを使用して帯域幅を予約し、それらを L2VPN サービスにアタッチして、リッチメディアデータを連続ストリーミングするための高品質なサービス要件を満たす方法を示します。

シナリオ 5:最適化の制約を伴うソフト帯域幅保証のプロビジョニング

このシナリオは、前のシナリオに基づいて構築されており、専用パスを確保するために特定のリンクで帯域幅を予約する BWoD 設定が追加されています。

関連資料

  • セグメントルーティングおよびセグメント ルーティング ポリシーの詳細については、『Crosswork Network Controller 7.0 Traffic Engineering and Optimization Guide』を参照してください。

  • Cisco Network Services Orchestrator のマニュアルは、最新の Network Services Orchestrator イメージに含まれています。

  • Crosswork Network Controller でカスタムテンプレートを使用するには、Cisco Network Services Orchestration(NSO)で事前設定する必要があります。NSO で設定すると、デバイスまたはサービスをプロビジョニングするときに選択できるカスタムテンプレートが Crosswork Network Controller に表示されます。カスタムテンプレートの設定の詳細については、「付録:カスタムテンプレート」を参照してください。
シナリオ:SR-MPLS の L3VPN サービス向けの SLA の実装と保守(ODN を使用)

このシナリオでは、特定の SLA 目標を持つ L3VPN サービスをプロビジョニングする手順について説明します。このサービスのすべてのトラフィックは低遅延パスを通る必要があります。このサービスのトラフィックはすべて優先順位が高いため、お客様はこのサービスにこの低遅延パスを必要としています。お客様は、共通リンクを回避して単一障害点が発生しないようにするため、ディスジョイントパス、つまり同じ送信元から 2 つの一意の宛先へのトラフィックを誘導する 2 つの一意のパスを使用したいとも考えています。

これは、セグメントルーティング(SR)オンデマンドネクストホップ(ODN)を使用して実現されます。SR ODN により、サービスヘッドエンドルータでは、必要に応じて(オンデマンドで)、BGP ネクストホップに対する SR-TE ポリシーを自動的にインスタンス化できます。SLA を識別する特定の色の ODN テンプレートを使用してヘッドエンドを設定します。Crosswork では、その SLA 固有の色のプレフィックスを受信すると、トラフィックパスを最適化します。プレフィックスは、L3VPN に関連付けられたルートポリシーで定義されます。

Crosswork Network Controller は、クローズドループでネットワークの監視を継続し、サービスに影響を与えるネットワークイベントの場合に、定義された SLA に基づいてネットワークを自動的に最適化します。

また、ワークフロー内で Crosswork の Service Health モニタリングを有効にし、パスを計算し可視化する方法で Flex-Algo を制約として使用するオプションもあります。Service Health モニタリングでは、オペレータは品質が低下したサービスやダウンしたサービスに関するインサイトを迅速に収集することができ、そのインサイトを活用して視覚化、検査、トラブルシューティングすることで、ネットワークの最適化を改善します。

Flex-Algo を使用すると、定義したアルゴリズムを使用して IGP 最短パス計算をカスタマイズできます。IGP は、メトリックタイプと制約のユーザー定義の組み合わせに基づいてパスを計算し、特定の Flex-Algo 定義に基づいてフィルタリングされたトポロジビューを表示します。

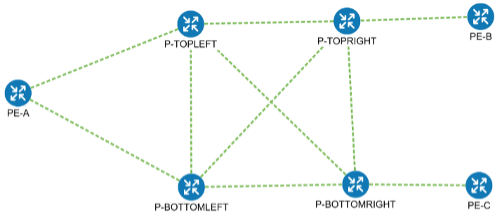
次のトポロジがこのシナリオの基本となります。

図 1. シナリオのトポロジ例
シナリオのトポロジ例

このシナリオでは、次の作業を行います。

  • エンドポイントで特定の色を使用してセグメントルーティング ODN テンプレートを作成し、指定された色のプレフィックスを受信したときに、トラフィックが LSP(アンダーレイ)内で転送され、ベストパストンネルが動的に作成されるようにします。ODN テンプレートは、パスを最適化する SLA を定義します。この場合は遅延を最適化します。

  • 計算されるパスはディスジョイントパスとして指定します。つまり同じリンクを共有しません。

  • L3VPN を ODN テンプレートにバインドするために使用するルートポリシーを各エンドポイントに作成します。このルートポリシーは、顧客プレフィックスに色属性を追加し、BGP を介して他のエンドポイントにアドバタイズします。この色属性は、これらのプレフィックスに必要な SLA を示しています。

  • 3 つのエンドポイントを持つ L3VPN サービスを作成し、Service Health モニタリングを有効にします。

  • このオーバーレイ/アンダーレイ設定がトラフィックパスを最適化し、サービスの状態を監視しながら SLA を自動的に維持する方法を可視化します。

仮定と前提条件

  • ODN を使用するには、プレフィックスの BGP ピアリングをエンドポイントまたは PE 間で設定する必要があります。通常、L3VPN では、VPNv4 および VPNv6 アドレスファミリピアリングとなります。

  • Service Health を有効にするには、Service Health をインストールする必要があります。『Crosswork Network Controller 7.0 Installation Guide』の章「Install Crosswork Applications」を参照してください。

  • Service Health のアシュアランスグラフを使用する前に、トポロジマップノードが完全に設定され、サービスに関連付けられたプロファイルで作成されていることを確認します。それ以外の場合、サブサービスの詳細メトリックは、値がまだ報告されていないことを示します。詳細については、『Crosswork Network Controller 7.0 Service Health Guide』を参照してください。

  • L3VPN サービスモニタリングは XR デバイスをサポートしますが、XE デバイスはサポートしません。そのため、L3VPN サービスが作成され、Service Health モニタリングが有効になった後、プロバイダーとデバイスが削除されてから再び追加された場合、METRIC_SCHEDULER エラーにより、サービスモニタリングの機能低下状態が継続する可能性があります。これを解決するには、サービスモニタリングを停止して再起動する必要があります。

  • (オプション)フレキシブルアルゴリズム、および使用する ID をネットワークで設定する必要があります。


(注)  


サービスとデータを示す画面キャプチャは、あくまで例として使用されるものであり、ワークフローの内容に記載されているデバイスやデータを常に反映しているとは限りません。


ステップ 1 SLA 目標と制約に色をマッピングするための ODN テンプレートを作成する

分離の制約は、ディスジョイントグループ ID を ODN テンプレートに関連付けることによって機能します。同じディスジョイントグループ ID を持つトンネルは分離されます。つまり、これらのトンネルはディスジョイントグループの設定方法に応じて、異なるリンク、ノード、および共有リスクリンクグループを使用します。

次の ODN テンプレートを作成します。

  • ヘッドエンド PE-A、色 72、遅延、ディスジョイントパス(リンク)、グループ ID 16:L3VPN_NM-SRTE-ODN_72-a

  • ヘッドエンド PE-A、色 71、遅延、ディスジョイントパス(リンク)、グループ ID 16:L3VPN_NM-SRTE-ODN_71-a

  • ヘッドエンド PE-B および PE-C、色 70、遅延:L3VPN_NM-SRTE-ODN_70

  • ヘッドエンド PE-B、色 72、遅延:L3VPN_NM-SRTE-ODN_72-b

  • ヘッドエンド PE-C、色 71、遅延:L3VPN_NM-SRTE-ODN_71-c

例として、最初の ODN テンプレート:L3VPN_NM-SRTE-ODN_72-a を作成する方法を示します。他の ODN テンプレートも同じ手順で作成できます。

始める前に

この手順では、各エンドポイントに ODN テンプレートを作成します。ODN テンプレートは色と目的を指定します。この場合は、遅延と分離(ディスジョイント)です。この ODN テンプレートは、色が一致するプレフィックスが BGP 経由で受信されたときに、トンネルを(オンデマンドで)動的に作成するために使用されます。これらのプレフィックスへのトラフィックは、新しく作成されたトンネルに自動的に誘導されます。これにより、SLA 目標とこれらのプレフィックスを対象とした制約を満たし、BGP ルートで色を使用してシグナリングされます。

手順


ステップ 1

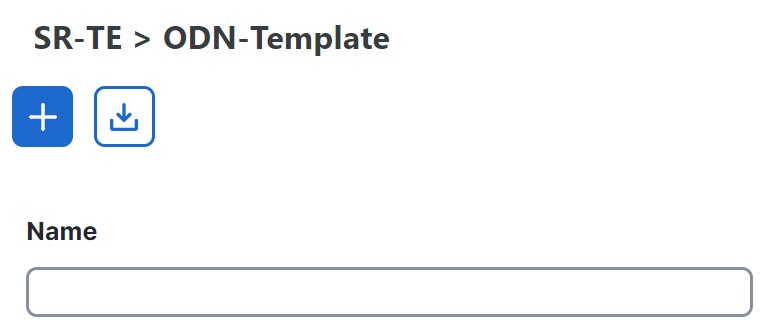
メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [SR-TE] > [ODNテンプレート(ODN-Template)] を選択します。

ステップ 2

をクリックして新しいテンプレートを作成し、一意の名前を付けます。この場合、名前は L3VPN_NM-SRTE-ODN_72-a です。[Continue] をクリックします。
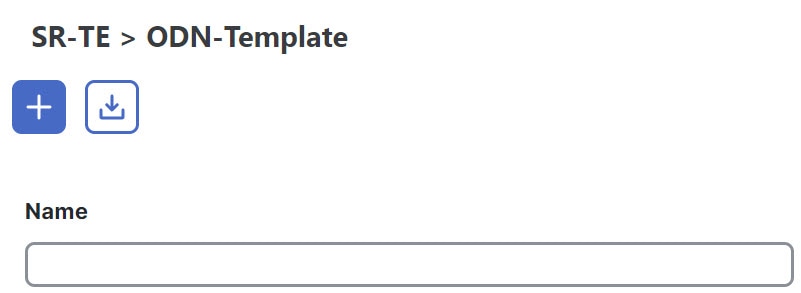
システム上の既存のテンプレートを参照して、ファイルをインポートすることもできます。インポートされたファイルからの情報がフォームに入力されます。

図 2. SR-TE ODN テンプレートページ
SR-TE ODN テンプレートページ

ステップ 3

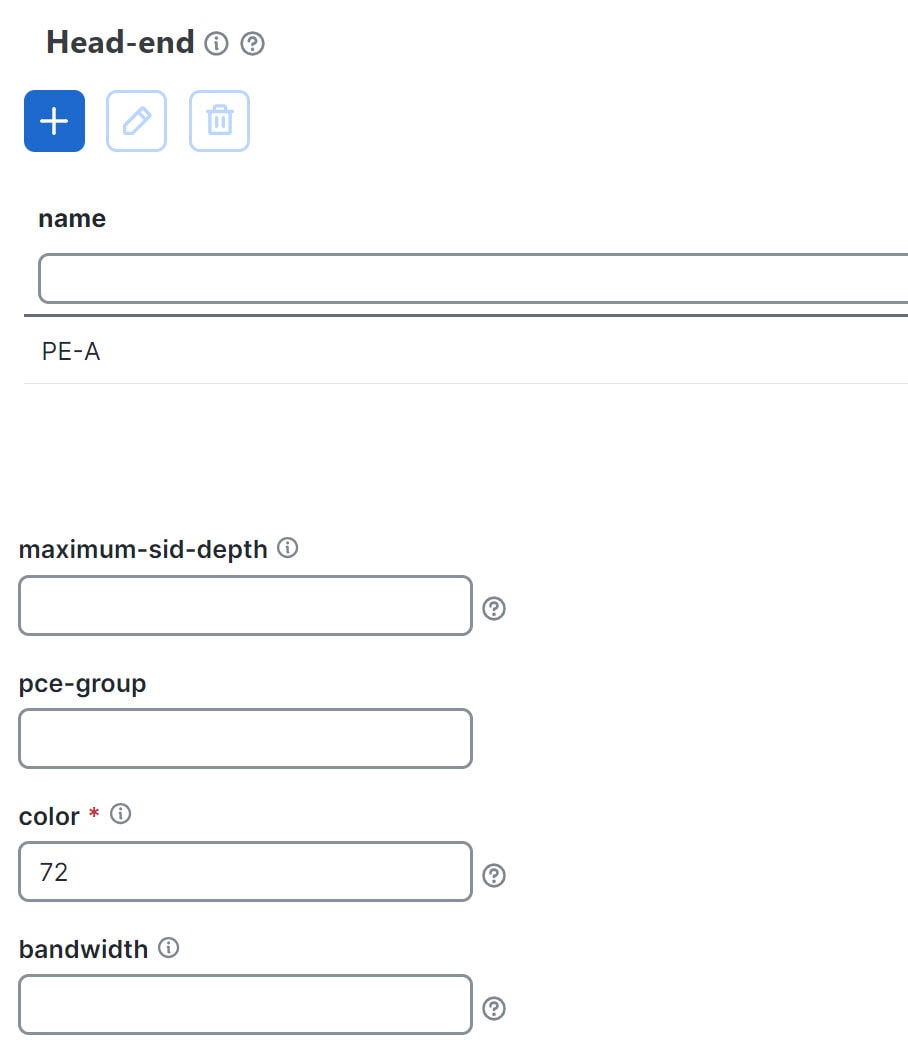
ヘッドエンドデバイス PE-A を選択し、色 72 を指定します。

ステップ 4

[動的(Dynamic)] で、メトリックタイプとして [遅延(Latency)] を選択します。これが最適化の対象となる SLA 目標です。

ステップ 5

[PCE] チェックボックスをオンにし、パス計算クライアント(PCC)ではなく SR-PCE でパスを計算するように指定します。

ステップ 6

必要な制約を定義します。この場合、計算パスはリンクを共有してはならないので、ディスジョイントパスとします。

[disjoint-path] で、タイプとして [リンク(link)] を選択し、group-id としてグループ ID の数字(この場合は 16)を指定します。

(注)  


グループ ID は選択できます。同じ group-id で要求されたすべてのパスは、相互にディスジョイントされます。

(注)  


オプションで、制約として Flex-Algo を設定できます。

図 3. SR-TE ODN テンプレート
SR-TE ODN テンプレート

ステップ 7

変更を確定するか、[Dry Run] をクリックして、確定する前にデバイスに設定される内容を確認します。

ステップ 8

新しい ODN テンプレートがテーブルに表示され、そのプロビジョニング状態が [Success] であることを確認します。[アクション(Actions)] 列の をクリックし、[設定ビュー(Config View)] を選択して、作成した ODN テンプレートの詳細を示す YANG モデルベースのサービスインテントデータを表示します。

図 4. [アクション(Actions)] 列のメニュー
[アクション(Actions)] 列のメニュー

ステップ 9

上記の他の ODN テンプレートを同じ方法で作成します。

(注)  


複製機能を使用して、このシナリオを完了するために必要な他のポリシーを作成することで、時間を節約できます。 [アクション(Actions)] 列から [複製(Clone)] を選択し、複製の新しい名前を指定し、値を編集して、[コミット(Commit)] を選択します。


ステップ 2 L3VPN ルートポリシーを作成する

この手順では、各エンドポイントのルートポリシーを作成し、ODN テンプレートで定義したものと同じ色を指定します。ルートポリシーは、SLA が適用されるプレフィックスを定義します。指定したネットワークから一致する色のトラフィックを受信すると、ODN テンプレートで定義された SLA に基づいてパスが計算されます。最初にルーティングポリシータグとルーティングポリシーの宛先プレフィックスを設定して、次のルートポリシーを作成します。ルーティング ポリシー プレフィックスは、サービス内の PE デバイスで設定されたサブネットプレフィックスと一致する必要があります。
  • 色 70、IPv4 プレフィックス 70.70.70.0/30:L3VPN_NM-SRTE-RP-PE-A-7

  • 色 71、IPv4 プレフィックス 70.70.71.0/30:L3VPN_NM-SRTE-RP-PE-B-7

  • 色 72、IPv4 プレフィックス 70.70.72.0/30:L3VPN_NM-SRTE-RP-PE-C-7

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L3VPN] > [ルーティングポリシータグ(Routing Policy Tag)] を選択します。

ステップ 2

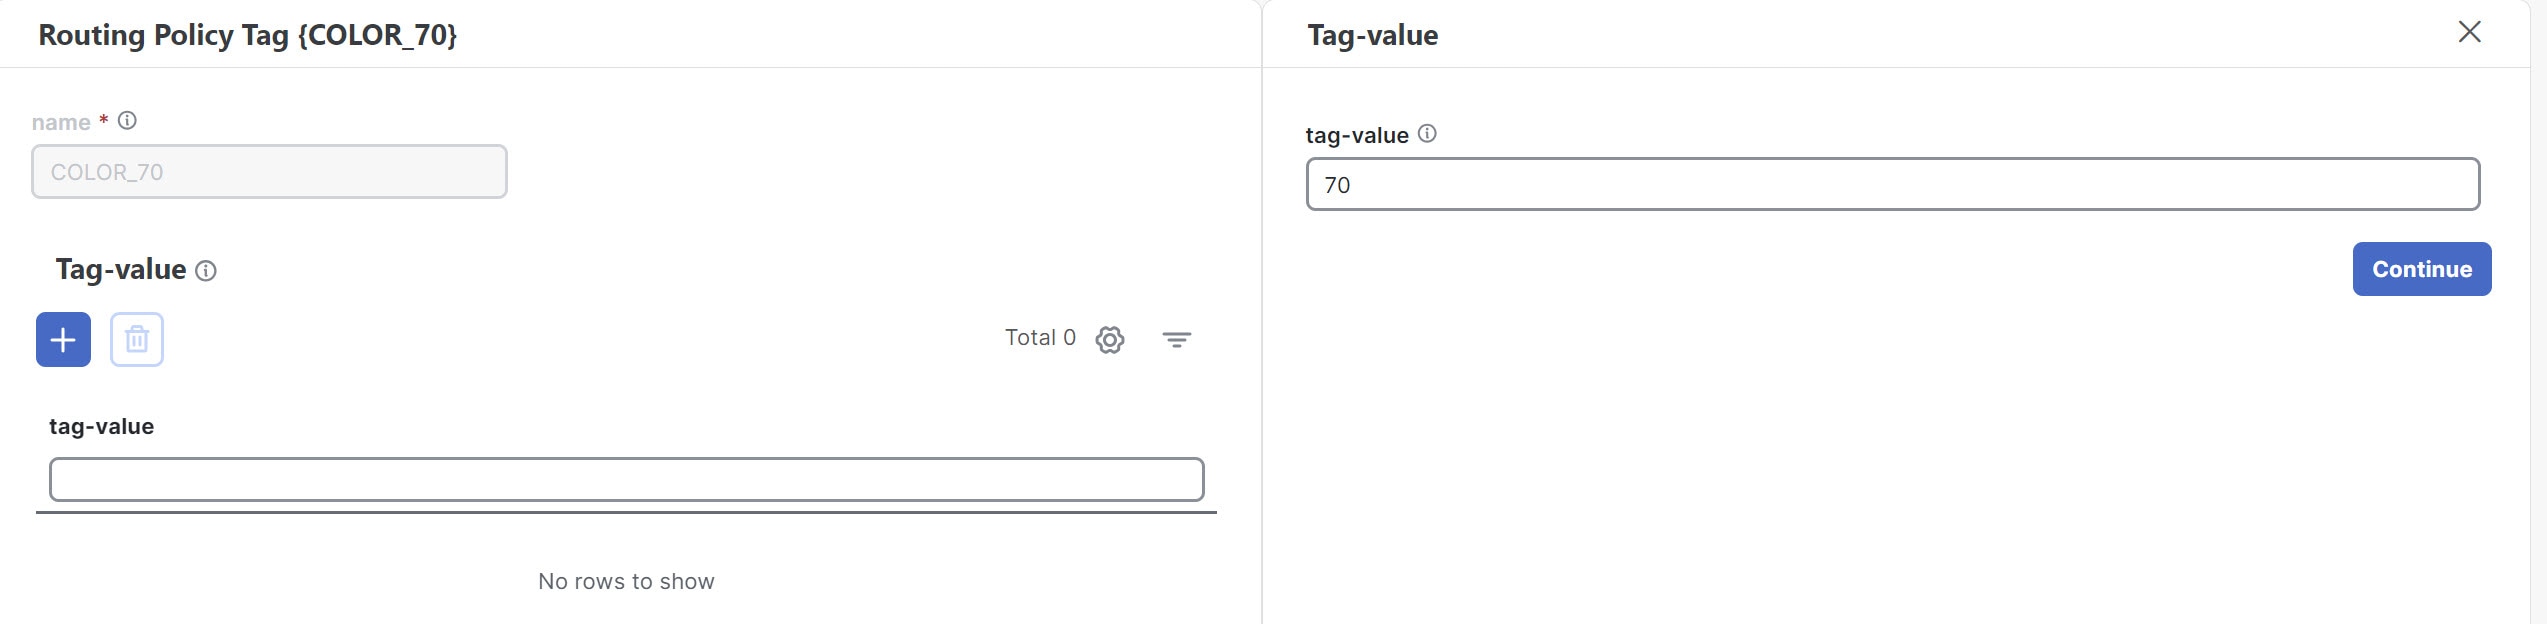
をクリックして新しいルーティングポリシータグを作成し、タグセットの名前 COLOR_70 を入力します。[続行(Continue)] をクリックします。

これは、アクションと条件のセットを参照するためのラベルとして使用されます。

ステップ 3

[Tag-value] で、[+] をクリックし、[tag-value] に 70 と入力します。

図 5. ルーティングポリシータグ
ルーティングポリシータグ

タグ値は 1 ~ 4294967295 の数値で、色の値と一致する必要があります。

ステップ 4

[続行(Continue)] をクリックします。新しいタグ値を持つ新しいルーティングポリシータグ名が表示されます。[変更を確定(Commit changes)] をクリックします。

上記の同じ手順に従って、他の 2 つのルーティングポリシータグ(COLOR_71 と COLOR_72)とタグ値(71 と 72)を作成します。[続行(Continue)] をクリックします。

ステップ 5

次に、ルーティングポリシーの宛先プレフィックスを作成します。メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L3VPN] > [ルーティングポリシーの宛先プレフィックス(Routing Policy Destination Prefix)] を選択します。

ステップ 6

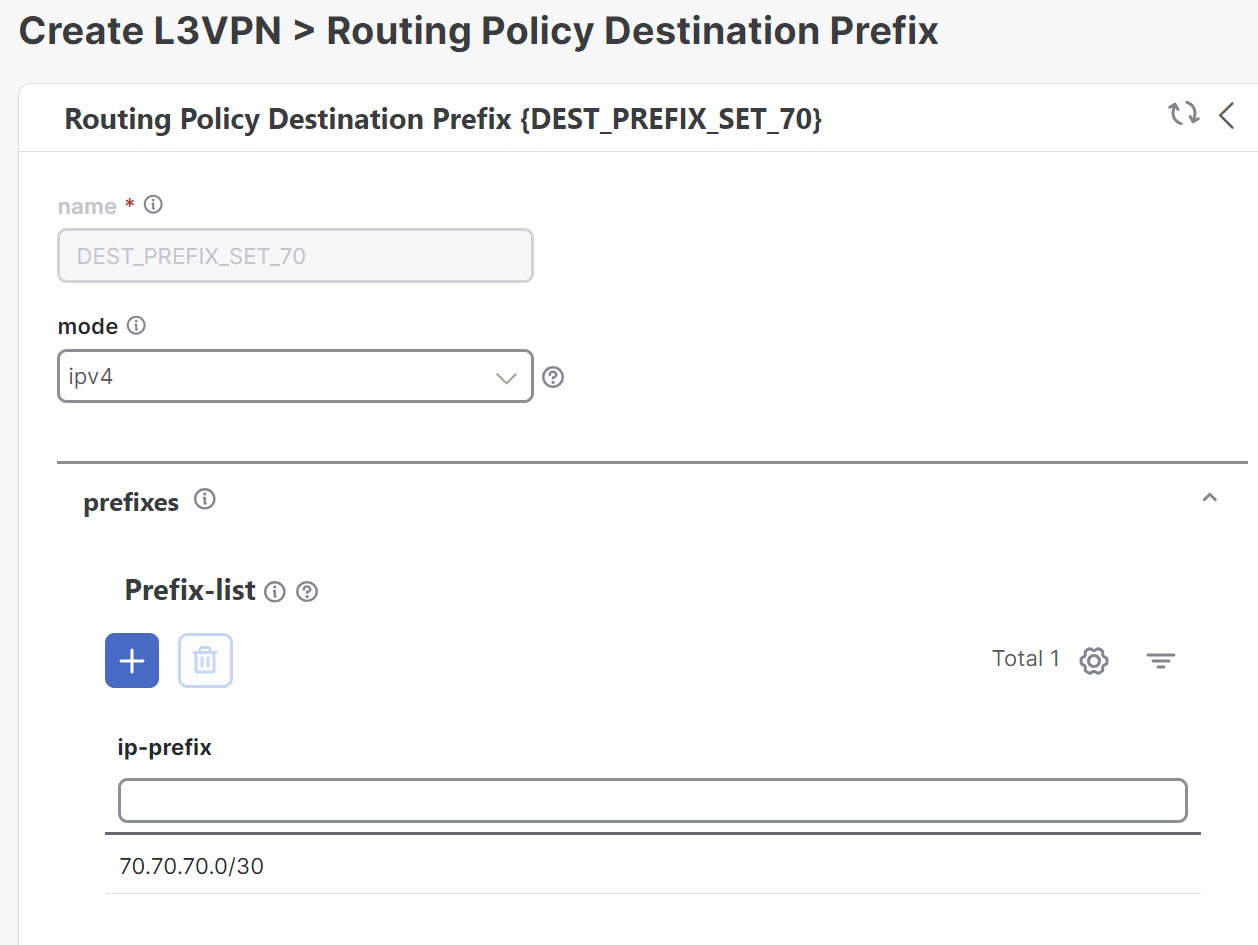
をクリックして新しいルーティングポリシーの宛先プレフィックスを作成し、DEST_PREFIX_SET_70 という名前を入力します。

プレフィックスセットの名前は、一致条件でセットを参照します。

ステップ 7

[モード(Mode)] で、[ipv4] を選択します。

ステップ 8

プレフィックスを展開し、 をクリックして、[prefix-list] に [ip-prefix] を追加します。70.70.70.0/30 を入力し、[続行(Continue)] をクリックします。

図 6. ルーティングポリシーの宛先プレフィックス
ルーティングポリシーの宛先プレフィックス

ステップ 9

同じ手順に従って、他の 2 つのルーティングポリシー宛先プレフィックス(DEST_PREFIX_SET_71 および DEST_PREFIX_SET_72)を作成します。

ステップ 10

最初のルートポリシー L3VPN_NM-SRTE-RP-PE-A-7 を作成する準備ができました。他のルートポリシーも同じ手順で作成できます。メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L3VPN] > [ルーティングポリシー(Routing Policy)] を選択します。

ステップ 11

をクリックして新しいルートポリシーを作成し、最上位ポリシー定義に一意の名前 L3VPN_NM-SRTE-RP-PE-A-7 を入力します。[続行(Continue)] をクリックします。ステートメントセクションが表示されます。

(注)  

 
[ルートポリシー(Route Policy)] ステートメントは、システムが実行する条件とアクションを定義します。

ステップ 12

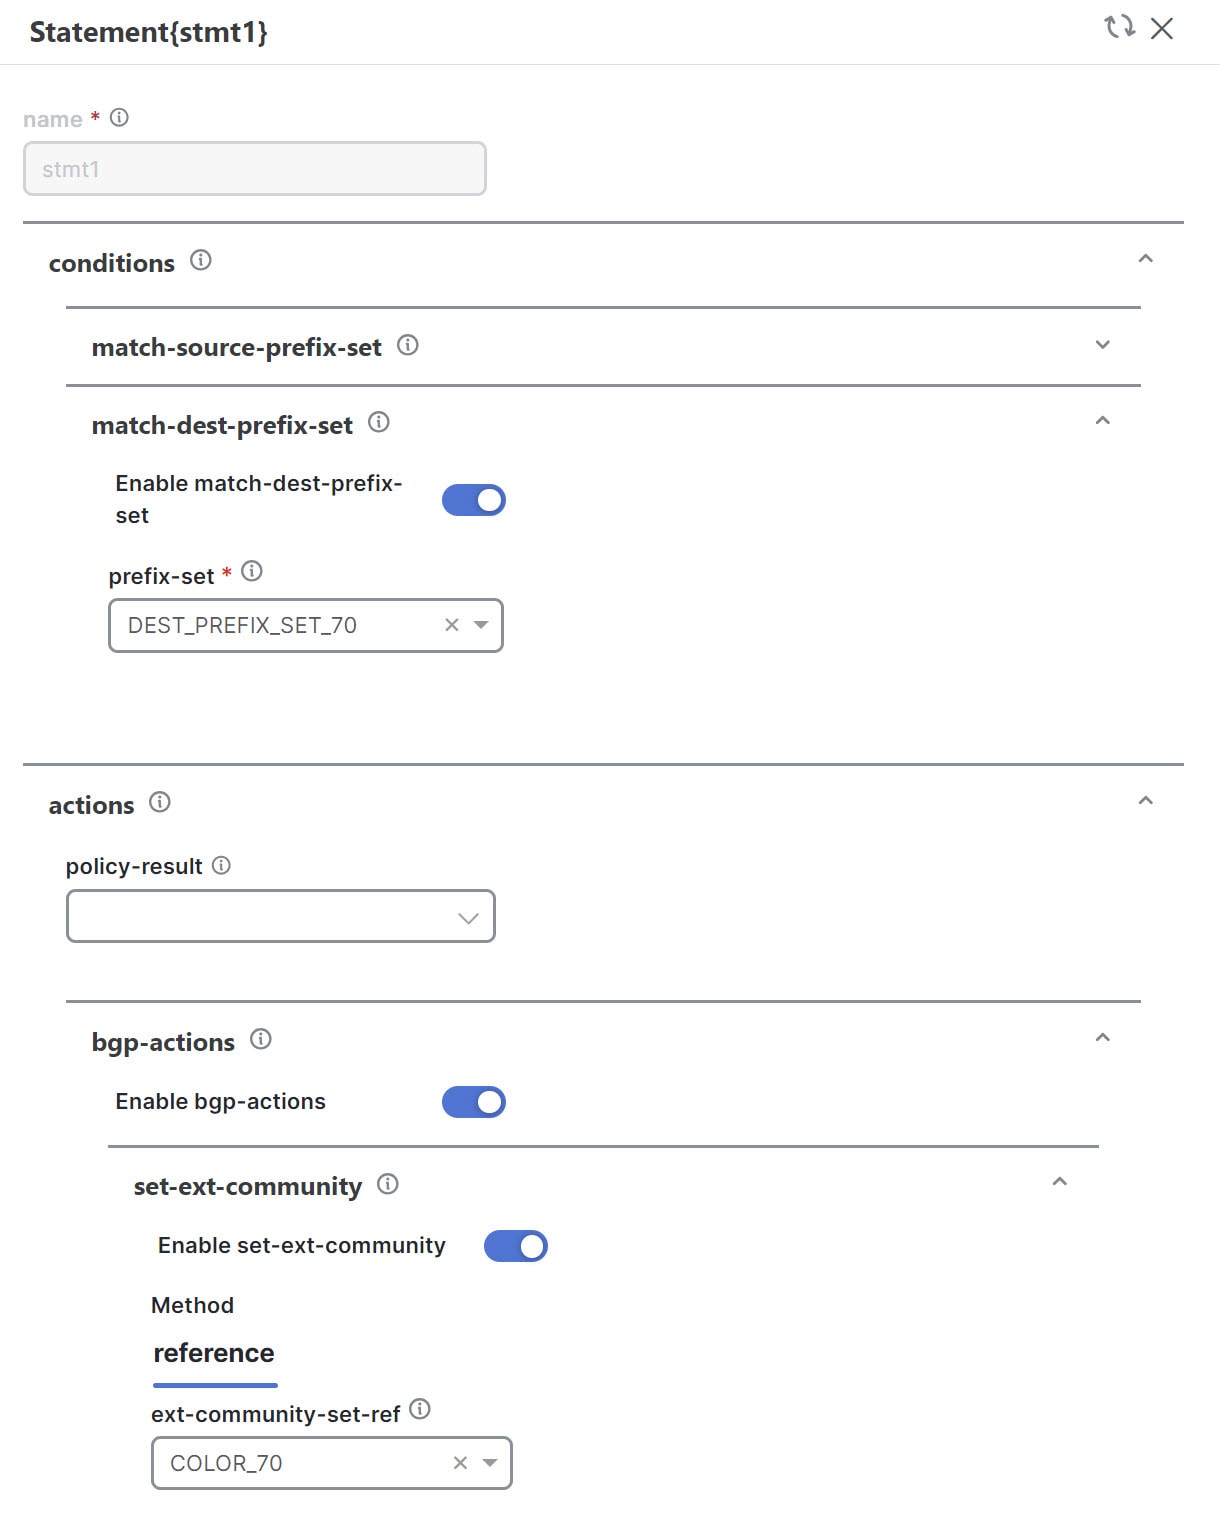
ステートメントを展開し、 をクリックしてポリシーステートメントの名前(stmt1 など)を追加し、[続行(Continue)] をクリックします。[ステートメント {stmt1}(statement{stmt1})] パネルが表示され、[条件(conditions)] と [アクション(actions)] のセクションが表示されます。

ステップ 13

[条件(conditions)] を展開し、次に [match-dest-prefix-set] を展開します。[prefix-set] リストで、DEST_PREFIX_SET_70 を選択または入力します。これは、定義されたプレフィックスセットを参照するものです。

(注)  

 
選択すると、[match-dest-prefix-setの有効化(Enable match-dest- prefix-set)] トグルがオンになります。これは、[match-set-options] リストで定義されたロジックに従い、参照される [prefix-set] と一致します。

ステップ 14

[アクション(actions)] を展開し、[bgp-actions] を展開します。

ステップ 15

[bgp-actions] に対し、[bgp-actionsの有効化(Enable bgp-actions)] トグルをオンの位置にスライドします。[bgp-actions] をオンに切り替えると、BGP 固有のアクションの最上位コンテナが定義されます。

ステップ 16

[set-ext-community] を展開します。[Enable-set-ext-community] トグルをオンの位置にスライドさせます。[set-ext-community] をオンに切り替えると、拡張コミュニティ属性が設定されます。

ステップ 17

[メソッド(Method)] と [参照(reference)] で、[Ext-community-set-ref] リストを選択し、[COLOR_70] を選択します。[Ext-community-set-ref] は、定義済みの拡張コミュニティセットを名前で参照します。

図 7. ルート ポリシー ステートメント
ルート ポリシー ステートメント

ステップ 18

右上隅の [X] をクリックして [ステートメント{stmnt1}(statement{stmnt1})] パネルを閉じ、[変更を確定(Commit changes)] をクリックします。

ステップ 19

他のルートポリシー(L3VPN_NM-SRTE-RP-PE-B-7 および L3VPN_NM-SRTE-RP-PE-C-7)を同じ方法で作成します。


L3VPN ルートポリシーを作成したら、各ルートポリシーの VPN プロファイルを作成してから、L3VPN サービスを作成してプロビジョニングします。VPN プロファイルは、L3VPN サービスから参照されます。これにより、ルートポリシーが L3VPN サービスにバインドされます。

ステップ 3 L3VPN サービスを作成してプロビジョニングする

この手順では、3 つのエンドポイント(PE-A、PE-B、および PE-C)を備えた L3VPN サービスを作成します。各エンドポイントは、vpn-instance-profile に関連付けられます。これは、ODN テンプレートで指定されたのと同じ色のルートポリシーを含む VPN プロファイルを指します。このようにして、指定されたプレフィックスと色に一致するトラフィックが、SLA 仕様に従って処理されます。

まず、VPN プロファイルを作成します。新しく作成された VPN プロファイルには、L3VPN ルーティングポリシー名と同じ名前が付けられます。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L3VPN] > [VPNプロファイル(VPN Profiles)] を選択します。

ステップ 2

をクリックして、VPN サービスで参照される VPN プロファイルを作成します。

ステップ 3

[Id] リストを選択し、[L3VPN_NM-SRTE-RP-PE-A-7] を選択します。

L3VPN サービスの作成およびプロビジョニングを行います。

ステップ 4

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L3vpn] > [L3vpn-Service] を選択します。

ステップ 5

をクリックして新しいサービスを作成し、新しい vpn-id:L3VPN_NM-SRTE-ODN-70 を入力します。[続行(Continue)] をクリックします。

VPN 識別子は VPN を一意に識別し、ローカルな意味を持ちます(たとえば、サービス プロバイダー ネットワーク内)。

ステップ 6

vpn-instance-profile を作成します。これは、ルート識別子(RD)、ルートターゲット、およびエクスポート/インポートルートポリシーを定義するコンテナです。次のように、エンドポイントごとに vpn-instance-profile を作成します。

  • L3VPN_NM_SR_ODN-IE-PE-A-7、ルート識別子 0:70:70

  • L3VPN_NM_SR_ODN-IE-PE-B-7、ルート識別子 0:70:71

  • L3VPN_NM_SR_ODN-IE-PE-C-7、ルート識別子 0:70:72

    1. [vpn-instance-profiles] を展開し、 をクリックして新しい vpn-instance-profile profile-id:L3VPN_NM_SR_ODN-I-PE-A-7 を作成します。[続行(Continue)] をクリックします。

    2. ルート識別子(rd)を入力します。これにより、IP プレフィックスが区別されて一意になります。このシナリオでは、0:70:70 を使用しています。

    3. [address-family] で、 をクリックし、リストから [ipv4] を選択します。[続行(Continue)] をクリックします。

    4. id、route-targets、route-target-type(インポート/エクスポート/両方)を含め、必要な VPN ターゲットを定義します。

    5. [vpn-policies] で、[export-policy] リストから、関連する VPN プロファイル(route policy:L3VPN_NM-SRTE-RP-PE-A-7 を含む)を選択します。これにより、VPN と、SLA を定義する ODN テンプレートの間の関連付けが形成されます。

    6. 完了したら、右上隅の [X] をクリックします。

    7. 同様に、別の vpn-instance-profile を作成します。

ステップ 7

各 VPN エンドポイント(PE-A、PE-B、および PE-C)を定義します。

  1. [vpn-nodes] を展開し、 をクリックして、リストから関連するデバイス PE-A を選択します。[続行(Continue)] をクリックします。

  2. ネットワーク ID の local-as 番号 200 を入力します。

  3. [active-vpn-instance-profiles] を展開し、 をクリックして、前に作成した profile-id L3VPN_NM-SRTE-RP-PE-A-7 を選択します。[続行(Continue)] をクリックします。

  4. PE から CE への通信のためのネットワーク アクセス パラメータを定義します。

    • [vpn-network-accesses] で、 をクリックして、VPN アクセスパラメータの新しいセットを作成し、一意の ID を指定します。[続行(Continue)] をクリックします。

    • [Interface-id] フィールドに、Loopback70 と入力します。これは、物理インターフェイスまたは論理インターフェイスの識別子です。サブインターフェイスの ID は、接続レベルおよび/または IP 接続レベルで提供されます。

    • [ip-connection] > [ipv4] の順に展開し、ローカルアドレス(70.70.70.1)、プレフィックス長(30)を入力します。

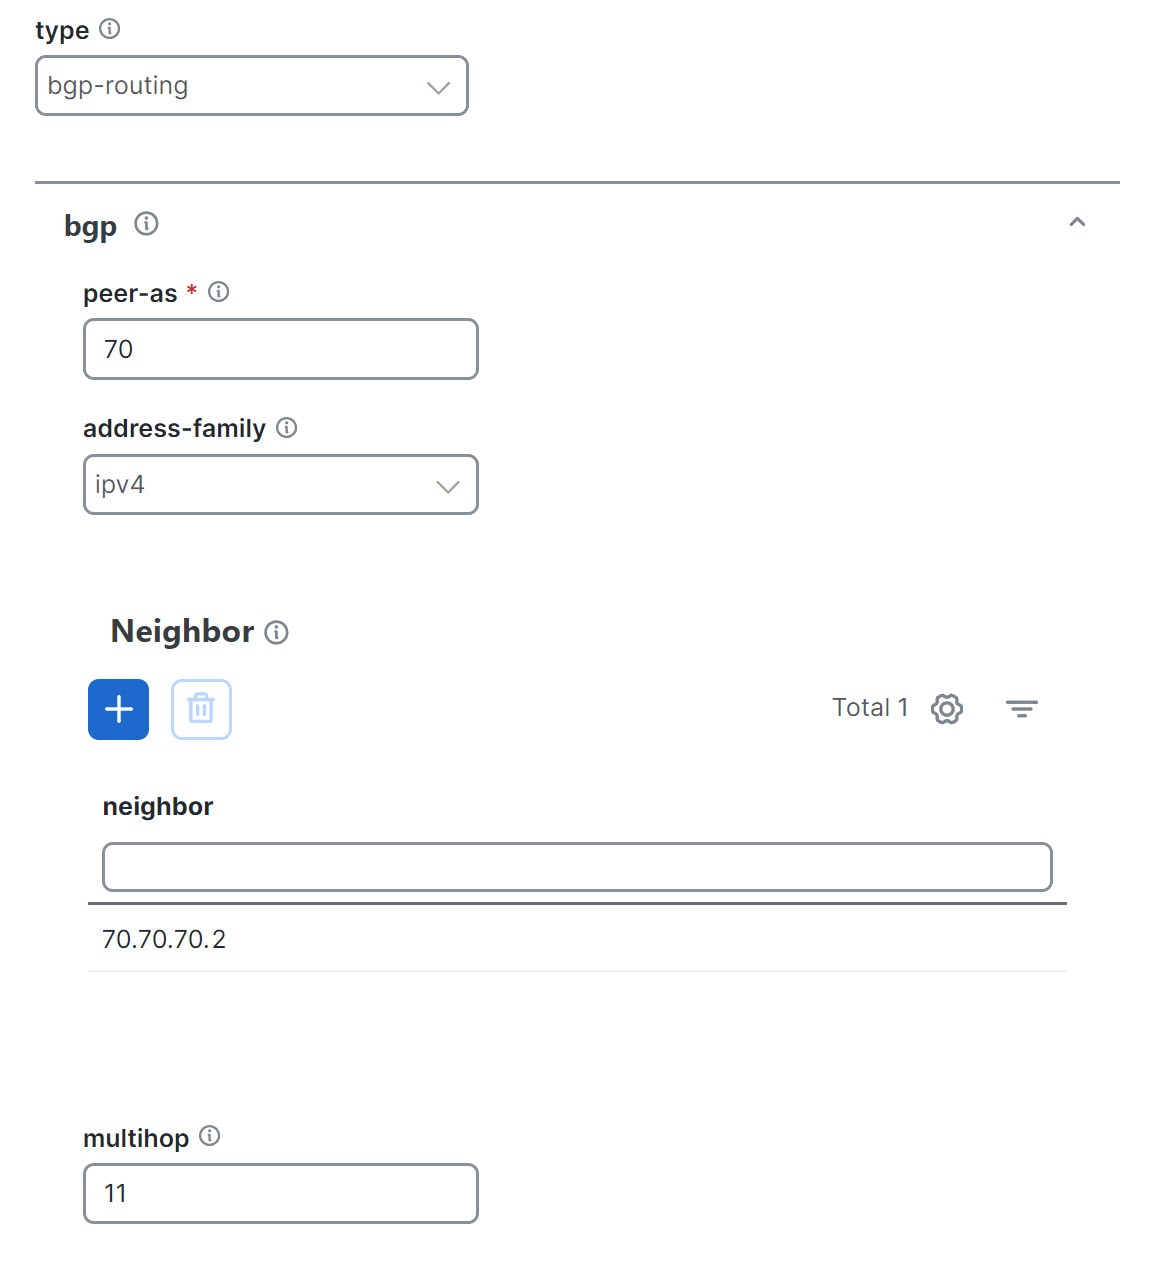
    • ルーティングプロトコルで、 をクリックして一意の ID を作成し、[タイプ(type)] を [bgp-routing] に設定し、[bgp] を展開して [peer-as] 番号(70)と [address-family](ipv4)を設定します。さらに、bgp ネイバー(70.70.70.2)と、bgp ネイバーと PE デバイス間で許可されるホップ数を示すマルチホップ番号(11 など)を設定します。

      図 8. L3vpn-Service Routing-protocol
      L3vpn-Service Routing-protocol
    • [L3VPNの作成(Create L3VPN)] 画面に戻るまで、右上隅の [X] をクリックします。

    • 同様に、他の VPN ノード(PE-B および PE-C)を作成します。

ステップ 8

変更を確定するか、[Dry Run] をクリックして、確定する前にデバイスに設定される内容を確認します。

ステップ 9

新しい L3VPN サービスがテーブルに表示され、そのプロビジョニング状態が [Success] であることを確認します。


ステップ 4 Service Health モニタリングを有効にする

必要な L3VPN サービスを作成してプロビジョニングしたら、それらの正常性のモニタリングを開始できます。

始める前に

  • (オプション)Crosswork Service Health がインストールされていることを確認します。詳細については、『Crosswork Network Controller 7.0 Installation Guide』の章「Install Crosswork Applications」を参照してください。Service Health の詳細については、『Crosswork Network Controller 7.0 Service Health Guide』を参照してください。

  • Service Health 関連の手順では、使用可能な過剰容量があることを前提としています。要件(使用可能なリソース、ストレージ容量など)は、このガイドで説明されている範囲を超えている場合があります。詳細については、『Crosswork Network Controller 7.0 Service Health Guide』を参照してください。

新しく作成されたモニター対象外のサービスを選択します。このサービスには、グレーの正常性インジケータが表示されます。

手順


ステップ 1

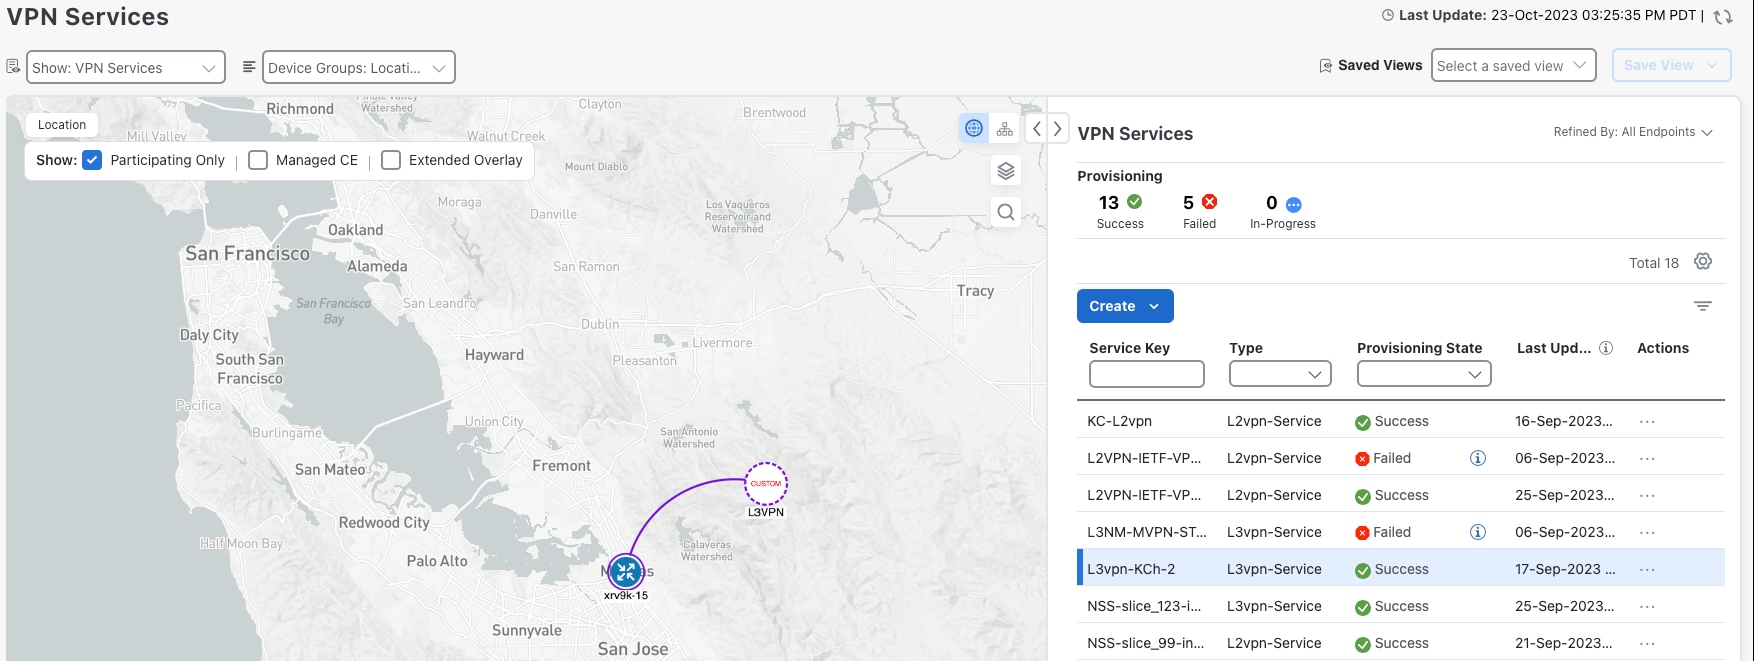
メインメニューから、[サービスとトラフィックエンジニアリング(Services & Traffic Engineering)] > [VPNサービス(VPN Services)] を選択します。ページの左側にマップが開き、右側にテーブルが開きます。

ステップ 2

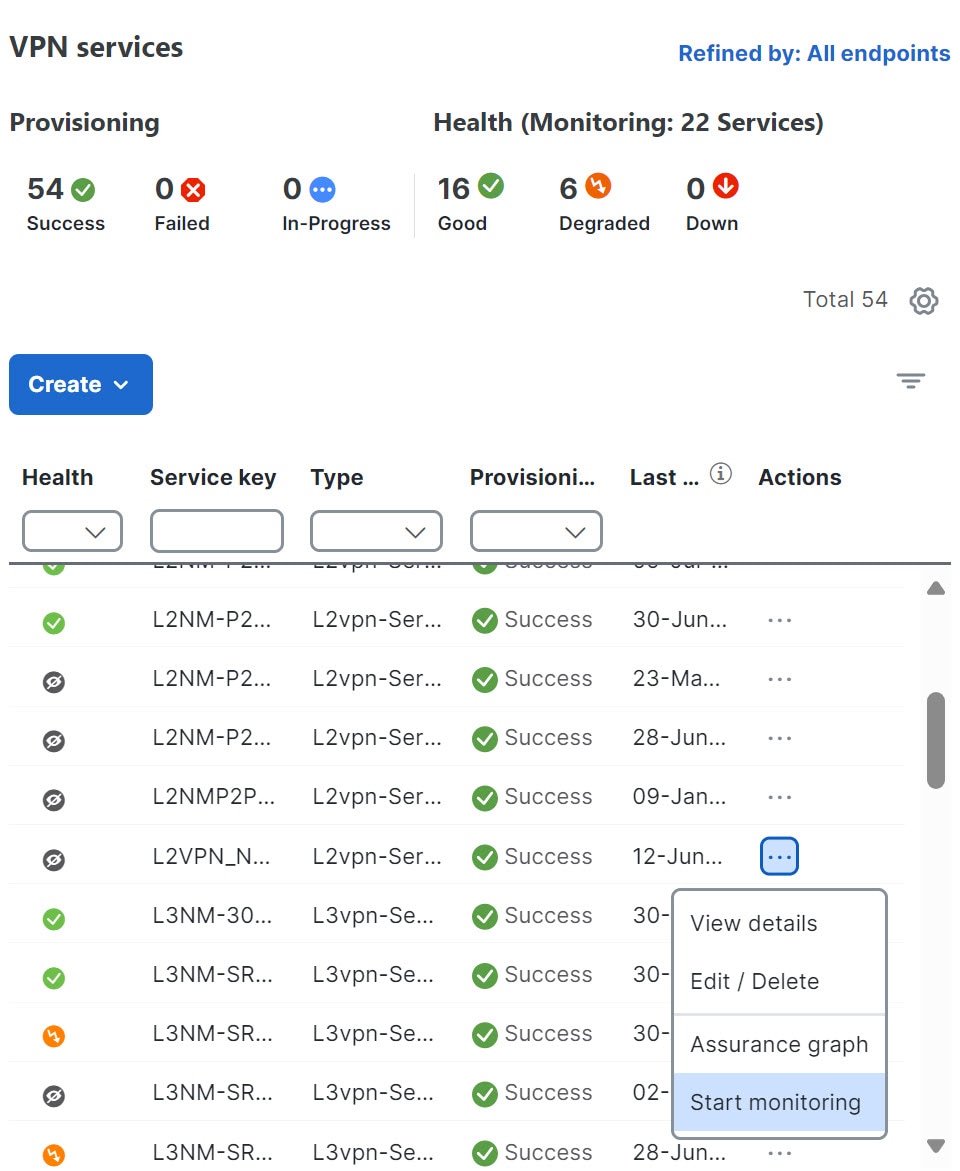
[アクション(Actions)] 列で、ヘルスモニタリングを開始するサービスの をクリックします。

ステップ 3

[モニタ開始(Start Monitoring)] をクリックします。

図 9. VPN サービスのモニタリングの開始
VPN サービスのモニタリングの開始

(注)  

 
[正常性(Health)] 列の色分けは、サービスの正常性を示します。
  • 青 = 開始済み

  • 緑 = 良好

  • オレンジ = 低下

  • 赤 = ダウン

  • グレー = モニタリングなし

ステップ 4

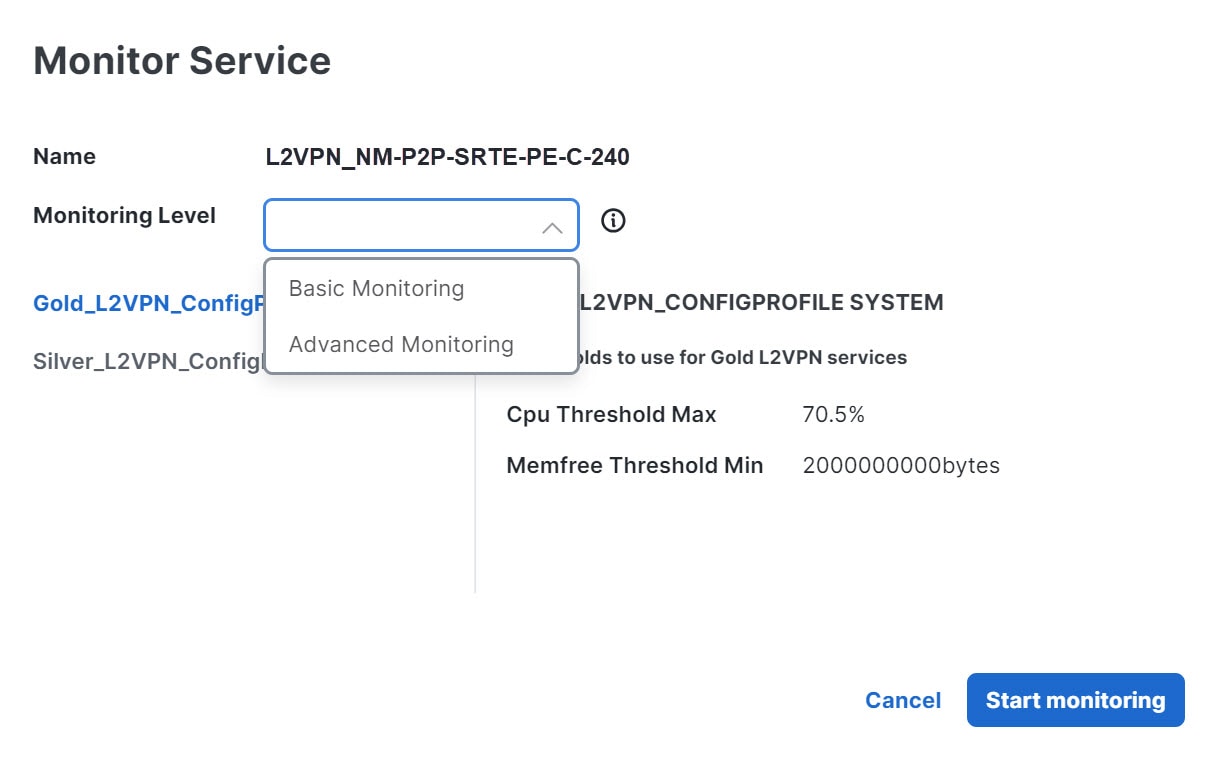
[モニターサービス(Monitor Service)] ダイアログボックスで、モニタリングレベルを選択します。ニーズに適したモニタリングレベルを選択する方法については、『Crosswork Network Controller 7.0 Service Health Guide』を参照してください。

図 10. モニターサービス
モニターサービス

ステップ 5

[モニタ開始(Start Monitoring)] をクリックします。

(注)  


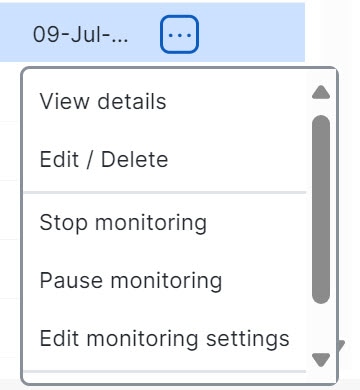
このサービスのヘルスモニタリングが開始された後、[アクション(Actions)] 列で をクリックすると、[モニタリングの停止(Stop Monitoring)]、[モニタリングの一時停止(Pause Monitoring)]、[モニタリング設定の編集(Edit Monitoring Settings)]、[アシュアランスグラフ(Assurance Graph)] など、Service Health の追加オプションが表示されます。

図 11. Service Health のオプション

Service Health のオプション

ステップ 6

ヘルスモニタリングを開始するサービスごとにこの手順を繰り返します。


ステップ 5 マップ上の新しい VPN サービスを可視化してトラフィックパスを確認する

手順


ステップ 1

[L3VPNサービス(L3VPN Service)] テーブルで、サービス名をクリックするか、[アクション(Actions)] 列の をクリックして、メニューから [詳細の表示(View Details)] を選択します。

マップが開き、サービスの詳細がマップの右側に表示されます。

または

メインメニューから、[サービスとトラフィックエンジニアリング(Services & Traffic Engineering)] > [VPNサービス(VPN Services)] を選択します。

マップが開き、マップの右側に VPN サービスのテーブルが表示されます。

[Services] テーブルで [VPN] をクリックします。テーブルに多数のサービスがある場合は、名前、タイプ、またはプロビジョニング状態でフィルタリングして、VPN を見つけることができます。

マップでは、VPN はトポロジ上のオーバーレイです。3 つのエンドポイントと、仮想パスであることを示す点線が表示されます。

図 12. トポロジ上の VPN サービス
トポロジ上の VPN サービス

選択した VPN に関係のあるデバイスのみを表示するには、[参加デバイスのみ表示(Show Participating Only)] チェックボックスをオンにします。

ステップ 2

[アクション(Action)] 列で、

をクリックすると、デバイス設定や計算されたトランスポートパスなどの VPN サービスの詳細ビューにドリルダウンすることができます。

ステップ 3

この VPN の計算されたパスを表示するには、[Service Details] ペインの [Transport] タブをクリックします。動的に作成されたすべての SR-TE ポリシーが [Transport] タブに表示されます。1 つ以上の SR-TE ポリシーを選択して、マップ上のエンドポイントからエンドポイントまでのパスを確認します。

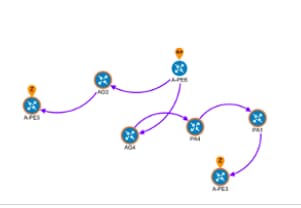
この例では、PE-A から PE-B へ、および PE-A から PE-C へと計算されたディスジョイントパスを調べます。

図 13. 計算されたディスジョイントパス
計算されたディスジョイントパス

ステップ 4

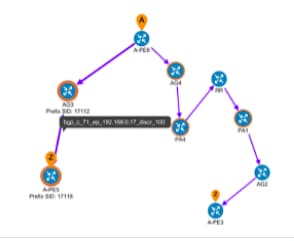
エンドポイント間の物理パスを表示するには、マップの左上隅にある [Show IGP Path] チェックボックスをオンにします。テーブル内の選択したポリシーにマウスカーソルを合わせると、マップ内のパスが強調表示され、プレフィックス SID とルーティング情報が表示されます。

図 14. 物理パスの詳細
物理パスの詳細

ステップ 5

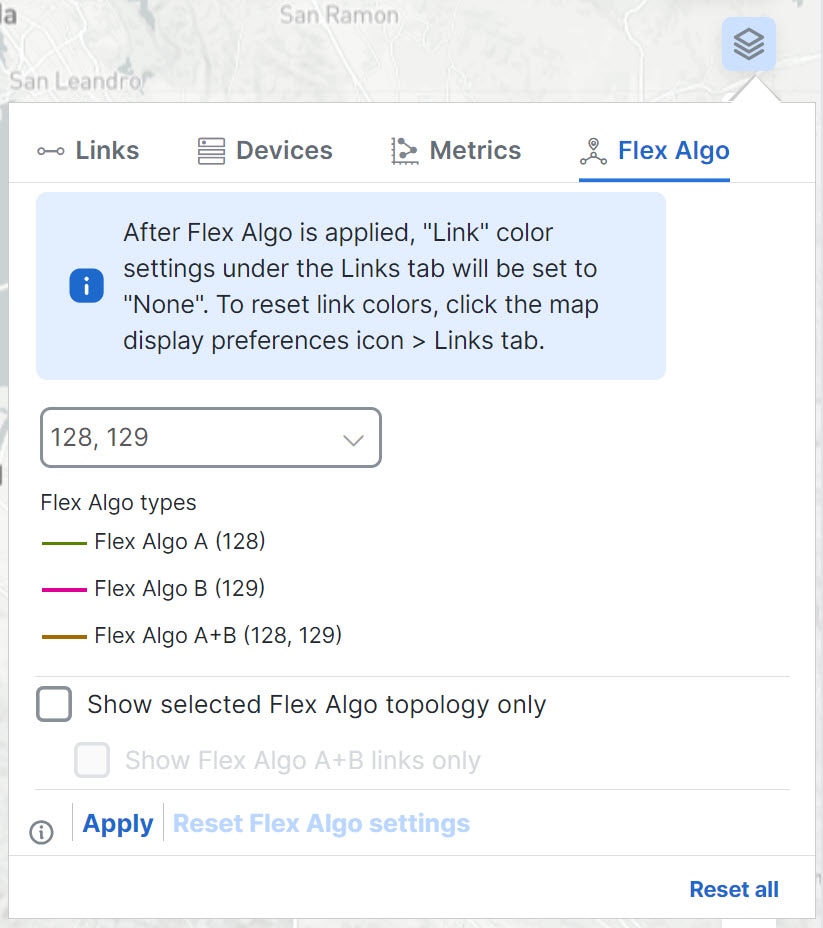
トポロジを特定の Flex-Algo 制約に対してフィルタリングし、ネットワークで手動で設定したノードとリンクを可視化するには、マップの右上にあるボタンをクリックし、次の手順を実行します。

図 15. [Flex-Algo] タブ
[Flex-Algo] タブ
  1. [Flex Algo] タブをクリックします。

  2. ドロップダウンリストから、最大 2 つの Flex-Algo ID を選択します。

  3. [Flex-Algoタイプ(Flex-Algo Types)] を表示し、選択内容が正しいことを確認します。各 Flex-Algo ID への色の割り当てにも注意してください。

  4. (オプション)[選択されたFlex-Algoトポロジのみを表示(Show selected Flex-Algo topology only)] チェックボックスをオンにして、トポロジマップで Flex-Algo ID を分離します。このオプションを有効にすると、SR ポリシーの選択が無効になります。

  5. 両方の Flex-Algo に参加しているリンクとノードのみを表示するには、[Flex-Algo A+Bリンクのみを表示(Show Flex-Algo A+B links only)] をオンにします。

    選択したフレキシブルアルゴリズムには条件が定義されているが、その条件に一致するリンクとノードの組み合わせがない(たとえば、青色のすべてのノードまたはリンクを含むように定義されたアフィニティ)とします。その場合、トポロジマップは空白になります。選択したフレキシブルアルゴリズムがノードまたはリンクに設定されていない場合は、青色(デフォルト)のリンクまたはノードの色が表示されます。

  6. [Apply] をクリックします。Flex-Algo の選択内容に追加の変更を加えるには、[適用(Apply)] をクリックして、トポロジマップの更新内容を確認する必要があります。

  7. (オプション)[Save View] をクリックして、トポロジビューとフレキシブルアルゴリズムの選択を保存します。


ステップ 6 自動ネットワーク最適化を観察する

手順


自動ネットワーク最適化の観察

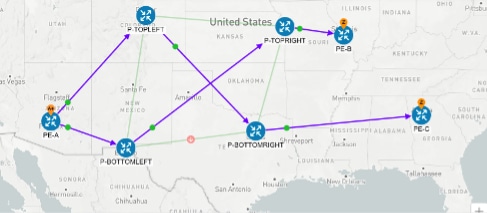
SR-PCE は常にネットワークをモニターし、定義された SLA に基づいてトラフィックパスを自動的に最適化します。説明のために、リンクのうち 1 つ(この場合は P-BOTTOMLEFT と P-BOTTOMRIGHT の間のリンク)がダウンした場合の動作を見てみましょう。これは、これまで使用していた PE-A から PE-C へのパスが使用できなくなることを意味します。したがって、SR-PCE は、PE-A から PE-C、および PE-A から PE-B への代替パスを計算して、ダウンリンクを補正し、ディスジョイントパスを維持します。

再計算されたパス:

送信元と宛先 古いパス 新しいパス
PE-A > PE-C PE-A > P-BOTTOMLEFT > P‑BOTTOMRIGHT > PE-C PE-A > P-TOPLEFT > P‑BOTTOMRIGHT > PE-C
PE-A > PE-B PE-A > P-TOPLEFT > P‑TOPRIGHT > PE‑B PE-A > P-BOTTOMLEFT > P‑TOPRIGHT > PE-B
図 16. 自動ネットワーク最適化
自動ネットワーク最適化

ステップ 7 Service Health を使用して品質が低下したサービスを検査し、アクティブな症状を判断する

報告されたアクティブな症状の根本原因と、影響を受けるサービスを分析することで、健全なセットアップを維持するためにまず対処すべき問題と、さらなる検査とトラブルシューティングが必要な問題を特定できます。

アクティブな症状とサービス低下の根本原因を表示するには、次の手順を実行します。

始める前に

検査するサービスに対して Service Health モニタリングが有効になっていることを確認します。


(注)  


L3VPN サービスモニタリングは XR デバイスでサポートされますが、XD デバイスではサポートされません。モニター対象の L3VPN サービスの場合、プロバイダーとデバイスを削除してから再度追加すると、モニタリングステータスは METRIC_SCHEDULER エラーで低下状態のままになります。このエラーから回復するには、サービスのモニタリングを停止して再起動します。


手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services & Traffic Engineering)] > [VPNサービス(VPN Services)] を選択します。ページの左側にマップが開き、右側にテーブルが開きます。

ステップ 2

[アクション(Actions)] 列で をクリックし、[詳細の表示(View Details)] をクリックします。[サービスの詳細(Service Details)] パネルが右側に表示されます。

ステップ 3

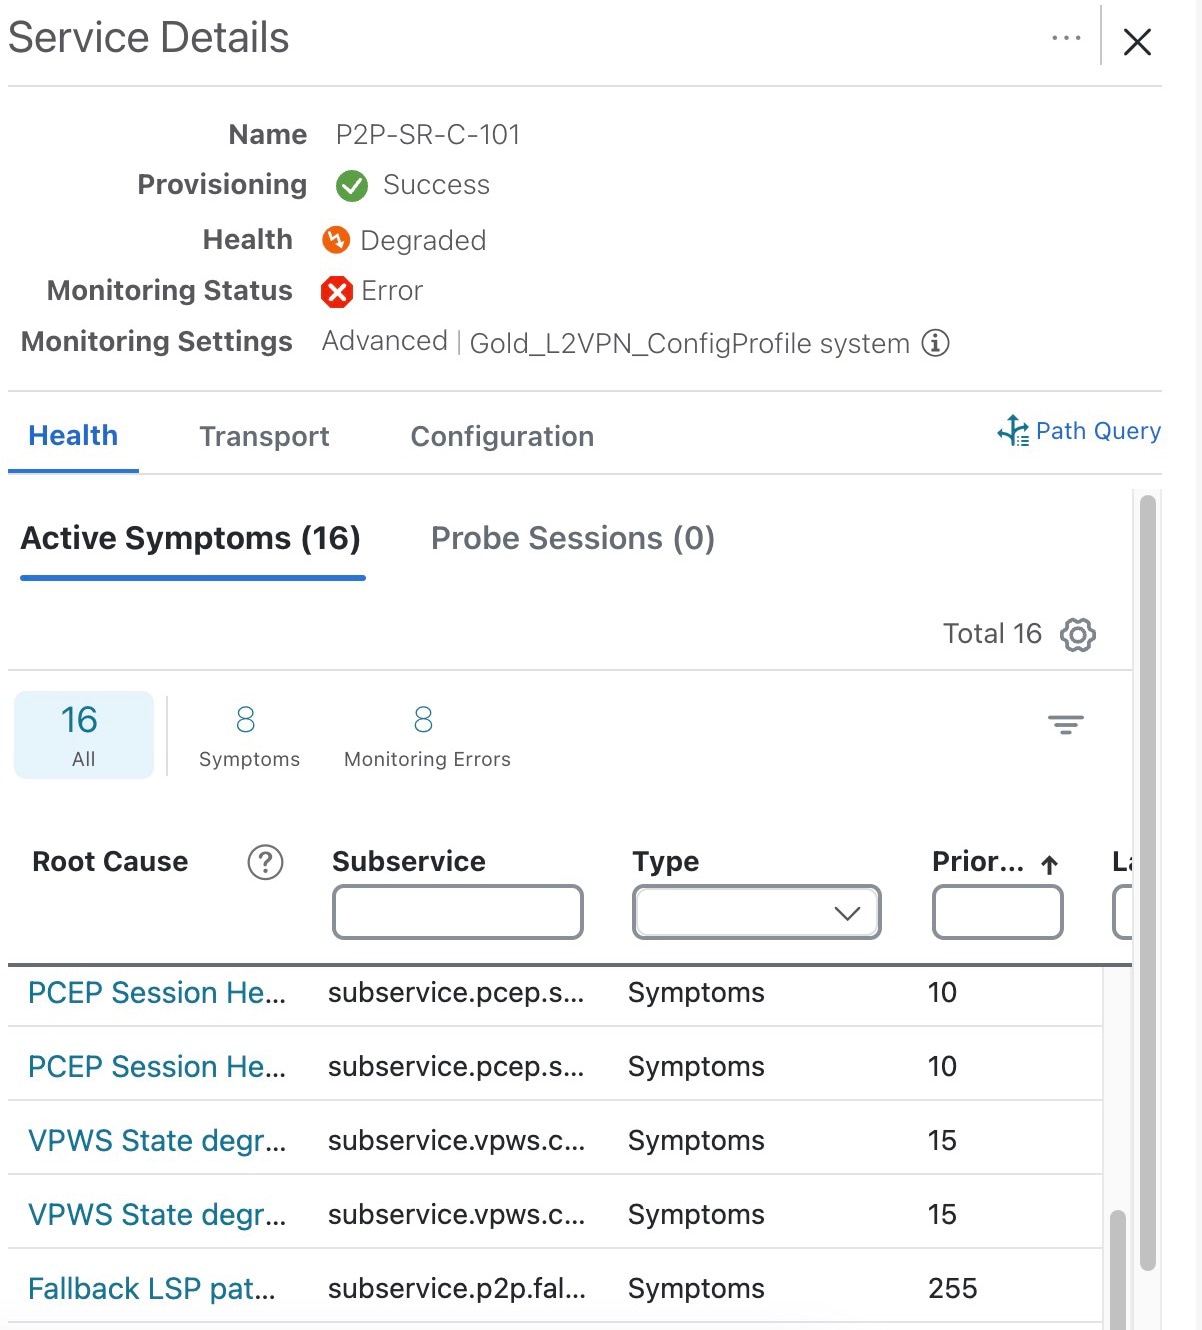
[正常性(Health)] タブを選択し、[アクティブな症状(Active Symptoms)] タブをクリックします。 [アクティブな症状(Active Symptoms)] テーブルには、デフォルトで [アクティブな症状(Active Symptoms)] と [モニタリングエラー(Monitoring Errors)] が表示されます。アクティブな症状のみを表示するようにテーブルをフィルタリングするには、テーブルの上にあるミニダッシュボードの [症状(Symptoms)] タブをクリックするか、[タイプ(Type)] の下のフィルタボックスから [症状(Symptoms)] を選択します。テーブルに、アクティブな症状のみを含むフィルタ処理されたリストが表示されるようになります。

低下したサービスのアクティブな症状(根本原因、サブサービス、タイプ、優先順位、および最終更新の詳細を含む)を確認します。

図 17. サービスの詳細のアクティブな症状
サービスの詳細のアクティブな症状

ステップ 4

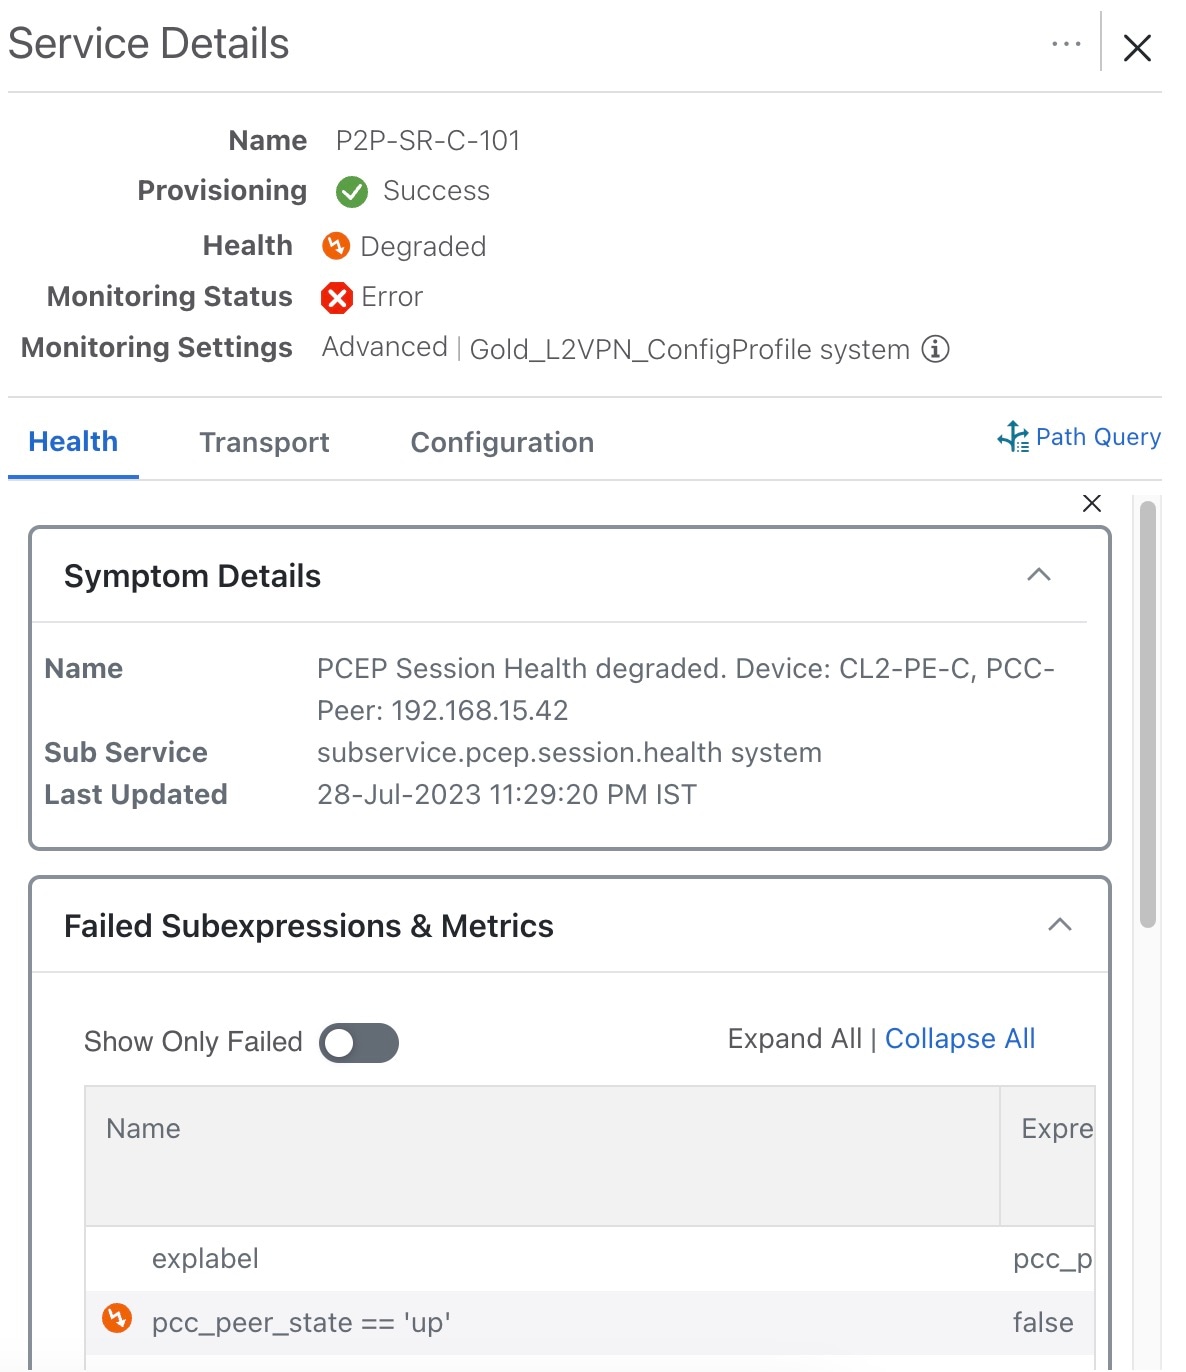
[根本原因(Root Cause)] をクリックし、症状の詳細と、失敗した副次式とメトリックに関する情報の両方を確認します。必要に応じて、ツリーにリストされているすべての症状を展開または折りたたむことができます。さらに、[失敗したものだけを表示(Show Only Failed)] トグルを使用して、失敗した式の値のみに焦点を当てます。

図 18. サービスの詳細の根本原因
サービスの詳細の根本原因

ステップ 5

[トランスポート(Transport)] タブと [構成(Configuration)] タブをクリックし、表示される詳細を確認します。

ステップ 6

右上隅の [X] をクリックして、[VPN Services] リストに戻ります。

ステップ 7

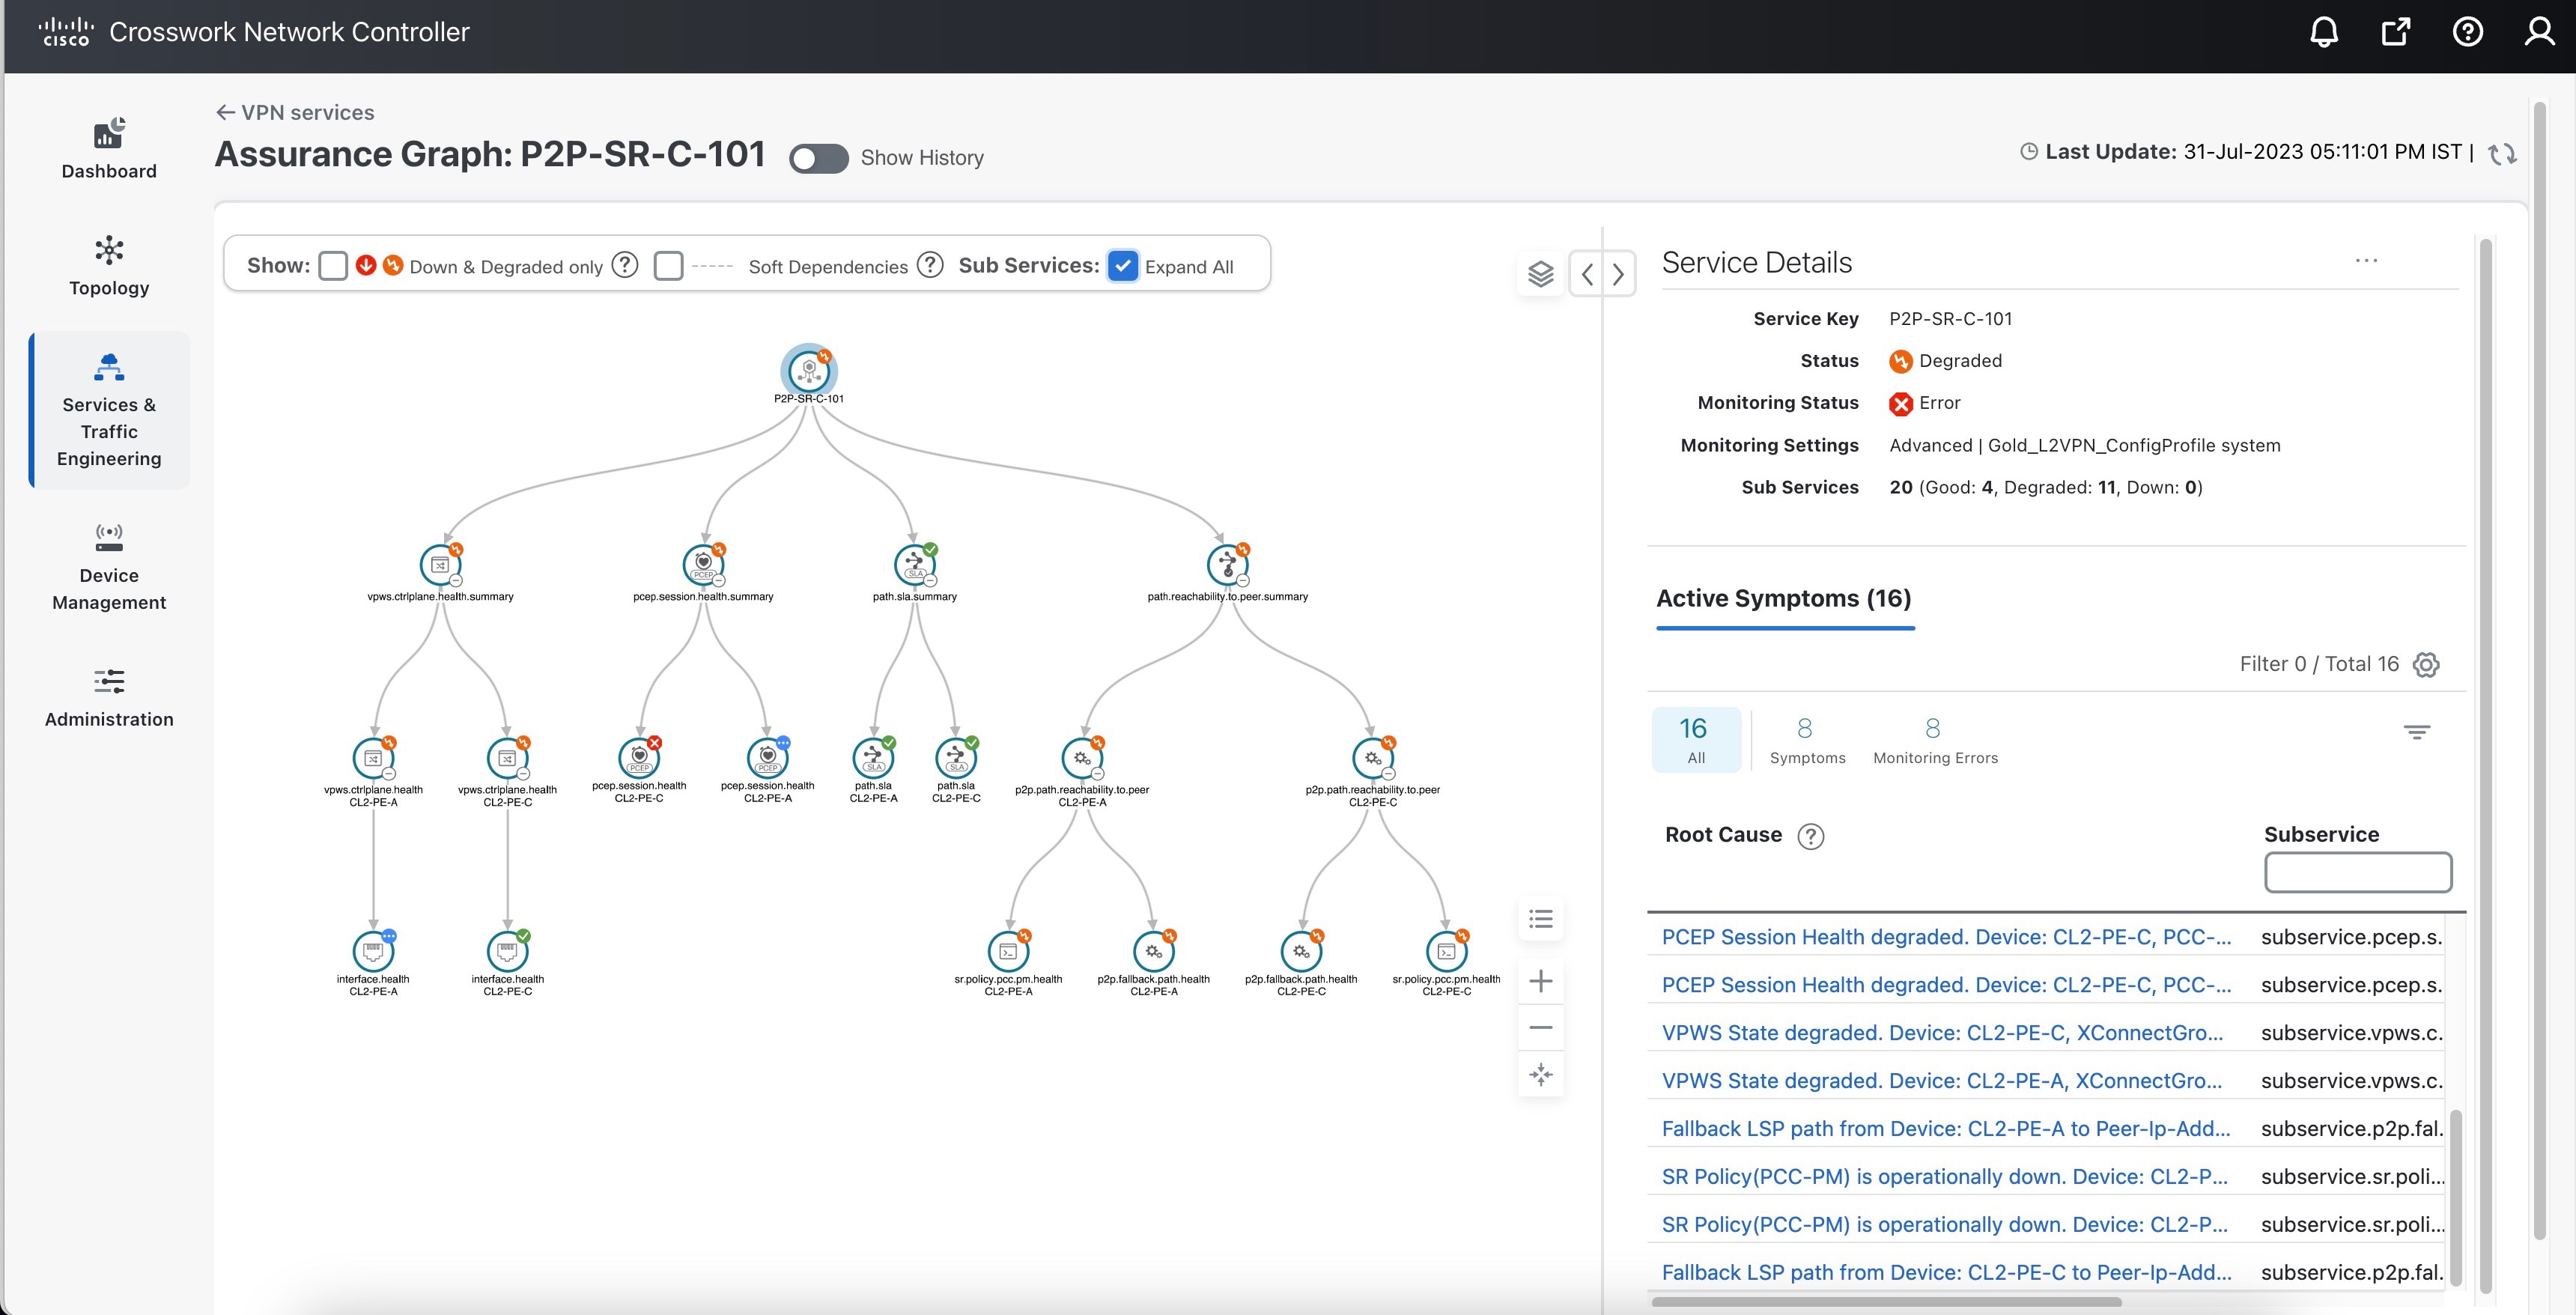
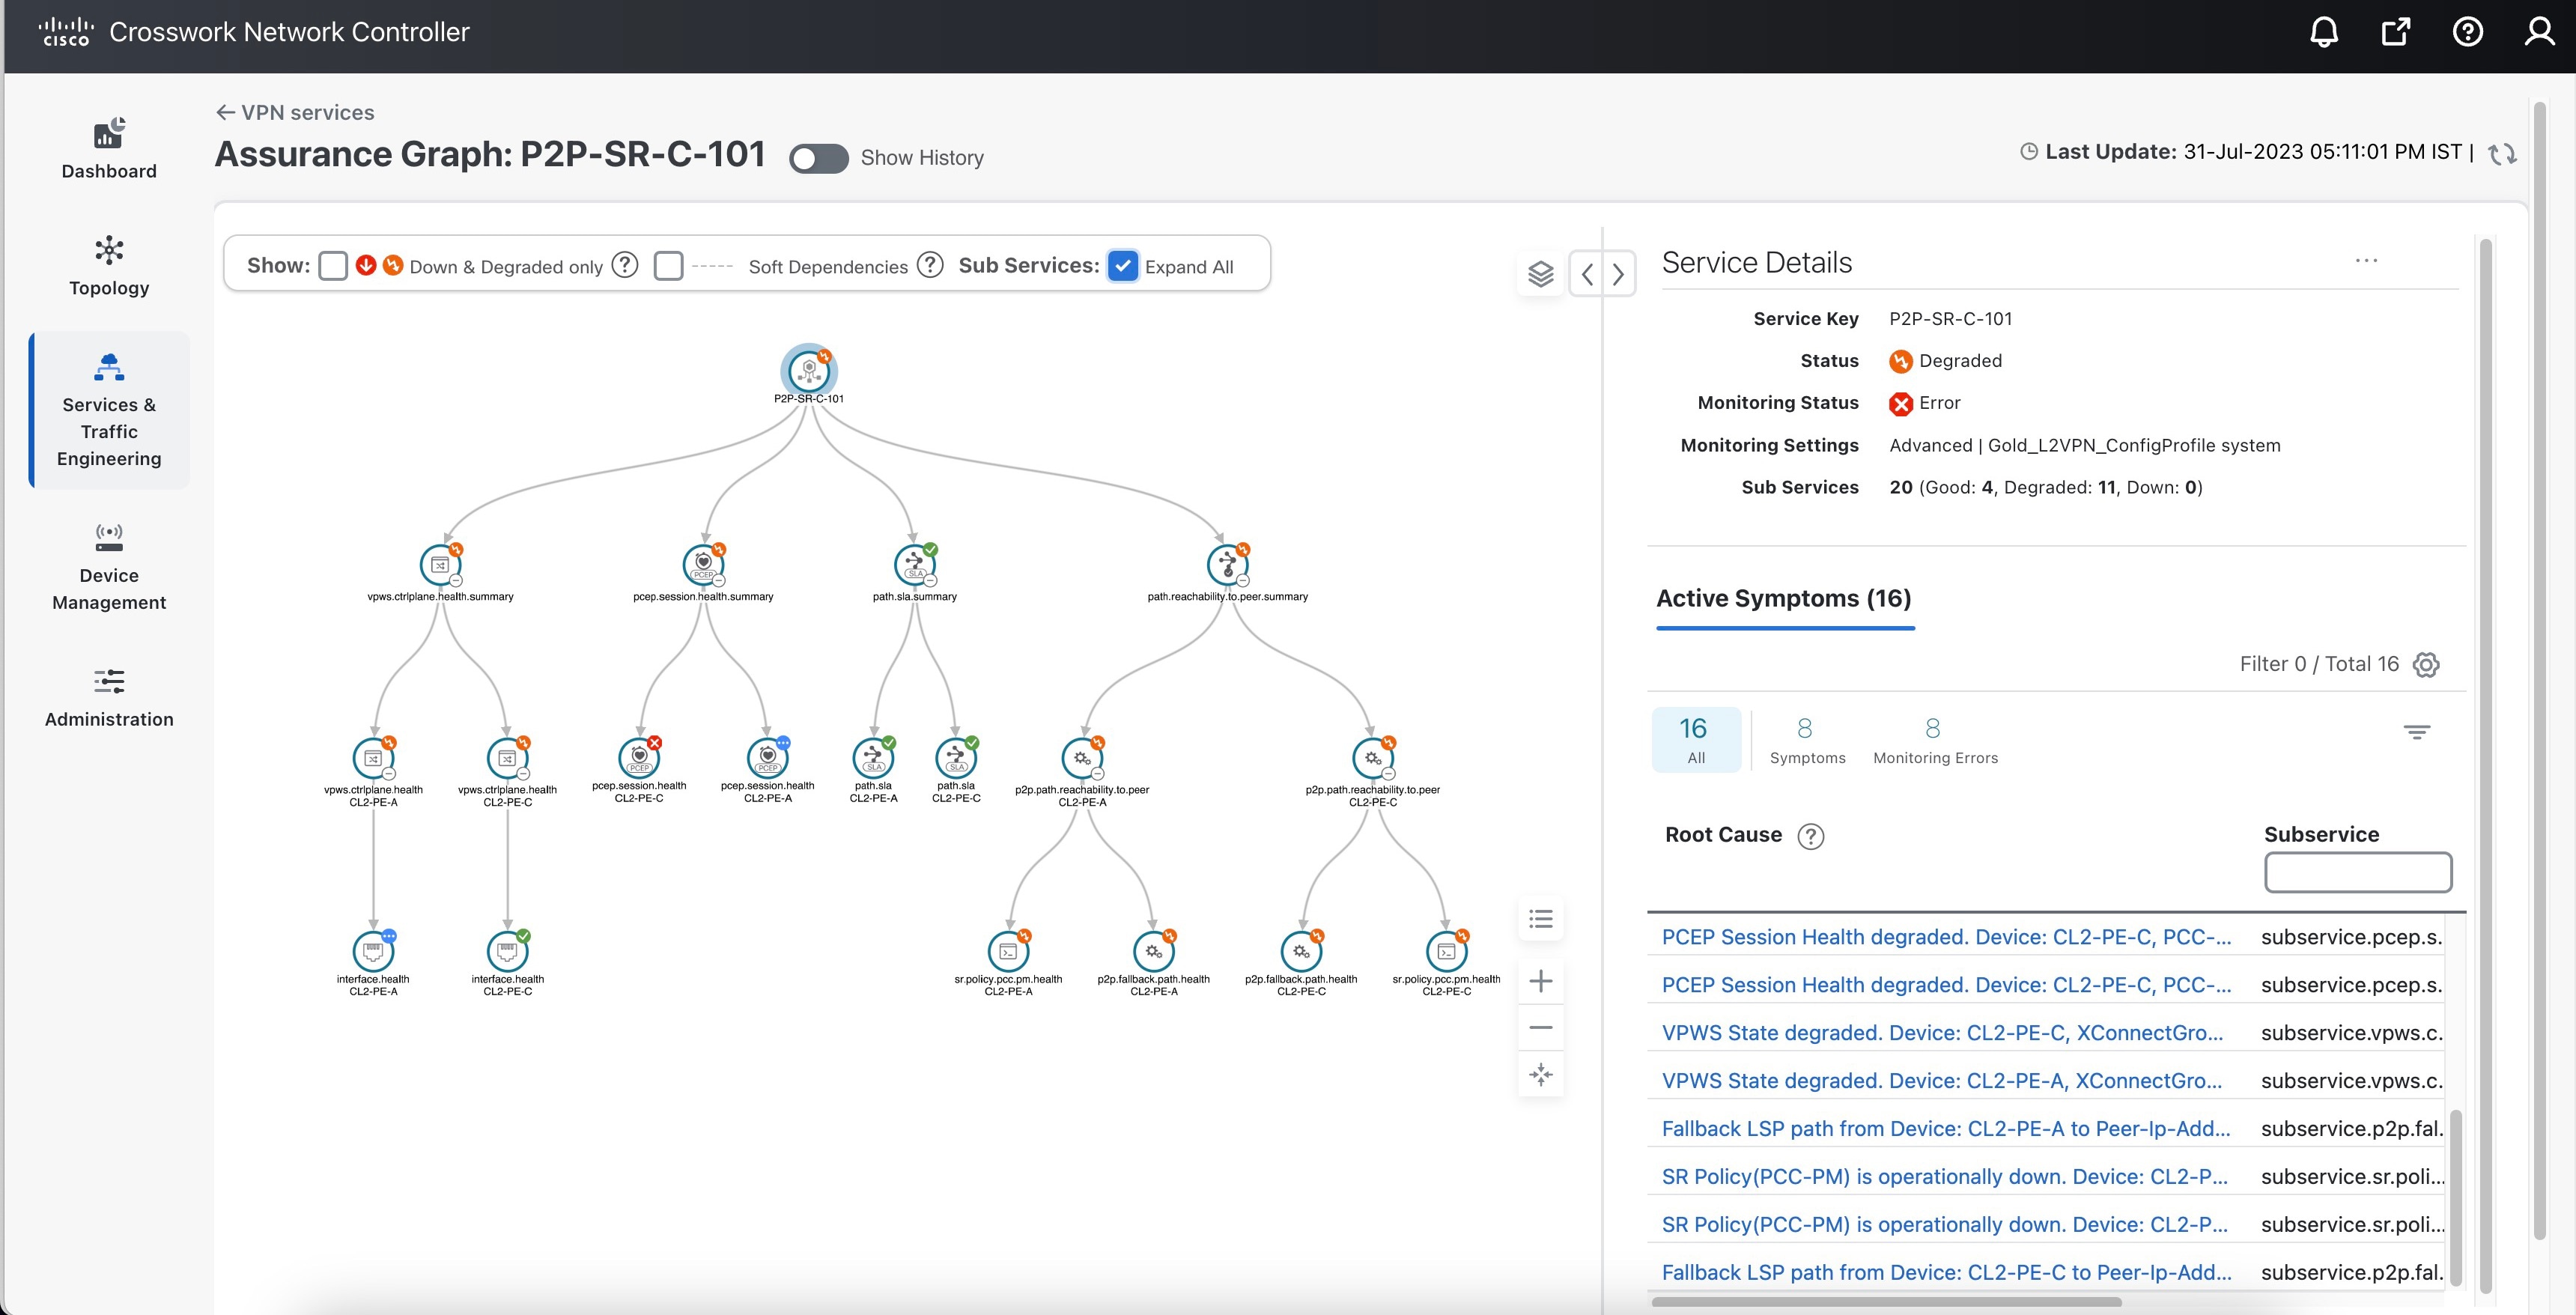
[アクション(Actions)] 列で、目的の品質が低下したサービスの をクリックし、[アシュアランスグラフ(Assurance Graph)] をクリックします。サービスとサブサービスのトポロジマップが表示され、[サービスの詳細(Service Details)] パネルにサービスキー、ステータス、モニタリングステータス、モニタリング設定、サブサービス、およびアクティブな症状の詳細が表示されます。

サービスのモニタリングが有効になった後の更新には、最大 5 〜 10 分かかる場合があります。

Jitter-RT(ジッターラウンドトリップ)、Latency-RT(遅延ラウンドトリップ)、PktLoss-DS(宛先から送信元へのパケット損失)、および PktLoss-SD(送信元から宛先へのパケット損失)などのメトリックも表示されます(情報は Y.1731 プローブを使用して収集されます)。さらに、根本原因、サブサービス、優先度、および最終更新の詳細が一覧表示されたアクティブな症状の表も表示されます。

図 19. アシュアランスグラフの詳細
アシュアランスグラフの詳細

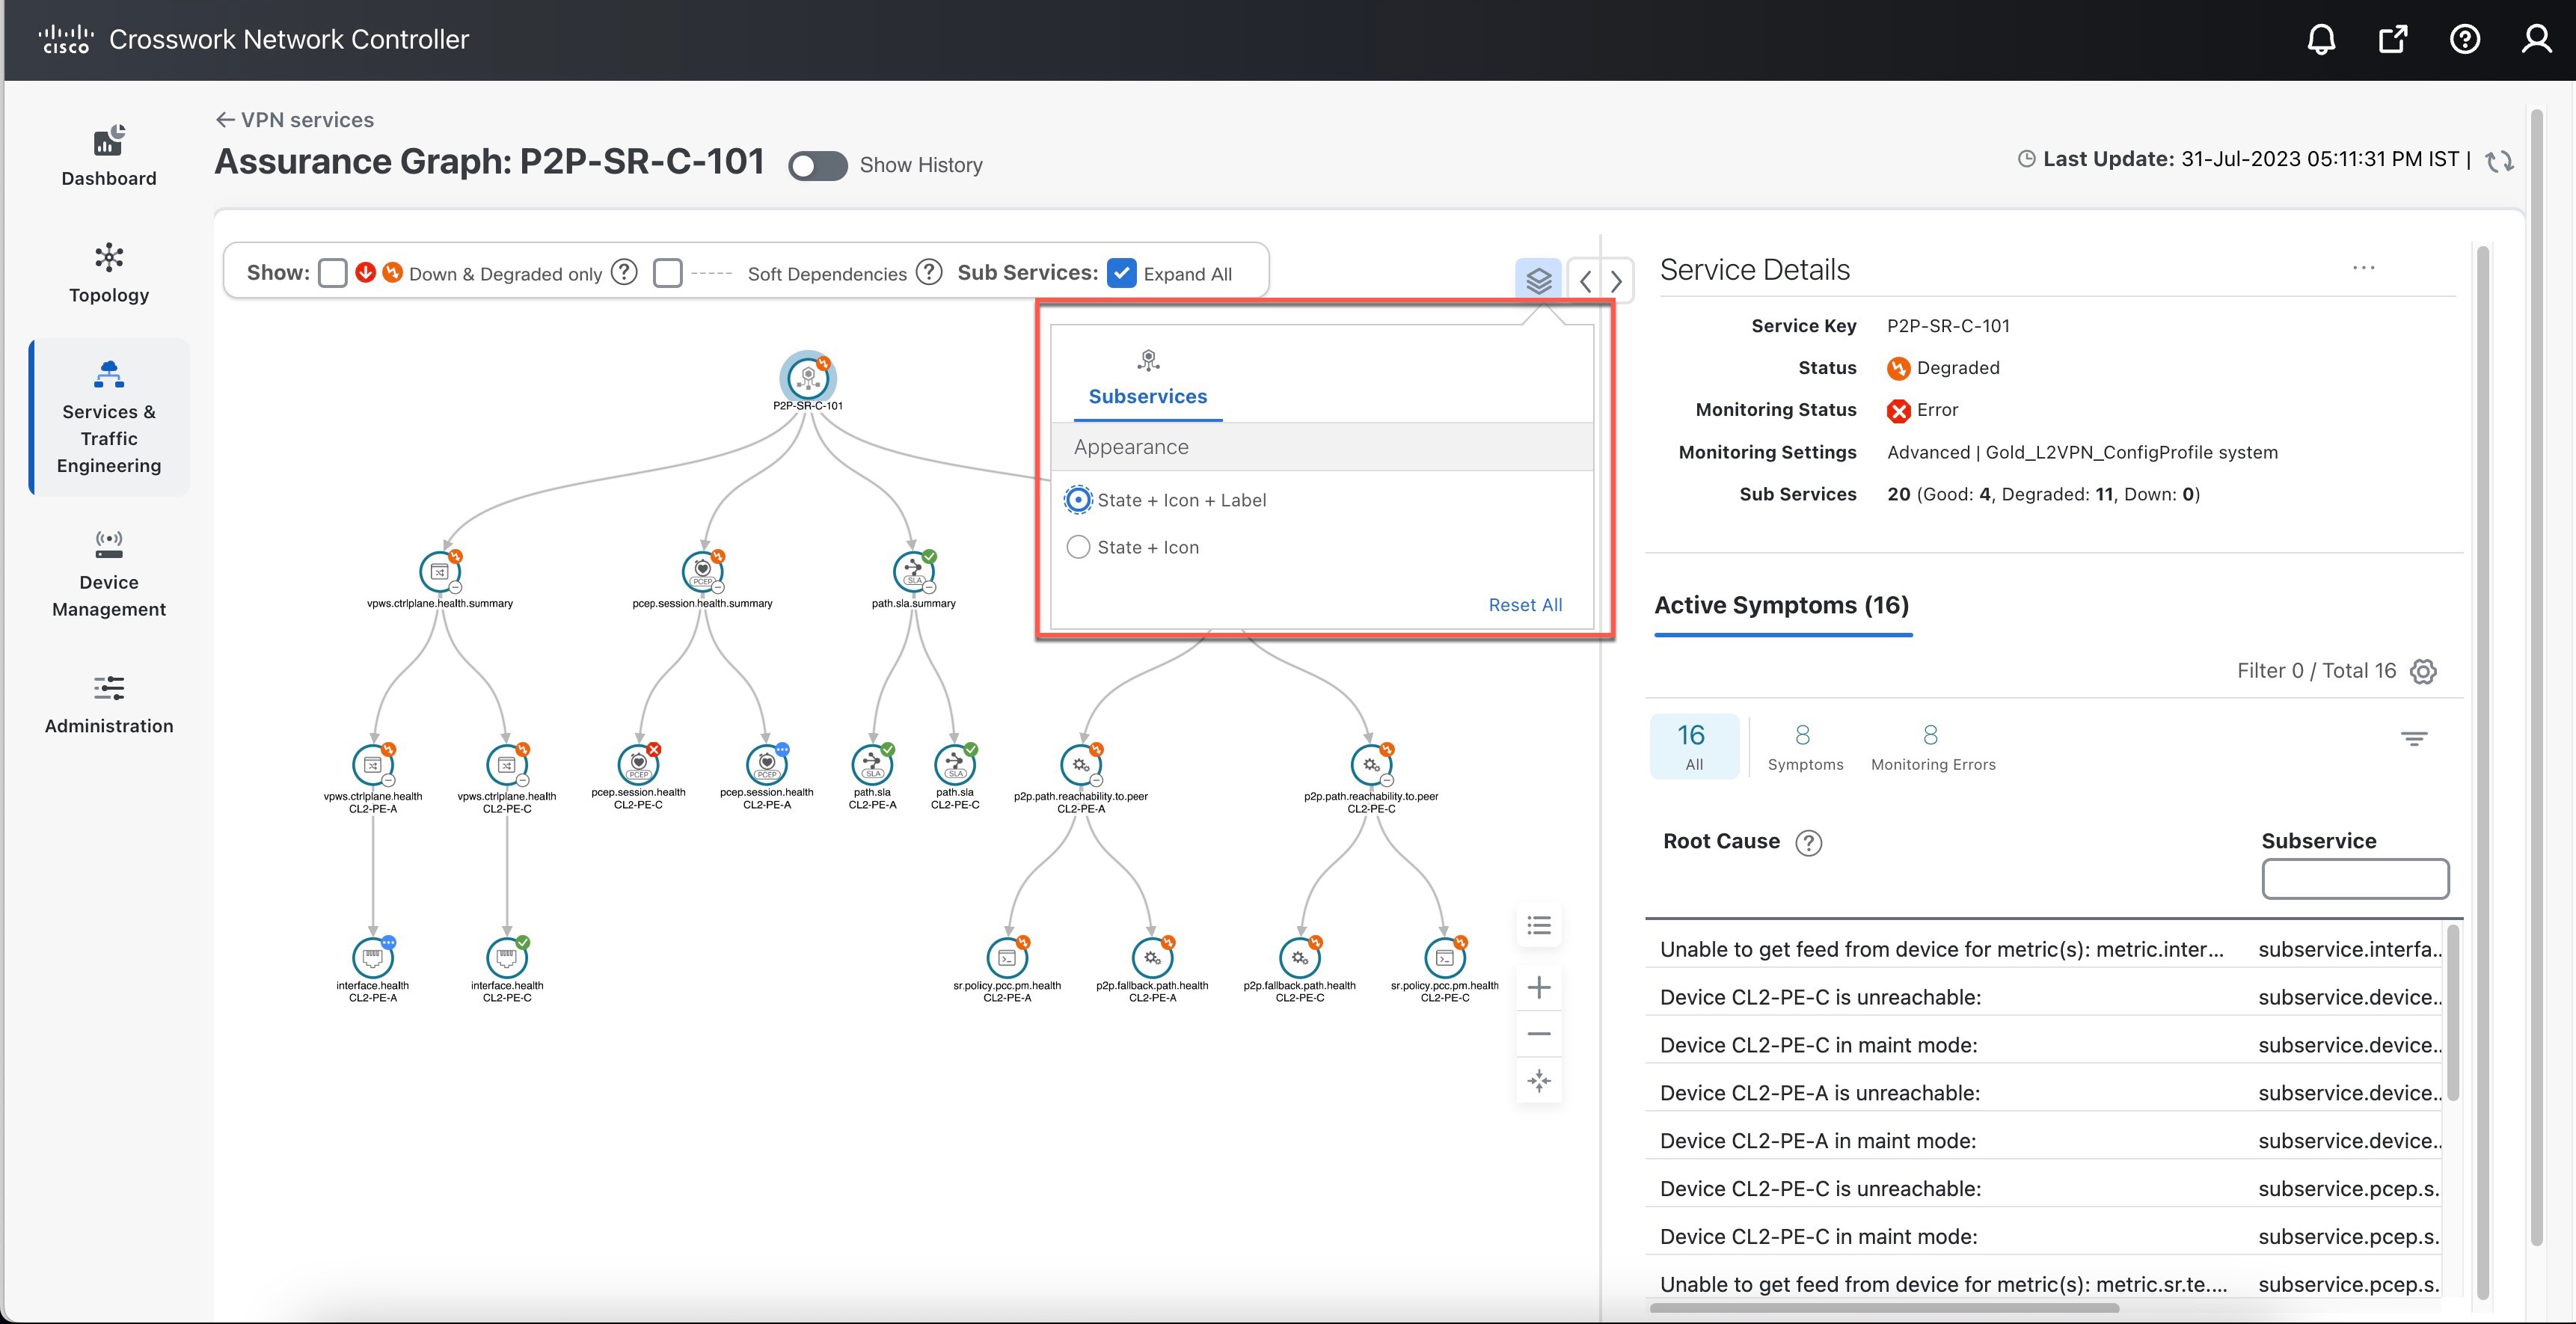
マップの右上にあるスタックアイコンを選択して、サブサービスの外観オプション([状態+アイコン+ラベル(State + Icon + Label)] または [状態+アイコン(State + Icon)])を選択します。

図 20. アシュアランスグラフの表示オプション
アシュアランスグラフの表示オプション

ステップ 8

デフォルトでは、アシュアランスグラフには、サービスと最上位レベルのサブサービス(アグリゲータノード)のみの簡潔なビューが表示されます。ノードの アイコンをクリックしてグラフを展開し、依存関係の詳細を表示します。すべてのノードを一度に展開するには、上部にある [サブサービス:すべて展開(Subservices: Expand All)] チェックボックスをオンにします。

ステップ 9

[アシュアランスグラフ(Assurance Graph)] で、低下したサブサービスを選択します。[サブサービスの詳細(Subservice Details)] パネルが表示され、サブサービスのメトリック、サブサービス固有のアクティブな症状、および影響を受けるサービスの詳細が示されます。

  • [アクティブな症状(Active Symptoms)]:アクティブに監視中のノードに関する症状の詳細を提供します。

  • [影響を受けたサービス(Impacted Services)]:正常性ステータスのモニタリング履歴に基づいて、問題によって影響を受けるサービスに関する情報を提供します。

図 21. アシュアランスグラフの低下したサブサービス
アシュアランスグラフの低下したサブサービス

(注)  

 
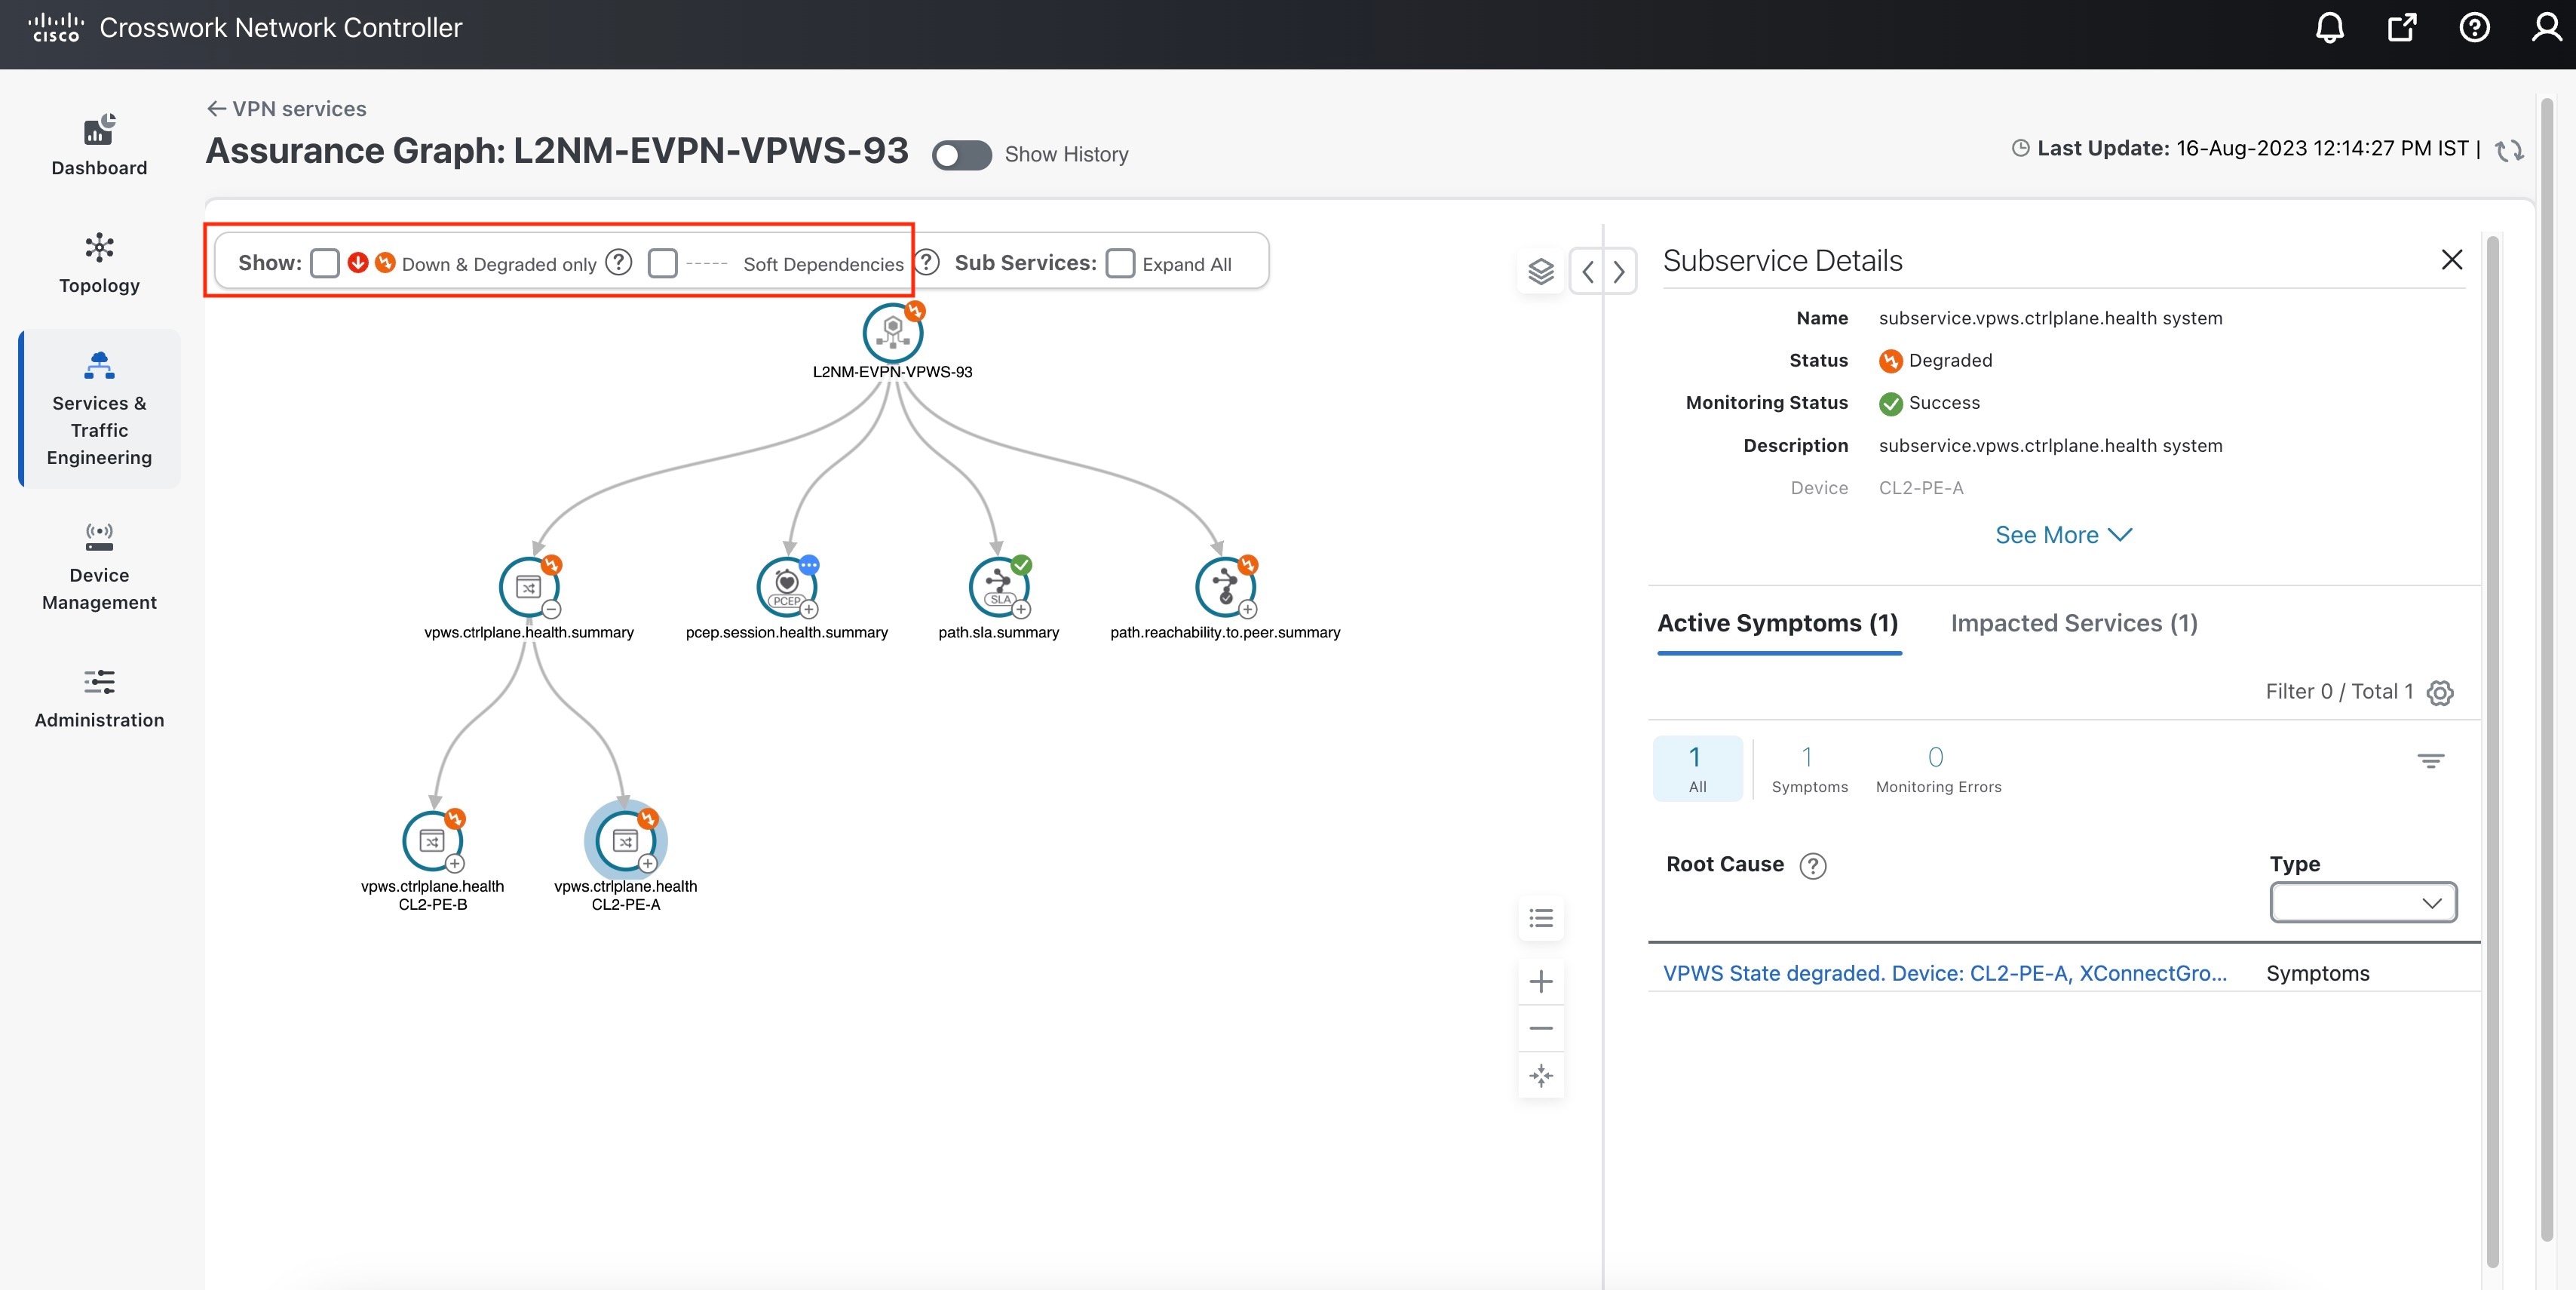
サブサービスをさらに分離するには、マップの左上で [低下のみ(Down&Degraded Only)] または [ソフト依存関係(Soft Dependencies)] チェックボックスをオンにします。ソフト依存関係は、子のサブサービスの健全性と、親の健全性との相関が弱いことを意味します。その結果、子の健全性が低下しても、親の健全性は低下しません。

(注)  

 
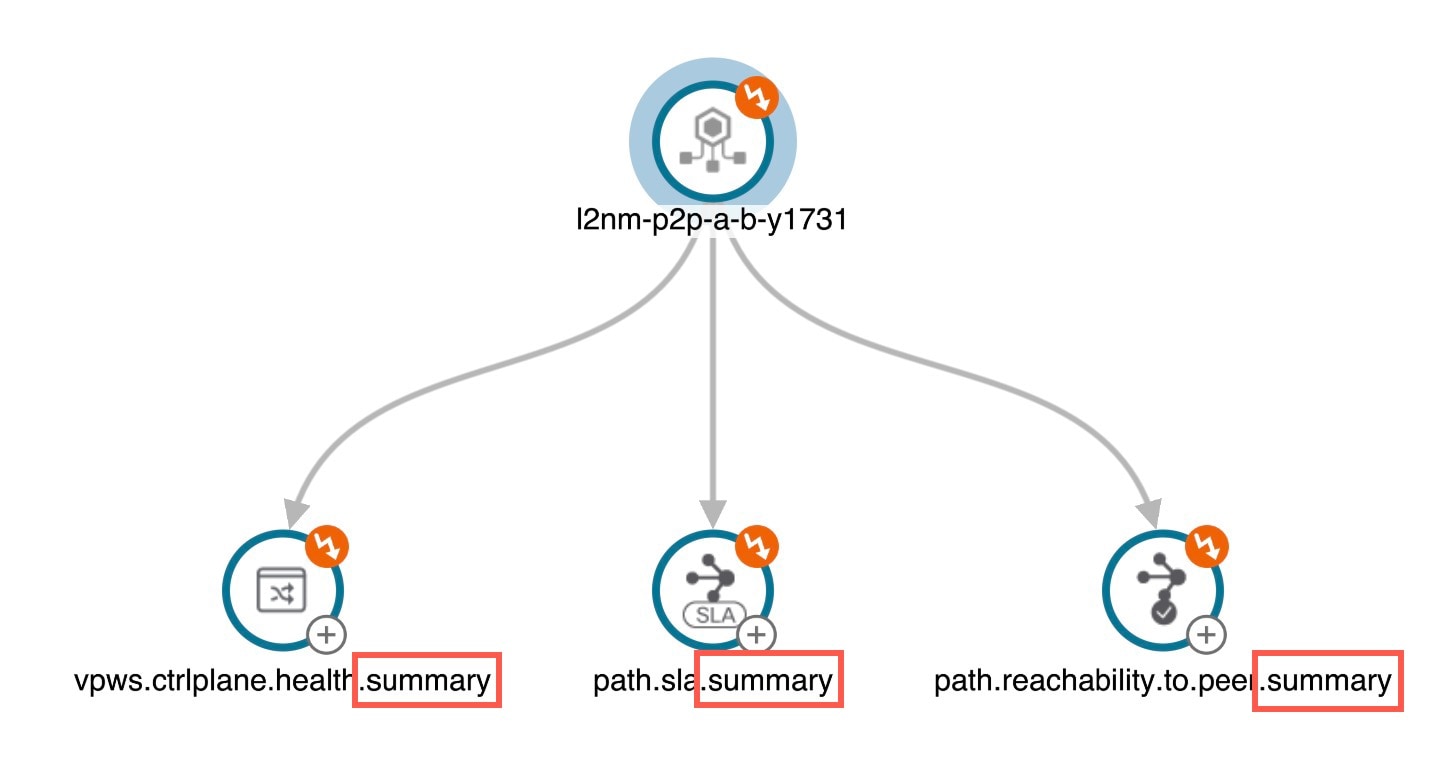
サマリーノード機能が使用可能で、子サブサービスの集約された正常性ステータスを要約し、1 つの集約された正常性ステータスをサービスノードに報告する場合があります。また、サマリーノード機能は、L2VPN マルチポイントの基本的なモニタリングモデルと高度なモニタリングモデルの両方で使用できます。
  • 基本的なモニタリングサブサービス:

    • デバイス:特定の L2VPN サービスに使用しているすべての基本的なデバイスの正常性ステータスを要約します。

    • ブリッジドメイン:使用しているすべてのデバイスで、L2VPN サービスのブリッジドメインの正常性ステータスを要約します。

  • 高度なモニタリングサブサービス(基本的なモニタリングでも利用できるサービスに加えて):

    • EVPN:基盤となるすべてのサブサービスの正常性ステータス(参加しているすべての PE エンドポイントにおける BGP ネイバーの正常性と MAC ラーニングの正常性など)を要約し、統合された全体的な EVPN 正常性サマリーステータスを提供します。

    • トランスポート:基盤となるすべてのサブサービス(SR-ODN(動的)、SR ポリシー(静的に構成済み)、RSVP TE トンネル)の正常性ステータスを、参加しているすべての PE エンドポイントにわたって要約し、統合された全体的なトランスポート正常性サマリーステータスを提供します。

    • SR-PCEP:PCEP セッションをモニターしている、基盤となるすべてのサブサービスの正常性ステータスを要約します。基本的な各サブサービスで、特定の VPN サービスに使用している特定のデバイスでの PCEP セッションの正常性をモニターします。

図 22. ノード機能の概要
ノード機能の概要

ステップ 10

健全なセットアップを維持するために対処する必要がある問題を特定するために、アクティブな症状と影響を受けるサービスの情報、およびサービス低下に関連する根本原因を調べます。

サービスの正常性の問題(データ取得の問題によるデバイスの機能低下など)をさらにトラブルシューティングするには、次の手順に従って、問題が収集ジョブに関連しているかどうかを判断します。

ステップ 11

メインメニューから、[管理(Administration)] > [収集ジョブ(Collection Jobs)] に移動します。

[収集ジョブ(Collection Jobs)] ページが表示されます。

ステップ 12

[パラメータ化されたジョブ(Parameterized Jobs)] タブをクリックします。

ステップ 13

[パラメータ化されたジョブ(Parameterized Jobs)] リストを確認して、サービス正常性低下の問題が発生している可能性のあるデバイスを特定します。[パラメータ化されたジョブ(Parameterized Jobs)] を確認することにより、gNMI、SNMP、および CLI ベースのジョブをコンテキスト ID(プロトコル)によって識別して絞り込み、さらにトラブルシューティングを行うことができます。

ステップ 14

[ジョブの詳細(Job Details)] パネルで、エクスポートする収集ジョブを選択し、 をクリックして、収集ジョブのステータスをダウンロードし、さらに調査を進めます。提供される情報は、エクスポートが開始された時点で .csv ファイルに収集されます。

(注)  

 
収集ステータスをエクスポートする場合は、エクスポートを実行するたびに情報を入力する必要があります。さらに、[収集ステータスのエクスポート(Export Collection Status)] ダイアログボックスで利用可能な [エクスポートされたファイルを復号する手順(Steps to Decrypt Exported File)] を確認して、エクスポートされた情報にアクセスして表示できることを確かめてください。

ステップ 15

[エクスポート(Export)] をクリックします。

ステップ 16

エクスポートされた収集ジョブデータのステータスを確認するには、[ジョブの詳細(Job Details)] パネルの右上にある [エクスポートステータスの表示(View Export Status)] をクリックします。[ステータスのエクスポートジョブ(Export Status Jobs)] パネルが表示され、エクスポート要求のステータスが示されます。

ステップ 17

収集ジョブの詳細とデバイス機能低下の考えられる原因について、エクスポートされた .csv ファイルを確認します。


まとめと結論

この例で確認したように、Crosswork Network Controller を使用することで、オペレータは SLA を使用して L3VPN をオーケストレーションし、SR-TE ポリシーを使用してこれらの SLA を維持し、ネットワークの状態を継続的に追跡し、自動的に対応してネットワークを最適化できます。この自動化により効率が向上し、手動タスクでは通常回避できない人手によるミスが減少します。プロビジョニングされたサービスを監視するために Service Health を有効にすると、各サービスのより詳細な症状、メトリック、および分析が可能になります。

シナリオ:SRv6 の L3VPN サービス向けの SLA の実装と維持(ODN を使用)

このシナリオでは、特定の SLA 目標が必要な L3VPN サービスをプロビジョニングする手順について説明します。この例では、最小遅延パスを達成することが SLA 目標です。お客様は、優先順位の高いトラフィックに低遅延パスを必要としています。お客様は、共通リンクを回避して単一障害点が発生しないようにするため、ディスジョイントパス、つまり同じ送信元から同じ宛先へのトラフィックを誘導する 2 つの一意のパスを使用したいと考えています。また、SRv6 を有効にしたいとも考えています。SRv6 は、IPv6 プロトコルを使用してパケットをより効率的に処理し、セキュリティとパフォーマンスを向上させ、使用可能なアドレスの数を大幅に増やすことができます。

これは、セグメントルーティング(SR)オンデマンドネクストホップ(ODN)を使用して実現されます。ODN により、サービスヘッドエンドルータでは、必要に応じて(オンデマンドで)、BGP ネクストホップに対する SR ポリシーを自動的にインスタンス化できます。ヘッドエンドは、SLA を定義する特定の色の ODN テンプレートで設定され、指定された色のプレフィックスを受信したときにトラフィックパスが最適化されます。プレフィックスは、L3VPN に関連付けられたルートポリシーで定義されます。

Crosswork Network Controller は、ネットワークの監視を継続し、定義された SLA に基づいてクローズドループでネットワークを自動的に最適化します。

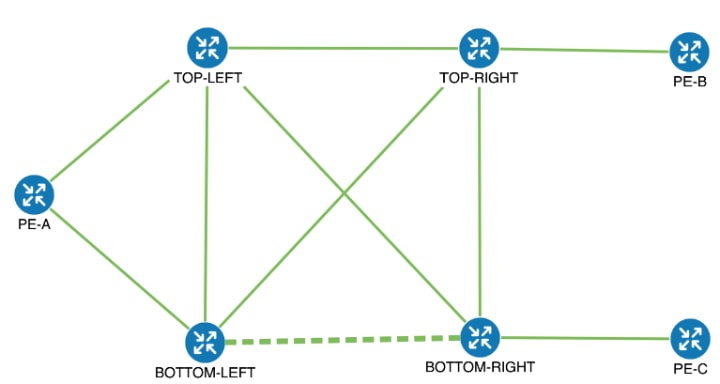
次のトポロジがこのシナリオの基本となります。

図 23. シナリオのトポロジ例
シナリオのトポロジ例

このシナリオでは、次の作業を行います。

  • エンドポイントで特定の色を使用してセグメントルーティング ODN テンプレートを作成し、指定された色のプレフィックスを受信したときに、トラフィックが LSP(アンダーレイ)内で転送され、ベストパストンネルが動的に作成されるようにします。サービスとリンクの詳細のため、SRv6(IPv6)を有効にします。ODN テンプレートは、パスを最適化する SLA を定義します。この場合は遅延を最適化します。

  • 計算されるパスはディスジョイントパスとして指定します。つまり同じリンクを共有しません。

  • L3VPN を ODN テンプレートにバインドするために使用するルートポリシーを各エンドポイントに作成します。このルートポリシーは、顧客プレフィックスに色属性を追加し、BGP を介して他のエンドポイントにアドバタイズします。この色属性は、これらのプレフィックスに必要な SLA を示すために使用されます。

  • 3 つのエンドポイント(PE-A、PE-B、および PE-C)を使用して L3VPN サービスを作成します。これはオーバーレイ設定です。

  • このオーバーレイ/アンダーレイ設定がトラフィックパスを最適化し、SLA を自動的に維持する方法を可視化します。

仮定と前提条件

  • SRv6 で ODN を使用するには、プレフィックスの BGP ピアリングをエンドポイントまたは PE 間で設定する必要があります。通常、L3VPN では、VPNv4 および VPNv6 アドレスファミリピアリングとなり、この BGP ピアリングは IPv6 経由である必要があります。

このセクションでは、ODN を使用して SRv6 の L3VPN サービスの SLA を実装および維持する手順について説明します。

ステップ 1 SLA 目標と制約に色をマッピングするための ODN テンプレートを作成する

次の ODN テンプレートを作成します。

  • ヘッドエンド PE-A、色 72、遅延、ディスジョイントパス(リンク)、グループ ID 16:L3VPN_NM-SRTE-ODN_72-a

  • ヘッドエンド PE-A、色 71、遅延、ディスジョイントパス(リンク)、グループ ID 16:L3VPN_NM-SRTE-ODN_71-a

  • ヘッドエンド PE-B および PE-C、色 70、遅延:L3VPN_NM-SRTE-ODN_70

    • SRv6 対応 ODN テンプレートに複数のヘッドエンドがある場合、ヘッドエンドルータでは同じロケータ名を設定する必要があります。それ以外の場合は、ヘッドエンドごとに異なる ODN テンプレートを作成する必要があります。

  • ヘッドエンド PE-B、色 72、遅延:L3VPN_NM-SRTE-ODN_72-b

  • ヘッドエンド PE-C、色 71、遅延:L3VPN_NM-SRTE-ODN_71-c

例として、最初の ODN テンプレート:L3VPN_NM-SRTE-ODN_72-a を作成する方法を示します。他の ODN テンプレートも同じ手順で作成できます。

始める前に

この手順では、各エンドポイントに ODN テンプレートを作成します。ODN テンプレートは色と目的を指定します。この場合は、遅延と分離(ディスジョイント)です。この ODN テンプレートは、色が一致するプレフィックスが BGP 経由で受信されたときに、トンネルを(オンデマンドで)動的に作成するために使用されます。これらのプレフィックスへのトラフィックは、新しく作成されたトンネルに自動的に誘導されます。これにより、SLA 目標とこれらのプレフィックスを対象とした制約を満たし、BGP ルートで色を使用してシグナリングされます。

分離の制約は、ディスジョイントグループ ID を ODN テンプレートに関連付けることによって機能します。同じディスジョイントグループ ID を持つトンネルは分離されます。つまり、これらのトンネルはディスジョイントグループの設定方法に応じて、異なるリンク、ノード、および共有リスクリンクグループを使用します。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [SR-TE] > [ODNテンプレート(ODN-Template)] を選択します。

ステップ 2

をクリックして新しいテンプレートを作成し、一意の名前を付けます。

この場合、名前は L3VPN_NM-SRTE-ODN_72-a です。[Continue] をクリックします。
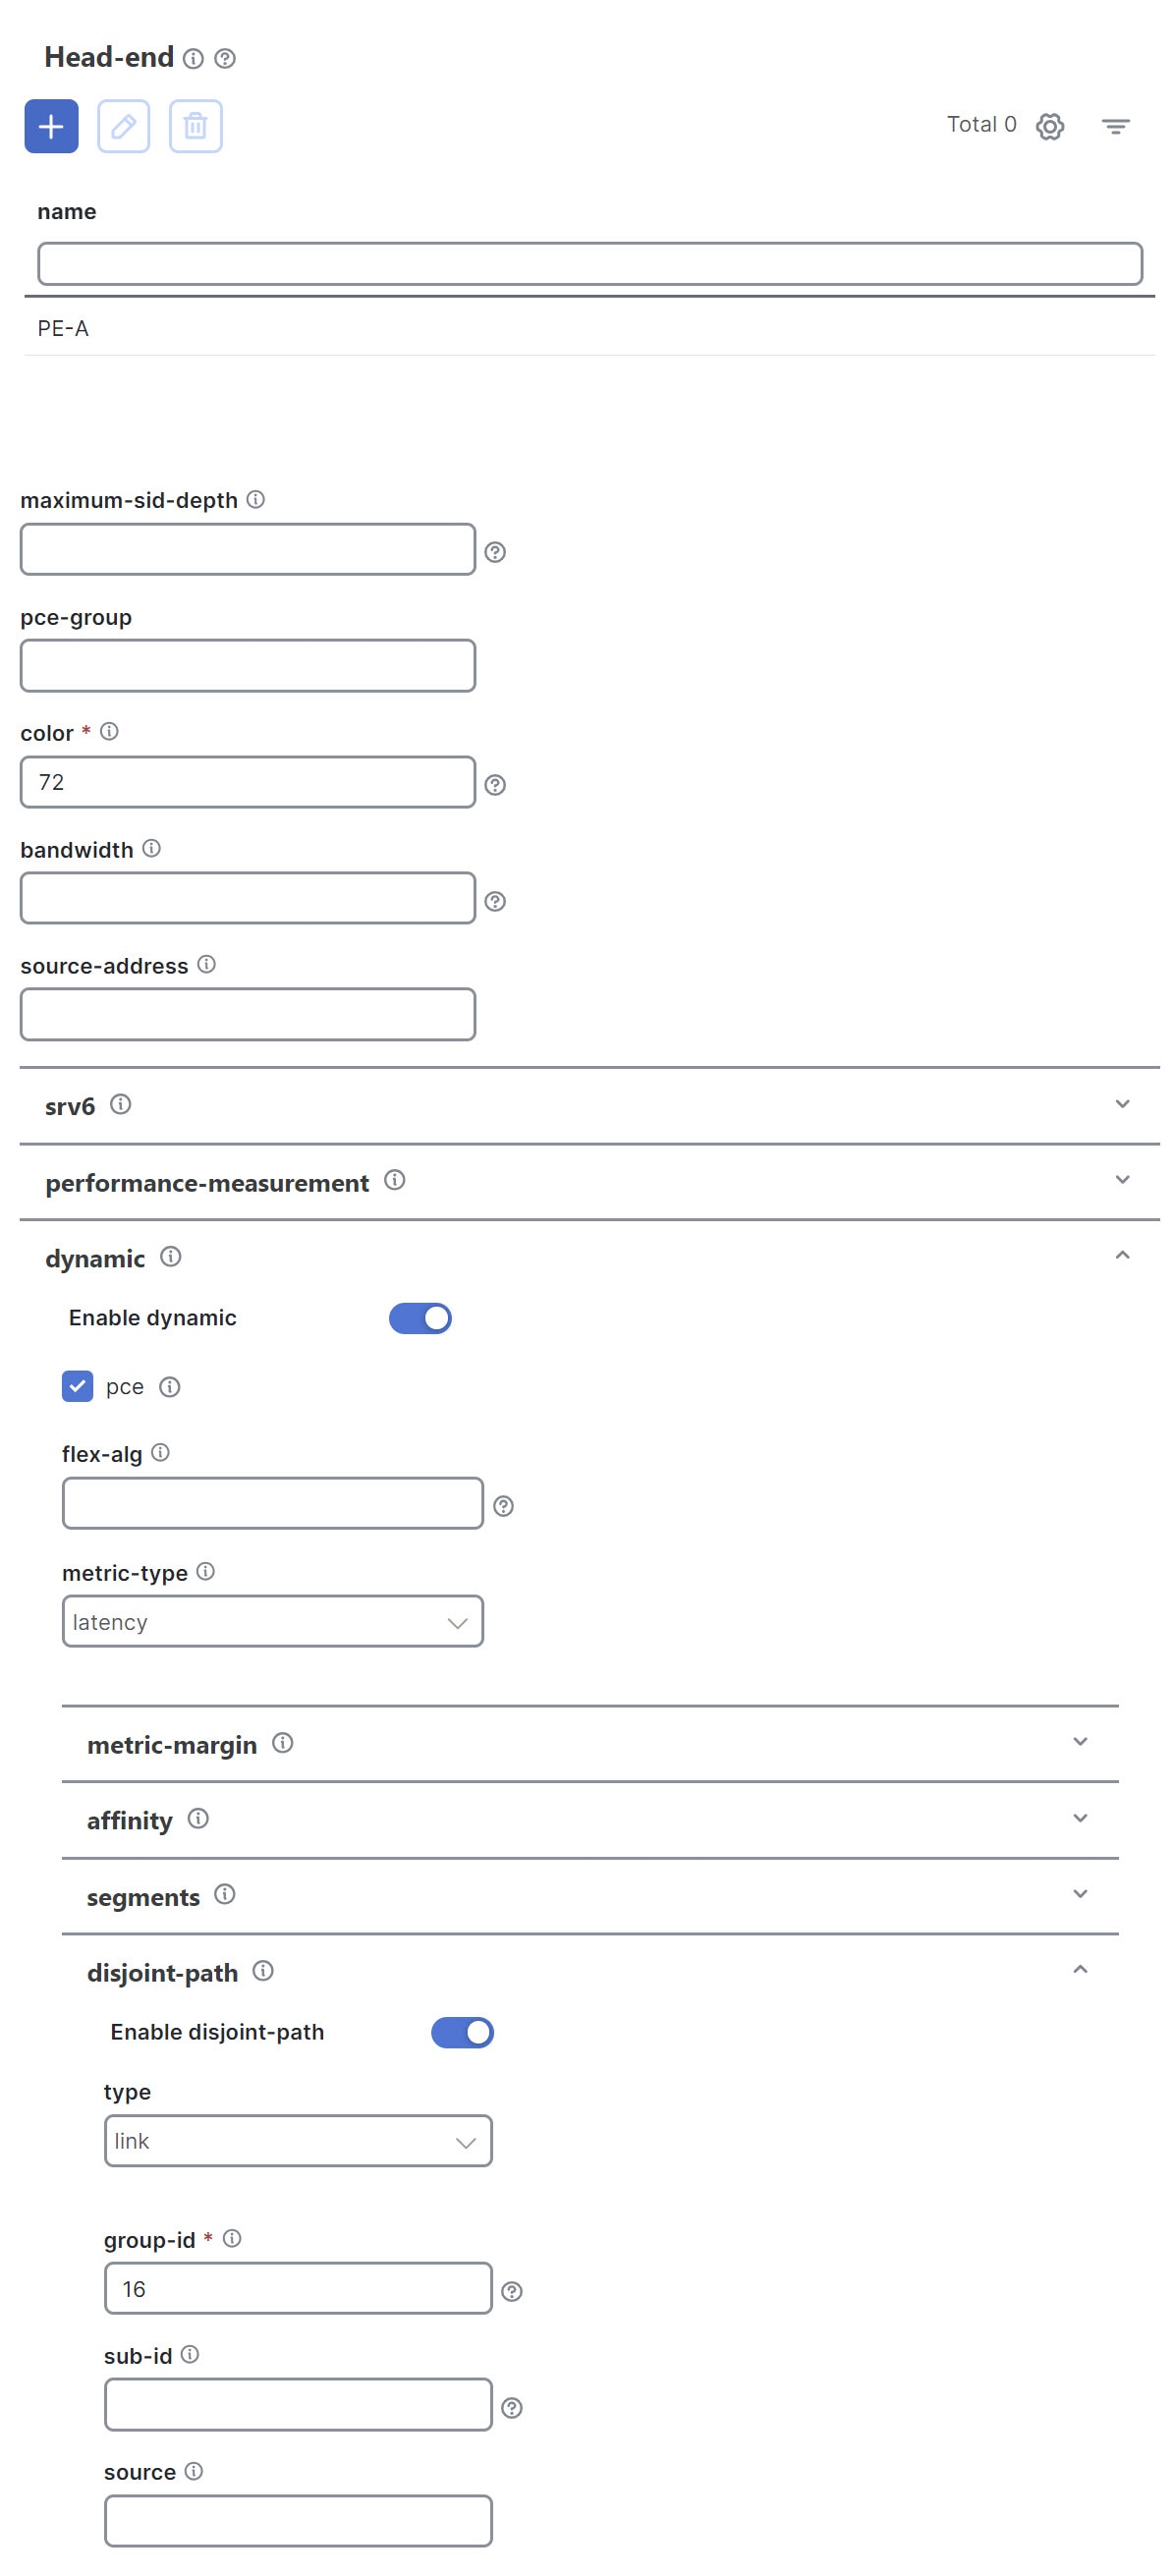
図 24. SR-TE ODN テンプレート
SR-TE ODN テンプレート

ステップ 3

ヘッドエンドデバイス PE-A を選択し、色 72 を指定します。

図 25. ODN テンプレート ヘッドエンド ルータ
ODN テンプレート ヘッドエンド ルータ

ステップ 4

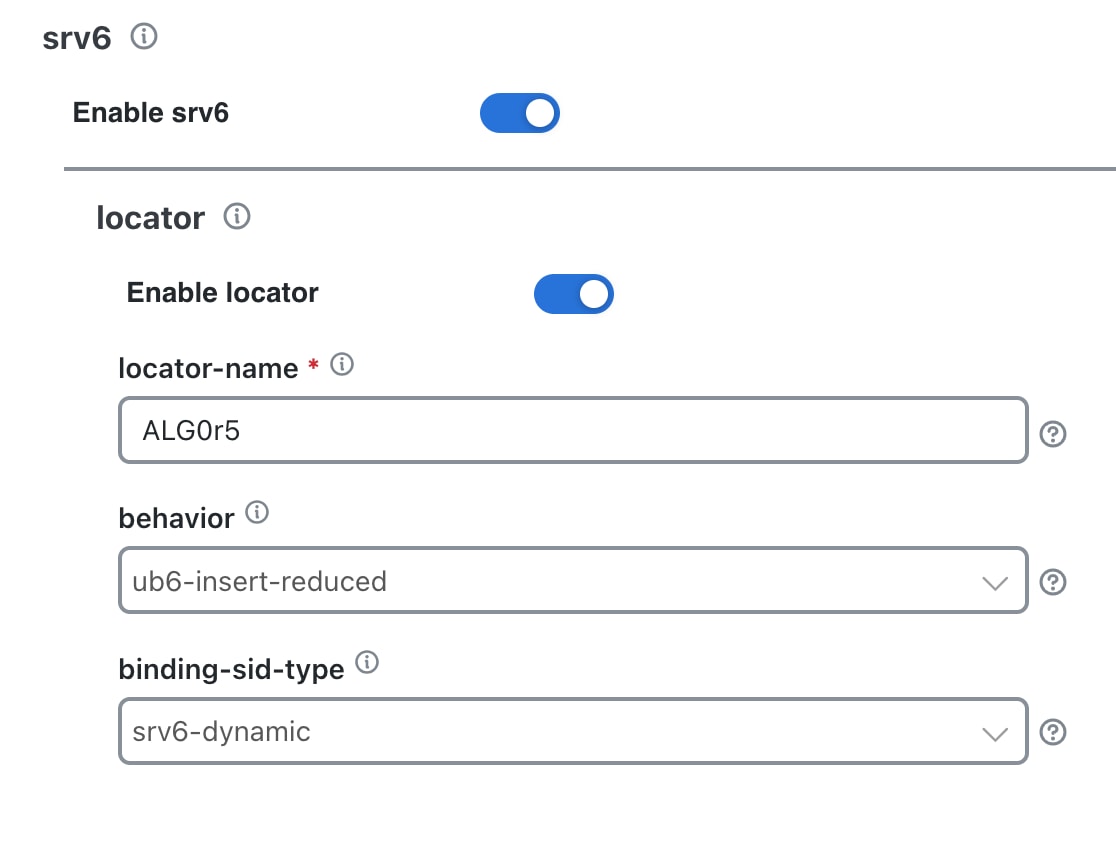
[srv6] で、[Enable srv6] トグルを選択します。

ステップ 5

[locator] で、必要な SRv6 の [locator-name] を入力します。

ロケータ名は、ルータで設定されている名前と一致する必要があります。

図 26. ODN テンプレート SRv6 オプション
ODN テンプレート SRv6 オプション

ステップ 6

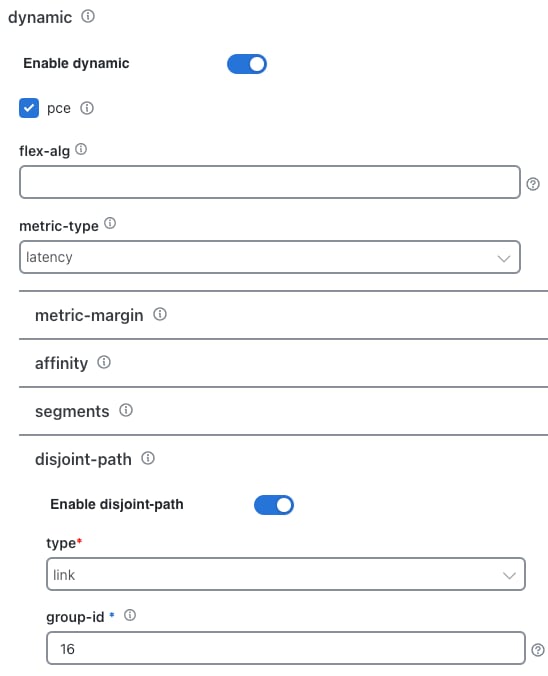
[動的(Dynamic)] で、メトリックタイプとして [遅延(Latency)] を選択します。これが最適化の対象となる SLA 目標です。

ステップ 7

[PCE] チェックボックスをオンにし、パス計算クライアント(PCC)ではなく SR-PCE でパスを計算するように指定します。

ステップ 8

必要な制約を定義します。この場合、計算パスはリンクを共有してはならないディスジョイントパスとします。

[disjoint-path] で、タイプとして [link] を選択し、グループ ID の数字(この場合は 16)を指定します。

図 27. ODN テンプレートの動的パスの計算
ODN テンプレートの動的パスの計算

変更を確定するか、[Dry Run] をクリックして、確定する前にデバイスに設定される内容を確認します。

ステップ 9

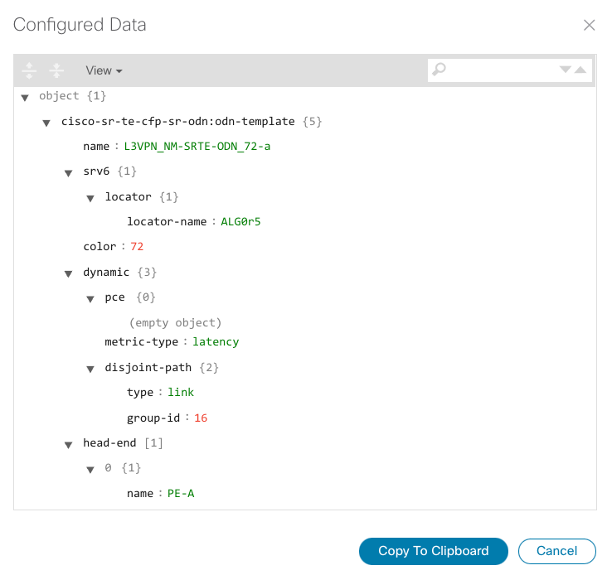
新しい ODN テンプレートがテーブルに表示され、そのプロビジョニング状態が [Success] であることを確認します。[アクション(Actions)] 列の をクリックし、[設定ビュー(Config View)] を選択して、作成した ODN テンプレートの詳細を示す YANG モデルベースのサービスインテントデータを表示します。
図 28. [ODNテンプレートアクション(ODN Template Actions)] メニュー
[ODNテンプレートアクション(ODN Template Actions)] メニュー
図 29. 設定済みデータ
設定済みデータ

ステップ 10

上記の他の ODN テンプレートを同じ方法で作成します。


ステップ 2 L3VPN ルートポリシーを作成する

この手順では、各エンドポイントのルートポリシーを作成し、そのエンドポイントの ODN テンプレートで定義したものと同じ色を指定します。ルートポリシーは、SLA が適用されるプレフィックスを定義します。指定したネットワークから一致する色のトラフィックを受信すると、ODN テンプレートで定義された SLA に基づいてパスが計算されます。次のルートポリシーを作成します。

  • 色 70、IPv6 プレフィックス 70:70:70::0/64:L3VPN_NM-SRTE-RP-PE-A-7

  • 色 71、IPv6 プレフィックス 70:70:71::0/64:L3VPN_NM-SRTE-RP-PE-B-7

  • 色 72、IPv6 プレフィックス 70:70:72::0/64:L3VPN_NM-SRTE-RP-PE-C-7

例として、最初のルートポリシー:L3VPN_NM-SRTE-PE-A-7 を作成する方法を示します。他のルートポリシーも同じ手順で作成できます。

まず、ルーティングポリシータグとルーティングポリシーの宛先プレフィックスを作成します。ルーティング ポリシー プレフィックスは、サービス内の PE デバイスで設定されたサブネットプレフィックスと一致する必要があります。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L3VPN] > [ルーティングポリシータグ(Routing Policy Tag)] を選択します。

ステップ 2

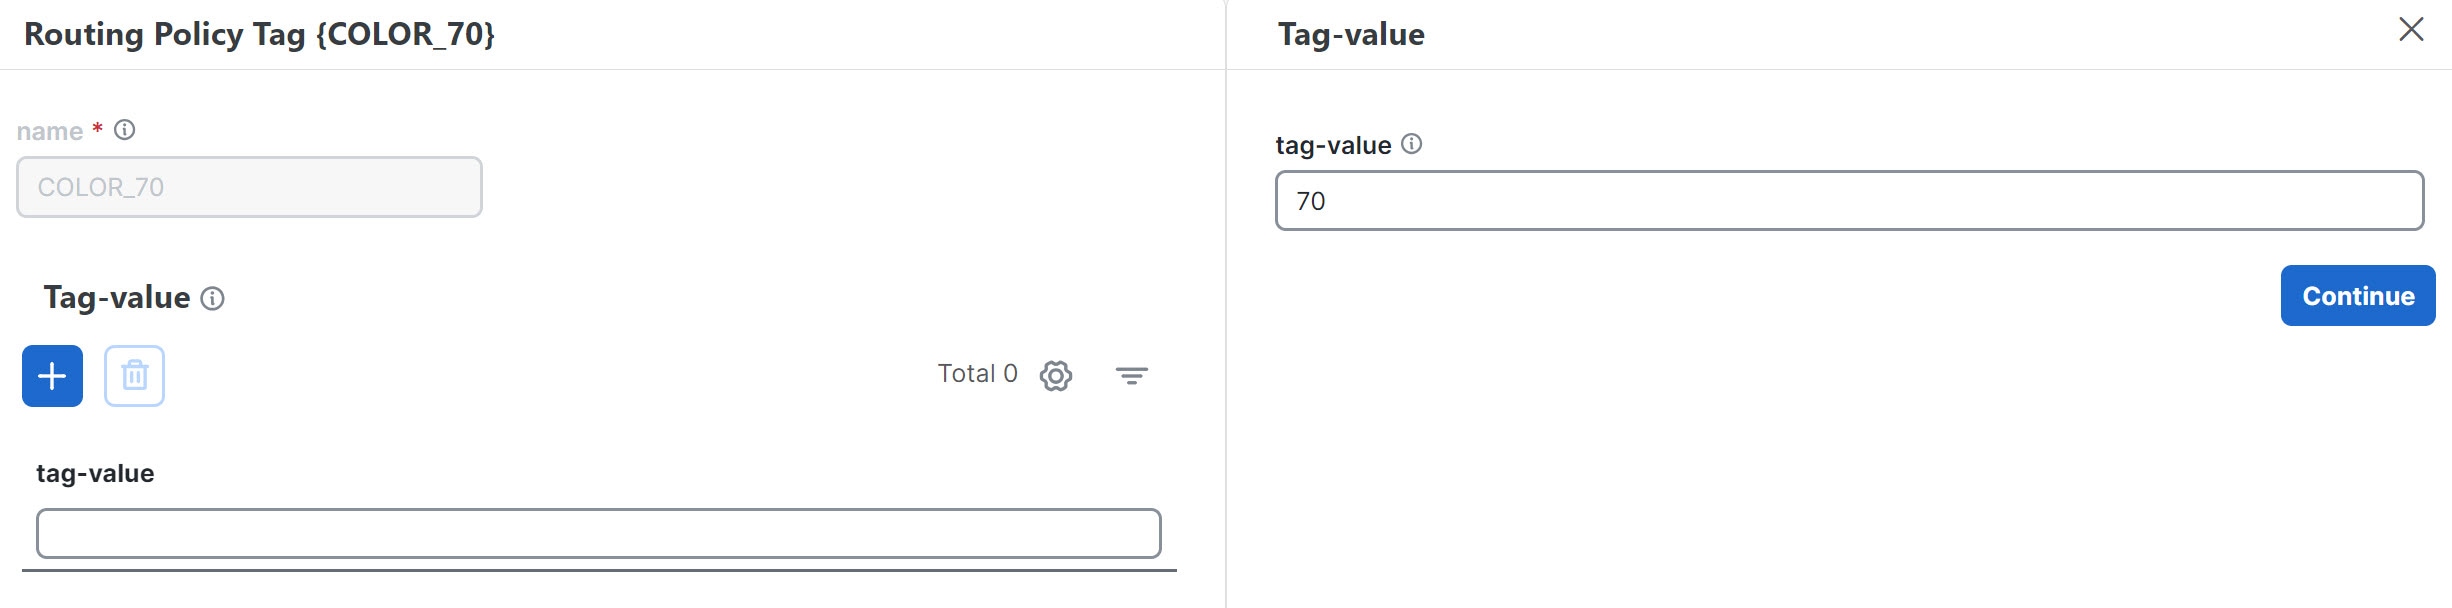
をクリックして新しいルーティングポリシータグを作成し、タグセットの名前 COLOR_70 を入力します。[続行(Continue)] をクリックします。

これは、アクションと条件のセットを参照するためのラベルとして使用されます。

ステップ 3

[tag-value] で をクリックし、[Tag-value] に 70 と入力します。

タグ値は 1 ~ 4294967295 の数値で、色の値と一致する必要があります。

図 30. ルーティングポリシータグ
ルーティングポリシータグ

ステップ 4

[続行(Continue)] をクリックします。新しいタグ値を持つ新しいルーティングポリシータグ名が表示されます。[変更を確定(Commit changes)] をクリックします。

上記の同じ手順に従って、他の 2 つのルーティングポリシータグ(COLOR_71 と COLOR_72)とタグ値(71 と 72)を作成します。

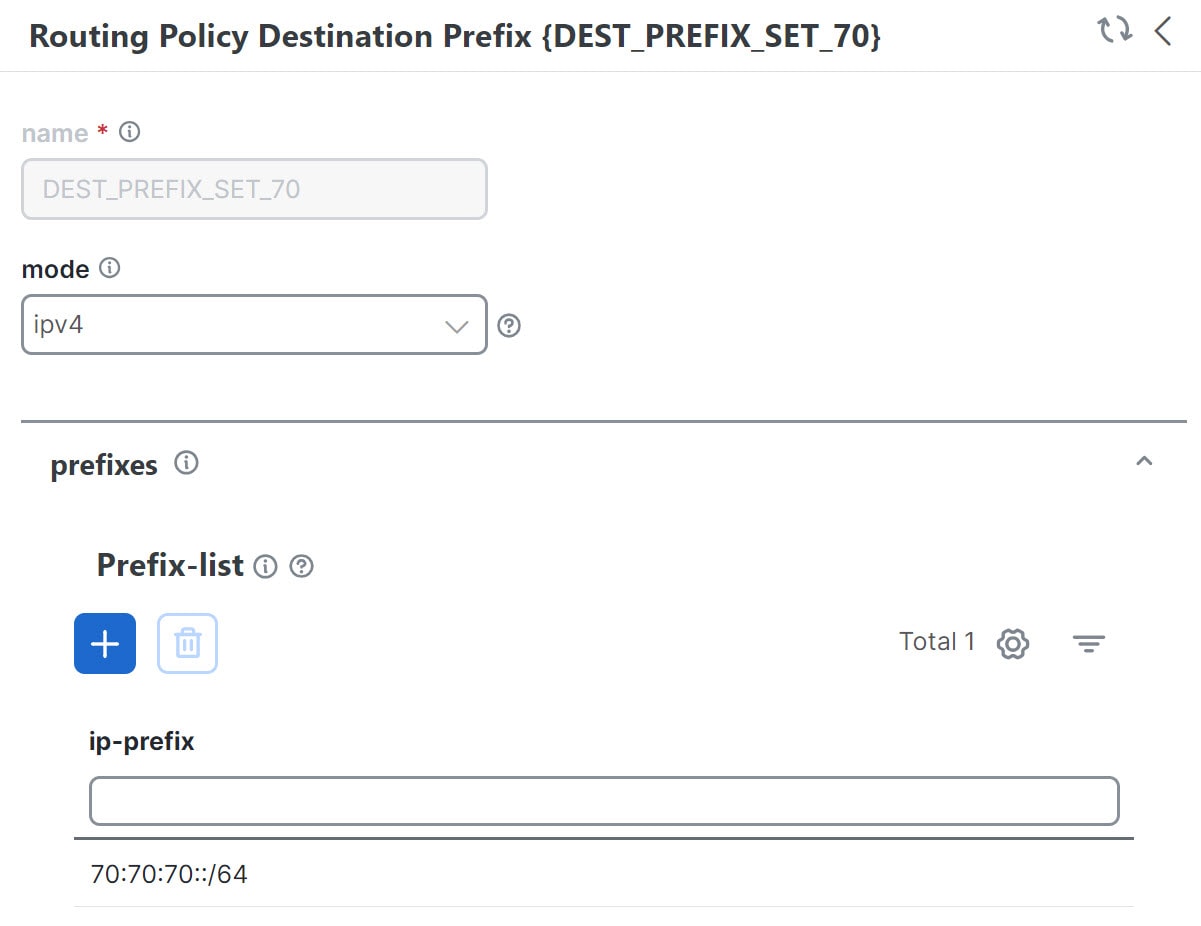
次に、ルーティングポリシーの宛先プレフィックスを作成します。

ステップ 5

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L3VPN] > [ルーティングポリシーの宛先プレフィックス(Routing Policy Destination Prefix)] を選択します。

ステップ 6

をクリックして新しいルーティングポリシーの宛先プレフィックスを作成し、DEST_PREFIX_SET_70 という名前を入力します。

プレフィックスセットの名前は、一致条件でセットを参照します。

ステップ 7

[モード(Mode)] で、[ipv6] を選択します。

ステップ 8

プレフィックスを展開し、[+] をクリックして、[prefix-list] に [ip-prefix] を追加します。

ステップ 9

[Ip-prefix] に 70:70:70::0/64 と入力し、[続行(Continue)] をクリックします。

同じ手順に従って、他の 2 つのルーティングポリシー宛先プレフィックス(DEST_PREFIX_SET_71 および DEST_PREFIX_SET_72)を作成します。[変更を確定(Commit changes)] をクリックします。

最初のルートポリシー L3VPN_NM-SRTE-RP-PE-A-7 を作成する準備ができました。他のルートポリシーも同じ手順で作成できます。

図 31. ルーティングポリシーの宛先プレフィックス
ルーティングポリシーの宛先プレフィックス

ステップ 10

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L3VPN] > [ルーティングポリシー(Routing Policy)] を選択します。

ステップ 11

をクリックして新しいルートポリシーを作成し、最上位ポリシー定義に一意の名前 L3VPN_NM-SRTE-RP-PE-A-7 を入力します。[続行(Continue)] をクリックします。ステートメントセクションが表示されます。

(注)  

 
[ルートポリシー(Route Policy)] ステートメントは、システムが実行する条件とアクションを定義します。

ステップ 12

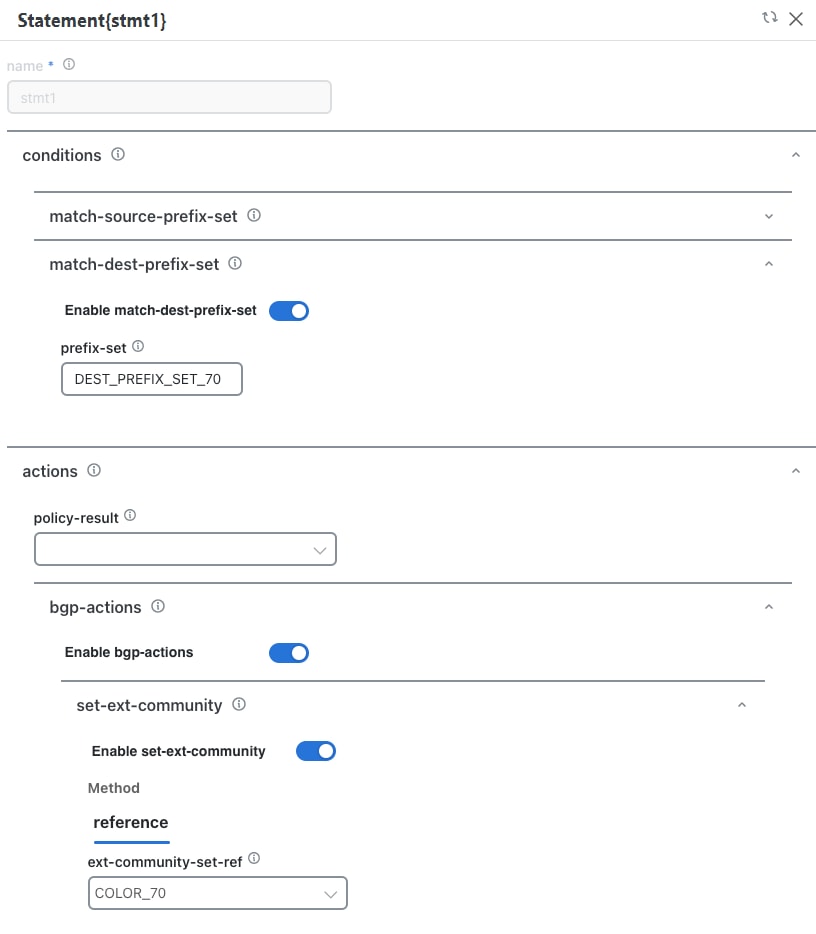
ステートメントを展開し、 をクリックしてポリシーステートメントの名前(stmt1 など)を追加し、[続行(Continue)] をクリックします。[ステートメント {stmt1}(statement{stmt1})] パネルが表示され、[条件(conditions)] と [アクション(actions)] のセクションが表示されます。

ステップ 13

[条件(conditions)] を展開し、[match-dest-prefix-set] を展開してから、[prefix-set] リストを選択し、[DEST_PREFIX_SET_70] を選択します。これは、定義されたプレフィックスセットを参照するものです。

(注)  

 
選択すると、[match-dest-prefix-setの有効化(Enable match-dest-prefix-set)] トグルがオンになります。このトグルは、[match-set-options] リストで定義されたロジックに従って、参照されるプレフィックスセットを照合します。

ステップ 14

[アクション(actions)] を展開し、[bgp-actions] を展開します。

ステップ 15

[bgp-actions] に対し、[bgp-actionsの有効化(Enable bgp-actions)] トグルをオンの位置にスライドします。[bgp-actions] をオンに切り替えることで、BGP 固有のアクションの最上位コンテナを定義します。

ステップ 16

[set-ext-community] を展開します。[enable-set-ext-community] トグルをオンの位置にスライドさせます。[set-ext-community] をオンに切り替えると、拡張コミュニティ属性が設定されます。

ステップ 17

[メソッド(Method)] と [参照(reference)] で、[ext-community-set-ref] リストを選択し、[COLOR_70] を選択します。[Ext-community-set-ref] は、定義済みの拡張コミュニティセットを名前で参照します。

(注)  

 
ルーティングポリシー tag-set の作成は必須であり、ここでマッピングする必要があります。

ステップ 18

右上隅の [X] をクリックして [ステートメント{stmnt1}(statement{stmnt1})] パネルを閉じ、[変更を確定(Commit changes)] をクリックします。

図 32. ルーティング ポリシー ステートメント
ルーティング ポリシー ステートメント

ステップ 19

他のルートポリシー(L3VPN_NM-SRTE-RP-PE-B-7 および L3VPN_NM-SRTE-RP-PE-C-7)を同じ方法で作成します。


L3VPN ルートポリシーを作成したら、各ルートポリシーの VPN プロファイルを作成してから、L3VPN サービスを作成してプロビジョニングします。VPN プロファイルは、L3VPN サービスから参照されます。これにより、ルートポリシーが L3VPN サービスにバインドされます。

ステップ 3 L3VPN サービスを作成してプロビジョニングする

この手順では、3 つのエンドポイント(PE-A、PE-B、および PE-C)を備えた L3VPN サービスを作成します。各エンドポイントは、vpn-instance-profile に関連付けられます。これは、ODN テンプレートで指定されたのと同じ色のルートポリシーを含む VPN プロファイルを指します。このようにして、指定されたプレフィックスと色に一致するトラフィックが、SLA 仕様に従って処理されます。

まず、VPN プロファイルを作成します。新しく作成された VPN プロファイルには、L3VPN ルーティングポリシー名と同じ名前が付けられます。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L3VPN] > [VPNプロファイル(VPN Profiles)] を選択します。

ステップ 2

をクリックして、VPN サービスで参照される有効な VPN プロファイルを作成します。

ステップ 3

[Id] リストを選択し、[L3VPN_NM-SRTE-RP-PE-A-7] を選択します。

L3VPN サービスの作成およびプロビジョニングを行います。

ステップ 4

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L3vpn] > [L3vpn-Service] を選択します。

ステップ 5

をクリックして新しいサービスを作成し、新しい vpn-id:L3VPN_NM-SRTE-ODN-70 を入力します。

VPN 識別子は VPN を一意に識別し、ローカルな意味を持ちます(たとえば、サービス プロバイダー ネットワーク内)。

ステップ 6

[続行(Continue)] をクリックします。

ステップ 7

vpn-instance-profiles を作成します。これは、ルート識別子(RD)、ルートターゲット、およびエクスポート/インポートルートポリシーを定義するコンテナです。次のように、エンドポイントごとに vpn-instance-profile を作成します。

  • L3VPN_NM_SR_ODN-IE-PE-A-7、ルート識別子 0:70:70

  • L3VPN_NM_SR_ODN-IE-PE-B-7、ルート識別子 0:70:71

  • L3VPN_NM_SR_ODN-IE-PE-C-7、ルート識別子 0:70:72

    1. [vpn-instance-profiles] を展開し、 をクリックして新しい vpn-instance-profile profile-id:L3VPN_NM_SR_ODN-I-PE-A-7 を作成します。[続行(Continue)] をクリックします。

    2. ルート識別子(Rd)を入力します。これにより、IP プレフィックスが区別されて一意になります(0:70:70)。

    3. [address-family] で、 をクリックし、リストから [ipv6] を選択します。[続行(Continue)] をクリックします。

    4. ルートターゲットとルートターゲットタイプ(インポート/エクスポート/両方)を含め、必要な VPN ターゲットを定義します。

    5. [vpn-policies] で、[Export-policy] リストから、関連する VPN プロファイル(route policy:L3VPN_NM-SRTE-RP-PE-A-7 を含む)を選択します。これにより、VPN と、SLA を定義する ODN テンプレートの間の関連付けが形成されます。

    6. 完了したら、右上隅の [X] をクリックします。

    7. [srv6] を展開し、[srv6を有効にする(Enable srv6)] トグルをオンの位置にスライドして、[address-family] の下の をクリックします。

    8. [address family] リストから [ipv6] を選択し、[続行(Continue)] をクリックします。

    9. [Locator-name] には、ALG0r5 と入力します。SRv6 ロケータ名は、各ルータで、node-global レベルで設定されたロケータと一致する必要があります。[L3VPNの作成(Create L3VPN)] 画面に戻るまで、右上隅の [X] をクリックします。

    10. 同様に、別の vpn-instance-profile を作成します。

ステップ 8

各 VPN エンドポイント(PE-A、PE-B、および PE-C)を個別に定義します。

  1. [vpn-nodes] を展開し、 をクリックして、リストから関連するデバイス PE-A を選択します。[続行(Continue)] をクリックします。

  2. ネットワーク ID のローカル自律システム番号 200 を入力します。

  3. [active-vpn-instance-profiles] を展開し、 をクリックして、前に作成した Profile-id L3VPN_NM-SRTE-RP-PE-A-7 を選択します。[続行(Continue)] をクリックします。

  4. PE から CE への通信のためのネットワーク アクセス パラメータを定義します。

    • [vpn-network-accesses] で、 をクリックして、VPN アクセスパラメータの新しいセットを作成し、一意の ID を指定します。[続行(Continue)] をクリックします。

    • [Interface-id] フィールドに、Loopback70 と入力します。これは、物理インターフェイスまたは論理インターフェイスの識別子です。サブインターフェイスの ID は、接続レベルおよび/または IP 接続レベルで提供されます。

    • [ip-connection] > [ipv6] の順に展開し、Local-address(70:70:70::1)と Prefix-length(64)を入力します。

    • ルーティングプロトコル EBGP の一意の識別子を入力する前に、[routing-protocols] を展開し、 をクリックします。[続行(Continue)] をクリックします。

    • ルーティングプロトコルの [タイプ(Type)] リストから、[bgp-routing] を選択します。

    • [bgp] を展開し、[Peer-as] に 70 と入力します。この情報は、顧客が BGP ルーティングを要求した場合の顧客の ASN を示します。

    • [Address-family] リストから、[ipv6] を選択します。

    • [ネイバー(neighbor)] で、 をクリックしてネイバー IP アドレスを作成し、70:70:70::2 と入力します。[続行(Continue)] をクリックします。

    • マルチホップ番号 11 を入力します。これは、特定の BGP ネイバーと PE の間で許可される IP ホップの数を示します。

    • [redistribute-connected] で、 をクリックし、[Address-family] リストから [ipv6] を選択します。[続行(Continue)] をクリックします。

    • [L3VPNの作成(Create L3VPN)] 画面に戻るまで、右上隅の [X] をクリックします。

    • 同様に、他の VPN ノード(PE-B および PE-C)を作成します。

ステップ 9

変更を確定するか、[Dry Run] をクリックして、確定する前にデバイスに設定される内容を確認します。

ステップ 10

新しい L3VPN サービスがテーブルに表示され、そのプロビジョニング状態が [Success] であることを確認します。


ステップ 4 マップ上の新しい VPN サービスを可視化してトラフィックパスを確認する

手順


ステップ 1

[L3VPNサービス(L3VPN Service)] テーブルで、サービス名をクリックするか、[アクション(Actions)] 列の をクリックして、メニューから [詳細の表示(View Details)] を選択します。

マップが開き、サービスの詳細がマップの右側に表示されます。

または
  1. メインメニューから、[サービスとトラフィックエンジニアリング(Services & Traffic Engineering)] > [VPNサービス(VPN Services)] を選択します。

    マップが開き、マップの右側に VPN サービスのテーブルが表示されます。

  2. [Services] テーブルで [VPN] をクリックします。テーブルに多数のサービスがある場合は、名前、タイプ、またはプロビジョニング状態でフィルタリングして、VPN を見つけることができます。

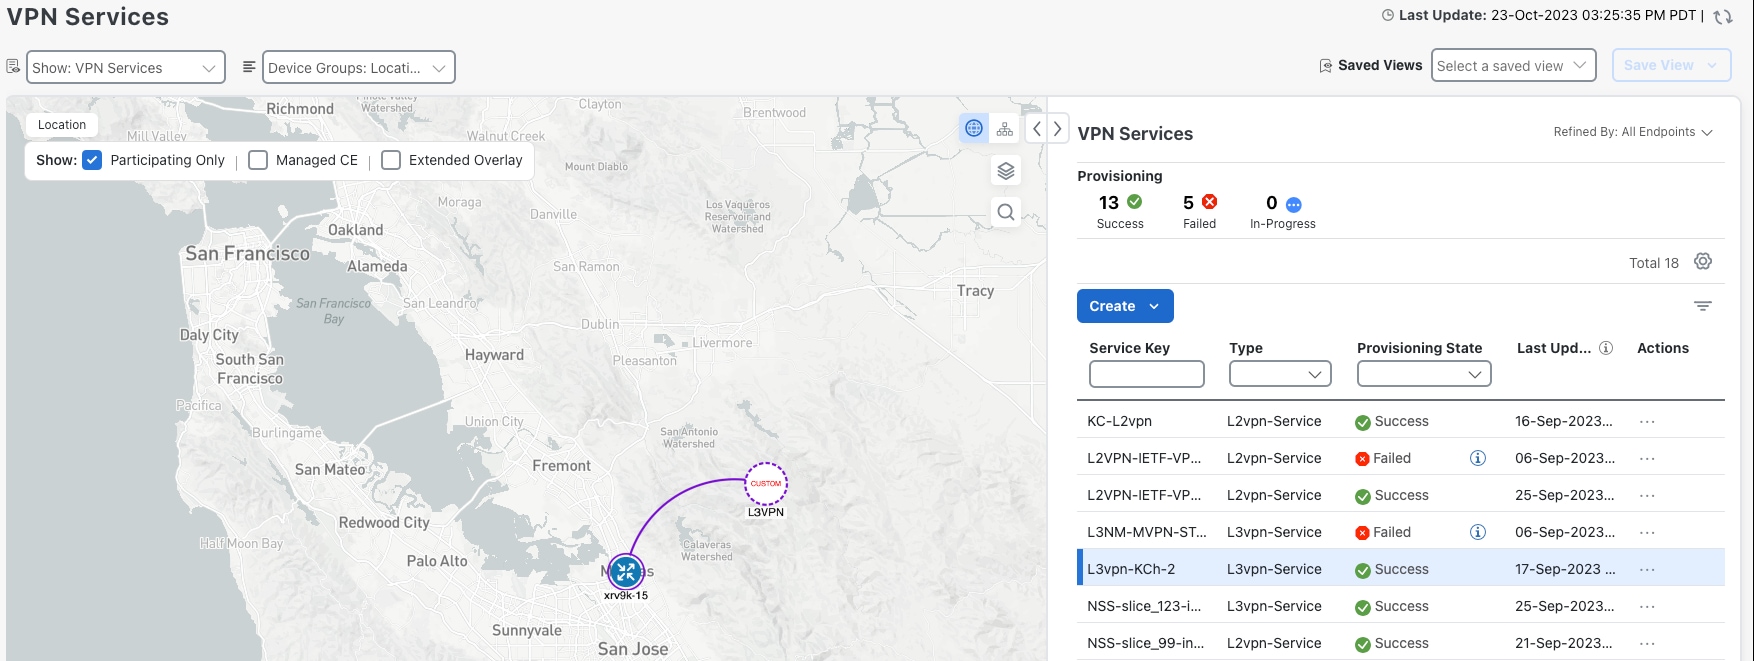
    マップでは、トポロジ上のオーバーレイとして VPN が表示されます。3 つのエンドポイントと、仮想パスであることを示す点線が表示されます。

    図 33. トポロジ上の VPN サービス
    トポロジ上の VPN サービス

    選択した VPN に関係のあるデバイスのみを表示するには、[参加デバイスのみ表示(Show Participating Only)] チェックボックスをオンにします。

    (注)  

     
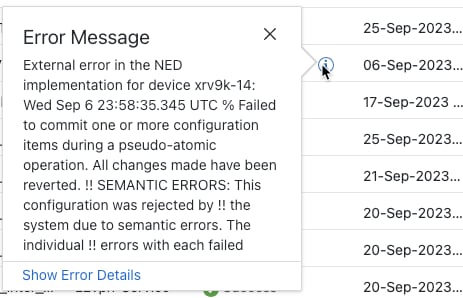
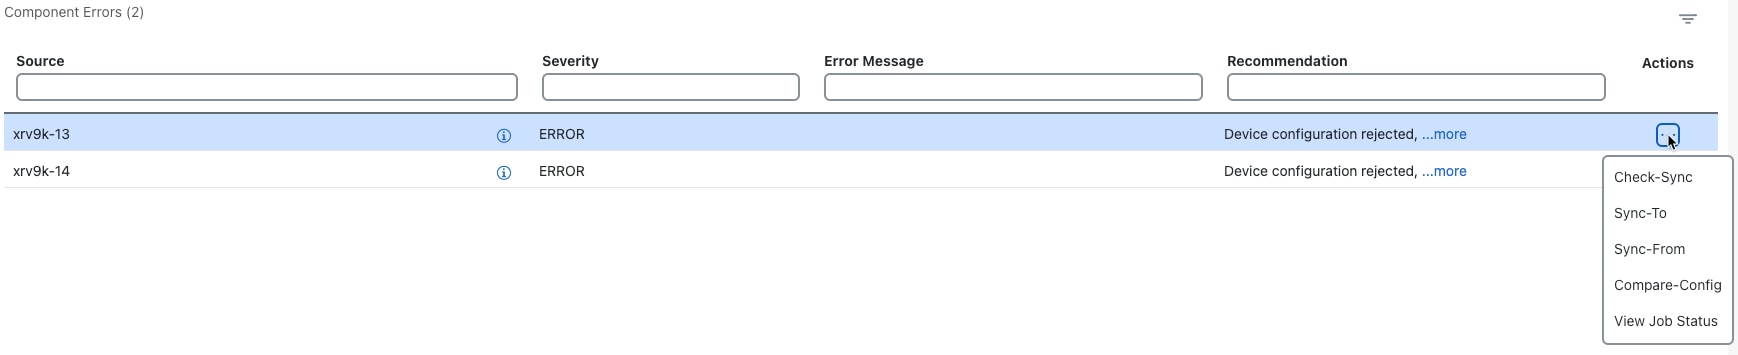
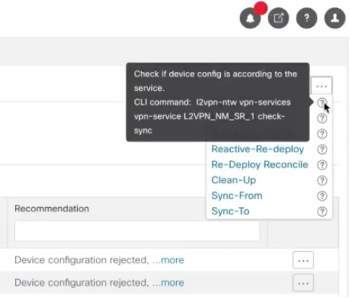
    プロビジョニング状態が「Failed」状態を示すと、情報アイコンが表示されます。これは、[VPN Services]、[Service Details]、およびサービスとそのプロビジョニングステータスのテーブルを表示する多くの [Provisioning] 画面に当てはまります。アイコンを選択すると、障害について説明するエラーメッセージの詳細が表示されます。[Show Error Details] リンクをクリックして [Component Errors] 画面を表示し、エラーを修正する措置を実行することもできます。障害が発生したソースごとに、エラーメッセージの詳細と推奨事項が示されます。たとえば、[コンポーネントのエラー(Component Errors)] 画面の障害が発生したソースの [アクション(Action)] 列で をクリックし、エラーの修正に役立つさまざまなオプションを使用することができます([Check-Sync]、[Sync-To]、[Sync-From]、[Compare-Config]、[ジョブステータスの表示(View Job Status)] など)。サービスレベルのエラーの修正に役立つ、追加オプションのためのサービスレベルアクションも使用できます([Re-Deploy]、[Reactive-Re-deploy]、[Re-Deploy Reconcile]、[Clean-up] など)。問題の修正の詳細については、これらのオプションの横の情報アイコンも活用してください。
    図 34. プロビジョニングステータス情報アイコン
    プロビジョニングステータス情報アイコン
    図 35. エラーメッセージ
    エラーメッセージ
    図 36. コンポーネントエラーのアクションメニュー
    コンポーネントエラーのアクションメニュー
    図 37. サービスレベルアクション
    サービスレベルアクション

ステップ 2

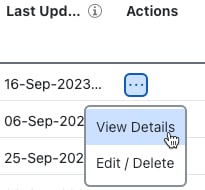
[アクション(Actions)] 列で をクリックすると、デバイス設定や計算されたトランスポートパスなどの VPN サービスの詳細ビューにドリルダウンすることができます。

図 38. アクションメニューで詳細を表示
アクションメニューで詳細を表示

ステップ 3

この VPN の計算されたパスを表示するには、[Service Details] ペインの [Transport] タブをクリックします。動的に作成されたすべての SR-TE ポリシーが [Transport] タブに表示されます。1 つ以上の SR-TE ポリシーを選択して、マップ上のエンドポイントからエンドポイントまでのパスを確認します。

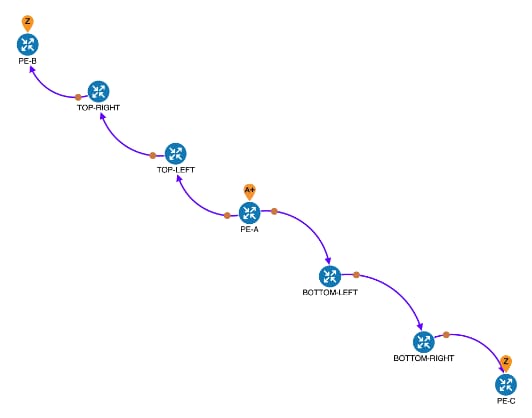
この例では、PE-A から PE-B へ、および PE-A から PE-C へと計算されたディスジョイントパスを調べます。

図 39. 計算されたディスジョイントパス
計算されたディスジョイントパス

ステップ 4

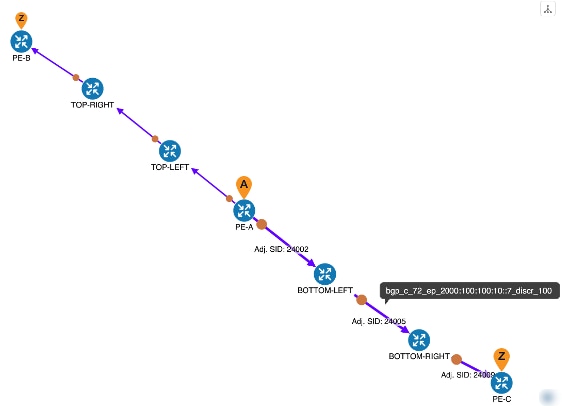
エンドポイント間の物理パスを表示するには、マップの左上隅にある [Show IGP Path] チェックボックスをオンにします。テーブル内の選択したポリシーにマウスカーソルを合わせると、マップ内のパスが強調表示され、プレフィックス SID とルーティング情報が表示されます。

図 40. 物理パスの詳細
物理パスの詳細

ステップ 5 自動ネットワーク最適化を観察する

手順


SR-PCE は常にネットワークをモニターし、定義された SLA に基づいてトラフィックパスを自動的に最適化します。説明のために、リンクのうち 1 つ(この場合は P-BOTTOMLEFT と P-BOTTOMRIGHT の間のリンク)がダウンした場合の動作を見てみましょう。これは、これまで使用していた PE-A から PE-C へのパスが使用できなくなることを意味します。したがって、SR-PCE は、PE-A から PE-C、および PE-A から PE-B への両方の代替パスを計算して、ダウンしているリンクを補正し、ディスジョイントパスを維持します。

再計算されたパス:

送信元と宛先 古いパス 新しいパス
PE-A > PE-C PE-A > BOTTOM-LEFT > BOTTOM-RIGHT > PE-C PE-A > TOP-LEFT > BOTTOM-RIGHT > PE-C
PE-A > PE-B PE-A > TOP-LEFT > TOP-RIGHT > PE‑B PE-A > BOTTOM-LEFT > TOP-RIGHT > PE-B
図 41. 自動ネットワーク最適化
自動ネットワーク最適化

まとめと結論

この例で確認したように、Crosswork Network Controller を使用することで、オペレータは SLA を使用して SRv6 向けに L3VPN をオーケストレーションし、SR-TE ポリシーを使用してこれらの SLA を維持し、ネットワークの状態を継続的に追跡し、自動的に対応してネットワークを最適化できます。この自動化により効率が向上し、手動タスクでは通常回避できない人手によるミスが減少します。

シナリオ:明示的 MPLS SR-TE ポリシーを使用した EVPN-VPWS サービスの静的パスの指定

VPN 内のミッションクリティカルなトラフィックが、低容量のインターフェイスではなく、高容量のインターフェイスを通過するようにするため、ポイントツーポイントの EVPN-VPWS サービスを作成し、サービスのインスタンス化のため両方のエンドポイントで優先パス(明示的)MPLS SR-TE ポリシーを関連付けます。このようにして、ミッションクリティカルなトラフィックに対して静的パスを義務付けます。

このシナリオでは、必要なすべての設定を含むファイルをアップロードすることで、SR-TE ポリシーと VPN サービスを簡単かつ迅速に作成する方法を確認します。プロビジョニング UI からサンプルファイル(テンプレート)をダウンロードし、必要なデータを入力して、UI からファイルをインポートします。最後に、Service Health 機能を使用してサービスの健全性を確認し、アシュアランスグラフと過去 24 時間のメトリックを表示して、サービスの健全性の詳細をより適切に分析します。


(注)  


このシナリオで言及する SR-TE とは、特に SR-TE over MPLS を意味します。


このシナリオでは、次の作業を行います。

  • SID リスト(プレフィックスまたは隣接セグメント ID のリスト。それぞれがパス上のデバイスまたはリンクを表す)を作成します。

  • 明示的な SR-TE ポリシーをプロビジョニングします。このポリシーは SID リストを参照し、EVPN プレフィックスがルーティングされる定義済みのパスを作成します。

  • PE-A から PE-C へのポイントツーポイント EVPN-VPWS サービスをプロビジョニングし、明示的な SR-TE ポリシーを適用します。

  • サービスのパスを可視化し、その状態を確認します。

仮定と前提条件

  • L2VPN サービスへのトランスポートマッピングの場合は、l2vpn all コマンドを使用してデバイスを設定する必要があります。

  • Service Health を有効にするには、Service Health をインストールする必要があります。手順については、『Crosswork Network Controller Installation Guide』の「Install Crosswork Applications」の章を参照してください。

  • (オプション)Service Health は、最大 50 GB のモニタリングデータの内部ストレージを提供します。このデータはシステムに保存されます。内部ストレージの制限を超えると、履歴データが失われます。Service Health のストレージ容量を拡張した場合は、Amazon Web Services(AWS)クラウドアカウントを使用して、クラウドに外部ストレージを設定できます。外部ストレージを活用することで、既存のすべての内部ストレージデータが外部クラウドストレージに自動的に移動し(詳細については「Service Health 外部ストレージの設定」を参照)、内部ストレージはキャッシュストレージとしてローカルに機能するようになります。Service Health 用の外部ストレージを設定すると、サービスの正常性をモニターし続けるサービスの履歴データが失われることがなくなり、データの履歴モニタリングサービスを維持するオプションを選択した場合、モニタリング停止を選択したサービスのサービスヘルスデータが保持されます。内部ストレージと外部ストレージの詳細と、停止時にモニタリングサービスの履歴データを保持する方法については、『Crosswork Network Controller 7.0 Service Health Guide』を参照してください。

  • Service Health のアシュアランスグラフを使用する前に、トポロジマップノードが完全に設定され、サービスに関連付けられたプロファイルで作成されていることを確認します。そうでない場合、[Subservice Details] メトリックに、値がまだ報告されていないと表示されます。

  • Service Health では、デバイスに関連付けられた Y1731 プロファイルに 2 つのバケットを設定する必要があります。設定されているバケットが 2 つ未満の場合、Service Health はサービス詳細ページで Y1731 プローブ/KPI を報告できません。

ステップ 1 SID リストの作成を準備する

始める前に

SID リストは、一連のプレフィックスまたは隣接する SID で構成され、それぞれがパス上のノードまたはリンクを表します。各セグメントは、送信元から接続先までのエンドツーエンドのパスであり、ネットワーク内のルータに、IGP によって計算された最短パスではなく指定されたパスに従うように指示します。

SID リストを作成するには、目的の通過パスの MPLS ラベルが必要です。これらのラベルはデバイス自体から取得することも、ノースバウンド Cisco Crosswork Optimization Engine API を呼び出してこの情報を取得することもできます。

API の詳細については、Cisco DevNet の『Cisco Crosswork Network Automation API Documentation』を参照してください。

手順


ステップ 1

エンドポイントからエンドポイントへのパスの SID リストを生成するために必要な情報を準備します。次のような各エンドポイントのルータ ID が必要です。

{
  "input": {
    "head-end": "100.100.100.7",
    "end-point": "100.100.100.5",
    "sr-policy-path": {
      "path-optimization-objective": "igp-metric"
    }
  }
}'

ステップ 2

前の手順で準備した情報を使用して、Crosswork Network Controller サーバーで API を呼び出します。次に例を示します。

curl --location --request POST 
'https://10.194.63.198:30603/crosswork/nbi/optima/v1/restconf/operations/cisco-crosswork-
optimization-engine-sr-policy-operations:sr-policy-dryrun' \
--header 'Content-Type: application/yang-data+json' \
--header 'Accept: application/yang-data+json' \
--header 'Authorization: Bearer 
eyJhbGciOiJIUzUxMiJ9.eyJzdWIiOiJhZG1pbiIsImlzRnJvbU5ld0xvZ2luIjoidHJ1ZSIsInBvbGljeV9pZCI6ImFkb
WluIiwiYXV0aGVudGljYXRpb25EYXRlIjoiMjAyMS0wMy0yMlQxNjozODozNy43NDY2MTZaW0dNVF0iLCJzdWNjZXNzZnV
sQXV0aGVudGljYXRpb25IYW5kbGVycyI6IlF1ZXJ5RGF0YWJhc2VBdXRoZW50aWNhdGlvbkhhbmRsZXIiLCJpc3MiOiJod
HRwOlwvXC9sb2NhbGhvc3Q6NTQ4OVwvU1NPIiwibGFzdF9uYW1lIjoic21pdGgiLCJjcmVkZW50aWFsVHlwZSI6IlVzZXJ
uYW1lUGFzc3dvcmRDcmVkZW50aWFsIiwiYXVkIjoiaHR0cHM6XC9cLzEwLjE5NC42My4xOTg6MzA2MDNcL2FwcC1kYXNoY
m9hcmQiLCJhdXRoZW50aWNhdGlvbk1ldGhvZCI6IlF1ZXJ5RGF0YWJhc2VBdXRoZW50aWNhdGlvbkhhbmRsZXIiLCJsb25
nVGVybUF1dGhlbnRpY2F0aW9uUmVxdWVzdFRva2VuVXNlZCI6ImZhbHNlIiwiY2hhbmdlX3B3ZCI6ImZhbHNlIiwiZXhwI
joxNjE2NDU5OTIwLCJpYXQiOjE2MTY0MzExMjAsImZpcnN0X25hbWUiOiJqb2huIiwianRpIjoiU1QtODQtOFVlWXMybEt
3R2d1Z3RIYjl4MzVmTFlNTGVVRlp6OURyNGpoeFcxakhsV01VYXdXSWgxbUdTd01aRC1tOEk1S2Z0amI2ZmlWTUhlYnBYY
jBMMFZqRFc2WVppUFVUbHRpNFVpZnNUeG9aQ284WWpPWEc2VlFjS0Mwb29lWjJhc3BWanMzYnA3bHo5VkhySlBCTzl5TDN
GcFRIWXRPeWJtVi1jYXMtMSJ9.Vi4k0w8KsOv5M_O8zBqWochT3k9V9Pn2NjSn5ES9c5Pf-
4ds0o4kk6xuZx5_cggauiEICuUMnzmRzneST-oAuA' \
--data-raw '{
  "input": {
    "head-end": "100.100.100.5",
    "end-point": "100.100.100.7",
    "sr-policy-path": {
      "path-optimization-objective": "igp-metric" 
    }
  }
}'

ステップ 3

API 応答内の SID リスト ID をメモします。これは、次の手順で SID リストを作成するときに使用します。次に例を示します。

{
  "cisco-crosswork-optimization-engine-sr-policy-operations:output": {
    "segment-list-hops": [
      {
        "step": 0,
        "sid": 23002,
        "ip-address": "100.100.100.7",
        "type": "node-ipv4"
      }
    ],
    "igp-route": [
      {
        "node": "PE-A",
        "interface": "GigabitEthernet0/0/0/0"
      },
      {
        "node": "P-TOPLEFT",
        "interface": "GigabitEthernet0/0/0/2"
      },
      {
        "node": "P-BOTTOMRIGHT",
        "interface": "GigabitEthernet0/0/0/3"
      }
    ],
    "state": "success",
    "message": ""
  }
}

ステップ 2 プロビジョニング UI に SID リストを作成する

このシナリオでは、PE-C から PE-A へのトラフィックの SID リストと、反対方向のトラフィックの別の SID リストを作成します。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [SR-TE] > [SID-List] を選択します。

ステップ 2

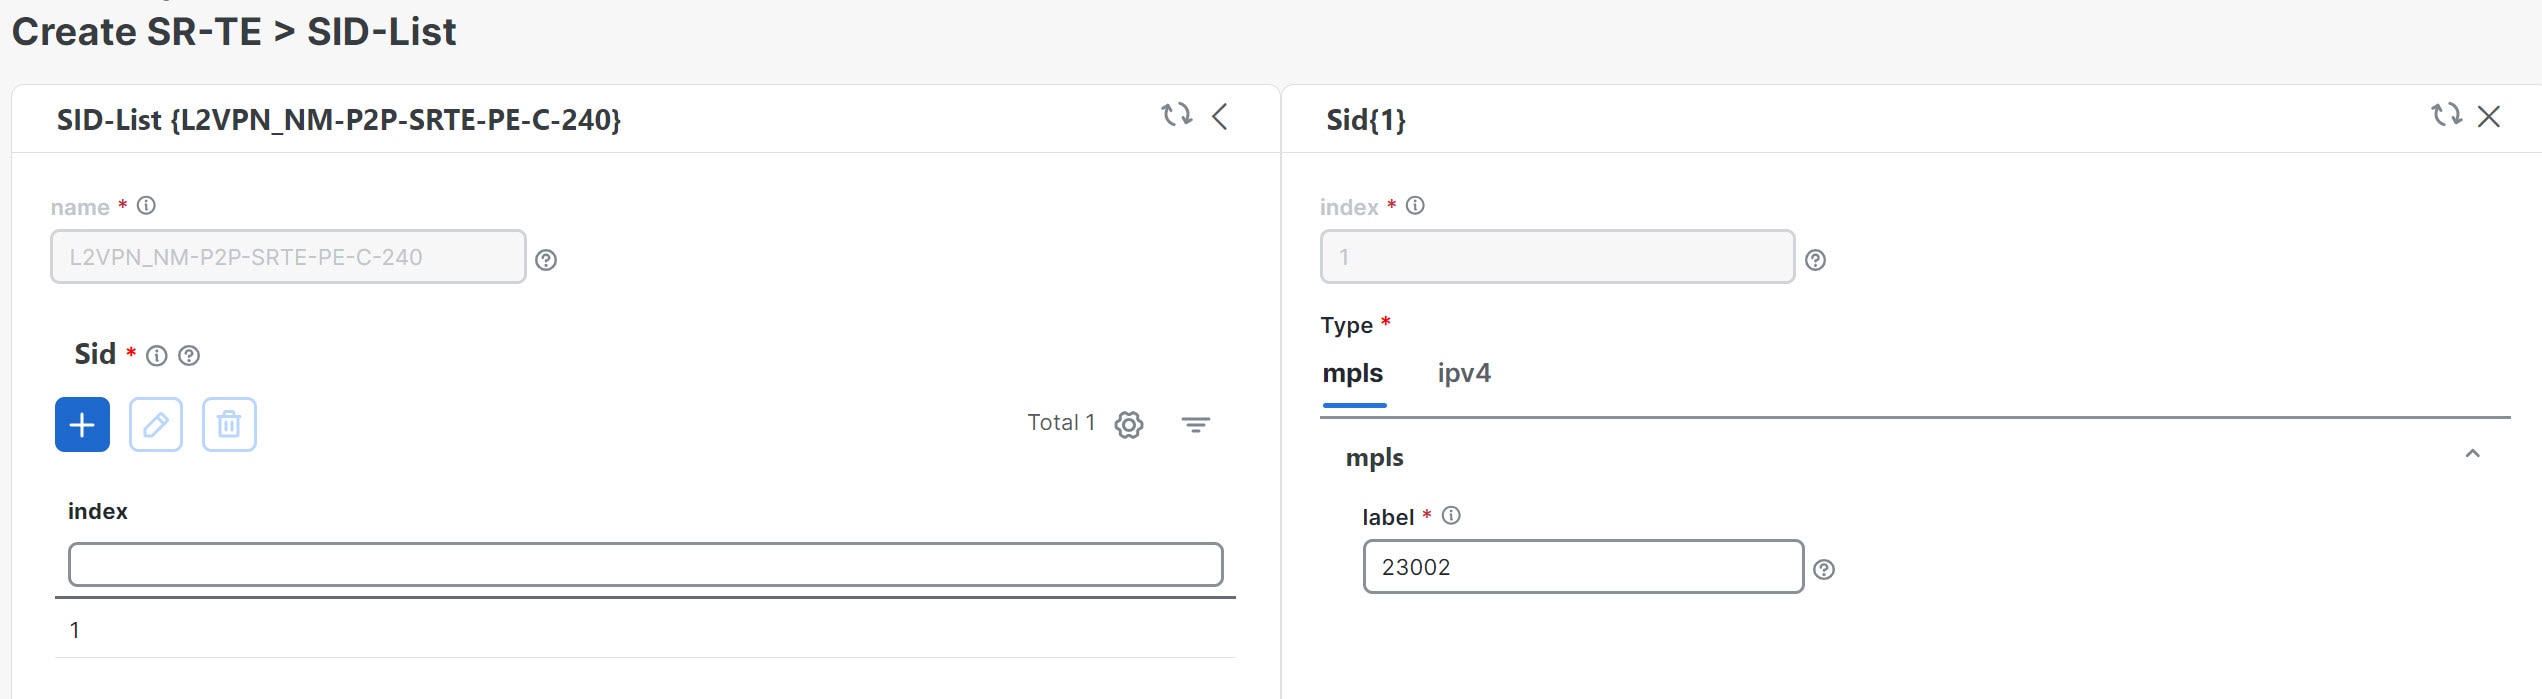
をクリックして新しい SID リストを作成し、一意の名前を付けます。この例では、SID リスト名は L2VPN_NM-P2P-SRTE-PE-C-240 です。[Continue] をクリックします。

ステップ 3

[SID] で をクリックして新しい SID インデックスを作成し、数値を指定します。[Continue] をクリックします。

ステップ 4

手順 1 の API 応答で受信した SID ID を [MPLS] に入力します。

図 42. SID-List
SID-List

ステップ 5

右上隅の [X] をクリックして、SID リストに戻ります。新しい SID がインデックステーブルに表示されます。

ステップ 6

必要に応じてこれらの手順を繰り返し、追加の SID インデックスを作成します。

ステップ 7

変更を保存します。

ステップ 8

新しい SID リストがテーブルに表示されることを確認します。

ステップ 9

PE-A から PE-C へのトラフィック用に別の SID リストを作成します。この例では、SID リスト名は L2VPN_NM-P2P-SRTE-PE-A-240 です。


ステップ 3 ファイルをインポートして各 VPN エンドポイントの明示的な SR-TE ポリシーを作成する

この手順では、手順 1 で作成した SID リストを参照する 2 つの明示的な SR-TE ポリシーをプロビジョニングします。

最初の SR-TE ポリシーは、PE-C をヘッドエンドとして指定し、PE-A の IP アドレスをテールエンドとして提供します。2 番目の SR-TE ポリシーは、PE-A をヘッドエンドとして指定し、PE-C の IP アドレスをテールエンドとして提供します。

プロビジョニング UI の各フィールドに手動で入力する代わりに、SR-TE ポリシーの作成に必要なすべての設定を含む xml ファイルをインポートします。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [SR-TE] > [ポリシー(Policy)] を選択します。

ステップ 2

をクリックしてインポートします。

ステップ 3

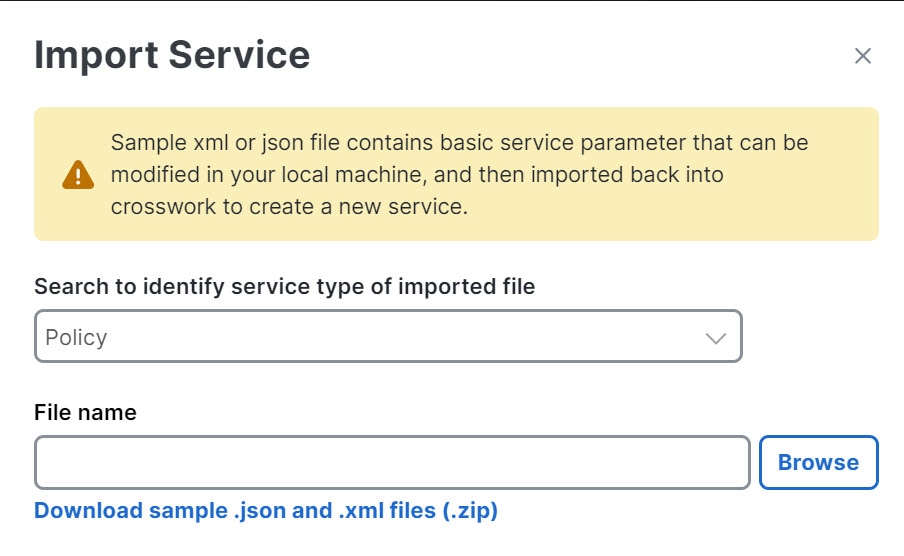
sample.json または .xml ファイルをダウンロードします。このファイルは必要な設定のテンプレートとして機能します。[インポートサービス(Import Service)] ダイアログで、[サンプル.jsonおよび.xmlファイル(.zip)のダウンロード(Download sample.json and.xml files (.zip))] リンクをクリックします。

図 43. SR-TE ポリシーのインポートサービス
SR-TE ポリシーのインポートサービス

ステップ 4

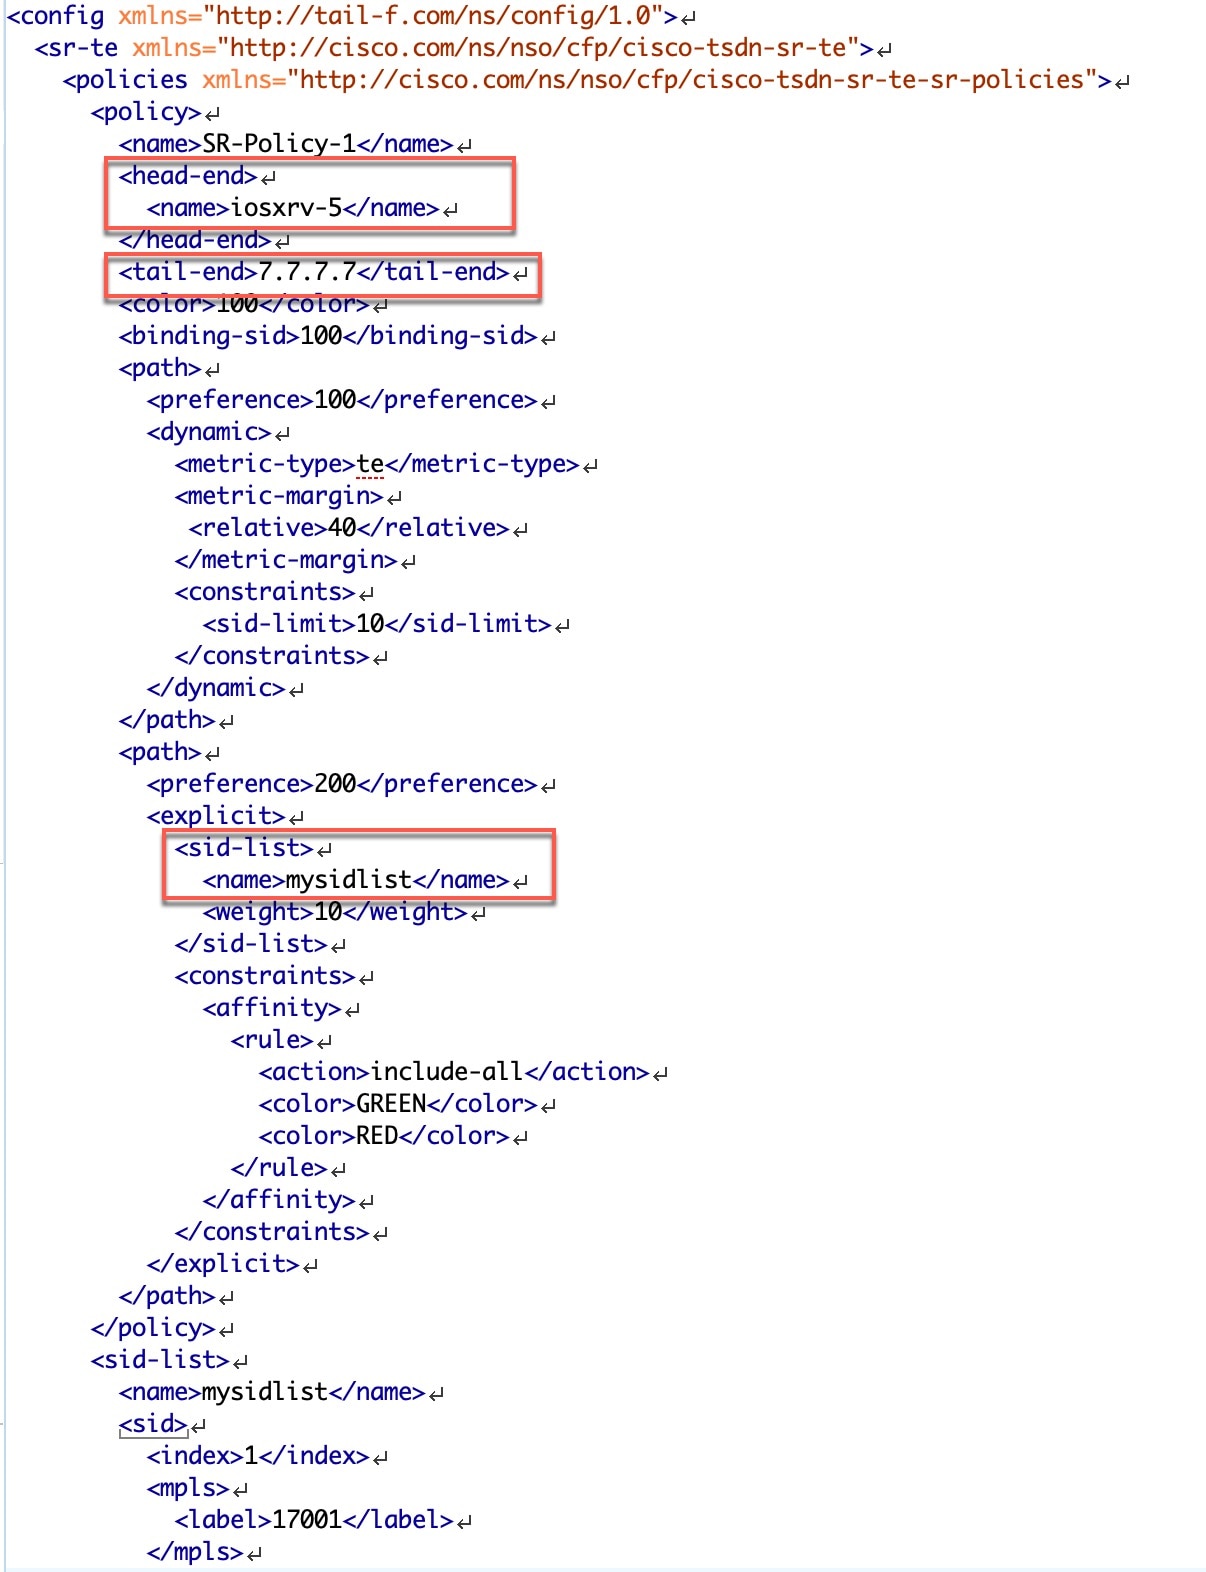
ダウンロードしたファイルを解凍し、XML エディタで sr-Policy.xml を開きます。

ステップ 5

必要に応じて xml ファイルを編集します。SR-TE ポリシーの名前を指定し、このポリシーに関連付ける SID リストを指定します。xml ファイルを保存します。

図 44. sr-Policy.xml
sr-Policy.xml

ステップ 6

[インポートサービス(Import Service)] ダイアログで、インポートするファイルのタイプとして [ポリシー(Policy)] を選択し、編集した xml ファイルを参照して、 をクリックします。ファイルにエラーがある場合は、通知を受け取ります。エラーがない場合は、ファイルがインポートされ、ポリシーとデバイスがそれに応じて設定されます。

ステップ 7

新しい SR-TE ポリシーが [ポリシー(Policy)] テーブルに表示され、そのプロビジョニング状態が [成功(Success)] であるかどうかを確認します。

ステップ 8

[アクション(Actions)] 列の をクリックし、[設定ビュー(Config View)] を選択して、作成した SR-TE ポリシーの詳細を示す YANG モデルベースのサービスインテントデータを表示します。デバイス自体をチェックして、正しくプロビジョニングされていることを確認することもできます。


ステップ 4 L2VPN サービスを作成してプロビジョニングする

この手順では、エンドポイントとしての PE-A と PE-C を使用して P2P VPN サービスを作成し、プロビジョニングします。VPN サービスは、前の手順で作成した SR-TE ポリシーを参照して、VPN を通過するトラフィックが SID リストで定義されたパスに従うようにします。

SR-TE ポリシーで行ったように、必要なすべての設定を含む xml ファイルをインポートして VPN サービスを作成します。VPN サービスをプロビジョニングしたら、SR-TE ポリシーを関連付けるためにプロビジョニング UI で編集します。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L2vpn] > [L2vpn-Service] を選択します。

ステップ 2

をクリックしてインポートします。

ステップ 3

手順 3 で sample.json または .xml ファイルをダウンロードしなかった場合は、ここでダウンロードします。

ステップ 4

XML エディタで l2vpn-service.xml を開きます。

ステップ 5

必要に応じて xml ファイルを編集します。L2VPN の名前を指定し、各エンドポイントを設定し、VPN パラメータを定義します。

次に、PE-A の設定例を示します。

図 45. l2vpn-service.xml
l2vpn-service.xml

ステップ 6

xml ファイルを保存します。

ステップ 7

[サービスのインポート(Import Service)] ダイアログで、インポートするファイルのタイプとして [l2vpn service] を選択し、編集した xml ファイルを参照して、 をクリックします。ファイルにエラーがある場合は、通知を受け取ります。エラーがない場合は、ファイルがインポートされ、ポリシーとデバイスがそれに応じて設定されます。

ステップ 8

新しい L2VPN サービスが L2VPN Service テーブルに表示され、そのプロビジョニング状態が [Success] であることを確認します。

ステップ 9

[アクション(Actions)] 列の をクリックし、[設定ビュー(Config View)] を選択して、作成した VPN サービスの詳細を示す YANG モデルベースのサービスインテントデータを表示します。デバイス自体をチェックして、正しくプロビジョニングされていることを確認することもできます。


ステップ 5 SR-TE ポリシーを L2VPN サービスにアタッチする

この段階では、作成したプロビジョニング済み L2VPN サービスには、トランスポートパスを定義する SR-TE ポリシーがありません。この手順では、プロビジョニング GUI で L2VPN サービスを編集し、関連する SR-TE ポリシーを各エンドポイントにアタッチして、再プロビジョニングします。

手順


ステップ 1

[VPN Service] テーブルで L2VPN を探します。

ステップ 2

[アクション(Actions)] 列の をクリックし、[編集(Edit)] を選択します。

ステップ 3

[vpn-nodes] で [PE-A] を選択し、テーブルの上の [Edit] ボタンをクリックします。

ステップ 4

右側に表示されるペインで、[te-service-mapping] > [te-mapping] セクションを開きます。

ステップ 5

[sr-policy] タブの [policy-type] ドロップダウンリストで、設定済みの SR ポリシーのリストを確認できます。PE-A 用に作成されたポリシーをリストから選択し(L2VPN_NM-P2P-SRTE-PE-A-240)、[ポリシー(policy)] フィールドに SR-TE ポリシーの名前を入力します。

ステップ 6

右上隅の [X] をクリックして、[PE-A] ペインを閉じます。

ステップ 7

PE-C でも上記の手順を繰り返し、SR-TE ポリシー:L2VPN_NM-P2P-SRTE-PE-C-240 をアタッチします。

ステップ 8

[変更を確定(Commit Changes)] をクリックします。


ステップ 6 Service Health モニタリングを有効にする

必要な L2VPN サービスを作成してプロビジョニングしたら、それらの正常性のモニタリングを開始できます。

始める前に

  • Crosswork Service Health がインストールされていることを確認します。詳細については、『Crosswork Network Controller 7.0 Installation Guide』の章「Install Crosswork Applications」を参照してください。

  • 必要な L2VPN サービスが作成され、プロビジョニングされていることを確認します。

Service Health モニタリングを有効化するには、次の手順を実行します。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services & Traffic Engineering)] > [VPNサービス(VPN Services)] を選択します。ページの左側にマップが開き、右側にテーブルが開きます。

ステップ 2

[アクション(Actions)] 列で、ヘルスモニタリングを開始するサービスの をクリックします。

ステップ 3

[モニタ開始(Start Monitoring)] をクリックします。

図 46. モニタリングの開始

モニタリングの開始

(注)  


[正常性(Health)] 列の色分けは、サービスの正常性を示します。

  • 青 = 開始済み

  • 緑 = 良好

  • オレンジ = 低下

  • 赤 = ダウン

  • グレー = モニタリングなし

ステップ 4

[モニターサービス(Monitor Service)] ダイアログボックスで、モニタリングレベルを選択します。ニーズに適したモニタリングレベルの選択については、『Crosswork Network Controller 7.0 Service Health Guide』リファレンスの章「Basic Monitoring and Advanced Monitoring Rules」を参照してください。

図 47. 基本および詳細モニタリングルール

基本および詳細モニタリングルール

このサービスのヘルスモニタリングが開始された後、[アクション(Actions)] 列で をクリックすると、Service Health の追加オプションが表示されます。[モニタリングの停止(Stop Monitoring)]、[モニタリングの一時停止(Pause Monitoring)]、[モニタリング設定の編集(Edit Monitoring Settings)]、および [アシュアランスグラフ(Assurance Graph)] オプションが表示されます。

(注)  


[モニタリング設定の編集(Edit Monitoring Settings)] を選択すると、モニタリングレベルの設定を [基本モニタリング(Basic Monitoring)] から [詳細モニタリング(Advanced Monitoring)] に、または [詳細モニタリング(Advanced Monitoring)] から [基本モニタリング(Basic Monitoring)] にいつでも更新できます。

(注)  


すでに開始されているサービスの [モニタリングの停止(Stop Monitoring)] を後で決定した場合、停止したサービスの履歴サービスデータを保持するオプションがあります。詳細については、『Crosswork Network Controller 7.0 Service Health Guide』の「Stop Service Health Monitoring」セクションを参照してください。

ステップ 5

[モニタ開始(Start Monitoring)] をクリックします。

(注)  


このサービスのヘルスモニタリングが開始された後、[アクション(Actions)] 列で をクリックすると、Service Health の追加オプションが表示されます。[モニタリングの停止(Stop Monitoring)]、[モニタリングの一時停止(Pause Monitoring)]、[モニタリング設定の編集(Edit Monitoring Settings)]、および [アシュアランスグラフ(Assurance Graph)] オプションが表示されます。

図 48. Service Health アクションのオプション

Service Health アクションのオプション

ステップ 6

ヘルスモニタリングを開始するサービスごとにこの手順を繰り返します。

ステップ 7

完了したら、右上隅の [X] をクリックします。


ステップ 7 マップで L2VPN を可視化する

この手順では、マップ上の L2VPN の表示を確認し、作成した明示的な SR-TE ポリシーに基づいてトラフィックが PE-A から PE-C へ、およびその逆に PE-C から PE-A へとたどるパスを確認します。

手順


ステップ 1

[L2VPNサービス(L2VPN Service)] テーブルで、新しい VPN の [アクション(Actions)] 列の をクリックし、メニューから [詳細の表示(View Details)] を選択します。マップが開き、サービスの詳細がマップの右側に表示されます。

または

メインメニューから、[サービスとトラフィックエンジニアリング(Services & Traffic Engineering)] > [VPNサービス(VPN Services)] を選択します。

マップが開き、マップの右側に VPN サービスのテーブルが表示されます。

  1. [Services] テーブルで [VPN] をクリックします。テーブルに多数のサービスがある場合は、名前、タイプ、またはプロビジョニング状態でフィルタリングして、VPN を見つけることができます。

  2. マップでは、トポロジ上のオーバーレイとして VPN が表示されます。エンドポイントと、仮想パスであることを示す実線が表示されます。

  3. 選択した VPN に関係のないデバイスを表示しないようにするには、[Show Participating Only] チェックボックスをオンにします。

    図 49. マップでの L2VPN の可視化
    マップでの L2VPN の可視化

ステップ 2

[アクション(Actions)] 列で をクリックし、[詳細の表示(View Details)] を選択すると、デバイス設定、計算されたトランスポートパス、およびトランスポートパスの正常性ステータスなどの VPN サービスの詳細ビューにドリルダウンすることができます。

ステップ 3

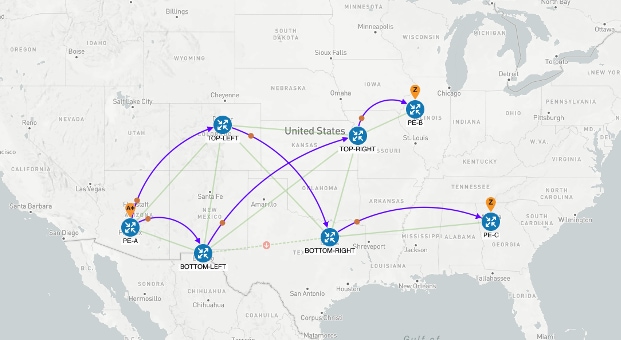
[Transport] タブで 1 つ以上の SR-TE ポリシーを選択して、マップ上のエンドポイントからエンドポイントまでのパスを確認します。次の図は、PE-C から PE-A へのパスを示しています。マップの左上隅にある [IGPパスの表示(Show IGP Path)] チェックボックスがオンになっているため、物理パスが表示されています。点線は、このリンクが複数のサービスを転送するために使用されていることを示します。

図 50. SR-TE ポリシーの物理パス
SR-TE ポリシーの物理パス

ステップ 8 Service Health および過去 24 時間のメトリックを使用して品質が低下したサービスを検査し、問題を特定する

このステップでは、過去 24 時間のメトリックを使用して、特定の時間範囲内の品質が低下したサービスの問題を特定します。特定の時間枠内の問題を絞り込むことで、サービスの品質の低下(またはダウン)の原因だった可能性のある詳細に焦点を当てることができます。これは、サービスまたはノードのトラブルシューティングを行い、特定の症状に詳細に対処するのに役立ちます。

手順


ステップ 1

[VPNサービス(VPN Services)] リストに戻ります。

ステップ 2

[アクション(Actions)] 列で、品質が低下したサービスの をクリックし、[アシュアランスグラフ(Assurance Graph)] をクリックします。サービスとサブサービスのトポロジマップが表示され、[サービスの詳細(Service Details)] パネルにサービスキー、ステータス、モニタリングステータス、モニタリング設定、サブサービス、およびアクティブな症状の詳細が表示されます。

(注)  

 
サービスのモニタリングが有効になった後の更新には、最大 5 〜 10 分かかる場合があります。
図 51. アシュアランスグラフ

アシュアランスグラフ

ステップ 3

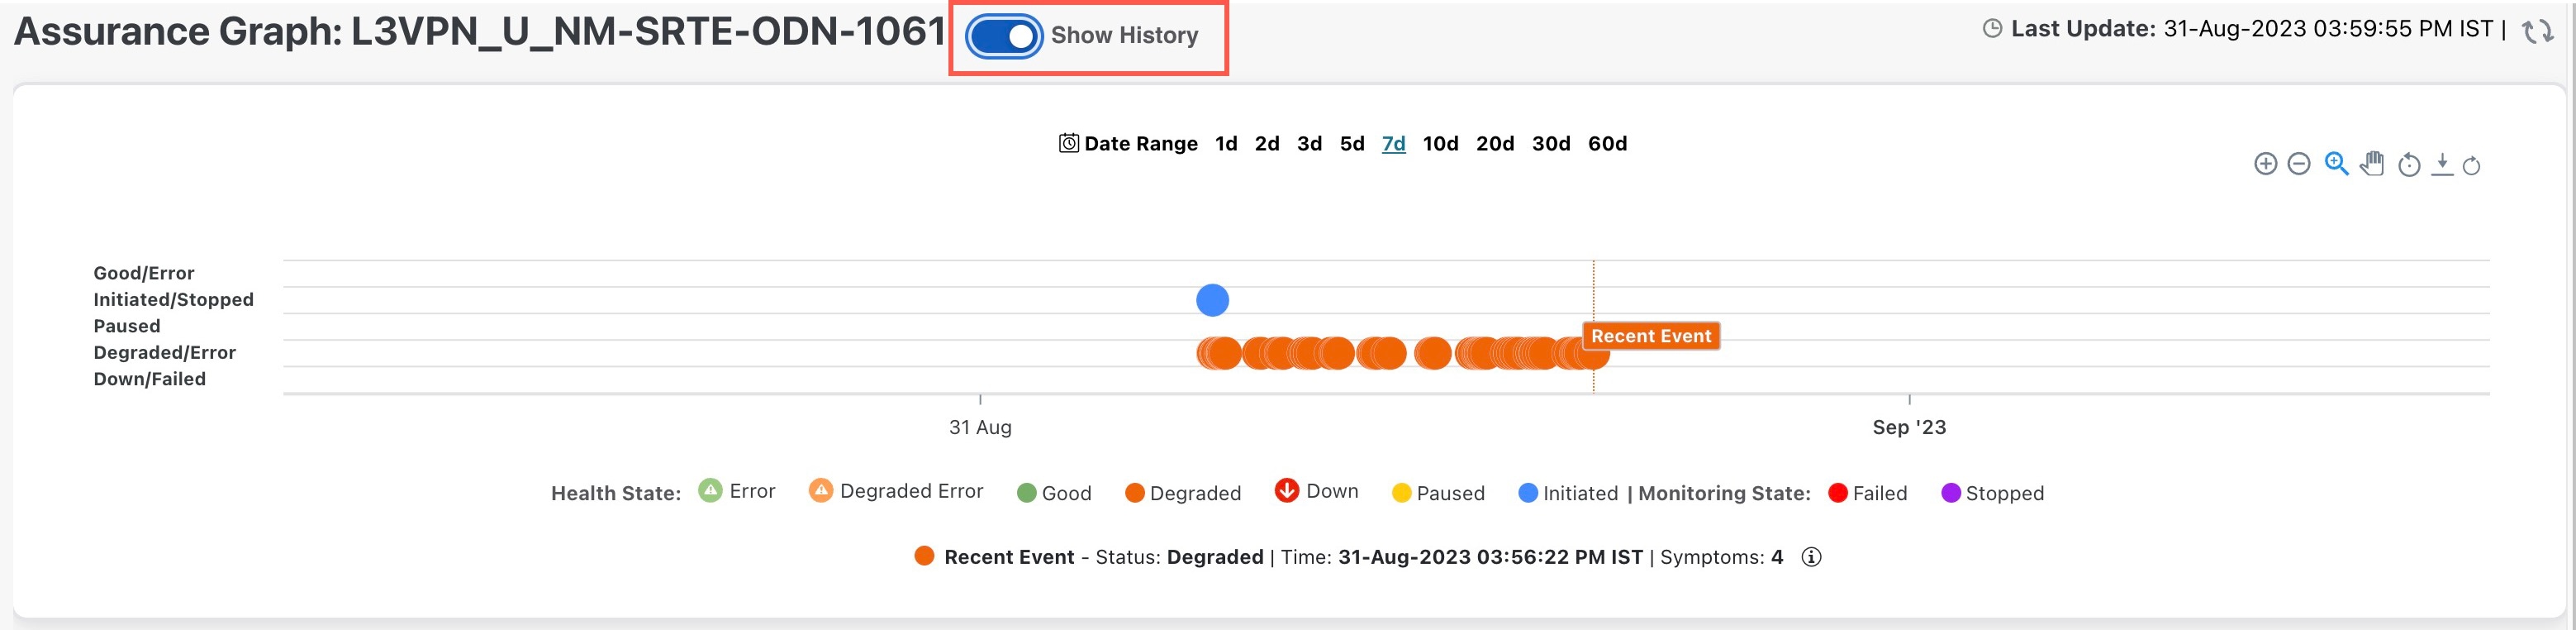
ページの上部にある [履歴の表示(Show History)] モードトグルをクリックします。過去の日付範囲グラフが表示されます。このグラフには、1 日(1d)から 60 日間(60d)まで、さまざまな範囲の過去のヘルスサービスモニタリングの詳細が表示されます。[日付の範囲(Date Range)] グラフでイベントの上にカーソルを重ねると、そのイベントに関する情報(イベントの日時、いくつかの症状など)を示すツールチップが表示されます。


履歴の表示

ステップ 4

グラフ内の特定のイベントをクリックすると、根本原因の情報を確認できます。[サービスの詳細(Service Details)] パネルがリロードされ、アクティブな症状とイベントに関連する根本原因が表示されます。マウスを使用して列のサイズを変更したり、歯車アイコンを選択して表示列を選択または選択解除したりすることができます。

(注)  


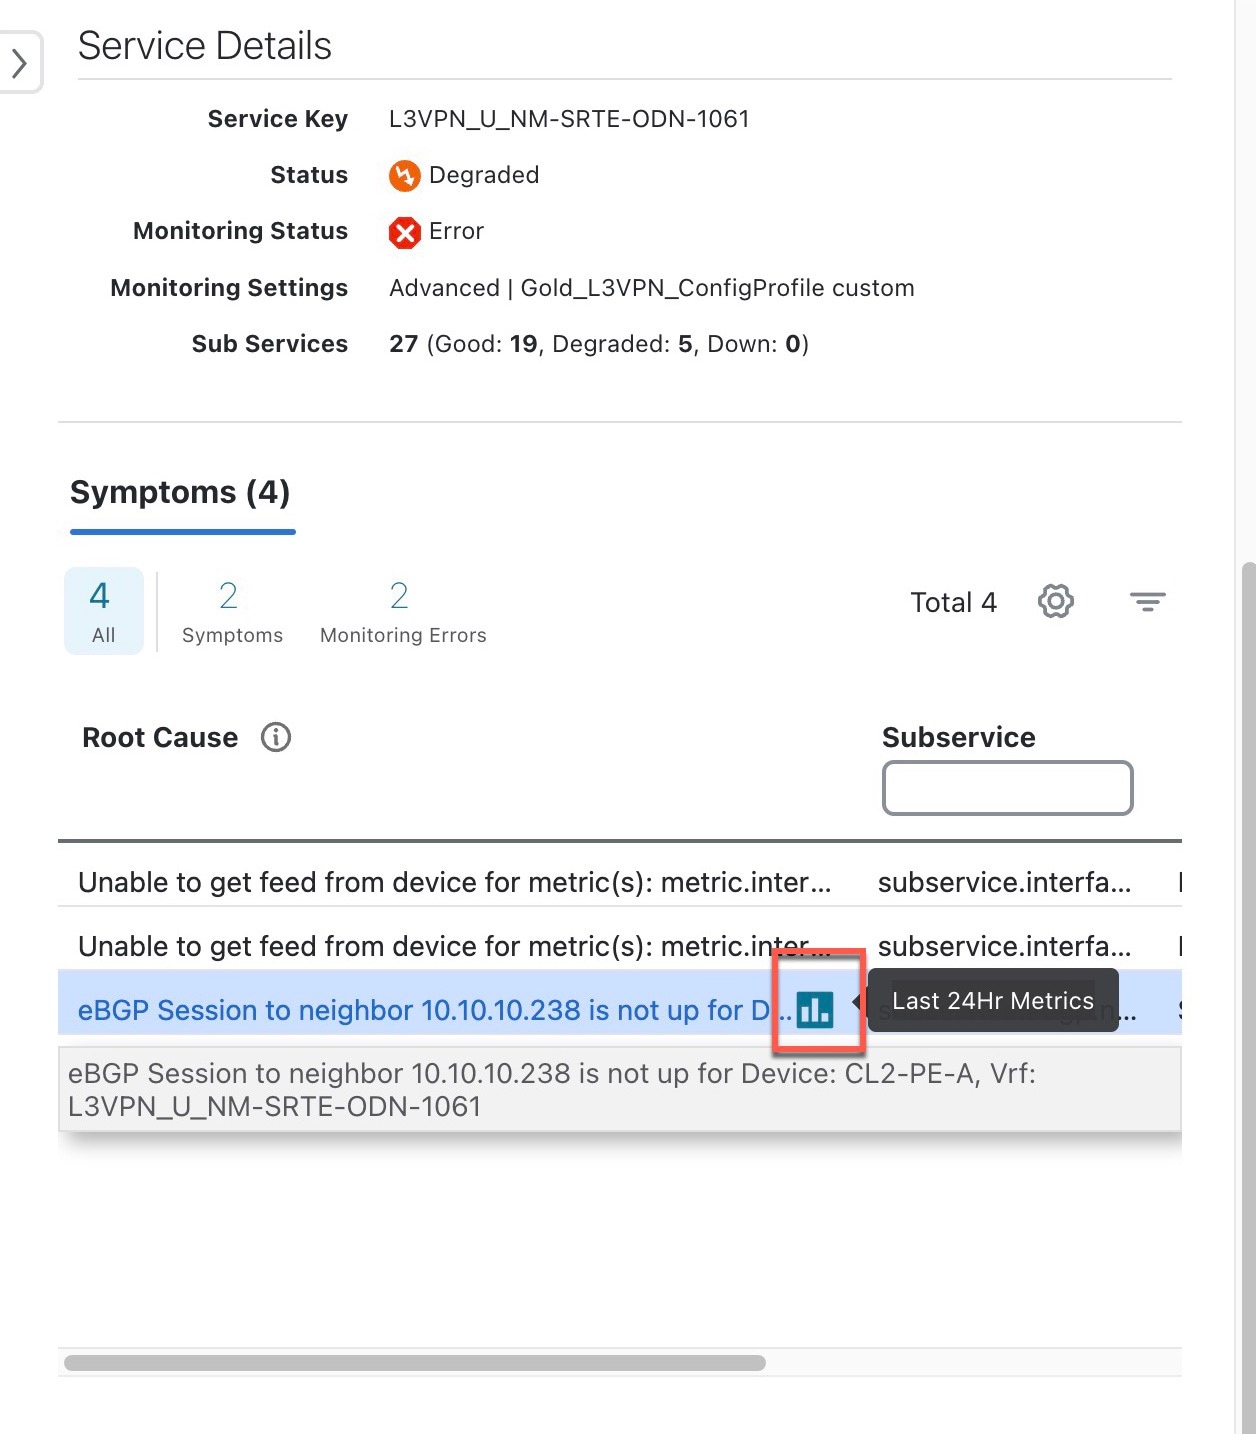
[履歴の表示(Show History)] モードを有効にすると、[アクティブな症状(Active Symptoms)] テーブルの根本原因情報に、[過去24時間のメトリック(Last 24Hr Metrics)] の青色のアイコンが表示されます。ただし、最初はデバイスからのデータ受信が遅れ、[過去24時間のメトリック(Last 24Hr Metrics)] にデータが入力されるまで多少時間がかかる場合があります。それまでは、値はゼロとして報告されます。

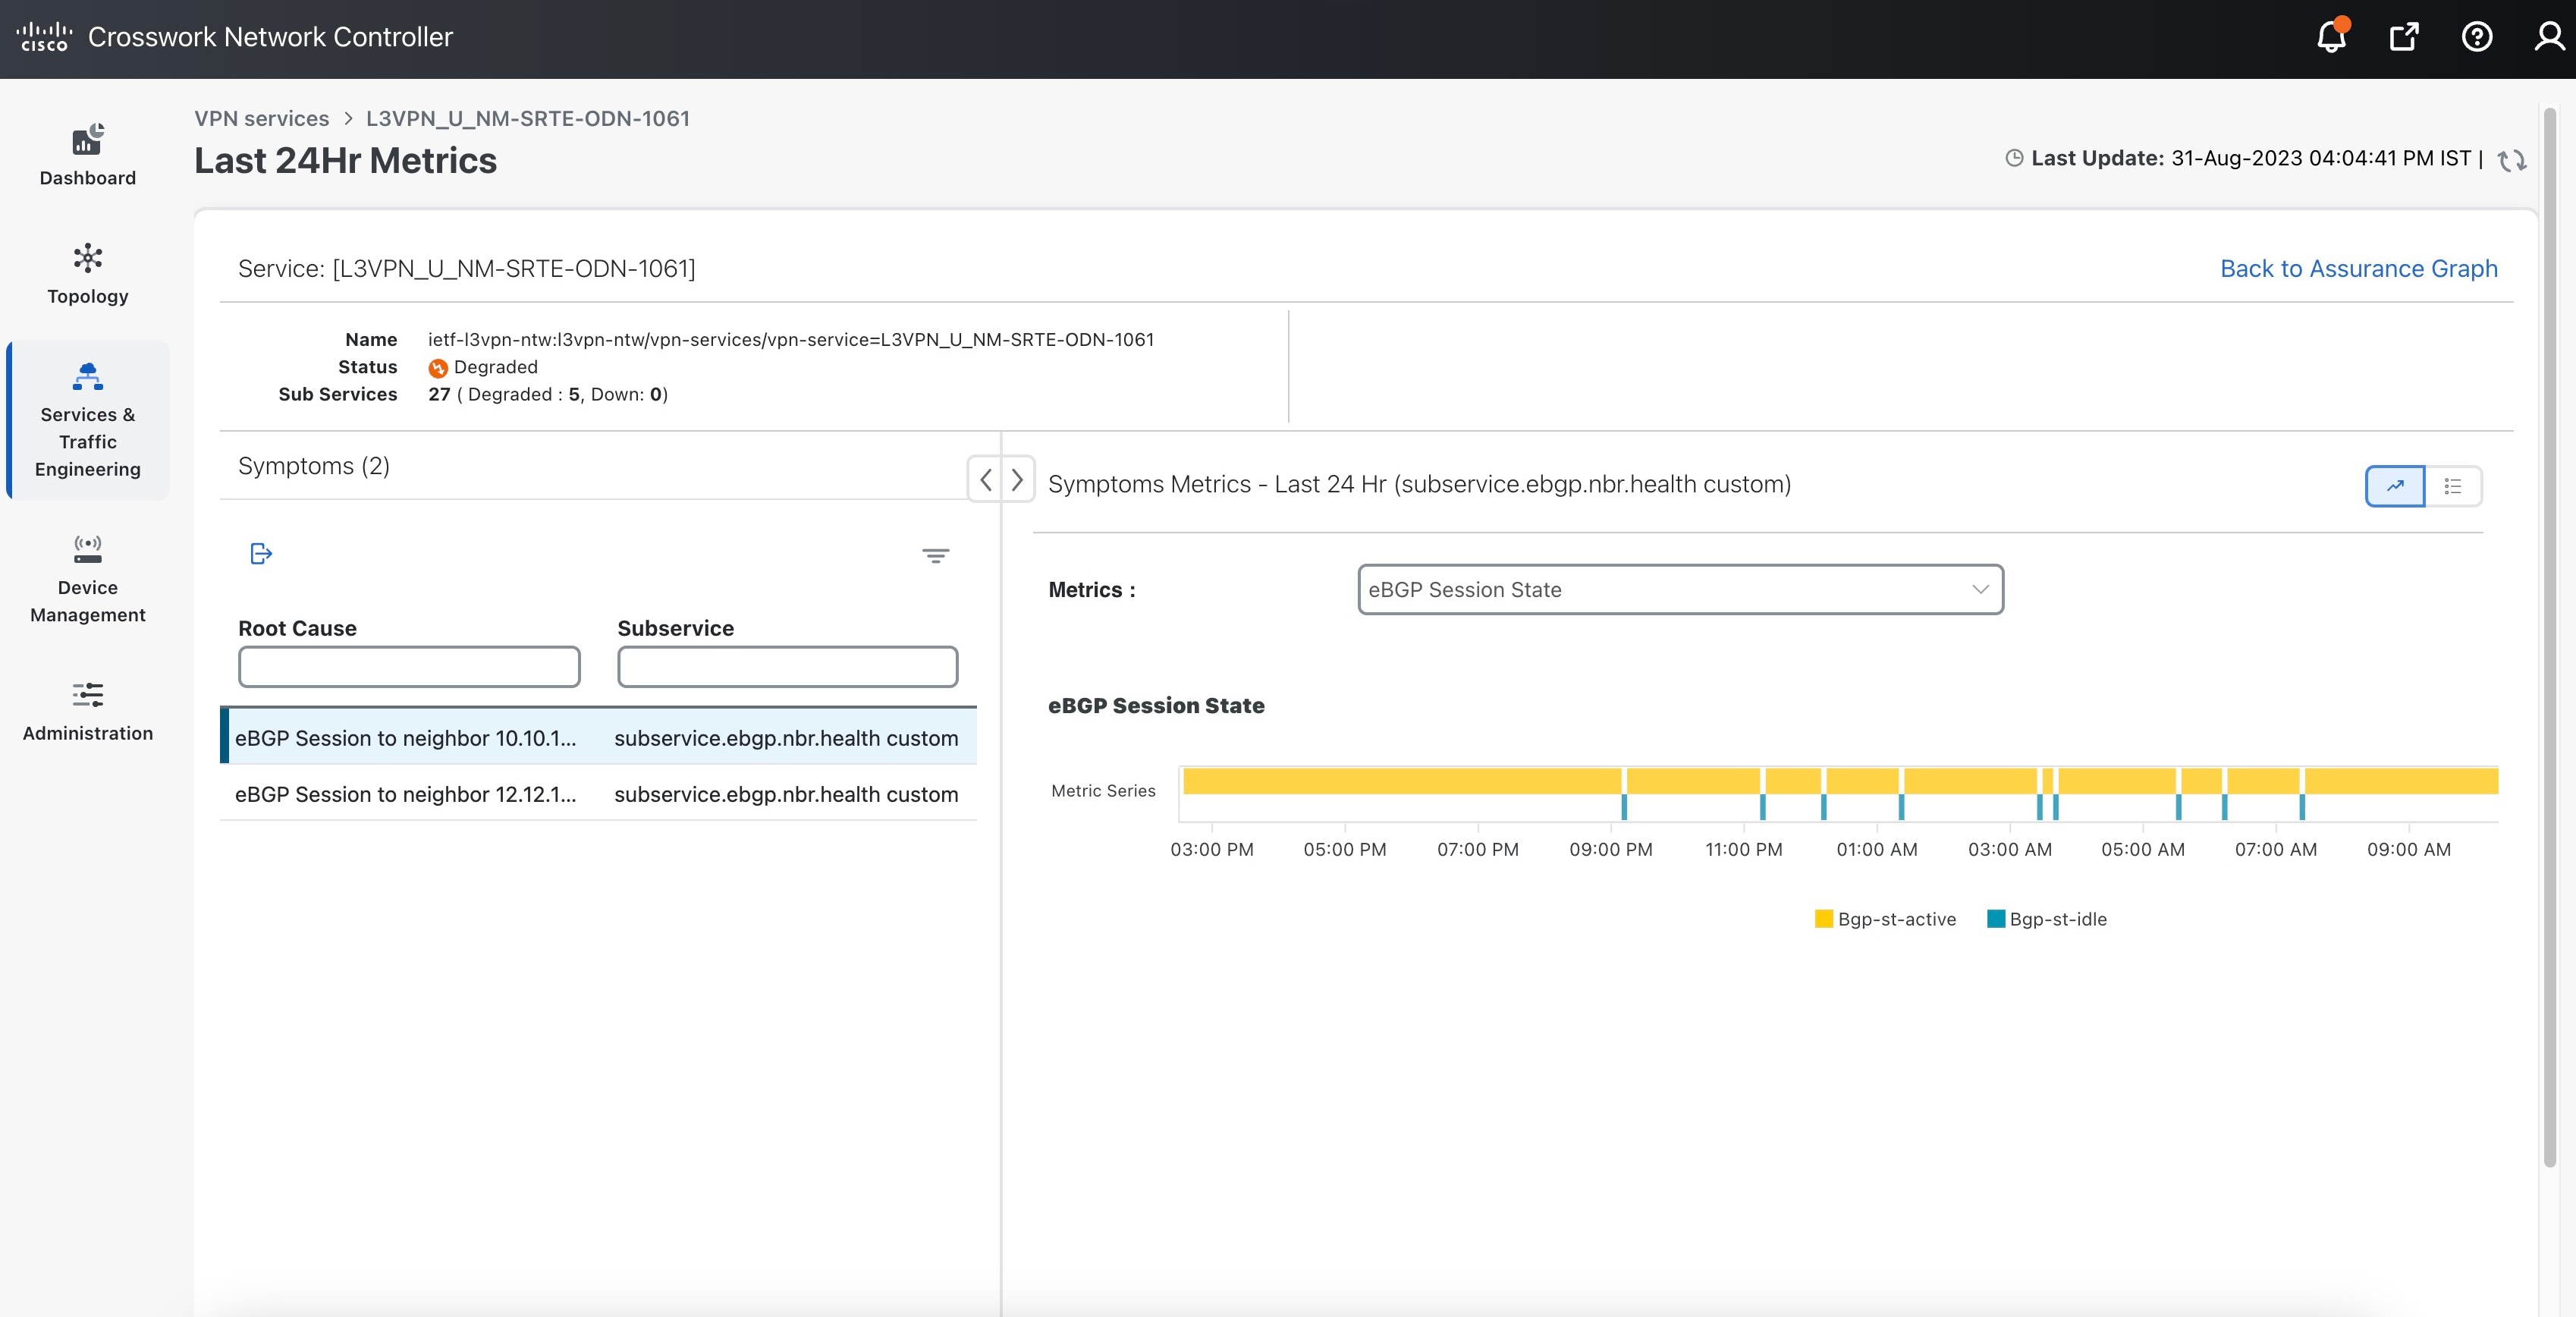
図 52. 過去24時間のメトリック(Last 24Hr Metrics)

過去24時間のメトリック(Last 24Hr Metrics)

ステップ 5

発生する可能性のある問題をさらに分離し、[過去24時間のメトリック(Last 24Hr Metrics)] を利用するには、次の手順を実行します。

  1. [日付の範囲(Date Range)] グラフで、マウスを使用して 1 日(1d)から 60 日間(60d)までの範囲で過去のヘルスサービスモニタリングの詳細を選択します。

    (注)  


    [日付の範囲(Date Range)] グラフの右上で、該当するアイコンを選択してズームインまたはズームアウトしたり、日付範囲を横方向にスクロールしたり、グラフを更新して最新のイベントに戻ったりできます。また、マウスを使用してイベントの上に四角形を描画し、性能が低下したデバイスをさらに拡大することもできます。連続するイベントは、空白の行として表示される場合があります。

  2. グラフ内の品質が低下したイベントをクリックします。[Service Details] パネルがリロードされ、アクティブな症状と検査が必要な根本原因が表示されます。詳細については、必要に応じてテーブルと情報を展開します。

    図 53. アクティブな症状と根本原因

    アクティブな症状と根本原因

ステップ 6

次に、マップの左上隅にある [ダウンおよび低下のみ(Down & Degraded Only)] チェックボックスをオンにして、低下しているサブサービスと、依存しているが正常である他のサブサービスのみが表示されるようにします。アクティブな症状とその根本原因を示す [Service Details] パネルを調べます。[ダウンおよび低下のみ(Down & Degraded Only)] チェックボックスをオフにし、マップの左上隅にある [ソフト依存関係(Soft Dependencies)] チェックボックスをオンにします。ソフト依存関係は、子のサブサービスの健全性と、親の健全性との相関が弱いことを意味します。その結果、子の健全性が低下しても、親の健全性は低下しません。

マッピングされたサービスをズームインまたはズームアウトするには、マップの右下隅にある [+] または [-] 記号を使用します。[?] を選択すると、すべてのアイコン、記号、バッジ、色、およびそれらの定義を説明するリンクと色の凡例が表示されます。

ステップ 7

サブサービスの詳細を確認するには、マップ内の品質が低下したサブサービスを選択します。

ステップ 8

[症状(Symptoms)] タブをクリックしてサービス正常性の詳細の根本原因を表示し、[影響を受けるサービス(Impacted Services)] タブをクリックして影響を受けるサービスを表示します。

ステップ 9

右上隅の [X] をクリックして、[VPN Services] リストに戻ります。[アクション(Actions)] 列で、品質が低下したサービスの をクリックして、[アシュアランスグラフ(Assurance Graph)] をクリックし、[サービスの詳細(Service Details)] パネルを表示します。

ステップ 10

再度、[Service Details] パネルの右上隅にある [Show History] 切り替えボタンを選択してから、[Root Cause] 行の 1 つで青色のメトリックアイコンを選択します。[Symptoms Metrics – Last 24 Hr] の棒グラフが表示されます。このグラフには、個々の根本原因の症状に対するさまざまなセッション状態(アクティブ、アイドル、失敗など)のメトリックパターンが詳しく表示されるため、優先される問題のトラブルシューティングに役立ちます。詳細を表示するには、グラフにマウスカーソルを合わせます。

パラメータ化されたジョブを使用して、サービス正常性の問題のトラブルシューティングを続行します。

サービスの正常性の問題(不適切なデータ取得によるデバイスの機能低下など)をさらにトラブルシューティングするには、次の手順を実行して、問題が収集ジョブに関連しているかどうかを判断します。

ステップ 11

メインメニューから、[管理(Administration)] > [収集ジョブ(Collection Jobs)] に移動します。

[収集ジョブ(Collection Jobs)] ページが表示されます。

ステップ 12

[パラメータ化されたジョブ(Parameterized Jobs)] タブをクリックします。

ステップ 13

[パラメータ化されたジョブ(Parameterized Jobs)] リストを確認して、サービス正常性低下の問題が発生しているデバイスを特定します。[パラメータ化されたジョブ(Parameterized Jobs)] を確認することにより、gNMI、SNMP、および CLI ベースのジョブをコンテキスト ID(プロトコル)によって識別して絞り込み、さらにトラブルシューティングを行うことができます。

ステップ 14

[ジョブの詳細(Job Details)] パネルで、エクスポートする収集ジョブを選択し、収集ジョブのステータスをダウンロードし、さらに調査を進めます。提供される情報は、エクスポートが開始された時点で .csv ファイルに収集されます。
(注)  


収集ステータスをエクスポートする場合は、エクスポートを実行するたびに情報を入力する必要があります。さらに、[収集ステータスのエクスポート(Export Collection Status)] ダイアログボックスで利用可能な [エクスポートされたファイルを復号する手順(Steps to Decrypt Exported File)] を確認して、エクスポートされた情報にアクセスして表示できることを確かめてください。

ステップ 15

[エクスポート(Export)] をクリックします。

ステップ 16

エクスポートされた収集ジョブデータのステータスを確認するには、[ジョブの詳細(Job Details)] パネルの右上にある [エクスポートステータスの表示(View Export Status)] をクリックします。[ステータスのエクスポートジョブ(Export Status Jobs)] パネルが表示され、エクスポート要求のステータスが示されます。

ステップ 17

収集ジョブの詳細とデバイス機能低下の考えられる原因について、エクスポートされた .csv ファイルを確認します。


まとめと結論

このシナリオでは、明示的な SR-TE ポリシーを作成し、それらを L2VPN サービスにアタッチして、ミッションクリティカルなトラフィックに静的パスを義務付けることが簡単に行えることを確認しました。事前定義されたテンプレートを編集し、システムにインポートすることで、サービスと SR-TE ポリシーを迅速かつ簡単にプロビジョニングできることを確認しました。その後、実際のトラフィックパスをマップ上で可視化することができました。最後に、Service Health を使用して、アシュアランスグラフ、過去 24 時間のメトリック、および SubExpressions メトリックを使用して新しいサービスの健全性をモニターし、サービスの稼働、品質低下、またはダウン状態と、どの根本原因が特定されたかを確認しました。

シナリオ:予約済み帯域幅を持つ RSVP-TE トンネルを介した L2VPN サービスのプロビジョニング

ビデオや音声といったデータ量が多いメディアタイプで要求される連続ストリーム伝送では、より高いサービス品質を提供するために帯域幅の予約が必要になることがよくあります。Crosswork Network Controller は、個々のフローに保証帯域幅を予約するための RSVP-TE トンネルの作成と管理をサポートします。RSVP は、フローパス内のすべてのノードに帯域幅予約を要求する、フロー単位のプロトコルです。エンドポイント、またはエンドポイントに代わる他のネットワークデバイスは、フローが許可される前に予約を確立するためのユニキャスト シグナリング メッセージを送信します。合計帯域幅予約が特定の LSP セグメントで使用可能な帯域幅を超えると、LSP は別の LSR を介して再ルーティングされます。帯域幅予約をサポートできるセグメントがない場合、LSP セットアップは失敗し、RSVP セッションは確立されません。

このシナリオでは、次の作業を行います。

  • 予約済み帯域幅を持つ RSVP-TE トンネルを作成します。

  • 帯域幅オンデマンド機能を有効にします。

  • PE-A から PE-B に VPN サービスをプロビジョニングし、RSVP-TE トンネルをアンダーレイ設定としてアタッチします。

  • リンクの使用率が帯域幅のしきい値を下回っている場合のトラフィックパスを可視化します。リンクの帯域幅使用率が指定されたしきい値を超えると、このパスが変更されます。

仮定と前提条件

次に、予約された帯域幅を使用して RSVP-TE トンネルを介して L2VPN サービスをプロビジョニングするための仮定と前提条件を示します。

  • L2VPN サービスへのトランスポートマッピングの場合は、l2vpn all コマンドを使用してデバイスを設定する必要があります。

  • Service Health を有効にするには、Service Health をインストールする必要があります。手順については、『Crosswork Network Controller Installation Guide』の「Install Crosswork Applications」の章を参照してください。

  • このシナリオで Service Health を有効にする手順については、シナリオ 3 の 「ステップ 6 Service Health の有効化」を参照してください。Service Health の詳細については、「シナリオ 1」および 「シナリオ 3」を参照してください。

  • (オプション)Service Health は、最大 50 GB のモニタリングデータの内部ストレージを提供します。このデータはシステムに保存されます。内部ストレージの制限を超えると、最も長い間使われていない履歴データが失われます。Service Health のストレージ容量を拡張した場合は、Amazon Web Services(AWS)クラウドアカウントを使用して、クラウドに外部ストレージを設定できます。外部ストレージを活用することで、既存のすべての内部ストレージデータが外部クラウドストレージに自動的に移動し(詳細については『Crosswork Network Controller 7.0 Service Health Guide』の「Configure Additional External Storage」セクションを参照)、内部ストレージはキャッシュストレージとしてローカルに機能するようになります。Service Health 用の外部ストレージを設定すると、サービスの正常性をモニターし続けるサービスの履歴データが失われることがなくなり、データの履歴モニタリングサービスを維持するオプションを選択した場合、モニタリング停止を選択したサービスのサービスヘルスデータが保持されます。内部ストレージと外部ストレージの詳細と、停止時にモニタリングサービスの履歴データを保持する方法については、『Crosswork Network Controller 7.0 Service Health Guide』の「Stop Service Health Monitoring」を参照してください。

  • (オプション)サービスの正常性をモニターするためのヒューリスティック パッケージの初期化については、『Crosswork Network Controller 7.0 Service Health Guide』の「Customize Heuristic Packages」セクションを参照し、モニタリングを開始する前に実行すべき詳細な手順を確認してください。

ステップ 1 L2VPN の両方向に RSVP-TE トンネルを作成する

この手順では、PE-A から PE-B、および PE-B から PE-A への RSVP-TE トンネルを作成し、リンク上に帯域幅 1200 を予約します。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [RSVP-TE] > [トンネル(Tunnel)] を選択します。

ステップ 2

をクリックして新しい RSVP-TE トンネルを作成し、一意の名前を付けます。[続行(Continue)] をクリックします。

ステップ 3

[識別子(Identifier)] フィールドにトンネルの ID の数値を入力します。この識別子は、この RSVP-TE トンネルを L2VPN サービスに関連付けるのに使用します。この例では、識別子は 2220 です。

ステップ 4

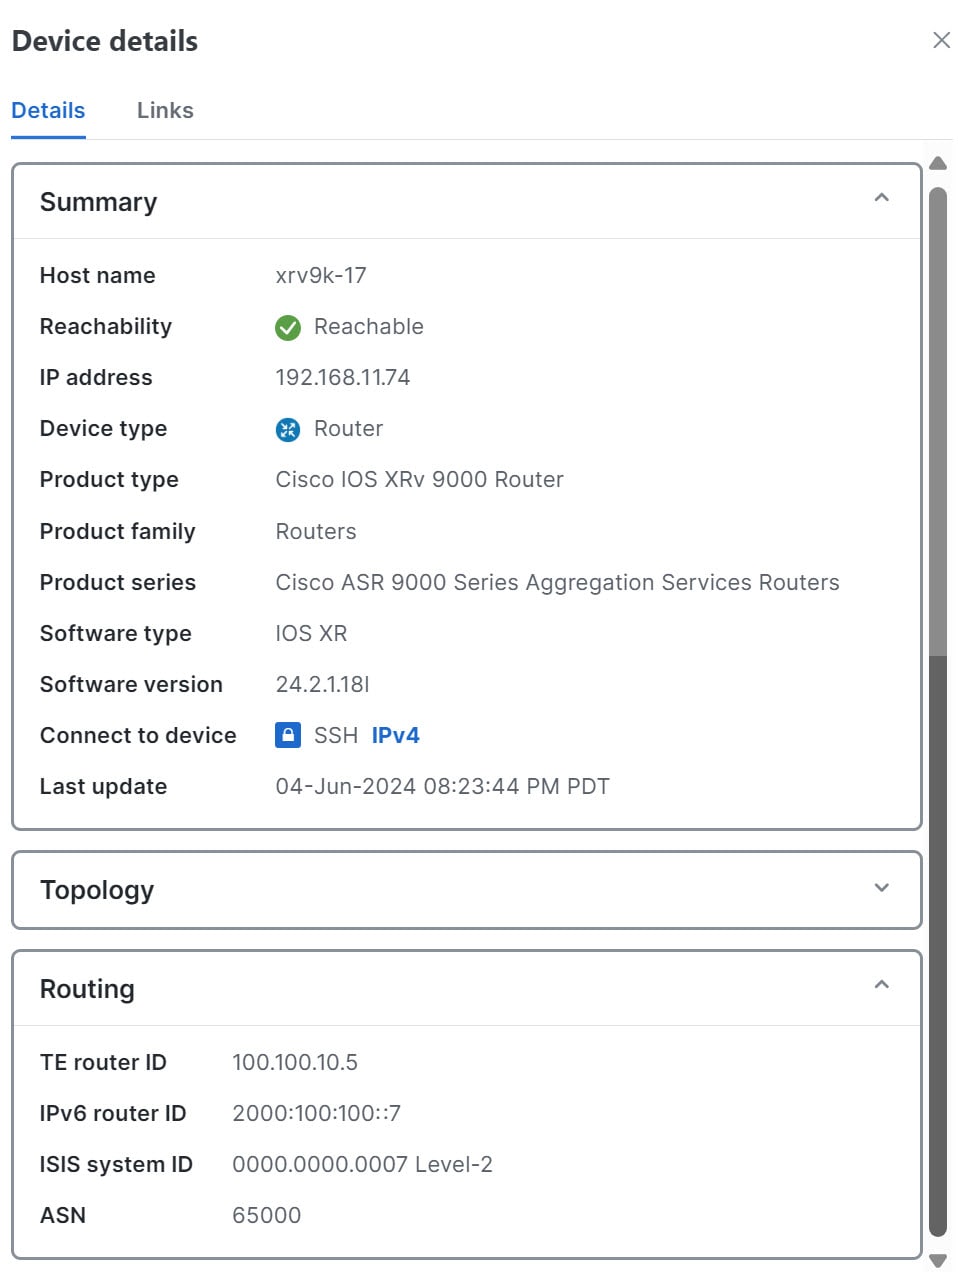
送信元および宛先フィールドに、送信元(PE-A)および宛先(PE-B)デバイスの loopback0 IP アドレスを入力します。これは TE ルータ ID です。TE ルータ ID を検索するには、[トポロジ(Topology)] に移動し、マップまたはデバイスのリストでデバイスをクリックします。[デバイスの詳細(Device Details)] ペインが開き、[ルーティング(Routing)] セクションに TE ルータ ID が表示されます。

図 54. [デバイスの詳細(Device Details)] の TE ルータ ID
[デバイスの詳細(Device Details)] の TE ルータ ID

ステップ 5

エンドポイントの定義:

  1. [head-end] のドロップダウンリストから、ヘッドエンドデバイスを選択します。

  2. [tail-end] のドロップダウンリストから、テールエンドデバイスを選択します。

ステップ 6

リンクの帯域幅を予約します。[te-bandwidth] > [generic] で、リンクの帯域幅しきい値を入力します。

ステップ 7

RSVP-TE トンネルのパスを定義します。

明示的なパスを定義するか、参加しているデバイスによってローカルにパスを計算することができます。または、SR-PCE にパスを動的に計算させることもできます。このシナリオでは、パスをローカルに計算します。

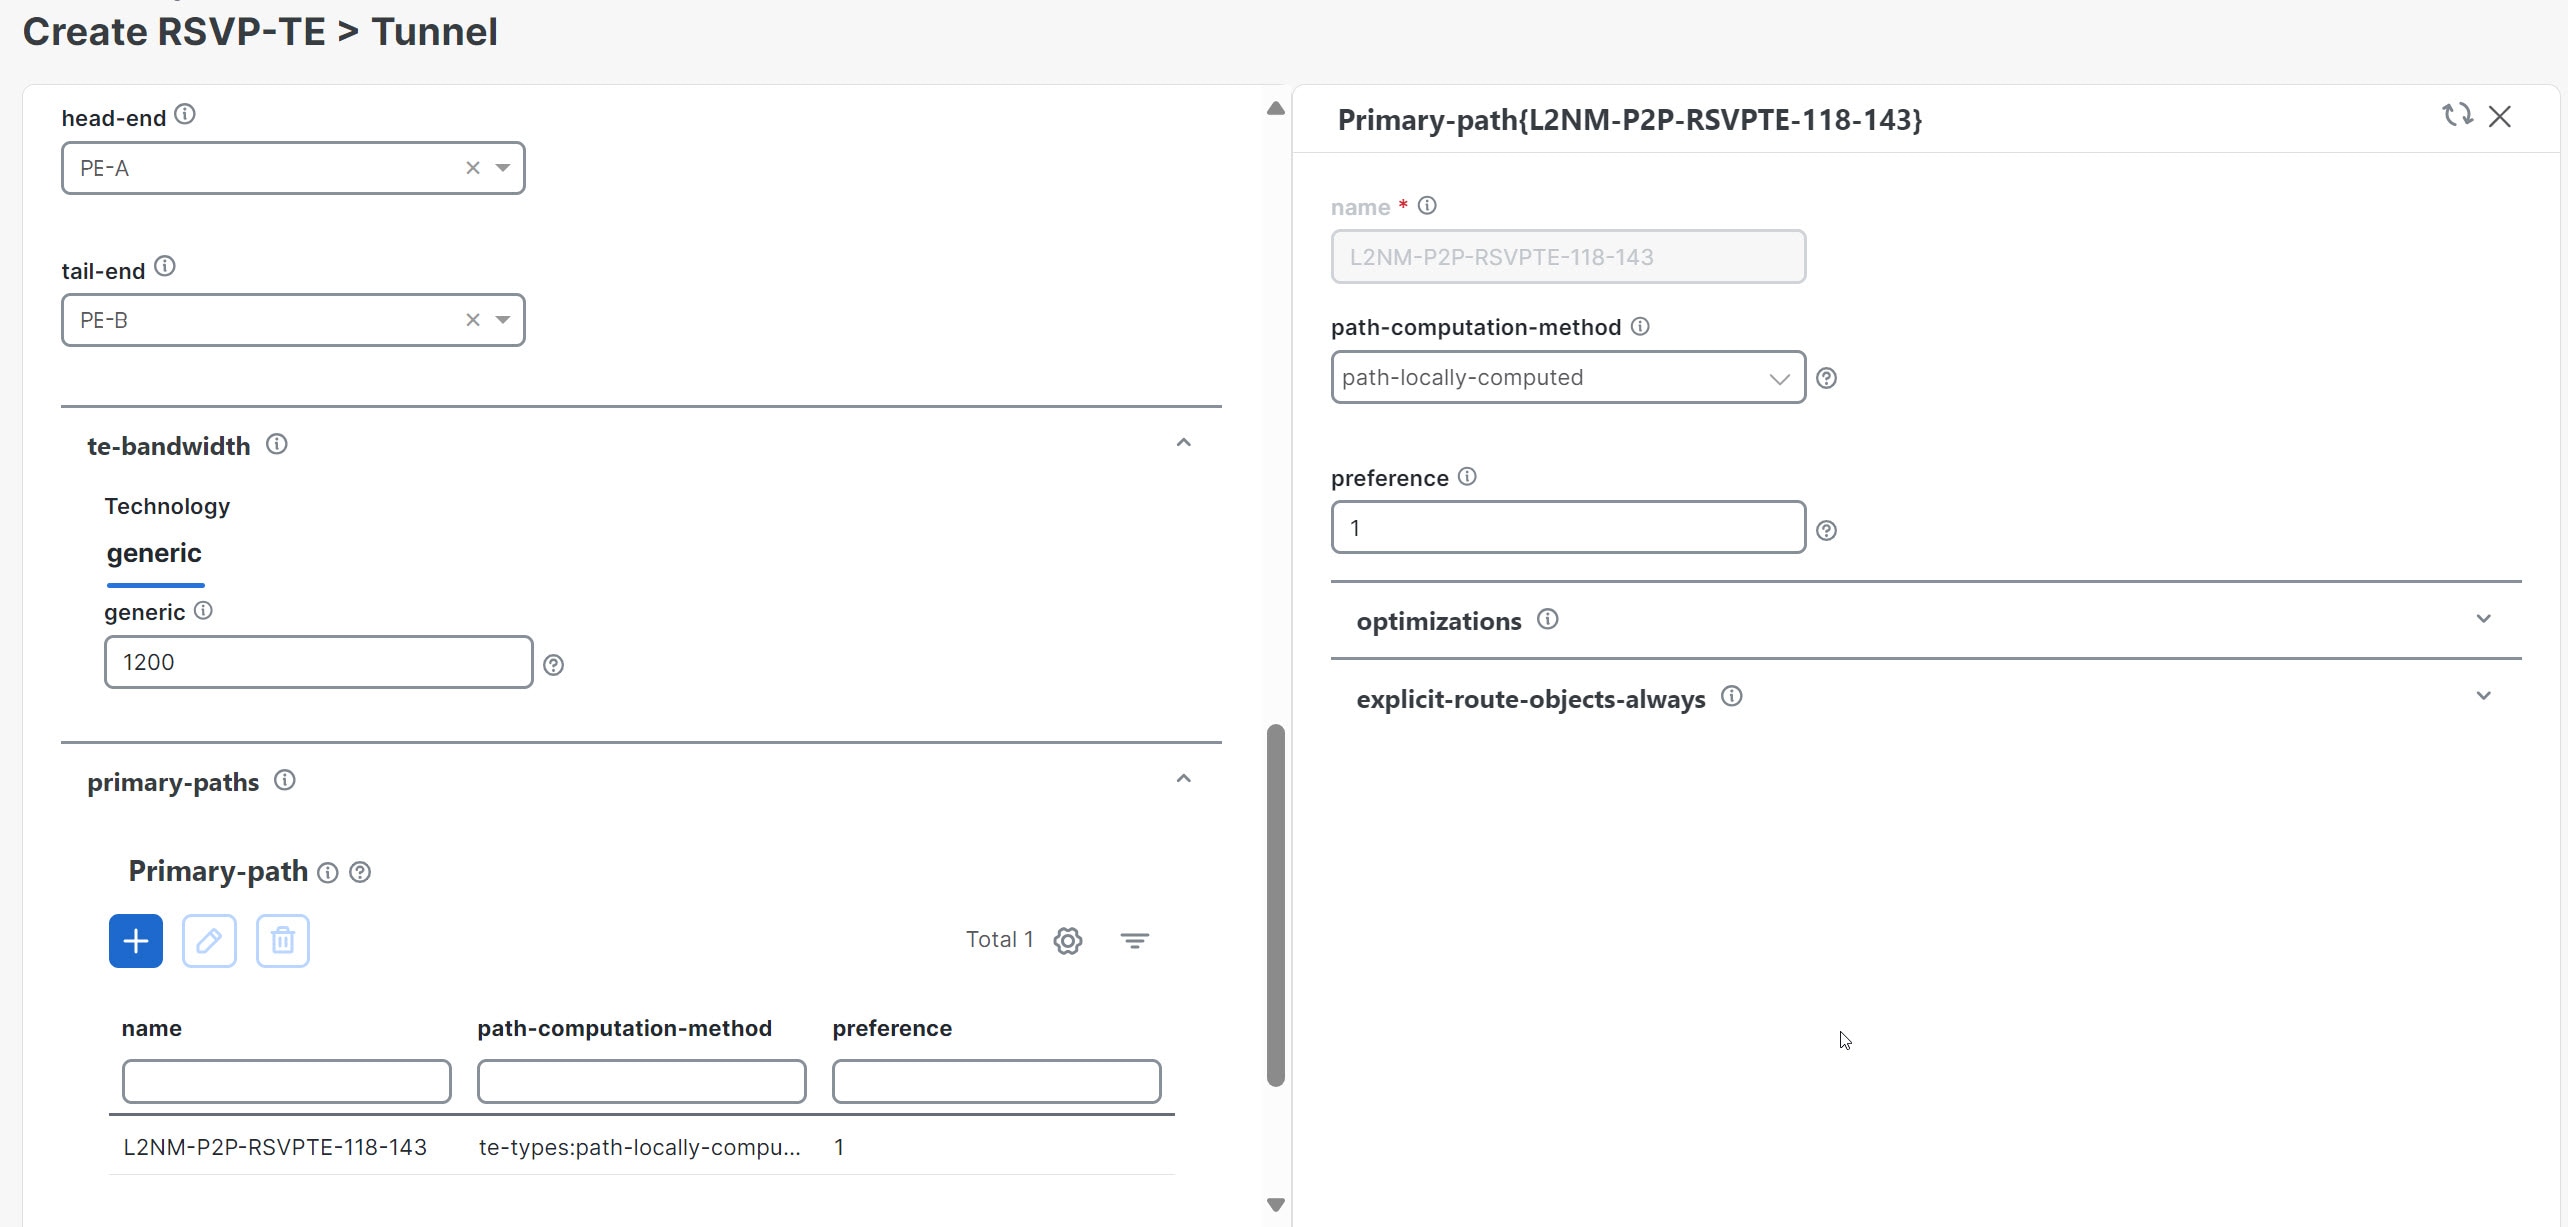
  1. [Primary-paths] で、 をクリックして新しいパスを作成します。

  2. 右側に表示されるペインにパス名を入力します。

  3. パス計算方式(path-locally-computed)を選択します。

  4. パスの優先順位を数値で指定します。数値が小さいほど、優先順位が高くなります。

  5. 最適化メトリックを定義します(この場合は igp)。

    図 55. [RSVP-TEトンネルの作成(Create RSVP-TE tunnel)] ページ
    [RSVP-TEトンネルの作成(Create RSVP-TE Tunnel)] ページ

ステップ 8

[変更を確定(Commit Changes)] をクリックします。

ステップ 9

RSVP-TE トンネルがトンネルリストに表示され、そのプロビジョニング状態が [成功(Success)] であることを確認します。

ステップ 10

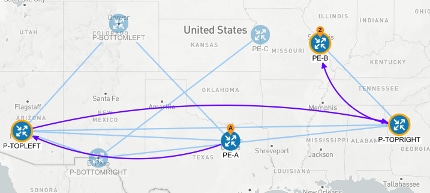
トンネル名をクリックすると、トンネルがマップ上に表示され、トンネルの詳細が表示されます。

図 56. RSVP-TE トンネルの可視化
RSVP-TE トンネルの可視化

ステップ 2 L2VPN サービスを作成し、RSVP トンネルをサービスにアタッチする

この手順では、プロビジョニング GUI を使用して P2P L2VPN サービスを作成します。テンプレートをインポートしてサービスを作成する場合は、3 つ目のシナリオ「明示的 SR-TE ポリシーを使用した EVPN-VPWS サービスの静的パスの指定」を参照してください。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [L2VPN] > [L2vpn Service] を選択します。

ステップ 2

をクリックして新しいサービスを作成し、一意の名前を付けます。[続行(Continue)] をクリックします。

ステップ 3

[vpn-type] フィールドを選択します。

ステップ 4

各 VPN エンドポイント(PE-A および PE-B)を個別に定義します。

  1. [vpn-nodes] で をクリックします。

  2. [vpn-node-id] および [ned-id] ドロップダウンリストから関連するデバイスを選択し、[Continue] をクリックします。

ステップ 5

1 つ以上の疑似回線を作成して、LDP シグナリングオプションを定義します。この場合は、ピアデバイス(PE-B)の TE ルータ ID を指定し、疑似回線を識別する一意の数値ラベルを指定します。

ステップ 6

RSVP トンネルをサービスにアタッチします。

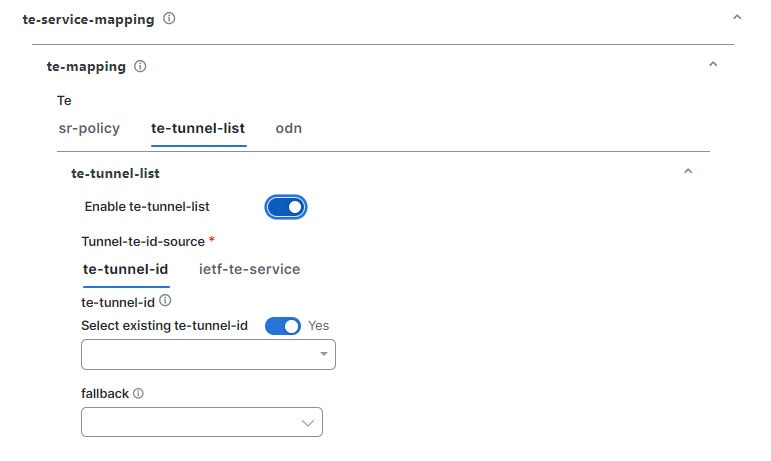
  1. [te-service-mapping] > [te-mapping] に移動し、[te-tunnel-list] タブをクリックします。

  2. [te-tunnel-id] タブをクリックします。

  3. Crosswork Network Controller の外部で設定されたデバイスに RSVP-TE トンネルが設定されている場合は、このタブでそのトンネル ID を指定できます。[既存のte-tunnel-idを選択(Select existing te-tunnel-id)] フィールドの横にあるトグルボタンを使用して、設定済みトンネルのリストから RSVP-TE トンネルを選択するか、トンネル ID を手動で入力します。

    図 57. RSVP トンネルへの TE サービスのマッピング
    RSVP トンネルへの TE サービスのマッピング
  4. te-tunnel-id が抽出される IETF-TE サービス名を指定する場合は、[ietf-te-service] タブをクリックしてサービス名を指定します。トンネル ID はトンネル設定から抽出されます。

ステップ 7

VPN ネットワークアクセスを定義します。この例では、dot1q カプセル化を使用しており、物理インターフェイス(GigabitEthernet0/0/0/2)と VLAN ID(2220)を指定しています。

ステップ 8

PE-B についても上記の手順を実行します。

ステップ 9

[Commit Changes] をクリックします。L2VPN が VPN サービスのリストに表示され、そのプロビジョニング状態が [Success] であることを確認します。


ステップ 3 マップで L2VPN サービスを可視化する

この手順では、マップ上の L2VPN の表示を確認して、作成した RSVP-TE トンネルに基づいてトラフィックが PE-A から PE-B に、およびその逆に PE-B から PE-A にたどるパスを確認します。

手順


ステップ 1

[L2VPN Service] テーブルで、サービス名をクリックします。マップが開き、サービスの詳細がマップの右側に表示されます。

または

  1. メインメニューから、[サービスとトラフィックエンジニアリング(Services & Traffic Engineering)] > [VPNサービス(VPN Services)] を選択します。

    マップが開き、マップの右側に VPN サービスのテーブルが表示されます。

  2. [Services] テーブルで [VPN] をクリックします。テーブルに多数のサービスがある場合は、名前、タイプ、またはプロビジョニング状態でフィルタリングして、VPN を見つけることができます。

    マップでは、VPN はトポロジ上のオーバーレイです。3 つのエンドポイントと、仮想パスであることを示す点線が表示されます。論理マップと地理的マップを切り替えるには、マップの右上にあるボタンを使用します。

ステップ 2

PCC7_56 と PCC5_81 間のルートのホップを確認するには、[トランスポート(Transport)] タブをクリックし、1 つ以上の基盤となる TE トンネルを選択して、マップ上のエンドポイント間のパスを表示します。

ステップ 3

RSVP-TE トンネルは予約済み帯域幅で設定されているため、リンク全体の帯域幅使用率が指定された帯域幅を超えると、パスが再ルーティングされます。


まとめと結論

このシナリオでは、予約済み帯域幅を使用して RSVP-TE トンネルを作成し、それらを L2VPN サービスにアタッチして、データ量の多いリッチメディアを連続ストリーミングするための高品質なサービス要件を満たす方法について説明しました。マップ上のパスを確認しました。このパスは、リンクの帯域幅使用率が帯域幅予約しきい値を超えた場合に再計算されます。

シナリオ:最適化の制約を伴うソフト帯域幅保証のプロビジョニング

サービスプロバイダは、トラフィック使用時間のピークに対するニーズに対応し、1 日を通じて変化するお客様の優先順位に基づいてサービスを動的に最適化するために、可能な限り低い遅延で高速接続を提供できる必要があります。このために、オペレータは特定のリンクの帯域幅を予約することで、具体的な最適化のために設定された量のトラフィックを処理できる専用パスを確保する必要があります。Crosswork Network Controller の帯域幅オンデマンド(BWoD)機能により、この機能を実現することができます。要求された帯域幅を持つパスがある場合は計算され、要求された帯域幅を保証するパスが見つからない場合は、ベストエフォートのパスを見つけようと試みます。

このシナリオでは、BWoD を使用して、2 つのエンドポイント間で使用可能な所定の量の帯域幅を指定した最小 TE メトリックパスを計算します。

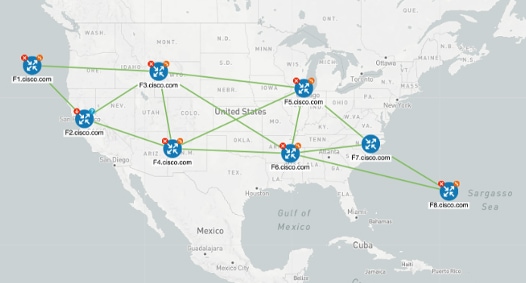
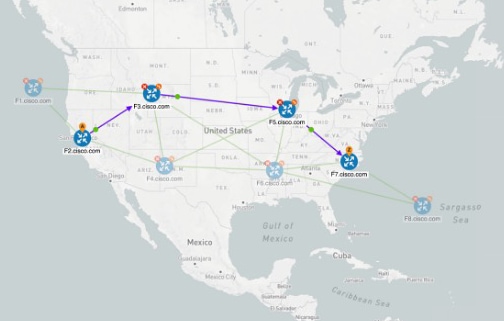
次のトポロジが、このシナリオの基本となります。

図 58. 基本トポロジ
基本トポロジ

目標は、F2.cisco.com から F7.cisco.com へのパスを作成し、使用率を 80% に維持しながら 250 Mbps のトラフィックに対応できるようにすることです。BWoD は最初に、使用率のしきい値を超えずに要求された帯域幅に対応できる単一のパスを見つけようと試みます。単一のパスが見つからない場合、BWoD はパスの分割を推奨する場合があります。

このシナリオでは、次の作業を行います。

  • 帯域幅と TE の制約を伴う新しい SR-TE ポリシーをオーケストレーションします。

  • BWoD を設定して有効にします。

  • SR-TE ポリシーの状態を確認し、マップ上のパスを表示します。

ステップ 1 要求された帯域幅と最適化インテントを伴う BWoD SR-TE ポリシーを作成する

このステップでは、要求された帯域幅と最適化インテントを伴う BWoD SR-TE ポリシーを作成します。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] > [SR-TE] > [ポリシー(Policy)] を選択します。

ステップ 2

をクリックして新しい SR-TE ポリシーを作成し、一意の名前を付けます。[続行(Continue)] をクリックします。

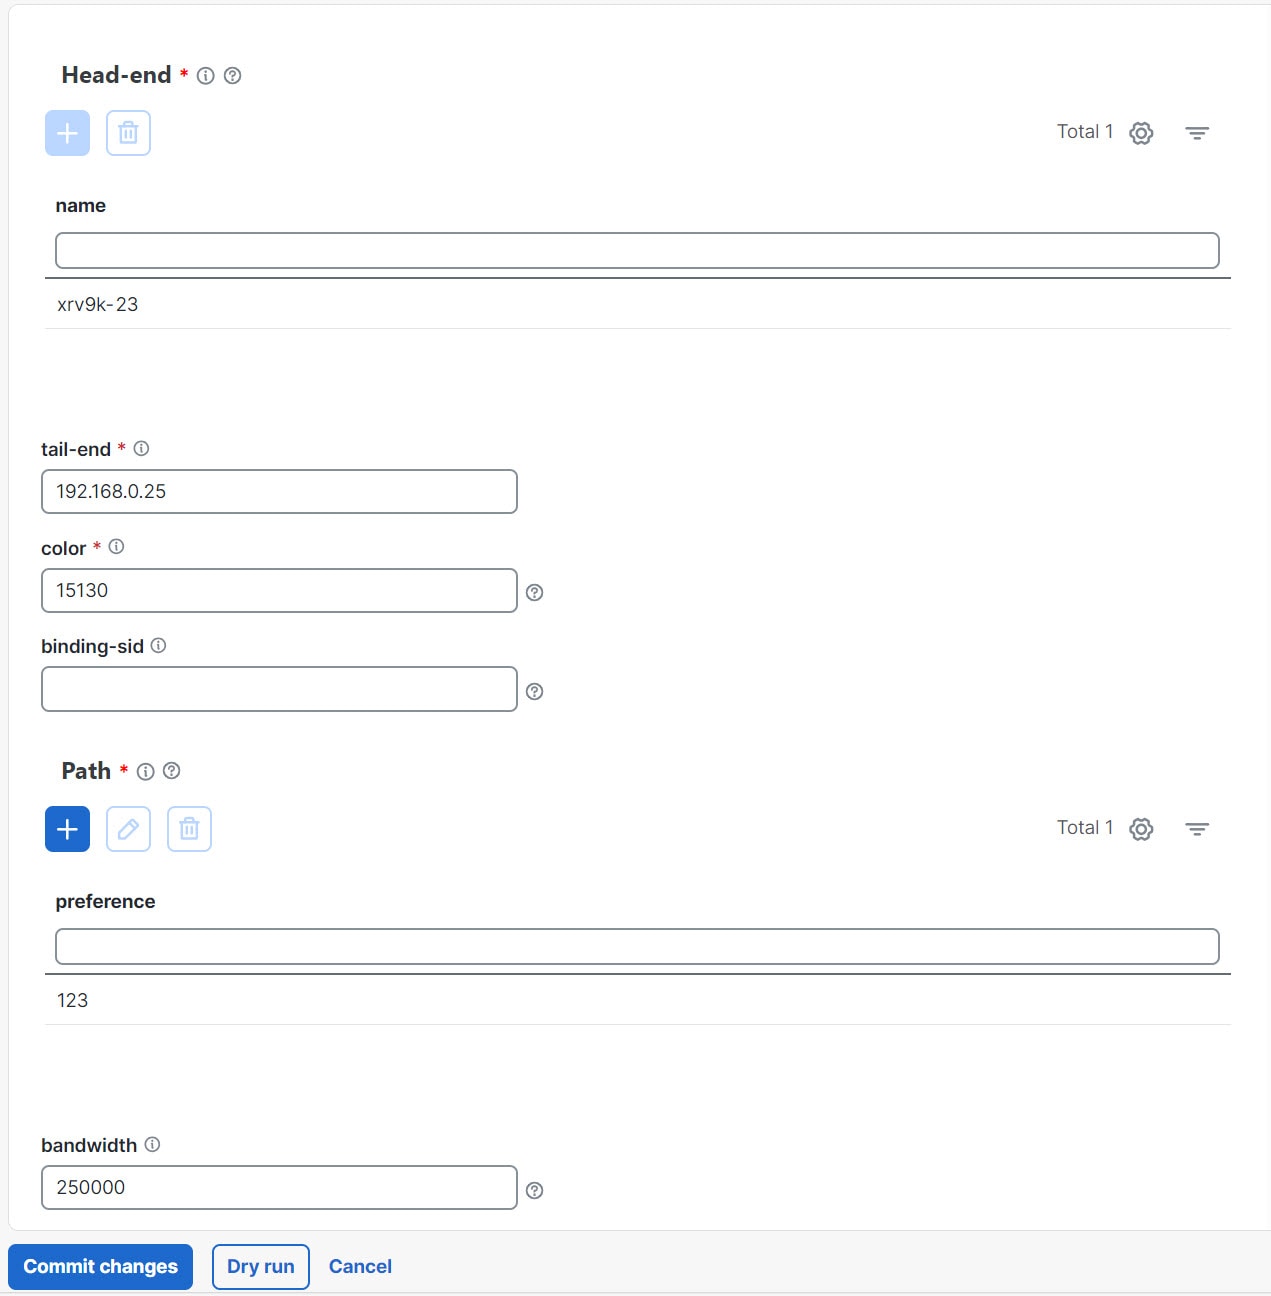
ステップ 3

エンドポイントの定義:

  1. [head-end] の下にある をクリックし、ドロップダウンリストからヘッドエンドデバイスを選択して、[続行(Continue)] をクリックします。[X] をクリックして [Headend] ペインを閉じます。

  2. テールエンドデバイスの IP アドレスを入力します。

  3. トラフィックを識別する色を入力します。

ステップ 4

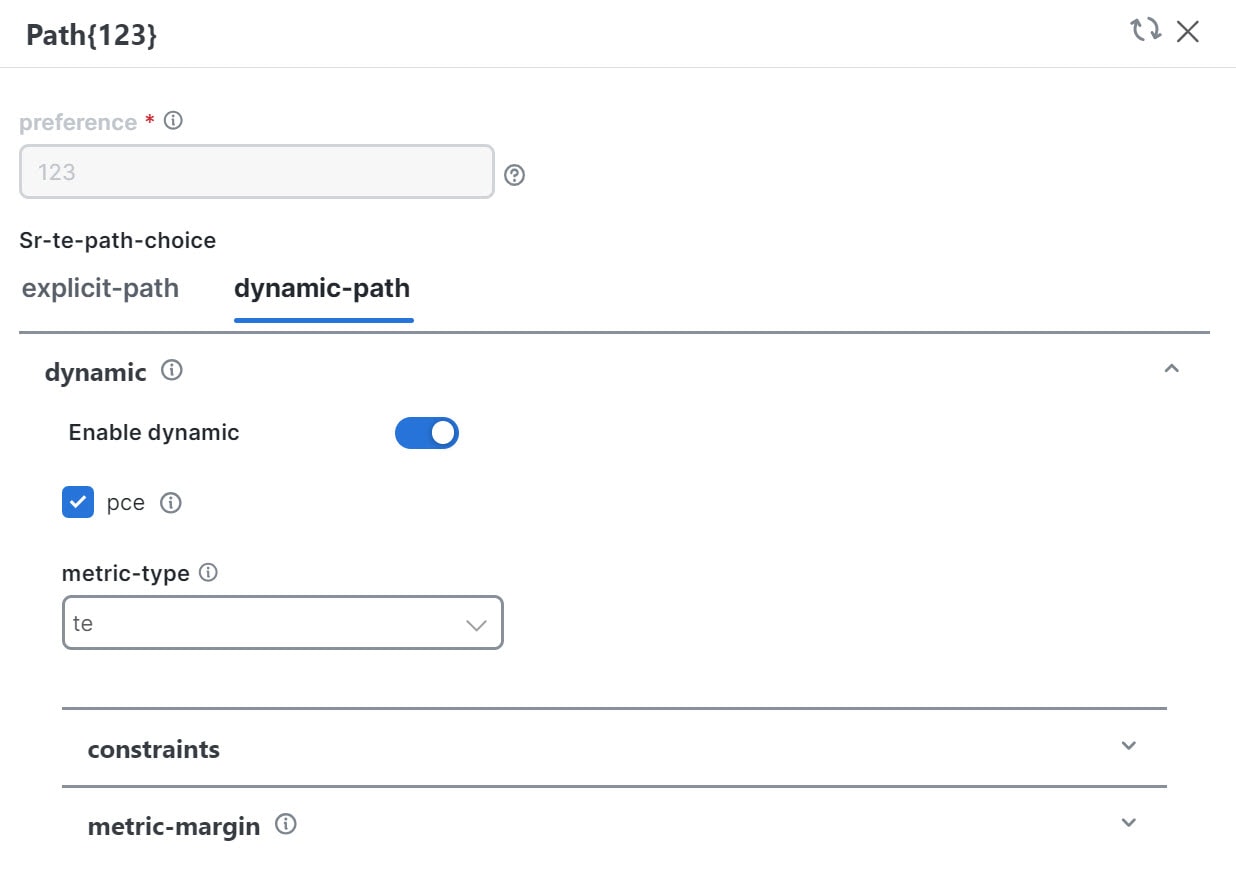
パスを計算するパラメータを定義します。

  1. [パス(path)] の下にある をクリックします。

  2. パス設定を入力し、[Continue] をクリックします。

  3. [dynamic-path] タブの [metric-type] ドロップダウンリストで、最適化の目的として [te] を選択します。

  4. SR-PCE にこのポリシーのパスを計算させるには、[pce] チェックボックスをオンにします。

    図 59. SR-TE ポリシーパスパラメータ
    SR-TE ポリシーパスパラメータ
  5. [X] をクリックして [path] ペインを閉じます。

ステップ 5

[Bandwidth] フィールドに、要求された帯域幅を Kbps 単位で入力します。この例では、250 Mbps、つまり 250,000 Kbps を要求しています。

図 60. SR-TE ポリシーパラメータ
SR-TE ポリシーパラメータ

ステップ 6

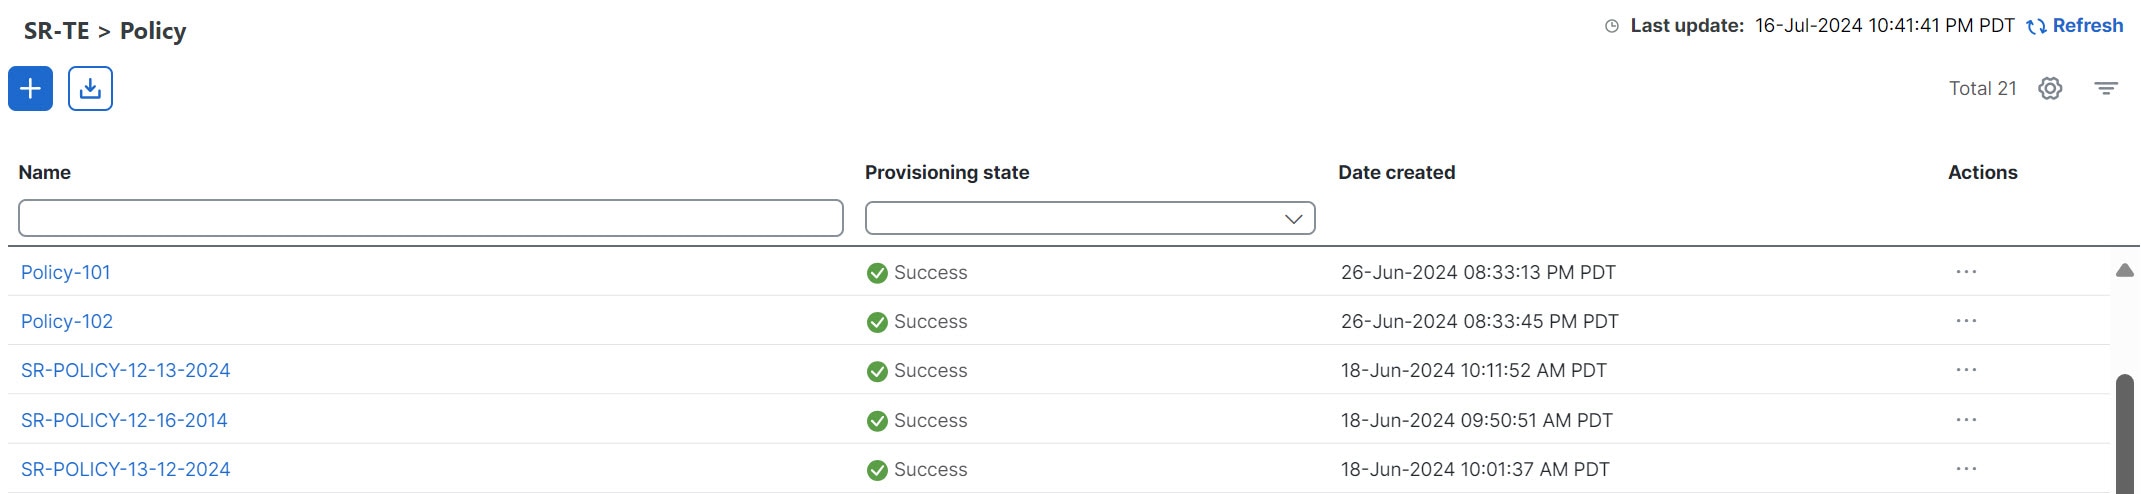
[変更を確定(Commit changes)] をクリックします。新しいポリシーが作成され、SR-TE ポリシーのリストに表示されます。プロビジョニング状態は [成功(Success)] である必要があります。

図 61. SR-TE ポリシー
SR-TE ポリシー

ステップ 7

新しいポリシーについて、その詳細とマップ上での表示を確認します。

  1. [アクション(Actions)] 列の をクリックし、[表示(View)] を選択します。

  2. マップが開き、マップの右側に SR-TE ポリシーの詳細が表示されます。

    (注)  

     
    SR-PCE だけでは帯域幅の計算に対応できないため、Crosswork Network Controller の BWoD 機能を有効にするまでは、ポリシーの動作状態がダウンとなります。

ステップ 2 BWoD を有効にして設定する

この手順では、BWoD を有効にして設定します。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services & Traffic Engineering)] > [オンデマンド帯域幅(Bandwidth on Demand)] を選択します。

ステップ 2

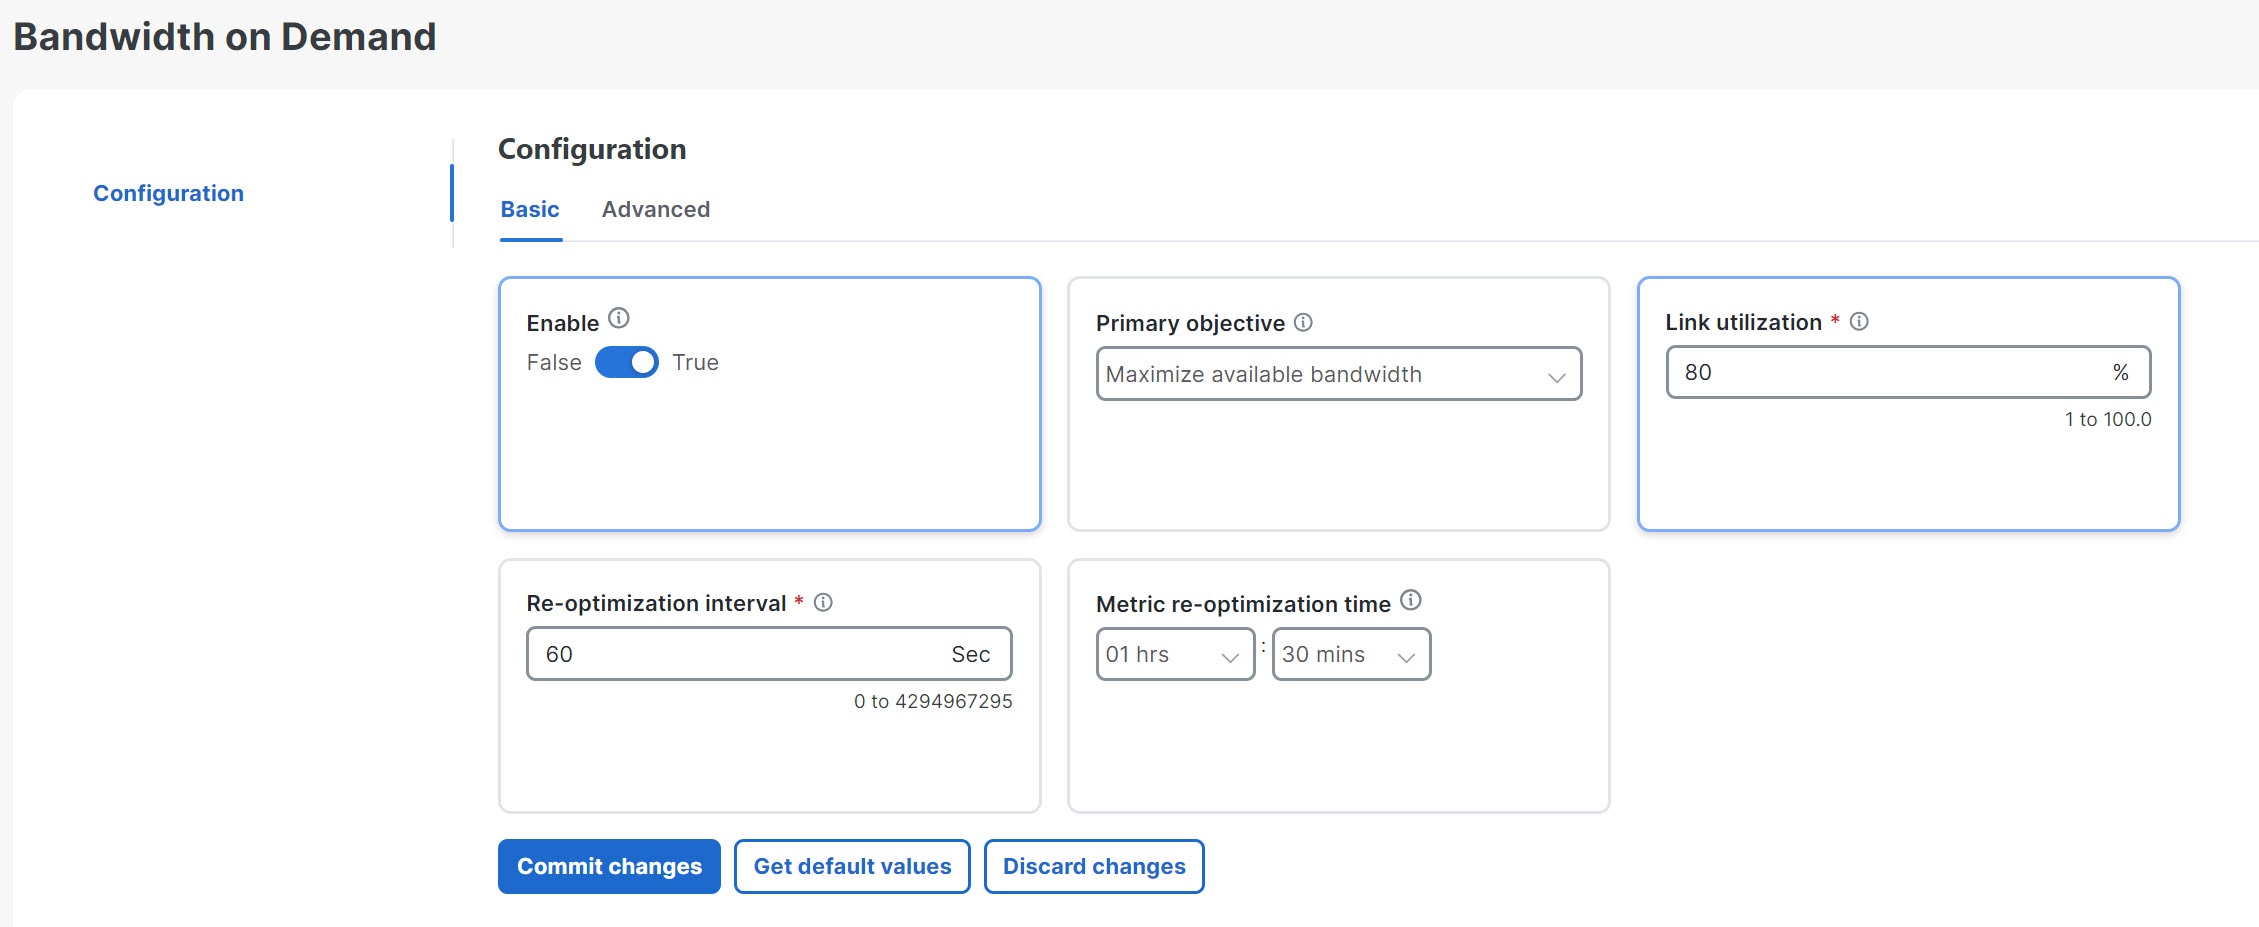
[Enable] スイッチを [True] に切り替え、80 を入力して使用率のしきい値のパーセンテージを設定します。他のオプションの説明を表示するには、マウスを重ねます。

ステップ 3

[変更を確定(Commit changes)] をクリックします。

図 62. オンデマンド帯域幅
オンデマンド帯域幅

ステップ 3 ポリシーの動作状態が稼働中であることを確認し、マップ上のパスを表示する

この手順では、ポリシーの動作状態が稼働中であることを確認し、検証のためにマップ上のパスを検査します。

手順


ステップ 1

メインメニューから、[サービスとトラフィックエンジニアリング(Services and Traffic Engineering)] > [プロビジョニング(NSO)(Provisioning (NSO))] を選択します。

ステップ 2

[Policy] テーブルで、エンドポイント用に計算されたパスを見つけて選択します。

ステップ 3

パスはマップ上にオーバーレイとして表示されます。エンドポイント間の物理パスを表示するには、[IGPパス(IGP Path)] チェックボックスをオンにします。

図 63. マップ上の計算されたパス
マップ上の計算されたパス

まとめと結論

オペレータは、Crosswork Network Controller で提供される BWoD 機能を使用して、最適化インテントに基づいて帯域幅要件を設定および維持できます。このシナリオでは、特定の帯域幅要件を備えた SR-TE ポリシーをプロビジョニングする方法について説明しました。BWoD 機能を有効にして、帯域幅要件を維持するためにトラフィックを自動的に再ルーティングする方法について確認しました。この自動化により、SLA によって設定された帯域幅要件に対応するため、パスを手動で追跡および設定する負担が軽減されます。