Cisco Crosswork Data Gateway のインストールワークフロー
Cisco Crosswork Data Gateway は、Cisco Crosswork に登録するのに十分なソフトウェアのみを含むベース VM としてインストールされます。
 (注) |
同じ Cisco Crosswork Data Gateway を Cisco Crosswork とともに再展開する場合は、Data Gateway Management の仮想マシンテーブルから以前の Crosswork Data Gateway エントリを削除します。Crosswork Data Gateway VM を削除する方法については、Cisco Crosswork から Crosswork Data Gateway VM を削除するを参照してください。 |
Cisco Crosswork で使用する Crosswork Data Gateway VM をインストールするには、次の手順を実行します。
-
Crosswork Data Gateway VM の展開プロファイルを選択します。「Crosswork Data Gateway VM の要件」を参照してください。
-
「Cisco Crosswork Data Gateway のパラメータと展開シナリオ」でインストールパラメータを確認し、希望する展開シナリオを使用して Crosswork Data Gateway をインストールするために必要な情報がすべて揃っていることを確認してください。
-
以下の中からお好みの方法で Cisco Crosswork Data Gateway をインストールします。
表 1. Crosswork Data Gateway のインストールオプション VMware
vCenter vSphere クライアントを使用した Cisco Crosswork Data Gateway のインストール
-
「Crosswork Data Gateway インストール後のタスク」のセクションで説明されているインストール後のタスクを実行します。
(注)
負荷や拡張の要件のために複数の Cisco Crosswork Data Gateway をインストールする場合や Cisco Data Gateway の高可用性を活用する場合は、すべての Cisco Crosswork Data Gateway VM をインストールしてから、それらを Data Gateway プールに追加することを推奨します。
-
Cisco Crosswork に Crosswork Data Gateway VM が正常に登録されたことを確認します。登録プロセスを確認する方法については、Cisco Crosswork Data Gateway の認証と登録を参照してください。
Crosswork Data Gateway VM が Cisco Crosswork に正常に登録されたことを確認したら、Cisco Crosswork Data Gateway プールを作成することで、Cisco Crosswork Data Gateway を収集用にセットアップします。詳細については、『Cisco Crosswork Network Controller 5.0 Administration Guide』の「Create a Crosswork Data Gateway Pool」のセクションを参照してください。
Cisco Crosswork Data Gateway のパラメータと展開シナリオ
Crosswork Data Gateway のインストールを開始する前に、このセクションに目を通し、展開パラメータと展開シナリオについてご確認ください。
Crosswork Data Gateway では、すべてのインターフェイスで IPv4 または IPv6 アドレスのいずれかがサポートされます。Cisco Crosswork はデュアルスタック構成をサポートしていません。そのため、環境のアドレスはすべて IPv4 または IPv6 のいずれかとしてプランニングしてください。
インストール時に、Cisco Crosswork データゲートウェイ(Cisco Crosswork Data Gateway) は 2 つのユーザーアカウントを作成します。
-
インストール時にユーザー名 dg-admin とパスワードが設定された Cisco Crosswork データゲートウェイ(Cisco Crosswork Data Gateway) の管理者。管理者は Cisco Crosswork データゲートウェイ(Cisco Crosswork Data Gateway) のログインやトラブルシューティングにこの ID を使用します。
-
インストール時にユーザー名 dg-oper とパスワードが設定された Cisco Crosswork データゲートウェイ(Cisco Crosswork Data Gateway) のオペレータ。dg-oper ユーザーには、すべての「read」操作と限定された「action」コマンドを実行する権限があります。
管理者およびオペレータが実行できる操作については、『 Cisco Crosswork Network Controller 5.0 Administration Guide』の「Supported User Roles」のトピックを参照してください。
dg-admin および dg-oper ユーザーアカウントは予約済みのユーザー名であり、変更できません。両方のアカウントに対して、コンソールでパスワードの変更を実行できます。詳細については、『Cisco Crosswork Network Controller 5.0 Administration Guide』の「Change Passphrase」のセクションを参照してください。パスワードを紛失した場合や忘れた場合は必要に応じ、現在の VM を破棄し、新しい VM を作成して、新しい VM を Crosswork Cloud に再登録する必要があります。
次の表では、以下の点に注意してください。
* は必須パラメータであることを示します。このマークのないパラメータはオプションです。展開シナリオに基づいて選択できます。展開シナリオについては、(必要に応じて)[その他の情報(Additional Information)] 列で説明します。
** インストール中に入力できるパラメータ、または後で追加の手順を使用して入力できるアドレスを示します。
|
ラベル |
キー |
説明 |
その他の情報 |
||
|---|---|---|---|---|---|
|
ホスト情報 |
|||||
|
ホスト名(Hostname)* |
Hostname |
完全修飾ドメイン名(FQDN)として指定された Cisco Crosswork Data Gateway VM の名前。 大規模なシステムでは、複数の Cisco Crosswork データゲートウェイ(Cisco Crosswork Data Gateway) VM が存在する可能性があります。したがって、ホスト名は一意であり、特定の VM を簡単に識別できるように作成する必要があります。 |
|||
|
説明(Description)* |
Description |
Cisco Crosswork データゲートウェイ(Cisco Crosswork Data Gateway) の詳細です。 |
|||
|
ラベル(Label) |
Label |
複数の Cisco Crosswork データゲートウェイ(Cisco Crosswork Data Gateway) VM を分類およびグループ化するために Cisco Crosswork で使用されるラベル。 |
|||
|
展開* |
|
Crosswork Data Gateway が展開されるコントローラ アプリケーションのタイプを伝えるパラメータ。オンプレミスのインストールの場合は、Crosswork On-Premise です。 デフォルト値は プール内のすべてのデータゲートウェイは、展開タイプである必要があります。 |
|||
|
プロファイル* |
|
パラメータは、VM リソースプロファイルを伝達します。オンプレミスインストールの場合は、次のいずれかを選択します。
デフォルトは |
VMware vCenter の場合、このパラメータを構成することはできません。OVF ツールは、このパラメータをデフォルト値で構成します。 |
||
|
AllowRFC8190* |
AllowRFC8190 |
使用可能な RFC 8190 の範囲内にあるインターフェイスアドレスを検証する方法を選択します。オプションは |
デフォルト値は |
||
|
秘密キー URI(Private Key URI) |
DGCertKey |
セッションキー署名用の秘密キーファイルへの SCP URI。これは SCP( |
Cisco Crosswork は、Cisco Crosswork Data Gateway とのハンドシェイクに自己署名証明書を使用します。これらの証明書はインストール時に生成されます。 ただし、サードパーティまたは独自の証明書ファイルを使用する場合は、これらのパラメータを入力します。 証明書チェーンは、Cisco Crosswork Data Gateway VM のプリセットまたは生成された証明書を上書きし、SCP URI(user:host:/path/to/file)として指定されます。 URI ファイルを持つホストは、ネットワーク上で(SCP を介して vNIC0 インターフェイスから)到達可能でなければならず、ファイルはインストール時に存在している必要があります。 |
||
|
証明書ファイルとキーパスフレーズ(Certificate File and Key Passphrase) |
DGCertChainPwd |
Cisco Crosswork データゲートウェイ(Cisco Crosswork Data Gateway) の PEM 形式の証明書ファイルと秘密キーを取得する SCP ユーザーのパスフレーズ。 |
|||
|
データディスクサイズ(Data Disk Size) |
DGAppdataDisk |
2 番目のデータディスクのサイズを示します(GB 単位)。各プロファイルのこのパラメータのデフォルト値は次のとおりです。
|
|||
|
HA ネットワークモード* |
|
HA ネットワークのモードを示します。 次のオプションがあります。
デフォルト値は |
|||
|
パスフレーズ(Passphrase) |
|||||
|
dg-admin パスフレーズ(dg-admin Passphrase)* |
dg-adminPassword |
dg-admin ユーザ用に選択したパスワード。 パスワードは 8 〜 64 文字である必要があります。 |
|||
|
dg-oper パスフレーズ(dg-oper Passphrase)* |
dg-operPassword |
dg-oper ユーザ用に選択したパスワード。 パスワードは 8 〜 64 文字である必要があります。 |
|||
|
インターフェイス 3-NIC 展開では、管理トラフィック(vNIC0)および制御/データトラフィック(vNIC1)の IP アドレスのみを指定する必要があります。デバイス アクセス トラフィック(vNIC2)の IP アドレスは、『Cisco Crosswork Network Controller 5.0 Administration Guide』の「Create a Crosswork Data Gateway Pool」のセクションで説明されているように、Crosswork Data Gateway プールの作成時に割り当てられます。
|
|||||
|
NicDefaultGateway* |
|
DNS および NTP トラフィックを処理するためのデフォルトゲートウェイとして使用されるインターフェイス。 オプションは、 |
|||
|
NicAdministration* |
|
SSH アクセスを介して VM にアクセスするために使用されるインターフェイス。 オプションは、 |
|||
|
NicExternalLogging* |
|
ログを外部ロギングサーバーに送信するために使用されるインターフェイス。 オプションは、 |
|||
|
NicManagement* |
|
登録およびその他の管理トラフィックを送信するために使用されるインターフェイス。 オプションは、 |
|||
|
NicControl* |
|
宛先、デバイス、および収集設定の送信に使用されるインターフェイス。 オプションは、 |
|||
|
NicNBExternalData* |
|
収集データを外部の宛先に送信するために使用されるインターフェイス。 オプションは、 |
|||
|
NicSBData* |
|
デバイスからデータを収集するために使用されるインターフェイス。 オプションは、 |
|||
|
vNIC IPv4 アドレス(使用するインターフェイスの数に応じて vNIC0、vNIC1、および vNIC2)
|
|||||
|
vNIC IPv4 メソッド(vNIC IPv4 Method)* たとえば、vNIC0 のパラメータ名は vNIC0 IPv4 方式(vNIC0 IPv4 Method)です。 |
|
インターフェイスに IPv4 アドレスを割り当てるメソッド([なし(None)] または [静的(Static)])。 デフォルト値は |
[メソッド(Method)] の選択に応じて、以下を実行します。
|
||
|
vNIC IPv4 アドレス(vNIC IPv4 Address) |
|
インターフェイスの IPv4 アドレス。 |
|||
|
vNIC IPv4 ネットマスク(vNIC IPv4 Netmask) |
|
ドット区切りの 4 つの数字列形式によるインターフェイスの IPv4 ネットマスク。 |
|||
|
vNIC IPv4 スキップゲートウェイ(vNIC IPv4 Skip Gateway) |
|
デフォルト値は これを |
|||
|
vNIC IPv4 ゲートウェイ(vNIC IPv4 Gateway) |
|
vNIC ゲートウェイの IPv4 アドレス。 |
|||
|
vNIC IPv6 アドレス(使用するインターフェイスの数に応じて vNIC0、vNIC1、および vNIC2) |
|||||
|
vNIC IPv6 メソッド(vNIC IPv6 Method)* |
|
vNIC インターフェイスに IPv6 アドレスを割り当てるメソッド([なし(None)]、[静的(Static)] または [SLAAC])。 デフォルト値は |
[メソッド(Method)] の選択に応じて、以下を実行します。
VnicxIPv6Address のデフォルト値は変更しないでください。 |
||
|
vNIC IPv6 アドレス(vNIC IPv6 Address) |
|
インターフェイスの IPv6 アドレス。 |
|||
|
vNIC IPv6 ネットマスク(vNIC IPv6 Netmask) |
|
インターフェイスの IPv6 プレフィックス。 |
|||
|
vNIC IPv6 スキップゲートウェイ(vNIC IPv6 Skip Gateway) |
|
オプションは
|
|||
|
vNIC IPv6 ゲートウェイ(vNIC IPv6 Gateway) |
|
vNIC ゲートウェイの IPv6 アドレス。 |
|||
|
vNIC ロール |
|||||
|
デフォルト ゲートウェイ |
|
すべてのタイプのトラフィックのフローを許可するインターフェイス。このインターフェイスは、ルートメトリックを使用して構成されます。 DNS および NTP トラフィックは デフォルト値は |
vNIC に割り当てる必要があるロールのタイプについては、表 3 を参照してください。 |
||
|
管理 |
|
SSH トラフィックは、管理ロールを使用してコンソールメニューにアクセスします。 デフォルト値は |
|||
|
外部ロギング |
|
ログを送信するための外部 syslog および auditd サーバーへの接続を許可するインターフェイス。 デフォルト値は |
|||
|
管理 |
|
登録およびその他の管理トラフィックのための dg-manager への接続を許可するインターフェイス。 デフォルト値は |
|||
|
Control |
|
宛先、デバイス、および収集の設定の収集サービスへの接続を許可するインターフェイス。 デフォルト値は |
|||
|
NB システムデータ |
|
システムの接続先は、収集サービスへの接続を許可するインターフェイスと同じ IP を共有するため、システムの接続先のノースバウンドデータは、制御ロールのインターフェイスを使用します。 |
|||
|
NB 外部データ |
|
ユーザーが指定した接続先への接続を許可するインターフェイス。 デフォルト値は |
|||
|
SB データ |
|
デバイスデータを収集するための接続を許可するインターフェイス。 SB データロールのみを持つインターフェイスは、展開時に IP を必要としません。 デフォルト値は |
|||
|
DNS サーバ |
|||||
|
DNS アドレス(DNS Address)* |
DNS |
管理インターフェイスからアクセス可能な DNS サーバーの IPv4 または IPv6 アドレスのスペース区切りリスト。 |
|||
|
DNS 検索ドメイン(DNS Search Domain)* |
ドメイン(Domain) |
DNS の検索ドメイン。デフォルト値は |
|||
|
DNS セキュリティ拡張機能(DNS Security Extensions) *。 |
DNSSEC |
オプションは、 デフォルト値は DNS セキュリティ拡張機能を使用するには、 |
|||
|
DNS over TLS* |
DNSTLS |
オプションは、 デフォルト値は DNS over TLS を使用するには、 |
|||
|
マルチキャスト DNS* |
mDNS |
オプションは、 デフォルト値は |
Resolve を選択すると、解決サポートのみが有効になります。応答は無効になります。 |
||
|
リンクローカル マルチキャスト名前解決* |
LLMNR |
オプションは、 デフォルト値は リンクローカル マルチキャスト名前解決を使用するには、 |
Resolve を選択すると、解決サポートのみが有効になります。応答は無効になります。 |
||
|
NTPv4サーバ |
|||||
|
NTPv4 サーバ(NTPv4 Servers)* |
NTP |
管理インターフェイスでアクセス可能な NTPv4 サーバーの IPv4、IPv6 アドレスまたはホスト名のスペース区切りリスト。 |
ここには、pool.ntp.org などの値を入力する必要があります。NTP サーバーは、Crosswork Data Gateway VM、Crosswork、およびデバイス間の時刻同期に不可欠です。機能しないアドレスまたはダミーアドレスを使用すると、Cisco Crosswork と Crosswork Data Gateway が相互に通信を試みる際に問題が発生する可能性があります。NTP サーバーを使用していない場合は、Crosswork Data Gateway と Crosswork 間のタイムギャップが 10 時間以下であることを確認します。そうでない場合、Crosswork Data Gateway は接続に失敗します。 |
||
|
NTPv4 認証の使用(Use NTPv4 Authentication) |
NTPAuth |
NTPv4 認証を使用するには、 デフォルト値は |
|||
|
NTPv4 キー(NTPv4 Keys) |
NTPKey |
サーバーリストにマッピングするためのキー ID。キー ID のスペース区切りリストを入力します。 |
|||
|
NTPv4 キーファイル URI(NTPv4 Key File URI) |
NTPKeyFile |
chrony キーファイルへの SCP URI。 |
|||
|
NTPv4 キーファイルパスフレーズ(NTPv4 Key File Passphrase) |
NTPKeyFilePwd |
chrony キーファイルへの SCP URI のパスワード。 |
|||
|
リモート Syslog サーバー(Remote Syslog Server) |
|||||
| リモート Syslog サーバーの使用* | UseRemoteSyslog |
オプションは True および False です。リモートホストに Syslog メッセージを送信するには、True を選択します。
デフォルト値は |
外部 Syslog サーバーを設定すると、サービスイベント(CLI/MDT/SNMP/gNMI)が外部 Syslog サーバーに送信されます。それ以外の場合は、Cisco Crosswork データゲートウェイ(Cisco Crosswork Data Gateway) VM にのみ記録されます。 外部 syslog サーバーを使用する場合は、次の設定を行います。
|
||
|
Syslog サーバーのアドレス(Syslog Server Address) |
|
管理インターフェイスでアクセス可能な Syslog サーバーのホスト名、IPv4 または IPv6 アドレス。 |
|||
|
Syslog サーバーポート(Syslog Server Port) |
SyslogPort |
Syslog サーバのポート番号。 デフォルトのポート番号は 514 です。 |
|||
|
Syslog サーバープロトコル(Syslog Server Protocol) |
SyslogProtocol |
オプションは、Syslog を送信する デフォルト値は |
|||
|
Syslog マルチサーバーモード |
|
フェールオーバーまたは同時モードの複数のサーバー。このパラメータは、プロトコルが非 UDP 値に設定されている場合にのみ適用されます。UDP は同時モードを使用する必要があります。 オプションは、 デフォルト値は |
|||
|
TLS 経由の Syslog を使用するかどうか(Use Syslog over TLS?) |
SyslogTLS |
TLS を使用して syslog のトラフィックを暗号化するには、 デフォルト値は |
|||
|
Syslog TLS ピア名(Syslog TLS Peer Name) |
SyslogPeerName |
サーバー証明書の SubjectAltName またはサブジェクト共通名に入力されたとおりの Syslog サーバーのホスト名。 |
|||
|
Syslog ルート証明書ファイル URI(Syslog Root Certificate File URI) |
|
SCP を使用して取得した syslog サーバの PEM 形式のルート証明書。 URI ファイルを含むホストは、ネットワーク上で(SCP を介して vNIC0 インターフェイスから)到達可能でなければならず、ファイルはインストール時に存在している必要があります。 |
|||
|
Syslog 証明書ファイルのパスフレーズ(Syslog Certificate File Passphrase) |
|
Syslog 証明書チェーンを取得する SCP ユーザのパスワード。 |
|||
|
リモート監査サーバー |
|||||
|
リモート監査サーバーの使用* |
UseRemoteAuditd |
オプションは True および False です。デフォルト値は False です。リモートホストに auditd メッセージを送信するには、True を選択します。 |
必要に応じて、外部の Auditd サーバーを構成できます。Cisco Crosswork データゲートウェイ(Cisco Crosswork Data Gateway) は、構成され、ネットワーク上に存在する場合、Auditd サーバーに監査通知を送信します。 外部の Auditd サーバを使用するには、これらの 3 つの設定を指定します。 |
||
|
Auditd サーバアドレス(Auditd Server Address) |
AuditdAddress |
オプションの Auditd サーバーのホスト名、IPv4、または IPv6 アドレス。 |
|||
|
監査サーバポート(Auditd Server Port) |
AuditdPort |
オプションの監査サーバのポート番号。 デフォルトポートは 60 です。 |
|||
|
コントローラとプロキシの設定 |
|||||
|
Crosswork コントローラ IP(Crosswork Controller IP)* |
ControllerIP |
Cisco Crosswork クラスタの仮想 IP アドレスまたはホスト名。
|
これは、Crosswork Data Gateway がインストールおよび最初の起動中に Crosswork サーバーに登録できるようにするために必要です。このステップを除外すると、証明書を手動で取り込む必要があります。詳細については、コントローラ署名証明書ファイルのインポートを参照してください。 |
||
|
Crosswork コントローラポート(Crosswork Controller Port)* |
ControllerPort |
Cisco Crosswork コントローラのポート。 デフォルトポートは 30607 です。 |
|||
|
コントローラ署名証明書ファイル URI* |
ControllerSignCertChain |
SCP を使用して取得した署名証明書を検証するための Cisco Crosswork の PEM 形式のルート証明書。Cisco Crosswork は PEM ファイルを生成し、次の場所から入手できます。cw-admin@<Crosswork_VM_ Management_VIP_Address> :/home/cw-admin /controller.pem |
Crosswork Data Gateway では、コントローラ署名証明書ファイルを Cisco Crosswork に自動的に登録する必要があります。 インストール時にこれらのパラメータを指定すると、証明書ファイルは Crosswork Data Gateway の起動時に初めてインポートされます。 インストール時にこれらのパラメータを指定しない場合は、コントローラ署名証明書ファイルのインポート の手順に従って証明書ファイルを手動でインポートします。 |
||
|
コントローラの SSL/TLS 証明書ファイル URI(Controller SSL/TLS Certificate File URI) |
ControllerTlsCertChain |
SCPを使用して取得した Cisco Crosswork コントローラの PEM 形式の SSL/TLS 証明書ファイル。 |
|||
|
コントローラ証明書ファイルのパスフレーズ* |
ControllerCertChainPwd |
Cisco Crosswork の証明書チェーンを取得する SCP ユーザー(cw-admin)のパスワード。 |
|||
|
プロキシ サーバの URL(Proxy Server URL) |
|
HTTP プロキシサーバーの URL。 |
プロキシパラメータは、Crosswork Data Gateway のクラウドの導入に適用されます。 Cisco Crosswork Data Gateway は TLS 経由でインターネットに接続する必要があり、プロキシサーバーが環境に存在しない場合は、プロキシサーバーが必要になる場合があります。 プロキシサーバーを使用する場合は、これらのパラメータを指定します。 |
||
|
プロキシ サーバ バイパス リスト(Proxy Server Bypass List) |
ProxyBypass |
プロキシサーバーを使用しないアドレスとホスト名のコンマ区切りリスト。 |
|||
|
認証プロキシのユーザ名(Authenticated Proxy Username) |
ProxyUsername |
認証済みプロキシサーバのユーザ名。 |
|||
|
認証プロキシのパスフレーズ(Authenticated Proxy Passphrase) |
ProxyPassphrase |
認証済みプロキシサーバのパスフレーズ。 |
|||
|
HTTPS プロキシ SSL/TLS 証明書ファイル URI(HTTPS Proxy SSL/TLS Certificate File URI) |
ProxyCertChain |
SCP を使用して取得した HTTPS プロキシの PEM 形式の SSL/TLS 証明書ファイル。 |
|||
|
HTTPS プロキシ SSL/TLS 証明書ファイルのパスフレーズ(HTTPS Proxy SSL/TLS Certificate File Passphrase) |
ProxyCertChainPwd |
プロキシ証明書チェーンを取得する SCP ユーザのパスワード。 |
|||
vNIC ロールの割り当て
ロールを割り当てることで、インターフェイスが処理する必要のあるトラフィックを制御できます。事前に割り当てられたロールが組織の特定のニーズを満たさない場合は、ロールをインターフェイスに明示的に割り当てることができます。たとえば、インターフェイスにロール「ADMINISTRATION」を割り当てて、SSH トラフィックのみをルーティングできます。
各パラメータには、事前に定義されたロールがあります。このパラメータは、インターフェイス値を eth0、eth1、または eth2 として受け入れます。
vCenter vSphere クライアントを使用した Cisco Crosswork Data Gateway のインストール
(注) |
手順には、Cisco Crosswork Data Gateway オンプレミスの標準展開のサンプルイメージが含まれています。 |
手順
|
ステップ 1 |
Cisco Crosswork Data Gateway 5.0 イメージファイルを cisco.com(*.ova)からダウンロードします。
|
||||||
|
ステップ 2 |
vCenter vSphere Client に接続し、[アクション(Actions)] > [OVFテンプレートの展開(Deploy OVF Template)] を選択します。 |
||||||
|
ステップ 3 |
VMware の [OVFテンプレートの展開(Deploy OVF Template)] ウィザードが表示され、最初の手順 [1 テンプレートの選択(1 Select template)] が強調表示されます。 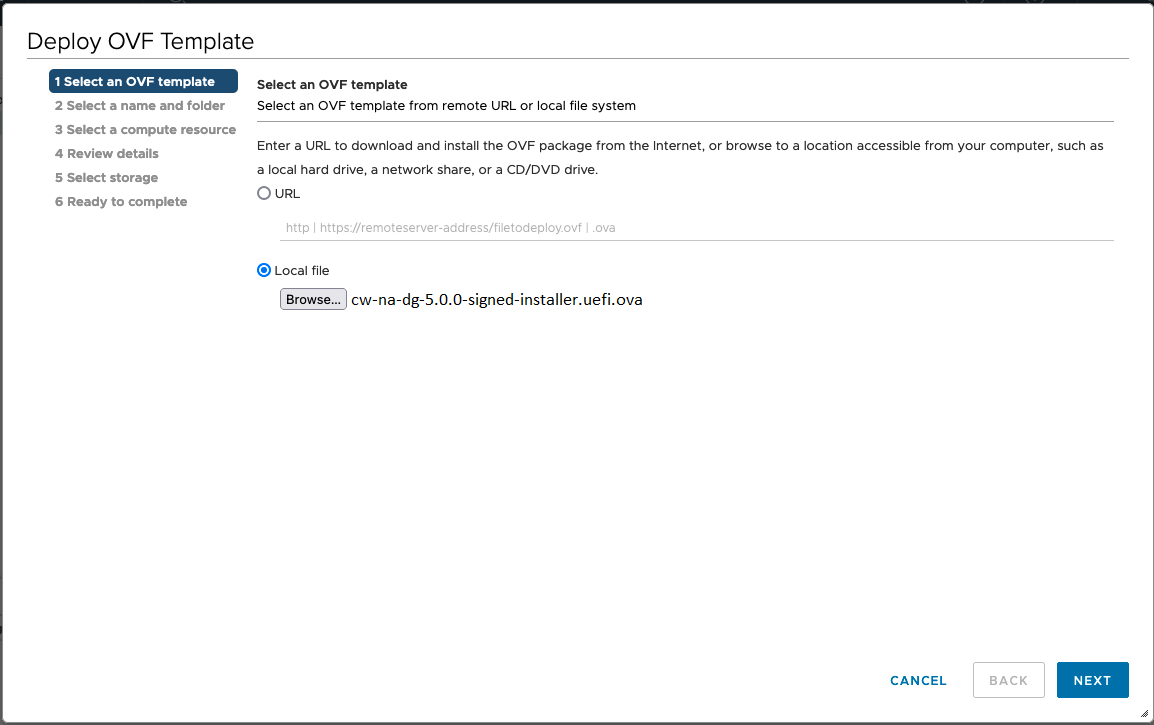
|
||||||
|
ステップ 4 |
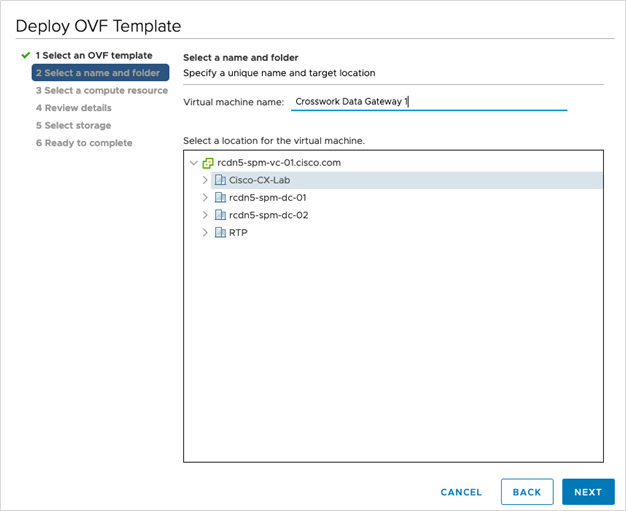
次の図のように、[次へ(Next)] をクリックして、[2 名前とフォルダの選択(2 Select a name and folder)] に移動します。
|
||||||
|
ステップ 5 |
[次へ(Next)] をクリックして、[3 コンピュータリソースの選択(3 Select a computer resource)] に進みます。VM のホストを選択します。 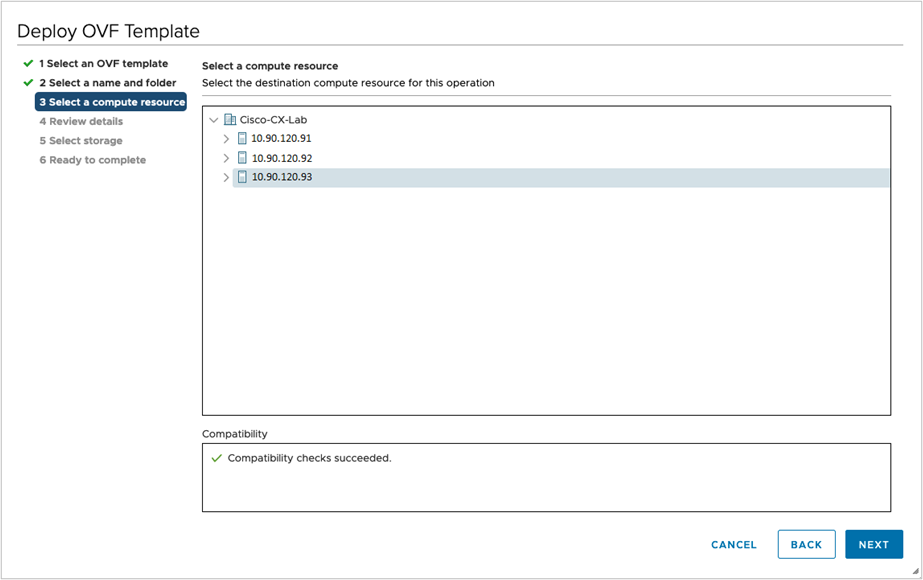
|
||||||
|
ステップ 6 |
[次へ(Next)] をクリックします。VMware vCenter Server が OVA を検証します。検証にかかる時間はネットワーク速度によって決まります。検証が完了すると、ウィザードは [4 詳細の確認(4 Review details)] に移動します。 展開する OVF テンプレートを確認し、[次へ(Next)] をクリックします。
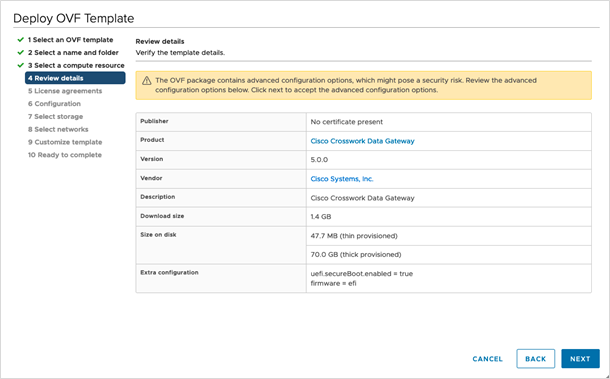
|
||||||
|
ステップ 7 |
[次へ(Next)] をクリックして、[5 ライセンス契約書(5 License agreements)] に移動します。エンドユーザーライセンス契約を確認し、条件に同意する場合は [同意する(Accept)] をクリックします。条件に同意しない場合は、シスコの担当者にお問い合わせください。 |
||||||
|
ステップ 8 |
次の図のように、[次へ(Next)] をクリックして [6 設定(6 Configuration)] に移動します。[標準Crosswork On-Premise(Crosswork On-Premise Standard)] または [拡張Crosswork On-Premise(Crosswork On-Premise Extended)] を選択します。詳細については、Crosswork Data Gateway の展開タイプの選択を参照してください。 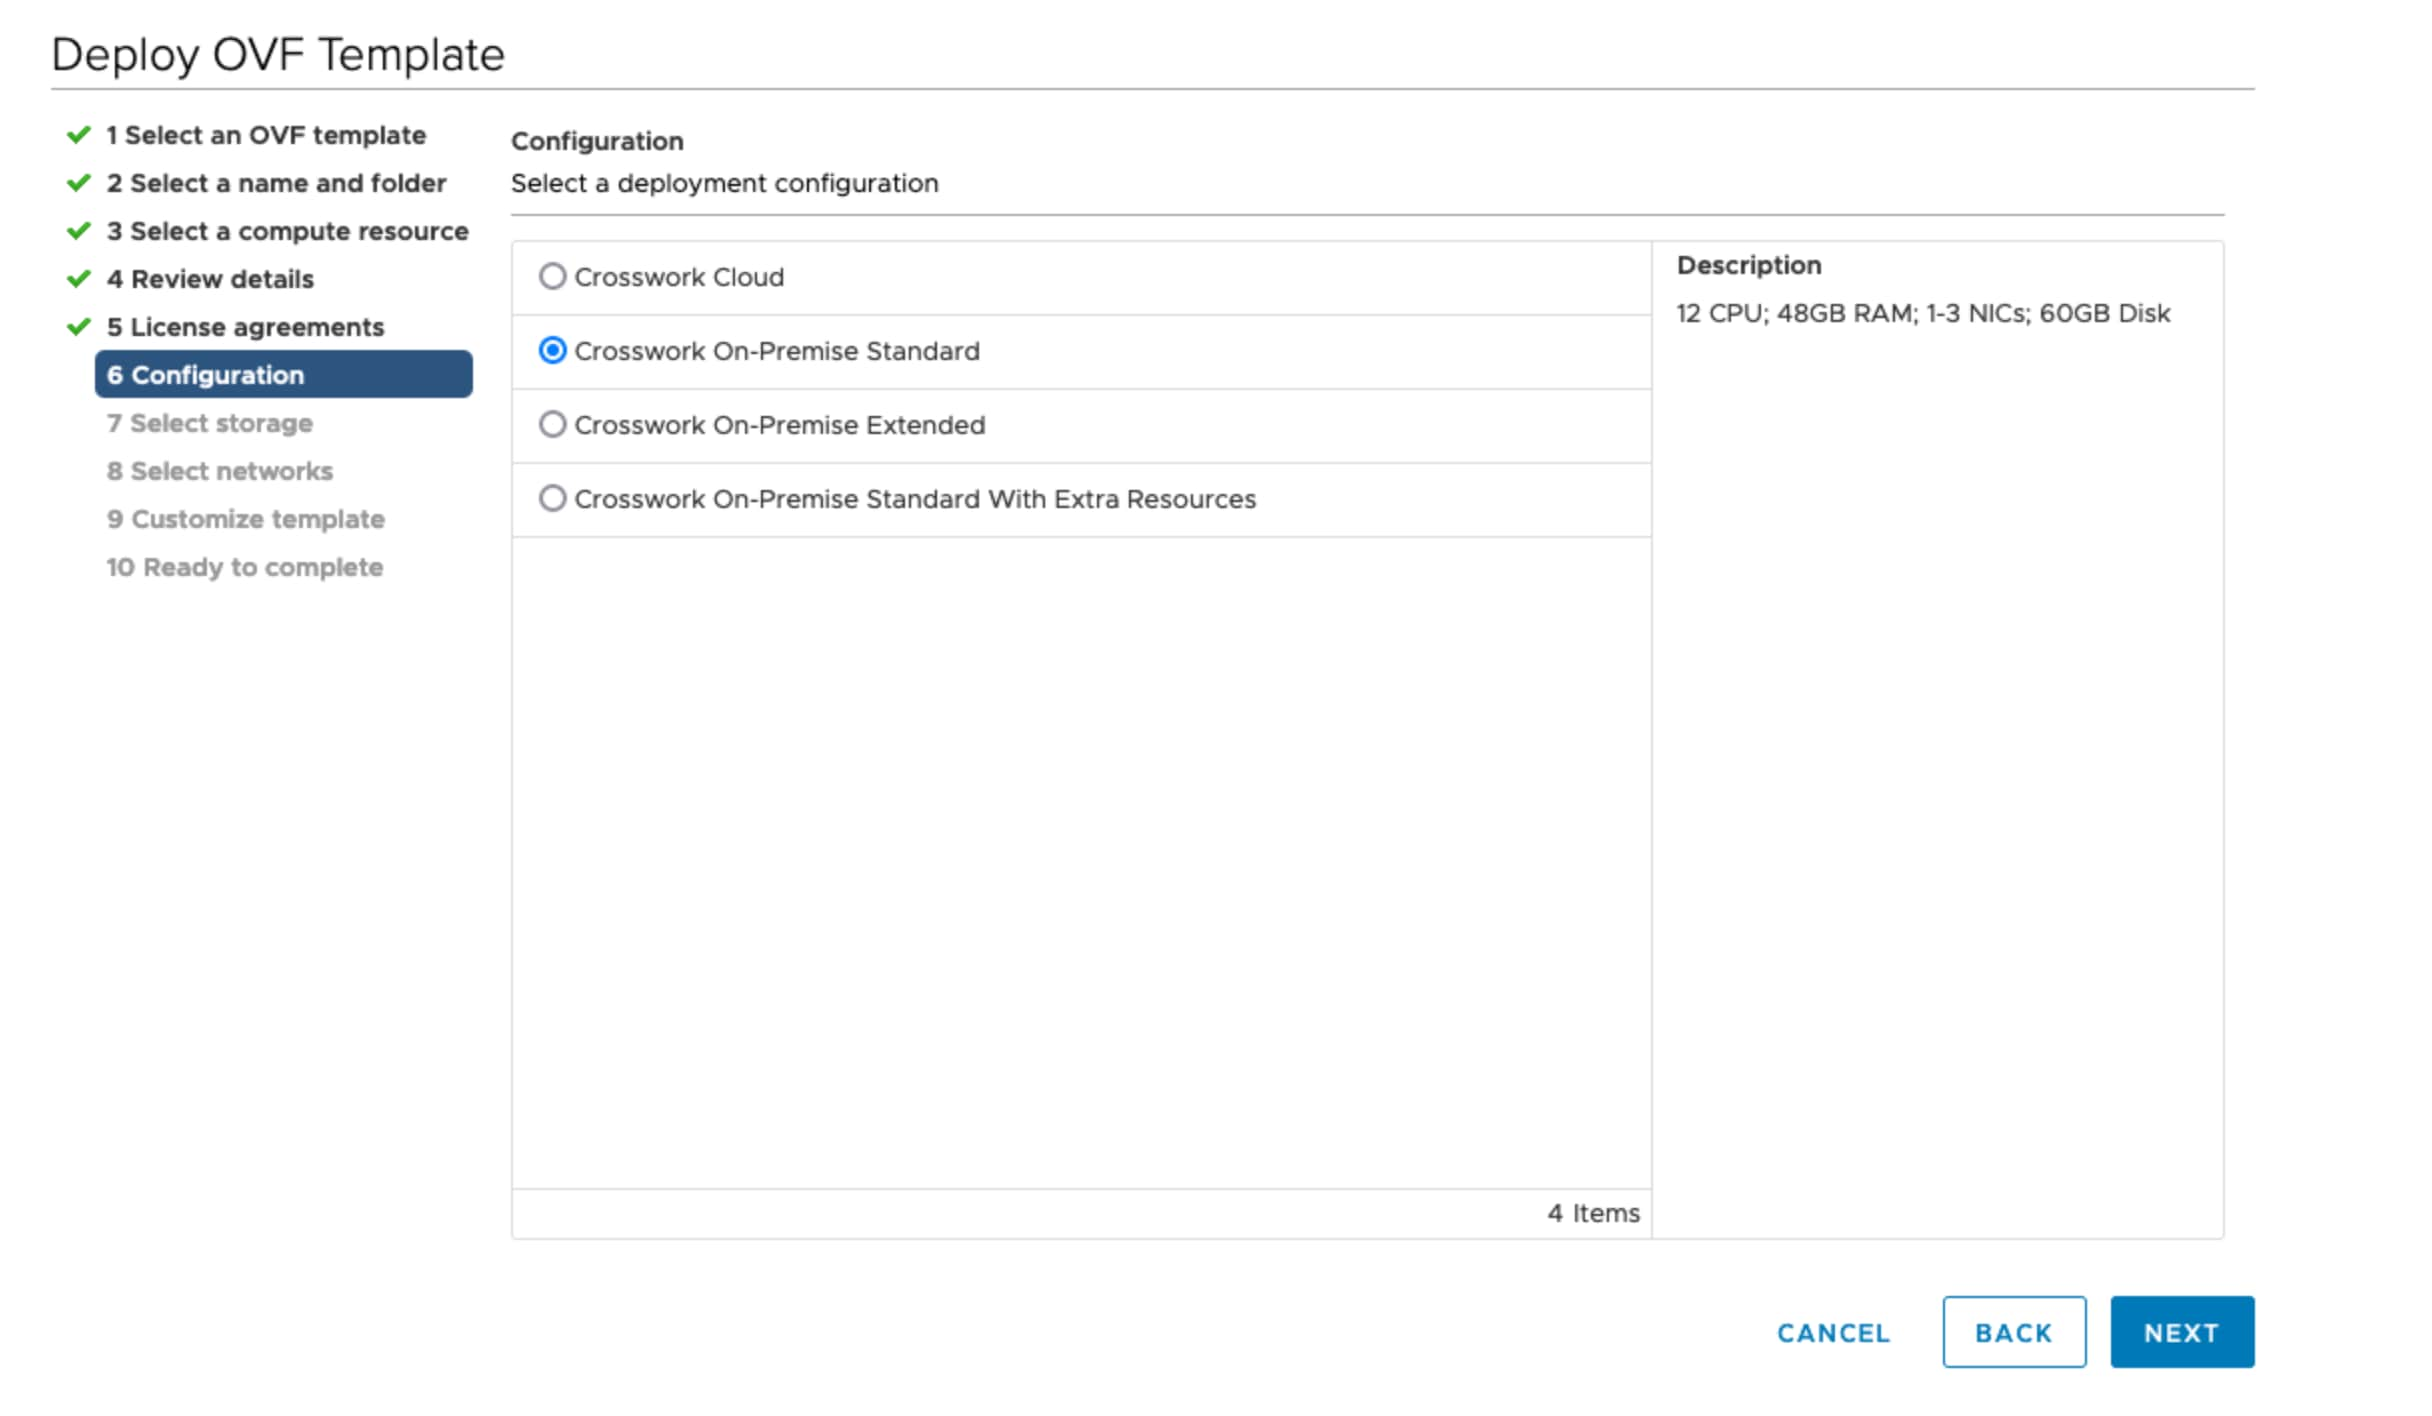
|
||||||
|
ステップ 9 |
次の図のように、[次へ(Next)] をクリックして [7 ストレージの選択(7 Select storage)] に移動します。
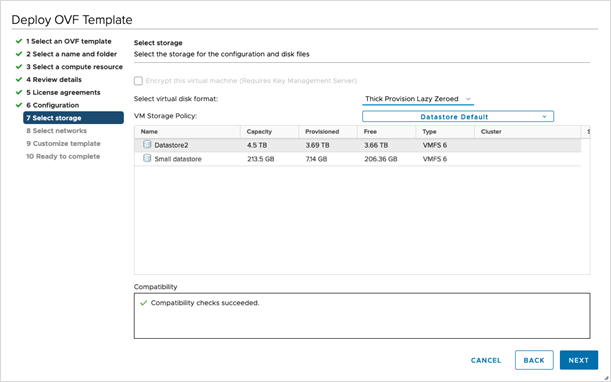
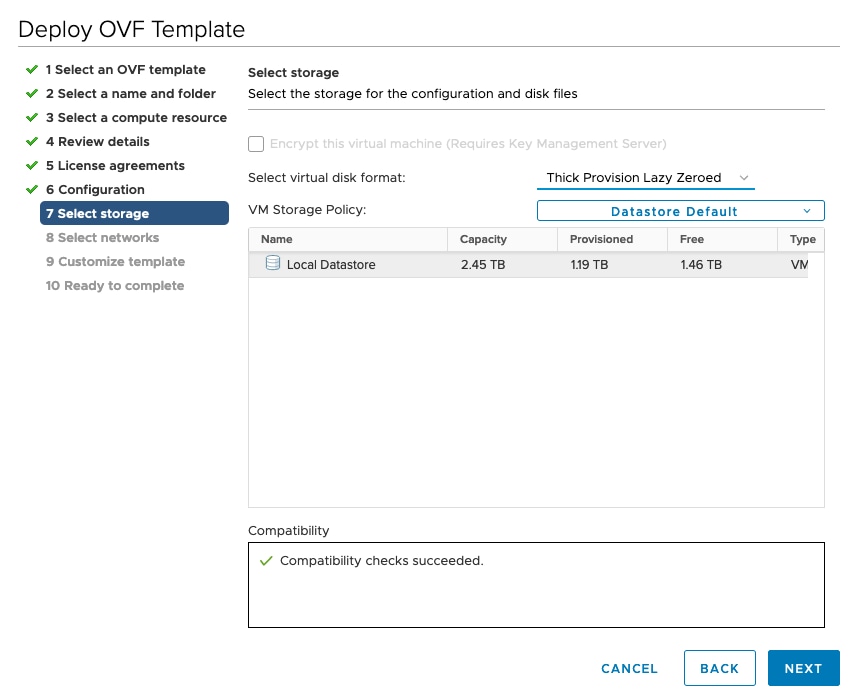
|
||||||
|
ステップ 10 |
次の図のように、[次へ(Next)] をクリックして [8 ネットワークの選択(8 Select networks)] に移動します。ページの上部にあるドロップダウンから、各インターフェイスに適切な vNIC ロールを選択します。 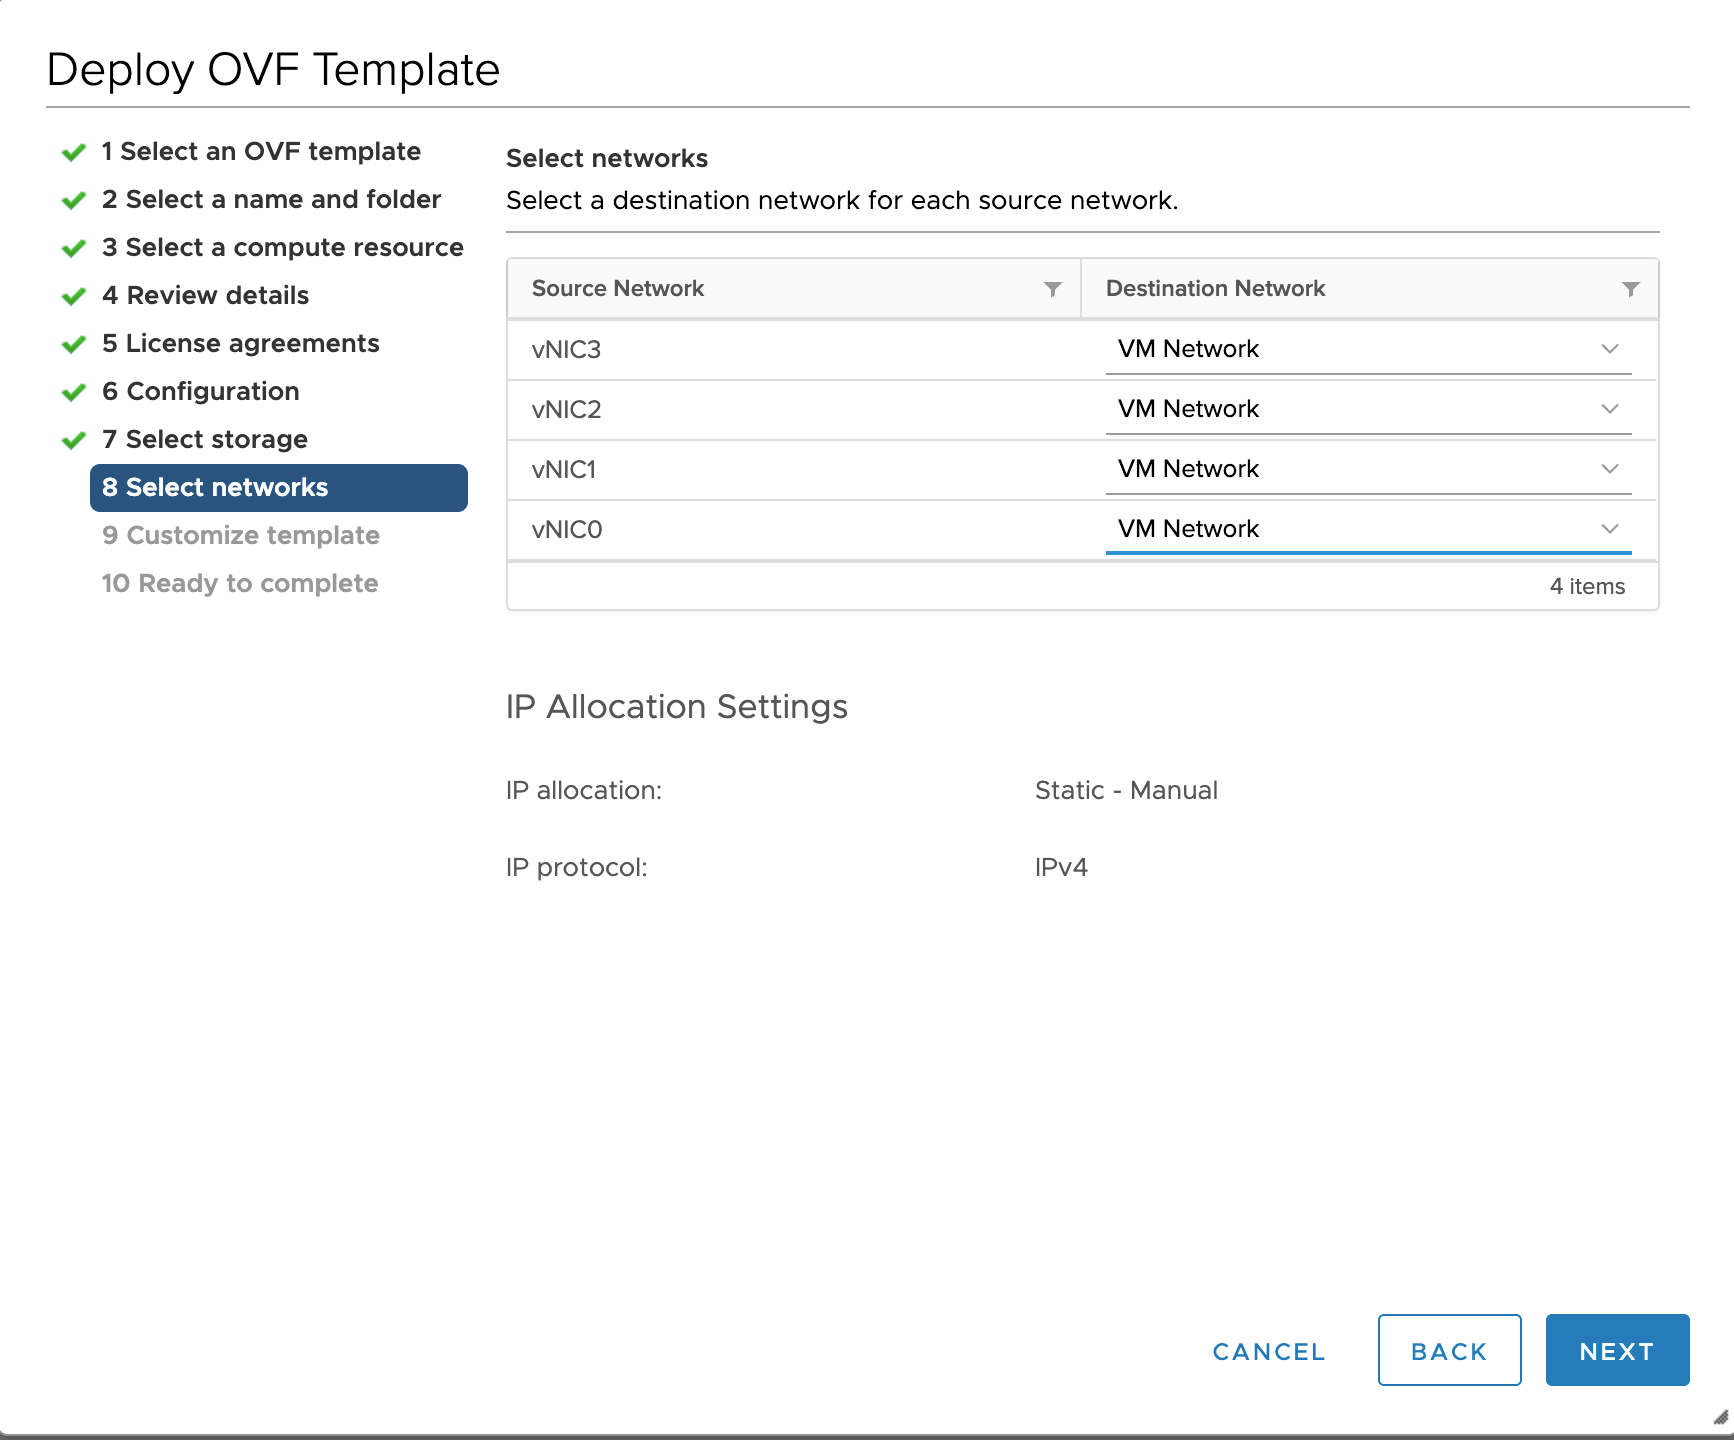
|
||||||
|
ステップ 11 |
[次へ(Next)] をクリックして、[ホスト情報(Host Information)] が展開された [9 テンプレートのカスタマイズ(9 Customize template)] に移動します。表 1 の説明に従って、パラメータの情報を入力します。
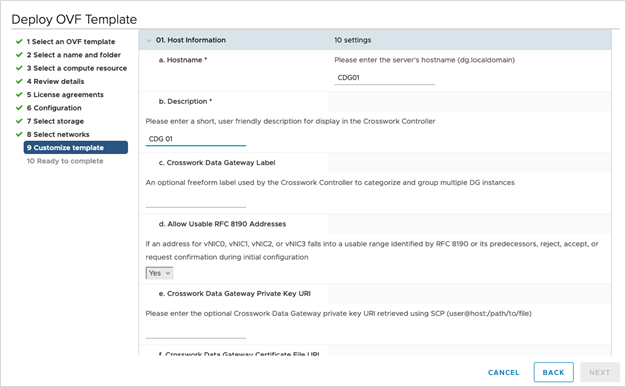
Crosswork Data Gateway は、次のプールモードオプションをサポートしています。
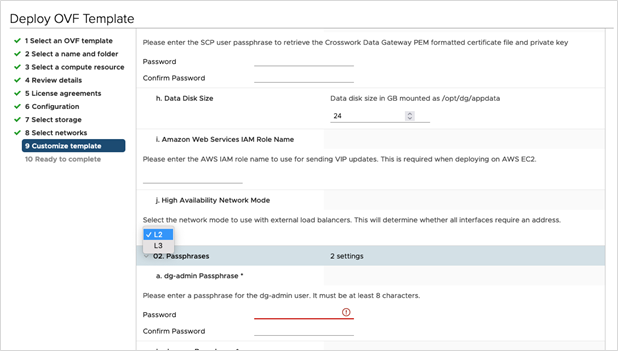
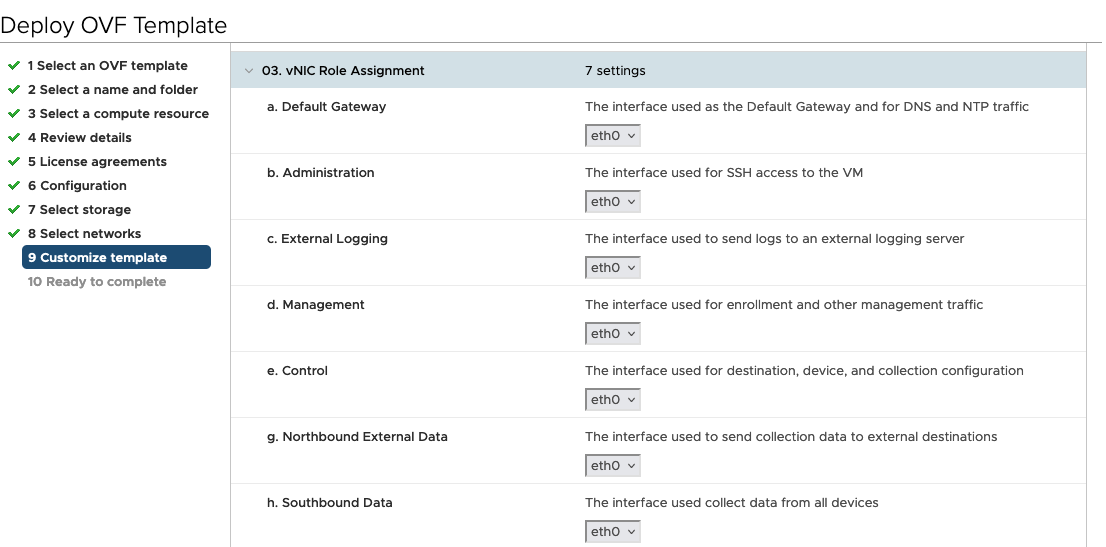
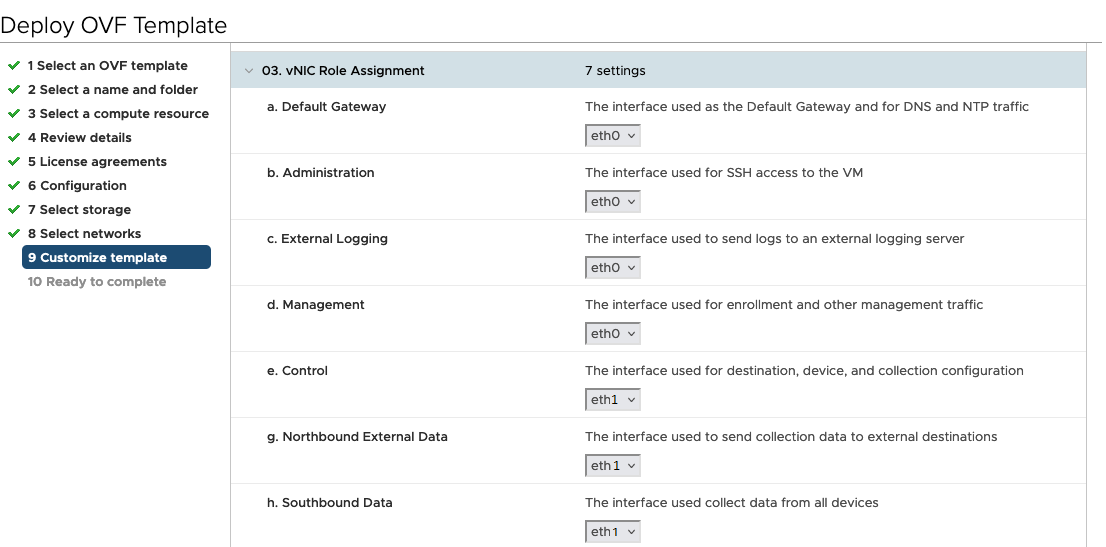 3 つの vNIC の展開では、設定をデフォルト値のままにすることができます。 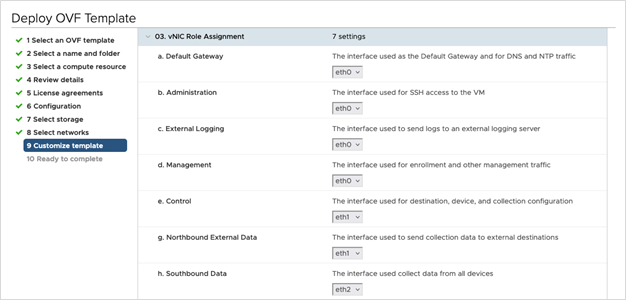
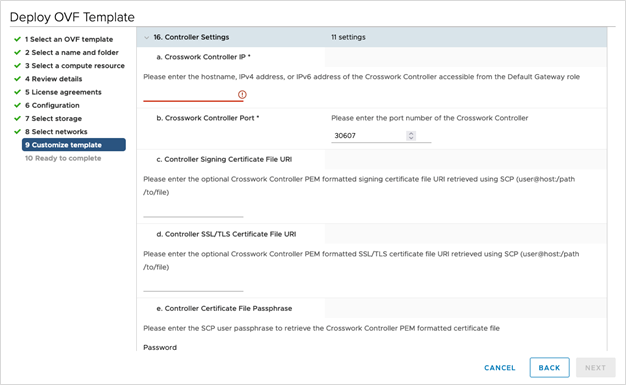 |
||||||
|
ステップ 12 |
[次へ(Next)] をクリックして、[10 完了の準備(10 Ready to complete)] に移動します。設定を確認し、展開を開始する準備ができたら [終了(Finish)] をクリックします。 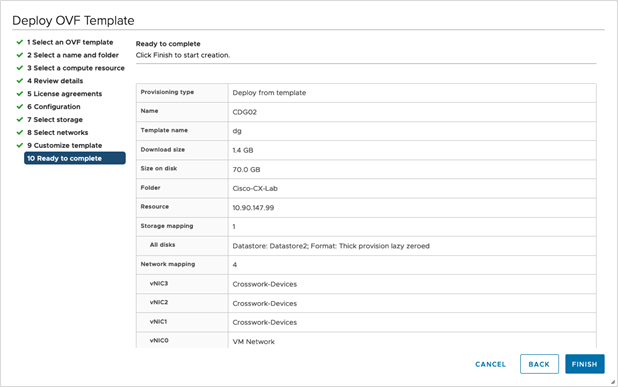
|
||||||
|
ステップ 13 |
展開が完了するまで待ってから続行します。展開ステータスを確認するには、次の手順を実行します。
展開ステータスが 100% になるまで待ちます。これで、VM の電源をオンにできます。 |
||||||
|
ステップ 14 |
展開ステータスが 100% になったら、VM の電源を入れて展開プロセスを完了します。次の図に示すように、ホストのエントリを展開して VM をクリックし、[アクション(Actions)] > [電源(Power)] > [電源オン(Power On)] の順に選択します。 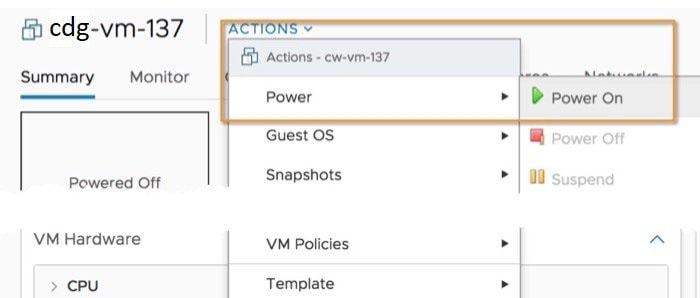
VM が起動するまで少なくとも 5 分間待機し、次に説明するように vCenter または SSH 経由でログインします。
|
次のタスク
ログインすると、Crosswork Data Gateway にインストールが正常に完了したことを示すウェルカム画面とオプションメニューが表示されます。ログイン方法の詳細については、Crosswork Data Gateway VM へのログインとログアウトを参照してください。
ログアウトし、次のセクションで説明するインストール後のタスクに進みます。
以下のインストールワークフローに戻ります。VMware vCenter への Cisco Crosswork Network Controller のインストール
OVF ツールを使用した Cisco Crosswork Data Gateway のインストール
要件に応じて、スクリプトの必須またはオプションのパラメータのリストを変更し、OVF ツールを実行する必要があります。インストールパラメータとそのデフォルト値のリストについては、表 1を参照してください。
(注) |
このトピックで言及されているファイル名はサンプル名であり、cisco.com の実際のファイル名とは異なる場合があります。 |
SSH で Cisco Crosswork Data Gateway VM にログインするには、次のステップを実行します。
始める前に
-
vCenter データセンターで、[ホスト(Host)] > [設定(Configure)] > [ネットワーキング(Networking)] > [仮想スイッチ(Virtual Switches)] に移動し、仮想スイッチを選択します。
-
仮想スイッチで、[編集(Edit)] > [セキュリティ(Security)] を選択し、次の DVS ポートグループプロパティを次のようにします。
-
[プロミスキャスモード(Promiscuous mode)] を [拒否(Reject)] に設定します
-
[MACアドレスの変更(MAC address changes)] を [拒否(Reject)] に設定します
設定を確認し、Crosswork Data Gateway により使用される仮想スイッチごとにこのプロセスを繰り返します。
-
手順
|
ステップ 1 |
OVFtool がインストールされているマシンで、次のコマンドを使用して OVFtool のバージョンが 4.4 であることを確認します。 |
|
ステップ 2 |
cisco.com から OVA およびサンプルスクリプトファイルをダウンロードします。これらの手順では、ファイル名 cw-na-dg-5.0.0-45-release-20230418.uefi.ova および cw-na-dg-5.0.0-sample-install-scripts.tar.gz を使用します。 |
|
ステップ 3 |
次のコマンドを使用して、tar バンドルからファイルを抽出します。 ファイルバンドルが抽出されます。これには、DG-sample-install-scripts.tar ファイルと、サンプル インストール スクリプトを検証するためのスクリプトが含まれています。 |
|
ステップ 4 |
次のコマンドを使用して、tar バンドルからインストールスクリプトを抽出します。 |
|
ステップ 5 |
README ファイルの内容を確認して、パッケージに含まれるコンポーネントとそれらがどのように検証されるかを理解してください。 |
|
ステップ 6 |
使用する展開に対応するサンプルスクリプトを選択します。シスコは、1 つ、2 つ、および 3 つの vNIC 展開用にスクリプトを提供しており、ニーズに合わせて最適化できます。 このドキュメントには、3 つの vNIC 展開用のサンプルスクリプトが含まれています。詳細については、Crosswork Data Gateway IPv4 展開のためのサンプルスクリプトおよびCrosswork Data Gateway IPv6 展開のためのサンプルスクリプトを参照してください。 |
|
ステップ 7 |
次のコマンドを使用して、スクリプトを実行可能にします。 |
|
ステップ 8 |
次のコマンドを使用して、OVA およびスクリプトファイルが保存されているディレクトリからスクリプトを実行します。 次に例を示します。 |
|
ステップ 9 |
スクリプトで指定された値が有効な場合は、プロンプトが表示されたら、vCenter ユーザーのパスワードを入力します。 無効な値が原因でスクリプトが失敗した場合、次のようなメッセージが表示されます。 パスワードを入力したら、画面または vCenter コンソールを監視して、インストールの進行状況を確認します。たとえば、 インストールが完了すると、Crosswork Data Gateway VM の電源がオンになり、スクリプトで指定した設定に基づいて自動的に構成され、Crosswork クラスタに登録されます。 |
次のタスク
VM にログインします。詳細については、Crosswork Data Gateway VM へのログインとログアウトを参照してください。ログインすると、Crosswork Data Gateway にインストールが完了したことを示すウェルカム画面とオプションメニューが表示されます。ログアウトし、Crosswork Data Gateway インストール後のタスクで説明するインストール後のタスクに進みます。
Crosswork Data Gateway IPv4 展開のためのサンプルスクリプト
次の例では、IPv4 アドレスを使用して Crosswork Data Gateway を展開します。
(注) |
スクリプトを実行する前に、OVFtool バージョンが 4.4.x であることを確認してください。 |
#!/usr/bin/env bash
DM="<thin/thick>"
Disclaimer="<Disclaimer>"
DNSv4="<DNS Server>"
NTP="<NTP Server>"
Domain="<Domain>"
Hostname="<CDG hostname>"

VM_NAME="<VM name on vcenter>"
DeploymentOption="<onpremise-standard/onpremise-extended>"
DS="<Datastore>"
Host="<ESXi host>"
ManagementNetwork="<vSwitch/dvSwitch>"
DataNetwork="<vSwitch/dvSwitch>"
DeviceNetwork="<vSwitch/dvSwitch>"
ManagementIPv4Address="<CDG managment IP>"
ManagementIPv4Netmask="<CDG managment mask>"
ManagementIPv4Gateway="<CDG managment gateway>"
DataIPv4Address="<CDG Data network IP>"
DataIPv4Netmask="<CDG Data network mask>"
DataIPv4Gateway="<CDG Data network gateway>"
dgadminpwd="<CDG password for dg-admin user>"
dgoperpwd="<CDG password for dg-admin user>"
ControllerIP="<CNC Managment VIP>"
ControllerPassword="<CNC Password>"
ControllerPort="30607"


ROBOT_OVA_PATH=$1

VCENTER_LOGIN="Administrator%40vsphere.local@<vCenter-IP>"
VCENTER_PATH="<vCenter-DC-NAME>/host"

ovftool --acceptAllEulas --skipManifestCheck --X:injectOvfEnv -ds=$DS --diskMode=$DM --overwrite --powerOffTarget --powerOn --noSSLVerify \
--allowExtraConfig \
--name=$VM_NAME \
--deploymentOption=${DeploymentOption} \
--net:"vNIC0=${ManagementNetwork}" \
--prop:"ControllerIP=${ControllerIP}" \
--prop:"ControllerPort=${ControllerPort}" \
--prop:"ControllerSignCertChain=cw-admin@${ControllerIP}:/home/cw-admin/controller.pem" \
--prop:"ControllerCertChainPwd=${ControllerPassword}" \
--prop:"Hostname=${Hostname}" \
--prop:"Description=${Disclaimer}" \
--prop:"DNS=${DNSv4}" \
--prop:"NTP=${NTP}" \
--prop:"Domain=${Domain}" \
--prop:"Vnic0IPv4Method=Static" \
--prop:"Vnic0IPv4Address=${ManagementIPv4Address}" \
--prop:"Vnic0IPv4Gateway=${ManagementIPv4Gateway}" \
--prop:"Vnic0IPv4Netmask=${ManagementIPv4Netmask}" \
--prop:"NicDefaultGateway=eth0" \
--prop:"NicAdministration=eth0" \
--prop:"NicExternalLogging=eth0" \
--prop:"NicManagement=eth0" \
--prop:"NicControl=eth0" \
--prop:"NicNBExternalData=eth0" \
--prop:"NicSBData=eth0" \
--prop:"dg-adminPassword=${dgadminpwd}" \
--prop:"dg-operPassword=${dgoperpwd}" \
$ROBOT_OVA_PATH \
vi://$VCENTER_LOGIN/$VCENTER_PATH/$Host

#############################################################
Append section below for Two NIC deployment
#############################################################
#--net:"vNIC1=${DataNetwork}" \
#--prop:"Vnic1IPv4Method=Static" \
#--prop:"Vnic1IPv4Address=${DataIPv4Address}" \
#--prop:"Vnic1IPv4Gateway=${DataIPv4Gateway}" \
#--prop:"Vnic1IPv4Netmask=${DataIPv4Netmask}" \
#--prop:"NicDefaultGateway=eth0" \
#--prop:"NicAdministration=eth0" \
#--prop:"NicExternalLogging=eth0" \
#--prop:"NicManagement=eth0" \
#--prop:"NicControl=eth1" \
#--prop:"NicNBExternalData=eth1" \
#--prop:"NicSBData=eth1" \

#############################################################
Append section below for three NIC deployment
#############################################################
#--net:"vNIC1=${DataNetwork}" \
#--net:"vNIC2=${DeviceNetwork}" \
#--prop:"Vnic1IPv4Method=Static" \
#--prop:"Vnic2IPv4Method=Static" \
#--prop:"Vnic1IPv4Address=${DataIPv4Address}" \
#--prop:"Vnic1IPv4Gateway=${DataIPv4Gateway}" \
#--prop:"Vnic1IPv4Netmask=${DataIPv4Netmask}" \
#--prop:"NicDefaultGateway=eth0" \
#--prop:"NicAdministration=eth0" \
#--prop:"NicExternalLogging=eth0" \
#--prop:"NicManagement=eth0" \
#--prop:"NicControl=eth1" \
#--prop:"NicNBExternalData=eth1" \
#--prop:"NicSBData=eth2" \
Crosswork Data Gateway IPv6 展開のためのサンプルスクリプト
次の例では、IPv6 アドレスを使用して Crosswork Data Gateway を展開します。
(注) |
スクリプトを実行する前に、OVFtool バージョンが 4.4.x であることを確認してください。 |
#!/usr/bin/env bash
DM="<thin/thick>"
Disclaimer="<Disclaimer>"
DNSv4="<DNS Server>"
NTP="<NTP Server>"
Domain="<Domain>"
Hostname="<CDG hostname>"

VM_NAME="<VM name on vcenter>"
DeploymentOption="<onpremise-standard/onpremise-extended>"
DS="<Datastore>"
Host="<ESXi host>"
ManagementNetwork="<vSwitch/dvSwitch>"
DataNetwork="<vSwitch/dvSwitch>"
DeviceNetwork="<vSwitch/dvSwitch>"
ManagementIPv6Address="<CDG managment IP>"
ManagementIPv6Netmask="<CDG managment mask>"
ManagementIPv6Gateway="<CDG managment gateway>"
DataIPv6Address="<CDG Data network IP>"
DataIPv6Netmask="<CDG Data network mask>"
DataIPv6Gateway="<CDG Data network gateway>"
dgadminpwd="<CDG password for dg-admin user>"
dgoperpwd="<CDG password for dg-admin user>"
ControllerIP="<CNC Managment VIP>"
ControllerPassword="<CNC Password>"
ControllerPort="30607"

ROBOT_OVA_PATH=$1

VCENTER_LOGIN="Administrator%40vsphere.local@<vCenter-IP>"
VCENTER_PATH="<vCenter-DC-NAME>/host"

ovftool --acceptAllEulas --skipManifestCheck --X:injectOvfEnv -ds=$DS --diskMode=$DM --overwrite --powerOffTarget --powerOn --noSSLVerify \
--allowExtraConfig \
--name=$VM_NAME \
--deploymentOption=${DeploymentOption} \
--net:"vNIC0=${ManagementNetwork}" \
--prop:"ControllerIP=${ControllerIP}" \
--prop:"ControllerPort=${ControllerPort}" \
--prop:"ControllerSignCertChain=cw-admin@${ControllerIP}:/home/cw-admin/controller.pem" \
--prop:"ControllerCertChainPwd=${ControllerPassword}" \
--prop:"Hostname=${Hostname}" \
--prop:"Description=${Disclaimer}" \
--prop:"DNS=${DNSv4}" \
--prop:"NTP=${NTP}" \
--prop:"Domain=${Domain}" \
--prop:"Vnic0IPv6Method=Static" \
--prop:"Vnic0IPv6Address=${ManagementIPv6Address}" \
--prop:"Vnic0IPv6Gateway=${ManagementIPv6Gateway}" \
--prop:"Vnic0IPv6Netmask=${ManagementIPv6Netmask}" \
--prop:"NicDefaultGateway=eth0" \
--prop:"NicAdministration=eth0" \
--prop:"NicExternalLogging=eth0" \
--prop:"NicManagement=eth0" \
--prop:"NicControl=eth0" \
--prop:"NicNBExternalData=eth0" \
--prop:"NicSBData=eth0" \
--prop:"dg-adminPassword=${dgadminpwd}" \
--prop:"dg-operPassword=${dgoperpwd}" \
$ROBOT_OVA_PATH \
vi://$VCENTER_LOGIN/$VCENTER_PATH/$Host

#############################################################
Append section below for Two NIC deployment
#############################################################
#--net:"vNIC1=${DataNetwork}" \
#--prop:"Vnic1IPv6Method=Static" \
#--prop:"Vnic1IPv6Address=${DataIPv6Address}" \
#--prop:"Vnic1IPv6Gateway=${DataIPv6Gateway}" \
#--prop:"Vnic1IPv6Netmask=${DataIPv6Netmask}" \
#--prop:"NicDefaultGateway=eth0" \
#--prop:"NicAdministration=eth0" \
#--prop:"NicExternalLogging=eth0" \
#--prop:"NicManagement=eth0" \
#--prop:"NicControl=eth1" \
#--prop:"NicNBExternalData=eth1" \
#--prop:"NicSBData=eth1" \

#############################################################
Append section below for three NIC deployment
#############################################################
#--net:"vNIC1=${DataNetwork}" \
#--net:"vNIC2=${DeviceNetwork}" \
#--prop:"Vnic1IPv6Method=Static" \
#--prop:"Vnic1IPv6Address=${DataIPv6Address}" \
#--prop:"Vnic1IPv6Gateway=${DataIPv6Gateway}" \
#--prop:"Vnic1IPv6Netmask=${DataIPv6Netmask}" \
#--prop:"NicDefaultGateway=eth0" \
#--prop:"NicAdministration=eth0" \
#--prop:"NicExternalLogging=eth0" \
#--prop:"NicManagement=eth0" \
#--prop:"NicControl=eth1" \
#--prop:"NicNBExternalData=eth1" \
#--prop:"NicSBData=eth2" \
 フィードバック
