Service Adapter VPN Acceleration Module 2 (SA-VAM2) インストレーション コンフィギュレーション ガイド
偏向のない言語
この製品のマニュアルセットは、偏向のない言語を使用するように配慮されています。このマニュアルセットでの偏向のない言語とは、年齢、障害、性別、人種的アイデンティティ、民族的アイデンティティ、性的指向、社会経済的地位、およびインターセクショナリティに基づく差別を意味しない言語として定義されています。製品ソフトウェアのユーザーインターフェイスにハードコードされている言語、RFP のドキュメントに基づいて使用されている言語、または参照されているサードパーティ製品で使用されている言語によりドキュメントに例外が存在する場合があります。シスコのインクルーシブランゲージに対する取り組みの詳細は、こちらをご覧ください。
翻訳について
このドキュメントは、米国シスコ発行ドキュメントの参考和訳です。リンク情報につきましては、日本語版掲載時点で、英語版にアップデートがあり、リンク先のページが移動/変更されている場合がありますことをご了承ください。あくまでも参考和訳となりますので、正式な内容については米国サイトのドキュメントを参照ください。
- Updated:
- 2017年6月16日
章のタイトル: 概要
概要
この章では、Service Adapter VPN Acceleration Module 2(SA-VAM2)について概要を説明します。この章で説明する内容は、次のとおりです。
• 「機能」
• 「OIR」
• 「LED」
• 「スロット位置」
データ暗号化の概要
ここでは、IP Security Protocol(IPSec)、Internet Key Exchange(IKE)、および CA(認証局)インターオペラビリティ機能を含め、データ暗号化について説明します。

(注) 各機能の詳細については、『Security Configuration Guide』の「IP Security and Encryption」および『Security Command Reference』を参照してください。
IPSec は、Internet Engineering Task Force(IETF)が策定したネットワーク レベルのオープン スタンダードなフレームワークで、インターネットのように保護されていないネットワーク上で機密情報を安全に伝送できるようにします。IPSec には、データ認証、抗リプレー サービス、および機密保護サービスがあります。
• IPSec ― IPSec は、関係するピア間でデータの機密性およびデータの整合性を保証し、データを認証する IP レイヤのオープン スタンダードなフレームワークです。IKE がローカル ポリシーに基づいてプロトコルおよびアルゴリズムのネゴシエーションを処理し、IPSec の使用する暗号鍵および認証鍵を生成します。IPSec により、ホスト間、セキュリティ ルータ間、またはセキュリティ ルータとホスト間の 1 つまたは複数のデータ フローが保護されます。
• IKE ― IKE は、Internet Security Association & Key Management Protocol(ISAKMP)フレームワーク内で、Oakley および Skeme 鍵交換を実行するハイブリッド セキュリティ プロトコルです。IKE は IPSec およびその他のプロトコルと組み合わせて使用できます。IKE は IPSec ピアを認証し、IPSec セキュリティ アソシエーションのネゴシエーションを行い、IPSec 鍵を設定します。IPSec は、IKE とともに設定することも、IKE なしで設定することもできます。
• CA ― CA インターオペラビリティは、Simple Certificate Enrollment Protocol(SCEP)および Certificate Enrollment Protocol(CEP)を使用して、IPSec 規格をサポートします。CEP によって、Cisco IOS デバイスと CA 間の通信が可能になり、Cisco IOS 装置は CA からデジタル証明書を取得して使用できるようになります。IPSec は、CA とともに設定することも、CA なしで設定することもできます。CA は、証明書を発行できるように正しく設定されていなければなりません。詳細については、『 Security Configuration Guide 』の「Configuring Certification Authority Interoperability」
( http://www.cisco.com/en/US/products/sw/iosswrel/products_ios_cisco_ios_software_releases.html )を参照してください。
IPSec に関して実装されているコンポーネント テクノロジーは、次のとおりです。
• DES および 3DES ― Data Encryption Standard(DES;データ暗号化規格)および Triple DES(3DES)暗号化パケット データです。Cisco IOS は 3 キー 3DES および DES-CBC(Explicit Initialization Vector [IV] を伴う)を実装します。Cipher Block Chaining(CBC)は、暗号化の開始に IV が必要です。IV は IPSec パケット内に明示的に指定されます。
• AES ― Advanced Encryption Standard。米国政府およびその他の諸国の組織が使用している次世代の対称暗号化アルゴリズムです。
• MD5(HMACバリアント) ― Message Digest 5(MD5)はハッシュ アルゴリズムです。HMAC はデータの認証に使用するキー付きハッシュ バリアントです。
• SHA(HMACバリアント) ― Secure Hash Algorithm(SHA)はハッシュ アルゴリズムです。HMAC はデータの認証に使用するキー付きハッシュ バリアントです。
• RSA 署名および RSA 暗号化 nonces ― RSA は Ron Rivest、Adi Shamir、および Leonard Adleman によって開発された公開鍵暗号システムです。RSA 暗号化 nonces は否認を提供し、RSA 署名を使用すると否認防止が可能になります。
IPSec は Cisco IOS ソフトウェア上で、他の規格もサポートします。
• AH ― Authentication Header(AH)は、データ認証およびオプションの抗リプレー サービスを行うセキュリティ プロトコルです。
AH プロトコルはさまざまな認証アルゴリズムを使用しますが、Cisco IOS ソフトウェアで実装している認証アルゴリズムは、必須の MD5 および SHA(HMAC バリアント)です。AH プロトコルは抗リプレー サービスを提供します。
• ESP ― Encapsulating Security Payload(ESP)は、データ プライバシ サービス、オプションのデータ認証、および抗リプレー サービスを提供するセキュリティ プロトコルです。ESP は保護対象のデータをカプセル化します。ESP プロトコルは、さまざまな暗号化アルゴリズムと(オプションで)さまざまな認証アルゴリズムを使用します。Cisco IOS ソフトウェアは、暗号化アルゴリズムとして必須の Explicit IV を伴う 56 ビット DES-CBC または 3DES を実装します。また、認証アルゴリズムとして MD5 または SHA(いずれも HMAC バリアント)を実装します。最新の ESP プロトコルでは、抗リプレー サービスを提供します。
• IPPCP ― IP Payload Compression Protocol。レイヤ 3 の暗号化を使用すると、下位レイヤ(レイヤ 2 の PPP[ポイントツーポイント プロトコル]など)は圧縮ができなくなります。すでに暗号化されているパケットを圧縮すると、通常は展開されます。IPPCP は IPSec などの暗号化サービスと組み合わせて使用できる、ステートレスの圧縮を提供します。
SA-VAM2 の概要
SA-VAM2 は、Network Processing Engine(NPE; ネットワーク処理エンジン)225(NPE-225)、400(NPE-400)、および G1(NPE-G1)を搭載した Cisco 7301 ルータおよび Cisco 7200VXR ルータでサポートされる、シングル幅のポート アダプタです(図1-1 を参照)。
(注) NPE-300 プロセッサおよびNetwork Service Engine(NSE; ネットワーク サービス エンジン)(NSE-1)サービス アクセラレータは、サポート対象ではなくなりました。
SA-VAM2 は、セキュリティ、Quality of Service(QoS; サービス品質)、ファイアウォール、侵入検知、サービス レベル検証/管理など、Virtual Private Network(VPN; 仮想私設網)リモート アクセスおよびサイト間イントラネット/エクストラネット アプリケーションに必要な、ハードウェア支援トンネリングおよび暗号化/圧縮サービスを提供します。SA-VAM2 は IPSec 処理の負担をメイン プロセッサから解放し、プロセッサ エンジンのリソースを他の作業に使用できるようにします。
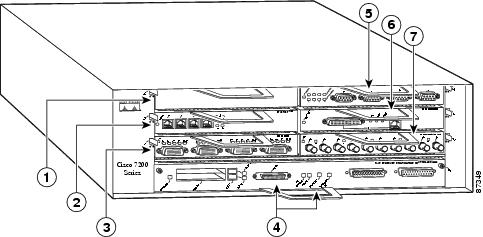
SA-VAM2 は、Cisco 7000VXR シリーズ ルータ(図1-5、図1-6、および図1-7 を参照)および Cisco 7301 ルータ(図1-8 を参照)のポート アダプタ スロットに直接搭載できます。または SA-VAM2 を Port Adapter Jacket Card(製品番号:C7200-JC-PA)に装着し、NPE-G1 プロセッサを搭載した Cisco 7200VXR ルータの I/O コントローラ スロットに挿入して帯域を広げることもできます(図1-2 を参照)。
SA-VAM2 が Port Adapter Jacket Card でサポートされているので、VPN のパフォーマンスを維持しながら NPE-G1 のパフォーマンスを向上させることができます。SA-VAM2 を Port Adapter Jacket Card に装着すると、通常のポート アダプタ スロットよりも帯域を広げることができます。詳細については、『 Port Adapter Jacket Card Installation Guide 』を参照してください。
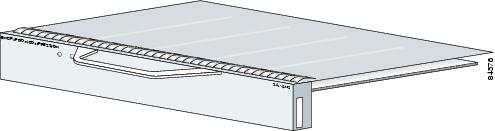
図1-2 NPE-G1 を搭載した Cisco 7200VXR の Port Adapter Jacket Card の前面プレート
|
|
|
||
|
|
|
||
|
|
SA-VAM2 は、さまざまな暗号化機能にハードウェア アクセラレーション サポートを提供します。
• ハードウェア上での 128 ビット AES、および HSP ソフトウェア上での 192/256 ビット
• 300 バイト パケットで OC3 全二重モードに対応するパフォーマンス
機能
ここでは、SA-VAM2 の機能( 表1-1 を参照)、および SA-VAM2 のパフォーマンス データ( 表1-2 を参照)について説明します。
|
|
|
|---|---|
サービス アダプタ。任意の Cisco 7200VXR ルータ1または Cisco 7301 ルータのシングル ポートアダプタ スロットに搭載 |
|
Cisco 7200VXR シリーズ ルータ(NPE-G1、NPE-400、またはNPE-225 プロセッサを搭載)、および Cisco 7301 ルータ |
|
IPSec で保護されるトンネル数2 |
|
データ保護:IPSec DES、3DES、AES3 |
|
IPSec トンネル モード:IPSec による Generic Routing Encapsulation(GRE; 総称ルーティング カプセル化)および Layer 2 Tunneling Protocol(L2TP; レイヤ 2 トンネリング プロトコル)保護 |
|
Port Adapter Jacket Card は、NPE-G1 プロセッサを搭載した Cisco IOS Release 12.4(6)T および 12.4(7) 以上のリリースの Cisco 7200VXR ルータで利用可能 |
| 1.Cisco 7200VXR は、SA-VAM2 を 2 つまでサポートします。 |
パフォーマンス
表1-2 に、SA-VAM2 のパフォーマンスを示します。
|
|
|
|
|---|---|---|
Cisco IOS:c7301-jk9o3s-mz.123-1.92 |
||
Cisco IOS:c7200-jk9o3s-mz.123-1M2 |
||
Cisco IOS:c7200-jk9o3s-mz.123-M2 |
||
Cisco IOS:c7200-jk9o3s-mz.123-1M2 |
OIR
SA-VAM2
SA-VAM2 では OIR がサポートされています。SA-VAM2 を取り外す場合は、事前にインターフェイスをシャットダウンして、取り外す SA-VAM2 にトラフィックが流れないようにすることを推奨します。トラフィックがポートを通過中に SA-VAM2 を取り外すと、システム障害を引き起こす可能性があります。
Port Adapter Jacket Card
Port Adapter Jacket Card は OIR をサポートしませんが、Port Adapter Jacket Card に装着した SA-VAM2 は OIR をサポートします。Port Adapter Jacket Card の取り外しおよび取り付けを行う場合は、シャーシの電源をオフにしておく必要があります。Port Adapter Jacket Card の詳細については、『 Port Adapter Jacket Card Installation Guide 』を参照してください。
サポート対象の規格、MIB、および RFC
ここでは、SA-VAM2 でサポートされる規格、MIB(管理情報ベース)、および Request for Comment(RFC)について説明します。RFC には、サポートされるインターネット プロトコル スイートについての情報が記載されています。
規格
MIB
• CISCO-IPSEC-FLOW-MONITOR-MIB
サポート対象 MIB のプラットフォーム別リストおよび Cisco IOS リリース別リストを入手する場合、または MIB モジュールをダウンロードする場合には、次の URL から Cisco.com の Cisco MIB Web サイトにアクセスしてください。
http://www.cisco.com/public/sw-center/netmgmt/cmtk/mibs.shtml
RFC
LED
ここでは SA-VAM2 および Port Adapter Jacket Card の LED について説明します。Port Adapter Jacket Card の詳細については、『 Port Adapter Jacket Card Installation Guide 』を参照してください。
SA-VAM2
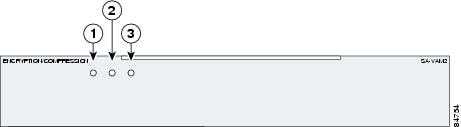
SA-VAM2 には 3 つの LED があります(図1-3 を参照)。 表1-3 に、各 LED のカラーと機能を示します。
|
|
|
|
|
|
|---|---|---|---|---|
|
|
||||
|
|
||||
|
|
ENABLE LED は、次の条件が満たされた場合に点灯します。
• SA-VAM2 がバックプレーンに正しく接続されていて、電力が供給されている。
どちらかの条件が満たされていない場合、またはほかの理由でルータを初期化できなかった場合、ENABLE LED は点灯しません。
Port Adapter Jacket Card
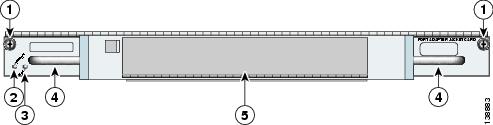
Port Adapter Jacket Card には 2 つの LED があります(図1-4 を参照)。 表1-3 に、各 LED のカラーと機能を示します。
(注) Port Adapter Jacket Card は、NPE-G1 プロセッサを搭載した Cisco 7200VXR ルータでのみ使用できます。
図1-4 Port Adapter Jacket Card の前面プレート
|
|
|
||
|
|
|
||
|
|
|
|
|
|
|---|---|---|
ケーブル、コネクタ、およびピン割り当て
スロット位置
SA-VAM2 は、Cisco 7301 ルータおよび Cisco 7200VXR ルータのポート アダプタ スロットに搭載します。
(注) 使用しないポート アダプタ スロットには、ブランク SM-PA フィラー(部品番号 800-00455-01)を取り付けておいてください。
Cisco 7200VXR ルータ
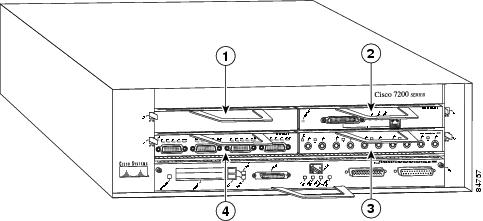
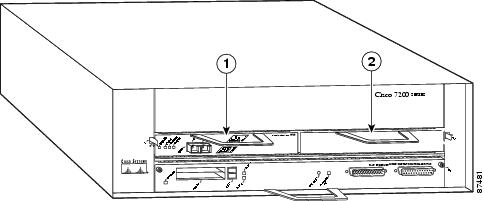
Cisco 7200VXR ルータのスロット番号を、図1-5、図1-6、および図1-7 に示します。
|
|
|
||
|
|
|
||
|
|
|
||
|
|
|
|
|
||
|
|
|
|
|
|
Cisco 7301 ルータ
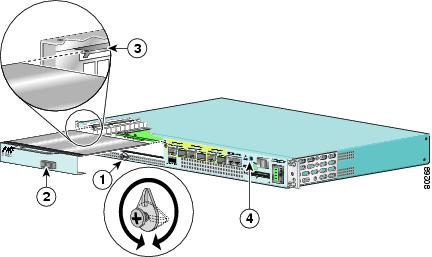
図1-8 に、Cisco 7301 ルータのスロット番号を示します。
(注) Cisco 7301ルータは、SA-VAM2(ポート アダプタ)を 1 つだけサポートします。
|
|
|
||
|
|
|
 フィードバック
