Comprendere l'effetto della migrazione della radice di GoDaddy sull'MRA di Expressway
Sommario
Introduzione
Questo documento descrive l'effetto della migrazione del certificato radice GoDaddy da G2 a (R1 + R1V1).
Premesse
Transizione di GoDaddy dal criterio della vecchia radice (G2) alla nuova catena di certificati radice R1 in corso. I nuovi certificati devono includere solo l'utilizzo chiavi avanzato di autenticazione server.
Questa transizione ha effetto su expressway e altri prodotti periferici che hanno installato certificati GoDaddy.
La transizione delle radici avviene a causa di:
- Gli intermediari G2 di firma/rilascio non hanno alcun EKU elencato, il che rende tale gerarchia non conforme con il requisito del programma radice Chrome. Di conseguenza, il rilascio da parte degli intermediari G2 interessati deve essere interrotto entro tale data.
- Nessun utilizzo chiavi avanzato indica che tutti gli scopi sono serviti da un certificato.
Specifiche del certificato
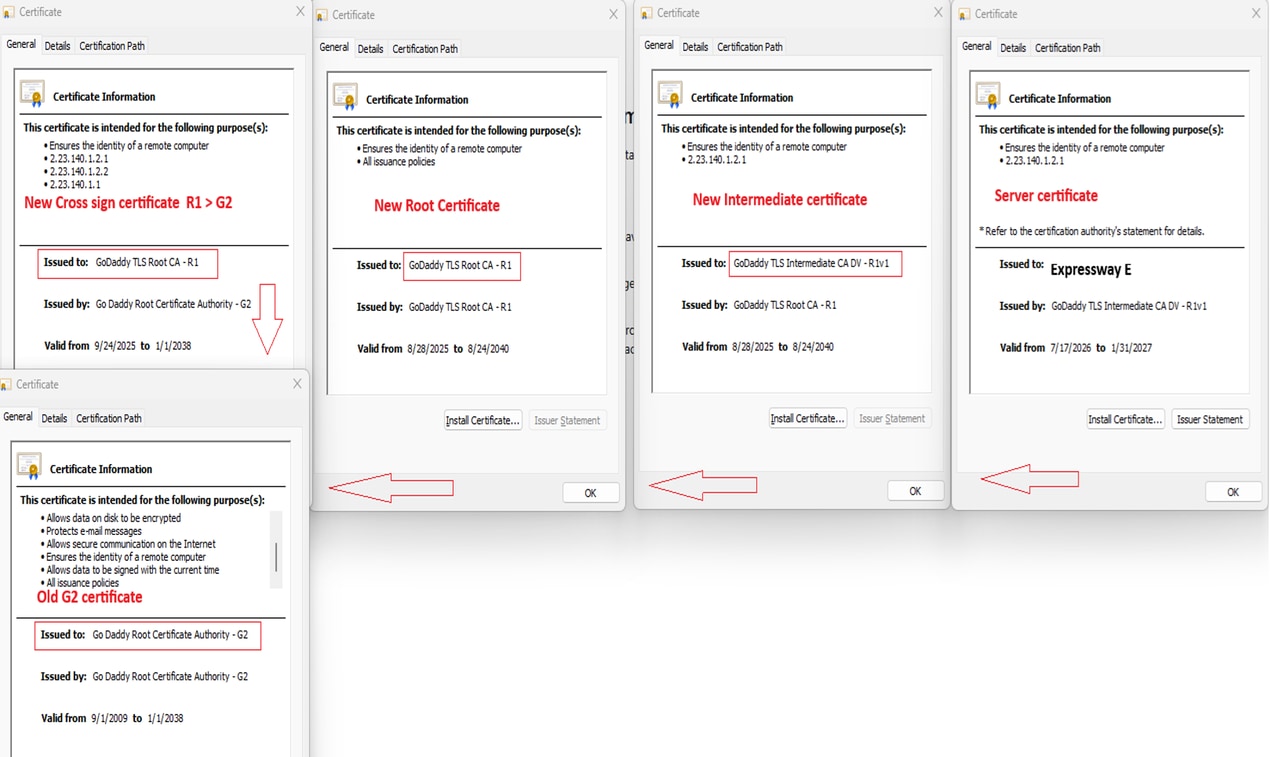
Radice precedente
CN: GoDaddy Root Certificate Authority - G2
Scadenza venerdì, gennaio 1, 2038 5:29:59
SN 00
Questa vecchia radice viene sostituita dalla nuova radice R1.
Nuova radice
CN = GoDaddy TLS Root CA - R1
Scadenza venerdì 24 agosto 24 2040 17.29.59
SN 00da62ff9e2619b1257a4809368ee8e3f7
La nuova radice R1 firma il nuovo intermedio come descritto nelle sezioni successive.
Nuovo livello intermedio
CN = GoDaddy TLS Intermediate CA DV - R1v1
Scadenza venerdì 24 agosto 24 2040 17.29.59
SN 008aaa80515c0bc688c7955d70f27758ac
Gli archivi dei trust del sistema operativo che hanno una vecchia radice G2 non considereranno attendibile la nuova catena di certificati (R1 + R1V1) per questo scopo.
il nuovo certificato radice R1 considera attendibile il vecchio certificato radice G2.
Certificato con firma incrociata
CN = GoDaddy TLS Root CA - R1
Scadenza venerdì 1 gennaio 1 2038 5:29:59
SN 0090de6c7fb3b50b3c0617724fc13402ad
Se non è stata installata la catena corretta o se è stata installata solo la nuova catena (R1 + R1v1) nell'archivio di Expressway Trust, la registrazione del telefono IP MRA verrà interrotta.
L'errore rilevato nella capsula EXPRESSWAY è un'autorità di certificazione sconosciuta proveniente da un telefono IP. Si presume che l'archivio attendibilità del telefono IP non contenga una CA.
88xx ip phone 135.x.x.25
172.x.x.34 Expressway
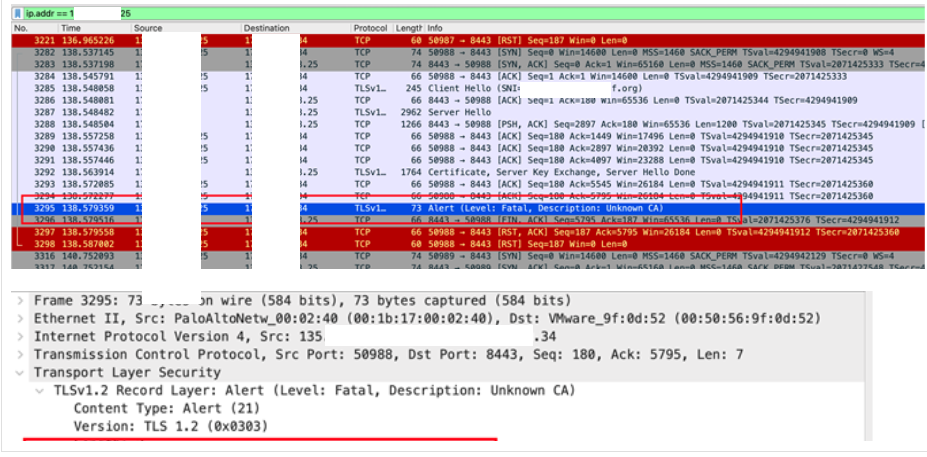
In alcuni casi, l'archivio attendibilità di Expressway non accetta il certificato di firma incrociata perché il nuovo certificato radice e il nuovo certificato di firma incrociata hanno lo stesso nome CN, come in CN = GoDaddy TLS Root CA - R1.
In tal caso:
1. DELETE Nuovo certificato radice R1 SN 00da62ff9e2619b1257a4809368ee8e3f7.
2. Caricare il certificato di firma incrociata SN 0090de6c7fb3b50b3c0617724fc13402ad CN = GoDaddy TLS Root CA - R1.
Struttura certificati (da nuova a vecchia)
File importanti
Il certificato foglia viene rilasciato sotto la CA emittente R1 DV, ma i client lo convalidano costruendo una catena per GoDaddy Class 2 Root - G2 utilizzando il certificato incrociato R1 → G2 pubblicato. Gli artifact rilevanti nel repository sono il trust anchor G2 (gdroot-g2), il certificato incrociato (gd_tls_root-r1-cross-g2), l'intermedio di emissione R1 DV (gd_tls_issuer_dv-r1v1) e la radice della gerarchia nativa (gd_tls_root-r1) certs.godaddy.com. Questo approccio cross-sign consente ai browser di convalidare la catena oggi (ancorandola a G2), mentre il trust R1 si propaga nel tempo.
Informazioni correlate
I dettagli sulla transizione dalla vecchia radice alla nuova radice sono documentati qui:
Se si verifica questo problema, qui è il repository Godaddy per scaricare il certificato.
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
1.0 |
05-Aug-2026
|
Versione iniziale |

 Feedback
