Guida alle connessioni esterne di Secure Network Analytics
Introduzione
Utilizzare questa guida per esaminare le connessioni esterne necessarie per il rapido funzionamento di alcune funzionalità di Analisi rete sicura. Queste connessioni esterne possono essere domini o endpoint. I domini sono nomi utilizzati per identificare le risorse su Internet, di solito siti web o servizi; e gli endpoint sono dispositivi o nodi reali che comunicano attraverso una rete. Poiché i servizi Web sono l'elemento attivo di questa guida, vengono visualizzati come URL. Nella tabella sono elencati in ordine alfabetico gli URL delle connessioni esterne.
Connessioni esterne
| URL connessione esterna | Scopo |
|---|---|
| https:// |
Utilizzato da Secure Network Analytics per lo scambio di dati di telemetria con i servizi Secure Cloud Analytics. |
| https: |
Richiesto da Cisco per il transito dei dati verso Amazon Web Services (AWS) per l'area Asia Pacifico, Giappone e Cina (APJC). Utilizzato per l'inoltro di avvisi a Cisco XDR e per le metriche del servizio clienti. |
| https:// |
Richiesto da Cisco per il transito di dati verso Amazon Web Services (AWS) per l'area Europa (EU). Utilizzato per l'inoltro di avvisi a Cisco XDR e per le metriche del servizio clienti. |
| https:// |
Richiesto da Cisco per il transito dei dati verso Amazon Web Services (AWS) per l'area degli Stati Uniti. Utilizzato per l'inoltro di avvisi a Cisco XDR e per le metriche relative all'assistenza clienti e al successo. |
| https:// |
Utilizzato da Secure Network Analytics per la funzionalità Download diretti di software. |
| https: |
Obbligatorio per l'invio e la raccolta di metriche di successo cliente |
| https: |
Obbligatorio per l'invio e la raccolta di metriche di successo cliente |
| https: |
Obbligatorio per l'invio e la raccolta di metriche di successo cliente |
| https:// |
Richiesto da Threat Feed, utilizzato per gli avvisi e le osservazioni di Secure Network Analytics, quando Analytics è abilitato. |
| https:// |
Utilizzato da Secure Network Analytics per la funzionalità Download diretti di software. |
| https:// |
Richiesto da Threat Feed, utilizzato per gli avvisi e le osservazioni di Secure Network Analytics, quando Analytics è abilitato. |
| https:// |
Richiesto da Threat Feed, utilizzato per gli avvisi e le osservazioni di Secure Network Analytics, quando Analytics è abilitato. |
| https:// |
Richiesto dal feed di analisi della rete sicura Threat Intelligence, utilizzato per gli avvisi e gli eventi di sicurezza di analisi della rete sicura. È necessario disporre della licenza Secure Network Analytics Threat Intelligence Feed. |
| https: |
Obbligatorio per l'invio e la raccolta di metriche di successo cliente |
| https:// |
Consente di accedere alle informazioni MITER per gli avvisi quando Analytics è abilitato. |
| https:// |
Consente di accedere alle informazioni MITER per gli avvisi quando Analytics è abilitato. |
| https:// |
Consente l'accesso alle informazioni MITER per gli avvisi quando Analytics è abilitato. |
| https:// |
Feed minacce obbligatorio, utilizzato per gli avvisi e le osservazioni di Analisi di rete sicura, quando l'analisi è abilitata. |
| https:// |
Feed minacce obbligatorio, utilizzato per gli avvisi e le osservazioni di Analisi di rete sicura, quando l'analisi è abilitata. |
| https:// |
Richiesto da Cisco per il transito dei dati verso Amazon Web Services (AWS) per l'area Asia Pacifico, Giappone e Cina (APJC). Utilizzato per l'inoltro di avvisi a Cisco XDR e per le metriche del servizio clienti. |
| https:// |
Richiesto da Cisco per il transito di dati verso Amazon Web Services (AWS) per l'area Europa (EU). Utilizzato per l'inoltro di avvisi a Cisco XDR e per le metriche del servizio clienti. |
| https:// |
Richiesto da Cisco per il transito dei dati verso Amazon Web Services (AWS) per l'area degli Stati Uniti. Utilizzato per l'inoltro di avvisi a Cisco XDR e per le metriche del servizio clienti. |
| https:// |
Consente di accedere a Cisco Smart Software Licensing. Per ulteriori informazioni, consultare la Smart Licensing Guide. Se lo si desidera, è disponibile una licenza offline alternativa. Per ulteriori informazioni, consultare le note sulla versione. |
| https:// |
Utilizzato da Secure Network Analytics per la funzionalità Download diretti di software. |
| https:// |
Utilizzato da Secure Network Analytics per la funzionalità Download diretti di software. |
| https:// |
Obbligatorio per il dominio Cisco, utilizzato per i test delle licenze Smart, del proxy cloud e della connessione firewall. |
Ulteriori informazioni
Per ulteriori informazioni sulle modalità e i motivi dell'utilizzo di connessioni a domini ed endpoint specifiche, vedere:
- Cisco Secure Service Exchange (SSE)
- Download diretti di software (Beta)
- MITER ATT&CK® Framework
- Feed minaccia
Cisco Secure Service Exchange (SSE)
Gli endpoint SSE vengono utilizzati per il transito dei dati verso Amazon Web Services (AWS), da Cisco per le metriche dei servizi e per l'inoltro di avvisi a Cisco XDR. Variano in base alla regione e agli host. Gli endpoint vengono individuati in modo dinamico utilizzando un meccanismo di individuazione dei servizi fornito dal connettore SSE. Durante la pubblicazione dei rilevamenti in Cisco XDR, Secure Network Analytics cerca di individuare un servizio denominato "xdr-data-platform" e il relativo endpoint API "Events".
Area geografica e host
A seconda della regione degli ambienti di produzione, si tratta dei seguenti host:
STATI UNITI
- https://
api-sse.cisco.com - https:/
/sensor.ext.obsrvbl.com
UE
- https://
api.eu.sse.itd.cisco.com - https://
sensor.eu-prod.obsrvbl.com
APJC
- https://
api.apj.sse.itd.cisco.com - https://
sensor.anz-prod.obsrvbl.com
Download diretti di software (Beta)
La funzione Download diretti di software utilizza le seguenti connessioni:
- https://
apix.cisco.com - https://
software.cisco.com - https://
id.cisco.com
Per utilizzare questa nuova funzionalità per scaricare software e file di aggiornamento delle patch direttamente in Update Manager, assicurarsi di aver effettuato la registrazione utilizzando il proprio cisco.com ID utente (CCOID).
- Accedere a Manager.
- Dal menu principale, selezionare Configura > Globale > Gestione centrale.
- Selezionare la scheda Gestione aggiornamenti.
- Selezionare il collegamento Download diretti di software per aprire la pagina di registrazione.
- Selezionare il pulsante Registra per iniziare la registrazione.
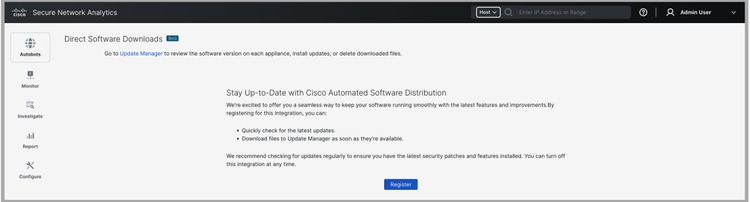
- Fare clic sul collegamento fornito.
- Nella pagina Activate Your Device (Attiva dispositivo), selezionare Next (Avanti).
- Accedere con il proprio ID utente cisco.com (COID).
- Una volta completata l'attivazione, viene visualizzato il messaggio "Device Activated" (Dispositivo attivato).
- Tornare alla pagina Download diretti di software in Manager e selezionare Continua.
- Selezionare i collegamenti per leggere e accettare i termini del Contratto di Licenza con l'utente finale e dei contratti K9. Una volta accettati i termini, selezionare Continue (Continua).
Per ulteriori informazioni sui download diretti di software, contattare il supporto Cisco.
MITER ATT&CK® Framework
Il framework MITER ATT&CK® è una base di conoscenze pubblicamente disponibile di tattiche e tecniche avversarie basate su osservazioni del mondo reale. Dopo aver abilitato Analytics all'interno di Secure Network Analytics, le tattiche e le tecniche MITER forniscono assistenza con l'intelligence, il rilevamento e la risposta alle minacce di cibersicurezza.
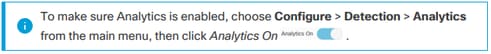
Le connessioni seguenti consentono a Secure Network Analytics di accedere alle informazioni MITER per gli avvisi:
- https://
raw.githubusercontent.com/mitre/cti/master/ics-attack/ics-attack.json - https://
raw.githubusercontent.com/mitre/cti/master/mobile-attack/mobileattack.json - https://
raw.githubusercontent.com/mitre/cti/master/enterprise-attack/enterpriseattack.json
Feed minaccia
Il feed delle minacce di Cisco Secure Network Analytics (in precedenza feed Stealthwatch Threat Intelligence) fornisce i dati del feed delle minacce globali sulle minacce alla rete. Il feed viene aggiornato di frequente e include indirizzi IP, numeri di porta, protocolli, nomi host e URL noti per essere utilizzati per attività dannose. I seguenti gruppi host sono inclusi nel feed: server di comando e controllo, bogon e Tor.
Per abilitare il feed di minacce in Gestione centrale, seguire le istruzioni visualizzate nella Guida.
1. Accedere al proprio responsabile principale.
2. Selezionare Configura > Globale > Gestione centrale.
3. Selezionare l'icona (Guida) e quindi ?.
4. Selezionare Configurazione accessorio > Avanzamento minaccia.
Per ulteriori informazioni sull'alimentazione a rischio, consultare la Guida alla configurazione del sistema.
Come contattare il supporto tecnico
Per il supporto tecnico:
- Contatta il tuo partner Cisco locale
- Contatta il supporto Cisco
- Apri una richiesta al supporto Cisco
- Chiama il numero 1-800-553-2447 (Stati Uniti)
- Trova i numeri del supporto internazionali nei contatti del supporto Cisco internazionali
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
1.0 |
29-Oct-2025
|
Versione iniziale |

 Feedback
