"Snort Alert" generico visualizzato dagli eventi di intrusione di FMC Messaggi
Sommario
Problema
Gli eventi di intrusione non visualizzano più i messaggi descrittivi delle regole di snort nell'interfaccia utente grafica di FMC e determinano la perdita di informazioni di avviso attivabili e influiscono sulle funzionalità di monitoraggio della sicurezza.
Un messaggio di evento intrusione per le risposte Eco è in genere simile al seguente:
Risposta echo PROTOCOL-ICMP (1:408:8)
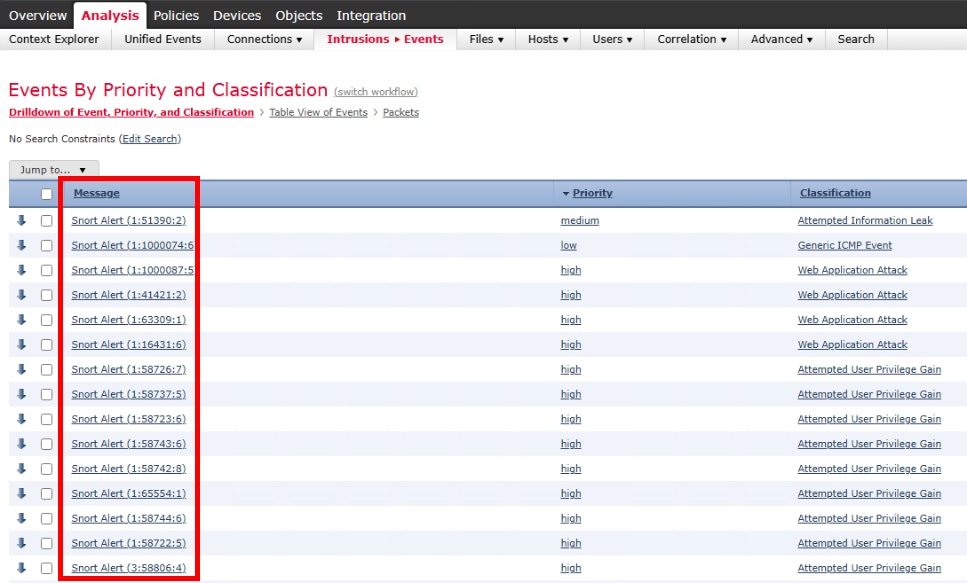
Tuttavia, questo problema fa sì che i messaggi snort appaiano più genericamente come "Snort Alert":
Snort Alert (1:408:8)
I nomi effettivi delle regole e gli eventi di descrizione visualizzati sono solo voci generiche, ad esempio Avviso snort (gid:sid:"rev).
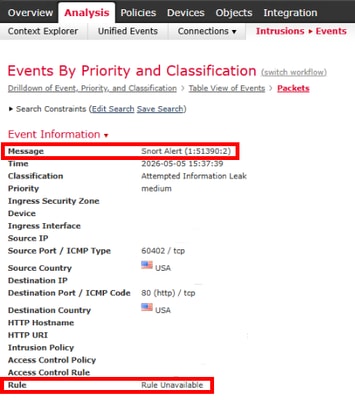
Nella vista Pacchetto, lo stesso tipo di messaggio viene visualizzato con Regola non disponibile in Informazioni evento.
Inoltre, gli eventi syslog esportati da FMC nei sistemi SIEM contengono valori vuoti per questi campi:
sig_id
messaggio_firma
descrizione_firma
Nel registro dei messaggi di FMC vengono visualizzati errori ripetuti per più eventi di intrusione relativi ai messaggi di evento:
Apr 10 23:28:56 FMC SF-IMS[21500]: [21500] EventStreamer child(192.X.X.210):sfestreamer [WARN] Unable to find signature message: [1:37732:6] after update
Il problema interessa tutti gli eventi di intrusione provenienti dai sensori gestiti e persiste nei normali aggiornamenti SRU (Sourcefire Rule Update) e LSP (Local Security Package) di FMC.
Ambiente
Visualizzato per la prima volta su Cisco Secure Firewall Management Center 2600 con FMC 7.2.11 (build 313) in alta disponibilità (HA)
Gli aggiornamenti SRU/LSP, GeoDB e VDB regolari sono stati applicati ma non hanno risolto il problema
Risoluzione
Il problema viene risolto eseguendo una reinstallazione forzata del pacchetto Sourcefire Rule Update (SRU) per ricostruire correttamente il database dei messaggi di firma Snort.
1.- Accedere alla CLI di FMC e verificare l'ultimo pacchetto SRU installato:
> expert
admin@FMC:~$ sudo su
root@FMC:/Volume/home/admin# ls -halts /var/sf/SRU/ | grep SRU-2026-05
 43M -rw-r--r--  1 www  www   43M May 27 04:02 Cisco_Firepower_SRU-2026-05-26-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 22 04:02 Cisco_Firepower_SRU-2026-05-20-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 20 04:02 Cisco_Firepower_SRU-2026-05-19-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 13 04:03 Cisco_Firepower_SRU-2026-05-12-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May  8 04:03 Cisco_Firepower_SRU-2026-05-06-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May  6 04:03 Cisco_Firepower_SRU-2026-05-04-001-vrt.sh.REL.tar
2.- Eseguire la reinstallazione forzata del pacchetto SRU:
root@FMC:/Volume/home/admin# install_update.pl --detach /var/sf/SRU/Cisco_Firepower_SRU-2026-05-26-001-vrt.sh.REL.tar --force
3.- Controllare lo stato dell'installazione utilizzando questo comando:
root@FMC:/Volume/home/admin# tail -f /var/log/sf/sru-2026-05-26-001-vrt/status.log & tail -f /var/log/sf/sru-2026-05-26-001-vrt/sru.log
[260528 12:43:34] **** Finish POST phase
[260528 12:43:34] *************************************************************************
[260528 12:43:34] COMPLETED post/999_finish.sh
[260528 12:43:34]
[260528 12:43:34] Lock //tmp/sru.lock for force install removed successfully.
[260528 12:43:34] Pruning logs and old installs
[260528 12:43:34]
[260528 12:43:34] ####################
[260528 12:43:34] # FORCE COMPLETE
[260528 12:43:34] ####################
ui:[63%] Running script installer/602_log_package.pl...
ui:[68%] Running script installer/900_update_version.sh...
ui:[74%] Running script installer/999_finish.sh...
ui:[79%] Running script post/000_start.sh...
ui:[84%] Running script post/500_copy_contents.sh...
ui:[89%] Running script post/900_iru_log_finish.pl...
ui:[95%] Running script post/999_finish.sh...
ui:[100%] The force install completed successfully.
ui:The force install has completed.
state:finished

Nota: Il completamento dell'installazione dell'unità SRU può richiedere fino a 20 minuti e può sembrare che si attenga a determinate percentuali per diversi minuti. Si tratta di un comportamento normale.
4: Dopo il completamento della reinstallazione SRU forzata:
Monitoraggio della pagina Eventi intrusione FMC per nuovi eventi
Verificare che i nuovi eventi di intrusione visualizzino i messaggi della regola Snort appropriati anziché le voci generiche di "Avviso snort"
Confermare che le esportazioni syslog nei sistemi SIEM ora contengono campi di firma popolati

Suggerimento: Questa correzione non è retroattiva. Gli eventi generati in precedenza senza il messaggio appropriato rimangono invariati, ma tutti i nuovi eventi di intrusione devono visualizzare i messaggi delle regole Snort corretti e popolare correttamente i campi syslog.
Causa
Un difetto nel FMC ha causato il danneggiamento e/o la desincronizzazione del database dei messaggi delle firme Snort, impedendo al FMC di risolvere e popolare i metadati delle regole Snort negli eventi di intrusione. Questo comportamento viene registrato in Cisco bug ID CSCwu63768.
Il problema si ritiene causato dall'installazione non corretta di un precedente aggiornamento SRU/LSP, anche se l'installazione può avere esito positivo. È stato dimostrato che i metadati della firma esistevano a livello di sensore (eventi identificati da GID:SID:REV) ma non potevano essere risolti da FMC per la corretta visualizzazione dei messaggi o l'esportazione del syslog a causa di un danneggiamento del database.
Contenuto correlato
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
1.0 |
27-Oct-2026
|
Versione iniziale |

 Feedback
