Implementazione dell'accesso diretto a Internet per SDWAN
Introduzione
Questo documento descrive come implementare Cisco SD-WAN DIA. Fa riferimento alla configurazione quando il traffico Internet si interrompe direttamente dal router.
Prerequisiti
Requisiti
Cisco raccomanda la conoscenza dei seguenti argomenti:
- NAT (Network Address Translation)
-
Software Cisco Defined Wide Area Network (SD-WAN)
Componenti usati
Le informazioni fornite in questo documento si basano sulle seguenti versioni software e hardware:
- Cisco vManage versione 20.6.3
- Cisco WAN Edge Router 17.4.2
Le informazioni discusse in questo documento fanno riferimento a dispositivi usati in uno specifico ambiente di emulazione. Su tutti i dispositivi menzionati nel documento la configurazione è stata ripristinata ai valori predefiniti. Se la rete è operativa, valutare attentamente eventuali conseguenze derivanti dall'uso dei comandi.
Esempio di rete
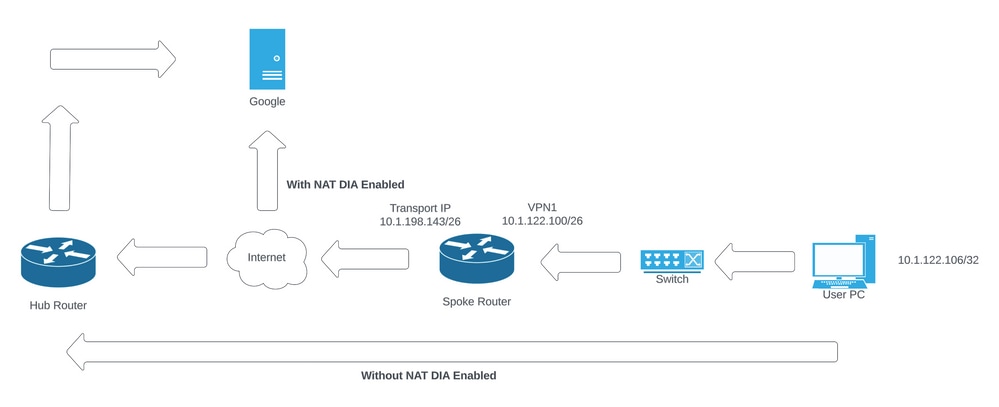 Topologia della rete
Configurazione
DIA su router Cisco SD-WAN è abilitata in due passaggi:
- Abilitare NAT sull'interfaccia di trasporto.
- Traffico diretto da una VPN di servizio con una route statica o un criterio dati centralizzato.
Abilita NAT sull'interfaccia di trasporto
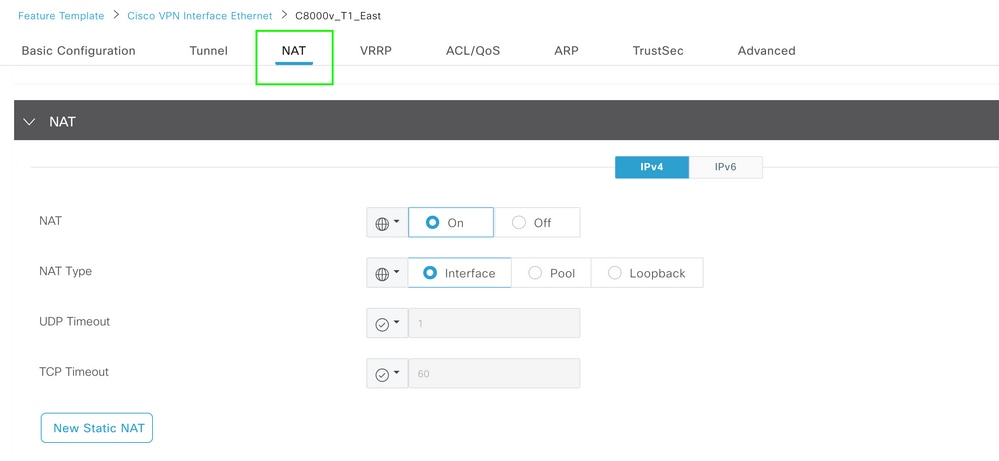 Modello VPN Interface NAT
Ecco come appare la configurazione dopo NAT (dopo l'abilitazione):
ip nat inside source list nat-dia-vpn-hop-access-list interface GigabitEthernet2 overload
ip nat translation tcp-timeout 3600
ip nat translation udp-timeout 60

interface GigabitEthernet2
ip nat outside
Traffico diretto da VPN servizio
Tale obiettivo può essere conseguito in due modi:
- Route NAT statica: È necessario creare una route NAT statica nel modello della funzionalità VPN 1 del servizio.
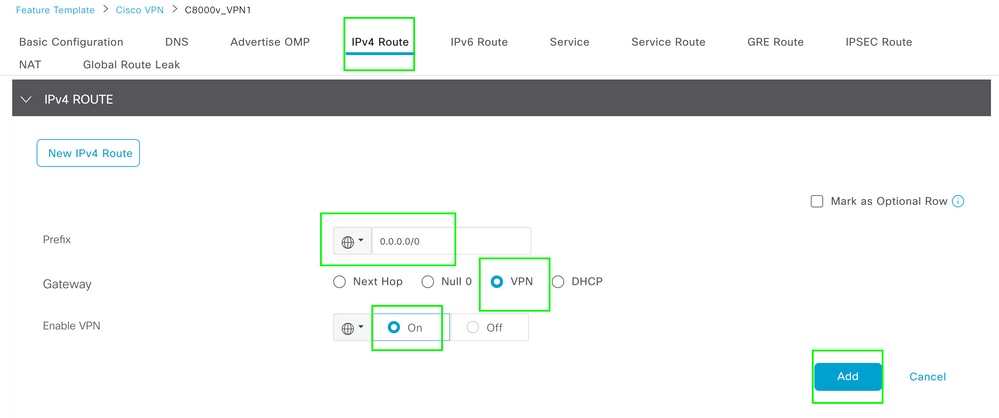 Modello route VPN 1 IPV4
Questa riga viene inserita come parte della configurazione:
ip nat route vrf 1 0.0.0.0 0.0.0.0 global
Criteri dati centralizzati
1. Creare un elenco di prefissi di dati, in modo che utenti specifici possano accedere a Internet tramite DIA.
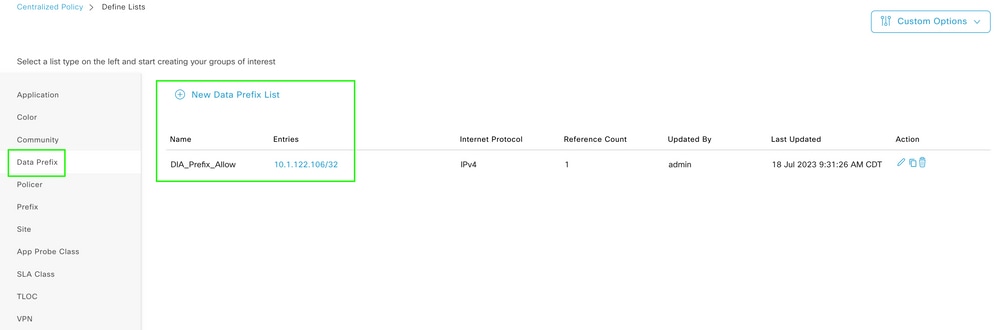 Elenco prefissi dati personalizzati criteri centralizzati
2. Creare un elenco VPN, in modo che gli utenti VPN specifici possano avviare il traffico.
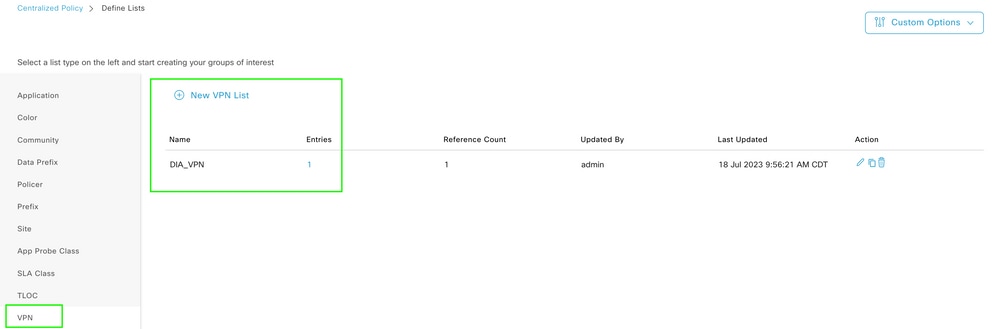 Elenco VPN personalizzato criterio centralizzato
3. Creare un elenco dei siti; in questo modo il criterio può essere applicato a un sito specifico.
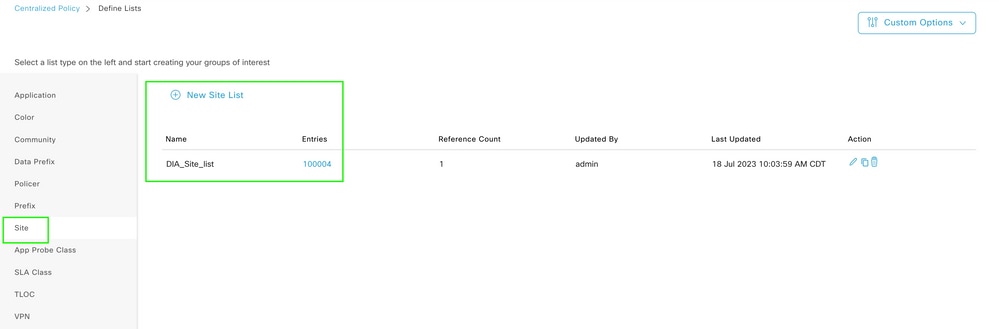 Elenco siti personalizzato criteri centralizzati
4. Creare un criterio dati personalizzato corrispondente al prefisso dei dati di origine. Quindi, impostare l'azione per utilizzare NAT VPN 0, in modo che possa passare a DIA.
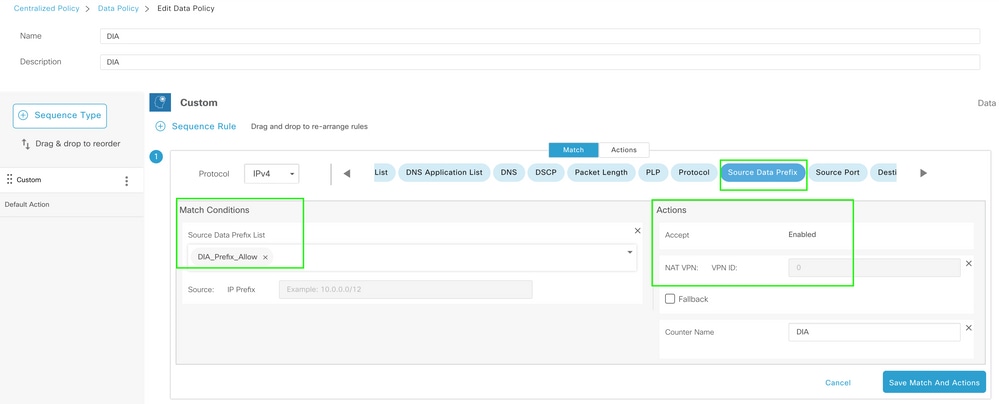 Criteri dati centralizzati
5. La direzione di questa politica deve essere dal lato del servizio.
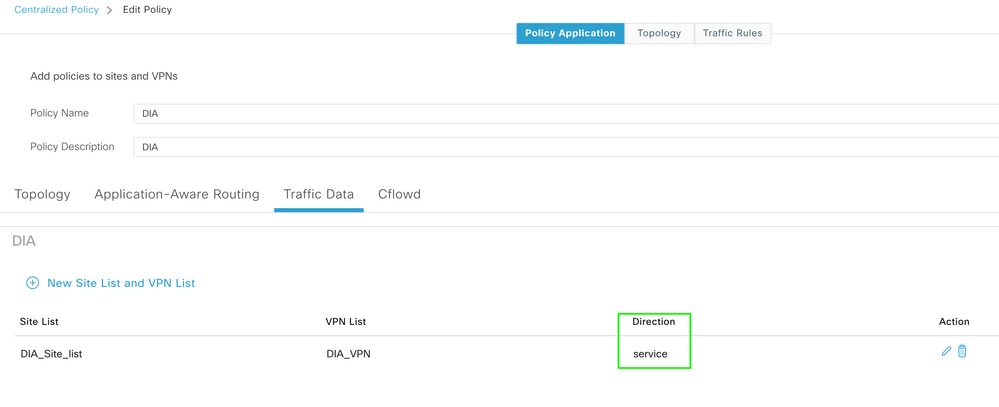 Regola dati traffico
6. Questa è l'anteprima della politica dei dati centralizzati:
viptela-policy:policy
 data-policy _DIA_VPN_DIA
  vpn-list DIA_VPN
    sequence 1
     match
      source-data-prefix-list DIA_Prefix_Allow
     !
     action accept
      nat use-vpn 0
      count DIA_1164863292
     !
    !
  default-action accept
 !
 lists
  data-prefix-list DIA_Prefix_Allow
   ip-prefix 10.1.122.106/32
  !
  site-list DIA_Site_list
   site-id 100004
  !
  vpn-list DIA_VPN
   vpn 1
  !
 !
!
apply-policy
 site-list DIA_Site_list
  data-policy _DIA_VPN_DIA from-service
 !
!
Verifica
Senza DIA
L'output successivo viene acquisito quando NAT DIA non è abilitato sul lato assistenza:
cEdge_Site1_East_01#show ip route vrf 1 nat-route

Routing Table: 1
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is not set

cEdge_Site1_East_01#
Per impostazione predefinita, gli utenti della VPN 1 non dispongono dell'accesso a Internet:
C:\Users\Administrator>ping 8.8.8.8

Pinging 8.8.8.8 with 32 bytes of data:
Reply from 10.1.122.100: Destination host unreachable.
Reply from 10.1.122.100: Destination host unreachable.
Reply from 10.1.122.100: Destination host unreachable.
Reply from 10.1.122.100: Destination host unreachable.

Ping statistics for 8.8.8.8:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),

C:\Users\Administrator>
Con DIA
Route NAT statica: L'output successivo acquisisce NAT DIA, che è abilitato sul lato servizio:
cEdge_Site1_East_01#show ip route vrf 1 nat-route

Routing Table: 1
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is 0.0.0.0 to network 0.0.0.0

n*Nd  0.0.0.0/0 [6/0], 01:41:46, Null0

cEdge_Site1_East_01#
Gli utenti della VPN 1 possono ora accedere a Internet:
C:\Users\Administrator>ping 8.8.8.8

Pinging 8.8.8.8 with 32 bytes of data:
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52

Ping statistics for 8.8.8.8:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
Minimum = 1ms, Maximum = 1ms, Average = 1ms

C:\Users\Administrator>
L'output successivo acquisisce le traduzioni NAT:
cEdge_Site1_East_01#sh ip nat translations
Pro  Inside global         Inside local          Outside local         Outside global
icmp 10.1.198.143:1        10.1.122.106:1        8.8.8.8:1             8.8.8.8:1

Total number of translations: 1
Il comando successivo acquisisce il percorso che il pacchetto deve accettare:
cEdge_Site1_East_01#show sdwan policy service-path vpn 1 interface GigabitEthernet 4 source-ip 10.1.122.106 dest-ip 8.8.8.8 protocol 1
Next Hop: Remote
  Remote IP: 10.1.198.129, Interface GigabitEthernet2 Index: 8
Criteri dati centralizzati
Una volta eseguito il push di Centralized Data Policy in vSmart, è possibile utilizzare il comando show sdwan policy from-vsmart data-policy sul dispositivo perimetrale WAN per verificare quale criterio il dispositivo ha ricevuto:
cEdge_Site1_East_01#show sdwan policy from-vsmart data-policy
from-vsmart data-policy _DIA_VPN_DIA
 direction from-service
 vpn-list DIA_VPN
  sequence 1
   match
    source-data-prefix-list DIA_Prefix_Allow
   action accept
    count DIA_1164863292
    nat use-vpn 0
    no nat fallback
  default-action accept

cEdge_Site1_East_01#
Gli utenti della VPN 1 possono ora accedere a Internet:
C:\Users\Administrator>ping 8.8.8.8

Pinging 8.8.8.8 with 32 bytes of data:
Reply from 8.8.8.8: bytes=32 time=4ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52

Ping statistics for 8.8.8.8:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
Minimum = 1ms, Maximum = 4ms, Average = 1ms

C:\Users\Administrator>
Il comando successivo acquisisce il percorso che il pacchetto deve accettare:
cEdge_Site1_East_01#show sdwan policy service-path vpn 1 interface GigabitEthernet 4 source-ip 10.1.122.106 dest-ip 8.8.8.8 protocol 1
Next Hop: Remote
  Remote IP: 10.1.198.129, Interface GigabitEthernet2 Index: 8
L'output successivo acquisisce le traduzioni NAT:
cEdge_Site1_East_01#sh ip nat translations
Pro  Inside global         Inside local          Outside local         Outside global
icmp 10.1.198.143:1        10.1.122.106:1        8.8.8.8:1             8.8.8.8:1

Total number of translations: 1
Questo output acquisisce gli incrementi del contatore:
cEdge_Site1_East_01#show sdwan policy data-policy-filter
data-policy-filter _DIA_VPN_DIA
 data-policy-vpnlist DIA_VPN
  data-policy-counter DIA_1164863292
   packets 4
   bytes   296
  data-policy-counter default_action_count
   packets 0
   bytes   0

cEdge_Site1_East_01#
Questo output acquisisce il traffico bloccato in quanto l'IP di origine non appartiene all'elenco di prefissi dei dati:
cEdge_Site1_East_01#show sdwan policy service-path vpn 1 interface GigabitEthernet 4 source-ip 10.1.122.107 dest-ip 8.8.8.8 protocol 1
Next Hop: Blackhole

cEdge_Site1_East_01#
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
2.0 |
08-Oct-2026
|
Titolo, ortografia, grammatica, spaziatura e righe orizzontali inserite aggiornate per separare le sezioni per migliorarne la leggibilità. |
1.0 |
24-Jul-2023
|
Versione iniziale |

 Feedback
