Trasferimento di file tra un router perimetrale WAN e vManage
Sommario
Introduzione
Questo documento descrive come trasferire i file tra un router perimetrale WAN remoto e un vManage locale tramite CLI.
Prerequisiti
Requisiti
Cisco raccomanda la conoscenza dei seguenti argomenti:
- Software Cisco Defined Wide Area Network (SD-WAN)
- Linux Basic
Componenti usati
Questo documento si basa sulle seguenti versioni software e hardware:
- WAN Edge Router versione 17.5.1
- vManage versione 20.5.1
Le informazioni discusse in questo documento fanno riferimento a dispositivi usati in uno specifico ambiente di emulazione. Su tutti i dispositivi menzionati nel documento la configurazione è stata ripristinata ai valori predefiniti. Se la rete è operativa, valutare attentamente eventuali conseguenze derivanti dall'uso dei comandi.
Premesse
È possibile trasferire i file tra un router perimetrale remoto e un vManage locale tramite CLI in due modi:
- Recuperare file da un router perimetrale remoto in un file system vManage locale.
- Push dei file da vManage a Edge Router tramite vManage CLI.
Trasferire i file da una posizione a un'altra diventa un'operazione difficile. I motivi più comuni sono i seguenti:
- File system di Edge Router non accessibile dall'esterno.
- Nessun FTP/TFTP/SFTP è disponibile o raggiungibile.
- Nessun accesso fisico al router per copiare i file direttamente su un dispositivo USB o di archiviazione di massa.
Tuttavia, la soluzione SD-WAN consente di utilizzare connessioni di controllo per proteggere i file di copia tra vManage e un router perimetrale remoto.
Il trasferimento può essere eseguito dal file system bootflash del router perimetrale alla directory home dell'utente locale in vManage o viceversa. Esempi di file sono:
- Admin-tech
- Immagini Cisco IOS® XE
- Registri traccia
- Acquisizioni pacchetti
- File di testo
vManage esegue il sistema operativo Viptela e dispone di due modalità nella CLI:
- CLI Viptela: contiene tutte le funzionalità di Viptela
- vShell: Shell UNIX nel dispositivo
Copia di un file da un router perimetrale WAN tramite vManage CLI
Opzione 1. Viptela CLI
Sintassi comando:
Il comando viene letto come, utilizzare netconf port nella VPN 0 per recuperare source_file_name da EdgeSystemIP in destination_directory_in_vManage con il nome utente di WAN Edge Router.
request execute vpn 0 scp -P 830 USERNAME@EdgeSystemIP:/<source_file_name> <destination_directory_in_vManage>
Esempio:
Connettersi a vManage CLI ed eseguire la richiesta Viptela, eseguire il comando nella VPN 0 insieme al comando SCP (Secure Copy Protocol) per avviare la copia.
vmanage# request execute vpn 0 scp -P 830 admin@192.168.10.1:/bootflash/vmanage-admin/Edge-20211229-023316-admin-tech.tar.gz /home/admin/
The authenticity of host '[192.168.10.1]:830 ([192.168.10.1]:830)' can't be established.
RSA key fingerprint is SHA256:R8KekCx/giwjCqR5woDm+sodjF5kvU7QxnUexoE1xAw.
Are you sure you want to continue connecting (yes/no/[fingerprint])? yes
Warning: Permanently added '[192.168.10.1]:830' (RSA) to the list of known hosts.
admin@192.168.10.1's password:
Edge-20211229-023316-admin-tech.tar.gz 100% 13MB 4.8MB/s 00:02
Opzione 2. CLI vShell
Esempio:
Connettersi a vManage CLI, passare alla modalità vShell ed eseguire il comando SCP in formato Linux.
vmanage# vshell
vmanage:~$ scp -P 830 admin@192.168.10.1:/bootflash/vmanage-admin/Edge-20211229-023316-admin-tech.tar.gz /home/ericgar/
admin@192.168.10.1's password:
Edge-20211229-023316-admin-tech.tar.gz 100% 13MB 4.7MB/s 00:02
Verifica
Modificare la modalità da CLI di Viptela a vShell in vManage e verificare che il file sia copiato correttamente.
vmanage# vshell
vmanage:~$ ls -l
total 12976
-rw------- 1 ericgar users 13285905 Dec 29 21:21 Edge-20211229-023316-admin-tech.tar.gz
Invio di un file a un router perimetrale WAN tramite vManage CLI
Sintassi comando:
Il comando viene letto come, utilizzare la porta netconf nella VPN 0 per copiare nome_file_origine in /bootflash/manage-admin/ in EdgeSystemIP con nome utente.
request execute vpn 0 scp -P 830 <source_file_name> username@EdgeSystemIP:/bootflash/vmanage-admin/
Opzione 1. Viptela CLI
Esempio:
Connettersi a vManage CLI ed eseguire la richiesta Viptela, eseguire il comando nella VPN 0 insieme alla sintassi SCP per avviare la copia.
vmanage# request execute vpn 0 scp -P 830 /home/admin/packet_capture_Edge.pcap admin@192.168.10.1:/bootflash/vmanage-admin/
admin@192.168.10.1's password:
packet_capture_Edge.pcap 100% 13MB 3.8MB/s 00:03
Opzione 2. CLI vShell
Esempio:
Connettersi a vManage CLI, passare alla modalità vShell ed eseguire la copia SCP in formato Linux.
vmanage# vshell
vmanage:~$ scp -P 830 /home/ericgar/packet_capture_Edge.pcap admin@192.168.10.1:/bootflash/vmanage-admin/
admin@192.168.10.1's password:
packet_capture_Edge.pcap 100% 13MB 3.8MB/s 00:03
Verifica
Collegarsi alla CLI del router perimetrale e visualizzare il contenuto di bootflash/manage-admin/ per verificare che il file sia stato copiato correttamente:
Edge# dir bootflash:/vmanage-admin/
Directory of bootflash:/vmanage-admin/

1498499 -rw- 13285905 Dec 29 2021 16:29:27 -06:00 packet_capture_Edge.pcap
vmanage# request execute vpn 0 scp -P 830 /home/admin/packet_capture_Edge.pcap admin@192.168.10.1:/bootflash/
admin@192.168.10.1's password:
scp: /bootflash//packet_capture_Edge.pcap: Permission denied
Copiare un file da vManage al computer locale
Opzione 1. Terminale Linux/Mac
Sintassi comando:
Il comando viene letto come segue: copiare nome_file_origine da vManage in percorso_destinazione_locale con nome utente vManage.
scp vManageUsername@PublicIp:<source_file_name> <local_destination_path>
Esempio:
Connettersi al terminale Linux/Mac locale ed eseguire il comando SCP per copiare il file nella directory desiderata.
adminIT@cisco:~$ scp admin@10.88.244.25:packet_capture_Edge.pcap /Users/adminIT/Downloads/
viptela 20.5.1

Password:
packet_capture_Edge.pcap 100% 13MB 3.6MB/s
Opzione 2. FileZilla o qualsiasi altro client FTP o SFTP
Connetti con:
- SFTP come protocollo o porta 22
- vManage URL, IP pubblico o IP privato (se vManage è locale)
- Usa nome utente e password validi.
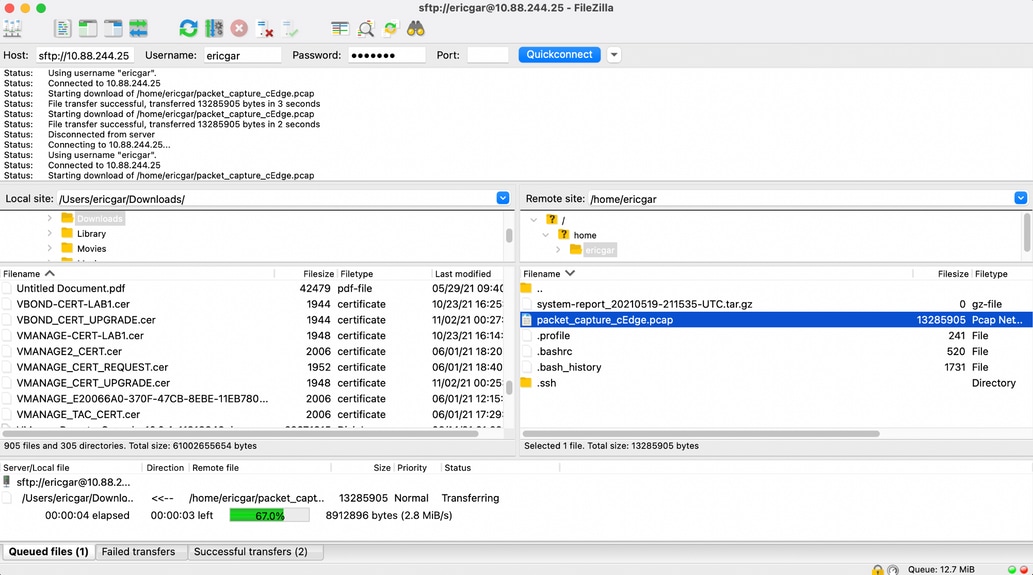
A destra sono elencati i file presenti nella directory home dell'utente vManage. È sufficiente trascinare la selezione nella destinazione locale a sinistra in cui si desidera trasferire il file, come mostrato nell'immagine.

Informazioni correlate
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
4.0 |
06-Oct-2026
|
Certificazione |
3.0 |
14-Nov-2023
|
Descrizione dell'articolo, requisiti di stile, ortografia e formattazione aggiornati. |
2.0 |
01-Jan-2022
|
Correzione del formato |
1.0 |
31-Dec-2021
|
Versione iniziale |

 Feedback
