Un ruolo inesistente non consente all'amministratore di creare nuovi utenti
Applicabilità
Splunk Enterprise Splunk CloudDescrizione
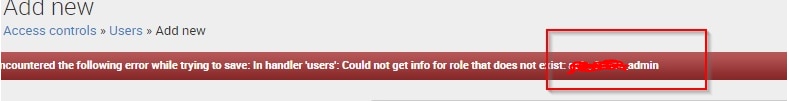
Impossibile aggiungere o rimuovere account locali. Il problema si verifica dopo l'eliminazione di un'app denominata Cisco ACI, quindi quando si tenta di creare un nuovo utente, viene visualizzato il seguente errore:"Encountered the following error while trying to save: In handler 'users': Could not get info for role that does not exist: admin".
Dopo aver controllato l'interfaccia utente, non esiste alcun ruolo denominato admin e inoltre l'utente non dispone del ruolo aggiunto al proprio account, poiché l'utente sta utilizzando l'autenticazione SAML, qualsiasi gruppo creato ha quel ruolo in esso.
Indagine
Quando si controlla il file splunkd.log, vengono visualizzati i seguenti errori:10-29-2019 18:26:00.741 +0000 WARN AuthorizationManager - Unknown role 'admin' 10-29-2019 18:26:00.741 +0000 WARN AuthorizationManager - Unknown role 'helpdesk' 10-29-2019 18:26:00.741 +0000 WARN AuthorizationManager - Unknown role 'tenant_admin'
Controllando l'autenticazione locale.conf abbiamo notato che c'era ancora qualche accenno a questi ruoli:
[userToRoleMap_SAML]
splunk@splunk.local = admin;helpdesk;tenant_admin;apps;can_delete;cmon_role;dev;fire_brigade;it;leadership;network;power
[roleMap_SAML]
admin = splunk admins
helpdesk = splunk admins
tenant_admin = splunk admins
Risoluzione
Dopo la rimozione dell'app, sono stati rilevati alcuni elementi rimanenti non puliti, quindi è stato eseguito il controllo dell'interfaccia utente. Tali ruoli sono stati aggiunti all'utente ma, se si tenta di modificarli, non verrà visualizzato alcun elemento, in quanto il ruolo non esiste più. La soluzione, in questo caso, consisteva nel rimuovere tali ruoli dal file authentication.conf locale e quindi aggiornare l'interfaccia utente (non è necessario riavviare il sistema), dopodiché l'amministratore è stato in grado di aggiungere o rimuovere utenti senza alcun problema.Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
1.0 |
28-Sep-2026
|
Versione iniziale |
 Feedback
