Introducción
Este documento describe cómo configurar un Lightweight Access Point (LAP) como un suplicante 802.1x para autenticar contra el servidor Identity Services Engine (ISE).
Prerequisites
Requirements
Cisco recomienda que tenga conocimiento sobre estos temas:
- Controlador de LAN inalámbrica (WLC) y LAP
- 802.1x en switches Cisco
- ISE
- Protocolo de autenticación extensible (EAP): autenticación flexible a través de tunelación segura (FAST)
Componentes Utilizados
La información que contiene este documento se basa en las siguientes versiones de software y hardware.
- WS-C3560CX-8PC-S, 15.2(4)E1
- AIR-CT-2504-K9, 8.2.141.0
- ISE 2.0
La información que contiene este documento se creó a partir de los dispositivos en un ambiente de laboratorio específico. Todos los dispositivos que se utilizan en este documento se pusieron en funcionamiento con una configuración verificada (predeterminada). If your network is live, make sure that you understand the potential impact of any command.
Antecedentes
En esta configuración, el punto de acceso (AP) actúa como suplicante de 802.1x y el switch lo autentica frente al ISE que utiliza EAP-FAST con aprovisionamiento de credenciales de acceso protegido (PAC) anónimas. Una vez configurado el puerto para la autenticación 802.1x, el switch no permite que ningún tráfico que no sea tráfico 802.1x pase a través del puerto hasta que el dispositivo conectado al puerto se autentique correctamente. Un AP se puede autenticar antes de que se una a un WLC o después de que se haya unido a un WLC, en cuyo caso usted configura 802.1x en el switch después de que el LAP se une al WLC.
Configurar
En esta sección encontrará la información para configurar las funciones descritas en este documento.
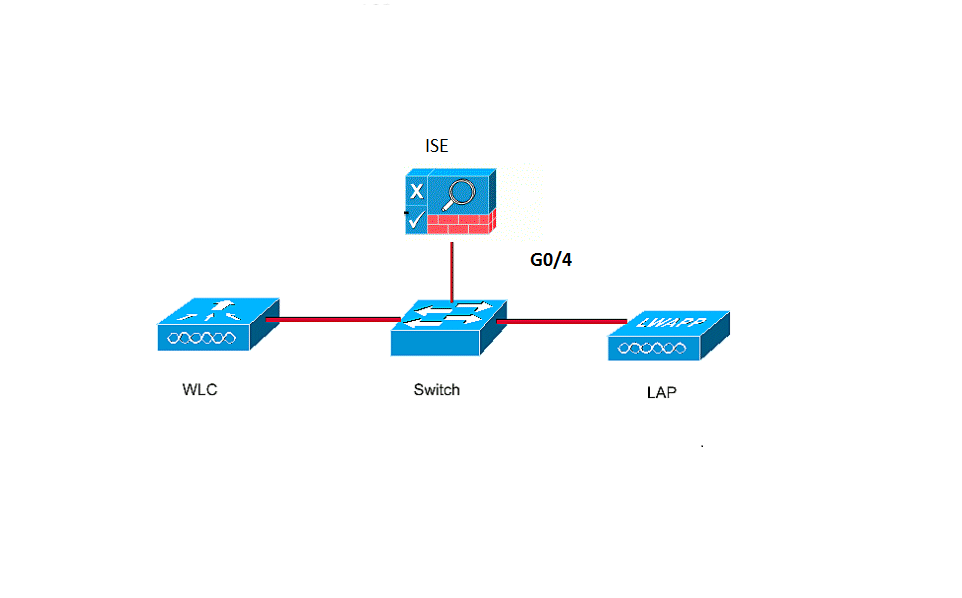
Diagrama de la red
En este documento, se utiliza esta configuración de red:
Configuraciones
Este documento utiliza estas direcciones IP:
- La dirección IP del switch es 10.48.39.141
- La dirección IP del servidor ISE es 10.48.39.161
- La dirección IP del WLC es 10.48.39.142
Configuración del LAP
En esta sección, se le presenta la información para configurar el LAP como un suplicante 802.1x.
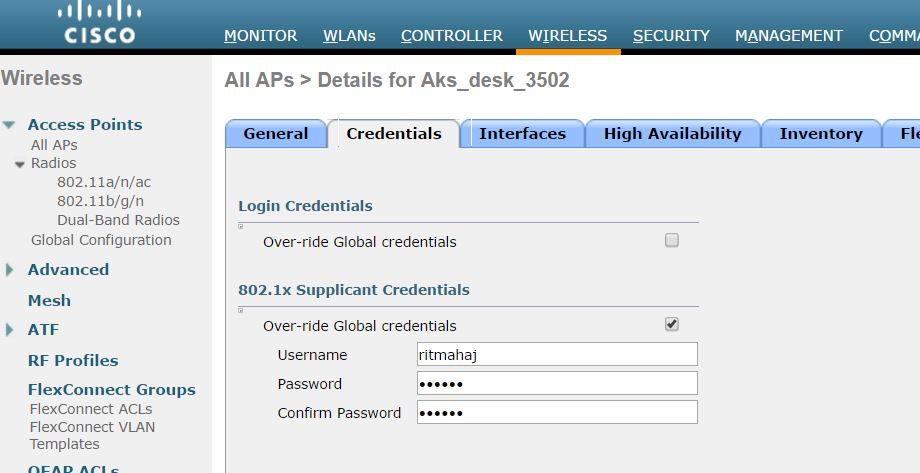
- Si el AP ya está unido al WLC, vaya a la ficha Wireless y haga clic en el AP, vaya al campo Credentials y bajo el encabezado 802.1x Supplicant Credentials, marque la casilla de verificación Override Global credentials para establecer el nombre de usuario y la contraseña 802.1x para este AP.
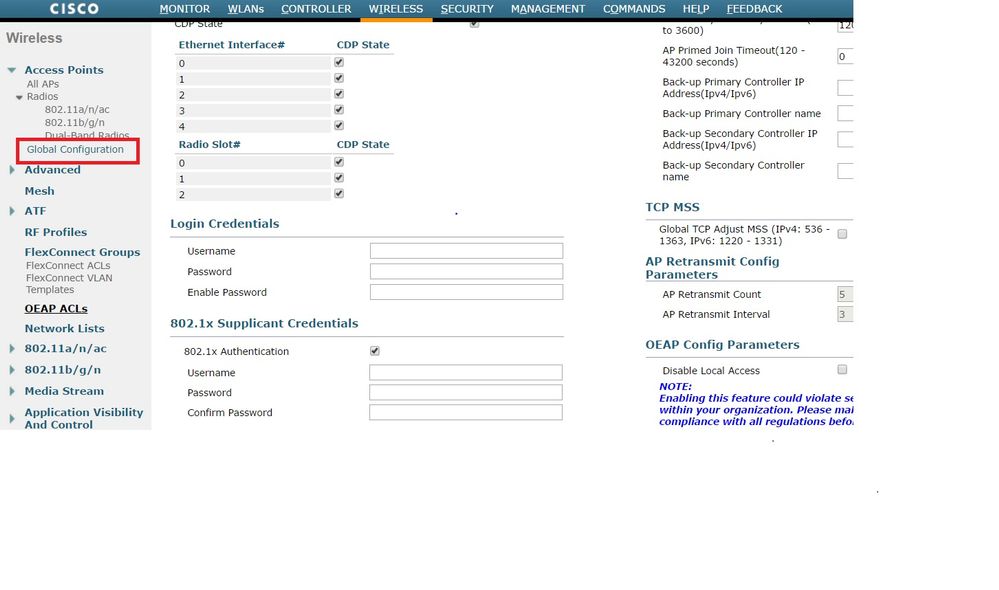
También puede establecer un nombre de usuario y una contraseña comunes para todos los AP que se unen al WLC con el menú Global Configuration.
- Si el AP aún no se ha unido a un WLC, debe consolar en el LAP para establecer las credenciales y utilizar estos comandos CLI:
LAP#debug capwap console cli
LAP#capwap ap dot1x username <username> password <password>
Configuración del switch
- Habilite dot1x en el switch globalmente y agregue el servidor ISE al switch.
aaa new-model
!
aaa authentication dot1x default group radius
!
dot1x system-auth-control
!
radius server ISE
address ipv4 10.48.39.161 auth-port 1645 acct-port 1646
  key 7 123A0C0411045D5679
- Ahora, configure el puerto del switch AP.
interface GigabitEthernet0/4


switchport access vlan 231
switchport mode access
authentication order dot1x
authentication port-control auto
dot1x pae authenticator
spanning-tree portfast edge
Configuración del servidor ISE
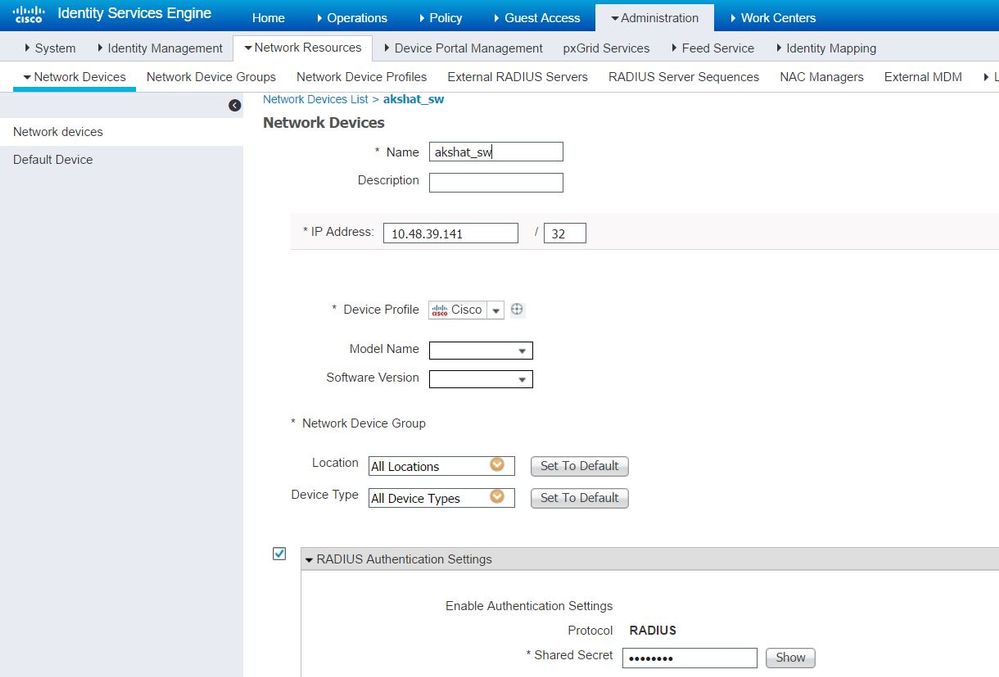
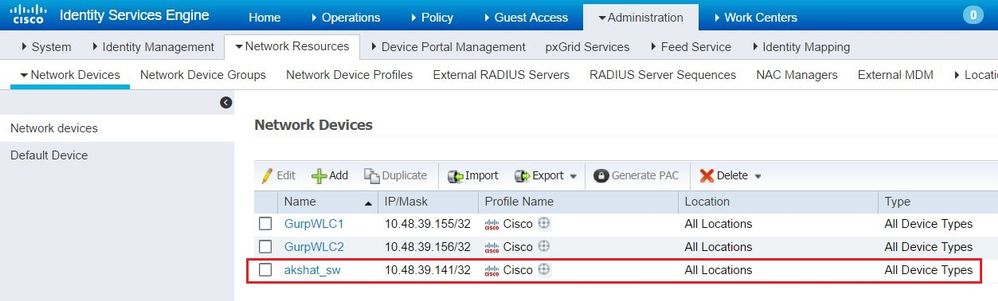
- Agregue el switch como cliente de autenticación, autorización y cuentas (AAA) en el servidor ISE.
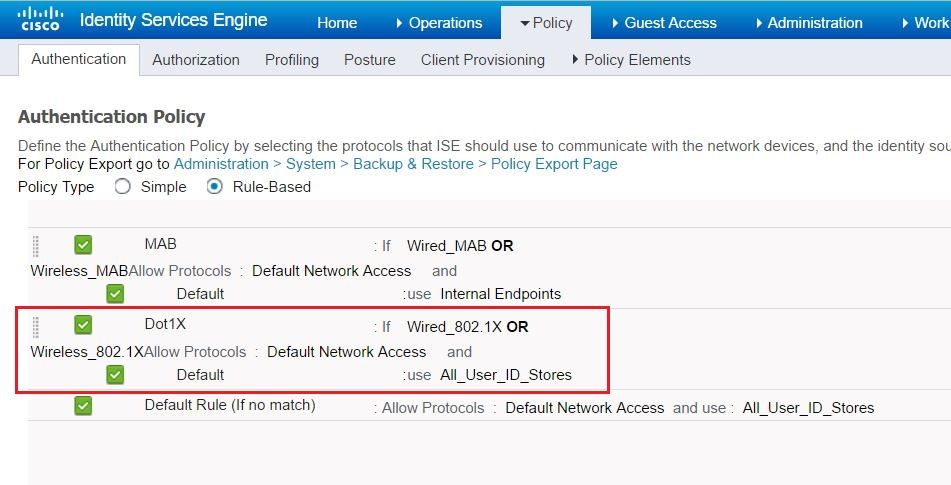
- En ISE, configure la política de autenticación y la política de autorización. En este caso, se utiliza la regla de autenticación predeterminada que es dot.1x cableado, pero se puede personalizar según el requisito.
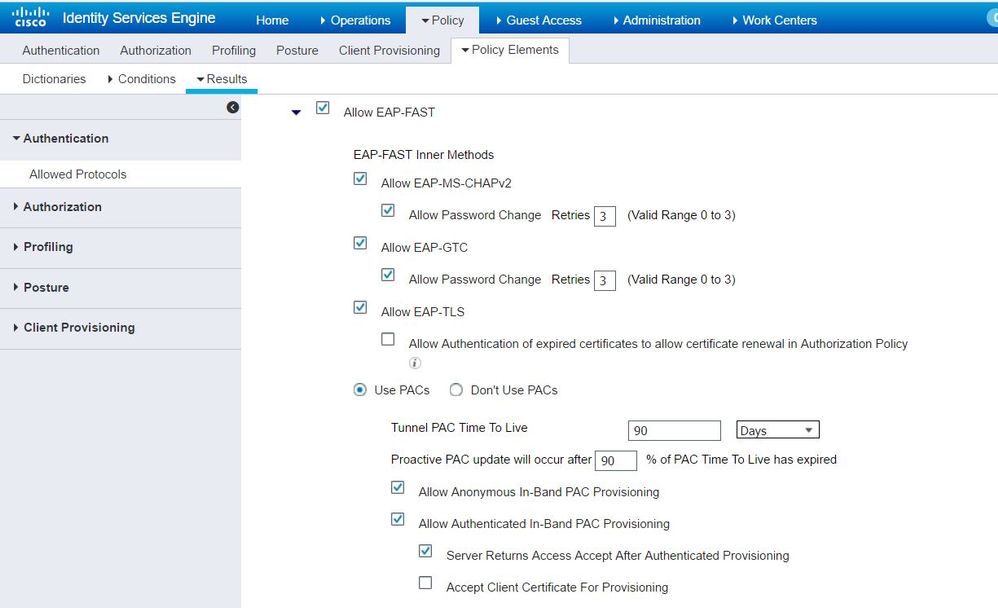
Asegúrese de que en los protocolos permitidos en el acceso predeterminado a la red, EAP-FAST esté permitido.
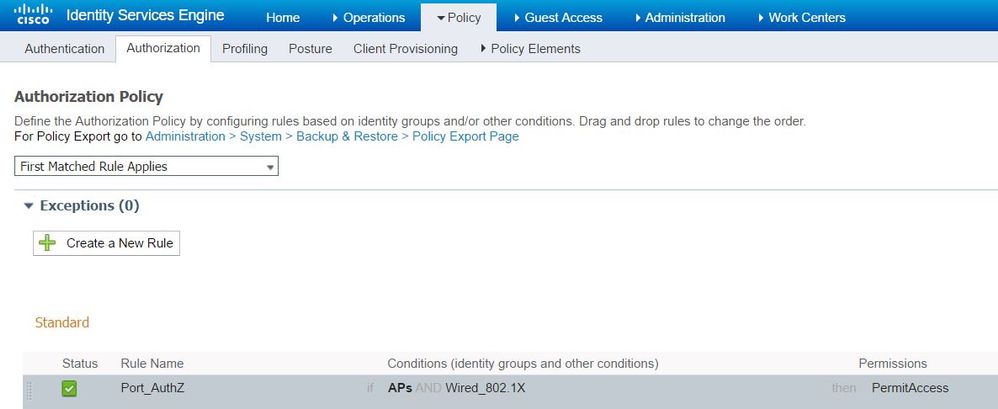
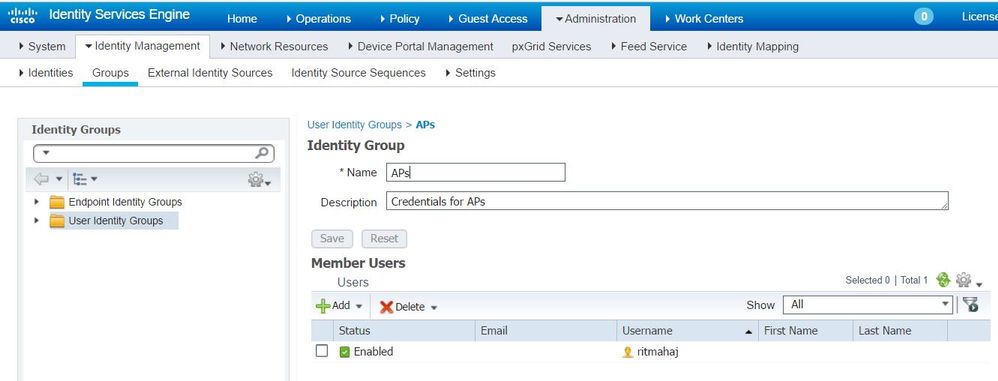
- En cuanto a la política de autorización (Port_AuthZ), en este caso las credenciales de AP se agregaron a un grupo de usuarios (AP). La condición utilizada fue "Si el usuario pertenece al grupo AP y está realizando una conexión con cable dot1x, presione el acceso de permiso predeterminado del perfil de autorización". Una vez más, esto se puede personalizar según el requisito.
Verificación
Utilize esta sección para confirmar que su configuración funcione correctamente.
Una vez que 802.1x está habilitado en el puerto del switch, todo el tráfico, excepto el tráfico 802.1x, se bloquea a través del puerto. El LAP, que si ya está registrado en el WLC, se desasocia. Sólo después de una autenticación 802.1x correcta se permite el paso de otro tráfico. El registro exitoso del LAP al WLC después de que 802.1x esté habilitado en el switch indica que la autenticación del LAP es exitosa. También puede utilizar estos métodos para verificar si el LAP autenticado.
- En el switch, ingrese uno de los comandos show para verificar si el puerto ha sido autenticado o no.
akshat_sw#show dot1x interface g0/4


Dot1x Info for GigabitEthernet0/4
-----------------------------------
PAE = AUTHENTICATOR
QuietPeriod = 60
ServerTimeout = 0
SuppTimeout = 30
ReAuthMax = 2
MaxReq = 2
TxPeriod = 30


akshat_sw#show dot1x interface g0/4 details


Dot1x Info for GigabitEthernet0/4
-----------------------------------
PAE = AUTHENTICATOR
QuietPeriod = 60
ServerTimeout = 0
SuppTimeout = 30
ReAuthMax = 2
MaxReq = 2
TxPeriod = 30


Dot1x Authenticator Client List
-------------------------------
EAP Method = FAST
Supplicant = 588d.0997.061d
Session ID = 0A30278D000000A088F1F604
 Auth SM State = AUTHENTICATED
 Auth BEND SM State = IDLE


akshat_sw#show authentication sessions


Interface MAC Address Method Domain Status Fg Session ID
Gi0/4 588d.0997.061d dot1x DATA Auth 0A30278D000000A088F1F604
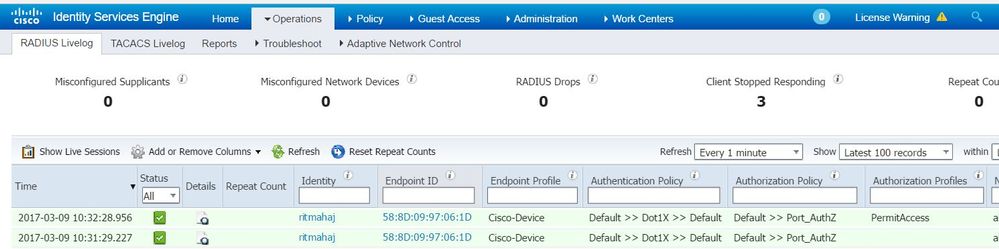
- En ISE, elija Operations > Radius Livelogs y compruebe que la autenticación se realice correctamente y que se inserte el perfil de autorización correcto.
Troubleshoot
En esta sección se brinda información que puede utilizar para resolver problemas en su configuración.
- Ingrese el comando ping para verificar si el servidor ISE es accesible desde el switch.
- Asegúrese de que el switch esté configurado como cliente AAA en el servidor ISE.
- Asegúrese de que el secreto compartido sea el mismo entre el switch y el servidor ACS.
- Compruebe si EAP-FAST está activado en el servidor ISE.
- Verifique si las credenciales 802.1x están configuradas para el LAP y son las mismas en el servidor ISE.
Nota: El nombre de usuario y la contraseña distinguen entre mayúsculas y minúsculas.
- Si la autenticación falla, ingrese estos comandos en el switch: debug dot1x y debug authentication.

 Comentarios
