Configuración de credenciales de suplicante 802.1x en un switch
Introducción
IEEE 802.1x es un estándar que facilita el control de acceso entre un cliente y un servidor. Antes de que una red de área local (LAN) o un conmutador pueda proporcionar servicios a un cliente, el cliente conectado al puerto del conmutador debe autenticarse mediante el servidor de autenticación que ejecuta el servicio de usuario de acceso telefónico de autenticación remota (RADIUS).
La autenticación 802.1x impide que los clientes no autorizados se conecten a una LAN a través de puertos de acceso público. La autenticación 802.1x es un modelo cliente-servidor. En este modelo, los dispositivos de red tienen las siguientes funciones específicas:
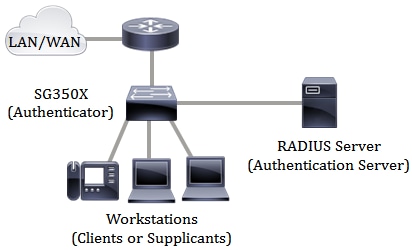
- Cliente o solicitante: un cliente o solicitante es un dispositivo de red que solicita acceso a la LAN. El cliente está conectado a un autenticador.
- Autenticador: un autenticador es un dispositivo de red que proporciona servicios de red y al que están conectados los puertos del suplicante. Se admiten los siguientes métodos de autenticación:
- Basado en 802.1x: compatible con todos los modos de autenticación. En la autenticación basada en 802.1x, el autenticador extrae los mensajes del protocolo de autenticación extensible (EAP) de los mensajes 802.1x o de los paquetes EAP sobre LAN (EAPoL) y los pasa al servidor de autenticación mediante el protocolo RADIUS.
- Basado en MAC: compatible con todos los modos de autenticación. Con control de acceso a medios (MAC) basado, el autenticador ejecuta la parte del software del cliente EAP en nombre de los clientes que buscan acceso a la red.
- Basado en Web: sólo se admite en modos multisesión. Con la autenticación basada en Web, el autenticador ejecuta la parte del software del cliente EAP en nombre de los clientes que buscan acceso a la red.
- Servidor de autenticación: un servidor de autenticación realiza la autenticación real del cliente. El servidor de autenticación para el dispositivo es un servidor de autenticación RADIUS con extensiones EAP.
Nota: Un dispositivo de red puede ser un cliente o un solicitante, un autenticador o ambos por puerto.
La siguiente imagen muestra una red que ha configurado los dispositivos según las funciones específicas. En este ejemplo, se utiliza un switch SG350X.
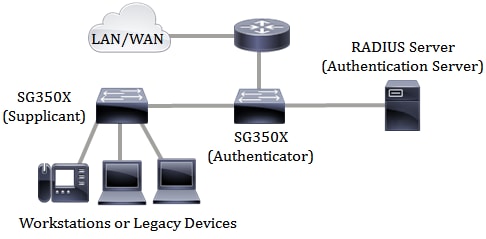
Sin embargo, también puede configurar algunos puertos en su switch como suplicantes. Una vez configuradas las credenciales del solicitante en un puerto específico del switch, puede conectar directamente los dispositivos que no son compatibles con 802.1x para que los dispositivos puedan acceder a la red segura. La siguiente imagen muestra un escenario de una red que ha configurado un switch como suplicante.
Prerrequisitos de la configuración de 802.1x:
- Configure el servidor RADIUS. Para obtener información sobre cómo configurar los parámetros del servidor RADIUS en el switch, haga clic aquí.
- Cree una red de área local virtual (VLAN). Para crear VLAN con la utilidad basada en Web del switch, haga clic aquí. Para obtener instrucciones basadas en la CLI, haga clic aquí.
- Configure los parámetros de puerto a VLAN en el switch. Para realizar la configuración mediante la utilidad basada en Web, haga clic aquí. Para utilizar la CLI, haga clic aquí.
- Configure las propiedades globales de 802.1x en el switch. Para obtener instrucciones sobre cómo configurar las propiedades globales de 802.1x a través de la utilidad basada en Web del switch, haga clic aquí. Para obtener instrucciones basadas en la CLI, haga clic aquí.
- (Opcional) Configure el rango de tiempo en el switch. Para obtener información sobre cómo configurar los intervalos de tiempo en el switch, haga clic aquí. Para utilizar la CLI, haga clic aquí.
- Configure las credenciales del suplicante 802.1x en el switch. Las instrucciones se proporcionan en este artículo. Para obtener instrucciones basadas en la CLI, haga clic aquí.
- Configuración de la autenticación de puertos 802.1x. Para utilizar la utilidad basada en Web del conmutador, haga clic aquí. Para utilizar la CLI, haga clic aquí.
Objetivo
Puede configurar el switch como un suplicante 802.1x (cliente) en la red con cables. Se puede configurar un nombre de usuario y una contraseña cifrados para permitir que el switch se autentique mediante 802.1x.
En las redes que utilizan control de acceso a la red basado en puertos IEEE 802.1x, un solicitante no puede obtener acceso a la red hasta que el autenticador 802.1x conceda el acceso. Si su red utiliza 802.1x, debe configurar la información de autenticación 802.1x en el switch para que pueda suministrar la información al autenticador.
Este artículo proporciona instrucciones sobre cómo configurar las credenciales del suplicante 802.1x en su switch.
Dispositivos aplicables
- Serie Sx350X
- Serie SG350X
- Serie SG550X
Versión del software
- 2.3.0.130
Configuración de credenciales de suplicante 802.1x
Crear credenciales de suplicante 802.1x
Paso 1. Inicie sesión en la utilidad basada en Web del switch y, a continuación, seleccione Advanced en la lista desplegable Display Mode (Modo de visualización).
Nota: Las opciones de menú disponibles pueden variar en función del modelo de dispositivo. En este ejemplo, se utiliza SG350X-48MP.


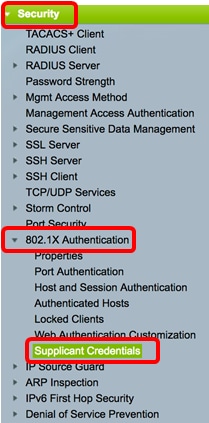
Paso 2. Elija Seguridad > Autenticación 802.1X > Credenciales del Suplicante.

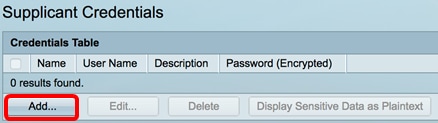
Paso 3. Haga clic en el botón Agregar para agregar nuevas credenciales de usuario para el solicitante.
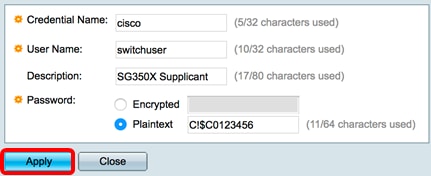
Paso 4. Introduzca el nombre de la credencial en el campo Nombre de Credencial.
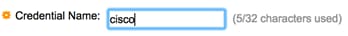
Nota: En este ejemplo, se ingresa cisco.
Paso 5. En el campo Nombre de Usuario, introduzca el nombre de usuario que desea asociar al nombre de credencial.

Nota: En este ejemplo, se utiliza switchuser.
Paso 6. (Opcional) Introduzca la descripción de la credencial en el campo Descripción.

Nota: En este ejemplo, se utiliza el suplicante SG350X.
Paso 7. Haga clic en el botón de opción correspondiente al tipo de contraseña que desea utilizar y, a continuación, introduzca la contraseña en el campo asignado.
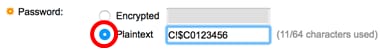
Nota: En este ejemplo, se elige Plaintext y la contraseña utilizada es C!$C0123456.
Paso 8. Haga clic en Aplicar y luego haga clic en Cerrar.
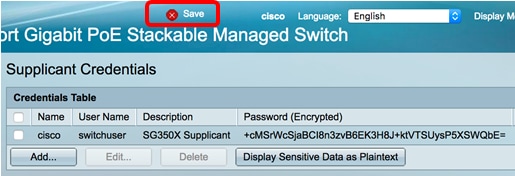
Paso 9. (Opcional) Haga clic en el botón Save para guardar los ajustes en el archivo de configuración de inicio.
Editar una credencial de solicitante 802.1x
Paso 1. Haga clic en la casilla de verificación del nombre de credencial correspondiente que desea editar.

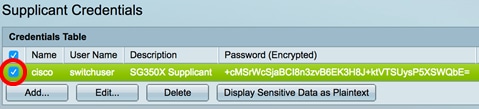
Nota: En este ejemplo, se elige cisco.
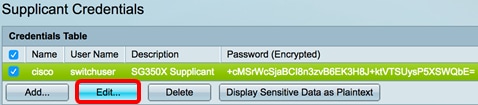
Paso 2. Haga clic en el botón Editar.
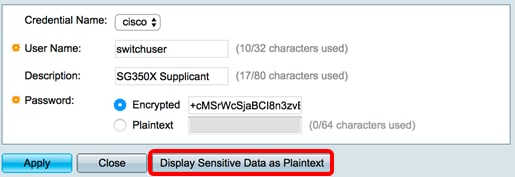
Paso 3. (Opcional) Para mostrar la contraseña cifrada como texto sin formato, haga clic en el botón Mostrar datos confidenciales como texto sin formato.
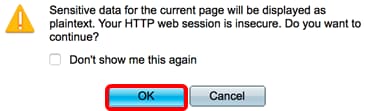
Paso 4. (Opcional) Haga clic en Aceptar para mostrar la contraseña cifrada como texto sin formato.
Paso 5. Actualice los detalles de las credenciales según corresponda.
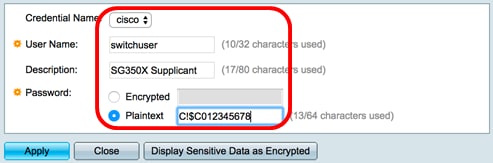
Nota: En este ejemplo, la contraseña se actualiza a C!$C012345678.
Paso 6. Haga clic en Aplicar y luego haga clic en Cerrar.
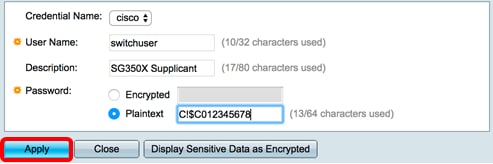
Ahora debería haber editado correctamente los detalles de las credenciales del solicitante en su switch.
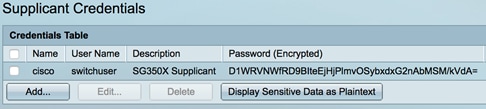
Mostrar contraseña cifrada como texto sin formato
Paso 1. Para mostrar la contraseña cifrada como texto sin formato, haga clic en el botón Mostrar datos confidenciales como texto sin formato.
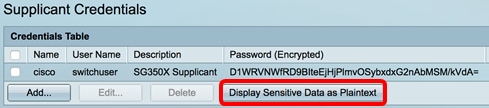
Paso 2. (Opcional) La contraseña se mostrará en texto sin formato. Haga clic en el botón Display Sensitive Data as Encrypted para mostrar la forma cifrada de la contraseña.
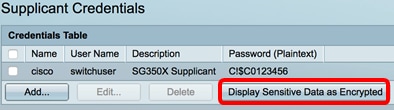
Ahora debería haber mostrado correctamente la contraseña confidencial como texto sin formato.
Eliminar una credencial de suplicante 802.1x
Paso 1. Haga clic en la casilla de verificación del nombre de credencial correspondiente que desea eliminar.
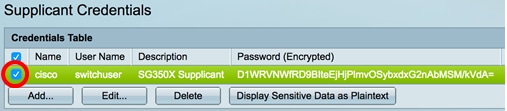
Paso 2. Haga clic en el botón Eliminar.
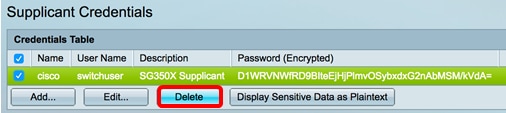
Ahora debería haber eliminado correctamente una entrada de la tabla de credenciales de suplicante de su switch.
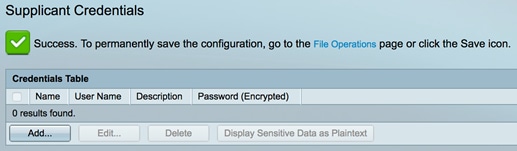
Configuración de una interfaz de suplicante 802.1x
Para aplicar las credenciales de suplicante 802.1x configuradas, debe configurar la información de autenticación 802.1x en el switch para que pueda suministrar la información al autenticador. Consulte los prerrequisitos anteriores para configurar la autenticación de puerto 802.1x en su switch.
 Comentarios
