Configuración de la red privada virtual (VPN SSL) de capa de conexión segura en el router RV340 o RV345
Aviso especial: Estructura de licencias: versiones de firmware 1.0.3.15 y posteriores. De ahora en adelante, AnyConnect incurrirá en un cargo solo por las licencias de cliente.
Para obtener información adicional sobre las licencias de AnyConnect en los routers de la Serie RV340, consulte el artículo Licencias de AnyConnect para los routers de la Serie RV340.
Objetivo
El gateway de red privada virtual (VPN SSL) de capa de conexión segura permite a los usuarios remotos establecer un túnel VPN seguro mediante un explorador web. Esta función permite un acceso sencillo a una amplia gama de recursos web y aplicaciones habilitadas para la Web mediante la compatibilidad nativa con el explorador de protocolo de transferencia de hipertexto (HTTP) sobre protocolo de transferencia de hipertexto seguro (HTTPS) SSL.
VPN SSL permite a los usuarios acceder de forma remota a redes restringidas, utilizando una ruta segura y autenticada mediante el cifrado del tráfico de red.
Los routers RV340 y RV345 son compatibles con el cliente Cisco AnyConnect VPN o también conocido como Anyconnect Secure Mobility Client. Estos routers admiten dos túneles SSL VPN de forma predeterminada, y el usuario puede registrar una licencia para admitir hasta 50 túneles. Una vez instalada y activada, la VPN SSL establecerá un túnel VPN de acceso remoto seguro.
En este artículo se explica cómo configurar SSL VPN en el router RV340 o RV345.
Dispositivos aplicables
- RV340
- RV345
- Cisco Secure Mobility Client
Versión del software
- 1.0.03.15 — RV340, RV345
- 4.4.01054: AnyConnect Secure Mobility Client
Configurar VPN SSL
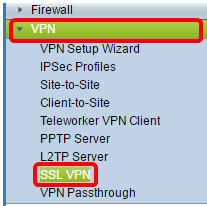
Paso 1. Acceda a la utilidad basada en web del router y elija VPN > SSL VPN.
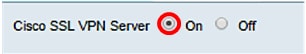
Paso 2. Haga clic en el botón de opción On para habilitar el servidor Cisco SSL VPN.
Configuración de gateway obligatoria
Los siguientes parámetros de configuración son obligatorios:
Paso 3. Seleccione la interfaz de puerta de enlace en la lista desplegable. Este será el puerto que se utilizará para pasar el tráfico a través de los túneles VPN SSL. Las opciones son:
- WAN1
- WAN2
- USB1
- USB2
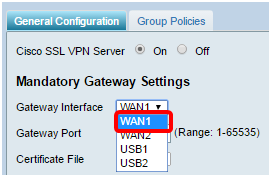
Nota: En este ejemplo, se elige WAN1.
Paso 4. Introduzca el número de puerto que se utiliza para el gateway SSL VPN en el campo Gateway Port que va del 1 al 65535.
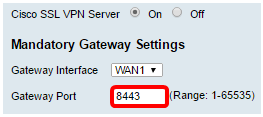
Nota: En este ejemplo, 8443 se utiliza como el número de puerto.
Paso 5. Seleccione el archivo de certificado en la lista desplegable. Este certificado autentica a los usuarios que intentan acceder al recurso de red a través de los túneles VPN SSL. La lista desplegable contiene un certificado predeterminado y los certificados que se importan.
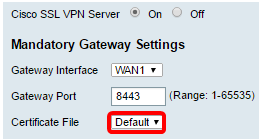
Nota: En este ejemplo, se elige Default.
Paso 6. Ingrese la dirección IP del pool de direcciones del cliente en el campo Pool de Direcciones del Cliente. Este conjunto será el intervalo de direcciones IP que se asignarán a los clientes VPN remotos.
Nota: Asegúrese de que el intervalo de direcciones IP no se superpone con ninguna de las direcciones IP de la red local.
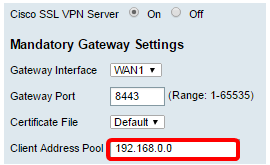
Nota: En este ejemplo, se utiliza 192.168.0.0.
Paso 7. Elija la máscara de red de cliente en la lista desplegable.
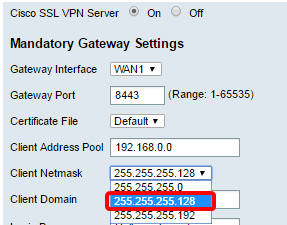
Nota: En este ejemplo, elegimos 255.255.255.128.
Paso 8. Ingrese el nombre de dominio del cliente en el campo Dominio del Cliente. Este será el nombre de dominio que debe enviarse a los clientes SSL VPN.
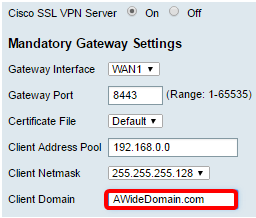
Nota: En este ejemplo, AWideDomain se utiliza como nombre de dominio del cliente.
Paso 9. Introduzca el texto que aparecería como banner de inicio de sesión en el campo Banner de Inicio de Sesión. Este será el banner que se mostrará cada vez que un cliente inicie sesión.
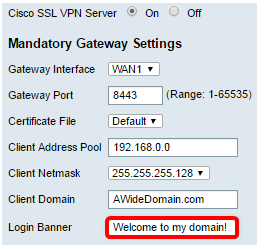
Nota: En este ejemplo, Welcome to my domain! se utiliza como banner de inicio de sesión.
Configuración de gateway opcional
Los siguientes parámetros de configuración son opcionales:
Paso 1. Introduzca un valor en segundos para el tiempo de espera de inactividad comprendido entre 60 y 86400. Este será el tiempo que la sesión VPN SSL puede permanecer inactiva.
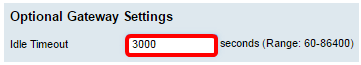
Nota: En este ejemplo, se utiliza 3000.
Paso 2. Introduzca un valor en segundos en el campo Tiempo de Espera de Sesión. Este es el tiempo que tarda la sesión de Protocolo de control de transmisión (TCP) o Protocolo de datagramas de usuario (UDP) en agotarse después del tiempo de inactividad especificado. El intervalo es de 60 a 1209600.
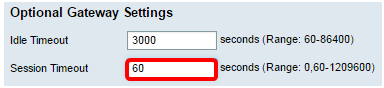
Nota: En este ejemplo, se utiliza 60.
Paso 3. Ingrese un valor en segundos en el campo ClientDPD Timeout que va de 0 a 3600. Este valor especifica el envío periódico de mensajes HELLO/ACK para comprobar el estado del túnel VPN.
Nota: Esta función debe estar activada en ambos extremos del túnel VPN.
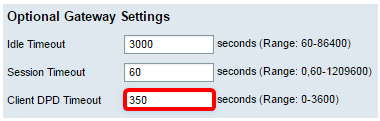
Nota: En este ejemplo, se utiliza 350.
Paso 4. Introduzca un valor en segundos en el campo GatewayDPD Timeout entre 0 y 3600. Este valor especifica el envío periódico de mensajes HELLO/ACK para comprobar el estado del túnel VPN.
Nota: Esta función debe estar activada en ambos extremos del túnel VPN.
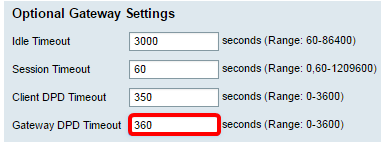
Nota: En este ejemplo, se utiliza 360.
Paso 5. Introduzca un valor en segundos en el campo Keep Alive entre 0 y 600. Esta función garantiza que el router esté siempre conectado a Internet. Si se interrumpe, intentará restablecer la conexión VPN.
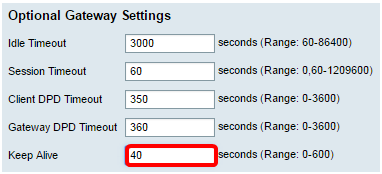
Nota: En este ejemplo, se utiliza 40.
Paso 6. Introduzca un valor en segundos para la duración del túnel que se va a conectar en el campo Duración del arrendamiento. El intervalo es de 600 a 1209600.
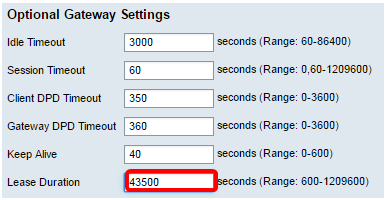
Nota: En este ejemplo, se utiliza 43500.
Paso 7. Introduzca el tamaño del paquete en bytes que se puede enviar a través de la red. El intervalo es de 576 a 1406.
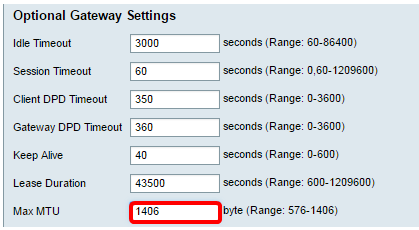
Nota: En este ejemplo, se utiliza 1406.
Paso 8. Introduzca el tiempo del intervalo de retransmisión en el campo Rekey Interval. La función Rekey permite que las claves SSL se renegocien después de que se haya establecido la sesión. El intervalo es de 0 a 43200.
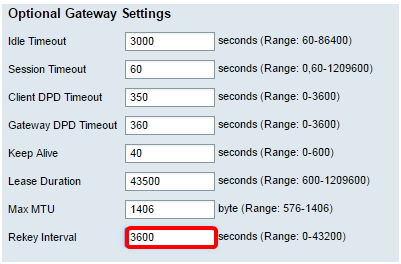
Nota: En este ejemplo, se utiliza 3600.
Paso 9. Hagan clic en Aplicar.

Paso 10. (Opcional) Para guardar la configuración de forma permanente, haga clic en el  icono que parpadea.
Ahora debería haber configurado SSL VPN correctamente en el router RV34x.
 Comentarios
