FMC Intrusion Events Display Generic "Snort Alert" Mensajes
Contenido
Problema
Los eventos de intrusión ya no muestran mensajes descriptivos de reglas Snort en la GUI de FMC y provocan la pérdida de información de alertas procesables, lo que afecta a las capacidades de supervisión de la seguridad.
Un mensaje de evento de intrusión para las respuestas de eco suele mostrarse de la siguiente manera:
PROTOCOL-ICMP Echo Reply (1:408:8)
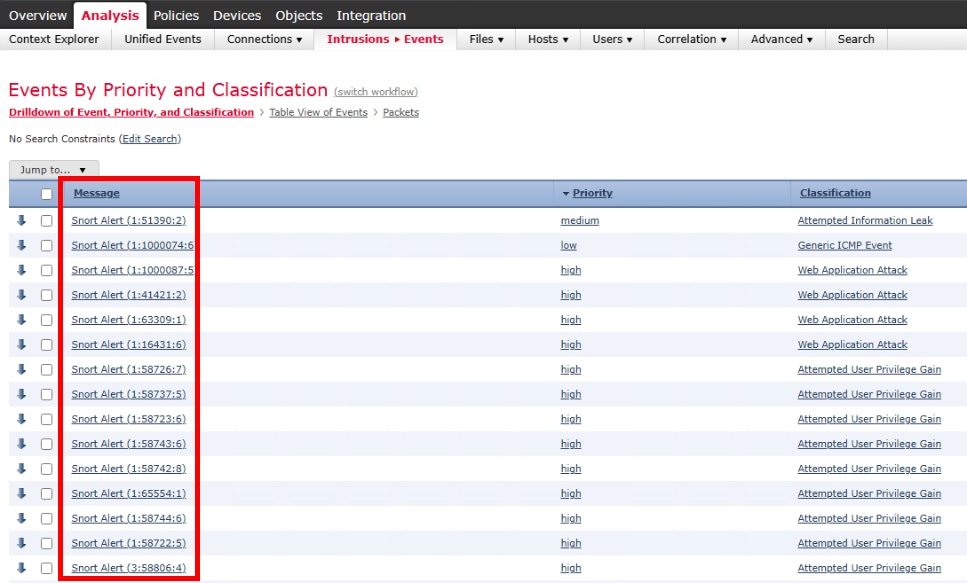
Sin embargo, el problema hace que los mensajes de snort aparezcan más genéricamente como "Alerta de Snort":
Snort Alert (1:408:8)
Los nombres de reglas reales y las descripciones de eventos que se muestran son solo entradas genéricas como Alerta de Snort (gid:sid:"rev).
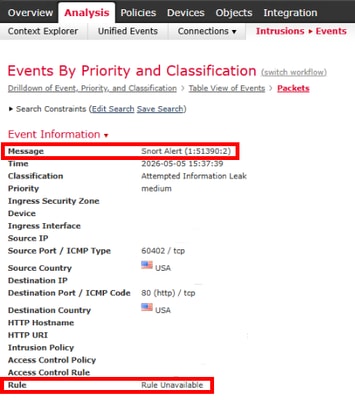
En la vista de paquete, aparece el mismo tipo de mensaje con Regla no disponible en Información del evento.
Además, los eventos syslog exportados de FMC a sistemas SIEM contienen valores vacíos para estos campos:
sig_id
signature_msg
signature_desc
El registro de mensajes de FMC muestra errores repetidos de varios eventos de intrusión relacionados con mensajes de eventos:
Apr 10 23:28:56 FMC SF-IMS[21500]: [21500] EventStreamer child(192.X.X.210):sfestreamer [WARN] Unable to find signature message: [1:37732:6] after update
El problema afecta a todos los eventos de intrusión que llegan al FMC desde los sensores gestionados y persiste en las actualizaciones normales de la actualización de reglas (SRU) y del paquete de seguridad local (LSP) de FMC Sourcefire.
Entorno
Visto por primera vez en Cisco Secure Firewall Management Center 2600 con FMC 7.2.11 (build 313) en alta disponibilidad (HA)
Se estaban aplicando actualizaciones regulares de SRU/LSP, GeoDB y VDB, pero no resolvieron el problema
Resolución
El problema se resuelve realizando una reinstalación forzada del paquete de actualización de reglas de Sourcefire (SRU) para reconstruir correctamente la base de datos de mensajes de firma de Snort.
1.- Acceder a la CLI de la FMC y verificar el último paquete de SRU instalado:
> expert
admin@FMC:~$ sudo su
root@FMC:/Volume/home/admin# ls -halts /var/sf/SRU/ | grep SRU-2026-05
 43M -rw-r--r--  1 www  www   43M May 27 04:02 Cisco_Firepower_SRU-2026-05-26-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 22 04:02 Cisco_Firepower_SRU-2026-05-20-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 20 04:02 Cisco_Firepower_SRU-2026-05-19-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May 13 04:03 Cisco_Firepower_SRU-2026-05-12-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May  8 04:03 Cisco_Firepower_SRU-2026-05-06-001-vrt.sh.REL.tar
 43M -rw-r--r--  1 www  www   43M May  6 04:03 Cisco_Firepower_SRU-2026-05-04-001-vrt.sh.REL.tar
2.- Ejecutar la reinstalación forzada del paquete SRU:
root@FMC:/Volume/home/admin# install_update.pl --detach /var/sf/SRU/Cisco_Firepower_SRU-2026-05-26-001-vrt.sh.REL.tar --force
3.- Seguimiento del progreso de la instalación utilizando este comando:
root@FMC:/Volume/home/admin# tail -f /var/log/sf/sru-2026-05-26-001-vrt/status.log & tail -f /var/log/sf/sru-2026-05-26-001-vrt/sru.log
[260528 12:43:34] **** Finish POST phase
[260528 12:43:34] *************************************************************************
[260528 12:43:34] COMPLETED post/999_finish.sh
[260528 12:43:34]
[260528 12:43:34] Lock //tmp/sru.lock for force install removed successfully.
[260528 12:43:34] Pruning logs and old installs
[260528 12:43:34]
[260528 12:43:34] ####################
[260528 12:43:34] # FORCE COMPLETE
[260528 12:43:34] ####################
ui:[63%] Running script installer/602_log_package.pl...
ui:[68%] Running script installer/900_update_version.sh...
ui:[74%] Running script installer/999_finish.sh...
ui:[79%] Running script post/000_start.sh...
ui:[84%] Running script post/500_copy_contents.sh...
ui:[89%] Running script post/900_iru_log_finish.pl...
ui:[95%] Running script post/999_finish.sh...
ui:[100%] The force install completed successfully.
ui:The force install has completed.
state:finished

Nota: La instalación de la SRU puede tardar hasta 20 minutos en completarse y parece que se mantiene en ciertos porcentajes durante varios minutos. Esto es normal.
4: Después de que la reinstalación de SRU forzada se complete con éxito:
Supervise la página de eventos de intrusión de FMC para ver los nuevos eventos
Verifique que los nuevos eventos de intrusión muestren mensajes de regla Snort adecuados en lugar de entradas genéricas de "alerta Snort"
Confirme que las exportaciones de syslog a los sistemas SIEM ahora contengan campos de firma rellenados

Consejo: Esta corrección no es retroactiva. Los eventos generados anteriormente sin el mensaje adecuado permanecen sin cambios, pero todos los nuevos eventos de intrusión deben mostrar mensajes de regla Snort correctos y rellenar correctamente los campos de syslog.
Causa
Un defecto en el FMC causaba daños y/o desincronización de la base de datos de mensajes de firma de Snort, lo que impedía a FMC resolver y rellenar los metadatos de regla de Snort en eventos de intrusión. Este comportamiento se rastrea bajo el Id. de bug Cisco CSCwu63768.
Se cree que el problema es provocado por la instalación incorrecta de una actualización anterior de SRU/LSP, aunque la instalación puede ser exitosa. La evidencia mostró que los metadatos de la firma existían a nivel del sensor (eventos identificados por GID:SID:REV) pero no pudieron ser resueltos por FMC para la visualización correcta de mensajes o la exportación de syslog debido a la corrupción de la base de datos.
Contenido relacionado
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
1.0 |
27-Oct-2026
|
Versión inicial |

 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)